
គ្មានអ្វីត្រូវបានរំលោភបំពានទេ។ ភ្នាក់ងារបានធ្វើការងាររបស់ខ្លួន បានប៉ះលើភាពអាស្រ័យ ការកំណត់រចនាសម្ព័ន្ធ ឬសេវាកម្មដែលគ្មាននរណាម្នាក់សុំឱ្យវាប៉ះ ហើយនៅតែស្ថិតនៅក្នុងការអនុញ្ញាតរបស់វាពេញមួយពេល។ នៅក្នុងវគ្គនេះ អ្នកនឹងឃើញពីមូលហេតុដែលករណីនោះពិបាកជាងការវាយប្រហារណាមួយ៖ របៀបដែលព្រំដែនដែលត្រូវបានគូរជាមុនបញ្ចប់ទៅធំជាងភារកិច្ចដែលត្រូវការ ហេតុអ្វីបានជាការអនុម័តជា...cisអ៊ីយ៉ុងដែលបង្កើតឡើងម្តង ខណៈពេលដែលការប្រតិបត្តិនៅតែបន្ត របៀបដែលការចូលប្រើដោយឈរបានប្រែក្លាយកុំព្យូទ័រយួរដៃរបស់អ្នកអភិវឌ្ឍន៍ទៅជាគ្រឿងអលង្ការមកុដ និងការងើបឡើងវិញមើលទៅដូចអ្វី នៅពេលដែលតួអង្គមិនអាចពន្យល់ពីហេតុផលផ្ទាល់ខ្លួនរបស់ខ្លួន។ ចុះឈ្មោះឥឡូវនេះ ដើម្បីមើលកន្លែងដែលពេលវេលាដែលអាចអនុវត្តបានចុងក្រោយស្ថិតនៅ និងអ្វីដែលមានកាំផ្ទុះ។
ចាប់ពីពេលដែលភ្នាក់ងារ AI ដំឡើងការពឹងផ្អែក ឬកែប្រែ Dockerfile របស់អ្នក SBOM និងការសន្មត់ប្រភពដើមកំពុងត្រូវបានសាកល្បងរួចហើយ ហើយក្រុមភាគច្រើនមិនមានវិធីដើម្បីផ្ទៀងផ្ទាត់អ្វីដែលបានកើតឡើងពិតប្រាកដនោះទេ។ នៅក្នុងវគ្គនេះ អ្នកនឹងឃើញការផ្លាស់ប្តូរពិតប្រាកដដោយផ្ទាល់៖ របៀបដែលពេលវេលាដំឡើងផ្លាស់ប្តូរនៅពេលដែលអ្នកអភិវឌ្ឍន៍មិនសម្លឹងមើលឈ្មោះកញ្ចប់ជាមុនសិន ថាតើ... SBOMs និងប្រភពដើមនៅតែអាចទុកចិត្តបាននៅពេលដែលភ្នាក់ងារម្នាក់បានធ្វើ decisអ៊ីយ៉ុង និងអ្វីដែលនៅសល់នៃការពិនិត្យកូដ និងប្តូរទៅខាងឆ្វេង នៅពេលដែលភ្នាក់ងារ commitហើយពេលខ្លះបញ្ចូលគ្នាដោយខ្លួនឯង។ សូមទស្សនាឥឡូវនេះដើម្បីមើលថាតើភ្នាក់ងារដែលមានសុវត្ថិភាពពិតប្រាកដមួយគឺជាអ្វី pipeline ទាមទារនៅក្នុងការអនុវត្ត មិនមែនគ្រាន់តែនៅក្នុងទ្រឹស្តីនោះទេ។
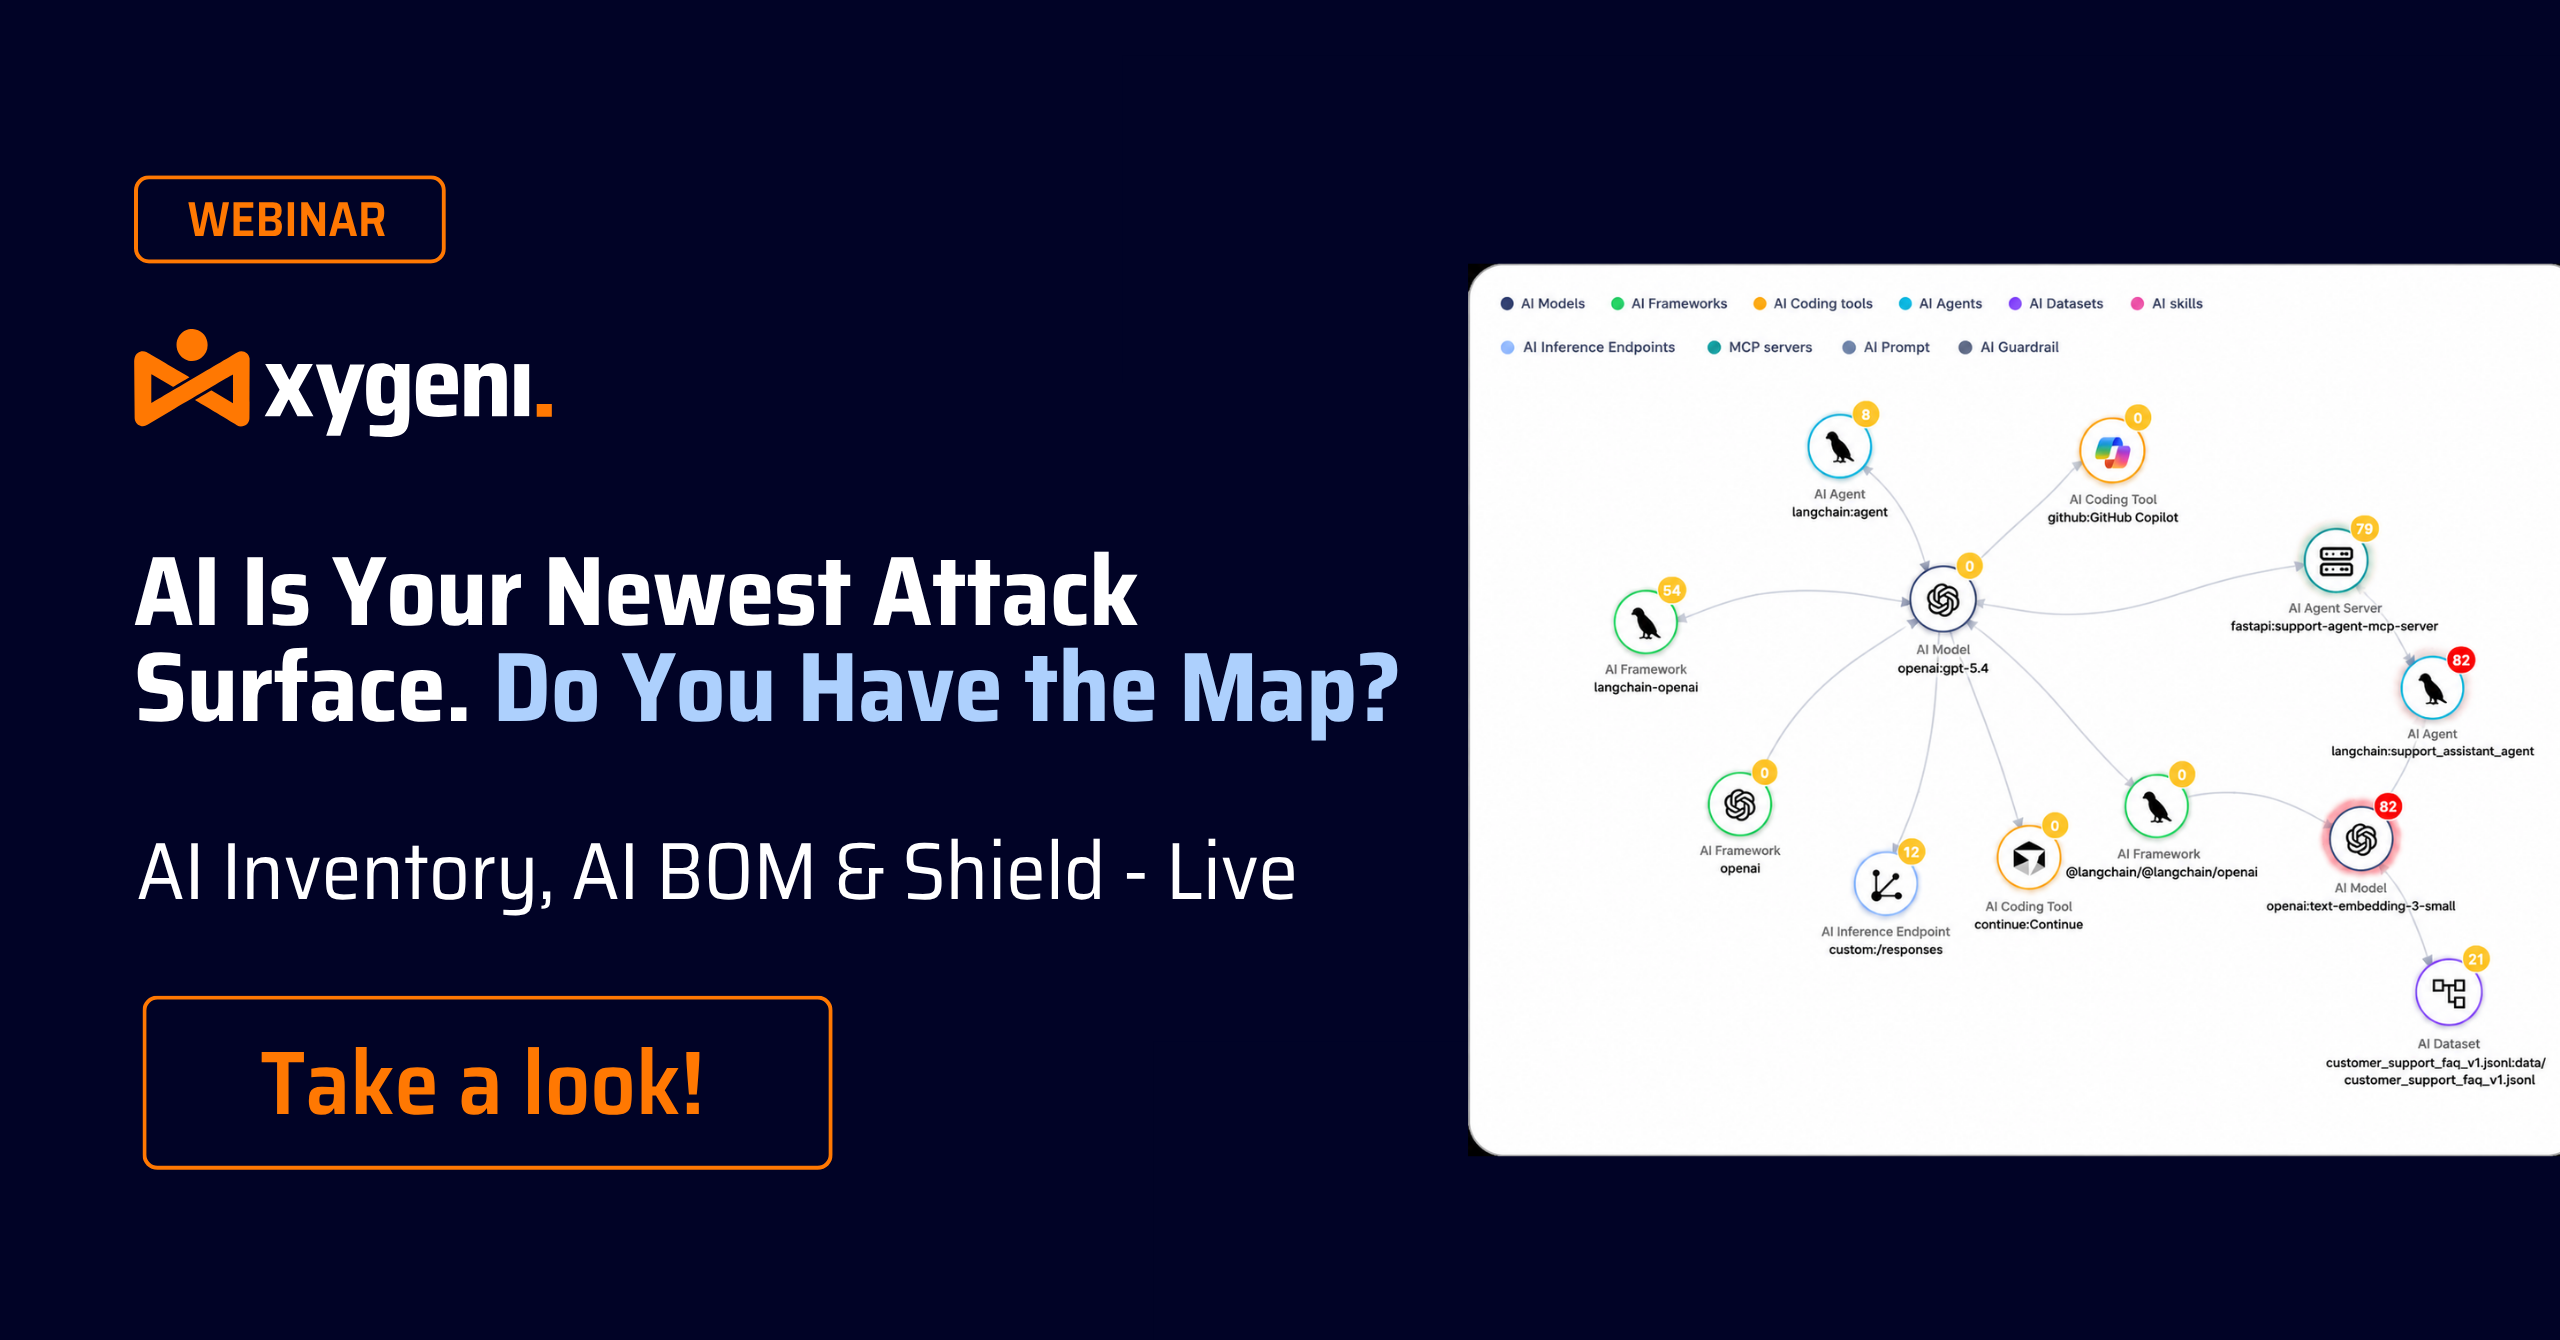
សូមទស្សនាសិក្ខាសាលាតាមអ៊ីនធឺណិតរបស់យើងនាពេលខាងមុខ! ជំនួយការសរសេរកូដ AI កំពុងបំភាន់ឈ្មោះកញ្ចប់ ហើយអ្នកវាយប្រហារកំពុងចុះឈ្មោះឈ្មោះក្លែងក្លាយទាំងនោះជាមួយមេរោគរួចហើយ។ នៅក្នុងវគ្គនេះ អ្នកនឹងឃើញពីរបៀបគូសផែនទីប្រព័ន្ធអេកូឡូស៊ី AI ទាំងមូលរបស់អ្នកដោយផ្ទាល់ ជាមួយនឹងសារពើភ័ណ្ឌ AI និង AI BOM ដែលបង្ហាញគ្រប់ម៉ូដែល ភ្នាក់ងារ និងការពឹងផ្អែកដែលណែនាំដោយ AI នៅក្នុងកម្មវិធីរបស់អ្នក។ ស្វែងយល់ពីរបៀបដែល Xygeni Shield រារាំងកញ្ចប់ព្យាបាទមុនពេលមានហត្ថលេខា ដោយបិទចន្លោះដែលម៉ាស៊ីនស្កេនដែលមានមូលដ្ឋានលើហត្ថលេខាទុកឲ្យបើកចំហ។ សូមទស្សនាឥឡូវនេះដើម្បីមើលពីរបៀបការពារកម្មវិធីរបស់អ្នកមុនពេល slopsquatting ប្រែក្លាយការណែនាំ AI បន្ទាប់ទៅជាចំណុចចូល។
មើលឥឡូវនេះ៖ បញ្ញាសិប្បនិម្មិត (AI) មាននៅក្នុងខ្លួនអ្នករួចហើយ SDLCឥឡូវនេះយ៉ាងម៉េចដែរ? បញ្ញាសិប្បនិម្មិត (AI) មិនកំពុងគោះទ្វារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកទេ។ វាមាននៅខាងក្នុងរួចហើយ។ អ្នកបើកយន្តហោះរួម ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងការពឹងផ្អែកដែលបង្កើតដោយបញ្ញាសិប្បនិម្មិត (AI) កំពុងផ្លាស់ប្តូររបៀបដែលកូដត្រូវបានបង្កើត ពិនិត្យ និងដឹកជញ្ជូន។ នៅក្នុងកិច្ចពិភាក្សា SafeDev នេះ ថ្នាក់ដឹកនាំ OWASP និងអ្នកជំនាញ AppSec នឹងពន្យល់ពីអត្ថន័យពិតប្រាកដរបស់វាចំពោះឥរិយាបថសុវត្ថិភាពរបស់អ្នក ដែលគំរូអភិបាលកិច្ចកំពុងត្រូវបានបំបែក និងការគ្រប់គ្រងជាក់ស្តែងអ្វីដែលដំណើរការដោយមិនធ្វើឱ្យក្រុមវិស្វកម្មថយចុះ។ រំពឹងថានឹងទទួលបាននូវចំណុចសំខាន់ៗដែលអាចអនុវត្តបាន (មិនមែនគ្រាន់តែជាទ្រឹស្តីទេ) អំពីរបៀបអនុវត្តការគ្រប់គ្រងជាក់ស្តែងដែលការពារការអភិវឌ្ឍដែលមានជំនួយពីបញ្ញាសិប្បនិម្មិតដោយមិនក្លាយជាឧបសគ្គសម្រាប់វិស្វកររបស់អ្នក។ មើលឥឡូវនេះ!
ចាប់ពីថ្ងៃទី 11 ខែកញ្ញា ឆ្នាំ 2026 តទៅ CRA ផ្តល់ពេលឱ្យអ្នក 24 ម៉ោងដើម្បីរាយការណ៍ពីភាពងាយរងគ្រោះដែលត្រូវបានកេងប្រវ័ញ្ចយ៉ាងសកម្មទៅកាន់ ENISA សូម្បីតែសម្រាប់ផលិតផលដែលមាននៅលើទីផ្សាររួចហើយក៏ដោយ ហើយក្រុមភាគច្រើនមិនទាន់មានលំហូរការងារសម្រាប់រឿងនោះនៅឡើយទេ។ នៅក្នុងវគ្គនេះ អ្នកនឹងឃើញដំណើរការពិតប្រាកដផ្ទាល់៖ ការបង្កើត... SBOM ដើម្បីដឹងថាកំណែផលិតផលណាដែលរងផលប៉ះពាល់ ការវិភាគការរកឃើញជាមួយនឹងការវិភាគអំពីភាពអាចទៅដល់បាន និងការវិភាគអំពីភាពអាចកេងប្រវ័ញ្ចបាន ដើម្បីបំបែកហានិភ័យពិតប្រាកដពីសំឡេងរំខាន និងការរៀបចំការជូនដំណឹង ដូច្នេះមនុស្សត្រឹមត្រូវត្រូវបានជូនដំណឹងនៅពេលដែលការរកឃើញចូលទៅក្នុងឧប្បត្តិហេតុដែលអាចរាយការណ៍បាន។ សូមទស្សនាឥឡូវនេះ ដើម្បីមើលពីរបៀបបង្វែរនាឡិកាជូនដំណឹងរបស់ CRA ពីថ្ងៃផុតកំណត់ផ្នែកច្បាប់ទៅជាលំហូរការងារដែលក្រុមរបស់អ្នកពិតជាអាចដំណើរការបានក្រោមសម្ពាធ។
សូមទស្សនាកិច្ចពិភាក្សា SafeDev របស់យើងឥឡូវនេះ៖ ប្រភពបើកចំហ បញ្ញាសិប្បនិម្មិត និងផ្ទៃវាយប្រហារថ្មី៖ កូដដែលមានអាវុធ ការការពារឆ្លាតវៃជាងមុន។ ខណៈពេលដែលបញ្ញាសិប្បនិម្មិត និងប្រភពបើកចំហកំណត់និយមន័យឡើងវិញនូវកម្មវិធីទំនើប ផ្ទៃវាយប្រហារកំពុងពង្រីកលឿនជាងពេលណាៗទាំងអស់។ ចាប់ពីហានិភ័យនៃការពឹងផ្អែក និងការជ្រៀតចូលខ្សែសង្វាក់ផ្គត់ផ្គង់ រហូតដល់ការបង្កើតការកេងប្រវ័ញ្ចដែលជំរុញដោយបញ្ញាសិប្បនិម្មិត អ្នកវាយប្រហារកំពុងវិវត្ត ហើយអ្នកការពារក៏ដូចគ្នាដែរ។ ចូលរួមជាមួយអ្នកជំនាញមកពី Red Hat, TikTok និង Xygeni ដើម្បីស្វែងយល់ពីរបៀបដែលបញ្ញាសិប្បនិម្មិត និងស្វ័យប្រវត្តិកម្មកំពុងផ្លាស់ប្តូរសុវត្ថិភាពប្រភពបើកចំហ។ សូមទស្សនាឥឡូវនេះ ដើម្បីស្វែងយល់ពីរបៀបកសាងភាពធន់ តម្លាភាព និងការជឿទុកចិត្តនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទំនើប!
ក្រុមសន្តិសុខច្រើនតែពឹងផ្អែកលើ SCA និង SAST ដោយឡែកពីគ្នា ដែលអាចនាំឱ្យមានភាពអស់កម្លាំងក្នុងការប្រុងប្រយ័ត្ន ការយល់ដឹងដែលបែកបាក់ និងហានិភ័យដែលខកខាន។ ជំនួសឱ្យការជ្រើសរើសរវាងពួកគេ បញ្ហាប្រឈមពិតប្រាកដគឺរបៀបធ្វើឱ្យពួកគេធ្វើការជាមួយគ្នាសម្រាប់ឥរិយាបថសន្តិសុខកាន់តែរឹងមាំ។ សូមទស្សនា SafeDev Talk របស់យើង ហើយស្វែងយល់ពីមូលហេតុ។ SCA តែម្នាក់ឯងមិនគ្រប់គ្រាន់ទេ របៀបដែលការវិភាគលទ្ធភាពទៅដល់កាត់បន្ថយភាពវិជ្ជមានមិនពិត ហេតុអ្វី SAST បំពេញចន្លោះប្រហោងសំខាន់ៗនៅក្នុងការគ្របដណ្តប់ AppSec និងច្រើនទៀត។ សូមទស្សនាវាឥឡូវនេះ!
សូមទស្សនាសិក្ខាសាលាតាមអ៊ីនធឺណិតរបស់យើង Vibe Coding Without Regret ឥឡូវនេះ។ បញ្ញាសិប្បនិម្មិត (AI) កំពុងផ្លាស់ប្តូររបៀបដែលកម្មវិធីត្រូវបានបង្កើតឡើង ដោយ Copilots និងភ្នាក់ងារបញ្ញាសិប្បនិម្មិត (AI) បង្កើតចំណែកនៃកូដផលិតកម្មកាន់តែច្រើនឡើង។ នៅក្នុងវគ្គនេះ អ្នកនឹងឃើញពីរបៀបធានាសុវត្ថិភាពកូដដែលបង្កើតដោយបញ្ញាសិប្បនិម្មិតដោយផ្ទាល់នៅក្នុង IDE ជាមួយនឹងការរកឃើញភាពងាយរងគ្រោះតាមពេលវេលាជាក់ស្តែង។ guardrails សម្រាប់ Copilot និងការផ្តល់អាទិភាពដោយផ្អែកលើលទ្ធភាពទៅដល់។ ស្វែងយល់ពីរបៀបដែលការដោះស្រាយដោយមានជំនួយពី AI ជួយអ្នកអភិវឌ្ឍន៍ជួសជុលបញ្ហាប្រកបដោយប្រសិទ្ធភាព និងបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព និងជំរុញដោយ AI ដោយមិនបាត់បង់ការគ្រប់គ្រង។ សូមទស្សនាវាឥឡូវនេះ ដើម្បីស្វែងយល់ពីរបៀបបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព និងជំរុញដោយ AI តាំងពីដំបូង។
សូមទស្សនាកិច្ចពិភាក្សា SafeDev របស់យើងឥឡូវនេះ៖ តើធ្វើដូចម្តេចដើម្បីឆ្លងកាត់ការត្រួតពិនិត្យ? ការកសាង AppSec ពិតប្រាកដដែលតម្រឹមជាមួយ ISO, NIST និង CRA។ សព្វថ្ងៃនេះ កូដដែលមានសុវត្ថិភាពមិនគ្រប់គ្រាន់ទេ។ អ្នកត្រូវបញ្ជាក់វា។ ដោយមានក្របខ័ណ្ឌដូចជា ISO 27001, NIST CSF, CRA, DORA និង NIS-2 ដែលកំពុងឈរនៅកណ្តាល អង្គការនានាត្រូវតែបង្កើតកម្មវិធី AppSec ដែលត្រៀមរួចជាស្រេចសម្រាប់ការត្រួតពិនិត្យ ដែលពិតជាអាចទប់ទល់នឹងការត្រួតពិនិត្យបាន។ នៅក្នុងវគ្គនេះ អ្នកជំនាញនឹងស្វែងយល់ពីរបៀបផ្លាស់ប្តូរពីគោលនយោបាយទៅការអនុវត្ត ដោយបញ្ចូលការអនុលោមតាមទៅក្នុង... CI/CDនិងរៀបចំក្រុមវិស្វកម្ម សន្តិសុខ និង GRC ជុំវិញអ្វីដែលត្រូវបានអនុម័ត។ សូមមើលវាឥឡូវនេះ!
សូមទស្សនាវគ្គ SafeDev Talk របស់យើងស្តីពីសុវត្ថិភាពដោយគ្មាន Silos ឥឡូវនេះ ហើយស្វែងយល់អំពីតម្លៃពិតនៃការប្រើប្រាស់វេទិកា AppSec ទាំងអស់ក្នុងតែមួយ។ Silos នៅតែជាឧបសគ្គចម្បងចំពោះការគ្រប់គ្រងហានិភ័យប្រកបដោយប្រសិទ្ធភាព។ វគ្គនេះស្វែងយល់ពីរបៀបដែលការទទួលយកវេទិកាទាំងអស់ក្នុងតែមួយអាចធ្វើឱ្យយុទ្ធសាស្ត្រ AppSec របស់អ្នកមានភាពប្រសើរឡើង បង្កើនកិច្ចសហការរវាងក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍ ជួយអ្នកឱ្យនៅឈានមុខគេលើការគំរាមកំហែងដែលកំពុងលេចចេញ និងច្រើនទៀត! សូមទស្សនាវាឥឡូវនេះ ហើយទទួលបានយុទ្ធសាស្ត្រដើម្បីធានាសុវត្ថិភាពកម្មវិធី និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក!
សូមទស្សនាការពិភាក្សា SafeDev របស់យើងឥឡូវនេះ ពីកូដដល់ពេលដំណើរការ។ ក្រុមជាច្រើនវិនិយោគយ៉ាងច្រើនលើការវិភាគឋិតិវន្ត ប៉ុន្តែភាពងាយរងគ្រោះនៅតែអាចផលិតបាន។ បញ្ហាប្រឈមមិនមែនជាកង្វះឧបករណ៍ទេ វាគឺជាកង្វះបរិបទដើម្បីយល់ពីហានិភ័យពិតប្រាកដ។ នៅក្នុងវគ្គដឹកនាំដោយអ្នកជំនាញនេះ យើងស្វែងយល់ពីមូលហេតុដែល AppSec ទំនើបមិនអាចពឹងផ្អែកលើទស្សនៈតែមួយ និងរបៀបដែលការរួមបញ្ចូលគ្នានូវការយល់ដឹងកម្រិតកូដ និងពេលដំណើរការជួយក្រុមរកឃើញ ផ្តល់អាទិភាព និងជួសជុលភាពងាយរងគ្រោះកាន់តែមានប្រសិទ្ធភាពពេញមួយវដ្តជីវិត។ សូមទស្សនាឥឡូវនេះដើម្បីយល់ពីកន្លែងដែលវិធីសាស្រ្តបច្ចុប្បន្នខ្វះខាត និងរបៀបបង្កើតយុទ្ធសាស្ត្រសុវត្ថិភាពដែលពេញលេញ និងយល់ដឹងពីបរិបទ។
សូមទស្សនាការសន្ទនា SafeDev របស់យើងឥឡូវនេះ៖ DevSecOps ដែលដំណើរការដោយ AI – ការរៀបចំសន្តិសុខនៅក្នុង Cloud Scale។ សន្តិសុខមិនអាចជាការគិតគូរពីក្រោយក្នុងការអភិវឌ្ឍទំនើបនោះទេ ហើយ AI កំពុងផ្លាស់ប្តូររបៀបដែលយើងបង្កើត ធានាសុវត្ថិភាព និងធ្វើមាត្រដ្ឋានកម្មវិធី។ នៅក្នុងវគ្គនេះ អ្នកជំនាញស្វែងយល់ពីរបៀបលើសពីការបិទភ្ជាប់ និងការស្កេន ដើម្បីសម្រេចបាននូវការរៀបចំឆ្លាតវៃពិតប្រាកដនៅទូទាំង... SDLCពីការគ្រប់គ្រងភាពងាយរងគ្រោះដែលជំរុញដោយ AI រហូតដល់ការគ្រប់គ្រងដែលភ្ជាប់មកជាមួយ guardrails in CI/CD និងពេលវេលាដំណើរការ ការសន្ទនានេះពិភាក្សាអំពីរូបរាងពិតប្រាកដរបស់ AppSec ដែលអាចធ្វើមាត្រដ្ឋានបាន និងដំណើរការលើពពក។ សូមទស្សនាវាឥឡូវនេះ!

សូមទស្សនាឥឡូវនេះសម្រាប់កិច្ចពិភាក្សា SafeDev បន្ទាប់របស់យើង និងធ្វើបដិវត្តយុទ្ធសាស្ត្រ DevSecOps របស់អ្នក! ស្វែងយល់ពីរបៀបដែលការគ្រប់គ្រងហានិភ័យប្រកបដោយភាពសកម្មអាចផ្លាស់ប្តូរយុទ្ធសាស្ត្រ DevSecOps របស់អ្នក និងពង្រឹងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកប្រឆាំងនឹងការគំរាមកំហែងដែលកំពុងលេចចេញជារូបរាង។ វគ្គនេះត្រូវបានរៀបចំឡើងសម្រាប់ថ្នាក់ដឹកនាំសន្តិសុខតាមអ៊ីនធឺណិត និងក្រុមអភិវឌ្ឍន៍ដែលខិតខំប្រឹងប្រែងដើម្បីឈានមុខគេក្នុងទិដ្ឋភាពដ៏ស្មុគស្មាញកាន់តែខ្លាំងឡើងនៃភាពងាយរងគ្រោះ។ សូមទស្សនាវគ្គនេះឥឡូវនេះ!
សូមទស្សនាកម្មវិធី SafeDev Talk លើកដំបូងនៃឆ្នាំ ២០២៥ ហើយលើកកម្ពស់... Open Source Security យុទ្ធសាស្ត្រ! សូមស្តាប់ពីអ្នកជំនាញកំពូលៗ នៅពេលពួកគេស្វែងយល់ពីមេរៀនសំខាន់ៗពីឆ្នាំ ២០២៤ យន្តការការពារទំនើបៗ និងអនាគតនៃសុវត្ថិភាព OSS។ នេះជាឱកាសរបស់អ្នកដើម្បីនាំមុខគេលើទិដ្ឋភាពគំរាមកំហែងដែលកំពុងវិវត្ត និងរៀនយុទ្ធសាស្ត្រសកម្មដើម្បីធានាខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក!
សូមទស្សនាការពិភាក្សា SafeDev របស់យើង ហើយផ្លាស់ប្តូរយុទ្ធសាស្ត្រ AppSec របស់អ្នក! ស្វែងយល់ពីមូលហេតុ ASPM (Application Security Posture Management) គឺជាគន្លឹះក្នុងការយកឈ្នះលើភាពអស់កម្លាំងក្នុងការប្រុងប្រយ័ត្ន ការបង្រួបបង្រួមការយល់ដឹងអំពីសន្តិសុខ និងការផ្តល់អាទិភាពដល់ហានិភ័យពិតប្រាកដ។ អ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិតកំពូលៗនឹងស្វែងយល់ពីអនាគតរបស់ AppSec និង DevSecOps ដោយចែករំលែកយុទ្ធសាស្ត្រដែលអាចអនុវត្តបាន ដើម្បីជួយអ្នកឱ្យឈានមុខគេ។ កុំឱ្យឱកាសនេះខកខានដើម្បីរៀនពីរបៀបធ្វើឱ្យលំហូរការងារសន្តិសុខមានភាពរលូន និងបង្កើតយុទ្ធសាស្ត្រ DevSecOps ដ៏រលូន។ សូមទស្សនាវាឥឡូវនេះ!
ចូលរួមជាមួយយើងសម្រាប់ "ការបំបាត់ភាពអាថ៌កំបាំង" SBOM សន្តិសុខ" ដែលអ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិត Jennifer Cox, Santosh Kamane និង Jesus Cuadrado នឹងបង្ហាញពីសារៈសំខាន់នៃ SBOM ក្នុងការបង្កើនគុណភាព និងសុវត្ថិភាពកម្មវិធី ព្រមទាំងធានាការអនុលោមតាមច្បាប់។ សិក្ខាសាលាតាមអ៊ីនធឺណិតនេះគឺមានសារៈសំខាន់សម្រាប់ការទទួលបានចំណេះដឹងអំពីរបៀបធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកប្រកបដោយប្រសិទ្ធភាព។ ស្វែងយល់ពីរបៀបដែលអ្នកអាចពង្រឹងឥរិយាបថសុវត្ថិភាពកម្មវិធីរបស់អ្នកបានយ៉ាងងាយស្រួល!

សូមទស្សនាការពិភាក្សា SafeDev ចុងក្រោយរបស់យើងប្រចាំឆ្នាំ ហើយឡើងកម្រិតរបស់អ្នកឥឡូវនេះ Software Supply Chain Security! ចូលរួមជាមួយអ្នកជំនាញកំពូលៗក្នុងឧស្សាហកម្ម នៅពេលដែលពួកគេពិនិត្យមើលមេរៀនសំខាន់ៗនៃឆ្នាំ ២០២៤ ស្វែងយល់ពីនិន្នាការចុងក្រោយបំផុត និងចែករំលែកការយល់ដឹងដែលអាចអនុវត្តបាន ដើម្បីត្រៀមខ្លួនសម្រាប់បញ្ហាប្រឈមនៃឆ្នាំ ២០២៥។ សិក្ខាសាលាតាមអ៊ីនធឺណិតនេះត្រូវបានរចនាឡើងសម្រាប់អ្នកជំនាញសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍ដែលចង់ច្នៃប្រឌិត និងបន្តនាំមុខគេក្នុងសក្ដានុពល។ software supply chain security ពិភពលោក។ ចុះឈ្មោះឥឡូវនេះ!
អ្នកជំនាញ Thoughtworks, Codurance និង Xygeni នឹងចែករំលែកការយល់ដឹងរបស់ពួកគេលើ Software Supply Chain Securityលើកកម្ពស់ឥរិយាបថសន្តិសុខរបស់អ្នក និងការពារកេរ្តិ៍ឈ្មោះ និងនិរន្តរភាពអាជីវកម្មរបស់អ្នក។ តើអ្នកត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីស្វែងយល់អំពីការវិវត្តន៍នៃ Software Supply Chain Security?

Application Security Posture Management (ASPM) កំពុងទទួលបានការចាប់អារម្មណ៍ជារៀងរាល់ថ្ងៃ។ ទោះជាយ៉ាងណាក៏ដោយ មុខងារជាក់លាក់របស់វាប្រហែលជាមិនច្បាស់លាស់ទាំងស្រុងសម្រាប់មនុស្សគ្រប់គ្នាទេ។ ធានាកន្លែងរបស់អ្នកឥឡូវនេះ! ចូលរួមកម្មវិធី SafeDev Talk របស់យើង “តើអ្នកត្រូវការទេ? ASPM នៅក្នុងជីវិតរបស់អ្នក?” ជាមួយអ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិត James Berthoty, William Palm និង Luis Garcia ដើម្បីស្វែងយល់ពីសក្តានុពលនៃ ASPM ជាដំណោះស្រាយសុវត្ថិភាពកម្មវិធីដ៏ទូលំទូលាយ និងបន្តផ្តល់អំណាចដល់អង្គការរបស់អ្នក!

សូមទស្សនា SafeDevTalk របស់យើងសម្រាប់ខែតុលា ដើម្បីស្វែងយល់ពីរបៀបផ្លាស់ប្តូរការវិភាគសមាសភាពកម្មវិធី (SCA) និងធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកពីការគំរាមកំហែងដែលកំពុងលេចចេញជារូបរាង។
វគ្គនេះត្រូវបានរចនាឡើងសម្រាប់ថ្នាក់ដឹកនាំសន្តិសុខតាមអ៊ីនធឺណិត និងក្រុមអភិវឌ្ឍន៍ដែលកំពុងស្វែងរកការនាំមុខគេនៅក្នុងទិដ្ឋភាពស្មុគស្មាញនៃចំណុចខ្សោយប្រភពបើកចំហនាពេលបច្ចុប្បន្ន។
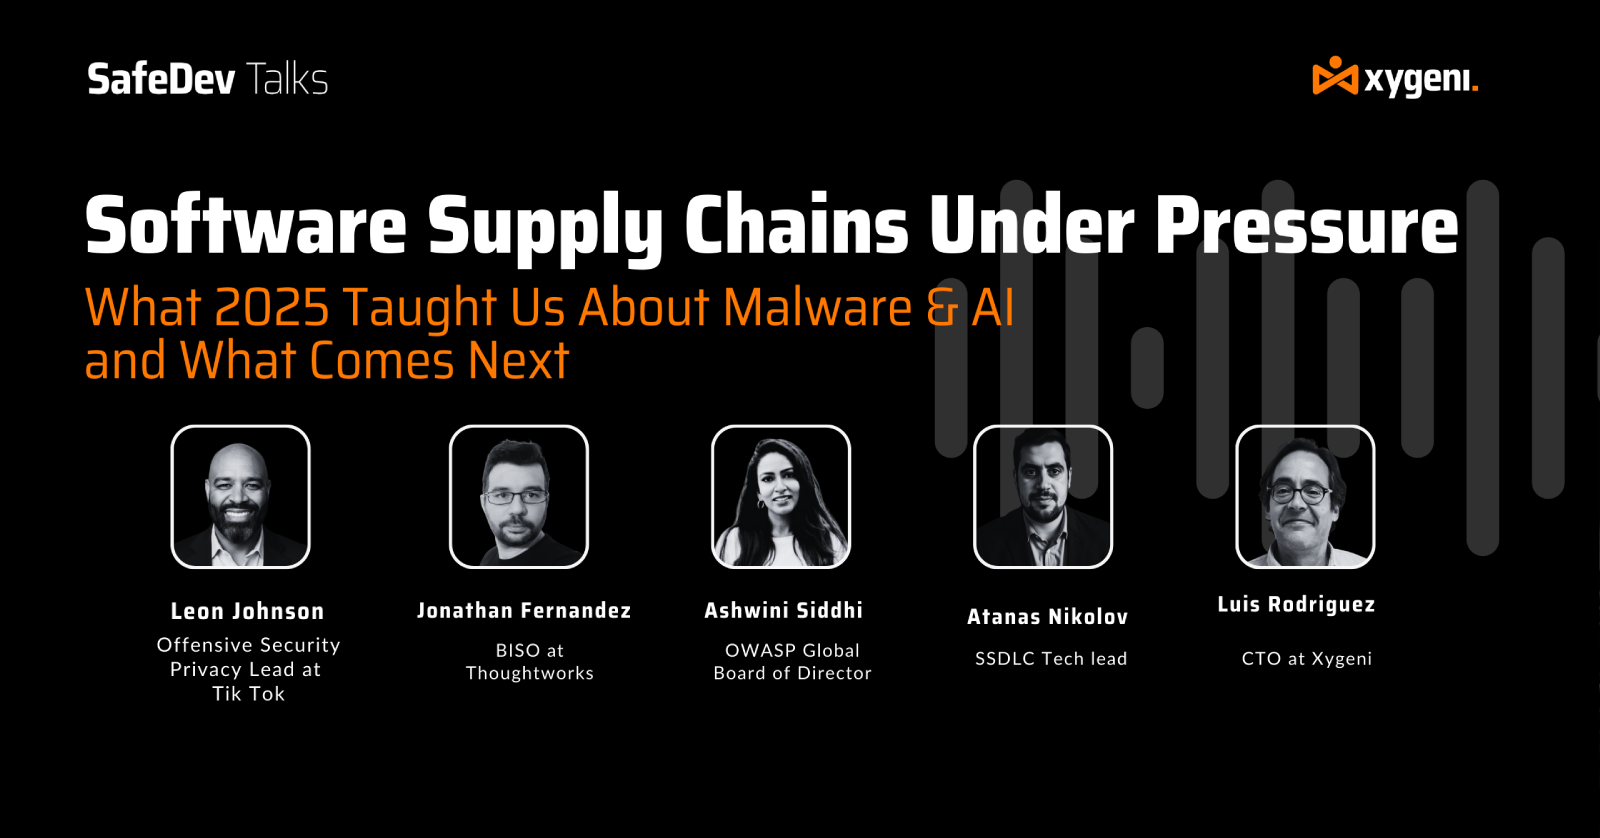
សូមទស្សនាឥឡូវនេះសម្រាប់កិច្ចពិភាក្សា SafeDev របស់យើងស្តីពីខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីក្រោមសម្ពាធ៖ អ្វីដែលឆ្នាំ ២០២៥ បានបង្រៀនយើងអំពីមេរោគ និងបញ្ញាសិប្បនិម្មិត និងអ្វីដែលនឹងកើតឡើងបន្ទាប់។ ឆ្នាំ ២០២៥ បានផ្លាស់ប្តូរ software supply chain securityយន្តការវាយប្រហារថ្មី (មេរោគដែលមានជំនួយពី AI ការសាយភាយដោយខ្លួនឯង និងការរំលោភបំពានទំនុកចិត្តក្នុងទ្រង់ទ្រាយធំ) បានលាតត្រដាងពីដែនកំណត់នៃការការពារដែលមានស្រាប់។ ចូលរួមវគ្គដឹកនាំដោយអ្នកជំនាញនេះ ដើម្បីយល់ពីអ្វីដែលពិតជាបានផ្លាស់ប្តូរនៅឆ្នាំ 2025 និងអ្វីដែលក្រុមអភិវឌ្ឍន៍ និងសន្តិសុខត្រូវតែសម្របខ្លួនសម្រាប់ឆ្នាំ 2026។ ទស្សនាវគ្គឥឡូវនេះ!
ចូលរួមជាមួយលោក Luis Rodríguez នាយកប្រតិបត្តិផ្នែកបច្ចេកវិទ្យានៃក្រុមហ៊ុន Xygeni និងលោក Luis Manuel García អ្នកគ្រប់គ្រងផ្នែកគាំទ្រផ្នែកលក់ នៅក្នុងសិក្ខាសាលាតាមអ៊ីនធឺណិតនេះអំពីសុវត្ថិភាព។ CI/CDរៀនពីអ្នកជំនាញរបស់យើងអំពីរបៀបអនុវត្តការអនុវត្តល្អបំផុតរបស់ OWASP ដើម្បីពង្រឹងសុវត្ថិភាពរបស់អ្នក CI/CD និងការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។ ការពាររបស់អ្នក CI/CD និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីជាមួយ OWASP។ ពួកគេនឹងនិយាយអំពីសារពើភ័ណ្ឌ និងការវិភាគ CI/CD ហានិភ័យ ការរកឃើញ និងការបង្ការ ក្នុងចំណោមរឿងជាច្រើនទៀត!

វគ្គទីបួននៃ SafeDevTalks មានអ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិតឈានមុខគេ Derek Fisher, Abhilasha Sinha និង Luis Rodriguez។ វគ្គនេះនឹងស្វែងយល់ពីប្រធានបទសំខាន់នៃការពឹងផ្អែកលើសមាសធាតុភាគីទីបី និងប្រភពបើកចំហក្នុងការអភិវឌ្ឍកម្មវិធី ដោយបង្ហាញពីភាពងាយរងគ្រោះដែលលាក់កំបាំង និងការគំរាមកំហែងដែលកំពុងលេចចេញ។ ចូលរួមជាមួយយើងដើម្បីស្វែងយល់បន្ថែមអំពីភាពងាយរងគ្រោះដែលលាក់កំបាំង ការគំរាមកំហែងដែលកំពុងពង្រីក ការរំលោភលើពិភពពិត និងច្រើនទៀត!
សូមទស្សនាឥឡូវនេះសម្រាប់វគ្គ SafeDev Talk ដែលនឹងមកដល់របស់យើង៖ ភាពងាយរងគ្រោះគ្មានទីបញ្ចប់។ ការការពារកាន់តែឆ្លាតវៃ! ការគ្រប់គ្រងភាពងាយរងគ្រោះកំពុងវិវត្ត ហើយឧបករណ៍ប្រពៃណីលែងគ្រប់គ្រាន់ទៀតហើយ។ ចូលរួមជាមួយយើងដើម្បីស្វែងយល់ពីរបៀបដែលការគំរាមកំហែងទំនើបទាមទារគំរូហានិភ័យកាន់តែឆ្លាតវៃ ការកំណត់អាទិភាពពេលវេលាជាក់ស្តែង និងវិធីសាស្រ្តថ្មីក្នុងការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ កុំខកខានវគ្គនេះដែលពោរពេញទៅដោយការយល់ដឹងពីអ្នកជំនាញដើម្បីពង្រឹងយុទ្ធសាស្ត្រ AppSec របស់អ្នក និងនៅឈានមុខគេលើទេសភាពហានិភ័យថាមវន្តនាពេលបច្ចុប្បន្ន!
ចូលរួមវគ្គទីពីរនៃរឿងនេះ CI/CD សិក្ខាសាលាតាមអ៊ីនធឺណិតដែលមានលោក Luis Rodríguez នាយកប្រតិបត្តិផ្នែកបច្ចេកវិទ្យា និងជាសហស្ថាបនិកនៃ Xygeni និងលោក Luis Manuel García អ្នកគ្រប់គ្រងផ្នែកគាំទ្រផ្នែកលក់។ នៅក្នុងវគ្គនេះ យើងនឹងស្វែងយល់ពីទស្សនៈ “ក្រុមពណ៌ខៀវ” របស់ CI/CD សន្តិសុខ ស្វែងយល់ឲ្យស៊ីជម្រៅអំពីជំហានដែលអាចអនុវត្តបាន ដែលអង្គការនានាអាចអនុវត្តដើម្បីបង្កើនឥរិយាបថសន្តិសុខរបស់ពួកគេ ...
នៅក្នុងទេសភាពឌីជីថលដែលមានការវិវត្តយ៉ាងឆាប់រហ័សនេះ សុវត្ថិភាពនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកគឺមានសារៈសំខាន់ជាងពេលណាៗទាំងអស់។ នៅពេលដែលយុទ្ធសាស្ត្រវាយប្រហារថ្មីលេចឡើង វាមានសារៈសំខាន់ណាស់ក្នុងការនៅឈានមុខគេ និងបំពាក់ខ្លួនអ្នកជាមួយនឹងយុទ្ធសាស្ត្រការពារចុងក្រោយបំផុត។ នៅក្នុងសិក្ខាសាលាតាមអ៊ីនធឺណិតនេះ Luis Rodriguez នឹងណែនាំអ្នក...
សូមតាមដានឥឡូវនេះសម្រាប់សិក្ខាសាលាតាមអ៊ីនធឺណិតបន្ទាប់របស់យើង៖ ស្វ័យប្រវត្តិកម្មសុវត្ថិភាពកម្មវិធី AI! ក្រុមការងារ AppSec មានការព្រួយបារម្ភយ៉ាងខ្លាំង។ ឥឡូវនេះដល់ពេលដែលត្រូវស្វ័យប្រវត្តិកម្មហើយ។ នៅក្នុងវគ្គជាក់ស្តែងនេះ សូមស្វែងយល់ពីរបៀបលុបបំបាត់ការជ្រើសរើសដោយដៃ និងផ្លាស់ប្តូរពីការជូនដំណឹងទៅការជួសជុលក្នុងរយៈពេលប៉ុន្មានវិនាទីដោយប្រើការដោះស្រាយដោយស្វ័យប្រវត្តិដែលងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍។ ស្វែងយល់ពីរបៀបកាត់បន្ថយភាពវិជ្ជមានមិនពិត ផ្តល់អាទិភាពដល់ហានិភ័យពិតប្រាកដ និងអនុវត្តគោលការណ៍សុវត្ថិភាព និងមើលពីរបៀបរួមបញ្ចូលការដោះស្រាយដោយស្វ័យប្រវត្តិទៅក្នុង... CI/CD pipelines ជាមួយឆ្លាតវៃ guardrails (ក្នុងចំណោមរឿងជាច្រើនទៀត)។ សូមទស្សនាវានៅថ្ងៃនេះ!
សូមទស្សនាឥឡូវនេះសម្រាប់ការពិភាក្សា SafeDev របស់យើង៖ សុវត្ថិភាពតាមលំនាំដើម៖ តើការដោះស្រាយដោយស្វ័យប្រវត្តិកំពុងផ្លាស់ប្តូររូបរាង AppSec យ៉ាងដូចម្តេច? “សុវត្ថិភាពតាមលំនាំដើម” លែងជាជម្រើសទៀតហើយ។ វាជាមូលដ្ឋានគ្រឹះថ្មី។ ជាមួយនឹងកូដដែលបង្កើតដោយ AI សមាសធាតុ AI ដែលបានបង្កប់ និងវដ្តអភិវឌ្ឍន៍លឿនដូចផ្លេកបន្ទោរ ច្រកទ្វារសុវត្ថិភាពបែបប្រពៃណីកំពុងធ្លាក់ចុះ។ ចម្លើយ? ការការពារប្រកបដោយភាពសកម្ម និងការដោះស្រាយដោយស្វ័យប្រវត្តិជាក់ស្តែងដែលដំណើរការនៅកន្លែងដែលអ្នកអភិវឌ្ឍន៍រស់នៅ។ សូមទស្សនាឥឡូវនេះ ហើយឈានជំហានបន្ទាប់នៅក្នុង AppSec ទំនើប!

ស្តាប់វគ្គ Podcast The Cyber Security Matters របស់ Neuco ស្តីពី "បញ្ហាប្រឈមថ្មីក្នុងសុវត្ថិភាពកម្មវិធី៖ របៀបរក្សា devops ឲ្យដំណើរការខណៈពេលដែលមិនធ្លាក់ក្រោមការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់" ជាមួយ Luis Rodriguez នាយកបច្ចេកវិទ្យានៅ Xygeni ហើយស្វែងយល់ពីបញ្ហាប្រឈមដែលកំពុងផ្លាស់ប្តូរនៃការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
សូមទស្សនាកិច្ចពិភាក្សា SafeDev របស់យើង៖ បញ្ញាសិប្បនិម្មិត (AI Unleashed): ការរុករកការគំរាមកំហែង និងការការពារដែលកំពុងលេចចេញនៅក្នុងសុវត្ថិភាពកម្មវិធី។ ខណៈពេលដែលបញ្ញាសិប្បនិម្មិត (AI) ផ្លាស់ប្តូរសន្តិសុខតាមអ៊ីនធឺណិត ផលប៉ះពាល់របស់វាទៅលើសុវត្ថិភាពកម្មវិធីគឺមានឥទ្ធិពល និងមានភាពខុសប្លែកគ្នា។ ចាប់ពីមេរោគពហុរូបភាព រហូតដល់ការក្លែងបន្លំគំរូ និងការចាក់បញ្ចូលរហ័ស អ្នកវាយប្រហារកំពុងប្រើប្រាស់បញ្ញាសិប្បនិម្មិត (AI) ដើម្បីបង្កើតការវាយប្រហារឆ្លាតវៃជាងមុន ហើយអ្នកការពារកំពុងប្រើប្រាស់បញ្ញាសិប្បនិម្មិត (AI) ដើម្បីរកឃើញ និងកាត់បន្ថយការវាយប្រហារទាំងនោះបានលឿនជាងមុន។ សូមទស្សនាវាដើម្បីយល់ពីភាគីទាំងសងខាងនៃសមីការ និងរៀនពីរបៀបធ្វើឱ្យកម្មវិធី AppSec របស់អ្នកត្រៀមខ្លួនរួចជាស្រេចសម្រាប់បញ្ញាសិប្បនិម្មិត។
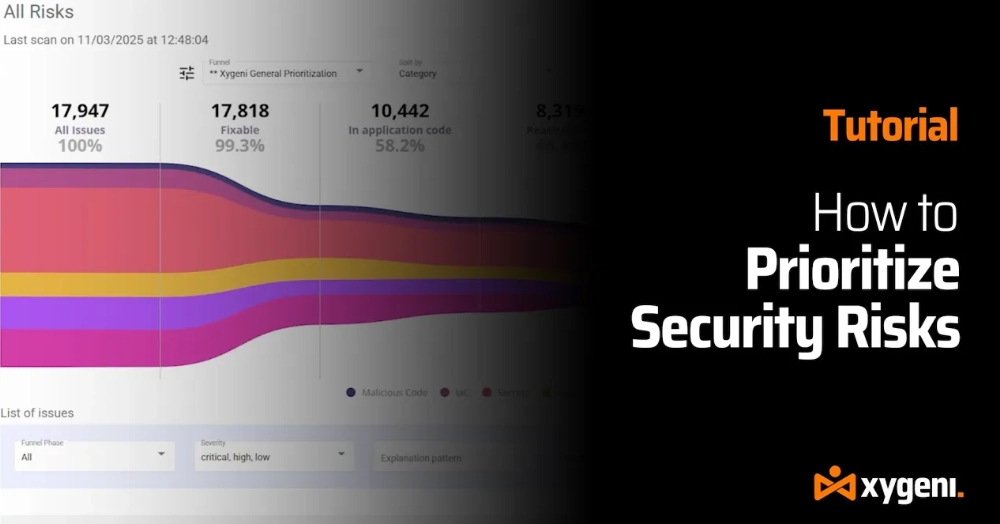
ធុញទ្រាន់នឹងការជូនដំណឹងសុវត្ថិភាពគ្មានទីបញ្ចប់មែនទេ? ចូរយើងជួសជុលអ្វីដែលសំខាន់ពិតប្រាកដ។ ប្រសិនបើអ្នកត្រូវបានកប់នៅក្នុងការរកឃើញភាពងាយរងគ្រោះជាច្រើន អ្នកមិននៅម្នាក់ឯងទេ។ នៅក្នុងការបង្រៀនជាជំហានៗនេះ យើងនឹងបង្ហាញអ្នកពីរបៀបដែល Xygeni Funnels ជួយក្រុម DevOps និង AppSec កាត់បន្ថយសំឡេងរំខាន និងផ្តោតលើការគំរាមកំហែងពិតប្រាកដ — ដូច្នេះអ្នកអាចការពារកូដរបស់អ្នក pipelineនិងប្រព័ន្ធសំខាន់ៗសម្រាប់អាជីវកម្មឱ្យកាន់តែមានប្រសិទ្ធភាព។
ក្រុមការងារ AppSec កំពុងស្ថិតនៅក្រោមសម្ពាធ។ បរិមាណនៃការជូនដំណឹងកំពុងកើនឡើងយ៉ាងខ្លាំង ល្បឿនអភិវឌ្ឍន៍បន្តកើនឡើង ហើយការជ្រើសរើសដោយដៃលែងអាចតាមទាន់ទៀតហើយ។ វិធីសាស្រ្តសុវត្ថិភាពបែបប្រពៃណីកំពុងបង្ហាញពីដែនកំណត់របស់ពួកគេ។ នៅក្នុងវគ្គជាក់ស្តែងដែលដឹកនាំដោយអ្នកជំនាញនេះ អ្នកនឹងឃើញពីរបៀបដែលស្វ័យប្រវត្តិកម្ម AppSec ដែលជំរុញដោយ AI ជួយក្រុមការងារឱ្យឆ្លងកាត់ភាពអស់កម្លាំងនៃការជូនដំណឹង និងប្រែក្លាយការរកឃើញសុវត្ថិភាពទៅជាការជួសជុលដោយស្វ័យប្រវត្តិដែលអាចទុកចិត្តបាន។ ស្វែងយល់ពីអ្វីដែលត្រូវការផ្លាស់ប្តូរនៅក្នុង AppSec ទំនើប និងរបៀបដែលក្រុមអភិវឌ្ឍន៍ និងសន្តិសុខអាចការពាររាល់... commit និង pull request ដោយមិនធ្វើឲ្យការចែកចាយយឺត។ សូមទស្សនាសិក្ខាសាលាតាមអ៊ីនធឺណិតតាមតម្រូវការ ហើយមើលពីរបៀបដែលស្វ័យប្រវត្តិកម្មដែលដំណើរការដោយបញ្ញាសិប្បនិម្មិត (AI) កំពុងផ្លាស់ប្តូររូបរាង AppSec ក្នុងការអនុវត្ត។
សូមទស្សនាវគ្គ Black Hat Europe របស់យើង៖ ការពិតថ្មីរបស់ AppSec៖ ការអភិវឌ្ឍដែលជំរុញដោយ AI មេរោគ និងហានិភ័យកម្មវិធីទំនើប។ នៅពេលដែល AI បង្កើនល្បឿនការចែកចាយកម្មវិធី វាក៏ផ្លាស់ប្តូររូបរាងផ្ទៃនៃការវាយប្រហារផងដែរ។ ចាប់ពីមេរោគប្រភពបើកចំហ និងការសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់ រហូតដល់ចំណុចខ្វះខាតកូដដែលបង្កើតដោយ AI ការសន្ទនានេះស្វែងយល់ពីរបៀបដែលហានិភ័យ AppSec ទំនើបលេចឡើង និងអ្វីដែលក្រុមសន្តិសុខត្រូវធ្វើដើម្បីនាំមុខគេក្នុងពិភពលោកដែលជំរុញដោយ AI។

សូមទស្សនាវគ្គ SafeDev Talk រដូវកាលបើករបស់យើងនៅលើ DORA ឥឡូវនេះ ដើម្បីធ្វើជាម្ចាស់លើវា និងបន្តនាំមុខគេក្នុងទេសភាពនៃការវិវត្តឥតឈប់ឈរនៃបទប្បញ្ញត្តិហិរញ្ញវត្ថុ។ សិក្ខាសាលាតាមអ៊ីនធឺណិតនេះត្រូវបានបង្កើតឡើងជាពិសេសសម្រាប់ស្ថាប័នហិរញ្ញវត្ថុ ហើយនឹងជួយអ្នករុករកផលប៉ះពាល់របស់ DORA ទៅលើសុវត្ថិភាពប្រតិបត្តិការ និងការអនុលោមតាមច្បាប់។ អ្នកនឹងទទួលបានយុទ្ធសាស្ត្រដែលអាចអនុវត្តបាន និងការយល់ដឹងរបស់អ្នកជំនាញ ដែលធ្វើឱ្យអ្នកត្រៀមខ្លួនបានកាន់តែប្រសើរសម្រាប់អនាគត!
សូមទស្សនាវគ្គ Podcast Secure Cyber Connect ដែលមានលោក Luis Rodriguez ជា CTO របស់យើង។ ដោយមានបទពិសោធន៍ជាង 15 ឆ្នាំ លោក Luis ចែករំលែកការយល់ដឹងរបស់អ្នកជំនាញលើការរកឃើញកូដព្យាបាទ ការធានាសុវត្ថិភាពសមាសធាតុភាគីទីបី និងយុទ្ធសាស្ត្រ AppSec នាពេលអនាគត។ ចាប់ពីផលវិបាកនៃ SolarWinds រហូតដល់ឧប្បត្តិហេតុ SSH backdoor ចុងក្រោយបំផុត វគ្គនេះគ្របដណ្តប់លើការគំរាមកំហែងក្នុងពិភពពិត និងយុទ្ធសាស្ត្រការពារជាក់ស្តែង។ ស្វែងយល់ពីរបៀបពង្រឹង... SDLCកាត់បន្ថយហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ និងនៅឈានមុខគេលើការគំរាមកំហែងតាមអ៊ីនធឺណិតដែលកំពុងវិវត្ត។

ចូលរួមសិក្ខាសាលាតាមអ៊ីនធឺណិតរបស់យើង "ការរកឃើញមេរោគក្នុងពេលវេលាជាក់ស្តែងក្នុងប្រភពបើកចំហ" ដើម្បីស្វែងយល់ពីការគំរាមកំហែងមេរោគចុងក្រោយបំផុតដែលប៉ះពាល់ដល់កម្មវិធីប្រភពបើកចំហ (OSS)។ នៅពេលដែលការអនុម័ត OSS កើនឡើង បរិមាណ និងភាពស្មុគស្មាញនៃការគំរាមកំហែងក៏កើនឡើងផងដែរ ដែលបង្ហាញពីបញ្ហាប្រឈមថ្មីៗសម្រាប់អ្នកអភិវឌ្ឍន៍ និងអង្គការនានា។ វគ្គដ៏មានអត្ថន័យនេះនឹងបង្ហាញពីនិន្នាការចុងក្រោយបំផុត ការគំរាមកំហែងដែលកំពុងលេចចេញ និងយុទ្ធសាស្ត្រកម្រិតខ្ពស់ដើម្បីការពារការពឹងផ្អែក OSS របស់អ្នកពីការវាយប្រហារដែលមានគំនិតអាក្រក់។ ចូលរួមជាមួយយើង!
នឹកពួកយើងនៅ Black Hat ទេ? ទស្សនាការចាក់ផ្សាយឡើងវិញផ្តាច់មុខនៃវគ្គ 20 នាទីរបស់យើងលើសន្តិសុខតាមអ៊ីនធឺណិត AI ស្វ័យប្រវត្តិកម្មសុវត្ថិភាពកម្មវិធី និង AutoFix។ សូមមើលពីរបៀបកាត់បន្ថយសំឡេងរំខាន ជួសជុលភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិជាមួយនឹង PRs សុវត្ថិភាព និងនាំយកស្វ័យប្រវត្តិកម្ម AppSec ចូលទៅក្នុង... pipeline (ក្នុងចំណោមរឿងគួរឱ្យចាប់អារម្មណ៍ជាច្រើនទៀត)។ ទស្សនាវគ្គនេះតាមតម្រូវការ!
សូមទស្សនា និងស្វែងយល់ឲ្យកាន់តែស៊ីជម្រៅអំពី៖ តម្រូវការបន្ទាន់សម្រាប់កម្មវិធីដែលមានសុវត្ថិភាព ដោយសារតែចំនួននៃការលួចចូលទិន្នន័យ និងភាពងាយរងគ្រោះកំពុងកើនឡើង។ បញ្ហាប្រឈមបច្ចុប្បន្ននៃការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព និងអាចធ្វើមាត្រដ្ឋានបាន រួមទាំងស្ទ្រីមការងារដាច់ដោយឡែក គម្លាតទំនាក់ទំនងរវាងក្រុមការងារពីចម្ងាយ និងហានិភ័យដែលទាក់ទងនឹងការរួមបញ្ចូលកម្មវិធីប្រភពបើកចំហ (OSS)។ និងច្រើនទៀត។ ស្វែងយល់ពីរបៀបកាត់បន្ថយសំឡេងរំខាន និងផ្តោតលើការគំរាមកំហែងដ៏សំខាន់បំផុត។ កុំខកខាន!
អ្នកមិនអាចចូលរួមសន្និសីទ RSA ឆ្នាំ ២០២៤ នៅទីក្រុងសាន់ហ្វ្រាន់ស៊ីស្កូបានទេcisសហ? គ្មានបញ្ហាទេ! សូមទស្សនាសិក្ខាសាលាតាមអ៊ីនធឺណិតផ្តាច់មុខរបស់យើង ហើយឈានទៅមុខជាមួយនឹងនិន្នាការសំខាន់ៗមួយចំនួននៅក្នុងសន្តិសុខតាមអ៊ីនធឺណិត ចាប់ពីការផ្លាស់ប្តូរនៅក្នុង CISតួនាទីសំខាន់ៗក្នុងការដឹកនាំការអភិវឌ្ឍទំនើបៗផ្នែកការពារតាមអ៊ីនធឺណិត — ទាំងអស់នៅតុរបស់អ្នក។ នៅក្នុងសិក្ខាសាលាតាមអ៊ីនធឺណិតនេះ អ្នកនឹងស្វែងយល់ឲ្យស៊ីជម្រៅអំពីការយល់ដឹង និងយុទ្ធសាស្ត្រថ្មីៗបំផុតដែលពិភពសន្តិសុខតាមអ៊ីនធឺណិតមានផ្តល់ជូន!
សូមទស្សនាសិក្ខាសាលាតាមអ៊ីនធឺណិតរបស់យើងឥឡូវនេះ ស្តីពីការធានាសុវត្ថិភាពកូដដែលបង្កើតដោយ AI មុនពេលវាដឹកជញ្ជូន។ គំរូសរសេរកូដ Frontier នៅតែបង្កើតឈ្មោះកញ្ចប់ក្លែងក្លាយនៅក្នុងលទ្ធផលរហូតដល់ 6% ហើយការវាយប្រហារពិតប្រាកដដូចជា Shai-Hulud បង្ហាញពីល្បឿនដែលកញ្ចប់ពុលតែមួយអាចរីករាលដាលតាមរយៈ GitHub cloud និង CI/CD។ ឥឡូវនេះ ភ្នាក់ងារ AI ប៉ះឯកសារ ស្ថានីយ និង pipelineដោយផ្ទាល់ ជាញឹកញាប់មុនពេលការត្រួតពិនិត្យសុវត្ថិភាពណាមួយដំណើរការ។ នៅក្នុងវគ្គនេះ ដែលរៀបចំដោយ Nimbus Compute សហការជាមួយ Xygeni យើងស្វែងយល់ពីមូលហេតុដែលសុវត្ថិភាព CI-only លែងគ្រប់គ្រាន់ទៀតហើយ និងរបៀបដែលការផ្លាស់ទីការរកឃើញទៅក្នុង IDE ជួយក្រុមចាប់ហានិភ័យមុនពេលវាឈានដល់ផលិតកម្ម។