





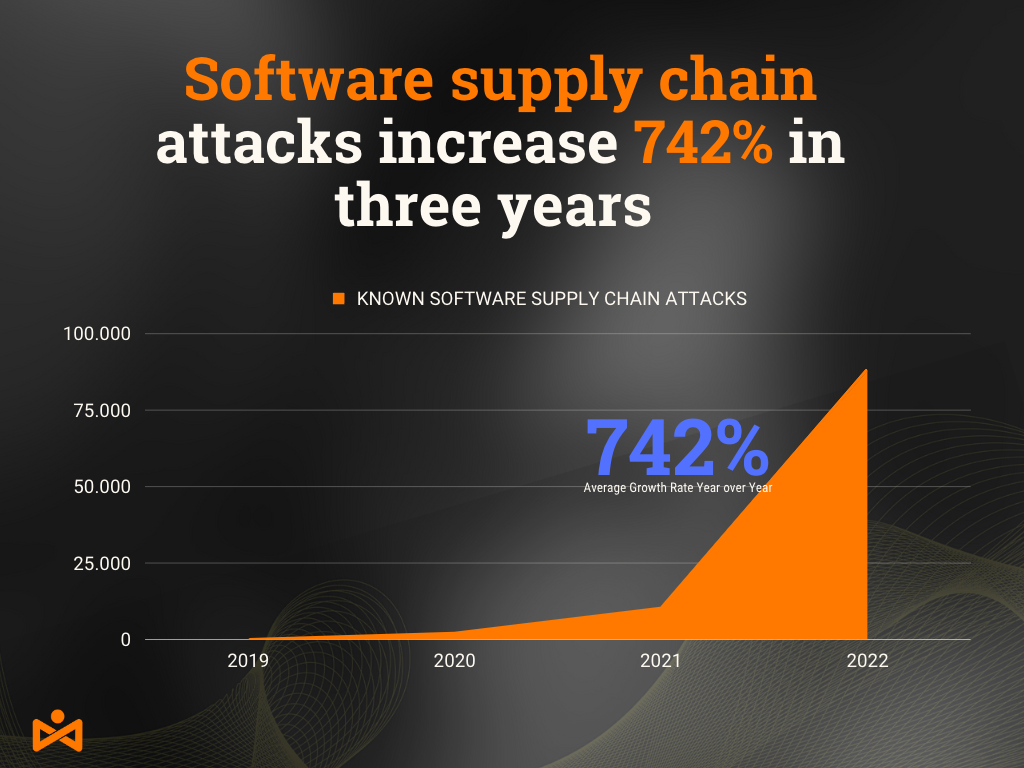
ភាពស្មុគស្មាញនេះមានន័យថា មានមធ្យោបាយជាច្រើនសម្រាប់អ្នកវាយប្រហារ រួមទាំងឃ្លាំងកម្មវិធីប្រភពបើកចំហផងដែរ។ យោងតាម GitHub, 85-97% នៃ enterprise មូលដ្ឋានកូដបានមកពីឃ្លាំងទិន្នន័យប្រភពបើកចំហឃ្លាំង Npm និង PyPI បានឃើញការកើនឡើង 300% នៃការវាយប្រហារក្នុងរយៈពេលបួនឆ្នាំកន្លងមក។
ឧទាហរណ៍, IconBurst គឺជាឧទាហរណ៍ដ៏ល្អមួយនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដ៏រីករាលដាលនាពេលបច្ចុប្បន្ន។ទាញយកជាង 17,000 ដង វាគឺជាការវាយប្រហារដ៏មានឥទ្ធិពលមួយដែលបានកើតឡើងកាលពីឆ្នាំមុន ដែលពាក់ព័ន្ធនឹងកញ្ចប់វាយអក្សរជាង 24 នៅលើ npm។ ដូច្នេះ អង្គការនានាត្រូវតែយល់អំពីការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី និងចាត់វិធានការដើម្បីធានាសុវត្ថិភាពប្រព័ន្ធអេកូឡូស៊ី DevOps របស់ពួកគេ។
វិធីសាស្រ្តថ្មី
អង្គការនានាដែលកំពុងស្វែងរកការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេត្រូវតែជ្រើសរើសឧបករណ៍សមស្រប។ ទោះជាយ៉ាងណាក៏ដោយ បច្ចេកវិទ្យាអភិវឌ្ឍន៍ និងការធ្វើតេស្តសុវត្ថិភាពកម្មវិធី (AST) ភាគច្រើនមិនគ្របដណ្តប់លើការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់ទាំងអស់បានទូលំទូលាយនោះទេ។
ខណៈពេលកំពុងធ្វើតេស្តសុវត្ថិភាពកម្មវិធីថាមវន្ត ឬឋិតិវន្ត (DAST/SAST) គឺមានសារៈសំខាន់សម្រាប់ SDLCវាបរាជ័យក្នុងការដោះស្រាយការក្លែងបន្លំកម្មវិធី ឬហានិភ័យដែលបង្កឡើងដោយបណ្ណាល័យប្រភពបើកចំហ និងបណ្ណាល័យភាគីទីបីដែលរងការសម្របសម្រួល។ ស្រដៀងគ្នានេះដែរ ការវិភាគសមាសភាពកម្មវិធី (SCA) អាចត្រួតពិនិត្យសមាសធាតុប្រភពបើកចំហ ប៉ុន្តែជារឿយៗខកខានម៉ូឌុលព្យាបាទ និងបរាជ័យក្នុងការផ្តល់ការគ្របដណ្តប់សុវត្ថិភាពពេញលេញ។
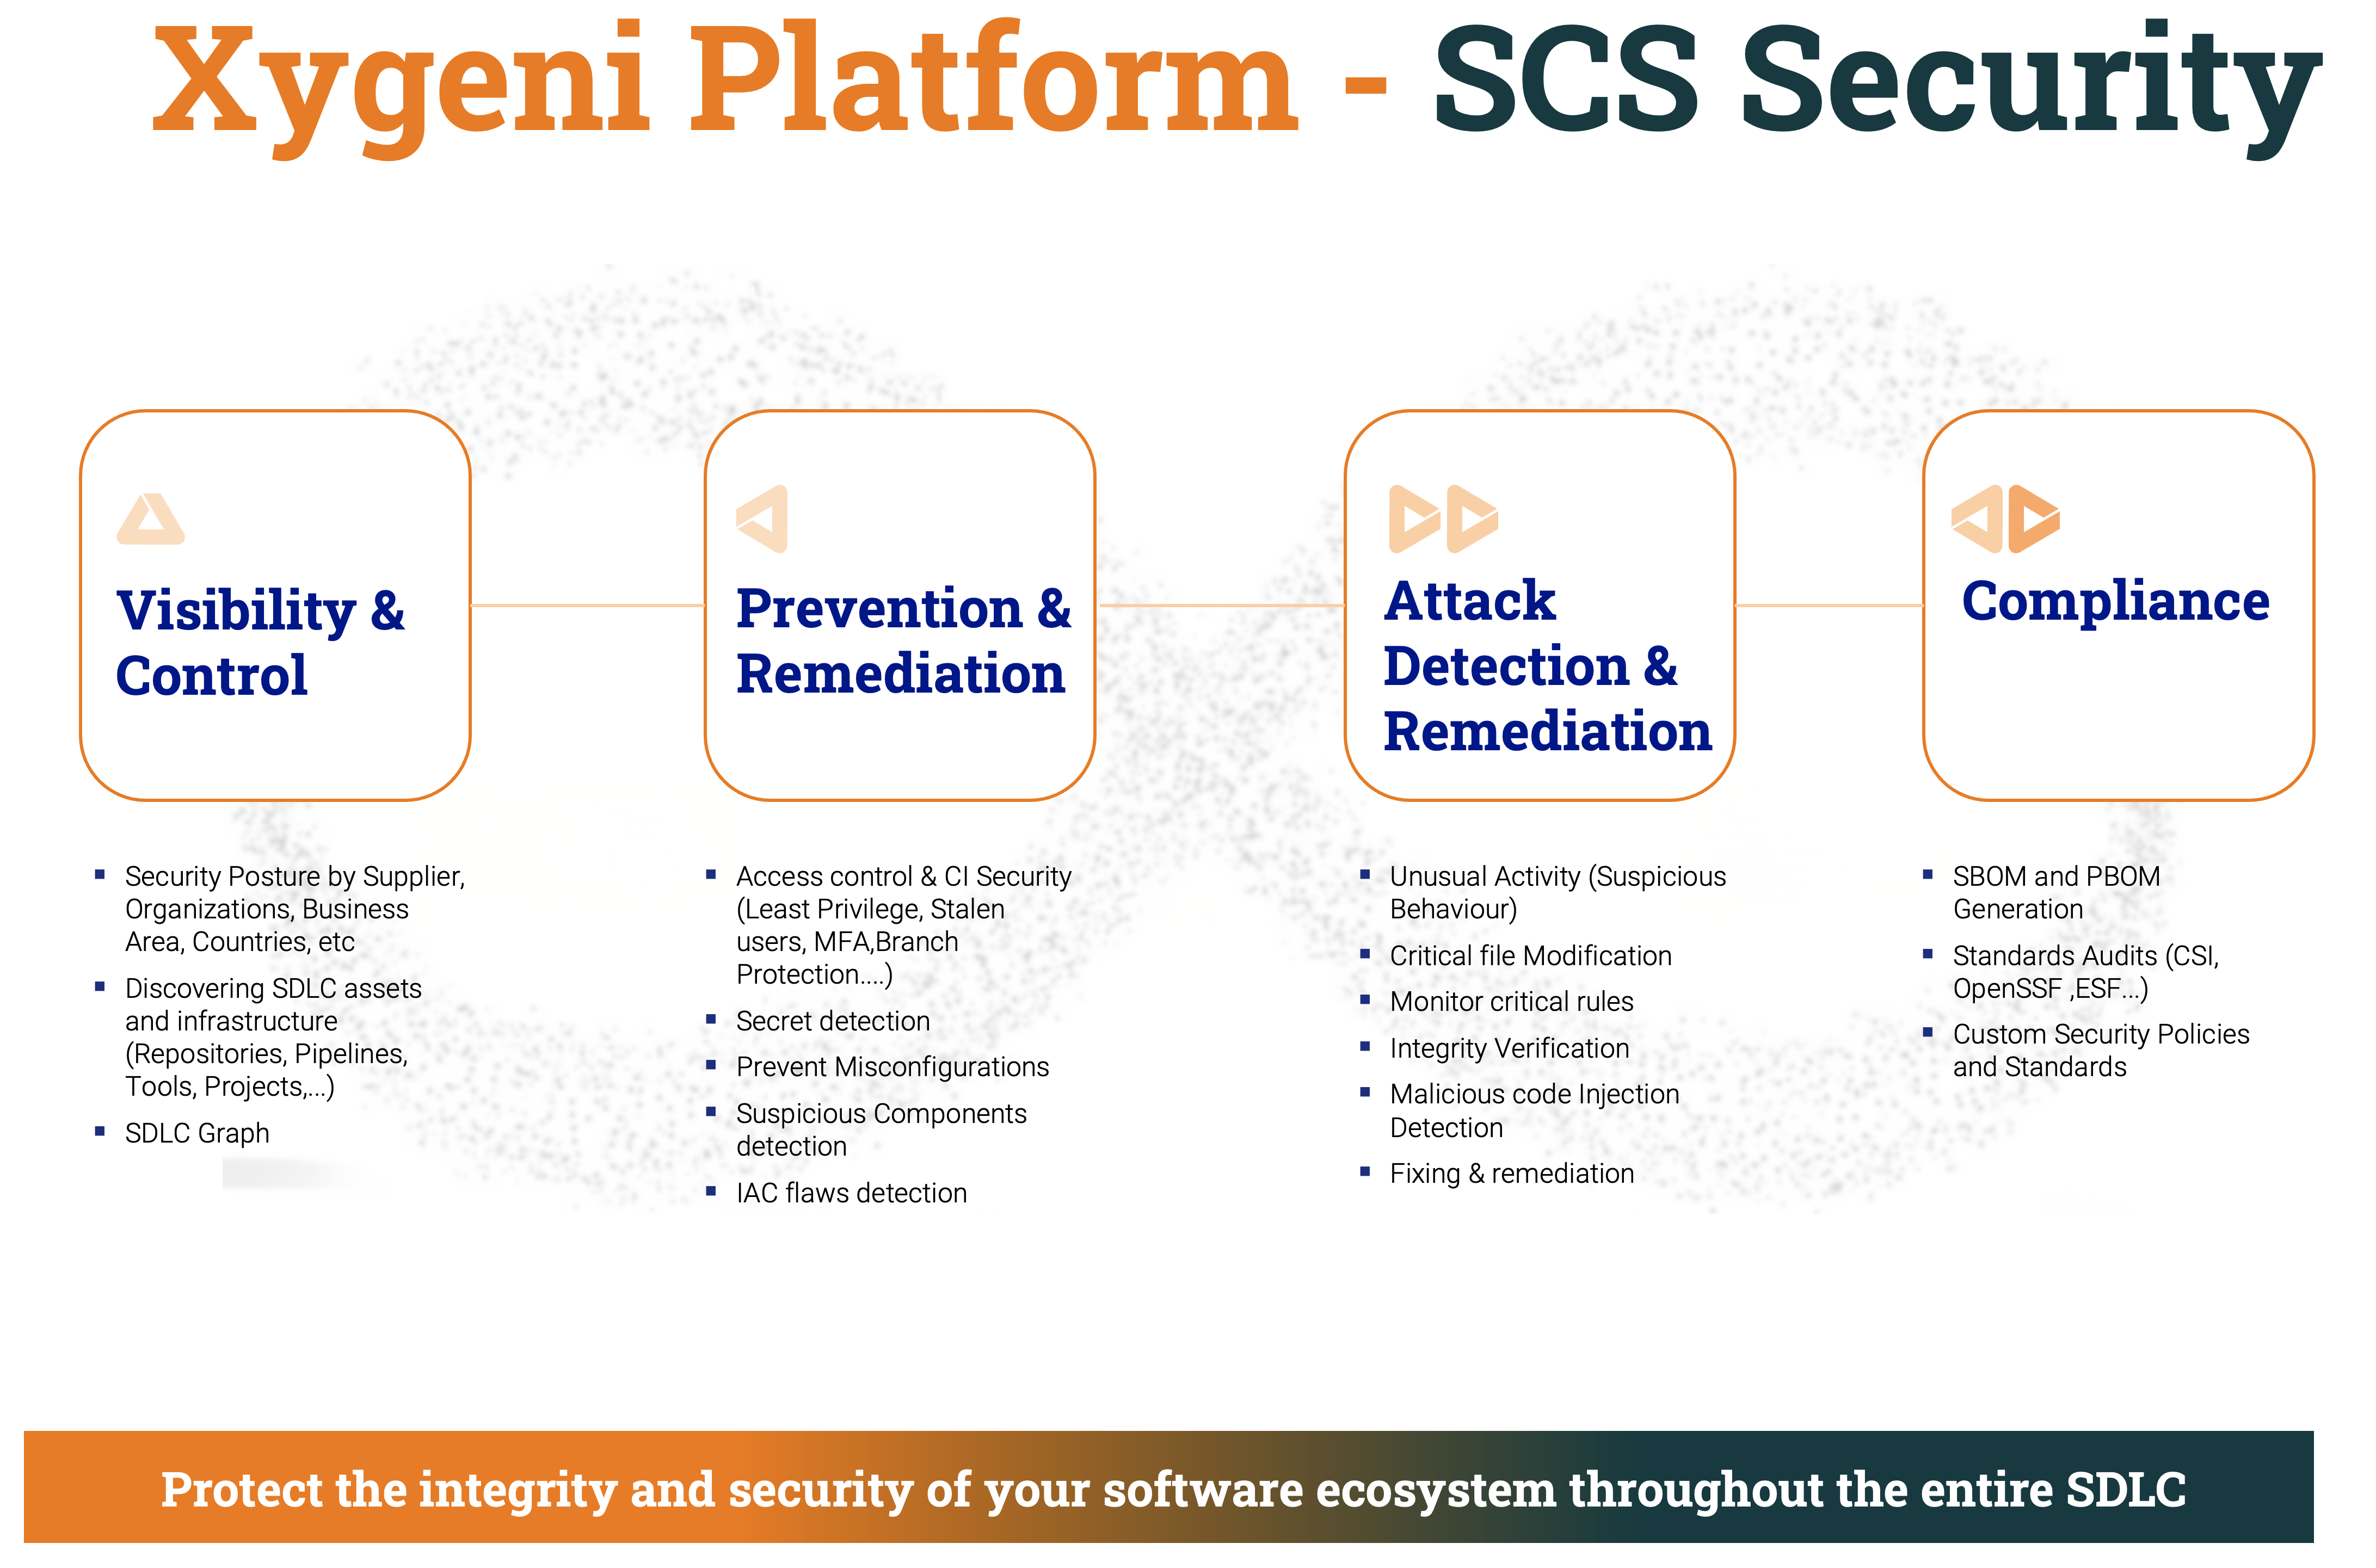
ដូច្នេះឧបករណ៍ទំនើបៗដូចជា ស៊ីហ្គេនី ដែលលើសពីសមត្ថភាពទាំងនេះត្រូវតែត្រូវបានពិចារណាដើម្បីផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវធនធានចាំបាច់សម្រាប់ភាពជោគជ័យ។ អ្នកជំនាញយល់ស្របថាការផ្លាស់ប្តូរគឺចាំបាច់ ព្រោះក្រុមអភិវឌ្ឍន៍បច្ចុប្បន្នត្រូវការបំពាក់សម្រាប់ភាពជោគជ័យ។
ប្រព័ន្ធត្រួតពិនិត្យ និងតុល្យភាពគួរតែត្រូវបានអនុវត្តចាប់ពីដំណាក់កាលដំបូងនៃការអភិវឌ្ឍន៍កម្មវិធីដើម្បីធានា software supply chain securityសូម្បីតែមុនពេលសរសេរបន្ទាត់ដំបូងនៃកូដក៏ដោយ វាមានសារៈសំខាន់ណាស់ក្នុងការពិចារណាលើវិធានការបង្ការដូចខាងក្រោម៖
- ការកំណត់ថាអ្នកណានឹងមានសិទ្ធិចូលប្រើលេខកូដ រួមទាំងភាគីខាងក្នុង និងខាងក្រៅ
- ការកំណត់ភាពជាម្ចាស់លើការអនុម័តលេខកូដ
- ការបង្កើតខ្សែសង្វាក់នៃការថែរក្សា និងការគ្រប់គ្រងកំណែ
- ការអនុវត្តវិធានការសុវត្ថិភាពជាមូលដ្ឋានដើម្បីការពារការចាក់កូដព្យាបាទ
- ការបង្កើតយន្តការដើម្បីឆ្លើយតបទៅនឹងការកែប្រែកូដដោយជនខិលខូច
ការខកខានក្នុងការអនុវត្តជំហានទាំងនេះអាចបណ្តាលឱ្យមានការវាយប្រហារដ៏សាហាវដូចជាការទាមទារ ransomware ដែលប៉ះពាល់ដល់អង្គការ ដៃគូ និងអតិថិជនរបស់អ្នក។
វិធីសាស្រ្តរហ័សរហួន
វិធីសាស្រ្ត Agile បានធ្វើបដិវត្តន៍ការអភិវឌ្ឍន៍កម្មវិធីដោយសង្កត់ធ្ងន់លើកិច្ចសហការ ភាពបត់បែន និងការពេញចិត្តរបស់អតិថិជន។ វិធីសាស្រ្តនេះបានអនុញ្ញាតឱ្យក្រុមអភិវឌ្ឍន៍ឆ្លើយតបយ៉ាងឆាប់រហ័សទៅនឹងតម្រូវការដែលកំពុងផ្លាស់ប្តូរ និងផ្តល់ជូននូវកម្មវិធីដែលមានគុណភាពខ្ពស់យ៉ាងឆាប់រហ័ស។ នៅក្នុងបរិយាកាស Agile ក្រុមអភិវឌ្ឍន៍ធ្វើការក្នុងវដ្ត Sprint ខ្លីៗ ដែលមានរយៈពេលពីពីរបីសប្តាហ៍ទៅមួយខែ។ នៅចុងបញ្ចប់នៃ Sprint នីមួយៗ ក្រុមនេះផ្តល់នូវការកើនឡើងនៃផលិតផលដែលដំណើរការ។
វិធីសាស្រ្តរហ័សរហួនក៏លើកកម្ពស់កិច្ចសហការ និងការទំនាក់ទំនងក្នុងចំណោមសមាជិកក្រុម ដោយបំបែកភាពឯកោ និងកែលម្អតម្លាភាព។ វាជួយកំណត់អត្តសញ្ញាណ និងដោះស្រាយហានិភ័យសន្តិសុខដែលអាចកើតមានតាំងពីដំបូង ដោយធានាថាសន្តិសុខត្រូវបានរួមបញ្ចូលទៅក្នុងដំណាក់កាលនីមួយៗនៃដំណើរការអភិវឌ្ឍន៍កម្មវិធី។ ក្រុមការងារ Agile អាចទាញយកអត្ថប្រយោជន៍ពីការធ្វើតេស្តសុវត្ថិភាព និងការស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិនៅទូទាំង SDLC ដើម្បីកំណត់ និងជួសជុលបញ្ហាភ្លាមៗសម្រេចបាននូវអត្ថប្រយោជន៍ពាក់ព័ន្ធខ្លាំងដូចជា៖
- ការសន្សំការចំណាយការជួសជុលបញ្ហាសុវត្ថិភាពនៅដំណាក់កាលដំបូងនៃដំណើរការអភិវឌ្ឍន៍មានតម្លៃថោកជាងបន្ទាប់ពីផលិតផលត្រូវបានចេញផ្សាយ និងកំពុងប្រើប្រាស់។ បញ្ហាសុវត្ថិភាពកាន់តែត្រូវបានរកឃើញ ការជួសជុលកាន់តែមានតម្លៃថ្លៃ។
- ហានិភ័យនៃការរំលោភលើសន្តិសុខត្រូវបានកាត់បន្ថយតាមរយៈការដោះស្រាយហានិភ័យសន្តិសុខដែលអាចកើតមានតាំងពីដំបូង លទ្ធភាពនៃការរំលោភលើសន្តិសុខដោយជោគជ័យត្រូវបានកាត់បន្ថយ ដែលការពារព័ត៌មានរសើប និងការពារឧប្បត្តិហេតុសន្តិសុខដែលចំណាយច្រើន។
- ការអនុលោមតាមច្បាប់ឧស្សាហកម្មជាច្រើនត្រូវគោរពតាមតម្រូវការអនុលោមភាពបទប្បញ្ញត្តិ ដូចជា SOC2, PCI និង ISO។ ការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណើរការអភិវឌ្ឍន៍កម្មវិធីអាចជួយធានាបាននូវការអនុលោមតាមបទប្បញ្ញត្តិទាំងនេះ។
- ទំនុកចិត្តរបស់អតិថិជនអតិថិជនរំពឹងថាផលិតផលកម្មវិធីនឹងមានសុវត្ថិភាព និងអាចទុកចិត្តបាន។ ការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណើរការអភិវឌ្ឍន៍ និងការបង្ហាញការអនុវត្តនេះបង្កើនទំនុកចិត្ត និងទំនុកចិត្តរបស់អតិថិជនលើផលិតផល។
- ការគ្រប់គ្រងភាពល្បីល្បាញតាមរយៈការដោះស្រាយហានិភ័យសន្តិសុខដែលអាចកើតមានតាំងពីដំបូង និងធានាថាសន្តិសុខត្រូវបានរួមបញ្ចូលទៅក្នុងគ្រប់ដំណាក់កាលនៃដំណើរការអភិវឌ្ឍន៍ ក្រុមហ៊ុននានាអាចគ្រប់គ្រងកេរ្តិ៍ឈ្មោះរបស់ពួកគេ និងរក្សាទំនុកចិត្ត និងប្រាក់ចំណូលរបស់អតិថិជន ដោយជៀសវាងឧប្បត្តិហេតុសន្តិសុខដែលបំផ្លាញកេរ្តិ៍ឈ្មោះរបស់ពួកគេ។
វិធានការសន្តិសុខ
ការបញ្ចូល software supply chain security ការអនុវត្តល្អបំផុត និងការស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី (SDLC) គឺមានសារៈសំខាន់ខ្លាំងណាស់សម្រាប់ក្រុម Agile ក្នុងការរកឃើញ និងដោះស្រាយបញ្ហាសុវត្ថិភាពឱ្យបានឆាប់រហ័ស។ វិធីសាស្រ្តមួយចំនួនដែលក្រុម Agile អាចប្រើដើម្បីរួមបញ្ចូលការធ្វើតេស្តសុវត្ថិភាពទៅក្នុងដំណើរការអភិវឌ្ឍន៍របស់ពួកគេគួរតែរួមមាន៖
- ការគ្រប់គ្រងចំណុចត្រួតពិនិត្យនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក គឺមានសារៈសំខាន់ខ្លាំងណាស់សម្រាប់ការសម្រេចបាននូវការអនុលោមតាមបទប្បញ្ញត្តិ និងធានាសុវត្ថិភាពត្រឹមត្រូវ។ អង្គការនានាគួរតែអនុវត្ត standard ការគ្រប់គ្រងដូចជាការអនុម័តអត្តសញ្ញាណ និងការចូលប្រើ ការគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធ ការរឹតបន្តឹងការចូលប្រើ ការធ្វើសវនកម្ម និងការធ្វើតេស្តសុវត្ថិភាព ដើម្បីសម្រេចវា។ អង្គការនានាត្រូវតែកំណត់ការគ្រប់គ្រងសម្រាប់អ្នកដែលអាចធ្វើការផ្លាស់ប្តូរកូដ និងការកំណត់រចនាសម្ព័ន្ធ អនុម័តសំណើបញ្ចូលគ្នា និងស្កេនកម្មវិធីសម្រាប់ភាពងាយរងគ្រោះ។ សាខា និងបរិស្ថានដែលបានការពារ និងការប្រើប្រាស់កូដដែលមានអាជ្ញាប័ណ្ណក៏សំខាន់ផងដែរ។ ក្នុងអំឡុងពេលធ្វើសវនកម្ម អ្នកគួរតែមានភាពមើលឃើញថាអ្នកណាបានផ្លាស់ប្តូរអ្វី កន្លែងណា និងពេលណា និងអ្នកណាបានពិនិត្យ អនុម័ត និងបញ្ចូលវាទៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីទាំងមូល។
- ធ្វើបញ្ជីឧបករណ៍ និងចំណុចចូលប្រើទាំងអស់ដែលក្រុមអភិវឌ្ឍន៍របស់អ្នកប្រើប្រាស់រួមទាំងហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) គំរូ, ឃ្លាំងកូដ, pipelines និងបង្កើតឧបករណ៍។ ជំហាននេះគឺមានសារៈសំខាន់ណាស់ ពីព្រោះអ្នកអាចធានាបានតែអ្វីដែលអ្នកដឹងប៉ុណ្ណោះ។ នៅពេលដែលអ្នកមានបញ្ជីឧបករណ៍ និងចំណុចចូលប្រើដ៏ទូលំទូលាយ វាដល់ពេលដែលត្រូវវាយតម្លៃឡើងវិញនូវការគ្រប់គ្រងការចូលប្រើរបស់អ្នក។ ដំបូង ពិនិត្យមើលចំណុចចូលទាំងអស់របស់អ្នកតាមបណ្តោយខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីឧទាហរណ៍ សូមពិចារណាថាអ្នកណាមានសិទ្ធិចូលប្រើការផ្លាស់ប្តូរ IaC គំរូ ព្រោះគំរូទាំងនេះអាចជាផ្ទៃវាយប្រហារដ៏មានសក្តានុពល។ ដូចគ្នានេះដែរ សូមស្កេនកុងតឺន័រសម្រាប់ចំណុចខ្វះខាតសុវត្ថិភាព និងតាមដាន APIs និងឧបករណ៍រៀបចំសម្រាប់ឥរិយាបថមិនប្រក្រតី។ Standardដូចជាវិទ្យាស្ថានជាតិ Standards (NIST) និងក្របខ័ណ្ឌអភិវឌ្ឍន៍កម្មវិធីដែលមានសុវត្ថិភាព (SSDF) ជួយទទួលបានគំនិតលើការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។
- ធ្វើតេស្តសុវត្ថិភាពនៅក្នុង Sprint នីមួយៗក្រុមការងារ Agile អាចបញ្ចូលការធ្វើតេស្តសុវត្ថិភាពទៅក្នុងវដ្ត Sprint របស់ពួកគេដោយដំណើរការការធ្វើតេស្តសុវត្ថិភាពជាប្រចាំក្នុងអំឡុងពេល Sprint នីមួយៗ។ នេះអាចរួមបញ្ចូលការធ្វើតេស្តដោយដៃ ការធ្វើតេស្តដោយស្វ័យប្រវត្តិ និងការពិនិត្យកូដ។ តាមរយៈការធ្វើតេស្តសុវត្ថិភាពនៅក្នុង Sprint នីមួយៗ ក្រុមអាចកំណត់អត្តសញ្ញាណ និងដោះស្រាយបញ្ហាសុវត្ថិភាពដែលអាចកើតមាននៅដើមដំបូងនៃដំណើរការអភិវឌ្ឍន៍ ដោយកាត់បន្ថយហានិភ័យនៃការណែនាំភាពងាយរងគ្រោះនៅក្នុងកម្មវិធី។
- ប្រើការស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិក្រុមការងារ Agile អាចប្រើឧបករណ៍ស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិ ដើម្បីកំណត់បញ្ហាសុវត្ថិភាពនៅក្នុងមូលដ្ឋានកូដ។ ឧបករណ៍ទាំងនេះអាចស្កេនឃ្លាំងកូដដោយស្វែងរកអាថ៌កំបាំង ឬមេរោគ រកឃើញភាពងាយរងគ្រោះនៅក្នុងបណ្ណាល័យប្រភពបើកចំហ និងកំណត់អត្តសញ្ញាណការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធ។ តាមរយៈការប្រើប្រាស់ការស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិ ក្រុមអាចកំណត់អត្តសញ្ញាណ និងផ្តល់អាទិភាពដល់បញ្ហាសុវត្ថិភាពសម្រាប់ការដោះស្រាយបានយ៉ាងឆាប់រហ័ស។
- អនុវត្តការធ្វើសមាហរណកម្ម និងការដាក់ពង្រាយជាបន្តបន្ទាប់ (CI/CD): ក្រុម Agile អាចទាញយកអត្ថប្រយោជន៍ពីវា CI/CD pipelineដើម្បីធ្វើស្វ័យប្រវត្តិកម្មដំណើរការសាងសង់ សាកល្បង និងដាក់ពង្រាយ។ ដោយការរួមបញ្ចូលការធ្វើតេស្តសុវត្ថិភាព និងការស្កេនសុវត្ថិភាពដោយស្វ័យប្រវត្តិទៅក្នុង CI/CD pipelineក្រុមការងារអាចធានាថាការផ្លាស់ប្តូរកូដនីមួយៗត្រូវបានសាកល្បងសម្រាប់ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។ នេះអាចរួមបញ្ចូលការវិភាគកូដឋិតិវន្ត ការធ្វើតេស្តសុវត្ថិភាពថាមវន្ត និងការស្កេនភាពងាយរងគ្រោះ។
- ការបង្កើតវិក្កយបត្រសម្ភារៈកម្មវិធីដោយស្វ័យប្រវត្តិ (SBOM) ពាក់ព័ន្ធនឹងការបង្កើតបញ្ជីនៃសមាសធាតុទាំងអស់នៅក្នុងមូលដ្ឋានកូដ។ ការធ្វើស្វ័យប្រវត្តិកម្មដំណើរការនេះលុបបំបាត់តម្រូវការសម្រាប់ការត្រួតពិនិត្យដោយដៃដែលចំណាយពេលច្រើន ដើម្បីធានាថាកម្មវិធីព្យាបាទមិនមាននៅក្នុងកូដរបស់អ្នកទេ។ SBOM ការបង្កើតផ្តល់នូវភាពមើលឃើញទៅក្នុងភាពអាស្រ័យនៅទូទាំងរចនាសម្ព័ន្ធបណ្ដោះអាសន្ន រួមទាំងកម្មវិធីគ្រប់គ្រងកញ្ចប់ និងកុងតឺន័រ។ អ្នកអភិវឌ្ឍន៍អាចដោះស្រាយសកម្មភាពជួសជុលបានយ៉ាងឆាប់រហ័សដោយបង្ហាញ SBOM ចំណុចខ្សោយនៅក្នុងចំណុចប្រទាក់អ្នកប្រើប្រាស់។ ដើម្បីធ្វើ SBOMដើម្បីងាយស្រួលប្រើ និងអាចចូលដំណើរការបានកាន់តែច្រើន ការកាត់បន្ថយចំនួនឧបករណ៍ដែលត្រូវការដើម្បីពិនិត្យ និងដំណើរការពួកវាគឺមានសារៈសំខាន់ណាស់។ ការរួមបញ្ចូល SBOM ចូលទៅក្នុងវេទិកាដែលមានសុវត្ថិភាពពីដើមដល់ចប់ អាចការពារប្រឆាំងនឹងការវាយប្រហារផ្សេងៗ រួមទាំងការវាយប្រហារដែលកំណត់គោលដៅទៅលើកូដខាងក្នុង ប្រភពខាងក្រៅ និងដំណើរការសាងសង់។
សន្និដ្ឋាន
អង្គការនានាអាច និងគួរបង្កើតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលមានភាពរហ័សរហួន និងមានសុវត្ថិភាព ដោយការរួមបញ្ចូលគ្នានូវវិធីសាស្រ្តរហ័សរហួនជាមួយនឹងវិធានការសន្តិសុខ។ វិធីសាស្រ្តនេះអនុញ្ញាតឱ្យក្រុមហ៊ុនឆ្លើយតបយ៉ាងឆាប់រហ័សចំពោះតម្រូវការដែលកំពុងផ្លាស់ប្តូរ ខណៈពេលដែលធានាថាហានិភ័យសន្តិសុខត្រូវបានកំណត់ និងដោះស្រាយទាន់ពេលវេលា។
នៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់ដែលមានភាពរហ័សរហួន និងមានសុវត្ថិភាព សុវត្ថិភាពមិនមែនជារឿងដែលគិតគូរពីក្រោយនោះទេ។ យ៉ាងណាក៏ដោយ វាត្រូវបានរួមបញ្ចូលទៅក្នុងគ្រប់ដំណាក់កាលនៃដំណើរការអភិវឌ្ឍន៍កម្មវិធី ដោយផ្តល់ជូននូវកម្មវិធីដែលមានគុណភាពខ្ពស់ទាន់ពេលវេលា ខណៈពេលដែលការពារប្រឆាំងនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិត និងការលួចចូលទិន្នន័យ។
ការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃដំណើរការអភិវឌ្ឍន៍កម្មវិធី និងការលើកកម្ពស់កិច្ចសហការ និងការទំនាក់ទំនងក្នុងចំណោមសមាជិកក្រុមគឺមានសារៈសំខាន់ណាស់។ ដោយធ្វើដូច្នេះ ក្រុមហ៊ុនអាចឈានមុខគេ និងស្ថិតក្នុងជំហរដ៏មានអត្ថប្រយោជន៍ជាមួយនឹងការខិតខំប្រឹងប្រែងតិចតួចបំផុត និងមានប្រសិទ្ធភាពខ្ពស់ក្នុងការចំណាយ។
ស្វែងយល់បន្ថែមអំពីវេទិកា Xygeni សូមទាញយកសន្លឹកទិន្នន័យវេទិការបស់ Xygeni