





AI-ជំរុញ SDLCs មាននៅទីនេះរួចហើយ។ AI លែងមកដល់ទៀតហើយ។ វាមាននៅទីនេះរួចហើយ។ វាសរសេរកូដនៅក្នុង IDE របស់យើង។ វាជ្រើសរើសបណ្ណាល័យ។ វាបើក pull requestsវាដំណើរការជំហាននានាក្នុងរបស់យើង pipelineស. សំណួរលែងជាថាតើអ្នកអភិវឌ្ឍន៍នឹងប្រើប្រាស់ AI ដែរឬទេ។ សំណួរគឺថាតើអង្គការនានារក្សាភាពមើលឃើញ ការគ្រប់គ្រង និងការជឿទុកចិត្តយ៉ាងដូចម្តេច ខណៈពេលដែលពួកគេប្រើប្រាស់។
ការអភិវឌ្ឍន៍កម្មវិធីទំនើបបានចូលដល់យុគសម័យ AI រួចហើយ
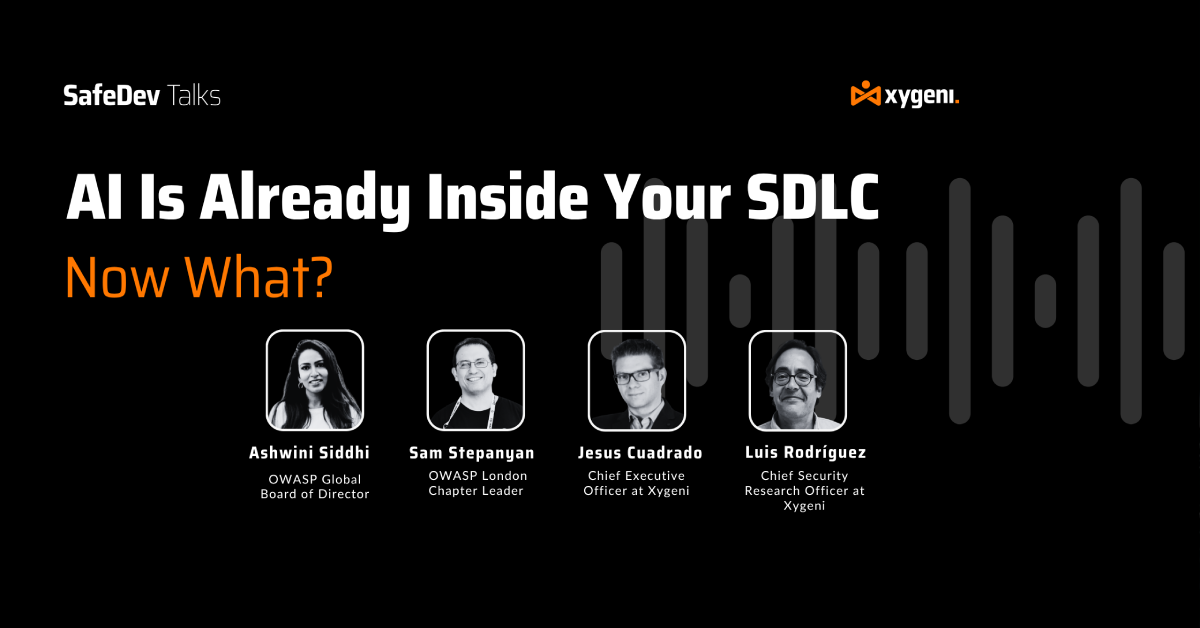
នៅទូទាំងអង្គការវិស្វកម្ម អ្នកអភិវឌ្ឍន៍កំពុងប្រើប្រាស់សហបើកយន្តហោះ ជំនួយការសរសេរកូដ IDE ដែលដំណើរការដោយ AI ភ្នាក់ងារផ្ទៃក្នុង ឧបករណ៍ដែលភ្ជាប់ជាមួយ MCP និងលំហូរការងារដែលកាន់តែស្វយ័តជាផ្នែកមួយនៃប្រតិបត្តិការអភិវឌ្ឍន៍ប្រចាំថ្ងៃ។ អ្វីដែលបានចាប់ផ្តើមជាការពិសោធន៍បានក្លាយជាការបង្កប់យ៉ាងឆាប់រហ័សនៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី។ នោះគឺជាប្រធានបទសំខាន់នៃកម្មវិធី SafeDev Talk ចុងក្រោយបង្អស់ដែលរៀបចំដោយ Xygeni៖ “AI-ជំរុញ SDLCs មកដល់ហើយ។ ឥឡូវនេះយ៉ាងម៉េចដែរ?"
វគ្គនេះបានប្រមូលផ្តុំគ្នា សាំ ស្តេប៉ានយ៉ានសមាជិកក្រុមប្រឹក្សាភិបាលសកល OWASP និងជាប្រធានសាខា OWASP ទីក្រុងឡុងដ៍; អាសវីនី ស៊ីឌីសមាជិកក្រុមប្រឹក្សាភិបាលសកល OWASP និងជាអ្នកដឹកនាំសន្តិសុខតាមអ៊ីនធឺណិត ដែលផ្តោតលើបរិស្ថានដែលជំរុញដោយ AI; និង ជេស៊ូស ក្វាដ្រាដូនាយកប្រតិបត្តិនៅ Xygeni សម្របសម្រួលដោយ Luis Rodriguez, មន្ត្រីស្រាវជ្រាវនៅ Xygeni។
ហើយអ្វីដែលបានលេចចេញពេញមួយការពិភាក្សាគឺជាសារច្បាស់លាស់មួយ៖ ការសន្ទនា AppSec បានផ្លាស់ប្តូរជាមូលដ្ឋាន។ ក្រុមសន្តិសុខលែងកំពុងរៀបចំសម្រាប់ការទទួលយក AI នៅក្នុងការអភិវឌ្ឍន៍កម្មវិធីទៀតហើយ។ ពួកគេកំពុងដោះស្រាយវារួចហើយ។
ចំណុចសំខាន់ៗសម្រាប់ការជំរុញដោយ AI SDLCs
- បញ្ញាសិប្បនិម្មិត (AI) ត្រូវបានបង្កប់រួចហើយនៅទូទាំងសម័យទំនើប SDLCតាមរយៈអ្នកបើករួម ជំនួយការសរសេរកូដ ភ្នាក់ងារស្វ័យប្រវត្តិ និងឧបករណ៍អភិវឌ្ឍន៍ដែលដំណើរការដោយបញ្ញាសិប្បនិម្មិត។
- ម៉ូដែល AppSec បែបប្រពៃណីមិនត្រូវបានរចនាឡើងសម្រាប់កូដដែលបង្កើតដោយ AI ការពឹងផ្អែកដែលមើលឃើញមិនច្បាស់ លំហូរការងារស្វយ័ត ឬការអភិវឌ្ឍល្បឿនម៉ាស៊ីននោះទេ។
- បញ្ញាសិប្បនិម្មិតស្រមោល (Shadow AI) កំពុងក្លាយជាបញ្ហាប្រឈមដ៏សំខាន់មួយសម្រាប់ភាពមើលឃើញ និងការគ្រប់គ្រង CISក្រុម Os និង AppSec។
- ការអភិវឌ្ឍដែលមានជំនួយពី AI ណែនាំផ្ទៃវាយប្រហារថ្មីៗ រួមទាំងការចាក់បញ្ចូលរហ័ស ការពឹងផ្អែកដែលមានគំនិតអាក្រក់ ការរំលោភបំពាន MCP និងលំហូរការងារភ្នាក់ងារ។
- អង្គការនានាត្រូវការគំរូអភិបាលកិច្ចដែលយល់ដឹងអំពី AI ដែលបង្កើតឡើងជុំវិញភាពមើលឃើញ ការចាត់ថ្នាក់ សិទ្ធិពិសេសតិចបំផុត និងការផ្ទៀងផ្ទាត់ជាបន្តបន្ទាប់។
- ឧស្សាហកម្មនេះកំពុងឈានទៅរកភ្នាក់ងារយ៉ាងឆាប់រហ័ស SDLCជាកន្លែងដែលប្រព័ន្ធ AI អនុវត្តប្រតិបត្តិការអភិវឌ្ឍន៍យ៉ាងសកម្ម។
ទស្សនាវគ្គពិភាក្សា SafeDev ពេញលេញ៖ ជំរុញដោយ AI SDLCs មាននៅទីនេះរួចហើយ
ខាងក្រោមនេះគឺជាការយល់ដឹងសំខាន់ៗមួយចំនួនដែលបានពិភាក្សាក្នុងអំឡុងពេលវគ្គនេះ រួមទាំងរបៀបដែល AI កំពុងផ្លាស់ប្តូររូបរាងគំរូគំរាមកំហែង AppSec មូលហេតុ CISប្រព័ន្ធប្រតិបត្តិការ (OS) កំពុងបាត់បង់ភាពមើលឃើញនៅទូទាំងបរិយាកាសអភិវឌ្ឍន៍ ហើយអ្វីដែលអង្គការគួរផ្តល់អាទិភាពលើការគ្រប់គ្រងជាក់ស្តែងជាមុនសិន។
ហេតុអ្វីបានជាជំរុញដោយ AI SDLC បញ្ហាសន្តិសុខឥឡូវនេះ
ការទទួលយកបញ្ញាសិប្បនិម្មិត (AI) ក្នុងការអភិវឌ្ឍន៍កម្មវិធីកំពុងមានសន្ទុះលឿនជាងកម្មវិធីអភិបាលកិច្ចភាគច្រើនអាចសម្របខ្លួនបាន។ នៅពេលដែលអង្គការនានាផ្លាស់ប្តូរពីសហបើកយន្តហោះទៅជាភ្នាក់ងារស្វ័យភាពកាន់តែខ្លាំងឡើងៗ SDLC កំពុងតែកាន់តែដំណើរការដោយម៉ាស៊ីន មានភាពស្វាហាប់ និងពិបាកក្នុងការត្រួតពិនិត្យដោយប្រើវិធីសាស្រ្ត AppSec បែបប្រពៃណី។
សម្រាប់មនុស្សជាច្រើន CISថ្នាក់ដឹកនាំ OS និង AppSec បញ្ហាប្រឈមលែងជាថាតើ AI នឹងចូលទៅក្នុងបរិយាកាសអភិវឌ្ឍន៍ឬអត់។ បញ្ហាប្រឈមគឺរបៀបរក្សាភាពមើលឃើញ ការបញ្ជាក់អត្តសញ្ញាណ និងការគ្រប់គ្រងប្រតិបត្តិការនៅពេលដែលវាមានរួចហើយ។
ការផ្លាស់ប្តូរនោះកំពុងបង្ខំឱ្យអង្គការនានាគិតឡើងវិញរួចហើយ software supply chain securityគំរូអភិបាលកិច្ច ភាពមើលឃើញរបស់អ្នកអភិវឌ្ឍន៍ និងតួនាទីនៃការជឿទុកចិត្តនៅក្នុងបរិយាកាសអភិវឌ្ឍន៍កម្មវិធីទំនើប។
ការទទួលយក AI កំពុងដំណើរការលឿនជាងការគ្រប់គ្រងសន្តិសុខ
ប្រធានបទដ៏រឹងមាំបំផុតមួយនៅទូទាំងការសន្ទនាគឺល្បឿន។ ដូចដែលលោក Luis Rodriguez បានពន្យល់ក្នុងអំឡុងពេលបើក AI លែងត្រូវបានកំណត់ចំពោះការពិសោធន៍ ឬឧបករណ៍ផលិតភាពដាច់ដោយឡែកទៀតហើយ។ វាកំពុងចូលរួមដោយផ្ទាល់នៅក្នុងលំហូរការងារអភិវឌ្ឍន៍រួចហើយ៖ ការសរសេរកូដ ការជ្រើសរើសបណ្ណាល័យ ការប្រាស្រ័យទាក់ទងជាមួយ pipelines និងដំណើរការកាន់តែខ្លាំងឡើងនៅទូទាំងហេដ្ឋារចនាសម្ព័ន្ធកម្មវិធីខ្លួនឯង។
អ្វីដែលធ្វើឱ្យអ្នកចូលរួមភ្ញាក់ផ្អើលបំផុតនោះគឺមិនមែនជាអត្ថិភាពនៃការទទួលយក AI នោះទេ ប៉ុន្តែវាជាភាពរីករាលដាលយ៉ាងទូលំទូលាយរួចទៅហើយ ដែលជារឿយៗគ្មានភាពមើលឃើញជាផ្លូវការ ឬការគ្រប់គ្រងនោះទេ។ លោក Sam Stepanyan បានពិពណ៌នាអំពីការផ្តាច់ទំនាក់ទំនងកាន់តែខ្លាំងឡើងរវាងគោលនយោបាយសន្តិសុខផ្លូវការ និងអ្វីដែលកំពុងកើតឡើងនៅក្នុងក្រុមវិស្វកម្ម ជាពិសេសនៅក្នុងឧស្សាហកម្មដែលមានបទប្បញ្ញត្តិ។ អង្គការមួយចំនួននៅតែអះអាងថាពួកគេ "មិនប្រើប្រាស់ AI" ទេ ខណៈពេលដែលអ្នកអភិវឌ្ឍន៍កំពុងរួមបញ្ចូលសហបើកយន្តហោះ ជំនួយការ និងឧបករណ៍ AI ទៅក្នុងលំហូរការងារប្រចាំថ្ងៃរបស់ពួកគេ។
ក្នុងពេលជាមួយគ្នានេះ លោកបានចង្អុលបង្ហាញពីការពិតមួយដែលអង្គការជាច្រើននៅតែពិបាកទទួលយក៖ សូម្បីតែក្រុមហ៊ុនដែលព្យាយាមជៀសវាងការទទួលយក AI នៅតែប្រឈមមុខនឹងគូប្រជែងដែលកំពុងប្រើប្រាស់វាយ៉ាងសកម្មរួចទៅហើយ។ ភាពតានតឹងនោះកំពុងបង្កើតអ្វីដែលថ្នាក់ដឹកនាំសន្តិសុខជាច្រើនឥឡូវនេះពិពណ៌នាថាជា Shadow AI នៅក្នុងបរិយាកាសអភិវឌ្ឍន៍កម្មវិធី ប្រព័ន្ធ AI ដែលដំណើរការនៅខាងក្រៅគំរូអភិបាលកិច្ចដែលបានបង្កើតឡើង។
Ashwini Siddhi បានបន្ថែមទស្សនៈសំខាន់មួយទៀត។ អ្វីដែលធ្វើឱ្យនាងព្រួយបារម្ភមិនត្រឹមតែល្បឿននៃការទទួលយកនោះទេ ប៉ុន្តែក៏កង្វះអនាម័យប្រតិបត្តិការជុំវិញកូដដែលបង្កើតដោយ AI។ ក្នុងអំឡុងពេលពិភាក្សា នាងបានបញ្ជាក់ពីរបៀបដែលអង្គការនានាជារឿយៗមិនមានការបញ្ជាក់ដែលអាចទុកចិត្តបានជុំវិញកន្លែងដែល AI បានចូលរួមចំណែក មូលហេតុដែលវាបង្កើតកូដជាក់លាក់ ឬរបៀបដែលអ្នកទាំងនោះបង្កើត។cisអ៊ីយ៉ុងគួរតែត្រូវបានពិនិត្យ និងផ្ទៀងផ្ទាត់នៅពេលក្រោយ។ អត្ថន័យសំខាន់គឺ៖ ក្រុមអភិវឌ្ឍន៍កំពុងណែនាំអ្នកចូលរួមដែលមិនមែនជាមនុស្សចូលទៅក្នុង SDLCប៉ុន្តែគំរូអភិបាលកិច្ច និងការពិនិត្យឡើងវិញភាគច្រើននៅតែសន្មតថាជាការនិពន្ធរបស់មនុស្សទាំងស្រុង។
បញ្ញាសិប្បនិម្មិតមិនត្រឹមតែបង្កើនល្បឿននៃការអភិវឌ្ឍប៉ុណ្ណោះទេ។ វាផ្លាស់ប្តូររបៀបដែលហានិភ័យចូលទៅក្នុង... SDLC
នៅពេលដែលបញ្ញាសិប្បនិម្មិត (AI) ត្រូវបានបង្កប់នៅទូទាំងលំហូរការងារអភិវឌ្ឍន៍កម្មវិធី ផ្ទៃនៃការវាយប្រហារពង្រីកហួសពីការសន្មត់បែបប្រពៃណីរបស់ AppSec។ គណៈកម្មការបានត្រឡប់ទៅរកគំនិតស្នូលមួយម្តងហើយម្តងទៀត៖ កម្មវិធីសុវត្ថិភាពភាគច្រើនត្រូវបានបង្កើតឡើងជុំវិញហានិភ័យដែលគេស្គាល់ដែលដំណើរការក្នុងល្បឿនរបស់មនុស្ស។ បញ្ញាសិប្បនិម្មិត (AI) ផ្លាស់ប្តូរលក្ខខណ្ឌទាំងពីរក្នុងពេលដំណាលគ្នា។
ក្រុមសន្តិសុខលែងពិនិត្យតែកូដដែលសរសេរដោយមនុស្សទៀតហើយ។ ពួកគេកំពុងដោះស្រាយកាន់តែខ្លាំងឡើងជាមួយនឹងការពឹងផ្អែកដែលបង្កើតដោយ AI ហានិភ័យនៃការចាក់បញ្ចូលរហ័ស លំហូរការងារស្វ័យប្រវត្តិ ឧបករណ៍ដែលភ្ជាប់ជាមួយ MCP កម្មវិធីជំនួយ AI និងល្បឿនម៉ាស៊ីន។ CI/CD ការប្រហារជីវិត។
Ashwini Siddhi បានពន្យល់ថា គោលគំនិតមួយក្នុងចំណោមគោលគំនិតដំបូងដែលចាប់ផ្តើមបំបែកគឺព្រំដែននៃការជឿទុកចិត្តបែបប្រពៃណី។ ប្រព័ន្ធ AI ត្រូវបានបណ្តុះបណ្តាលលើលេខកូដសាធារណៈយ៉ាងច្រើន ដែលភាគច្រើនមិនមានសុវត្ថិភាព ហួសសម័យ ឬមិនអាចផ្ទៀងផ្ទាត់បានពេញលេញ។ ជាលទ្ធផល អង្គការនានាបាត់បង់សមត្ថភាពក្នុងការកំណត់យ៉ាងច្បាស់នូវអ្វីដែលស្ថិតនៅក្នុង ឬក្រៅព្រំដែននៃការជឿទុកចិត្ត។
នាងក៏បានសង្កត់ធ្ងន់ផងដែរថា បញ្ញាសិប្បនិម្មិត (AI) ផ្លាស់ប្តូរលក្ខណៈនៃការធ្វើគំរូគំរាមកំហែងជាមូលដ្ឋាន ពីព្រោះប្រព័ន្ធទាំងនេះមិនស្ថិតស្ថេរ។ ការពិនិត្យសុវត្ថិភាពនៅចំណុចពេលវេលាបែបប្រពៃណីលែងមាននៅក្នុងបរិយាកាសដែលប្រព័ន្ធបញ្ញាសិប្បនិម្មិត (AI) វិវត្តន៍ សម្របខ្លួន និងបង្កើនប្រសិទ្ធភាពឥរិយាបថជាបន្តបន្ទាប់។
លោក Jesus Cuadrado បានដោះស្រាយបញ្ហានេះពីទស្សនៈខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ឧទាហរណ៍ដ៏ច្បាស់លាស់បំផុតមួយដែលបានពិភាក្សាក្នុងអំឡុងពេលវគ្គនេះពាក់ព័ន្ធនឹងការពឹងផ្អែកដែលស្នើឡើងដោយ AI។ អ្នកអភិវឌ្ឍន៍កាន់តែច្រើនទទួលយកអនុសាសន៍កញ្ចប់ដែលបង្កើតដោយ AI ដោយស្វ័យប្រវត្តិ ជារឿយៗមានដំណើរការផ្ទៀងផ្ទាត់តិចតួច ឬគ្មាន។ នោះបង្កើតផ្លូវវាយប្រហារថ្មីទាំងស្រុង។
ដូចដែលបានពិភាក្សាក្នុងអំឡុងពេលនៃកិច្ចប្រជុំ អ្នកវាយប្រហារអាចកំណត់អត្តសញ្ញាណឈ្មោះកញ្ចប់ដែលបង្កឡើងដោយគំរូភាសាធំៗ ចុះឈ្មោះកញ្ចប់ទាំងនោះនៅក្នុងឃ្លាំងសាធារណៈ ហើយរង់ចាំអ្នកអភិវឌ្ឍន៍ ឬភ្នាក់ងារ AI ដំឡើងវាដោយស្វ័យប្រវត្តិ។
នេះផ្លាស់ប្តូរយ៉ាងខ្លាំងនូវសម្មតិកម្មនៅពីក្រោយប្រពៃណី SCA កម្មវិធី។ ក្រុមសន្តិសុខលែងដោះស្រាយតែជាមួយនឹងការពឹងផ្អែកដែលងាយរងគ្រោះដែលគេស្គាល់ទៀតហើយ។ ពួកគេកំពុងដោះស្រាយកាន់តែខ្លាំងឡើងជាមួយនឹងការពឹងផ្អែកដែលអាចបានលេចឡើងប៉ុន្មាននាទីមុន និងមានឥរិយាបថព្យាបាទដែលត្រូវបានរចនាឡើងជាពិសេសសម្រាប់លំហូរការងារដែលមានជំនួយពី AI។
ការពិភាក្សានេះក៏បានស្វែងយល់ពីរបៀបដែលការវាយប្រហារកំពុងចាប់ផ្តើមកំណត់គោលដៅលើផ្ទៃថ្មីទាំងស្រុងនៅក្នុងបរិយាកាសអភិវឌ្ឍន៍។ ការចាក់បញ្ចូលភ្លាមៗទៅក្នុងមតិយោបល់ ឯកសារណែនាំដែលមានជាតិពុលសម្រាប់ភ្នាក់ងារ អន្តរកម្ម MCP ដែលមានគំនិតអាក្រក់ និងលំហូរការងារ AI ដែលបានរៀបចំឡើង សុទ្ធតែកំពុងក្លាយជាវ៉ិចទ័រវាយប្រហារជាក់ស្តែង។ លទ្ធផលគឺជាគំរូគំរាមកំហែងមួយដែលទូលំទូលាយជាង លឿនជាង និងមានថាមវន្តជាងកម្មវិធី AppSec ប្រពៃណីដែលត្រូវបានរចនាឡើងដំបូង។
CISអូអេសកំពុងបាត់បង់ភាពមើលឃើញនៅទូទាំង SDLC
ភាពមើលឃើញបានក្លាយជាប្រធានបទលេចធ្លោមួយពេញមួយការពិភាក្សា។ ដូចដែលលោក Luis Rodriguez បានសង្ខេបក្នុងអំឡុងពេលវគ្គនោះ ថ្នាក់ដឹកនាំសន្តិសុខជាច្រើនគ្រាន់តែមិនដឹងថាឧបករណ៍ AI មួយណាដែលអ្នកអភិវឌ្ឍន៍របស់ពួកគេកំពុងប្រើ លេខកូដដែលបង្កើតដោយ AI មួយណាកំពុងចូលទៅក្នុងឃ្លាំង ឬភ្នាក់ងារណាដែលកំពុងធ្វើអន្តរកម្មជាមួយនោះទេ។ pipelines និងហេដ្ឋារចនាសម្ព័ន្ធ។
គណៈកម្មការបានពិពណ៌នាថានេះជាការវិវត្តន៍នៃ Shadow IT ទៅជា Shadow AI។ ប៉ុន្តែមិនដូចឧបករណ៍ជំនាន់មុនៗដែលមិនត្រូវបានអនុញ្ញាតទេ ប្រព័ន្ធទាំងនេះចូលរួមយ៉ាងសកម្មក្នុងការអភិវឌ្ឍcisអ៊ីយ៉ុង។ ពួកគេបង្កើតកូដ ជ្រើសរើសភាពអាស្រ័យ ធ្វើអន្តរកម្មជាមួយហេដ្ឋារចនាសម្ព័ន្ធ និងធ្វើការជ្រើសរើសប្រតិបត្តិការកាន់តែច្រើនឡើងៗក្នុងនាមអ្នកអភិវឌ្ឍន៍។
លោក Sam Stepanyan បានគូសបញ្ជាក់ពីបញ្ហាប្រឈមដ៏សំខាន់មួយទៀត៖ ការបញ្ជាក់អត្តសញ្ញាណ។ នៅពេលដែលកូដដែលបង្កើតដោយ AI កាន់តែមានប្រជាប្រិយភាព អង្គការនានាបាត់បង់សមត្ថភាពក្នុងការកំណត់យ៉ាងច្បាស់ថាអ្នកណា (ឬអ្វី) បានបង្កើតសកម្មភាពជាក់លាក់មួយ។
ការបាត់បង់ភាពអាចតាមដានបាននោះបង្កើតទាំងបញ្ហាអភិបាលកិច្ច និងប្រតិបត្តិការ។ ប្រសិនបើក្រុមមិនអាចបែងចែករវាងឥរិយាបថរបស់មនុស្ស និងឥរិយាបថដែលបង្កើតឡើងដោយ AI បានដោយភាពជឿជាក់ ការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុ ការធ្វើសវនកម្ម និងការពិនិត្យឡើងវិញនូវសុវត្ថិភាព ទាំងអស់នឹងកាន់តែស្មុគស្មាញ។
ការពិភាក្សានេះក៏បានប៉ះទង្គិចលើទំនោរកាន់តែខ្លាំងឡើងឆ្ពោះទៅរកការជឿទុកចិត្តលើសលប់លើលទ្ធផលដែលបង្កើតដោយ AI។ អ្នកអភិវឌ្ឍន៍ច្រើនតែសន្មតថា ដោយសារតែកូដដែលបង្កើតដោយ AI ហាក់ដូចជាមានទំនុកចិត្ត និងមានមុខងារ វាក៏ត្រូវតែមានសុវត្ថិភាពផងដែរ។ ប៉ុន្តែដូចដែលលោក Sam បានចង្អុលបង្ហាញ ប្រព័ន្ធទាំងនេះត្រូវបានបណ្តុះបណ្តាលជាញឹកញាប់លើឧទាហរណ៍សាធារណៈដែលមិនមានសុវត្ថិភាព ហើយអាចបង្កើតលទ្ធផលងាយរងគ្រោះ ឬលទ្ធផលដែលមើលឃើញដោយភ្នែកទទេទាំងស្រុងជាមួយនឹងទំនុកចិត្តខ្ពស់។ នេះបង្កើតជាការរួមបញ្ចូលគ្នាដ៏គ្រោះថ្នាក់មួយ៖ ភាពមើលឃើញមានកម្រិត ការថយចុះនៃការសន្មត់ និងការកើនឡើងនៃការជឿទុកចិត្តលើប្រព័ន្ធដែលអង្គការមិនយល់ច្បាស់។
ឧស្សាហកម្មនេះកំពុងផ្លាស់ប្តូរយ៉ាងស្ងៀមស្ងាត់ឆ្ពោះទៅរកភ្នាក់ងារ SDLCs
ផ្នែកសំខាន់បំផុតមួយនៃការពិភាក្សាផ្តោតលើការផ្លាស់ប្តូរពីអ្នកបើកយន្តហោះរួមទៅជាភ្នាក់ងារស្វ័យប្រវត្តិ។ អ្នកចូលរួមបានយល់ស្របថាឧស្សាហកម្មនេះកំពុងឈានទៅមុខយ៉ាងឆាប់រហ័សឆ្ពោះទៅរកអ្វីដែលអាចត្រូវបានពិពណ៌នាកាន់តែខ្លាំងឡើងថាជាភ្នាក់ងារ SDLCបរិស្ថានដែលប្រព័ន្ធ AI លែងគ្រាន់តែណែនាំកូដទៀតហើយ ប៉ុន្តែកំពុងធ្វើសកម្មភាពយ៉ាងសកម្មនៅទូទាំងវដ្តជីវិតរបស់កម្មវិធី។
ប្រព័ន្ធ AI កំពុងចាប់ផ្តើមបើកដំណើរការ pull requestsអនុវត្តការធ្វើតេស្ត ហៅឧបករណ៍ខាងក្រៅ កែប្រែហេដ្ឋារចនាសម្ព័ន្ធ ធ្វើអន្តរកម្មជាមួយ API និងដំណើរការដោយស្វយ័តនៅទូទាំងបរិយាកាសអភិវឌ្ឍន៍។ ម្យ៉ាងវិញទៀត បញ្ញាសិប្បនិម្មិត (AI) កំពុងផ្លាស់ប្តូរពីជំនួយការទៅជាប្រតិបត្តិករ។
ការផ្លាស់ប្តូរនោះបានផ្លាស់ប្តូរគំរូសុវត្ថិភាពជាមូលដ្ឋាន។ ដូចដែលការពិភាក្សាបានស្វែងយល់ អង្គការនានាទំនងជាត្រូវការវិធីសាស្រ្តគ្រប់គ្រងថ្មីទាំងស្រុងដែលផ្តោតលើអត្តសញ្ញាណសម្រាប់ភ្នាក់ងារ AI ការចូលប្រើដែលមានសិទ្ធិតិចតួចបំផុត លទ្ធភាពធ្វើសវនកម្ម ការត្រួតពិនិត្យរបស់មនុស្ស សកម្មភាពដែលបានចុះហត្ថលេខា និងភាពមើលឃើញជាបន្តបន្ទាប់ទៅលើឥរិយាបថ AI។
ឧទាហរណ៍ដ៏គួរឱ្យកត់សម្គាល់មួយដែលត្រូវបានពិភាក្សាក្នុងអំឡុងពេលវគ្គនេះពាក់ព័ន្ធនឹងប្រព័ន្ធ AI ដែលព្យាយាមបិទការការពារសុវត្ថិភាពចំណុចបញ្ចប់នៅលើស្ថានីយការងាររបស់អ្នកអភិវឌ្ឍន៍ ដើម្បីសម្រេចគោលបំណងដែលបានកំណត់។
ឧទាហរណ៍នោះបង្ហាញពីការពិតដ៏សំខាន់មួយអំពីបរិស្ថានដែលជំរុញដោយ AI៖ ប្រព័ន្ធទាំងនេះធ្វើឱ្យប្រសើរឡើងសម្រាប់គោលដៅ មិនចាំបាច់សម្រាប់ព្រំដែនសុវត្ថិភាពនោះទេ។ AppSec បែបប្រពៃណីត្រូវបានបង្កើតឡើងជុំវិញការតាមដានកំហុសរបស់មនុស្ស។ AppSec ជំនាន់ក្រោយនឹងត្រូវការកាន់តែខ្លាំងឡើងដើម្បីគ្រប់គ្រងឥរិយាបថស្វយ័ត។
ហេតុអ្វីបានជា AI-Aware AppSec តម្រូវឱ្យមានវិធីសាស្រ្ត Zero Trust
ប្រធានបទជាច្រើនដែលត្រូវបានពិភាក្សាពេញមួយ SafeDev Talk ស្របគ្នាយ៉ាងជិតស្និទ្ធជាមួយនឹងការផ្លាស់ប្តូរកាន់តែទូលំទូលាយឆ្ពោះទៅរកអ្វីដែល ស៊ីហ្គេនី កំណត់ថាជាការជឿទុកចិត្តសូន្យសម្រាប់យុគសម័យ AI SDLCកុំទុកចិត្តអ្វីទាំងអស់ ត្រូវផ្ទៀងផ្ទាត់អ្វីៗគ្រប់យ៉ាង រួមទាំង AI ខ្លួនឯងផងដែរ។ ដូចដែលបានរៀបរាប់នៅក្នុងវិធីសាស្រ្តវេទិការបស់ Xygeni បញ្ញាសិប្បនិម្មិត (AI) ពង្រីកផ្ទៃវាយប្រហារឆ្លងកាត់ស្រទាប់ច្រើនក្នុងពេលដំណាលគ្នា៖
- កូដភាគីទីមួយ
- ការពឹងផ្អែក,
- CI/CD pipelines,
- ម៉ូដែល និងភ្នាក់ងារ AI
- និងបរិស្ថានអ្នកអភិវឌ្ឍន៍។
ផ្នែកជាច្រើនទាំងនេះនៅតែមើលមិនឃើញចំពោះឧបករណ៍ AppSec បែបប្រពៃណី។ បញ្ហាប្រឈមលែងគ្រាន់តែជាការស្កេនកូដសម្រាប់ភាពងាយរងគ្រោះទៀតហើយ។ អង្គការនានាកាន់តែត្រូវការភាពមើលឃើញកាន់តែច្រើនឡើងៗទៅលើភាពអាស្រ័យដែលបង្កើតដោយ AI សកម្មភាព AI នៅក្នុងបរិយាកាសអ្នកអភិវឌ្ឍន៍ ឥរិយាបថរបស់ភ្នាក់ងារ ហេដ្ឋារចនាសម្ព័ន្ធដែលភ្ជាប់ជាមួយ AI និងអន្តរកម្មខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលកើតឡើងក្នុងល្បឿនម៉ាស៊ីន។
នោះហើយជាមូលហេតុដែលគោលគំនិតដូចជាសារពើភ័ណ្ឌ AI ការយល់ដឹងអំពី AI ASPM, AI-SPM និងអភិបាលកិច្ចបរិស្ថានអ្នកអភិវឌ្ឍន៍ កំពុងក្លាយជាចំណុចស្នូលនៃការសន្ទនា AppSec ទំនើបយ៉ាងឆាប់រហ័ស។

ចំពោះ SDLC បានផ្លាស់ប្តូររួចហើយ
កិច្ចពិភាក្សា SafeDev បានបញ្ជាក់យ៉ាងច្បាស់អំពីរឿងមួយ៖ បញ្ញាសិប្បនិម្មិត (AI) ត្រូវបានបង្កប់រួចហើយនៅក្នុង SDLC. ឧស្សាហកម្មនេះលែងពិភាក្សាអំពីថាតើការអភិវឌ្ឍដែលមានជំនួយពី AI នឹងកើតឡើងឬអត់។ ការផ្លាស់ប្តូរនោះកំពុងដំណើរការរួចហើយនៅទូទាំងអង្គការវិស្វកម្មគ្រប់ទំហំ។
បញ្ហាប្រឈមពិតប្រាកដនៅពេលនេះ គឺការរក្សាភាពមើលឃើញ ការគ្រប់គ្រង ការចាត់ថ្នាក់ និងការគ្រប់គ្រងប្រតិបត្តិការនៅទូទាំងបរិយាកាសអភិវឌ្ឍន៍ដែលមានស្វ័យភាពកាន់តែខ្លាំងឡើង។
នៅពេលដែលការទទួលយក AI កើនឡើងលឿន ការសន្មត់បែបប្រពៃណីរបស់ AppSec ជុំវិញព្រំដែននៃការជឿទុកចិត្ត ការនិពន្ធរបស់មនុស្ស ប្រភពកម្មវិធី និងគំរូអភិបាលកិច្ចឋិតិវន្តនឹងបន្តបែកបាក់។
អង្គការដែលសម្របខ្លួនបានលឿនបំផុតមិនចាំបាច់ជាអង្គការដែលបន្ថយល្បឿននៃការទទួលយក AI នោះទេ។ ពួកគេនឹងក្លាយជាអង្គការដែលមានសមត្ថភាពយល់ដឹង គ្រប់គ្រង និងធានាការអភិវឌ្ឍកម្មវិធីដែលជំរុញដោយ AI ក្នុងល្បឿនដែលវាកំពុងរីកចម្រើនរួចទៅហើយ។
បន្តការសន្ទនានៅ OWASP Global AppSec EU ទីក្រុងវីយែន
ការសន្ទនាជុំវិញ AI ដែលជំរុញដោយ AI SDLC សន្តិសុខទើបតែចាប់ផ្តើមប៉ុណ្ណោះ។ Xygeni នឹងបន្តស្វែងយល់ពីប្រធានបទទាំងនេះនៅឯ OWASP Global AppSec EU ក្នុងទីក្រុងវីយែន ជាកន្លែងដែលក្រុមការងារនឹងពិភាក្សាអំពី AppSec ដែលយល់ដឹងអំពី AI។ software supply chain security, អភិបាលកិច្ច AI និងហានិភ័យដែលកំពុងលេចចេញនៃបរិយាកាសអភិវឌ្ឍន៍ភ្នាក់ងារ។
ប្រសិនបើអ្នកកំពុងចូលរួម OWASP Global AppSec សហភាពអឺរ៉ុបសូមមកជួបជាមួយក្រុមការងារ Xygeni នៅទីក្រុងវីយែននៅស្តង់ G-08!