







ឯកសារជំនាញ។ ឯកសារច្បាប់។ ការកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនមេ MCP។ អត្ថបទធម្មតាបីជួរ commitមើលទៅដូចជាឯកសារ ដែលត្រូវបានពិនិត្យដូចជាឯកសារ ហើយគ្មានឯកសារណាមួយមើលទៅដូចជាកូដនោះទេ។ ហើយយ៉ាងណាក៏ដោយ ពួកវានីមួយៗអាចសរសេរឡើងវិញដោយស្ងៀមស្ងាត់នូវអ្វីដែលជំនួយការ AI របស់អ្នកត្រូវបានណែនាំឱ្យធ្វើ និងអ្វីដែលវាត្រូវបានអនុញ្ញាតឱ្យទៅដល់។ នោះជាការពិតដ៏មិនស្រួលនៅពីក្រោយសុវត្ថិភាព AI។ ក្នុង 2026ឧស្សាហកម្មនេះបានចំណាយពេលពីរឆ្នាំក្នុងការព្រួយបារម្ភអំពីអ្វីដែលកូដដែលបង្កើតដោយ AI មាន។ បញ្ហាដែលពិបាកជាងនេះបានប្រែក្លាយទៅជាខ្សែសង្វាក់ផ្គត់ផ្គង់ AI ខ្លួនឯង៖ ម៉ូដែល ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងឯកសារកំណត់រចនាសម្ព័ន្ធដែលឥឡូវនេះស្ថិតនៅក្បែរកូដប្រភព និងការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នក ដែលភាគច្រើនមិនត្រូវបានចុះបញ្ជី និងមិនទាន់ពិនិត្យ។ នេះជាមូលហេតុដែលសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI បានក្លាយជាវិន័យផ្ទាល់ខ្លួនរបស់វា ហើយហេតុអ្វីបានជាការជ្រើសរើសក្រុមហ៊ុនសុវត្ថិភាព AI ត្រឹមត្រូវមានសារៈសំខាន់ដូចការជ្រើសរើសម៉ាស៊ីនស្កេនត្រឹមត្រូវ។
ផ្ទៃវាយប្រហារដែលគ្មាននរណាម្នាក់បានកំណត់ថវិកាសម្រាប់
កម្មវិធីធ្លាប់មានកន្លែងមួយចំនួនដែលអ្នកវាយប្រហារអាចដាក់បាន៖ កូដ ភាពអាស្រ័យ pipelineបញ្ញាសិប្បនិម្មិត (AI) បានបន្ថែមពីរបន្ថែមទៀត ហើយទាំងពីរបញ្ចូលដោយផ្ទាល់ទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់បញ្ញាសិប្បនិម្មិត (AI)។
ម៉ូដែល និងភ្នាក់ងារ។ ការពុលឧបករណ៍ ការចាក់បញ្ចូលរហ័ស ស្វ័យភាពភ្នាក់ងារដែលទៅឆ្ងាយជាងអ្វីដែលនរណាម្នាក់ចង់បាន។ ការណែនាំដែលលាក់នៅក្នុងការពិពណ៌នាម៉ាស៊ីនមេ MCP អាចប្តូរទិសអ្វីដែលសហបើកយន្តហោះធ្វើដោយស្ងាត់ៗ ហើយអ្នកអភិវឌ្ឍន៍មិនដែលឃើញវាកើតឡើងនោះទេ។
បរិស្ថានផ្ទាល់ខ្លួនរបស់អ្នកអភិវឌ្ឍន៍។ IDE, អ្នកបើកយន្តហោះរួម AI, ម៉ាស៊ីនមេ MCP, CLI ភ្នាក់ងារ។ មើលមិនឃើញដោយម៉ាស៊ីនស្កេន AppSec ចាស់ៗ ដែលមិនដឹងថាគំរូជាអ្វី និងមើលមិនឃើញដោយ EDR ដែលឃ្លាំមើលប្រព័ន្ធប្រតិបត្តិការ ហើយមិនដឹងថាការពឹងផ្អែក ឬការហៅ MCP ជាអ្វីនោះទេ។
គ្មានអ្វីមួយក្នុងចំណោមទាំងនេះជាទ្រឹស្តីទេ។ ក្នុងរយៈពេលដប់ប្រាំបីខែចុងក្រោយនេះ៖
- “ទ្វារក្រោយឯកសារច្បាប់” ដែលលាក់ទុកក្នុងយូនីកូដអនុញ្ញាតឱ្យអ្នកវាយប្រហារចាក់បញ្ចូលការណែនាំដែលមើលមិនឃើញទៅក្នុងឯកសារកំណត់រចនាសម្ព័ន្ធដែល Copilot និង Cursor អាន ដោយលួចចូលកូដដែលជំនួយការបង្កើតដោយស្ងៀមស្ងាត់។ GitHub បានបន្ថែមការព្រមានសម្រាប់វានៅឆ្នាំ 2025។
- ចំណុចខ្សោយនៃការចាក់បញ្ចូលពាក្យបញ្ជានៅក្នុងស្ពាន MCP ដ៏ពេញនិយមមួយ (CVSS 9.6) បានឈានដល់ការទាញយកជាង ៤០០,០០០ ដង មុនពេលវាត្រូវបានជួសជុល ដែលជាករណីដែលបានកត់ត្រាដំបូងនៃការប្រតិបត្តិកូដពីចម្ងាយពេញលេញដែលបង្កឡើងដោយគ្រាន់តែភ្ជាប់ទៅម៉ាស៊ីនមេ MCP ដែលមិនគួរឱ្យទុកចិត្ត។
- ដង្កូវ npm ដែលរីករាលដាលដោយខ្លួនឯងបានប្រែក្លាយអ្នកអភិវឌ្ឍន៍ខ្លួនឯងទៅជាយន្តការចែកចាយ ហើយគំរូនេះត្រូវបានធ្វើឡើងម្តងទៀតក្នុងទ្រង់ទ្រាយធំនៅក្នុងខែបន្ទាប់នៅទូទាំងប្រព័ន្ធអេកូឡូស៊ីផ្សេងទៀត ដែលជាការបរាជ័យសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI ដ៏សាមញ្ញមួយ។
- ក្រុមអ្នកស្រាវជ្រាវបានរកឃើញថា ចំណែកដ៏មានអត្ថន័យនៃកញ្ចប់ដែល LLMs ណែនាំមិនមានទាល់តែសោះ “slopsquatted” ដាក់ឈ្មោះអ្នកវាយប្រហារចុះឈ្មោះមុនពេលអ្នកអភិវឌ្ឍន៍ពិតប្រាកដស្នើសុំឱ្យគំរូនាំចូលពួកវា។
ការស្រាវជ្រាវផ្ទាល់ខ្លួនរបស់ Google លើការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី AI ឈានដល់ការសន្និដ្ឋានស្រដៀងគ្នាពីមុំផ្សេងគ្នា៖ ម៉ូដែលដែលត្រូវបានរកឃើញថាចរាចរក្នុងឆ្នាំ 2023 និង 2024 មើលទៅស្របច្បាប់ ខណៈពេលដែលមានកូដដែលអាចលួចទិន្នន័យ ឬបង្កើតទ្វារក្រោយនៅពេលទាញយក ហើយការជួសជុលនេះមិនមែនជាប្រភេទឧបករណ៍ថ្មីនោះទេ ដូចជាការអនុវត្តវិន័យខ្សែសង្វាក់ផ្គត់ផ្គង់ ដូចជាប្រភពដើម និងការចុះហត្ថលេខា ទៅលើវត្ថុបុរាណដែលគ្មាននរណាម្នាក់ធ្លាប់តាមដានពីមុនមក។ នោះគឺជាបញ្ហាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI នៅក្នុងប្រយោគមួយ៖ វត្ថុបុរាណគឺថ្មី ប៉ុន្តែវិន័យដែលពួកគេត្រូវការមិនមែនទេ។
ហេតុអ្វីបានជាឧបករណ៍ដែលមានស្រាប់របស់អ្នកឈប់ដំណើរការ
SAST អានកូដ។ SCA អានបញ្ជីនៃភាពអាស្រ័យ។ គ្មាននរណាម្នាក់ដឹងថាគំរូជាអ្វីទេ តើម៉ាស៊ីនបម្រើ MCP បង្ហាញអ្វី ឬឯកសារជំនាញណែនាំភ្នាក់ងារឲ្យធ្វើអ្វីនោះទេ។ គម្លាតនោះគឺជាកន្លែងដែលការវាយប្រហារសម័យ AI ធ្លាក់ចុះ ក្នុងចន្លោះរវាង "កូដដែលយើងស្កេន" និង "AI ដែលយើងបានយកមកប្រើដោយស្ងាត់ៗ"។
លទ្ធផលគឺជាប្រភេទនៃ AI ស្រមោលទេ CISបច្ចុប្បន្នយើងអាចឆ្លើយសំណួរបានចំពោះ៖ តើយើងកំពុងដំណើរការម៉ូដែលអ្វីខ្លះ ភ្នាក់ងារណាដែលអាចទៅដល់អ្វី និងម៉ាស៊ីនមេ MCP មួយណាដែលមាននរណាម្នាក់ភ្ជាប់កាលពីថ្ងៃអង្គារសប្តាហ៍មុនដោយមិនប្រាប់នរណាម្នាក់។ ការឆ្លើយសំណួរនោះឱ្យបានល្អគឺជាការងាររបស់សន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់ AI ហើយវាជាហេតុផលដែលឧបករណ៍ AppSec ទូទៅនៅតែខ្វះខាតនៅទីនេះ។
តើសន្តិសុខ AI មានន័យយ៉ាងណាពិតប្រាកដ
ស៊ីហ្គេនី គឺជាក្រុមហ៊ុនសន្តិសុខ AI ដែលចាត់ទុករឿងនេះថាជាចលនាបីដែលភ្ជាប់គ្នានៅទូទាំង SDLC: រកឃើញ, រកឃើញ និង អនុវត្ត។
ស្វែងយល់៖ ស្វែងយល់ពីអ្វីដែលអ្នកពិតជាមាន AI
ការរកឃើញដោយស្វ័យប្រវត្តិជាបន្តបន្ទាប់នៅទូទាំងឃ្លាំងរបស់អ្នកបង្ហាញទ្រព្យសកម្ម AI ទាំងអស់៖ គំរូ ក្របខ័ណ្ឌ សំណុំទិន្នន័យ ចំណុចបញ្ចប់នៃការសន្និដ្ឋាន ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP ជំនាញ ប្រអប់បញ្ចូល។ guardrailsនិងឧបករណ៍សរសេរកូដ AI ដែលអ្នកអភិវឌ្ឍន៍របស់អ្នកកំពុងប្រើប្រាស់។ គ្មានការស្ទង់មតិ។ គ្មានការរាយការណ៍ដោយខ្លួនឯង។ ប្រសិនបើវាបន្សល់ទុកដាននៅក្នុងឃ្លាំង វានឹងបង្ហាញនៅក្នុងសារពើភ័ណ្ឌ ដែលជាតម្រូវការដំបូង និងជាមូលដ្ឋានបំផុតនៃសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI ពិតប្រាកដ។
បន្ទាប់មក ក្រាហ្វ AI នឹងគូសផែនទីពីរបៀបដែលទ្រព្យសកម្មទាំងនោះភ្ជាប់គ្នា៖ តើគំរូមួយណាដែលផ្តល់ទិន្នន័យ ភ្នាក់ងារមួយណាដែលហៅឧបករណ៍មួយណា ម៉ាស៊ីនមេ MCP មួយណាដែលនៅពីក្រោយជំនួយការមួយណា។ ទ្រព្យសកម្មដែលដាច់ដោយឡែកពីគ្នាប្រាប់អ្នកតិចតួចណាស់។ ក្រាហ្វបង្ហាញអ្នកពីកន្លែងដែលហានិភ័យផ្តោតអារម្មណ៍។
ពីការរកឃើញដូចគ្នានោះ Xygeni បង្កើតបានជា AI-BOM៖ ជាសារពើភ័ណ្ឌដែលត្រៀមរួចជាស្រេចសម្រាប់សវនកម្ម និងអាចអានដោយម៉ាស៊ីននៃអ្វីៗគ្រប់យ៉ាងដែលទាក់ទងនឹង AI នៅក្នុងកម្មវិធីរបស់អ្នក។ នៅពេលដែលនិយតករ អ្នកសវនករ ឬអតិថិជនសួរថាអ្នកកំពុងដំណើរការ AI អ្វី ចម្លើយនឹងក្លាយជាការទាញយកជំនួសឱ្យការច្របូកច្របល់រយៈពេលបីសប្តាហ៍។
រកឃើញ៖ ហានិភ័យដែលម៉ាស៊ីនស្កេនធម្មតាមើលមិនឃើញ
ម៉ាស៊ីនស្កេន AI ដែលឧទ្ទិសដល់ការស្វែងរករបៀបបរាជ័យដែលជាក់លាក់ចំពោះប្រព័ន្ធ AI៖ ការចាក់បញ្ចូលរហ័ស ការចាក់បញ្ចូលឧបករណ៍ និងការហៅឧបករណ៍ដែលមិនគួរឱ្យទុកចិត្ត ការលេចធ្លាយទិន្នន័យតាមរយៈការទាញយក ការរំលងការជំរុញប្រព័ន្ធ ភ្នាក់ងារហួសហេតុ។ ការរកឃើញនីមួយៗផ្គូផ្គងទៅនឹង សាកលវិទ្យាល័យ OWASP កំពូលទាំង ១០ សម្រាប់កម្មវិធី LLM ហើយចង្អុលទៅឯកសារ និងបន្ទាត់ពិតប្រាកដដែលបង្កើតការប៉ះពាល់ មិនមែនជាការជូនដំណឹងមិនច្បាស់លាស់ "ពិនិត្យមើលការប្រើប្រាស់ AI របស់អ្នក" នោះទេ។
ស្រទាប់រកឃើញដូចគ្នានេះចាត់ទុកឯកសារជំនាញ ឯកសារច្បាប់ និងការកំណត់រចនាសម្ព័ន្ធ MCP ជាវត្ថុបុរាណសុវត្ថិភាពដែលពួកវាមាន មិនមែនជាឯកសារដែលគ្មានគ្រោះថ្នាក់នោះទេ។ វាសម្គាល់ជំនាញដែលមានគំនិតអាក្រក់ ឬមានជាតិពុល ត្រួតពិនិត្យការកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនមេ MCP សម្រាប់ការពុលឧបករណ៍ និងបង្ហាញការជំរុញដែលពិតជាជំរុញបន្ទុកការងារ AI របស់អ្នក។
ផ្តល់អាទិភាព៖ ចីវលោដែលកាត់បន្ថយសំឡេងរំខាន មិនមែនជ្រុងទេ
ការរកឃើញនីមួយៗត្រូវបានត្រងជាលំដាប់៖ ចុះទៅអ្វីដែលអាចទៅដល់បាននៅក្នុងកូដកម្មវិធី បន្ទាប់មកទៅអ្វីដែលអាចកេងប្រវ័ញ្ចបានពិតប្រាកដ បន្ទាប់មកទៅអ្វីដែលស្ថិតនៅក្នុងកូដដែលក្រុមរបស់អ្នកកំពុងអភិវឌ្ឍយ៉ាងសកម្ម។ អ្វីដែលឈានដល់ជួររបស់អ្នកអភិវឌ្ឍន៍គឺបញ្ជីខ្លីដែលពិតជាគំរាមកំហែងដល់ផលិតកម្ម ជាមួយនឹងឯកសារយោងក្របខ័ណ្ឌ បង្អួចប៉ះពាល់ និងការណែនាំអំពីការកាត់បន្ថយផលប៉ះពាល់ដែលភ្ជាប់មកជាមួយ។
អនុវត្ត៖ បញ្ឈប់វាមុនពេលវាដំណើរការ
Shield នាំមកនូវការអនុវត្តគោលនយោបាយទៅកាន់ចំណុចបញ្ចប់របស់អ្នកអភិវឌ្ឍន៍ផ្ទាល់៖ វារារាំងការដំឡើងដែលគ្មានការអនុញ្ញាត និងព្យាបាទ ម៉ូដែលដែលមិនត្រូវបានអនុម័ត និងម៉ាស៊ីនមេ MCP ដែលមិនត្រូវបានអនុញ្ញាត មុនពេលអ្វីមួយត្រូវបានប្រតិបត្តិ។ នៅខាងក្រោមវាមាន Xygeni's ការព្រមានជាមុនអំពីមេរោគ (MEW)ដែលចាប់កញ្ចប់ព្យាបាទមុនពេលមានហត្ថលេខា ឧបករណ៍ដែលមានមូលដ្ឋានលើកេរ្តិ៍ឈ្មោះស្រទាប់នៅតែទុកចិត្តព្រោះគ្មាននរណាម្នាក់បានរាយការណ៍ពីកញ្ចប់នេះនៅឡើយទេ។ វាគឺជាពាក់កណ្តាលនៃការអនុវត្តសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI៖ ការរកឃើញ និងការរកឃើញប្រាប់អ្នកពីអ្វីដែលខុស Shield គឺជាអ្វីដែលពិតជាបញ្ឈប់វា។
ការប៉ះពាល់នឹង AI របស់អ្នកមិនត្រឹមតែមាននៅក្នុងកូដ AI របស់អ្នកប៉ុណ្ណោះទេ
រូបភាពសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI ពេញលេញត្រូវការច្រើនជាងសារពើភ័ណ្ឌគំរូ ហើយវាកម្រគ្រាន់តែជារបស់ឆើតឆាយណាស់៖
- លិខិតសម្គាល់អ្នកផ្តល់សេវា AI ទុកក្នុងឯកសារ prompt, ការកំណត់រចនាសម្ព័ន្ធភ្នាក់ងារ ឬ pipeline កំណត់ហេតុគឺជាអាថ៌កំបាំងដូចកំណត់ហេតុដទៃទៀតដែរ ហើយការរកឃើញអាថ៌កំបាំងរបស់ Xygeni ចាប់វាបានមុនពេលវាទៅដល់បញ្ជីឈ្មោះសាធារណៈ។
- ការពឹងផ្អែក AI និង ML ដែលងាយរងគ្រោះ អនុវត្ត CVE ធម្មតា ដែលបង្ហាញដោយការវិភាគសមាសភាពកម្មវិធីដូចគ្នាដែលគ្របដណ្តប់លើផ្នែកដែលនៅសល់របស់អ្នករួចហើយ។ ការស្រាវជ្រាវភាគីទីបីលើការទទួលយក AI បានចង្អុលបង្ហាញថាតើ AI stack ទំនើបភាគច្រើនជាកញ្ចប់ដែលមានប្រភពមកពីខាងក្រៅ និងសមាសធាតុដែលលាក់ ដែលជាការវិភាគសមាសភាពកម្មវិធីផ្ទៃត្រូវបានបង្កើតឡើងដើម្បីគ្របដណ្តប់។
- កញ្ចប់ព្យាបាទ បានបោះពុម្ពផ្សាយលឿនជាងដំបូន្មានណាមួយ pipeline អាចចាត់ថ្នាក់ពួកវាត្រូវបានចាប់បានមុនការចុះហត្ថលេខា ដែលសមត្ថភាព MEW ដូចគ្នានឹងការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក។
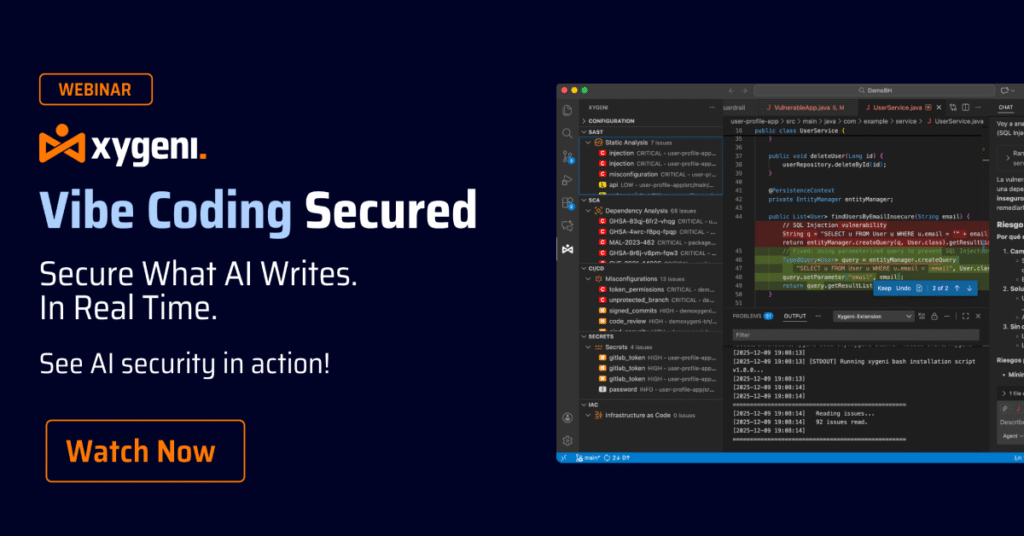
ស្រទាប់ភ្នាក់ងារ៖ DevAI និង CoreAI
ការរកឃើញ និងការរកឃើញគ្របដណ្តប់លើអ្វីដែលមានរួចហើយនៅក្នុងឃ្លាំងរបស់អ្នក។ អភិវឌ្ឍន៍បញ្ញាសិប្បនិម្មិត ដំណើរការនៅកន្លែងដែលហានិភ័យត្រូវបានបង្កើតឡើង៖ នៅខាងក្នុង IDE ជាស្រទាប់បន្ត និងសកម្ម ដែលស្កេនកូដដែលបង្កើតឡើងដោយមនុស្ស និង AI នៅពេលដែលវាត្រូវបានសរសេរ ដោយមិនចាំបាច់មានការណែនាំទេ។ វាពន្យល់ពីផ្លូវនៃការកេងប្រវ័ញ្ចពេញលេញនៅពីក្រោយការរកឃើញ និងស្នើការជួសជុលដែលមានការផ្ទៀងផ្ទាត់ដោយ MCP ដែលអ្នកអភិវឌ្ឍន៍អាចអនុវត្តដោយទំនុកចិត្ត ដោយមិនចាំបាច់បំបែកការសាងសង់។
ស្នូល AI ស្ថិតនៅពីលើម៉ាស៊ីនស្កេននីមួយៗជាស្រទាប់ស៊ើបការណ៍សម្ងាត់៖ វាភ្ជាប់ទំនាក់ទំនងកូដ ភាពអាស្រ័យ pipelineនិងទិន្នន័យឥរិយាបថទៅជាគំរូហានិភ័យមួយ ឆ្លើយសំណួរជាភាសាធម្មជាតិ និងបង្កើតរបាយការណ៍ដែលត្រៀមខ្លួនជានាយកប្រតិបត្តិដែលមេដឹកនាំសន្តិសុខត្រូវបង្ហាញថាអភិបាលកិច្ចកំពុងកើតឡើងពិតប្រាកដ មិនមែនគ្រាន់តែអះអាងនោះទេ។
ពង្រីកអ្វីដែលអ្នកមាននៅក្នុង AI Security។ កុំលួចយកអ្វីទាំងអស់
ការជំទាស់ទូទៅបំផុតចំពោះប្រភេទសុវត្ថិភាពថ្មីគឺ "យើងមានឧបករណ៍គ្រប់គ្រាន់រួចហើយ"។ ក្នុងនាមជាក្រុមហ៊ុនសុវត្ថិភាព AI ក្រុមហ៊ុន Xygeni មិនស្នើសុំឱ្យអ្នកជំនួសអ្វីទាំងអស់៖ ការបែងចែក ការពន្យល់ និងអាទិភាពដូចគ្នាដែលអនុវត្តចំពោះការរកឃើញរបស់វាដំណើរការស្មើគ្នាលើការរកឃើញពីឧបករណ៍ដែលមានស្រាប់របស់អ្នក។ SAST, SCAនិងម៉ាស៊ីនស្កេនភាគីទីបី។ ជង់បច្ចុប្បន្នរបស់អ្នកក្លាយជាធាតុចូល មិនមែនជាជនរងគ្រោះទេ ហើយឥរិយាបថសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI របស់អ្នកនឹងប្រសើរឡើងដោយមិនចាំបាច់មានគម្រោង rip-and-replace ភ្ជាប់ជាមួយវាឡើយ។
ហេតុអ្វីបានជារឿងនេះសំខាន់ឥឡូវនេះ មិនមែនពេលក្រោយទេ
អាជ្ញាធរបទប្បញ្ញត្តិកំពុងងាកមករកការរំពឹងទុកដូចគ្នាពីទិសដៅផ្សេងៗគ្នា៖ ច្បាប់ស្តីពី AI របស់សហភាពអឺរ៉ុប (EU AI Act), NIS2 និង ENS របស់ប្រទេសអេស្ប៉ាញ សុទ្ធតែជំរុញទៅរកសារពើភ័ណ្ឌ និងការតាមដានសម្រាប់ប្រព័ន្ធ AI ដែលជាភស្តុតាងដូចគ្នាដែល AI-BOM ត្រូវបានបង្កើតឡើងដើម្បីផលិត។ ទិសដៅនៃការធ្វើដំណើរគឺច្បាស់លាស់ សូម្បីតែកន្លែងដែលយន្តការអនុលោមភាពពិតប្រាកដនៅតែត្រូវបានដោះស្រាយក៏ដោយ៖ អ្នកមិនអាចបញ្ជាក់ពី AI ដែលអ្នកមិនធ្លាប់បានធ្វើសារពើភ័ណ្ឌទេ ហើយអ្នកមិនអាចទាមទារសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI បានទេ ប្រសិនបើខ្សែសង្វាក់ផ្គត់ផ្គង់ខ្លួនឯងមើលមិនឃើញចំពោះអ្នក។
ការជ្រើសរើសក្រុមហ៊ុនសន្តិសុខ AI
មិនមែនគ្រប់ក្រុមហ៊ុនសន្តិសុខ AI ទាំងអស់សុទ្ធតែគូរព្រំដែនរបស់ខ្លួននៅកន្លែងតែមួយនោះទេ។ អ្នកខ្លះឈប់ស្កេនលេខកូដដែលបង្កើតដោយ AI ផ្ទាល់ខ្លួនរបស់អ្នក។ អ្នកខ្លះទៀតឈប់នៅចំណុចបញ្ចប់។ សំណួរសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI គឺធំជាងផ្នែកណាមួយដោយឡែកពីគ្នា៖ វាគ្របដណ្តប់លើម៉ូដែល ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP ឯកសារជំនាញ និងការពឹងផ្អែកធម្មតាដែលស្ថិតនៅក្រោមវាទាំងអស់។ ទិដ្ឋភាពវដ្តជីវិតពេញលេញនោះ ចាប់ពីការរកឃើញរហូតដល់ការអនុវត្ត នៅក្នុងកុងសូលមួយជាមួយនឹងការរកឃើញ AppSec ដែលនៅសល់របស់អ្នក គឺជាអ្វីដែលត្រូវរកមើលនៅពេលអ្នកវាយតម្លៃក្រុមហ៊ុនសន្តិសុខ AI ជាជាងឧបករណ៍ចំណុចតែមួយ។
ឯកសារដែលគ្មានអ្នកណាពិនិត្យឡើងវិញបានក្លាយជាផ្លូវចូល។ សុវត្ថិភាព AI គឺជាវិន័យនៃការពិនិត្យឡើងវិញ ហើយសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ AI គឺជាអ្វីដែលធ្វើឱ្យវិន័យនោះដំណើរការពីដើមដល់ចប់ នៅលើវេទិកាដូចគ្នាដែលអ្នកពិនិត្យឡើងវិញអ្វីៗផ្សេងទៀតរួចហើយ។
មើលអ្វីដែល AI របស់អ្នកត្រូវបានអនុញ្ញាតឱ្យធ្វើ។ ចាប់ផ្តើមដោយឥតគិតថ្លៃ or កំណត់ពេលការបង្ហាញមួយ.

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើកូដរបស់ Xygeni ធ្លាប់ចាកចេញពីហេដ្ឋារចនាសម្ព័ន្ធរបស់ខ្ញុំដែរឬទេ?
ទេ។ ការស្កេនដំណើរការនៅក្នុងបរិស្ថានផ្ទាល់ខ្លួនរបស់អ្នក ហើយកូដប្រភពមិនត្រូវបានផ្ទុកឡើងទៅម៉ាស៊ីនមេរបស់ Xygeni ឡើយ។ សារពើភ័ណ្ឌ AI និង AI-BOM ត្រូវបានបង្កើតឡើងពីអ្វីដែលម៉ាស៊ីនស្កេនឃើញនៅក្នុងស្រុក មិនមែនមកពីច្បាប់ចម្លងដែលបានផ្ញើទៅខាងក្រៅនោះទេ។
តើអ្វីទៅជាភាពខុសគ្នារវាង AI Security, DevAI និង CoreAI?
សន្តិសុខ AI រកឃើញ និងរកឃើញ៖ វាបង្កើតសារពើភ័ណ្ឌ AI, AI-BOM និងស្វែងរកហានិភ័យដូចជាការចាក់បញ្ចូលរហ័ស ឬឯកសារជំនាញដែលពុល។ DevAI ដំណើរការនៅខាងក្នុង IDE នៅពេលដែលអ្នកអភិវឌ្ឍន៍សរសេរកូដ ដោយស្នើការជួសជុលនៅពេលពួកគេដំណើរការ។ CoreAI ស្ថិតនៅពីលើទាំងពីរ ដោយភ្ជាប់ទំនាក់ទំនងការរកឃើញនៅទូទាំងវេទិកាទាំងមូល និងឆ្លើយសំណួរអំពីឥរិយាបថសុវត្ថិភាពរបស់អ្នកជាភាសាធម្មជាតិ។
តើ Xygeni តម្រឹមជាមួយក្របខណ្ឌសុវត្ថិភាព AI អ្វីខ្លះ?
ការរកឃើញផ្គូផ្គងទៅនឹង OWASP Top 10 សម្រាប់កម្មវិធី LLM, OWASP Top 10 សម្រាប់ MCP និង OWASP Top 10 សម្រាប់ជំនាញភ្នាក់ងារ រួមជាមួយនឹង NIST SP 800-218A និង CISការណែនាំរបស់ A/G7 លើវិក្កយបត្រសម្ភារៈ AI។ ការគូសផែនទីនោះគឺជាអ្វីដែលធ្វើឱ្យ AI-BOM អាចប្រើប្រាស់ជាភស្តុតាងអនុលោមភាពជាជាងគ្រាន់តែជាសារពើភ័ណ្ឌ។
តើនេះនឹងដាក់ទង់សម្គាល់បណ្ណាល័យ ឬគំរូ AI ទាំងអស់ថាជាហានិភ័យដែរឬទេ?
ទេ។ ចីវលោកំណត់អាទិភាពបង្រួមការរកឃើញទៅត្រឹមអ្វីដែលអាចទៅដល់បាននៅក្នុងកូដកម្មវិធី អាចកេងប្រវ័ញ្ចបានយ៉ាងពិតប្រាកដ និងនៅក្នុងការអភិវឌ្ឍន៍សកម្ម ដូច្នេះបញ្ជីដែលអ្នកអភិវឌ្ឍន៍ឃើញគឺខ្លី មិនមែនជាបញ្ជីនៃទ្រព្យសកម្ម AI ទាំងអស់ដែលរកឃើញនោះទេ។
