






មុខងារ Autofix នៅក្នុង AppSec គឺជាដំណើរការនៃការរកឃើញ និងជួសជុលចំណុចខ្សោយដោយស្វ័យប្រវត្តិដោយផ្ទាល់នៅក្នុងដំណើរការអភិវឌ្ឍន៍ដោយមិនចាំបាច់មានអន្តរាគមន៍ដោយដៃ។ សម្រាប់ក្រុមកម្មវិធីទំនើបៗ នោះស្តាប់ទៅដូចជាជំហានបន្ទាប់ដ៏ច្បាស់លាស់។ ការងារដែលមិនទាន់បានបំពេញបន្តកើនឡើង វដ្តនៃការចេញផ្សាយបន្តរួមតូច ហើយមានអង្គការតិចតួចណាស់ដែលអាចមានលទ្ធភាពចែកចាយកម្មវិធីនីមួយៗ។ SAST ការរកឃើញ បញ្ហានៃការពឹងផ្អែក ការលេចធ្លាយអាថ៌កំបាំង ឬ IaC ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវទៅក្នុងជួរជួសជុលដោយដៃទាំងស្រុង។
ទោះយ៉ាងណាក៏ដោយ មានចំណុចមួយ។ ក្រុមនានាចង់ ជួសជុលចំណុចខ្សោយ លឿនជាងមុន ប៉ុន្តែពួកគេមិនចង់បានស្វ័យប្រវត្តិកម្មដែលណែនាំការតំរែតំរង់ដោយស្ងាត់ៗ បំបែកការពឹងផ្អែក ឬបង្កើតអស្ថិរភាពនៅក្នុង CI/CDភាពតានតឹងនោះឥឡូវនេះគឺជាបញ្ហាស្នូលមួយនៅក្នុងសុវត្ថិភាពកម្មវិធី។ OWASP ។ ព្យាបាលយ៉ាងច្បាស់ CI/CD ជាដែនសន្តិសុខដែលមានប្រភេទហានិភ័យសំខាន់ៗរៀងៗខ្លួន ខណៈពេលដែល ក្របខ័ណ្ឌអភិវឌ្ឍន៍កម្មវិធីសុវត្ថិភាពរបស់ NIST បញ្ជាក់យ៉ាងច្បាស់ថា ការអនុវត្តការអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាពត្រូវបញ្ចូលទៅក្នុង SDLC ជាជាងការតោងជាប់នៅចុងបញ្ចប់។
ហេតុដូច្នេះ ជួសជុលដោយស្វ័យប្រវត្តិ មិនមែនគ្រាន់តែជាលក្ខណៈពិសេសនៃផលិតផលនោះទេ។ វាគឺជាគំរូប្រតិបត្តិការមួយ។ ប្រសិនបើធ្វើមិនបានល្អ វាបង្កើតសំឡេងរំខាន ហានិភ័យ និងការសាងសង់ដែលខូច។ ប្រសិនបើធ្វើបានល្អ វាបិទគម្លាតរវាងការរកឃើញ និងការកែតម្រូវ កាត់បន្ថយពេលវេលាដើម្បីជួសជុល និងជួយឱ្យសុវត្ថិភាពសមនឹងល្បឿនរបស់ DevOps។ នៅក្នុងការណែនាំនេះ យើងនឹងពិនិត្យមើលអត្ថន័យពិតប្រាកដនៃការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុង... AppSecកន្លែងដែលវាបរាជ័យ ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលមានសុវត្ថិភាពគួរមានរូបរាងបែបណា និងរបៀបអនុវត្តវាតាមរបៀបដែលអ្នកអភិវឌ្ឍន៍ពិតជាទុកចិត្ត។
តើ Autofix នៅក្នុង AppSec ជាអ្វី?
នៅកម្រិតមូលដ្ឋាន ជួសជុលដោយស្វ័យប្រវត្តិ មានន័យថា កម្មវិធីធ្វើច្រើនជាងការកំណត់អត្តសញ្ញាណបញ្ហាសុវត្ថិភាព។ វាស្នើ បង្កើត ឬអនុវត្តការដោះស្រាយ។ ម្យ៉ាងវិញទៀត ឧបករណ៍ផ្លាស់ប្តូរពី "នេះជាបញ្ហា" ទៅ "នេះជាដំណោះស្រាយ"។
ស្តាប់ទៅដូចជាសាមញ្ញ ប៉ុន្តែនៅក្នុងការអនុវត្តជាក់ស្តែងវាគ្របដណ្តប់លើលំហូរការងារផ្សេងៗគ្នាជាច្រើន។
In SASTជាធម្មតា ការជួសជុលដោយស្វ័យប្រវត្តិមានន័យថា ការបង្កើតការផ្លាស់ប្តូរកម្រិតកូដសម្រាប់ភាពងាយរងគ្រោះដូចជា ការចាក់ SQL ការសរសេរស្គ្រីបឆ្លងគេហទំព័រ លំនាំ deserialization មិនមានសុវត្ថិភាព ការផ្ទៀងផ្ទាត់ការបញ្ចូលខ្សោយ ឬតក្កវិជ្ជាផ្ទៀងផ្ទាត់ដែលមិនមានសុវត្ថិភាព។ SCAជាធម្មតាវាមានន័យថា ការណែនាំ ឬការអនុវត្តការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែក ការខ្ទាស់កំណែដែលមានសុវត្ថិភាពជាង ឬការបង្កើត pull requests ដែលផ្លាស់ទីកញ្ចប់ទៅការចេញផ្សាយដែលបានបំណះ។ នៅក្នុង សន្តិសុខសម្ងាត់ការជួសជុលដោយស្វ័យប្រវត្តិអាចមានន័យថា ការដកហូត និងការបង្វិលព័ត៌មានសម្គាល់ មិនមែនគ្រាន់តែដាក់ទង់សម្គាល់ពួកវានោះទេ។ IaCវាអាចមានន័យថាការសរសេរឡើងវិញនូវគំរូកំណត់រចនាសម្ព័ន្ធ Terraform, Kubernetes ឬ cloud ដែលមិនមានសុវត្ថិភាពទៅជាលំនាំដើមដែលមានសុវត្ថិភាពជាង។
ភាពខុសគ្នាដ៏សំខាន់គឺ៖ ការជួសជុលដោយស្វ័យប្រវត្តិមិនមែនជារឿងដូចគ្នានឹងការណែនាំនោះទេ។ ឧបករណ៍សុវត្ថិភាពជាច្រើនអាចណែនាំការកែតម្រូវទូទៅ។ មានមនុស្សតិចណាស់ដែលអាចបង្កើតការផ្លាស់ប្តូរដែលត្រៀមរួចជាស្រេចសម្រាប់អ្នកអភិវឌ្ឍន៍។ មានមនុស្សតិចណាស់ដែលនៅតែអាចដំណើរការការកែតម្រូវនោះតាមរយៈលំហូរការងារចែកចាយពិតប្រាកដ ផ្ទៀងផ្ទាត់វា និងបង្ហាញវាទៅអ្នកអភិវឌ្ឍន៍ជាការផ្លាស់ប្តូរដែលអាចពិនិត្យឡើងវិញបាននៅក្នុងការគ្រប់គ្រងប្រភព។
ភាពខុសគ្នានោះមានសារៈសំខាន់ ពីព្រោះក្រុមវិស្វកម្មសម័យទំនើបមិនដំណើរការក្នុងទម្រង់ PDF និងសំបុត្រទេ។ ពួកគេដំណើរការក្នុង pull requests, គោលនយោបាយ, ការត្រួតពិនិត្យ និង pipelines.
ហេតុអ្វីបានជាការព្យាបាលបែបប្រពៃណីមិនមានមាត្រដ្ឋាន
ករណីសម្រាប់ការជួសជុលដោយស្វ័យប្រវត្តិចាប់ផ្តើមដោយការពិតដ៏ឈឺចាប់មួយ៖ ដំណើរការជួសជុលបែបប្រពៃណីមិនមានទំហំដល់ការចែកចាយកម្មវិធីទំនើបទេ។
អង្គការភាគច្រើនមានការស្កេនគ្រប់គ្រាន់រួចហើយ។ ពួកគេមិនមានដំណោះស្រាយគ្រប់គ្រាន់ទេ។ ការវិភាគឋិតិវន្ត ការស្កេនភាពអាស្រ័យ ការរកឃើញសម្ងាត់ និងការត្រួតពិនិត្យហេដ្ឋារចនាសម្ព័ន្ធបង្កើតការរកឃើញជាបន្តបន្ទាប់។ ទន្ទឹមនឹងនេះ ក្រុមវិស្វកម្មស្ថិតនៅក្រោមសម្ពាធក្នុងការដឹកជញ្ជូនលក្ខណៈពិសេស រក្សាពេលវេលានាំមុខឱ្យទាប និងជៀសវាងការធ្វើឱ្យផលិតកម្មមិនមានស្ថេរភាព។
លទ្ធផលគឺជាគម្លាតរវាងការរកឃើញ និងសកម្មភាព។
ទីមួយ មានកម្រិតសំឡេងរោទិ៍សាមញ្ញ។ កម្មវិធី AppSec កាន់តែចាស់ទុំ ការរកឃើញកាន់តែច្រើនដែលវាមានទំនោរបង្កើត។ វាមិនតែងតែធ្វើអោយប្រសើរឡើងនូវសុវត្ថិភាពនោះទេ។ នៅក្នុងបរិស្ថានជាច្រើន វាគ្រាន់តែបង្កើតការកកស្ទះ។ សម្ភារៈផលិតផលរបស់ Xygeni ដាក់បញ្ហានេះថាជាបញ្ហាសំឡេងរំខាន និងអាទិភាព ហើយការកំណត់ស៊ុមស្របតាមការពិតនៃឧស្សាហកម្មទូលំទូលាយ៖ អាទិភាព មិនមែនការរកឃើញតែម្នាក់ឯងទេ គឺជាកន្លែងដែលកម្មវិធីជាច្រើនជួបការលំបាក។
ទីពីរ ការដោះស្រាយដោយដៃគឺយឺតយ៉ាវតាមការរចនា។ អ្នកអភិវឌ្ឍន៍ត្រូវអានបញ្ហា បកស្រាយលទ្ធផលរបស់ម៉ាស៊ីនស្កេន បង្កើតបញ្ហាឡើងវិញប្រសិនបើចាំបាច់ រចនាការជួសជុល អនុវត្តវា ដំណើរការការធ្វើតេស្ត បើក... pull requestហើយរង់ចាំការពិនិត្យឡើងវិញ។ នោះអាចទទួលយកបានសម្រាប់បញ្ហាសំខាន់មួយ។ វាមិនអាចទទួលយកបានសម្រាប់ការរកឃើញរាប់រយកម្រិតមធ្យម ការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែកម្តងហើយម្តងទៀត ឬការលេចធ្លាយសម្ងាត់ម្តងហើយម្តងទៀតនៅទូទាំងឃ្លាំងច្រើន។
ទីបី សន្តិសុខ និងវិស្វកម្មច្រើនតែធ្វើឱ្យប្រសើរឡើងសម្រាប់លទ្ធផលផ្សេងៗគ្នា។ សន្តិសុខចង់ឱ្យហានិភ័យត្រូវបានកាត់បន្ថយ។ វិស្វកម្មចង់ឱ្យការផ្លាស់ប្តូរត្រូវបានណែនាំដោយសុវត្ថិភាព និងអាចព្យាករណ៍បាន។ ភាពខុសគ្នានោះអាចគ្រប់គ្រងបាននៅពេលដែលលំហូរនៃការរកឃើញមានចំនួនតិចតួច។ វាក្លាយជាគ្រោះថ្នាក់នៅពេលដែលក្រុមមានបញ្ហាច្រើន ហើយគ្មានយន្តការណាមួយដើម្បីប្រែក្លាយការរកឃើញដែលមានសុពលភាពទៅជាការជួសជុលដែលមានសុវត្ថិភាព និងមានការកកិតទាបនោះទេ។
នេះជាកន្លែងដែលស្វ័យប្រវត្តិកម្មចាប់ផ្តើមមើលទៅចាំបាច់។ យ៉ាងណាក៏ដោយ ភាពចាំបាច់តែមួយមុខមិនអាចធ្វើឱ្យស្វ័យប្រវត្តិកម្មមានសុវត្ថិភាពនោះទេ។
បញ្ហាជាមួយការជួសជុលដោយស្វ័យប្រវត្តិដោយមិនដឹងខ្លួន
មិនមែនការជួសជុលដោយស្វ័យប្រវត្តិទាំងអស់សុទ្ធតែជាការជួសជុលដោយស្វ័យប្រវត្តិល្អនោះទេ។ តាមពិតទៅ ការជំទាស់ជាច្រើនដែលអ្នកអភិវឌ្ឍន៍មានចំពោះស្វ័យប្រវត្តិកម្មសុវត្ថិភាព មិនមែនជាការជំទាស់ចំពោះស្វ័យប្រវត្តិកម្មខ្លួនឯងនោះទេ។ ពួកគេគឺជាការជំទាស់ចំពោះស្វ័យប្រវត្តិកម្មមិនល្អ។
ម៉ាស៊ីនជួសជុលស្វ័យប្រវត្តិដែលមិនសូវប្រើបច្ចេកទេសច្រើនតែមានបញ្ហាមួយក្នុងចំណោមបួន។
ទីមួយគឺថា វាចាត់ទុកបញ្ហានីមួយៗថាអាចជួសជុលបានស្មើគ្នា។ ម៉ាស៊ីនស្កេនមើលឃើញភាពអាស្រ័យដែលងាយរងគ្រោះ ហើយគ្រាន់តែស្នើកំណែដែលបានជួសជុលបន្ទាប់។ ម៉ាស៊ីនកូដមើលឃើញគំរូមិនមានសុវត្ថិភាព ហើយប្តូរទៅជាការជំនួសដែលបានរៀបចំទុកជាមុន។ វាអាចដំណើរការសម្រាប់ករណីសាមញ្ញមួយចំនួន។ វាបរាជ័យយ៉ាងឆាប់រហ័សនៅក្នុងប្រព័ន្ធពិតប្រាកដ ដែលមូលដ្ឋានកូដ ស្ថាបត្យកម្ម ពេលដំណើរការ និងក្រាហ្វភាពអាស្រ័យទាំងអស់សុទ្ធតែមានសារៈសំខាន់។
ទីពីរគឺថាវាមិនអើពើនឹងបរិបទនៃការប្រតិបត្តិ។ ការជួសជុលដែលមើលទៅត្រឹមត្រូវដោយឡែកពីគ្នាអាចមិនពាក់ព័ន្ធ មិនគ្រប់គ្រាន់ ឬមានហានិភ័យនៅពេលអនុវត្តចំពោះផ្លូវកូដពិតប្រាកដ។ នេះជាហេតុផលមួយដែលសញ្ញានៃការកេងប្រវ័ញ្ចមានសារៈសំខាន់ខ្លាំងណាស់។ EPSS របស់ FIRST មានមុនcisពីព្រោះភាពធ្ងន់ធ្ងរតែម្នាក់ឯងមិនមែនជាសូចនាករដែលអាចទុកចិត្តបានថាតើភាពងាយរងគ្រោះទំនងជាត្រូវបានកេងប្រវ័ញ្ចក្នុងរយៈពេលខ្លីឬអត់នោះទេ។ EPSS ផ្តល់នូវការប៉ាន់ស្មានប្រូបាប៊ីលីតេប្រចាំថ្ងៃនៃសកម្មភាពកេងប្រវ័ញ្ចសម្រាប់ CVEs ដែលជួយក្រុមផ្តោតសមត្ថភាពជួសជុលមានកំណត់លើអ្វីដែលទំនងជាត្រូវបានវាយប្រហារ។
ចំណុចទីបីគឺថា ការជួសជុលដោយស្វ័យប្រវត្តិដែលមិនចេះនិយាយមិនអើពើនឹងហានិភ័យនៃការផ្លាស់ប្តូរ។ នេះមានគ្រោះថ្នាក់ជាពិសេសនៅក្នុង SCAការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែកអាចលុបបំបាត់ CVE ហើយនៅតែនាំមកនូវភាពមិនឆបគ្នានៃ API វិធីសាស្ត្រដែលត្រូវបានដកចេញ ថ្នាក់ដែលបានប្តូរឈ្មោះ កិច្ចសន្យាដែលបានផ្លាស់ប្តូរ ឬការផ្លាស់ប្តូរឥរិយាបថពេលដំណើរការបន្តិចបន្តួច។
ចំណុចទីបួនគឺការធ្វើស្វ័យប្រវត្តិកម្មហួសហេតុពេក។ នៅពេលដែលឧបករណ៍មួយបើកលំហូរនៃតម្លៃទាប pull requestsដែលភាគច្រើនបរាជ័យក្នុងការធ្វើតេស្ត ឬបង្កើតការកកិតនៃការបញ្ចូលគ្នា អ្នកអភិវឌ្ឍន៍រៀនមិនអើពើនឹងវា។ នោះមិនមែនជាការបង្កើនល្បឿននៃការស្តារឡើងវិញទេ។ នោះគឺជាសារឥតបានការនៃការស្តារឡើងវិញ។
ដូច្នេះ សំណួរត្រឹមត្រូវមិនមែនជាថាតើក្រុមនានាគួរធ្វើស្វ័យប្រវត្តិកម្មការស្តារឡើងវិញឬអត់នោះទេ។ សំណួរត្រឹមត្រូវគឺថាតើស្វ័យប្រវត្តិកម្មប្រភេទណាដែលកាត់បន្ថយហានិភ័យដោយមិនបង្កើនការឈឺចាប់ក្នុងប្រតិបត្តិការ។
ការបំបែកការផ្លាស់ប្តូរគឺជាបញ្ហាទំនុកចិត្តពិតប្រាកដ
នៅពេលដែលអ្នកអភិវឌ្ឍន៍និយាយថាពួកគេមិនទុកចិត្តលើ autofix ទេ ពួកគេច្រើនតែចង់មានន័យរឿងជាក់លាក់មួយ៖ ពួកគេមិនទុកចិត្តថាវាមិនធ្វើឱ្យខូចអ្វីមួយនោះទេ។
បញ្ហាទំនុកចិត្តនោះអាចមើលឃើញច្បាស់បំផុតនៅក្នុងការដោះស្រាយភាពអាស្រ័យ។
កញ្ចប់ដែលងាយរងគ្រោះអាចមានកំណែដែលបានបំណះដែលអាចប្រើបាន ប៉ុន្តែនោះមិនមានន័យថាការធ្វើឱ្យប្រសើរឡើងមានសុវត្ថិភាពនោះទេ។ ការចេញផ្សាយដែលបានបំណះអាចលុបវិធីសាស្ត្រដែលកម្មវិធីរបស់អ្នកប្រើ។ វាអាចប្តូរឈ្មោះ API ។ វាអាចរឹតបន្តឹងកិច្ចសន្យាប្រភេទ។ វាអាចកែប្រែឥរិយាបថតាមរបៀបដែលឆ្លងកាត់ការធ្វើតេស្តឯកតា ប៉ុន្តែបណ្តាលឱ្យមានការថយចុះផលិតកម្ម។ នៅក្នុងក្រុមជាច្រើន ថ្លៃដើមជាក់ស្តែងនៃការស្តារឡើងវិញមិនមែនជាការអនុវត្តបំណះនោះទេ។ វាកំពុងស៊ើបអង្កេតកាំផ្ទុះ។
សូមពិចារណាឧទាហរណ៍សាមញ្ញមួយនៅក្នុង Java។ មូលដ្ឋានកូដអាស្រ័យលើបណ្ណាល័យដែលមានវិធីសាស្ត្រទូទៅនៅក្នុងកំណែ 1.x ប៉ុន្តែត្រូវបានដកចេញនៅក្នុងកំណែ 2.x។
					// Before upgrade
MyService service = new MyService();
service.foo();
បន្ទាប់ពីការធ្វើឱ្យប្រសើរឡើង, foo() លែងមានទៀតហើយ។ ភាពងាយរងគ្រោះអាចនឹងបាត់ទៅហើយ ប៉ុន្តែការសាងសង់ត្រូវបានខូច។
នោះហើយជាមូលហេតុដែល «គ្រាន់តែធ្វើបច្ចុប្បន្នភាពទៅកំណែថេរ» មិនមែនជាយុទ្ធសាស្ត្រវិស្វកម្មទេ។ វាគឺជាល្បែងស៊ីសង។
OWASP CI/CD ការណែនាំគឺពាក់ព័ន្ធនៅទីនេះ ពីព្រោះការដឹកជញ្ជូនទំនើប pipelines គឺជាយន្តការបង្កើនល្បឿន និងផ្ទៃវាយប្រហារ។ ការគ្រប់គ្រងសុវត្ថិភាពដែលបង្កើតការផ្លាស់ប្តូរមិនស្ថិតស្ថេរ ឬមិនអាចគ្រប់គ្រងបាន។ pipeline ឥរិយាបថដោះស្រាយបញ្ហាមួយដោយបង្កើតបញ្ហាមួយទៀត។ CI/CD ការការពារត្រូវការការគ្រប់គ្រងលំហូរ ការផ្ទៀងផ្ទាត់ និងការអនុវត្តគោលនយោបាយ មិនមែនគ្រាន់តែការចាក់បញ្ចូលការផ្លាស់ប្តូររហ័សនោះទេ។
ការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាពត្រូវតែគោរពការពិតនោះ។ វាត្រូវតែយល់មិនត្រឹមតែថាតើភាពងាយរងគ្រោះអាចជួសជុលបានឬអត់នោះទេ ប៉ុន្តែថាតើការជួសជុលអាចត្រូវបានណែនាំដោយមិនធ្វើឱ្យខូចវដ្តជីវិតរបស់កម្មវិធីដែលវាមានបំណងការពារឬអត់។
ការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាពគួរមានរូបរាងបែបណា
ការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាពមិនមែនជា "ការបង្កើតការផ្លាស់ប្តូរដោយស្វ័យប្រវត្តិ" ទេ។ ការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាពគឺ ការកែតម្រូវដោយស្វ័យប្រវត្តិដែលគ្រប់គ្រង.
នោះមានន័យថារឿងប្រាំយ៉ាង។
ទីមួយ ការជួសជុលត្រូវតែយល់ដឹងពីបរិបទ។ ការណែនាំដែលមានសុវត្ថិភាពដែលមិនអើពើនឹងកូដជុំវិញ អនុសញ្ញាក្របខ័ណ្ឌ លំហូរទិន្នន័យ ឬឥរិយាបថអាស្រ័យគឺមិនល្អគ្រប់គ្រាន់ទេ។ ការជួសជុលត្រូវតែសមនឹងកម្មវិធី មិនមែនគ្រាន់តែថ្នាក់ងាយរងគ្រោះនោះទេ។
ទីពីរ ការជួសជុលត្រូវតែយល់ដឹងពីហានិភ័យ។ នេះជាកន្លែងដែលការវិភាគហានិភ័យនៃការស្តារឡើងវិញមានសារៈសំខាន់។ ប្រព័ន្ធជួសជុលដោយស្វ័យប្រវត្តិដ៏ល្អមួយគួរតែអាចឆ្លើយសំណួរវិស្វកម្មជាមូលដ្ឋានមុនពេលស្នើការផ្លាស់ប្តូរ៖ តើលទ្ធភាពនៃការស្តារឡើងវិញនេះនឹងនាំមកនូវអ្វីខ្លះ? បំបែកការផ្លាស់ប្តូរ?
ទីបី ការជួសជុលត្រូវតែត្រូវបានផ្តល់អាទិភាព។ កម្មវិធីជួសជុលដោយស្វ័យប្រវត្តិល្អបំផុតមិនព្យាយាមជួសជុលអ្វីៗគ្រប់យ៉ាងក្នុងពេលតែមួយទេ។ ពួកវាតម្រឹមការស្តារឡើងវិញទៅនឹងភាពអាចកេងប្រវ័ញ្ច ភាពអាចទៅដល់បាន និងផលប៉ះពាល់ប្រតិបត្តិការ។ នេះត្រូវគ្នានឹងរបៀបដែលកម្មវិធី AppSec ដែលចាស់ទុំកំពុងវិវត្តកាន់តែទូលំទូលាយ។ CISកាតាឡុកភាពងាយរងគ្រោះដែលគេស្គាល់របស់ A មានមុនcisដើម្បីជួយអង្គការនានាដាក់បញ្ចូលភស្តុតាងនៃការកេងប្រវ័ញ្ចទៅក្នុងដំណោះស្រាយcisអ៊ីយ៉ុង មិនមែនគ្រាន់តែការដាក់ពិន្ទុភាពធ្ងន់ធ្ងរនោះទេ។
ទីបួន ការជួសជុលដោយស្វ័យប្រវត្តិត្រូវតែដំណើរការនៅក្នុងលំហូរការងារចែកចាយពិតប្រាកដ។ ប្រសិនបើម៉ាស៊ីនជួសជុលមិនអាចដំណើរការតាមរយៈ pull requestsការត្រួតពិនិត្យ គោលការណ៍ និងការធ្វើតេស្ត វាមិនត្រូវបានតម្រឹមជាមួយនឹងរបៀបដែលក្រុមទំនើបផ្តល់កម្មវិធីនោះទេ។
ទីប្រាំ អ្នកអភិវឌ្ឍន៍ត្រូវតែគ្រប់គ្រង។ ការផ្លាស់ប្តូរដែលត្រូវបានអនុម័តដោយអ្នកអភិវឌ្ឍន៍មិនមែនជាចំណុចខ្សោយរបស់ autofix ទេ។ ពួកវាជាយន្តការដែលធ្វើឱ្យស្វ័យប្រវត្តិកម្មគួរឱ្យទុកចិត្តនៅក្នុងបរិយាកាសវិស្វកម្មផលិតកម្ម។
និយាយម្យ៉ាងទៀត ការជួសជុលប្រកបដោយសុវត្ថិភាពតម្រូវឱ្យមានការគ្រប់គ្រង មិនមែនគ្រាន់តែស្វ័យប្រវត្តិកម្មនោះទេ។
ការជួសជុលដោយស្វ័យប្រវត្តិដោយចៃដន្យ ទល់នឹង ការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាព
ខាងក្រោមនេះគឺជាភាពខុសគ្នាជាក់ស្តែងរវាងស្វ័យប្រវត្តិកម្មដែលបង្កើតការងារ និងស្វ័យប្រវត្តិកម្មដែលលុបវាចេញ។
| ទិដ្ឋភាព | ជួសជុលដោយស្វ័យប្រវត្តិដោយភាពល្ងង់ខ្លៅ | ជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាព |
|---|---|---|
| យុទ្ធសាស្ត្រជួសជុល | អនុវត្តការជួសជុល ឬការធ្វើឱ្យប្រសើរឡើងទូទៅ ភ្លាមៗនៅពេលដែលរកឃើញភាពងាយរងគ្រោះ | បង្កើតការជួសជុលដែលដឹងពីបរិបទដោយផ្អែកលើកូដ ឥរិយាបថអាស្រ័យ និងការផ្ទៀងផ្ទាត់លំហូរការងារ |
| ការអាប់ដេតភាពអាស្រ័យ | ណែនាំកំណែដែលបានជួសជុលបន្ទាប់ដោយគ្មានការវិភាគផលប៉ះពាល់នៃការផ្លាស់ប្តូរ | វាយតម្លៃផ្លូវធ្វើឱ្យប្រសើរឡើង និងពិនិត្យមើលការផ្លាស់ប្តូរដែលខូចមុនពេលណែនាំការកែតម្រូវ |
| អាទិភាព | ធ្វើសកម្មភាពលើភាពធ្ងន់ធ្ងរតែម្នាក់ឯង | រួមបញ្ចូលគ្នានូវភាពធ្ងន់ធ្ងរជាមួយនឹងភាពអាចកេងប្រវ័ញ្ច លទ្ធភាពទៅដល់ និងផលប៉ះពាល់ប្រតិបត្តិការ |
| Pipeline សុវត្ថិភាព | អាចបើក PR ដែលបរាជ័យក្នុងការបង្កើត ឬការធ្វើតេស្ត | ផ្ទៀងផ្ទាត់ការជួសជុលតាមរយៈ CI/CD ច្រកទ្វារត្រួតពិនិត្យ និងពិនិត្យឡើងវិញ |
| តួនាទីអ្នកអភិវឌ្ឍន៍ | អ្នកអភិវឌ្ឍន៍សម្អាតផលវិបាកនៃស្វ័យប្រវត្តិកម្ម | អ្នកអភិវឌ្ឍន៍ពិនិត្យឡើងវិញនូវសំណើជួសជុលដែលមានសុវត្ថិភាព និងត្រៀមខ្លួនរួចជាស្រេចដើម្បីបញ្ចូលគ្នា |
| លទ្ធផល | សំឡេងរំខានកាន់តែច្រើន ការតំរែតំរង់កាន់តែច្រើន ការជឿទុកចិត្តកាន់តែទាប | ការកែតម្រូវលឿនជាងមុន ការតំរែតំរង់តិចជាងមុន ការទទួលយកកាន់តែខ្ពស់ |
ប្រសិនបើអ្នកចង់បានម្ហូបមួយមុខពីតុនេះ អ្នកត្រូវធ្វើតាមវិធីនេះ៖ គុណភាពនៃការជួសជុលដោយស្វ័យប្រវត្តិត្រូវបានកំណត់ដោយគុណភាពនៃបរិបទ និងការគ្រប់គ្រងរបស់វា។.
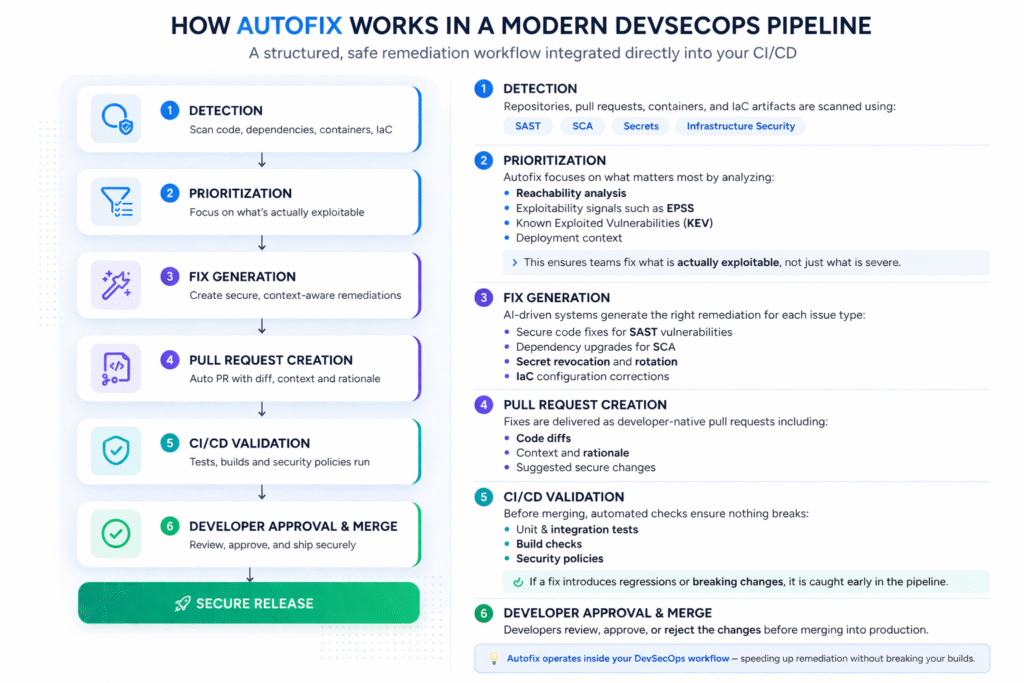
របៀបដែល Autofix ដំណើរការនៅក្នុង DevSecOps ទំនើប Pipeline
នៅក្នុងបរិយាកាសចាស់ទុំមួយ, ការជួសជុលដោយស្វ័យប្រវត្តិមិនមែនជាសកម្មភាពតែមួយទេ។ វាគឺជាលំហូរការងារជួសជុលដែលមានរចនាសម្ព័ន្ធដែលបានរួមបញ្ចូលទៅក្នុង CI/CD.
ជំនួសឲ្យការជួសជុលដោយដៃ និងមិនភ្ជាប់អ៊ីនធឺណិត ទំនើបៗ pipelines ធ្វើតាមលំហូរជាបន្តបន្ទាប់៖
របៀបដែល Autofix ដំណើរការនៅក្នុង DevSecOps ទំនើប Pipeline
នៅក្នុងបរិយាកាសចាស់ទុំមួយ, ការជួសជុលដោយស្វ័យប្រវត្តិមិនមែនជាសកម្មភាពតែមួយទេ។ វាគឺជាលំហូរការងារជួសជុលដែលមានរចនាសម្ព័ន្ធដែលបានរួមបញ្ចូលទៅក្នុង CI/CD.
ជំនួសឲ្យការជួសជុលដោយដៃ និងមិនភ្ជាប់អ៊ីនធឺណិត ទំនើបៗ pipelines ធ្វើតាមលំហូរជាបន្តបន្ទាប់៖
លំហូរការងារជួសជុលដោយស្វ័យប្រវត្តិជាជំហានៗ
- ការរកឃើញ
ឃ្លាំងផ្ទុក, pull requests, កុងតឺន័រ ឬ IaC វត្ថុបុរាណត្រូវបានស្កេនដោយប្រើ SAST, SCA, អាថ៌កំបាំង ឬការត្រួតពិនិត្យហេដ្ឋារចនាសម្ព័ន្ធ។ - អាទិភាព
មិនមែនភាពងាយរងគ្រោះទាំងអស់ត្រូវបានដោះស្រាយស្មើៗគ្នានោះទេ។ ប្រព័ន្ធជួសជុលដោយស្វ័យប្រវត្តិផ្តល់អាទិភាពដល់ការប្រើប្រាស់៖- ការវិភាគលទ្ធភាពទៅដល់
- សញ្ញានៃការកេងប្រវ័ញ្ចដូចជា EPSS
- ភាពងាយរងគ្រោះដែលគេស្គាល់ (KEV)
- បរិបទនៃការដាក់ពង្រាយ
- ការបង្កើតការជួសជុល
ប្រព័ន្ធបង្កើតសកម្មភាពដោះស្រាយដោយផ្អែកលើប្រភេទបញ្ហា៖- កូដជួសជុលសម្រាប់ SAST ងាយរងគ្រោះ
- ការធ្វើឱ្យប្រសើរឡើងនូវភាពអាស្រ័យសម្រាប់ SCA
- ការលុបចោល និងការបង្វិលដោយសម្ងាត់
- IaC ការកែតម្រូវការកំណត់រចនាសម្ព័ន្ធ
- Pull Request ការបង្កើត
ការជួសជុលត្រូវបានវេចខ្ចប់ទៅក្នុងលំហូរការងារដើមរបស់អ្នកអភិវឌ្ឍន៍ ជាធម្មតាដូចជា pull requests ជាមួយ:- ភាពខុសគ្នានៃលេខកូដ
- បរិបទ និងហេតុផល
- ការផ្លាស់ប្ដូរដែលបានស្នើឡើង
- ការផ្ទៀងផ្ទាត់នៅក្នុង CI/CD
មុនពេលបញ្ចូលគ្នា ការជួសជុលត្រូវបានផ្ទៀងផ្ទាត់ដោយស្វ័យប្រវត្តិតាមរយៈ៖- ការធ្វើតេស្តឯកតានិងសមាហរណកម្ម
- ការត្រួតពិនិត្យការសាងសង់
- គោលនយោបាយសន្តិសុខ
- ការយល់ព្រម និងការរួមបញ្ចូលរបស់អ្នកអភិវឌ្ឍន៍
អ្នកអភិវឌ្ឍន៍ពិនិត្យ អនុម័ត ឬបដិសេធការផ្លាស់ប្តូរ មុនពេលបញ្ចូលទៅក្នុងផលិតកម្ម
ជាលទ្ធផល ការជួសជុលដោយស្វ័យប្រវត្តិមិនរំលងវដ្តជីវិតនៃការអភិវឌ្ឍន៍ទេ។ វាដំណើរការនៅខាងក្នុងវា។
វាធ្វើសមាហរណកម្មយ៉ាងរលូនជាមួយវេទិកាដូចជា GitHub, GitLab និង Azure DevOps ដោយធានាថា ការដោះស្រាយភាពងាយរងគ្រោះក្លាយជាផ្នែកមួយនៃលំហូរការងារចែកចាយ មិនមែនជាដំណើរការដាច់ដោយឡែកនោះទេ។
ការជួសជុលដោយស្វ័យប្រវត្តិសម្រាប់ថ្នាក់ងាយរងគ្រោះផ្សេងៗគ្នា
កំហុសមួយក្នុងចំណោមកំហុសទូទៅបំផុតនៅក្នុងការសន្ទនាអំពីការជួសជុលដោយស្វ័យប្រវត្តិគឺការចាត់ទុកការជួសជុលទាំងអស់ដូចជាពួកវាមានឥរិយាបទដូចគ្នា។ ពួកវាមិនមែនដូច្នោះទេ។
ជួសជុលដោយស្វ័យប្រវត្តិសម្រាប់ SAST
ការជួសជុលដោយស្វ័យប្រវត្តិកម្រិតកូដ គឺជាកន្លែងដែលមនុស្សជាច្រើនជួបប្រទះគំនិតនេះជាលើកដំបូង។ ម៉ាស៊ីនស្កេនរកឃើញការចាក់ SQL អាងស្តុក XSS ដែលឆ្លុះបញ្ចាំង ឬគំរូសុពលភាពដែលមិនមានសុវត្ថិភាព ហើយស្នើការជំនួសដែលមានសុវត្ថិភាព។ នេះជារឿយៗជាទម្រង់នៃការជួសជុលដោយស្វ័យប្រវត្តិដែលងាយស្រួលយល់បំផុត ពីព្រោះការជួសជុលអាចមើលឃើញនៅក្នុងកូដប្រភព ហើយអាចត្រូវបានពិនិត្យឡើងវិញដូចការផ្លាស់ប្តូរផ្សេងទៀត។
សម្ភារៈផលិតផលរបស់ Xygeni ដាក់ AI AutoFix ក្នុងវិស័យនេះជាការកែតម្រូវដែលដឹងអំពីបរិបទដែលបង្កើតការជួសជុលដែលត្រៀមរួចជាស្រេចសម្រាប់អ្នកអភិវឌ្ឍន៍ និង pull requests សម្រាប់បញ្ហាដូចជា XSS និង SQL injection។ សារមូលដ្ឋានគឺមានសារៈសំខាន់ សូម្បីតែហួសពីការអះអាងផលិតផលក៏ដោយ៖ ល្អ SAST ការជួសជុលដោយស្វ័យប្រវត្តិត្រូវតែយល់ដឹងអំពីកូដ មិនមែនគ្រាន់តែយល់ដឹងអំពីច្បាប់នោះទេ។
ជួសជុលដោយស្វ័យប្រវត្តិសម្រាប់ SCA
ការជួសជុលដោយស្វ័យប្រវត្តិនៃភាពអាស្រ័យអាចជជែកវែកញែកបានថាមានសារៈសំខាន់ជាងនៅក្នុងប្រតិបត្តិការ ពីព្រោះកញ្ចប់ងាយរងគ្រោះលេចឡើងជាប្រចាំ ហើយការថែទាំភាពអាស្រ័យដោយដៃមិនមានមាត្រដ្ឋានទេ។ ប៉ុន្តែវាក៏ជាកន្លែងដែលការជឿទុកចិត្តពិបាករកបានបំផុតផងដែរ ពីព្រោះការអាប់ដេតភាពអាស្រ័យគឺជាកន្លែងដែល... បំបែកការផ្លាស់ប្តូរ ក្លាយជាឈឺចាប់បំផុត។
គួរឱ្យទុកចិត្ត SCA ដូច្នេះសមត្ថភាពជួសជុលដោយស្វ័យប្រវត្តិត្រូវធ្វើច្រើនជាងការស្វែងរកកំណែដែលបានបំណះ។ វាត្រូវវាយតម្លៃសុវត្ថិភាពនៃការធ្វើឱ្យប្រសើរឡើង កាំនៃការផ្ទុះ និងភាពឆបគ្នា។
ការជួសជុលដោយស្វ័យប្រវត្តិសម្រាប់ Secrets
ការដោះស្រាយអាថ៌កំបាំងគឺមិនសូវជាអំពីការសរសេរកូដឡើងវិញទេ ប៉ុន្តែច្រើនជាងអំពីការទប់ស្កាត់។ ប្រសិនបើអាថ៌កំបាំងផ្ទាល់មួយត្រូវបានលាតត្រដាង ការឆ្លើយតបដ៏ល្អមិនមែនជាសំបុត្រសុំឱ្យនរណាម្នាក់បង្វិលវានៅសប្តាហ៍ក្រោយនោះទេ។ ការឆ្លើយតបដ៏ល្អគឺការលុបចោលភ្លាមៗ ការជំនួស និងការតាមដានច្បាស់លាស់។ នោះហើយជាមូលហេតុដែលការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុងសុវត្ថិភាពអាថ៌កំបាំងជារឿយៗមើលទៅខុសពីការជួសជុលដោយស្វ័យប្រវត្តិនៃកូដ។ តម្លៃគឺល្បឿន និងភាពប្រាកដប្រជា។
ជួសជុលដោយស្វ័យប្រវត្តិសម្រាប់ IaC
ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវច្រើនតែកើតឡើងដដែលៗ។ នោះធ្វើឱ្យពួកគេក្លាយជាបេក្ខជនដ៏រឹងមាំសម្រាប់ស្វ័យប្រវត្តិកម្ម។ ប្រសិនបើក្រុមអាចធ្វើបាន standardកំណត់លំនាំដែលមានសុវត្ថិភាពសម្រាប់ Terraform, Kubernetes, ARM ឬ CloudFormation បន្ទាប់មក autofix អាចអនុវត្តលំនាំទាំងនោះបានលឿនជាងមុន pipelineការសង្កត់ធ្ងន់របស់ SSDF របស់ NIST លើការរួមបញ្ចូលការអនុវត្តដែលមានសុវត្ថិភាពទៅក្នុងការអនុវត្តនីមួយៗ SDLC ការអនុវត្តសមឥតខ្ចោះនៅទីនេះ៖ សុវត្ថិភាពគឺខ្លាំងបំផុតនៅពេលដែលវាត្រូវបានបង្កប់នៅក្នុងលំហូរការងារ មិនត្រូវបានពន្យារពេលទៅដំណាក់កាលក្រោយៗទៀតនោះទេ។
របៀបជៀសវាងការបំបែក Builds ជាមួយ Autofix
នេះគឺជាការសន្យាស្នូលនៅពីក្រោយប្រធានបទនេះ ហើយវាសមនឹងទទួលបានការព្យាបាលដោយផ្ទាល់។
ដើម្បីជៀសវាងការបំបែក builds ជាមួយ autofix ក្រុមនានាត្រូវផ្ទៀងផ្ទាត់ការកែតម្រូវតាមរបៀបដូចគ្នាដែលពួកគេផ្ទៀងផ្ទាត់ការផ្លាស់ប្តូរដែលចងភ្ជាប់នឹងផលិតកម្មផ្សេងទៀត។ នោះមានន័យថា៖
- វិភាគការពឹងផ្អែក និងផលប៉ះពាល់នៃកូដ មុនពេលអនុវត្តការផ្លាស់ប្ដូរ
- ផ្ទៀងផ្ទាត់ការជួសជុលនៅក្នុង CI/CD ជាមួយនឹងការធ្វើតេស្ត និងគោលការណ៍
- កំណត់វិសាលភាពស្វ័យប្រវត្តិដែលកាំផ្ទុះខ្ពស់
- តម្រូវឱ្យមានការពិនិត្យឡើងវិញរបស់អ្នកអភិវឌ្ឍន៍សម្រាប់ការផ្លាស់ប្តូរសម្ភារៈ
- ប្រើប្រាស់ការណែនាំជាដំណាក់កាលសម្រាប់ការធ្វើឱ្យប្រសើរឡើងដែលមានឥទ្ធិពលខ្ពស់
នេះជាមូលហេតុដែលការវិភាគហានិភ័យនៃការស្តារឡើងវិញមានតម្លៃខ្លាំង។ វាផ្លាស់ប្តូរសំណួរពី "តើមានការជួសជុលទេ?" ទៅជា "តើនេះជាការជួសជុលដែលមានសុវត្ថិភាពបំផុតដែលអាចអនុវត្តបានដែរឬទេ?" នោះគឺជាសំណួរវិស្វកម្មដ៏ល្អជាង។
វាក៏ជាកន្លែងដែលកម្មវិធីស្វ័យប្រវត្តិកម្មជាច្រើនបរាជ័យផងដែរ។ ពួកគេធ្វើឱ្យប្រសើរឡើងសម្រាប់អត្រាទិន្នផល ហើយមិនអើពើនឹងសុវត្ថិភាពនៃការផ្លាស់ប្តូរ។ អ្នកអភិវឌ្ឍន៍កត់សម្គាល់ឃើញភ្លាមៗ។
ផ្ទុយទៅវិញ ប្រព័ន្ធជួសជុលដោយស្វ័យប្រវត្តិដែលគួរឱ្យទុកចិត្តគោរពវិន័យគ្រប់គ្រងការផ្លាស់ប្តូរដូចគ្នាដែលក្រុមវិស្វកម្មខ្លាំងៗអនុវត្តរួចហើយចំពោះការអភិវឌ្ឍលក្ខណៈពិសេស៖ ពិនិត្យឡើងវិញ សាកល្បង ផ្ទៀងផ្ទាត់ បញ្ចូលចូលគ្នា។
ការអនុវត្តល្អបំផុតសម្រាប់ការអនុវត្តការជួសជុលដោយស្វ័យប្រវត្តិ
ប្រសិនបើអ្នកកំពុងបង្កើត ឬធ្វើឱ្យកម្មវិធី autofix មានភាពចាស់ទុំ គោលដៅគួរតែជាការទទួលយក មិនមែនភាពថ្មីថ្មោងទេ។ ក្រុមនឹងប្រើប្រាស់ autofix នៅពេលដែលវាជួយសន្សំសំចៃពេលវេលាជាប់លាប់ដោយមិនបង្កើតការងារសម្អាត។
ចាប់ផ្តើមជាមួយគោលនយោបាយ។ សម្រេចចិត្តថាតើថ្នាក់បញ្ហាណាដែលមានសុវត្ថិភាពក្នុងការធ្វើស្វ័យប្រវត្តិកម្មជាមុនសិន។ SAST គំរូដែលមានការសរសេរឡើងវិញដែលយល់ច្បាស់ ការអាប់ដេតភាពអាស្រ័យនៅខាងក្នុងជួរកំណែដែលបានកំណត់ ឬលំហូរការងារលុបចោលដោយសម្ងាត់ ជារឿយៗជាបេក្ខជនដំបូងដ៏ល្អ។
បន្ទាប់មកបង្រួមវិសាលភាព។ កុំព្យាយាមធ្វើស្វ័យប្រវត្តិកម្មអ្វីៗគ្រប់យ៉ាងក្នុងការចេញផ្សាយតែមួយ។ ផ្តោតជាចម្បងលើបញ្ហាដែលជារឿងធម្មតា និងមានទំនុកចិត្តខ្ពស់។ នោះជាធម្មតាគឺជាយុទ្ធសាស្ត្រកសាងទំនុកចិត្តល្អជាងការដាក់ចេញនូវការដោះស្រាយដ៏ទូលំទូលាយ ប៉ុន្តែរំខាន។
បញ្ចូលការស្តារឡើងវិញទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ដែលមានស្រាប់។ ប្រសិនបើក្រុមវិស្វកម្មរបស់អ្នករស់នៅក្នុង pull requests និងការការពារសាខា ការជួសជុលដោយស្វ័យប្រវត្តិក៏គួរតែធ្វើដែរ។
វាស់វែងលទ្ធផល។ រង្វាស់ត្រឹមត្រូវមិនមែនគ្រាន់តែជា "ចំនួននៃការជួសជុលដែលបានបង្កើត" នោះទេ។ ពួកវារួមមានអត្រាបញ្ចូលគ្នា អត្រាតំរែតំរង់ ពេលវេលាដែលបានសន្សំ ការកាត់បន្ថយវិជ្ជមានមិនពិត និងពេលវេលាសម្រាប់ការជួសជុល។
ជាចុងក្រោយ សូមរក្សាស្រទាប់ការយល់ព្រមពីមនុស្សនៅកន្លែងដែលវាសំខាន់។ ការជួសជុលដោយស្វ័យប្រវត្តិដែលមានសុវត្ថិភាពមិនលុបបំបាត់ការវិនិច្ឆ័យរបស់អ្នកអភិវឌ្ឍន៍ទេ។ វាលើកកម្ពស់វាដោយលុបបំបាត់ការងារដដែលៗ និងផ្តោតការយកចិត្តទុកដាក់លើការពិនិត្យឡើងវិញដែលមានតម្លៃខ្ពស់។
ពីការរកឃើញរហូតដល់ការដោះស្រាយ៖ ការបិទរង្វិលជុំ
ចំណុចខ្សោយដ៏ធំបំផុតមួយនៅក្នុងឧបករណ៍ AppSec ចាស់ៗគឺថាដំណើរការបញ្ចប់លឿនពេក។ ការរកឃើញមួយលេចឡើង។ សំបុត្រមួយត្រូវបានបង្កើតឡើង។ បន្ទាប់មកប្រព័ន្ធរង់ចាំ។
នោះមិនមែនជារង្វិលជុំបិទទេ។ នោះគឺជាការប្រគល់ភារកិច្ច។
កម្មវិធី AppSec ទំនើបមួយត្រូវតែអាចផ្លាស់ប្តូរពីការរកឃើញ រហូតដល់ការផ្តល់អាទិភាព រហូតដល់ការកែតម្រូវ ដោយមានការសម្របសម្រួលដោយដៃតិចតួចបំផុតតាមដែលអាចធ្វើទៅបាន។ នោះគឺជាការសន្យាពិតប្រាកដនៃការជួសជុលដោយស្វ័យប្រវត្តិ។ វាមិនត្រឹមតែធ្វើឱ្យការជួសជុលលឿនជាងមុននោះទេ។ វាផ្លាស់ប្តូរកន្លែងដែលការជួសជុលកើតឡើង របៀបដែលវាត្រូវបានណែនាំ និងអ្នកដែលត្រូវធ្វើការងារដដែលៗ។
នេះក៏ជាមូលហេតុដែលប្រធានបទនេះមានសារៈសំខាន់ផ្នែកពាណិជ្ជកម្ម មិនមែនគ្រាន់តែផ្នែកបច្ចេកទេសនោះទេ។ អ្នកទិញលែងចង់បានតែគុណភាពនៃការរកឃើញទៀតហើយ។ ពួកគេចង់បានការកាត់បន្ថយដែលអាចវាស់វែងបាននៃការកកស្ទះ និងចលនាលឿនជាងមុនពីការរកឃើញបញ្ហារហូតដល់ការដោះស្រាយបញ្ហា។
របៀបដែល Xygeni អនុញ្ញាតឱ្យមានការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាព
សម្ភារៈរបស់ Xygeni ដាក់សមត្ថភាពជួសជុលដោយស្វ័យប្រវត្តិរបស់ខ្លួនជុំវិញប្រធានបទបីយ៉ាង៖ បរិបទ ស្វ័យប្រវត្តិកម្ម និងការរួមបញ្ចូលការចែកចាយ។
នៅផ្នែកកូដ, ស៊ីជីនី អាយ SAST AutoFix បង្កើតការជួសជុលដែលត្រៀមរួចជាស្រេចសម្រាប់អ្នកអភិវឌ្ឍន៍ ដោយជំនួសគំរូដែលមានហានិភ័យជាមួយនឹងជម្រើសដែលមានសុវត្ថិភាព និងផ្តល់ការជួសជុលទាំងនោះតាមរយៈ pull requests ជំនួសឱ្យការណែនាំអរូបី។ វាជួសជុលភាពងាយរងគ្រោះដូចជា XSS ឬ SQL Injection ភ្លាមៗ ហើយអនុវត្តការអនុវត្តល្អបំផុតនៃការសរសេរកូដដែលមានសុវត្ថិភាពដោយផ្ទាល់នៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍។
ទោះយ៉ាងណាក៏ដោយ ការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុង Xygeni លើសពីនេះ SAST។ វាក៏រួមបញ្ចូលផងដែរ ការជួសជុលដោយស្វ័យប្រវត្តិរបស់ Secretsដែលរកឃើញព័ត៌មានសម្ងាត់ដែលលេចធ្លាយ ហើយលុបចោលវាដោយស្វ័យប្រវត្តិដោយប្រើឯកសារដែលបានបង្កើតជាមុន playbooks នៅទូទាំងវេទិកាដូចជា AWS, GCP ឬ GitLab។ នេះអនុញ្ញាតឱ្យមានការទប់ស្កាត់ភ្លាមៗ ដោយលុបបំបាត់ការពន្យារពេលឆ្លើយតបដោយដៃ និងកាត់បន្ថយហានិភ័យនៃការរំលោភបំពានលើព័ត៌មានសម្គាល់។
នៅផ្នែកនៃការពឹងផ្អែក, ស៊ីហ្គេនី SCA ជួសជុលដោយស្វ័យប្រវត្តិ អនុញ្ញាតឱ្យមានការជួសជុលដោយស្វ័យប្រវត្តិជាទ្រង់ទ្រាយធំដោយបង្កើតការជួសជុលសម្រាប់ការពឹងផ្អែកដែលងាយរងគ្រោះ និងអនុវត្តវានៅក្នុងទ្រង់ទ្រាយធំ។ ក្រុមអាចបង្កឱ្យមានការបំណះដោយស្វ័យប្រវត្តិ បង្កើត pull requests ជាមួយនឹងកំណែដែលបានធ្វើឱ្យប្រសើរឡើង ហើយបញ្ចូលការជួសជុលដោយផ្ទាល់ទៅក្នុង CI/CD pipelines ដោយមិនរំខានដល់ការដឹកជញ្ជូន។
លើសពីនេះ សមត្ថភាពទាំងនេះពង្រីកដល់ ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) និង pipeline ការកំណត់រចនាសម្ព័ន្ធ ដោយធានាថាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងគំរូហេដ្ឋារចនាសម្ព័ន្ធដែលមានហានិភ័យក៏ត្រូវបានកែតម្រូវផងដែរជាផ្នែកមួយនៃលំហូរការងារស្វ័យប្រវត្តិដូចគ្នា។
នោះគឺជាចំណុចយុទ្ធសាស្ត្រ។ ការជួសជុលដោយស្វ័យប្រវត្តិដែលមានសុវត្ថិភាពមិនដំណើរការដោយឡែកពីគ្នាទេ។ វាគ្របដណ្តប់លើ កូដ (SAST), ភាពអាស្រ័យ (SCA), អាថ៌កំបាំង និង ហេដ្ឋារចនាសម្ព័ន្ធ (IaC)ដោយធានាបាននូវការកែតម្រូវជាប់លាប់នៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូល។ លើសពីនេះ វាដំណើរការបានល្អបំផុតនៅពេលដែលផ្សំជាមួយនឹងការផ្តល់អាទិភាពផ្អែកលើការកេងប្រវ័ញ្ច ការវិភាគក្រាហ្វភាពអាស្រ័យ និង CI/CD ការផ្ទៀងផ្ទាត់ ដូច្នេះការជួសជុលមិនត្រឹមតែត្រូវបានធ្វើដោយស្វ័យប្រវត្តិប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏មានសុវត្ថិភាព ពាក់ព័ន្ធ និងរួចរាល់សម្រាប់ផលិតកម្មផងដែរ។
ចម្លើយរហ័ស៖ តើអ្នកជួសជុលចំណុចខ្សោយដោយសុវត្ថិភាពជាមួយ Autofix យ៉ាងដូចម្តេច?
ដើម្បីជួសជុលភាពងាយរងគ្រោះដោយសុវត្ថិភាពជាមួយ autofix ក្រុមនានាត្រូវការការជួសជុលដែលយល់ដឹងពីបរិបទ ការកំណត់អាទិភាពផ្អែកលើការកេងប្រវ័ញ្ច ការវិភាគហានិភ័យនៃការដោះស្រាយ។ CI/CD ការផ្ទៀងផ្ទាត់ និងការយល់ព្រមពីអ្នកអភិវឌ្ឍន៍ មុនពេលបញ្ចូលចូលគ្នា។
នោះជាចម្លើយខ្លី។
អ្វីដែលតិចជាងនេះអាចនៅតែជាស្វ័យប្រវត្តិកម្ម ប៉ុន្តែវាមិនមែនជាប្រភេទស្វ័យប្រវត្តិកម្មដែលអ្នកអភិវឌ្ឍន៍នឹងទុកចិត្តលើផលិតកម្មនោះទេ។
សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុង AppSec ជាអ្វី?
មុខងារ Autofix នៅក្នុង AppSec គឺជាការបង្កើត និងការផ្តល់ការផ្លាស់ប្តូរសំណងដោយស្វ័យប្រវត្តិសម្រាប់បញ្ហាសុវត្ថិភាព ដូចជាកំហុសកូដ ការពឹងផ្អែកដែលងាយរងគ្រោះ អាថ៌កំបាំងដែលបានបង្ហាញ ឬការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
តើ autofix អាចបំបែក builds បានទេ?
បាទ/ចាស៎។ ការជួសជុលដោយស្វ័យប្រវត្តិអាចបំបែកការបង្កើត នៅពេលដែលការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែកណែនាំការផ្លាស់ប្តូរដែលមិនឆបគ្នា នៅពេលដែលការជួសជុលមិនអើពើនឹងបរិបទកម្មវិធី ឬនៅពេលដែលការផ្លាស់ប្តូរត្រូវបានអនុវត្តដោយគ្មានការផ្ទៀងផ្ទាត់។
តើអ្នកជួសជុលចំណុចខ្សោយដោយស្វ័យប្រវត្តិដោយមិនបង្កើតការវិភាគតំរែតំរង់ដោយរបៀបណា?
ប្រើ autofix នៅក្នុងលំហូរការងារដែលបានគ្រប់គ្រង៖ ផ្តល់អាទិភាពតាមលទ្ធភាពកេងប្រវ័ញ្ច និងលទ្ធភាពទៅដល់ វិភាគហានិភ័យនៃការស្តារឡើងវិញ និងផ្ទៀងផ្ទាត់ការផ្លាស់ប្តូរនៅក្នុង CI/CDនិងរក្សាជំហានអនុម័តរបស់អ្នកអភិវឌ្ឍន៍។
តើអ្វីទៅដែលធ្វើឱ្យការជួសជុលដោយស្វ័យប្រវត្តិដោយសុវត្ថិភាពខុសពីការជួសជុលដោយស្វ័យប្រវត្តិដែលមិនចេះធ្វើ?
ការជួសជុលដោយស្វ័យប្រវត្តិដែលមានសុវត្ថិភាពគឺយល់ដឹងពីបរិបទ យល់ដឹងពីហានិភ័យ និង pipeline-aware។ ការជួសជុលដោយស្វ័យប្រវត្តិដែលមានលក្ខណៈឆោតល្ងង់គ្រាន់តែស្នើ ឬអនុវត្តការផ្លាស់ប្តូរដោយមិនយល់ពីភាពឆបគ្នា ផលប៉ះពាល់ពេលដំណើរការ ឬលំហូរការងារវិស្វកម្ម។
តើ AI autofix អាចទុកចិត្តបានដែរឬទេ?
វាអាចទៅរួច ប៉ុន្តែភាពជឿជាក់អាស្រ័យលើការផ្ទៀងផ្ទាត់ និងការគ្រប់គ្រង។ Gartner ណែនាំយ៉ាងច្បាស់ថា អង្គការនានាដែលប្រើប្រាស់ AI code security ជំនួយការនៅតែបន្តប្រើប្រាស់ AST បែបប្រពៃណី និងការពិនិត្យកូដជាការគ្រប់គ្រងដែលមានតុល្យភាព ពីព្រោះកម្មវិធីបង្កើនប្រសិទ្ធភាព AI អាចកែតម្រូវលើសកម្រិត ឬខកខានបញ្ហាទាក់ទងនឹងដំណើរការ ភាពជឿជាក់ និងគុណភាពកូដ។
Takeaway ចុងក្រោយ
ការជួសជុលដោយស្វ័យប្រវត្តិលែងជារឿងថ្មីថ្មោងនៅក្នុង AppSec ទៀតហើយ។ វាកំពុងក្លាយជាតម្រូវការជាក់ស្តែងសម្រាប់ក្រុមដែលត្រូវការកាត់បន្ថយការងារដែលមិនទាន់បានបំពេញ ដោយមិនចាំបាច់ពង្រីកចំនួនបុគ្គលិក ឬបន្ថយល្បឿននៃការដឹកជញ្ជូន។
បញ្ហាប្រឈមពិតប្រាកដមិនមែនថាតើត្រូវធ្វើស្វ័យប្រវត្តិកម្មការជួសជុលឬអត់នោះទេ។ វាគឺថាតើស្វ័យប្រវត្តិកម្មនោះគោរពពីរបៀបដែលកម្មវិធីត្រូវបានបង្កើត និងដឹកជញ្ជូនឬអត់។
ប្រសិនបើយុទ្ធសាស្ត្រជួសជុលដោយស្វ័យប្រវត្តិរបស់អ្នកមិនអើពើនឹងបរិបទ ការកំណត់អាទិភាព និងការផ្ទៀងផ្ទាត់ វានឹងបង្កើតការកកិតច្រើនជាងតម្លៃ។ ប្រសិនបើវាត្រូវបានរចនាឡើងជុំវិញលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ ហានិភ័យនៃការកែតម្រូវ និង CI/CD ចំណុចត្រួតពិនិត្យ វាអាចធ្វើអោយប្រសើរឡើងយ៉ាងខ្លាំងទាំងលទ្ធផលសុវត្ថិភាព និងល្បឿនវិស្វកម្ម។
នោះគឺជា standard ដែលមានតម្លៃសម្រាប់គោលបំណង។

អំពីអ្នកនិពន្ធ
សហស្ថាបនិក និង CTO
Fatima Said មានជំនាញខាងខ្លឹមសារដែលផ្តោតលើអ្នកអភិវឌ្ឍន៍ជាចម្បងសម្រាប់ AppSec, DevSecOps និង software supply chain securityនាងប្រែក្លាយសញ្ញាសុវត្ថិភាពស្មុគស្មាញទៅជាការណែនាំច្បាស់លាស់ និងអាចអនុវត្តបាន ដែលជួយក្រុមនានាឱ្យកំណត់អាទិភាពបានលឿនជាងមុន កាត់បន្ថយសំឡេងរំខាន និងបញ្ជូនលេខកូដដែលមានសុវត្ថិភាពជាងមុន។
