





សេចក្តីផ្តើម
ថ្មីៗនេះ Orca Security បានកំណត់អត្តសញ្ញាណកំហុសរចនាមួយនៅក្នុងសេវាកម្ម Google Cloud Build ដែលមានឈ្មោះថា "Bad.Build"។ កំហុសនេះបង្កហានិភ័យសុវត្ថិភាពធ្ងន់ធ្ងរ ព្រោះវាអនុញ្ញាតឱ្យអ្នកវាយប្រហារអនុវត្តការបង្កើនសិទ្ធិ ដោយផ្តល់ឱ្យពួកគេនូវការចូលដោយគ្មានការអនុញ្ញាតទៅក្នុងឃ្លាំងកូដរបស់ Artifact Registry របស់ Google។
ផលវិបាកនៃភាពងាយរងគ្រោះនេះពង្រីកដល់ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដោយសារអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចវាដើម្បីរៀបចំរូបភាពកម្មវិធីដោយចេតនាព្យាបាទ។ ជាលទ្ធផល អ្នកប្រើប្រាស់ និងអតិថិជនដែលមិនបានដឹងខ្លួន ដែលដំឡើងកម្មវិធីដែលត្រូវបានក្លែងបន្លំអាចក្លាយជាជនរងគ្រោះនៃការឆ្លងមេរោគ។
ស្ថានភាពនេះរំលឹកយើងអំពីផលប៉ះពាល់គួរឱ្យកត់សម្គាល់ដែលបានឃើញនៅក្នុងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ពីមុនដូចជា SolarWinds 3CXនិង ផ្លាស់ទីដោយសង្កត់ធ្ងន់លើផលវិបាកដ៏ធំធេងនៃកំហុសឆ្គងផ្នែកសន្តិសុខបែបនេះ។
របៀបដែលវាដំណើរការ?
ក្រុមហ៊ុន google Cloud Build ឈរជាការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់/ការចែកចាយជាបន្តបន្ទាប់ (CI/CD) សេវាកម្មដែលផ្តល់ជូននៅក្នុងប្រព័ន្ធអេកូឡូស៊ី Google Cloud។ វាដើរតួនាទីយ៉ាងសំខាន់នៅក្នុងកម្មវិធីដែលមានមូលដ្ឋានលើពពក ដោយធ្វើអន្តរកម្មយ៉ាងរលូនជាមួយសេវាកម្មសំខាន់ៗផ្សេងទៀតដូចជា Artifact Registry និង App Engine។
ចំណុចខ្វះខាតនៅនឹងដៃនេះកើតចេញពីបញ្ហាដែលមានសិទ្ធិលើសកម្រិត។ ជាពិសេស “បញ្ជីកំណត់ហេតុឯកជនសកម្មភាពអនុញ្ញាតដោយអចេតនាឲ្យមានការរាយបញ្ជីកំណត់ហេតុសវនកម្មទៅកាន់តួនាទីដែលមិនបានគ្រោងទុក ពោលគឺ "តួនាទី/cloudbuild.builds.builder"។
ជាអកុសល តួនាទីលំនាំដើមនេះត្រូវបានចាត់តាំងទៅគណនីសេវាកម្មបង្កើតពពក។ ស្ថានភាពនេះបង្កហានិភ័យធ្ងន់ធ្ងរ ដោយសារកំណត់ហេតុសវនកម្មមានព័ត៌មានរសើប ដែលបង្ហាញពីការអនុញ្ញាតទាំងអស់ដែលទាក់ទងនឹងគម្រោង។ ការចូលប្រើដោយអចេតនានេះផ្តល់ឱ្យអ្នកវាយប្រហារនូវសមត្ថភាពក្នុងការក្លែងបន្លំគណនីបង្កើតពពក ដោយហេតុនេះទទួលបានចំណេះដឹងអំពីសកម្មភាពណាដែលអាចត្រូវបានអនុវត្តដោយគណនី Google ផ្សេងៗគ្នា។ ជាលទ្ធផល នេះបើកទ្វារឱ្យមានចលនាចំហៀង និងការកើនឡើងសិទ្ធិ ដែលបង្ហាញពីភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពដ៏គ្រោះថ្នាក់បំផុត។
ការក្លែងបន្លំគណនីសេវាកម្មបង្កើតគ្រាន់តែទាមទារ cloudbuild.builds.create ការអនុញ្ញាត ដែលតួនាទីជាច្រើនដែលបានកំណត់ជាមុនមាន និងដែលត្រូវបានផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍ក្នុងលក្ខណៈសមហេតុផលណាមួយ CI/CD បរិស្ថានដោយប្រើ Cloud Build។ ដូច្នេះប្រសិនបើអ្នកមានសិទ្ធិចូលប្រើគណនីអ្នកអភិវឌ្ឍន៍ម្នាក់ ការបង្កើតឯកសារកំណត់រចនាសម្ព័ន្ធ build ដែលត្រូវបានរៀបចំជាពិសេសនឹងដំណើរការ ពាក្យបញ្ជាអានកំណត់ហេតុ gcloudដែលនឹងរាយបញ្ជីការអនុញ្ញាត។
ប៉ុន្តែបញ្ហាមិនឈប់នៅទីនេះទេ៖ គណនីសេវាកម្ម Google Cloud Build មានសិទ្ធិពិសេសខ្ពស់ជាមួយនឹងសកម្មភាពជាច្រើនសម្រាប់ធ្វើអន្តរកម្មជាមួយបញ្ជីវត្ថុបុរាណរបស់ Google។
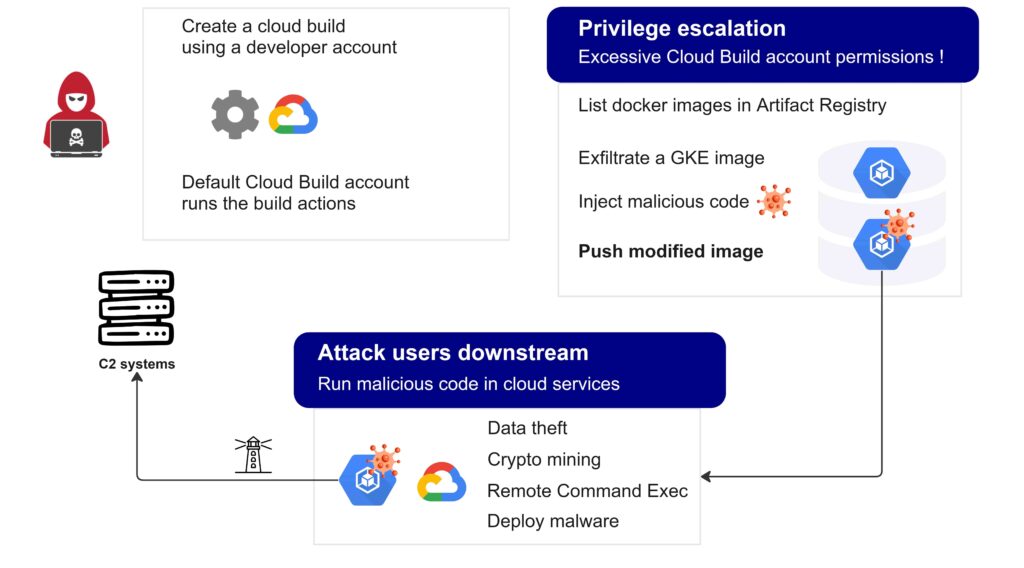
ដោយទាញយកប្រយោជន៍ពីភាពងាយរងគ្រោះដែលអាចឱ្យមានការក្លែងបន្លំគណនីសេវាកម្ម Cloud Build លំនាំដើម ជនមានគំនិតអាក្រក់ទទួលបានសមត្ថភាពក្នុងការកែប្រែរូបភាពដែលរក្សាទុកក្នុង Artifact Registry របស់ Google ដោយការចាក់បញ្ចូលកូដព្យាបាទ។ ជាលទ្ធផល កម្មវិធីណាមួយដែលបង្កើតឡើងពីរូបភាពដែលរងការលួចចម្លងទាំងនេះងាយនឹងរងផលវិបាកដែលអាចកើតមាន រួមទាំងការវាយប្រហារ Denial-of-Service (DoS) ការលួចទិន្នន័យ និងការរីករាលដាលនៃមេរោគ។
ភាពធ្ងន់ធ្ងរនៃស្ថានភាពកាន់តែធ្ងន់ធ្ងរឡើង នៅពេលដែលកម្មវិធីដែលត្រូវបានរៀបចំទាំងនេះត្រូវបានបម្រុងទុកសម្រាប់ការដាក់ពង្រាយនៅក្នុងបរិស្ថានរបស់អតិថិជន មិនថា on-premise ឬពាក់កណ្តាល SaaS។ នេះពង្រីកហានិភ័យហួសពីហេដ្ឋារចនាសម្ព័ន្ធរបស់អង្គការផ្គត់ផ្គង់ ដែលនាំឱ្យមានការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដែលជ្រៀតចូល និងធ្វើឱ្យប៉ះពាល់ដល់បរិស្ថានរបស់អតិថិជន។ ការវាយប្រហារបែបនេះគឺស្រដៀងនឹងឧប្បត្តិហេតុពីមុនដែលឃើញនៅក្នុងការរំលោភបំពានខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដូចជាការរំលោភបំពាន SolarWinds។ ផលវិបាកនៃការវាយប្រហារបែបនេះអាចធ្ងន់ធ្ងរ បណ្តាលឱ្យមានគ្រោះថ្នាក់យ៉ាងទូលំទូលាយ និងប៉ះពាល់ដល់អង្គការជាច្រើននៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់។
មាន PoC នៃការបង្កើនសិទ្ធិស្រដៀងគ្នានេះដោយ មន្ទីរពិសោធន៍សន្តិសុខ Rhinoដែលបានកេងប្រវ័ញ្ចសិទ្ធិលើសលប់នៃគណនី Cloud Build លំនាំដើមតាមវិធីផ្សេង។
ហេតុអ្វីបានជាវាមានគ្រោះថ្នាក់?
ភាពធ្ងន់ធ្ងរនៃភាពងាយរងគ្រោះនេះស្ថិតនៅក្នុងសក្តានុពលរបស់វាសម្រាប់អ្នកវាយប្រហារក្នុងការកេងប្រវ័ញ្ច Artifact Registry និងបញ្ចូលកូដព្យាបាទទៅក្នុង artifacts។ ជាលទ្ធផល កម្មវិធីណាមួយដែលបង្កើតឡើងពីរូបភាពដែលរងការសម្របសម្រួលទាំងនេះងាយនឹងរងផលប៉ះពាល់ផ្សេងៗ។
ផលប៉ះពាល់ទាំងនេះរួមមានលទ្ធភាពនៃការវាយប្រហារ Denial-of-Service ការលួចទិន្នន័យ និងការរីករាលដាលនៃមេរោគ។ លើសពីនេះ ប្រសិនបើកម្មវិធីដែលរងការសម្របសម្រួលទាំងនេះត្រូវបានដាក់ពង្រាយជាបន្តបន្ទាប់ on-premise ឬនៅក្នុងបរិយាកាសពាក់កណ្តាល SaaS ហានិភ័យលាតសន្ធឹងហួសពីអង្គការជនរងគ្រោះដើម្បីប៉ះពាល់ដល់អតិថិជនរបស់ពួកគេផងដែរ។ សេណារីយ៉ូនេះស្រដៀងនឹងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដែលបានឃើញនៅក្នុងឧប្បត្តិហេតុ SolarWinds ដោយបង្ហាញពីផលវិបាកដែលអាចកើតមានសម្រាប់ទាំងអង្គការ និងមូលដ្ឋានអតិថិជនរបស់ខ្លួន។
ការណែនាំរបស់ Xygeni
អនុវត្តគោលការណ៍នៃសិទ្ធិតិចតួចបំផុត
- ឧបករណ៍ចាប់សញ្ញា Xygeni តាមដានសកម្មភាពអ្នកប្រើប្រាស់នៅក្នុងប្រព័ន្ធដែលវាត្រូវបានដាក់ពង្រាយ ហើយចែករំលែកវាជាមួយវេទិកាស្នូលរបស់យើង ដែលកំណត់អត្តសញ្ញាណឥរិយាបថមិនធម្មតា ឬគម្លាតពីគំរូធម្មតា ដូចជាភាពមិនធម្មតា login ពេលវេលា ឬទីតាំង ការផ្ទេរទិន្នន័យច្រើន ឬការផ្លាស់ប្តូរសិទ្ធិចូលប្រើរបស់អ្នកប្រើប្រាស់ដែលនៅក្រៅជួរនៃឥរិយាបថអ្នកប្រើប្រាស់ 'ធម្មតា' ដែលបានយកគំរូតាម។
គោលការណ៍ និងសវនកម្មរបស់ Xygeni អនុវត្តការអនុវត្តល្អបំផុតក្នុងការគ្រប់គ្រងការចូលប្រើ តម្រូវការផ្ទៀងផ្ទាត់ពហុកត្តា និងកម្មវិធីអនុញ្ញាតផ្អែកលើតួនាទី ដើម្បីកំណត់ការចូលប្រើរបស់អ្នកប្រើប្រាស់ចំពោះប្រព័ន្ធ និងទិន្នន័យសំខាន់ៗ។
ឧបករណ៍ទាំងនេះត្រួតពិនិត្យសកម្មភាពរបស់អ្នកប្រើប្រាស់ ដូចជាការផ្លាស់ប្តូរកូដ ការចូលប្រើប្រព័ន្ធ ឬការផ្ទេរទិន្នន័យ ហើយប្រៀបធៀបវាទៅនឹងគោលការណ៍ និងគំរូអាកប្បកិរិយាដែលបានកំណត់ជាមុន។ ពួកគេក៏ដាក់ទង់សកម្មភាពគួរឱ្យសង្ស័យផងដែរ ដូចជាការចូលប្រើដោយគ្មានការអនុញ្ញាត សិទ្ធិពិសេសហួសហេតុ ឬគំរូផ្ទេរទិន្នន័យមិនធម្មតា។.
របៀបដែលភាពងាយរងគ្រោះត្រូវបានដោះស្រាយ
ពេលជូនដំណឹងដល់ក្រុមសន្តិសុខ Google អំពីភាពងាយរងគ្រោះនេះ ពួកគេបានចាត់វិធានការដោយដកហូតសិទ្ធិ logging.privateLogEntries.list ពីគណនីសេវាកម្ម Cloud Build លំនាំដើម។ ពួកគេបានទទួលស្គាល់ថា ខណៈពេលដែលកំណត់ហេតុសវនកម្ម setIamPolicy មានជាប់ពាក់ព័ន្ធសម្រាប់គោលបំណងសវនកម្ម ការផ្តល់សិទ្ធិចូលប្រើកំណត់ហេតុទាំងនេះពីទស្សនៈរបស់គណនីសេវាកម្ម cloud build គឺមិនចាំបាច់ទេ។
ទោះជាយ៉ាងណាក៏ដោយ វាមានសារៈសំខាន់ណាស់ក្នុងការយល់ថា ការឆ្លើយតបនេះមិនបានដោះស្រាយដោយផ្ទាល់នូវភាពងាយរងគ្រោះជា root នៅក្នុង Artifact Registry នោះទេ។ ជាលទ្ធផល វ៉ិចទ័រនៃការកើនឡើងសិទ្ធិ និងហានិភ័យដែលអាចកើតមាននៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់នៅតែមិនរងផលប៉ះពាល់។ ជាទូទៅ ការជួសជុលរបស់ Google បានកំណត់បញ្ហានេះ ប៉ុន្តែមិនបានលុបបំបាត់វាទាំងស្រុងនោះទេ ដែលធ្វើឱ្យអង្គការនានានៅតែប្រឈមនឹងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីសំខាន់ៗ។
ដើម្បីឆ្លើយតបទៅនឹងស្ថានភាពនេះ Google បានណែនាំអតិថិជនរបស់ខ្លួនឱ្យកែប្រែការអនុញ្ញាតរបស់គណនីសេវាកម្ម Cloud Build លំនាំដើមដោយលុបព័ត៌មានបញ្ជាក់សិទ្ធិណាមួយដែលងាកចេញពីគោលការណ៍នៃសិទ្ធិតិចតួចបំផុត (PoLP)។ វិធានការនេះមានគោលបំណងបង្កើនសុវត្ថិភាពដោយធានាថាគណនីមានសិទ្ធិចាំបាច់អប្បបរមាដើម្បីអនុវត្តភារកិច្ចដែលពួកគេចង់បាន។
ដើម្បីការពារប្រឆាំងនឹងការវាយប្រហារបង្កើនសិទ្ធិនេះ ចាំបាច់ត្រូវដាក់កម្រិតការអនុញ្ញាតដែលផ្តល់ឱ្យគណនីសេវាកម្ម Cloud Build ហើយត្រូវប្រុងប្រយ័ត្នក្នុងការផ្តល់សិទ្ធិ cloudbuild.builds.create ការអនុញ្ញាតដល់អ្នកប្រើប្រាស់ណាមួយនៅក្នុងអង្គការរបស់អ្នក។ អ្វីដែលសំខាន់បំផុតនោះគឺ អ្នកត្រូវដឹងថាអ្នកប្រើប្រាស់ណាមួយដែលត្រូវបានផ្តល់សិទ្ធិ cloudbuild.builds.createក៏ត្រូវបានផ្តល់សិទ្ធិទាំងអស់ដែលបានផ្តល់ទៅឱ្យគណនីសេវាកម្ម Cloud Build ដោយប្រយោលផងដែរ។ ប្រសិនបើនោះមិនអីទេសម្រាប់អ្នក នោះអ្នកប្រហែលជាមិនចាំបាច់ព្រួយបារម្ភអំពីវ៉ិចទ័រវាយប្រហារនេះទេ ប៉ុន្តែវានៅតែត្រូវបានណែនាំយ៉ាងខ្លាំងឱ្យកែប្រែសិទ្ធិលំនាំដើមដែលបានផ្តល់ទៅឱ្យគណនីសេវាកម្ម Cloud Build។
ក្រុមហ៊ុន google ណែនាំរឿងនេះដោយសង្ខេបប៉ុន្តែមិនផ្តល់ព័ត៌មានលម្អិតបន្ថែមទេ៖
"ប្រសិនបើអ្នកមិនមានគម្រោងអនុវត្តសកម្មភាពជាផ្នែកមួយនៃដំណើរការបង្កើតទេ យើងសូមណែនាំឱ្យអ្នកលុបចោលការអនុញ្ញាតដែលត្រូវគ្នាពីគណនីសេវាកម្ម Cloud Build ដើម្បីអនុវត្តតាមគោលការណ៍សុវត្ថិភាពនៃសិទ្ធិតិចតួចបំផុត។"
Google Cloud
ការកំណត់ពេលវេលា
Rhino Security Labs បានបង្ហោះអំពីបញ្ហាការកើនឡើងសិទ្ធិ ហើយបានបង្កើតស្គ្រីប python PoC * សម្រាប់វា។

Orca Security បានរាយការណ៍ពីការរកឃើញរបស់ពួកគេទៅកាន់ក្រុមសន្តិសុខ Google។
ក្រុមហ៊ុន Google បានធ្វើការស៊ើបអង្កេត និងបានអនុវត្តការជួសជុលមួយផ្នែកជាការឆ្លើយតប។
ទោះជាយ៉ាងណាក៏ដោយ គួរកត់សម្គាល់ថា ដំណោះស្រាយរបស់ Google មិនបានលុបបំបាត់វ៉ិចទ័រ Privilege Escalation (PE) ដែលបានរកឃើញទាំងស្រុងនោះទេ។ ផ្ទុយទៅវិញ វាបានរឹតត្បិតផលប៉ះពាល់របស់វា ដោយប្រែក្លាយវាទៅជាគុណវិបត្តិនៃការរចនា ដែលនៅតែធ្វើឱ្យអង្គការនានាប្រឈមនឹងហានិភ័យកាន់តែទូលំទូលាយនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។ ជាលទ្ធផល វិធានការបន្ថែមគឺចាំបាច់សម្រាប់ក្រុមសន្តិសុខ ដើម្បីការពារប្រឆាំងនឹងហានិភ័យដែលអូសបន្លាយនេះ។
សន្និដ្ឋាន
សិទ្ធិលើសលប់ដែលផ្តល់ឱ្យគណនី Google Cloud Build លំនាំដើមអាចត្រូវបានប្រើប្រាស់ដោយសត្រូវដើម្បីវាយប្រហារដោយប្រើគណនីអ្នកអភិវឌ្ឍន៍ដែលអនុញ្ញាតឱ្យបង្កើត cloud build។ អ្នកវាយប្រហារអាចលួចយករូបភាពកុងតឺន័រ កែប្រែវាដោយឥរិយាបថព្យាបាទ ហើយបន្ទាប់មករុញវាទៅកាន់ Artifact Registry ក្នុងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលអាចមានផលវិបាកយ៉ាងធ្ងន់ធ្ងរ។
ការឆ្លើយតបរបស់ Google ទុកការងារកាត់បន្ថយផលប៉ះពាល់ដល់អង្គការដែលប្រើប្រាស់សេវាកម្ម Cloud Build ដែលត្រូវដកហូតសិទ្ធិដើម្បីគ្រប់គ្រងហានិភ័យ។ មនុស្សម្នាក់អាចស្នើសុំឱ្យ Google ផ្តល់ជំនួយបន្ថែមនាពេលអនាគតសម្រាប់ការដោះស្រាយបញ្ហាសុវត្ថិភាពជាមួយពួកគេ CI/CD ប្រព័ន្ធ។
ឯកសារយោង
- ដំណើរការដូចការគ្រោងទុក៖ ការកើនឡើងសិទ្ធិពី RCE ទៅ IAM នៅក្នុង GCP Cloud Buildមន្ទីរពិសោធន៍សន្តិសុខ Rhino ។
- Bad.Build: ភាពងាយរងគ្រោះ PE និង RCE នៅក្នុង Google Cloud Buildសន្តិសុខ Orca ។
- ព្រឹត្តិប័ត្រសន្តិសុខហ្គូហ្គល ក្លោដ។
ស្វែងយល់បន្ថែមអំពីវេទិកា Xygeni សូមទាញយកសន្លឹកទិន្នន័យវេទិការបស់ Xygeni