
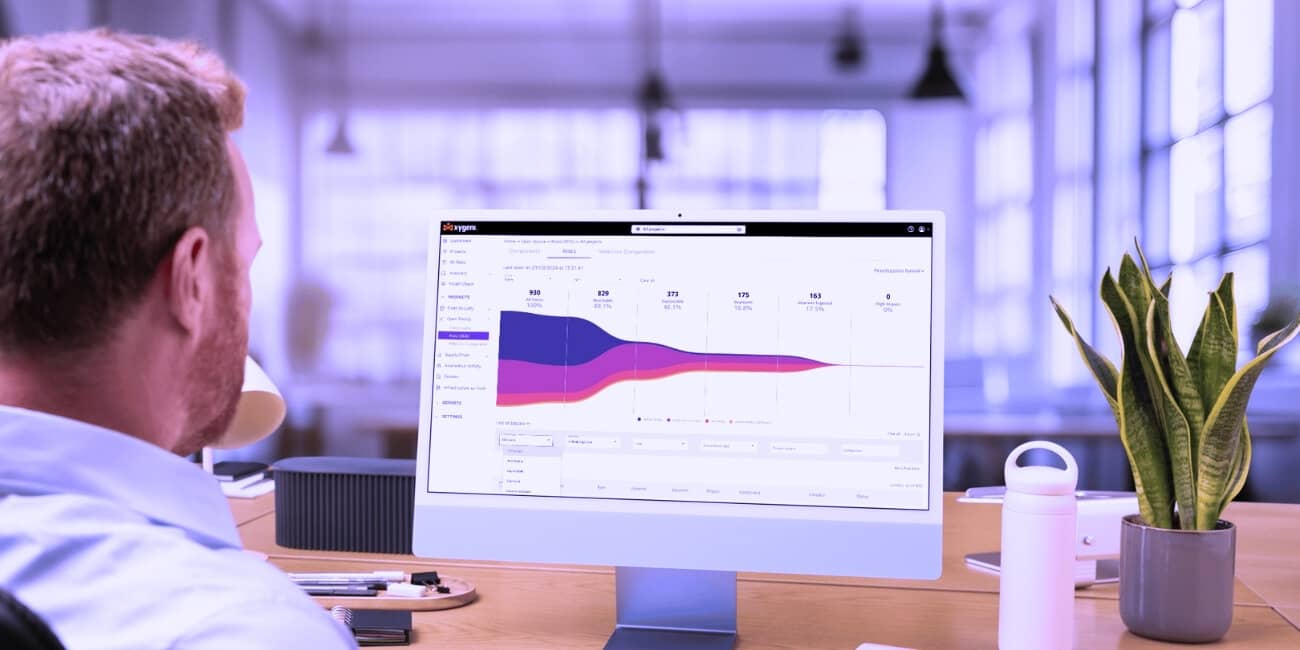






ការស្កេនភាពងាយរងគ្រោះគឺជាផ្នែកសំខាន់មួយនៃយុទ្ធសាស្ត្រសុវត្ថិភាពដ៏រឹងមាំ។ ដោយសារកម្មវិធីប្រភពបើកចំហ (OSS) បង្កើតបានជាមូលដ្ឋានកូដភាគច្រើន (ជាញឹកញាប់រហូតដល់ 90%) ការកំណត់ និងដោះស្រាយភាពងាយរងគ្រោះតាំងពីដំបូងគឺមានសារៈសំខាន់ណាស់ក្នុងការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។ Xygeni បង្កើនការស្កេនភាពងាយរងគ្រោះបែបប្រពៃណីដោយបញ្ចូលការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង និងចីវលោកំណត់អាទិភាពឆ្លាតវៃ ដែលធានាថាក្រុមរបស់អ្នកមិនត្រឹមតែរកឃើញប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងផ្តល់អាទិភាព និងដោះស្រាយហានិភ័យសុវត្ថិភាពសំខាន់បំផុតផងដែរ។
ចាប់តាំងពីការបោះពុម្ពផ្សាយដំបូងនេះមក វិធីសាស្រ្តរបស់ Xygeni ចំពោះការផ្តល់អាទិភាពបានពង្រីកទៅជាពេញលេញ ASPM ស្រទាប់៖ ជាចីវលោដែលដំណើរការដោយ AI ដែលអនុវត្តភាពអាចទៅដល់បាន ភាពអាចកេងប្រវ័ញ្ច EPSS និងការដាក់ពិន្ទុបរិបទអាជីវកម្មដូចគ្នាទៅនឹងការរកឃើញពីម៉ាស៊ីនស្កេនផ្ទាល់ខ្លួនរបស់ Xygeni។ និង ពីឧបករណ៍ភាគីទីបីដែលមានរួចហើយនៅក្នុងជង់របស់អ្នក ដោយភ្ជាប់ទំនាក់ទំនង និងលុបឯកសារស្ទួនចេញពីឧបករណ៍ទាំងអស់នោះទៅជាទិដ្ឋភាពដែលមានអាទិភាពតែមួយ ជំនួសឱ្យបញ្ជីដាច់ដោយឡែកសម្រាប់ឧបករណ៍នីមួយៗ។
តើការស្កេនភាពងាយរងគ្រោះជាអ្វី?
ការស្កេនចំណុចខ្សោយគឺជាដំណើរការមួយដែលកំណត់អត្តសញ្ញាណចំណុចខ្សោយនៅក្នុងកម្មវិធី ប្រព័ន្ធ និងបណ្តាញរបស់អ្នក។វាពិនិត្យមើលមូលដ្ឋានកូដ ការកំណត់រចនាសម្ព័ន្ធ និងការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នក ដើម្បីស្វែងរកការគំរាមកំហែងសុវត្ថិភាព មុនពេលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចពួកវា។ ខណៈពេលដែល OSS បន្តគ្របដណ្ដប់មូលដ្ឋានកូដ ការស្កេនភាពងាយរងគ្រោះគឺមានសារៈសំខាន់ណាស់ក្នុងការរក្សាបរិស្ថានសុវត្ថិភាព និងការពារប្រឆាំងនឹងការរំលោភបំពានមុនពេលវាកើតឡើង។
ហេតុអ្វីបានជាការស្កេនភាពងាយរងគ្រោះរបស់ Xygeni ការពារអ្នកបានល្អបំផុត
ស៊ីហ្គេនី ការស្កេនភាពងាយរងគ្រោះផ្តល់ជូនច្រើនជាងការរកឃើញ។ ឧបករណ៍របស់យើងផ្តល់នូវការទប់ស្កាត់ការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង ការកំណត់អាទិភាពហានិភ័យឆ្លាតវៃ និងដំណើរការរលូន។ CI/CD pipeline ការរួមបញ្ចូល ដោយធានាថាសុវត្ថិភាពសមនឹងលំហូរការងារ និងដំណើរការអភិវឌ្ឍន៍របស់អ្នកយ៉ាងរលូន។ នេះជារបៀបដែលលក្ខណៈពិសេសទំនើបៗរបស់ Xygeni បង្កើនការគ្រប់គ្រងភាពងាយរងគ្រោះរបស់អ្នក៖
ការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង៖ ទប់ស្កាត់ការគំរាមកំហែងមុនពេលវាទៅដល់អ្នក
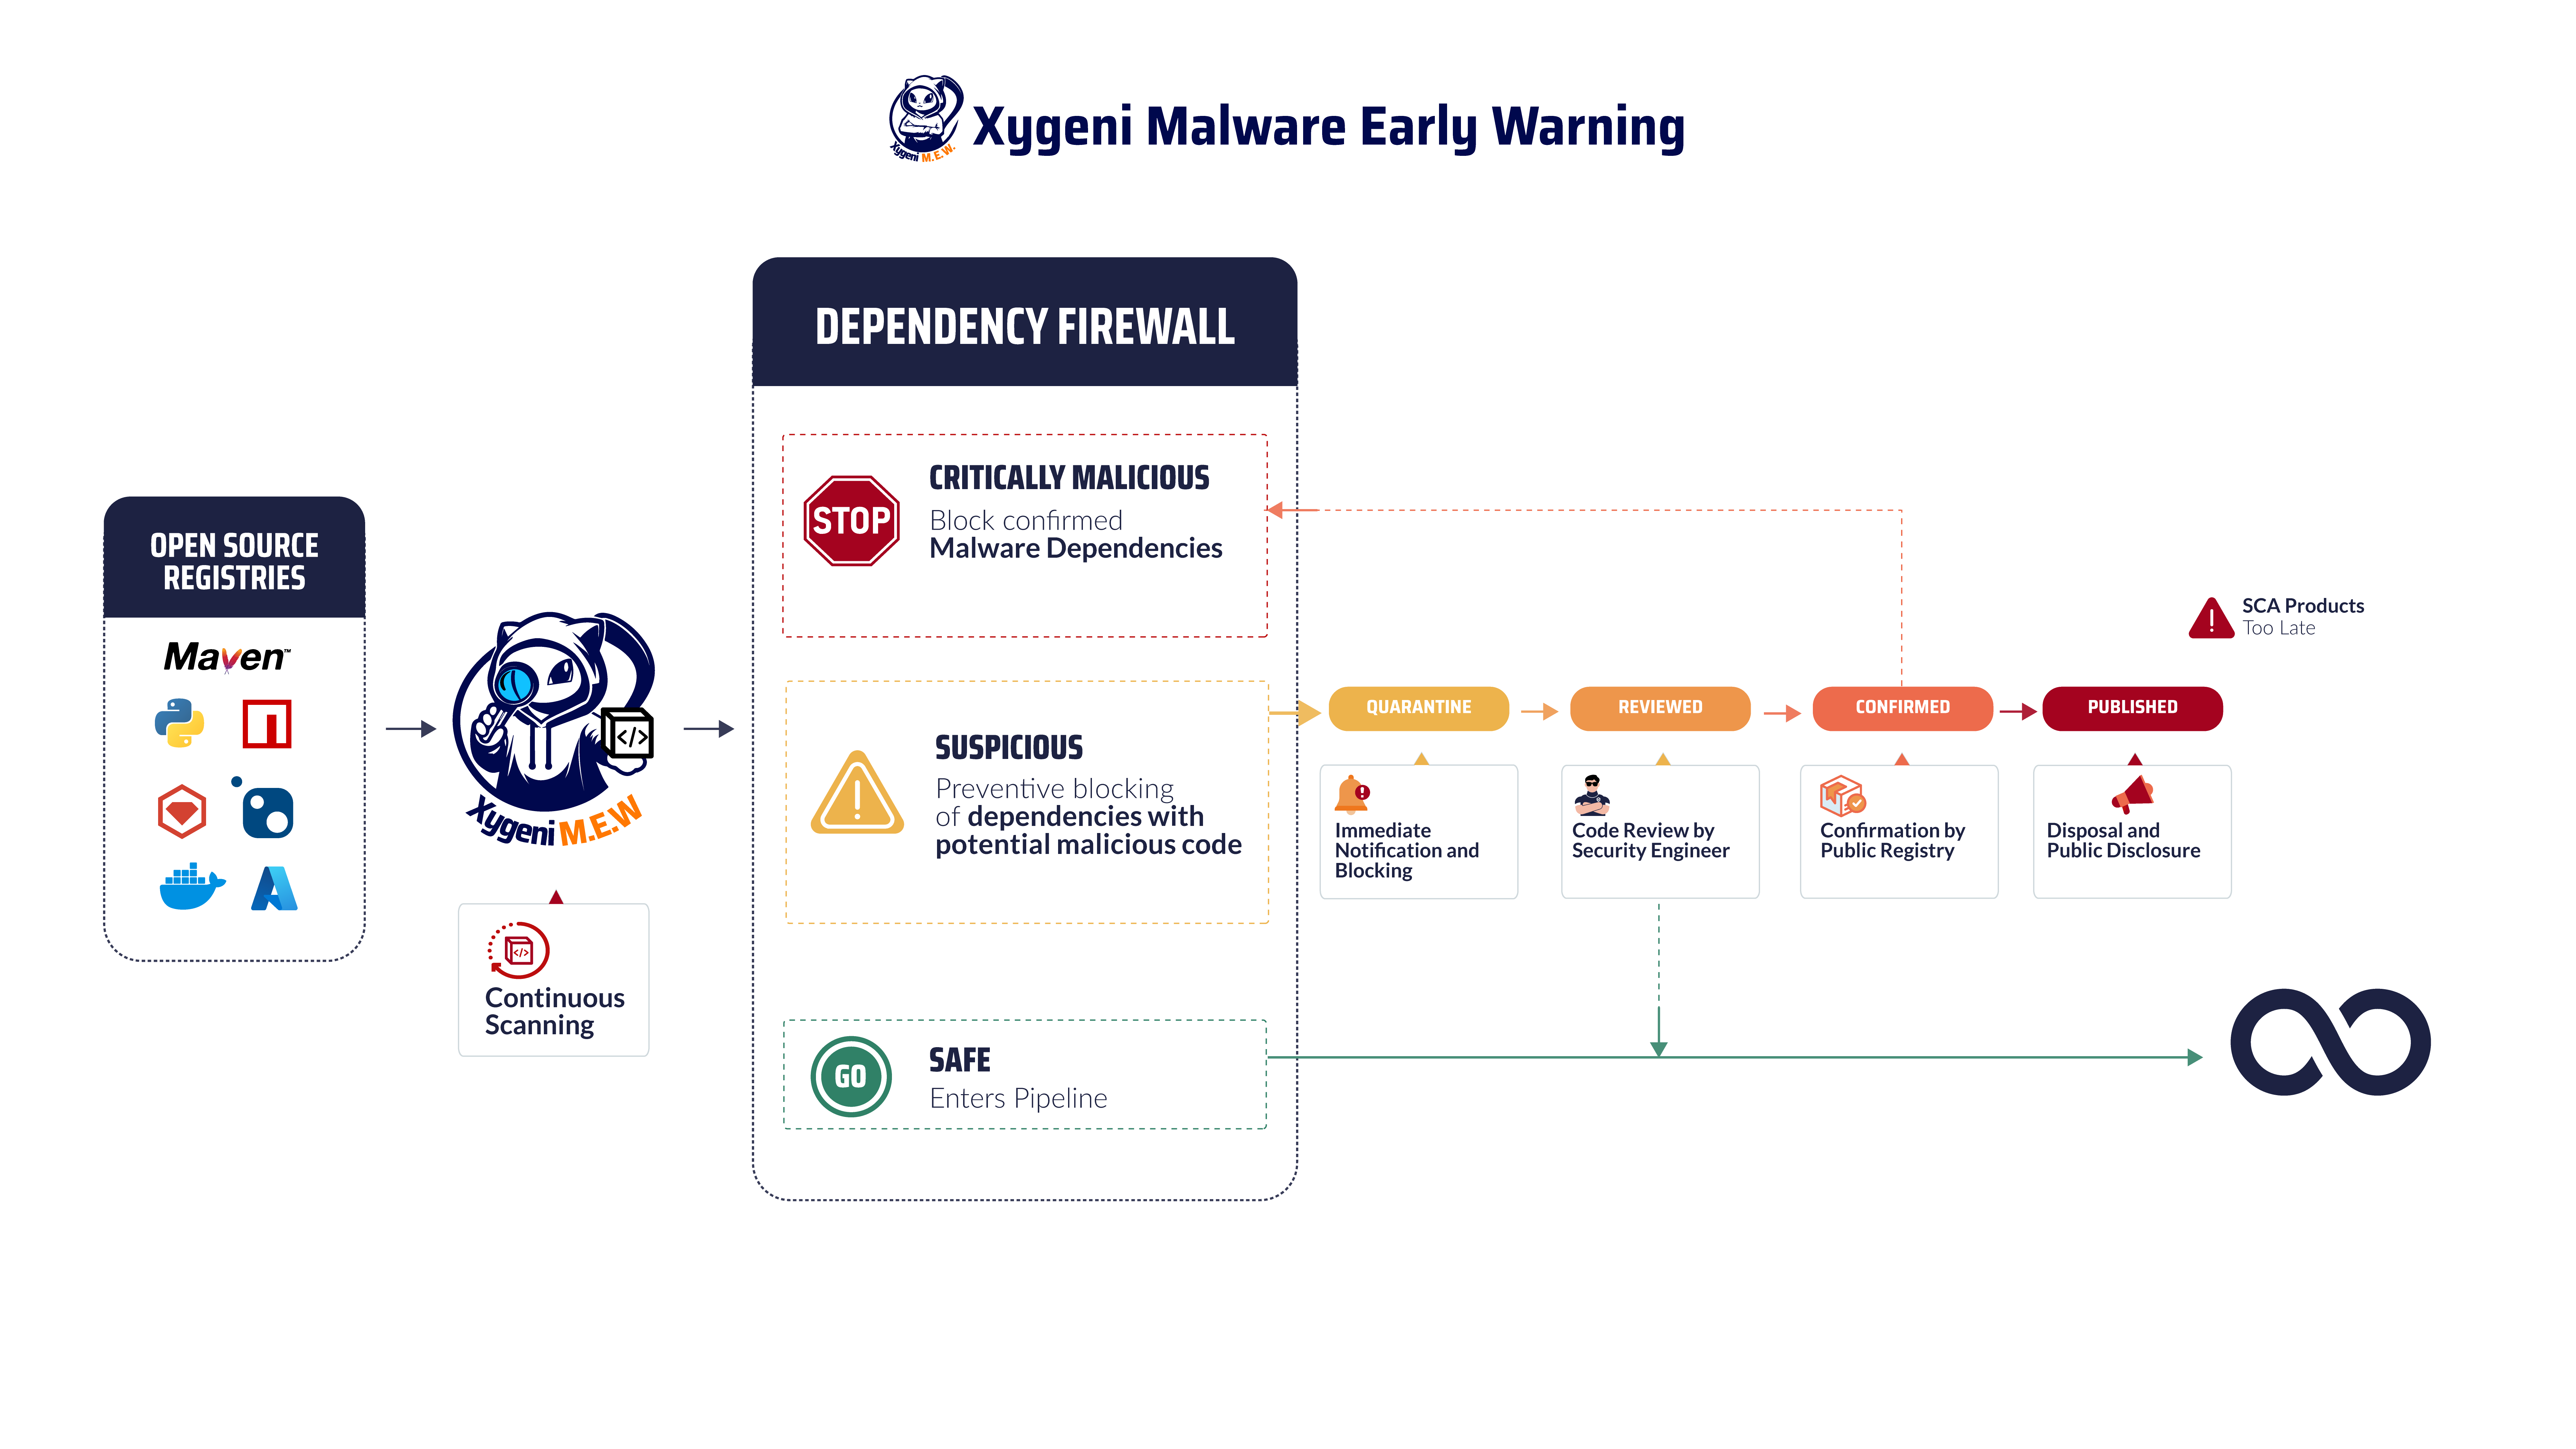
កាត់បន្ថយហានិភ័យ និងការពារកម្មវិធីរបស់អ្នកពីកញ្ចប់ព្យាបាទជាមួយ ការរកឃើញមេរោគដំបូងរបស់ Xygeniដំណោះស្រាយដ៏ទូលំទូលាយរបស់យើងផ្តល់ជូននូវការត្រួតពិនិត្យពេលវេលាជាក់ស្តែងនៃការពឹងផ្អែករបស់អ្នក ដោយធានាថាការគំរាមកំហែងត្រូវបានរកឃើញ និងកាត់បន្ថយមុនពេលដែលវាអាចប៉ះពាល់ដល់កម្មវិធីរបស់អ្នក។ ដោយការស្កេនឃ្លាំងសាធារណៈជាប្រចាំដូចជា NPM, Mavenនិង ភីភីអាយ។Xygeni រារាំងកញ្ចប់ព្យាបាទភ្លាមៗនៅពេលដែលពួកវាត្រូវបានបោះពុម្ពផ្សាយ ដោយការពារពួកវាពីការជ្រៀតចូលប្រព័ន្ធរបស់អ្នក។
ការគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហគឺមានសារៈសំខាន់ខ្លាំងណាស់នៅក្នុងទេសភាពអភិវឌ្ឍន៍កម្មវិធីសព្វថ្ងៃនេះ ដោយសារតែហានិភ័យកាន់តែកើនឡើងនៃភាពងាយរងគ្រោះ និងកូដព្យាបាទ។ Xygeni's Open Source Security ដំណោះស្រាយនេះកាត់បន្ថយហានិភ័យនៃមេរោគយ៉ាងច្រើនដោយការស្កេន និងរារាំងកញ្ចប់ដែលបង្កគ្រោះថ្នាក់នៅចំណុចបោះពុម្ពផ្សាយ។ ការត្រួតពិនិត្យជាបន្តបន្ទាប់របស់យើងគ្របដណ្តប់លើការចុះបញ្ជីសាធារណៈច្រើន ដោយធានាថាការពឹងផ្អែកទាំងអស់ត្រូវបានពិនិត្យយ៉ាងហ្មត់ចត់សម្រាប់សុវត្ថិភាព និងភាពសុចរិត។
សមត្ថភាពដ៏មានឥទ្ធិពលរបស់ Xygeni ជួយក្រុមរបស់អ្នករក្សាគម្រោងកម្មវិធីដែលមានសុវត្ថិភាព និងអាចទុកចិត្តបាន ដោយការផ្តល់អាទិភាពដល់បញ្ហាសំខាន់ៗ និងធ្វើឱ្យដំណើរការជួសជុលមានភាពប្រសើរឡើង ដែលអនុញ្ញាតឱ្យអ្នកផ្តោតលើអ្វីដែលសំខាន់បំផុត។
ការដាក់ពិន្ទុ CVE និងការរួមបញ្ចូល EPSS៖ ការផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលអាចកេងប្រវ័ញ្ចបានច្រើនបំផុត
Xygeni បង្កើនប្រសិទ្ធភាព ការដាក់ពិន្ទុ CVE ជាមួយប្រព័ន្ធវាយតម្លៃការព្យាករណ៍ការកេងប្រវ័ញ្ច (EPSS) សម្រាប់ការវាយតម្លៃហានិភ័យកាន់តែទូលំទូលាយ។ ខណៈពេលដែលពិន្ទុ CVE វាយតម្លៃភាពធ្ងន់ធ្ងរនៃភាពងាយរងគ្រោះ EPSS ព្យាករណ៍ពីលទ្ធភាពនៃការកេងប្រវ័ញ្ចរបស់វា។ នេះអនុញ្ញាតឱ្យក្រុមរបស់អ្នកផ្តល់អាទិភាពដោយផ្អែកលើទាំងភាពធ្ងន់ធ្ងរ និងភាពអាចកេងប្រវ័ញ្ចក្នុងពិភពពិត។
ឧទាហរណ៍ CVE-2021-44228 (Log4j) ដែលមានពិន្ទុ CVE ខ្ពស់ ក៏មានប្រូបាប៊ីលីតេខ្ពស់នៃការកេងប្រវ័ញ្ចដោយផ្អែកលើទិន្នន័យ EPSS។ ការរួមបញ្ចូលគ្នានេះជួយអ្នកឱ្យកំណត់អាទិភាពដល់ភាពងាយរងគ្រោះដែលបង្កហានិភ័យធំបំផុត ដោយធានាថាក្រុមរបស់អ្នកផ្តោតលើការគំរាមកំហែងដ៏គ្រោះថ្នាក់បំផុតជាមុនសិន។
ចីវលោកំណត់អាទិភាព៖ ផ្តត់សំខាន់លើការជួសជុលអ្វីដែលសំខាន់បំផុត
ចីវលោអាទិភាពរបស់ Xygeni ធ្វើឱ្យវិធីដែលអ្នកដោះស្រាយបញ្ហាសុវត្ថិភាពមួយចំនួនធំមានភាពសាមញ្ញ។ ចីវលោទាំងនេះអនុញ្ញាតឱ្យអ្នកត្រង និងផ្តោតលើភាពងាយរងគ្រោះបំផុតដោយអនុវត្តលក្ខណៈវិនិច្ឆ័យអាទិភាពផ្ទាល់ខ្លួន។ ជំនួសឱ្យការឆ្លងកាត់បញ្ហារាប់ពាន់ Xygeni ជួយក្រុមរបស់អ្នកផ្តោតលើបញ្ហាដែលបង្កការគំរាមកំហែងធំបំផុត ដូចជាភាពងាយរងគ្រោះដែលអាចទៅដល់បាន ឬបញ្ហាដែលត្រូវបានដាក់ពង្រាយយ៉ាងសកម្ម។
អ្នកក៏អាចទាញយកអត្ថប្រយោជន៍ពីចីវលោដែលត្រៀមរួចជាស្រេចដូចជា ការកំណត់អាទិភាពទូទៅ CI/CD ការផ្តល់អាទិភាព និង IaC ការផ្តល់អាទិភាព។ ចីវលោទាំងនេះធ្វើឱ្យមានភាពរលូនcisការបង្កើតអ៊ីយ៉ុង ដែលសន្សំសំចៃពេលវេលា និងធនធានដ៏មានតម្លៃ។
ចីវលោកំណត់រចនាសម្ព័ន្ធបាន និងមានច្រើនដំណាក់កាលសម្រាប់ការផ្តល់អាទិភាព
ចីវលោអាទិភាពរបស់ Xygeni គាំទ្រដំណាក់កាលកំណត់រចនាសម្ព័ន្ធរហូតដល់ប្រាំបី ដោយរួមបញ្ចូលលក្ខណៈវិនិច្ឆ័យដែលបានបង្កើតជាមុនដូចជាភាពអាចទៅដល់បាន និងភាពអាចកេងប្រវ័ញ្ចបានជាមួយនឹងលក្ខណៈសម្បត្តិជាក់លាក់របស់អង្គការ ដូច្នេះក្រុមសន្តិសុខមិនត្រូវបានចាក់សោនៅក្នុងរូបមន្តថេរនោះទេ។ ការរកឃើញហូរឆ្លងកាត់ចីវលោទៅជាកម្រិតសកម្មភាពច្បាស់លាស់ ភ្លាមៗ ឆាប់បំផុត បានគ្រោងទុក ការងារដែលត្រូវធ្វើបន្ត ជាជាងបញ្ជី "សំខាន់/ខ្ពស់/មធ្យម/ទាប" តែមួយ ដែលកាន់តែខិតជិតទៅនឹងរបៀបដែលក្រុមមួយពិតជារៀបចំផែនការការងារជួសជុលរបស់ sprint។
CI/CD Pipeline ការរួមបញ្ចូល៖ សុវត្ថិភាពដែលបានបង្កប់នៅគ្រប់ដំណាក់កាល
សុវត្ថិភាពមិនគួរត្រូវបានគិតគូរនៅពេលក្រោយឡើយ។ Xygeni រួមបញ្ចូលដោយផ្ទាល់ជាមួយកម្មវិធីពេញនិយម CI/CD វេទិកាដូច។ Jenkins, GitHub Actions និង CircleCI ដោយធានាថាការស្កេនភាពងាយរងគ្រោះត្រូវបានបង្កឡើងដោយស្វ័យប្រវត្តិក្នុងអំឡុងពេលដំណាក់កាលសាងសង់ និងដាក់ពង្រាយនីមួយៗ។ ការរួមបញ្ចូលនេះអាចឱ្យមានការរកឃើញ និងការជួសជុលដំបូង ដែលការពារភាពងាយរងគ្រោះពីការរអិលចូលទៅក្នុងផលិតកម្ម។
Pull Request ការស្កេន៖ ការចាប់បញ្ហាមុនពេលពួកវាបញ្ចូលគ្នា
ស៊ីហ្គេនី Pull Request កំពុងស្កេន ស្កេនរកចំណុចខ្សោយក្នុងពេលវេលាជាក់ស្តែងនៅពេលមានថ្មី pull requests ត្រូវបានបង្កើតឡើង។ វារកឃើញបញ្ហាដូចជា ការចាក់ SQL or ស្គ្រីបឆ្លងតំបន់បណ្តាញ (XSS) មុនពេលពួកវាបញ្ចូលគ្នាទៅក្នុងផលិតកម្ម។ តាមរយៈការរកឃើញចំណុចខ្វះខាតទាំងនេះតាំងពីដំបូង ក្រុមរបស់អ្នកអាចដោះស្រាយហានិភ័យសុវត្ថិភាពដោយមិនពន្យារពេលវដ្តនៃការចេញផ្សាយ ឬកកកុញបំណុលបច្ចេកទេសឡើយ។
ការវិភាគអំពីលទ្ធភាពទទួលបាន៖ លុបបំបាត់សំឡេងរំខាន និងផ្តល់អាទិភាពដល់ការគំរាមកំហែងពិតប្រាកដ
ការវិភាគអំពីលទ្ធភាពទទួលបានរបស់ Xygeni ទៅហួស standard ការរកឃើញដោយកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះ ត្រូវបានហៅក្នុងអំឡុងពេលដំណើរការជំនួសឲ្យការធ្វើឲ្យក្រុមរបស់អ្នកជួបបញ្ហារាប់មិនអស់ Xygeni ផ្តោតលើចំណុចងាយរងគ្រោះដែល អាចកេងប្រវ័ញ្ចបានយ៉ាងសកម្ម នៅក្នុងបរិស្ថានរបស់អ្នក។
តាមរយៈការត្រងចេញនូវអ្វីដែលមាន ប៉ុន្តែមិនអាចចូលប្រើបានក្នុងអំឡុងពេលប្រតិបត្តិ Xygeni កាត់បន្ថយសំឡេងរំខាន។ នេះធានាថាក្រុមរបស់អ្នកផ្តោតលើ ការគំរាមកំហែងផ្នែកសន្តិសុខខ្លាំងបំផុត។វិធីសាស្រ្តនេះកាត់បន្ថយ ភាពវិជ្ជមានក្លែងក្លាយ និងបង្រួមអប្បបរមា ដាស់តឿនភាពអស់កម្លាំង.
ក្រុមរបស់អ្នកផ្តោតលើហានិភ័យពិតប្រាកដ មិនមែនបញ្ហាដែលមានអាទិភាពទាបនោះទេ។ Xygeni ធានាថាពេលវេលា និងធនធានរបស់អ្នកដោះស្រាយ ភាពងាយរងគ្រោះសំខាន់ៗការការពារការគំរាមកំហែងដែលលាក់កំបាំងពីការរអិលចូល។
ការដោះស្រាយដោយស្វ័យប្រវត្តិ៖ ជួសជុលចំណុចខ្សោយដោយមិនចាំបាច់ប្រឹងប្រែង
សុវត្ថិភាពគួរតែគាំទ្រដល់ការអភិវឌ្ឍ មិនមែនរារាំងវាទេ។ មុខងារជួសជុលដោយស្វ័យប្រវត្តិរបស់ Xygeni អនុញ្ញាតឱ្យក្រុមរបស់អ្នកជួសជុលចំណុចខ្សោយដោយផ្ទាល់តាមរយៈ... CI/CD pipelineដរាបណា Xygeni រកឃើញភាពងាយរងគ្រោះ វាអាចអនុវត្តបំណះដោយស្វ័យប្រវត្តិ ដែលធ្វើឱ្យការអភិវឌ្ឍន៍របស់អ្នកដំណើរការទៅមុខដោយមិនចាំបាច់មានអន្តរាគមន៍ដោយដៃ។ ស្វ័យប្រវត្តិកម្មនេះកាត់បន្ថយពេលវេលារងចាំ និងបង្កើនផលិតភាព។
ការគ្រប់គ្រងអាជ្ញាប័ណ្ណប្រភពបើកចំហ៖ ធានាការអនុលោមតាមទំនុកចិត្ត
បន្ថែមពីលើការស្កេនរកចំណុចខ្សោយ Xygeni ជួយគ្រប់គ្រងអាជ្ញាប័ណ្ណប្រភពបើកចំហដោយធានាថាកូដរបស់អ្នកនៅតែអនុលោមតាម ការអនុវត្តល្អបំផុតរបស់ OWASP និងឧស្សាហកម្មផ្សេងទៀត standards. មុខងារនេះកាត់បន្ថយហានិភ័យផ្នែកច្បាប់ដោយកំណត់អត្តសញ្ញាណ និងដោះស្រាយការរំលោភលើអាជ្ញាប័ណ្ណប្រភពបើកចំហ ដោយរក្សាកម្មវិធីរបស់អ្នកឱ្យអនុលោមតាមច្បាប់ និងមានសុវត្ថិភាព។
ហេតុអ្វីត្រូវជ្រើសរើស Xygeni?
- ការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង៖ រកឃើញ និងរារាំងមេរោគភ្លាមៗ មុនពេលវាជ្រៀតចូលកម្មវិធីរបស់អ្នក។
- ការដាក់ពិន្ទុ CVE និងការរួមបញ្ចូល EPSSផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយផ្អែកលើភាពធ្ងន់ធ្ងរ និងភាពងាយរងគ្រោះ ដោយធានាថាបញ្ហាសំខាន់ៗត្រូវបានដោះស្រាយជាមុនសិន។
- ចីវលោកំណត់អាទិភាពដែលអាចប្ដូរតាមបំណងបាន៖ ត្រងបញ្ហាដែលមានអាទិភាពទាបចេញ ហើយផ្ដោតលើអ្វីដែលសំខាន់បំផុត។
- ដំណោះស្រាយដោយស្វ័យប្រវត្តិ: អនុវត្តបំណះសុវត្ថិភាពដោយស្វ័យប្រវត្តិនៅក្នុងរបស់អ្នក CI/CD pipelineកាត់បន្ថយការរំខាន។
- CI/CD សមាហរណកម្ម៖ រួមបញ្ចូលគ្នាយ៉ាងរលូន ការស្កេនភាពងាយរងគ្រោះ ទៅក្នុងជំហាននីមួយៗនៃដំណើរការអភិវឌ្ឍន៍របស់អ្នក។
- គោរពតាម៖ ធានាការអនុលោមតាមឧស្សាហកម្ម standardនិងកាត់បន្ថយហានិភ័យនៃការរំលោភបំពានអាជ្ញាប័ណ្ណប្រភពបើកចំហ។
ការពារកម្មវិធីរបស់អ្នកជាមួយនឹងការស្កេនភាពងាយរងគ្រោះ និងឧបករណ៍រកឃើញមេរោគតាមពេលវេលាជាក់ស្តែងរបស់ Xygeni
កុំរង់ចាំឱ្យការលួចចូលប្រព័ន្ធកើតឡើង។ ជាមួយនឹងឧបករណ៍ស្កេនភាពងាយរងគ្រោះ និងឧបករណ៍រកឃើញមេរោគតាមពេលវេលាជាក់ស្តែងរបស់ Xygeni អ្នកអាចរកឃើញ និងរារាំងការគំរាមកំហែងជាមុនមុនពេលវាវាយប្រហារ។ ផ្តោតលើការជួសជុលហានិភ័យសំខាន់បំផុត និងធ្វើឱ្យដំណើរការគ្រប់គ្រងភាពងាយរងគ្រោះរបស់អ្នកមានភាពប្រសើរឡើងជាមួយនឹងចីវលោកំណត់អាទិភាពដែលអាចប្ដូរតាមបំណងបាន និងការដោះស្រាយដោយស្វ័យប្រវត្តិ។ នាំមុខគេលើការគំរាមកំហែងថ្មីៗ និងធានាថាកម្មវិធីរបស់អ្នកនៅតែមានសុវត្ថិភាព និងអនុលោមតាម។
ស្រទាប់អាទិភាពនេះក៏ជាអ្វីដែលធ្វើឱ្យវេទិការបស់ Xygeni ដំណើរការរួមជាមួយឧបករណ៍ដែលអ្នកដំណើរការរួចហើយ។ ប្រសិនបើអ្នកកំពុងធ្វើចំណាកស្រុកឆ្ងាយពីម៉ាស៊ីនស្កេនផ្សេងទៀត ឬមិនទាន់ត្រៀមខ្លួនរួចរាល់ដើម្បីជំនួសម៉ាស៊ីនស្កេនមួយទេ Xygeni នឹងស្រូបយកការរកឃើញទាំងនោះ អនុវត្តការតម្រៀប និងការកែតម្រូវដែលជំរុញដោយ AI ដូចគ្នាចំពោះពួកវា ហើយអនុញ្ញាតឱ្យអ្នកចូលនិវត្តន៍ឧបករណ៍ចាស់នៅលើបន្ទាត់ពេលវេលាផ្ទាល់ខ្លួនរបស់អ្នក ដោយគ្មានគម្លាតគ្របដណ្តប់នៅចន្លោះ។
ត្រៀមខ្លួនការពារកម្មវិធីរបស់អ្នកហើយឬនៅ? ស្នើសុំការបង្ហាញមួយ ថ្ងៃនេះ ហើយស្វែងយល់ពីរបៀបដែល Xygeni Vulnerability Scan អាចផ្លាស់ប្តូរយុទ្ធសាស្ត្រគ្រប់គ្រងភាពងាយរងគ្រោះរបស់អ្នក។
សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើអ្វីជាភាពខុសគ្នារវាងការស្កេនភាពងាយរងគ្រោះ និងការកំណត់អាទិភាពភាពងាយរងគ្រោះ?
ការស្កេនភាពងាយរងគ្រោះរកឃើញចំណុចខ្សោយនៅទូទាំងកូដ ការកំណត់រចនាសម្ព័ន្ធ និងការពឹងផ្អែកប្រភពបើកចំហ។ ការផ្តល់អាទិភាពគឺជាជំហានដាច់ដោយឡែកនៃការសម្រេចចិត្តថាការរកឃើញមួយណាដែលត្រូវជួសជុលមុនគេ ដោយប្រើសញ្ញាដូចជាទិន្នន័យកេងប្រវ័ញ្ច EPSS និងការវិភាគលទ្ធភាពទៅដល់ ជាជាងចាត់ទុកការរកឃើញនីមួយៗថាជារឿងបន្ទាន់ដូចគ្នា។
តើការស្កេនចំណុចខ្សោយរបស់ Xygeni ក៏ចាប់មេរោគបានដែរ ឬគ្រាន់តែចាប់បាន CVE ដែលគេស្គាល់?
ទាំងពីរ។ Xygeni រួមបញ្ចូលគ្នានូវការស្កេនភាពងាយរងគ្រោះដែលមានមូលដ្ឋានលើ CVE បែបប្រពៃណីជាមួយនឹងការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែងនៅទូទាំងបញ្ជីឈ្មោះសាធារណៈដូចជា NPM, Maven និង PyPI ដូច្នេះកញ្ចប់ព្យាបាទដែលទើបបោះពុម្ពផ្សាយថ្មីត្រូវបានរារាំងនៅចំណុចនៃការបោះពុម្ពផ្សាយ មិនមែនគ្រាន់តែភាពងាយរងគ្រោះដែលគេស្គាល់ និងបង្ហាញនោះទេ។
តើ EPSS ជាអ្វី ហើយហេតុអ្វីបានជាវាសំខាន់រួមជាមួយពិន្ទុ CVE?
EPSS (ប្រព័ន្ធវាយតម្លៃការព្យាករណ៍ការកេងប្រវ័ញ្ច) ព្យាករណ៍ពីលទ្ធភាពដែលភាពងាយរងគ្រោះមួយត្រូវបានគេកេងប្រវ័ញ្ច ខណៈពេលដែលពិន្ទុ CVE វាស់ស្ទង់ភាពធ្ងន់ធ្ងរតាមទ្រឹស្តី។ ការរួមបញ្ចូលគ្នាទាំងពីរ ដូចដែល Xygeni ធ្វើ អនុញ្ញាតឱ្យក្រុមមួយផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលទាំងធ្ងន់ធ្ងរ និងទំនងជាត្រូវបានវាយប្រហារ។
តើការស្កេនភាពងាយរងគ្រោះអាចដំណើរការដោយស្វ័យប្រវត្តិនៅក្នុង CI/CDឬវាតម្រូវឱ្យមានជំហានដាច់ដោយឡែកមួយ?
Xygeni រួមបញ្ចូលដោយផ្ទាល់ជាមួយ CI/CD វេទិកាដូចជា Jenkins, GitHub Actions និង CircleCI ដូច្នេះការស្កេននឹងដំណើរការដោយស្វ័យប្រវត្តិនៅលើការបង្កើត និងការដាក់ពង្រាយនីមួយៗ រួមទាំង pull request ការស្កេនដែលចាប់បញ្ហាដូចជាការចាក់ SQL ឬ XSS មុនពេលបញ្ចូលកូដ។

