





ដោយសារស្ថាប័នហិរញ្ញវត្ថុពឹងផ្អែកកាន់តែខ្លាំងឡើងលើបច្ចេកវិទ្យាឌីជីថលដើម្បីផ្តល់សេវាកម្មរបស់ពួកគេ ហានិភ័យនៃការវាយប្រហារតាមអ៊ីនធឺណិត ការរំខាន និងការបរាជ័យក្នុងប្រតិបត្តិការបានកើនឡើងគួរឱ្យកត់សម្គាល់។ ច្បាប់នៃភាពធន់នៃប្រតិបត្តិការឌីជីថល (DORA) ដោះស្រាយបញ្ហាប្រឈមនេះជាមួយនឹងសសរស្តម្ភសំខាន់ៗចំនួនប្រាំរបស់ខ្លួន ដោយធានាថាអង្គភាពហិរញ្ញវត្ថុនៅទូទាំងសហភាពអឺរ៉ុបរក្សាបាននូវភាពធន់នៃប្រតិបត្តិការដ៏រឹងមាំ។ នៅក្នុងអត្ថបទមុនៗ យើងបានស្វែងយល់ពីតម្រូវការរបស់ DORA សម្រាប់ការគ្រប់គ្រងហានិភ័យ ICT ការរាយការណ៍ឧប្បត្តិហេតុ និងការគ្រប់គ្រងហានិភ័យភាគីទីបី។ ថ្ងៃនេះ យើងផ្តោតលើសសរស្តម្ភទីបី៖ ការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថល.
សសរស្តម្ភនេះមានសារៈសំខាន់ណាស់សម្រាប់ធានាថាអង្គភាពហិរញ្ញវត្ថុមិនត្រឹមតែឆ្លើយតបទៅនឹងឧប្បត្តិហេតុប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងកំពុងធ្វើសកម្មភាពយ៉ាងសកម្មផងដែរ។ ការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការ ដើម្បីស្វែងរកចំណុចខ្សោយមុនពេលវាបង្កផលវិបាកក្នុងពិភពពិត។
តើការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថលជាអ្វី?
ការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថល គឺជាផ្នែកសំខាន់មួយនៃ DORA។ វាតម្រូវឱ្យស្ថាប័នហិរញ្ញវត្ថុធ្វើតេស្តប្រព័ន្ធ ICT របស់ពួកគេជាប្រចាំ។ ការធ្វើតេស្តទាំងនេះមានចាប់ពីការត្រួតពិនិត្យជាមូលដ្ឋាន រហូតដល់ការធ្វើតេស្តជ្រៀតចូលដែលដឹកនាំដោយការគំរាមកំហែង (TLPT)។ គោលដៅគឺដើម្បីស្វែងរកហានិភ័យដែលអាចបញ្ឈប់ស្ថាប័នពីការផ្តល់សេវាសំខាន់ៗ។
មាត្រា 25 របស់ DORA ចែងថា កម្មវិធីធ្វើតេស្តគួរតែត្រូវគ្នានឹងទម្រង់ហានិភ័យ និងទំហំរបស់ស្ថាប័ន។ ស្ថាប័នធំៗត្រូវតែអនុម័តយុទ្ធសាស្ត្រធ្វើតេស្តកម្រិតខ្ពស់ជាងនេះ។ វិធីសាស្រ្តនេះជួយស្ថាប័ននានារកឃើញ ឆ្លើយតប និងងើបឡើងវិញពីការរំខានដោយមានផលប៉ះពាល់តិចតួចបំផុត។
សមាសធាតុសំខាន់ៗនៃការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថល
តម្រូវការធ្វើតេស្តជាមូលដ្ឋាន
DORA តម្រូវឱ្យស្ថាប័នហិរញ្ញវត្ថុធ្វើតេស្តជាមូលដ្ឋានជាប្រចាំ។ ការធ្វើតេស្តទាំងនេះរួមមាន៖
- ការវាយតម្លៃភាពងាយរងគ្រោះ៖ ការស្វែងរកចំណុចខ្សោយនៅក្នុងប្រព័ន្ធខាងក្នុង និងខាងក្រៅ។
- ការវិភាគកម្មវិធីប្រភពបើកចំហ៖ ធានាថាសមាសធាតុភាគីទីបីដែលប្រើប្រាស់ដោយអង្គការមានសុវត្ថិភាព។
- ការវាយតម្លៃសុវត្ថិភាពបណ្តាញ៖ ការរកឃើញ និងការជួសជុលហានិភ័យក្នុងការរៀបចំបណ្តាញ។
- ការធ្វើតេស្តបញ្ចប់៖ កំពុងក្លែងធ្វើដំណើរការប្រតិបត្តិការទាំងមូល ដើម្បីស្វែងរកចំណុចខ្សោយ។
- ការវិភាគគម្លាត និងការពិនិត្យឡើងវិញអំពីសន្តិសុខរូបវន្ត៖ កំពុងសាកល្បងប្រសិទ្ធភាពនៃវិធានការសន្តិសុខទាំងរូបវន្ត និងឌីជីថល។
ការធ្វើតេស្តកម្រិតខ្ពស់៖ ការធ្វើតេស្តជ្រៀតចូលដែលដឹកនាំដោយការគំរាមកំហែង (TLPT)
ស្ថាប័នធំៗត្រូវតែអនុវត្ត TLPT ដែលធ្វើត្រាប់តាមការវាយប្រហារតាមអ៊ីនធឺណិតពិតប្រាកដ។ TLPT គឺជាវិធីមួយក្នុងចំណោមវិធីល្អបំផុតដើម្បីស្វែងរកចំណុចខ្សោយដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ច។ ការធ្វើតេស្តនេះគឺមានសារៈសំខាន់សម្រាប់ស្ថាប័នដែលគ្រប់គ្រងមុខងារស្នូលដូចជាប្រព័ន្ធទូទាត់ និងសេវាកម្មធនាគារ។
ការធ្វើតេស្តផ្អែកលើសេណារីយ៉ូ
ការធ្វើតេស្តផ្អែកលើសេណារីយ៉ូរៀបចំស្ថាប័នសម្រាប់ការគំរាមកំហែងជាក់លាក់ ដូចជាការវាយប្រហារតាមអ៊ីនធឺណិត ឬគ្រោះធម្មជាតិ។sastវាធ្វើត្រាប់តាមព្រឹត្តិការណ៍ក្នុងពិភពពិតដែលអាចរំខានដល់ដំណើរការអាជីវកម្ម។
ការសម្របទៅនឹងតម្រូវការរបស់ DORA៖ វិធីសាស្ត្រជាដំណាក់កាល
អង្គភាពហិរញ្ញវត្ថុត្រូវតែតម្រឹមការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថលរបស់ពួកគេជាមួយនឹងការធ្វើតេស្តរបស់ DORA standardស. ដំណើរការនេះចាប់ផ្តើមជាមួយនឹងការធ្វើតេស្តជាមូលដ្ឋាន ហើយកាន់តែរីកចម្រើនទៅមុខ នៅពេលដែលអង្គភាពពង្រឹងភាពធន់របស់ខ្លួន។
ការធ្វើតេស្តធម្មតា និងមានរចនាសម្ព័ន្ធDORA តម្រូវឱ្យស្ថាប័ននានាធ្វើតេស្តហេដ្ឋារចនាសម្ព័ន្ធ ICT របស់ពួកគេជាប្រចាំ។ ការធ្វើតេស្តទាំងនេះធានាថាទាំងប្រព័ន្ធ និងបុគ្គលិកដែលគ្រប់គ្រងពួកវាត្រៀមខ្លួនរួចជាស្រេចសម្រាប់ហានិភ័យដែលអាចកើតមាន។
កម្មវិធីធ្វើតេស្តតាមតម្រូវការស្ថាប័ននានាត្រូវតែបង្កើតយុទ្ធសាស្ត្រធ្វើតេស្តតាមតម្រូវការ។ ស្ថាប័នតូចៗអាចត្រូវការតែការធ្វើតេស្តជាមូលដ្ឋានប៉ុណ្ណោះ។ ប្រតិបត្តិការសំខាន់ៗតម្រូវឱ្យមានការធ្វើតេស្តដឹកនាំដោយការគំរាមកំហែង។
ការកែលម្អជាបន្តស្ថាប័ននានាត្រូវតែពិនិត្យឡើងវិញនូវលទ្ធផលតេស្ត និងស្វែងរកចំណុចដែលត្រូវកែលម្អ។ ដំណើរការនេះរក្សាប្រព័ន្ធរបស់ពួកគេឱ្យរឹងមាំ និងជួយពួកគេឱ្យសម្របខ្លួនទៅនឹងការគំរាមកំហែងថ្មីៗ។
របៀបដែល Xygeni បង្កើនការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថល
នៅ Xygeni យើងដឹងថាការបំពេញតាមតម្រូវការធ្វើតេស្តភាពធន់របស់ DORA ត្រូវការច្រើនជាងការស្កេនជាមូលដ្ឋាន។ វេទិការបស់យើងផ្តល់ជូននូវឧបករណ៍ដែលត្រូវបានរចនាឡើងសម្រាប់ទាំងការធ្វើតេស្តជាមូលដ្ឋាន និងកម្រិតខ្ពស់។
ការរកឃើញអាថ៌កំបាំងXygeni ជួយស្វែងរកអាថ៌កំបាំងដែលបានអ៊ិនកូដយ៉ាងរឹងមាំ ដូចជាពាក្យសម្ងាត់ និងថូខឹន API ដើម្បីការពារការចូលប្រើដោយគ្មានការអនុញ្ញាត។
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaCការវិភាគ៖ ឧបករណ៍របស់យើងពិនិត្យមើលការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នកសម្រាប់ចន្លោះប្រហោងសុវត្ថិភាព។ នេះធានាថាប្រព័ន្ធនៅតែមានសុវត្ថិភាពក្នុងអំឡុងពេលធ្វើតេស្តភាពធន់។
ការរកឃើញកូដព្យាបាទ: Xygeni ស្កេនកម្មវិធីសម្រាប់កូដព្យាបាទ ដែលមានសារៈសំខាន់សម្រាប់ការពារប្រឆាំងនឹង backdoor និងការលេចធ្លាយទិន្នន័យ។
CI/CD Pipeline Security: យើងបញ្ចូលការត្រួតពិនិត្យសុវត្ថិភាពទៅក្នុងរបស់អ្នក CI/CD លំហូរការងារ ដោយអនុវត្តសុវត្ថិភាពពេញមួយការចែកចាយកម្មវិធីរបស់អ្នក។
តើអ្នកចង់ដឹងបន្ថែមអំពីការធ្វើតេស្តភាពធន់របស់ DORA ដែរឬទេ?
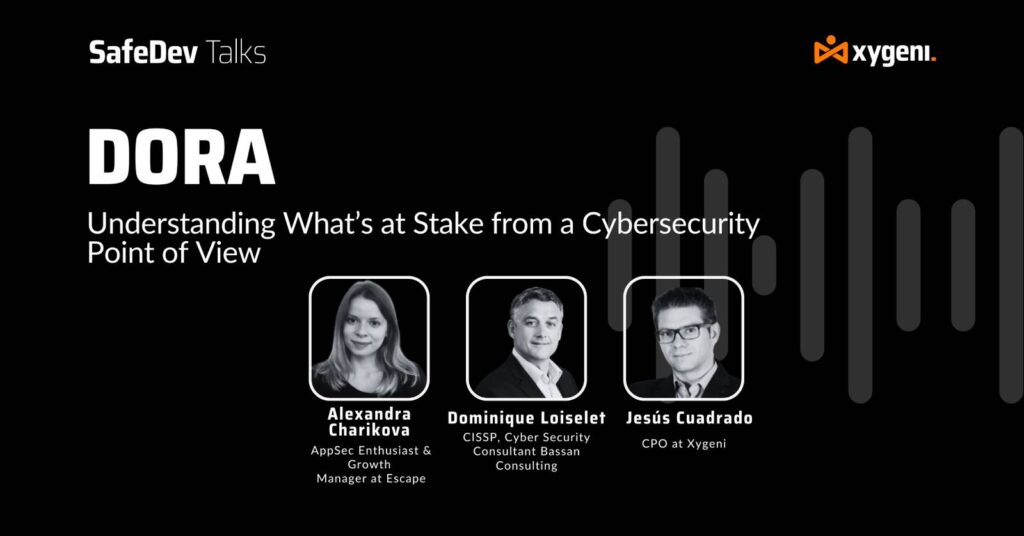
សូមទស្សនាវគ្គពិភាក្សា SafeDev របស់យើង ការអនុលោមតាម DORA ដើម្បីស្វែងយល់បន្ថែមអំពី Rការធ្វើតេស្តភាពធន់ និងបទប្បញ្ញត្តិផ្សេងទៀតដែលប៉ះពាល់ដល់សហភាពអឺរ៉ុប!
ការនាំមុខគេលើការគំរាមកំហែងថ្មីៗជាមួយនឹងការធ្វើតេស្តប្រកបដោយប្រសិទ្ធភាព
ស្ថាប័នហិរញ្ញវត្ថុគឺជាគោលដៅចម្បងសម្រាប់ការវាយប្រហារតាមអ៊ីនធឺណិត។ ការធ្វើតេស្តភាពធន់ជាប្រចាំគឺមានសារៈសំខាន់ណាស់ក្នុងការឈានទៅមុខ។ ការធ្វើតេស្តភាពធន់ប្រតិបត្តិការប្រកបដោយភាពសកម្មជួយស្ថាប័ននានាស្វែងរក និងជួសជុលចំណុចខ្សោយមុនពេលវាក្លាយជាគ្រោះថ្នាក់។
ឧបករណ៍សកម្មរបស់ Xygeni អនុញ្ញាតឱ្យស្ថាប័នហិរញ្ញវត្ថុបំពេញតាមការធ្វើតេស្តភាពធន់របស់ DORA standardទ. តាមរយៈការធ្វើស្វ័យប្រវត្តិកម្មការជូនដំណឹង និងការត្រួតពិនិត្យជាបន្តបន្ទាប់ ស្ថាប័ននានាអាចរកឃើញ និងដោះស្រាយការគំរាមកំហែងបានយ៉ាងឆាប់រហ័ស។ នេះធានាបាននូវប្រតិបត្តិការដែលមានសុវត្ថិភាព។
ពង្រឹងភាពធន់នៃប្រតិបត្តិការឌីជីថលរបស់អ្នក
សសរស្តម្ភទីបីរបស់ DORA គឺការធ្វើតេស្តភាពធន់នៃប្រតិបត្តិការឌីជីថល ដែលផ្តោតលើការត្រៀមខ្លួន។ ការធ្វើតេស្តជាប្រចាំ ដែលត្រូវបានរៀបចំឡើងតាមតម្រូវការរបស់ស្ថាប័ននីមួយៗ គឺជាគន្លឹះក្នុងការរក្សាភាពធន់នៃប្រតិបត្តិការ។ ដោយការតម្រឹមការធ្វើតេស្តរបស់អ្នកជាមួយនឹងការធ្វើតេស្តរបស់ DORA standardនិងដោយប្រើប្រាស់ឧបករណ៍សាកល្បងដ៏មានអានុភាពរបស់ Xygeni ស្ថាប័នរបស់អ្នកអាចការពារប្រព័ន្ធរបស់ខ្លួនពីការគំរាមកំហែងដែលកំពុងវិវត្ត។
សូមរង់ចាំតាមដាន នៅពេលដែលយើងស្វែងយល់ពីសសរស្តម្ភចុងក្រោយរបស់ DORA។ ស៊ីហ្គេនី នៅទីនេះដើម្បីគាំទ្រអ្នកក្នុងការសម្រេចបាននូវការអនុលោមតាមច្បាប់ពេញលេញ និងការបង្កើនភាពធន់។