






ចំពោះ ប្រព័ន្ធដាក់ពិន្ទុព្យាករណ៍ពីការកេងប្រវ័ញ្ច (EPSS) ផ្លាស់ប្តូររបៀបដែលក្រុមសន្តិសុខដោះស្រាយភាពងាយរងគ្រោះ។ ជំនួសឱ្យការផ្តោតតែលើពិន្ទុភាពធ្ងន់ធ្ងរ EPSS ផ្លាស់ប្តូរការយកចិត្តទុកដាក់ទៅលើភាពងាយរងគ្រោះក្នុងពិភពពិត ដោយជួយក្រុមជួសជុលអ្វីដែលអ្នកវាយប្រហារកំពុងកំណត់គោលដៅជំនួសឱ្យការខ្ជះខ្ជាយពេលវេលាលើហានិភ័យទ្រឹស្តី។ តាមរយៈការទាញយកអត្ថប្រយោជន៍ពីការដាក់ពិន្ទុ EPSS អង្គការនានាអាចកែលម្អយុទ្ធសាស្ត្រគ្រប់គ្រងភាពងាយរងគ្រោះរបស់ពួកគេបានយ៉ាងសំខាន់ ដោយធ្វើឱ្យប្រាកដថាពួកគេជួសជុល។ ហានិភ័យខ្ពស់ CVE មុន ពួកគេត្រូវបានគេកេងប្រវ័ញ្ច។
អង្គការនានាប្រឈមមុខ CVE ថ្មីជាង 20,000 ជារៀងរាល់ឆ្នាំការតាមឲ្យទាន់គេស្ទើរតែមិនអាចទៅរួចទេ។ ក្រុមសន្តិសុខកំពុងតស៊ូជាមួយនឹងភាពអស់កម្លាំងដោយមានការប្រុងប្រយ័ត្នរួចទៅហើយជារឿយៗចំណាយពេលច្រើនម៉ោងដើម្បីជួសជុលចំណុចខ្សោយដែលអាចនឹងមិនដែលត្រូវបានកេងប្រវ័ញ្ច។ លទ្ធផល? ធនធានខ្ជះខ្ជាយ ពេលវេលាឆ្លើយតបយឺត និងបញ្ហាដែលនៅសេសសល់គ្មានទីបញ្ចប់។
នោះហើយជាកន្លែង ការគ្រប់គ្រងពិន្ទុ EPSS ធ្វើឱ្យមានភាពខុសគ្នា។ មិនដូចការវាយតម្លៃហានិភ័យថេរនៅក្នុង CVSS ទេ ការដាក់ពិន្ទុ EPSS ត្រូវការ ផ្អែកលើការព្យាករណ៍ វិធីសាស្រ្ត។ វាជួយក្រុមផ្តោតលើ ចន្លោះប្រហោងសុវត្ថិភាព ទំនងជាត្រូវបានវាយប្រហារក្នុងរយៈពេល 30 ថ្ងៃខាងមុខ ដែលធ្វើឱ្យកិច្ចខិតខំប្រឹងប្រែងជួសជុលកាន់តែមានគោលដៅ និងមានប្រសិទ្ធភាព។
មានអ្វីថ្មី? EPSS v4
បង្កើតឡើងដោយ វេទិកាក្រុមឆ្លើយតបឧប្បត្តិហេតុ និងសន្តិសុខ (FIRST), EPSS ជំនាន់ទី៤-ចេញផ្សាយនៅថ្ងៃទី ថ្ងៃទី៣១ ខែមីនា ឆ្នាំ២០២៥- ណែនាំ ការកែលម្អសំខាន់ៗ:
- ការធ្វើគំរូទិន្នន័យកាន់តែប្រសើរសម្រាប់ការព្យាករណ៍ពីការកេងប្រវ័ញ្ចកាន់តែត្រឹមត្រូវ។
- ការតាមដានសកម្មភាពកេងប្រវ័ញ្ចតាមពេលវេលាជាក់ស្តែង ដើម្បីឆ្លុះបញ្ចាំងពីការគំរាមកំហែងបច្ចុប្បន្ន។
- ភាពត្រឹមត្រូវកាន់តែខ្លាំងក្នុងការកំណត់ចំណុចខ្សោយណាដែលអ្នកវាយប្រហារនឹងកំណត់គោលដៅបន្ទាប់។
អ្នកជំនាញសន្តិសុខតាមអ៊ីនធឺណិត លោក Jay Jacobsដែលជាសហអ្នកបង្កើត EPSS បានពន្យល់នៅក្នុងអត្ថបទថ្មីៗរបស់គាត់ថា “ការណែនាំអំពី EPSS កំណែ 4", ថាការអាប់ដេតទាំងនេះបង្កើន របៀបដែលក្រុមសន្តិសុខព្យាករណ៍ និងផ្តល់អាទិភាពដល់ការគំរាមកំហែង។ លោកសង្កត់ធ្ងន់ថា ឥឡូវនេះ EPSS ផ្តល់ជូននូវការធ្វើគំរូស្ថិតិដែលប្រសើរឡើង និងការប៉ាន់ស្មានប្រូបាប៊ីលីតេដែលប្រសើរឡើង ដែលជួយអង្គការនានាផ្តោតលើ ហានិភ័យក្នុងពិភពពិត ជាជាងពិន្ទុភាពធ្ងន់ធ្ងរតាមទ្រឹស្តី។
ជាមួយនឹងការកែលម្អទាំងនេះ ការដាក់ពិន្ទុ EPSS ផ្តល់នូវការយល់ដឹងកាន់តែច្បាស់អំពីភាពអាចកេងប្រវ័ញ្ចបាន ដែលជួយក្រុម DevOps សន្តិសុខ និង IT ផ្តោតលើការគំរាមកំហែងពិតប្រាកដជំនួសឱ្យហានិភ័យដែលអាចកើតមាន។
តើ E ជាអ្វី?លួចយក Pប្រព័ន្ធដាក់ពិន្ទុការទស្សន៍ទាយ
ចំពោះ ប្រព័ន្ធដាក់ពិន្ទុព្យាករណ៍ពីការកេងប្រវ័ញ្ច (EPSS) ផ្លាស់ប្តូររបៀបដែលក្រុមសន្តិសុខដោះស្រាយភាពងាយរងគ្រោះ។ មិនដូច CVSS ដែលវាយតម្លៃភាពធ្ងន់ធ្ងរដែលអាចកើតមាននៃភាពងាយរងគ្រោះនោះទេ EPSS ផ្តល់អាទិភាពដល់ការកេងប្រវ័ញ្ចក្នុងពិភពពិត។ វា ព្យាករណ៍ពីចំណុចខ្សោយដែលអ្នកវាយប្រហារទំនងជានឹងកេងប្រវ័ញ្ចដោយជួយក្រុមនានាផ្តោតលើការគំរាមកំហែងជាក់ស្តែងជំនួសឱ្យហានិភ័យទ្រឹស្តី។
ការផ្លាស់ប្តូរនេះមានសារៈសំខាន់ ពីព្រោះមិនមែនភាពងាយរងគ្រោះធ្ងន់ធ្ងរទាំងអស់សុទ្ធតែក្លាយជាគោលដៅវាយប្រហារនោះទេ។ ចំណុចងាយរងគ្រោះជាច្រើននៅតែមិនទាន់រងផលប៉ះពាល់ ខណៈពេលដែលភាពងាយរងគ្រោះដែលមានហានិភ័យមធ្យមច្រើនតែប្រឈមមុខនឹងការកេងប្រវ័ញ្ចជាញឹកញាប់។ ក្រុមសន្តិសុខត្រូវតែធ្វើការរចនាដ៏ឆ្លាតវៃ និងផ្អែកលើហានិភ័យ។cisអ៊ីយ៉ុងដើម្បីប្រើប្រាស់ធនធានប្រកបដោយប្រសិទ្ធភាព។ EPSS អាចឱ្យពួកគេធ្វើដូច្នោះបាន។
ចំពោះ វេទិកាក្រុមឆ្លើយតបឧប្បត្តិហេតុ និងសន្តិសុខ (FIRST) បានបង្កើត EPS ទៅ បិទ គម្លាតរវាង ការវាយតម្លៃភាពធ្ងន់ធ្ងរ និងហានិភ័យជាក់ស្តែង។ វា ប្រមូល ទិន្នន័យពី ស៊ើបការណ៍សម្ងាត់អំពីការគំរាមកំហែង ការកេងប្រវ័ញ្ចពីមុន និងការវាយប្រហារតាមពេលវេលាជាក់ស្តែង. វិធីសាស្រ្តនេះ។ ជួយ ក្រុម ផ្តោត ច្រើនបំផុត នៅក្នុងហានិភ័យ ភាពងាយរងគ្រោះ, ពង្រឹង សន្តិសុខ និង ឆ្លើយតប លឿនជាងមុនចំពោះការគំរាមកំហែង។
សទ្ទានុក្រមសុវត្ថិភាព Xygeni
តើវាគឺជាអ្វី?
វាព្យាករណ៍ពីលទ្ធភាពដែលអ្នកវាយប្រហារនឹងកេងចំណេញពីភាពងាយរងគ្រោះក្នុងរយៈពេល 30 ថ្ងៃខាងមុខ។ ពិន្ទុត្រូវបានធ្វើបច្ចុប្បន្នភាពជារៀងរាល់ថ្ងៃ ដែលជួយអង្គការនានាផ្តោតលើភាពងាយរងគ្រោះដែលមានហានិភ័យខ្ពស់បំផុត។ ពិន្ទុមានចាប់ពី 0 ដល់ 1—ពិន្ទុខ្ពស់បង្ហាញពីឱកាសកាន់តែច្រើននៃការកេងចំណេញ។
របៀបដែលវាធ្វើការ
ចំពោះ ប្រព័ន្ធដាក់ពិន្ទុព្យាករណ៍ពីការកេងប្រវ័ញ្ច (EPSS) ធ្វើអោយប្រសើរឡើងនូវរបៀបដែលក្រុមសន្តិសុខគ្រប់គ្រងភាពងាយរងគ្រោះដោយផ្លាស់ប្តូរការផ្តោតអារម្មណ៍ពីការវាយតម្លៃភាពធ្ងន់ធ្ងរទៅជាហានិភ័យក្នុងពិភពពិត។ ជំនួសឱ្យការសន្មត់ថាភាពងាយរងគ្រោះធ្ងន់ធ្ងរនីមួយៗបង្កគ្រោះថ្នាក់កម្រិតដូចគ្នា EPSS កំណត់ថាតើឧក្រិដ្ឋជនណាដែលទំនងជានឹងកេងប្រវ័ញ្ចក្នុងរយៈពេល 30 ថ្ងៃខាងមុខ។
ការផ្លាស់ប្តូរវិធីសាស្រ្តនេះមានសារៈសំខាន់ ពីព្រោះឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតមិនវាយប្រហាររាល់ភាពងាយរងគ្រោះដែលមានភាពធ្ងន់ធ្ងរខ្ពស់នោះទេ។ ខ្លះត្រូវបានគេមិនអើពើអស់រយៈពេលជាច្រើនឆ្នាំ ខណៈពេលដែលខ្លះទៀតក្លាយជាគោលដៅវាយប្រហារញឹកញាប់ ទោះបីជាមានពិន្ទុភាពធ្ងន់ធ្ងរទាបជាងក៏ដោយ។ សម្រាប់ហេតុផលនេះ EPSS ជួយក្រុមនានាឱ្យចាត់ថ្នាក់ភាពងាយរងគ្រោះកាន់តែមានប្រសិទ្ធភាព និងជួសជុលការគំរាមកំហែងបន្ទាន់បំផុតជាមុនសិន ជំនួសឱ្យការខ្ជះខ្ជាយពេលវេលាលើហានិភ័យទ្រឹស្តី។
តើ EPSS កំណត់ពិន្ទុយ៉ាងដូចម្តេច?
EPSS វិភាគព័ត៌មានស៊ើបការណ៍សម្ងាត់អំពីការគំរាមកំហែង សកម្មភាពកេងប្រវ័ញ្ចពីមុន និងគំរូវាយប្រហារក្នុងពិភពពិត ដើម្បីគណនាពិន្ទុប្រូបាប៊ីលីតេរវាង 0 និង 1 (0-100%)។ ពិន្ទុនេះតំណាងឱ្យលទ្ធភាពដែលអ្នកវាយប្រហារនឹងកេងប្រវ័ញ្ចភាពងាយរងគ្រោះក្នុងរយៈពេល 30 ថ្ងៃខាងមុខ។
EPSS v4 ដែលចេញផ្សាយនៅថ្ងៃទី 17 ខែមីនា ឆ្នាំ 2025 មានភាពប្រសើរឡើងលើកំណែមុនៗ ដោយណែនាំមុខងារជាមុនបន្ថែមទៀត។cisការធ្វើគំរូអេឡិចត្រូនិច ការតាមដានការកេងប្រវ័ញ្ចតាមពេលវេលាជាក់ស្តែង និងការបង្កើនភាពត្រឹមត្រូវនៃការព្យាករណ៍។
ដំណើរការប្រាំជំហាននៃការដាក់ពិន្ទុ EPSS
EPSS គណនាហានិភ័យនៃការកេងប្រវ័ញ្ច ដោយប្រើប្រាស់ដំណើរការប្រាំជំហានដែលមានរចនាសម្ព័ន្ធ។ ជំហាននីមួយៗត្រូវបានបង្កើតឡើងនៅលើជំហានមុន ដោយធានាថាក្រុមសន្តិសុខទទួលបានការយល់ដឹងជាក់ស្តែងដោយផ្អែកលើទិន្នន័យអំពីការគំរាមកំហែងតាមអ៊ីនធឺណិត។ ជាលទ្ធផល អង្គការនានាអាចផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះកាន់តែច្រើន។ ប្រសិទ្ធិភាព និងឆ្លើយតបទៅនឹងការគំរាមកំហែងដោយភាពត្រឹមត្រូវខ្ពស់ជាងមុន។
- ការប្រមូលទិន្នន័យដំបូងឡើយ EPSS ប្រមូលទិន្នន័យភាពងាយរងគ្រោះពីមូលដ្ឋានទិន្នន័យ CVE និងប្រភពដែលគួរឱ្យទុកចិត្តផ្សេងទៀត។ ជំហាននេះដាក់មូលដ្ឋានគ្រឹះសម្រាប់ការដាក់ពិន្ទុត្រឹមត្រូវដោយទាញយកគុណលក្ខណៈភាពងាយរងគ្រោះលម្អិត។
- ការប្រមូលភស្តុតាងនៃការកេងប្រវ័ញ្ចក្នុងពេលជាមួយគ្នានេះ EPSS ត្រួតពិនិត្យកំណត់ត្រាប្រចាំថ្ងៃនៃសកម្មភាពកេងប្រវ័ញ្ចពីព័ត៌មានស៊ើបការណ៍សម្ងាត់ទាំងសាធារណៈ និងឯកជន។ តាមរយៈការវិភាគទិន្នន័យនេះ ក្រុមសន្តិសុខអាចកំណត់អត្តសញ្ញាណចំណុចខ្សោយណាដែលឧក្រិដ្ឋជនកំណត់គោលដៅយ៉ាងសកម្ម។
- ការបណ្តុះបណ្តាលគំរូបន្ទាប់មក EPSS ពិនិត្យមើលនិន្នាការប្រវត្តិសាស្ត្រដើម្បីកំណត់គំរូរវាងភាពងាយរងគ្រោះ និងសកម្មភាពកេងប្រវ័ញ្ច។ តាមរយៈការកែលម្អគំរូការរៀនម៉ាស៊ីនរបស់ខ្លួនជាបន្តបន្ទាប់ EPSS បង្កើនភាពត្រឹមត្រូវនៃការព្យាករណ៍របស់ខ្លួនតាមពេលវេលា។
- ការវាយតំលៃការអនុវត្ត។ដើម្បីរក្សាភាពជឿជាក់ EPSS ធ្វើតេស្ត និងកែលម្អការព្យាករណ៍របស់ខ្លួនជាប្រចាំ។ តាមរយៈការបញ្ចូលសុពលភាពស្ថិតិ ប្រព័ន្ធធានាថាពិន្ទុរបស់វានៅតែមានភាពត្រឹមត្រូវ និងពាក់ព័ន្ធ។
- បច្ចុប្បន្នភាពប្រចាំថ្ងៃជាចុងក្រោយ EPSS ធ្វើបច្ចុប្បន្នភាពពិន្ទុភាពងាយរងគ្រោះជារៀងរាល់ថ្ងៃដោយផ្អែកលើសកម្មភាពកេងប្រវ័ញ្ច និងភាពវៃឆ្លាតនៃការគំរាមកំហែងចុងក្រោយបំផុត។ ដោយគិតដល់ចំណុចនេះ ក្រុមសន្តិសុខអាចចូលមើលការវាយតម្លៃហានិភ័យទាន់សម័យ និងកំណត់អាទិភាពនៃការគំរាមកំហែងតាមនោះ។
ហេតុអ្វីបានជាការកេងប្រវ័ញ្ចមានសារៈសំខាន់នៅក្នុងសន្តិសុខតាមអ៊ីនធឺណិត
ភាពអាចកេងប្រវ័ញ្ចបាន - លទ្ធភាពដែលអ្នកវាយប្រហារនឹងកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ - ជំរុញការគ្រប់គ្រងភាពងាយរងគ្រោះពិន្ទុ EPSS។
ការផ្តោតសំខាន់នេះគឺជាអ្វីដែលធ្វើឱ្យ EPSS ខុសពីគំរូដាក់ពិន្ទុបែបប្រពៃណី ដែលមានទំនោរផ្តល់អាទិភាពលើសលប់លើភាពងាយរងគ្រោះដោយផ្អែកលើភាពធ្ងន់ធ្ងរតែមួយមុខ។
ឧទាហរណ៍ ភាពងាយរងគ្រោះអាចមានផលវិបាកខាងទ្រឹស្តីធ្ងន់ធ្ងរ ប៉ុន្តែនៅតែមិនទាន់ត្រូវបានកេងប្រវ័ញ្ចក្នុងការអនុវត្តជាក់ស្តែងដោយសារតែ៖
- ចំណាប់អារម្មណ៍របស់អ្នកវាយប្រហារមានកំណត់- មិនមែនគ្រប់ចំណុចខ្សោយទាំងអស់សុទ្ធតែមានតម្លៃក្នុងការខិតខំប្រឹងប្រែងនោះទេ។
- របាំងបរិស្ថាន- ខ្លះតម្រូវឱ្យមានលក្ខខណ្ឌជាក់លាក់ដើម្បីអាចប្រើប្រាស់បាន។
- កង្វះកូដកេងប្រវ័ញ្ចសាធារណៈ- ប្រសិនបើមិនមានការកេងប្រវ័ញ្ចទេ ហានិភ័យនឹងទាបជាង។
ដោយប្រើ ការកេងប្រវ័ញ្ច, EPSS អនុញ្ញាតឱ្យអង្គការនានា ផ្តោតលើភាពងាយរងគ្រោះដែលបង្ហាញពីហានិភ័យភ្លាមៗ និងជាក់ស្តែងបំផុត។, ធ្វើឱ្យប្រាកដ ឥរិយាបថសន្តិសុខដែលមានប្រសិទ្ធភាពជាងមុន.
ឧទាហរណ៍នៃពិភពលោកពិត
ក្រុមហ៊ុនមួយវិភាគចំណុចខ្សោយពីរនៅក្នុងប្រព័ន្ធរបស់ខ្លួន ហើយត្រូវតែសម្រេចចិត្តថាត្រូវជួសជុលមួយណាមុនគេ៖
- CVE-2023-12345ចំណុចខ្សោយដ៏សំខាន់មួយនៅក្នុងកម្មវិធីម៉ាស៊ីនមេដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ ជាមួយនឹង ពិន្ទុ CVSS 9.5ដែលបង្ហាញពីផលប៉ះពាល់ធ្ងន់ធ្ងរដែលអាចកើតមាន។ ទោះជាយ៉ាងណាក៏ដោយ ពិន្ទុ EPSS របស់វាគឺ 0.05 មានន័យថាលទ្ធភាពនៃការកេងប្រវ័ញ្ចគឺទាបដោយសារតែខ្វះកូដកេងប្រវ័ញ្ចសាធារណៈ ឬការចាប់អារម្មណ៍ពីអ្នកវាយប្រហារ។
- CVE-2023-67890: ភាពងាយរងគ្រោះកម្រិតមធ្យមនៅក្នុងបណ្ណាល័យដ៏ពេញនិយមមួយ ជាមួយនឹង ពិន្ទុ CVSS 6.0ទោះបីជាមានភាពធ្ងន់ធ្ងរទាបជាងក៏ដោយ ពិន្ទុ EPSS របស់វាគឺ 0.78 ដែលបង្ហាញពីលទ្ធភាពខ្ពស់នៃការកេងប្រវ័ញ្ច។
តាមរយៈការប្រើប្រាស់ EPSS ក្រុមហ៊ុនជៀសវាងការខ្ជះខ្ជាយពេលវេលាលើ CVE-2023-12345 ដោយសារតែវាមានពិន្ទុ CVSS ខ្ពស់។ ផ្ទុយទៅវិញ ពួកគេផ្តោតធនធានរបស់ពួកគេលើ CVE-2023-67890 ពីព្រោះអ្នកវាយប្រហារកំពុងកេងប្រវ័ញ្ចវា។
ឧទាហរណ៍នេះបង្ហាញពីមូលហេតុដែលការគ្រប់គ្រងភាពងាយរងគ្រោះដែលមានមូលដ្ឋានលើ EPSS ជួយក្រុមឱ្យធ្វើការរចនាសុវត្ថិភាពកាន់តែប្រសើរឡើងcisអ៊ីយ៉ុង។ ដោយសារតែបញ្ហានេះ ពួកគេឈប់កំណត់តែហានិភ័យសម្មតិកម្មប៉ុណ្ណោះ។ ផ្ទុយទៅវិញ ពួកគេផ្តោតលើការគំរាមកំហែងពិតប្រាកដជាមុនសិន។ ជាលទ្ធផល ការការពារកាន់តែរឹងមាំ ខណៈពេលដែលក្រុមសន្សំសំចៃពេលវេលា និងការខំប្រឹងប្រែង។
របៀបដែលពិន្ទុ EPSS បង្កើនការគ្រប់គ្រងភាពងាយរងគ្រោះ
ក្រុមសន្តិសុខដោះស្រាយកំហុសសន្តិសុខរាប់ពាន់ ដែលធ្វើឱ្យវាស្ទើរតែមិនអាចជួសជុលអ្វីៗគ្រប់យ៉ាងបាន។ វិធីសាស្ត្រប្រពៃណីចាត់ថ្នាក់បញ្ហាតាមភាពធ្ងន់ធ្ងរ ប៉ុន្តែវាជារឿយៗនាំឱ្យមានភាពអស់កម្លាំងដោយប្រុងប្រយ័ត្ន ការខ្ជះខ្ជាយពេលវេលា និងការឆ្លើយតបយឺតចំពោះការគំរាមកំហែងពិតប្រាកដ។ EPSS ផ្តោតលើការកេងប្រវ័ញ្ចជួយក្រុមនានាច្រោះចេញនូវបញ្ហាដែលមានហានិភ័យទាប និងផ្តោតលើបញ្ហាដែលទំនងជាត្រូវបានកំណត់គោលដៅបំផុត។
កាត់បន្ថយភាពអស់កម្លាំងដោយការជូនដំណឹង៖
ការសិក្សាបង្ហាញថា ៧៩% នៃអង្គការ ទទួលលើស ការជូនដំណឹងសុវត្ថិភាពចំនួន 10,000 ជារៀងរាល់ថ្ងៃនិងរហូតដល់ 52% គឺជាលទ្ធផលវិជ្ជមានមិនពិត (ការសិក្សារបស់ Gartner)។ EPSS ជួយក្រុមផ្តោតលើការគំរាមកំហែងពិតប្រាកដ ដោយកាត់បន្ថយសំឡេងរំខានពីការជូនដំណឹងដែលមិនសំខាន់។
សន្សំពេលវេលា និងធនធាន៖
ក្រុមសន្តិសុខខ្ជះខ្ជាយពេលវេលាក្នុងការបិទចន្លោះប្រហោងដែលអ្នកវាយប្រហារមិនអាចទាញយកប្រយោជន៍បាន។ EPSS ផ្តល់អាទិភាពដល់ក្រុមដែលមានហានិភ័យខ្ពស់បំផុត ដោយជួយក្រុមឱ្យធ្វើការប្រកបដោយប្រសិទ្ធភាព និងពង្រឹងឥរិយាបថសន្តិសុខរបស់ពួកគេ។
បង្កើនល្បឿនពេលវេលាឆ្លើយតប៖
បើគ្មានទិន្នន័យអំពីភាពងាយរងគ្រោះក្នុងពិភពពិតទេ ក្រុមនានាអាចនឹងពន្យារពេលការជួសជុលសម្រាប់ចំណុចខ្សោយធ្ងន់ធ្ងរ ឬខ្ជះខ្ជាយការខិតខំប្រឹងប្រែងលើចំណុចខ្សោយដែលមានហានិភ័យទាប។ EPSS ផ្តល់នូវការយល់ដឹងជាក់ស្តែង ដែលជួយក្រុមឱ្យធ្វើការសម្រេចចិត្ត។cisអ៊ីយ៉ុងលឿនជាងមុន និងបិទគម្លាតសុវត្ថិភាព មុនពេលអ្នកវាយប្រហារវាយប្រហារ។
ជួយការពារការវាយប្រហារនាពេលអនាគត៖
អង្គការជាច្រើនពិបាកក្នុងការឆ្លើយតបទៅនឹងការគំរាមកំហែង ដោយប្រញាប់ប្រញាល់អនុវត្តការជួសជុល លុះត្រាតែអ្នកវាយប្រហារទាញយកអត្ថប្រយោជន៍ពីចំណុចខ្សោយ។ EPSS ជួយក្រុមឱ្យនៅឈានមុខគេដោយកំណត់អត្តសញ្ញាណចន្លោះប្រហោងសុវត្ថិភាពដែលអាចជាគោលដៅបន្ទាប់។
ធ្វើឱ្យការកំណត់អាទិភាពកាន់តែឆ្លាតវៃ៖
EPSS ដំណើរការបានល្អបំផុតនៅពេលផ្សំជាមួយនឹងការវិភាគអំពីលទ្ធភាពទៅដល់ (ពិនិត្យមើលថាតើកំហុសសុវត្ថិភាពត្រូវបានប្រើប្រាស់នៅក្នុងកម្មវិធីឬអត់) និងការវាយតម្លៃផលប៉ះពាល់អាជីវកម្ម (ពិនិត្យមើលថាតើទ្រព្យសកម្មមួយមានសារៈសំខាន់ប៉ុណ្ណា)។ ជាមួយនឹងបរិបទបន្ថែមនេះ ក្រុមការងារជួសជុលបញ្ហាដែលបង្កហានិភ័យពិតប្រាកដ និងរំលងការងារដែលមិនចាំបាច់។
EPSS ជួយក្រុមសន្តិសុខឱ្យធ្វើការកាន់តែឆ្លាតវៃ មិនមែនកាន់តែពិបាកនោះទេ។ ជំនួសឱ្យការដេញតាមចំណុចខ្សោយនីមួយៗ ពួកគេផ្តោតលើចំណុចខ្សោយដែលបង្កហានិភ័យពិតប្រាកដ សន្សំសំចៃធនធាន និងនៅនាំមុខអ្នកវាយប្រហារ។
EPSS ទល់នឹង CVSS៖ ចង់ស្វែងយល់បន្ថែមទេ?
ខណៈពេលដែល EPSS ផ្តោតលើភាពងាយរងគ្រោះ ហើយ CVSS ផ្តល់ចំណាត់ថ្នាក់ភាពធ្ងន់ធ្ងរ ទាំងពីរដើរតួនាទីយ៉ាងសំខាន់ក្នុងការគ្រប់គ្រងភាពងាយរងគ្រោះ។
ស្វែងយល់ពីប្រកាសប្លក់ស៊ីជម្រៅរបស់យើង ដែលយើងវិភាគលម្អិតអំពី ភាពខុសគ្នាសំខាន់ៗរវាង CVSS និង EPSS របៀបដែលពួកវាបំពេញគ្នាទៅវិញទៅមក និងការអនុវត្តល្អបំផុតសម្រាប់ការកំណត់អាទិភាពកាន់តែឆ្លាតវៃ។
វិធីសាស្រ្តរបស់ Xygeni ក្នុងការទាញយកអត្ថប្រយោជន៍ពីប្រព័ន្ធដាក់ពិន្ទុព្យាករណ៍
ការវិភាគលទ្ធភាពទទួលបានសម្រាប់ការគ្រប់គ្រងភាពងាយរងគ្រោះនៃពិន្ទុ EPSS ដែលមានប្រសិទ្ធភាព
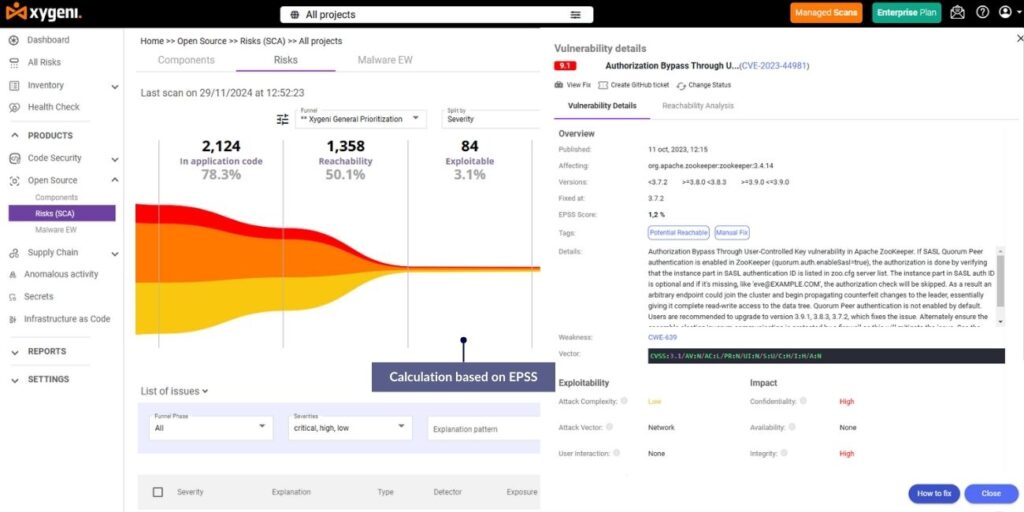
ស៊ីហ្គេនីសមត្ថភាពលេចធ្លោរបស់ Xygeni គឺការវិភាគលទ្ធភាពទៅដល់ ជួយក្រុមវាយតម្លៃថាតើភាពងាយរងគ្រោះត្រូវបានហៅយ៉ាងសកម្មក្នុងអំឡុងពេលដំណើរការឬអត់។ តាមរយៈការផ្សំពិន្ទុ EPSS ជាមួយទិន្នន័យលទ្ធភាពទៅដល់ Xygeni ផ្តល់អំណាចដល់ក្រុមឱ្យ៖
- កំណត់ភាពងាយរងគ្រោះ ដែលអាចកេងប្រវ័ញ្ច និងអាចចូលដំណើរការបាននៅក្នុងបរិស្ថានរបស់ពួកគេ។
- មិនអើពើនឹងការគំរាមកំហែងចាំបាច់ណាមួយឡើយដោយផ្តោតតែលើភាពងាយរងគ្រោះដែលបង្កហានិភ័យភ្លាមៗជាជាងហានិភ័យទ្រឹស្តី។
ឧទាហរណ៍ សូមពិចារណាពីចំណុចខ្វះខាតសុវត្ថិភាពដែលមានពិន្ទុ EPSS ខ្ពស់ ប៉ុន្តែមិនមានលទ្ធភាពចូលប្រើបាននៅពេលដំណើរការ (runtime reachability)។ ជំនួសឱ្យការផ្តោតលើបញ្ហានេះ ក្រុមអាចប្តូរទិសដៅកិច្ចខិតខំប្រឹងប្រែងរបស់ពួកគេទៅរកការគំរាមកំហែងបន្ទាន់ជាងនេះ។ វិធីសាស្រ្តនេះធានាថាពេលវេលា និងធនធានត្រូវបានប្រើប្រាស់សម្រាប់ហានិភ័យសំខាន់បំផុត ដែលធ្វើឱ្យប្រតិបត្តិការកាន់តែមានប្រសិទ្ធភាព។
ការប្រើប្រាស់ Dynamic Funnels ជាមួយពិន្ទុ EPSS ដើម្បីផ្តល់អាទិភាពដល់ហានិភ័យ
Xygeni បង្កើនការគ្រប់គ្រងភាពងាយរងគ្រោះជាមួយនឹងចីវលោកំណត់អាទិភាពថាមវន្ត ដែលជួយអង្គការនានាកែសម្រួលរបៀបដែលពួកគេកំណត់អាទិភាពហានិភ័យដោយផ្អែកលើតម្រូវការអាជីវកម្មជាក់លាក់។ មុខងារនេះរួមបញ្ចូលពិន្ទុ EPSS ជាមួយនឹងទិន្នន័យបរិបទបន្ថែម ដូចជា៖
- រង្វាស់លទ្ធភាពកេងប្រវ័ញ្ចដែលវាយតម្លៃថាតើភាពងាយរងគ្រោះមួយត្រូវបានកំណត់គោលដៅយ៉ាងសកម្មនៅក្នុងធម្មជាតិឬអត់។
- ផលប៉ះពាល់អាជីវកម្មដោយវាយតម្លៃពីរបៀបដែលការកេងប្រវ័ញ្ចអាចប៉ះពាល់ដល់ប្រព័ន្ធសំខាន់ៗ។
- កម្រិតនៃភាពធ្ងន់ធ្ងរដោយបញ្ចូលពិន្ទុ CVSS បែបប្រពៃណីសម្រាប់ទិដ្ឋភាពកាន់តែទូលំទូលាយនៃហានិភ័យ។
ជាមួយនឹងប្រព័ន្ធចីវលោដែលអាចបត់បែនបានរបស់ Xygeni ក្រុមសន្តិសុខអាចតម្រឹមយុទ្ធសាស្ត្រអាទិភាពរបស់ពួកគេជាមួយនឹងគោលដៅប្រតិបត្តិការ។ ឧទាហរណ៍ ពួកគេអាចផ្តោតលើភាពងាយរងគ្រោះដែលមានហានិភ័យខ្ពស់ដែលប៉ះពាល់ដល់ប្រព័ន្ធសំខាន់ៗ ខណៈពេលដែលដោះស្រាយបញ្ហាដែលមានផលប៉ះពាល់ទាបតាមដែលធនធានអនុញ្ញាត។ វិធីសាស្រ្តគោលដៅនេះធានាថាក្រុមនៅតែផ្តោតអារម្មណ៍ និងមានប្រសិទ្ធភាព។
ការប្រើប្រាស់ស្វ័យប្រវត្តិកម្មសម្រាប់ការគ្រប់គ្រងភាពងាយរងគ្រោះនៃពិន្ទុ EPSS
Xygeni ប្រើប្រាស់ប្រព័ន្ធស្វ័យប្រវត្តិកម្មដើម្បីបង្កើនការរួមបញ្ចូលពិន្ទុ EPSS របស់ខ្លួន ដោយជួយក្រុមរៀបចំលំហូរការងាររបស់ពួកគេ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងបានលឿនជាងមុន។ លក្ខណៈពិសេសសំខាន់ៗមួយចំនួនរួមមាន៖
- ការរកឃើញពេលវេលាពិតប្រាកដនិងការជូនដំណឹងដោយការបន្ថែមការយល់ដឹង EPSS ទៅក្នុង CI/CD pipelines, Xygeni ផ្តល់ការជូនដំណឹងភ្លាមៗអំពីការដាក់ពង្រាយដែលមានហានិភ័យ ជួយ ក្រុមនានារារាំងពួកគេមុនពេលពួកគេបង្កគ្រោះថ្នាក់។
- ប្រព័ន្ធព្រមានជាមុនប្រព័ន្ធទាំងនេះរកឃើញចំណុចខ្សោយដែលអ្នកវាយប្រហារទំនងជាកេងចំណេញក្នុងពេលឆាប់ៗនេះ។ នេះជួយក្រុមនានាដោះស្រាយការគំរាមកំហែងបានទាន់ពេលវេលា និងការពារការវាយប្រហារមុនពេលវាកើតឡើង។
កម្រិតស្វ័យប្រវត្តិកម្មនេះកាត់បន្ថយការងារដោយដៃ ដែលជួយក្រុមសន្តិសុខសន្សំសំចៃពេលវេលា និងការខិតខំប្រឹងប្រែង ខណៈពេលដែលជំរុញការឆ្លើយតបរួមរបស់ពួកគេចំពោះការគំរាមកំហែង។
កិច្ចសហការដែលមានភាពរលូនទូទាំងក្រុម
Xygeni ធ្វើឱ្យវាកាន់តែងាយស្រួលសម្រាប់ក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍ក្នុងការធ្វើការជាមួយគ្នា។ វាបង្ហាញពិន្ទុ EPSS តាមរបៀបច្បាស់លាស់ និងងាយយល់ ដែលជួយក្រុមទាំងពីរផ្តោតលើចំណុចខ្សោយសំខាន់ៗបំផុត។ អ្នកអភិវឌ្ឍន៍ទទួលបានអាទិភាពភារកិច្ចដោយការកេងប្រវ័ញ្ចក្នុងពិភពពិត ដូច្នេះពួកគេអាចជួសជុលការគំរាមកំហែងបន្ទាន់បំផុត។ ការផ្តោតអារម្មណ៍រួមគ្នានេះធ្វើឱ្យមនុស្សគ្រប់គ្នាយល់ចិត្តគ្នា និងធ្វើការប្រកបដោយប្រសិទ្ធភាព។
អត្ថប្រយោជន៍របស់ Xygeni
Xygeni រួមបញ្ចូលពិន្ទុ EPSS ទៅក្នុងឧបករណ៍គ្រប់គ្រងភាពងាយរងគ្រោះរបស់ខ្លួន ដោយជួយអង្គការនានាផ្តល់អាទិភាពដល់ការកេងប្រវ័ញ្ចលើភាពធ្ងន់ធ្ងរខាងទ្រឹស្តី។ ប្រព័ន្ធវាយតម្លៃការកេងប្រវ័ញ្ច (EPSS) ផ្តល់នូវវិធីដែលជំរុញដោយទិន្នន័យដើម្បីផ្តោតលើភាពងាយរងគ្រោះដែលទំនងជាត្រូវបានកេងប្រវ័ញ្ច ដោយធ្វើឱ្យប្រាកដថាក្រុមសន្តិសុខជួសជុលការគំរាមកំហែងក្នុងពិភពពិតជាមុនសិន។
- កាត់បន្ថយភាពអស់កម្លាំងដោយសារការប្រុងប្រយ័ត្ន ដោយផ្តោតតែលើភាពងាយរងគ្រោះដែលមានកម្រិតខ្ពស់ ពិន្ទុ EPSS.
- ជួសជុលហានិភ័យសំខាន់ៗឱ្យលឿនជាងមុន ដោយផ្តល់អាទិភាពផ្អែកលើ ការកេងប្រវ័ញ្ច ជំនួសឱ្យភាពធ្ងន់ធ្ងរតែប៉ុណ្ណោះ។
- ប្រើប្រាស់ធនធានប្រកបដោយប្រាជ្ញា ដោយអាសយដ្ឋាន ការគំរាមកំហែងភ្លាមៗបំផុតជាមុនសិន.
នាំយកការគ្រប់គ្រងភាពងាយរងគ្រោះរបស់អ្នកទៅកម្រិតបន្ទាប់។ ទាក់ទង Xygeni ថ្ងៃនេះ ដើម្បីស្វែងយល់ពីរបៀបដែលពិន្ទុ EPSS អាចជួយអ្នកឱ្យនាំមុខអ្នកវាយប្រហារ និងជួសជុលចំណុចខ្សោយត្រឹមត្រូវបានលឿនជាងមុន។

