






១. តើ «វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត» គួរមានន័យយ៉ាងណា?
នៅពេលដែលមនុស្សភាគច្រើនឮពាក្យ វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត, ពួកគេគិតធំ enterprise ឧបករណ៍ដូចជា EDRs, SIEMs ឬជញ្ជាំងភ្លើង។ និយាយឱ្យសាមញ្ញទៅ វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត គឺជាសំណុំនៃឧបករណ៍រួមបញ្ចូលគ្នាដែលធ្វើការរួមគ្នាដើម្បីការពារប្រព័ន្ធ ទិន្នន័យ និងកម្មវិធីរបស់អ្នក។ ប៉ុន្តែសម្រាប់ក្រុមភាគច្រើន ការការពារនោះឈប់មុនពេលកូដរបស់អ្នកត្រូវបានដឹកជញ្ជូន។ ឧបករណ៍ទាំងនេះផ្តោតលើឧបករណ៍ បណ្តាញ និងចំណុចបញ្ចប់ មិនមែនកម្មវិធីពិតប្រាកដដែលអ្នកកំពុងបង្កើតនោះទេ។ សម្រាប់អ្នកអភិវឌ្ឍន៍ វាបន្សល់ទុកចំណុចខ្វះខាតដ៏ធំមួយ។
តាមពិតទៅ ការពិតមួយ វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម គួរតែការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូលរបស់អ្នកតាំងពីដំបូង commit ទៅការដាក់ពង្រាយផលិតកម្មចុងក្រោយ។ នោះមានន័យថា ស្កេនកូដនៅពេលអ្នកសរសេរវានៅក្នុង IDE របស់អ្នក ពិនិត្យមើលភាពអាស្រ័យមុនពេលពួកវាចុះចតនៅក្នុង repo របស់អ្នក និងអនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពនៅទូទាំងរបស់អ្នក។ CI/CD លំហូរការងារ។ វាគួរតែធ្វើសមាហរណកម្មយ៉ាងរលូនជាមួយជង់អភិវឌ្ឍន៍របស់អ្នក ដូច្នេះសុវត្ថិភាពក្លាយជាផ្នែកមួយនៃលំហូរការងារប្រចាំថ្ងៃរបស់អ្នកជំនួសឱ្យការគិតគូរនៅពេលក្រោយ។
ជាមួយ Xygeni នោះជាអ្វីដែលអ្នកទទួលបាន។ របស់យើង វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិត រួមបញ្ចូលគ្នា SAST, SCAការរកឃើញអាថ៌កំបាំង, CI/CD សុវត្ថិភាព ការស្កេនកុងតឺន័រ និងការរកឃើញភាពមិនប្រក្រតីនៅកន្លែងតែមួយ។ អ្នកអាចស្កេនកូដដោយផ្ទាល់ពី IDE របស់អ្នក (ការរួមបញ្ចូល VS Code) មើលចំណុចខ្សោយក្នុងពេលវេលាជាក់ស្តែង និងអនុវត្តការជួសជុលដែលមានសុវត្ថិភាពដោយមិនចាំបាច់ចាកចេញពីកម្មវិធីនិពន្ធរបស់អ្នក។ ពីទីនោះ Xygeni's CI/CD guardrails អនុវត្តគោលការណ៍របស់អ្នកដោយស្វ័យប្រវត្តិ ដូច្នេះកូដដែលគ្មានសុវត្ថិភាពមិនដែលឈានដល់ការផលិតឡើយ។
និយាយអោយខ្លីទៅក វេទិកាគ្រប់គ្រងសន្តិសុខតាមអ៊ីនធឺណិត គួរតែច្រើនជាងមួយ dashboard នៃការជូនដំណឹង។ វាគួរតែជាមជ្ឈមណ្ឌលត្រួតពិនិត្យរួមសម្រាប់ធានាសុវត្ថិភាពលេខកូដរបស់អ្នក pipelineនិងវត្ថុបុរាណ មិនថាពួកគេរស់នៅទីណាក៏ដោយ។
2. ហេតុអ្វីបានជាវេទិកាភាគច្រើនទុកលេខកូដរបស់អ្នកឱ្យលាតត្រដាង
ឧបករណ៍ល្បីៗជាច្រើនបានដាក់ឈ្មោះខ្លួនឯងថាជា វេទិកាគ្រប់គ្រងសន្តិសុខតាមអ៊ីនធឺណិតប៉ុន្តែសូមក្រឡេកមើលឱ្យកាន់តែច្បាស់ នោះអ្នកនឹងឃើញថាពួកវាត្រូវបានបង្កើតឡើងសម្រាប់ប្រតិបត្តិការ និងក្រុម IT មិនមែនសម្រាប់អ្នកអភិវឌ្ឍន៍ទេ។ ពួកវាត្រួតពិនិត្យចំណុចបញ្ចប់ រារាំងចរាចរណ៍បណ្តាញគួរឱ្យសង្ស័យ និងប្រមូលកំណត់ហេតុ។ នោះមានតម្លៃ ប៉ុន្តែវានឹងមិនបញ្ឈប់កូដដែលមិនមានសុវត្ថិភាព ឬការពឹងផ្អែកដែលឆ្លងមេរោគពីការបង្កើត និងដាក់ពង្រាយនោះទេ។
ចំពោះ Cloud Native Computing Foundation (CNCF) រាយការណ៍ថា 72% នៃអង្គការប្រើប្រាស់ឧបករណ៍ត្រួតពិនិត្យផ្សេងៗគ្នារហូតដល់ប្រាំបួន ហើយជាង 20% ពឹងផ្អែកលើ 10-15។ នេះមានន័យថាច្រើនជាង dashboards, ការជូនដំណឹងស្ទួនកាន់តែច្រើន និងចំណុចងងឹតកាន់តែច្រើនសម្រាប់អ្នកវាយប្រហារដើម្បីកេងចំណេញ។
នេះជាចន្លោះប្រហោង៖
- ឧបករណ៍ចំណុចបញ្ចប់ មិនអាចមើលឃើញឃ្លាំងឯកជនរបស់អ្នកទេ CI/CD pipelines, ឬ IaC ពុម្ព។
- សុវត្ថិភាពបណ្តាញ មិនរកឃើញកញ្ចប់ npm ដែលងាយរងគ្រោះ ឬកូនសោ API ដែលលេចធ្លាយនៅក្នុងកូដរបស់អ្នកទេ។
- ការបិទភ្ជាប់បែបប្រពៃណី មិនពិនិត្យមើលថាតើការជួសជុលនឹងធ្វើឱ្យខូចការសាងសង់របស់អ្នកឬអត់។
នៅក្នុងការដឹកជញ្ជូនទំនើប ការវាយប្រហារផ្តោតលើវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី (SDLC) ខ្លួនវាផ្ទាល់ ជាកន្លែងដែលឧបករណ៍ទាំងនេះគ្មានលទ្ធភាពទៅដល់។ ភ្នាក់ងារគំរាមកំហែងលាក់ខ្លួននៅក្នុង dependencies, container images និង build scripts ដោយរង់ចាំពេលវេលាដ៏ល្អឥតខ្ចោះដើម្បីចូលទៅក្នុងផលិតកម្ម។
នោះហើយជាមូលហេតុដែល Xygeni បានបង្កើតប្រភេទផ្សេងគ្នានៃ វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួមដែលត្រូវបានរចនាឡើងសម្រាប់អ្នកអភិវឌ្ឍន៍ និងក្រុម DevSecOps។ យើងចាប់ផ្តើមពីជួរទីមួយនៃកូដ ដោយរួមបញ្ចូលដោយផ្ទាល់ទៅក្នុង IDE របស់អ្នក ការគ្រប់គ្រងកំណែ និង CI/CD pipelineទ. ភាពងាយរងគ្រោះ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងមេរោគត្រូវបានចាប់បានមុនពេលដែលពួកវាអាចឈានដល់ការផលិត។
មិនដូចម៉ាស៊ីនស្កេនទូទៅទេ របស់យើង វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិត រួមបញ្ចូលមុខងារ Remediation Risk។ វាមិនត្រឹមតែប្រាប់អ្នកឱ្យជួសជុលប៉ុណ្ណោះទេ វាថែមទាំងណែនាំការធ្វើឱ្យប្រសើរឡើងដែលមានសុវត្ថិភាពបំផុត សម្គាល់ការផ្លាស់ប្តូរ និងព្យាករណ៍ពីផលប៉ះពាល់នៃពេលវេលាដំណើរការ ដូច្នេះអ្នកអាចជួសជុលដោយមានទំនុកចិត្ត មិនមែនការស្មានទុកជាមុននោះទេ។
៣. ការកើនឡើងនៃវេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួមសម្រាប់កម្មវិធី
នៅក្នុងក្រុម DevSecOps ភាគច្រើន សុវត្ថិភាពត្រូវបានបំបែកជាបំណែកៗ។ ឧបករណ៍មួយសម្រាប់ SAST, មួយផ្សេងទៀតសម្រាប់ SCAឧបករណ៍ចាប់សញ្ញាសម្ងាត់ដាច់ដោយឡែកមួយ បូករួមទាំង CI/CD pipeline ការត្រួតពិនិត្យ ម៉ាស៊ីនស្កេនកុងតឺន័រ និងប្រហែលជាវេទិកាអនុលោមភាព។ ការគ្រប់គ្រងពួកវាមានន័យថាការប្តូរ dashboards, ការរួមបញ្ចូលរបាយការណ៍ និងការដេញតាមការជូនដំណឹងស្ទួន, ពេលវេលាដែលអ្នកមិនអាចចំណាយលើការដឹកជញ្ជូនលេខកូដសុវត្ថិភាព។
A វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម លុបបំបាត់ភាពវឹកវរនោះ។ ជាមួយ Xygeni អ្នកទទួលបាន៖
- SAST, SCAនិងការរកឃើញអាថ៌កំបាំងនៅកន្លែងតែមួយ។
- CI/CD guardrails ដើម្បីទប់ស្កាត់ការសាងសង់ដែលមានហានិភ័យ។
- ការស្កេនកុងតឺន័រ និងបញ្ជីឈ្មោះមុនពេលដាក់ពង្រាយ។
- ការរកឃើញភាពមិនប្រក្រតី ដើម្បីរកឃើញ repo ដែលគួរឱ្យសង្ស័យ ឬ pipeline ការផ្លាស់ប្តូរ។
Gartner រាយការណ៍ថា 75% នៃអង្គការកំពុងបង្រួបបង្រួមឧបករណ៍សុវត្ថិភាពដើម្បីកាត់បន្ថយភាពស្មុគស្មាញ និងបង្កើនភាពមើលឃើញ។ Xygeni ផ្តល់នូវការបង្រួបបង្រួមនោះដោយមិនបាត់បង់ជម្រៅ សមត្ថភាពនីមួយៗត្រូវគ្នា ឬមានដំណើរការល្អជាងដំណោះស្រាយចំណុចៗ។
ហើយវាមិនមែនគ្រាន់តែជាការរកឃើញនោះទេ។ វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិតលោក Xygeni បន្ថែមថា៖
- ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI សម្រាប់ SAST, SCAនិងអាថ៌កំបាំង។
- ការផ្តល់អាទិភាពដោយយល់ដឹងពីបរិបទ ដូច្នេះអ្នកអាចជួសជុលអ្វីដែលអាចកេងប្រវ័ញ្ចបានពិតប្រាកដជាមុនសិន។
- ច្បាប់ត្រូវបានអនុវត្តដោយផ្ទាល់នៅក្នុងរបស់អ្នក pipelines, បញ្ឈប់កូដដែលមិនមានសុវត្ថិភាពមុនពេលវាដឹកជញ្ជូន។
ជាមួយនឹងការរកឃើញជាក់ស្តែងនៅក្នុង IDE របស់អ្នក និងការអនុវត្តគោលការណ៍ដោយស្វ័យប្រវត្តិ សុវត្ថិភាពក្លាយជាផ្នែកមួយនៃលំហូរការងាររបស់អ្នក មិនមែនជាកិច្ចការបញ្ចប់វដ្តផ្សេងទៀតទេ។
អ្វីដែលវេទិកាសន្តិសុខតាមអ៊ីនធឺណិតគួររួមបញ្ចូល
មិនមែនឧបករណ៍ទាំងអស់ដែលហៅខ្លួនឯងថា វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត ត្រូវបានបង្កើតឡើងសម្រាប់ក្រុមកម្មវិធី។ ប្រសិនបើអ្នកកំពុងបង្កើត និងដឹកជញ្ជូនកូដ វេទិការបស់អ្នកគួរតែមាន៖
- ការការពារកូដប្រភព៖ SAST ដើម្បីចាប់កំហុស ភាពងាយរងគ្រោះ និងលំនាំកូដមិនមានសុវត្ថិភាព នៅពេលអ្នកវាយបញ្ចូល។
- សុវត្ថិភាពនៃការពឹងផ្អែក៖ SCA ដែលពិនិត្យមើលលទ្ធភាពចូលប្រើបាន ភាពងាយរងគ្រោះ ហានិភ័យអាជ្ញាប័ណ្ណ និងសូម្បីតែមេរោគនៅក្នុងកញ្ចប់ប្រភពបើកចំហ។
- ការគ្រប់គ្រងអាថ៌កំបាំង៖ ការរកឃើញ និងការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI សម្រាប់សោ API ថូខឹន ឬពាក្យសម្ងាត់ដែលលេចធ្លាយ មុនពេលពួកវាទៅដល់ចំណុចសំខាន់។
- CI/CD សុវត្ថិភាព: Guardrails ដែលស្កេនលំហូរការងារ រារាំងជំហានដែលមានហានិភ័យ និងអនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពដោយស្វ័យប្រវត្តិ។
- ការស្កេនកុងតឺន័រ និងបញ្ជីឈ្មោះ៖ ស្វែងរកចំណុចខ្សោយ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងរូបភាពមុនពេលដាក់ពង្រាយ។
- ការរកឃើញភាពមិនប្រក្រតី៖ សូមតាមដានការផ្លាស់ប្តូរមិនធម្មតានៅក្នុង repos pipelines ឬការកំណត់រចនាសម្ព័ន្ធដែលអាចបង្ហាញពីការសម្របសម្រួល។
- ការគ្រប់គ្រងហានិភ័យនៃការដោះស្រាយ៖ ជ្រើសរើសបំណះដែលមានសុវត្ថិភាពបំផុត មើលជាមុននូវការផ្លាស់ប្តូរដែលបង្កគ្រោះថ្នាក់ និងជៀសវាងការណែនាំហានិភ័យថ្មីៗ។
ពេលណា វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម គ្របដណ្តប់លើគ្រប់វិស័យទាំងអស់នេះ និងរួមបញ្ចូលជាមួយលំហូរការងារអភិវឌ្ឍន៍របស់អ្នក អ្នកកាត់បន្ថយការកកិតសម្រាប់អ្នកអភិវឌ្ឍន៍ និងការពារការគំរាមកំហែងពីផលិតកម្ម។
ហេតុអ្វីបានជាវាសំខាន់
ផលិតផលច្រើនពេកហៅខ្លួនឯងថាជាវេទិកាគ្រប់គ្រងសន្តិសុខតាមអ៊ីនធឺណិត ដោយសារតែពួកវាបញ្ចូលគ្នានូវផលិតផលជាច្រើន dashboards ជាមួយគ្នា។ ប៉ុន្តែប្រសិនបើពួកគេមិនអាចស្កេនកូដនៅក្នុង IDE របស់អ្នក រកឃើញការកេងប្រវ័ញ្ចដែលអាចទៅដល់បាននៅក្នុង dependencies រារាំងការបញ្ចូលគ្នាដែលមានហានិភ័យ។ CI/CDនិងដោះស្រាយបញ្ហាដោយស្វ័យប្រវត្តិ ពួកវាមិនការពារអ្នកពិតប្រាកដទេ SDLC.
ពិតប្រាកដ វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម ត្រូវតែផ្តល់ឱ្យអ្នកនូវការគ្របដណ្តប់ពីដើមដល់ចប់ដោយមិនធ្វើឱ្យអ្នកយឺតយ៉ាវ។ នោះជាមូលដ្ឋានដែលយើងបានបង្កើត Xygeni ឡើង អ្វីគ្រប់យ៉ាងនៅកន្លែងតែមួយ ដោយស្វ័យប្រវត្តិ និងត្រូវបានកែសម្រួលសម្រាប់របៀបដែលក្រុមអភិវឌ្ឍន៍ទំនើបដំណើរការ។
៤. របៀបដែល Xygeni ការពាររបស់អ្នក SDLC ពីដើមដល់ចប់
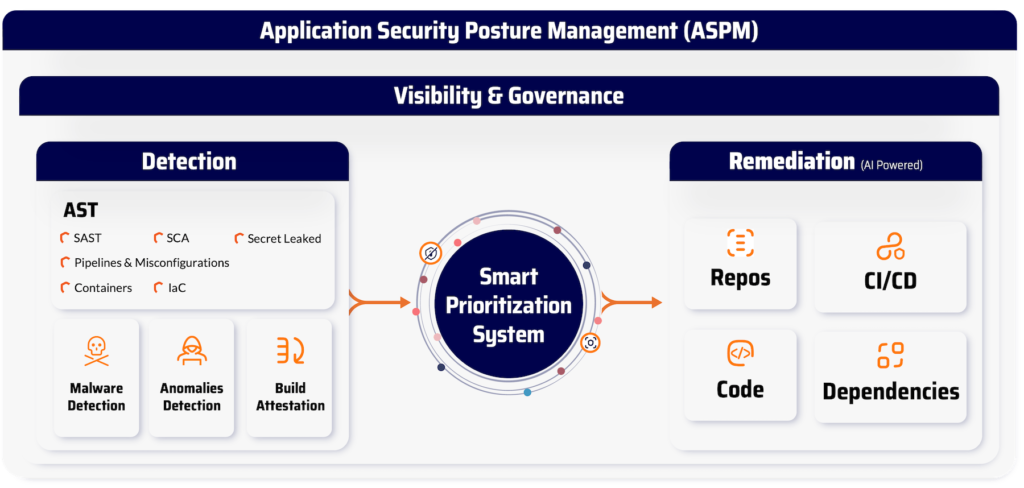
A វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត វារឹងមាំដូចដីដែលវាគ្របដណ្តប់។ Xygeni ការពារគ្រប់ស្រទាប់នៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នក (SDLC), ពីដំបូង commit ទៅកាន់វត្ថុបុរាណផលិតកម្មចុងក្រោយ ដោយមិនធ្វើឱ្យអ្នកយឺតឡើយ។
នេះជារបៀបដែលវេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួមរបស់យើងដំណើរការក្នុងការអនុវត្ត៖
- មូលដ្ឋានកូដ: រត់ SAST ដោយផ្ទាល់ពី IDE របស់អ្នក ឬ pipelineដើម្បីចាប់កំហុសក្នុងការចាក់បញ្ចូល តក្កវិជ្ជាមិនមានសុវត្ថិភាព និងកូដ backdoor តាំងពីដំបូង។ រកឃើញ និងរារាំងអាថ៌កំបាំងដែលបានអ៊ិនកូដយ៉ាងរឹងមាំ បន្ទុកទិន្នន័យដែលលាក់កំបាំង និងសូម្បីតែលំនាំមេរោគផ្ទាល់ខ្លួនមុនពេលបញ្ចូលគ្នា។
- ភាពអាស្រ័យស្កេនបណ្ណាល័យប្រភពបើកចំហជាមួយ SCA ដែលលើសពីបញ្ជី CVE។ Xygeni ពិនិត្យមើលសូចនាករភាពអាចទៅដល់បាន ភាពអាចកេងប្រវ័ញ្ច និងមេរោគ ដូច្នេះអ្នកធ្វើសកម្មភាពតែលើហានិភ័យដែលសំខាន់ចំពោះមូលដ្ឋានកូដរបស់អ្នកប៉ុណ្ណោះ។
- CI/CD៖ ធានាសុវត្ថិភាពរបស់អ្នក។ pipelines ជាមួយនឹងស្វ័យប្រវត្តិកម្ម guardrailsរកឃើញលំហូរការងារដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មានគ្រោះថ្នាក់ pipeline ជំហាន និងព័ត៌មានសម្ងាត់ដែលបានបង្ហាញ បន្ទាប់មករារាំងការរួមបញ្ចូលគ្នា ឬការបង្កើតដែលមានហានិភ័យដោយស្វ័យប្រវត្តិ។
- ចុះបញ្ជីស្កេនរូបភាពកុងតឺន័រនៅក្នុង Docker ក្នុងស្រុក បញ្ជីឈ្មោះពីចម្ងាយ និងមជ្ឈមណ្ឌល OCI សម្រាប់ភាពងាយរងគ្រោះ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការរំលោភលើគោលការណ៍។ បង្កើត និងផ្ទៀងផ្ទាត់ SBOMដើម្បីបន្តអនុលោមតាម NIST, DORA និងតម្រូវការរបស់អតិថិជន។
- SCM៖ តាមដានការគ្រប់គ្រងប្រភពរបស់អ្នកក្នុងពេលវេលាជាក់ស្តែងសម្រាប់ភាពមិនប្រក្រតី។ Xygeni សម្គាល់សាខាគួរឱ្យសង្ស័យ ការផ្លាស់ប្តូរឯកសារដែលមិននឹកស្មានដល់ និងភាពមិនប្រក្រតី commit សកម្មភាព ដោយផ្តល់ឱ្យអ្នកនូវដានសវនកម្មពេញលេញសម្រាប់សកម្មភាពនីមួយៗ។
ពីព្រោះអ្វីៗទាំងអស់កើតឡើងក្នុងពេលតែមួយ វេទិកាគ្រប់គ្រងសន្តិសុខតាមអ៊ីនធឺណិតអ្នកមិនចាំបាច់ដេរឧបករណ៍ចំនួនប្រាំមួយជាមួយគ្នាទេ។ ការគ្រប់គ្រងរបស់ Xygeni តម្រឹមជាមួយក្របខ័ណ្ឌឈានមុខគេដូចជា NIST 800-53 សម្រាប់សន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់ និងម៉ាទ្រីស MITRE ATT&CK សម្រាប់ការការពារបរិស្ថានសំណង់ CI/CD ប្រព័ន្ធ និងចំណុចបញ្ចប់របស់អ្នកអភិវឌ្ឍន៍។
៥. វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិត៖ លើសពីការរកឃើញ
ពិត វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិត មិនគួរគ្រាន់តែផ្តល់ការជូនដំណឹងដល់អ្នកនោះទេ វាគួរតែជួយអ្នកដោះស្រាយបញ្ហាត្រឹមត្រូវតាមលំដាប់លំដោយត្រឹមត្រូវ ដោយមិនធ្វើឱ្យខូចការសាងសង់របស់អ្នក។ នោះហើយជាមូលហេតុដែល Xygeni រួមបញ្ចូលគ្នានូវការកំណត់អាទិភាពដែលដឹងពីបរិបទ ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI និងការដាក់ពិន្ទុហានិភ័យនៃការដោះស្រាយនៅក្នុងលំហូរការងារតែមួយ។
ការផ្តល់អាទិភាពដោយយល់ដឹងពីបរិបទ
មិនមែនភាពងាយរងគ្រោះទាំងអស់សមនឹងទទួលបានកម្រិតនៃភាពបន្ទាន់ដូចគ្នានោះទេ។
ស៊ីហ្គេនី សម្លឹងមើល ការបង្កើនសមត្ថភាព (តើផ្លូវកូដដែលងាយរងគ្រោះពិតជាត្រូវបានប្រើប្រាស់មែនទេ?) និង ការកេងប្រវ័ញ្ច (តើមានការកេងប្រវ័ញ្ចដែលដំណើរការទេ?) មុននឹងសម្រេចចិត្តថាវាសំខាន់ប៉ុណ្ណា។
- ប្រសិនបើវាអាចទៅដល់បាន និងអាចកេងប្រវ័ញ្ចបាន → ជួសជុលវាឥឡូវនេះ។
- ប្រសិនបើវាមានហានិភ័យទាប → រៀបចំផែនការសម្រាប់ពេលក្រោយ ហើយបន្តដឹកជញ្ជូន។
វិធីសាស្រ្តនេះកាត់បន្ថយសំឡេងរំខាន និងផ្តោតពេលវេលារបស់អ្នកទៅលើបញ្ហាដែលសំខាន់បំផុត អ្វី? 73% នៃក្រុមសន្តិសុខ និយាយថាពួកគេតស៊ូជាមួយ នេះបើយោងតាម ការសិក្សាអំពី ransomware របស់ Cybereasonដែលជាកន្លែងដែលភាពអស់កម្លាំងដោយសារការប្រុងប្រយ័ត្ននាំឱ្យមានការគំរាមកំហែងដែលខកខាន។
ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI សម្រាប់ SAST, SCAនិងអាថ៌កំបាំង
ជំនួសឲ្យការគ្រាន់តែប្រាប់អ្នកថាមានបញ្ហា Xygeni ជួយអ្នកជួសជុលវា៖
- SAST → បង្កើតការផ្លាស់ប្តូរកូដដែលមានសុវត្ថិភាពនៅក្នុង IDE របស់អ្នក ដូច្នេះអ្នកអាចជួសជុលចំណុចខ្សោយបានភ្លាមៗ។
- SCA → ស្នើការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែកដែលមានសុវត្ថិភាពដោយផ្អែកលើគោលការណ៍របស់អ្នក ដោយជៀសវាងការបំបែកការសាងសង់។
- សម្ងាត់ → លុបចោលព័ត៌មានសម្ងាត់ដែលបានលាតត្រដាងដោយស្វ័យប្រវត្តិ ហើយជំនួសវាដោយឯកសារយោង Vault ឬ KMS។
អ្នកអាចពិនិត្យ អនុម័ត និងបញ្ចូលការជួសជុលដែលមានសុវត្ថិភាពចូលគ្នាក្នុងរយៈពេលប៉ុន្មាននាទីដោយមិនចាំបាច់បំបែកលំហូររបស់អ្នក។
ការគ្រប់គ្រងហានិភ័យនៃការដោះស្រាយ
បំណះថ្មីបំផុតមិនតែងតែជាបំណះដែលមានសុវត្ថិភាពបំផុតនោះទេ។
Xygeni បង្ហាញជម្រើសធ្វើឱ្យប្រសើរឡើងនីមួយៗដោយច្បាស់លាស់ ពិន្ទុហានិភ័យ (ទាប មធ្យម ឬខ្ពស់) ដោយផ្អែកលើ៖
- ថាតើភាពងាយរងគ្រោះអាចកេងប្រវ័ញ្ចបានឬអត់
- វិធីសាស្ត្រ ឬ API ណាខ្លះដែលត្រូវបានផ្លាស់ប្តូរ ឬដកចេញ
- ឯកសារ និងឥរិយាបថពេលដំណើរការណាដែលនឹងរងផលប៉ះពាល់
មុនពេលអ្នកបញ្ចូលចូលគ្នា អ្នកអាចមើលជាមុននូវផលប៉ះពាល់ ជៀសវាងការបំបែកការផ្លាស់ប្តូរ និងរក្សា pipeline កំពុងដំណើរការយ៉ាងរលូន
ដោយរួមបញ្ចូលគ្នានូវការកំណត់អាទិភាព ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI និងការបិទភ្ជាប់ដែលដឹងពីហានិភ័យ Xygeni ផ្តល់ជូននូវ... វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម ក្រុម DevSecOps ត្រូវការក្រុមមួយដែលប្រែក្លាយការរកឃើញទៅជាសកម្មភាព ដោយមិនធ្វើឲ្យអ្នកយឺតយ៉ាវឡើយ។
សេចក្តីសន្និដ្ឋានចុងក្រោយ៖ វេទិកាតែមួយ ការគ្របដណ្តប់ពេញលេញ
ការជ្រើសរើស វេទិកាសន្តិសុខតាមអ៊ីនធឺណិត មិនមែនគ្រាន់តែជាការធីកប្រអប់លក្ខណៈពិសេសនោះទេ វាគឺអំពីការដឹងពីកូដ ភាពអាស្រ័យ និង pipelines ត្រូវបានការពារពីថ្ងៃដំបូង។
ជាមួយ Xygeni អ្នកទទួលបាន វេទិកាសន្តិសុខតាមអ៊ីនធឺណិតបង្រួបបង្រួម ដែលធានានូវវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីទាំងមូលរបស់អ្នក (SDLC) ដោយមិនធ្វើឱ្យអ្នកយឺតយ៉ាវ។ ពី SAST, SCAនិងការរកឃើញអាថ៌កំបាំង CI/CD guardrailsការស្កេនកុងតឺន័រ និងការរកឃើញភាពមិនប្រក្រតី អ្វីៗទាំងអស់ដំណើរការជាមួយគ្នានៅកន្លែងតែមួយ។
វិធីសាស្រ្តរបស់យើងលើសពីការរកឃើញ។ Xygeni ក៏ជា វេទិកាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិតជាមួយនឹងការកំណត់អាទិភាពដែលដឹងពីបរិបទ ការដោះស្រាយដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI និងការដាក់ពិន្ទុហានិភ័យនៃការដោះស្រាយ។ អ្នកជួសជុលបញ្ហាត្រឹមត្រូវ តាមលំដាប់ត្រឹមត្រូវ ដោយមិនធ្វើឱ្យខូចការសាងសង់របស់អ្នក។ ហើយដោយសារតែយើងធ្វើសមាហរណកម្មដោយផ្ទាល់ទៅក្នុង IDE របស់អ្នក និង pipelines អ្នកទទួលបានការការពារជាបន្តបន្ទាប់ដែលសមនឹងដំណើរការការងាររបស់អ្នក។
សរុបមក Xygeni ផ្តល់ជូននូវ វេទិកាគ្រប់គ្រងសន្តិសុខតាមអ៊ីនធឺណិត បង្កើតឡើងសម្រាប់ក្រុម DevSecOps ទំនើបៗដែលត្រូវការល្បឿន សុវត្ថិភាព និងទំនុកចិត្តនៅក្នុងការចេញផ្សាយនីមួយៗ។

