






ការដឹងពីរបៀបជៀសវាងមេរោគបានឈប់ក្លាយជាធាតុត្រួតពិនិត្យ ហើយក្លាយជាវិន័យប្រចាំថ្ងៃសម្រាប់អ្នកដែលដឹកជញ្ជូនកម្មវិធី។ ការពឹងផ្អែកប្រភពបើកចំហ CI/CD pipelineហើយឥឡូវនេះ ជំនួយការសរសេរកូដ AI ទាំងអស់ផ្តល់ឱ្យអ្នកវាយប្រហារនូវចំណុចចូលថ្មីចូលទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក។ យុទ្ធសាស្ត្របង្ការមេរោគទំនើបត្រូវតែគ្របដណ្តប់ទាំងបី មិនមែនគ្រាន់តែកូដដែលក្រុមរបស់អ្នកសរសេរដោយដៃនោះទេ។
ការណែនាំនេះដើរឆ្លងកាត់ជំហានទាំងប្រាំពីរដែលបង្កើតបានជាវិធីសាស្រ្តបង្ការមេរោគដ៏មានប្រសិទ្ធភាពនាពេលបច្ចុប្បន្ននេះ៖ ចាប់ពីការរកឃើញពេលវេលាជាក់ស្តែង និងការត្រួតពិនិត្យ CVE រហូតដល់ហានិភ័យថ្មីបំផុតនៅក្នុងបញ្ជី មេរោគដែលបានណែនាំតាមរយៈកូដដែលបង្កើតដោយ AI និងភ្នាក់ងារសរសេរកូដ AI។
តើ "ការជៀសវាងមេរោគ" មានន័យយ៉ាងណានៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ការបង្ការមេរោគក្នុងសុវត្ថិភាពកម្មវិធីមិនមែនជាការគ្រប់គ្រងតែមួយនោះទេ។ វាគឺជាការគ្របដណ្តប់ជាស្រទាប់ៗនៅទូទាំងបួនកន្លែងដែលអ្នកវាយប្រហារពិតជាធ្វើប្រតិបត្តិការ៖
- ការពឹងផ្អែកប្រភពបើកចំហ: កញ្ចប់ព្យាបាទត្រូវបានបោះពុម្ពផ្សាយទៅកាន់ npm, PyPI, Maven និងបញ្ជីឈ្មោះផ្សេងទៀត ជាញឹកញាប់មុនពេលដែលមានហត្ថលេខាកំចាត់មេរោគសម្រាប់ពួកគេ។
- លេខកូដពាក្យសុំ៖ ទ្វារក្រោយ មេរោគ Trojans និងតក្កវិជ្ជាមិនច្បាស់លាស់ដែលលាក់នៅក្នុងកូដភាគីទីមួយ ឬកូដដែលបានចូលរួម។
- CI/CD pipelines: បញ្ច្រាសសែល, ការទាញយកដែលមានគំនិតអាក្រក់ និងការគ្មានការអនុញ្ញាត pipeline ការផ្លាស់ប្តូរដែលដំណើរការដោយឯកសិទ្ធិច្រើនជាងកុំព្យូទ័រយួរដៃទៅទៀត។
- ការអភិវឌ្ឍន៍ជំនួយ AIកញ្ចប់ត្រូវបានជំនួយការសរសេរកូដ AI បំភាន់ភ្នែក ហើយបន្ទាប់មកត្រូវបានអ្នកវាយប្រហារចុះឈ្មោះ មុនពេលអ្នកអភិវឌ្ឍន៍ទទួលយកការផ្ដល់យោបល់។
ស្រទាប់នីមួយៗត្រូវការតក្កវិជ្ជារកឃើញផ្ទាល់ខ្លួន។ នោះគឺជាគំនិតស្នូលនៅពីក្រោយរបៀបជៀសវាងមេរោគនៅកម្រិតអង្គការ៖ គ្មានម៉ាស៊ីនស្កេនតែមួយគ្របដណ្តប់ទាំងបួននោះទេ។
របៀបជៀសវាងមេរោគ៖ ជំហានសំខាន់ៗចំនួន ៧
| ជំហាន | សកម្មភាព | ហេតុអ្វីវាសំខាន់ |
|---|---|---|
| 1 | ទទួលយកការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង | បញ្ឈប់ការគំរាមកំហែង zero-day មុនពេលមានហត្ថលេខា។ |
| 2 | ស្កេនភាពអាស្រ័យប្រភពបើកចំហ និងដំណើរការការត្រួតពិនិត្យ CVE | បង្ហាញពីចំណុចខ្សោយដែលគេស្គាល់ និងលាក់កំបាំងនៅក្នុងបណ្ណាល័យ។ |
| 3 | ធានាសុវត្ថិភាពរបស់អ្នក CI/CD pipeline | រារាំងមេរោគពីការចូលក្នុងអំឡុងពេលបង្កើត និងដាក់ពង្រាយ។ |
| 4 | តាមដានហានិភ័យនៃមេរោគនៅក្នុងកូដដែលបង្កើតដោយ AI | បិទចំណុចចូលថ្មីបំផុត៖ កញ្ចប់ដែលមានការយល់ច្រឡំ និងកញ្ចប់ដែលមានការភាន់ច្រឡំ។ |
| 5 | រក្សាភាពមើលឃើញពេញលេញនៅទូទាំង AppSec stack របស់អ្នក | លុបចំណុចខ្វាក់រវាងឧបករណ៍ដើម និងឧបករណ៍ភាគីទីបី។ |
| 6 | ស្របតាមបទប្បញ្ញត្តិដែលកំពុងលេចចេញ (NIS2, DORA, EU AI Act) | ប្រែក្លាយសម្ពាធអនុលោមភាពទៅជាមុខងារបង្ខំសម្រាប់អនាម័យ។ |
| 7 | បណ្តុះបណ្តាលអ្នកអភិវឌ្ឍន៍ និងក្រុម | កាត់បន្ថយកំហុសរបស់មនុស្សដែលការវាយប្រហារភាគច្រើននៅតែពឹងផ្អែក។ |
១. ប្រើប្រាស់ការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង
ឧបករណ៍សុវត្ថិភាពបែបប្រពៃណីពឹងផ្អែកលើហត្ថលេខាដែលគេស្គាល់ ដែលមានន័យថាវាចាប់មេរោគបានលុះត្រាតែមានអ្នកផ្សេងទៀតត្រូវបានវាយប្រហារដោយវារួចហើយ។ ការគំរាមកំហែងសូន្យថ្ងៃមិនរង់ចាំឱ្យ CVE ត្រូវបានដាក់ជូននោះទេ។
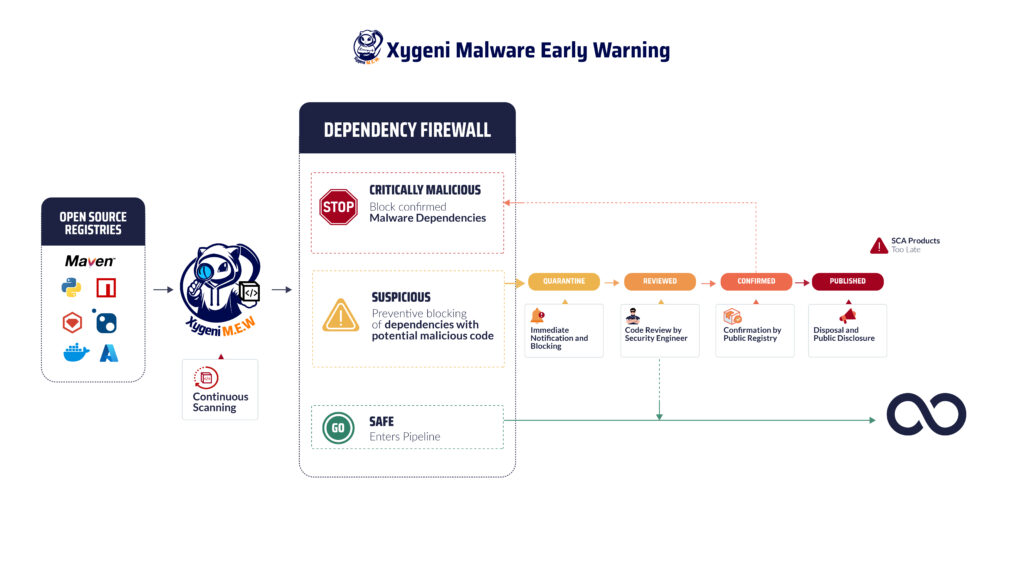
ប្រព័ន្ធព្រមានមុនរបស់ Xygeni បិទចន្លោះនោះ។ វាស្កេនបញ្ជីឈ្មោះសាធារណៈដូចជា NPM, PyPI និង Maven ជាបន្តបន្ទាប់ ហើយដាក់ទង់សម្គាល់កញ្ចប់ព្យាបាទនៅពេលដែលពួកវាត្រូវបានបោះពុម្ពផ្សាយ ដោយប្រើបញ្ញាមេរោគផ្ទាល់ខ្លួនរបស់វាជាជាងរង់ចាំហត្ថលេខាសាធារណៈ។ នេះជាអ្វីដែលយុទ្ធសាស្ត្របង្ការមេរោគតាមពេលវេលាជាក់ស្តែងទាមទារ៖ ការរកឃើញដែលដំណើរការក្នុងល្បឿនបោះពុម្ពផ្សាយ មិនមែនល្បឿនសវនកម្មទេ។
2. ស្កេនភាពអាស្រ័យប្រភពបើកចំហ ហើយដំណើរការការត្រួតពិនិត្យ CVE
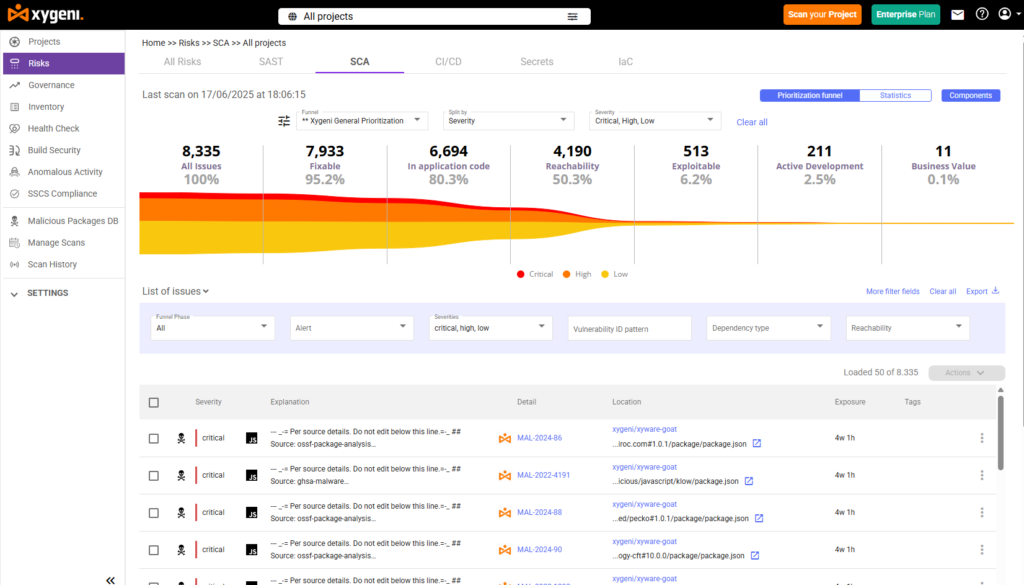
ការត្រួតពិនិត្យ CVEដែលមានន័យថា ការស្កេនប្រឆាំងនឹងមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះ និងការប៉ះពាល់ទូទៅ គឺជាជំហានមូលដ្ឋាននៅក្នុងកម្មវិធីបង្ការមេរោគណាមួយ។ វាក៏មិនគ្រប់គ្រាន់ដែរ។ ការត្រួតពិនិត្យ CVE គ្រាន់តែគ្របដណ្តប់លើភាពងាយរងគ្រោះដែលត្រូវបានបង្ហាញរួចហើយ ដែលទុកបង្អួចបើកចំហសម្រាប់អ្វីដែលថ្មីជាង ឬមិនសូវមើលឃើញ។
ស៊ីហ្គេនី ការវិភាគសមាសភាពកម្មវិធី បន្តទៅមុខទៀតដោយការរួមបញ្ចូលគ្នានូវការត្រួតពិនិត្យ CVE ជាមួយនឹងការវិភាគអំពីភាពអាចទៅដល់បាន និងការវិភាគអំពីភាពអាចកេងប្រវ័ញ្ចបាន ដូច្នេះក្រុមរបស់អ្នកផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលអាចទៅដល់បាននៅក្នុងកូដរបស់អ្នក ជាជាងការដេញតាមរាល់ធាតុនៅក្នុង feed។ បរិបទនោះហើយជាអ្វីដែលប្រែក្លាយបញ្ជីភាពងាយរងគ្រោះដ៏វែងមួយទៅជាបញ្ជីដែលអាចគ្រប់គ្រងបាន។
៣. ធានាសុវត្ថិភាពរបស់អ្នក CI/CD Pipeline
A pipeline ដំណើរការដោយមានសិទ្ធិច្រើនជាង និងមានការត្រួតពិនិត្យពីមនុស្សតិចជាងកុំព្យូទ័រយួរដៃណាមួយ ដែលធ្វើឱ្យវាក្លាយជាគោលដៅដែលមានតម្លៃខ្ពស់។ របស់ Xygeni CI/CD Security និង ការរកឃើញភាពមិនធម្មតា តាមដានឥរិយាបថដែលអ្នកវាយប្រហារពិតជាប្រើ៖ ការប៉ុនប៉ងបញ្ច្រាស់សែល ការទាញយកដែលមានគំនិតអាក្រក់នៅពាក់កណ្តាលការសាងសង់ ពាក្យបញ្ជា Infrastructure as Code ដែលមិនមានសុវត្ថិភាពនៅក្នុងការកំណត់រចនាសម្ព័ន្ធ Terraform ឬ Kubernetes និងការផ្លាស់ប្តូរដោយគ្មានការអនុញ្ញាតចំពោះស្គ្រីបសាងសង់ ឬការការពារសាខា។
Build Integrity ដោយផ្អែកលើ SLSA និង in-toto បន្ថែមប្រភពដើមដល់វត្ថុបុរាណរបស់អ្នក pipeline បង្កើត ដូច្នេះអ្នកអាចផ្ទៀងផ្ទាត់អ្វីដែលពិតជាបានបង្កើតការចេញផ្សាយដែលបានផ្តល់ឱ្យ និងចាប់បានការក្លែងបន្លំរវាង commit និងការដាក់ពង្រាយ។ Pipeline security គឺជាកន្លែងដែលផែនការបង្ការមេរោគជាច្រើនឈប់ដំណើរការ ហើយវាគឺជាកន្លែងដែលអ្នកវាយប្រហារបានផ្លាស់ប្តូរទីតាំង។
ការពារការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នកពីមេរោគ
ស្វែងយល់ពីយុទ្ធសាស្ត្រសកម្មដើម្បីការពារកម្មវិធីប្រភពបើកចំហរបស់អ្នកពីការគំរាមកំហែងពីមេរោគ។ ទាញយកឯកសារសរបស់យើងសម្រាប់ការយល់ដឹងសំខាន់ៗអំពីការការពារមេរោគ។
៤. ប្រយ័ត្នចំពោះហានិភ័យនៃមេរោគនៅក្នុងកូដដែលបង្កើតដោយ AI
នេះគឺជាធាតុថ្មីបំផុតនៅក្នុងរបៀបជៀសវាងមេរោគ ហើយវាសមនឹងទទួលបានជំហានផ្ទាល់ខ្លួនរបស់វាជាជាងការសរសេរកូដ។ ជំនួយការសរសេរកូដ AI ពេលខ្លះណែនាំកញ្ចប់ដែលមិនមាន។ អ្នកវាយប្រហារតាមដានឈ្មោះដែលវង្វេងស្មារតីទាំងនេះ ហើយចុះឈ្មោះពួកគេនៅលើបញ្ជីឈ្មោះសាធារណៈជាមុន ដែលជាបច្ចេកទេសមួយដែលគេស្គាល់ថាជា slopsquatting។ អ្នកអភិវឌ្ឍន៍ដែលទទួលយកការណែនាំរបស់ AI ដោយមិនចាំបាច់ពិនិត្យមើលការដំឡើងអ្វីក៏ដោយដែលអ្នកវាយប្រហារដាក់នៅទីនោះ។
ទំហំនៃរឿងនេះមិនមែនជាទ្រឹស្តីទេ។ ការសិក្សា USENIX Security 2025 ដែលបានពិនិត្យដោយអ្នកជំនាញ បានវិភាគគំរូកូដចំនួន 2.23 លាននៅទូទាំងគំរូភាសាធំៗចំនួន 16 ហើយបានរកឃើញថា 19.7% នៃកញ្ចប់ដែលបានណែនាំមិនមានទេ ដែលបង្កើតឈ្មោះកញ្ចប់ដែលមានការយល់ច្រឡំជាង 205,000 ។ អ្វីដែលអាក្រក់ជាងនេះទៅទៀត 43% នៃឈ្មោះដែលមានការយល់ច្រឡំទាំងនោះបានកើតឡើងជាប់លាប់នៅទូទាំងការជំរុញម្តងហើយម្តងទៀត ដែលមានន័យថាវាអាចទស្សន៍ទាយបានគ្រប់គ្រាន់សម្រាប់អ្នកវាយប្រហារដើម្បីវាយប្រហារជាមុន។
ស៊ីហ្គេនី MEW (ការព្រមានជាមុនអំពីមេរោគ) ការផ្ទៀងផ្ទាត់ត្រូវបានអនុវត្តដោយមិនគិតពីថាតើកញ្ចប់មួយត្រូវបានស្នើសុំដោយអ្នកអភិវឌ្ឍន៍មនុស្ស ឬត្រូវបានណែនាំដោយជំនួយការសរសេរកូដ AI ដែរឬទេ៖ វាពិនិត្យមើលកញ្ចប់ថ្មី និងកញ្ចប់ដែលមានស្រាប់ប្រឆាំងនឹងភាពវៃឆ្លាតមេរោគរបស់ Xygeni មុនពេលពួកវាត្រូវបានទុកចិត្តនៅក្នុងការបង្កើត។ នៅផ្នែកកូដ DevAI របស់ Xygeni សម្គាល់ចំណុចខ្សោយទាំងនៅក្នុងកូដដែលសរសេរដោយមនុស្ស និងកូដដែលបង្កើតដោយ AI ដោយផ្ទាល់នៅក្នុង IDE ដូច្នេះបញ្ហាដែលណែនាំដោយការផ្ដល់យោបល់ AI លេចឡើងមុនពេលកូដដឹកជញ្ជូន មិនមែនបន្ទាប់ពីនោះទេ។
tus nec ullamcorper mattis, pulvinar dapibus leo ។
៥. រក្សាភាពមើលឃើញពេញលេញនៅទូទាំង AppSec Stack របស់អ្នក
អ្នកមិនអាចការពារមេរោគនៅក្នុងសមាសធាតុដែលអ្នកមើលមិនឃើញបានទេ។ អង្គការភាគច្រើនដំណើរការម៉ាស៊ីនស្កេនច្រើនជាងមួយនាពេលបច្ចុប្បន្ននេះ ដែលជារឿយៗជាការលាយបញ្ចូលគ្នានៃឧបករណ៍ដើម និងដំណោះស្រាយចំណុចភាគីទីបី។ របស់ Xygeni ASPM (Application Security Posture Management) ស្រទាប់បង្រួបបង្រួមការរកឃើញនៅទូទាំងម៉ាស៊ីនស្កេនដើម និងឧបករណ៍ភាគីទីបីទៅជាទិដ្ឋភាពហានិភ័យតែមួយ ហើយអនុវត្តដូចគ្នា ការជ្រើសរើសដោយប្រើបច្ចេកវិទ្យា AI ការពន្យល់ និងការផ្តល់អាទិភាពដល់ពួកវាទាំងអស់ មិនមែនគ្រាន់តែជាការរកឃើញដែលម៉ាស៊ីនស្កេនរបស់ Xygeni ផលិតនោះទេ។ នោះសំខាន់សម្រាប់ការបង្ការមេរោគជាពិសេស៖ ការពឹងផ្អែកដែលមានគំនិតអាក្រក់ដែលត្រូវបានសម្គាល់ដោយឧបករណ៍មួយ និងគួរឱ្យសង្ស័យ pipeline ការផ្លាស់ប្ដូរដែលត្រូវបានសម្គាល់ដោយអ្នកផ្សេងទៀតងាយស្រួលភ្ជាប់ទំនាក់ទំនងជាងនៅពេលដែលពួកគេស្ថិតក្នុងទិដ្ឋភាពតែមួយ។
៦. តម្រឹមការបង្ការមេរោគជាមួយនឹងបទប្បញ្ញត្តិដែលកំពុងលេចចេញ
បទប្បញ្ញត្តិដូចជា NIS2, DORA និងច្បាប់ EU AI កំពុងជំរុញសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ពីការអនុវត្តល្អបំផុតទៅជាតម្រូវការអនុលោមភាព ជាពិសេសជុំវិញកម្មវិធីភាគីទីបី និងការបង្ហាញភាពងាយរងគ្រោះ។ Xygeni គាំទ្រការត្រួតពិនិត្យជាបន្តបន្ទាប់ ការគ្រប់គ្រងហានិភ័យ និងការរាយការណ៍ដែលភ្ជាប់ទៅនឹងក្របខ័ណ្ឌទាំងនេះ ដែលមានន័យថាការគ្រប់គ្រងការបង្ការមេរោគដូចគ្នាដែលការពារអ្នក pipeline ក៏កសាងផ្លូវសវនកម្មដែលនិយតកររំពឹងទុកផងដែរ។ សម្ពាធអនុលោមភាពមិនមែនជាហេតុផលដើម្បីធ្វើការងារនេះទេ ប៉ុន្តែវាគឺជាមុខងារបង្ខំដ៏មានប្រយោជន៍សម្រាប់អង្គការដែលនៅតែចាត់ទុកវាជាជម្រើស។
៧. បណ្តុះបណ្តាលអ្នកអភិវឌ្ឍន៍ និងក្រុមការងារ
ឧបករណ៍រកឃើញបិទគម្លាតភាគច្រើន ប៉ុន្តែការយល់ដឹងនៅតែមានសារៈសំខាន់។ អ្នកអភិវឌ្ឍន៍ដែលដឹងពីអ្វីដែលកញ្ចប់ដែលមានបញ្ហា ឬការពឹងផ្អែកដែលបញ្ជូនដោយ phishing មើលទៅហាក់ដូចជាមិនសូវជាចំណុចចូលតាំងពីដំបូងឡើយ។ កម្មវិធីការពារមេរោគកាត់បន្ថយផ្ទៃវាយប្រហារ; ក្រុមដែលបានទទួលការបណ្តុះបណ្តាលកាត់បន្ថយភាពញឹកញាប់នៃការសាកល្បងផ្ទៃនោះ។
របៀបដែលប្រព័ន្ធព្រមានដំបូងរបស់ Xygeni ដំណើរការ
- តាមដានបន្តXygeni ស្កេនឃ្លាំងសាធារណៈជាបន្តបន្ទាប់ រួមទាំង NPM, PyPI និង Maven ដោយមើលការបោះពុម្ពផ្សាយកញ្ចប់ថ្មីៗនៅពេលដែលវាកើតឡើង ជាជាងរង់ចាំការស្កេនតាមកាលវិភាគ។
- ទប់ស្កាត់ការពឹងផ្អែកលើមេរោគដែលគេស្គាល់កញ្ចប់ដែលត្រូវគ្នានឹងភាពវៃឆ្លាតនៃមេរោគ Xygeni ត្រូវបានរារាំងមិនឱ្យចូលទៅក្នុងបរិយាកាសអភិវឌ្ឍន៍របស់អ្នកភ្លាមៗ។
- ការដាក់ឱ្យនៅដាច់ពីគេដោយស្វ័យប្រវត្តិកញ្ចប់គួរឱ្យសង្ស័យ ប៉ុន្តែមិនទាន់បានបញ្ជាក់ ត្រូវបានដាក់ឱ្យនៅដាច់ដោយឡែក ដើម្បីកុំឱ្យវាបង្កគ្រោះថ្នាក់ ខណៈពេលកំពុងត្រួតពិនិត្យ។
- ការផ្ទៀងផ្ទាត់ការគំរាមកំហែងក្រុមស្រាវជ្រាវសុវត្ថិភាពរបស់ Xygeni វិភាគកញ្ចប់ដែលត្រូវបានដាក់ឱ្យនៅដាច់ដោយឡែក ហើយសហការជាមួយការិយាល័យចុះបញ្ជីដើម្បីបញ្ជាក់ស្ថានភាព ដែលការពារភាពវិជ្ជមានមិនពិតពីការរំខានដល់ដំណើរការការងាររបស់អ្នក។
- ការដាស់តឿនតាមពេលវេលាជាក់ស្តែង៖ រាល់ការបិទ ឬការដាក់ឱ្យនៅដាច់ដោយឡែកនឹងបង្កឱ្យមានការជូនដំណឹងតាមរយៈអ៊ីមែល Slack ឬគេហទំព័រhooksជាមួយនឹងព័ត៌មានលម្អិតដែលក្រុមរបស់អ្នកត្រូវធ្វើសកម្មភាព។
- ការបង្ហាញជាសាធារណៈនៅពេលដែលការគំរាមកំហែងត្រូវបានបញ្ជាក់ Xygeni បង្ហាញព័ត៌មានលម្អិតដល់សហគមន៍ទូលំទូលាយ ដោយជួយទប់ស្កាត់ការរីករាលដាលហួសពីបរិស្ថានផ្ទាល់ខ្លួនរបស់អ្នក។

សំណួរដែលសួរញឹកញាប់អំពីរបៀបជៀសវាងមេរោគ
តើវិធីណាដែលមានប្រសិទ្ធភាពបំផុតដើម្បីជៀសវាងមេរោគក្នុងកម្មវិធីប្រភពបើកចំហ?
វិធីសាស្រ្តដ៏មានប្រសិទ្ធភាពបំផុតរួមបញ្ចូលគ្នានូវការរកឃើញពេលវេលាជាក់ស្តែងដែលចាប់មេរោគមុនពេលមានហត្ថលេខាសាធារណៈជាមួយនឹងការត្រួតពិនិត្យ CVE ជាប្រចាំ និងការវិភាគលទ្ធភាពទៅដល់សម្រាប់ភាពងាយរងគ្រោះដែលគេស្គាល់។ ការស្កេនផ្អែកលើហត្ថលេខាតែម្នាក់ឯងអាចរំលងការគំរាមកំហែង zero-day បាន។ ការផ្គូផ្គងវាជាមួយនឹងការត្រួតពិនិត្យការព្រមានដំបូងនៃការចុះបញ្ជីសាធារណៈបិទគម្លាតនោះ។
តើកម្មវិធីការពារមេរោគជាអ្វី?
កម្មវិធីការពារមេរោគ គឺជាឧបករណ៍ដែលរកឃើញ និងរារាំងកូដ កញ្ចប់ ឬមេរោគព្យាបាទ pipeline ឥរិយាបថមុនពេលវាឈានដល់ការផលិត។ កម្មវិធីការពារមេរោគទំនើបលើសពីការផ្គូផ្គងហត្ថលេខា ដើម្បីរួមបញ្ចូលការវិភាគឥរិយាបថ ការត្រួតពិនិត្យការពឹងផ្អែក និង CI/CD ការរកឃើញភាពមិនប្រក្រតី។
តើ slopsquatting ជាអ្វី ហើយវាទាក់ទងនឹងការបង្ការមេរោគយ៉ាងដូចម្តេច?
Slopsquatting គឺជាពេលដែលអ្នកវាយប្រហារចុះឈ្មោះឈ្មោះកញ្ចប់មួយដែលជំនួយការសរសេរកូដ AI ត្រូវបានគេដឹងថាយល់ច្រឡំ បន្ទាប់មករង់ចាំអ្នកអភិវឌ្ឍន៍ដំឡើងវាដោយទទួលយកការស្នើរបស់ AI។ ការសិក្សាសន្តិសុខ USENIX ឆ្នាំ 2025 បានរកឃើញថា កញ្ចប់ដែលណែនាំដោយ AI ជិត 1 ក្នុងចំណោម 5 មិនមានទេ ដែលធ្វើឱ្យនេះក្លាយជាហានិភ័យនៃការបង្ការមេរោគពិតប្រាកដ និងអាចវាស់វែងបានសម្រាប់ក្រុមណាមួយដែលប្រើប្រាស់ឧបករណ៍សរសេរកូដ AI។
តើកញ្ចប់ប្រភពបើកចំហអាចទុកចិត្តបានទេ?
ភាគច្រើនមានសុវត្ថិភាព ប៉ុន្តែមិនមែនទាំងអស់នោះទេ។ អ្នកវាយប្រហារតែងតែបោះពុម្ពផ្សាយកំណែព្យាបាទដែលមើលទៅស្របច្បាប់ ឬបង្កការភាន់ច្រឡំក្នុងការដាក់ឈ្មោះ។ ការកាត់បន្ថយហានិភ័យមានន័យថា ការរួមបញ្ចូលគ្នានូវកម្មវិធីការពារមេរោគជាមួយនឹងការត្រួតពិនិត្យបញ្ជីឈ្មោះជាបន្តបន្ទាប់ និងការផ្ទៀងផ្ទាត់អ្នកថែទាំកញ្ចប់ មិនមែនពឹងផ្អែកលើការជឿទុកចិត្តតែម្នាក់ឯងនោះទេ។
តើការត្រួតពិនិត្យ CVE តែមួយមុខអាចការពារមេរោគបានដែរឬទេ?
ទេ។ ការត្រួតពិនិត្យ CVE គ្របដណ្តប់តែចំណុចខ្សោយដែលត្រូវបានបង្ហាញជាសាធារណៈរួចហើយ។ មេរោគ ជាពិសេសការគំរាមកំហែង zero-day និងកញ្ចប់មុនហត្ថលេខា តម្រូវឱ្យមានការរកឃើញតាមពេលវេលាជាក់ស្តែង បន្ថែមពីលើការត្រួតពិនិត្យ CVE ដើម្បីបិទគម្លាតរវាងការបោះពុម្ពផ្សាយ និងការបង្ហាញ។
ផ្តល់អាទិភាព ដោះស្រាយ និងធានាសុវត្ថិភាពហានិភ័យកម្មវិធីរបស់អ្នក
ការជៀសវាងមេរោគក្នុងប្រភពបើកចំហ CI/CDហើយការអភិវឌ្ឍដែលមានជំនួយពី AI ត្រូវការការរកឃើញតាមពេលវេលាជាក់ស្តែង មិនមែនគ្រាន់តែការស្កេនតាមកាលកំណត់នោះទេ។ កក់ការបង្ហាញ or ចាប់ផ្តើមដោយឥតគិតថ្លៃ ដើម្បីមើលពីរបៀបដែលប្រព័ន្ធព្រមានមុនរបស់ Xygeni និងវេទិកា AppSec ពេញលេញដំណើរការជាមួយគ្នា។
