






ក្នុងនាមជាប្រធានផ្នែកសន្តិសុខព័ត៌មាន នាយកផ្នែកព័ត៌មានវិទ្យា ឬវិស្វករ DevOps វាមានសារៈសំខាន់ណាស់ក្នុងការធានាថាវេទិការបស់អ្នកត្រូវបានកំណត់រចនាសម្ព័ន្ធយ៉ាងត្រឹមត្រូវដើម្បីផ្តល់សេវាកម្មដែលមានស្ថេរភាព និងអាចទុកចិត្តបានដល់អ្នកប្រើប្រាស់របស់អ្នក។ ទោះជាយ៉ាងណាក៏ដោយ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចកើតឡើងដោយសារហេតុផលផ្សេងៗ ចាប់ពីកំហុសរបស់មនុស្សរហូតដល់ការផ្លាស់ប្តូរនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។ នៅក្នុងអត្ថបទប្លក់នេះ យើងនឹងស្វែងយល់ពីរបៀបរកឃើញ និងដោះស្រាយបញ្ហាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងវេទិកា DevOps កម្មវិធីរបស់អ្នក។
ដំបូងឡើយ វាមានសារៈសំខាន់ណាស់ក្នុងការយល់ដឹងថាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវជាអ្វី និងរបៀបដែលវាអាចប៉ះពាល់ដល់វេទិការបស់អ្នក។
តើការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវជាអ្វី?
ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវគឺ គម្លាតពីការកំណត់រចនាសម្ព័ន្ធដែលបានគ្រោងទុកនៃប្រព័ន្ធរបស់អ្នកដែលអាចនាំឱ្យមានបញ្ហាផ្សេងៗដូចជា ពេលវេលារងចាំ ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព និងដំណើរការមិនល្អ.
ឧទាហរណ៍នៃការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវគឺ សាខាកូដចែកចាយដែលមិនបានការពារ កង្វះការពិនិត្យកូដ ការអនុវត្តការគ្រប់គ្រងការចូលប្រើមិនល្អ ដូចជាកង្វះការផ្ទៀងផ្ទាត់ពហុកត្តា ធុងផ្ទុកដែលអាចចូលប្រើបានជាសាធារណៈនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធ cloud។ ចំណុចខ្វះខាតនៅក្នុង CI/CD pipelinesទិន្នន័យសំខាន់ៗមិនត្រូវបានអ៊ិនគ្រីបនៅពេលមិនប្រើប្រាស់ គោលការណ៍ពាក្យសម្ងាត់ខ្សោយ និងសោអ៊ិនគ្រីបដែលមិនបានបង្វិល។
តើអ្នកអាចរកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវដោយរបៀបណា?
មានវិធីជាច្រើនដើម្បីរកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងវេទិការបស់អ្នក។ វិធីសាស្រ្តមួយគឺប្រើឧបករណ៍ត្រួតពិនិត្យដែលជូនដំណឹងដល់អ្នកអំពីគម្លាតណាមួយពីការកំណត់រចនាសម្ព័ន្ធមូលដ្ឋានរបស់អ្នក។ ឧបករណ៍ត្រួតពិនិត្យទាំងនេះអាចត្រូវបានកំណត់រចនាសម្ព័ន្ធដើម្បីបញ្ចេញការជូនដំណឹងនៅពេលដែលការកំណត់រចនាសម្ព័ន្ធនៅក្នុងប្រព័ន្ធ DevOps បានផ្លាស់ប្តូរ ប៉ុន្តែវាមិនអនុលោមតាមស្ថានភាពដែលរំពឹងទុក។ ឧទាហរណ៍ផ្សេងទៀតអាចជា៖
- Commit ការចុះហត្ថលេខាដើម្បីជៀសវាងការក្លែងបន្លំកូដ និងរក្សាប្រភពដើមនៃការផ្លាស់ប្តូរកូដ អង្គការអាចទាមទារឱ្យទាំងអស់ commits គួរតែត្រូវបានចុះហត្ថលេខាដោយអ្នកនិពន្ធ។ ឃ្លាំងកូដអាចត្រូវបានកំណត់រចនាសម្ព័ន្ធដើម្បីទាមទារការចុះហត្ថលេខា commits (ឧទាហរណ៍ ក្នុង pull requests) ហើយការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចត្រូវបានរាយការណ៍នៅពេលដែលវាមិនត្រូវបានអនុវត្ត។
- កសាង pipeline មានជំហានទាក់ទងនឹងសុវត្ថិភាព: មានការត្រួតពិនិត្យជាច្រើនដែលអាចត្រូវបានរួមបញ្ចូលទៅក្នុងការសាងសង់ pipeline ដើម្បីបង្កើនសុវត្ថិភាពនៃវត្ថុបុរាណដែលបានបង្កើត។ ការស្កេនសម្ងាត់ ការកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះដែលគេស្គាល់នៅក្នុងកូដប្រភព ឬនៅក្នុងភាពអាស្រ័យ ការដំណើរការ fuzzers ការបង្កើតឯកសារសម្ភារៈកម្មវិធី (SBOM) និងដូច្នេះនៅលើ។ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅទីនេះគឺកង្វះនៃការត្រួតពិនិត្យនៅក្នុង pipeline ដូចដែលតម្រូវដោយគោលការណ៍កម្មវិធីគោលដៅ។
- កង្វះការពិនិត្យឡើងវិញអំពីកូដ៖ ការពិនិត្យឡើងវិញនូវកូដគឺជាការគ្រប់គ្រងដែលគេស្គាល់ច្បាស់បំផុតដើម្បីជៀសវាងបញ្ហាសុវត្ថិភាព។ ដើម្បីឱ្យមានប្រសិទ្ធភាព អ្នកពិនិត្យកូដគួរតែដឹងពីអ្វីដែលត្រូវពិនិត្យមើលនៅពេលពិនិត្យឡើងវិញសម្រាប់ឥរិយាបថមិនល្អទាក់ទងនឹងសុវត្ថិភាព ដូចជាភាពងាយរងគ្រោះដែលផ្តោតលើអាជីវកម្ម ឬសូម្បីតែទ្វារក្រោយដោយចេតនា។ ប៉ុន្តែម្យ៉ាងវិញទៀត ការពិនិត្យឡើងវិញគួរតែត្រូវបានអនុវត្ត ហើយការមិនធ្វើវាគួរតែបង្កើនការជូនដំណឹង។ អ្នកត្រួតពិនិត្យការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចពិនិត្យមើលថាការពិនិត្យឡើងវិញនូវកូដត្រូវបានទាមទារនៅចំណុចដែលបានផ្តល់ឱ្យ ឧទាហរណ៍មុនពេលបញ្ចូលគ្នា។ pull request ទៅក្នុងសាខាកូដដែលនឹងត្រូវបានប្រើសម្រាប់ការដឹកជញ្ជូន។
- សិទ្ធិពិសេសតិចបំផុតសិទ្ធិលើសជួយការវាយប្រហារឱ្យរីកចម្រើន និងផ្លាស់ទីទៅចំហៀង។ ឧបករណ៍ និងប្រព័ន្ធគួរតែផ្តល់សិទ្ធិអប្បបរមាដើម្បីធ្វើការងារដែលត្រូវការ។ ឧបករណ៍ចាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចជួយកំណត់ការកំណត់រចនាសម្ព័ន្ធដែលបានចាក់សោ ឧទាហរណ៍ដោយស្វែងរកសិទ្ធិអ្នកគ្រប់គ្រងនៅពេលមិនត្រូវការ ឬការកំណត់រចនាសម្ព័ន្ធដែលបានដោះសោលំនាំដើម។
- រក្សាការគ្រប់គ្រងលើការដឹកជញ្ជូនការគ្រប់គ្រងកាន់តែតឹងរ៉ឹងលើរបៀប និងកន្លែងដែលសមាសធាតុ និងរូបភាពត្រូវបានបោះពុម្ពផ្សាយ និងប្រើប្រាស់។ ឧបករណ៍ចាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចរាយការណ៍នៅពេលដែលឃ្លាំងសាធារណៈត្រូវបានប្រើដោយកម្មវិធីគ្រប់គ្រងកញ្ចប់ជំនួសឱ្យការចុះបញ្ជីផ្ទៃក្នុងរបស់អង្គការ ដែលអាចដើរតួជាជញ្ជាំងភ្លើង 'បញ្ជីស' ឬនៅពេលដែលការចេញផ្សាយកម្មវិធីមិនតម្រូវឱ្យមានការការពារគ្រីបតូមួយចំនួនដូចជាហត្ថលេខាឌីជីថល ឬវិញ្ញាបនបត្រនៃប្រភពដើម។
នៅពេលដែលអ្នកបានរកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ជំហានបន្ទាប់គឺ ដោះស្រាយបញ្ហាខាងក្រោមនេះជាជំហានមួយចំនួនដែលអ្នកអាចអនុវត្តតាមដើម្បីដោះស្រាយបញ្ហា និងជួសជុលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ៖
តើធ្វើដូចម្តេចដើម្បីដោះស្រាយការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ?
កម្មវិធីទំនើប pipelineរួមបញ្ចូលឧបករណ៍ច្រើនប្រភេទចាប់ពី SCM ឃ្លាំង និងបង្កើតឧបករណ៍ដើម្បី CI/CD ប្រព័ន្ធ និងឧបករណ៍គ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធ។ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៃឧបករណ៍ទាំងនេះបើកឱកាសឱ្យ ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់.
នីតិវិធីដោះស្រាយតាមបរិបទត្រូវបានផ្តល់ជូន ដូច្នេះវិស្វករ DevOps អាចជួសជុលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបានយ៉ាងឆាប់រហ័ស និងរៀនពីរបៀបជៀសវាងបញ្ហាស្រដៀងគ្នានេះនាពេលអនាគត។ ខាងក្រោមនេះជាជំហានមួយចំនួនដែលត្រូវពិចារណា៖
- កំណត់អត្តសញ្ញាណមូលហេតុចម្បងនៃការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវជំហានដំបូងក្នុងការដោះស្រាយបញ្ហាណាមួយគឺត្រូវកំណត់អត្តសញ្ញាណមូលហេតុដើមរបស់វា។ ក្នុងករណីមានការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ អ្នកត្រូវកំណត់ថាអ្វីជាមូលហេតុនៃការងាកចេញពីការកំណត់រចនាសម្ព័ន្ធដែលបានគ្រោងទុក។ តើវាជាកំហុសរបស់មនុស្ស ការផ្លាស់ប្តូរនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក ឬកំហុសនៅក្នុងកូដរបស់អ្នក? នៅពេលដែលអ្នកបានកំណត់អត្តសញ្ញាណមូលហេតុដើមហើយ អ្នកអាចចាត់វិធានការសមស្របដើម្បីជួសជុលបញ្ហា។
- រំកិលត្រឡប់ទៅការកំណត់រចនាសម្ព័ន្ធល្អដែលគេស្គាល់៖ ប្រសិនបើការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបណ្តាលមកពីការផ្លាស់ប្តូរថ្មីៗចំពោះប្រព័ន្ធរបស់អ្នក អ្នកប្រហែលជាអាចជួសជុលបញ្ហាបានដោយការត្រលប់ទៅការកំណត់រចនាសម្ព័ន្ធល្អដែលគេស្គាល់។ នេះពាក់ព័ន្ធនឹងការត្រឡប់ទៅកំណែមុននៃការកំណត់រចនាសម្ព័ន្ធប្រព័ន្ធរបស់អ្នក ដែលគួរតែមានស្ថេរភាព និងគ្មានការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
- ធ្វើបច្ចុប្បន្នភាពឯកសាររបស់អ្នកប្រសិនបើការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបណ្តាលមកពីកង្វះឯកសារ វាមានសារៈសំខាន់ណាស់ក្នុងការធ្វើបច្ចុប្បន្នភាពឯកសាររបស់អ្នក ដើម្បីធានាថាបញ្ហាស្រដៀងគ្នានេះមិនកើតឡើងនាពេលអនាគត។ នេះរួមបញ្ចូលទាំងការធ្វើបច្ចុប្បន្នភាពឯកសារកំណត់រចនាសម្ព័ន្ធប្រព័ន្ធរបស់អ្នក ក៏ដូចជាឯកសារផ្ទៃក្នុង ឬនីតិវិធីណាមួយដែលពាក់ព័ន្ធនឹងវេទិការបស់អ្នក។
- អនុវត្តស្វ័យប្រវត្តិកម្មស្វ័យប្រវត្តិកម្មអាចជួយការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវដោយការរកឃើញ និងកែតម្រូវគម្លាតពីការកំណត់រចនាសម្ព័ន្ធដែលបានគ្រោងទុកដោយស្វ័យប្រវត្តិ។ នេះអាចត្រូវបានធ្វើដោយប្រើឧបករណ៍ដូចជាប្រព័ន្ធគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធ ដែលអនុញ្ញាតឱ្យអ្នកបញ្ជាក់ការកំណត់រចនាសម្ព័ន្ធដែលអ្នកចង់បាន និងអនុវត្តវាដោយស្វ័យប្រវត្តិទៅប្រព័ន្ធរបស់អ្នក។
តើវេទិកាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់អាចជួយអង្គការរបស់អ្នកយ៉ាងដូចម្តេច?
A software supply chain security វេទិកានេះជួយធានាសុវត្ថិភាព និងភាពសុចរិតរបស់ក្រុមហ៊ុនរបស់អ្នក ដោយតាមដានដំណើរការអភិវឌ្ឍន៍ និងចែកចាយកម្មវិធីទាំងមូល។ នេះរួមមាន៖
- ការតាមដានប្រភពនៃសមាសធាតុកម្មវិធី។
- ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃការចេញផ្សាយកម្មវិធី។
- ការកំណត់អត្តសញ្ញាណ និងការកាត់បន្ថយភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។
អត្ថប្រយោជន៍ចម្បងមួយនៃ ក software supply chain security វេទិកាគឺថាវាអាច រកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅដើមដំបូងនៃដំណើរការអភិវឌ្ឍន៍ មុនពេលវាក្លាយជាបញ្ហា។ នេះគឺដោយសារតែវេទិកា តាមដានដំណើរការអភិវឌ្ឍន៍កម្មវិធីជាបន្តបន្ទាប់ និង ជូនដំណឹងដល់ក្រុមពាក់ព័ន្ធ ប្រសិនបើវារកឃើញគម្លាតណាមួយពីការកំណត់រចនាសម្ព័ន្ធដែលបានគ្រោងទុក។
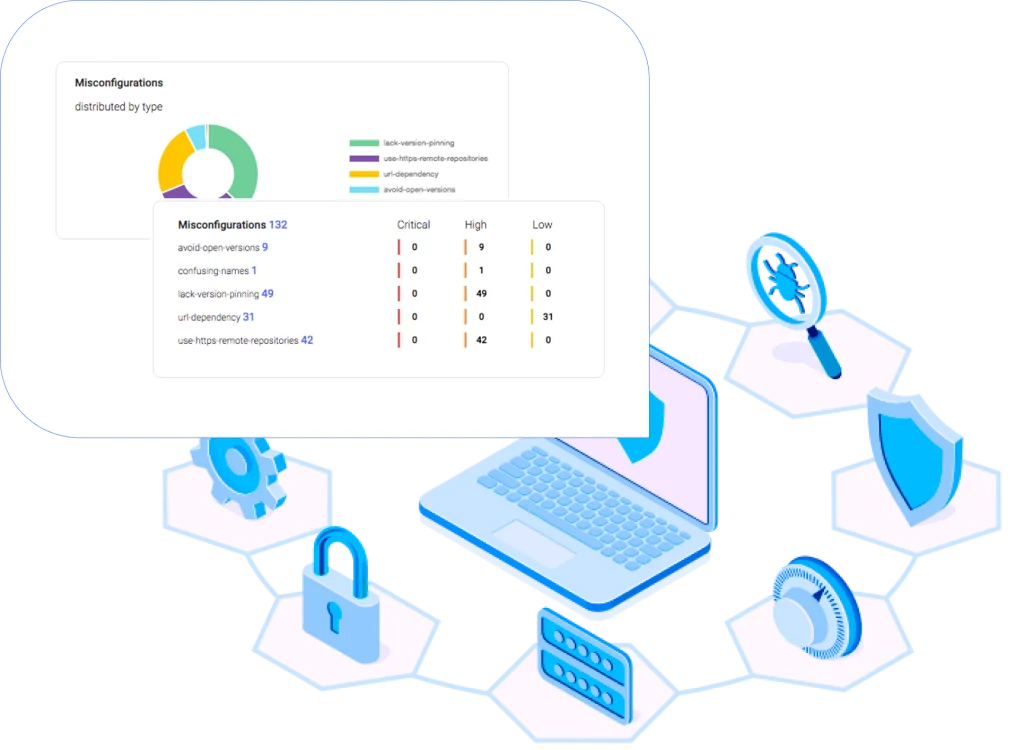
នៅពេលដែលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវត្រូវបានរកឃើញ នោះ software supply chain security វេទិកាអាចជួយដោះស្រាយបញ្ហាដោយ ការផ្តល់ឧបករណ៍ និងព័ត៌មានចាំបាច់ដើម្បីដោះស្រាយបញ្ហាឧទាហរណ៍ វេទិកានេះអាចផ្តល់នូវកំណត់ហេតុលម្អិត ឬសារកំហុសដែលអាចជួយអ្នកអភិវឌ្ឍន៍កំណត់អត្តសញ្ញាណមូលហេតុដើមនៃបញ្ហា។
បន្ថែមពីលើការរកឃើញ និងដោះស្រាយការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ក software supply chain security វេទិកាក៏អាច ជួយការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវពីការកើតឡើង តាំងពីដំបូង។ នេះអាចត្រូវបានធ្វើដោយប្រើ ឧបករណ៍ស្វ័យប្រវត្តិកម្ម និងការគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធដែលធានាថាកម្មវិធីនេះត្រូវបានកំណត់រចនាសម្ព័ន្ធយ៉ាងត្រឹមត្រូវ និងគ្មានភាពងាយរងគ្រោះណាមួយឡើយ។
សរុបមក ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចបង្កបញ្ហាធ្ងន់ធ្ងរដល់អ្នក វេទិកា DevOps ផ្នែកទន់ចាប់ពី ពេលវេលារងចាំចំពោះភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។ ដោយប្រើ ឧបករណ៍ត្រួតពិនិត្យ, ការសម្តែង សវនកម្មទៀងទាត់និង ការអនុវត្តស្វ័យប្រវត្តិកម្មអ្នកអាចរកឃើញ និងដោះស្រាយការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបានយ៉ាងឆាប់រហ័ស និងមានប្រសិទ្ធភាព ដោយធានាថាវេទិការបស់អ្នកនៅតែ មានស្ថេរភាព និងអាចទុកចិត្តបានសម្រាប់អ្នកប្រើប្រាស់របស់អ្នក.
ទីបំផុត a software supply chain security វេទិកា ដូច ស៊ីហ្គេនី គឺជាឧបករណ៍សំខាន់មួយសម្រាប់អង្គការនានាដែលកំពុងស្វែងរកការធានា សុវត្ថិភាព និងភាពសុចរិតនៃកម្មវិធីរបស់ពួកគេ។ តាម តាមដានជាបន្តបន្ទាប់ ដំណើរការអភិវឌ្ឍន៍ និងចែកចាយកម្មវិធី វេទិកាអាច រកឃើញ និងដោះស្រាយការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ.
