






ការសរសេរកូដរឹង, ក្រីក្រ ការគ្រប់គ្រងអាថ៌កំបាំងនិងកង្វះឧបករណ៍ដូចជា ហាស់ស៊ីកូបវ៉ាក បន្តធ្វើឱ្យកម្មវិធីប្រឈមនឹងហានិភ័យធ្ងន់ធ្ងរ។ រាល់ពេលដែលអ្នកអភិវឌ្ឍន៍រុញសោ API ឬពាក្យសម្ងាត់ទៅ GitHub ពួកគេប្រឈមនឹងហានិភ័យនៃការលួចចូល។ តាមពិតទៅ អ្នកវាយប្រហារស្កេនឃ្លាំងសាធារណៈ និងឯកជនយ៉ាងសកម្មដើម្បីស្វែងរកអាថ៌កំបាំងដែលលាតត្រដាង មិនថាវាស្ថិតនៅក្នុងកូដ ឯកសារកំណត់រចនាសម្ព័ន្ធ ឬរូបភាព Docker នោះទេ។
ផលវិបាកក្នុងពិភពពិតបង្ហាញពីអ្វីដែលកំពុងប្រឈម។ នៅឆ្នាំ 2022 អ្នកវាយប្រហារបានរកឃើញសោ AWS របស់ Uber ត្រូវបានអ៊ិនកូដយ៉ាងរឹងមាំនៅក្នុងឃ្លាំង GitHub ហើយបានប្រើប្រាស់វាដើម្បីបំពានប្រព័ន្ធសំខាន់ៗ។ Toyota បានលាតត្រដាងហេដ្ឋារចនាសម្ព័ន្ធអតិថិជនឯកជន បន្ទាប់ពីអ្នកអភិវឌ្ឍន៍បានរុញអាថ៌កំបាំងទៅកាន់ឃ្លាំង GitHub សាធារណៈ។ ក្នុងករណីទាំងពីរ ក្រុមបានបន្សល់ទុកអាថ៌កំបាំងនៅក្នុងកូដ ហើយអ្នកវាយប្រហារបានទាញយកអត្ថប្រយោជន៍ពេញលេញ។ ទាំងអស់នេះគឺអាចការពារបាន។
នៅក្នុងការណែនាំនេះ អ្នកនឹងរៀនពីរបៀបរក្សាសុវត្ថិភាពកម្មវិធីរបស់អ្នកដោយប្រើ ហាស់ស៊ីកូបវ៉ាក សម្រាប់ការគ្រប់គ្រងសម្ងាត់កណ្តាល រួមផ្សំជាមួយ ការរកឃើញ និងការដោះស្រាយដោយស្វ័យប្រវត្តិរបស់ Xygeni លក្ខណៈពិសេស។ ឧបករណ៍ទាំងនេះរួមគ្នាជួយអ្នក៖
- លុបចោលអាថ៌កំបាំងដែលបានអ៊ិនកូដរឹងចេញពីមូលដ្ឋានកូដរបស់អ្នក
- ការពារការសម្ងាត់ពីការចូលទៅក្នុងប្រវត្តិ Git
- រកឃើញ និងជួសជុលការលេចធ្លាយដោយស្វ័យប្រវត្តិ មុនពេលដែលវាអាចកេងប្រវ័ញ្ចបាន
ចូរយើងពន្យល់ពីរបៀបរៀបចំវាមួយជំហានម្តងៗ។
២. អ្វីដែលត្រូវបានចាត់ទុកថាជាអាថ៌កំបាំង (និងរបៀបដែលវាលេចធ្លាយ)
ជាបឋម, មួយ សម្ងាត់ មិនមែនគ្រាន់តែជាពាក្យសម្ងាត់នោះទេ។ វារួមបញ្ចូលទាំងសញ្ញាសម្ងាត់ API លិខិតសម្គាល់ OAuth ខ្សែអក្សរភ្ជាប់មូលដ្ឋានទិន្នន័យ កូនសោ SSH កូនសោអ៊ិនគ្រីប និងសូម្បីតែ JWTs។ អ្វីក៏ដោយដែលផ្តល់សិទ្ធិចូលប្រើប្រព័ន្ធ ធនធាន ឬអត្តសញ្ញាណត្រូវបានចាត់ទុកថាជាសម្ងាត់។
ដោយសារតែ ការសរសេរកូដរឹង ការបញ្ចូលព័ត៌មានសម្ងាត់ទាំងនេះទៅក្នុងកូដប្រភពនៅតែជារឿងធម្មតា ក្រុមជាច្រើនដោយមិនដឹងខ្លួនបានណែនាំចំណុចខ្សោយ។ ក្នុងអំឡុងពេលអភិវឌ្ឍន៍ក្នុងស្រុក វាងាយស្រួលក្នុងការទម្លាក់កូនសោ API រហ័សទៅក្នុង .env ឯកសារ—ឬអាក្រក់ជាងនេះទៅទៀត ដោយផ្ទាល់ទៅក្នុងកូដ។ ក្រោយមក តែមួយ git commit អាចបង្ហាញអាថ៌កំបាំងនោះជារៀងរហូត។
សូម្បីតែពេលដែលអាថ៌កំបាំងត្រូវបានដកចេញនៅពេលក្រោយក៏ដោយ commits ពួកគេច្រើនតែស្នាក់នៅក្នុង ប្រវត្តិ Git, ស្រទាប់ Docker ឬវត្ថុបុរាណដែលបានចងក្រង។ ឧទាហរណ៍ ការលេចធ្លាយជាច្រើនមិនត្រូវបានគេកត់សម្គាល់រហូតដល់នរណាម្នាក់ដំណើរការ git log ឬស្រង់ទិន្នន័យមេតាចេញពីរូបភាពកុងតឺន័រ។
នេះជាហេតុ ការគ្រប់គ្រងអាថ៌កំបាំង ត្រូវតែមានភាពសកម្ម បន្ត និងស្វ័យប្រវត្តិ។ ម៉ាស៊ីនស្កេនបែបប្រពៃណីអាចមើលរំលងអាថ៌កំបាំងដែលកប់នៅក្នុងមែកឈើ រូបភាព ឬឯកសារដែលបានបង្ហាប់។ នោះហើយជាកន្លែងដែលឧបករណ៍ដូចជា ហាស់ស៊ីកូបវ៉ាក និង ស៊ីហ្គេនី ចូលមក។
លើសពីនេះ សូមចងចាំថា អាថ៌កំបាំងមិនត្រឹមតែលេចធ្លាយពីអ្នកអភិវឌ្ឍន៍ប៉ុណ្ណោះទេ។ CI/CD pipelines, ស្គ្រីបសាកល្បង និងសូម្បីតែឯកសារកំណត់រចនាសម្ព័ន្ធនៅក្នុងបរិយាកាសផលិតកម្ម សុទ្ធតែអាចជាប្រភពនៃការប៉ះពាល់។
ដូច្នេះ ការធានាសុវត្ថិភាពអាថ៌កំបាំងមិនមែនគ្រាន់តែជាឧបករណ៍ប៉ុណ្ណោះទេ វាគឺអំពីទម្លាប់ ភាពមើលឃើញ និងស្វ័យប្រវត្តិកម្ម។
ចង់ស្វែងយល់ឲ្យកាន់តែស៊ីជម្រៅអំពីការលេចធ្លាយអាថ៌កំបាំងទេ?
ប្រសិនបើអ្នកចង់យល់ពីមូលហេតុដែលអាថ៌កំបាំងត្រូវបានលេចធ្លាយតាំងពីដំបូង និងរបៀបដែលអ្នកវាយប្រហារពិតជាកេងប្រវ័ញ្ចពួកគេ សូមកុំខកខានការវិភាគស៊ីជម្រៅនេះ៖
៣. ហេតុអ្វីបានជាអាថ៌កំបាំង Hardcoding ជាហានិភ័យ សូម្បីតែនៅក្នុង Repos ឯកជនក៏ដោយ
អាថ៌កំបាំងក្នុងការសរសេរកូដរឹងដូចជាសោ API ព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ និងថូខឹន អាចហាក់ដូចជាងាយស្រួលក្នុងអំឡុងពេលអភិវឌ្ឍន៍។ ទោះជាយ៉ាងណាក៏ដោយ ការអនុវត្តនេះបង្កហានិភ័យធ្ងន់ធ្ងរ ជាពិសេសនៅពេលដែលអាថ៌កំបាំងទទួលបានការការពារពីការលួចចម្លងទិន្នន័យ។ commitបានកំណត់ចំពោះការគ្រប់គ្រងកំណែ។
ឧទាហរណ៍ នៅក្នុងការលួចចូល Uber ឆ្នាំ 2022 អ្នកវាយប្រហារទទួលបានសិទ្ធិចូលប្រើតាមរយៈ សោ AWS ដែលបានអ៊ិនកូដរឹង បានរកឃើញនៅក្នុងឃ្លាំង GitHub សាធារណៈ។ ស្រដៀងគ្នានេះដែរ Toyota បានលាតត្រដាងព័ត៌មានសម្ងាត់សំខាន់ៗនៅក្នុងគម្រោង GitHub ដែលប៉ះពាល់ដល់ទិន្នន័យអតិថិជនរបស់ពួកគេ។
ដោយសារតែអាថ៌កំបាំងដែលបានអ៊ិនកូដជាញឹកញាប់រស់នៅក្នុង .env ឯកសារ ស្គ្រីប ឬមតិយោបល់កូដប្រភព ពួកវាងាយនឹងមើលរំលង។ សូម្បីតែនៅក្នុងឃ្លាំងឯកជនក៏ដោយ បូត និងអ្នកជំនាញខាងក្នុងអាចចូលប្រើពួកវាបាន។ អ្វីដែលអាក្រក់ជាងនេះទៅទៀត ប្រវត្តិ Git រក្សារាល់ការលេចធ្លាយ សូម្បីតែបន្ទាប់ពីអ្នក "លុប" វាក៏ដោយ។
លើសពីនេះ អ្នកវាយប្រហារសម័យទំនើបស្កេនជាបន្តបន្ទាប់នៅក្នុង GitHub និង container registry ដើម្បីស្វែងរក token ដែលលេចធ្លាយ។ ការចុចតែម្តងជាមួយនឹង hardcoded secret អាចបើកទ្វារឱ្យ៖
- ការសម្របសម្រួលហេដ្ឋារចនាសម្ព័ន្ធ (ការចូលប្រើលើពពក)
- ការក្លែងបន្លំកូដប្រភព (ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់)
- ការប្រើប្រាស់ឡើងវិញដោយសម្ងាត់នៅទូទាំងប្រព័ន្ធ (ការបង្កើនសិទ្ធិ)
ដូច្នេះ ការជំនួស hardcoding ជាមួយនឹងការសរសេរកូដត្រឹមត្រូវ ការគ្រប់គ្រងអាថ៌កំបាំង មិនមែនជាជម្រើសទេ វាជាមូលដ្ឋានគ្រឹះដើម្បីធានាការអភិវឌ្ឍ។
៤. របៀបដែល HashiCorp Vault ធានាសុវត្ថិភាពអាថ៌កំបាំង (និងមូលហេតុដែលវាល្អជាង Hardcoding)
ការអ៊ិនកូដសម្ងាត់ដូចជាសោ API ឬព័ត៌មានសម្គាល់មូលដ្ឋានទិន្នន័យដោយផ្ទាល់ទៅក្នុងកូដប្រភពបង្កើតហានិភ័យសុវត្ថិភាពធ្ងន់ធ្ងរ។ HashiCorp Vault លុបបំបាត់ហានិភ័យនេះដោយផ្តល់ជូននូវការផ្ទុកសម្ងាត់ដែលមានលក្ខណៈកណ្តាល អ៊ិនគ្រីប និងគ្រប់គ្រងការចូលប្រើ។
ជំនួសឲ្យការបង្កប់អាថ៌កំបាំងក្នុងអថេរបរិស្ថាន ឬ ឯកសារ .envកម្មវិធីនានាអាចទាញយកវាមកវិញដោយសុវត្ថិភាពតាមតម្រូវការតាមរយៈ API របស់ Vault។ វិធីសាស្រ្តនេះជំនួសការគ្រប់គ្រងសម្ងាត់ឋិតិវន្តជាមួយនឹងការចូលប្រើដែលជំរុញដោយគោលនយោបាយថាមវន្ត។
ការគ្រប់គ្រងអាថ៌កំបាំងជាមួយ HashiCorp Vault ផ្តល់នូវគុណសម្បត្តិសំខាន់ៗជាច្រើនលើសពីការសរសេរកូដរឹង៖
- អាថ៌កំបាំងនៅតែត្រូវបានអ៊ិនគ្រីប ទាំងពេលសម្រាក និងពេលធ្វើដំណើរ។
- ការចូលប្រើប្រាស់ត្រូវបានអនុវត្តយ៉ាងតឹងរ៉ឹង ដោយប្រើប្រាស់គោលនយោបាយផ្អែកលើអត្តសញ្ញាណ។
- បន្ទប់សុវត្ថិភាពបង្កើតអាថ៌កំបាំងដោយថាមវន្តដែលធ្វើឱ្យពួកវាផុតកំណត់ដោយស្វ័យប្រវត្តិ។
- សំណើនីមួយៗត្រូវបានកត់ត្រាទុកដោយផ្តល់ជូននូវភាពអាចតាមដានបានពេញលេញ និងភាពងាយស្រួលធ្វើសវនកម្ម។
Vault ក៏រួមបញ្ចូលយ៉ាងរលូនទៅក្នុង CI/CD pipelines, បរិស្ថានកុងតឺន័រ ហេដ្ឋារចនាសម្ព័ន្ធ cloud និងសំណាញ់សេវាកម្ម ដែលធ្វើឱ្យវាក្លាយជាដំណោះស្រាយដែលអាចធ្វើមាត្រដ្ឋានបាន និងត្រៀមខ្លួនរួចជាស្រេចសម្រាប់ក្រុម DevSecOps ទំនើប។
ឧទាហរណ៍នៃពិភពលោកពិត៖
នៅក្នុង 2022, a ឃ្លាំង GitHub របស់ Toyota ការលេចធ្លាយព័ត៌មានសម្ងាត់ជាសាធារណៈដោយចៃដន្យ ដែលបង្ហាញពីសេវាកម្មផ្ទៃក្នុង។ ឧបករណ៍ដូចជា Vault រួមផ្សំជាមួយនឹងភាពតឹងរ៉ឹង commit គោលនយោបាយនានា អាចទប់ស្កាត់បញ្ហានេះបាន។
មកដល់ពេលនេះ វាគួរតែច្បាស់លាស់ហើយ៖ ការផ្លាស់ប្តូរពីការសរសេរកូដរឹង ហើយការទទួលយកសុវត្ថិភាព ការគ្រប់គ្រងអាថ៌កំបាំង ឧបករណ៍ដូច ហាស់ស៊ីកូបវ៉ាក មិនមែនគ្រាន់តែជាការអនុវត្តល្អបំផុតនោះទេ វាមានសារៈសំខាន់ណាស់។
៥. របៀបបញ្ចូល Git, HashiCorp Vault និង Xygeni សម្រាប់ការគ្រប់គ្រងអាថ៌កំបាំងដែលមានសុវត្ថិភាព
ដើម្បីជៀសវាងទាំងស្រុង ការសរសេរកូដរឹង អាថ៌កំបាំង អ្នកអភិវឌ្ឍន៍ត្រូវតែចាត់វិធានការជាមុនក្នុងអំឡុងពេលអភិវឌ្ឍន៍ក្នុងស្រុក និងក្នុង CI/CD. ដំណឹងល្អគឺថា ហាស់ស៊ីកូបវ៉ាក និង ស៊ីហ្គេនី ធ្វើការរួមគ្នាដើម្បីអនុវត្តសុវត្ថិភាព ការគ្រប់គ្រងអាថ៌កំបាំង លំហូរការងារ។
ជំហានទី 1: ប្រើ Vault ដើម្បីទាញយកអាថ៌កំបាំងដោយសុវត្ថិភាព
ដំបូង សូមកំណត់រចនាសម្ព័ន្ធកម្មវិធីរបស់អ្នកដើម្បីផ្ទុកអាថ៌កំបាំងពី ហាស់ស៊ីកូបវ៉ាក នៅពេលដំណើរការ។ ឧទាហរណ៍ នៅក្នុង Node.js៖
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
នេះធានាថា អាថ៌កំបាំងមិនត្រូវបានរក្សាទុកក្នុងកូដ ឬឯកសារកំណត់រចនាសម្ព័ន្ធឡើយ។
ជំហានទី 2: ការពារការសរសេរកូដរឹងជាមួយ Git Hook និង Xygeni
ដើម្បីទប់ស្កាត់ការលេចធ្លាយដោយចៃដន្យ អ្នកអាចបន្ថែម pre-commit ទំពក់ ដោយប្រើ CLI របស់ Xygeni៖
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
ទំពក់នេះស្កេនតែឯកសារដែលបានកែប្រែដែលបានរៀបចំសម្រាប់ commitប្រសិនបើវារកឃើញ កូដរឹង អាថ៌កំបាំងដូចជាថូខឹន ឬពាក្យសម្ងាត់ វារារាំង commitមុនពេលអ្វីមួយទៅដល់ឃ្លាំង។
ជំហានទី 3: បញ្ចូល Vault និង Xygeni ទៅក្នុង CI/CD
នៅក្នុង CI pipelines អ្នកអាច៖
- ទាញយកអាថ៌កំបាំងពេលដំណើរការពី ទូដែក
- Run
xygeni scan --run="secrets"ដើម្បីផ្ទៀងផ្ទាត់ថាគ្មានអាថ៌កំបាំងណាមួយត្រូវបានណែនាំទេ - ជួសជុលដោយស្វ័យប្រវត្តិជាមួយ Xygeni ប្រសិនបើមានអ្វីមួយលេចធ្លាយ
អ្នកអភិវឌ្ឍន៍អនុវត្តអាថ៌កំបាំងនៅគ្រប់ជំហាន ចាប់ពីក្នុងស្រុក commits ទៅការដាក់ពង្រាយ អរគុណ ការគ្រប់គ្រង s ទៅរង្វិលជុំមតិប្រតិកម្មដ៏តឹងរ៉ឹងនេះ។
៦. ពីការសរសេរកូដរឹងរហូតដល់ការគ្រប់គ្រងអាថ៌កំបាំងដែលមានសុវត្ថិភាពជាមួយ Vault + Xygeni
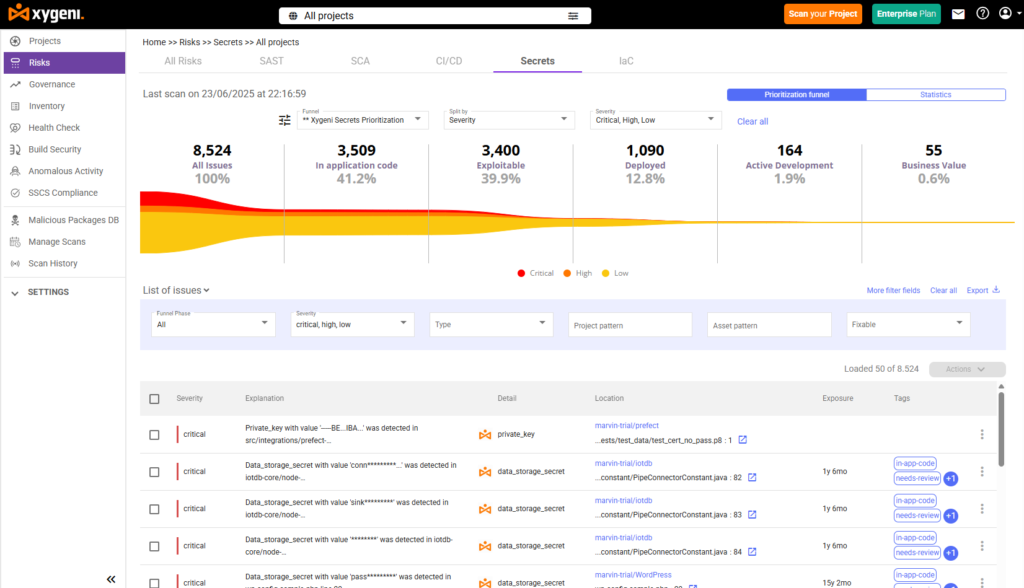
អាថ៌កំបាំងនៃការសរសេរកូដរឹងនៅតែជាវិធីមួយក្នុងចំណោមវិធីទូទៅបំផុតដែលអ្នកអភិវឌ្ឍន៍បង្ហាញព័ត៌មានសម្ងាត់ដោយចៃដន្យ។ នោះហើយជាមូលហេតុដែលការផ្គូផ្គង ហាស់ស៊ីកូបវ៉ាក ជាមួយនឹងការស្កេនពេលវេលាជាក់ស្តែងពី Xygeni បង្កើតបានជាភាពពេញលេញ ការគ្រប់គ្រងអាថ៌កំបាំង ស្ថាបត្យកម្ម៖ ការរកឃើញ ការបង្ការ និងការដោះស្រាយដោយស្វ័យប្រវត្តិ ដែលបង្កើតឡើងដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់អ្នក។
| ជំហាន | របៀបដែលការគ្រប់គ្រងអាថ៌កំបាំងដំណើរការជាមួយ HashiCorp Vault និង Xygeni |
|---|---|
| ជំហានទី 1: កំណត់អាថ៌កំបាំងនៅក្នុង Vault | រក្សាទុកអាថ៌កំបាំងដូចជាសោ API ព័ត៌មានសម្គាល់ ឬថូខឹនដោយសុវត្ថិភាពនៅក្នុង HashiCorp Vault ក្រោមការគ្រប់គ្រងការចូលប្រើយ៉ាងតឹងរ៉ឹង និងការអ៊ិនគ្រីបនៅពេលមិនប្រើប្រាស់។ |
| ជំហានទី 2: ចាក់បញ្ចូលអាថ៌កំបាំងតាមរយៈ CI/CD | ប្រើអថេរបរិស្ថាន ឬការចាក់បញ្ចូលថាមវន្ត ដើម្បីផ្គត់ផ្គង់អាថ៌កំបាំងដល់ការសាងសង់របស់អ្នក pipelines ឬកម្មវិធី ដោយជៀសវាងការសរសេរកូដរឹងនៅក្នុងកូដប្រភព។ |
| ជំហានទី 3: ស្កេនរកអាថ៌កំបាំងដែលបានអ៊ិនកូដ | Xygeni ស្កេនរាល់ pull request, រូបភាព Docker និងប្រវត្តិ git ដើម្បីរកឃើញ និងផ្ទៀងផ្ទាត់អាថ៌កំបាំងដែលលេចធ្លាយក្នុងពេលវេលាជាក់ស្តែង។ |
| ជំហានទី 4: ផ្ទៀងផ្ទាត់អាថ៌កំបាំង | Xygeni ពិនិត្យមើលថាតើអាថ៌កំបាំងនេះសកម្ម និងអាចប្រើប្រាស់បានឬអត់។ អាថ៌កំបាំងដែលបានផ្ទៀងផ្ទាត់ត្រូវបានសម្គាល់សម្រាប់សកម្មភាពភ្លាមៗដោយប្រើម៉ាស៊ីនផ្ទៀងផ្ទាត់របស់វា។ |
| ជំហានទី 5: បង្កឲ្យមានការដោះស្រាយដោយស្វ័យប្រវត្តិ | ប្រសិនបើរកឃើញអាថ៌កំបាំងដែលបានផ្ទៀងផ្ទាត់ Xygeni អាចលុបចោល ឬបង្វិលវា បង្ហោះទៅ PR/MR ជាមួយបរិបទ និងណែនាំដំណើរការការងារស្តារឡើងវិញ។ |
៧. បញ្ឈប់ការសរសេរកូដសម្ងាត់ជារៀងរហូតជាមួយនឹងការដោះស្រាយដោយស្វ័យប្រវត្តិ និងការគ្រប់គ្រងអាថ៌កំបាំង
ទោះបីជាមាន HashiCorp Vault ក៏ដោយ ក៏កំហុសនៅតែកើតឡើង។ អ្នកអភិវឌ្ឍន៍អាចសរសេរកូដថូខឹនក្នុងអំឡុងពេលធ្វើតេស្តក្នុងស្រុក ឬភ្លេចកំណត់រចនាសម្ព័ន្ធ។ .gitignore ឲ្យបានត្រឹមត្រូវ។ នោះហើយជាមូលហេតុដែលការរួមបញ្ចូលគ្នារវាងការគ្រប់គ្រងអាថ៌កំបាំងជាមួយនឹងការស្កេនជាបន្តបន្ទាប់ និងការដោះស្រាយដោយស្វ័យប្រវត្តិគឺមានសារៈសំខាន់។
ជាមួយ ការគ្រប់គ្រងអាថ៌កំបាំងរបស់ Xygeniអ្នកមិនគ្រាន់តែរកឃើញព័ត៌មានសម្ងាត់ដែលបានអ៊ិនកូដទេ អ្នកជួសជុលវាដោយស្វ័យប្រវត្តិ មុនពេលវាក្លាយជាឧប្បត្តិហេតុ។
នេះជារបៀបដែល Xygeni AutoFix ដំណើរការសម្រាប់អាថ៌កំបាំង:
- Xygeni ស្កេនរាល់ pull request ដរាបណាវាបើក វានឹងស្វែងរកអាថ៌កំបាំងដែលបានអ៊ិនកូដនៅក្នុងកូដ ការកំណត់រចនាសម្ព័ន្ធ ប្រវត្តិ Git និងស្រទាប់ Docker ភ្លាមៗ។
- វាផ្ទៀងផ្ទាត់អាថ៌កំបាំងណាមួយដែលបានរកឃើញ ប្រឆាំងនឹងសេវាកម្មគោលដៅរបស់វា និងធ្វើឱ្យតម្លៃនៅក្នុងកំណត់ហេតុមានភាពមិនច្បាស់លាស់។
- Xygeni បង្ហាញពីអាថ៌កំបាំងដោយផ្ទាល់នៅក្នុង PRដោយបន្ថែមមតិយោបល់តាមបរិបទជាមួយនឹងភាពធ្ងន់ធ្ងរ និងប្រភេទ។
- AutoFix បង្កើតបំណះសុវត្ថិភាពដែលអាច៖
- បញ្ចេញមតិលើអាថ៌កំបាំងដែលបានបង្ហាញ
- ជំនួសវាដោយឯកសារយោង Vault ឬអថេរបរិស្ថាន
- ផ្តល់ការណែនាំអំពីការជួសជុលជាជំហានៗ
- ប្រសិនបើ Guardrail សកម្ម, Xygeni រារាំង PR ដោយស្វ័យប្រវត្តិរហូតដល់បញ្ហាត្រូវបានដោះស្រាយ។
លើសពីនេះទៀត, ស៊ីហ្គេនី គាំទ្រការអនុវត្តតាមរយៈ GitHub Actions, GitLab, Jenkins និង Bitbucket។ ដូច្នេះ អាថ៌កំបាំងមិនដែលទៅដល់ការផលិតទេ ទោះបីជាអ្នកខកខានវាក្នុងអំឡុងពេលពិនិត្យក៏ដោយ។
នេះមិនមែនគ្រាន់តែជាការរកឃើញអាថ៌កំបាំងនោះទេ។ វាគឺជាការការពារអាថ៌កំបាំងដែលធ្វើមាត្រដ្ឋាន។

