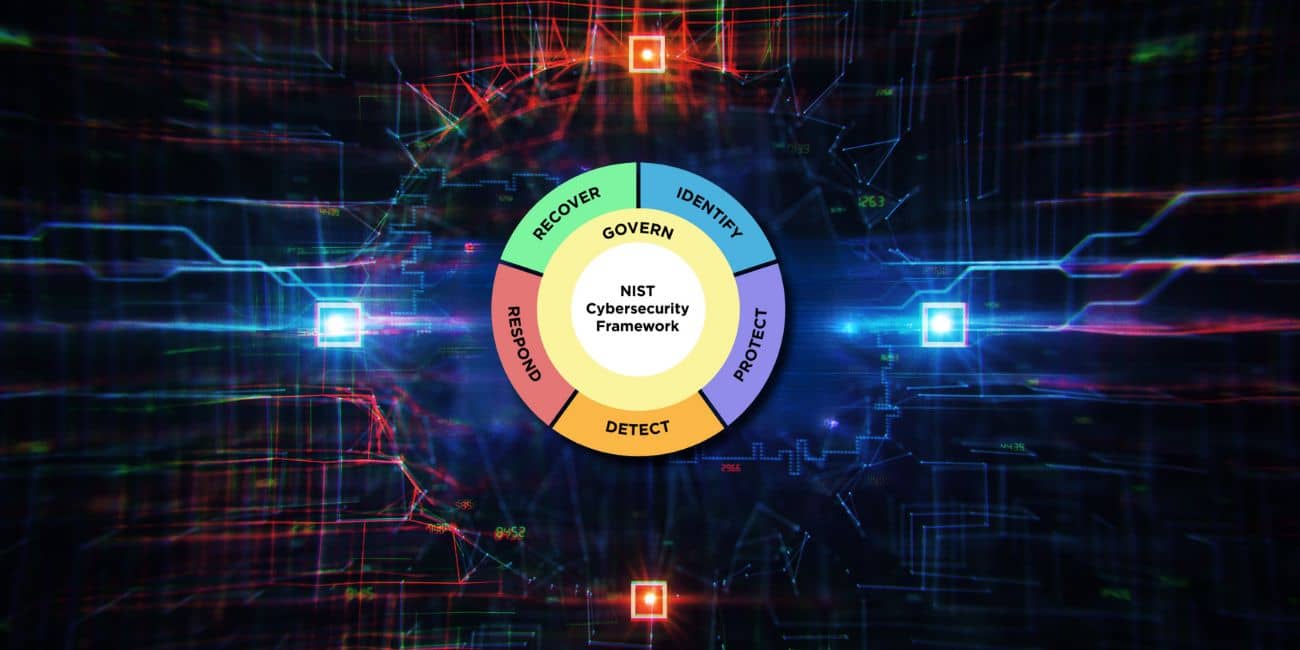






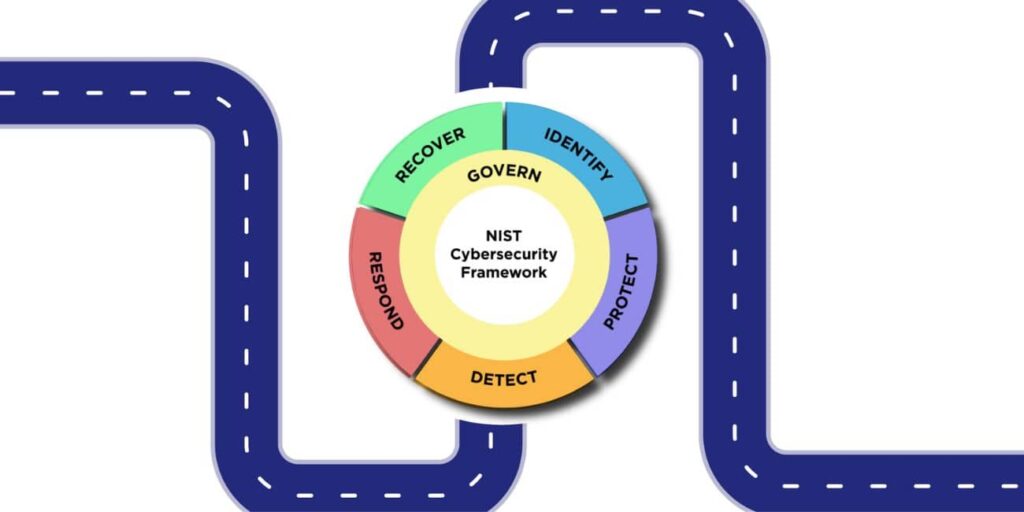
វិទ្យាស្ថានជាតិនៃ Standards and Technology (NIST) បានចេញផ្សាយការអាប់ដេតដ៏សំខាន់មួយចំពោះ Cybersecurity Framework (CSF) របស់ខ្លួនដែលត្រូវបានគេទទួលស្គាល់យ៉ាងទូលំទូលាយ។ជាឧបករណ៍មួយដែលមានបំណងជួយអង្គការនានាគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិតបានកាន់តែប្រសើរ។ NIST CSF កំណែ 2.0 ត្រូវបានធ្វើឱ្យប្រសើរឡើងទាំងអស់ជាមួយនឹងគោលបំណងនៃការកសាងលើក្របខ័ណ្ឌរីកចម្រើនដែលត្រូវបានទទួលយកយ៉ាងទូលំទូលាយដោយអង្គការនានា ហើយបន្ថែមពីលើវាគឺជាវិសាលភាពដ៏អស្ចារ្យ និងសំណុំធនធានដ៏ទូលំទូលាយជាងមុន ដើម្បីជួយអង្គការទាំងអស់ មិនថាទំហំ ឬឧស្សាហកម្មរបស់ពួកគេយ៉ាងណានោះទេ ក្នុងការអនុម័តក្របខ័ណ្ឌនេះ។
ក្របខ័ណ្ឌសម្រាប់អង្គការនីមួយៗ
ដំបូងឡើយ CSF ត្រូវបានរចនាឡើងដើម្បីបង្កើនឥរិយាបថសន្តិសុខតាមអ៊ីនធឺណិតនៅក្នុងវិស័យហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ។ កំណែចុងក្រោយបំផុត CSF 2.0 ទទួលស្គាល់ពីលក្ខណៈស្វាហាប់នៃការគំរាមកំហែងតាមអ៊ីនធឺណិត ដែលឥឡូវនេះប៉ះពាល់ដល់អង្គភាពគ្រប់ទំហំ និងឧស្សាហកម្ម។ វាត្រូវបានរចនាឡើងយ៉ាងល្អិតល្អន់ដើម្បីអាចធ្វើមាត្រដ្ឋានបាន និងអាចសម្របខ្លួនបាន ដោយធានាបាននូវប្រយោជន៍របស់វានៅទូទាំងបរិបទអង្គការផ្សេងៗគ្នា។
វិមាត្រថ្មីនៃអភិបាលកិច្ច និងសន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់
ដើម្បីឆ្លើយតបទៅនឹងទេសភាពសន្តិសុខតាមអ៊ីនធឺណិតដែលកំពុងផ្លាស់ប្តូរ CSF 2.0 ណែនាំការផ្តោតសំខាន់លើអភិបាលកិច្ច និងសន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់។ ដោយទទួលស្គាល់ទិដ្ឋភាពទាំងនេះថាមានសារៈសំខាន់ចំពោះយុទ្ធសាស្ត្រសន្តិសុខតាមអ៊ីនធឺណិតដ៏រឹងមាំ ការអាប់ដេតនេះផ្តល់នូវការយល់ដឹង និងការណែនាំថ្មីៗអំពីការអភិវឌ្ឍកម្មវិធីអភិបាលកិច្ចសន្តិសុខតាមអ៊ីនធឺណិតដ៏ទូលំទូលាយ និងការរួមបញ្ចូល... software supply chain security (SSCS) វិធានការទៅក្នុងការអនុវត្តអភិវឌ្ឍន៍កម្មវិធីដែលអាចបត់បែនបាន (agile)។ ជំហរសកម្មនេះត្រូវបានគាំទ្របន្ថែមទៀតដោយការដាក់បញ្ចូល NIST SP 800-204Dឆ្លុះបញ្ចាំងពីក្របខ័ណ្ឌនៃ commitក្នុងការដោះស្រាយបញ្ហាប្រឈមសន្តិសុខតាមអ៊ីនធឺណិតសម័យទំនើបដោយផ្ទាល់។
ពង្រឹងការអនុវត្តជាមួយធនធានសម្បូរបែប
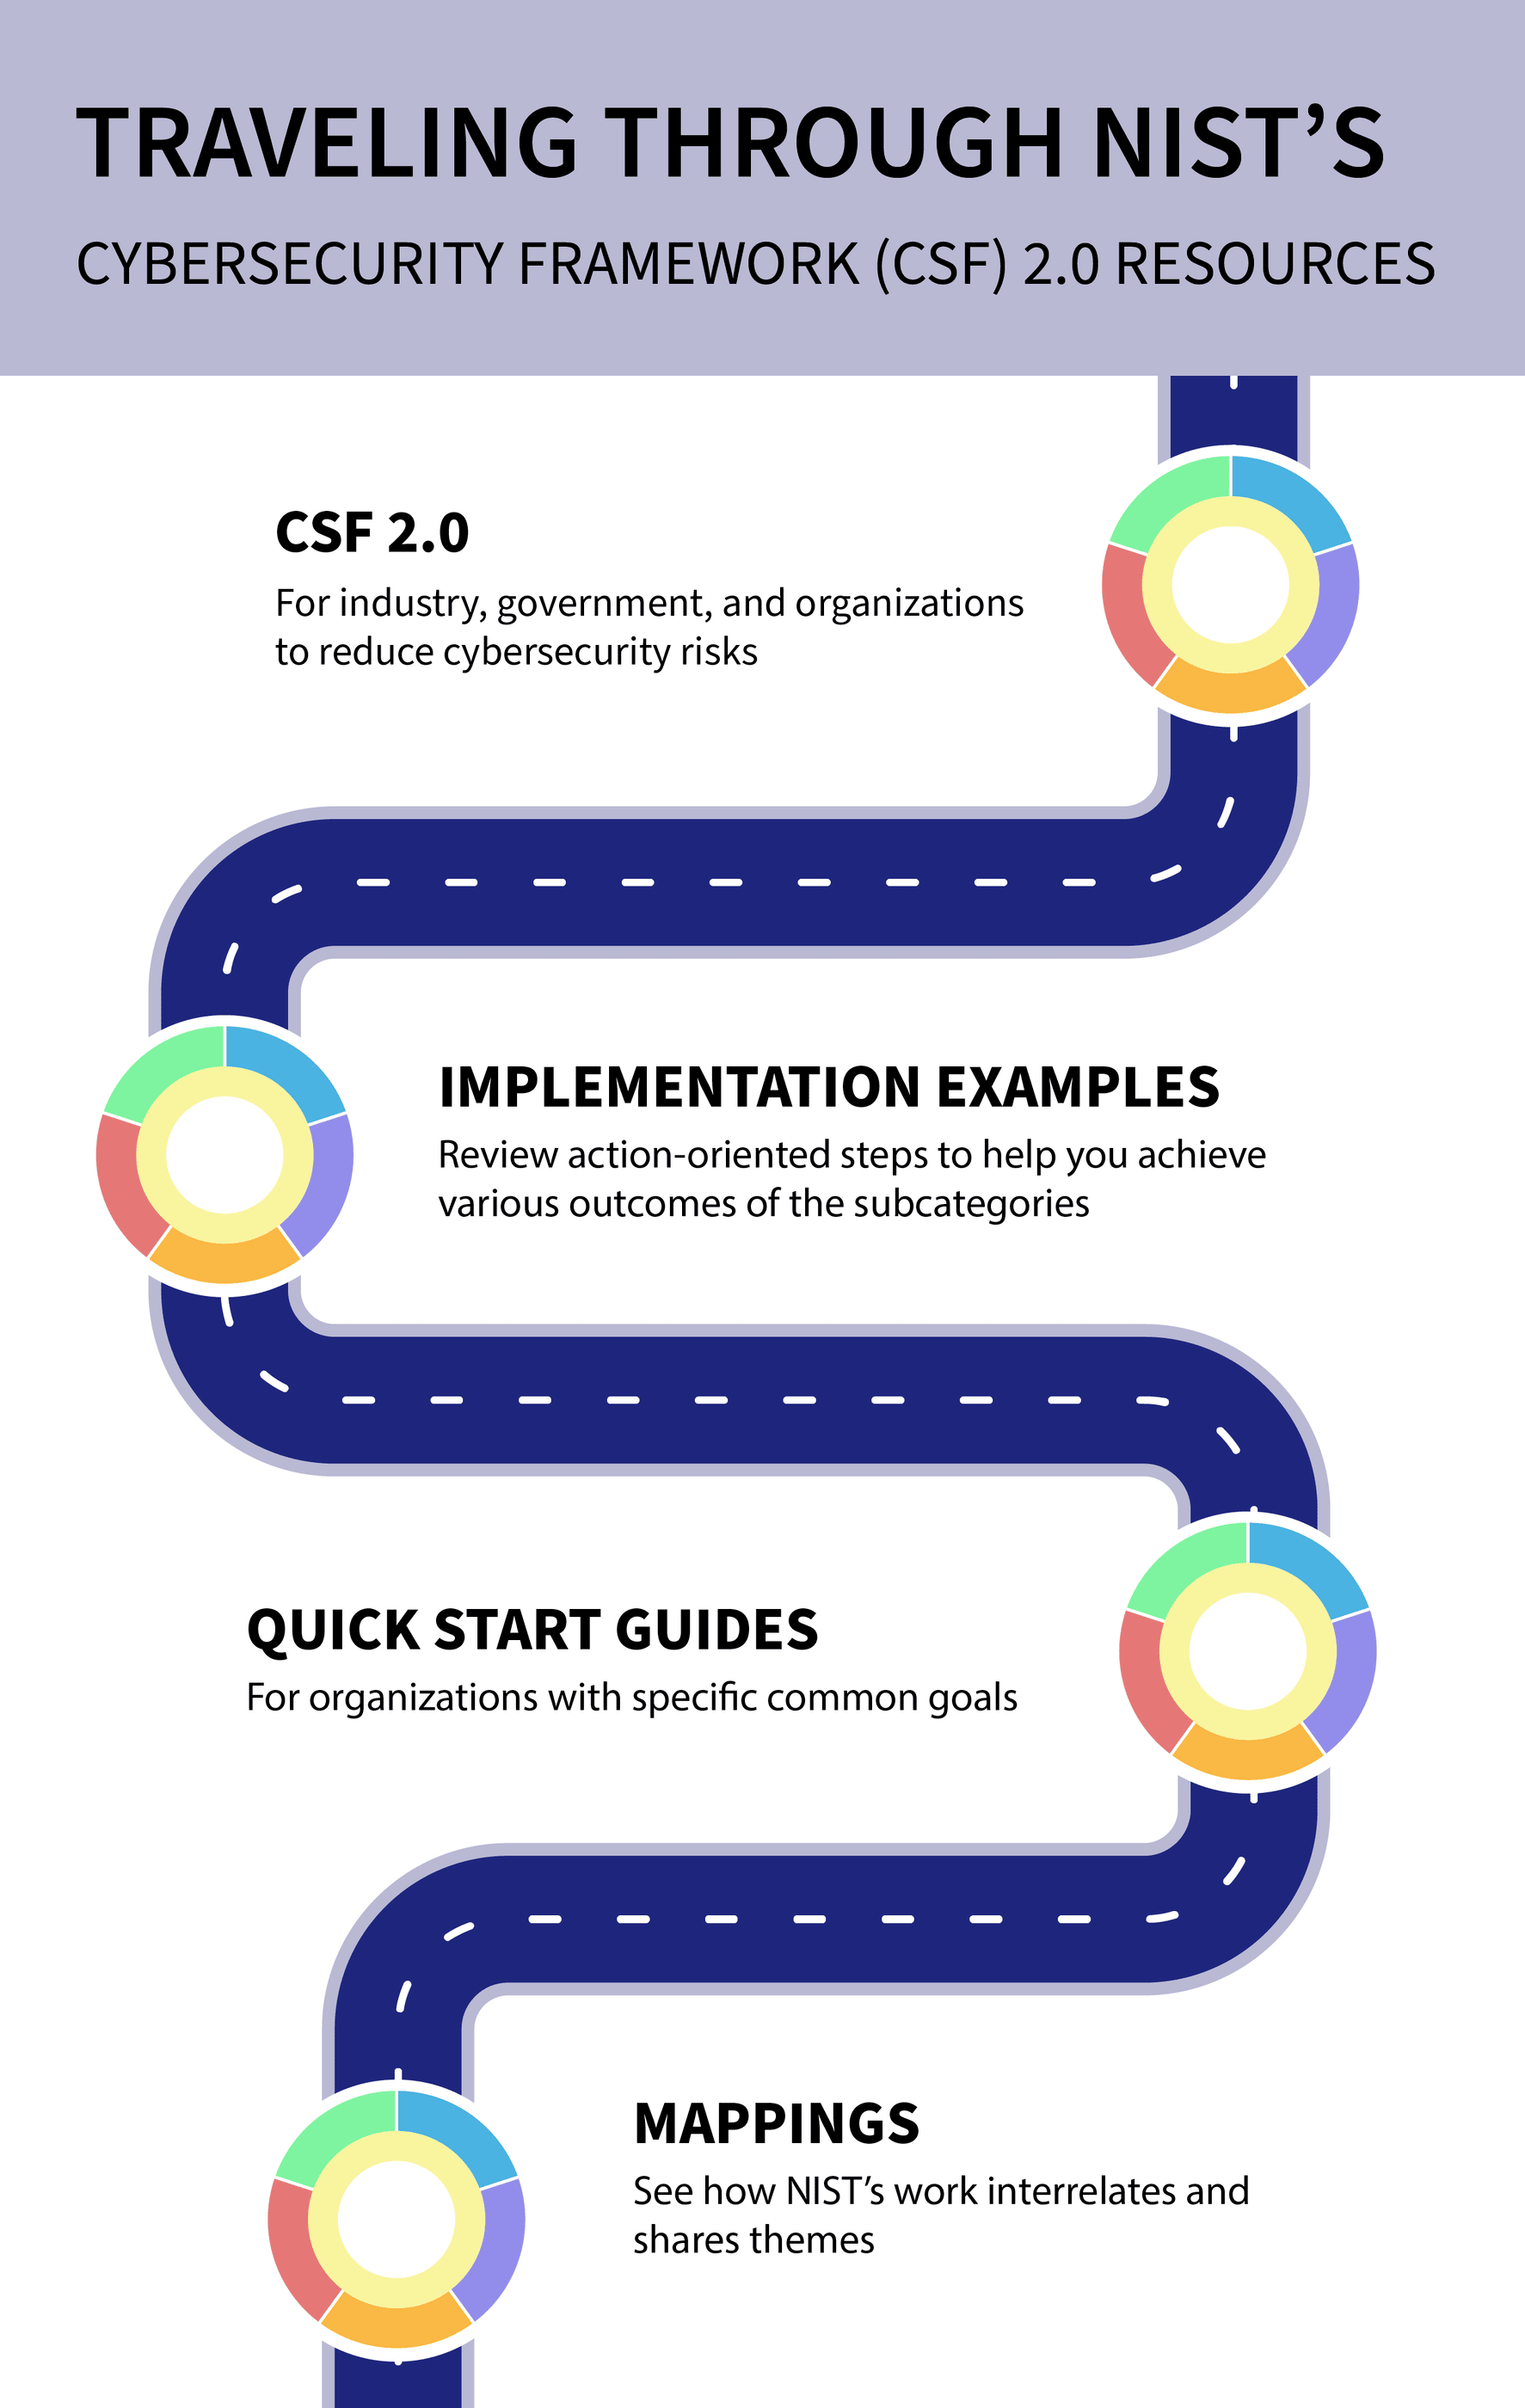
ដោយយល់ពីឧបសគ្គនៃការអនុវត្តដែលអង្គការនានាប្រឈមមុខ NIST បានពង្រឹង CSF 2.0 ជាមួយនឹងធនធានគាំទ្រជាច្រើនប្រភេទ។ ទាំងនេះរួមមាន៖
- ការណែនាំចាប់ផ្តើមរហ័សដែលបង្កើតឡើងសម្រាប់ទស្សនិកជនជាក់លាក់ ដូចជាអាជីវកម្មខ្នាតតូច និង enterprise អ្នកគ្រប់គ្រងហានិភ័យ ដែលមានគោលបំណងធ្វើឱ្យការអនុម័តក្របខ័ណ្ឌមានភាពសាមញ្ញ។
- ឧទាហរណ៍នៃការអនុវត្ត ការបង្ហាញពីការអនុវត្តជាក់ស្តែងនៃក្របខ័ណ្ឌនៅក្នុងបរិបទអង្គការផ្សេងៗ។
- អាចរកមើលបាន និង កាតាឡុកដែលអាចស្វែងរកបាននៃឯកសារយោងព័ត៌មាន សម្រួលដល់ការតម្រឹមការណែនាំ CSF ជាមួយនឹងឯកសារសន្តិសុខតាមអ៊ីនធឺណិតជាង ៥០ ផ្សេងទៀត។
- ឧបករណ៍យោង NIST CSF 2.0បង្កើនភាពងាយស្រួលចូលប្រើប្រាស់ដោយអនុញ្ញាតឱ្យអាន ស្វែងរក និងបញ្ចេញទិន្នន័យពាក់ព័ន្ធពីស្នូលក្របខ័ណ្ឌនៅលើកម្មវិធីរុករកតាមអ៊ីនធឺណិតទាំងអស់។