






ស្រមៃមើលអគារខ្ពស់កប់ពពកមួយ ដែលជាន់នីមួយៗត្រូវបានសាងសង់ដោយក្រុមផ្សេងៗគ្នា។ ធ្នឹមដែលមានបញ្ហាមួយដែលដំឡើងដោយក្រុមតែមួយអាចធ្វើឱ្យខូចរចនាសម្ព័ន្ធទាំងមូល។ នេះគឺជាការពិតដែលអង្គការនានាប្រឈមមុខជាមួយនឹងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅក្នុងទេសភាពឌីជីថលសព្វថ្ងៃនេះ។
ដោយសារតែក្រុមហ៊ុននានាពឹងផ្អែកកាន់តែខ្លាំងឡើងលើបណ្តាញស្មុគស្មាញនៃអ្នកផ្គត់ផ្គង់ និងសមាសធាតុប្រភពបើកចំហ ហានិភ័យនៃជនអាក្រក់ដែលកេងប្រវ័ញ្ចភាពងាយរងគ្រោះបានកើនឡើងយ៉ាងខ្លាំង។ ការកើនឡើងគួរឱ្យព្រួយបារម្ភនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដូចជាការរំលោភ SolarWinds និង Kaseya ដ៏ល្បីល្បាញ បានបង្ហាញពីតម្រូវការដ៏សំខាន់សម្រាប់វិធានការសុវត្ថិភាពដ៏រឹងមាំ ដើម្បីការពារទាំងអាជីវកម្ម និងអតិថិជនរបស់ពួកគេពីផលវិបាកដ៏មហន្តរាយ។
ការវាយប្រហារទាំងនេះអាចមានផលប៉ះពាល់យ៉ាងធ្ងន់ធ្ងរ ដែលប៉ះពាល់ដល់អ្វីៗគ្រប់យ៉ាងចាប់ពីប្រសិទ្ធភាពប្រតិបត្តិការរហូតដល់ទំនុកចិត្តរបស់អតិថិជន។ ការចេញផ្សាយដែលរងការសម្របសម្រួលមួយចំនួនតូចអាចបង្កការបំផ្លិចបំផ្លាញដល់អង្គការមួយ។ ជាលទ្ធផល software supply chain security បានផ្លាស់ប្តូរពីការគិតគូរនៅពេលក្រោយទៅជាភាពចាំបាច់ដាច់ខាតសម្រាប់ការរក្សាភាពធន់ និងលំហអ៊ីនធឺណិតដែលមានសុខភាពល្អនៅក្នុងពិភពឌីជីថលណាមួយ។ enterprise.
កុំឲ្យអង្គការរបស់អ្នកធ្លាក់ខ្លួនជាជនរងគ្រោះដោយសារការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដ៏ធំបន្ទាប់ទៀត។ ពង្រឹងខ្លួនអ្នកជាមួយនឹងចំណេះដឹង និងជំនាញដើម្បីពង្រឹងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកដោយចុះឈ្មោះចូលក្នុងក្រុមហ៊ុនឈានមុខគេរបស់យើង។ បានបញ្ជាក់ Software Supply Chain Security វគ្គសិក្សាជំនាញជាមួយនឹងការរៀនសូត្រដោយខ្លួនឯង ការចូលប្រើមន្ទីរពិសោធន៍ដែលមានមូលដ្ឋានលើកម្មវិធីរុករក និងការគាំទ្រគ្រូបង្រៀន 24/7 តាមរយៈ Mattermost អ្នកនឹងទទួលបានជំនាញដែលត្រូវការដើម្បីការពារក្រុមហ៊ុន និងអតិថិជនរបស់អ្នកពីផលប៉ះពាល់ដែលអាចកើតមាន។sastចាត់វិធានការឥឡូវនេះ ហើយក្លាយជាអ្នកដឹកនាំក្នុង software supply chain security - អនាគតរបស់អង្គការរបស់អ្នកអាស្រ័យលើវា។
សូមមើលវគ្គសិក្សា 'CSSE' ជាមុនសិន៖
ហេតុអ្វីបានជាការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីកើតឡើង?
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីបានកើនឡើងគួរឱ្យកត់សម្គាល់ក្នុងរយៈពេលប៉ុន្មានឆ្នាំមកនេះ ដែលធ្វើឱ្យអង្គការនានាទូទាំងពិភពលោកตกอยู่ในគ្រោះថ្នាក់។ ទាំងនេះគឺជាការវាយប្រហារលើផ្នែកដែលមិនមានសុវត្ថិភាពនៃការអភិវឌ្ឍន៍ និងចែកចាយកម្មវិធី។ pipelineផ្តោតលើប្រព័ន្ធដែលមានសុវត្ថិភាពមិនល្អ ក្នុងន័យទូលំទូលាយ។ នេះជាមូលហេតុដែលវាកើតឡើង៖
- ផ្ទៃវាយប្រហារធំជាង៖ កម្មវិធីកុំព្យូទ័រសម័យទំនើបប្រើប្រាស់សមាសធាតុភាគីទីបីជាច្រើន ដែលបង្កើនចំនួនចំណុចចូលសម្រាប់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតដែលមានគំនិតអាក្រក់។
- ពិបាករកឃើញ៖ ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ជាធម្មតាប្រើប្រាស់ប្រភពដែលគួរឱ្យទុកចិត្ត ដែលធ្វើឱ្យពួកវាពិបាកកំណត់អត្តសញ្ញាណជាងមេរោគប្រពៃណី។
- ផលប៉ះពាល់ខ្ពស់៖ អ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចផ្នែកតែមួយដើម្បីសម្របសម្រួលអ្នកប្រើប្រាស់រាប់ពាន់នាក់ ដែលធ្វើឱ្យការវាយប្រហារទាំងនេះមានភាពទាក់ទាញយ៉ាងខ្លាំងក្នុងចំណោមឧក្រិដ្ឋជនតាមអ៊ីនធឺណិត។
- ការអនុវត្តសុវត្ថិភាពមិនល្អ៖ ក្រុមហ៊ុនជាច្រើនខ្វះវិធានការសុវត្ថិភាពដ៏តឹងរ៉ឹងដើម្បីផ្ទៀងផ្ទាត់ និងត្រួតពិនិត្យកម្មវិធីភាគីទីបី។
- ភាពស្មុគស្មាញនៃអ្នកគំរាមកំហែង៖ ការគំរាមកំហែងជាបន្តបន្ទាប់កម្រិតខ្ពស់ (APT) និងពួក Hacker រដ្ឋជាតិកំពុងវិនិយោគយ៉ាងខ្លាំងលើបច្ចេកទេសវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
- ស្វ័យប្រវត្តិកម្មអភិវឌ្ឍន៍កម្មវិធី (ឧ.CI/CD pipelines)៖ ជាអកុសល ការធ្វើស្វ័យប្រវត្តិកម្មការចែកចាយកម្មវិធីជាមួយនឹងការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់/ការដាក់ពង្រាយជាបន្តបន្ទាប់ (CI/CD) pipeline បង្កភាពងាយរងគ្រោះប្រសិនបើមិនមានសុវត្ថិភាពត្រឹមត្រូវ។
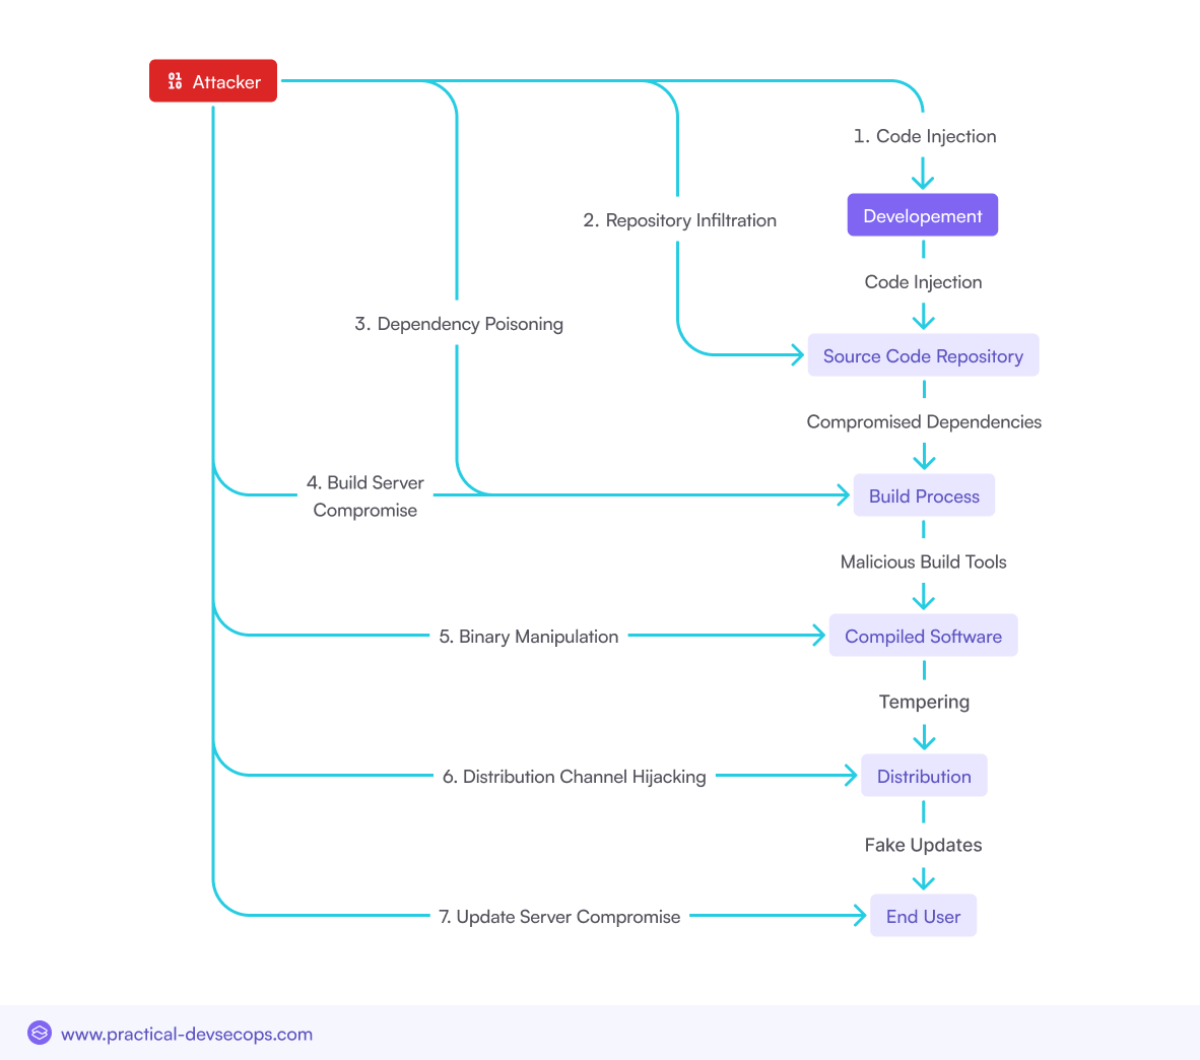
ប្រភេទផ្សេងៗគ្នានៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ការចាក់បញ្ចូលកូដព្យាបាទ
អ្នកវាយប្រហារជ្រៀតចូលទៅក្នុងដំណើរការអភិវឌ្ឍន៍កម្មវិធី ដើម្បីចាក់កូដព្យាបាទចូលទៅក្នុងផលិតផលចុងក្រោយ។ កូដនេះអាចត្រូវបានរចនាឡើងដើម្បីលួចទិន្នន័យ បើកការចូលប្រើដោយគ្មានការអនុញ្ញាត ឬបង្កើតទ្វារក្រោយសម្រាប់ការកេងប្រវ័ញ្ចនាពេលអនាគត។
ការពឹងផ្អែកដែលសម្របសម្រួល
គម្រោងកម្មវិធីជាច្រើនពឹងផ្អែកលើបណ្ណាល័យ និងកញ្ចប់ភាគីទីបី។ អ្នកវាយប្រហារធ្វើឱ្យខូចដល់ភាពអាស្រ័យទាំងនេះដោយណែនាំការអាប់ដេតដែលមានគំនិតអាក្រក់ ដែលបន្ទាប់មករីករាលដាលតាមរយៈខ្សែសង្វាក់ផ្គត់ផ្គង់ទៅកាន់អ្នកប្រើប្រាស់ចុងក្រោយ។
ការប្លន់ខ្សែសង្វាក់ផ្គត់ផ្គង់
នេះពាក់ព័ន្ធនឹងការគ្រប់គ្រងបណ្តាញចែកចាយកម្មវិធីស្របច្បាប់ ដូចជាម៉ាស៊ីនមេធ្វើបច្ចុប្បន្នភាព ឬឃ្លាំងកញ្ចប់ ដើម្បីចែកចាយកម្មវិធីព្យាបាទ ឬការអាប់ដេតដល់អ្នកប្រើប្រាស់។
ធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកឥឡូវនេះ! ទាញយកមគ្គុទ្ទេសក៍សៀវភៅអេឡិចត្រូនិចសំខាន់ៗរបស់យើង។
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីកម្រិតខ្ពស់ថ្មីៗបំផុត
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីសំខាន់ៗ (២០២០-២០២៤)
ក្នុងរយៈពេលប៉ុន្មានឆ្នាំចុងក្រោយនេះ បានឃើញការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីសំខាន់ៗជាច្រើន ដែលការវាយប្រហារនីមួយៗបង្ហាញពីភាពងាយរងគ្រោះនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីឌីជីថលដែលមានទំនាក់ទំនងគ្នាទៅវិញទៅមករបស់យើង៖
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ 3CX
កម្មវិធីកុំព្យូទ័រលើតុ 3CX ដែលត្រូវបានប្រើប្រាស់ដោយអាជីវកម្មរាប់ពាន់នៅជុំវិញពិភពលោក ត្រូវបានគេលួចចូលតាមរយៈអ្វីដែលត្រូវបានពិពណ៌នាថាជាការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្រិតខ្ពស់។
ការទទួលយករបស់ខ្ញុំ៖ ការលួចចូលប្រព័ន្ធនេះគឺជាលទ្ធផលនៃការវាយប្រហារដែលបានបង្កប់កូដព្យាបាទរបស់ពួកគេទៅក្នុងការអាប់ដេតកម្មវិធីពិតប្រាកដមួយ ដែលត្រូវបានចែកចាយជាផ្នែកផ្លូវការនៃដំណើរការអភិវឌ្ឍន៍។
ផលប៉ះពាល់: ការវាយប្រហារនេះបានធ្វើឱ្យប៉ះពាល់ដល់បុគ្គលរាប់ម៉ឺននាក់ ដោយអនុញ្ញាតឱ្យមានការចូលប្រើទិន្នន័យរសើបដោយគ្មានការអនុញ្ញាត រួមទាំងការទំនាក់ទំនងជាសំឡេងផងដែរ។ ការរំលោភនេះបានបង្ហាញពីដំណើរការអភិវឌ្ឍន៍កម្មវិធីដែលមានចំណុចខ្វះខាត និងការព្រួយបារម្ភទាក់ទងនឹងការពឹងផ្អែករបស់កម្មវិធីភាគីទីបី។
ការវាយប្រហាររបស់ SolarWinds
ចំពោះ ការវាយប្រហារដោយកាំរស្មីព្រះអាទិត្យ បានធ្វើឲ្យខូចខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី Orion។ អ្នកវាយប្រហារបានជ្រៀតចូលបណ្តាញរបស់ SolarWinds ក្នុងខែកញ្ញា ឆ្នាំ២០១៩ ហើយនៅខែមីនា ឆ្នាំ២០២០ បានចាក់កូដព្យាបាទចូលទៅក្នុងការអាប់ដេត Orion។ ការអាប់ដេតដែលរងការសម្របសម្រួលទាំងនេះត្រូវបានចែកចាយទៅអតិថិជនជាង ១៨.០០០នាក់ ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារលួចស្តាប់ប្រព័ន្ធ IT របស់អង្គការផ្សេងៗ។
ការទទួលយករបស់ខ្ញុំ៖ ការលួចចូលទិន្នន័យនេះបង្ហាញពីភាពងាយរងគ្រោះសំខាន់ៗក្នុងសន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់ ដោយបង្ហាញពីរបៀបដែលអ្នកផ្គត់ផ្គង់ភាគីទីបីអាចក្លាយជាច្រកផ្លូវសម្រាប់ការចារកម្មតាមអ៊ីនធឺណិតយ៉ាងទូលំទូលាយ។ វាគូសបញ្ជាក់ពីតម្រូវការបន្ទាន់សម្រាប់អង្គការនានាក្នុងការវាយតម្លៃឡើងវិញនូវវិធានការសុវត្ថិភាពរបស់ពួកគេ ជាពិសេសទាក់ទងនឹងកម្មវិធី និងសេវាកម្មរបស់អ្នកផ្គត់ផ្គង់ខាងក្រៅ។
ផលប៉ះពាល់: ការវាយប្រហារនេះបានបង្កការខូចខាតផ្នែកហិរញ្ញវត្ថុយ៉ាងធ្ងន់ធ្ងរ ដោយអង្គការដែលរងផលប៉ះពាល់បានបាត់បង់ប្រាក់ចំណូលប្រចាំឆ្នាំជាមធ្យម 11% (រហូតដល់ 14% នៅសហរដ្ឋអាមេរិក)។ វាក៏បានជំរុញឱ្យមានការចែករំលែកព័ត៌មាន និងការអនុវត្តសន្តិសុខតាមអ៊ីនធឺណិតកាន់តែប្រសើរឡើងនៅទូទាំងវិស័យឯកជន និងសាធារណៈ ដែលជំរុញឱ្យមានការវាយតម្លៃឡើងវិញនូវពិធីសារសន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់។
ការវាយប្រហាររបស់អ្នកផ្ទុកឡើង Codecov Bash
នៅឆ្នាំ 2024 ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់មួយបានអនុវត្តដោយជោគជ័យ បណ្តាលឱ្យមានការកែប្រែ Bash Uploader ដែលផ្តល់ដោយឧបករណ៍ដ៏ពេញនិយមមួយ ដើម្បីផ្ទុកឡើងការគ្របដណ្តប់កូដទៅកាន់ Codecov។ នេះគឺជាស្គ្រីបដែលអ្នកអភិវឌ្ឍន៍ជាច្រើនបានប្រើដើម្បីផ្ញើរបាយការណ៍គ្របដណ្តប់ឡើងទៅ Codecov ហើយកំណែដែលបានផ្លាស់ប្តូរនេះមានសមត្ថភាពបញ្ជូនអថេរបរិស្ថាន — ដូចជាថូខឹន ឬកូនសោ។
ការទទួលយករបស់ខ្ញុំ៖ គម្រោងជាច្រើនត្រូវបានទុកចោលឱ្យអាថ៌កំបាំងរបស់ពួកគេត្រូវបានលាតត្រដាង ដែលអាចប៉ះពាល់ដល់មនុស្សរាប់ពាន់នាក់។ ការវាយប្រហារនេះបានបង្ហាញថា ការអនុវត្តសុវត្ថិភាពល្អបំផុតគួរតែត្រូវបានអនុវត្តតាមសម្រាប់បរិយាកាសអភិវឌ្ឍន៍ និងគ្រោះថ្នាក់នៃការពឹងផ្អែកលើស្គ្រីបដែលមានស្រាប់។
ផលប៉ះពាល់: ការវាយប្រហារនេះបាននាំឱ្យមានការបង្វិលសម្ងាត់យ៉ាងទូលំទូលាយ ធ្វើឱ្យបាត់បង់ទំនុកចិត្តលើឧបករណ៍ភាគីទីបី និងបង្កើនការត្រួតពិនិត្យ CI/CD pipelines និងទាក់ទាញការយកចិត្តទុកដាក់ពីនិយតករ។ វាបានជំរុញឱ្យមានការផ្លាស់ប្តូរទូទាំងឧស្សាហកម្មក្នុងការរចនាឧបករណ៍គ្របដណ្តប់កូដ បណ្តាលឱ្យមានការខាតបង់ផ្នែកហិរញ្ញវត្ថុ និងពន្លឿនការអនុម័តវិធានការសុវត្ថិភាពកម្រិតខ្ពស់ដូចជា SBOM និងការផ្ទៀងផ្ទាត់ភាពសុចរិត។
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ Kaseya VSA
ជនខិលខូចបានបង្កើតយុទ្ធសាស្ត្រដែលប្រើក្នុងការវាយប្រហារ Kaseya VSA ឆ្នាំ 2021 ហើយបានតាមប្រមាញ់កម្មវិធីត្រួតពិនិត្យ និងគ្រប់គ្រងពីចម្ងាយម្តងទៀត លើកនេះនៅឆ្នាំ 2024។ ពួកគេបានប្រើភាពងាយរងគ្រោះ zero-day ដើម្បីចែកចាយ ransomware របស់ពួកគេតាមរយៈយន្តការធ្វើបច្ចុប្បន្នភាពរបស់កម្មវិធី។
ការទទួលយករបស់ខ្ញុំ៖ ការវាយប្រហារនេះបាននាំឱ្យមានការប៉ះពាល់យ៉ាងធ្ងន់ធ្ងរដល់ ransomware នៅក្នុងក្រុមហ៊ុនរាប់រយទៀត និងក្រុមហ៊ុនខ្នាតតូច និងមធ្យម enterprises (សហគ្រាសធុនតូច និងមធ្យម)។ បន្ទាប់ពីការស៊ើបអង្កេត វាត្រូវបានគេរកឃើញថាបានបង្កឱ្យមានការរំខានដល់ប្រតិបត្តិការយ៉ាងធ្ងន់ធ្ងរ និងការខូចខាតផ្នែកហិរញ្ញវត្ថុ ដែលគូសបញ្ជាក់បន្ថែមទៀតអំពីហានិភ័យដែលបង្កឡើងដោយការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ប្រឆាំងនឹងហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ។
ផលប៉ះពាល់: ការវាយប្រហារ Kaseya VSA ឆ្នាំ 2021 បានបង្កឱ្យមានការឆ្លងមេរោគ ransomware យ៉ាងទូលំទូលាយ ដែលភាគច្រើនប៉ះពាល់ដល់សហគ្រាសធុនតូច និងមធ្យម។ វាបានបណ្តាលឱ្យមានការខាតបង់ផ្នែកហិរញ្ញវត្ថុយ៉ាងច្រើន ការលួចចូលទិន្នន័យ និងការរំខានសេវាកម្មរយៈពេលយូរ។ ហេតុការណ៍នេះបានជំរុញឱ្យមានបទប្បញ្ញត្តិកាន់តែតឹងរ៉ឹងលើអ្នកផ្តល់សេវាដែលបានគ្រប់គ្រង បង្កើនល្បឿននៃការអនុម័តស្ថាបត្យកម្មសូន្យទុកចិត្ត និងបានបញ្ជាក់ពីតម្រូវការដ៏សំខាន់សម្រាប់ រឹងមាំ software supply chain security វិធានការ.
ការពុលកញ្ចប់ PyPI និង NPM
ការវាយប្រហារជាបន្តបន្ទាប់នៃការបំពុលកញ្ចប់បានប៉ះពាល់ដល់សន្ទស្សន៍កញ្ចប់ Python (PyPI) ក៏ដូចជា Node. ពួក Hacker បានចេញផ្សាយកញ្ចប់ដែលហាក់ដូចជាពិតប្រាកដ ប៉ុន្តែរួមបញ្ចូលមេរោគដែលលាក់កំបាំង។ គំនិតនេះគឺថាកញ្ចប់ទាំងនេះនឹងត្រូវបានទាញយកដោយអ្នកអភិវឌ្ឍន៍ ហើយរំខានដល់គម្រោងរបស់ពួកគេ។
ការទទួលយករបស់ខ្ញុំ៖ ការវាយប្រហារនេះកេងប្រវ័ញ្ចទំនុកចិត្តលើប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ ដែលបង្ហាញពីចំណុចខ្សោយដ៏សំខាន់មួយនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ វាបង្ហាញពីតម្រូវការសម្រាប់ការផ្ទៀងផ្ទាត់ប្រសើរឡើងនៅក្នុងឃ្លាំងកញ្ចប់ និងការត្រួតពិនិត្យសុវត្ថិភាពដោយស្វ័យប្រវត្តិនៅក្នុងការអភិវឌ្ឍន៍។ pipelineឧប្បត្តិហេតុនេះបានប្រកួតប្រជែងនឹងគំរូប្រភពបើកចំហបច្ចុប្បន្ន ហើយបង្ហាញពីតម្រូវការសម្រាប់ការត្រួតពិនិត្យដែលប្រសើរឡើង ឬវិធានការសន្តិសុខដែលជំរុញដោយសហគមន៍។
ផលប៉ះពាល់: ការវាយប្រហារនេះបានប៉ះពាល់ដល់អ្នកអភិវឌ្ឍន៍រាប់ពាន់នាក់ និងអាចធ្វើឱ្យកម្មវិធីរាប់រយទៅរាប់ពាន់របស់ពួកគេងាយរងគ្រោះ។ ហេតុការណ៍នេះបានសង្កត់ធ្ងន់ថា ប្រព័ន្ធអេកូឡូស៊ីសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហតម្រូវឱ្យមានសុច្ឆន្ទៈ និងការប្រុងប្រយ័ត្នសុវត្ថិភាព។
យុទ្ធសាស្ត្រ បច្ចេកទេស និងនីតិវិធី (TTP) ដែលបានប្រើប្រាស់
លក្ខណៈធម្មតានៃការវាយប្រហារទាំងនេះ ដែលជារឿយៗមានយុទ្ធសាស្ត្រ បច្ចេកទេស និងនីតិវិធីទូទៅ (TTP) រួមមាន៖
- ការគំរាមកំហែងជាប់លាប់កម្រិតខ្ពស់ (APTs)៖ អ្នកវាយប្រហារ APT ជាធម្មតាធ្វើប្រតិបត្តិការនៅក្រោមរ៉ាដាក្នុងរយៈពេលយូរដើម្បីសម្រេចគោលដៅរបស់ពួកគេ។ ពួកគេអនុញ្ញាតឱ្យអ្នកវាយប្រហារទាញយកប្រយោជន៍ពីភាពងាយរងគ្រោះមុនពេលពួកគេត្រូវបានជួសជុល ដែលអាចរារាំងវិធានការសន្តិសុខបែបប្រពៃណីពីការកំណត់អត្តសញ្ញាណការវាយប្រហារ។
- ការបន្លំ និងវិស្វកម្មសង្គម៖ អ្នកវាយប្រហារច្រើនតែប្រើប្រាស់ការបន្លំបន្លំជាមធ្យោបាយចូលដំបូង មិនថាវាជាការប្រមូលព័ត៌មានសម្ងាត់ ឬការចាប់ផ្តើមកូដព្យាបាទតាមរយៈចំណុចបញ្ចប់នោះទេ។
និន្នាការថ្មីៗនៅក្នុងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ការប្រើប្រាស់កម្មវិធីប្រភពបើកចំហកាន់តែច្រើនឡើង ផលប៉ះពាល់សន្តិសុខ
ការទទួលយកយ៉ាងទូលំទូលាយនៃកម្មវិធីប្រភពបើកចំហនាំមកនូវទាំងអត្ថប្រយោជន៍ និងហានិភ័យ។ ខណៈពេលដែលសមាសធាតុប្រភពបើកចំហអាចពន្លឿនការអភិវឌ្ឍន៍ និងកាត់បន្ថយការចំណាយ ពួកវាក៏បង្កើតភាពងាយរងគ្រោះផងដែរ ប្រសិនបើមិនត្រូវបានគ្រប់គ្រងឱ្យបានត្រឹមត្រូវ។ ការប្រើប្រាស់សមាសធាតុទាំងនេះកាន់តែច្រើនឡើងបានពង្រីកផ្ទៃវាយប្រហារ ដែលធ្វើឱ្យវាកាន់តែងាយស្រួលសម្រាប់អ្នកវាយប្រហារក្នុងការបញ្ចូលកូដព្យាបាទទៅក្នុងបណ្ណាល័យ និងក្របខ័ណ្ឌដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ។
ការកើនឡើងនៃការវាយប្រហារ Ransomware លើខ្សែសង្វាក់ផ្គត់ផ្គង់
ការវាយប្រហារដោយមេរោគចាប់ជំរិត (Ransomware) បានវិវត្តន៍ដើម្បីកំណត់គោលដៅខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដែលអ្នកវាយប្រហារធ្វើឱ្យខូចដំណើរការចែកចាយកម្មវិធី ដើម្បីរីករាលដាលមេរោគចាប់ជំរិតទៅកាន់អង្គការច្រើនក្នុងពេលដំណាលគ្នា។ និន្នាការនេះគួរឱ្យព្រួយបារម្ភជាពិសេស ដោយសារតែផលប៉ះពាល់ជាបន្តបន្ទាប់ដែលអាចកើតឡើងពីការវាយប្រហារដោយជោគជ័យតែមួយ។
ការកំណត់គោលដៅនៃការបង្កើតកម្មវិធី និង CI/CD Pipelines
ដំណើរការបង្កើតកម្មវិធី និងការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់/ការដាក់ពង្រាយជាបន្តបន្ទាប់ (CI/CD) pipelineកំពុងក្លាយជាគោលដៅចម្បងសម្រាប់អ្នកវាយប្រហារ។ ដោយការធ្វើឱ្យខូចដល់ទាំងនេះ pipelineអ្នកវាយប្រហារអាចបញ្ចូលកូដព្យាបាទដែលត្រូវបានបញ្ចូលដោយស្វ័យប្រវត្តិទៅក្នុងផលិតផលកម្មវិធី ដែលបន្ទាប់មកត្រូវបានចែកចាយទៅអ្នកប្រើប្រាស់ចុងក្រោយ។
ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះនៃកម្មវិធី និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ
អ្នកវាយប្រហារបន្តកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងសមាសធាតុកម្មវិធី។ នេះរួមបញ្ចូលទាំងការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះដែលគេស្គាល់នៅក្នុងបណ្ណាល័យប្រភពបើកចំហ ឬការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងបរិស្ថានពពក ដែលអាចផ្តល់ជើងទម្រសម្រាប់ការវាយប្រហារកាន់តែជ្រៅនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់។
បញ្ហាប្រឈមសន្តិសុខកម្មវិធីប្រភពបើកចំហ
អត្ថប្រយោជន៍ និងហានិភ័យនៃការប្រើប្រាស់កម្មវិធីប្រភពបើកចំហ
គុណសម្បត្តិនៃសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហមានច្រើនណាស់ ដែលបង្ហាញពីភាពបត់បែន ភាពច្នៃប្រឌិត និងសូម្បីតែការគ្រប់គ្រងថ្លៃដើម។ ទោះជាយ៉ាងណាក៏ដោយ ហានិភ័យមានច្រើនណាស់៖
- កង្វះការគាំទ្រជាផ្លូវការ៖ គម្រោងប្រភពបើកចំហជាច្រើនមិនរាប់បញ្ចូលទម្រង់ ឬកម្រិតនៃការគាំទ្រជាផ្លូវការណាមួយឡើយ ដែលធ្វើឱ្យអង្គការនានាមិនមានលទ្ធភាពក្នុងករណីមានបញ្ហាសុវត្ថិភាពកើតឡើង។
- ការប៉ះពាល់បើកចំហបន្ថែមទៀត: ការសង្កេតសំខាន់ៗ៖ ដោយសារតែការផ្សព្វផ្សាយគម្រោងទាំងនេះ ប្រសិនបើមានចំណុចខ្សោយ វាមិនត្រឹមតែអាចមើលឃើញដោយមនុស្សគ្រប់គ្នាប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងសម្រាប់អ្នកវាយប្រហារផងដែរ។
- អាស្រ័យលើអ្នកថែទាំភាគីទីបី៖ សុវត្ថិភាពពឹងផ្អែកយ៉ាងខ្លាំងទៅលើការឃ្លាំមើល និងការគាំទ្រពីអ្នកដទៃនៅក្នុងសហគមន៍ប្រភពបើកចំហនោះ ឬអ្នកថែទាំម្នាក់ៗដែលប្រហែលជាមិនតែងតែផ្តល់អាទិភាពដល់សុវត្ថិភាពនោះទេ។
កញ្ចប់ព្យាបាទនៅក្នុងឃ្លាំងប្រភពបើកចំហ
វាជានិន្នាការដ៏គ្រោះថ្នាក់មួយ៖ ការកើនឡើងនៃកញ្ចប់ព្យាបាទនៅក្នុងឃ្លាំងដូចជា PyPI, NPM និង RubyGems។ អ្នកវាយប្រហារកំពុងផ្ទុកឡើងនូវអ្វីដែលហាក់ដូចជាកញ្ចប់ដែលមានសុពលភាព ជាមួយនឹងកូដព្យាបាទដែលបានបង្កប់ ដែលបន្ទាប់មកអាចត្រូវបានទាញចូលទៅក្នុងគម្រោងកម្មវិធី។
យុទ្ធសាស្ត្រសម្រាប់សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់
ដើម្បីកាត់បន្ថយហានិភ័យទាំងនេះ អង្គការនានាគួរតែ៖
អនុវត្ត SCA: SCA ឧបករណ៍ដែលមាន អាចជួយអ្នកធ្វើការលើការកំណត់អត្តសញ្ញាណសមាសធាតុប្រភពបើកចំហ និងការគ្រប់គ្រង ដែលអនុញ្ញាតឱ្យអង្គការរបស់អ្នកពឹងផ្អែកលើតែការពឹងផ្អែកដែលបានត្រួតពិនិត្យ និងមានសុវត្ថិភាពប៉ុណ្ណោះ ដោយហេតុនេះកាត់បន្ថយហានិភ័យ។
អនុវត្តដំណើរការត្រួតពិនិត្យដ៏រឹងមាំ៖ អង្គការនានាគួរតែវាយតម្លៃសមាសធាតុមុនពេលពួកគេបញ្ចូលវាទៅក្នុងប្រព័ន្ធរបស់ពួកគេ ដើម្បីពិនិត្យកូដ និងកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះណាមួយដែលគេស្គាល់រួចហើយ។
ការចូលរួមរបស់សហគមន៍៖ សហគមន៍ប្រភពបើកចំហអាចជួយអង្គការនានាឱ្យនៅតែដឹងអំពីការប្រកាសសុវត្ថិភាព ក៏ដូចជាចូលរួមចំណែកដល់ការកែលម្អកម្មវិធីដែលពួកគេពឹងផ្អែក។
CI/CD Pipeline Security ក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
សារៈសំខាន់នៃការធានាសុវត្ថិភាព CI/CD Pipelines
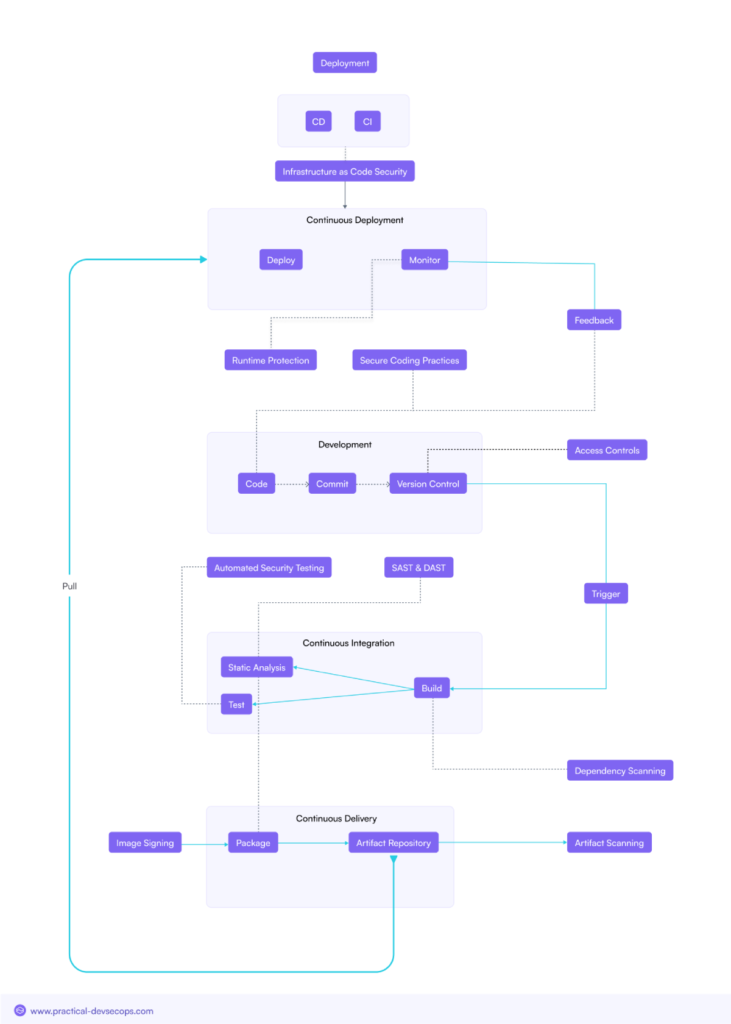
CI/CD pipelines គឺជាផ្នែកសំខាន់មួយនៃការអភិវឌ្ឍន៍កម្មវិធីទំនើប ដែលអនុញ្ញាតឱ្យមានការបញ្ជូនការផ្លាស់ប្តូរកូដយ៉ាងឆាប់រហ័ស។ ទោះជាយ៉ាងណាក៏ដោយ តួនាទីដ៏សំខាន់របស់ពួកវាក៏ធ្វើឱ្យពួកវាក្លាយជាគោលដៅចម្បងសម្រាប់អ្នកវាយប្រហារផងដែរ។ ការធានាសុវត្ថិភាពទាំងនេះ pipelines គឺមានសារៈសំខាន់ណាស់ក្នុងការទប់ស្កាត់ការបញ្ចូលភាពងាយរងគ្រោះទៅក្នុងផលិតផលកម្មវិធីដែលពួកគេបង្កើត។
ការកំណត់គោលដៅវ៉ិចទ័រវាយប្រហារទូទៅ CI/CD Pipelines
- ម៉ាស៊ីនបម្រើសាងសង់ដែលរងការគំរាមកំហែង៖ អ្នកវាយប្រហារកំណត់គោលដៅម៉ាស៊ីនមេសាងសង់ ដោយចាក់បញ្ចូលកូដព្យាបាទក្នុងអំឡុងពេលដំណើរការសាងសង់។
- ការចាក់លេខកូដព្យាបាទ៖ កូដចាក់បញ្ចូលនៅដំណាក់កាលណាមួយនៃ CI/CD pipeline អាចរីករាលដាលដល់ផលិតកម្ម ដែលប៉ះពាល់ដល់អ្នកប្រើប្រាស់ចុងក្រោយ។
- ការប្លន់ខ្សែសង្វាក់ផ្គត់ផ្គង់៖ អ្នកវាយប្រហារទទួលបានការគ្រប់គ្រងលើបណ្តាញចែកចាយនៅក្នុង CI/CD pipelineដែលអនុញ្ញាតឱ្យពួកគេចែកចាយកម្មវិធីដែលរងការគំរាមកំហែងដល់អតិថិជន។
ការអនុវត្តល្អបំផុតសម្រាប់ការធានា CI/CD Pipelines
ក្នុងការធានាសុវត្ថិភាព CI/CD pipelineអង្គការនានាត្រូវតែអនុវត្តតាមការអនុវត្តល្អបំផុតដែលរួមមាន៖
ការចុះហត្ថលេខាលើលេខកូដ៖ ការចុះហត្ថលេខាឌីជីថលលើលេខកូដទាំងអស់ផ្ទៀងផ្ទាត់ប្រភពដើម និងភាពសុចរិតរបស់វា។
បរិស្ថានសាងសង់ដែលមានសុវត្ថិភាព៖ ញែកបរិស្ថានបង្កើតចេញដាច់ដោយឡែក ដើម្បីការពារការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត និងកំណត់វិសាលភាពសម្រាប់ការណែនាំកូដព្យាបាទ។
ការចុះហត្ថលេខា និងការផ្ទៀងផ្ទាត់វត្ថុបុរាណ៖ ចុះហត្ថលេខា និងផ្ទៀងផ្ទាត់ស្នាដៃសាងសង់ទាំងអស់ ដើម្បីឲ្យមានតែកម្មវិធីស្របច្បាប់ និងមិនមានការផ្លាស់ប្ដូរប៉ុណ្ណោះដែលកំពុងត្រូវបានដាក់ពង្រាយ។
យុទ្ធសាស្ត្រសម្រាប់កាត់បន្ថយហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ទូលំទូលាយ។ Software Supply Chain Security កម្មវិធី
សម្រាប់ B2B enterprises ផ្តោតលើការការពារប្រឆាំងនឹងការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីចុងក្រោយបំផុត។ កម្មវិធីនេះគួរតែរួមបញ្ចូលគ្រប់ទិដ្ឋភាពទាំងអស់នៃការអភិវឌ្ឍកម្មវិធី ការផ្គត់ផ្គង់ និងការចែកចាយ ដោយផ្តោតលើការត្រួតពិនិត្យ និងការកែលម្អជាបន្តបន្ទាប់។
ការវាយតម្លៃហានិភ័យ និងការកំណត់អាទិភាព
ការធ្វើការវាយតម្លៃហានិភ័យយ៉ាងហ្មត់ចត់គឺមានសារៈសំខាន់ណាស់ក្នុងការកំណត់ និងកំណត់អាទិភាពនៃសមាសធាតុកម្មវិធីសំខាន់បំផុត។ តាមរយៈការយល់ដឹងពីកន្លែងដែលហានិភ័យធំបំផុតស្ថិតនៅ អង្គការនានាអាចបែងចែកធនធានបានកាន់តែមានប្រសិទ្ធភាព និងកាត់បន្ថយការគំរាមកំហែងដែលអាចកើតមានមុនពេលដែលពួកវាត្រូវបានកេងប្រវ័ញ្ច។
ការអនុវត្តការអភិវឌ្ឍន៍កម្មវិធីដែលមានសុវត្ថិភាព
- វដ្តជីវិតអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាព (SDLC): ការដាក់ពង្រាយសុវត្ថិភាពនៅគ្រប់ដំណាក់កាលនៃវដ្តជីវិតកម្មវិធី។
- ការសរសេរកូដដែលមានសុវត្ថិភាព៖ ការរក្សាសុវត្ថិភាពកូដ និងធ្វើឱ្យប្រាកដថាវាត្រូវបានសរសេរដោយគិតគូរពីសុវត្ថិភាព។ កូដថ្មីទាំងអស់ត្រូវតែត្រូវបានសាកល្បងដើម្បីរកមើលថាតើមានភាពងាយរងគ្រោះណាមួយដែរឬទេ ទាំងនៅពេលផលិត ឬមុនពេលដាក់ពង្រាយ។
ដំណើរការគ្រប់គ្រងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់
ការគ្រប់គ្រងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ប្រកបដោយប្រសិទ្ធភាពពាក់ព័ន្ធនឹង៖
- ការវាយតម្លៃហានិភ័យរបស់អ្នកលក់៖ ការវាយតម្លៃការអនុវត្តសន្តិសុខរបស់អ្នកលក់ និងអ្នកផ្គត់ផ្គង់ ដើម្បីធានាថាពួកគេបំពេញតាមស្តង់ដាររបស់អង្គការ standards.
- ការត្រួតពិនិត្យភាគីទីបី៖ តាមដានជាបន្តបន្ទាប់នូវសមាសធាតុភាគីទីបីសម្រាប់ភាពងាយរងគ្រោះ និងការគំរាមកំហែងដែលអាចកើតមាន។
ការវិភាគសមាសភាពកម្មវិធី (SCA) ឧបករណ៍
SCA ឧបករណ៍ទាំងនេះមានតម្លៃមិនអាចកាត់ថ្លៃបានសម្រាប់ការកំណត់អត្តសញ្ញាណ និងគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ឧបករណ៍ទាំងនេះអាចរកឃើញភាពអាស្រ័យហួសសម័យ ឬងាយរងគ្រោះ ដែលជួយកាត់បន្ថយហានិភ័យនៃការកេងប្រវ័ញ្ច។
ការដឹកជញ្ជូន និងការដាក់ពង្រាយកម្មវិធីដែលមានសុវត្ថិភាព
ប្រសិនបើយើងឈានទៅមុខមួយជំហានទៀត វាច្បាស់ណាស់ថា នៅពេលដែលការអភិវឌ្ឍន៍មានសារៈសំខាន់ចំពោះសុវត្ថិភាព នោះការផ្តល់ និងការដាក់ពង្រាយកម្មវិធីដោយសុវត្ថិភាពក្លាយជាអាទិភាពចម្បង។
ការចុះហត្ថលេខាលើលេខកូដ៖ អនុញ្ញាតឱ្យផ្ទៀងផ្ទាត់ប្រភពកូដមុនពេលដាក់ពង្រាយ។
ការត្រួតពិនិត្យវត្ថុបុរាណ៖ ត្រូវប្រាកដថា វត្ថុបុរាណដែលបង្កើតឡើងក្នុងអំឡុងពេលសាងសង់មិនមានការខូចខាត និងដូចការរំពឹងទុក មុនពេលដាក់ពង្រាយ។
ការអាប់ដេតដែលមានសុវត្ថិភាពដោះស្រាយភាពងាយរងគ្រោះនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីដែលពួកវាទាំងពីរបង្ហាញ និងផ្តល់ផ្លូវអាប់ដេតដើម្បីតាមទាន់ការគំរាមកំហែងដែលកំពុងលេចចេញដោយផ្តល់យន្តការដែលមានសុវត្ថិភាពសម្រាប់ការអាប់ដេត ដូច្នេះកុំព្យូទ័រផ្សេងទៀតមិនអាចបញ្ឆោតវាបានដែរ។
ផែនការឆ្លើយតបឧប្បត្តិហេតុ និងការស្តារឡើងវិញ
ជាចុងក្រោយ អង្គការនានាត្រូវតែត្រៀមខ្លួនដើម្បីឆ្លើយតប និងស្តារឡើងវិញពីការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ នេះរួមបញ្ចូលទាំងការបង្កើតផែនការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុដែលគូសបញ្ជាក់ពីជំហានដែលត្រូវអនុវត្តក្នុងករណីមានការវាយប្រហារ ក៏ដូចជាផែនការស្តារឡើងវិញដើម្បីស្តារប្រតិបត្តិការធម្មតាឡើងវិញឱ្យបានឆាប់រហ័សតាមដែលអាចធ្វើទៅបាន។
បទប្បញ្ញត្តិ និងឧស្សាហកម្មពាក់ព័ន្ធ Standards
សំណុំនៃបទប្បញ្ញត្តិ និងឧស្សាហកម្មជាច្រើន standards ត្រូវបានបង្កើតឡើងដើម្បីណែនាំអង្គការនានាក្នុងការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេ។ ទាំងនេះរួមមាន៖
- NIST SP 800-161៖ ការណែនាំអំពីការគ្រប់គ្រងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់នៅក្នុងប្រព័ន្ធព័ត៌មានសហព័ន្ធ។
- ISO/IEC 20243៖ អ្នកផ្តល់បច្ចេកវិទ្យាបើកចំហដែលទុកចិត្ត Standardដែលដោះស្រាយបញ្ហាសន្តិសុខក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់ ICT។
- CMMC (វិញ្ញាបនបត្រគំរូភាពចាស់ទុំនៃសន្តិសុខតាមអ៊ីនធឺណិត)៖ ក្របខ័ណ្ឌមួយដែល standardវាយតម្លៃការអនុវត្តសន្តិសុខតាមអ៊ីនធឺណិតនៅទូទាំងមូលដ្ឋានឧស្សាហកម្មការពារជាតិ។
សន្និដ្ឋាន
ឥឡូវនេះ ច្រើនជាងពេលណាៗទាំងអស់ បញ្ហានៃ software supply chain security គឺមានសារៈសំខាន់មិនគួរឱ្យជឿនៅក្នុងពិភពឌីជីថលកាន់តែខ្លាំងឡើង។ ដោយសារតែខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីឥឡូវនេះប្រឈមមុខនឹងភាពស្មុគស្មាញកាន់តែខ្លាំងឡើង ហានិភ័យក៏បានកើនឡើងផងដែរ។ អង្គការនានាអាចនៅតែអាចការពារ និងការពារអតិថិជនរបស់ពួកគេពីផលវិបាកដ៏បំផ្លិចបំផ្លាញនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដោយការយល់ដឹងពីរបៀបដែលការគំរាមកំហែងទាំងនេះដំណើរការ រួមផ្សំជាមួយនឹងយុទ្ធសាស្ត្រសុវត្ថិភាពគ្រប់គ្រាន់។
អង្គការនានាត្រូវតែពិនិត្យឡើងវិញនូវឥរិយាបថសន្តិសុខរបស់ពួកគេជាប្រចាំ និងចាត់វិធានការជាមុនក្នុងការកាត់បន្ថយហានិភ័យ ចាប់ពីការធានាសុវត្ថិភាព CI/CD pipelineដើម្បីគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហ និងការអនុវត្តតាមបទប្បញ្ញត្តិឧស្សាហកម្ម។ នេះនឹងអាចឱ្យពួកគេបង្កើតខ្សែសង្វាក់ដែលគួរឱ្យទុកចិត្តជាងមុន និងទប់ទល់នឹងការគំរាមកំហែងកាន់តែទំនើបនៃយុគសម័យឌីជីថល។
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកពីការគំរាមកំហែងដែលកំពុងកើនឡើង? ចូលរួមជាមួយអ្នកជំនាញសន្តិសុខរាប់ពាន់នាក់ដែលបានបង្កើនជំនាញសន្តិសុខរបស់ពួកគេជាមួយ វិញ្ញាបនបត្រ DevSecOps ជាក់ស្តែងចុះឈ្មោះថ្ងៃនេះ ហើយធ្វើឱ្យប្រសើរឡើងនូវជំនាញសុវត្ថិភាពរបស់អ្នក។
សំនួរដែលមានជាញឹកញាប់
តើវ៉ិចទ័រវាយប្រហារអ្វីខ្លះដែលប្រើជាញឹកញាប់បំផុតក្នុងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី?
វ៉ិចទ័រវាយប្រហារទូទៅរួមមាន ការចាក់កូដព្យាបាទក្នុងអំឡុងពេលដំណើរការបង្កើត ការពឹងផ្អែកដែលសម្របសម្រួលនៅក្នុងកម្មវិធីប្រភពបើកចំហ និងការលួចចូលបណ្តាញចែកចាយកម្មវិធី ដើម្បីផ្តល់ការអាប់ដេតដែលសម្របសម្រួល។
តើអង្គការនានាអាចធានាសុវត្ថិភាពសមាសធាតុកម្មវិធីប្រភពបើកចំហរបស់ពួកគេនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់យ៉ាងដូចម្តេច?
អង្គការនានាអាចធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហដោយអនុវត្តការវិភាគសមាសភាពកម្មវិធី (SCA) ឧបករណ៍ ការបង្កើតដំណើរការត្រួតពិនិត្យដ៏រឹងមាំសម្រាប់កម្មវិធីប្រភពបើកចំហ និងការចូលរួមយ៉ាងសកម្មនៅក្នុងសហគមន៍ប្រភពបើកចំហ ដើម្បីទទួលបានព័ត៌មានអំពីបញ្ហាសុវត្ថិភាព។
តើអ្វីទៅជាការអនុវត្តល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាព CI/CD pipelineមកពីការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី?
ការអនុវត្តល្អបំផុតរួមមាន ការធានាសុវត្ថិភាពបរិស្ថានសាងសង់ ការអនុវត្តកូដ និងការចុះហត្ថលេខាលើវត្ថុបុរាណ និងការផ្ទៀងផ្ទាត់ជាប្រចាំនូវភាពសុចរិតនៃសមាសធាតុកម្មវិធីទាំងអស់មុនពេលដាក់ពង្រាយ។
តើអង្គការនានាអាចធ្វើការវាយតម្លៃហានិភ័យប្រកបដោយប្រសិទ្ធភាពសម្រាប់ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេយ៉ាងដូចម្តេច?
ការវាយតម្លៃហានិភ័យប្រកបដោយប្រសិទ្ធភាពពាក់ព័ន្ធនឹងការកំណត់ និងការផ្តល់អាទិភាពដល់សមាសធាតុកម្មវិធីសំខាន់ៗ ការវាយតម្លៃការអនុវត្តសុវត្ថិភាពរបស់អ្នកលក់ និងការត្រួតពិនិត្យជាបន្តបន្ទាប់នៃសមាសធាតុភាគីទីបីសម្រាប់ភាពងាយរងគ្រោះដែលអាចកើតមាន។
តើអ្វីទៅជាធាតុផ្សំសំខាន់ៗនៃវិសាលភាពទូលំទូលាយ software supply chain security កម្មវិធី?
ធាតុសំខាន់ៗរួមមាន ការអនុវត្តការអនុវត្តការអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាព ការធ្វើការវាយតម្លៃហានិភ័យជាប្រចាំ ការគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហ ការធានាសុវត្ថិភាព CI/CD pipelineនិងការបង្កើតផែនការឆ្លើយតប និងស្តារឡើងវិញចំពោះឧប្បត្តិហេតុ។
