





ចាប់ពីឆ្នាំ ២០១៩ ដល់ឆ្នាំ ២០២២ ការកើនឡើងជាមធ្យមប្រចាំឆ្នាំនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីលើសពី ៧០០% ដែលជានិន្នាការកើនឡើងដែលផលប៉ះពាល់សេដ្ឋកិច្ចរបស់វាត្រូវបានគេរំពឹងថានឹងលើសពី ៨០ ពាន់លានដុល្លារនៅឆ្នាំ ២០២៦។ ដោយទទួលស្គាល់ពីភាពធ្ងន់ធ្ងរនៃបញ្ហានេះ ភ្នាក់ងារសន្តិសុខជាតិ (NSA) និង ទីភ្នាក់ងារសន្តិសុខតាមអ៊ីនធឺណិត និងហេដ្ឋារចនាសម្ព័ន្ធ (CISA) បានចេញផ្សាយ គោលការណ៍ណែនាំសំខាន់ៗ ដើម្បីធានា CI/CD បរិស្ថាន ដោយដោះស្រាយការគំរាមកំហែងកើនឡើងរបស់អ្វីដែលគេហៅថា ជនល្មើសតាមអ៊ីនធឺណិតដែលមានគំនិតអាក្រក់ (MCAs) ដែលកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ។
គោលការណ៍ណែនាំទាំងនេះផ្តោតជាពិសេសលើការទប់ស្កាត់ការលាតត្រដាងអាថ៌កំបាំងនៅក្នុង CI/CD pipelines និងផ្តល់ជូននូវការយល់ដឹងជាក់លាក់។
តើអ្វីខ្លះជាកត្តាសំខាន់បំផុត CI/CD ការគំរាមកំហែងសន្តិសុខ?
ដូចដែលគោលការណ៍ណែនាំរបស់ NSA ចែង ការធានាថា CI/CD បរិស្ថានទាមទារឱ្យមានការទទួលស្គាល់ និងការពារប្រឆាំងនឹងការគំរាមកំហែងសន្តិសុខប្រភេទផ្សេងៗដែលអាចប៉ះពាល់ដល់ CI/CD ប្រតិបត្តិការ។ ខាងក្រោមនេះគឺជាហានិភ័យទូទៅមួយចំនួនដែលត្រូវបានរកឃើញនៅក្នុង CI/CD pipelineស រួមជាមួយនឹង OWASP កំពូល ១០ CI/CD ហានិភ័យសុវត្ថិភាព :
- យន្តការគ្រប់គ្រងលំហូរមិនគ្រប់គ្រាន់ហានិភ័យនេះសំដៅទៅលើកង្វះការគ្រប់គ្រងត្រឹមត្រូវដើម្បីគ្រប់គ្រងលំហូរទិន្នន័យ និងភារកិច្ចនៅក្នុង CI/CD pipelineបើគ្មានការគ្រប់គ្រងទាំងនេះទេ ការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតអាចត្រូវបានណែនាំទៅក្នុង pipelineដែលនាំឱ្យមានភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពដែលអាចកើតមាន។
- ការគ្រប់គ្រងអត្តសញ្ញាណ និងសិទ្ធិចូលប្រើប្រាស់មិនគ្រប់គ្រាន់ហានិភ័យនេះពាក់ព័ន្ធនឹងការមិនគ្រប់គ្រងឱ្យបានត្រឹមត្រូវនូវអ្នកដែលមានលទ្ធភាពចូលប្រើប្រាស់ CI/CD pipeline និងអ្វីដែលពួកគេអាចធ្វើបាន។ បើគ្មានអត្តសញ្ញាណ និងការគ្រប់គ្រងការចូលប្រើត្រឹមត្រូវទេ បុគ្គលដែលគ្មានការអនុញ្ញាតអាចចូលប្រើបាន pipeline និងណែនាំការផ្លាស់ប្តូរព្យាបាទ។
- ការរំលោភបំពានខ្សែសង្វាក់ពឹងផ្អែកហានិភ័យនេះសំដៅទៅលើសក្តានុពលសម្រាប់អ្នកវាយប្រហារក្នុងការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះនៅក្នុងភាពអាស្រ័យដែលប្រើដោយកម្មវិធីរបស់អ្នក។ ប្រសិនបើភាពអាស្រ័យទាំងនេះមិនត្រូវបានគ្រប់គ្រង និងធានាសុវត្ថិភាពត្រឹមត្រូវទេ ពួកវាអាចផ្តល់ផ្លូវសម្រាប់ការវាយប្រហារ។
- ពុល Pipeline ការប្រតិបត្តិហានិភ័យនេះពាក់ព័ន្ធនឹងអ្នកវាយប្រហារដែលអាចបញ្ចូលកូដព្យាបាទទៅក្នុង CI/CD pipelineនេះអាចនាំឱ្យមានការប្រតិបត្តិកូដព្យាបាទនៅក្នុងបរិយាកាសផលិតកម្ម។
- PBAC មិនគ្រប់គ្រាន់ (Pipeline-ការគ្រប់គ្រងការចូលប្រើដែលមានមូលដ្ឋានលើ)ហានិភ័យនេះសំដៅទៅលើកង្វះការគ្រប់គ្រងការចូលប្រើប្រាស់ត្រឹមត្រូវដោយផ្អែកលើ pipelineបើគ្មានការគ្រប់គ្រងទាំងនេះទេ បុគ្គលដែលគ្មានការអនុញ្ញាតអាចចូលប្រើផ្នែករសើបនៃ pipeline.
- អនាម័យលិខិតបញ្ជាក់មិនគ្រប់គ្រាន់ហានិភ័យនេះពាក់ព័ន្ធនឹងការមិនគ្រប់គ្រង និងធានាសុវត្ថិភាពព័ត៌មានសម្គាល់ដែលប្រើប្រាស់ក្នុង CI/CD pipelineប្រសិនបើព័ត៌មានសម្ងាត់ទាំងនេះត្រូវបានលួចចូល វាអាចផ្តល់ឱ្យអ្នកវាយប្រហារនូវសិទ្ធិចូលប្រើ pipeline.
- ការកំណត់រចនាសម្ព័ន្ធប្រព័ន្ធមិនមានសុវត្ថិភាពហានិភ័យនេះសំដៅទៅលើភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពដែលអាចកើតមានដោយសារតែ
ប្រព័ន្ធដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុង CI/CD pipelineអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចភាពងាយរងគ្រោះទាំងនេះ។ - ការប្រើប្រាស់សេវាកម្មភាគីទីបីដែលមិនមានការគ្រប់គ្រងហានិភ័យនេះពាក់ព័ន្ធនឹងការប្រើប្រាស់សេវាកម្មភាគីទីបីដោយគ្មានការត្រួតពិនិត្យ និងការគ្រប់គ្រងត្រឹមត្រូវ។ សេវាកម្មទាំងនេះអាចនាំមកនូវភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ប្រសិនបើពួកវាត្រូវបានគ្រប់គ្រង និងធានាសុវត្ថិភាពមិនត្រឹមត្រូវ។
- ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃវត្ថុបុរាណមិនត្រឹមត្រូវហានិភ័យនេះសំដៅទៅលើកង្វះការផ្ទៀងផ្ទាត់ត្រឹមត្រូវនៃវត្ថុបុរាណដែលផលិតដោយ CI/CD pipelineបើគ្មានការផ្ទៀងផ្ទាត់ត្រឹមត្រូវទេ វត្ថុបុរាណដែលមានគំនិតអាក្រក់ ឬរងការគំរាមកំហែងអាចនឹងត្រូវបានបញ្ចូលទៅក្នុងបរិយាកាសផលិតកម្ម។
- ការកត់ត្រា និងភាពមើលឃើញមិនគ្រប់គ្រាន់ហានិភ័យនេះពាក់ព័ន្ធនឹងការកត់ត្រាមិនគ្រប់គ្រាន់ និងភាពមើលឃើញទៅក្នុង
សកម្មភាពនៅក្នុង CI/CD pipelineវាអាចជាការលំបាកក្នុងការរកឃើញ និងឆ្លើយតបទៅនឹងឧប្បត្តិហេតុសុវត្ថិភាពដោយគ្មានការកត់ត្រា និងភាពមើលឃើញត្រឹមត្រូវ
សេណារីយ៉ូគំរាមកំហែងដ៏អាក្រក់បំផុត និងវិធីដើម្បីដោះស្រាយវា
អ្នកវាយប្រហារទទួលបានលិខិតសម្គាល់របស់អ្នកអភិវឌ្ឍន៍ដើម្បីចូលប្រើឃ្លាំង Git៖
- កាត់បន្ថយការប្រើប្រាស់លិខិតបញ្ជាក់រយៈពេលវែង។
- ប្រើច្បាប់ពីរនាក់ (2PR) សម្រាប់ការអាប់ដេតកូដទាំងអស់។
- ធានាសុវត្ថិភាពគណនីអ្នកប្រើប្រាស់ និងអនុវត្តគោលការណ៍សិទ្ធិពិសេសតិចបំផុត។
- អនុវត្តការបែងចែកបណ្តាញ និងការច្រោះចរាចរណ៍
- SSCS ឧបករណ៍ដូចជា ស៊ីហ្គេនី ដោយស្វ័យប្រវត្តិ រកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងផ្នែកទាំងនេះ និងអនុវត្តការអនុវត្តគោលនយោបាយសាជីវកម្មដែលមានសុវត្ថិភាព.
ការសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់នៃបណ្ណាល័យកម្មវិធី ឧបករណ៍ ឬរូបភាពកុងតឺន័រនៅក្នុង CI/CD pipeline:
- ដាក់កម្រិតបណ្ណាល័យ និងឧបករណ៍ដែលមិនគួរឱ្យទុកចិត្ត និងវិភាគ commitឧបករណ៍ ted ។
- អនុវត្តឧបករណ៍ EDR និងសវនកម្ម។
- រក្សា CI/CD ឧបករណ៍ កម្មវិធី និងប្រព័ន្ធប្រតិបត្តិការទាន់សម័យ។
- ស៊ីហ្គេនី វេទិកាដោយស្វ័យប្រវត្តិ ធ្វើបច្ចុប្បន្នភាពសមត្ថភាពស្កេនរបស់វានៅក្នុងការស្កេននីមួយៗ ដើម្បីរកឃើញសមាសធាតុព្យាបាទចុងក្រោយបំផុតដែលអាចប៉ះពាល់ដល់ការចេញផ្សាយកម្មវិធីរបស់អ្នក។
ការសម្របសម្រួលរបស់ CI/CD បរិស្ថានដែលកែប្រែការកំណត់រចនាសម្ព័ន្ធ ឬចាក់បញ្ចូលការពឹងផ្អែកដែលមានគំនិតអាក្រក់:
- វិភាគ commitកូដ ted និងរួមបញ្ចូលការស្កេនសុវត្ថិភាពនៅក្នុង CI/CD.
- អនុវត្ត SBOM និង SCA និងអនុវត្តឧបករណ៍ EDR.
- បន្ថែមហត្ថលេខាទៅ CI/CD config ហើយផ្ទៀងផ្ទាត់វា។
- ស៊ីហ្គេនី សមត្ថភាពនៅក្នុង ការវិភាគសំណុំទ្រព្យសកម្មពេញលេញដែលពាក់ព័ន្ធនឹងការអភិវឌ្ឍន៍កម្មវិធី, សាងសង់ និងដឹកជញ្ជូន អនុញ្ញាតឱ្យមានការរកឃើញការគំរាមកំហែងណាមួយក្នុងអំឡុងពេល CI/CD ដំណើរការ និងបង្កើត SBOM ជាភស្តុតាងសម្រាប់ការធ្វើសវនកម្ម និងអតិថិជនរបស់អ្នក។
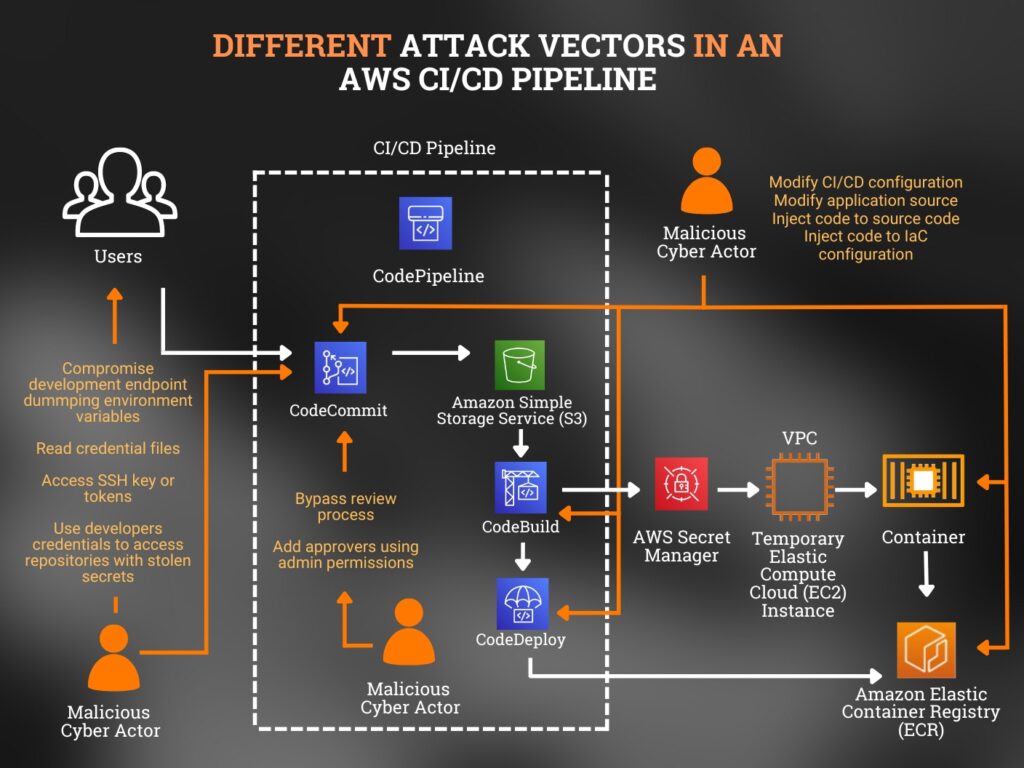
រូបភាពខាងក្រោមបង្ហាញវ៉ិចទ័រវាយប្រហារផ្សេងៗគ្នាដោយប្រើឧទាហរណ៍នៃ CI/CD pipelineវ៉ិចទ័រវាយប្រហារទាំងនេះគឺស្រដៀងគ្នាខ្លាំងណាស់ទៅនឹងវ៉ិចទ័រដែលប្រើក្នុងវ៉ិចទ័រផ្សេងទៀត CI/CD ការវាយប្រហារ។
ការបើកដំណើរការវិធីសាស្រ្តជឿទុកចិត្តសូន្យពិតប្រាកដ៖
យុទ្ធសាស្ត្រពង្រឹងសកម្មរបស់ NSA
គោលការណ៍ណែនាំនេះរាយបញ្ជីយុទ្ធសាស្ត្រជាច្រើនដែលអាចត្រូវបានប្រើដើម្បីបង្កើនការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ នៅទីនេះ អ្នកអាចរកឃើញសេចក្តីសង្ខេបនៃយុទ្ធសាស្ត្រសំខាន់ៗបំផុត៖
ទទួលយកការអ៊ិនគ្រីបដែលបានណែនាំដោយ NSA
ការប្រើប្រាស់ក្បួនដោះស្រាយគ្រីបតូក្រាហ្វិចដែលហួសសម័យ និងខ្សោយបង្កហានិភ័យយ៉ាងធ្ងន់ធ្ងរដល់ CI/CD pipelineទ. វាអាចនាំឱ្យមានការលាតត្រដាងទិន្នន័យរសើប ការលេចធ្លាយទិន្នន័យ ការផ្ទៀងផ្ទាត់ដែលរងការគំរាមកំហែង និងវគ្គដែលមិនមានសុវត្ថិភាព។
ដោយកេងប្រវ័ញ្ចចំណុចខ្សោយទាំងនេះ ជនមានគំនិតអាក្រក់អាចរំលងការចូលប្រើប្រាស់បាន CI/CD pipeline និងធ្វើឱ្យប៉ះពាល់ដល់ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ដើម្បីកាត់បន្ថយហានិភ័យទាំងនេះ NSA និង CISអនុសាសន៍មួយគឺត្រូវអនុវត្ត និងកំណត់រចនាសម្ព័ន្ធក្បួនដោះស្រាយគ្រីបតូក្រាហ្វិចដ៏រឹងមាំ ដូចជាក្បួនដោះស្រាយដែលបានបញ្ជាក់ដោយវិទ្យាស្ថានជាតិ Standards និងបច្ចេកវិទ្យា (NIST) នៅពេលដំឡើងកម្មវិធី និងសេវាកម្ម cloud។
កាត់បន្ថយការប្រើប្រាស់ព័ត៌មានផ្ទៀងផ្ទាត់រយៈពេលវែង
នៅពេលនិយាយអំពីការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវរបស់មនុស្ស តែងតែផ្តល់អាទិភាពដល់ការបង្រួបបង្រួមអត្តសញ្ញាណ និងថូខឹនសុវត្ថិភាពដែលធន់នឹងការវាយប្រហារតាមបែប Phishing។ វិធានការទាំងនេះគួរតែត្រូវបានប្រើប្រាស់ដើម្បីទទួលបាន SSH បណ្តោះអាសន្ន និងកូនសោផ្សេងទៀត។
ស្រដៀងគ្នានេះដែរ សម្រាប់ការផ្ទៀងផ្ទាត់ពីកម្មវិធីទៅកម្មវិធី ការកាត់បន្ថយការប្រើប្រាស់ព័ត៌មានសម្គាល់រយៈពេលវែងដែលមានមូលដ្ឋានលើកម្មវិធី នៅពេលណាដែលអាចធ្វើទៅបាន គឺជាការណែនាំ។
ឧបករណ៍រាវរកពីឧបករណ៍ដូចជា Xygeni គាំទ្រដល់ការរកឃើញអត្តសញ្ញាណប័ណ្ណ និងអាថ៌កំបាំងគ្រប់ប្រភេទក្នុងទម្រង់រាប់សិបតាមខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូល៖ កូដ pipelines, IaC ការកំណត់រចនាសម្ព័ន្ធ។ល។
បន្ថែមហត្ថលេខាទៅ CI/CD ការកំណត់រចនាសម្ព័ន្ធ ហើយតែងតែផ្ទៀងផ្ទាត់ពួកវា
ពេញមួយ CI/CD នៅក្នុងដំណើរការនេះ ដោយមិនគិតពីដំណាក់កាលអភិវឌ្ឍន៍ទេ វាមានសារៈសំខាន់ណាស់ក្នុងការធានាថា លេខកូដត្រូវបានចុះហត្ថលេខាយ៉ាងស៊ីសង្វាក់គ្នា និងត្រឹមត្រូវ ដោយហត្ថលេខាត្រូវបានផ្ទៀងផ្ទាត់។
ប្រសិនបើហត្ថលេខាមិនអាចផ្ទៀងផ្ទាត់បាន ត្រូវស៊ើបអង្កេតមូលហេតុនៃបញ្ហាផ្ទៀងផ្ទាត់ឱ្យបានហ្មត់ចត់។
កាត់បន្ថយហានិភ័យនៃពាក្យសម្ងាត់តាមរយៈការផ្ទៀងផ្ទាត់ពហុកត្តា (MFA)
វាក៏អាចត្រូវបានបំពេញបន្ថែមជាមួយនឹងការគ្រប់គ្រងការចូលប្រើដោយផ្អែកលើតួនាទី (RBAC) ផងដែរ។ សព្វថ្ងៃនេះ MFA ត្រូវបានគេប្រើប្រាស់ជាទូទៅនៅក្នុងសេវាកម្មគ្រប់ប្រភេទ។ វាជួយពង្រឹងសុវត្ថិភាព ខណៈពេលដែលវាត្រូវបានអនុវត្តសម្រាប់ទាំងអ្នកប្រើប្រាស់ផ្ទៃក្នុង និងខាងក្រៅ។
ដោយអនុវត្តតាមគោលការណ៍នៃសិទ្ធិតិចតួចបំផុត RBAC ធានាថាអ្នកប្រើប្រាស់ត្រូវបានផ្តល់តែសិទ្ធិចាំបាច់ដែលត្រូវការដើម្បីអនុវត្តភារកិច្ចជាក់លាក់របស់ពួកគេប៉ុណ្ណោះ។
គោលនយោបាយរបស់ក្រុមហ៊ុនគួរតែពិចារណាលើការកំណត់រចនាសម្ព័ន្ធជាកាតព្វកិច្ចនាពេលបច្ចុប្បន្ននេះ។ សមត្ថភាពអនុលោមភាព និងសវនកម្មដោយស្វ័យប្រវត្តិរបស់ SSCS ឧបករណ៍អនុវត្តពួកវាទាំងអស់នៅទូទាំងហេដ្ឋារចនាសម្ព័ន្ធ DevOps ទាំងមូល។
អនុវត្តគោលនយោបាយសិទ្ធិតិចតួចបំផុតសម្រាប់ CI/CD ការចូលប្រើប្រាស់
វាមានសារៈសំខាន់ណាស់ក្នុងការផ្តល់សិទ្ធិចូលប្រើប្រាស់ដល់អ្នកអភិវឌ្ឍន៍តែចំពោះ pipelineនិងសមាសធាតុដែលពាក់ព័ន្ធដោយផ្ទាល់ទៅនឹងភារកិច្ចដែលបានកំណត់របស់ពួកគេ។
ការអនុវត្តការបែងចែកភារកិច្ចគឺមានសារៈសំខាន់ណាស់ ដែលអ្នកអភិវឌ្ឍន៍ដែលទទួលខុសត្រូវក្នុងការត្រួតពិនិត្យកូដប្រភពមិនតម្រូវឱ្យមានសិទ្ធិធ្វើបច្ចុប្បន្នភាពបរិស្ថានសាងសង់នោះទេ។ ដូចគ្នានេះដែរ វិស្វករដែលត្រួតពិនិត្យការសាងសង់មិនត្រូវការសិទ្ធិអាន-សរសេរកូដប្រភពនោះទេ។ សម្រាប់ការណែនាំលម្អិតបន្ថែមអំពីការអនុវត្តការគ្រប់គ្រងសុវត្ថិភាព សូមមើល NIST SP 800-53.
ប្រើច្បាប់ពីរនាក់ (2PR) សម្រាប់ការអាប់ដេតកូដ
ការប្រកាន់ខ្ជាប់នូវការអនុវត្តច្បាប់ពីរនាក់មិនត្រឹមតែលើកកម្ពស់គុណភាពកូដប៉ុណ្ណោះទេ ប៉ុន្តែវាថែមទាំងកាត់បន្ថយលទ្ធភាពនៃការណែនាំកូដព្យាបាទដោយជោគជ័យ ប្រសិនបើព័ត៌មានសម្ងាត់របស់អ្នកអភិវឌ្ឍន៍ត្រូវបានលួចចូល។
SSCS ឧបករណ៍ដូចជា Xygeni ជាធម្មតារួមបញ្ចូលការត្រួតពិនិត្យជាក់លាក់មួយដែលកំណត់ថាតើគម្រោងតម្រូវឱ្យមានការពិនិត្យកូដមុនពេលឬអត់។ pull requests (សំណើបញ្ចូលគ្នា) ត្រូវបានបញ្ចូលគ្នា។
ការត្រួតពិនិត្យនេះធ្វើតាមសុវត្ថិភាព SSF បើកចំហបច្ចុប្បន្ន standard.
គណនីអ្នកប្រើប្រាស់ និងអាថ៌កំបាំងដែលមានសុវត្ថិភាព
ការធ្វើសវនកម្មគណនីអ្នកប្រើប្រាស់ និងការកំណត់រចនាសម្ព័ន្ធការគ្រប់គ្រងការចូលប្រើដោយផ្អែកលើគោលការណ៍នៃសិទ្ធិតិចតួចបំផុត និងការបំបែកភារកិច្ចគឺមានសារៈសំខាន់ណាស់។
លើសពីនេះ ការដោះស្រាយសម្ងាត់ ថូខឹន និងលិខិតសម្គាល់ដោយសុវត្ថិភាពនៅក្នុង CI/CD pipeline គឺសំខាន់បំផុត។
កុំបញ្ជូនអាថ៌កំបាំងជាអត្ថបទធម្មតានៅកន្លែងណាមួយក្នុង pipelineដោយធានាថាពួកវាមិនត្រូវបានបង្កប់នៅក្នុងកម្មវិធីដែលអាចវិស្វកម្មបញ្ច្រាសបានទេ។
រក្សាកំណត់ត្រាដ៏ទូលំទូលាយនៃសមាសភាគភាគីទីបី និងប្រភពបើកចំហទាំងអស់នៅក្នុងមូលដ្ឋានកូដដោយអនុវត្តសេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM):
ចំពោះ SBOM ជួយអង្គការនានាក្នុងការយល់ដឹងពីភាពងាយរងគ្រោះនៃកូដដែលអាចកើតមាន និងការពារការប្រើប្រាស់សមាសធាតុហួសសម័យ និងមិនមានការអនុញ្ញាត។ ការអនុលោមតាមបទប្បញ្ញត្តិ ដូចជាតម្រូវការរបស់ FDA សម្រាប់ឧបករណ៍វេជ្ជសាស្ត្រ អាចតម្រូវឱ្យប្រើប្រាស់ SBOMs.
វិធានការសំខាន់ៗផ្សេងទៀតក្នុងអំឡុងពេលដំណើរការអភិវឌ្ឍន៍
ទៅ កំណត់អត្តសញ្ញាណចំណុចខ្សោយ វាមានសារៈសំខាន់ណាស់ក្នុងការ រួមបញ្ចូលការស្កេនសុវត្ថិភាពទៅក្នុង CI/CD pipeline យ៉ាងងាយស្រួលការរួមបញ្ចូលគួរតែត្រូវបានចាត់ទុកថាងាយស្រួលនៅជំហានណាមួយ៖ នៅក្នុងស្ថានីយការងារ (មុនពេលផ្ទុកឡើង) នៅក្នុង commitឬនៅក្នុងការសាងសង់ពេលយប់ដោយប្រើរបាំងការពារ។
ថែរក្សាកម្មវិធី ប្រព័ន្ធប្រតិបត្តិការ និងកម្មវិធីថ្មីៗ CI/CD ឧបករណ៍៖ ធ្វើបច្ចុប្បន្នភាពជាប្រចាំ CI/CD ឧបករណ៍នានា ព្រោះវាអាចមានកំហុស និងភាពងាយរងគ្រោះ។ ប្រើប្រាស់ប្រព័ន្ធគ្រប់គ្រងបំណះកណ្តាល រួមទាំងដំណើរការសុពលភាពកម្មវិធី និងការផ្ទៀងផ្ទាត់សម្រាប់ប្រព័ន្ធប្រតិបត្តិការ និងការអាប់ដេតកម្មវិធី។
ដាក់កម្រិតបណ្ណាល័យដែលមិនគួរឱ្យទុកចិត្ត និងលុបធនធានបណ្ដោះអាសន្នចេញ៖ ប្រើតែកម្មវិធី ឧបករណ៍ បណ្ណាល័យ និងវត្ថុបុរាណពីប្រភពដែលគួរឱ្យទុកចិត្ត និងមានសុវត្ថិភាព ដើម្បីកាត់បន្ថយការគំរាមកំហែងដល់ CI/CD pipelineត្រូវប្រាកដថាការកំណត់រចនាសម្ព័ន្ធរបស់វាសមស្របជានិច្ច ដើម្បីការពារការប្រតិបត្តិកូដដែលអាចកើតមាន ឬការណែនាំអំពី backdoor។ វាក៏សំខាន់ផងដែរក្នុងការពិនិត្យឡើងវិញលុបកម្មវិធីដែលមិនចាំបាច់ចេញ និងការពារចំណុចបញ្ចប់។
ស្វែងយល់បន្ថែមអំពីវេទិកា Xygeni សូមទាញយកសន្លឹកទិន្នន័យវេទិការបស់ Xygeni