






នេះជាវគ្គទីបួននៃរឿងភាគនេះ ស៊េរីនៃប្រកាស អំពីសមាសធាតុព្យាបាទ ដែលយើងបង្ហាញ ស៊ីហ្គេនី វិធីសាស្រ្តសម្រាប់ដោះស្រាយការគំរាមកំហែងនេះ ដែលជាផ្នែកមួយនៃការគ្របដណ្តប់របស់យើងសម្រាប់ Open Source Security.
យើងបានឃើញថា ការជឿទុកចិត្តលើសលប់លើសមាសធាតុប្រភពបើកចំហនៃប្រភពមិនប្រាកដប្រជាត្រូវបានទាញយកប្រយោជន៍ដោយជនល្មើសគ្រប់ប្រភេទ ដើម្បីផ្តល់នូវឥរិយាបថដែលមិននឹកស្មានដល់ ដើម្បីដំណើរការនៅក្នុងម៉ាស៊ីនអ្នកអភិវឌ្ឍន៍។ CI/CD ប្រព័ន្ធ ឬបង្កប់ទៅក្នុងកម្មវិធីរបស់អង្គការជនរងគ្រោះ ដូច្នេះវាត្រូវបានបញ្ជូនទៅអតិថិជនរបស់អង្គការ។ យើងបានវិភាគ ភាគទី 2 ការវាយប្រហារដោយប្រើប្រាស់ការចុះឈ្មោះសាធារណៈដើម្បីចែកចាយមេរោគ និងអ្វីដែលយើងបានរៀនបន្ទាប់ពីមើលពីរបៀបដែលជនខិលខូចដំណើរការ និងក្នុងការវាយប្រហារមុន ភាគទី 3 ការគ្រប់គ្រងដែលដំណើរការ (និងការគ្រប់គ្រងដែលបរាជ័យ) ប្រឆាំងនឹងការគំរាមកំហែងនេះត្រូវបានពិនិត្យ។
ឥឡូវនេះដល់ពេលដែលត្រូវពិនិត្យមើលវិធីសាស្រ្តរបស់យើងចំពោះបញ្ហានេះហើយ។ នៅក្នុងវគ្គនេះ យើងបង្ហាញពីយុទ្ធសាស្ត្រដែលយើងអនុវត្តនៅ Xygeni សម្រាប់... ការព្រមានជាមុនអំពីមេរោគ (MEW)។ របៀបដែលប្រព័ន្ធពហុដំណាក់កាលនេះដំណើរការក្នុងពេលវេលាជាក់ស្តែង នៅពេលដែលកំណែកញ្ចប់ថ្មីត្រូវបានចេញផ្សាយ របៀបដែលភស្តុតាងត្រូវបានចាប់យកពីប្រភពផ្សេងៗគ្នា របៀបដែលការចាត់ថ្នាក់ត្រូវបានធ្វើឡើង លក្ខណៈវិនិច្ឆ័យចំណាត់ថ្នាក់ណាដែលយើងកំពុងអនុវត្តតាម និងមូលហេតុដែលការវិភាគដោយដៃមួយចំនួននៅតែត្រូវការដើម្បីបញ្ជាក់ពីលក្ខណៈនៃបេក្ខជនកញ្ចប់ព្យាបាទ។ យើងក៏នឹងពន្យល់ពីរបៀបដែលយើងកំពុងជួយ NPM, GitHub, PyPI និងហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗផ្សេងទៀតនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ ដើម្បីកាត់បន្ថយពេលវេលាស្នាក់នៅសម្រាប់មេរោគ។
ចំពោះ pipeline
ការព្រមានជាមុនអំពីមេរោគ Xygeni Malware (MEW) កំពុងដំណើរការសមាសភាគជាបន្តបន្ទាប់ ទាំង package tarballs សម្រាប់បណ្ណាល័យ និងក្របខ័ណ្ឌសម្រាប់ប្រព័ន្ធអេកូឡូស៊ីសរសេរកម្មវិធីដែលគាំទ្រដូចជា JavaScript/Node ឬ Python រូបភាពកុងតឺន័រ Docker / OCI ឬផ្នែកបន្ថែម និងកម្មវិធីជំនួយសម្រាប់ឧបករណ៍ដូចជា IDEs ឬ CI/CD ប្រព័ន្ធ។ សមាសធាតុបែបនេះត្រូវបានបោះពុម្ពផ្សាយនៅក្នុងបញ្ជីឈ្មោះសាធារណៈដែលមានកម្រិតត្រួតពិនិត្យអ្នកប្រើប្រាស់ខុសៗគ្នា។
ខាងក្រោមនេះជាទិដ្ឋភាពគ្រោងការណ៍នៃរបៀបដែលប្រព័ន្ធដំណើរការ៖
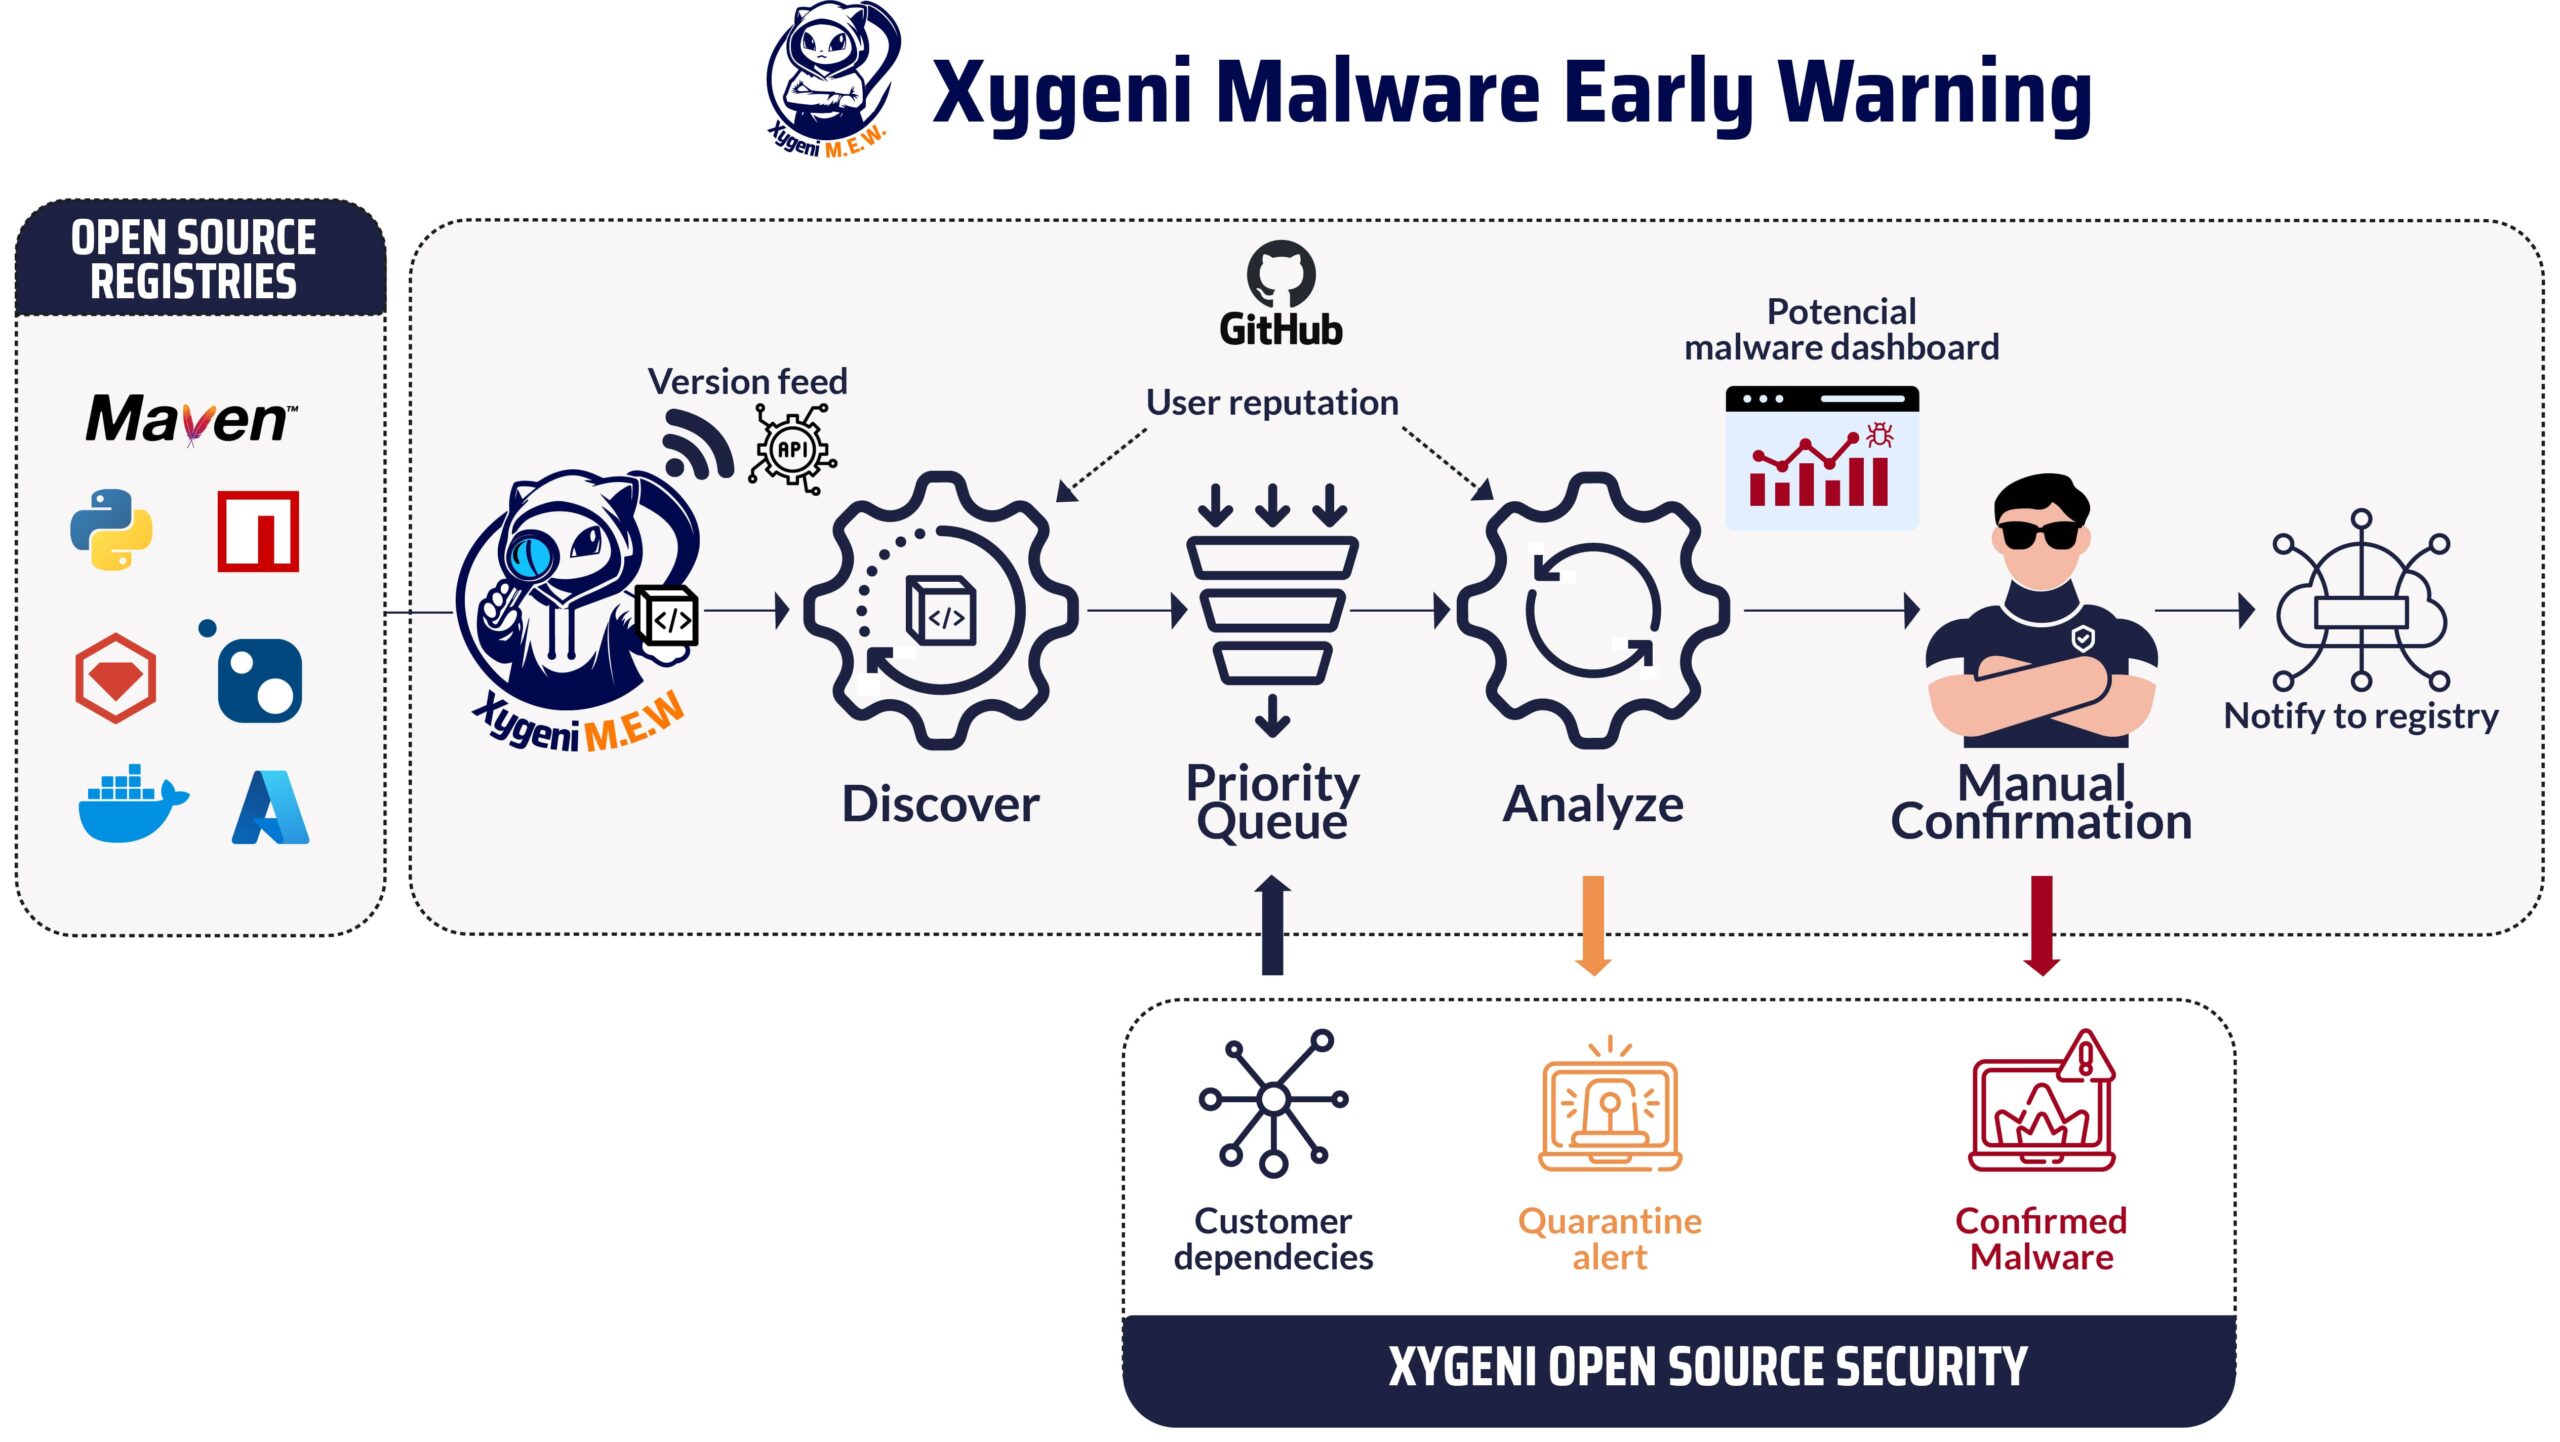
ចំពោះ អ្នករកឃើញ ដំណើរការទទួលបានព័ត៌មាននៃព្រឹត្តិការណ៍បោះពុម្ពផ្សាយ។ ព្រឹត្តិការណ៍បោះពុម្ពផ្សាយគឺជាការបង្កើតកំណែថ្មីនៃសមាសធាតុថ្មី ឬដែលមានស្រាប់។ ដោយសារតែបញ្ជីឈ្មោះដ៏ពេញនិយមមិនផ្តល់យន្តការ pub-sub សម្រាប់អ្នកប្រើប្រាស់ដែលចាប់អារម្មណ៍ ជារឿយៗវាត្រូវបានធ្វើឡើងដោយការស្ទង់មតិបញ្ជីឈ្មោះសម្រាប់ព្រឹត្តិការណ៍ថ្មីៗ។ គម្រោងដ៏ល្អមួយពី OSSF ចំណីកញ្ចប់, គាំទ្រ។ បញ្ជីឈ្មោះដ៏ពេញនិយមដូចជា PyPI ឬ Maven Central ហើយផ្តល់នូវចំណុចប្រទាក់ផ្អែកលើមតិព័ត៌មានបង្រួបបង្រួម។ នៅក្នុង MEW យើងបានបន្ថែមការអនុវត្តជាក់លាក់មួយចំនួនដែលកាត់បន្ថយពេលវេលារង់ចាំ ឧទាហរណ៍ជាមួយនឹងច្បាប់ចម្លងនៃមូលដ្ឋានទិន្នន័យ CouchDB ដែលប្រើដោយ NPM ដែលធ្វើសមកាលកម្មជាមួយមូលដ្ឋានទិន្នន័យបញ្ជីឈ្មោះសាធារណៈ។
នៅ Xygeni យើងមានស្តុកទំនិញ[1] នៃសមាសភាគទាំងអស់ (ដោយផ្ទាល់ ឬដោយប្រយោល) ដែលប្រើប្រាស់ដោយកម្មវិធីរបស់អតិថិជនរបស់យើង។ កូអរដោនេសមាសភាគរបស់អតិថិជនត្រូវបានបញ្ចូលជាប្រចាំទៅ MEW សម្រាប់ការកំណត់អាទិភាពនៃការវិភាគ៖ សមាសភាគដែលប្រើប្រាស់ដោយអតិថិជនរបស់យើងត្រូវបានដំណើរការមុន។ អាទិភាពក៏ផ្អែកលើកេរ្តិ៍ឈ្មោះរបស់អ្នកបោះពុម្ពផ្សាយ និងភាពសំខាន់របស់សមាសភាគ ដូច្នេះសមាសភាគដែលមកពីអ្នកបោះពុម្ពផ្សាយដែលមានកេរ្តិ៍ឈ្មោះទាបក៏ត្រូវបានផ្តល់អាទិភាពផងដែរ។
ចំពោះ អ្នកវិភាគ បន្ទាប់មកប្រើប្រាស់សមាសធាតុដែលកំពុងរង់ចាំនៅក្នុងជួរអាទិភាព។ នៅពេលដែលកំណែសមាសធាតុមួយត្រូវបានជ្រើសរើសសម្រាប់ការវិភាគ tarball របស់វាត្រូវបានទាញយកពីបញ្ជីឈ្មោះ។ ចំណាំថាសមាសធាតុគោលពីរដែលបានវេចខ្ចប់ត្រូវបានវិភាគ៖ សមាសធាតុប្រភពបើកចំហភាគច្រើនជាធម្មតាមកពីឃ្លាំងប្រភពបើកចំហ ជាញឹកញាប់នៅ github.com ដែលត្រូវបានប្រើសម្រាប់បរិបទតែប៉ុណ្ណោះ ហើយមេរោគតែងតែត្រូវបានស្វែងរកនៅក្នុង tarball សមាសធាតុ ពីព្រោះអ្នកគំរាមកំហែងកុហកជាប្រព័ន្ធអំពីប្រភពដែលពួកគេអះអាងថាបានប្រើដើម្បីបង្កើត tarball សមាសធាតុដែលពួកគេបញ្ចេញ។
ពីទស្សនៈរបស់អ្នកប្រើប្រាស់
ខ្ញុំឮអ្នកកំពុងគិតថា៖ តើខ្ញុំអាចទទួលបានអត្ថប្រយោជន៍ពីការដឹងអំពីកំណែកញ្ចប់ព្យាបាទតាំងពីដំបូងដោយរបៀបណា? នៅក្នុងវគ្គនេះ “កាយវិភាគសាស្ត្រនៃកញ្ចប់ព្យាបាទ៖ តើនិន្នាការអ្វីខ្លះ?” យើងបានឃើញថាពេលវេលាស្នាក់នៅសរុបគឺស្ថិតនៅក្នុងចន្លោះថ្ងៃ ខណៈពេលដែលការជូនដំណឹងដំបូងពី MEW ដល់អតិថិជនដែលប្រើប្រាស់សមាសធាតុដែលរងផលប៉ះពាល់គឺស្ថិតនៅក្នុងចន្លោះនាទី។ ជាមួយនឹងរបាំងការពារសាមញ្ញមួយ។[2] អ្នកអាចរារាំងការបង្កើត (មានកម្រិតជូនដំណឹងពីរ មួយធ្វើស្វ័យប្រវត្តិទាំងស្រុងនៅពេលដែលម៉ាស៊ីនសន្និដ្ឋានថាមានមេរោគដែលអាចកើតមាន និងការជូនដំណឹងនៅពេលក្រោយនៅពេលដែលក្រុមសុវត្ថិភាពរបស់យើងបញ្ជាក់ដោយការត្រួតពិនិត្យដោយដៃអំពីវត្តមាននៃមេរោគ)។ ការរង់ចាំរហូតដល់បញ្ជីឈ្មោះបញ្ជាក់ពីមេរោគ ហើយលុបវាចេញពីបញ្ជីឈ្មោះជាធម្មតាយឺតពេលហើយដោយសារតែបង្អួចប៉ះពាល់យូរ។
អង្គការអាចប្រើរបាំងការពារដែលពិនិត្យមើលថាតើមានសមាសធាតុដែលមានមេរោគដែលអាចកើតមាន (នៅក្នុងកម្រិតជូនដំណឹងទាំងពីរ) ឬតាមរយៈ API ដឹងយ៉ាងឆាប់រហ័សថាតើការពឹងផ្អែកដោយផ្ទាល់ ឬដោយប្រយោលណាមួយនៅក្នុងគម្រោងកម្មវិធីកំពុងប្រើប្រាស់សមាសធាតុដែលមានមេរោគឬអត់។
របៀបដែល MEW ដំណើរការ៖ ព័ត៌មានលម្អិតខាងក្នុង
ស្នូល៖ ម៉ាស៊ីនរកឃើញមេរោគ
ឧបករណ៍វិភាគប្រើឧបករណ៍រាវរកផ្សេងៗគ្នាដើម្បីចាប់យកភស្តុតាងនៃអំពើខុសឆ្គង។ ឧបករណ៍រាវរករួមបញ្ចូលគ្នានូវការវិភាគឋិតិវន្ត ការវិភាគសមត្ថភាព និងការវិភាគបរិបទ។[3]ដូចដែលបានពិពណ៌នានៅក្នុងប្រកាសមុននៃស៊េរីនេះ។
នៅ Xygeni យើងមានក្រុមវិស្វករដែលមានបទពិសោធន៍យូរក្នុងការវិភាគឋិតិវន្ត ហើយនេះគឺជាភាពខុសគ្នាចម្បងជាមួយដំណោះស្រាយប្រឆាំងមេរោគផ្សេងទៀត។ ចំណាំថាសម្រាប់ប្រព័ន្ធអេកូឡូស៊ីមួយចំនួន tarball ដែលបានវេចខ្ចប់មានកូដប្រភព (ឧទាហរណ៍ JavaScript ឬកូដ TypeScript សម្រាប់កញ្ចប់ NPM ប្រភព Python សម្រាប់កញ្ចប់ PyPI) ឬកូដដែលបានចងក្រងឱ្យជិតគ្រប់គ្រាន់ទៅនឹងកូដប្រភពសម្រាប់ការវិភាគឋិតិវន្ត (ឧទាហរណ៍ bytecode នៅក្នុងឯកសារ JAR សម្រាប់ Maven)។ ចំពោះអ្នកផ្សេងទៀត ដូចជារូបភាពកុងតឺន័រ ឯកសារដែលអាចប្រតិបត្តិបានគោលពីរគឺជារឿងធម្មតា ដូច្នេះការសន្និដ្ឋានសមត្ថភាពគឺជាបច្ចេកទេសដែលប្រើ រួមជាមួយនឹងការរកឃើញមេរោគធម្មតាដោយផ្អែកលើច្បាប់ YARA និងហត្ថលេខាមេរោគ។
សូមចំណាំថា បច្ចេកវិទ្យាសាមញ្ញដូចជា កន្សោមធម្មតា ឬហត្ថលេខា គឺមិនសមស្របសម្រាប់ការរកឃើញឥរិយាបថព្យាបាទនោះទេ។ ស្រមៃមើលការរកឃើញ dropper ឬ downloader៖ កូដ ឬ binary មួយចំនួនស្ថិតនៅក្នុងកញ្ចប់ ឬទាញយកពីដែនខាងក្រៅ មិនទាក់ទងនឹងសមាសភាគ (អាចជាមួយពី បញ្ជីដូមេនធំៗដែលត្រូវបានទិញដោយអ្នកគំរាមកំហែង[4], ឬ a ដែនស្របច្បាប់ដើម្បីគេចពីការរកឃើញ)។ កូដនោះត្រូវបានប្រតិបត្តិដោយប្រើអនុគមន៍មួយសម្រាប់វា។ កូដអាចត្រូវបានបំលែងដើម្បីលាក់ URL ទាញយក ឬអនុគមន៍ដែលប្រើសម្រាប់ដំណើរការកូដដែលបានទាញយក។ ការវិភាគលំហូរទិន្នន័យពេញលេញគឺត្រូវការដើម្បីរកឃើញវា ដោយប្រើយន្តការពេញលេញនៃការវិភាគឋិតិវន្ត ឬការប្រតិបត្តិ sandboxed (ប្រសិនបើលក្ខខណ្ឌសម្រាប់ឥរិយាបថព្យាបាទដើម្បីដំណើរការត្រូវបានបំពេញ) អាចរកឃើញរឿងនេះក្នុងករណីទូទៅ។
ភ្នាក់ងារគំរាមកំហែងធ្វើតាមបច្ចេកទេសដូចគ្នា ហើយឧបករណ៍ចាប់សញ្ញាត្រូវបានរចនា និងអនុវត្តសម្រាប់ពួកគេ។ មានជំហានដំណើរការជាមុនមួយចំនួនផងដែរ ឧទាហរណ៍សម្រាប់ការលុបបំបាត់ការបិទបាំង ដែលជារឿយៗត្រូវការដើម្បីស្វែងរកឥរិយាបថដែលលាក់កំបាំង។
ការបន្ថែមបរិបទ
ឧបករណ៍ចាប់សញ្ញាមួយចំនួនប្រើព័ត៌មានបរិបទ។ ឧទាហរណ៍ ភាពមិនស៊ីគ្នារវាងកំណែនៅក្នុងបញ្ជីឈ្មោះសមាសភាគ និងស្លាក/ការចេញផ្សាយនៅក្នុងឃ្លាំង GitHub ដែលពាក់ព័ន្ធ បង្កើតបានជាភស្តុតាងរឹងមាំដែលប្រហែលជាជនខិលខូចទទួលបានលិខិតសម្គាល់បោះពុម្ពផ្សាយសម្រាប់បញ្ជីឈ្មោះ ប៉ុន្តែមិនមែនសម្រាប់ឃ្លាំង GitHub ទេ។ ការវាយប្រហារដូចជាការវាយប្រហារដែលប៉ះពាល់ដល់អ្នកលក់កាបូបគ្រីបតូ។ សៀវភៅធំ អាចត្រូវបានរកឃើញយ៉ាងងាយស្រួលដោយភាពមិនស៊ីសង្វាក់គ្នានេះ។
A ពិន្ទុនៃការព្យាបាទ (MS) ត្រូវបានគណនាចេញពីការរកឃើញនៃការដំណើរការរបស់ឧបករណ៍រាវរក ដោយផ្អែកលើកម្លាំងនៃភស្តុតាងដែលចាប់យកបាន។ មិនមែនការរកឃើញទាំងអស់សុទ្ធតែដូចគ្នានោះទេ ហើយលំដាប់នៃការប្រតិបត្តិគឺពាក់ព័ន្ធ។
កេរ្តិ៍ឈ្មោះអ្នកប្រើប្រាស់ និងសមាសភាគ
មិនមែនអ្នកអភិវឌ្ឍន៍ប្រភពបើកចំហទាំងអស់ត្រូវបានបង្កើតឡើងស្មើគ្នានោះទេ!
អ្នកអភិវឌ្ឍន៍ដែលមានកេរ្តិ៍ឈ្មោះល្អអាចនឹងត្រូវបានលួចចូលគណនី NPM របស់គាត់/នាង (រឿងនេះកើតឡើងសូម្បីតែចំពោះមនុស្សដែលយល់ដឹងអំពីសុវត្ថិភាពក៏ដោយ) ហើយមេរោគត្រូវបានបោះពុម្ពផ្សាយដោយប្រើគណនីនោះ។ ជាក់ស្តែង កេរ្តិ៍ឈ្មោះគួរតែធ្លាក់ចុះភ្លាមៗ ហើយងើបឡើងវិញបានលុះត្រាតែគណនីដែលត្រូវបានគេលួចចូលត្រូវបានសង្គ្រោះ ហើយអ្នកអភិវឌ្ឍន៍ជួសជុលលក្ខខណ្ឌដែលនាំឱ្យមានការគ្រប់គ្រងគណនី។ កេរ្តិ៍ឈ្មោះពិបាករកបានណាស់ ប៉ុន្តែអាចបាត់បង់ភ្លាមៗ។
នៅ MEW យើងបានអនុវត្តប្រព័ន្ធគ្រប់គ្រងកេរ្តិ៍ឈ្មោះដ៏ទូលំទូលាយមួយ ដើម្បីផ្តល់រង្វាន់ដល់អាកប្បកិរិយាវិជ្ជមាន និងដាក់ទណ្ឌកម្មលើសកម្មភាពគួរឱ្យសង្ស័យ។ ប្រព័ន្ធនេះចាប់ផ្តើមជាមួយអ្នកប្រើប្រាស់ថ្មីក្នុងជំហរអព្យាក្រឹត ហើយកែសម្រួលកេរ្តិ៍ឈ្មោះរបស់ពួកគេដោយផ្អែកលើសកម្មភាពដែលកំពុងដំណើរការរបស់ពួកគេ។
កេរ្តិ៍ឈ្មោះរបស់អ្នកប្រើប្រាស់ប្រសើរឡើងតាមរយៈសកម្មភាពវិជ្ជមានដូចជាការរក្សាគណនីប្រព័ន្ធផ្សព្វផ្សាយសង្គមសកម្ម ការអនុញ្ញាតឱ្យមានការផ្ទៀងផ្ទាត់ពហុកត្តា ការចូលរួមចំណែកជាប្រចាំចំពោះគម្រោង និងការចុះហត្ថលេខា។ commitជាមួយសោដែលអាចផ្ទៀងផ្ទាត់បាន។ ផ្ទុយទៅវិញ កេរ្តិ៍ឈ្មោះធ្លាក់ចុះដោយសារតែសកម្មភាពអរិភាពដូចជាការបោះពុម្ពផ្សាយមេរោគ ការប្រើប្រាស់អាសយដ្ឋានអ៊ីមែលចោល និងមិនចុះហត្ថលេខា។ commits ឬបង្ហាញលំនាំមិនធម្មតានៅក្នុងការរួមចំណែក។
គោលដៅចម្បងរបស់ប្រព័ន្ធរបស់យើងគឺធានាបាននូវបរិយាកាសដែលមានសុវត្ថិភាព និងគួរឱ្យទុកចិត្ត។ វាសម្រេចបាននូវគោលដៅនេះដោយការកែតម្រូវកេរ្តិ៍ឈ្មោះអ្នកប្រើប្រាស់ដោយថាមវន្តដោយផ្អែកលើកត្តាផ្សេងៗ ខណៈពេលដែលក៏គោរពកង្វល់អំពីភាពឯកជន និងដែនកំណត់នៃការចុះបញ្ជីផ្សេងៗគ្នាផងដែរ។
ពិន្ទុកេរ្តិ៍ឈ្មោះផ្ទៃក្នុងត្រូវបានគណនាសម្រាប់អ្នកប្រើប្រាស់ (ចូលរួមក្នុងបញ្ជីឈ្មោះ និងគណនី github នៅពេលដែលអាចធ្វើទៅបាន) រួមជាមួយនឹងពិន្ទុព្យាបាទដែលប្រើក្នុងអំឡុងពេលចាត់ថ្នាក់នៃសមាសធាតុដែលស្ថិតក្រោមការវិភាគ និងសម្រាប់ការមានលក្ខណៈសម្បត្តិគ្រប់គ្រាន់កាន់តែប្រសើរឡើង ថាតើអ្នកណាស្ថិតនៅក្រោមការបោះពុម្ពផ្សាយសមាសធាតុនោះ។
ភស្តុតាងលើឥរិយាបថព្យាបាទត្រូវបានរកឃើញ។ ដូច្នេះតើមានអ្វីកើតឡើង? ដំណើរការពិនិត្យដោយដៃ
កម្មវិធីចាត់ថ្នាក់បច្ចុប្បន្នកំណត់កំណែសមាសភាគដែលបានវិភាគទៅជាប្រភេទ "បញ្ជាក់ថាមានព្យាបាទ" "ទំនងជាព្យាបាទ" "ហានិភ័យខ្ពស់" "ហានិភ័យទាប" ឬ "មិនព្យាបាទ" ដោយផ្អែកលើកម្រិតលើពិន្ទុដែលបង្រួមការរកឃើញ និងកេរ្តិ៍ឈ្មោះអ្នកប្រើប្រាស់/សមាសភាគ។ ការចាត់ថ្នាក់ទៅជាប្រភេទ "ហានិភ័យខ្ពស់" ឬ "ប្រហែលជាព្យាបាទ" បង្កឱ្យមានការពិនិត្យដោយដៃ និងការជូនដំណឹងលើកដំបូង។ ប្រភេទ "បញ្ជាក់ថាមានព្យាបាទ" ត្រូវបានកំណត់បន្ទាប់ពីការពិនិត្យដោយដៃ ឬនៅពេលដែលភស្តុតាងត្រូវគ្នានឹងភស្តុតាងដូចគ្នាសម្រាប់កំណែមុនដែលត្រូវបានបញ្ជាក់ថាមានព្យាបាទ។
នៅពេលដែលមានភស្តុតាងគ្រប់គ្រាន់សម្រាប់ឥរិយាបថព្យាបាទដែលអាចកើតមាន ការជូនដំណឹងដំបូង (ការជូនដំណឹងអំពីការដាក់ឱ្យនៅដាច់ដោយឡែក) ត្រូវបានបញ្ចេញទៅកាន់អង្គការដែលរងផលប៉ះពាល់។ ដូចដែលបានរៀបរាប់ខាងលើ វាអាចរារាំងការដំឡើង ឬការបង្កើតកម្មវិធីដែលពឹងផ្អែកលើសមាសធាតុដែលត្រូវបានដាក់ឱ្យនៅដាច់ដោយឡែក។
នោះបង្កើតបញ្ហានៅក្នុងផ្ទៃក្នុង MEW dashboard ដូច្នេះអ្នកវិភាគសន្តិសុខអាចចាប់ផ្តើមដំណើរការពិនិត្យដោយដៃសម្រាប់សមាសភាគ។ ក្រុមនេះមានឧបករណ៍ឯកទេស (ប្រអប់ខ្សាច់ ឧបករណ៍បំបាត់ការភាន់ច្រឡំ ការចែកចាយសម្រាប់ការស្រាវជ្រាវមេរោគ ឧបករណ៍រាយការណ៍មេរោគ) សម្រាប់វាយតម្លៃយ៉ាងឆាប់រហ័សអំពីលក្ខណៈនៃកំណែសមាសភាគដែលស្ថិតក្រោមការស៊ើបអង្កេត។ មេរោគភាគច្រើន ("ត្រីអាន់ឆូវី" ឬសមាសធាតុព្យាបាទដែលមិនស្មុគស្មាញ) ត្រូវបានពិនិត្យ។
លទ្ធផលនៃការពិនិត្យឡើងវិញបញ្ចប់ដោយ សុវត្ថិភាពដូច្នេះម៉ាស៊ីនវិភាគដោយស្វ័យប្រវត្តិបានរកឃើញលទ្ធផលវិជ្ជមានមិនពិត ដែលត្រូវបានប្រើជាមតិប្រតិកម្មទៅកាន់ឧបករណ៍ចាត់ថ្នាក់ការរៀនរបស់ម៉ាស៊ីន ដើម្បីរៀនលំនាំ; ឬ បានបញ្ជាក់ថាមានគំនិតអាក្រក់ដូច្នេះសមាសភាគត្រូវបានបង្ហាញដោយការទទួលខុសត្រូវថាជាមេរោគព្យាបាទទៅកាន់បញ្ជីឈ្មោះសាធារណៈ បន្ទាប់ពីដំណើរការរាយការណ៍។ ការជូនដំណឹងលើកទីពីរត្រូវបានផ្ញើទៅកាន់អង្គការដែលរងផលប៉ះពាល់ ដែលអាច មិនធ្វើឲ្យសមាសភាគនោះស្ថិតនៅដាច់ដោយឡែក ឬរារាំងវាពីដំណើរការធ្វើឲ្យប្រសើរឡើងកំណែរបស់ពួកគេ ឬជញ្ជាំងភ្លើងសមាសភាគដែលប្រើក្នុងបញ្ជីឈ្មោះខាងក្នុងរបស់ពួកគេ។
ការកំណត់នេះអនុញ្ញាតឱ្យយើងវិភាគកំណែថ្មីរាប់ម៉ឺនជារៀងរាល់ថ្ងៃ និងកំណត់អត្តសញ្ញាណកំណែរាប់សិបដែលទំនងជាមានគំនិតអាក្រក់ ដែលយើងពិនិត្យឡើងវិញដោយដៃ។ សូមចងចាំពីវគ្គមុនថា មួយក្នុងចំណោមមួយម៉ឺនគឺជាអត្រានៃសមាសធាតុដែលមានគំនិតអាក្រក់ដែលយើងឃើញនៅក្នុងពិភពពិតនាពេលបច្ចុប្បន្ន។
ការរាយការណ៍ទៅកាន់ការិយាល័យចុះបញ្ជី
យើងបានរកឃើញថា ការចុះបញ្ជីសាធារណៈភាគច្រើន ដែលជាឆ្អឹងខ្នងមួយនៃហេដ្ឋារចនាសម្ព័ន្ធប្រភពបើកចំហ ផ្តល់នូវយន្តការមានកម្រិតគ្រប់គ្រាន់សម្រាប់ការរាយការណ៍អំពីបញ្ហាសុវត្ថិភាព និងសមាសធាតុព្យាបាទជាពិសេស។ យើងកំពុងតស៊ូដើម្បីកែលម្អការរៀបចំមូលដ្ឋាននៃដំណើរការរាយការណ៍។ ជាធម្មតា យើងទទួលបានអ៊ីមែលផ្តល់មតិកែលម្អពីក្រុមសុវត្ថិភាពនៅក្នុងបញ្ជីដែលបញ្ជាក់ថាសមាសធាតុត្រូវបានដកចេញពីបញ្ជី។
ពេលខ្លះបញ្ជីឈ្មោះត្រូវបានរំលោភបំពាន ដោយបំពានលក្ខខណ្ឌនៃការប្រើប្រាស់របស់វា ប៉ុន្តែមិនបង្កឱ្យមានឥរិយាបថព្យាបាទនៅក្នុងកម្មវិធីដែលបានផ្តល់ជូននោះទេ។ នេះក៏ត្រូវបានរាយការណ៍ទៅកាន់បញ្ជីឈ្មោះផងដែរ ប៉ុន្តែវាមិនត្រូវបានជូនដំណឹងដល់អង្គការដើម្បីកំណត់សំឡេងរំខាននោះទេ។
ការងារនាពេលអនាគត
ការកែលម្អជាច្រើនកំពុងស្ថិតនៅលើផែនទីបង្ហាញផ្លូវនាពេលបច្ចុប្បន្ន។ ជាដំបូង និងសំខាន់បំផុត គឺ វិបផតថលសាធារណៈសម្រាប់សុខភាពសមាសភាគប្រព័ន្ធប្រតិបត្តិការជាពិសេសទាក់ទងនឹងភស្តុតាងដែលរកឃើញសម្រាប់ភាពព្យាបាទដែលអាចកើតមាន កំពុងស្ថិតក្នុងការអភិវឌ្ឍ។ នេះត្រូវបានបម្រុងទុកជាការរួមចំណែកតិចតួចដល់សហគមន៍ប្រភពបើកចំហ។ សូមរង់ចាំតាមដាន។
ការអភិវឌ្ឍជាបន្តបន្ទាប់មួយទៀតគឺការកែលម្អ ឧបករណ៍ចាត់ថ្នាក់ការរៀនរបស់ម៉ាស៊ីនMEW នឹងរៀនពីការចាត់ថ្នាក់ពីមុន។ វ៉ិចទ័រនៃការរកឃើញពីឧបករណ៍ចាប់សញ្ញាម៉ាស៊ីន បូករួមទាំងពិន្ទុព្យាបាទដែលទទួលបាន និងពិន្ទុកេរ្តិ៍ឈ្មោះសម្រាប់ទាំងសមាសភាគ និងអ្នកបោះពុម្ពផ្សាយ ("ភស្តុតាងដែលបានរកឃើញ") ត្រូវបានប្រើជាការបញ្ចូលទៅក្នុងប្រព័ន្ធរៀនម៉ាស៊ីនដែលធ្វើបច្ចុប្បន្នភាពគំរូចាត់ថ្នាក់។ អថេរទិន្នផលគឺគ្រាន់តែប្រសិនបើបញ្ជីឈ្មោះបានបញ្ជាក់ថាតើសមាសភាគនោះព្យាបាទឬអត់។ នេះត្រូវបានគេដាក់ឈ្មោះកូដថា "Oracle" ហើយនឹងជួយជាមួយនឹងការត្រៀមលក្ខណៈជាមុនបន្ថែមទៀត។cisលក្ខណៈសម្បត្តិពិសេសមួយ ដែលត្រូវបានរចនាឡើងដើម្បីឱ្យមានគុណភាព (ការរំលឹកឡើងវិញខ្ពស់ ពោលគឺមិនខកខានសមាសធាតុព្យាបាទ) ប៉ុន្តែមានលទ្ធផលវិជ្ជមានក្លែងក្លាយតិចជាង (កុំរាយការណ៍សមាសធាតុដែលមានសុវត្ថិភាពថាជាសមាសធាតុព្យាបាទ)។
A ពិន្ទុរិះគន់ នឹងត្រូវបានបន្ថែមសម្រាប់លក្ខណៈវិនិច្ឆ័យអាទិភាព ក្រៅពីជាកម្មសិទ្ធិរបស់សំណុំនៃការពឹងផ្អែករបស់អតិថិជន និងកេរ្តិ៍ឈ្មោះទាបរបស់អ្នកបោះពុម្ពផ្សាយ។ វាច្បាស់ណាស់ថាគម្រោងដែលមានឥទ្ធិពល និងសារៈសំខាន់ច្រើនជាងគួរតែត្រូវបានពិចារណាមុនសម្រាប់ការវិភាគ។ យើងនឹងមិនបង្កើតកង់ឡើងវិញនៅទីនេះទេ ហើយធ្វើតាម ពិន្ទុរិះគន់គម្រោងប្រភពបើកចំហ.
ការគាំទ្រសម្រាប់ប្រព័ន្ធអេកូឡូស៊ីបន្ថែមកំពុងស្ថិតក្រោមការអភិវឌ្ឍ។ បច្ចេកវិទ្យា និងឧបករណ៍យ៉ាងទូលំទូលាយដូចជាកម្មវិធីជំនួយ PHP ឬ Jenkins ស្ថិតនៅក្នុងផែនទីបង្ហាញផ្លូវ។
យើងក៏កំពុងស្វែងរកផងដែរថាតើដំណើរការពិនិត្យដោយដៃអាចត្រូវបានជួយជាមួយ AI ដើម្បីធ្វើឱ្យការវិភាគសម្រាប់សមាសធាតុព្យាបាទដែលស្មុគស្មាញជាងមុនមួយចំនួនមានភាពសាមញ្ញឬអត់។
នៅក្នុងវគ្គបន្ទាប់ និងចុងក្រោយនៃស៊េរីនេះ “ការកេងប្រវ័ញ្ចប្រភពបើកចំហ៖ អ្វីដែលត្រូវរំពឹងពីមនុស្សអាក្រក់«យើងនឹងផ្តោតលើវិធីថ្មីៗបំផុតដែលសត្រូវកំពុងធ្វើដើម្បីធ្វើឱ្យការវាយប្រហារកាន់តែលួចលាក់ ពិបាករកឃើញ កាន់តែផ្តោតលើឧស្សាហកម្មជាក់លាក់ និងកាន់តែចំណេញ។ តើការវាយប្រហារ ransomware នឹងត្រូវបានផ្តល់ជូនដោយប្រើយានជំនិះនេះដែរឬទេ? តើមនុស្សអាក្រក់កំពុងប្រើប្រាស់ឧបករណ៍ AI ដើម្បីផ្តល់មេរោគដ៏ទំនើបជាងមុនយ៉ាងដូចម្តេច? តើគម្រោងពេញនិយមកំពូលៗស្ថិតក្នុងហានិភ័យដែរឬទេ? នេះគឺដើម្បីផ្តល់ឱ្យអ្នកអាននូវអារម្មណ៍នៃការប្រណាំងប្រជែងសព្វាវុធនេះ និងអ្វីដែលត្រូវរំពឹងទុកក្នុងរយៈពេលខ្លី (ពាក់កណ្តាលទីពីរនៃឆ្នាំ 2024) និងរយៈពេលមធ្យម (ឆ្នាំ 2025)។
យើងនឹងសន្និដ្ឋានជាមួយនឹងគំនិតមួយចំនួនអំពីជំហានតូចៗដែលសហគមន៍អាចអនុវត្តដោយមិនចាំបាច់ផ្លាស់ប្តូរភាពបើកចំហរនៃពិភពប្រភពបើកចំហច្រើនពេក។ ឧទាហរណ៍ យន្តការដែលមានប្រសិទ្ធភាពជាងមុនសម្រាប់ការរាយការណ៍អំពីមេរោគទៅកាន់បញ្ជីឈ្មោះសាធារណៈ និងការចែករំលែកភស្តុតាងនៃសមាសធាតុដែលអាចបង្កគ្រោះថ្នាក់ជាមួយបញ្ជីឈ្មោះ និងសហគមន៍នឹងជាជំហានតូចមួយក្នុងទិសដៅត្រឹមត្រូវឆ្ពោះទៅរកគោលដៅនៃការបិទទ្វារចំពោះអ្នកគំរាមកំហែង។
មេរោគនៅក្នុងសមាសធាតុប្រភពបើកចំហមិនគួររំខានដល់អត្ថប្រយោជន៍ដ៏ធំធេងដែលសហគមន៍ប្រភពបើកចំហបាននាំមកជូនសង្គមរបស់យើងនោះទេ។
- [1] ម៉ាស៊ីនស្កេនរបស់យើងរកឃើញសមាសធាតុប្រភពបើកចំហដែលបានយោងដោយគម្រោងកម្មវិធីដែលបានវិភាគ ដូច្នេះក្រាហ្វភាពអាស្រ័យដែលទាន់សម័យពេញលេញត្រូវបានគេស្គាល់ យ៉ាងហោចណាស់សម្រាប់គម្រោងដែលត្រូវបានស្កេនជាប្រចាំ។ Xygeni OSS បង្ហាញ API ដែលអតិថិជនក៏អាចប្រើក្នុងអំឡុងពេលដាក់បញ្ជីសសមាសធាតុដែលចាប់អារម្មណ៍ រួមទាំងព័ត៌មានសម្រាប់ភាពងាយរងគ្រោះ និងភស្តុតាងដែលមានគំនិតអាក្រក់។
- [2] របាំងការពារអាចបំបែកការបង្កើតកម្មវិធី ប្រសិនបើរកឃើញលក្ខខណ្ឌដែលត្រូវគ្នានឹងបញ្ហាសុវត្ថិភាព។ ការរកឃើញសុវត្ថិភាពដូចជាភាពងាយរងគ្រោះធ្ងន់ធ្ងរ និងអាចទៅដល់បាន ឬការប្រើប្រាស់សមាសធាតុដែលត្រូវបានដាក់ឲ្យនៅដាច់ដោយឡែកអាចត្រូវបានចាត់ទុកថាធ្ងន់ធ្ងរគ្រប់គ្រាន់ដើម្បីបំបែកការបង្កើតកម្មវិធីដែលរងផលប៉ះពាល់។
- [3]អ្នកវិភាគសុវត្ថិភាពរបស់យើងដំណើរការសមាសភាគ ឬស្គ្រីបដំឡើងរបស់វានៅក្នុងបរិយាកាស sandboxed នៅពេលចាំបាច់។ ទោះជាយ៉ាងណាក៏ដោយ MEW មិនអនុវត្តការវិភាគថាមវន្តទេ ជាចម្បងដោយសារតែឥរិយាបថព្យាបាទមិនត្រូវបានអនុវត្តជានិច្ចនៅក្នុងការវាយប្រហារគោលដៅ និងដោយសារតែតក្កវិជ្ជាគេចវេសដែលអ្នកគំរាមកំហែងប្រើដើម្បីគេចវេសពីការវិភាគថាមវន្ត។
- [4] បច្ចេកទេសនេះត្រូវបានដាក់ឈ្មោះថា Registered Domain Generation Algorithms ឬ RDGA ហើយអ្នកគំរាមកំហែងថ្មីដូចជាអ្វីដែលគេហៅថា ទន្សាយ Revolver បានវិនិយោគរហូតដល់ 1 លានដុល្លារនៅក្នុងដែនចំនួន 500 ដែលបង្ហាញពីប្រាក់ចំណេញរបស់ឧស្សាហកម្មឧក្រិដ្ឋកម្មតាមអ៊ីនធឺណិត។
