






កម្មវិធីប្រភពបើកចំហកំពុងក្លាយជាផ្នែកសំខាន់មួយនៃកម្មវិធីទំនើបៗកាន់តែខ្លាំងឡើង។ ដូច្នេះហើយ SCA សុវត្ថិភាពបានក្លាយជារឿងសំខាន់ជាងពេលណាៗទាំងអស់។ ទោះបីជាប្រភពបើកចំហនាំមកនូវភាពរហ័សរហួន និងភាពច្នៃប្រឌិតដែលមិនអាចប្រៀបផ្ទឹមបាននៅក្នុងម៉ូឌុលក៏ដោយ វាក៏ប្រឈមនឹងហានិភ័យដ៏ធំធេងផងដែរ។ ឧទាហរណ៍ ពួក Hacker ឥឡូវនេះផ្តោតការយកចិត្តទុកដាក់កាន់តែខ្លាំងទៅលើចំណុចខ្សោយនៅក្នុងកូដប្រភពបើកចំហជាទ្វារខាងក្រោយចូលទៅក្នុងប្រព័ន្ធរបស់អ្នក។ នោះហើយជាមូលហេតុដែលការវិភាគសមាសភាពកម្មវិធី (SCA សន្តិសុខ) គឺចាំបាច់.
នេះពាក់ព័ន្ធនឹងការប្រើប្រាស់ SCA ឧបករណ៍ដើម្បីកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះដែលអាចមាននៅក្នុងសមាសធាតុប្រភពបើកចំហ ដោយហេតុនេះជួយអ្នកការពារកម្មវិធី និងអាជីវកម្មទាំងមូលរបស់អ្នកពីគ្រោះថ្នាក់ផ្សេងៗដែលអាចកើតមាន។ នៅពេលអ្នកដាក់ SCA សុវត្ថិភាពជាមុនសិន វាកាន់តែងាយស្រួលសម្រាប់កម្មវិធីរបស់អ្នកក្នុងការមានភាពរឹងមាំគ្រប់គ្រាន់ និងអនុលោមតាមការគំរាមកំហែងតាមអ៊ីនធឺណិតដែលកំពុងវិវឌ្ឍជារៀងរាល់ថ្ងៃ។
តើអ្វីជា SCA សុវត្ថិភាព?
ការវិភាគសមាសភាពកម្មវិធី (SCA) គឺជាដំណើរការនៃការពិនិត្យមើលកូដរបស់កម្មវិធីមួយ ដើម្បីកំណត់អត្តសញ្ញាណសមាសធាតុប្រភពបើកចំហដែលវាប្រើ។ SCA បន្ទាប់មក ឧបករណ៍ទាំងនេះវាយតម្លៃសមាសធាតុទាំងនេះសម្រាប់ភាពងាយរងគ្រោះ កំណែហួសសម័យ និងបញ្ហាអនុលោមភាពអាជ្ញាប័ណ្ណ។
SCA សន្តិសុខគឺជាវិធីសាស្រ្តសកម្មនៃការប្រើប្រាស់ SCA ដើម្បីការពារកម្មវិធីពីហានិភ័យដែលទាក់ទងនឹងសមាសធាតុប្រភពបើកចំហ។ តាមរយៈការកំណត់ និងដោះស្រាយហានិភ័យទាំងនេះនៅដើមដំបូងនៃដំណើរការអភិវឌ្ឍន៍ អង្គការនានាអាចធ្វើឱ្យប្រសើរឡើងនូវសុវត្ថិភាព និងភាពជឿជាក់នៃកម្មវិធីរបស់ពួកគេយ៉ាងច្រើន។
ហេតុអ្វី SCA បញ្ហាសន្តិសុខ
កម្មវិធីប្រភពបើកចំហបានក្លាយជាមូលដ្ឋានគ្រឹះនៃការអភិវឌ្ឍកម្មវិធីនាពេលបច្ចុប្បន្ន។ ទោះជាយ៉ាងណាក៏ដោយ វាក៏មានគ្រោះថ្នាក់ពីកំណើតផងដែរ។
ការសិក្សាជាច្រើនដែលបានចេញផ្សាយថ្មីៗនេះបានបង្ហាញថា ជិត 75% នៃមូលដ្ឋានកូដមានសមាសធាតុងាយរងគ្រោះ។ នេះអាចធ្វើឱ្យអង្គការប្រឈមនឹងការរំលោភបំពានដែលអាចកើតមាន ការមិនអនុលោមតាមបទប្បញ្ញត្តិ និងការខាតបង់ផ្នែកហិរញ្ញវត្ថុ។ ដូចដែលបានពិពណ៌នានៅក្នុង... សទ្ទានុក្រមការយល់ដឹង និងការគ្រប់គ្រងភាពងាយរងគ្រោះ គឺមានសារៈសំខាន់ណាស់ក្នុងការរក្សាប្រព័ន្ធកម្មវិធីដែលមានសុវត្ថិភាព និងអនុលោមតាមច្បាប់។
វាជាការសំខាន់ក្នុងការកត់សម្គាល់ថា NIST កន្លែងសម្រាប់ក្របខ័ណ្ឌសន្តិសុខតាមអ៊ីនធឺណិត SCA សន្តិសុខនៅជួរមុខក្នុងការរកឃើញ និងជួសជុលចំណុចខ្សោយនៃកម្មវិធី។ នេះធានាថា អង្គការនានាអាចការពារទ្រព្យសម្បត្តិសំខាន់ៗបំផុតរបស់ពួកគេបានយ៉ាងមានប្រសិទ្ធភាព។
អ្នកជំនាញណែនាំឱ្យគ្រប់គ្រងសមាសធាតុកម្មវិធីដោយប្រុងប្រយ័ត្ន។ នេះជួយកាត់បន្ថយហានិភ័យនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។ ពួកគេណែនាំឱ្យអនុវត្តតាមការអនុវត្តល្អបំផុតពីអង្គការដូចជា CISA – ទីភ្នាក់ងារសន្តិសុខតាមអ៊ីនធឺណិត និងហេដ្ឋារចនាសម្ព័ន្ធ។
ហេតុអ្វីបានជាអ្នកត្រូវការ SCA Security
- ការពារការកេងប្រវ័ញ្ច៖ ការវិភាគសមាសភាពកម្មវិធីរកឃើញ និងលុបបំបាត់ភាពងាយរងគ្រោះ មុនពេលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចពួកវាបាន។
- ធានាការអនុលោមតាម៖ វាធ្វើឱ្យអ្នកជៀសផុតពីផលវិបាកផ្នែកច្បាប់ និងហិរញ្ញវត្ថុណាមួយ ដោយគ្រាន់តែអនុវត្តតាមអាជ្ញាប័ណ្ណប្រភពបើកចំហ។
- ការពារកេរ្តិ៍ឈ្មោះ៖ វាកាត់បន្ថយសក្តានុពលនៃឧប្បត្តិហេតុរំលោភបំពានយ៉ាងច្រើន ព្រោះព្រឹត្តិការណ៍បែបនេះហាក់ដូចជាបង្ខូចកេរ្តិ៍ឈ្មោះរបស់អង្គការ។
- បង្កើនទំនុកចិត្ត៖ វាបង្ហាញពីការព្រួយបារម្ភយ៉ាងខ្លាំងចំពោះសុវត្ថិភាពចំពោះអតិថិជន និងអ្នកពាក់ព័ន្ធផ្សេងទៀត។
សមាសធាតុសំខាន់ៗនៃប្រសិទ្ធភាព SCA Security
ការគ្រប់គ្រងភាពងាយរងគ្រោះ៖
SCA ឧបករណ៍សុវត្ថិភាពមានសារៈសំខាន់ណាស់សម្រាប់កំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះនៅក្នុងសមាសធាតុ OSS។ ពួកវារួមបញ្ចូលជាមួយមូលដ្ឋានទិន្នន័យដូចជាមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះជាតិ (NVD) និងមូលដ្ឋានទិន្នន័យដែលបានពង្រីកផ្សេងទៀត ដើម្បីផ្តល់នូវការគ្របដណ្តប់យ៉ាងទូលំទូលាយ។ ការរួមបញ្ចូលគ្នានេះកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះបានយ៉ាងឆាប់រហ័ស ដែលអនុញ្ញាតឱ្យអង្គការនានាដោះស្រាយវាមុនពេលកេងប្រវ័ញ្ច។
ការអនុលោមតាមអាជ្ញាប័ណ្ណ៖
លើសពីនេះ ធាតុប្រភពបើកចំហគឺជាកម្មវត្ថុនៃ អាជ្ញាប័ណ្ណ លក្ខខណ្ឌ។ ការមិនអើពើនឹងការអនុលោមតាមអាជ្ញាប័ណ្ណបែបនេះអាចបណ្តាលឱ្យមានបញ្ហាផ្លូវច្បាប់មួយចំនួនធំ។ ដូច្នេះ SCA ឧបករណ៍សុវត្ថិភាពជួយអង្គការនានាក្នុងការគ្រប់គ្រងការផ្តល់អាជ្ញាប័ណ្ណ។ ពួកវាធានាថាសមាសធាតុទាំងអស់គោរពតាមតម្រូវការផ្លូវច្បាប់ និងក្រឹត្យរបស់អង្គការ។
ការរកឃើញមេរោគ៖
ដោយសារតែការវាយប្រហារដោយមេរោគទំនើបៗថ្មីៗនេះ SCA ឧបករណ៍ឥឡូវនេះត្រូវបានបំពាក់ដើម្បីរកឃើញកូដដែលមានមេរោគនៅក្នុងកញ្ចប់កម្មវិធីឥតគិតថ្លៃ ឬប្រភពបើកចំហផ្សេងៗ។ ថ្មីៗនេះ បច្ចេកវិទ្យាទំនើប SCA ឧបករណ៍ដូចជា Xygeni រួមបញ្ចូលការវិភាគពេលវេលាជាក់ស្តែងដែលរារាំងកញ្ចប់ព្យាបាទមុនពេលពួកវាចូលទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
SBOM
ទាំងអស់នេះ គឺជាផ្នែកមួយដ៏សំខាន់នៃការបង្កើត SCA. ការបង្កើតមួយ។ SBOM គឺជាផ្នែកមួយដ៏សំខាន់នៃ SCA សុវត្ថិភាព។ វាគឺជាសេចក្តីព្រាងឯកសារដែលផ្តល់ព័ត៌មានលម្អិតអំពីសមាសធាតុកម្មវិធីដែលកំពុងប្រើប្រាស់ ដោយផ្តល់នូវតម្លាភាព និងគាំទ្រដល់ការគ្រប់គ្រងសុវត្ថិភាពកាន់តែប្រសើរ។ លើសពីនេះ SBOMវាបម្រើជាចំណុចចូលប្រើសម្រាប់ការអនុលោមតាមច្បាប់ និងអាចបង្កើនឥរិយាបថសុវត្ថិភាពទាំងមូលនៃកម្មវិធី។
បញ្ហាប្រឈមក្នុងការអនុវត្ត SCA Security
ខណៈពេល SCA Security ឧបករណ៍ដែលមាន ផ្តល់តម្លៃច្រើន យ៉ាងណាក៏ដោយ ក៏មានបញ្ហាប្រឈមទាក់ទងនឹងការអនុវត្តរបស់ពួកគេផងដែរ។ ការយល់ដឹងអំពីបញ្ហាប្រឈម និងដំណោះស្រាយគឺមានសារៈសំខាន់សម្រាប់ការបង្កើនប្រសិទ្ធភាពអតិបរមា SCA នៅក្នុងផែនការសន្តិសុខរបស់អ្នក។
- ភាពស្មុគស្មាញនៃការរួមបញ្ចូល៖ រួមបញ្ចូល។ SCA ឧបករណ៍ដែលមានស្រាប់ CI/CD pipelineអាចមានភាពស្មុគស្មាញ និងចំណាយពេលច្រើន ដែលតម្រូវឱ្យមានការកែតម្រូវយ៉ាងសំខាន់ចំពោះលំហូរការងារ។
- វិជ្ជមានមិនពិត៖ SCA ឧបករណ៍ទាំងនេះអាចបង្កើតលទ្ធផលវិជ្ជមានមិនពិត ដែលនាំឱ្យមានការស៊ើបអង្កេតដែលមិនចាំបាច់ និងការពន្យារពេលក្នុងការអភិវឌ្ឍ។
- បន្តជាមួយនឹងការធ្វើឱ្យទាន់សម័យ: ការអាប់ដេតឥតឈប់ឈរចំពោះបណ្ណាល័យប្រភពបើកចំហធ្វើឱ្យវាពិបាកក្នុងការតាមដានចំណុចខ្សោយចុងក្រោយបំផុត។
- កង្វះអ្នកជំនាញ៖ អង្គការជាច្រើនខ្វះជំនាញផ្ទៃក្នុងដែលត្រូវការដើម្បីគ្រប់គ្រង និងបកស្រាយប្រកបដោយប្រសិទ្ធភាព។ SCA លទ្ធផល។
ការអនុវត្តល្អបំផុតសម្រាប់ប្រសិទ្ធភាព SCA Security
ដើម្បីបង្កើនប្រសិទ្ធភាពរបស់អ្នក។ SCA កិច្ចខិតខំប្រឹងប្រែងនានា សូមពិចារណាអំពីការអនុវត្តល្អបំផុតដូចខាងក្រោម៖
- ការរួមបញ្ចូលដំបូង៖ ការប្រើ SCA ឧបករណ៍សុវត្ថិភាពនៅដំណាក់កាលដំបូងនៃការអភិវឌ្ឍន៍។ វាជួយអ្នកស្វែងរក និងជួសជុលចំណុចខ្សោយ។ ការដោះស្រាយពួកវាតាំងពីដំបូងធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការលុបពួកវាចេញពីកូដ។
- ការត្រួតពិនិត្យជាបន្ត៖ សូមស្កេនមូលដ្ឋានកូដរបស់អ្នកជាប្រចាំ ដើម្បីរកមើលចំណុចខ្សោយថ្មីៗ និងបញ្ហាអាជ្ញាប័ណ្ណ សូម្បីតែបន្ទាប់ពីការដាក់ពង្រាយក៏ដោយ។
- ការសហការគ្នាជាក្រុម៖ លើកទឹកចិត្តដល់កិច្ចសហការរវាងក្រុមអភិវឌ្ឍន៍ សន្តិសុខ និងក្រុមច្បាប់ ដើម្បីដោះស្រាយបញ្ហានានាឱ្យបានទូលំទូលាយ។
- ផ្តល់អាទិភាពហានិភ័យ៖ ផ្តោតលើភាពងាយរងគ្រោះដែលមានហានិភ័យខ្ពស់ និងសមាសធាតុសំខាន់ៗដែលចាំបាច់សម្រាប់មុខងាររបស់កម្មវិធីរបស់អ្នក។
- ស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យការអនុលោម៖ ស្វ័យប្រវត្តិកម្ម SBOM ការបង្កើត និងការពិនិត្យឡើងវិញជួយរក្សាការអនុលោមតាមឧស្សាហកម្ម standardនិងបទប្បញ្ញត្តិ ដូចជា NIST SP 800-204C។
- ការត្រួតពិនិត្យជាបន្ត៖ ការអនុវត្តការត្រួតពិនិត្យជាបន្តបន្ទាប់នៃសមាសធាតុ OSS គឺមានសារៈសំខាន់ខ្លាំងណាស់សម្រាប់ការរក្សាសុវត្ថិភាព។ នេះពាក់ព័ន្ធនឹងការគ្រប់គ្រងភាពងាយរងគ្រោះ និងការស្វែងរកផ្នែកចាស់ៗ ឬផ្នែកដែលមិនត្រូវបានគាំទ្រ ដែលអាចបង្កើតហានិភ័យសុវត្ថិភាព។
ការពង្រឹង SCA សុវត្ថិភាពជាមួយ Xygeni
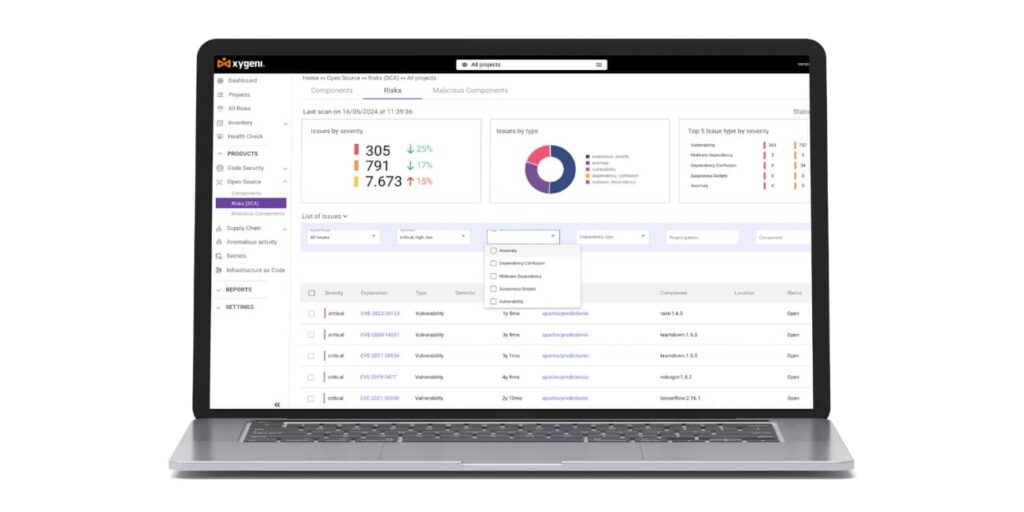
Xygeni បានរចនាវាឡើងដោយចេតនា SCA ដំណោះស្រាយសុវត្ថិភាពដើម្បីដោះស្រាយបញ្ហាប្រឈមធំៗដែលអង្គការនានាជួបប្រទះនៅពេលអនុវត្តការវិភាគសមាសភាពកម្មវិធី។ ដោយផ្តល់ជូននូវវិធីសាស្រ្តដ៏ទូលំទូលាយ និងសកម្ម Xygeni SCA ដំណោះស្រាយធានាថា សុវត្ថិភាពគឺជាផ្នែកសំខាន់មួយនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី ចាប់ពីការចាប់ផ្តើមរហូតដល់ការដាក់ពង្រាយ។ នេះជារបៀប ស៊ីហ្គេនី ធ្វើឱ្យមានភាពខុសគ្នា៖
ការរកឃើញភាពងាយរងគ្រោះដ៏ទូលំទូលាយ
ស៊ីហ្គេនី SCA ឧបករណ៍នេះផ្តល់នូវការគ្របដណ្តប់យ៉ាងទូលំទូលាយ ដោយកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះនៅក្នុងសមាសធាតុប្រភពបើកចំហដែលល្បី និងមិនសូវស្គាល់។ លើសពីនេះ វាចូលប្រើមូលដ្ឋានទិន្នន័យយ៉ាងទូលំទូលាយលើសពី CVE ប្រពៃណី ដោយកំណត់អត្តសញ្ញាណការគំរាមកំហែង zero-day និងការគំរាមកំហែងថ្មីៗដែលអ្នកដទៃអាចខកខាន។
ដោយសារតែការកើនឡើងនៃភាពញឹកញាប់នៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ សមត្ថភាពរបស់ Xygeni អាចកំណត់អត្តសញ្ញាណការគំរាមកំហែងដែលអាចកើតមានទាំងអស់ ដោយបង្កើតបរិយាកាសអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាព និងធន់ជាងមុន។
ការរកឃើញ និងការដាក់ឱ្យនៅដាច់ដោយឡែកពីមេរោគកម្រិតខ្ពស់
Xygeni រួមបញ្ចូលការស្កេនមេរោគតាមពេលវេលាជាក់ស្តែងដូច្នេះត្រូវដាក់សមាសធាតុគួរឲ្យសង្ស័យណាមួយឲ្យនៅដាច់ដោយឡែកភ្លាមៗ មុនពេលដែលពួកវាអាចចូលទៅក្នុងបរិយាកាសអភិវឌ្ឍន៍របស់អ្នក។ វិធីសាស្ត្រនេះស្របនឹងគោលការណ៍ណែនាំរបស់ NIST ស្តីពីការរកឃើញ និងការឆ្លើយតបគំរាមកំហែងដោយសកម្ម។
តាមរយៈការការពារមេរោគពីការជ្រៀតចូលខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក Xygeni កាត់បន្ថយហានិភ័យនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដោយជោគជ័យយ៉ាងខ្លាំង ដោយហេតុនេះធានាបាននូវការអនុលោមតាមសុវត្ថិភាពសំខាន់ៗ។ standards.
ការអនុលោមតាមបទប្បញ្ញត្តិជាមួយ SBOM និងការបង្កើត VDR
ស៊ីហ្គេនី SCA ឧបករណ៍សុវត្ថិភាពគាំទ្រការបង្កើតឯកសារសម្ភារៈកម្មវិធី (SBOM) និងរបាយការណ៍បង្ហាញព័ត៌មានអំពីភាពងាយរងគ្រោះ (VDRs) ដែលមានសារៈសំខាន់សម្រាប់ការបំពេញតាមតម្រូវការបទប្បញ្ញត្តិក្រោមក្របខ័ណ្ឌដូចជាច្បាប់ធន់ទ្រាំប្រតិបត្តិការឌីជីថល (DORA) របស់សហភាពអឺរ៉ុប និង NIS2។
ជាលទ្ធផល ឧបករណ៍ទាំងនេះផ្តល់នូវតម្លាភាពសំខាន់ៗទៅក្នុងសមាសធាតុកម្មវិធី ដែលធានាថាអង្គការនានាអាចបំពេញតាមបទប្បញ្ញត្តិសន្តិសុខតាមអ៊ីនធឺណិតយ៉ាងតឹងរ៉ឹង និងបង្ហាញពីការអនុលោមតាមច្បាប់បានយ៉ាងងាយស្រួល។
ការផ្តល់អាទិភាពដល់ហានិភ័យដែលយល់ដឹងពីបរិបទ
ស៊ីហ្គេនី SCA ដំណោះស្រាយសន្តិសុខ ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយពិចារណាលើភាពធ្ងន់ធ្ងរ ភាពងាយរងគ្រោះ និងផលប៉ះពាល់អាជីវកម្ម ដូច្នេះធានាថាក្រុមសន្តិសុខរបស់អ្នកផ្តោតលើបញ្ហាសំខាន់បំផុតជាមុនសិន។
តាមរយៈការដឹកនាំធនធានទៅកាន់ភាពងាយរងគ្រោះដែលមានឥទ្ធិពលបំផុត Xygeni ធ្វើឱ្យប្រសើរឡើងនូវកិច្ចខិតខំប្រឹងប្រែងផ្នែកសុវត្ថិភាព ដោយបង្កើនការការពារជារួម។
ការរួមបញ្ចូលដោយគ្មានថ្នេរចូលទៅក្នុង CI/CD Pipelines
Xygeni រួមបញ្ចូលយ៉ាងរលូនទៅក្នុងប្រព័ន្ធដែលមានស្រាប់ CI/CD pipelines, ស្វ័យប្រវត្តិកម្មការស្កេនសុវត្ថិភាព និងការអនុវត្តច្រកទ្វារសុវត្ថិភាពដោយមិនរំខានដល់ដំណើរការអភិវឌ្ឍន៍។
ជាលទ្ធផល ការអនុវត្តសន្តិសុខជាបន្តបន្ទាប់គឺមានសារៈសំខាន់សម្រាប់ការរកឃើញភាពងាយរងគ្រោះទាន់ពេលវេលា ដោយហេតុនេះគាំទ្រដល់ការអនុវត្ត DevSecOps ប្រកបដោយសុវត្ថិភាព និងរក្សាល្បឿននៃការអភិវឌ្ឍន៍។
សេចក្តីសន្និដ្ឋាន - តើអ្នកត្រូវការទេ? SCA សុវត្ថិភាព?
សុវត្ថិភាពនៃសមាសធាតុប្រភពបើកចំហលែងជាជម្រើសទៀតហើយ។ ផ្ទុយទៅវិញ វាគឺជាតម្រូវការមួយ។ ស៊ីហ្គេនី SCA ឧបករណ៍សុវត្ថិភាព ដោះស្រាយបញ្ហាសំខាន់ៗក្នុងការប្រើប្រាស់ SCA.
វាផ្តល់ឱ្យអតិថិជននូវឧបករណ៍ដែលពួកគេត្រូវការដើម្បីរក្សាខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេឱ្យមានសុវត្ថិភាព និងអនុលោមតាមច្បាប់។ នេះនឹងជួយការពារកម្មវិធីរបស់អ្នកពីការគំរាមកំហែងថ្មីៗ។ វាក៏នឹងធានាថាអ្នកបំពេញតាមសុវត្ថិភាពតាមអ៊ីនធឺណិតយ៉ាងតឹងរ៉ឹងផងដែរ។ standardនៅពេលបន្ថែម Xygeni ទៅក្នុងដំណើរការ DevOps របស់អ្នក។
តើអ្នកត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីពង្រឹងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក និងការពារវាពីការគំរាមកំហែងដែលកំពុងកើនឡើង?
កក់ការបង្ហាញ or សាកល្បងវាដោយឥតគិតថ្លៃ ឥឡូវនេះ និងធានាសុវត្ថិភាពរបស់អ្នកនាពេលអនាគត!

