






ក្រុមការងារ DevSecOps ទំនើបៗធ្វើចលនាយ៉ាងលឿន ហើយការរក្សាសុវត្ថិភាពឱ្យស្របនឹងល្បឿននោះគឺមានសារៈសំខាន់។ ការយល់ដឹងអំពីការវិភាគឋិតិវន្ត ទល់នឹង ការវិភាគថាមវន្ត ជួយអ្នកឱ្យរកឃើញភាពងាយរងគ្រោះតាំងពីដំបូង និងបញ្ជាក់ការជួសជុលមុនពេលចេញផ្សាយ។ នៅក្នុងការអនុវត្ត វិធីសាស្ត្រទាំងពីរបង្កើតជាមូលដ្ឋាននៃការវិភាគឋិតិវន្ត និងថាមវន្តក្នុងសុវត្ថិភាព ដោយគ្របដណ្តប់លើគុណភាពកូដ និងឥរិយាបថពេលដំណើរការ។
ទោះជាយ៉ាងណាក៏ដោយ ការប្រៀបធៀបនេះលើសពីនិយមន័យ។ អ្នកអភិវឌ្ឍន៍ក៏ត្រូវយល់អំពីការធ្វើតេស្តឋិតិវន្តទល់នឹងការធ្វើតេស្តថាមវន្តដើម្បីជ្រើសរើសបច្ចេកទេសត្រឹមត្រូវសម្រាប់នីមួយៗ។ SDLC ដំណាក់កាល។ ដូចគ្នានេះដែរ ការរៀនពីរបៀបដែលការវិភាគកូដឋិតិវន្ត និងឌីណាមិកដំណើរការក្នុងការអនុវត្តជួយក្រុមអនុវត្តឧបករណ៍ត្រឹមត្រូវសម្រាប់ការបង្ការ និងការផ្ទៀងផ្ទាត់។ ការដឹងពីភាពខុសគ្នារវាងការវិភាគឋិតិវន្ត និងឌីណាមិកអនុញ្ញាតឱ្យអ្នកបង្កើតកម្មវិធីឱ្យកាន់តែរឹងមាំពីដំបូង។ commit ដល់ការផលិត។
១. ការវិភាគឋិតិវន្តទល់នឹងថាមវន្ត៖ ហេតុអ្វីបានជាវាសំខាន់
នៅពេលដែលការធ្វើតេស្តសុវត្ថិភាពកើតឡើងតែបន្ទាប់ពីការដាក់ពង្រាយ វាយឺតពេលហើយ។ ការផ្លាស់ប្តូរការត្រួតពិនិត្យមុនកាលកំណត់ជួយសន្សំសំចៃពេលវេលា កាត់បន្ថយហានិភ័យ និងធ្វើអោយប្រសើរឡើងនូវគុណភាពនៃការចេញផ្សាយ។
នោះហើយជាកន្លែងដែលការវិភាគឋិតិវន្តធៀបនឹងការវិភាគថាមវន្តក្លាយជារឿងសំខាន់។ ការវិភាគឋិតិវន្តពិនិត្យមើលកូដមុនពេលវាដំណើរការ ខណៈពេលដែលការវិភាគថាមវន្តសង្កេតមើលឥរិយាបថនៅពេលដែលកម្មវិធីដំណើរការ។
បើយោងទៅតាម មគ្គុទ្ទេសក៍សាកល្បង OWASPការរួមបញ្ចូលវិធីសាស្ត្រទាំងនេះផ្តល់នូវភាពមើលឃើញទូលំទូលាយបំផុតទៅលើហានិភ័យដែលអាចកើតមាន និងហានិភ័យសកម្ម។ សរុបមក ការវិភាគកូដឋិតិវន្ត និងកូដថាមវន្តភ្ជាប់ការអភិវឌ្ឍ និងការសាកល្បងដោយការបង្ហាញពីភាពងាយរងគ្រោះមុនពេលអ្នកវាយប្រហារធ្វើ។
សម្រាប់ក្រុម DevSecOps វិធីសាស្រ្តនេះរក្សាសុវត្ថិភាពឱ្យបន្ត និងរួមបញ្ចូលគ្នាពេញមួយ SDLC.
២. តើការវិភាគឋិតិវន្តជាអ្វី (SAST)
របៀបដែលវាធ្វើការ
ការវិភាគឋិតិវន្តវាយតម្លៃកូដប្រភព ប៊ីណារី ឬបៃកូដ ដោយគ្មានការប្រតិបត្តិវាស្វែងរកចំណុចខ្វះខាតសុវត្ថិភាពទូទៅដូចជាការចាក់ SQL ការអ៊ិនគ្រីបខ្សោយ ឬការផ្ទៀងផ្ទាត់ការបញ្ចូលដែលមិនមានសុវត្ថិភាព។
លើសពីនេះ ឧបករណ៍ធ្វើតេស្តឋិតិវន្តរួមបញ្ចូលទៅក្នុង CI/CD pipelineដូច្នេះអ្នកអភិវឌ្ឍន៍ទទួលបានការជូនដំណឹងនៅពេលពួកគេសរសេរកូដ។ ឧទាហរណ៍ ក្នុងអំឡុងពេល pull request, SAST សម្គាល់ខ្សែបន្ទាត់ងាយរងគ្រោះ និងណែនាំជម្រើសដែលមានសុវត្ថិភាពជាង។
ពេលណាត្រូវអនុវត្តវា
ការធ្វើតេស្តឋិតិវន្តដំណើរការល្អបំផុត ដើមនៅក្នុង SDLC, កំឡុងពេលដំណាក់កាលសរសេរកូដ និងសាងសង់។
ដូចបានពន្យល់ NIST SP 800-218ការរំកិលទៅខាងឆ្វេងការពារការងារឡើងវិញដែលចំណាយច្រើន និងធ្វើអោយប្រសើរឡើងនូវភាពអាចតាមដានបាន។ ដូច្នេះ ការអនុវត្ត ការធ្វើតេស្តឋិតិវន្តទល់នឹងការធ្វើតេស្តថាមវន្ត តក្កវិជ្ជាតាំងពីដំបូងផ្តល់ឱ្យអ្នកនូវលទ្ធផលសុវត្ថិភាពលឿនជាងមុន ថោកជាង និងអាចទស្សន៍ទាយបានច្រើនជាងមុន។
៣. តើការវិភាគថាមវន្ត (DAST) ជាអ្វី?
របៀបដែលវាធ្វើការ
ការវិភាគថាមវន្តពិនិត្យមើលកម្មវិធី ខណៈពេលដែលវាកំពុងដំណើរការ នៅក្នុងបរិយាកាសសុវត្ថិភាពមួយ។ ជំនួសឱ្យការស្កេនកូដ វាមានអន្តរកម្មជាមួយចំណុចបញ្ចប់ ហើយសង្កេតមើលឥរិយាបថដើម្បីឆ្លើយតបទៅនឹងការវាយប្រហារក្លែងធ្វើ។
ឧទាហរណ៍ ឧបករណ៍ DAST អាចសាកល្បងចំណុចបញ្ចប់ API សម្រាប់ចំណុចខ្វះខាតនៃការចាក់ ឬការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ។
ពេលណាត្រូវអនុវត្តវា
ការធ្វើតេស្តថាមវន្តជាធម្មតាកើតឡើង ក្រោយមកនៅក្នុងវដ្តជីវិតនៅពេលដែលការបង្កើតកម្មវិធីអាចប្រើបាន។
វាបញ្ជាក់ថាតើភាពងាយរងគ្រោះដែលរកឃើញដោយឧបករណ៍ឋិតិវន្តពិតជាអាចកេងប្រវ័ញ្ចបានឬអត់។ ការរួមបញ្ចូលគ្នារវាងវិធីសាស្ត្រវិភាគកូដឋិតិវន្ត និងថាមវន្តបង្កើតរង្វិលជុំមតិប្រតិកម្មពេញលេញរវាងការបង្ការ និងការផ្ទៀងផ្ទាត់។
៤. ការវិភាគឋិតិវន្តទល់នឹងការវិភាគថាមវន្ត៖ ភាពខុសគ្នាសំខាន់ៗ
វិធីសាស្រ្តទាំងពីរមានគោលបំណងកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះ ប៉ុន្តែវាខុសគ្នាទាំងវិធីសាស្រ្ត ពេលវេលា និងបរិបទ។ តារាងខាងក្រោមប្រៀបធៀប ការធ្វើតេស្តឋិតិវន្តទល់នឹងការធ្វើតេស្តថាមវន្ត និយាយឱ្យសាមញ្ញសម្រាប់អ្នកអភិវឌ្ឍន៍។
| ទិដ្ឋភាព | ការវិភាគឋិតិវន្ត (SAST) | ការវិភាគថាមវន្ត (DAST) |
|---|---|---|
| វិធីសាស្រ្ត | ពិនិត្យកូដដោយមិនចាំបាច់ដំណើរការវា។ | សាកល្បងកម្មវិធី ខណៈពេលដែលវាកំពុងសកម្ម។ |
| តំបន់ផ្តោតអារម្មណ៍ | តក្កវិជ្ជាកូដ លំហូរទិន្នន័យ ការផ្ទៀងផ្ទាត់ការបញ្ចូល និងអាថ៌កំបាំងដែលបានអ៊ិនកូដរឹង។ | ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ ការកំណត់រចនាសម្ព័ន្ធ និងឥរិយាបថពេលដំណើរការ។ |
| ចូលឆាក SDLC | ដំណាក់កាលដំបូង អំឡុងពេលសរសេរកូដ និងដំណាក់កាលបង្កើត។ | ក្រោយមក ក្នុងដំណាក់កាលសាកល្បង ឬដំណាក់កាលសាកល្បង។ |
| ល្បឿនរាវរក | មតិប្រតិកម្មរហ័សនៅក្នុង IDEs ឬ pipelines. | មតិប្រតិកម្មយឺតជាងព្រោះវាតម្រូវឱ្យមានបរិស្ថានសកម្ម។ |
| ដែនកំណត់ | អាចខ្វះបរិបទពេលដំណើរការ ឬខកខានចំណុចខ្វះខាតដែលពឹងផ្អែកលើតក្កវិជ្ជា។ | មិនអាចមើលកូដកម្រិតប្រភព ឬកំហុសតក្កវិជ្ជាជ្រៅបានទេ។ |
សរុបមក ការវិភាគកូដឋិតិវន្ត និងថាមវន្តជួយអ្នកឱ្យមានតុល្យភាពជាមុនcisអ៊ីយ៉ុង និងការផ្ទៀងផ្ទាត់។ ការវិភាគឋិតិវន្តរកឃើញចំណុចខ្សោយដែលអាចកើតមានយ៉ាងឆាប់រហ័ស ខណៈពេលដែលការវិភាគថាមវន្តបញ្ជាក់ពីអ្វីដែលកើតឡើងនៅពេលដែលអ្នកប្រើប្រាស់ពិតប្រាកដធ្វើអន្តរកម្មជាមួយកម្មវិធីរបស់អ្នក។
៥. ហេតុអ្វីបានជាត្រូវបញ្ចូលគ្នា SAST និង DAST ធ្វើអោយប្រសើរឡើងនូវសុវត្ថិភាព
គ្មានវិធីសាស្ត្រណាមួយដែលផ្តល់ការគ្របដណ្តប់ពេញលេញនោះទេ។ នៅពេលដែលវិធីសាស្ត្រទាំងពីរត្រូវបានអនុវត្ត ការវិភាគឋិតិវន្ត និងថាមវន្តក្នុងសុវត្ថិភាពផ្តល់នូវការយល់ដឹងជាបន្តបន្ទាប់ចាប់ពីកូដរហូតដល់ពេលដំណើរការ។
ឧទាហរណ៍ ការវិភាគឋិតិវន្តអាចកំណត់អត្តសញ្ញាណសំណួរដែលមិនមានសុវត្ថិភាព ខណៈពេលដែលការធ្វើតេស្តថាមវន្តអាចផ្ទៀងផ្ទាត់ថាតើសំណួរនោះពិតជាអាចត្រូវបានកេងប្រវ័ញ្ចឬអត់។
ដោយសារតែឧបករណ៍ទាំងនេះដំណើរការនៅស្រទាប់ផ្សេងៗគ្នា ពួកវាពង្រឹងគ្នាទៅវិញទៅមក។ លើសពីនេះ ការរួមបញ្ចូលគ្នារវាងការធ្វើតេស្តឋិតិវន្ត និងការធ្វើតេស្តថាមវន្ត កាត់បន្ថយការជូនដំណឹងមិនពិត បង្កើនទំនុកចិត្តរបស់អ្នកអភិវឌ្ឍន៍ និងធានាថាការជួសជុលត្រូវបានផ្ទៀងផ្ទាត់មុនពេលចេញផ្សាយ។
៦. របៀបដែល Xygeni បង្កើនការវិភាគឋិតិវន្តជាមួយនឹងសមត្ថភាព AppSec ទំនើប
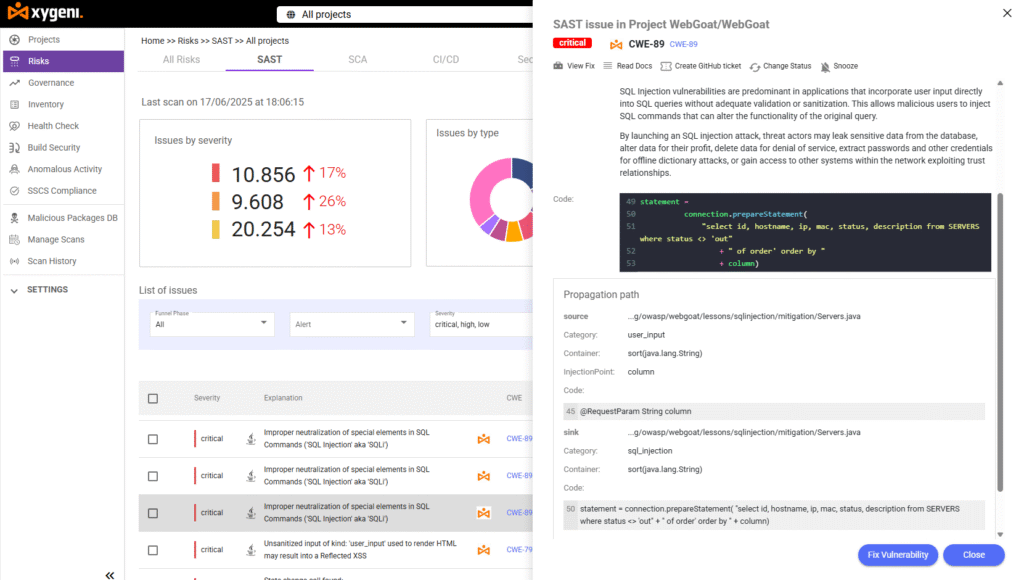
ស៊ីហ្គេនី ធ្វើអោយប្រសើរឡើងនូវដំណើរការវិភាគឋិតិវន្តធៀបនឹងការវិភាគថាមវន្តដោយធ្វើឱ្យការធ្វើតេស្តឋិតិវន្តលឿនជាងមុន កាន់តែត្រឹមត្រូវ និងងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍។ របស់វា SAST ម៉ាស៊ីនរកឃើញចំណុចខ្សោយរបស់កូដតាំងពីដំបូង អនុវត្តការជួសជុលដែលបង្កើតដោយ AI និងការពារកូដព្យាបាទពីការចូលទៅក្នុងផលិតកម្ម។
វារកឃើញចំណុចខ្វះខាតក្នុងការចាក់ចូល ការអ៊ិនគ្រីបខ្សោយ ការលុបស៊េរីដែលមិនមានសុវត្ថិភាព និងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ដូចជាទ្វារក្រោយដែលបានបង្កប់។
ជាមួយ ជួសជុលដោយស្វ័យប្រវត្តិដោយ AIអ្នកអភិវឌ្ឍន៍ទទួលបានការណែនាំអំពីកូដដែលមានសុវត្ថិភាពដោយផ្ទាល់នៅក្នុង pull requestsលើសពីនេះ ការកំណត់អាទិភាពឆ្លាតវៃចាត់ថ្នាក់ភាពងាយរងគ្រោះតាមលទ្ធភាពកេងប្រវ័ញ្ច ដែលជួយក្រុមផ្តោតលើការរកឃើញដែលពាក់ព័ន្ធបំផុតជាមុនសិន។
បើយោងទៅតាម ស្តង់ដារ OWASP, Xygeni សម្រេចបានភាពត្រឹមត្រូវនៃការរកឃើញស្ទើរតែល្អឥតខ្ចោះ ជាមួយនឹងលទ្ធផលវិជ្ជមានក្លែងក្លាយតិចតួចបំផុត។
នេះអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ចំណាយពេលតិចក្នុងការពិនិត្យឡើងវិញនូវសំឡេងរំខាន និងចំណាយពេលច្រើនក្នុងការកែលម្អមូលដ្ឋានកូដរបស់ពួកគេ។
ក្រៅពីការវិភាគឋិតិវន្ត Xygeni ក៏រួមបញ្ចូលម៉ូឌុលបំពេញបន្ថែមផងដែរ៖
- SCA ជាមួយនឹង Reachability និង EPSS៖ គូសបញ្ជាក់ពីភាពអាស្រ័យដែលអាចកេងចំណេញបាន។
- សន្តិសុខសម្ងាត់: រកឃើញ និងដកហូតសិទ្ធិសម្គាល់ដែលបានបង្ហាញ។
- IaC Security: ផ្ទៀងផ្ទាត់គំរូ Terraform, Kubernetes និង CloudFormation។
- ការរកឃើញមេរោគ: កំណត់អត្តសញ្ញាណកញ្ចប់ដែលរងការសម្របសម្រួលនៅក្នុងការបង្កើតរបស់អ្នក។
- ASPM Dashboard: ផ្តល់នូវភាពមើលឃើញនៅទូទាំងសមាសធាតុ AppSec ទាំងអស់។
ជាលទ្ធផល Xygeni ផ្លាស់ប្តូរ ការវិភាគកូដឋិតិវន្តទល់នឹងថាមវន្ត ទៅជាដំណើរការស្វ័យប្រវត្តិ និងបង្រួបបង្រួម ដែលសមនឹងលំហូរការងារ DevSecOps ទំនើបដោយធម្មជាតិ។
7. គំនិតចុងក្រោយ
វិធីសាស្ត្រទាំងពីរគឺចាំបាច់សម្រាប់ការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព។ ការធ្វើតេស្តឋិតិវន្ត ទល់នឹង ការធ្វើតេស្តថាមវន្ត មិនមែនជាការប្រកួតប្រជែងទេ ប៉ុន្តែជាភាពជាដៃគូ។ ការវិភាគឋិតិវន្តជួយការពារភាពងាយរងគ្រោះក្នុងអំឡុងពេលសរសេរកូដ ហើយការវិភាគថាមវន្តផ្ទៀងផ្ទាត់ថាការជួសជុលដំណើរការក្រោមលក្ខខណ្ឌជាក់ស្តែង។
ការប្រើប្រាស់ទាំងពីររួមគ្នាផ្តល់នូវភាពមើលឃើញពេញលេញ ការរកឃើញលឿនជាងមុន និងទំនុកចិត្តខ្ពស់ជាងមុន។
ជាមួយ ឧបករណ៍ស្កេនភាពងាយរងគ្រោះនៃកម្មវិធី ដូច Xygeni ដែរ ក្រុមនានាអាចដាក់ពាក្យបាន ការវិភាគឋិតិវន្ត និងថាមវន្តក្នុងសន្តិសុខ ដោយស្វ័យប្រវត្តិ ដោយរក្សាការការពារជាបន្តបន្ទាប់ដោយមិនធ្វើឱ្យការដឹកជញ្ជូនថយចុះ។
???? ចាប់ផ្តើមការសាកល្បងឥតគិតថ្លៃរបស់អ្នក៖ វិភាគកូដរបស់អ្នកសម្រាប់ចំណុចខ្សោយនៅថ្ងៃនេះ។
???? កក់ការបង្ហាញ! មើលពីរបៀបដែល Xygeni ធ្វើអោយប្រសើរឡើងនូវដំណើរការការងារ AppSec របស់អ្នក។
អំពីអ្នកនិពន្ធ
និពន្ធដោយ Fatima Said, អ្នកគ្រប់គ្រងផ្នែកទីផ្សារមាតិកាដែលមានជំនាញខាងសុវត្ថិភាពកម្មវិធីនៅ ស៊ីឃ្យូនី.
ហ្វាទីម៉ាបង្កើតខ្លឹមសារដែលងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍ និងផ្អែកលើការស្រាវជ្រាវនៅលើ AppSec ASPMនិង DevSecOps។ គាត់បកប្រែគោលគំនិតបច្ចេកទេសស្មុគស្មាញទៅជាការយល់ដឹងច្បាស់លាស់ និងអាចអនុវត្តបាន ដែលភ្ជាប់នវានុវត្តន៍សន្តិសុខតាមអ៊ីនធឺណិតជាមួយនឹងផលប៉ះពាល់អាជីវកម្ម។

