






ចំណុចខ្សោយនៃការចាក់ SQL នៅតែជាចំណុចខ្សោយទូទៅបំផុត និងគ្រោះថ្នាក់បំផុតមួយនៅក្នុងកម្មវិធីគេហទំព័រ សូម្បីតែរាប់ទសវត្សរ៍បន្ទាប់ពីវាត្រូវបានកត់ត្រាជាលើកដំបូងក៏ដោយ។ អ្នកវាយប្រហារចាក់ SQL ដែលមានគំនិតអាក្រក់ចូលទៅក្នុងសំណួរ ហើយមូលដ្ឋានទិន្នន័យប្រតិបត្តិវាដូចជាអ្នកអភិវឌ្ឍន៍បានសរសេរវា។ បើគ្មានសិទ្ធិទេ SAST ឧបករណ៍សម្រាប់ការរកឃើញចំណុចខ្សោយនៃការចាក់ SQL ដែលនៅនឹងកន្លែង ចំណុចខ្សោយនោះអាចស្ថិតនៅក្នុងមូលដ្ឋានកូដអស់រយៈពេលជាច្រើនឆ្នាំមុនពេលនរណាម្នាក់រកឃើញវា ជាធម្មតាដោយសារតែអ្នកវាយប្រហាររកឃើញវាមុន។
ការណែនាំនេះគ្របដណ្តប់លើរបៀបដែលភាពងាយរងគ្រោះនៃការចាក់ SQL កើតឡើង ហេតុអ្វីបានជាការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL នៅតែត្រូវការទាំងឧបករណ៍ស្វ័យប្រវត្តិ និងវិន័យសរសេរកូដដែលមានសុវត្ថិភាព និងរបៀបដែល... SAST ឧបករណ៍សមនឹងរូបភាពនោះពីបន្ទាត់ដំបូងនៃកូដ។
តើចំណុចខ្សោយនៃការចាក់បញ្ចូលទិន្នន័យតាមប្រព័ន្ធ SQL ជាអ្វី?
ចំណុចខ្សោយនៃការចាក់ SQL កើតឡើងនៅពេលដែលការបញ្ចូលទិន្នន័យរបស់អ្នកប្រើប្រាស់ត្រូវបានបញ្ចូលដោយផ្ទាល់ទៅក្នុងសំណួរមូលដ្ឋានទិន្នន័យជំនួសឱ្យការដោះស្រាយជាទិន្នន័យ។ login សំណុំបែបបទដែលបង្កើតសំណួររបស់វាដោយភ្ជាប់ឈ្មោះអ្នកប្រើប្រាស់ និងពាក្យសម្ងាត់ដោយផ្ទាល់ទៅក្នុងខ្សែអក្សរ SQL។ អ្នកវាយប្រហារដែលចូល admin' OR '1'='1 ដោយសារឈ្មោះអ្នកប្រើប្រាស់ផ្លាស់ប្តូរតក្កវិជ្ជានៃសំណួរខ្លួនឯង ហើយមូលដ្ឋានទិន្នន័យប្រគល់ការផ្គូផ្គងដោយមិនគិតពីពាក្យសម្ងាត់ពិតប្រាកដនោះទេ។ ការបញ្ចូលដែលមិនបានប្រើ escape តែមួយនោះរំលងការផ្ទៀងផ្ទាត់ទាំងស្រុង។
នេះពិតជាថ្នាក់នៃកំហុស a SAST ឧបករណ៍សម្រាប់ការរកឃើញចំណុចខ្សោយនៃការចាក់ SQL ត្រូវបានបង្កើតឡើងដើម្បីចាប់៖ ការបញ្ចូលដែលមិនបានសម្អាតដែលហូរចូលទៅក្នុងសំណួរ ដែលអាចមើលឃើញនៅក្នុងកូដប្រភពមុនពេលវាទៅដល់មូលដ្ឋានទិន្នន័យ។
ហេតុអ្វីបានជាប្រើក SAST ឧបករណ៍សម្រាប់រកឃើញចំណុចខ្សោយក្នុងការចាក់ SQL?
A ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST) ឧបករណ៍ស្កេនកូដប្រភពដើម្បីស្វែងរកលំនាំដែលមិនមានសុវត្ថិភាព រួមទាំងការបញ្ចូលដែលមិនបានសម្អាតដែលនាំទៅដល់ការចាក់ SQL មុនពេលកូដនោះឈានដល់ការផលិត។ ពេលវេលានោះគឺជាអ្វីដែលបំបែកការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL ពីការឆ្លើយតបនៃឧប្បត្តិហេតុចាក់ SQL។
អត្ថប្រយោជន៍នៃការប្រើប្រាស់ ក SAST ឧបករណ៍សម្រាប់ការពារភាពងាយរងគ្រោះនៃ SQL Injection
- ការរកឃើញមុន: ការរកឃើញលេចឡើងខណៈពេលដែលកម្មវិធីនៅតែកំពុងត្រូវបានបង្កើត មិនមែនបន្ទាប់ពីវាដឹកជញ្ជូនទេ។
- ការកែតម្រូវលម្អិត: ការណែនាំដែលអាចអនុវត្តបានឆ្ពោះទៅរកការជួសជុលដូចជាសំណួរដែលមានប៉ារ៉ាម៉ែត្រ ជំនួសឱ្យលេខបន្ទាត់ដែលបានសម្គាល់។
- CI/CD ការធ្វើសមាហរណកម្ម: ចំណុចខ្សោយត្រូវបានចាប់យក commit ឬបង្កើត នៅខាងក្នុងលំហូរការងារដែលអ្នកអភិវឌ្ឍន៍ប្រើប្រាស់រួចហើយ។
- អត្រាវិជ្ជមានមិនពិតទាប: ឧបករណ៍មួយដែលកប់ការរកឃើញការចាក់ SQL ពិតប្រាកដនៅក្នុងសំឡេងរំខានត្រូវបានមិនអើពើ។ Precisអ៊ីយ៉ុងគឺជាអ្វីដែលរក្សា SAST ឧបករណ៍សម្រាប់រកឃើញចំណុចខ្សោយនៃការចាក់ SQL ពិតជាមានប្រយោជន៍ជារៀងរាល់ថ្ងៃ។
ឧទាហរណ៍ជាក់ស្តែងនៃការវាយប្រហារ SQL Injection
ការចាក់បញ្ចូល SQL បានបណ្តាលឱ្យមានការលួចចូលទិន្នន័យដ៏ធំបំផុតមួយចំនួនដែលមិនធ្លាប់មានពីមុនមក ហើយវានៅតែបង្កការខូចខាតរហូតមកដល់សព្វថ្ងៃនេះ។ ខាងក្រោមនេះគឺជាឧទាហរណ៍គួរឱ្យកត់សម្គាល់ ពីថ្មីៗបំផុតរហូតដល់ចាស់បំផុត៖
- មេតាបេស (២០២៦): អ្នកវាយប្រហារបានទាញយកប្រយោជន៍ពីចំណុចខ្សោយនៃការចាក់ SQL នៅក្នុងចំណុចបញ្ចប់ការកំណត់ពាក្យសម្ងាត់ឡើងវិញរបស់វេទិកាវិភាគ Metabase ដោយទទួលបានការចូលប្រើអ្នកគ្រប់គ្រងពេញលេញជាមួយនឹងសំណើដែលមិនបានផ្ទៀងផ្ទាត់តែមួយ។ ការរំលោភនេះបានទៅដល់ក្រុមហ៊ុនខាងក្រោមយ៉ាងហោចណាស់ចំនួនប្រាំតាមរយៈព័ត៌មានសម្គាល់មូលដ្ឋានទិន្នន័យដែលលាតត្រដាងដែលភ្ជាប់ទៅវេទិកា។
- BeyondTrust និងក្រសួងរតនាគារសហរដ្ឋអាមេរិក (ឆ្នាំ ២០២៥)ចំណុចខ្សោយនៃការចាក់ SQL នៅក្នុង PostgreSQL ដែលត្រូវបានតាមដានថាជា CVE-2025-1094 ត្រូវបានគេកេងប្រវ័ញ្ចដើម្បីបំពានលើវេទិកា Remote Support របស់ BeyondTrust។ ខ្សែសង្វាក់នៃការឈ្លានពានបានទៅដល់ក្រសួងរតនាគារសហរដ្ឋអាមេរិក ដោយបង្ហាញពីរបៀបដែលការបញ្ចូលដែលមិនបានសម្អាតតែមួយនៅក្នុងចំណុចប្រទាក់មូលដ្ឋានទិន្នន័យដែលប្រើប្រាស់យ៉ាងទូលំទូលាយអាចចូលទៅក្នុងឧប្បត្តិហេតុកម្រិតរដ្ឋាភិបាល។
- TalkTalk (ឆ្នាំ ២០១៥)ការវាយប្រហារដោយការចាក់ SQL មួយបានលាតត្រដាងព័ត៌មានផ្ទាល់ខ្លួនរបស់អតិថិជនជិត 157,000 នាក់ រួមទាំងព័ត៌មានហិរញ្ញវត្ថុផងដែរ ដែលបណ្តាលឱ្យមានការពិន័យយ៉ាងច្រើន និងខូចខាតកេរ្តិ៍ឈ្មោះយូរអង្វែង។
- យ៉ាហ៊ូ (២០១៤): អ្នកវាយប្រហារបានប្រើប្រាស់ការចាក់ SQL ដើម្បីលួចយកកំណត់ត្រាអ្នកប្រើប្រាស់ជាង 500 លាននាក់ ដែលជាការលួចយកទិន្នន័យដ៏ធំបំផុតមួយក្នុងប្រវត្តិសាស្ត្រនៅពេលនោះ។
- យ៉ាហ៊ូ! វ៉យស៍ (២០១២)ការវាយប្រហារ SQL injection ដាច់ដោយឡែកមួយបានលេចធ្លាយអាសយដ្ឋានអ៊ីមែល និងពាក្យសម្ងាត់ប្រហែល 500,000 ដែលបង្ហាញពីចន្លោះប្រហោងក្នុងការការពារមូលដ្ឋានទិន្នន័យ។
- សូនី រូបភាព / បណ្តាញ PlayStation (២០១១)ការចាក់ SQL អនុញ្ញាតឱ្យអ្នកវាយប្រហារចូលប្រើគណនី PlayStation Network ប្រហែល 77 លានគណនី ដោយមានការខូចខាតប្រមាណ 170 លានដុល្លារ។
- ប្រព័ន្ធទូទាត់ Heartland (ឆ្នាំ ២០០៨)ការចាក់ SQL បានបង្ហាញលេខកាតឥណទាន និងកាតឥណពន្ធប្រមាណ 130 លាន ដែលជាការលួចចូលដ៏ធំបំផុតមួយនៅសម័យនោះ។
គំរូក្នុងរយៈពេលជិតពីរទសវត្សរ៍មកនេះគឺដូចគ្នា៖ ការបញ្ចូលដែលមិនបានសម្អាតមួយ សំណួរមួយ និងសំណុំទិន្នន័យទាំងមូលនៅពីក្រោយវាអាចចូលទៅដល់បាន។ នោះហើយជាមូលហេតុដែលការការពារភាពងាយរងគ្រោះនៃការចាក់បញ្ចូល SQL ត្រូវតែបង្កើតឡើងក្នុងការអភិវឌ្ឍ មិនមែនត្រូវបានភ្ជាប់ភ្លាមៗបន្ទាប់ពីការដាក់ពង្រាយនោះទេ។ ការចាក់បញ្ចូល SQL ស្ថិតនៅក្បែរ... ស្គ្រីបឆ្លងតំបន់បណ្តាញ ជាចំណុចខ្សោយមួយក្នុងចំណោមចំណុចខ្សោយថ្នាក់ចាក់ថ្នាំដែល SAST ឧបករណ៍ត្រូវចាប់តាមលំនាំដើម មិនមែនជាការគិតទុកជាមុនទេ។
ការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL៖ ការអនុវត្តល្អបំផុត
ការទប់ស្កាត់ការចាក់ SQL ត្រូវការការរួមបញ្ចូលគ្នារវាងការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព និងឧបករណ៍ស្វ័យប្រវត្តិ។ ការអនុវត្តទាំងប្រាំនេះបង្កើតជាស្នូលនៃយុទ្ធសាស្ត្របង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL ណាមួយ៖
- ប្រើសំណួរដែលមានប៉ារ៉ាម៉ែត្រ។ ជំនួស SQL ថាមវន្តជាមួយសំណួរដែលមានប៉ារ៉ាម៉ែត្រ ដូច្នេះការបញ្ចូលរបស់អ្នកប្រើប្រាស់ត្រូវបានចាត់ទុកជាទិន្នន័យជានិច្ច មិនមែនជាកូដដែលអាចប្រតិបត្តិបានទេ។ សំណួរដែលមានមូលដ្ឋានលើកន្លែងដាក់ (
WHERE username = ? AND password = ?) មិនអាចត្រូវបានបកស្រាយឡើងវិញដោយការបញ្ចូលរបស់អ្នកវាយប្រហារដូចដែលខ្សែអក្សរដែលភ្ជាប់គ្នាអាចធ្វើបាននោះទេ។ - ផ្ទៀងផ្ទាត់ការបញ្ចូល។ បដិសេធការបញ្ចូលដែលមិនត្រូវគ្នានឹងទម្រង់ដែលរំពឹងទុក ហើយរកមើលតួអក្សរដែលប្រើជាទូទៅក្នុងការប៉ុនប៉ងបញ្ចូល ដូចជាសញ្ញាសម្រង់ទោល ឬសញ្ញាក្បៀសដែលមិនបានប្រើ escape។
- គេចចេញពីតួអក្សរពិសេស។ នៅពេលដែលសំណួរដែលមានប៉ារ៉ាម៉ែត្រមិនមែនជាជម្រើសមួយ ការគេចចេញនឹងបន្សាបតួអក្សរដែលអ្នកវាយប្រហារពឹងផ្អែកលើ។ ចាត់ទុករឿងនេះជាជម្រើសបម្រុង មិនមែនជាការការពារចម្បងទេ។
- កំណត់ការអនុញ្ញាតមូលដ្ឋានទិន្នន័យ។ អនុវត្តសិទ្ធិតិចតួចបំផុត ដើម្បីឱ្យគណនីដែលកម្មវិធីរបស់អ្នកប្រើអាចទៅដល់ទិន្នន័យ និងប្រតិបត្តិការដែលវាត្រូវការពិតប្រាកដប៉ុណ្ណោះ។ សំណួរដែលរងការសម្របសម្រួលមានការខូចខាតតិចជាងច្រើនប្រឆាំងនឹងគណនីដែលមានការដាក់កម្រិត។
- ប្រើមួយ SAST ឧបករណ៍។ ស្វ័យប្រវត្តិកម្មការរកឃើញចំណុចខ្សោយ SQL injection ជាមួយ SAST ឧបករណ៍ដែលស្កេនកូដប្រភពជាបន្តបន្ទាប់ និងដាក់ទង់សំណួរដែលមិនបានសម្អាតមុនពេលពួកគេទៅដល់ pull requestទុកឲ្យតែការផលិត។
របៀបដែល Xygeni-SAST ការពារភាពងាយរងគ្រោះនៃ SQL Injection
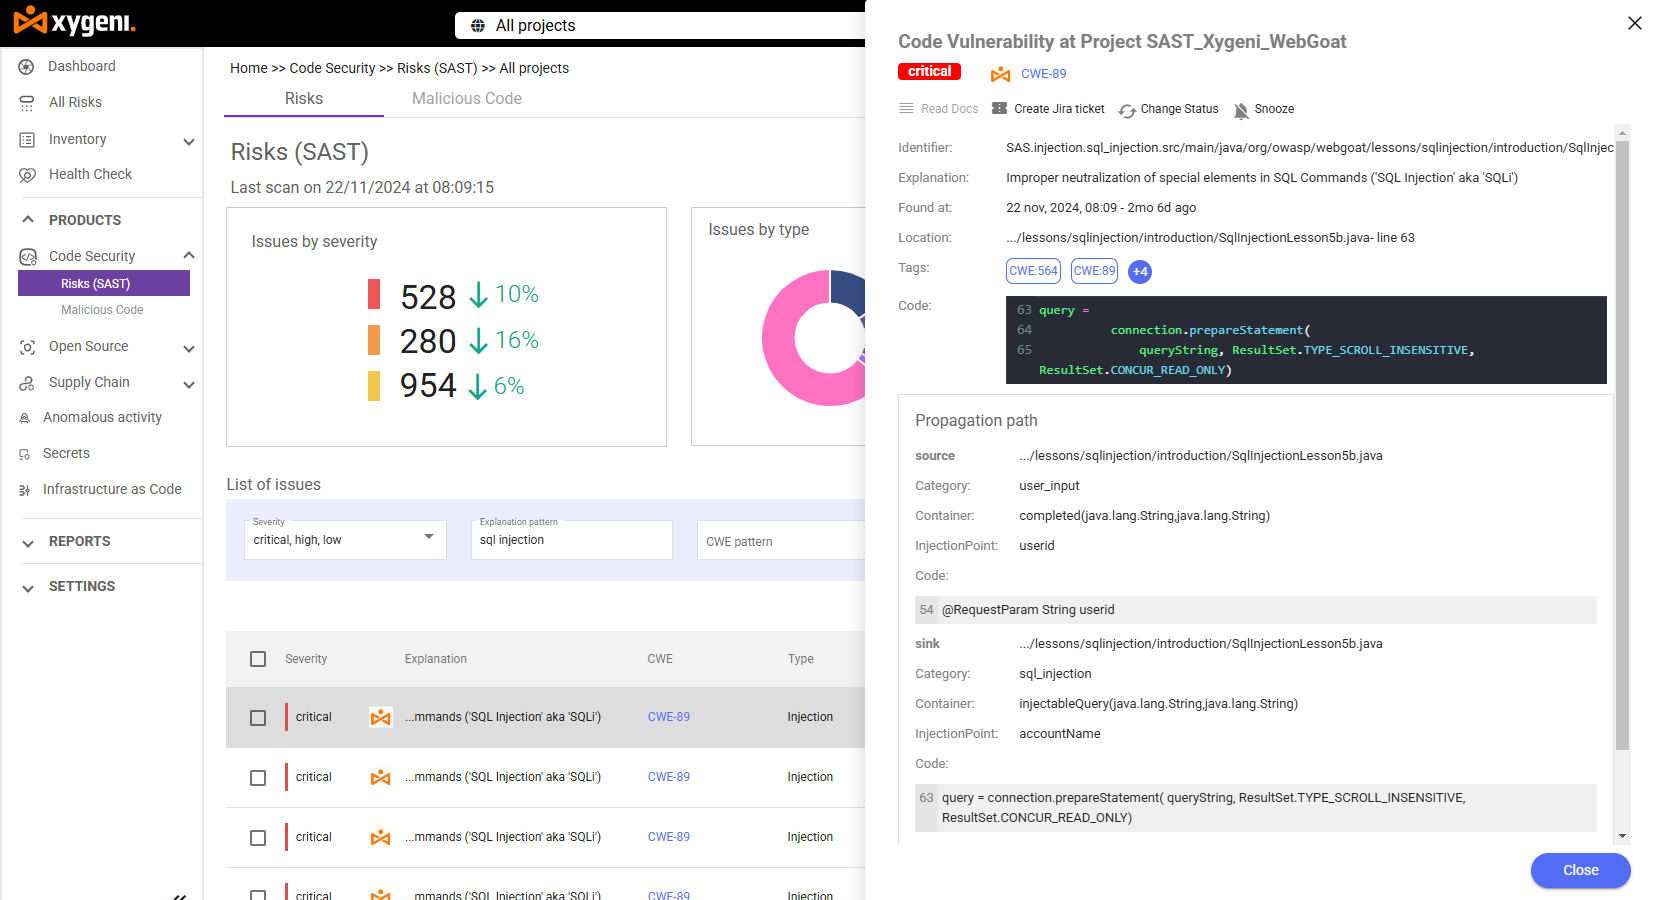
ស៊ីហ្គេនី-SAST រួមបញ្ចូលគ្នានូវការវិភាគឋិតិវន្តស៊ីជម្រៅជាមួយនឹងអត្រាវិជ្ជមានមិនពិតទាប ដូច្នេះការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL មិនត្រូវបានចំណាយអស់នោះទេ អស់កម្លាំងពេលភ្ញាក់ដឹងខ្លួន។
- ការវិភាគសំណួរកម្រិតខ្ពស់៖ កំណត់អត្តសញ្ញាណគំរូសំណួរ SQL ដែលមិនមានសុវត្ថិភាព រួមទាំងខ្សែអក្សរដែលភ្ជាប់គ្នាជាមួយនឹងការបញ្ចូលដែលមិនបានសម្អាត និងសម្គាល់ការការពារដែលបាត់ដូចជាសំណួរដែលមានប៉ារ៉ាម៉ែត្រ ឬការផ្ទៀងផ្ទាត់ការបញ្ចូល។
- ភាពត្រឹមត្រូវនៃការរកឃើញដែលបានបញ្ជាក់នៅក្នុងស្តង់ដារ OWASP ឧស្សាហកម្ម standard សម្រាប់ការវាយតម្លៃឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី Xygeni-SAST សម្រេចបានអត្រាវិជ្ជមានពិត 100% សម្រាប់ការចាក់ថ្នាំ SQL (CWE-89) មានន័យថាវាខកខានករណីសាកល្បងចាក់ថ្នាំ SQL ដែលគេស្គាល់សូន្យនៅក្នុងស្តង់ដារ។
- ការជួសជុលដោយស្វ័យប្រវត្តិដោយ AI៖ ដោះស្រាយបញ្ហាភ្លាមៗដូចជាការចាក់ SQL និងការសរសេរស្គ្រីបឆ្លងគេហទំព័រជាមួយនឹងការជួសជុលដែលត្រៀមរួចជាស្រេចសម្រាប់អ្នកអភិវឌ្ឍន៍ ដោយបង្កើត pull requests ជាមួយនឹងការណែនាំអំពីកូដដែលមានសុវត្ថិភាពស្របតាមការអនុវត្តល្អបំផុតផ្នែកភាសា។
- គ្មានថ្នេរ CI/CD ការធ្វើសមាហរណកម្ម: ដំណើរការក្នុងពេលវេលាជាក់ស្តែងនៅក្នុងការអភិវឌ្ឍន៍របស់អ្នក pipelineដោយចាប់យកចំណុចខ្សោយនៃការចាក់ SQL មុនពេលដាក់ពង្រាយជាជាងក្រោយពេលដាក់ពង្រាយ។
- ការរួមបញ្ចូល IDE: មើលព័ត៌មានលម្អិតអំពីបញ្ហា ភាពធ្ងន់ធ្ងរ និងការណែនាំអំពីការដោះស្រាយដោយផ្ទាល់នៅក្នុងកម្មវិធីនិពន្ធរបស់អ្នក នៅពេលអ្នកសរសេរសំណួរ មិនមែនបន្ទាប់ពីអ្នកទេ commit វា។

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើវិធីល្អបំផុតដើម្បីការពារការចាក់ SQL គឺជាអ្វី?
ការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL ដ៏ខ្លាំងបំផុត រួមបញ្ចូលគ្នានូវសំណួរដែលមានប៉ារ៉ាម៉ែត្រនៅក្នុងកូដរបស់អ្នកជាមួយនឹង SAST ឧបករណ៍ដែលស្កេនជាបន្តបន្ទាប់សម្រាប់លំនាំបញ្ចូលដែលមិនបានសម្អាត។ ការពិនិត្យកូដដោយដៃតែមួយមុខខកខានច្រើនពេកនៅល្បឿនទំនើប។ pipelineលេខកូដកប៉ាល់ s ។
អាចក SAST ឧបករណ៍ជំនួសការអនុវត្តកូដដែលមានសុវត្ថិភាពទាំងស្រុង?
ទេ SAST ឧបករណ៍សម្រាប់ការរកឃើញភាពងាយរងគ្រោះនៃការចាក់ SQL ចាប់អ្វីដែលមានរួចហើយនៅក្នុងកូដ ប៉ុន្តែសំណួរដែលមានប៉ារ៉ាម៉ែត្រ ការផ្ទៀងផ្ទាត់ការបញ្ចូល និងការអនុញ្ញាតមូលដ្ឋានទិន្នន័យដែលមានសិទ្ធិតិចបំផុត កាត់បន្ថយភាពញឹកញាប់នៃការសរសេរលំនាំមិនមានសុវត្ថិភាពនៅកន្លែងដំបូង។ ទាំងពីរធ្វើការជាមួយគ្នា។
ហេតុអ្វីបានជាការបំពានការចាក់ SQL នៅតែកើតឡើង ប្រសិនបើការជួសជុលត្រូវបានគេស្គាល់យ៉ាងច្បាស់?
សំណួរដែលមានប៉ារ៉ាម៉ែត្រគឺជា standard ជួសជុលអស់រយៈពេលជាច្រើនឆ្នាំ ប៉ុន្តែមូលដ្ឋានកូដដែលមានស្រាប់ប្រមូលផ្តុំសំណួរចាស់ៗដែលមិនដែលត្រូវបានពិនិត្យឡើងវិញរហូតដល់ការរំលោភបំពានបង្ខំឱ្យមានបញ្ហា។ បន្ត SAST ការស្កេនបិទគម្លាតនោះដោយការសម្គាល់សំណួរដែលមិនបានសម្អាតនៅលើរាល់ commitមិនមែនគ្រាន់តែក្នុងអំឡុងពេលសវនកម្មតាមកាលកំណត់នោះទេ។
តើអត្រាវិជ្ជមានមិនពិតទាបមានសារៈសំខាន់ជាពិសេសសម្រាប់ការរកឃើញការចាក់ SQL ដែរឬទេ?
មែនហើយ។ ការរកឃើញការចាក់ SQL ដែលបាត់បង់នៅក្នុងបញ្ជីវែងនៃភាពវិជ្ជមានមិនពិត គឺជាអ្វីដែលធ្វើឱ្យវាទៅដល់ការផលិត។ ក SAST ឧបករណ៍ដែលមានអត្រាវិជ្ជមានមិនពិតទាបធ្វើឱ្យការបង្ការភាពងាយរងគ្រោះនៃការចាក់ SQL អាចអនុវត្តបានជំនួសឱ្យការលើសលប់។
ការពារកម្មវិធីរបស់អ្នកជាមួយ Xygeni-SAST
ចំណុចខ្សោយនៃការចាក់ SQL អាចការពារបានដោយប្រើសិទ្ធិ SAST ឧបករណ៍ និងការអនុវត្តត្រឹមត្រូវដែលមាន។ ចាប់ផ្តើមការសាកល្បងឥតគិតថ្លៃរបស់ Xygeni-SAST ថ្ងៃនេះ ឬស្វែងយល់ពីរបៀបដែលវាសមនឹង SCA និង open source security នៅក្នុងវេទិកា Xygeni ពេញលេញ។ កក់ការបង្ហាញ or ទស្សនាផលិតផល ដើម្បីមើលវានៅលើកូដផ្ទាល់ខ្លួនរបស់អ្នក។
