
ហេតុអ្វីបានជាឧបករណ៍វិភាគកូដឋិតិវន្តមានសារៈសំខាន់នៅឆ្នាំ ២០២៦
ការវិភាគកូដឋិតិវន្តលែងជាជម្រើសទៀតហើយ។ វាគឺជាការអនុវត្តជាមូលដ្ឋានសម្រាប់កម្មវិធីកសាងក្រុមណាមួយក្នុងល្បឿនលឿន។ កំហុសដូចគ្នាដែលត្រូវបានរកឃើញនៅក្នុងផលិតកម្មអាចមានតម្លៃរហូតដល់ ១០,០០០ ដុល្លារ មិនរាប់បញ្ចូលពេលវេលាវិស្វកម្មដែលត្រូវបានបង្វែរចេញពីលក្ខណៈពិសេស បទពិសោធន៍អ្នកប្រើប្រាស់ចុះខ្សោយ ឬការខូចខាតកេរ្តិ៍ឈ្មោះ ប្រសិនបើវាលេចចេញជាឧប្បត្តិហេតុសុវត្ថិភាព។ ការវិភាគកូដឋិតិវន្តបិទគម្លាតនោះដោយការស្កេនកូដប្រភពមុនពេលវាដឹកជញ្ជូន។
ហានិភ័យគឺខ្ពស់ជាងនៅឆ្នាំ ២០២៦។ យោងតាមការស្រាវជ្រាវផ្ទាល់ខ្លួនរបស់ Xygeni ៦០% នៃកម្មវិធីមានភាពងាយរងគ្រោះនៅក្នុងកូដភាគីទីមួយ ហើយជាមួយនឹងការអភិវឌ្ឍដែលមានជំនួយពី AI ដែលបង្កើនល្បឿននៃបរិមាណកូដដែលកំពុងត្រូវបានសរសេរ បង្អួចសម្រាប់ចាប់បញ្ហាមុនពេលផលិតគឺតូចចង្អៀតជាងពេលណាៗទាំងអស់។ ជាមួយនឹងការកើនឡើងនៃ DevSecOps ការសរសេរកូដដែលមានជំនួយពី AI និងភាពស្មុគស្មាញ CI/CD pipelineការមានឧបករណ៍វិភាគឋិតិវន្តត្រឹមត្រូវលែងជាជម្រើសទៀតហើយ។
ប៉ុន្តែមិនមែនឧបករណ៍វិភាគកូដឋិតិវន្តទាំងអស់សុទ្ធតែផ្តល់តម្លៃដូចគ្នានោះទេ។ ក្រុមខ្លះមានលទ្ធផលវិជ្ជមានមិនពិត។ ឧបករណ៍ផ្សេងទៀតខកខានទាំងស្រុងនូវចំណុចខ្វះខាតដែលអាចកេងប្រវ័ញ្ចបាន។ ហើយភាគច្រើនឈប់នៅការរកឃើញភាពងាយរងគ្រោះ ដោយមិនអើពើនឹងការគំរាមកំហែងកូដព្យាបាទ ដែលឥឡូវនេះកើតឡើងជាប្រចាំតាមរយៈការពឹងផ្អែកប្រភពបើកចំហ និងកូដដែលបង្កើតដោយ AI។
អត្ថបទនេះប្រៀបធៀបឧបករណ៍វិភាគកូដឋិតិវន្តកំពូលទាំង ៤ សម្រាប់ឆ្នាំ ២០២៦ ដែលត្រូវបានវាយតម្លៃទល់នឹងអ្វីដែលសំខាន់ជាក់ស្តែង៖ ភាពត្រឹមត្រូវនៃការរកឃើញ អត្រាវិជ្ជមានមិនពិត ការគ្របដណ្តប់មេរោគ CI/CD ការរួមបញ្ចូល និងការកំណត់តម្លៃ។
ការប្រៀបធៀបរហ័ស៖ ឧបករណ៍វិភាគកូដឋិតិវន្តកំពូលសម្រាប់ឆ្នាំ ២០២៦
| ឧបករណ៍ | អត្រាវិជ្ជមានពិតប្រាកដ | អត្រាវិជ្ជមានមិនពិត | ការរកឃើញមេរោគ | ការជួសជុលដោយស្វ័យប្រវត្តិដោយ AI | តម្លៃ | ល្អបំផុតសម្រាប់ |
|---|---|---|---|---|---|---|
| ស៊ីហ្គេនី SAST | ១០០% (ស្តង់ដារ OWASP) | 16.7% | បាទ/ចាស៎ - ជនជាតិដើម | បាទ/ចាស — ការជួសជុល PR ដែលដឹងអំពីបរិបទ | ចាប់ពី ៣៥ ដុល្លារ/ខែ ក្នុងមួយអ្នករួមចំណែក (វេទិកាពេញលេញ) | ក្រុមការងារ DevSecOps ត្រូវការភាពត្រឹមត្រូវ ការរកឃើញមេរោគ និងការគ្របដណ្តប់លើវេទិកាពេញលេញ |
| កូដ Snyk | 97.18% | 34.55% | ទេ | ការណែនាំអំពីការជួសជុលដោយផ្នែក | ចាប់ពី $125/ខែ (អ្នកចូលរួមយ៉ាងតិច 5 នាក់ SAST តែប៉ុណ្ណោះ) | ក្រុមដែលផ្ដោតលើអ្នកអភិវឌ្ឍន៍ជាមុនមានស្រាប់នៅក្នុងប្រព័ន្ធអេកូឡូស៊ី Snyk |
| សេមហ្គ្រេប | 87.06% | 42.09% | ទេ | ទេ | ចាប់ពី ៣៥ ដុល្លារ/ខែ ក្នុងមួយអ្នករួមចំណែក | ក្រុមនានាត្រូវការការស្កេនដែលមានមូលដ្ឋានលើច្បាប់យ៉ាងរហ័ស និងអាចប្ដូរតាមបំណងបាន |
| សូណារុប | 50.36% | អថេរ | ទេ | ទេ | ចាប់ពី ៦៥ ដុល្លារ/ខែ (SAST តែប៉ុណ្ណោះ បង់ប្រាក់ក្នុងមួយ LoC) | ក្រុមការងារផ្តោតលើគុណភាពកូដ និងបំណុលបច្ចេកទេស |
តើអ្វីដែលធ្វើឱ្យឧបករណ៍វិភាគកូដឋិតិវន្តល្អបំផុតលេចធ្លោ?
មិនមែនឧបករណ៍វិភាគកូដឋិតិវន្តទាំងអស់ផ្តល់កម្រិតការពារដូចគ្នានោះទេ។ វេទិកាដែលមានប្រសិទ្ធភាពបំផុតនៅឆ្នាំ 2026 ចែករំលែកសមត្ថភាពទាំងនេះ៖
ការរកឃើញត្រឹមត្រូវជាមួយនឹងភាពវិជ្ជមានមិនពិតទាប
ឧបករណ៍ល្អបំផុតផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះពិតប្រាកដ និងអាចកេងប្រវ័ញ្ចបាន ជាជាងការបង្កើតសំឡេងរំខាន។ អត្រាវិជ្ជមានពិតខ្ពស់រួមផ្សំជាមួយនឹងអត្រាវិជ្ជមានមិនពិតទាបមានន័យថា អ្នកអភិវឌ្ឍន៍ចំណាយពេលជួសជុលបញ្ហាពិតប្រាកដ មិនមែនដេញតាមការជូនដំណឹងដែលមិនសំខាន់នោះទេ។
ការដោះស្រាយដែលដំណើរការដោយ AI
ការរកឃើញដោយគ្មានការជួសជុលបង្កើតជាបញ្ហាកកស្ទះ។ ស្វែងរកឧបករណ៍ដែលផ្តល់ការណែនាំអំពីការជួសជុលដែលយល់ដឹងពីបរិបទដោយផ្ទាល់នៅក្នុង pull requestsដោយជំនួសគំរូដែលមានហានិភ័យជាមួយនឹងជម្រើសដែលមានសុវត្ថិភាពដោយមិនចាំបាច់បិទភ្ជាប់ដោយដៃ។
ការរកឃើញមេរោគ និងខ្សែសង្វាក់ផ្គត់ផ្គង់
ឧបករណ៍វិភាគកូដឋិតិវន្តបែបប្រពៃណីស្កេនរកចំណុចខ្សោយនៃការសរសេរកូដ។ ពួកវាមិនរកឃើញកូដព្យាបាទទេ។ វេទិកាល្អបំផុតដំណើរការទៅមុខទៀត ដោយកំណត់អត្តសញ្ញាណទ្វារក្រោយ មេរោគ Trojans មេរោគ ransomware ការប្រតិបត្តិដែលបិទបាំង និងការកែប្រែបញ្ជីឈ្មោះប្រព័ន្ធទាំងនៅក្នុងកូដភាគីទីមួយ និងការពឹងផ្អែកប្រភពបើកចំហ។
CI/CD និងការរួមបញ្ចូល IDE
ការវិភាគកូដឋិតិវន្តគួរតែដំណើរការជាបន្តបន្ទាប់ មិនមែនគ្រាន់តែមុនពេលចេញផ្សាយនោះទេ។ រកមើលការរួមបញ្ចូលដើមជាមួយ GitHub Actions, GitLab CI, Jenkins, Azure DevOps និង Bitbucket បូករួមទាំងកម្មវិធីជំនួយ IDE ដែលបង្ហាញការរកឃើញនៅពេលសរសេរកូដ។
ការផ្តល់អាទិភាពដោយផ្អែកលើការកេងប្រវ័ញ្ច
ចំនួននៃការរកឃើញឆៅបង្កើតសំឡេងរំខាន មិនមែនការយល់ដឹងទេ។ ឧបករណ៍ល្អបំផុតត្រងលទ្ធផលតាមលទ្ធភាពទៅដល់ ភាពអាចកេងប្រវ័ញ្ច និងផលប៉ះពាល់អាជីវកម្ម — ដូច្នេះក្រុមជួសជុលអ្វីដែលសំខាន់ជាមុនសិន មិនមែនគ្រាន់តែអ្វីដែលមានពិន្ទុ CVSS ខ្ពស់បំផុតនោះទេ។
ការផ្ទៀងផ្ទាត់ស្តង់ដារ OWASP
ការជ្រើសរើសឧបករណ៍វិភាគកូដឋិតិវន្តគួរតែពឹងផ្អែកលើលទ្ធផលដែលអាចវាស់វែងបាន មិនមែនការអះអាងរបស់អ្នកលក់ទេ។ គម្រោង OWASP Benchmark ផ្តល់នូវ standardក្របខ័ណ្ឌឯករាជ្យ និងមានលក្ខណៈស្តង់ដារ ដើម្បីវាយតម្លៃភាពត្រឹមត្រូវនៃការរកឃើញប្រឆាំងនឹងគំរូភាពងាយរងគ្រោះដែលគេស្គាល់នៅក្នុងករណីសាកល្បងក្នុងពិភពពិត។ តែងតែស្នើសុំទិន្នន័យស្តង់ដារមុនពេល commitភ្ជាប់ទៅនឹងឧបករណ៍មួយ។
ឧបករណ៍វិភាគកូដឋិតិវន្តល្អបំផុត
១. ស៊ីជេនី SASTការវិភាគកូដឋិតិវន្តត្រូវបានបង្កើតឡើងសម្រាប់ DevSecOps

ទិដ្ឋភាពទូទៅ: ស៊ីហ្គេនី SAST មិនមែនគ្រាន់តែជាឧបករណ៍វិភាគកូដឋិតិវន្តមួយផ្សេងទៀតនោះទេ។ វាត្រូវបានបង្កើតឡើងសម្រាប់ក្រុម DevSecOps ដែលត្រូវការការត្រៀមទុកជាមុនcisការរកឃើញមេរោគ ការស្តារឡើងវិញដោយស្វ័យប្រវត្តិ និងការការពារវិសាលគមពេញលេញ ដោយមិនធ្វើឱ្យការលូតលាស់យឺតយ៉ាវ។
កន្លែងដែលឧបករណ៍វិភាគកូដឋិតិវន្តភាគច្រើនឈប់នៅត្រង់ការរកឃើញភាពងាយរងគ្រោះ Xygeni បន្តទៅមុខទៀត៖ ការរួមបញ្ចូលគ្នានូវការវិភាគឋិតិវន្តស៊ីជម្រៅជាមួយនឹងការរកឃើញមេរោគឆ្លាតវៃ ការណែនាំអំពីការជួសជុលដែលដំណើរការដោយ AI និងការកំណត់អាទិភាពដោយផ្អែកលើលទ្ធភាពទៅដល់។ លទ្ធផលគឺជាឧបករណ៍មួយដែលចាប់យកអ្វីដែលអ្នកដទៃខកខាន ត្រងសំឡេងរំខាន និងជួយអ្នកអភិវឌ្ឍន៍ជួសជុលអ្វីដែលសំខាន់ពិតប្រាកដ ដោយផ្ទាល់នៅក្នុងលំហូរការងារដែលមានស្រាប់របស់ពួកគេ។
ស៊ីហ្គេនី SAST ក៏ជាផ្នែកមួយនៃវេទិកា Xygeni ទាំងអស់នៅក្នុងមួយ មានន័យថា SAST ការរកឃើញមានទំនាក់ទំនងដោយស្វ័យប្រវត្តិជាមួយ SCAការរកឃើញអាថ៌កំបាំង, CI/CD សន្តិសុខ, DAST និង ASPMដោយផ្តល់ឱ្យក្រុមនូវទស្សនៈរួមនៃហានិភ័យនៅទូទាំង SDLC.
លក្ខណៈពិសេស:
- អត្រាវិជ្ជមានពិត 100% (ស្តង់ដារ OWASP): គ្មានការខកខានអ្វីទាំងអស់លើ SQL Injection និង Cross-Site Scripting និងគ្មានការរកឃើញកំហុសឆ្គងណាមួយលើការអ៊ិនគ្រីបខ្សោយ និង Weak Hashing ឡើយ។
- អត្រាវិជ្ជមានមិនពិតទាប (១៦,៧%)៖ កាត់បន្ថយភាពអស់កម្លាំងនៃការជូនដំណឹង និងធ្វើឱ្យអ្នកអភិវឌ្ឍន៍ផ្តោតលើបញ្ហាដែលអាចកេងប្រវ័ញ្ចបាន មិនមែនសំឡេងរំខានទេ។
- ការជួសជុលដោយស្វ័យប្រវត្តិ AI៖ បង្កើតការជួសជុលកូដដែលមានសុវត្ថិភាព និងយល់ដឹងពីបរិបទ ដែលបានបញ្ជូនដោយផ្ទាល់ទៅ pull requestsជំនួសលំនាំដែលមានហានិភ័យដោយជម្រើសដែលមានសុវត្ថិភាពស្របតាមការអនុវត្តល្អបំផុតរបស់ភាសា។ មិនតម្រូវឱ្យមានការបំណះដោយដៃទេ។
- ការរកឃើញមេរោគ៖ រកឃើញ Backdoor, Trojans, Worms, ransomware, spyware, ការប្រតិបត្តិកូដដែលមិនច្បាស់លាស់ និងការក្លែងបន្លំការចុះឈ្មោះប្រព័ន្ធ ទាំងនៅក្នុងកូដភាគីទីមួយ និងកូដប្រភពបើកចំហ។ សមត្ថភាពដែលឧបករណ៍វិភាគកូដឋិតិវន្តភាគច្រើនខ្វះទាំងស្រុង។
- ចីវលោផ្តល់អាទិភាពដល់ការកេងប្រវ័ញ្ច៖ ត្រងការរកឃើញតាមលទ្ធភាពទៅដល់ ភាពអាចកេងប្រវ័ញ្ច និងផលប៉ះពាល់អាជីវកម្ម ដូច្នេះក្រុមនានាដោះស្រាយអ្វីដែលពិតជាមានគ្រោះថ្នាក់ មិនមែនគ្រាន់តែអ្វីដែលមាននោះទេ។
- ការរួមបញ្ចូល IDE៖ ស្កេនកូដដូចដែលវាត្រូវបានសរសេរ។ មើលព័ត៌មានលម្អិតអំពីបញ្ហា ភាពធ្ងន់ធ្ងរ ទិន្នន័យមេតា និងការណែនាំអំពីការដោះស្រាយដោយផ្ទាល់នៅក្នុង IDE របស់អ្នក មុនពេល commit ត្រូវបានបង្កើតឡើង។
- CI/CD សមាហរណកម្ម៖ ការគាំទ្រដើមសម្រាប់ GitHub Actions, GitLab CI, Jenkins, Azure DevOps និង Bitbucket ជាមួយនឹងច្រកទ្វារដែលមានគុណភាពដែលរារាំងការសាងសង់ដែលងាយរងគ្រោះ។
- ការគ្របដណ្តប់ភាពងាយរងគ្រោះពេញលេញ៖ ចំណុចខ្វះខាតក្នុងការចាក់បញ្ចូល, XSS, ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ, ការលេចធ្លាយព័ត៌មាន, ការហូរច្រោះនៃសតិបណ្ដោះអាសន្ន, ការផ្ទៀងផ្ទាត់មិនគ្រប់គ្រាន់ និងការគ្រប់គ្រងការចូលប្រើដែលមិនមានសុវត្ថិភាព នៅទូទាំងកូដភាគីទីមួយ និងកូដដែលបង្កើតដោយ AI។
💲។ តម្លៃ
ស៊ីហ្គេនី SAST ត្រូវបានរួមបញ្ចូលនៅក្នុងវេទិកា Xygeni ទាំងអស់ក្នុងមួយ ដោយចាប់ផ្តើមពី ៣៥ ដុល្លារ/ខែ ក្នុងមួយអ្នករួមចំណែក។ នេះគ្របដណ្តប់ SAST, SCA, CI/CD សន្តិសុខ, ការរកឃើញអាថ៌កំបាំង, IaC Security, DAST និង ASPMដោយគ្មានដែនកំណត់លាក់កំបាំង គ្មានការគិតថ្លៃក្នុងមួយឃ្លាំង និងគ្មានការបិទមុខងារ។
បន្ទាត់ខាងក្រោម: ស៊ីហ្គេនី SAST គឺជាជម្រើសដ៏រឹងមាំបំផុតនៅក្នុងបញ្ជីនេះសម្រាប់ក្រុមដែលត្រូវការការរកឃើញដែលមានភាពត្រឹមត្រូវ ការដោះស្រាយដោយ AI និងការគ្របដណ្តប់មេរោគនៅក្នុងវេទិកាតែមួយ។ អត្រាវិជ្ជមានពិត 100% របស់វានៅលើ OWASP Benchmark អត្រាវិជ្ជមានមិនពិតទាប និងការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់ដើមបានធ្វើឱ្យវាខុសប្លែកពីឧបករណ៍ផ្សេងទៀតទាំងអស់នៅក្នុងបញ្ជីនេះ។
៧. ស្នីក Sast ឧបករណ៍
ទិដ្ឋភាពទូទៅ: Snyk Code ត្រូវបានគេស្គាល់ថាជាកម្មវិធីដែលលឿន និងងាយស្រួលប្រើ។ ឧបករណ៍វិភាគកូដឋិតិវន្ត បង្កើតឡើងសម្រាប់អ្នកអភិវឌ្ឍន៍។ វាផ្តល់នូវមតិប្រតិកម្មសុវត្ថិភាពតាមពេលវេលាជាក់ស្តែងទាំងនៅក្នុង IDE និង CI/CD pipelines ដែលជួយកំណត់បញ្ហាតាំងពីដំបូងដោយមិនរំខានដល់ដំណើរការការងារ។ ការដំឡើងគឺសាមញ្ញ ហើយវាធ្វើសមាហរណកម្មបានល្អជាមួយបរិស្ថានអភិវឌ្ឍន៍ទំនើប។
ទោះជាយ៉ាងណាក៏ដោយ បើទោះបីជាមានការរចនាផ្តោតលើអ្នកអភិវឌ្ឍន៍ក៏ដោយ ឧបករណ៍នេះមានអត្រាវិជ្ជមានមិនពិតខ្ពស់។ វាក៏ខ្វះការរកឃើញមេរោគដែលភ្ជាប់មកជាមួយផងដែរ ដែលដាក់ការទទួលខុសត្រូវកាន់តែច្រើនលើក្រុមសន្តិសុខក្នុងការផ្ទៀងផ្ទាត់លទ្ធផលដោយដៃ។
លក្ខណៈពិសេស:
- អត្រាវិជ្ជមានពិត ៥០.៣៦%៖ រកឃើញភាពងាយរងគ្រោះភាគច្រើនយ៉ាងត្រឹមត្រូវក្នុងអំឡុងពេល ការវិភាគឋិតិវន្តនៃកូដ.
- CI/CD និងការរួមបញ្ចូល IDE៖ ដំណើរការដោយផ្ទាល់នៅក្នុងឧបករណ៍អ្នកអភិវឌ្ឍន៍ដ៏ពេញនិយមសម្រាប់ការស្កេនជាបន្តបន្ទាប់។
ដែនកំណត់ដែលត្រូវពិចារណា
- អត្រាវិជ្ជមានមិនពិត ៤២,០៩%៖ កម្រិតសំឡេងខ្ពស់ដែលអាចធ្វើឱ្យក្រុមសន្តិសុខលើសលប់ និងពន្យារពេលការជួសជុល។
- គ្មានការរកឃើញមេរោគទេ៖ មិនអាចកំណត់អត្តសញ្ញាណកូដព្យាបាទនៅក្នុងការពឹងផ្អែកភាគីទីបីបានទេ តម្រូវឱ្យមានឧបករណ៍បន្ថែម។
- SAST គឺជាអនុវិទ្យាល័យ៖ Snyk បានកសាងកេរ្តិ៍ឈ្មោះរបស់ខ្លួន SCA; កូដ Snyk មិនត្រូវគ្នានឹងជម្រៅនៃការឧទ្ទិសនោះទេ SAST ឧបករណ៍។
- តម្លៃបែងចែកជាផ្នែកៗ៖ SAST, SCA, ការស្កេនកុងតឺន័រ និង IaC ត្រូវបានលក់ដាច់ដោយឡែកពីគ្នា; ការគ្របដណ្តប់ពេញលេញតម្រូវឱ្យមានការប្ដូរតាមបំណង enterprise ដកស្រង់
💲។ ការកំណត់តម្លៃ:
ចាប់ផ្តើមពី ១២៥ ដុល្លារ/ខែ សម្រាប់អ្នកចូលរួមយ៉ាងតិច ៥ នាក់ SAST តែប៉ុណ្ណោះ។ SCA, CI/CD សន្តិសុខ, ការរកឃើញអាថ៌កំបាំង, IaC Securityនិងការស្កេនកុងតឺន័រមិនត្រូវបានរាប់បញ្ចូលទេ ហើយត្រូវតែទិញដោយឡែកពីគ្នា។ មានតែការធ្វើតេស្តចំនួន 100 ប៉ុណ្ណោះដែលរួមបញ្ចូល។ ការធ្វើតេស្តបន្ថែមតម្រូវឱ្យមានកម្មវិធីបន្ថែមថ្លៃៗ។ Enterprise តម្រូវឲ្យមានផែនការសម្រាប់អ្នករួមចំណែកច្រើនជាង ១០ នាក់។
បន្ទាត់ខាងក្រោម: Snyk Code គឺជាជម្រើសដ៏រឹងមាំមួយសម្រាប់ក្រុមអ្នកអភិវឌ្ឍន៍ដែលផ្តោតលើអ្នកអភិវឌ្ឍន៍ជាមុនរួចហើយនៅក្នុងប្រព័ន្ធអេកូឡូស៊ី Snyk ដែលចង់បានការរកឃើញរហ័ស និងមានមតិយោបល់ដោយមិនចាំបាច់មានការកំណត់រចនាសម្ព័ន្ធច្រើន។ សម្រាប់ក្រុមដែលត្រូវការភាពត្រឹមត្រូវខ្ពស់ ការរកឃើញមេរោគ ឬវេទិកា AppSec បង្រួបបង្រួម ជម្រើសផ្សេងទៀតនៅក្នុងបញ្ជីនេះគឺសមស្របជាង។
៨. សេមហ្គ្រេប Sast ឧបករណ៍
ទិដ្ឋភាពទូទៅ: Semgrep គឺជាឧបករណ៍វិភាគកូដឋិតិវន្តប្រភពបើកចំហដែលផ្តល់អាទិភាពដល់ភាពបត់បែន និងល្បឿន។ វាអនុញ្ញាតឱ្យក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍សរសេរច្បាប់ផ្ទាល់ខ្លួនដែលត្រូវបានរៀបចំឡើងសម្រាប់មូលដ្ឋានកូដ និងគោលការណ៍ជាក់លាក់របស់ពួកគេ ដោយមិនចាំបាច់ចងក្រងកូដ។ នេះធ្វើឱ្យវាល្អសម្រាប់មតិប្រតិកម្មរហ័សនៅក្នុង... CI/CD pipelineកម្មវិធីសន្តិសុខ s និង shift-left ដែលការអនុវត្តគោលនយោបាយផ្ទាល់ខ្លួនមានសារៈសំខាន់។
ចំណុចខ្លាំងរបស់ Semgrep គឺការប្ដូរតាមបំណង និងល្បឿន។ ចំណុចខ្សោយរបស់វាគឺភាពត្រឹមត្រូវ៖ ក្នុងអត្រាវិជ្ជមានពិត 87.06% និងអត្រាវិជ្ជមានមិនពិត 42.09% នៅលើ OWASP Benchmark វាបង្កើតសំឡេងរំខានច្រើនជាង និងខកខានបញ្ហាពិតប្រាកដច្រើនជាងឧបករណ៍ដែលមានចំណាត់ថ្នាក់កំពូលនៅក្នុងបញ្ជីនេះ។ វាក៏ខ្វះការរកឃើញមេរោគទាំងស្រុងផងដែរ។
លក្ខណៈពិសេស:
- ការគាំទ្រច្បាប់ផ្ទាល់ខ្លួន៖ ក្រុមនានាអាចសរសេរ និងអនុវត្តច្បាប់សុវត្ថិភាពជាក់លាក់ចំពោះកម្មវិធីរបស់ពួកគេ ក្នុងវាក្យសម្ព័ន្ធច្បាប់សាមញ្ញមួយដោយមិនចាំបាច់មានជំនាញ DSL ឡើយ។
- ការស្កេនរហ័សដោយមិនចាំបាច់ចងក្រង៖ ផ្តល់នូវមតិប្រតិកម្មរហ័សជាផ្នែកមួយនៃការវិភាគឋិតិវន្តជាបន្តបន្ទាប់ pipelines.
- ការគាំទ្រភាសាទូលំទូលាយ៖ គ្របដណ្តប់លើភាសា និងក្របខ័ណ្ឌជាច្រើនប្រភេទ។
- CI/CD សមាហរណកម្ម៖ រួមបញ្ចូលជាមួយ GitHub Actions, GitLab CI និងផ្សេងៗទៀត pipeline ឧបករណ៍។
- ស្នូលប្រភពបើកចំហ៖ ឥតគិតថ្លៃក្នុងការប្រើប្រាស់សម្រាប់ការស្កេនជាមូលដ្ឋាន។ ផែនការពាណិជ្ជកម្មបន្ថែមច្បាប់អាជីព និងលក្ខណៈពិសេសរបស់ក្រុម។
ដែនកំណត់ដែលត្រូវពិចារណា
- អត្រាវិជ្ជមានពិត ៥០.៣៦%៖ មិនសូវមានភាពជឿជាក់ក្នុងការរកឃើញបញ្ហាសំខាន់ៗជាងឧបករណ៍វិភាគកូដឋិតិវន្តឈានមុខគេទេ។
- អត្រាវិជ្ជមានមិនពិត ៤២,០៩%៖ អត្រាវិជ្ជមានមិនពិតខ្ពស់បំផុតនៅក្នុងបញ្ជីនេះ ក្រុមដែលវិនិយោគលើច្បាប់ផ្ទាល់ខ្លួនអាចកាត់បន្ថយបញ្ហានេះ ប៉ុន្តែវាទាមទារការខិតខំប្រឹងប្រែងជាបន្តបន្ទាប់យ៉ាងសំខាន់។
- គ្មានការរកឃើញមេរោគទេ៖ មិនអាចកំណត់អត្តសញ្ញាណកូដព្យាបាទនៅក្នុងសមាសធាតុភាគីទីបីបានទេ។
- គ្មាន AI Autofix៖ ការជួសជុលត្រូវធ្វើឡើងដោយដៃ។ ការរកឃើញទាមទារឲ្យមានការស៊ើបអង្កេតពីអ្នកអភិវឌ្ឍន៍ដោយមិនចាំបាច់មានការណែនាំអំពីការជួសជុលដោយស្វ័យប្រវត្តិឡើយ។
- មាត្រដ្ឋានតម្លៃសម្រាប់អ្នកចូលរួមម្នាក់ៗ៖ អ្នកចូលរួមចំណែកម្នាក់ៗតម្រូវឱ្យមានអាជ្ញាប័ណ្ណលើផលិតផលទាំងអស់ ដោយមិនមានភាពបត់បែនក្នុងការលាយបញ្ចូលគ្នានូវកម្រិតគ្របដណ្តប់ឡើយ។
💲។ ការកំណត់តម្លៃ:
ចាប់ផ្តើមពី $100/ខែ ក្នុងមួយអ្នកចូលរួមសម្រាប់ Code, Supply Chain និង Secrets រួមបញ្ចូលគ្នា។ មិនមានភាពបត់បែនទេ ការទិញ Semgrep Code តម្រូវឱ្យមានចំនួនអាជ្ញាប័ណ្ណដូចគ្នាសម្រាប់ Supply Chain និង Secrets។ ថ្លៃដើមមានមាត្រដ្ឋានលីនេអ៊ែរទៅតាមទំហំក្រុម។
បន្ទាត់ខាងក្រោម: Semgrep គឺជាជម្រើសដ៏ស័ក្តិសមសម្រាប់ក្រុមវិស្វកម្មសុវត្ថិភាពដែលចង់បង្កើតច្បាប់រកឃើញផ្ទាល់ខ្លួន និងអាចវិនិយោគលើការលៃតម្រូវ។ សម្រាប់ក្រុមដែលត្រូវការភាពត្រឹមត្រូវខ្ពស់ ការដោះស្រាយដោយ AI ឬការការពារមេរោគ វាត្រូវបានប្រើប្រាស់ជាការបំពេញបន្ថែមដល់វេទិកាដ៏ទូលំទូលាយជាងមុន។
4. SonarQube SAST ឧបករណ៍
ទិដ្ឋភាពទូទៅ: SonarQube គឺជាវេទិកាគុណភាពកូដមួយក្នុងចំណោមវេទិកាដែលមានគុណភាពកូដដែលត្រូវបានអនុម័តយ៉ាងទូលំទូលាយបំផុត ជាមួយនឹងការគាំទ្រយ៉ាងខ្លាំងសម្រាប់ការអនុវត្តការសរសេរកូដស្អាត។ standardការកាត់បន្ថយបំណុលបច្ចេកទេស និងការរួមបញ្ចូលជាមួយប្រជាប្រិយភាព CI/CD ឧបករណ៍។ វាផ្តល់នូវការរកឃើញចំណុចក្តៅសុវត្ថិភាព និងការស្កេនភាពងាយរងគ្រោះជាមូលដ្ឋាន ប៉ុន្តែចំណុចខ្លាំងរបស់វាគឺគុណភាពកូដ មិនមែនការវិភាគឋិតិវន្តកម្រិតសុវត្ថិភាពទេ។
នៅលើ OWASP Benchmark SonarQube ទទួលបានអត្រាវិជ្ជមានពិត 50.36% មានន័យថាវាខកខានប្រហែលពាក់កណ្តាលនៃភាពងាយរងគ្រោះពិតប្រាកដនៅក្នុង standardករណីសាកល្បងដែលបានកំណត់។ វាមិនផ្តល់នូវការរកឃើញមេរោគ ការជួសជុលដោយស្វ័យប្រវត្តិដោយ AI ឬការផ្តល់អាទិភាពដោយផ្អែកលើការកេងប្រវ័ញ្ចនោះទេ។ សម្រាប់ក្រុមដែលមានតម្រូវការសុវត្ថិភាពធ្ងន់ធ្ងរ វាដំណើរការល្អបំផុតជាការបំពេញបន្ថែមគុណភាពកូដទៅនឹងកម្មវិធីដែលឧទ្ទិសដល់... SAST ឧបករណ៍ជាជាងដំណោះស្រាយសុវត្ថិភាពដែលឈរតែឯង។
លក្ខណៈពិសេស
- ការវិភាគគុណភាពកូដ៖ ការអនុវត្តន៍ standardសម្រាប់ភាពងាយស្រួលអាន រចនាសម្ព័ន្ធ និងភាពងាយស្រួលថែទាំរយៈពេលវែងនៅទូទាំងជាង 30 ភាសា។
- CI/CD សមាហរណកម្ម៖ ភ្ជាប់ជាមួយ Jenkins, GitLab, Azure DevOps, GitHub Actions និងច្រើនទៀត។
- ចំណុចក្តៅសុវត្ថិភាព៖ គូសបញ្ជាក់ពីផ្នែកកូដដែលអាចមានហានិភ័យ ទោះបីជាការពិនិត្យដោយដៃត្រូវបានទាមទារដើម្បីបញ្ជាក់ពីភាពអាចកេងប្រវ័ញ្ចក៏ដោយ។
- ទាំង Cloud និង Self-Managed Editions៖ ការដាក់ពង្រាយដែលអាចបត់បែនបានសម្រាប់ក្រុមដែលមាន on-premise តម្រូវការ។
- ប្រព័ន្ធអេកូឡូស៊ីធំ៖ ត្រូវបានអនុម័តយ៉ាងទូលំទូលាយជាមួយនឹងការគាំទ្រពីសហគមន៍ដ៏រឹងមាំ និងភាពអាចរកបាននៃកម្មវិធីជំនួយ។
ដែនកំណត់ដែលត្រូវពិចារណា
- អត្រាវិជ្ជមានពិត ៥០.៣៦%៖ រកឃើញចំណុចខ្សោយពិតប្រាកដតិចជាងពាក់កណ្តាលនៅក្នុង OWASP Benchmark ដែលជាចំណុចខ្សោយទាបបំផុតនៅក្នុងបញ្ជីនេះ។
- ជម្រៅសុវត្ថិភាពមានកំណត់៖ ស័ក្តិសមជាងសម្រាប់អនាម័យកូដជាជាងការវិភាគភាពងាយរងគ្រោះស៊ីជម្រៅ ឬសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់។
- គ្មានការរកឃើញមេរោគទេ៖ មិនកំណត់អត្តសញ្ញាណឥរិយាបថព្យាបាទនៅក្នុងកូដភាគីទីមួយ ឬភាគីទីបីទេ។
- គ្មាន AI Autofix៖ តម្រូវឱ្យមានការដោះស្រាយដោយដៃសម្រាប់ការរកឃើញទាំងអស់។
- តម្លៃបង់ប្រាក់ក្នុងមួយ LoC៖ ចាប់ផ្តើមពី 100K បន្ទាត់នៃកូដ ហើយកើនឡើង 6 ដុល្លារក្នុង 10K LoC; ថ្លៃដើមកើនឡើងគួរឱ្យកត់សម្គាល់សម្រាប់មូលដ្ឋានកូដធំៗ។
💲។ ការកំណត់តម្លៃ:
ចាប់ផ្តើមពី ៦៥ ដុល្លារ/ខែ សម្រាប់ផែនការក្រុម SAST តែប៉ុណ្ណោះ។ ម៉ូដែលបង់ប្រាក់ក្នុងមួយ LoC ជាមួយនឹងដែនកំណត់រឹង 1.9 លាន LoC។ គ្មានការគ្របដណ្តប់សុវត្ថិភាពទាំងអស់ក្នុងមួយទេ។
បន្ទាត់ខាងក្រោម: SonarQube គឺជាជម្រើសដ៏ត្រឹមត្រូវសម្រាប់ក្រុមដែលផ្តល់អាទិភាពដល់គុណភាពកូដ ភាពងាយស្រួលថែទាំ និងការគ្រប់គ្រងបំណុលបច្ចេកទេស។ ក្នុងនាមជាឧបករណ៍សុវត្ថិភាពដាច់ដោយឡែកមួយ ភាពត្រឹមត្រូវនៃស្តង់ដារ OWASP ទាបរបស់វាមានន័យថាវាគួរតែត្រូវបានផ្គូផ្គងជាមួយនឹងឧបករណ៍ដែលឧទ្ទិសដល់... SAST វេទិកាសម្រាប់ក្រុមដែលមានតម្រូវការសុវត្ថិភាពពិតប្រាកដ។
ហេតុអ្វីបានជា Xygeni SAST គឺជាឧបករណ៍វិភាគកូដឋិតិវន្តដ៏ល្អបំផុតសម្រាប់ឆ្នាំ 2026
ឧបករណ៍នីមួយៗនៅក្នុងបញ្ជីនេះមានករណីប្រើប្រាស់ច្បាស់លាស់។ Snyk សមនឹងក្រុមដែលមាននៅក្នុងប្រព័ន្ធអេកូឡូស៊ី Snyk រួចហើយ ដែលចង់បានការរកឃើញរហ័សសម្រាប់អ្នកអភិវឌ្ឍន៍។ Semgrep បម្រើវិស្វករសុវត្ថិភាពដែលត្រូវការច្បាប់ផ្ទាល់ខ្លួន និងការស្កេនរហ័ស។ SonarQube ពូកែខាងអភិបាលកិច្ចគុណភាពកូដ និងការគ្រប់គ្រងបំណុលបច្ចេកទេស។
ប៉ុន្តែគ្មាននរណាម្នាក់ក្នុងចំណោមពួកវារួមបញ្ចូលគ្នានូវភាពត្រឹមត្រូវនៃការរកឃើញ ការការពារមេរោគ ការដោះស្រាយ AI និងការគ្របដណ្តប់វេទិកាពេញលេញតាមរបៀបនោះទេ។ ស៊ីហ្គេនី ធ្វើ។
ស៊ីហ្គេនី SAST គឺជាឧបករណ៍តែមួយគត់នៅក្នុងបញ្ជីនេះដែលសម្រេចបានអត្រាវិជ្ជមានពិត 100% នៅលើ OWASP Benchmark ជាមួយនឹងអត្រាវិជ្ជមានមិនពិតទាបបំផុតគឺ 16.7%។ វាគឺជាឧបករណ៍តែមួយគត់ដែលរកឃើញកូដព្យាបាទនៅក្នុងសមាសធាតុភាគីទីមួយ និងភាគីទីបី។ ហើយវាគឺជាឧបករណ៍តែមួយគត់ដែល SAST ការរកឃើញមានទំនាក់ទំនងដើមជាមួយ SCA, ការរកឃើញអាថ៌កំបាំង, CI/CD សន្តិសុខ, ស្ងួតនិង ASPMដូច្នេះក្រុមសន្តិសុខមើលឃើញរូបភាពហានិភ័យពេញលេញ មិនមែនលទ្ធផលស្កេនដាច់ដោយឡែកនោះទេ។
សម្រាប់ក្រុមដែលយកចិត្តទុកដាក់យ៉ាងខ្លាំងចំពោះការអភិវឌ្ឍប្រកបដោយសុវត្ថិភាពនៅក្នុង យុគសម័យ AI (កន្លែងដែលកូដដែលបង្កើតដោយ AI ការពឹងផ្អែកដែលសម្របសម្រួល និងបរិមាណគំរាមកំហែងដែលបង្កើនល្បឿន គឺជារឿងធម្មតាថ្មី) Xygeni SAST គឺជាជម្រើសដែលពេញលេញ ត្រឹមត្រូវ និងចំណាយតិចបំផុតនៅក្នុងបញ្ជីនេះ។
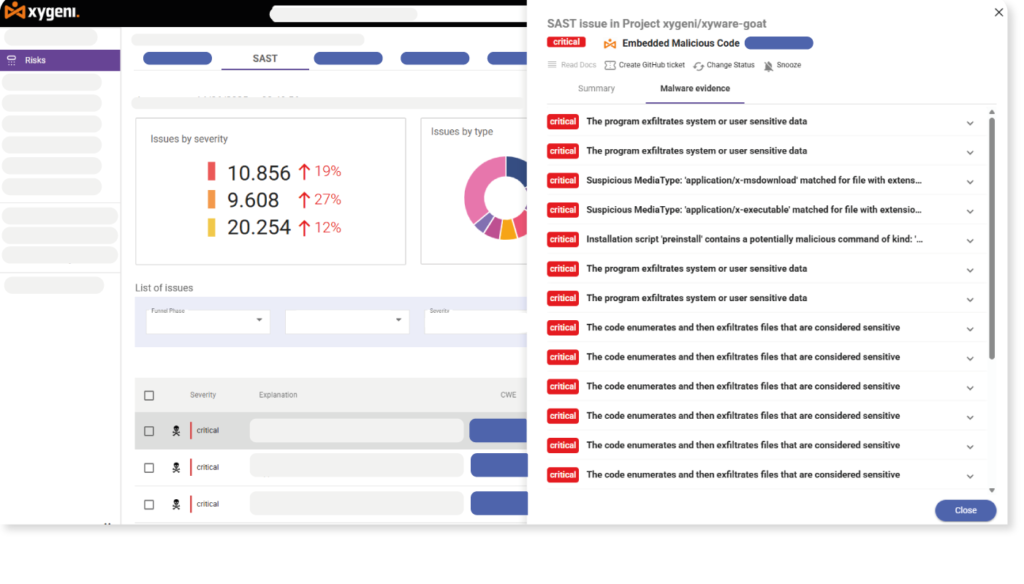

ភាពត្រឹមត្រូវនៃការរកឃើញដែលមិនអាចប្រៀបផ្ទឹមបាន - អត្រាវិជ្ជមានពិតប្រាកដ 100% – ស្តង់ដារ OWASP ត្រូវបានបញ្ជាក់
សំណួរសួរជាញឹកញាប់
តើការវិភាគកូដឋិតិវន្តជាអ្វី?
ការវិភាគកូដឋិតិវន្ត ដែលត្រូវបានគេស្គាល់ផងដែរថាជា SAST (ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត) គឺជាដំណើរការនៃការស្កេនកូដប្រភព បៃត៍កូដ ឬប្រព័ន្ធគោលពីរដោយមិនចាំបាច់ប្រតិបត្តិកម្មវិធី ដើម្បីកំណត់ចំណុចខ្សោយសុវត្ថិភាព កំហុសក្នុងការសរសេរកូដ និងការរំលោភលើគោលការណ៍មុនពេលកម្មវិធីត្រូវបានដាក់ពង្រាយ។
តើអ្វីជាភាពខុសគ្នារវាង SAST និង DAST?
SAST វិភាគកូដប្រភពមុនពេលដាក់ពង្រាយ ដោយចាប់ចំណុចខ្សោយនៅដំណាក់កាលសរសេរកូដ។ DAST សាកល្បងកម្មវិធីដែលកំពុងដំណើរការពីខាងក្រៅ ដោយក្លែងធ្វើការវាយប្រហារពិតប្រាកដប្រឆាំងនឹងសេវាកម្មផ្ទាល់ ដើម្បីស្វែងរកចំណុចខ្សោយពេលដំណើរការ។ កម្មវិធី DevSecOps ចាស់ទុំភាគច្រើនប្រើទាំងពីរ ហើយវេទិកាដូចជា Xygeni រួមបញ្ចូលទាំងពីរជាលក្ខណៈដើម។
តើឧបករណ៍វិភាគកូដឋិតិវន្តអាចរកឃើញមេរោគបានទេ?
ភាគច្រើនមិនអាចទេ។ ប្រពៃណី SAST ឧបករណ៍ស្កេនរកចំណុចខ្សោយនៃការសរសេរកូដ; ពួកវាមិនរកឃើញកូដដែលមានចេតនាព្យាបាទទេ។ Xygeni SAST បន្តទៅមុខទៀតដោយកំណត់អត្តសញ្ញាណ Backdoor, Trojans, ransomware, ការប្រតិបត្តិមិនច្បាស់លាស់ និងការកែប្រែបញ្ជីឈ្មោះប្រព័ន្ធទាំងនៅក្នុងកូដភាគីទីមួយ និងការពឹងផ្អែកប្រភពបើកចំហ ដែលជាសមត្ថភាពដ៏សំខាន់មួយ ខណៈដែលការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កំពុងកើនឡើង។
តើស្តង់ដារ OWASP ជាអ្វី ហើយហេតុអ្វីវាសំខាន់?
គម្រោង OWASP Benchmark គឺជាគម្រោងឯករាជ្យមួយ standardក្របខ័ណ្ឌដែលបានកំណត់ដែលវាស់ស្ទង់ពីរបៀបដែលត្រឹមត្រូវ SAST ឧបករណ៍រកឃើញគំរូភាពងាយរងគ្រោះដែលគេស្គាល់នៅក្នុងករណីសាកល្បងក្នុងពិភពពិត។ វាគឺជាប្រភពឯករាជ្យដែលអាចទុកចិត្តបំផុតសម្រាប់ការប្រៀបធៀបឧបករណ៍វិភាគកូដឋិតិវន្ត និងគួរឱ្យទុកចិត្តជាងការអះអាងទីផ្សាររបស់អ្នកលក់។
តើខ្ញុំគួរប្រើការវិភាគកូដឋិតិវន្តរួមជាមួយនឹង SCA?
បាទ។ SAST ចាប់យកចំណុចខ្សោយនៅក្នុងកូដរបស់អ្នក។ SCA កំណត់ហានិភ័យនៅក្នុងការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នក។ ពួកវារួមគ្នាគ្របដណ្តប់លើផ្ទៃវាយប្រហារទាំងពីរ។ វេទិកាដូចជា Xygeni រួមបញ្ចូលទាំងពីរដើម (ជាមួយនឹងការរកឃើញដែលមានទំនាក់ទំនងគ្នានៅក្នុងទិដ្ឋភាពហានិភ័យតែមួយ) ដែលលុបបំបាត់តម្រូវការក្នុងការគ្រប់គ្រងឧបករណ៍ដាច់ដោយឡែក និង dashboards.
