






ឧបករណ៍សំខាន់មួយដែលកំពុងលេចធ្លោក្នុងការពង្រឹងសុវត្ថិភាពកម្មវិធីគឺ វិក្កយបត្រសម្ភារៈកម្មវិធី ឬ SBOM. ខណៈពេល SBOMs ត្រូវបានប្រើប្រាស់ជាយូរមកហើយដោយអ្នកអភិវឌ្ឍន៍កម្មវិធី សារៈសំខាន់របស់វាបានកើនឡើងយ៉ាងខ្លាំងនៅក្នុងពេលថ្មីៗនេះ ជាពិសេសជាមួយនឹងការចេញ បទបញ្ជាប្រតិបត្តិស្តីពីការកែលម្អសន្តិសុខតាមអ៊ីនធឺណិតរបស់ប្រទេស. ប៉ុន្តែអ្វីដែលជា SBOMហើយហេតុអ្វីបានជាវាមានសារៈសំខាន់ខ្លាំងម្លេះនៅក្នុងវិស័យសុវត្ថិភាពកម្មវិធី? ចូរយើងស្រាយអាថ៌កំបាំង និងស្វែងយល់ពីសារៈសំខាន់របស់វា។
មាតិកា
អ្វីដែលជា។ SBOM?
តើអ្នកដឹងទេថាអ្វីជាអ SBOMដូចដែល NTIA បាននិយាយយ៉ាងច្បាស់លាស់ថា "មួយ SBOM គឺជាសារពើភ័ណ្ឌដែលដាក់បញ្ចូលគ្នា ជាបញ្ជីគ្រឿងផ្សំដែលបង្កើតជាសមាសធាតុកម្មវិធី។"។ សូមគិតអំពីវាដូចជាបញ្ជីគ្រឿងផ្សំសម្រាប់រូបមន្ត។ ដូចជារូបមន្តរាយបញ្ជីគ្រឿងផ្សំទាំងអស់ដែលត្រូវការដើម្បីធ្វើម្ហូបមួយដែរ SBOM រាយបញ្ជីសមាសធាតុ និងការពឹងផ្អែកទាំងអស់ដែលបង្កើតបានជាកម្មវិធី។ នេះរួមបញ្ចូលអ្វីៗគ្រប់យ៉ាងចាប់ពីបណ្ណាល័យប្រភពបើកចំហ និងសមាសធាតុភាគីទីបី រហូតដល់កូដ និងអាជ្ញាប័ណ្ណដែលមានកម្មសិទ្ធិ។
SBOM សន្តិសុខផ្តល់នូវទិដ្ឋភាពទូលំទូលាយនៃប្លុកសំណង់នៃកម្មវិធី ដែលអនុញ្ញាតឱ្យអង្គការនានាយល់ និងគ្រប់គ្រងហានិភ័យសុវត្ថិភាពដែលអាចកើតមានដែលទាក់ទងនឹងសមាសធាតុនីមួយៗ។ ភាពមើលឃើញនេះជួយក្នុងការវាយតម្លៃភាពងាយរងគ្រោះ តាមដានការអាប់ដេត និងកំណត់ចំណុចខ្សោយដែលអាចកើតមាននៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
ព្រឹត្តិការណ៍សំខាន់ៗ ការបើកបរ SBOM ការអនុម័ត
ការអនុម័ត SBOM សន្តិសុខទទួលបានសន្ទុះគួរឱ្យកត់សម្គាល់ក្នុងរយៈពេលប៉ុន្មានឆ្នាំចុងក្រោយនេះ ដែលជំរុញដោយព្រឹត្តិការណ៍ និងការវិវឌ្ឍសំខាន់ៗមួយចំនួន៖
- បទបញ្ជាប្រតិបត្តិស្តីពីការកែលម្អសន្តិសុខតាមអ៊ីនធឺណិតរបស់ប្រទេសជាតិ (EO 14028): នៅក្នុងខែឧសភា ឆ្នាំ២០២១ សេតវិមានបានចេញ EO 14028 ដែលតម្រូវឱ្យប្រើប្រាស់ SBOMសម្រាប់ប្រព័ន្ធកម្មវិធីសំខាន់ៗមួយចំនួននៅក្នុងរដ្ឋាភិបាលសហព័ន្ធ និងលើកទឹកចិត្តដល់ការអនុម័តរបស់ពួកគេនៅទូទាំងវិស័យឯកជន។
- វិទ្យាស្ថានជាតិនៃ Standardការអាប់ដេតក្របខ័ណ្ឌសន្តិសុខតាមអ៊ីនធឺណិត និងបច្ចេកវិទ្យា (NIST)នៅឆ្នាំ ២០២២ NIST បានធ្វើបច្ចុប្បន្នភាពក្របខ័ណ្ឌសន្តិសុខតាមអ៊ីនធឺណិតរបស់ខ្លួន ដើម្បីដាក់បញ្ចូលពួកវាជាការគ្រប់គ្រងសំខាន់សម្រាប់ការកែលម្អ software supply chain security.
- អង្គការអន្តរជាតិសម្រាប់ Standardអ៊ីសូ (ISO) Standardការបង្កើត៖ នៅឆ្នាំ ២០២៣ អង្គការ ISO បានចេញផ្សាយស្តង់ដារ ISO/IEC 5280:2023 standard សម្រាប់ SBOMs, ការផ្តល់ a standardវិធីសាស្រ្តស្តង់ដារក្នុងការបង្កើត ការគ្រប់គ្រង និងការផ្លាស់ប្តូរទិន្នន័យ។
តើព័ត៌មានអ្វីខ្លះដែលធ្វើ SBOM មាន?
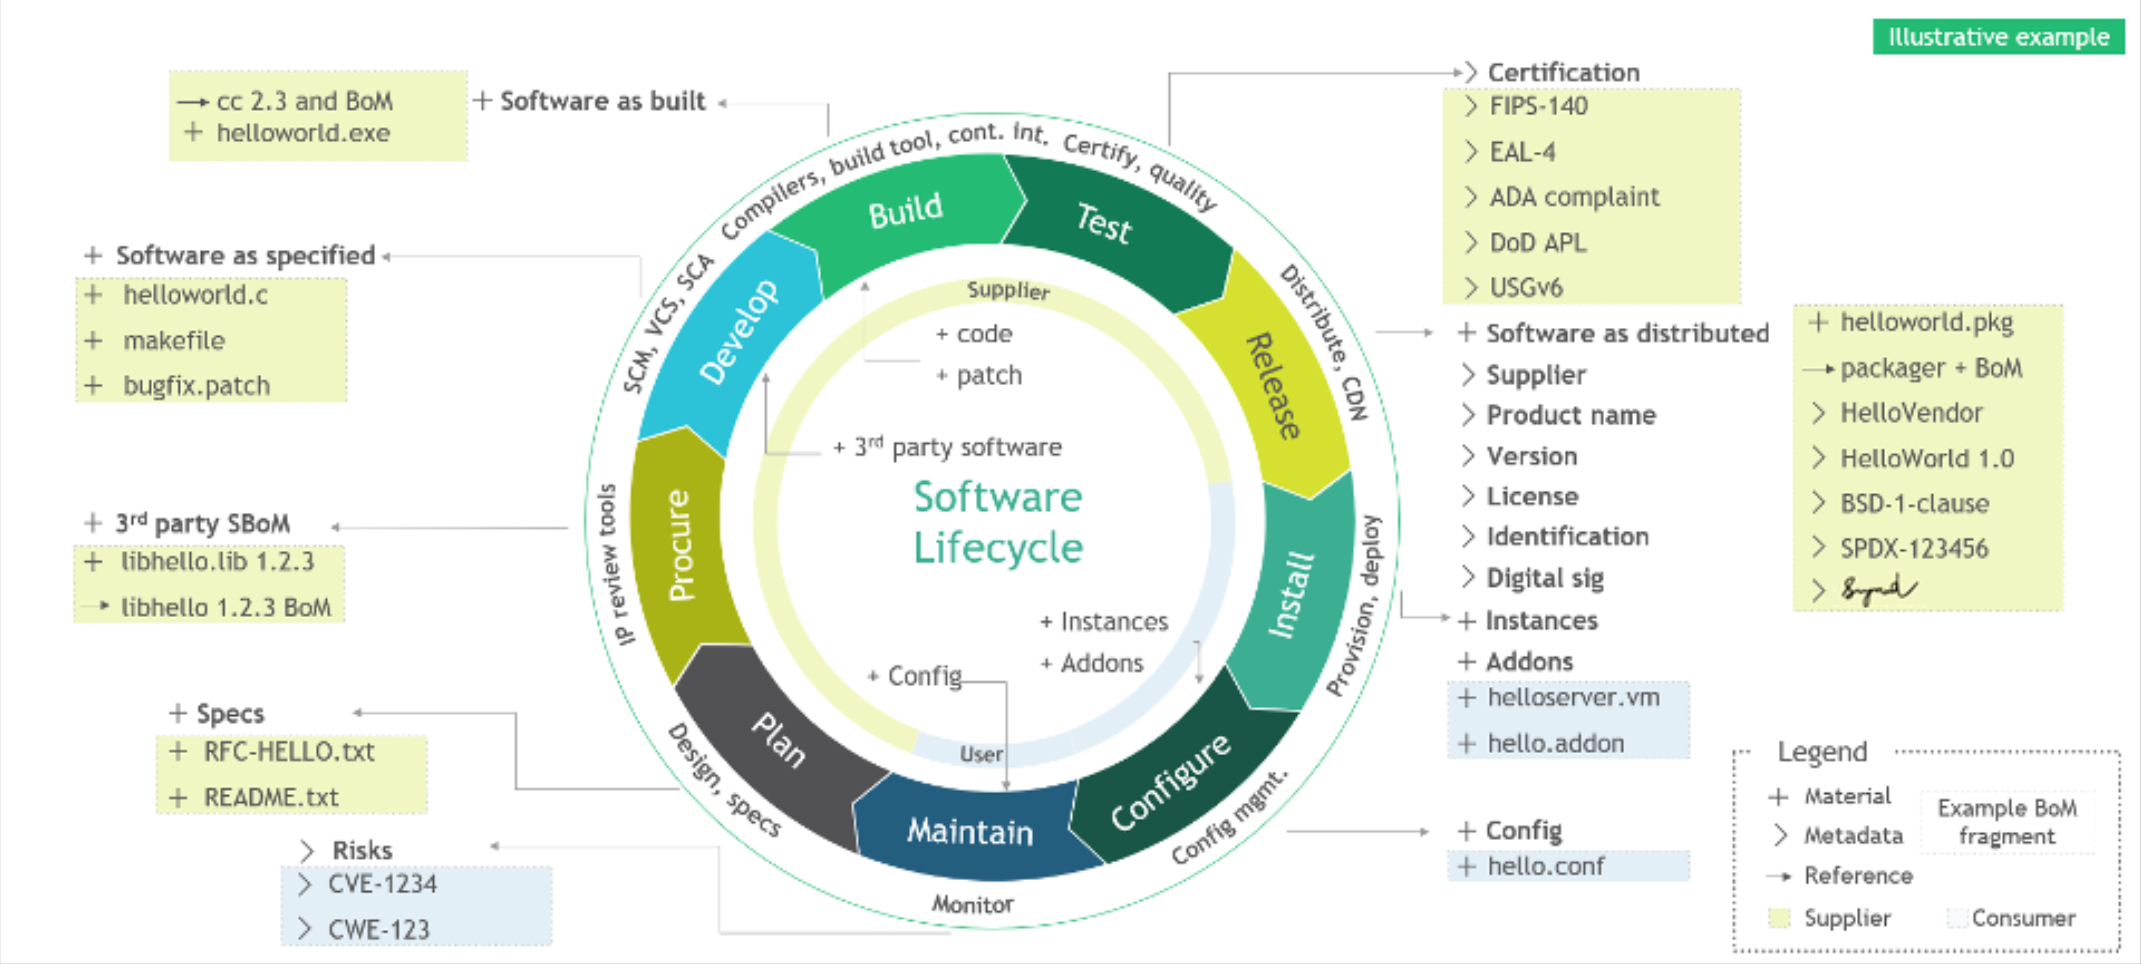
SBOMs មាននៅក្នុងទម្រង់ផ្សេងៗគ្នា ដែលទម្រង់នីមួយៗមានគុណសម្បត្តិ និងគុណវិបត្តិរបស់វា។ SPDX និង CycloneDX ស្ថិតក្នុងចំណោមទម្រង់ដែលត្រូវបានគេប្រើញឹកញាប់បំផុត SBOM ទ្រង់ទ្រាយ។
ជាធម្មតាវារួមបញ្ចូលសមាសធាតុសំខាន់ៗដូចខាងក្រោម៖
- សមាសធាតុកម្មវិធី៖ បញ្ជីលម្អិតនៃសមាសធាតុកម្មវិធីទាំងអស់ដែលប្រើក្នុងផលិតផល រួមទាំងបណ្ណាល័យ ក្របខ័ណ្ឌ និងប្រព័ន្ធគោលពីរ។
- លេខកំណែ៖ ឧបករណ៍កំណត់អត្តសញ្ញាណកំណែជាក់លាក់សម្រាប់សមាសធាតុកម្មវិធីនីមួយៗ ដែលអនុញ្ញាតឱ្យមានការតាមដាន និងការកំណត់អត្តសញ្ញាណចំណុចខ្សោយដែលអាចកើតមាន។
- ភាពអាស្រ័យ៖ ផែនទីនៃទំនាក់ទំនងរវាងសមាសធាតុកម្មវិធី ដែលបង្ហាញពីរបៀបដែលពួកវាមានអន្តរកម្ម និងពឹងផ្អែកគ្នាទៅវិញទៅមក។
- ទិន្នន័យមេតាព័ត៌មានបន្ថែមទាក់ទងនឹងសមាសធាតុកម្មវិធីនីមួយៗ ដូចជាការផ្តល់អាជ្ញាប័ណ្ណ ព័ត៌មានលម្អិតរបស់អ្នកលក់ និងព័ត៌មានអំពីការរក្សាសិទ្ធិ។
- ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ៖ ប្រសិនបើមាន ព័ត៌មានអំពីចំណុចខ្សោយដែលគេស្គាល់ដែលទាក់ទងនឹងសមាសធាតុកម្មវិធី។
ឧទាហរណ៍នៃ CycloneDX SBOM ក្នុងទម្រង់ JSON
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.3",
"serialNumber": "urn:uuid:6a77d60f-8711-4fb2-ba57-80a8a4a6d2a1",
,
  "version": 1,
  "metadata": {
    "timestamp": "2023-10-30T12:30:00Z",
    "tools": [
      {
        "vendor": "Xygeni.io",
        "name": "SBOM Generator",
        "version": "1.0"
      }
    ]
  },
  "components": [
    {
      "type": "library",
      "name": "nacl-library",
      "version": "1.0.0",
      "group": "com.example.security",
      "licenses": [
        {
          "id": "Apache-2.0",
          "name": "Apache License 2.0",
          "url": "https://opensource.org/licenses/Apache-2.0"
        }
      ]
    },
    {
      "type": "application",
      "name": "secure-app",
      "version": "2.5.1",
      "group": "com.example.apps",
      "licenses": [
        {
          "id": "MIT",
          "name": "MIT License",
          "url": "https://opensource.org/licenses/MIT"
        }
      ],
      "components": [
        {
          "type": "framework",
          "name": "Spring Boot",
          "version": "2.6.0",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        },
        {
          "type": "library",
          "name": "log4j",
          "version": "2.14.1",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        }
      ]
    }
  ]
}
ហេតុអ្វី SBOM សុវត្ថិភាពមានសារៈសំខាន់នៅក្នុងសុវត្ថិភាពកម្មវិធី
ការកំណត់អត្តសញ្ញាណ និងការជួសជុលភាពងាយរងគ្រោះកាន់តែប្រសើរឡើង
SBOMពួកវាដើរតួនាទីយ៉ាងសំខាន់ក្នុងការកំណត់អត្តសញ្ញាណ និងជួសជុលចំណុចខ្សោយសុវត្ថិភាពនៅក្នុងកម្មវិធីកុំព្យូទ័រ។ តាមរយៈការផ្តល់នូវបញ្ជីសារពើភណ្ឌដ៏ទូលំទូលាយនៃសមាសធាតុកម្មវិធីទាំងអស់ និងភាពអាស្រ័យរបស់វា ពួកវាអនុញ្ញាតឱ្យអង្គការនានា៖
- តាមដានប្រភពដើមនៃសមាសធាតុ: SBOMបង្ហាញពីប្រភពដើមនៃសមាសធាតុកម្មវិធី ដែលអនុញ្ញាតឱ្យអង្គការនានាតាមដានត្រឡប់ទៅកូដប្រភព ឬកញ្ចប់ដើមសម្រាប់ការបង្ហាញភាពងាយរងគ្រោះ និងបំណះ។
- កំណត់អត្តសញ្ញាណចំណុចខ្សោយដែលគេស្គាល់: SBOMs អាចត្រូវបានស្កេនទល់នឹងមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះ ដើម្បីកំណត់ភាពងាយរងគ្រោះដែលគេស្គាល់ដែលទាក់ទងនឹងសមាសធាតុជាក់លាក់។ វិធីសាស្រ្តសកម្មនេះជួយអង្គការនានាផ្តល់អាទិភាពដល់ការបិទភ្ជាប់ភាពងាយរងគ្រោះសំខាន់ៗ មុនពេលដែលពួកវាអាចត្រូវបានវាយប្រហារដោយអ្នកវាយប្រហារ។
- ស្វ័យប្រវត្តិកម្មការស្កេនភាពងាយរងគ្រោះ: SBOMs អាចត្រូវបានប្រើដើម្បីធ្វើស្វ័យប្រវត្តិកម្មដំណើរការស្កេនភាពងាយរងគ្រោះ ដែលជួយសន្សំសំចៃពេលវេលា និងការខិតខំប្រឹងប្រែងសម្រាប់អ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខ។ ស្វ័យប្រវត្តិកម្មនេះអាចធ្វើអោយប្រសើរឡើងយ៉ាងខ្លាំងនូវប្រសិទ្ធភាពនៃកិច្ចខិតខំប្រឹងប្រែងគ្រប់គ្រងភាពងាយរងគ្រោះ។
ការអនុលោមតាមសុវត្ថិភាពកាន់តែប្រសើរឡើង Standards
ការអនុម័ត SBOM សន្តិសុខកំពុងមានសារៈសំខាន់កាន់តែខ្លាំងឡើងសម្រាប់អង្គការនានាដើម្បីបង្ហាញពីការអនុលោមតាមសន្តិសុខកម្មវិធី standardនិងបទប្បញ្ញត្តិ។ ស្ថាប័នឧស្សាហកម្ម និងភ្នាក់ងាររដ្ឋាភិបាលជាច្រើនបានបង្គាប់ឱ្យប្រើប្រាស់ SBOMs រួមទាំង៖
- ក្រសួងការពារជាតិសហរដ្ឋអាមេរិក (DoD): តម្រូវឱ្យប្រើប្រាស់ SBOMសម្រាប់កម្មវិធីទាំងអស់ដែលត្រូវបានបង្កើតឡើងសម្រាប់ ឬប្រើប្រាស់ដោយក្រសួងការពារជាតិ។
- ទីភ្នាក់ងារសន្តិសុខជាតិ (NSA): ណែនាំឱ្យប្រើប្រាស់វាដើម្បីបង្កើនប្រសិទ្ធភាព software supply chain security.
- រដ្ឋបាលទូរគមនាគមន៍ និងព័ត៌មានជាតិ (NTIA))៖ លើកកម្ពស់ការអភិវឌ្ឍ និងការទទួលយក SBOM standards និងគោលការណ៍ណែនាំ។
- ចំពោះ OpenSSF ក្រុមការងារ: គំនិតផ្តួចផ្តើមដែលដឹកនាំដោយសហគមន៍ដែលលើកកម្ពស់ standardការធ្វើឱ្យមានលក្ខណៈជាសរីរាង្គ និងការទទួលយក SBOMs.
តាមរយៈការអនុវត្តតាមអាណត្តិទាំងនេះ អង្គការនានាអាចបង្ហាញពីសមត្ថភាពរបស់ពួកគេ commitសន្តិសុខតាមអ៊ីនធឺណិត និងការពារខ្លួនពីការពិន័យ និងការផ្តន្ទាទោសដែលអាចកើតមាន។
បង្កើនតម្លាភាព និងតាមដាន
ពួកគេលើកកម្ពស់តម្លាភាព និងភាពអាចតាមដានបានពេញមួយខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ដោយផ្តល់នូវទិដ្ឋភាពច្បាស់លាស់ និងទូលំទូលាយអំពីសមាសធាតុនៃកម្មវិធី និងប្រភពដើមរបស់វា។ SBOMs អាចជួយ៖
- កំណត់អត្តសញ្ញាណនិង កាត់បន្ថយការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់: SBOMs អាចត្រូវបានប្រើដើម្បីកំណត់ភាពងាយរងគ្រោះដែលអាចកើតមានដែលបង្កឡើងតាមរយៈសមាសធាតុ ឬអ្នកផ្គត់ផ្គង់ដែលរងការសម្របសម្រួល។ ព័ត៌មាននេះអាចត្រូវបានប្រើដើម្បីចាត់វិធានការកែតម្រូវដើម្បីការពារប្រឆាំងនឹងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
- បង្កើនកិច្ចសហការរវាងភាគីពាក់ព័ន្ធ: SBOMs អាចជួយសម្រួលដល់កិច្ចសហការរវាងអ្នកអភិវឌ្ឍន៍ ក្រុមសន្តិសុខ និងអ្នកពាក់ព័ន្ធផ្សេងទៀតនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ នេះអាចជួយធានាថាអ្នកពាក់ព័ន្ធទាំងអស់មានការយល់ដឹងច្បាស់លាស់អំពីសមាសភាព និងឥរិយាបថសុវត្ថិភាពរបស់កម្មវិធី។
ការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុប្រកបដោយប្រសិទ្ធភាព
ពួកគេអាចជួយកាត់បន្ថយហានិភ័យនៃផលប៉ះពាល់ពីចំណុចខ្សោយផ្នែកសន្តិសុខដោយ៖
- ការកំណត់អត្តសញ្ញាណ និងការដោះស្រាយទាន់ពេលវេលា: SBOMអនុញ្ញាតឱ្យអង្គការនានាកំណត់អត្តសញ្ញាណ និងជួសជុលភាពងាយរងគ្រោះនៅដើមដំណើរការអភិវឌ្ឍន៍ មុនពេលពួកវាត្រូវបានដាក់ពង្រាយទៅកាន់បរិយាកាសផលិតកម្ម។ នេះអាចការពារផលប៉ះពាល់នៅខាងក្រោម ដូចជាការលួចចូលទិន្នន័យ និងការដាច់ចរន្តអគ្គិសនី។
- ពេលវេលាកាត់បន្ថយសម្រាប់ដំណោះស្រាយ៖ SBOMs អាចពន្លឿនដំណើរការជួសជុលកំហុសដោយផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវការយល់ដឹងច្បាស់លាស់អំពីសមាសធាតុដែលរងផលប៉ះពាល់ និងភាពអាស្រ័យរបស់វា។ នេះអាចកាត់បន្ថយពេលវេលាដែលត្រូវការដើម្បីកំណត់ និងអនុវត្តការជួសជុលកំហុស ដោយកាត់បន្ថយឱកាសសម្រាប់អ្នកវាយប្រហារក្នុងការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ។
និន្នាការដែលកំពុងរីកចម្រើននៅក្នុង SBOM ការទទួលយកសន្តិសុខ
ក្នុងនាមជាការអនុម័ត SBOMs បន្តរីកចម្រើន និន្នាការថ្មីៗជាច្រើនកំពុងផ្លាស់ប្តូរទេសភាព៖
- Standardការធ្វើសមាហរណកម្ម និង អន្តរប្រតិបត្តិការ៖ ចំពោះ standardការធ្វើឲ្យមានទម្រង់ដូចជា CycloneDX កំពុងលើកកម្ពស់អន្តរប្រតិបត្តិការរវាងឧបករណ៍ និងវេទិកាផ្សេងៗគ្នា។
- ការរួមបញ្ចូលជាមួយ DevOps និង CI/CD Pipelines: SBOMs កំពុងត្រូវបានបញ្ចូលទៅក្នុង DevOps និង CI/CD pipelineដើម្បីធ្វើស្វ័យប្រវត្តិកម្មការបង្កើត ការគ្រប់គ្រង និងការចែកចាយទិន្នន័យ។
- ពពក - ផ្អែកលើ SBOM ដំណោះស្រាយ: ផ្អែកលើពពក SBOM ដំណោះស្រាយកំពុងលេចចេញជារូបរាង ដោយផ្តល់ឱ្យអង្គការនានានូវវេទិកាដែលអាចធ្វើមាត្រដ្ឋានបាន និងមានសុវត្ថិភាពសម្រាប់គ្រប់គ្រងទិន្នន័យរបស់ពួកគេ។
- កិច្ចសហការ និងការកសាងសហគមន៍កាន់តែកើនឡើង៖ ចំពោះ SBOM សហគមន៍កំពុងរីកចម្រើន ដោយមានអង្គការ និងបុគ្គលសហការគ្នាលើគំនិតផ្តួចផ្តើមដើម្បីលើកកម្ពស់ SBOM ការទទួលយក និងការអភិវឌ្ឍសន្តិសុខ។
តើខ្ញុំទទួលបានដោយរបៀបណា SBOM និងបង្កើនសុវត្ថិភាពកម្មវិធីរបស់ខ្ញុំ?
ឥឡូវនេះ អ្នកបានដឹងហើយថា អ្វីទៅជា SBOM អ្នកយល់ថាការបង្កើត និងការរក្សា SBOM សន្តិសុខអាចជាកិច្ចការស្មុគស្មាញ ជាពិសេសសម្រាប់អង្គការដែលមានខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដ៏ធំ និងស្មុគស្មាញ។ វេទិការបស់ Xygeni អាចបង្កើតដោយស្វ័យប្រវត្តិ SBOMសម្រាប់ឃ្លាំងកម្មវិធីរបស់អ្នកក្នុងទម្រង់ SPDX និង CycloneDX ដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ។ វាក៏ធានានូវការអនុលោមតាមបទប្បញ្ញត្តិ និងឧស្សាហកម្មរបស់រដ្ឋាភិបាលសហរដ្ឋអាមេរិកផងដែរ។ standardដូចជាទីភ្នាក់ងារសន្តិសុខតាមអ៊ីនធឺណិត និងហេដ្ឋារចនាសម្ព័ន្ធ (CISក) តម្រូវការរបស់ស.
បដិវត្តន៍សុវត្ថិភាពកម្មវិធី និងធានាបាននូវភាពសុចរិតឌីជីថល
SBOM គឺជាកម្លាំងផ្លាស់ប្តូរមួយនៅក្នុងពិភពឌីជីថល ដែលធ្វើបដិវត្តន៍ software supply chain security និងផ្តល់អំណាចដល់អង្គការនានាក្នុងការរុករកភាពស្មុគស្មាញនៃប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីទំនើបដោយមានទំនុកចិត្ត។ សមត្ថភាពរបស់ពួកគេក្នុងការបង្កើនតម្លាភាព ការពារភាពសុចរិត និងធ្វើឱ្យការអនុលោមតាមច្បាប់កាន់តែមានប្រសិទ្ធភាព ធ្វើឱ្យពួកគេក្លាយជាឧបករណ៍សំខាន់សម្រាប់ក្រុមសន្តិសុខនៅទូទាំងពិភពលោក។
ការឱបក្រសោប SBOM សន្តិសុខគឺមានសារៈសំខាន់សម្រាប់អង្គការណាមួយដែលមានគោលបំណងកែលម្អការអនុវត្តសន្តិសុខកម្មវិធី។ ការយល់ដឹងអំពីអ្វីដែលជា SBOM បង្កើនភាពមើលឃើញនៃខ្សែសង្វាក់ផ្គត់ផ្គង់ ដោយជួយក្រុមសន្តិសុខគ្រប់គ្រងហានិភ័យ និងធានាការអនុលោមតាមច្បាប់ប្រកបដោយប្រសិទ្ធភាព។
As SBOM ការទទួលយកនៅតែបន្តកើនឡើង តួនាទីសំខាន់របស់វាក្នុងការការពារប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីកាន់តែច្បាស់ឡើងៗ។ អង្គការដែលឱបក្រសោប SBOMs មិនត្រឹមតែគ្រប់គ្រងភាពងាយរងគ្រោះប៉ុណ្ណោះទេ ពួកគេកំពុងវិនិយោគលើអនាគតនៃសុវត្ថិភាពកម្មវិធី ដោយធានាបាននូវភាពសុចរិត និងភាពធន់ដែលមិនរង្គោះរង្គើនៃហេដ្ឋារចនាសម្ព័ន្ធឌីជីថលរបស់ពួកគេ។ SBOMs មិនមែនគ្រាន់តែជាឧបករណ៍មួយប៉ុណ្ណោះទេ; វាគឺជាការចាំបាច់ជាយុទ្ធសាស្ត្រសម្រាប់អង្គការនានាដែលកំពុងស្វែងរកការរីកចម្រើននៅក្នុងពិភពលោកដែលមានការតភ្ជាប់គ្នាខ្ពស់ និងជំរុញដោយទិន្នន័យ។

