






ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ គឺចាំបាច់សម្រាប់ការការពារប្រព័ន្ធសំខាន់ៗ និងរក្សាបាននូវនិរន្តរភាពអាជីវកម្ម។ ប៉ុន្តែ តើការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជាអ្វីហើយតើក្រុមសន្តិសុខ និង DevOps អាចអនុវត្តវាដោយរបៀបណា? នៅក្នុងស្នូលរបស់វា វាគឺជាដំណើរការនៃការកំណត់អត្តសញ្ញាណ ការវាយតម្លៃ និងការកាត់បន្ថយហានិភ័យដែលបណ្តាលមកពីការបរាជ័យរបស់ប្រព័ន្ធ កំហុសរបស់មនុស្ស ឬការគំរាមកំហែងពីខាងក្រៅ។ គួរឱ្យព្រួយបារម្ភណាស់ ៤០% នៃអាជីវកម្មមិនអាចបើកឡើងវិញបានទេ បន្ទាប់ពីមានវិបត្តិមួយsaster—ជាការរំលឹកយ៉ាងច្បាស់អំពីផលវិបាកនៃហានិភ័យដែលមិនទាន់បានកាត់បន្ថយ។ ដូច្នេះ ដោយការឱបក្រសោបភាពច្បាស់លាស់ ការអនុវត្តល្អបំផុតនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការអង្គការនានាអាចផ្លាស់ប្តូរពីការពន្លត់អគ្គីភ័យបែបប្រតិកម្មទៅជាការការពារប្រកបដោយភាពសកម្ម—ការធានាសុវត្ថិភាព ល្បឿន និងភាពធន់គឺដើរទន្ទឹមគ្នា។
តម្លៃយុទ្ធសាស្ត្រនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ
ក្រៅពីការការពារប្រឆាំងនឹងការគំរាមកំហែង ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ ដើរតួនាទីយ៉ាងសំខាន់ក្នុង៖
ធានានូវការបន្តអាជីវកម្ម៖ តាមរយៈការរំពឹងទុក និងការកាត់បន្ថយការរំខានដែលអាចកើតមាន ORM ជួយរក្សាប្រតិបត្តិការប្រកបដោយភាពរលូន សូម្បីតែក្នុងស្ថានភាពមិនល្អក៏ដោយ។
ស្ថិរភាពហិរញ្ញវត្ថុ៖ ការគ្រប់គ្រងហានិភ័យដោយសកម្មកាត់បន្ថយលទ្ធភាពនៃឧប្បត្តិហេតុចំណាយច្រើន ដោយហេតុនេះការពារសុខភាពហិរញ្ញវត្ថុរបស់អង្គការ។
ការគ្រប់គ្រងកេរ្តិ៍ឈ្មោះ៖ ក្របខ័ណ្ឌ ORM ដ៏រឹងមាំមួយជួយបង្កើនទំនុកចិត្តរបស់អតិថិជន និងរក្សាកេរ្តិ៍ឈ្មោះរបស់អង្គការដោយការពារឧប្បត្តិហេតុដែលអាចនាំឱ្យមានការមិនទុកចិត្តពីសាធារណជន។
ហេតុអ្វីបានជាការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការមានសារៈសំខាន់នៅក្នុងសន្តិសុខតាមអ៊ីនធឺណិត
ឧបករណ៍សុវត្ថិភាពបែបប្រពៃណីដូចជាជញ្ជាំងភ្លើង និងកម្មវិធីកំចាត់មេរោគលែងគ្រប់គ្រាន់ទៀតហើយ។ យ៉ាងណាមិញ ហានិភ័យជាច្រើនមិនកើតឡើងនៅបរិវេណនោះទេ—វាកើតឡើងនៅខាងក្នុងកូដ pipelineឬសូម្បីតែដោយសារតែកំហុសរបស់មនុស្ស។ នេះជាកន្លែងដែល ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ បោះជំហានចូលមក ដោយផ្តល់ជូននូវវិធីឆ្លាតវៃជាងមុន និងលឿនជាងមុន ដើម្បីដោះស្រាយការគំរាមកំហែងក្នុងពិភពពិត។
ប្រសិនបើធ្វើបានត្រឹមត្រូវ វាជួយក្រុមនានាបង្កើតកម្មវិធីដែលមានសុវត្ថិភាពជាងមុនដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ។ ខាងក្រោមនេះជារបៀប៖
ការរកឃើញដំបូងនៃការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងភាពងាយរងគ្រោះ
ដំបូងឡើយ ឧបករណ៍វិភាគកូដឋិតិវន្ត (SAST) និងម៉ាស៊ីនស្កេនប្រភពបើកចំហ (SCA) ចាប់កំហុស និងចំណុចខ្វះខាតផ្នែកសុវត្ថិភាពមុនពេលដែលពួកវាឈានដល់ការផលិត។ តាមរយៈការផ្លាស់ប្តូរការរកឃើញហានិភ័យទៅខាងឆ្វេង ក្រុមការងារជួសជុលបញ្ហាតាំងពីដំបូង—នៅក្នុង IDE ឬអំឡុងពេលពិនិត្យ PR—កាត់បន្ថយការងារឡើងវិញ និងការប៉ះពាល់។
ការបង្ការឧប្បត្តិហេតុដោយសារតែកំហុសផ្ទៃក្នុង
កំហុសកើតឡើង។ ឧទាហរណ៍ អាថ៌កំបាំងដែលបានអ៊ិនកូដយ៉ាងរឹងមាំ ការពឹងផ្អែកហួសសម័យ ឬការផ្ទៀងផ្ទាត់ដែលបាត់អាចរអិលចូលទៅក្នុងមូលដ្ឋានកូដបានយ៉ាងងាយស្រួល។ ប៉ុន្តែជាមួយនឹងការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិដែលបានបញ្ចូលទៅក្នុង CI/CDបញ្ហាទាំងនេះអាចត្រូវបានសម្គាល់ និងរារាំងមុនពេលបញ្ចូលគ្នា ដែលកាត់បន្ថយហានិភ័យដោយមិនបន្ថែមឧបសគ្គ។
ការត្រួតពិនិត្យហេដ្ឋារចនាសម្ព័ន្ធជាបន្តបន្ទាប់
សព្វថ្ងៃនេះ ហេដ្ឋារចនាសម្ព័ន្ធគ្រាន់តែជាកូដប៉ុណ្ណោះ—Terraform, Kubernetes និងអ្វីៗផ្សេងទៀត។ នោះហើយជាមូលហេតុដែលការស្កេនគំរូទាំងនេះសម្រាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវគឺជាគន្លឹះ។ វាជួយចាប់របស់របរដូចជាច្រកបើកចំហ ឬតួនាទី IAM ខ្សោយ។ មុន ពួកវាបង្កើតចន្លោះប្រហោងសុវត្ថិភាពលើពពក។
ការធានាការអនុលោមភាព
សន្តិសុខមិនមែនគ្រាន់តែជាការរក្សាសុវត្ថិភាពនោះទេ—វាគឺអំពីការបញ្ជាក់វា។ ហានិភ័យធម្មតា ការវាយតម្លៃ, ផ្លូវសវនកម្ម និងគោលនយោបាយស្វ័យប្រវត្តិជួយក្រុមឱ្យរក្សាភាពស៊ីសង្វាក់គ្នាជាមួយឧស្សាហកម្ម standardដូចជា NIST, ISO/IEC 27001 ឬ OWASP។ នេះកាត់បន្ថយការចំណាយលើការអនុលោមតាមច្បាប់ និងកសាងទំនុកចិត្តជាមួយភាគីពាក់ព័ន្ធ។
រក្សាសុវត្ថិភាព និងល្បឿនឲ្យស្របគ្នា
អ្វីដែលសំខាន់បំផុតនោះគឺ ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជួយរក្សាក្រុមសន្តិសុខ និងក្រុមវិស្វកម្មរបស់អ្នកឲ្យនៅជាមួយគ្នា។ តាមរយៈការច្រោះសំឡេងរំខានចេញ ការបង្ហាញតែបញ្ហាដែលអាចអនុវត្តបាន និងការធ្វើស្វ័យប្រវត្តិកម្មផ្នែកដែលគួរឱ្យធុញទ្រាន់ វាធានាថាអ្នកអាចធ្វើចលនាបានលឿន — ដោយមិនចាំបាច់លះបង់ភាពស្ងប់ចិត្តឡើយ។
តើការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជាអ្វី?
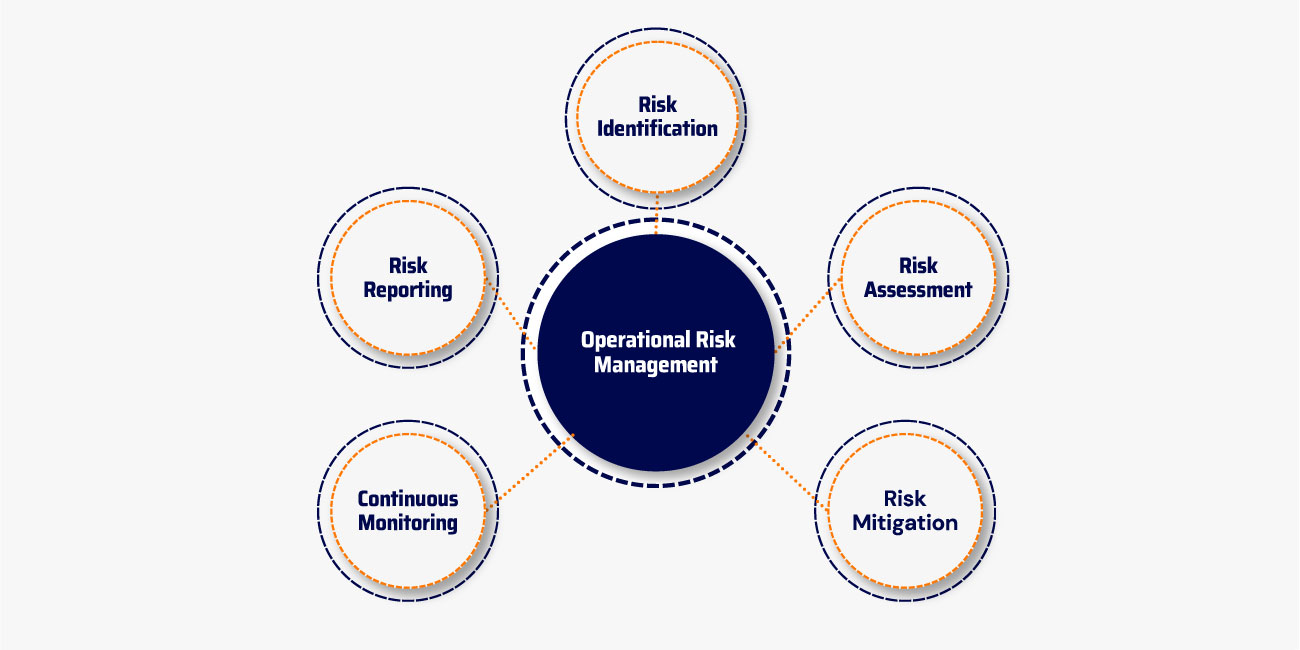
ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការគឺជាដំណើរការបន្តមួយដែលលាតសន្ធឹងពីការអភិវឌ្ឍរហូតដល់ការដាក់ពង្រាយ។ ខណៈពេលដែលត្រូវបានអនុវត្តតាមប្រពៃណីចំពោះហេដ្ឋារចនាសម្ព័ន្ធ និងប្រព័ន្ធប្រតិបត្តិការ ឥឡូវនេះវាមានសារៈសំខាន់ណាស់ក្នុងការផ្លាស់ប្តូរការអនុវត្តទាំងនេះទៅខាងឆ្វេង - ដោយចាប់ផ្តើមតាំងពីវដ្តអភិវឌ្ឍន៍កម្មវិធី។
នេះជារបៀបដែលសសរស្តម្ភស្នូលនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការបកប្រែទៅជាបរិយាកាស DevSecOps សព្វថ្ងៃនេះ៖
ការកំណត់អត្តសញ្ញាណហានិភ័យ៖ ពីកូដទៅពពក
ការកំណត់អត្តសញ្ញាណហានិភ័យសម័យទំនើបពាក់ព័ន្ធនឹង ការរកឃើញភាពមិនប្រក្រតី លំនាំកូដមិនមានសុវត្ថិភាព និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ នៅទូទាំងលំហូរការងារអភិវឌ្ឍន៍ហេដ្ឋារចនាសម្ព័ន្ធ និងកម្មវិធី។ នេះរួមបញ្ចូលទាំងភាពងាយរងគ្រោះនៃស្រទាប់កម្មវិធី ហានិភ័យនៃការពឹងផ្អែក និងឥរិយាបថគួរឱ្យសង្ស័យដែលលេចឡើងក្នុងអំឡុងពេលដំណើរការ ឬ commit- សកម្មភាពកម្រិត។
ការវាយតម្លៃហានិភ័យ៖ ការកំណត់អាទិភាពដែលមានសារៈសំខាន់
មិនមែនហានិភ័យទាំងអស់សុទ្ធតែដូចគ្នានោះទេ។ ក្រុមនានាត្រូវតែវាយតម្លៃទាំងភាពធ្ងន់ធ្ងរ និងភាពងាយរងគ្រោះ ដើម្បីផ្តោតលើអ្វីដែលសំខាន់បំផុត។ នេះរួមបញ្ចូលទាំង ចីវលោកំណត់អាទិភាព ដែលរួមបញ្ចូលសញ្ញាដូចជា ការវិភាគលទ្ធភាពទៅដល់, ផលប៉ះពាល់អាជីវកម្ម។និង ការដាក់ពិន្ទុ EPSSដែលជួយក្រុមសន្តិសុខ និងអ្នកអភិវឌ្ឍន៍ក្នុងការកំណត់ចំណុចខ្សោយប្រកបដោយប្រសិទ្ធភាព។
ការកាត់បន្ថយហានិភ័យ៖ ស្វ័យប្រវត្តិកម្មដើម្បីបង្កើនល្បឿន
ដើម្បីផ្លាស់ទីហួសពីការបិទភ្ជាប់ដោយដៃ ក្រុមនានាទាញយកអត្ថប្រយោជន៍ពីការដោះស្រាយដោយស្វ័យប្រវត្តិ SCAនិងការរកឃើញអាថ៌កំបាំង។ ការរួមបញ្ចូលការដកហូតដោយស្វ័យប្រវត្តិកាត់បន្ថយអន្តរាគមន៍ដោយដៃបន្ថែមទៀត ដែលអនុញ្ញាតឱ្យមានការកាត់បន្ថយហានិភ័យជាក់ស្តែង។ នេះកាត់បន្ថយការប៉ះពាល់ និងការពារការពន្លត់អគ្គីភ័យដែលមានប្រតិកម្មក្នុងអំឡុងពេលបញ្ចេញ។
ការត្រួតពិនិត្យជាបន្តបន្ទាប់៖ រួមបញ្ចូលគ្នា មិនមែនដាច់ដោយឡែកទេ
សុវត្ថិភាពមិនគួរត្រូវបានចាក់សោរទេ។ ផ្ទុយទៅវិញ វាត្រូវបានបង្កប់នៅក្នុង CI/CD pipelines, គាំទ្រដោយ ការស្កេនដែលបានគ្រប់គ្រង, ការត្រួតពិនិត្យដោយដៃនិងការតាមដានឥរិយាបថជាបន្តបន្ទាប់។ ការប្រើប្រាស់ប្រភពដូចជា ទេសភាពគំរាមកំហែង ENISAក្រុមការងារនានាទទួលបានព័ត៌មាន និងត្រៀមខ្លួនទប់ទល់នឹងការគំរាមកំហែងដែលកំពុងវិវត្ត។
ការរាយការណ៍អំពីហានិភ័យ៖ ច្បាស់លាស់ ភ្ជាប់ទំនាក់ទំនង និងអាចអនុវត្តបាន
ការរកឃើញអំពីសុវត្ថិភាពមានន័យតិចតួចបើគ្មានភាពមើលឃើញ។ dashboardអ៊ឹង, ការរួមបញ្ចូលប្រព័ន្ធលក់សំបុត្រនិង ការជូនដំណឹងដោយស្វ័យប្រវត្តិអ្នកពាក់ព័ន្ធ — ចាប់ពីអ្នកវិភាគសន្តិសុខរហូតដល់អ្នកអភិវឌ្ឍន៍ — ទទួលបានបរិបទ និងការណែនាំដែលត្រូវការដើម្បីចាត់វិធានការយ៉ាងឆាប់រហ័ស។
ការអនុវត្តល្អបំផុតសម្រាប់ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ
ដើម្បីគ្រប់គ្រងហានិភ័យសន្តិសុខប្រកបដោយប្រសិទ្ធភាព ការអនុម័តការអនុវត្តល្អបំផុតនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការដូចខាងក្រោម៖
១. លើកកម្ពស់វប្បធម៌នៃការយល់ដឹងអំពីហានិភ័យ
ធានាថាសមាជិកក្រុមគ្រប់រូប — ចាប់ពីអ្នកអភិវឌ្ឍន៍រហូតដល់នាយកប្រតិបត្តិ — យល់ពីតួនាទីរបស់ពួកគេក្នុងការកំណត់ និងកាត់បន្ថយហានិភ័យ។ ការលើកកម្ពស់ វប្បធម៌នៃការយល់ដឹងអំពីសន្តិសុខតាមអ៊ីនធឺណិត ជួយបញ្ចូលការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការទៅក្នុងលំហូរការងារប្រចាំថ្ងៃ។
២. អនុវត្តអភិបាលកិច្ច និងការត្រួតពិនិត្យដ៏រឹងមាំ
បង្កើតគោលនយោបាយ នីតិវិធី និងយន្តការទទួលខុសត្រូវច្បាស់លាស់ ដើម្បីធានាបាននូវសកម្មភាពគ្រប់គ្រងហានិភ័យដែលស៊ីសង្វាក់គ្នា និងស្របគ្នា។ ការធ្វើសវនកម្ម និងការពិនិត្យឡើងវិញជាប្រចាំអាចកំណត់ចំណុចដែលត្រូវកែលម្អ។
3. អានុភាពស្វ័យប្រវត្តិកម្ម
ប្រើប្រាស់ឧបករណ៍ទំនើបៗដូចជា ការវិភាគហានិភ័យ ការធ្វើគំរូព្យាករណ៍ និងប្រព័ន្ធត្រួតពិនិត្យដោយស្វ័យប្រវត្តិ ដើម្បីផ្តល់នូវការយល់ដឹងជាក់ស្តែងអំពីហានិភ័យដែលអាចកើតមាន។ ស្វ័យប្រវត្តិកម្មកាត់បន្ថយលទ្ធភាពនៃកំហុសរបស់មនុស្ស និងបង្កើនពេលវេលាឆ្លើយតប។
4. ការអប់រំ និងការបណ្តុះបណ្តាលជាបន្តបន្ទាប់
សិក្ខាសាលា សិក្ខាសាលា និងម៉ូឌុលសិក្សាតាមអ៊ីនធឺណិតជាទៀងទាត់ អាចជួយកសាងសមត្ថភាពក្នុងការគ្រប់គ្រងហានិភ័យ ដោយធ្វើឱ្យប្រាកដថាបុគ្គលិកត្រូវបានបំពាក់ដោយបច្ចេកទេសទំនើបៗសម្រាប់ដោះស្រាយហានិភ័យប្រតិបត្តិការ។
៥. ប្តូរលេខសុវត្ថិភាពទៅឆ្វេង
បញ្ចូលវិធានការសន្តិសុខនៅដើមដំណើរការអភិវឌ្ឍន៍ ដើម្បីចាប់បញ្ហាមុនពេលវាឈានដល់ការផលិត។ វិធីសាស្រ្តសកម្មនេះកាត់បន្ថយហានិភ័យនៅផ្នែកខាងក្រោម និងស្របនឹងលំហូរការងារ DevSecOps។
៦. ផ្តល់អាទិភាពដោយផ្អែកលើលទ្ធភាពកេងប្រវ័ញ្ច
មិនមែនភាពងាយរងគ្រោះទាំងអស់សុទ្ធតែបង្កការគំរាមកំហែងកម្រិតដូចគ្នានោះទេ។ សូមប្រើប្រាស់ការវិភាគលទ្ធភាពទទួលបាន និងរង្វាស់ប្រព័ន្ធវាយតម្លៃការព្យាករណ៍ការកេងប្រវ័ញ្ច (EPSS) ដើម្បីផ្តោតលើហានិភ័យដែលធ្ងន់ធ្ងរ និងទំនងជាត្រូវបានកេងប្រវ័ញ្ច។
៣. ហេដ្ឋារចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពជាកូដ (IaC)
ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុង IaC អាចនាំឱ្យមានការរំលោភបំពានសុវត្ថិភាពយ៉ាងសំខាន់។ ស្កេន និងវាយតម្លៃជាប្រចាំ IaC គំរូដើម្បីកំណត់ និងកែតម្រូវចំណុចខ្វះខាតដែលអាចកើតមាន មុនពេលដាក់ពង្រាយ។
8. ត្រួតពិនិត្យជាបន្តបន្ទាប់
ប្រើប្រាស់ការរកឃើញភាពមិនប្រក្រតី និងការត្រួតពិនិត្យឥរិយាបថក្នុងពេលវេលាជាក់ស្តែង ដើម្បីកំណត់ និងដោះស្រាយសញ្ញានៃបញ្ហាឱ្យបានឆាប់ សូម្បីតែមុនពេលដែលភាពងាយរងគ្រោះត្រូវបានកេងប្រវ័ញ្ចក៏ដោយ។
ការអនុវត្តការអនុវត្តល្អបំផុតទាំងនេះជួយបង្កើនការកាត់បន្ថយការគំរាមកំហែង ធ្វើអោយប្រសើរឡើងនូវការអនុលោមតាមច្បាប់ និងជួយសម្រួលដល់ការចែកចាយកម្មវិធីដែលមានសុវត្ថិភាព និងលឿនជាងមុន។
របៀបដែល Xygeni គាំទ្រការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការនៅគ្រប់ជំហាន
នៅ Xygeni យើងមើលឃើញថាការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការមិនមែនជាកិច្ចការម្តងម្កាលនោះទេ — ប៉ុន្តែជាដំណើរការបន្ត ផ្លាស់ប្តូរទៅខាងឆ្វេង ដែលចាប់ផ្តើមនៅដើមដំបូងនៃការអភិវឌ្ឍន៍។ វេទិកាទាំងអស់នៅក្នុងតែមួយរបស់យើងសមនឹងវដ្តជីវិតកម្មវិធីរបស់អ្នកដោយធម្មជាតិ ដោយផ្តល់ជូននូវភាពមើលឃើញ ស្វ័យប្រវត្តិកម្ម និងបរិបទដែលត្រូវការដើម្បីនាំមុខហានិភ័យដោយមិនធ្វើឱ្យក្រុមរបស់អ្នកយឺតយ៉ាវ។
ការកំណត់អត្តសញ្ញាណហានិភ័យ
ដំបូងឡើយ អ្នកមិនអាចជួសជុលអ្វីដែលអ្នកមើលមិនឃើញបានទេ។ នោះហើយជាមូលហេតុដែលការកំណត់អត្តសញ្ញាណហានិភ័យគឺជាជំហានដំបូង និងសំខាន់បំផុត។ វេទិកាទាំងអស់នៅក្នុងតែមួយរបស់ Xygeni ប្រមូលផ្តុំស្រទាប់រកឃើញច្រើនដើម្បីបង្ហាញហានិភ័យនៅទូទាំងដំណើរការអភិវឌ្ឍន៍ទាំងមូលរបស់អ្នក។
ជាពិសេស យើងជួយក្រុមស្វែងរក លេខកូដមិនមានសុវត្ថិភាពបណ្ណាល័យប្រភពបើកចំហដែលងាយរងគ្រោះ hអាថ៌កំបាំងដែលបានអ៊ិនកូដនិងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ — ទាំងអស់នៅកន្លែងតែមួយ។ ជាលទ្ធផល ក្រុមនានាអាចរកឃើញ និងកែតម្រូវបញ្ហាបានទាន់ពេលវេលា ជៀសវាងចំណុចខ្វះខាត និងចាត់វិធានការមុនពេលហានិភ័យរីករាលដាលហួសពីការគ្រប់គ្រង។
ការវាយតម្លៃហានិភ័យ
ជាការពិតណាស់ មិនមែនគ្រប់ចំណុចខ្សោយទាំងអស់សុទ្ធតែមានសារៈសំខាន់នោះទេ។ ចំណុចខ្សោយខ្លះអាចនឹងមិនដែលត្រូវបានកេងប្រវ័ញ្ចឡើយ ខណៈពេលដែលចំណុចខ្សោយខ្លះទៀតបង្កការគំរាមកំហែងភ្លាមៗ។ នេះជាកន្លែងដែលការកំណត់អាទិភាពឆ្លាតវៃរបស់ Xygeni ចូលមក។
វេទិការបស់យើងរួមបញ្ចូលគ្នា ភាពធ្ងន់ធ្ងរនៃ CVSS, ពិន្ទុកេងប្រវ័ញ្ច EPSS v4 និងការវិភាគលទ្ធភាពទៅដល់ ដើម្បីចាត់ថ្នាក់ការរកឃើញដោយផ្អែកលើហានិភ័យក្នុងពិភពពិត។ លើសពីនេះ អ្នកអាចប្ដូរតាមបំណងចីវលោអាទិភាពឱ្យត្រូវនឹងតម្រូវការអាជីវកម្មរបស់អ្នក — មិនថាវាផ្អែកលើការអនុលោមតាម ផលប៉ះពាល់ ឬលទ្ធភាពនោះទេ។ ជាលទ្ធផល ក្រុមកាត់បន្ថយភាពអស់កម្លាំងដោយប្រុងប្រយ័ត្ន និងផ្តោតតែលើអ្វីដែលសំខាន់ពិតប្រាកដប៉ុណ្ណោះ។
ការកាត់បន្ថយហានិភ័យ
នៅពេលដែលហានិភ័យត្រូវបានវាយតម្លៃ វាដល់ពេលដែលត្រូវធ្វើសកម្មភាពហើយ។ ជាសំណាងល្អ Xygeni បង្កើនល្បឿនការដោះស្រាយជាមួយនឹងឧបករណ៍ដូចជា ការវិភាគសមាសភាពកម្មវិធី (SCA)ការរកឃើញអាថ៌កំបាំង និងការបិទភ្ជាប់ដោយស្វ័យប្រវត្តិ—ទាំងអស់នៅក្នុងវេទិកាបង្រួបបង្រួមមួយ។
ឧទាហរណ៍របស់យើង SCA កំណត់អត្តសញ្ញាណកញ្ចប់ដែលងាយរងគ្រោះ និងណែនាំកំណែដែលមានសុវត្ថិភាពជាងមុន ដែលជួយអ្នកអភិវឌ្ឍន៍ជួសជុលទាន់ពេលវេលា។ ក្នុងពេលជាមួយគ្នានេះ ការរកឃើញអាថ៌កំបាំងស្កេនរកព័ត៌មានសម្ងាត់ដែលលាតត្រដាង និងណែនាំក្រុមនានាឆ្លងកាត់ដំណើរការដកហូត និងការជំនួស។
អ្វីដែលសំខាន់បំផុតនោះគឺ Xygeni ធ្វើស្វ័យប្រវត្តិកម្មការងារភាគច្រើននេះ។ មិនថាវាជាការណែនាំកំណែដែលមានសុវត្ថិភាព ឬបង្កឱ្យមាន... pull requestយើងធ្វើឱ្យការជួសជុលបញ្ហាមានល្បឿនលឿន និងរលូន — នៅខាងក្នុងរបស់អ្នក CI/CD or SCM បរិស្ថាន។
តាមដានបន្ត
សូម្បីតែបន្ទាប់ពីលេខកូដត្រូវបានដឹកជញ្ជូនក៏ដោយ សុវត្ថិភាពត្រូវតែបន្ត។ នោះហើយជាមូលហេតុដែល Xygeni ផ្តល់ជូននូវការបន្ត ការតាមដានរបស់អ្នក pipelines និងហេដ្ឋារចនាសម្ព័ន្ធ។ រាល់ commit ហើយការសាងសង់ត្រូវបានស្កេនក្នុងពេលវេលាជាក់ស្តែង ដើម្បីចាប់យកហានិភ័យថ្មីៗ។
លើសពីនេះ ក្រុមនានាអាចដំណើរការទាំងការស្កេនដោយដៃ និងការគ្រប់គ្រង — ដោយផ្តល់ភាពបត់បែនដោយផ្អែកលើលំហូរការងារ ឬតម្រូវការអនុលោមភាព។ នេះធានាថាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការពឹងផ្អែកដែលមិនមានសុវត្ថិភាព និងឥរិយាបថមិនធម្មតាត្រូវបានរកឃើញមុនពេលពួកវាបង្កគ្រោះថ្នាក់។
របាយការណ៍ហានិភ័យ
ជាចុងក្រោយ ហានិភ័យត្រូវមានការទំនាក់ទំនងយ៉ាងច្បាស់លាស់។ Xygeni ធ្វើឱ្យរឿងនេះកាន់តែងាយស្រួលជាមួយ ពេលវេលាពិតប្រាកដ dashboardsការជូនដំណឹង និងការរួមបញ្ចូលការលក់សំបុត្រដូចជា Jira។
នោះមានន័យថាមនុស្សគ្រប់គ្នា — ចាប់ពីអ្នកដឹកនាំសន្តិសុខរហូតដល់អ្នកគ្រប់គ្រងវិស្វកម្ម — អាចចូលប្រើប្រាស់ការយល់ដឹងដែលពួកគេត្រូវការ។ ជាលទ្ធផល ការសម្រេចចិត្តcisអ៊ីយ៉ុងមានល្បឿនលឿនជាង ការអនុលោមតាមមានភាពងាយស្រួលជាង ហើយអង្គការទាំងមូលនៅតែស្របគ្នាជុំវិញរូបភាពហានិភ័យរួមមួយ។
គំនិតចុងក្រោយ៖ ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជាគុណសម្បត្តិប្រកួតប្រជែង
សរុបមក ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការគឺលើសពីគ្រាន់តែជាប្រអប់ធីកមួយទៅទៀត — វាគឺជាមូលដ្ឋានគ្រឹះជាយុទ្ធសាស្ត្រសម្រាប់ការផ្តល់កម្មវិធីដែលមានសុវត្ថិភាព និងធន់នៅក្នុងពិភពឌីជីថលដែលមានការរីកចម្រើនយ៉ាងឆាប់រហ័សនាពេលបច្ចុប្បន្ន។ ប៉ុន្តែជាដំបូង ចូរយើងពិនិត្យមើលឡើងវិញនូវអ្វីដែលជាការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ និងមូលហេតុដែលវាមានសារៈសំខាន់។
ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការសំដៅទៅលើដំណើរការនៃការកំណត់អត្តសញ្ញាណ ការវាយតម្លៃ និងការកាត់បន្ថយហានិភ័យដែលកើតឡើងពីប្រព័ន្ធ កំហុសរបស់មនុស្ស ឬការគំរាមកំហែងពីខាងក្រៅ។ នៅពេលដែលរួមបញ្ចូលគ្នាប្រកបដោយប្រសិទ្ធភាព វាផ្លាស់ប្តូរការផ្តោតអារម្មណ៍របស់ក្រុមអ្នកពីការឆ្លើយតបទៅនឹងការគំរាមកំហែងទៅជាការទប់ស្កាត់ពួកវាយ៉ាងសកម្ម។
ដោយគិតដល់ចំណុចនេះ ការទទួលយកការអនុវត្តល្អបំផុតនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជួយក្រុមអភិវឌ្ឍន៍ និងសន្តិសុខសម្រេចបានដូចខាងក្រោម៖
- បង្កើតដំណើរការដែលយល់ដឹងពីហានិភ័យដែលពង្រីកនៅទូទាំងក្រុមនានា
- កាត់បន្ថយការប៉ះពាល់នឹងសុវត្ថិភាព ខណៈពេលកំពុងបំពេញតាមការអនុលោម standards
- តម្រឹមសុវត្ថិភាពជាមួយនឹងល្បឿននៃលំហូរការងារ DevOps ទំនើប
- រក្សានិរន្តរភាពអាជីវកម្ម សូម្បីតែក្នុងអំឡុងពេលមានការរំខានដែលមិនបានរំពឹងទុកក៏ដោយ
ដោយពិចារណាលើរឿងទាំងអស់ ការយល់ដឹងអំពីអ្វីដែលជាការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ និងការអនុវត្តវិធីសាស្រ្តដែលបានបញ្ជាក់រួចមកហើយ ផ្តល់ឱ្យក្រុមនានានូវសមត្ថភាពក្នុងការគ្រប់គ្រងឥរិយាបថហានិភ័យរបស់ពួកគេ។ ជំនួសឱ្យការឆ្លើយតបទៅនឹងបញ្ហា ពួកគេកសាងភាពធន់តាំងពីដំបូង។
នៅ Xygeni វេទិការបស់យើងធ្វើឱ្យការផ្លាស់ប្តូរនេះមានភាពងាយស្រួល និងមានឥទ្ធិពល។ តាមរយៈការបង្កប់ការអនុវត្តល្អបំផុតនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការទៅក្នុងជំហាននីមួយៗនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី យើងជួយអង្គការនានាឱ្យលើសពីការអនុលោមតាមច្បាប់ និងឆ្ពោះទៅរកវប្បធម៌ហានិភ័យប្រកបដោយភាពសកម្មពិតប្រាកដ។
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅ ដើម្បីប្រែក្លាយហានិភ័យទៅជាភាពធន់?
Xygeni ផ្តល់ឱ្យអ្នកនូវស្វ័យប្រវត្តិកម្ម ភាពមើលឃើញ និងការគ្រប់គ្រង ដើម្បីធ្វើឱ្យការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការក្លាយជាឧបករណ៍ជំរុញអាជីវកម្មដ៏មានឥទ្ធិពលមួយ - ចាប់ពីកូដរហូតដល់ពពក។
???? ស្នើសុំការបង្ហាញមួយ or ស្វែងយល់បន្ថែម អំពីរបៀបដែលវេទិការបស់យើងជួយអ្នកប្រែក្លាយភាពមិនប្រាកដប្រជាទៅជាកម្លាំងប្រកួតប្រជែង។

សំណួរដែលសួរញឹកញាប់អំពីការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ៖ ពីគោលគំនិតរហូតដល់ DevSecOps ក្នុងពិភពពិត
តើការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជាអ្វី?
ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ (ORM) គឺជាដំណើរការជាបន្តបន្ទាប់នៃការកំណត់អត្តសញ្ញាណ ការវាយតម្លៃ និងការកាត់បន្ថយហានិភ័យដែលអាចកើតឡើងពីរបៀបដែលក្រុមរបស់អ្នកបង្កើត ដឹកជញ្ជូន និងដំណើរការកម្មវិធី។ ហានិភ័យទាំងនេះ — ដូចជាកូដមិនមានសុវត្ថិភាព ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬកំហុសរបស់មនុស្ស — អាចរំខានដល់ប្រតិបត្តិការ បណ្តាលឱ្យមានឧប្បត្តិហេតុសុវត្ថិភាព ឬបន្ថយល្បឿននៃការដឹកជញ្ជូន។ នោះហើយជាមូលហេតុដែល ORM គឺមានសារៈសំខាន់សម្រាប់ការរក្សាលំហូរការងារអភិវឌ្ឍន៍ឱ្យមានសុវត្ថិភាព និងប្រតិបត្តិការអាជីវកម្មឱ្យមានភាពធន់។
តើការគ្រប់គ្រងហានិភ័យដូចគ្នានឹងប្រតិបត្តិការដែរឬទេ?
មិនមែនទាំងស្រុងទេ។ ការគ្រប់គ្រងហានិភ័យគឺជាយុទ្ធសាស្ត្រទូលំទូលាយជាង ដែលរួមបញ្ចូលផ្នែកដូចជា ការអនុលោមតាមច្បាប់ ហិរញ្ញវត្ថុ និងយុទ្ធសាស្ត្រ។ ផ្ទុយទៅវិញ ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការផ្តោតជាពិសេសលើហានិភ័យក្នុងពិភពពិត ដែលកើតចេញពីសកម្មភាពប្រចាំថ្ងៃ ជាពិសេសហានិភ័យនៅខាងក្នុងអាជីវកម្មរបស់អ្នក។ SDLC, CI/CD pipelines ឬការដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធ។
តើគោលដៅចម្បងនៃការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជាអ្វី?
គោលដៅស្នូលគឺសាមញ្ញ៖ ការពារការរំខានមុនពេលវាកើតឡើង។ តាមរយៈការរកឃើញ និងដោះស្រាយហានិភ័យសន្តិសុខតាំងពីដំបូងក្នុងការអភិវឌ្ឍ អង្គការនានាអាចរក្សាពេលវេលាដំណើរការ ការពារប្រព័ន្ធសំខាន់ៗ និងរក្សាវិស្វកម្មឱ្យផ្តោតលើការសាងសង់។ ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការជួយក្រុមផ្លាស់ប្តូរពីការពន្លត់អគ្គីភ័យដែលមានប្រតិកម្មទៅជាការការពារប្រកបដោយភាពសកម្ម។
តើមានវិធីសាមញ្ញអ្វីដើម្បីពិពណ៌នាអំពីការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការ?
វាគឺជាដំណើរការឆ្លាតវៃ និងអាចធ្វើម្តងទៀតបាន ដែលជួយអ្នកឱ្យរកឃើញ កំណត់អាទិភាព និងជួសជុលបញ្ហាដែលបណ្តាលមកពីវិធីដែលកម្មវិធីត្រូវបានបង្កើត និងដំណើរការ។ មិនថាវាជាកូដប្រភពបើកចំហដែលងាយរងគ្រោះ អាថ៌កំបាំងដែលលេចធ្លាយ ឬ IaC ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ORM ធានាថាហានិភ័យទាំងនោះត្រូវបានគ្រប់គ្រងតាំងពីដំបូង — មុនពេលវាក្លាយជាបញ្ហាពិតប្រាកដ។
តើអ្នកគ្រប់គ្រងហានិភ័យប្រតិបត្តិការនៅក្នុង DevSecOps យ៉ាងដូចម្តេច?
ការគ្រប់គ្រងហានិភ័យប្រតិបត្តិការពាក់ព័ន្ធនឹងជំហានសំខាន់ៗចំនួនប្រាំ៖
កំណត់ការគំរាមកំហែង ដំបូង—ពីកូដមិនមានសុវត្ថិភាពរហូតដល់ការកំណត់រចនាសម្ព័ន្ធរសាត់បាត់—ដោយប្រើឧបករណ៍ដូចជា SAST, SCAនិងការរកឃើញអាថ៌កំបាំង។
វាយតម្លៃផលប៉ះពាល់ហានិភ័យ និងលទ្ធភាពដោយប្រើប្រាស់ទិន្នន័យអំពីភាពអាចកេងប្រវ័ញ្ចបាន (ដូចជាពិន្ទុ EPSS) និងចីវលោកំណត់អាទិភាពផ្ទាល់ខ្លួន។
កាត់បន្ថយបញ្ហា ជាមួយនឹងការដោះស្រាយដោយស្វ័យប្រវត្តិ លំនាំដើមដែលមានសុវត្ថិភាព និង CI/CD ការអនុវត្តគោលនយោបាយ។
តាមដានជាបន្តបន្ទាប់ ជាមួយ pipeline ការស្កេន និងការរកឃើញភាពមិនប្រក្រតី។
រាយការណ៍ព័ត៌មានលម្អិត តាមរយៈការ dashboards និងការជូនដំណឹង ដោយរក្សា devs, sec និង ops ឲ្យស្របគ្នា។
តើហានិភ័យប្រតិបត្តិការមើលទៅដូចអ្វីនៅក្នុងគម្រោងមួយ?
នៅក្នុងគម្រោងកម្មវិធី ហានិភ័យប្រតិបត្តិការច្រើនតែបង្ហាញជាដំណើរការមិនស៊ីសង្វាក់គ្នា — ដូចជាការប្រើប្រាស់ភាពអាស្រ័យហួសសម័យ ការសរសេរកូដសម្ងាត់ ឬការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធពពកមិនត្រឹមត្រូវ។ ហានិភ័យទាំងនេះពន្យារពេលការចេញផ្សាយ បណ្តាលឱ្យមានការដាច់ចរន្តអគ្គិសនី ឬបើកទ្វារសម្រាប់អ្នកវាយប្រហារ។ ORM ខ្លាំងមានន័យថា ការអនុវត្តដែលមានសុវត្ថិភាពតាមលំនាំដើម និងការធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យពេញមួយ... SDLC.
