






TL; កុង
«ក្រុមហ៊ុនសន្តិសុខ AI» មានន័យយ៉ាងហោចណាស់បីយ៉ាងផ្សេងគ្នា។ អ្នកលក់ខ្លះធានាសុវត្ថិភាពកូដដែល AI សរសេរ ខ្លះធានាសុវត្ថិភាពម៉ូដែល និងភ្នាក់ងារដោយខ្លួនឯង ហើយខ្លះទៀតគ្រាន់តែភ្ជាប់មុខងារ AI ទៅក្នុងឧបករណ៍ដែលមានស្រាប់។ ត្រូវដឹងថាមួយណាដែលអ្នកកំពុងវាយតម្លៃមុនពេលអ្នកប្រៀបធៀបតម្លៃ។
វិធីសាស្ត្រស្វែងរកបំបែកការគ្របដណ្តប់ពិតប្រាកដពីការបង្ហាញ។ អ្នកលក់ដែលត្រូវការចរាចរណ៍ផ្ទាល់ ឬភ្នាក់ងារដែលដាក់ពង្រាយដើម្បីស្វែងរកអ្វីមួយ អាចប្រាប់អ្នកអំពីអ្វីដែលកំពុងដំណើរការរួចហើយ។ ការរកឃើញកម្រិតកូដឋិតិវន្ត ចាប់វានៅក្នុង pull request ជំនួស។
ការតម្រឹមក្របខ័ណ្ឌគួរតែត្រូវបានត្រួតពិនិត្យ មិនមែនយកតាមជំនឿនោះទេ។ សាកលវិទ្យាល័យ LLM កំពូលទាំង ១០ របស់ OWASP, សាកលវិទ្យាល័យ AI RMF របស់ NIST និង សាកលវិទ្យាល័យ MITRE ATLAS មានស្ថេរភាព និងអាចទុកចិត្តបាន; សូមសួរអ្នកលក់ឱ្យបង្ហាញផែនទីពិតប្រាកដ មិនមែនគ្រាន់តែឡូហ្គោនៅលើស្លាយនោះទេ។
ប្រភេទនេះបានបង្រួបបង្រួមយ៉ាងឆាប់រហ័ស។ អ្នកឯកទេសដើមកំណើត AI ជាច្រើននាក់ត្រូវបានបញ្ចូលគ្នាទៅក្នុងវេទិកាធំៗចាប់តាំងពីឆ្នាំ 2024។ នោះមិនមែនជាការដកសិទ្ធិទេ ប៉ុន្តែវាមានតម្លៃក្នុងការសួរដោយផ្ទាល់ថាតើផែនទីបង្ហាញផ្លូវដែលអ្នកកំពុងទិញនៅតែមានក្នុងរយៈពេលពីរឆ្នាំទៀតឬអត់។
អ្វីដែលត្រូវរកមើលនៅក្នុងក្រុមហ៊ុនសន្តិសុខ AI
វាយបញ្ចូល “ក្រុមហ៊ុនសន្តិសុខ AI” ទៅក្នុងរបារស្វែងរក ហើយអ្នកនឹងទទួលបានអ្នកលក់រាប់សិបនាក់ដែលទាំងអស់ប្រើពាក្យប្រាំដូចគ្នា៖ បំពាក់ដោយ AI, ទូលំទូលាយ, បង្រួបបង្រួម, ជំនាន់ក្រោយ, ភ្នាក់ងារ។ គ្មានអ្វីមួយក្នុងចំណោមនោះប្រាប់អ្នកពីអ្វីដែលផលិតផលពិតជាធ្វើ ឬថាតើវាធ្វើអ្វីដែលក្រុមរបស់អ្នកត្រូវការឬអត់នោះទេ។ ការណែនាំនេះគឺជាបញ្ជីត្រួតពិនិត្យដើម្បីកាត់វា៖ អ្វីដែល “សន្តិសុខ AI” ពិតជាគ្របដណ្តប់ សំណួរដែលបំបែកសមត្ថភាពពិតប្រាកដពីស្លាយ និងទង់ក្រហមដែលបង្ហាញនៅក្នុងការវាយតម្លៃស្ទើរតែទាំងអស់។
«ក្រុមហ៊ុនសន្តិសុខ AI» មានន័យយ៉ាងហោចណាស់បីយ៉ាងផ្សេងគ្នា
មុននឹងប្រៀបធៀបនរណាម្នាក់ សូមស្វែងយល់ថាតើបញ្ហាមួយណាដែលអ្នកពិតជាកំពុងព្យាយាមដោះស្រាយ។ ស្លាកនេះគ្របដណ្តប់លើប្រភេទបីផ្សេងគ្នា ហើយអ្នកលក់ដែលពូកែខាងមួយច្រើនតែអវត្តមានពីអ្នកលក់ពីរផ្សេងទៀត។
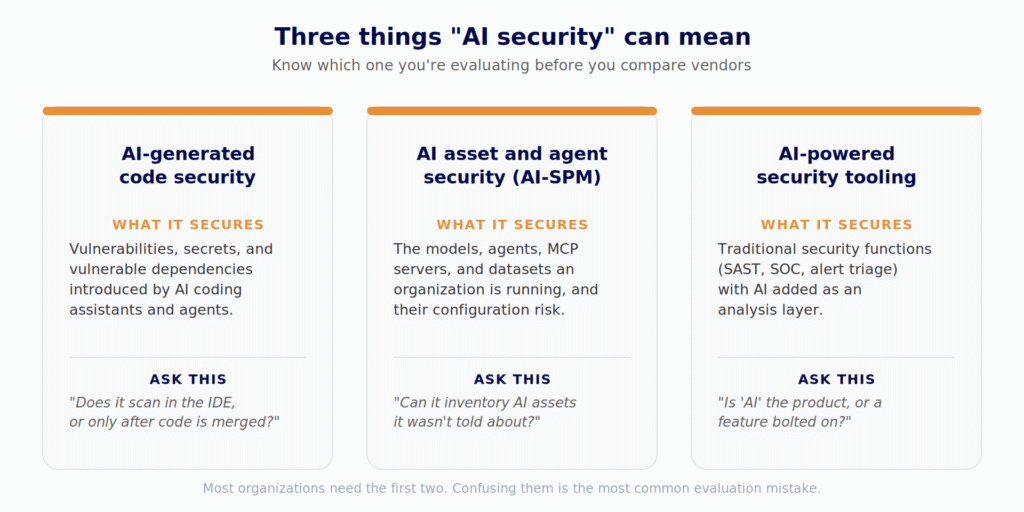
ឧបករណ៍មួយដែលបង្កើតឡើងដើម្បីធានាសុវត្ថិភាពម៉ូដែលនៅក្នុងផលិតកម្មនឹងមិនចាប់ឈ្មោះកញ្ចប់ដែលមើលឃើញមិនច្បាស់នៅក្នុង pull requestហើយម៉ាស៊ីនស្កេនកូដនឹងមិនប្រាប់អ្នកថា ម៉ាស៊ីនបម្រើ MCP ដែលមិនត្រូវបានអនុម័តបានបង្ហាញនៅក្នុង IDE របស់នរណាម្នាក់កាលពីសប្តាហ៍មុនទេ។
លក្ខណៈវិនិច្ឆ័យទិញដែលពិតជាសំខាន់
នៅពេលដែលអ្នកដឹងថាអ្នកត្រូវការប្រភេទណា ទាំងនេះគឺជាសំណួរដែលគួរសួរអ្នកលក់គ្រប់រូបនៅក្នុងបញ្ជីខ្លីរបស់អ្នក ដោយមិនគិតពីរបៀបដែលគេហទំព័ររបស់ពួកគេពិពណ៌នាអំពីពួកគេនោះទេ។
ទង់ក្រហមដែលសក្តិសមនឹងការដើរចេញ
លំនាំមួយចំនួនលេចឡើងជាញឹកញាប់នៅក្នុងប្រភេទនេះ ដែលវាមានតម្លៃក្នុងការដាក់ឈ្មោះដោយផ្ទាល់ ដោយមិនចាំបាច់ចង្អុលទៅអ្នកលក់ជាក់លាក់ណាមួយឡើយ៖
- «ដំណើរការដោយ AI» ដោយគ្មានព័ត៌មានលម្អិតនៅខាងក្រោម។ ប្រសិនបើអ្នកលក់មិនអាចពន្យល់បាន ក្នុងប្រយោគមួយ អំពីអ្វីដែល AI ពិតជាធ្វើខុសពីម៉ាស៊ីនស្កេនដែលមានមូលដ្ឋានលើច្បាប់ទេ វាគឺជាស្លាកសញ្ញាទីផ្សារ មិនមែនជាសមត្ថភាពនោះទេ។
- ផ្លាកសញ្ញាស៊ុមដែលគ្មានអ្វីនៅពីក្រោយវា។ ការដកស្រង់ OWASP ឬ NIST គឺងាយស្រួលណាស់។ សូមសួររកឧទាហរណ៍ជាក់ស្តែងមួយ ដែលជាការរកឃើញពិតប្រាកដដែលភ្ជាប់ទៅនឹងប្រភេទពិតប្រាកដនៅក្នុងក្របខ័ណ្ឌនោះ មិនមែនការគូសផែនទីពេញលេញទេ គ្រាន់តែមួយ។ ប្រសិនបើអ្នកលក់មិនអាចបង្ហាញឧទាហរណ៍តែមួយនៅនឹងកន្លែងបានទេ ផ្លាកសញ្ញានោះគឺជាគ្រឿងតុបតែង។
- ភាពមិនច្បាស់លាស់អំពីកន្លែងដែលការស្កេនកើតឡើង។ សួរដោយផ្ទាល់៖ តើកូដរបស់យើងធ្លាប់ចាកចេញពីហេដ្ឋារចនាសម្ព័ន្ធរបស់យើងក្នុងអំឡុងពេលវិភាគដែរឬទេ? អ្នកលក់ដែលមានទំនុកចិត្តលើស្ថាបត្យកម្មរបស់ខ្លួនឆ្លើយក្នុងប្រយោគមួយ។ អ្នកលក់ដែលងាកទៅរកការនិយាយអំពីការអ៊ិនគ្រីបក្នុងពេលបញ្ជូន ដោយមិនឆ្លើយសំណួរពិតប្រាកដ គ្រាន់តែប្រាប់អ្នកនូវចម្លើយ។
- កម្រិតឥតគិតថ្លៃដែលពិតជាការសាកល្បងរយៈពេល 14 ថ្ងៃ។ កម្រិតអ្នកអភិវឌ្ឍន៍ឥតគិតថ្លៃពិតប្រាកដ មិនមែនជាកម្មវិធីរាប់ថយក្រោយទេ គឺជាសញ្ញាមួយដែលអ្នកលក់មានទំនុកចិត្តគ្រប់គ្រាន់ក្នុងការអនុញ្ញាតឱ្យផលិតផលនិយាយមុន។
- សមត្ថភាពនីមួយៗគឺ «នឹងមកដល់ក្នុងពេលឆាប់ៗនេះ»។ ស្លាយផែនទីបង្ហាញផ្លូវមិនមែនជាផលិតផលទេ។ សួរថាតើការដឹកជញ្ជូនថ្ងៃនេះជាអ្វី សូមសរសេរជាលាយលក្ខណ៍អក្សរ។
តើនេះមើលទៅដូចអ្វីនៅក្នុងការអនុវត្ត
Xygeni AI Security រកឃើញ AI ដែលដំណើរការនៅទូទាំងអង្គការមួយ - ម៉ូដែល ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងឧបករណ៍សរសេរកូដ AI - ពីអ្វីដែលពួកគេបន្សល់ទុកនៅក្នុងកូដ និងការកំណត់រចនាសម្ព័ន្ធ មិនមែនមកពីការស្ទង់មតិ ឬភ្នាក់ងារដែលបានដាក់ពង្រាយនោះទេ។ វាបង្កើត AI-BOM នៅក្នុង standard CycloneDX ML-BOM ធ្វើទ្រង់ទ្រាយ និងគូសផែនទីការរកឃើញទៅកាន់ កំពូលទាំង ១០ សម្រាប់ OWASP LLM និង NIST AI RMF. Xygeni DevAI ដំណើរការនៅខាងក្នុង IDE នៅពេលដែលអ្នកអភិវឌ្ឍន៍សរសេរកូដ ទាំងសរសេរដោយមនុស្ស ឬបង្កើតដោយ AI ហើយ AI Triage, AI Explanation និង AI Remediation របស់វាអនុវត្តដូចគ្នាចំពោះការរកឃើញពីម៉ាស៊ីនស្កេនផ្ទាល់ខ្លួនរបស់ Xygeni និងចំពោះការរកឃើញដែលមានស្រាប់នៅក្នុងឧបករណ៍ AppSec ដែលអង្គការមាន ដែលមានន័យថាការទទួលយកវាមិនតម្រូវឱ្យមានការជំនួសអ្វីទាំងអស់។ កូដប្រភពមិនដែលចាកចេញពីបរិស្ថានរបស់អតិថិជនឡើយ ជាមួយនឹងការគាំទ្រសម្រាប់ការនាំយកកិច្ចសន្យា LLM ផ្ទាល់ខ្លួនរបស់អ្នកនៅកន្លែងដែលសំខាន់។
ប្រសិនបើអ្នកកំពុងថ្លឹងថ្លែងវាទល់នឹងបញ្ជីត្រួតពិនិត្យផ្ទាល់ខ្លួនរបស់អ្នកខាងលើ កម្រិតអ្នកអភិវឌ្ឍន៍គឺឥតគិតថ្លៃក្នុងការចាប់ផ្តើម ហើយការមើលកាន់តែទូលំទូលាយអំពីរបៀបដែលវាសមនឹងជាមួយដែលមានស្រាប់ ASPM កម្មវិធី គឺអាចរកបាននៅលើ ទំព័រកំណត់តម្លៃ.

សំណួរដែលសួរញឹកញាប់៖ ការជ្រើសរើសក្រុមហ៊ុនសន្តិសុខ AI
តើអ្វីទៅជាភាពខុសគ្នារវាងសុវត្ថិភាព AI និង AI-SPM?
សន្តិសុខ AI គឺជាប្រភេទទូលំទូលាយ។ ការគ្រប់គ្រងឥរិយាបថសន្តិសុខ AI (AI-SPM) គឺជាពាក្យជាក់លាក់ជាងនេះ ដែលត្រូវបានទទួលស្គាល់ដោយ Gartner ថាជាប្រភេទអ្នកវិភាគដែលកំពុងលេចចេញ សម្រាប់ឧបករណ៍ដែលស្វែងរក និងវាយតម្លៃជាបន្តបន្ទាប់នូវឥរិយាបថនៃទ្រព្យសកម្ម AI របស់អង្គការមួយ៖ គំរូ ភ្នាក់ងារ សំណុំទិន្នន័យ និងហានិភ័យនៃការកំណត់រចនាសម្ព័ន្ធរបស់ពួកគេ ដូចគ្នានឹង CSPM ធ្វើសម្រាប់ហេដ្ឋារចនាសម្ព័ន្ធពពក។
តើខ្ញុំត្រូវការអ្នកលក់ដាច់ដោយឡែកសម្រាប់កូដដែលបង្កើតដោយ AI ធៀបនឹងហេដ្ឋារចនាសម្ព័ន្ធ AI ដែរឬទេ?
មិនចាំបាច់ទេ ប៉ុន្តែអ្នកពិតជាត្រូវបញ្ជាក់ថាអ្នកលក់តែមួយពិតជាគ្របដណ្តប់ទាំងពីរ ជាជាងសន្មតថាវាគ្របដណ្តប់ ពីព្រោះពាក្យ "AI" លេចឡើងពីរដងនៅលើគេហទំព័ររបស់ពួកគេ។ សូមសួរពួកគេម្នាក់ៗជាពិសេសអំពីការស្កេនកូដកម្រិត IDE និងអំពីការរកឃើញទ្រព្យសកម្ម AI; ពួកវាជាបញ្ហាវិស្វកម្មខុសគ្នា។
តើក្របខ័ណ្ឌដូចជា OWASP LLM Top 10 ជាអ្វីដែលអ្នកលក់អាចទទួលបាន «វិញ្ញាបនបត្រ» ដែរឬទេ?
ទេ។ វាជាការយល់ដឹងដែលបង្កើតឡើងដោយសហគមន៍ standardមិនមែនជាវិញ្ញាបនបត្រដែលអ្នកប្រឡងជាប់នោះទេ។ អ្នកលក់អាចផ្គូផ្គងការរកឃើញរបស់វាទៅនឹងវា ដែលអាចពិនិត្យបាន ប៉ុន្តែ "វិញ្ញាបនបត្រ OWASP" មិនមែនជាការអះអាងពិតប្រាកដនោះទេ ហើយគួរតែត្រូវបានចាត់ទុកថាជាទង់ក្រហមតូចមួយដោយខ្លួនឯង។
តើ AI-BOM បំពេញតាមបទប្បញ្ញត្តិជាក់លាក់ណាមួយដែរឬទេ?
មិនមែនដោយខ្លួនវាទេ ហើយគ្មានបទប្បញ្ញត្តិណាមួយដាក់ឈ្មោះ “AI-BOM” ជាវត្ថុបុរាណចាំបាច់នាពេលបច្ចុប្បន្ននេះទេ។ វាជួយបំពេញតាមការរំពឹងទុកនៃឯកសារក្រោមក្របខ័ណ្ឌដូចជាតម្រូវការឯកសារបច្ចេកទេសរបស់ច្បាប់ AI របស់សហភាពអឺរ៉ុប ប៉ុន្តែវាជាភស្តុតាងឆ្ពោះទៅរកការអនុលោមតាមច្បាប់ មិនមែនជាប្រអប់ធីកអនុលោមតាមច្បាប់នោះទេ។
ហេតុអ្វីបានជាវាសំខាន់ប្រសិនបើអ្នកលក់ទើបតែត្រូវបានទិញថ្មីៗនេះ?
វាមិនមែនជាការដកសិទ្ធិទេ; ការទិញយកអាចនាំមកនូវធនធាន និងអំណាចរក្សា។ ប៉ុន្តែផែនទីបង្ហាញផ្លូវ ការកំណត់តម្លៃ និងគំរូគាំទ្រច្រើនតែផ្លាស់ប្តូរបន្ទាប់ពីការទិញយក ដូច្នេះវាមានតម្លៃក្នុងការសួរដោយផ្ទាល់ជាជាងសន្មតថាមានភាពជាប់លាប់។
