






រាល់សប្តាហ៍ប្រព័ន្ធរកឃើញមេរោគរបស់យើងស្កេនកញ្ចប់រាប់ពាន់ថ្មី និងដែលបានធ្វើបច្ចុប្បន្នភាពនៅទូទាំងបញ្ជីឈ្មោះសាធារណៈដូចជា npm និង PyPI។
សប្តាហ៍នេះមានភាពសកម្មជាពិសេស។
យើងបានបញ្ជាក់ 45 កញ្ចប់ព្យាបាទជាចម្បងឆ្លងកាត់ ម៉ោងងងជាមួយនឹងករណីបន្ថែមនៅក្នុង ភីភីអាយ។មេរោគជាច្រើនបានលេចឡើងជាចង្កោមដែលមានការសម្របសម្រួល ជាមួយនឹងការចេញផ្សាយព្យាបាទម្តងហើយម្តងទៀតដែលបានបោះពុម្ពផ្សាយក្រោមឈ្មោះដូចគ្នា ឬឆ្លងកាត់ក្រុមគ្រួសារកញ្ចប់ដែលទាក់ទងយ៉ាងជិតស្និទ្ធ។ មេរោគជាច្រើនបានធ្វើត្រាប់តាម ឧបករណ៍អភិវឌ្ឍន៍, ធាតុក្រាហ្វិកអនុលោមភាព, ឧបករណ៍សម្រាប់ត្រួតពិនិត្យសុវត្ថិភាព, កម្មវិធីជំនួយ Strapi, កញ្ចប់ពាក់ព័ន្ធនឹង LangGraph, កម្មវិធីដំឡើងដែលមានប្រធានបទ Codev, ជំនួយការគ្មានម៉ាស៊ីនមេនិងសមាសធាតុផ្សេងទៀតដែលជាទូទៅទុកចិត្តនៅក្នុងលំហូរការងារអភិវឌ្ឍន៍ទំនើប។
ទាំងនេះមិនមែនជាភាពមិនប្រក្រតីដាច់ដោយឡែកនោះទេ។ អ្វីដែលលេចធ្លោនៅសប្តាហ៍នេះគឺការបោះពុម្ពផ្សាយម្តងហើយម្តងទៀតនៅទូទាំងគ្រួសារកញ្ចប់ដូចគ្នា ការប្រើប្រាស់ឡើងវិញនូវគំរូដាក់ឈ្មោះ និងរបៀបដែលកញ្ចប់ព្យាបាទត្រូវបានក្លែងបន្លំឱ្យមើលទៅដូចជាភាពអាស្រ័យស្របច្បាប់នៅក្នុងការចែកចាយកម្មវិធីពិតប្រាកដ។ pipelines.
រូបភាពប្រចាំសប្តាហ៍នេះគឺជាផ្នែកមួយនៃការបន្តរបស់យើង សេចក្តីសង្ខេបកូដព្យាបាទជាកន្លែងដែលយើងផ្ទៀងផ្ទាត់ការគំរាមកំហែងថ្មីៗ និងផ្តល់ព័ត៌មានស៊ើបការណ៍សម្ងាត់ដែលអាចអនុវត្តបានដើម្បីជួយ ក្រុម DevSecOps ការពារពួកគេ pipelines មុនពេលការខូចខាតកើតឡើង។
ចូរយើងវិភាគអ្វីដែលយើងបានរកឃើញនៅសប្តាហ៍នេះ និងមូលហេតុដែលវាសំខាន់។
| ប្រព័ន្ធអេកូ | កញ្ចប់សមាជិក | កាលបរិច្ឆេទ |
|---|---|---|
| ម៉ោងងង | strapi-plugin-finseven:៣.៦.៨ | មេសា 08, 2026 |
| ម៉ោងងង | រ៉ូមី-បូត៖០.១.៥ | មេសា 03, 2026 |
| ម៉ោងងង | រ៉ូមី-បូត៖០.១.៥ | មេសា 03, 2026 |
| ម៉ោងងង | ការបកប្រែតែមួយដង៖ ៩៩.០.០ | មេសា 03, 2026 |
| ម៉ោងងង | ទិន្នន័យ okx:9999.1.0 | មេសា 03, 2026 |
| ម៉ោងងង | okxglobal:9999.1.0 | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | coviu-client:9.9.9 | មេសា 04, 2026 |
| ម៉ោងងង | hot-validation-sdk:99.9.9 | មេសា 04, 2026 |
| ម៉ោងងង | ការត្រួតពិនិត្យសុវត្ថិភាព nerite: 1.0.4 | មេសា 05, 2026 |
| ម៉ោងងង | ការត្រួតពិនិត្យសុវត្ថិភាព nerite: 1.0.3 | មេសា 05, 2026 |
| ម៉ោងងង | strapi-plugin-api:៣.៦.១០ | មេសា 08, 2026 |
| ម៉ោងងង | កម្មវិធីបញ្ជូនបន្តសុខភាព៖ ១.០.៤ | មេសា 05, 2026 |
| ភីភី | ការធ្វើតេស្ត-figueroa:0.1.0 | មេសា 05, 2026 |
| ម៉ោងងង | កម្មវិធីបញ្ជូនបន្តសុខភាព៖ ១.០.៤ | មេសា 05, 2026 |
| ម៉ោងងង | @hermit46/depguard-test-malicious:1.0.0 | មេសា 05, 2026 |
| ម៉ោងងង | បញ្ចេញប្រតិកម្ម៖ ១.០.៥ | មេសា 05, 2026 |
| ម៉ោងងង | admin0911:1.0.14 | មេសា 05, 2026 |
| ម៉ោងងង | admin0911:1.0.15 | មេសា 05, 2026 |
| ម៉ោងងង | @warnthyfriends/compliance-widgets:1.0.2 | មេសា 06, 2026 |
| ម៉ោងងង | @warnthyfriends/compliance-widgets:1.0.3 | មេសា 06, 2026 |
| ម៉ោងងង | @warnthyfriends/compliance-widgets:1.0.6 | មេសា 06, 2026 |
| ម៉ោងងង | @warnthyfriends/compliance-widgets:1.0.7 | មេសា 06, 2026 |
| ម៉ោងងង | @warnthyfriends/compliance-widgets:1.0.8 | មេសា 06, 2026 |
| ម៉ោងងង | admin0911:1.0.23 | មេសា 07, 2026 |
| ម៉ោងងង | admin0911:1.0.47 | មេសា 07, 2026 |
| ម៉ោងងង | admin0911:1.0.59 | មេសា 07, 2026 |
| ម៉ោងងង | @langgraphjs/toolkit:0.2.5 | មេសា 07, 2026 |
| ម៉ោងងង | @langgraphjs/toolkit:0.2.2 | មេសា 07, 2026 |
| ម៉ោងងង | @langgraphjs/toolkit:0.2.8 | មេសា 07, 2026 |
| ម៉ោងងង | @langgraphjs/toolkit:0.2.9 | មេសា 07, 2026 |
| ម៉ោងងង | កម្មវិធីដំឡើង codev: 1.0.1 | មេសា 07, 2026 |
| ម៉ោងងង | កម្មវិធីដំឡើង codev: 1.0.3 | មេសា 07, 2026 |
| ម៉ោងងង | ការដំឡើង codev:1.0.0 | មេសា 07, 2026 |
| ម៉ោងងង | @langgraphjs/toolkit:1.2.9 | មេសា 07, 2026 |
| ម៉ោងងង | វគ្គចែករំលែកកញ្ចប់ឯកជន៖ ១.៩.៨ | មេសា 07, 2026 |
| ម៉ោងងង | @fairwords/loopback-connector-es:1.4.4 | មេសា 08, 2026 |
| ម៉ោងងង | @sie-ppr-web-checkout/app: 3.999.0 | មេសា 09, 2026 |
| ម៉ោងងង | @codev-team/codev-installer:1.0.1 | មេសា 09, 2026 |
| ម៉ោងងង | codev-demo:1.0.0 | មេសា 09, 2026 |
| ម៉ោងងង | codev-demo-1:1.0.0 | មេសា 09, 2026 |
| ម៉ោងងង | @minij/cli:0.0.2 | មេសា 09, 2026 |
| ម៉ោងងង | js ព្រះច័ន្ទខ្មៅ៖ ១.០.០ | មេសា 09, 2026 |
ការពារការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នកពីភាពងាយរងគ្រោះ និងកូដព្យាបាទ
កាត់បន្ថយហានិភ័យ និងការពារកម្មវិធីរបស់អ្នកពីកញ្ចប់ព្យាបាទជាមួយ ការរកឃើញមេរោគ Xygeni ដំបូង។ ផ្តល់អាទិភាព និងដោះស្រាយភាពងាយរងគ្រោះដែលសំខាន់បំផុត។ ដំណោះស្រាយដ៏ទូលំទូលាយរបស់យើងផ្តល់ជូននូវការត្រួតពិនិត្យពេលវេលាជាក់ស្តែងនៃភាពអាស្រ័យរបស់អ្នក ដើម្បីរកឃើញ និងកាត់បន្ថយការគំរាមកំហែងមុនពេលវាប៉ះពាល់ដល់កម្មវិធីរបស់អ្នក។
ការគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហនៅក្នុងទេសភាពអភិវឌ្ឍន៍កម្មវិធីបច្ចុប្បន្នគឺមានសារៈសំខាន់ខ្លាំងណាស់ដោយសារតែភាពងាយរងគ្រោះកើនឡើង និងការគំរាមកំហែងកូដព្យាបាទ។ Xygeni's Open Source Security ដំណោះស្រាយស្កេន និងរារាំងកញ្ចប់ដែលបង្កគ្រោះថ្នាក់នៅពេលបោះពុម្ពផ្សាយ ដោយកាត់បន្ថយហានិភ័យនៃមេរោគ និងភាពងាយរងគ្រោះដែលជ្រៀតចូលប្រព័ន្ធរបស់អ្នកយ៉ាងច្រើន។ ការត្រួតពិនិត្យដ៏ទូលំទូលាយរបស់យើងគ្របដណ្តប់លើការចុះបញ្ជីសាធារណៈច្រើន ដោយធានាថាការពឹងផ្អែកទាំងអស់ត្រូវបានត្រួតពិនិត្យសម្រាប់សុវត្ថិភាព និងភាពសុចរិត។ Xygeni បង្កើនសមត្ថភាពក្រុមរបស់អ្នកក្នុងការថែរក្សាគម្រោងកម្មវិធីដែលមានសុវត្ថិភាព និងអាចទុកចិត្តបាន ដោយការផ្តល់អាទិភាពដល់បញ្ហាសំខាន់ៗតាមបរិបទ និងសម្រួលដល់ដំណើរការជួសជុលដែលសម្រួល។
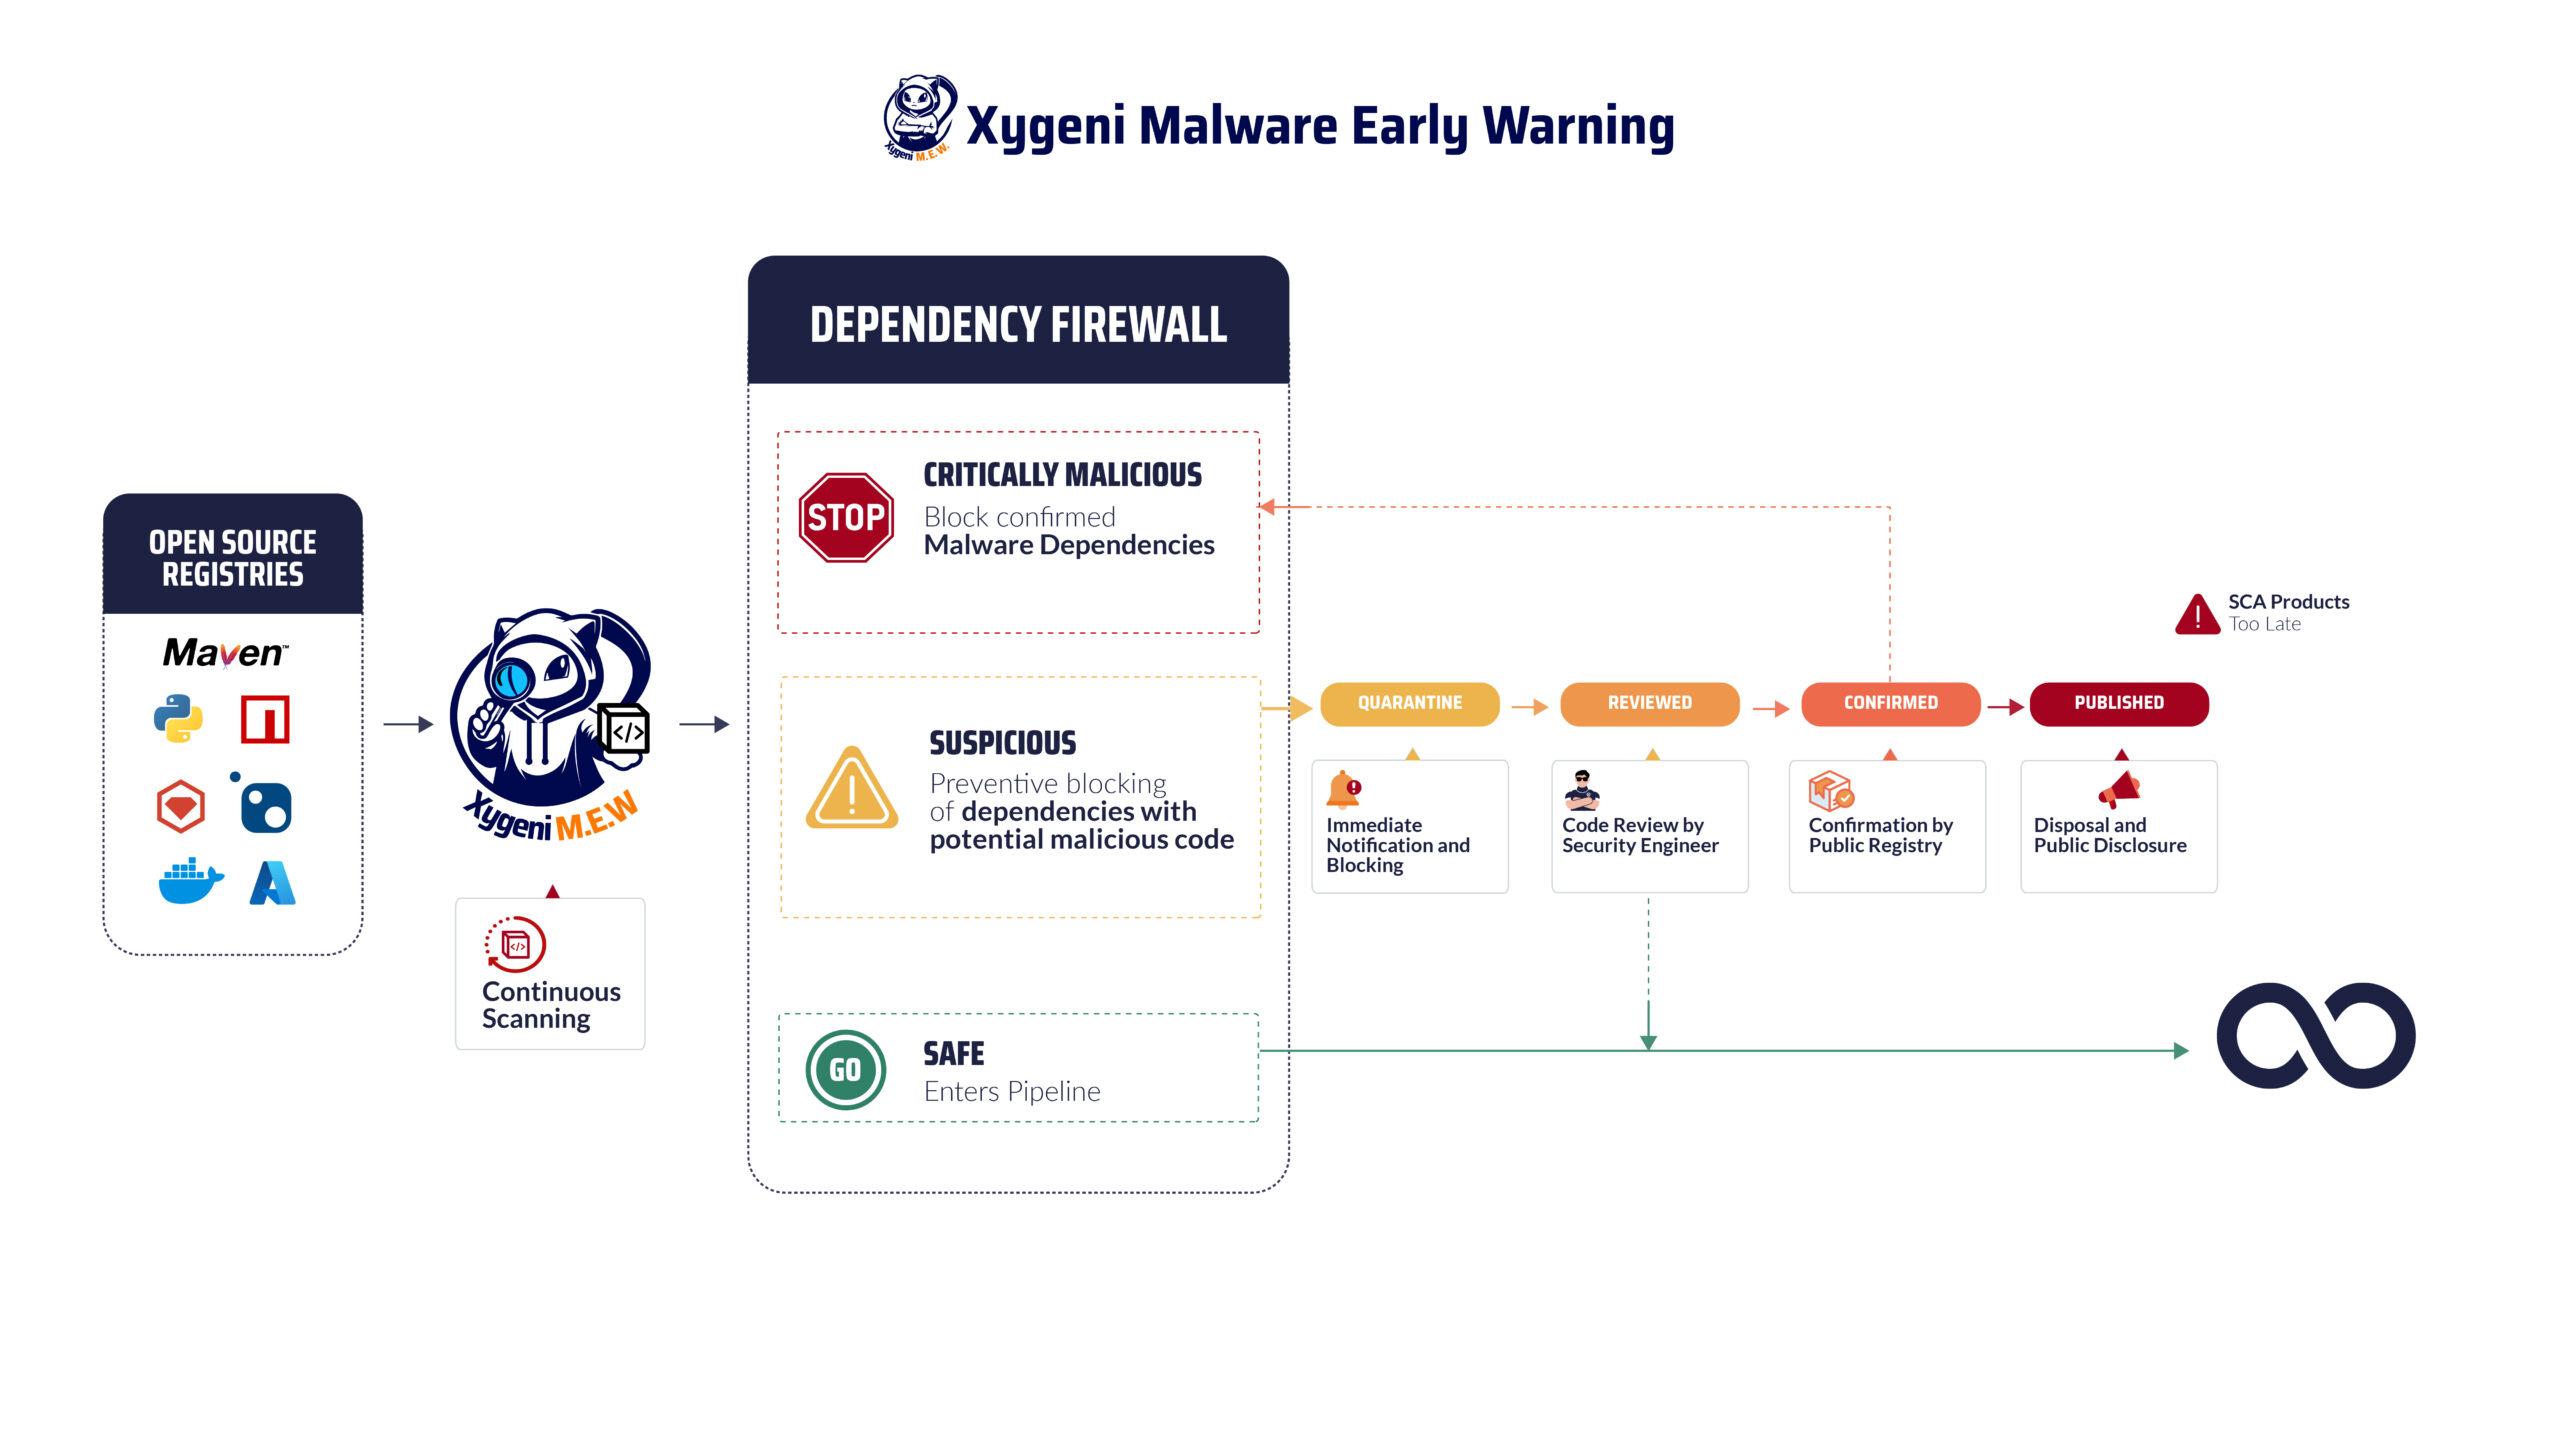
Xygeni ប្រើបច្ចេកទេសច្រើនស្រទាប់ដើម្បីបញ្ឈប់កូដព្យាបាទមុនពេលវារីករាលដាល។ ជាដំបូង ការវិភាគកូដឋិតិវន្តរកឃើញលំនាំនៃការបិទបាំង បន្ទុកដែលលាក់ និងការរំលោភបំពានស្គ្រីប។ លើសពីនេះ ការវិភាគ sandboxing អាកប្បកិរិយាដំឡើង hooksពាក្យបញ្ជាពេលដំណើរការ និងល្បិចរក្សាភាពស្ថិតស្ថេរ។ លើសពីនេះ ការរកឃើញការរៀនម៉ាស៊ីនកំណត់អត្តសញ្ញាណមេរោគ npm សូន្យថ្ងៃ និងវ៉ារ្យ៉ង់មេរោគ pypi ដែលខកខានដោយម៉ាស៊ីនស្កេនហត្ថលេខា។ ជាចុងក្រោយ ប្រព័ន្ធព្រមានដំបូងត្រួតពិនិត្យឃ្លាំងសាធារណៈក្នុងពេលវេលាជាក់ស្តែង ផ្ទៀងផ្ទាត់ការរកឃើញ និងជូនដំណឹងដល់ក្រុម DevOps ភ្លាមៗ។
ជាលទ្ធផល ការរួមបញ្ចូលគ្នានេះធានាថាអ្នកអភិវឌ្ឍន៍ទទួលបានព័ត៌មានឆ្លាតវៃរហ័ស និងអាចអនុវត្តបាន ដែលរួមបញ្ចូលដោយផ្ទាល់ទៅក្នុង CI/CD លំហូរការងារ។
ហេតុអ្វីបានជាអ្នកអភិវឌ្ឍន៍គួរយកចិត្តទុកដាក់ចំពោះកញ្ចប់ npm ដែលមានមេរោគ
ការគំរាមកំហែងសម័យទំនើបកម្រនឹងរង់ចាំដល់ពេលដំណើរការណាស់។ ឧទាហរណ៍ កញ្ចប់ npm ដែលមានគំនិតអាក្រក់ច្រើនតែដំណើរការកំឡុងពេលដំឡើង ខណៈពេលដែលកញ្ចប់ pypi ដែលមានគំនិតអាក្រក់លាក់ការលួចចូលសញ្ញាសម្ងាត់ ឬទ្វារក្រោយ។ អ្នកវាយប្រហារ៖
- បង្វែរឃ្លាំង GitHub ឯកជនទៅជាសាធារណៈដើម្បីចម្លងពួកវា។
- ច្រោះយកព័ត៌មានសម្ងាត់ និងអាថ៌កំបាំងដោយប្រើទិន្នន័យដែលបានអ៊ិនកូដ។
- ប្រើកម្មវិធីផ្ទុក JavaScript ដែលមានលក្ខណៈមិនច្បាស់លាស់ ដើម្បីដាក់ពង្រាយ ransomware ឬ botnets។
តាមពិតទៅ កញ្ចប់ប្រភពបើកចំហដែលមានគំនិតអាក្រក់បានកើនឡើង 156% ក្នុងមួយឆ្នាំ។ ដូច្នេះ ក្រុមដែលពឹងផ្អែកតែលើមតិព័ត៌មានដែលពន្យារពេល ឬម៉ាស៊ីនស្កេនមូលដ្ឋាន ធ្លាក់ខ្លួននៅពីក្រោយ។
អ្វីដែលរបាយការណ៍មេរោគនេះតាមដាននៅក្នុង npm និង PyPI
សេចក្តីសង្ខេបនេះគឺជាមជ្ឈមណ្ឌលកណ្តាលសម្រាប់៖
- កញ្ចប់ npm ព្យាបាទដែលបានបញ្ជាក់
- កញ្ចប់ព្យាបាទ pypi ដែលបានបញ្ជាក់
- ការរកឃើញកូដព្យាបាទដោយផ្អែកលើឥរិយាបថ
- ឧប្បត្តិហេតុដែលបានបញ្ជាក់ដោយបញ្ជីឈ្មោះ
- សេចក្តីសង្ខេបរបាយការណ៍មេរោគប្រចាំសប្តាហ៍ និងប្រចាំខែ
- កំណត់ហេតុផ្លាស់ប្ដូរប្រវត្តិសាស្ត្រនៃការរកឃើញមេរោគ npm និងមេរោគ pypi ទាំងអស់
ម្យ៉ាងទៀត វាផ្ដល់នូវចំណុចយោងតែមួយ។ ក្រុមស្រាវជ្រាវនៅ Xygeni ធ្វើបច្ចុប្បន្នភាពទំព័រនេះជារៀងរាល់សប្ដាហ៍ជាមួយនឹងតំណទៅកាន់ការវិភាគបច្ចេកទេសពេញលេញ និង GitHub IOCs។
វិធីការពារប្រឆាំងនឹងកញ្ចប់ npm ព្យាបាទ និងមេរោគ PyPI
ដោយសារតែហានិភ័យកាន់តែកើនឡើងនេះអង្គការនានាត្រូវការការការពារដ៏រឹងមាំ៖
- អនុវត្តការដំឡើង lockfile តែប៉ុណ្ណោះ (
npm ci) នៅ CI/CD. - លើសពីនេះ ការពឹងផ្អែកស្កេនត្រូវបានដំឡើងជាមុនជាមួយម៉ាស៊ីនព្រមានដំបូងរបស់ Xygeni។
- លើសពីនេះ ការប្លុកបង្កើតនៅលើសញ្ញាកូដព្យាបាទដោយប្រើ Guardrails.
- បង្កើត SBOMដើម្បីតាមដានភាពអាស្រ័យដោយប្រយោល និងអនុវត្តគោលនយោបាយ។
- លើសពីនេះទៅទៀត ត្រូវបណ្តុះបណ្តាលអ្នកអភិវឌ្ឍន៍ឱ្យរកឃើញកំហុសវាយអក្សរ ការបិទបាំង និងស្គ្រីបដំឡើងគួរឱ្យសង្ស័យ។
សាកល្បងឧបករណ៍រកឃើញមេរោគរបស់ Xygeni
Xygeni ផ្តល់ជូន៖
- ការរកឃើញកូដព្យាបាទក្នុងពេលវេលាជាក់ស្តែង រួមទាំង backdoor, spyware និង ransomware។
- ផ្ទុយពីម៉ាស៊ីនស្កេនមូលដ្ឋាន ការវិភាគឆ្លងកាត់ npm ភីភីអាយ។, Maven, នូហ្គេត, ត្បូងទទឹម, និងច្រើនទៀត។
- ការទប់ស្កាត់ការបង្កើតដោយស្វ័យប្រវត្តិ នៅពេលដែលរបាយការណ៍មេរោគកំណត់អត្តសញ្ញាណហានិភ័យ។
- ការយល់ដឹងអំពីភាពអាចកេងប្រវ័ញ្ចបាន ការត្រួតពិនិត្យកេរ្តិ៍ឈ្មោះរបស់អ្នកថែទាំ និងការរកឃើញភាពមិនប្រក្រតី។
