






នៅពេលធានាសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហរបស់អ្នក អ្នកត្រូវការច្រើនជាងការស្កេនភាពងាយរងគ្រោះជាមូលដ្ឋាន។ អ្នកត្រូវស្វែងរកភាពងាយរងគ្រោះ ជួសជុលវាឱ្យបានរហ័ស និងរក្សាការអភិវឌ្ឍន៍របស់អ្នក។ pipeline កំពុងផ្លាស់ប្តូរ។ នោះហើយជាកន្លែងដែលកម្មវិធីដោះស្រាយភាពងាយរងគ្រោះប្រភពបើកចំហរបស់ Xygeni លេចធ្លោ។ វាមិនត្រឹមតែជាម៉ាស៊ីនស្កេនភាពងាយរងគ្រោះប្រភពបើកចំហប៉ុណ្ណោះទេ - វាគឺជាដំណោះស្រាយពេញលេញដែលជួយអ្នកកំណត់អាទិភាព ជួសជុល និងរក្សាការអនុលោមតាមពេលវេលាជាក់ស្តែង។
មិនថាអ្នកកំពុងគ្រប់គ្រងក្រុមអភិវឌ្ឍន៍តូចមួយ ឬកំពុងដោះស្រាយស្មុគស្មាញនោះទេ enterprise កម្មវិធី Xygeni រួមបញ្ចូលយ៉ាងរលូនទៅក្នុងរបស់អ្នក CI/CD pipeline ដើម្បីការពារសមាសធាតុប្រភពបើកចំហរបស់អ្នកពីពេលដែលកូដត្រូវបានសរសេរ។ គ្មានការពន្យារពេល។ គ្មានការងារធ្វើដោយដៃបន្ថែមទេ។ គ្រាន់តែកូដដែលមានសុវត្ថិភាព និងអនុលោមតាមច្បាប់រាល់ពេល។
ហេតុអ្វីបានជា Xygeni ត្រូវតែមាននៅក្នុង DevOps របស់អ្នក Pipeline
ការគំរាមកំហែងសន្តិសុខកំពុងកើនឡើងជារៀងរាល់ថ្ងៃ ប៉ុន្តែល្បឿនអភិវឌ្ឍន៍របស់អ្នកមិនអាចថយចុះបានទេ។ កម្មវិធីដោះស្រាយភាពងាយរងគ្រោះប្រភពបើកចំហ Xygeni សមនឹងអ្នកយ៉ាងងាយស្រួល លំហូរការងារ DevOpsដោយធ្វើឱ្យប្រាកដថាលេខកូដរបស់អ្នកមានសុវត្ថិភាពពី commit ទៅការដាក់ពង្រាយ.
- ចាប់បញ្ហាបានទាន់ពេលវេលា: Xygeni ដំណើរការ ការស្កេនចំណុចខ្សោយមុនពេលសរសេរកូដ committed ដោយរារាំងហានិភ័យមុនពេលពួកវាចូលទៅក្នុងឃ្លាំងរបស់អ្នក។
- ការរួមបញ្ចូលគ្មានថ្នេរ៖ មិនថាអ្នកប្រើទេ។ Jenkins, សកម្មភាព GitHubឬ GitLab, Xygeni សមនឹងអ្នក CI/CD pipelineវាស្កេនទាំងអស់របស់អ្នក សមាសភាគប្រភពបើកចំហដោយមិនចាំបាច់បន្ថែមជំហានបន្ថែម។
- ការការពារពេលវេលាពិតប្រសិនបើចំណុចខ្សោយកើតឡើងនៅពេលក្រោយ Xygeni នឹង ដាក់ទង់ជាតិលើពួកវា ហើយបង្កើត pull requests ដើម្បីជួសជុលពួកវាក្នុងពេលជាក់ស្តែង — ដូច្នេះអ្នកនៅតែមានសុវត្ថិភាពដោយមិនបន្ថយល្បឿន។
ជាមួយ Xygeni អ្នកទទួលបានសុវត្ថិភាពជាបន្តបន្ទាប់ដែលបានបង្កើតឡើងនៅក្នុងជំហាននីមួយៗនៃដំណើរការអភិវឌ្ឍន៍របស់អ្នក។
ផ្តោតលើអ្វីដែលពិតជាសំខាន់
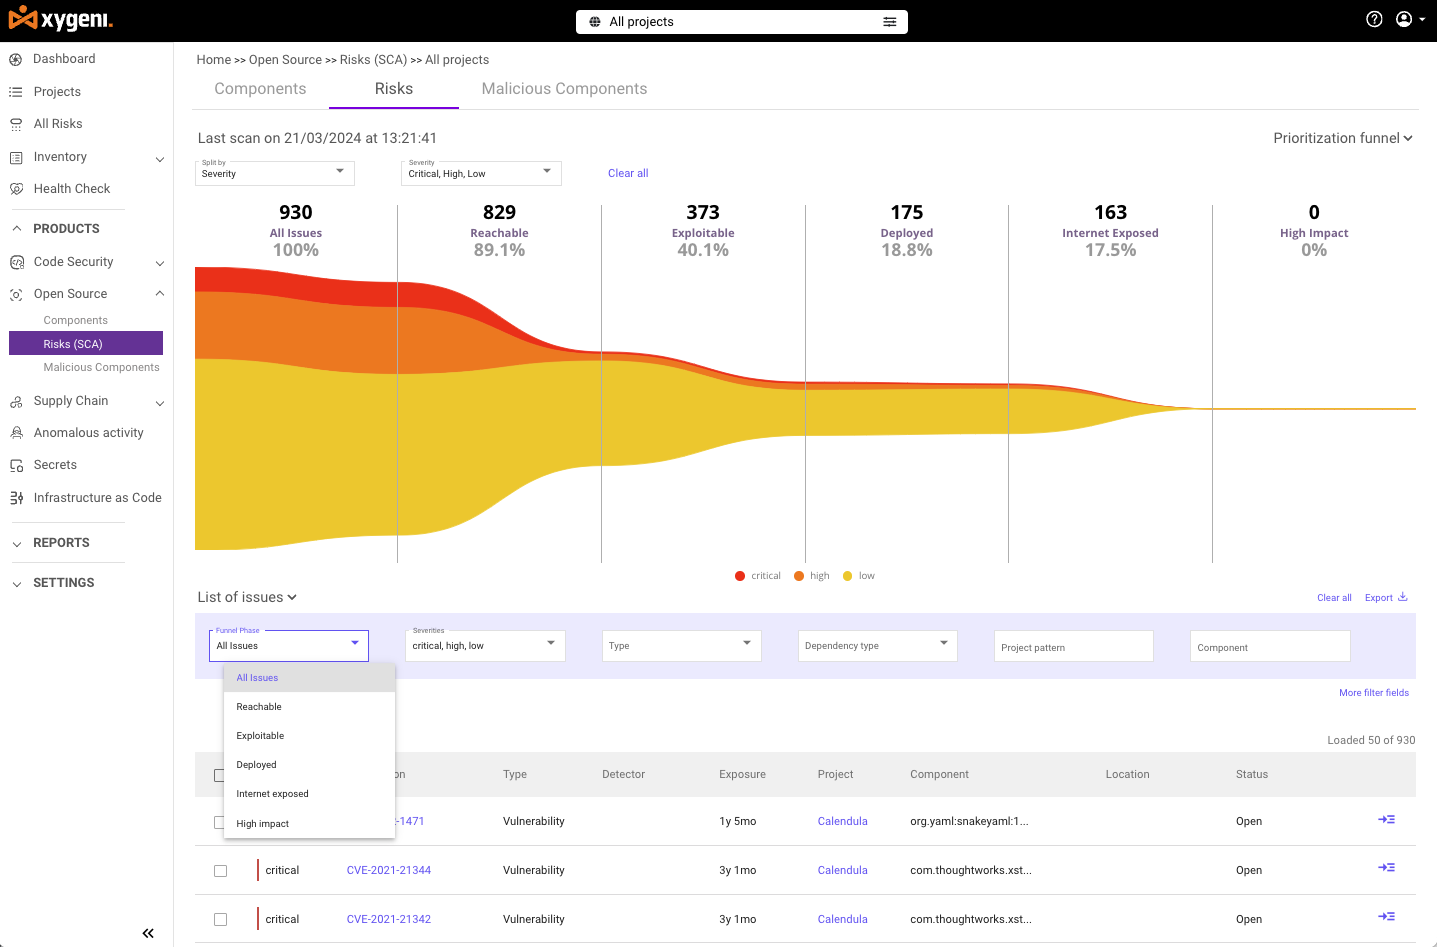
មិនមែនគ្រប់ភាពងាយរងគ្រោះទាំងអស់សុទ្ធតែបង្កហានិភ័យភ្លាមៗនោះទេ។ នោះហើយជាមូលហេតុដែលកម្មវិធីស្កេនភាពងាយរងគ្រោះប្រភពបើកចំហរបស់ Xygeni លើសពីការស្កេនភាពងាយរងគ្រោះ។ វាជួយអ្នកផ្តោតលើអ្វីដែលសំខាន់បំផុត។
- ការរកឃើញភាពអាស្រ័យពេញលេញ៖ Xygeni រកឃើញដោយស្វ័យប្រវត្តិនូវរាល់ការពឹងផ្អែកនៅក្នុងគម្រោងរបស់អ្នក — ទាំងដោយផ្ទាល់ និងអន្តរកាល។ អ្នកទទួលបានភាពមើលឃើញពេញលេញទៅក្នុងរចនាសម្ព័ន្ធកម្មវិធីរបស់អ្នក។
- ការស្កេនមូលដ្ឋានទិន្នន័យច្រើនXygeni ពិនិត្យគ្រប់សមាសភាគប្រភពបើកចំហរប្រឆាំងនឹងមូលដ្ឋានទិន្នន័យងាយរងគ្រោះច្រើន ដូចជា NVD, OSV និងប្រភពសាធារណៈ និងប្រភពកម្មសិទ្ធិផ្សេងទៀត ដើម្បីធានាថាគ្មានអ្វីរអិលឆ្លងកាត់ឡើយ។
- ការគ្រប់គ្រងអាជ្ញាប័ណ្ណ និងហួសសម័យ៖ ធ្វើបច្ចុប្បន្នភាពសមាសធាតុហួសសម័យ ដើម្បីបន្តអនុលោមតាមតម្រូវការអាជ្ញាប័ណ្ណ និងរក្សាសុវត្ថិភាពកម្មវិធីរបស់អ្នក។ Xygeni សម្គាល់ហានិភ័យទាំងនេះដោយស្វ័យប្រវត្តិ ដូច្នេះអ្នកមិនដែលខកខានបញ្ហាណាមួយឡើយ។
ជាមួយ Xygeni អ្នកអាចគ្រប់គ្រងអ្វីៗគ្រប់យ៉ាងរបស់អ្នកបាន ការពឹងផ្អែកប្រភពបើកចំហ—ដឹងច្បាស់ពីអ្វីដែលមាននៅក្នុងកូដរបស់អ្នក និងថាតើវាមានសុវត្ថិភាពប៉ុណ្ណា។
រក្សាការការពារពីការភាន់ច្រឡំនៃការពឹងផ្អែក និង Typosquatting
ភាពច្របូកច្របល់នៃភាពអាស្រ័យ និង ការវាយអក្សរ មានគ្រោះថ្នាក់ធ្ងន់ធ្ងរ និងកំពុងកើនឡើងយ៉ាងឆាប់រហ័ស សម្រាប់អ្នកប្រើប្រាស់ប្រភពបើកចំហ។ កញ្ចប់ npm ដែលមានគំនិតអាក្រក់បានកើនឡើងពីរបាយការណ៍ត្រឹមតែ 38 ក្នុងឆ្នាំ 2018 ដល់ជាង 2,168 ក្នុងឆ្នាំ 2024 ហើយនៅឆ្នាំ 2025 អ្នកវាយប្រហារបានបោះពុម្ពផ្សាយកញ្ចប់ npm ដែលមានគំនិតអាក្រក់ចំនួន 454,648 ក្នុងមួយឆ្នាំ ដោយ npm ឥឡូវនេះជាគោលដៅនៃមេរោគប្រភពបើកចំហជាង 99% ទាំងអស់។ សេចក្តីសង្ខេបអំពីការគំរាមកំហែងឆ្នាំ 2025 របស់ Xygeni ផ្ទាល់បានបញ្ជាក់ពីកញ្ចប់គំនិតអាក្រក់ចំនួន 3,180 ពេញមួយឆ្នាំ ដោយការវាយប្រហារបានក្លាយទៅជាអចិន្ត្រៃយ៍ អាចធ្វើមាត្រដ្ឋានបាន និងមានលក្ខណៈឧស្សាហកម្មជាជាងឱកាសនិយម។
យុទ្ធសាស្ត្រក៏បន្តវិវត្តន៍ដែរ។ ក្រៅពីការវាយអក្សរបែបបុរាណ ឆ្នាំ 2025 បានឃើញការកើនឡើងយ៉ាងខ្លាំងនៃការគ្រប់គ្រងគណនី npm ដោយមានកញ្ចប់ព្យាបាទចំនួន 1,241 ត្រូវបានបញ្ជាក់ថាជាប់ទាក់ទងនឹងគណនីស្របច្បាប់ដែលរងការលួចយក ដែលកើនឡើង 15.3 ដងពីឆ្នាំ 2024 រួមទាំងឧប្បត្តិហេតុលេចធ្លោដែលប៉ះពាល់ដល់កញ្ចប់មូលដ្ឋានដែលមានការទាញយករាប់ពាន់លានដងជាប្រចាំសប្តាហ៍។ អ្នកវាយប្រហារច្រើនតែធ្វើត្រាប់តាមអនុសញ្ញាដាក់ឈ្មោះស្របច្បាប់យ៉ាងជិតស្និទ្ធ៖ ការស្រាវជ្រាវបង្ហាញថា 71.2% នៃកញ្ចប់ព្យាបាទប្រើឈ្មោះដែលមានប្រវែងលើសពី 10 តួអក្សរ និង 67.3% រួមបញ្ចូលសញ្ញាដកដើម្បីលាយបញ្ចូល។
យើងបានតាមដានការផ្លាស់ប្តូរនេះដោយផ្ទាល់។ forge-jsxy គឺជា npm infostealer ដែលត្រូវបានប្តូរឈ្មោះយ៉ាងហោចណាស់បួនដងក្នុងរយៈពេលពីរខែដើម្បីគេចពីការរកឃើញ ខណៈពេលដែល GhostTracker បានបោះពុម្ពឡើងវិញនូវមេរោគ Trojan ដដែលក្រោមឈ្មោះថ្មីត្រឹមតែ 74 នាទីបន្ទាប់ពីការដកចេញ ដោយរក្សាហេដ្ឋារចនាសម្ព័ន្ធ C2 ដដែលទាំងពីរដង។ ទ្វារឧបករណ៍ បង្ហាញគំរូដូចគ្នាពីមុំផ្សេងគ្នា៖ កញ្ចប់ npm សាធារណៈមួយកំពុងដឹកជញ្ជូនក្របខ័ណ្ឌ phishing Microsoft 365 ដោយស្ងាត់ៗ។
ប៉ុន្តែជាមួយ Xygeni អ្នកត្រូវបានការពារ។ វេទិការបស់យើងស្កេនយ៉ាងសកម្មសម្រាប់ការភាន់ច្រឡំនៃការពឹងផ្អែក កំហុសវាយអក្សរ និងគំរូនៃការកាន់កាប់គណនី ដោយរារាំងកញ្ចប់គួរឱ្យសង្ស័យណាមួយមុនពេលពួកវាជ្រៀតចូលប្រព័ន្ធរបស់អ្នក ដូច្នេះអ្នកនៅតែត្រូវបានការពារដោយមិនគិតពីបច្ចេកទេសណាដែលអ្នកវាយប្រហារប្រើដើម្បីលួចចូល។
ការដោះស្រាយដោយស្វ័យប្រវត្តិ៖ ជួសជុលបញ្ហាមុនពេលវាក្លាយជាបញ្ហា
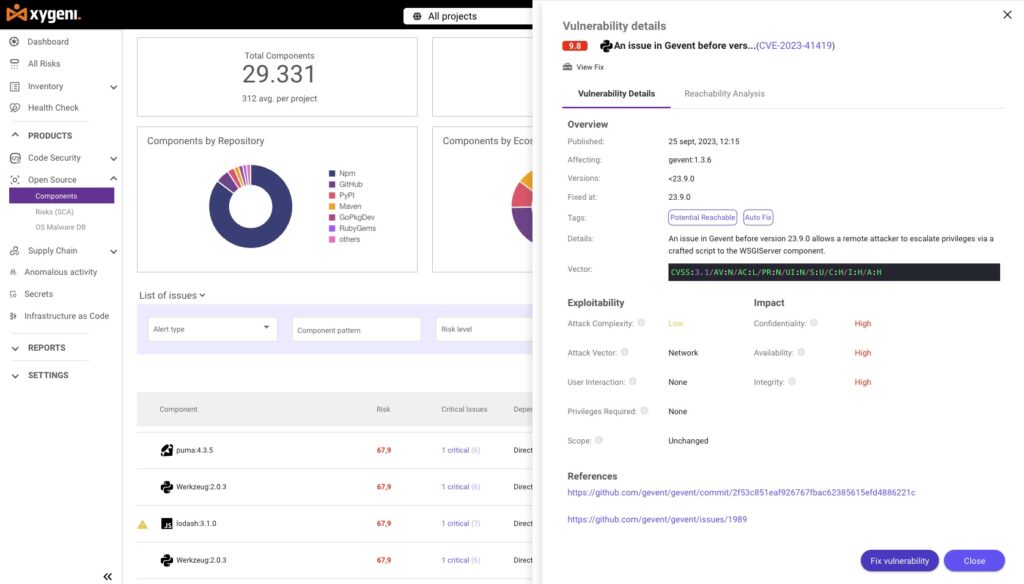
ការស្វែងរកចំណុចខ្សោយមិនគ្រប់គ្រាន់ទេ។ វានឹងជួយបានប្រសិនបើអ្នកជួសជុលវាឱ្យបានរហ័ស។ ជាមួយនឹងកម្មវិធីដោះស្រាយចំណុចខ្សោយប្រភពបើកចំហរបស់ Xygeni អ្នកមិនចាំបាច់រង់ចាំការជួសជុលដោយដៃទេ។ វេទិការបស់យើងបង្កើត pull requests ដែលធ្វើឱ្យទាន់សម័យដោយស្វ័យប្រវត្តិនូវភាពអាស្រ័យដែលងាយរងគ្រោះរបស់អ្នក។
- បង្កើតដោយស្វ័យប្រវត្តិ Pull Requestsដរាបណា Xygeni រកឃើញចំណុចខ្សោយដែលអាចជួសជុលបាន សូមអនុញ្ញាតឱ្យអតិថិជនបើកដំណើរការ pull request ដោយដៃ ឬដោយស្វ័យប្រវត្តិ ដើម្បីធ្វើបច្ចុប្បន្នភាពសមាសភាគទៅជាកំណែដែលមានសុវត្ថិភាព។ ក្រុមអភិវឌ្ឍន៍របស់អ្នកអាចពិនិត្យ និងបញ្ចូលការជួសជុលដោយមិនធ្វើឱ្យការអភិវឌ្ឍន៍យឺតយ៉ាវ។
- បន្តធ្វើចលនាលឿន: ជាមួយ។ ការជួសជុលដោយស្វ័យប្រវត្តិ អ្នកអាចទទួលបានការការពារដោយមិនចាំបាច់ធ្វើការដោយដៃ។ Xygeni រក្សាកូដរបស់អ្នកឲ្យមានសុវត្ថិភាព ខណៈដែលក្រុមរបស់អ្នកនៅតែមានផលិតភាព។
សន្សំសំចៃម៉ោងធ្វើការដោយដៃរបស់ក្រុមអ្នក ខណៈពេលដែលនៅនាំមុខការគំរាមកំហែងសន្តិសុខ។
កែសម្រួលទៅតាមហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក
គ្មានអង្គការពីរណាដូចគ្នាទេ ហើយហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេក៏ដូចគ្នាដែរ។ Xygeni សម្របខ្លួនទៅនឹងរបៀបដែលអ្នកធ្វើការ មិនថាអ្នកកំពុងប្រើប្រាស់ on-premise ម៉ាស៊ីនមេ ហេដ្ឋារចនាសម្ព័ន្ធ cloud ឬការដំឡើងបែបចម្រុះ។
- ការគាំទ្រហេដ្ឋារចនាសម្ព័ន្ធឯកជនXygeni សមនឹងបរិស្ថានណាមួយ មិនថាវាជា ហេដ្ឋារចនាសម្ព័ន្ធឯកជន ឬសាធារណៈ. វេទិកានេះផ្តល់ការគាំទ្រពេញលេញសម្រាប់ការកំណត់រចនាសម្ព័ន្ធផ្ទាល់ខ្លួនដោយផ្អែកលើតម្រូវការសុវត្ថិភាពតែមួយគត់របស់អ្នក។
- សុវត្ថិភាពដែលបានរៀបចំតាមតម្រូវការលំហូរការងាររបស់ក្រុមហ៊ុននីមួយៗគឺខុសគ្នា។ ភាពបត់បែនរបស់ Xygeni ធានាថាសុវត្ថិភាពរបស់អ្នកត្រូវបានតម្រឹមជាមួយនឹងរបៀបធ្វើការរបស់អ្នក - ដោយមិនបង្ខំឱ្យមានការផ្លាស់ប្តូរដំណើរការរបស់អ្នក។
មិនថាកម្មវិធីរបស់អ្នកដំណើរការនៅទីណាក៏ដោយ Xygeni ធ្វើឱ្យប្រាកដថាវាត្រូវបានការពារយ៉ាងពេញលេញ។
ផ្តោតលើការគំរាមកំហែងដែលអាចទៅដល់បាន និងដែលអាចកេងចំណេញបាន
មិនមែនរាល់ភាពងាយរងគ្រោះទាំងអស់សុទ្ធតែបន្ទាន់នោះទេ។ ស៊ីហ្គេនី កម្មវិធីស្កេនភាពងាយរងគ្រោះប្រភពបើកចំហ ជួយអ្នកឱ្យកំណត់អាទិភាពលើអ្វីដែលពិតជាមានគ្រោះថ្នាក់ជាមួយ ការវិភាគលទ្ធភាពទៅដល់ និង ការដាក់ពិន្ទុលើភាពអាចកេងប្រវ័ញ្ចបាន.
- ការវិភាគលទ្ធភាពទៅដល់៖ Xygeni កំណត់ថាតើភាពងាយរងគ្រោះពិតជាអាចទៅដល់បាននៅក្នុងមូលដ្ឋានកូដរបស់អ្នកឬអត់។ នេះជួយក្រុមរបស់អ្នកផ្តោតតែលើហានិភ័យដែលបង្កការគំរាមកំហែងពិតប្រាកដដល់កម្មវិធីរបស់អ្នកប៉ុណ្ណោះ។
- ការដាក់ពិន្ទុលើភាពអាចកេងប្រវ័ញ្ចបានដោយប្រើទិន្នន័យពិត Xygeni ព្យាករណ៍ពីលទ្ធភាពដែលភាពងាយរងគ្រោះនឹងត្រូវបានកេងប្រវ័ញ្ច។ នេះអនុញ្ញាតឱ្យអ្នកកំណត់អាទិភាពបញ្ហាបន្ទាន់បំផុត និងជួសជុលវាជាមុនសិន។
ដោយផ្តោតលើហានិភ័យពិតប្រាកដ ស៊ីហ្គេនី កាត់បន្ថយសំឡេងរំខាន និងជួយឱ្យក្រុមរបស់អ្នកមានប្រសិទ្ធភាព។
បន្តនាំមុខគេក្នុងការអនុលោមតាមច្បាប់ជាមួយ Xygeni Oម៉ាស៊ីនស្កេនចំណុចខ្សោយរបស់ pen-Source
អនុលោមតាមបទប្បញ្ញត្តិដូចជាការបន្ត GDPR, HIPAA, PCI-DSSនិង ដូរ៉ា មិនចាំបាច់ពិបាកទេ។ ម៉ាស៊ីនស្កេនភាពងាយរងគ្រោះប្រភពបើកចំហរបស់ Xygeni ធ្វើឱ្យការអនុលោមតាមច្បាប់មានភាពងាយស្រួលដោយធ្វើស្វ័យប្រវត្តិកម្មដំណើរការដែលរក្សាសុវត្ថិភាពកម្មវិធីរបស់អ្នកឱ្យមានសុវត្ថិភាព។
- ការត្រួតពិនិត្យអាជ្ញាប័ណ្ណ: Xygeni សម្គាល់ប្រភពបើកចំហណាមួយ អាជ្ញាប័ណ្ណ ការរំលោភបំពាននៅក្នុងសមាសធាតុរបស់អ្នក ដែលជួយអ្នកជៀសវាងហានិភ័យផ្នែកច្បាប់។
- SBOM ជំនាន់: Xygeni បង្កើតដោយស្វ័យប្រវត្តិ វិក្កយបត្រសម្ភារៈកម្មវិធី (SBOMs)ដែលផ្តល់ឱ្យអ្នកនូវភាពមើលឃើញពេញលេញនៃសមាសធាតុនីមួយៗនៅក្នុងកម្មវិធីរបស់អ្នក។
- របាយការណ៍សវនកម្ម-រួចរាល់មិនថាអ្នកត្រូវការរបាយការណ៍សម្រាប់សវនកម្ម ឬការត្រួតពិនិត្យផ្ទៃក្នុងទេ Xygeni ផ្តល់ជូននូវរបាយការណ៍លម្អិតអំពីភាពងាយរងគ្រោះ និងការកែតម្រូវ ដែលធានាថាអ្នកតែងតែត្រៀមខ្លួនរួចជាស្រេចដើម្បីបញ្ជាក់ពីការអនុលោមតាម។
បន្តគោរពតាមច្បាប់ រក្សាសុវត្ថិភាព និងអនុញ្ញាតឱ្យ ស៊ីហ្គេនី ដោះស្រាយការលើករបស់ធ្ងន់ៗ។
ហេតុអ្វីត្រូវជ្រើសរើស Xygeni Oកម្មវិធីដោះស្រាយភាពងាយរងគ្រោះរបស់ pen-Source?
ស៊ីហ្គេនី មិនមែនគ្រាន់តែមួយផ្សេងទៀតទេ។ ម៉ាស៊ីនស្កេនងាយរងគ្រោះ។ វាគឺ ដំណោះស្រាយពេញលេញ ត្រូវបានរចនាឡើងដើម្បីជួយអ្នកស្វែងរក ផ្តល់អាទិភាព និងជួសជុលចំណុចខ្សោយនៅទូទាំង ខ្សែសង្វាក់ផ្គត់ផ្គង់ប្រភពបើកចំហដោយការបញ្ចូលដោយផ្ទាល់ទៅក្នុងរបស់អ្នក CI/CD pipeline, ផ្តល់ជូននូវការដោះស្រាយដោយស្វ័យប្រវត្តិតាមពេលវេលាជាក់ស្តែង និងធានាបាននូវការអនុលោមតាមច្បាប់ ស៊ីហ្គេនី អនុញ្ញាតឱ្យអ្នកនៅខាងមុខការគំរាមកំហែងសន្តិសុខ ដោយមិនបន្ថយល្បឿន.
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីនាំយកការគ្រប់គ្រងភាពងាយរងគ្រោះប្រភពបើកចំហរបស់អ្នកទៅកម្រិតបន្ទាប់? ចាប់ផ្តើមជាមួយ Xygeni ថ្ងៃនេះ ហើយការពារកូដរបស់អ្នកពី commitកំពុងដាក់ពង្រាយ។
ត្រូវការព័ត៌មានបន្ថែមទេ? សូមពិនិត្យមើលរបស់យើង បញ្ជីឧបករណ៍ស្កេនកំពូលឆ្នាំ ២០២៥!

សំណួរដែលសួរជាញឹកញាប់
តើកញ្ចប់ប្រភពកូដបើកចំហដែលមានគំនិតអាក្រក់មានច្រើនប៉ុណ្ណានៅសព្វថ្ងៃ?
អ្នកវាយប្រហារបានចេញផ្សាយមេរោគព្យាបាទចំនួន ៤៥៤,៦៤៨ កញ្ចប់ npm នៅក្នុងឆ្នាំ 2025 តែមួយ ហើយ npm ឥឡូវនេះមានចំនួនជាង 99% នៃមេរោគប្រភពបើកចំហទាំងអស់ដែលត្រូវបានរកឃើញ។ នេះមិនមែនជាហានិភ័យពិសេសនោះទេ។ វាគឺជាវ៉ិចទ័រវាយប្រហារលេចធ្លោនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហនាពេលបច្ចុប្បន្ននេះ។
តើការចុះឈ្មោះដូចជា npm អាចការពារការវាយអក្សរដោយខ្លួនឯងបានទាំងស្រុងទេ?
ទេ។ ខណៈពេលដែល npm និង PyPI រារាំងឈ្មោះដែលមើលទៅដូចគ្នាមួយចំនួននៅពេលចុះឈ្មោះ ការសិក្សារកឃើញមួយក្នុងឆ្នាំ 2025 (ConfuGuard) បានបញ្ជាក់ពីការវាយប្រហារច្រឡំកញ្ចប់ពិតប្រាកដចំនួន 630 ដែលធ្វើឱ្យវាចូលទៅក្នុងបញ្ជីផលិតផល ហើយសូម្បីតែឧបករណ៍រកឃើញដ៏រឹងមាំនៅតែមានអត្រាវិជ្ជមានមិនពិតដែលមានអត្ថន័យ ពីព្រោះការសម្គាល់ឈ្មោះដែលមើលទៅដូចគ្នាពីកញ្ចប់ដែលមានឈ្មោះស្រដៀងគ្នាគឺពិតជាពិបាកណាស់។ ការការពារកម្រិតបញ្ជីឈ្មោះតែម្នាក់ឯងមិនគ្រប់គ្រាន់ទេ។
តើការកាន់កាប់គណនីឥឡូវនេះមានហានិភ័យធំជាងការវាយអក្សរខុសដែរឬទេ?
ការវាយអក្សរខុស និងការភាន់ច្រឡំអំពីការពឹងផ្អែកនៅតែជាប្រភេទនៃការវាយប្រហារលេចធ្លោនៅឆ្នាំ 2025 ប៉ុន្តែការកាន់កាប់គណនីបានកើនឡើង 15.3 ដងក្នុងមួយឆ្នាំ ហើយមានគ្រោះថ្នាក់ជាពិសេស ពីព្រោះវាធ្វើឱ្យខូចដល់កញ្ចប់ដែលអ្នកអភិវឌ្ឍន៍ទុកចិត្តរួចហើយ ជាមួយនឹងការទាញយករាប់លានដង ដោយរំលងការត្រួតពិនិត្យដែលឈ្មោះកញ្ចប់ថ្មី ឬមិនធ្លាប់ស្គាល់ជាធម្មតាទទួលបាន។
តើ AI ធ្វើឱ្យបញ្ហានេះកាន់តែអាក្រក់ទៅៗមែនទេ?
មែនហើយ តាមវិធីពីរយ៉ាង។ ឥឡូវនេះ អ្នកវាយប្រហារប្រើប្រាស់បញ្ញាសិប្បនិម្មិត (AI) ដើម្បីបង្កើតឈ្មោះដែលមានកំហុសវាយអក្សរច្រើន និងបន្ទុកទិន្នន័យដែលមិនច្បាស់លាស់ក្នុងទ្រង់ទ្រាយធំ។ ដោយឡែកពីគ្នា ជំនួយការសរសេរកូដបញ្ញាសិប្បនិម្មិត (AI) ខ្លួនឯងជួនកាលបង្កើតឈ្មោះកញ្ចប់ដែលមិនមាន ដែលជាបច្ចេកទេសពាក់ព័ន្ធមួយហៅថា slopsquatting ដែលអ្នកវាយប្រហារអាចចុះឈ្មោះជាមុនជាមួយមេរោគ។
តើ Xygeni ការពារប្រឆាំងនឹងការគំរាមកំហែងទាំងនេះយ៉ាងដូចម្តេច?
Xygeni រួមបញ្ចូលគ្នានូវការស្កេនភាពងាយរងគ្រោះនៃមូលដ្ឋានទិន្នន័យច្រើន ការរកឃើញភាពច្របូកច្របល់នៃការពឹងផ្អែក និងការរកឃើញកំហុសវាយអក្សរ និងការកំណត់អាទិភាពដោយផ្អែកលើលទ្ធភាពទៅដល់ដោយផ្ទាល់នៅក្នុង... CI/CD pipelineបន្ទាប់មកបង្កើតដោយស្វ័យប្រវត្តិ pull requests ដើម្បីដោះស្រាយបញ្ហាដែលបានបញ្ជាក់ ដូច្នេះកញ្ចប់ដែលមានគំនិតអាក្រក់ ឬងាយរងគ្រោះត្រូវបានចាប់ និងជួសជុលមុនពេលពួកវាឈានដល់ការផលិត។
