






A ភាពងាយរងគ្រោះសូន្យថ្ងៃ គឺជាហានិភ័យធ្ងន់ធ្ងរបំផុតមួយនៅក្នុងសន្តិសុខតាមអ៊ីនធឺណិត។ វាគឺជាគុណវិបត្តិដែលគ្មាននរណាម្នាក់ដឹងអំពីវាទេ រហូតដល់វាត្រូវបានកេងប្រវ័ញ្ចរួចហើយ។
នៅពេលដែលអ្នកវាយប្រហាររកឃើញ និងប្រើប្រាស់វា លទ្ធផលគឺ កេងចំណេញថ្ងៃសូន្យដែលជាបំណែកនៃកូដ ឬបច្ចេកទេសដែលប្រែក្លាយចំណុចខ្សោយដែលលាក់កំបាំងនោះទៅជាការគំរាមកំហែងពិតប្រាកដ។ សម្រាប់ក្រុមផ្នែកទន់ និង DevSecOps ទាំងនេះ ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះសូន្យថ្ងៃ បង្កើតចំណុចខ្វះខាតដែលម៉ាស៊ីនស្កេនធម្មតា ឧបករណ៍កំចាត់មេរោគ និងបំណះមិនអាចជួយបាន។
ឥឡូវនេះ អ្នកវាយប្រហារធ្វើចលនាយ៉ាងលឿន ដោយកំណត់គោលដៅលើកូដ ភាពអាស្រ័យ និង CI/CD pipelines.
ការយល់ដឹងពីរបៀប ក កេងចំណេញថ្ងៃសូន្យ ការងារ និងរបៀបរកឃើញវាតាំងពីដំបូង ឥឡូវនេះគឺជាផ្នែកសំខាន់មួយនៃការរក្សាសុវត្ថិភាពដំណើរការអភិវឌ្ឍន៍ទំនើបណាមួយ។
អ្វីដែលធ្វើឱ្យភាពងាយរងគ្រោះ Zero-Day មានគ្រោះថ្នាក់ខ្លាំង
A កេងចំណេញថ្ងៃសូន្យ ទាញយកអត្ថប្រយោជន៍ពីភាពងាយរងគ្រោះ មុនពេលអ្នកលក់ដឹងថាវាមាន។
មិនដូចគុណវិបត្តិដែលគេស្គាល់នោះទេ មិនមានបំណះ គ្មានការជួសជុល ហើយជារឿយៗគ្មានវិធីដែលអាចទុកចិត្តបានដើម្បីរកឃើញវារហូតដល់ការវាយប្រហារកើតឡើងនោះទេ។
ចំណុចខ្សោយទាំងនេះច្រើនតែលាក់ខ្លួននៅក្នុងបណ្ណាល័យកម្មវិធី កម្មវិធីរុករក ឬសមាសធាតុភាគីទីបី។ នៅពេលដែលត្រូវបានរកឃើញ អ្នកវាយប្រហារអាចប្រើប្រាស់វាយ៉ាងរហ័ស និងផ្សព្វផ្សាយកូដដែលបង្កគ្រោះថ្នាក់តាមរយៈឧបករណ៍ និងឃ្លាំងទិន្នន័យដែលអាចទុកចិត្តបាន។
ព្រោះតែរឿងនេះ, ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះសូន្យថ្ងៃ អាចផ្លាស់ទីបានយ៉ាងលឿនឆ្លងកាត់ខ្សែសង្វាក់ផ្គត់ផ្គង់ និងបរិស្ថានពពក។
ការពឹងផ្អែកតែមួយនៅក្នុងគម្រោងប្រភពបើកចំហអាចបង្ហាញការសាងសង់រាប់ពាន់មុនពេលដែលនរណាម្នាក់កត់សម្គាល់។
ការយល់ដឹងអំពីចំណុចខ្សោយ Zero-Day
ដើម្បីយល់ពីរបៀបដែលអ្នកវាយប្រហារប្រើប្រាស់ចំណុចខ្សោយទាំងនេះ វាជួយក្នុងការពិនិត្យមើលលំដាប់ធម្មតានៃការកេងប្រវ័ញ្ច zero-day៖
- អ្នកស្រាវជ្រាវ ឬអ្នកវាយប្រហាររកឃើញកំហុសដែលមិនស្គាល់។
- អ្នកវាយប្រហារបង្កើតកូដ exploit ដើម្បីប្រើប្រាស់ចំណុចខ្វះខាតនោះ។
- ចំណុចកេងចំណេញនេះត្រូវបានប្រើក្នុងការវាយប្រហារពិតប្រាកដ ឬចែករំលែកតាមអ៊ីនធឺណិត។
- អ្នកលក់កំណត់អត្តសញ្ញាណបញ្ហា ហើយចេញផ្សាយបំណះ។
- ក្រុមសន្តិសុខធ្វើការយ៉ាងរហ័សដើម្បីអនុវត្តការអាប់ដេត និងកាត់បន្ថយការប៉ះពាល់។
ឧទាហរណ៍, ក្រុមហ៊ុន IBM X-Force បានរាយការណ៍ពីករណីមួយដែលអ្នកវាយប្រហារបានកេងចំណេញពីភាពងាយរងគ្រោះ zero-day នៅក្នុងកម្មវិធីផ្ទេរឯកសារ GoAnywhere ក្នុងរយៈពេល 24 ម៉ោងបន្ទាប់ពីការរកឃើញ។
នេះបង្ហាញពីចន្លោះពេលតូចចង្អៀតរវាងការរកឃើញ និងការកេងប្រវ័ញ្ច ជួនកាលមានតែពីរបីម៉ោងប៉ុណ្ណោះ។
ការវាយប្រហារទាំងនេះមិនមែនគ្រាន់តែជាទ្រឹស្តីនោះទេ។ ពួកគេបានបង្កការខូចខាតយ៉ាងធ្ងន់ធ្ងររួចទៅហើយនៅក្នុង enterprise ប្រព័ន្ធ កម្មវិធីប្រភពបើកចំហ និងខ្សែសង្វាក់ផ្គត់ផ្គង់សកល។
ឧទាហរណ៍នៃការវាយប្រហារ Zero-Day ក្នុងពិភពពិត
ការវាយប្រហារ Zero-day លែងជារឿងកម្រទៀតហើយ។ ពួកវាកើតឡើងនៅគ្រប់ស្រទាប់នៃកម្មវិធីទំនើបៗ ចាប់ពីកម្មវិធីរុករករហូតដល់ប្រព័ន្ធសាងសង់ និងឧបករណ៍អភិវឌ្ឍន៍។
ឧទាហរណ៍ខាងក្រោមបង្ហាញពីរបៀបដែលអ្នកវាយប្រហារទាញយកប្រយោជន៍ពីចំណុចខ្សោយដែលមិនស្គាល់យ៉ាងឆាប់រហ័សមុនពេលអ្នកការពារអាចឆ្លើយតបបាន៖
- ការផ្ទេរ MOVEit (2023): អ្នកវាយប្រហារបានកេងប្រវ័ញ្ចចំណុចខ្សោយ zero-day SQL injection (CVE-2023-34362) នៅក្នុង Progress MOVEit Transfer។ ចំណុចខ្សោយនេះបានអនុញ្ញាតឱ្យមានការលួចទិន្នន័យទ្រង់ទ្រាយធំពីអង្គការរាប់រយ រួមទាំងធនាគារ និងភ្នាក់ងាររដ្ឋាភិបាល មុនពេលចេញផ្សាយបំណះ។
- Google Chrome (ឆ្នាំ ២០២៥)ចំណុចខ្សោយ zero-day (CVE-2025-10585) នៅក្នុងម៉ាស៊ីន V8 JavaScript របស់ Chrome ត្រូវបានគេកេងប្រវ័ញ្ចយ៉ាងសកម្មនៅក្នុងពិភពពិត។ Google បានចេញផ្សាយបំណះបន្ទាន់មួយបន្ទាប់ពីបញ្ជាក់ថាការវាយប្រហារកំពុងដំណើរការ។
- ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ SolarWinds (2020): អ្នកវាយប្រហារបានបញ្ចូលកូដព្យាបាទទៅក្នុងការអាប់ដេតកម្មវិធីដែលអាចទុកចិត្តបានសម្រាប់វេទិកា Orion របស់ SolarWinds ដែលធ្វើឱ្យប៉ះពាល់ដល់អង្គការជាង 18,000។ ទោះបីជាមិនមានការវាយប្រហារតែមួយក៏ដោយ វាបានដំណើរការដូចជាថ្ងៃសូន្យនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់។
- ម៉ាស៊ីនបម្រើ Microsoft Exchange (ឆ្នាំ ២០២១, “ProxyLogon”): ចំណុចខ្សោយ zero-day ចំនួនបួនអនុញ្ញាតឱ្យអ្នកវាយប្រហារទទួលបានការចូលប្រើពីចម្ងាយទៅកាន់ម៉ាស៊ីនមេ Exchange ទូទាំងពិភពលោក។ បំណះបានមកដល់យ៉ាងឆាប់រហ័ស ប៉ុន្តែប្រព័ន្ធរាប់ពាន់ត្រូវបានលួចចូលរួចហើយ។
- កម្មវិធី Zoom (ឆ្នាំ២០២២)ចំណុចខ្សោយ zero-day អនុញ្ញាតឱ្យអ្នកវាយប្រហារពីចម្ងាយប្រតិបត្តិកូដក្នុងអំឡុងពេលហៅជាវីដេអូលើកម្មវិធី Windows ដែលមិនទាន់បានជួសជុល។ ចំណុចខ្សោយនេះត្រូវបានដោះដូរជាឯកជនមុនពេលបង្ហាញជាសាធារណៈ។
ករណីនីមួយៗបង្ហាញពីរបៀប ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះសូន្យថ្ងៃ អាចរីករាលដាលពាសពេញភាពអាស្រ័យ pipelines និងបរិស្ថានពពកគិតជាម៉ោង។
នោះហើយជាមូលហេតុដែលភាពមើលឃើញ ការរកឃើញភាពមិនប្រក្រតី និងការព្រមានដំបូងគឺមានសារៈសំខាន់ណាស់ដើម្បីបញ្ឈប់ការគំរាមកំហែងទាំងនេះមុនពេលវារីករាលដាល។
ឧប្បត្តិហេតុទាំងនេះក៏បង្ហាញពីការផ្លាស់ប្តូរនៅក្នុងយុទ្ធសាស្ត្ររបស់អ្នកវាយប្រហារផងដែរ ពីការវាយប្រហារចំណុចបញ្ចប់ដាច់ដោយឡែក រហូតដល់ការជ្រៀតចូលនៃប្រព័ន្ធសាងសង់ ភាពអាស្រ័យ និង DevOps។ pipelines.
ការកេងប្រវ័ញ្ច Zero-Day នៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ការកេងប្រវ័ញ្ច zero-day ទំនើបៗច្រើនតែកំណត់គោលដៅទៅលើខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី មិនមែនគ្រាន់តែចំណុចបញ្ចប់ ឬប្រព័ន្ធប្រតិបត្តិការនោះទេ។
អ្នកវាយប្រហារប្រើប្រាស់ dependencies ដែលរងការគំរាមកំហែង ស្គ្រីបព្យាបាទ និង CI/CD ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ដើម្បីផ្លាស់ទីទៅខាងលើក្នុងដំណើរការអភិវឌ្ឍន៍។
ផ្លូវវាយប្រហារទូទៅបំផុតមួយចំនួនរួមមាន៖
- បោះពុម្ពផ្សាយ កញ្ចប់ដែលឆ្លងមេរោគ ទៅកាន់បញ្ជីឈ្មោះប្រភពបើកចំហ។
- ការចាក់បញ្ចូល payloads zero-day ទៅក្នុងស្គ្រីបក្រោយការដំឡើង។
- ការកេងប្រវ័ញ្ចការងារសាងសង់ ឬលិខិតសម្គាល់ដែលមិនបានត្រួតពិនិត្យ។
- ប្លន់ អ្នកថែទាំស្របច្បាប់ ឬគណនីរបស់ពួកគេ។
ឧបករណ៍ចំណុចបញ្ចប់បែបប្រពៃណីមើលមិនឃើញការគំរាមកំហែងទាំងនេះទេ ពីព្រោះវាកើតឡើង មុន កម្មវិធីដំណើរការ អំឡុងពេលអភិវឌ្ឍន៍ ការបង្កើត ឬការរួមបញ្ចូល។
នោះហើយជាមូលហេតុដែលភាពមើលឃើញរបស់ DevSecOps និងការស្កេនដោយស្វ័យប្រវត្តិគឺជាចំណុចសំខាន់។
គម្លាតនៃវដ្តជីវិត និងការរកឃើញ
| ដំណាក់កាល | សកម្មភាពរបស់អ្នកវាយប្រហារ | ការប្រកួតប្រជែងអ្នកការពារ |
|---|---|---|
| ការរកឃើញ និងការប្រើប្រាស់អាវុធ | ស្វែងរកចំណុចខ្វះខាតដែលមិនស្គាល់ ហើយបង្កើតចំណុចខ្សោយដែលដំណើរការបានមុនពេលបង្ហាញ។ | គ្មានហត្ថលេខា ឬបំណះដែលគេស្គាល់ទេ; អ្នកការពារមើលមិនឃើញ។ |
| ការដាក់ពង្រាយ Exploit | ចែកចាយ payloads តាមរយៈការបន្លំតាមអ៊ីនធឺណិត កញ្ចប់ដែលមានមេរោគ ឬការអាប់ដេតដែលមានគំនិតអាក្រក់។ | ការរកឃើញកើតឡើងតែបន្ទាប់ពីការប្រតិបត្តិប៉ុណ្ណោះ។ ពេលវេលាឆ្លើយតបមានកំណត់។ |
| បំណះ និងការបង្ហាញព័ត៌មាន | អ្នកលក់ចេញផ្សាយការអាប់ដេត ហើយចំណុចខ្សោយនេះក្លាយជាសាធារណៈ។ | ប្រព័ន្ធនៅតែបង្ហាញព័ត៌មានរហូតដល់បំណះត្រូវបានសាកល្បង និងដាក់ពង្រាយ។ |
ចន្លោះប្រហោងនៃការរកឃើញគឺជាពេលវេលាដ៏គ្រោះថ្នាក់បំផុត។ នៅពេលដែលមានការវាយប្រហារភាពងាយរងគ្រោះសូន្យថ្ងៃ ហើយក្រុមនានាមិនមានហត្ថលេខា ឬបំណះទេ អ្នកវាយប្រហារអាចធ្វើចលនាបានលឿន។ ការបិទចន្លោះប្រហោងនេះតម្រូវឱ្យមានការរកឃើញដំបូង ការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងការការពារដោយផ្អែកលើឥរិយាបថ។
ទិន្នន័យនៅពីក្រោយការគំរាមកំហែង Zero-Day សម័យទំនើប
របាយការណ៍ថ្មីៗបង្ហាញពីរបៀបដែលសកម្មភាព zero-day បានក្លាយជារឿងធម្មតា និងលឿន៖
- ចំពោះ Google Threat Intelligence Group (GTIG) រាយការណ៍ 75 ភាពងាយរងគ្រោះសូន្យថ្ងៃ កេងប្រវ័ញ្ចនៅក្នុងព្រៃក្នុងឆ្នាំ ២០២៤ ដែលជាការកើនឡើង ៣០ ភាគរយពីឆ្នាំមុន។
- អំពីយើង ៤៤ ភាគរយនៃថ្ងៃសូន្យទាំងនោះ គោលដៅ enterprise ប្រព័ន្ធដូចជា VPN ជញ្ជាំងភ្លើង និងឧបករណ៍គ្រប់គ្រង ដែលបង្ហាញថាអ្នកវាយប្រហារឥឡូវនេះផ្តោតលើហេដ្ឋារចនាសម្ព័ន្ធដែលមានតម្លៃខ្ពស់។
- ចំពោះ សន្ទស្សន៍ស៊ើបការណ៍គំរាមកំហែង IBM 2025 បានកត់ត្រាច្រើនជាង 65,000 ភាពងាយរងគ្រោះ ជាមួយនឹងការកេងប្រវ័ញ្ចដែលអាចរកបានជាសាធារណៈ ជាច្រើនត្រូវបានប្រើប្រាស់ឡើងវិញ និងវេចខ្ចប់ឡើងវិញនៅក្នុងការវាយប្រហារ zero-day ថ្មី។
តួលេខទាំងនេះបង្ហាញពីមូលហេតុដែលក្រុមនានាត្រូវតែរកឃើញសញ្ញានៃការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះសូន្យថ្ងៃមុនពេលបំណះលេចឡើង។
អ្វីដែលការការពារ Zero-Day ល្អបំផុតគួរតែរួមបញ្ចូល
ដើម្បីកំណត់ផលប៉ះពាល់នៃ កេងចំណេញថ្ងៃសូន្យការការពារត្រូវការស្រទាប់ច្រើន និងការដាក់ដំបូងនៅក្នុងលំហូរអភិវឌ្ឍន៍។ វិធីសាស្រ្តពេញលេញរួមមាន៖
- ការស្កេនបញ្ជីឈ្មោះដូចជា npm និង PyPI ក្នុងពេលជាក់ស្តែង ដើម្បីរកមើលកញ្ចប់គួរឱ្យសង្ស័យ មុនពេលពួកវាចូលទៅក្នុងការបង្កើត
- ប្រព័ន្ធព្រមានជាមុនដែលសម្គាល់កញ្ចប់ថ្មី ឬការផ្លាស់ប្តូរភ្លាមៗរបស់អ្នកបោះពុម្ពផ្សាយ ដែលអាចបង្ហាញពីការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះសូន្យថ្ងៃនៅក្នុងពិភពពិត
- ជញ្ជាំងភ្លើងពឹងផ្អែកដែលរារាំង ឬដាក់ឱ្យនៅដាច់ដោយឡែកសមាសធាតុដែលមានហានិភ័យដោយស្វ័យប្រវត្តិ
- ការរកឃើញភាពមិនប្រក្រតីនៅទូទាំង CI/CD pipelineដើម្បីស្វែងរកឥរិយាបថពេលសាងសង់មិនធម្មតាដែលអាចបង្ហាញពីភាពអាស្រ័យដែលត្រូវបានកេងប្រវ័ញ្ច
- ការតាមដានកេរ្តិ៍ឈ្មោះរបស់អ្នកសហការដើម្បីរកឃើញគណនីអ្នកថែទាំដែលត្រូវបានលួចចូល ឬក្លែងក្លាយដែលអាចបោះពុម្ពផ្សាយការចេញផ្សាយដែលមានការកេងប្រវ័ញ្ច
- ការអនុវត្តគោលនយោបាយជាបន្តបន្ទាប់ដើម្បីការពារកូដមិនមានសុវត្ថិភាពពីការបញ្ចូលគ្នាទៅក្នុងសាខាសំខាន់ៗ
យោងតាមមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះជាតិ (National Vulnerability Database) មានចំនួន CVE ថ្មីជាង 29,000 ត្រូវបានកត់ត្រាទុកក្នុងឆ្នាំ 2024។ ខណៈពេលដែលបញ្ហា zero-day ត្រូវបានចុះបញ្ជីតែបន្ទាប់ពីការបង្ហាញព័ត៌មាន កំណើននេះបង្ហាញពីភាពទន់ខ្សោយលេចឡើងយ៉ាងឆាប់រហ័ស និងមូលហេតុដែលបញ្ឈប់... កេងចំណេញថ្ងៃសូន្យ បញ្ហាដំបូងៗ។
របៀបដែល Xygeni ជួយកាត់បន្ថយការកេងប្រវ័ញ្ច Zero-Day
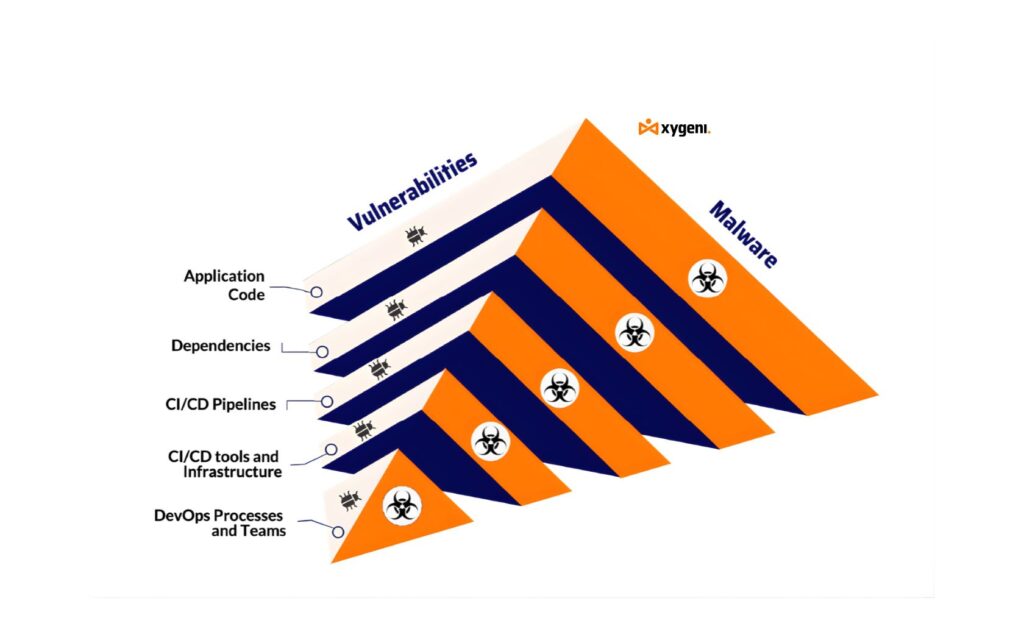
ស៊ីហ្គេនី ដាក់ ការរកឃើញដំបូង និងការការពារដោយស្វ័យប្រវត្តិ ទៅក្នុងលំហូរ DevOps របស់អ្នក ដើម្បីកាត់បន្ថយរយៈពេលនៃការប៉ះពាល់ទៅនឹងការវាយប្រហារសូន្យថ្ងៃ។ សមត្ថភាពសំខាន់ៗរួមមាន៖
- ការត្រួតពិនិត្យជាបន្តបន្ទាប់នៃកញ្ចប់ថ្មី និងកញ្ចប់ដែលមានស្រាប់ ដើម្បីរកមើលសញ្ញាដំបូងនៃឥរិយាបថប្រថុយប្រថាន
- An ប្រព័ន្ធព្រមានជាមុន ដែលជូនដំណឹងដល់ក្រុមនៅពេលដែលគំរូនៃការកេងប្រវ័ញ្ចដែលអាចកើតមានលេចឡើងនៅក្នុងបញ្ជីឈ្មោះ
- ការទប់ស្កាត់ដោយស្វ័យប្រវត្តិ ឬការដាក់ឱ្យនៅដាច់ដោយឡែកនៃការពឹងផ្អែកគួរឱ្យសង្ស័យ ដូច្នេះការកេងប្រវ័ញ្ច zero day មិនអាចចូលទៅក្នុង build artifacts របស់អ្នកបានទេ។
- ការរកឃើញភាពមិនធម្មតា កំឡុងពេលបង្កើតដែលបង្ហាញពីការផ្លាស់ប្តូរឯកសារដែលមិននឹកស្មានដល់ ឬការហៅពីចម្ងាយដែលត្រូវគ្នានឹងឥរិយាបថកេងប្រវ័ញ្ច
- ការតាមដានកេរ្តិ៍ឈ្មោះសម្រាប់អ្នកថែទាំ និងអ្នកបោះពុម្ពផ្សាយ ដើម្បីរកមើលការផ្លាស់ប្តូរភ្លាមៗ ដែលអាចបង្ហាញពីការសម្របសម្រួល
- ការផ្តល់អាទិភាពតាមបរិបទ ដែលជួយក្រុមនានាក្នុងការតម្រៀបថាតើបញ្ហាដែលរកឃើញទំនងជាប្រែទៅជាការកេងប្រវ័ញ្ចសូន្យថ្ងៃនៅក្នុងបរិស្ថានរបស់ពួកគេឬអត់
Xygeni រួមបញ្ចូលជាមួយប្រព័ន្ធ CI ទូទៅ និងការគ្រប់គ្រងប្រភព ដូច្នេះអ្នកទទួលបានការការពារទាំងនេះដោយមិនចាំបាច់មានស្គ្រីបបន្ថែម ឬការដំឡើងធ្ងន់ៗនោះទេ។
ការអនុវត្តល្អបំផុតដើម្បីត្រៀមខ្លួនសម្រាប់ Zero-Day បន្ទាប់
- ថែរក្សា SBOMs ដើម្បីដឹងថាកូដ និងកញ្ចប់អ្វីខ្លះនៅក្នុងការសាងសង់នីមួយៗ
- កំណែដែលពឹងផ្អែកលើ Pin និងជៀសវាង wildcard ដែលអនុញ្ញាតឱ្យកញ្ចប់ដែលមិនស្គាល់លួចចូល ហើយដំណើរការការវាយប្រហារ zero day
- ធ្វើការស្កេនជាស្រទាប់ៗ៖ ការត្រួតពិនិត្យឋិតិវន្ត ការធ្វើតេស្តថាមវន្ត និងការត្រួតពិនិត្យឥរិយាបថ
- ធ្វើស្វ័យប្រវត្តិកម្មនីតិវិធីបំណះ និង rollback ដើម្បីកាត់បន្ថយការប៉ះពាល់នៅពេលដែលការកេងប្រវ័ញ្ច zero day ក្លាយជាសាធារណៈ
- កំណត់ការសម្ងាត់ និងការអនុញ្ញាតក្នុងការងារសាងសង់ ដូច្នេះការវាយប្រហារមិនអាចរីករាលដាលបានយ៉ាងងាយស្រួលឡើយ
- បណ្តុះបណ្តាលក្រុមការងារឱ្យរកឃើញហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ និងឆ្លើយតបយ៉ាងរហ័សនៅពេលដែលសូចនាករនៃការកេងប្រវ័ញ្ចសូន្យថ្ងៃលេចឡើង
ឧបករណ៍ដូចជា Xygeni ជួយធ្វើស្វ័យប្រវត្តិកម្មការអនុវត្តទាំងនេះជាច្រើន និងកាត់បន្ថយការងារដោយដៃ ខណៈពេលដែលធ្វើអោយប្រសើរឡើងនូវការរកឃើញការវាយប្រហារ zero day។
គំនិតចុងក្រោយ៖ រក្សាការនាំមុខមួយជំហានលើការកេងប្រវ័ញ្ច Zero-Day
ការគំរាមកំហែងសូន្យថ្ងៃនឹងបន្តវិវត្ត។ នោះហើយជាមូលហេតុដែលការការពារក៏ត្រូវតែផ្លាស់ប្តូរផងដែរ។ ការការពារចំណុចបញ្ចប់តែម្នាក់ឯងមិនគ្រប់គ្រាន់ទេ។ ក្រុមត្រូវការភាពមើលឃើញ និងការការពារដែលចាប់ផ្តើមនៅខាងក្នុងកូដ ភាពអាស្រ័យ និង pipelines.
តាមរយៈការរួមបញ្ចូលគ្នារវាងការស្កេនតាមពេលវេលាជាក់ស្តែង ការព្រមានដំបូង និងការទប់ស្កាត់ដោយស្វ័យប្រវត្តិ អ្នកអាចកាត់បន្ថយឱកាសដែលការវាយប្រហារសូន្យថ្ងៃឈានដល់ការផលិត។ រកឃើញមុន ទប់ស្កាត់លឿនជាងមុន និងរក្សាខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកឱ្យឈានមុខគេមួយជំហាន។

