ស៊ីហ្គេនី SCA

កាត់បន្ថយហានិភ័យប្រភពបើកចំហ និងរក្សាកម្មវិធីរបស់អ្នកឱ្យមានសុវត្ថិភាពពីកញ្ចប់ព្យាបាទ

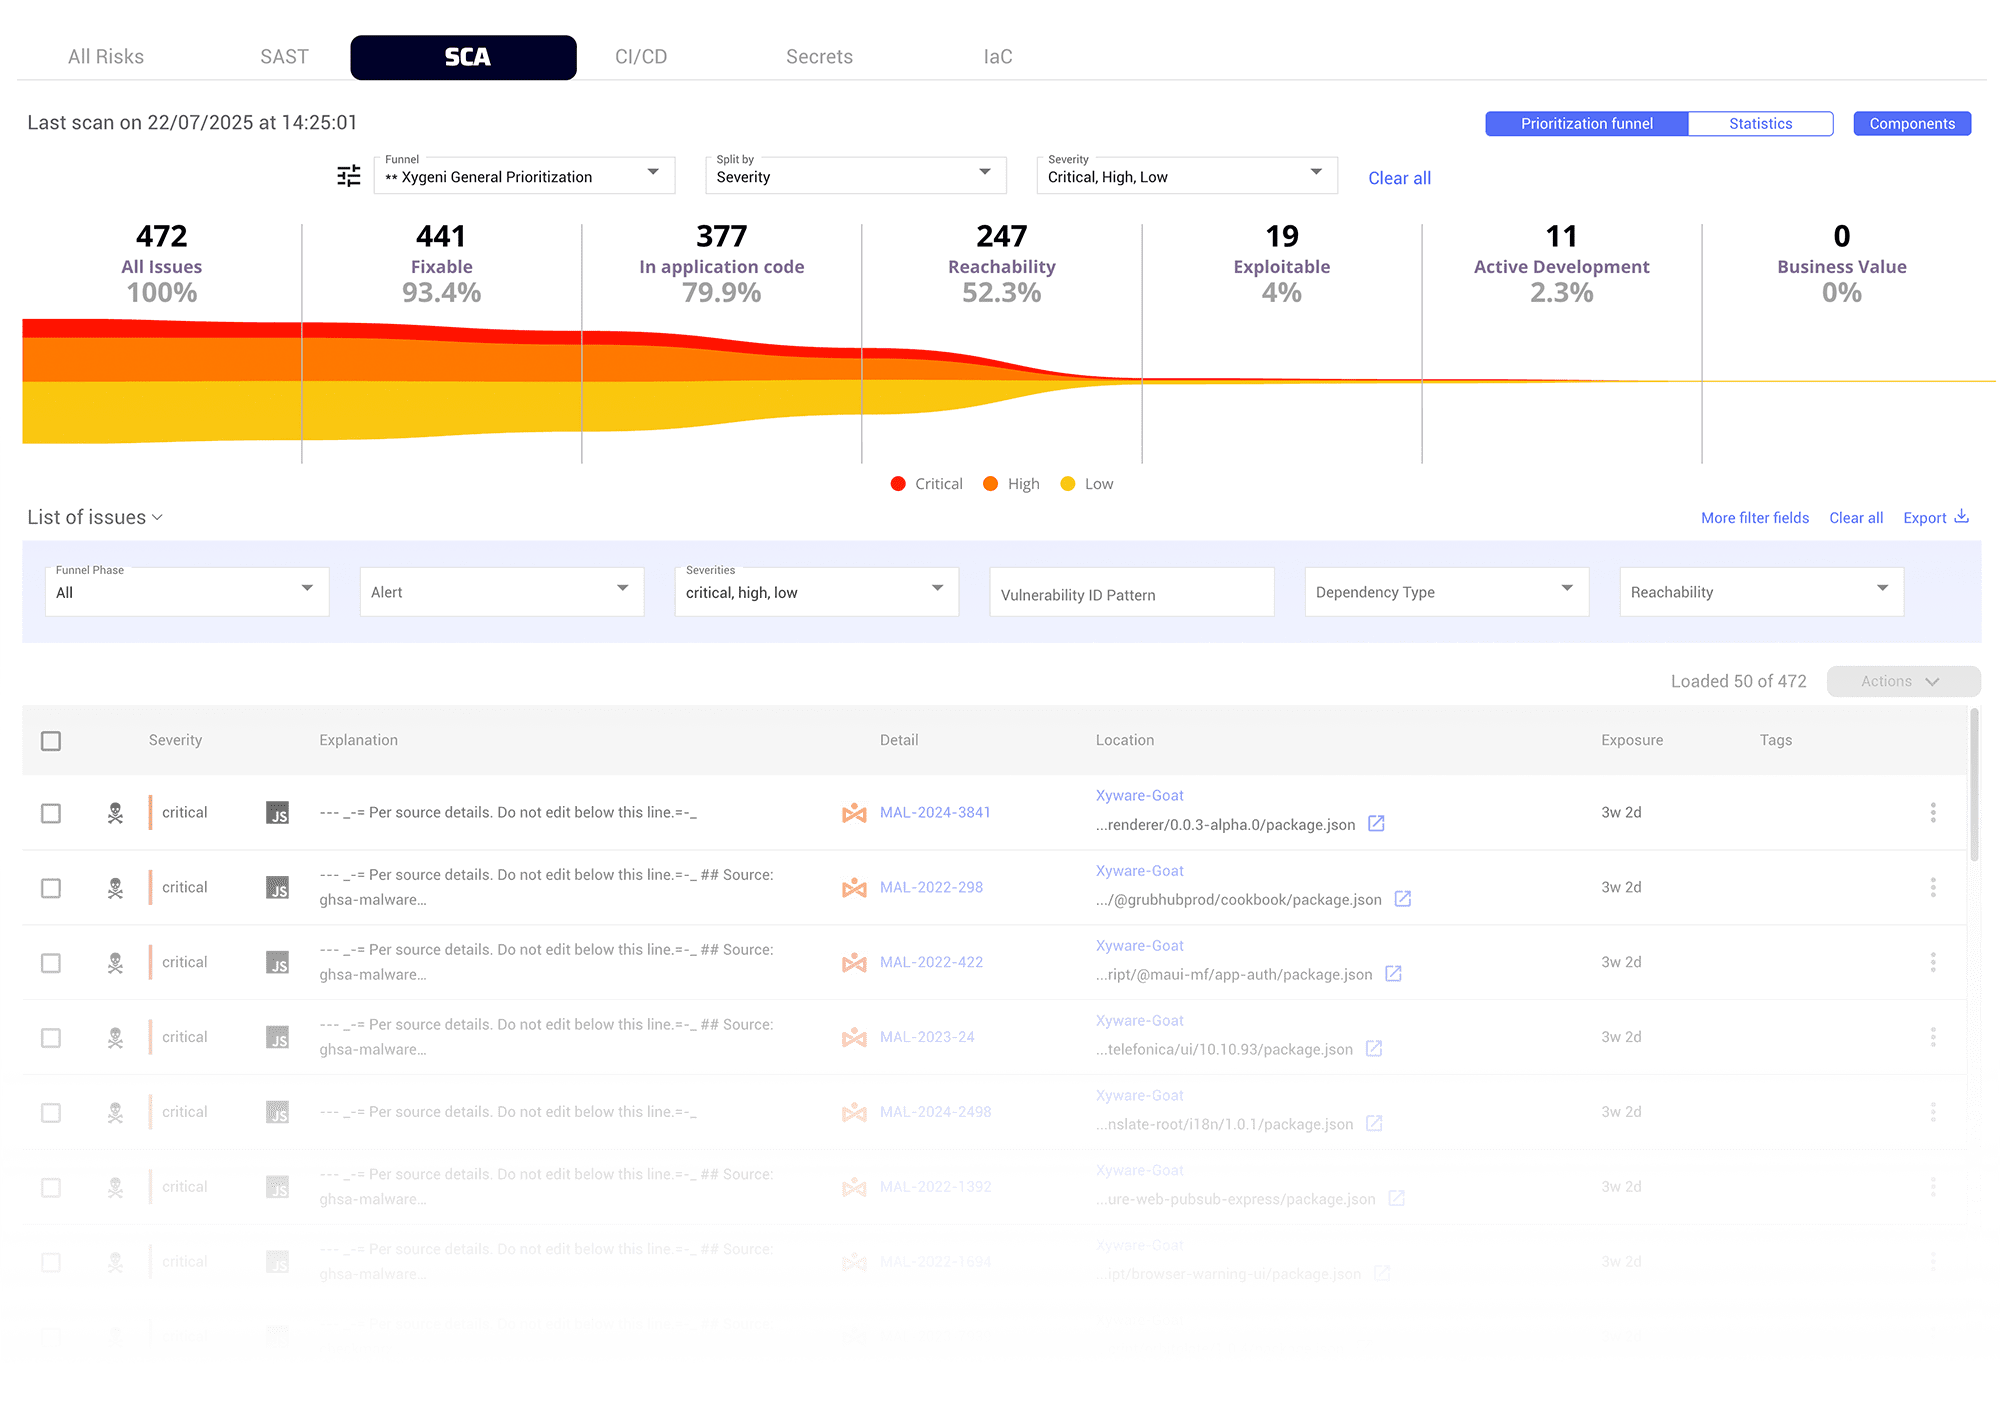
ផ្តល់អាទិភាពដល់ចំណុចងាយរងគ្រោះដែលពិតជាសំខាន់ ហើយដឹងភ្លាមៗថាតើភាពអាស្រ័យរបស់អ្នករួមបញ្ចូលកូដព្យាបាទឬអត់។

ស្វែងរកចំណុចខ្សោយណាមួយនៅក្នុង Dependencies របស់អ្នក

កំណត់ និងដោះស្រាយបញ្ហាសុវត្ថិភាព ការថែទាំ និងការផ្តល់អាជ្ញាប័ណ្ណនៅក្នុងភាពអាស្រ័យកម្មវិធី មុនពេលដាក់ពង្រាយកម្មវិធីរបស់អ្នក។

កំណត់អត្តសញ្ញាណកូដព្យាបាទ

រកឃើញផ្នែកកូដ និងលំនាំគួរឱ្យសង្ស័យដែលត្រូវបានវាយប្រហារដោយអ្នកវាយប្រហារ នៅពេលមានការបោះពុម្ពផ្សាយនូវភាពអាស្រ័យថ្មី និងដែលបានធ្វើបច្ចុប្បន្នភាព។

ផ្តោតលើហានិភ័យប្រភពបើកចំហដ៏សំខាន់

ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលមានផលប៉ះពាល់អាជីវកម្មច្រើនបំផុត និងគ្រប់គ្រងហានិភ័យជាមួយនឹងការដាក់ពិន្ទុហានិភ័យផ្អែកលើបរិបទ និងការតាមដានពីកូដទៅពពក។


ជួសជុលភាពងាយរងគ្រោះនៃប្រភពបើកចំហរបស់អ្នកដោយស្វ័យប្រវត្តិ

ធ្វើឱ្យប្រសើរឡើងដោយស្វ័យប្រវត្តិទៅជាការពឹងផ្អែកប្រភពបើកចំហដែលគ្មានភាពងាយរងគ្រោះជាមួយនឹងភាពវៃឆ្លាត pull requests.
ស៊ីហ្គេនី SCAសមត្ថភាព និងមុខងាររបស់

តាមដានភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ

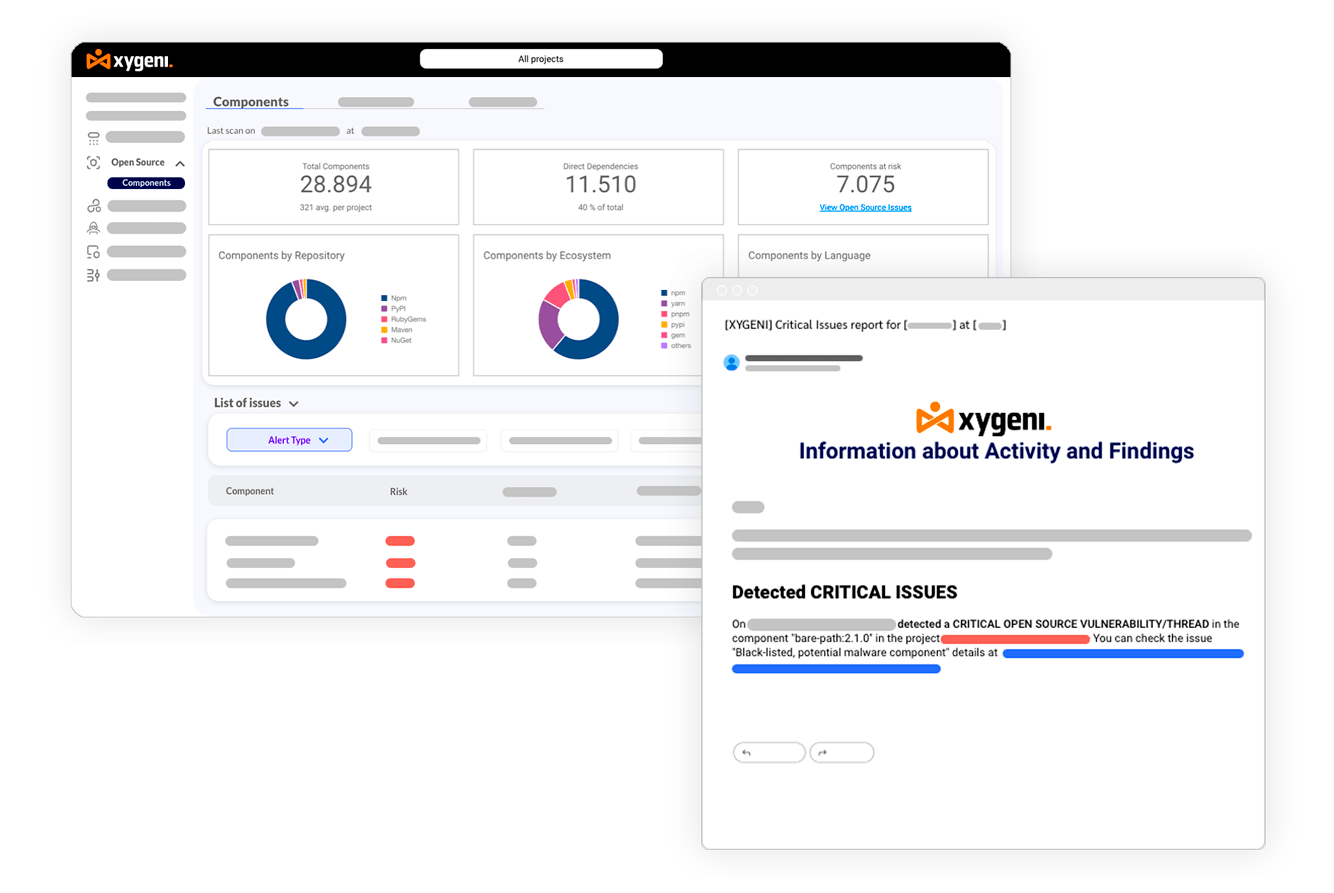
ទទួលបានព័ត៌មានថ្មីៗអំពីចំណុចខ្សោយដែលទើបរកឃើញថ្មីតាមរយៈបណ្តាញរាយការណ៍របស់អ្នក ឬរារាំងពួកវា ដើម្បីធានាថាអ្នកនៅតែទទួលបានការការពារ និងទទួលបានព័ត៌មានមុនពេលចូលទៅក្នុងផលិតកម្ម។
ការជូនដំណឹងអំពីព័ត៌មាន OSOS
OSS លើសពី CVE - សុវត្ថិភាព OSS - SCA ឧបករណ៍

ពង្រីក Open Source Security លើសពី CVEs

រួមបញ្ចូលកត្តាហានិភ័យបន្ថែមលើសពីពិន្ទុ CVSS ដែលរារាំងការរួមបញ្ចូលកញ្ចប់ដែលអាចគ្មាន CVE ប៉ុន្តែនៅតែមានហានិភ័យ។

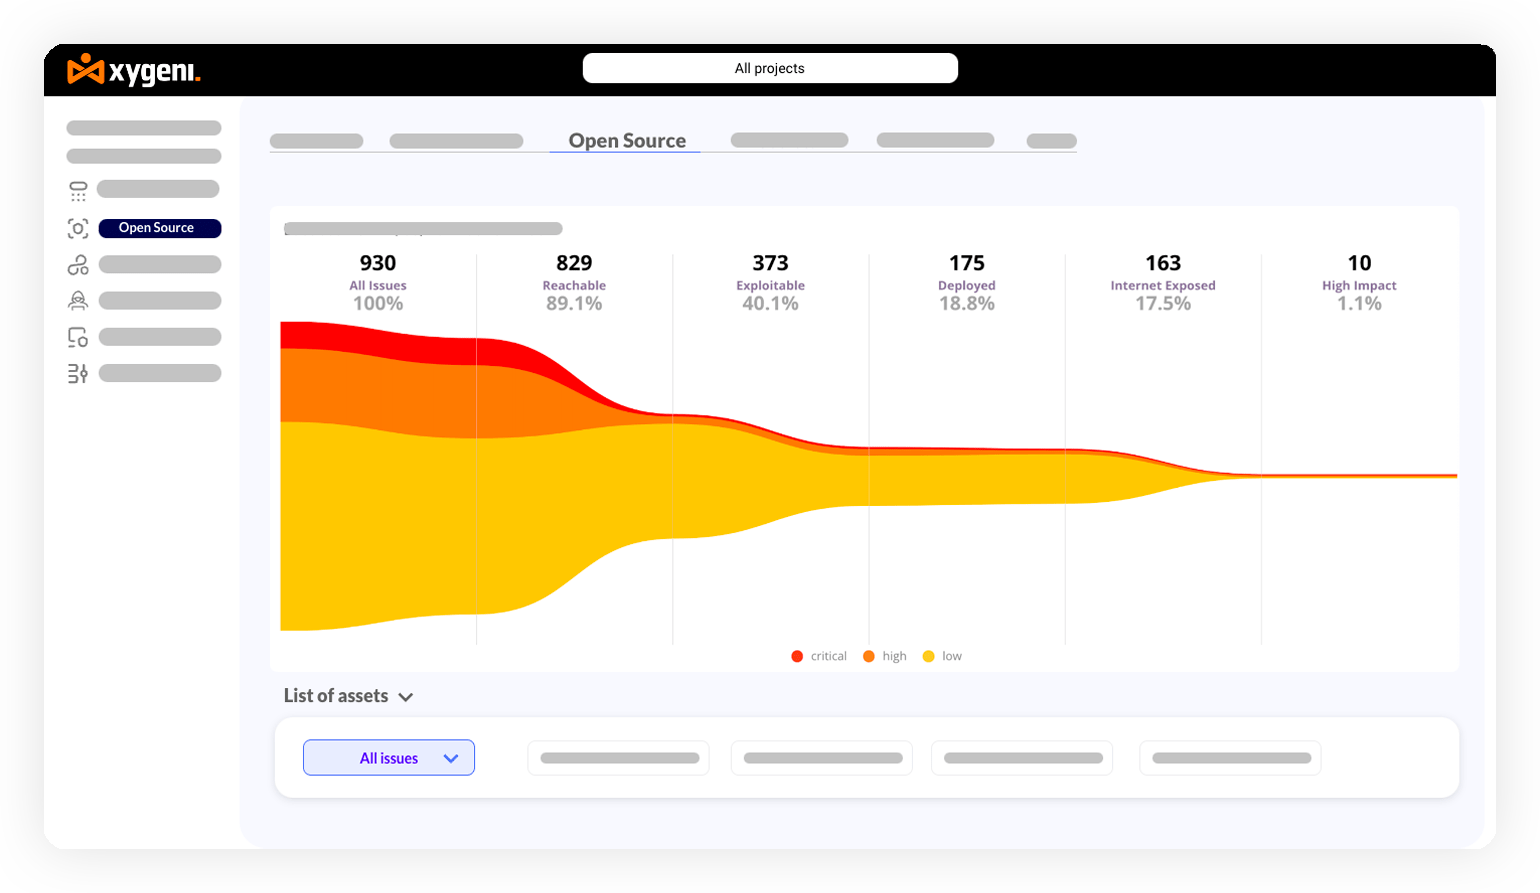
ផ្តល់អាទិភាព SCA ដោយគ្មានសំឡេងរំខាន

កំណត់បរិបទនៃភាពងាយរងគ្រោះនៃប្រភពបើកចំហជាមួយនឹងសារៈសំខាន់អាជីវកម្ម លទ្ធភាពទៅដល់ ការប៉ះពាល់អ៊ីនធឺណិត លទ្ធភាពកេងប្រវ័ញ្ច និងលក្ខណៈវិនិច្ឆ័យបរិបទផ្សេងទៀតរបស់វា ដែលធ្វើឱ្យការជូនដំណឹងមានភាពសាមញ្ញ និងសន្សំសំចៃពេលវេលាសម្រាប់ក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍។
OSS_Funnel_បញ្ហា_អាទិភាព_SCAឧបករណ៍វិភាគសមាសធាតុ_សូហ្វវែរ_សុវត្ថិភាព_
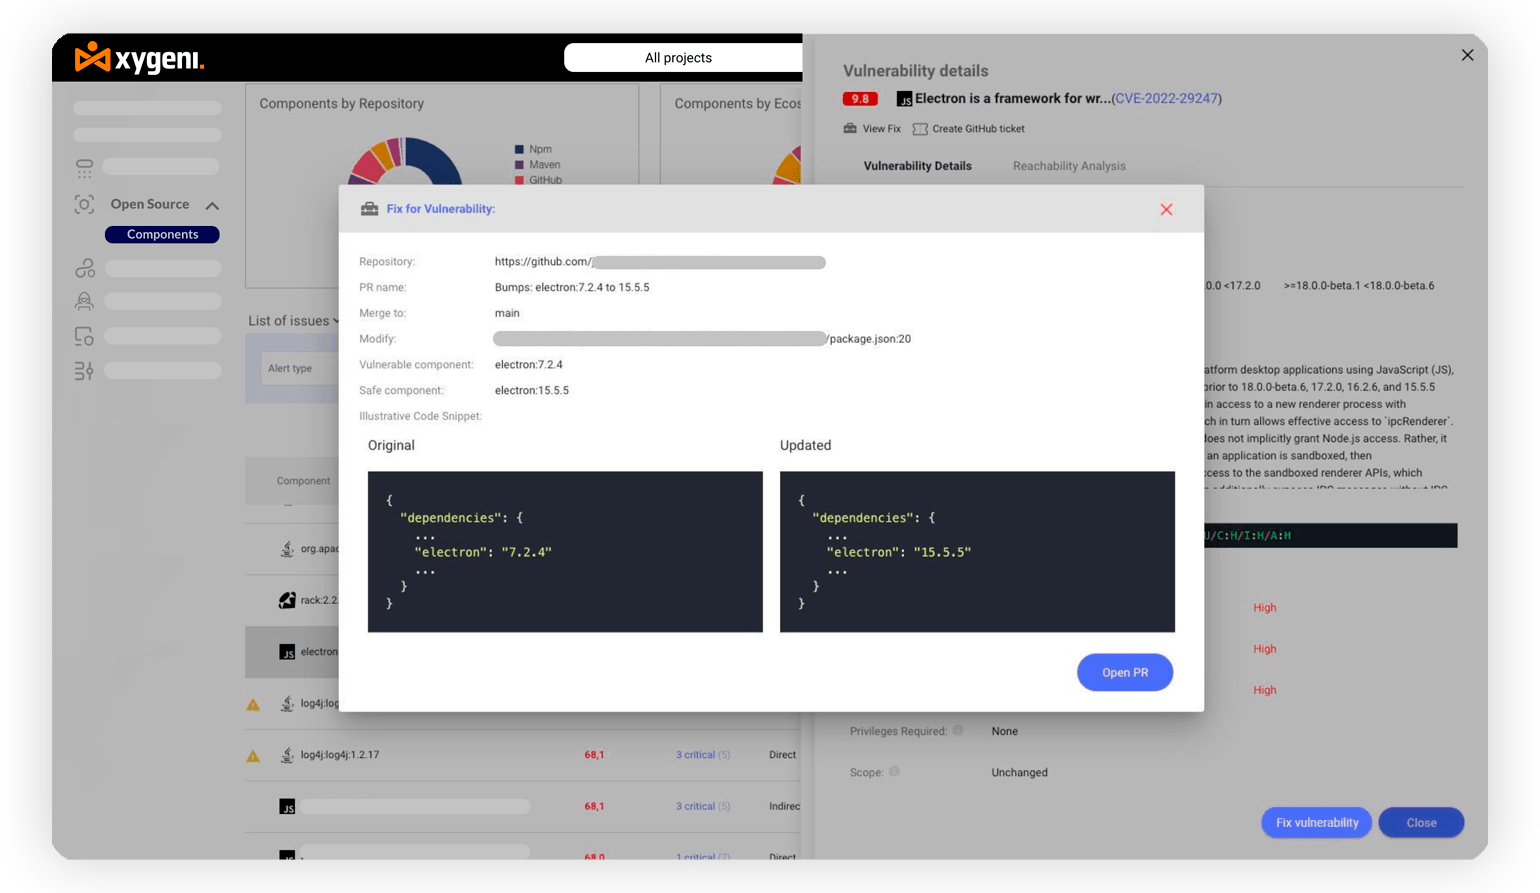
ការដោះស្រាយដោយស្វ័យប្រវត្តិនៃចំណុចខ្សោយប្រភពបើកចំហ

ការដោះស្រាយដោយស្វ័យប្រវត្តិនៃចំណុចខ្សោយប្រភពបើកចំហ

ធ្វើឱ្យប្រសើរឡើងដោយស្វ័យប្រវត្តិទៅជាការពឹងផ្អែកប្រភពបើកចំហដែលគ្មានភាពងាយរងគ្រោះ ទាំងតាមរយៈការជួសជុលដោយស្វ័យប្រវត្តិ pull requests ឬ​ការ​ណែនាំ​ដោយ​ដៃ។ វា​ជួយ​សន្សំសំចៃ​ពេលវេលា និង​ធនធាន​យ៉ាងច្រើន ដែល​ធានា​បាន​នូវ​ការគ្រប់គ្រង​ភាពងាយរងគ្រោះ​បាន​រហ័ស និង​ស៊ីសង្វាក់​គ្នា។

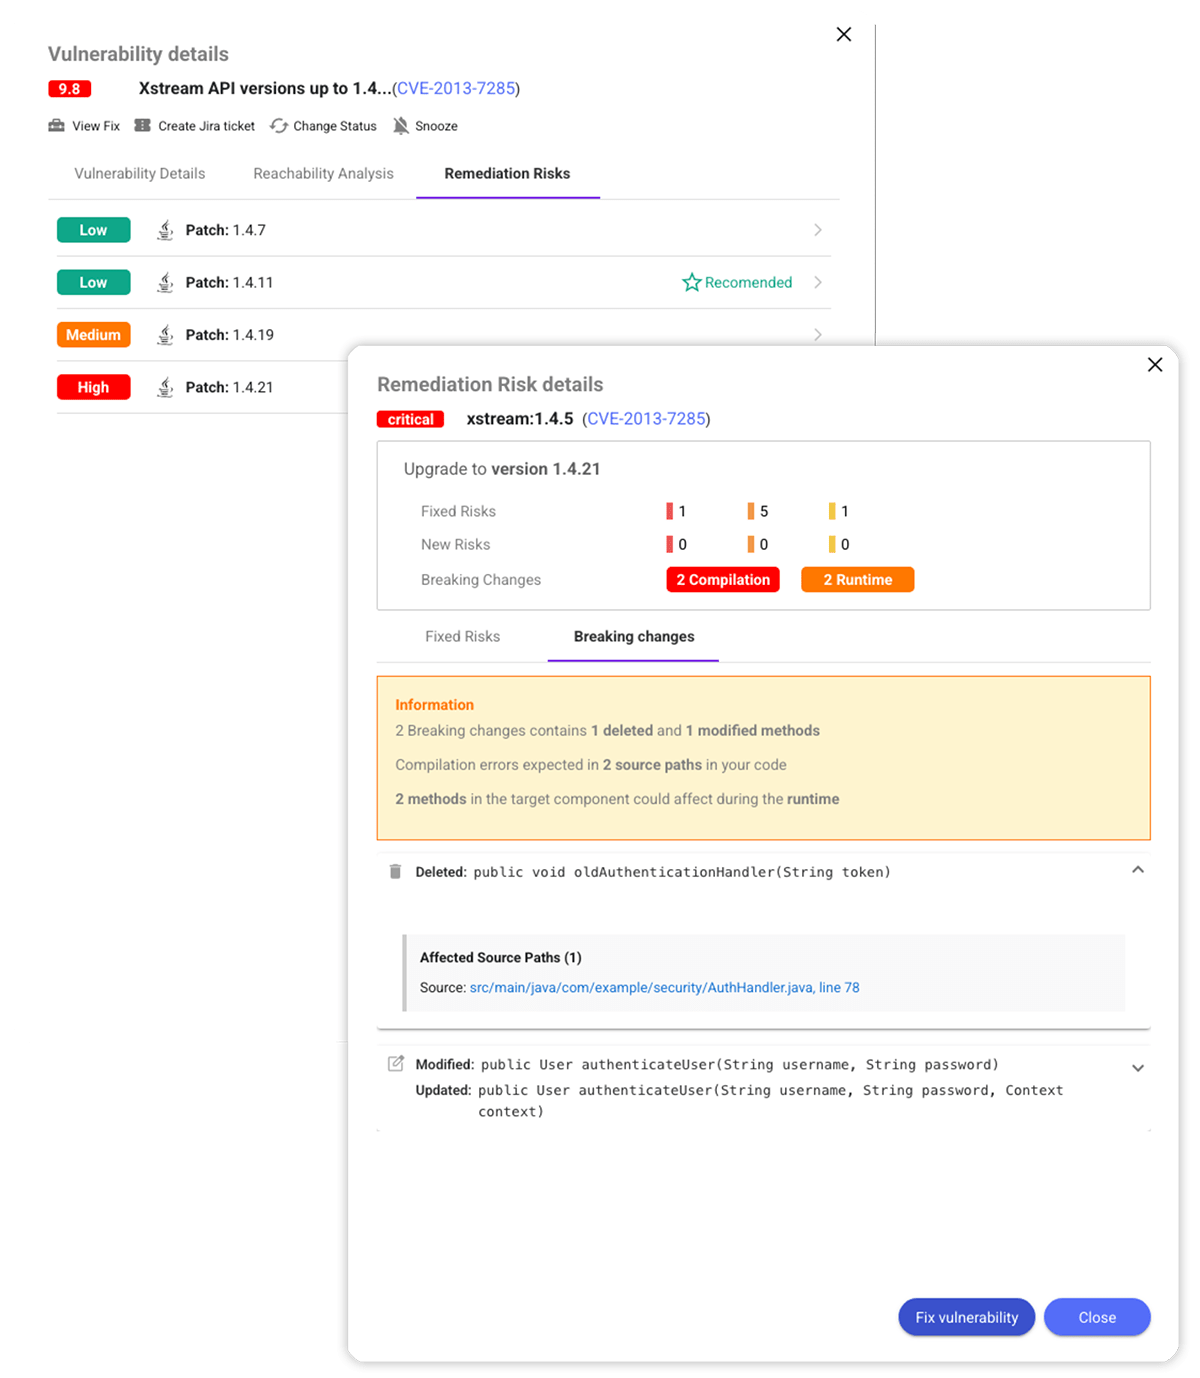
ការរកឃើញការផ្លាស់ប្តូរការបំបែក

មើលអ្វីដែលអាចខូចមុនពេលធ្វើឱ្យប្រសើរឡើង។ ទទួលបានភាពមើលឃើញពេញលេញអំពីការផ្លាស់ប្តូរកូដដែលត្រូវការ ហានិភ័យនៃភាពឆបគ្នា និងការខិតខំប្រឹងប្រែងស្តារឡើងវិញ។
លំហូរការងារជួសជុល Open Source Security ឧបករណ៍

ធ្វើឱ្យលំហូរការងារជួសជុលមានភាពសាមញ្ញ

គាំទ្រការដោះស្រាយភាពងាយរងគ្រោះប្រភពបើកចំហដោយផ្តល់ជូនអ្នកអភិវឌ្ឍន៍នូវបរិបទចាំបាច់ទាំងអស់ ដោយផ្ទាល់នៅក្នុងលំហូរការងារ និងឧបករណ៍តាមដានបញ្ហារបស់ពួកគេសម្រាប់ប្រតិបត្តិការប្រកបដោយប្រសិទ្ធភាព។

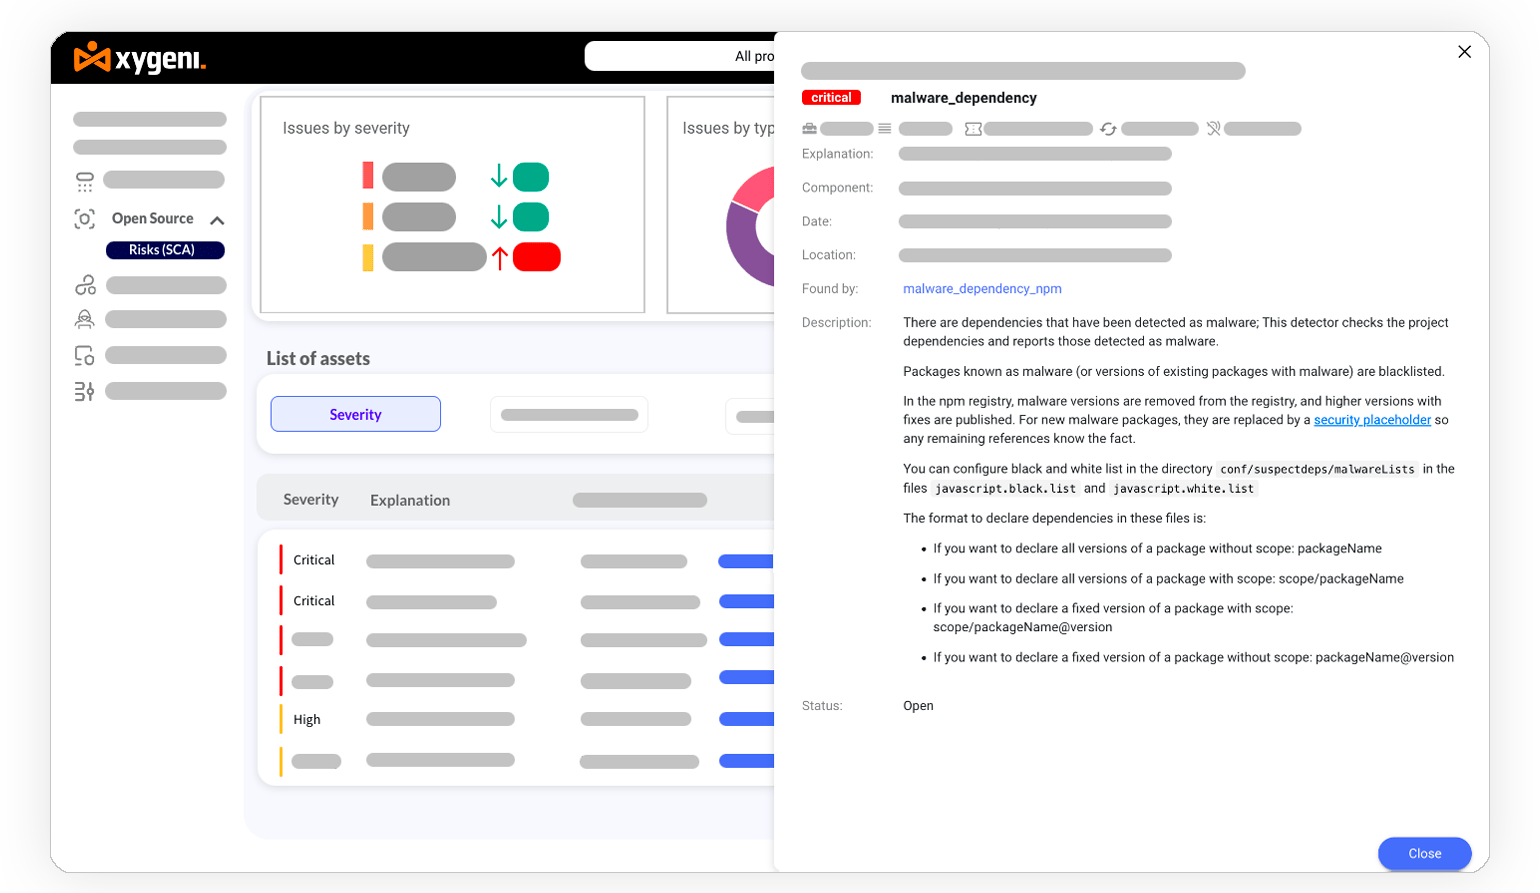
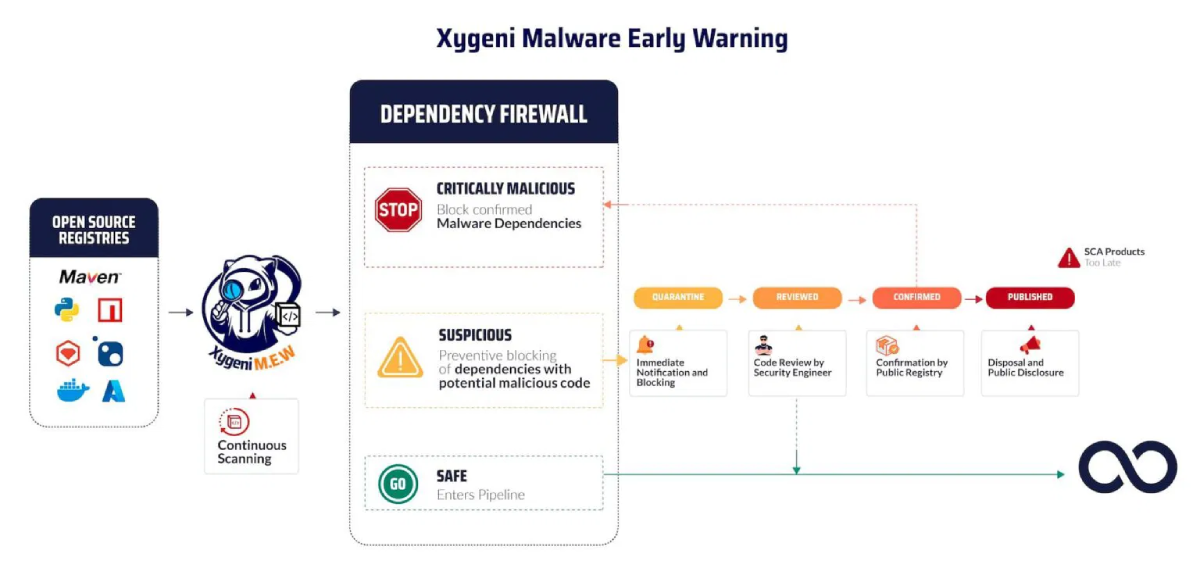
រកឃើញការពឹងផ្អែកដែលមានគំនិតអាក្រក់ក្នុងពេលវេលាជាក់ស្តែង

វិភាគកញ្ចប់ប្រភពបើកចំហររាប់ពាន់ថ្មី និងដែលបានធ្វើបច្ចុប្បន្នភាពជារៀងរាល់ថ្ងៃ ដើម្បីរកឃើញ និងរារាំងមេរោគ zero-day ភ្លាមៗ ព្រមទាំងការពារកម្មវិធី និងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។
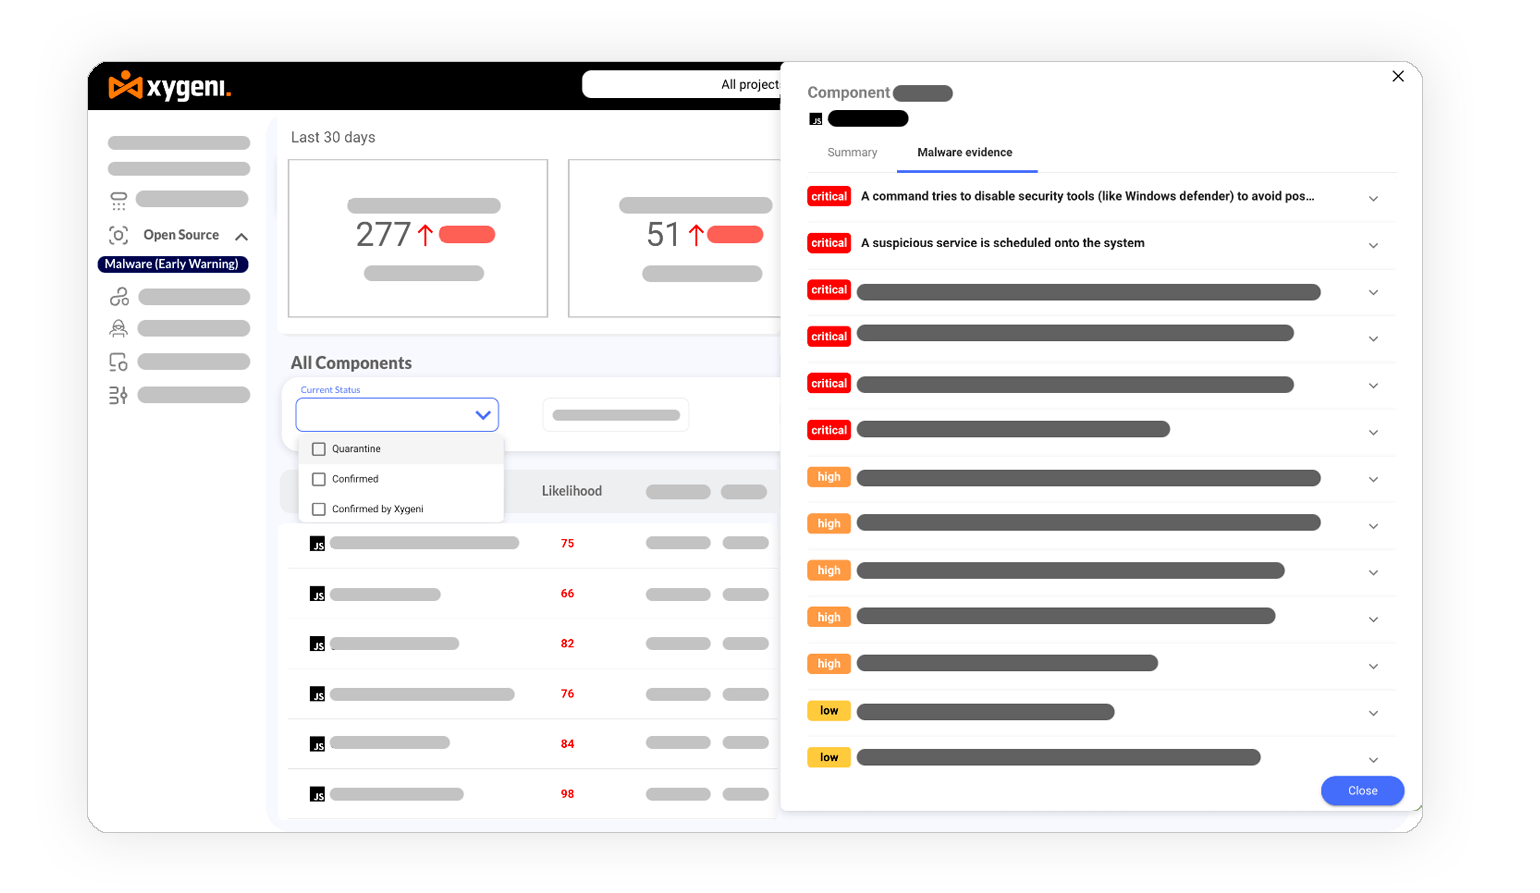
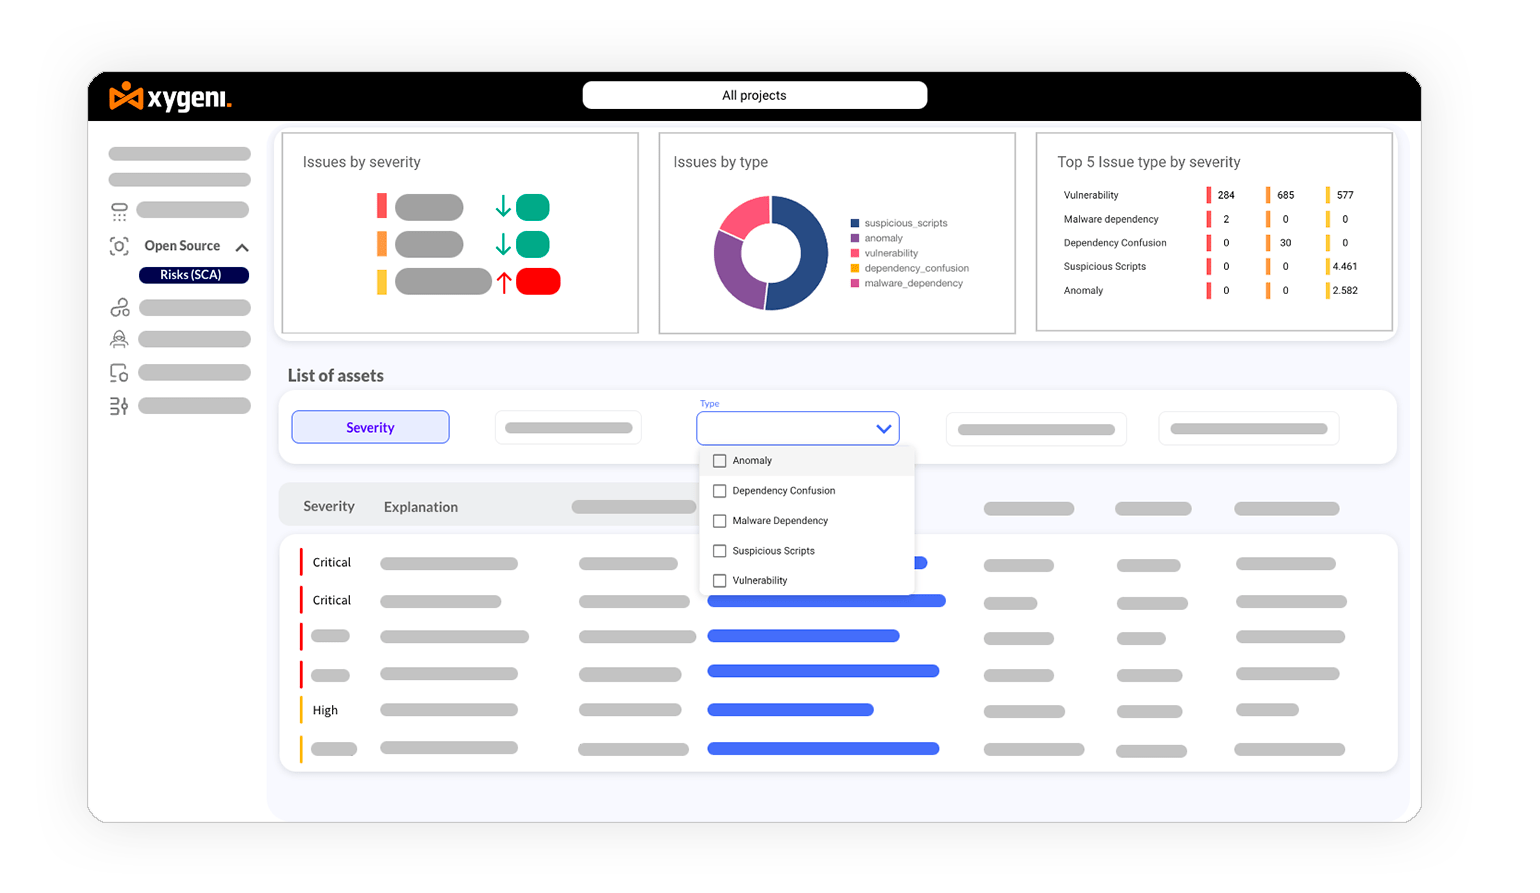
រកឃើញ_សមាសធាតុ_ព្យាបាទ_
ការការពារមេរោគប្រភពបើកចំហ

ទប់ស្កាត់មេរោគដោយសកម្ម

បង្កើនការព្រមានជាមុនសម្រាប់កញ្ចប់គួរឱ្យសង្ស័យ ដោយដាក់វាឱ្យនៅដាច់ដោយឡែកដើម្បីការពារខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក និងគាំទ្រដល់ការអនុវត្ត guardrails ដើម្បីទប់ស្កាត់ការជ្រៀតចូលទៅក្នុងកម្មវិធីរបស់អ្នក។

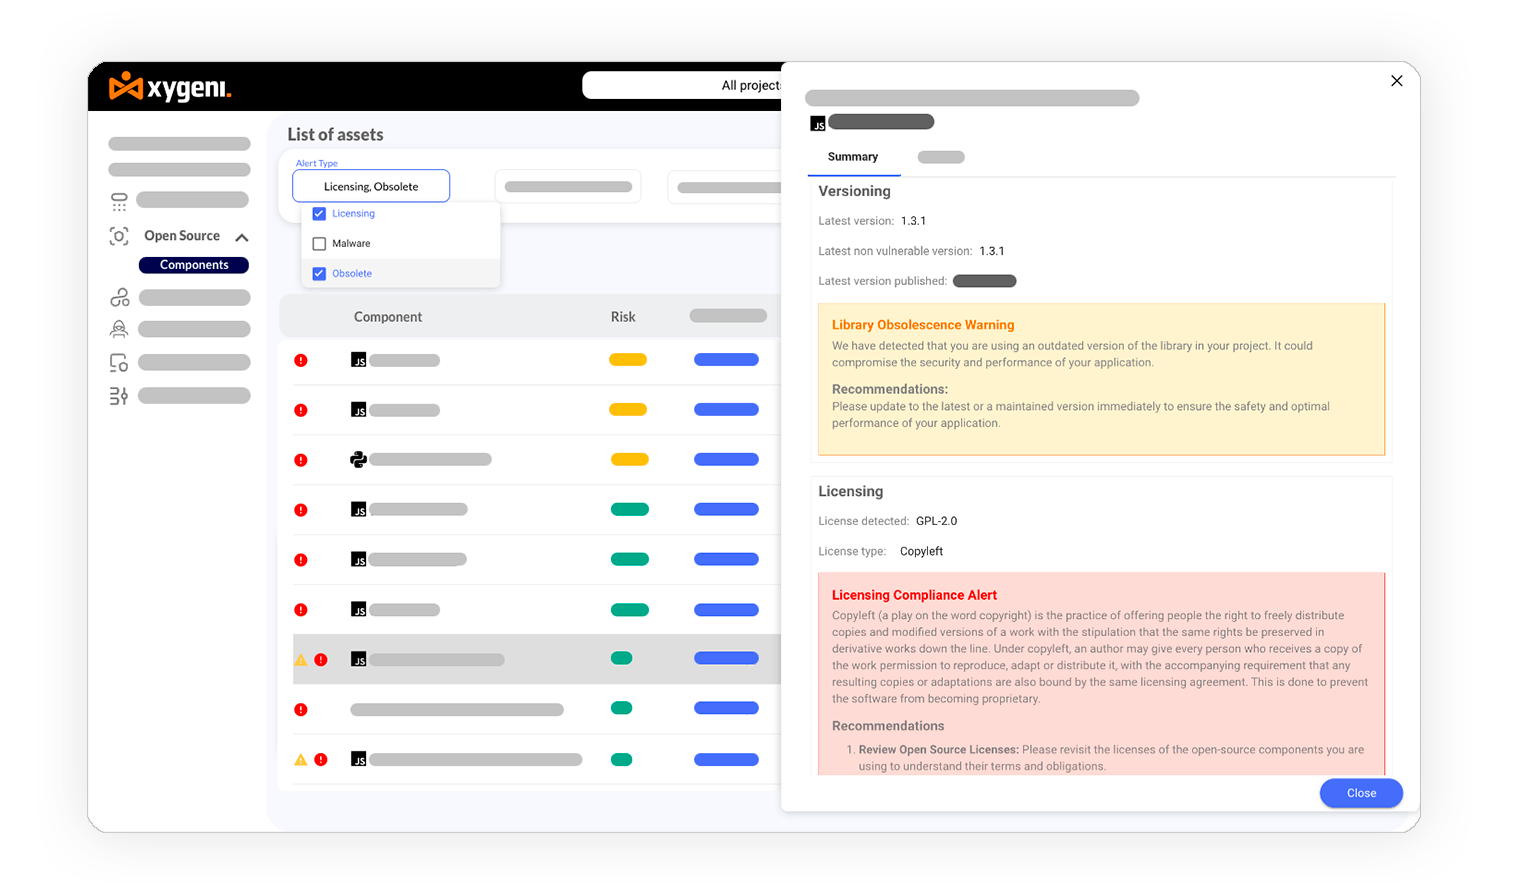
គ្រប់គ្រងហានិភ័យអាជ្ញាប័ណ្ណ

ទទួលបានភាពមើលឃើញភ្លាមៗអំពីបញ្ហាអាជ្ញាប័ណ្ណប្រភពបើកចំហដែលអាចកើតមានដែលប៉ះពាល់ដល់ការអនុលោមតាមបទប្បញ្ញត្តិជាមួយនឹងការផ្លាស់ប្តូរកូដនីមួយៗ និងការពារការពិន័យ។
គ្រប់គ្រង_អាជ្ញាប័ណ្ណ_ហានិភ័យ
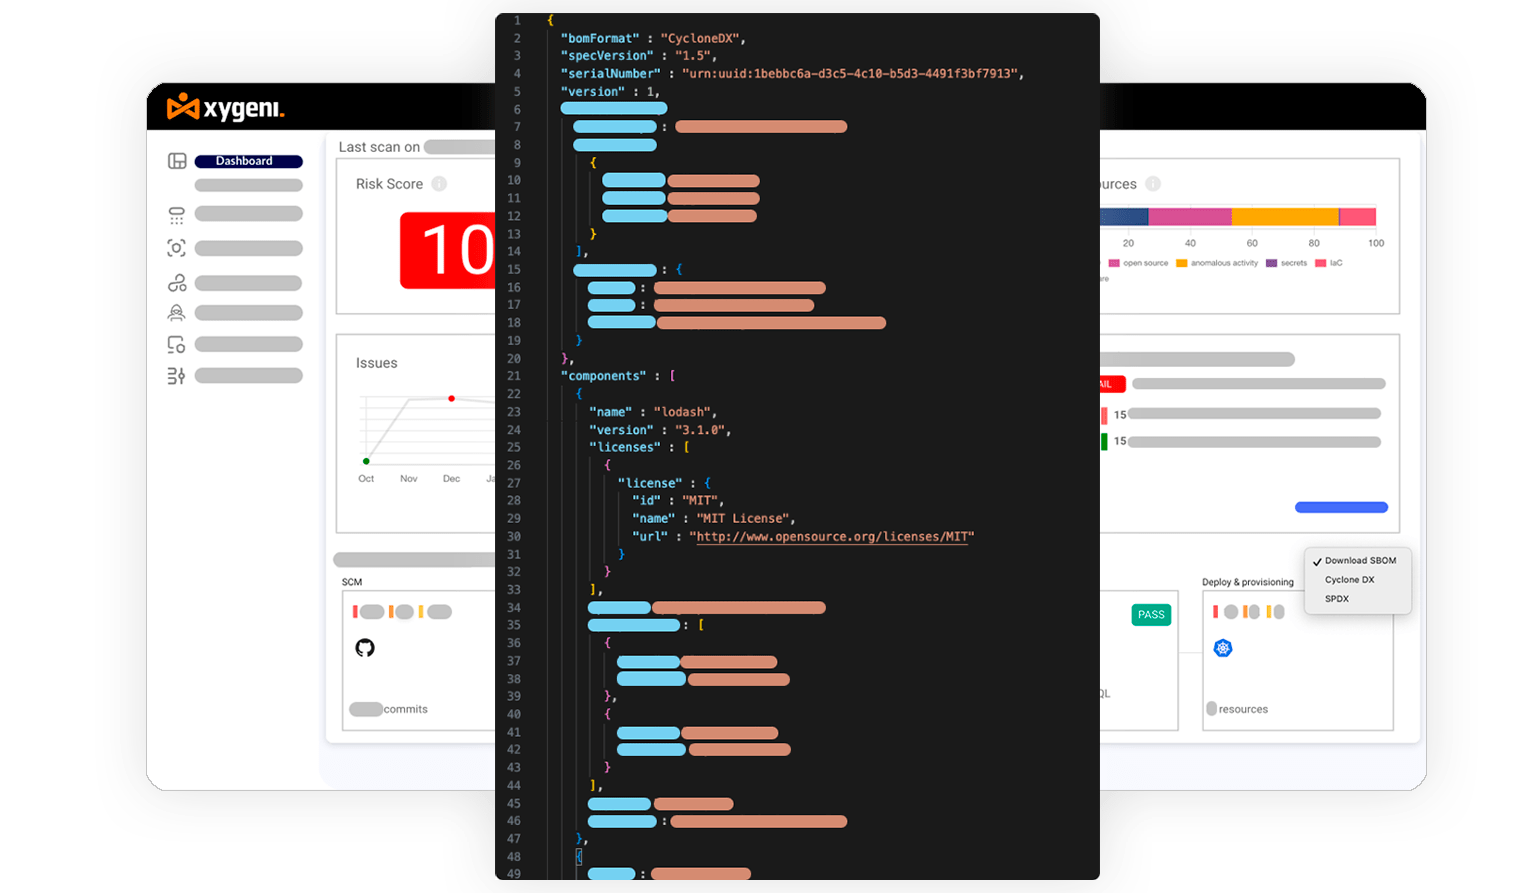
បង្កើត SBOM

បង្កើត SBOM និង VDR សម្រាប់ការអនុលោមតាម DevOps

នាំចេញ​ឯកសារ​សម្ភារៈ​កម្មវិធី​ដែល​ទាន់សម័យ (SBOM) ក្នុងទម្រង់ SPDX ឬ CycloneDX ដោយចុចតែម្តង ហើយងាយស្រួលចែករំលែក និងបញ្ចូលចំណារពន្យល់អំពីចំណុចខ្សោយដែលប៉ះពាល់ដល់កម្មវិធីរបស់អ្នក។

ចាប់ផ្តើម

ជាមួយវេទិកា Xygeni All-In-One AppSec