






នៅពេលដែលការអភិវឌ្ឍន៍កម្មវិធីរីកចម្រើនទៅតាមវដ្តជីវិតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដំណាក់កាលកញ្ចប់លេចចេញជាចំណុចប្រសព្វដ៏សំខាន់ ដោយបំលែងកូដប្រភពទៅជាវត្ថុបុរាណដែលអាចប្រតិបត្តិបានដែលបានរៀបចំសម្រាប់ចែកចាយ។ ទោះជាយ៉ាងណាក៏ដោយ ដំណាក់កាលដ៏សំខាន់នេះមិនមានភាពស៊ាំនឹងភាពងាយរងគ្រោះទេ ដែលធ្វើឱ្យវាក្លាយជាគោលដៅចម្បងសម្រាប់ជនល្មើសដែលមានគំនិតអាក្រក់ដែលកំពុងស្វែងរកការធ្វើឱ្យខូចដល់ភាពសុចរិត និងសុវត្ថិភាពកម្មវិធី។ អត្ថបទប្លក់នេះស្វែងយល់ពីការគំរាមកំហែងទូទៅដែលអាចកើតឡើងក្នុងដំណាក់កាលនេះ និងគូសបញ្ជាក់ពីយុទ្ធសាស្ត្រប្រកបដោយប្រសិទ្ធភាពដើម្បីកាត់បន្ថយពួកគេ។ ខ្លឹមសារនេះបម្រើជាការបន្តនៃស៊េរីប្លក់របស់យើងដែលស្វែងយល់ពីវា។ software supply chain security ឆ្លងកាត់ SDLC.
ដំណាក់កាលកញ្ចប់នៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី
ដំណាក់កាលកញ្ចប់នៃវដ្តជីវិតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី រួមមានដំណើរការនៃការវេចខ្ចប់ និងការរៀបចំកម្មវិធីសម្រាប់ចែកចាយដល់អ្នកប្រើប្រាស់។ ដំណាក់កាលនេះពាក់ព័ន្ធនឹងការបង្កើតកញ្ចប់ដំឡើង ការគ្រប់គ្រងភាពអាស្រ័យ និងការបង្កើតទិន្នន័យមេតាសម្រាប់កម្មវិធី។
ការគំរាមកំហែងនៃភាពសុចរិតនៃការបង្កើតគឺជាចំណុចខ្សោយដែលអាចអនុញ្ញាតឱ្យអ្នកវាយប្រហារណែនាំការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតចំពោះកម្មវិធីក្នុងអំឡុងពេលដំណើរការវេចខ្ចប់។ ការគំរាមកំហែងទាំងនេះអាចត្រូវបានណែនាំតាមរយៈវិធីសាស្រ្តផ្សេងៗ ដូចជាការធ្វើឱ្យខូចបញ្ជីឈ្មោះកញ្ចប់ ការកេងប្រវ័ញ្ចចំណុចខ្សោយនៅក្នុងឧបករណ៍វេចខ្ចប់ ឬការរៀបចំការពឹងផ្អែករបស់ភាគីទីបី។
ការពឹងផ្អែកទាំងស្រុងលើសមាសធាតុប្រភពបើកចំហនៅក្នុងកម្មវិធីទំនើបបានធ្វើឱ្យដំណាក់កាលនេះក្លាយជា S ញឹកញាប់បំផុត។SCA គោលដៅ។ ការណែនាំអំពីមេរោគលាក់បាំងនៅក្នុងសមាសធាតុប្រភពបើកចំហដ៏ពេញនិយមគឺជាក្តីសុបិន្តសម្រាប់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតជាច្រើន។ នេះជាមូលហេតុដែលច្រើនជាង កញ្ចប់មេរោគចំនួន 245,000 ត្រូវបានរកឃើញក្នុងអំឡុងឆ្នាំ 2023.
ឧទាហរណ៏នៃ Software Supply Chain Security ការគំរាមកំហែងនៅក្នុងដំណាក់កាលកញ្ចប់
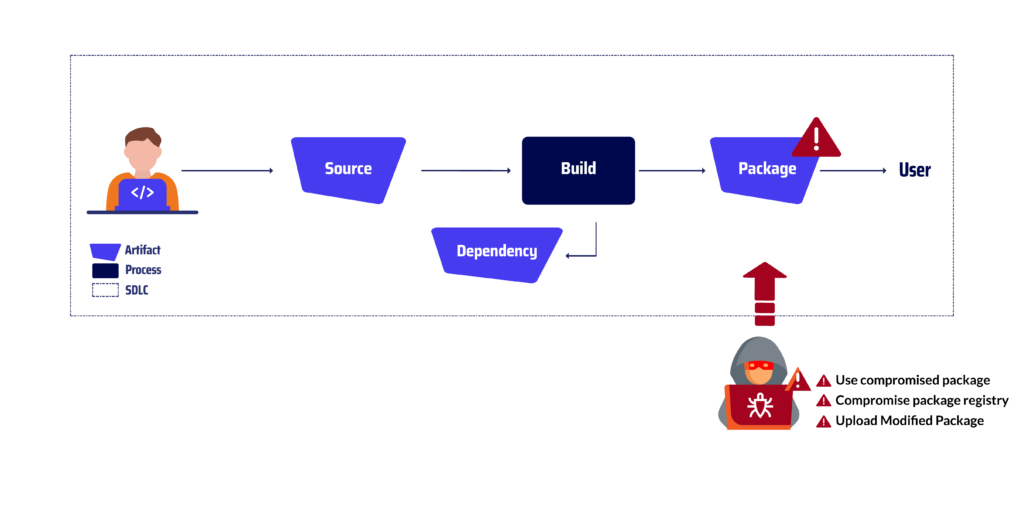
ប្រើកញ្ចប់ដែលរងការគំរាមកំហែង
នេះសំដៅទៅលើសកម្មភាពនៃការដាក់ពង្រាយ ឬការប្រើប្រាស់កញ្ចប់កម្មវិធីដែលត្រូវបានរំខាន ឬកែប្រែដោយសត្រូវ។
នេះអាចកើតឡើងបន្ទាប់ពីកញ្ចប់បានចាកចេញពីបញ្ជីឈ្មោះកញ្ចប់ផ្លូវការ ទាំងតាមរយៈការចូលប្រើដោយផ្ទាល់ទៅកាន់ប្រព័ន្ធរបស់អ្នកប្រើប្រាស់ ឬតាមរយៈយុទ្ធសាស្ត្រវិស្វកម្មសង្គមដែលបញ្ឆោតអ្នកប្រើប្រាស់ឱ្យទាញយក ឬដំឡើងកញ្ចប់ព្យាបាទ។ ឧទាហរណ៍នៃវ៉ិចទ័រនេះគឺ កម្មវិធីរុករកតាមអ៊ីនធឺណិត ការវាយអក្សរ ការវាយប្រហារ។
អ្នកវាយប្រហារម្នាក់ ដែលកំពុងស្វែងរកការសម្របសម្រួលប្រព័ន្ធ Linux និង Mac បានជ្រៀតចូលទៅក្នុងដំណើរការអភិវឌ្ឍន៍នៃបណ្ណាល័យ Node.js ដ៏ពេញនិយមមួយដែលមានឈ្មោះថា Browserify។ អ្នកវាយប្រហារបានបញ្ចូលកូដព្យាបាទទៅក្នុងកូដប្រភពរបស់គម្រោង ដោយមានបំណងចែកចាយវាតាមរយៈបញ្ជីឈ្មោះកញ្ចប់ NPM។ នៅពេលដែលកញ្ចប់ Browserify ដែលមានមេរោគត្រូវបានផ្ទុកឡើងទៅ NPM អ្នកអភិវឌ្ឍន៍ដែលមិនបានដឹងខ្លួននឹងទាញយក និងដំឡើងវា ដោយជឿថាវាជាកំណែស្របច្បាប់។ កូដព្យាបាទ ដែលបង្កប់នៅក្នុងកញ្ចប់ នឹងដំណើរការដោយស្ងៀមស្ងាត់ ដែលធ្វើឱ្យខូចដល់ភាពសុចរិតនៃប្រព័ន្ធដែលវាបានឆ្លងមេរោគ។ នេះអាចនាំឱ្យមានការលួចទិន្នន័យ អស្ថិរភាពប្រព័ន្ធ ឬសូម្បីតែការចូលប្រើពីចម្ងាយសម្រាប់អ្នកវាយប្រហារ។
បញ្ជីឈ្មោះកញ្ចប់សម្របសម្រួល
បញ្ជីឈ្មោះកញ្ចប់ដែលរងការសម្របសម្រួល គឺជាឃ្លាំងកម្មវិធីដែលត្រូវបានជ្រៀតចូលដោយសត្រូវ ដែលបានទទួលសិទ្ធិចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ចំណុចប្រទាក់រដ្ឋបាល ឬហេដ្ឋារចនាសម្ព័ន្ធរបស់បញ្ជីឈ្មោះ។
នេះអនុញ្ញាតឱ្យសត្រូវកែប្រែ ឬជំនួសកញ្ចប់កម្មវិធីស្របច្បាប់ជាមួយនឹងកញ្ចប់ព្យាបាទ ដែលបន្ទាប់មកអាចត្រូវបានចែកចាយទៅអ្នកប្រើប្រាស់ដែលបានដំឡើងដោយមិនបានដឹងខ្លួន។ ឧទាហរណ៍នៃការគំរាមកំហែងប្រភេទនេះគឺ ការវាយប្រហារលើកញ្ចក់កញ្ចប់៖ អ្នកស្រាវជ្រាវម្នាក់ ដែលមានបំណងផ្សព្វផ្សាយកម្មវិធីប្រភពបើកចំហ បានលួចចូលបញ្ជីឈ្មោះកញ្ចប់ដ៏ពេញនិយមជាច្រើន រួមទាំង Maven Central, NPM និង RubyGems។ តាមរយៈការទទួលបានសិទ្ធិចូលប្រើបញ្ជីឈ្មោះទាំងនេះ អ្នកស្រាវជ្រាវអាចបង្កើតកញ្ចក់ និងច្បាប់ចម្លងនៃឃ្លាំងដើម ដែលផ្តល់ជម្រើសងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍ក្នុងការទាញយកកញ្ចប់។
ទោះជាយ៉ាងណាក៏ដោយ កញ្ចក់ទាំងនេះមានគោលបំណងអាក្រក់មួយ។ កញ្ចក់ដែលលួចចូលបានបម្រើជាបំពង់សម្រាប់អ្នកស្រាវជ្រាវដើម្បីចែកចាយកញ្ចប់ព្យាបាទ។ កញ្ចប់ទាំងនេះបានជំនួសកញ្ចប់ស្របច្បាប់ ដែលមិនត្រូវបានរកឃើញដោយការចុះឈ្មោះបឋម ហើយអ្នកអភិវឌ្ឍន៍ដែលមិនដឹងខ្លួនបានទាញយក និងដំឡើងវាដោយមិនដឹងខ្លួន។ នៅពេលដែលដំឡើងរួច កញ្ចប់ព្យាបាទទាំងនេះបានបញ្ចេញបន្ទុករបស់ពួកគេ ដោយប្រតិបត្តិកូដតាមអំពើចិត្ត លួចទិន្នន័យរសើប ឬរំខានដល់ប្រតិបត្តិការ។
ផ្ទុកឡើងកញ្ចប់ដែលបានកែប្រែ
សត្រូវបង្ហោះកញ្ចប់ដែលបានកែប្រែទៅកាន់ឃ្លាំង ឬឆានែលចែកចាយដែលមានកូដព្យាបាទ ឬទិន្នន័យផ្ទុកទិន្នន័យ។ វាអាចត្រូវបានធ្វើឡើងដោយការកែប្រែកូដប្រភព ការវេចខ្ចប់ ឬទិន្នន័យមេតារបស់កញ្ចប់។
ការគំរាមកំហែងប្រភេទនេះមួយក្នុងចំណោមការគំរាមកំហែងដ៏ល្បីល្បាញបំផុតគឺ ការវាយប្រហារ CodeCov ក្នុងឆ្នាំ ២០២១. អ្នកវាយប្រហារម្នាក់ ដែលកំពុងស្វែងរកការសម្របសម្រួលគម្រោងកម្មវិធីដោយប្រើ CodeCov ដែលជាកម្មវិធីរួមបញ្ចូលជាបន្តបន្ទាប់ និងការចែកចាយជាបន្តបន្ទាប់ដ៏ពេញនិយម (CI/CD) បានប្រើប្រាស់ព័ត៌មានសម្ងាត់ដែលលេចធ្លាយដើម្បីទទួលបានការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតទៅកាន់ធុងផ្ទុកទិន្នន័យ Google Cloud Storage (GCS) របស់គម្រោងមួយ។ នៅពេលដែលអ្នកវាយប្រហារទទួលបានសិទ្ធិចូលប្រើធុង GCS ពួកគេបានផ្ទុកឡើងនូវមេរោគដ៏គ្រោះថ្នាក់មួយ ដែលជាកំណែដែលបានកែប្រែនៃកញ្ចប់ CodeCov ដែលបន្ទាប់មកត្រូវបានចែកចាយទៅអ្នកប្រើប្រាស់តាមរយៈសេវាកម្ម CodeCov។ អ្នកអភិវឌ្ឍន៍ដែលមិនសង្ស័យ ដែលពឹងផ្អែកលើមុខងារធ្វើបច្ចុប្បន្នភាពដោយស្វ័យប្រវត្តិ នឹងទាញយក និងដំឡើងកញ្ចប់មេរោគ ដោយជឿថាវាជាកញ្ចប់ស្របច្បាប់។ នៅពេលដែលដំឡើងរួច កូដមេរោគនឹងដំណើរការដោយស្ងៀមស្ងាត់ ដែលធ្វើឱ្យខូចដល់ភាពសុចរិតនៃប្រព័ន្ធដែលវាបានឆ្លង។ នេះអាចនាំឱ្យមានការលួចទិន្នន័យ អស្ថិរភាពប្រព័ន្ធ ឬសូម្បីតែការចូលប្រើពីចម្ងាយសម្រាប់អ្នកវាយប្រហារ។
ការវាយប្រហារលើបញ្ជីឈ្មោះកញ្ចប់គឺជារឿងធម្មតាណាស់ ដែលគំរូវាយប្រហារមួយចំនួនបានទទួលឈ្មោះ៖
In បន្លំជនខិលខូចបង្ហោះកញ្ចប់ព្យាបាទច្រើនទៅកាន់បញ្ជីឈ្មោះដែលមានកំហុសវាយអក្សរបន្តិចបន្តួច ឬឈ្មោះស្រដៀងគ្នានឹងកញ្ចប់ស្របច្បាប់ និងពេញនិយម ដោយសង្ឃឹមថាអ្នកអភិវឌ្ឍន៍នឹងសរសេរឈ្មោះកញ្ចប់ដែលចង់បានខុសជាមួយកញ្ចប់ព្យាបាទ។ ជារឿយៗកញ្ចប់ព្យាបាទក្លែងបន្លំជាកញ្ចប់ស្របច្បាប់ដែលឆ្លងកាត់ដោយមិនអាចរកឃើញ ដែលបង្កើនប្រូបាប៊ីលីតេនៃការត្រូវវាយប្រហារដោយការមើលផ្កាយ។
ភាពច្របូកច្របល់នៃការពឹងផ្អែក ទាញយកអត្ថប្រយោជន៍ពីវិធីដែលអ្នកគ្រប់គ្រងកញ្ចប់មួយចំនួនដោះស្រាយកញ្ចប់ដែលបានស្នើសុំពីបញ្ជីឈ្មោះច្រើន។ នៅពេលដែលអង្គការមួយប្រើសមាសធាតុខាងក្នុងដែលបានបោះពុម្ពផ្សាយនៅក្នុងបញ្ជីឈ្មោះខាងក្នុង អ្នកវាយប្រហារដែលដឹងការពិតអាចបោះពុម្ពផ្សាយសមាសធាតុព្យាបាទដែលមានឈ្មោះដូចគ្នានៅក្នុងបញ្ជីឈ្មោះសាធារណៈ។ ប្រសិនបើឈ្មោះដែលប្រើសម្រាប់សមាសធាតុខាងក្នុងមិនត្រូវបានកំណត់វិសាលភាពទេ អ្នកគ្រប់គ្រងកញ្ចប់មួយចំនួននឹងទាញយកសមាសធាតុព្យាបាទជំនួសឱ្យសមាសធាតុខាងក្នុង។
ជាមួយ កញ្ចប់ Troyanឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតក្លែងបន្លំមេរោគនៅក្នុងកូដដែលមានសុពលភាពដែលមានប្រយោជន៍។ នេះអាចត្រូវបានប្រើដោយអ្នកនិពន្ធពិតប្រាកដ ឬដោយអ្នកចូលរួមដែលផ្តល់ខ្លួនឯងដើម្បីថែរក្សាកញ្ចប់។ នេះត្រូវបានគេស្គាល់ផងដែរថាជា ការលួចយកកញ្ចប់អ្នកវាយប្រហារបានប្រើបច្ចេកទេសជាច្រើនដើម្បីលួចយកកញ្ចប់ដែលមានស្រាប់ ដូចជា ការកាន់កាប់ដែន កន្លែងដែលដែនដែលផុតកំណត់ដែលត្រូវបានបោះបង់ចោលត្រូវបានយកដោយអ្នកវាយប្រហារ ដែលបានបង្កើតអ៊ីមែលអ្នកថែទាំចាស់ឡើងវិញ និងបានធ្វើការសង្គ្រោះពាក្យសម្ងាត់ដើម្បីទទួលយកគណនីអ្នកថែទាំ។
សុន្ទរកថាចុងក្រោយ
ខណៈពេលដែលអង្គការនានាកំពុងទទួលយកវិធីសាស្រ្តអភិវឌ្ឍន៍កម្មវិធីកាន់តែច្រើនឡើងៗ ដែលផ្តល់អាទិភាពដល់ស្វ័យប្រវត្តិកម្ម និងការផ្តល់ជាបន្តបន្ទាប់ សារៈសំខាន់នៃការធានាសុវត្ថិភាពដំណាក់កាលកញ្ចប់កម្មវិធីមិនដែលមានសារៈសំខាន់ជាងពេលនេះទេ។ តាមរយៈការអនុវត្តវិធានការសុវត្ថិភាពដ៏រឹងមាំពេញមួយដំណាក់កាលដ៏សំខាន់នេះ អង្គការនានាអាចកាត់បន្ថយហានិភ័យនៃការចុះចាញ់នឹងការវាយប្រហារដែលមានគំនិតអាក្រក់ ដែលអាចធ្វើឱ្យប៉ះពាល់ដល់ភាពសុចរិត និងសុវត្ថិភាពនៃកម្មវិធីរបស់ពួកគេ។
យុទ្ធសាស្ត្រដែលបានគូសបញ្ជាក់នៅក្នុងប្លក់នេះ រួមជាមួយនឹងឧទាហរណ៍ដែលបានផ្តល់ជូន បម្រើជាការរំលឹកយ៉ាងច្បាស់ថា ដំណាក់កាលកញ្ចប់តំណាងឱ្យចំណុចងាយរងគ្រោះនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ អង្គការនានាត្រូវតែយកចិត្តទុកដាក់ចំពោះការគំរាមកំហែងទាំងនេះ និងអនុវត្តវិធានការសុវត្ថិភាពចាំបាច់ដើម្បីការពារកម្មវិធីរបស់ពួកគេពីការវាយប្រហារ។ ដោយធ្វើដូច្នេះ ពួកគេអាចធានាបាននូវភាពសុចរិត សុវត្ថិភាព និងភាពអាចទុកចិត្តបាននៃកម្មវិធីរបស់ពួកគេសម្រាប់អ្នកប្រើប្រាស់ និងអតិថិជនរបស់ពួកគេ។
ចូលរួមដំណើររបស់យើងឆ្ពោះទៅរកប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីដែលមានសុវត្ថិភាព
កុំខកខានឱកាសដើម្បីឈានមួយជំហានទៅមុខក្នុងវិស័យ software supply chain securityជាវប្លុករបស់យើងនៅថ្ងៃនេះ ហើយក្លាយជាមនុស្សដំបូងគេដែលទទួលបានការយល់ដឹងថ្មីៗបំផុតរបស់យើង ដើម្បីធានាថាអង្គការរបស់អ្នកនៅតែអាចទប់ទល់នឹងការគំរាមកំហែងដែលកំពុងវិវត្ត។ យើងអាចរួមគ្នាបង្កើតប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីដែលរឹងមាំ និងមានសុវត្ថិភាពជាងមុនសម្រាប់មនុស្សគ្រប់គ្នា។
សូមចងចាំ, software supply chain security គឺជាដំណើរមួយដែលកំពុងបន្ត មិនមែនជាគោលដៅទេ។ តាមរយៈការវាយតម្លៃជាបន្តបន្ទាប់ និងការសម្របខ្លួនការអនុវត្តសុវត្ថិភាពដើម្បីដោះស្រាយការគំរាមកំហែងដែលកំពុងលេចចេញ អង្គការនានាអាចការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេ និងផ្តល់កម្មវិធីដែលគួរឱ្យទុកចិត្តដល់អ្នកប្រើប្រាស់របស់ពួកគេ។
មើលវីដេអូសាកល្បងរបស់យើង
