






អត្ថបទនេះវិភាគការវាយប្រហារលើ Ledger ជាឧទាហរណ៍មួយអំពីរបៀបដែលការបន្លំលួចយកទិន្នន័យ (spear phising) បាននាំឱ្យមានការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី (SSC) លើឧបករណ៍ភ្ជាប់កម្មវិធីដែលកាបូបផ្នែករឹងរបស់ក្រុមហ៊ុនបានប្រើ ដែលអនុញ្ញាតឱ្យតារាសម្តែងរូបនេះបង្ហូរប្រាក់ដែលមានតម្លៃយ៉ាងហោចណាស់ 600,000 ដុល្លារ។
ការវាយប្រហារនេះបានកើតឡើងនៅចុងឆ្នាំ ដែលពោរពេញទៅដោយឧប្បត្តិហេតុខ្សែសង្វាក់ផ្គត់ផ្គង់។ នៅក្នុងអត្ថបទនេះ យើងវិភាគការវាយប្រហារ ផលប៉ះពាល់របស់វា របៀបដែលវាត្រូវបានដោះស្រាយ និងមេរៀនអ្វីខ្លះដែលអាចទាញយកបាន។
Ledger និងអ្នកប្រើប្រាស់កាបូបលុយផ្នែករឹងរបស់គាត់គឺជាគោលដៅជាក់ស្តែងសម្រាប់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិត។ ជនខិលខូចលួចកាបូបលុយបានវាយប្រហារអ្នកប្រើប្រាស់ Ledger តាមរយៈការប៉ុនប៉ងបន្លំនៅលើផ្នែកខាងមុខនៃកម្មវិធីគ្រីបតូ ហើយឧក្រិដ្ឋជនត្រូវដឹងពីកូអរដោនេអ្នកប្រើប្រាស់ដើម្បីជំរុញយុទ្ធនាការបន្លំ។ Ledger មាន ការលួចចូលទិន្នន័យត្រឹមខែកក្កដា ឆ្នាំ២០២៣ ក៏ដូចជាការធ្វើជាផ្នែកមួយនៃ ការលួចទិន្នន័យខែកញ្ញា ឆ្នាំ២០២០ នៅលើ Shopify ពាណិជ្ជកម្មអេឡិចត្រូនិករបស់ពួកគេ ដែលជាឧប្បត្តិហេតុមួយដែលមានផលប៉ះពាល់យ៉ាងខ្លាំង។ ប្រកាស “ព័ត៌មានថ្មីៗ៖ កិច្ចខិតខំប្រឹងប្រែងដើម្បីការពារទិន្នន័យរបស់អ្នក និងចោទប្រកាន់អ្នកផ្ញើសារឥតបានការបង្ហាញពីជម្រៅនៃការបាក់បែកទាំងនេះ។
Ledger ត្រូវយកចិត្តទុកដាក់យ៉ាងខ្លាំងចំពោះសុវត្ថិភាព (វាគឺជាផ្នែកសំខាន់មួយនៃអាជីវកម្មរបស់ពួកគេ) ជាមួយនឹងមន្ទីរពិសោធន៍ស្រាវជ្រាវផ្ទៃក្នុង (គុកងងឹត) ការដោះស្រាយ វិញ្ញាបនបត្រសុវត្ថិភាពឧបករណ៍ដែលជា ប្រាក់រង្វាន់ច្រើនពេក កម្មវិធី, ព្រឹត្តិបត្រសុវត្ថិភាពនិង គំរូគំរាមកំហែងរហូតមកដល់ពេលនេះល្អណាស់...
របៀបដែលការវាយប្រហារត្រូវបានធ្វើឡើង
Ledger បានរកឃើញចំណុចខ្សោយមួយដោយប្រើ Ledger's ឧបករណ៍ភ្ជាប់ DApp នៅថ្ងៃព្រហស្បតិ៍ ទី១៤ ខែធ្នូ ឆ្នាំ២០២៣។ ការកេងប្រវ័ញ្ចនេះបានចាក់បញ្ចូលកូដព្យាបាទទៅក្នុងកម្មវិធីវិមជ្ឈការ (DApps) ដែលមានមូលដ្ឋានលើ Ethereum ដែលកំពុងប្រើប្រាស់ Ledger Connect Kit ដោយបញ្ឆោតអ្នកប្រើប្រាស់ឱ្យចុះហត្ថលេខាលើប្រតិបត្តិការដែលបង្ហូរកាបូបរបស់ពួកគេ។
ចំណុចខ្សោយនេះត្រូវបានគេប្រទះឃើញយ៉ាងឆាប់រហ័ស ហើយដំណោះស្រាយមួយត្រូវបានអនុវត្តមួយសន្ទុះក្រោយមក។ ទន្ទឹមនឹងនេះ អ្នកប្រើប្រាស់មួយចំនួនតូចបានធ្លាក់ចូលទៅក្នុងការវាយប្រហារ ហើយបានចុះហត្ថលេខាលើប្រតិបត្តិការដែលធ្វើឲ្យកាបូបរបស់ពួកគេអស់។
ការវាយប្រហារនេះបានចាប់ផ្តើមនៅពេលដែលអតីតបុគ្គលិក Ledger ម្នាក់បានធ្លាក់ខ្លួនជាជនរងគ្រោះនៃការវាយប្រហារបែប phishing ដែលអាចចូលប្រើគណនី NPM របស់គាត់/នាងតាមរយៈ session token។ អ្នកវាយប្រហារបានបោះពុម្ពផ្សាយកំណែព្យាបាទនៃ @ledgerhq/connect-kit (១.១.៥, ១.១.៦ និង ១.១.៧ ឥឡូវលែងមានទៀតហើយ)។ អ្នកវាយប្រហារអាចដំណើរការកូដតាមអំពើចិត្តជាមួយនឹងកម្រិតនៃការអនុញ្ញាតដូចគ្នានឹងកម្មវិធីកាបូបលុយ៖ អ្នកវាយប្រហារអាចបង្ហូរប្រាក់របស់អ្នកប្រើប្រាស់ភ្លាមៗដោយមិនមានអន្តរកម្ម ចែកចាយតំណភ្ជាប់បន្លំជាច្រើនដើម្បីបញ្ឆោតអ្នកប្រើប្រាស់ ឬកេងប្រវ័ញ្ចការភ័យស្លន់ស្លោរបស់អ្នកប្រើប្រាស់ដោយបញ្ចុះបញ្ចូលពួកគេឱ្យផ្ទេរទ្រព្យសកម្មទៅអាសយដ្ឋានថ្មី ដែលបណ្តាលឱ្យបាត់បង់ទ្រព្យសកម្មដោយសារតែការទាញយកកាបូបលុយក្លែងក្លាយ។
ផ្នែកខាងមុខកាបូប (dApps) ជាធម្មតាប្រើ ឧបករណ៍ផ្ទុកឧបករណ៍ភ្ជាប់ កញ្ចប់ពី Ledger ដើម្បីផ្ទុក Connect Kit នៅពេលដំណើរការពី JavaScript CDN (jsDelivr)។ ជាអកុសល URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 មិនបាន pin កំណែពិតប្រាកដ (1.1.4 នៅពេលនោះ) ដូច្នេះនៅពេលដែលកំណែព្យាបាទត្រូវបានផ្ទុកឡើង ពួកវាត្រូវបានបម្រើ (និងរក្សាទុកក្នុងឃ្លាំងសម្ងាត់) ដោយ CDN។ ហើយមិនមាន checksum ណាមួយត្រូវបានប្រើដើម្បីធានាថាធនធានដែលបានទាញយកពី CDN គឺជាធនធានដែលរំពឹងទុកនោះទេ (ដែលគួរតែត្រូវបានប្រើនៅពេលចែកចាយកូដពី CDN)។ គ្រោងការណ៍ដែលមានមូលដ្ឋានលើ checksum នេះត្រូវបានដាក់ឈ្មោះ។ ភាពត្រឹមត្រូវនៃធនធានរង (ស.រ.អ.)
កូដដែលបញ្ចូលទំនងជាបានរៀបចំទិន្នន័យប្រតិបត្តិការ ដោយបញ្ឆោតអ្នកប្រើប្រាស់ឱ្យបញ្ជាក់ការទូទាត់ដែលបានរៀបចំ។ ឧទាហរណ៍ អ្នកប្រើប្រាស់ដែលអនុម័តការទូទាត់សញ្ញាសម្ងាត់ដើម្បីបើកដំណើរការមុខងាររបស់កម្មវិធី អាចនឹងបានឃើញការអនុម័តសម្រាប់ការទូទាត់ទៅកាន់អាសយដ្ឋានរបស់ពួក Hacker។ មិនថាកាបូបផ្នែករឹងមានសុវត្ថិភាពប៉ុណ្ណាទេ ប្រាក់ត្រូវបានបង្ហូរចេញ។
ការរកឃើញ និងការស៊ើបអង្កេត
អ្នកប្រើប្រាស់ផ្សេងៗគ្នាបានចាប់ផ្តើមបង្ហោះសារនៅក្នុង X (ហៅកាត់ថា Twitter) ថាផ្នែកខាងមុខរបស់ Zapper “ត្រូវបានគេលួចចូល”។ កិត្តិយសនេះទៅឱ្យ Mathew Lilley ដែលជា CTO របស់ក្រុមហ៊ុន cryptotrader Sushi ដែលបានព្រមានជាលើកដំបូងនៅក្នុង ប្រកាសតាម Twitter ។ ថា "ឧបករណ៍ភ្ជាប់ web3 ដែលប្រើជាទូទៅ" ត្រូវបានលួចចូល។ ក្រោយមកគាត់បានចង្អុលបង្ហាញ LedgerHQ/ឧបករណ៍ភ្ជាប់ ជាបណ្ណាល័យដែលរងការសម្របសម្រួល ហើយបានផ្តល់ការវាយតម្លៃលើកដំបូង ដោយកំហឹងបន្តិច៖
តើមានអ្វីកើតឡើង?
— ខ្ញុំជាកម្មវិធី 🦇🔊 (@MatthewLilley) ខែធ្នូ 14, 2023
នៅក្នុងរយៈពេលខ្លី, @ លីដហ្គឺ បានបង្កើតខ្សែសង្វាក់នៃកំហុសដ៏គួរឱ្យភ័យខ្លាច។
១. ពួកគេកំពុងផ្ទុក JS ពី CDN។
2. ពួកវាមិនមែនជា JS ដែលផ្ទុកដោយចាក់សោកំណែទេ។
៣. CDN របស់ពួកគេត្រូវបានគេលួចចូល។
ខ្ញុំនឹងជៀសវាងការប្រើប្រាស់ dApps ណាមួយរហូតដល់ក្រុមរបស់ពួកគេបញ្ជាក់ថាពួកគេបានកាត់បន្ថយការវាយប្រហារ។ https://t.co/a3brXNQSx9
អ្នកប្រើប្រាស់ 0xViva បានបើកសំបុត្រនៅក្នុងឃ្លាំងគម្រោង GitHub៖ [បន្ទាន់] ឃ្លាំងផ្ទុកនេះប្រើប្រាស់កំណែព្យាបាទនៃកញ្ចប់ npm @ledgerhq/connect-kit, 1.1.7.
នៅថ្ងៃទី ១៥ ខែធ្នូ ឆ្នាំ ២០២៣ ទម្រង់សុវត្ថិភាព blockchain SlowMost បានបោះពុម្ពផ្សាយ ប្រកាសវិភាគ ដោយផ្តល់ព័ត៌មានលម្អិតពេញលេញនៃកំណែព្យាបាទ។
កាបូបផ្នែករឹង Ledger មិនត្រូវបានគេលួចចូលទេ មានតែ Ledger Connect Kit ប៉ុណ្ណោះ។ ទោះជាយ៉ាងណាក៏ដោយ ដោយសារតែកម្មវិធីជាច្រើនប្រើប្រាស់បណ្ណាល័យនោះ ដូចជា SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash ជាដើម វិសាលភាពនៃផលប៉ះពាល់គឺមានសារៈសំខាន់។ យោងតាម bittrace.ioជនរងគ្រោះមួយចំនួន ដោយសារភាពភ័យស្លន់ស្លោ បានព្យាយាមផ្ទេរទ្រព្យសម្បត្តិទៅអាសយដ្ឋានថ្មី ប៉ុន្តែបានទាញយកកម្មវិធីកាបូបក្លែងក្លាយមួយ!
នៅថ្ងៃដដែលនោះ Jameson Lopp បានត្រឹមត្រូវ tweeted លើចំណុចខ្វះខាតដែលអនុញ្ញាតឱ្យការវាយប្រហារទទួលបានជោគជ័យ៖
វាហាក់ដូចជាឧប្បត្តិហេតុសន្តិសុខថ្ងៃនេះគឺជាចំណុចកំពូលនៃការបរាជ័យដាច់ដោយឡែកចំនួន 3 នៅ Ledger៖
- Jameson Lopp (@lopp) ខែធ្នូ 14, 2023
1. ការផ្ទុកកូដដោយខ្វាក់ភ្នែកដោយមិនចាំបាច់ខ្ទាស់កំណែជាក់លាក់ និង checksum ។
២. មិនអនុវត្ត "ច្បាប់មនុស្សពីរនាក់" ជុំវិញការពិនិត្យ និងការដាក់ពង្រាយកូដ។
3. មិនដកហូតសិទ្ធិចូលដំណើរការអតីតបុគ្គលិក។
របៀបដែលឧប្បត្តិហេតុនេះត្រូវបានដោះស្រាយ
លោក Pascal Gauthier នាយកប្រតិបត្តិនៃ Ledger បានបង្ហោះនៅថ្ងៃដដែលនៃការវាយប្រហារមួយ លិខិតបង្ហាញ ដោយផ្តល់ព័ត៌មានលម្អិតបន្ថែមអំពីឧប្បត្តិហេតុនេះ ដែលពិតជាល្អ៖ ការលាក់ក្បាលនៅក្នុងខ្សាច់ដូចជាសត្វអូទ្រីស គឺជាវិធីអាក្រក់បំផុតក្នុងការដោះស្រាយឧប្បត្តិហេតុសន្តិសុខតាមអ៊ីនធឺណិតណាមួយ។
រចនាសម្ព័ន្ធនៃលិខិតនេះគួរឱ្យចាប់អារម្មណ៍៖ វាបានទទួលស្គាល់ភ្លាមៗអំពីអត្ថិភាពនៃកំណែព្យាបាទរបស់បណ្ណាល័យដែលបង្ហូរលុយ ដែលជារឿងល្អ (ការបដិសេធការពិតគឺមិនសមហេតុផល)៖
«ថ្ងៃនេះ យើងបានជួបប្រទះនឹងការកេងប្រវ័ញ្ចមួយនៅលើ Ledger Connect Kit ដែលជាបណ្ណាល័យ Javascript ដែលអនុវត្តប៊ូតុងមួយដែលអនុញ្ញាតឱ្យអ្នកប្រើប្រាស់ភ្ជាប់ឧបករណ៍ Ledger របស់ពួកគេទៅ DApps ភាគីទីបី (គេហទំព័រដែលភ្ជាប់ជាមួយកាបូបលុយ)។»
ការកេងប្រវ័ញ្ចនេះគឺជាលទ្ធផលនៃអតីតបុគ្គលិកម្នាក់ដែលរងគ្រោះដោយសារការវាយប្រហារដោយបន្លំ ដែលអនុញ្ញាតឱ្យតួអង្គអាក្រក់បង្ហោះឯកសារព្យាបាទទៅកាន់ NPMJS របស់ Ledger (កម្មវិធីគ្រប់គ្រងកញ្ចប់សម្រាប់កូដ Javascript ដែលចែករំលែករវាងកម្មវិធី)។
យើងបានធ្វើការយ៉ាងរហ័ស រួមជាមួយដៃគូ WalletConnect របស់យើង ដើម្បីដោះស្រាយបញ្ហានេះ ដោយធ្វើបច្ចុប្បន្នភាព NPMJS ដើម្បីលុប និងបិទដំណើរការកូដព្យាបាទក្នុងរយៈពេល 40 នាទីបន្ទាប់ពីការរកឃើញ។ នេះគឺជាឧទាហរណ៍ដ៏ល្អមួយនៃឧស្សាហកម្មដែលធ្វើការរួមគ្នាយ៉ាងឆាប់រហ័ស ដើម្បីដោះស្រាយបញ្ហាប្រឈមផ្នែកសន្តិសុខ។
អ្វី? អតីតបុគ្គលិកដែលមានសិទ្ធិបោះពុម្ពផ្សាយមិនត្រូវបានដកហូតសិទ្ធិរបស់ខ្លួននៅលើ NPM ទេឬ?
បន្ទាប់មក នាយកប្រតិបត្តិបានរាប់បញ្ចូលការគ្រប់គ្រងសុវត្ថិភាពដែលមាន ប៉ុន្តែបានបង្ហើបថាមានអ្វីមួយខ្សោយជាមួយនឹងការចូលប្រើ NPM៖
«ឥឡូវនេះ ខ្ញុំចង់លើកឡើងពីមូលហេតុដែលរឿងនេះកើតឡើង របៀបដែលយើងនឹងកែលម្អការអនុវត្តសន្តិសុខរបស់យើង ដើម្បីកាត់បន្ថយហានិភ័យជាក់លាក់នេះនាពេលអនាគត និងចែករំលែកអនុសាសន៍របស់យើងទៅកាន់ឧស្សាហកម្មនេះ ដើម្បីឱ្យយើងអាចកាន់តែរឹងមាំជាមួយគ្នា»។
ចំពោះ standard ការអនុវត្តនៅ Ledger គឺថាគ្មានមនុស្សតែម្នាក់អាចដាក់ពង្រាយកូដដោយគ្មានការពិនិត្យឡើងវិញពីភាគីច្រើននោះទេ។ យើងមានការគ្រប់គ្រងការចូលប្រើដ៏រឹងមាំ ការពិនិត្យផ្ទៃក្នុង និងហត្ថលេខាច្រើនលើកូដ នៅពេលនិយាយអំពីផ្នែកភាគច្រើននៃការអភិវឌ្ឍន៍របស់យើង។ នេះជាករណីនៅក្នុង 99% នៃប្រព័ន្ធផ្ទៃក្នុងរបស់យើង។ បុគ្គលិកណាម្នាក់ដែលចាកចេញពីក្រុមហ៊ុន នឹងត្រូវបានដកហូតសិទ្ធិចូលប្រើរបស់ពួកគេពីប្រព័ន្ធ Ledger ទាំងអស់។
នេះគឺជាឧប្បត្តិហេតុឯកោដ៏អកុសលមួយ។ វាជាការរំលឹកមួយថា សុវត្ថិភាពមិនស្ថិតស្ថេរទេ ហើយ Ledger ត្រូវតែកែលម្អប្រព័ន្ធ និងដំណើរការសុវត្ថិភាពរបស់យើងជាបន្តបន្ទាប់។ ក្នុងវិស័យនេះ Ledger នឹងអនុវត្តការគ្រប់គ្រងសុវត្ថិភាពឲ្យកាន់តែរឹងមាំ ដោយភ្ជាប់ការសាងសង់របស់យើង។ pipeline ដែលអនុវត្តយ៉ាងតឹងរ៉ឹង software supply chain security ទៅកាន់បណ្តាញចែកចាយ NPM។"
ជាការប្រសើរណាស់ វាហាក់ដូចជាគណនី NPM ដែលមានការអនុញ្ញាតឱ្យបោះពុម្ពផ្សាយកំណែថ្មីនៃបណ្ណាល័យមានការគ្រប់គ្រងសុវត្ថិភាពតិចជាងផ្នែកផ្សេងទៀតនៃហេដ្ឋារចនាសម្ព័ន្ធកម្មវិធីរបស់ពួកគេ។ ឧប្បត្តិហេតុដាច់ដោយឡែកដោយសារតែសំណាងអាក្រក់?
ចុងបញ្ចប់នៃសំបុត្រគឺច្រើនជាង standard ផ្នែកនៃការចូលរួមជាមួយអាជ្ញាធរ “សេចក្តីថ្លែងការណ៍ក្រោមការគ្រប់គ្រង” និងការសុំទោស៖
«ក្រុមហ៊ុន Ledger បានចូលរួមជាមួយអាជ្ញាធរ ហើយកំពុងធ្វើអ្វីគ្រប់យ៉ាងដែលយើងអាចធ្វើបានដើម្បីជួយនៅពេលដែលការស៊ើបអង្កេតនេះកំពុងដំណើរការ។ ក្រុមហ៊ុន Ledger នឹងគាំទ្រអ្នកប្រើប្រាស់ដែលរងផលប៉ះពាល់ក្នុងការជួយស្វែងរកជនអាក្រក់នេះ នាំពួកគេទៅកាន់យុត្តិធម៌ តាមដានមូលនិធិ និងធ្វើការជាមួយការអនុវត្តច្បាប់ដើម្បីជួយសង្គ្រោះទ្រព្យសម្បត្តិដែលត្រូវបានគេលួចពីពួក Hacker។ យើងសោកស្តាយយ៉ាងខ្លាំងចំពោះព្រឹត្តិការណ៍ដែលបានកើតឡើងនៅថ្ងៃនេះសម្រាប់បុគ្គលដែលរងផលប៉ះពាល់»។
ស្ថានភាពឥឡូវនេះស្ថិតក្រោមការគ្រប់គ្រង ហើយការគំរាមកំហែងបានកន្លងផុតទៅ។ យើងយល់ពីការភ័យស្លន់ស្លោដែលបានបង្កឡើងចំពោះសហគមន៍ និងប្រព័ន្ធអេកូឡូស៊ីកាន់តែទូលំទូលាយ។
លិខិតនេះភ្ជាប់ជាមួយបន្ទាត់ពេលវេលា ដែលល្អណាស់សម្រាប់អ្នកប្រើប្រាស់ក្នុងការយល់ដឹងពីរបៀបដែលឧប្បត្តិហេតុនេះត្រូវបានរកឃើញ សកម្មភាពទប់ស្កាត់ និងដោះស្រាយជាក់លាក់ណាខ្លះដែលត្រូវបានអនុវត្ត និងរបៀបដែលការខូចខាតលើអ្នកប្រើប្រាស់ដែលរងផលប៉ះពាល់នឹងត្រូវបានទាមទារ/ផ្តល់សំណង។ នេះគឺជាផ្នែកជាក់លាក់បំផុតនៃកាក់៖
«នៅព្រឹកនេះ CET អតីតបុគ្គលិក Ledger ម្នាក់បានក្លាយជាជនរងគ្រោះនៃការវាយប្រហារបែប phishing ដែលអាចចូលប្រើគណនី NPMJS របស់ពួកគេ។ អ្នកវាយប្រហារបានចេញផ្សាយកំណែព្យាបាទនៃ Ledger Connect Kit (ដែលប៉ះពាល់ដល់កំណែ 1.1.5, 1.1.6 និង 1.1.7)។ កូដព្យាបាទបានប្រើគម្រោង WalletConnect ក្លែងក្លាយដើម្បីបញ្ជូនប្រាក់ទៅកាន់កាបូបរបស់ពួក Hacker»។ ក្រុមបច្ចេកវិទ្យា និងសន្តិសុខរបស់ Ledger ត្រូវបានជូនដំណឹង ហើយការជួសជុលត្រូវបានដាក់ពង្រាយក្នុងរយៈពេល 40 នាទីបន្ទាប់ពី Ledger បានដឹងខ្លួន។ ឯកសារព្យាបាទនេះត្រូវបានដាក់ឱ្យដំណើរការប្រហែល 5 ម៉ោង ទោះជាយ៉ាងណាក៏ដោយ យើងជឿថាចន្លោះពេលដែលប្រាក់ត្រូវបានបង្ហូរត្រូវបានកំណត់ត្រឹមរយៈពេលតិចជាងពីរម៉ោង។Ledger បានសម្របសម្រួលជាមួយ WalletConnect ដែលបានបិទគម្រោងក្លែងក្លាយនេះយ៉ាងឆាប់រហ័ស។ Ledger Connect Kit កំណែ 1.1.8 ពិតប្រាកដ និងបានផ្ទៀងផ្ទាត់ឥឡូវនេះកំពុងរីករាលដាល ហើយមានសុវត្ថិភាពក្នុងការប្រើប្រាស់។
សម្រាប់អ្នកសាងសង់ដែលកំពុងអភិវឌ្ឍ និងធ្វើអន្តរកម្មជាមួយកូដ Ledger Connect Kit៖ ក្រុមអភិវឌ្ឍន៍ connect-kit នៅលើគម្រោង NPM ឥឡូវនេះអាចអានបានតែលើប្រព័ន្ធ ហើយមិនអាចរុញកញ្ចប់ NPM ដោយផ្ទាល់បានទេដោយសារហេតុផលសុវត្ថិភាព។ យើងបានបង្វិលអាថ៌កំបាំងទាំងនោះដើម្បីបោះពុម្ពផ្សាយនៅលើ GitHub របស់ Ledger។ អ្នកអភិវឌ្ឍន៍ទាំងអស់ សូមពិនិត្យមើលម្តងទៀតថាអ្នកកំពុងប្រើកំណែចុងក្រោយបំផុត 1.1.8។
បញ្ជីឈ្មោះ រួមជាមួយ WalletConnect និងដៃគូរបស់យើង បានរាយការណ៍អាសយដ្ឋានកាបូបរបស់តួអង្គអាក្រក់។ អាសយដ្ឋាននេះឥឡូវនេះអាចមើលឃើញនៅលើ Chainalysis. Tether បានបង្កក USDT របស់តារាសម្ដែងអាក្រក់ម្នាក់។
យោងតាមការអះអាងនេះ ការទប់ស្កាត់បានធ្វើឡើងយ៉ាងរហ័ស ដោយសារគម្រោង WalletConnect ដ៏ក្លែងក្លាយសម្រាប់ការផ្ទេរប្រាក់ត្រូវបានបិទភ្លាមៗ។ ប៉ុន្តែទោះបីជាមានបញ្ហានេះក៏ដោយ កាបូបមួយចំនួនត្រូវបានបង្ហូរចេញ។
ផលវិបាក៖ របៀបដែលឧស្សាហកម្មបានឆ្លើយតប
អ្នកប្រើប្រាស់មួយចំនួនបានសម្តែងការខឹងសម្បារចំពោះ Ledger ចំពោះការបរាជ័យក្នុងការទប់ស្កាត់ការសម្របសម្រួលនេះ ខណៈពេលដែលអ្នកផ្សេងទៀតបានព្រមានអំពីគ្រោះថ្នាក់នៃការពឹងផ្អែកលើបណ្ណាល័យភាគីទីបី។
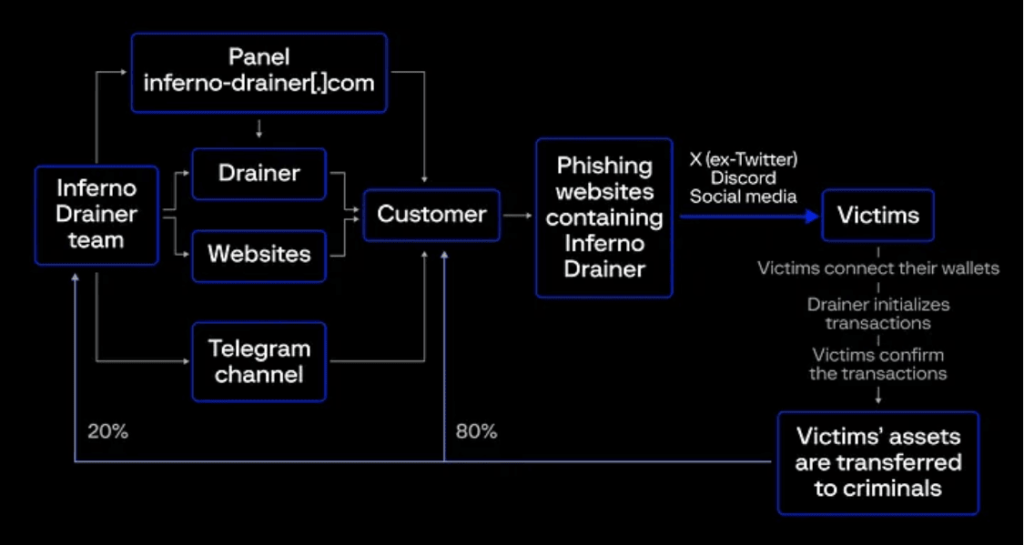
ឧស្សាហកម្មសន្តិសុខតាមអ៊ីនធឺណិតមានទីផ្សារពិសេសមួយគឺ cybercoin។ យុទ្ធនាការបង្ហូរកាបូបលុយត្រូវបានគេស្គាល់យ៉ាងច្បាស់ ដែលភាគច្រើនប្រើគេហទំព័របន្លំដើម្បីបញ្ឆោតអ្នកប្រើប្រាស់ចុងក្រោយ។ អាជីវកម្ម SaaS ធម្មតា (Scam-as-a-Service) មានតួអង្គឯកទេសសម្រាប់ការបង្ហូរកាបូបលុយ ដូចជាអ្នកលក់ការបោកប្រាស់ជាដើម។ Inferno Drainer ដែល បានប្រកាសបញ្ឈប់ប្រតិបត្តិការ នៅក្នុងខែវិច្ឆិកា ឆ្នាំ២០២៣។ នេះហាក់ដូចជាទង់ក្លែងក្លាយយ៉ាងណាក៏ដោយ នេះបើយោងតាមសកម្មភាពថ្មីៗដែលបានឃើញនៅក្នុង Dune's @scamsnifferគ្រោងការណ៍ដែលពួកគេធ្វើតាមត្រូវបានពន្យល់ដោយការបង្ហោះ Group-IB នេះ៖
អ្នកវិភាគមួយចំនួនបានផ្តល់តម្រុយអំពីអ្វីដែលបរាជ័យក្នុងការធ្វើឱ្យការវាយប្រហារអាចធ្វើទៅបាន។ នេះ មតិយោបល់ដោយអ្នកប្រើប្រាស់ brianddk នៅក្នុងសំបុត្រនៅលើឃ្លាំងរបស់គម្រោងផ្តល់ឱ្យយើងនូវការយល់ដឹងអំពីមូលហេតុចម្បង៖
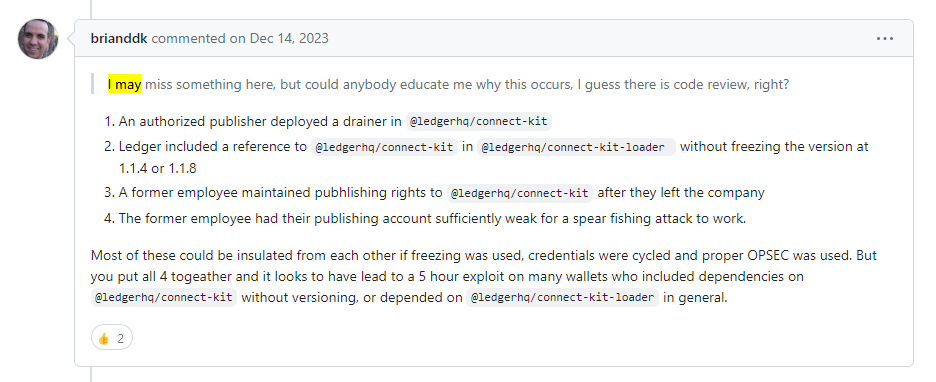
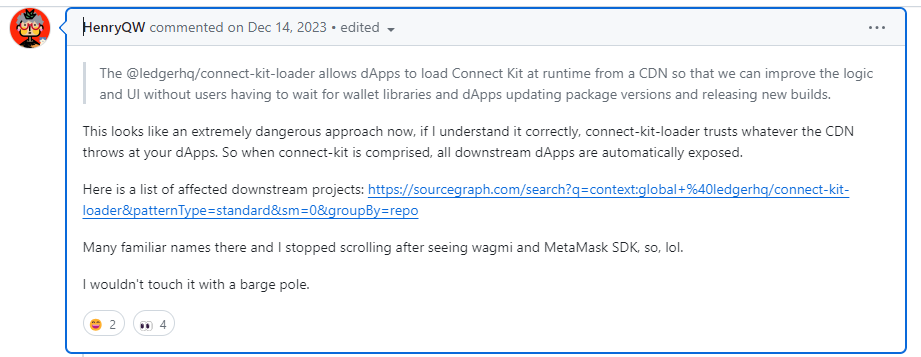
A មតិយោបល់ដោយអ្នកប្រើប្រាស់ម្នាក់ទៀតគឺ HenryQWបានចង្អុលបង្ហាញពីរឿងទីពីរដែលធ្វើឱ្យកំណែព្យាបាទអាចរីករាលដាលតាមរយៈ CDN៖
វាឆាប់ពេកក្នុងការមើលឃើញគំនិតផ្តួចផ្តើមរយៈពេលវែងដើម្បីធ្វើឱ្យផ្នែកខាងមុខនៃកាបូបលុយគ្រីបតូកាន់តែរឹងមាំប្រឆាំងនឹងការវាយប្រហារតាមបែប Phishing។ មើលទៅដូចជាតម្រូវឱ្យមានការប្រកាន់ខ្ជាប់នូវ standard ស្រដៀងនឹងអ្វីដែល PA-DSS សម្រាប់អ្នកលក់កម្មវិធីនៃកម្មវិធីទូទាត់អាចត្រូវបានស្វាគមន៍នៅក្នុងឧស្សាហកម្មគ្រីបតូ។
ហើយឥឡូវនេះ មេរៀនដែលបានរៀន!
វាពិតជាអស្ចារ្យណាស់ដែលកាបូបផ្នែករឹង ដែលជាគំរូនៃសុវត្ថិភាពគ្រីបតូ ត្រូវបានរំលោភបំពានដោយគ្រាន់តែធ្វើឱ្យការចូលប្រើព័ត៌មានសម្គាល់ NPM កាន់តែងាយស្រួល នៃ "អតីតបុគ្គលិក" របស់ Ledger (ប្រហែលជាឈ្មោះអ្នកប្រើប្រាស់/ពាក្យសម្ងាត់ដោយគ្មានការការពារ 2FA ឬសញ្ញាសម្ងាត់ចូលប្រើ)។ ឧប្បត្តិហេតុនេះបម្រើជាការរំលឹកដ៏គួរឱ្យចាប់អារម្មណ៍មួយថា នៅពេលដែលអ្នកស្ថិតនៅក្រោមការវាយប្រហារ ហេដ្ឋារចនាសម្ព័ន្ធកម្មវិធីរបស់អ្នកត្រូវការការការពារដោយប្រុងប្រយ័ត្នដូចគ្នានឹងផលិតផលកម្មវិធី ឬផ្នែករឹងរបស់អ្នកដែរ។
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីភាគច្រើនចាប់ផ្តើមដោយការធ្វើឱ្យខូចគណនីផ្ទៃក្នុង (ជាញឹកញាប់សម្រាប់អ្នកអភិវឌ្ឍន៍ ឬវិស្វករអភិវឌ្ឍន៍)។ បន្ទាប់មកអ្នកវាយប្រហារផ្លាស់ទីទៅចំហៀងដើម្បីបំពានប្រព័ន្ធផ្ទៃក្នុងនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធកម្មវិធីដូចជា CI/CD ប្រព័ន្ធ ឬឧបករណ៍ដាក់ពង្រាយ ឬគ្រប់គ្រងដើម្បីបន្ថែមតក្កវិជ្ជាព្យាបាទទៅក្នុងឃ្លាំងកូដប្រភព ដែលអាចត្រូវបានរកឃើញ ប្រសិនបើការដោះស្រាយការផ្លាស់ប្តូរឱ្យបានត្រឹមត្រូវជាមួយនឹងការការពារសាខា និងការពិនិត្យកូដត្រូវបានអនុវត្ត។ ប៉ុន្តែអ្នកវាយប្រហារមិនចាំបាច់ចូលទៅជ្រៅពេកទេ នៅពេលដែលគោលដៅគឺជាបណ្ណាល័យដ៏ពេញនិយមដែលបានបោះពុម្ពផ្សាយនៅក្នុងបញ្ជីឈ្មោះសាធារណៈ ជាពិសេសប្រសិនបើពួកគេអាចទទួលបានសិទ្ធិចូលប្រើដើម្បីបោះពុម្ពផ្សាយ (សរសេរ) លិខិតសម្គាល់។ ហើយនេះជាអ្វីដែលបានកើតឡើងនៅក្នុងការវាយប្រហារនេះ។
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ 2FAជាពិសេសការប្រើប្រាស់ធាតុរឹងមាំដូចជាសោសុវត្ថិភាព កំណត់ហានិភ័យជាមួយនឹងប្រតិបត្តិការអន្តរកម្ម។ សម្រាប់ CI/CD pipelines, ថូខឹនចូលប្រើដែលមានការចូលប្រើមានកំណត់ ត្រូវបានរក្សាទុកជា CI/CD សម្ងាត់គឺជាវិធីធម្មតាដែលត្រូវទៅ (ហើយសញ្ញាសម្ងាត់ចូលប្រើមិនគួរលេចធ្លាយទេ)។ ជាអកុសល វាហាក់ដូចជាបុគ្គលិកមិនមានសំណុំ 2FA ដ៏រឹងមាំនោះទេ។ NPM អនុញ្ញាត អង្គការនានាដើម្បីអនុវត្ត 2FA (ប៉ុន្តែនេះជាជម្រើស មិនមែនជាលំនាំដើមទេ) ដែលប្រហែលជាអ្វីដែល Ledger គួរតែមាន។ ហើយកុំភ្លេចបន្ថែមសមស្រប ការដកហូតសិទ្ធិទទួលព័ត៌មាន នីតិវិធីសម្រាប់អតីតបុគ្គលិក ជាពិសេសជាមួយនឹងការចូលប្រើធនធានដែលមានសារៈសំខាន់ដូចជាវិសាលភាព NPM ដែលគ្រប់គ្រងដោយអង្គការ។
ការខ្ទាស់កំណែ សម្រាប់ការពឹងផ្អែកជាមួយនឹងការកើនឡើងនៃកំណែដែលបានពិនិត្យឡើងវិញ គឺជាការអនុវត្តមួយដែលកាត់បន្ថយការរីករាលដាលនៃការពឹងផ្អែកដែលមានគំនិតអាក្រក់។ នៅក្នុងបរិបទនៃឧប្បត្តិហេតុ Ledger កំណែនៃបណ្ណាល័យដែល ឧបករណ៍ផ្ទុកឧបករណ៍ភ្ជាប់ យកពី CDN គួរតែត្រូវបានខ្ទាស់ ហើយ "កុំទុកចិត្តលើអ្វីដែល CDN បោះ"។ ការមាន ការផ្ទៀងផ្ទាត់ឆែកសាំ ឧទាហរណ៍ តាមរយៈ SRI (ឬសូម្បីតែគ្រោងការណ៍ហត្ថលេខាឌីជីថលដែលក៏ផ្ទៀងផ្ទាត់ប្រភពផងដែរ) គួរតែត្រូវបានប្រើនៅពេលទាញយកពី CDN សម្រាប់ការផ្ទុកកូដថាមវន្ត។
អ្វីដែលនៅសល់គឺជារឿងរ៉ាវមួយ។
ចំពោះយុទ្ធនាការបន្លំបែបប្រពៃណីដែលផ្តោតលើអ្នកប្រើប្រាស់កាបូបលុយ សំណួរគឺថា តើអ្វីដែលធ្វើឱ្យអ្នកប្រើប្រាស់ធ្លាក់ចូលទៅក្នុងអន្ទាក់ដែលដាក់ដោយឧក្រិដ្ឋជន និងដើម្បីបញ្ជាក់ពីប្រតិបត្តិការដែលពួកគេមិនមានបំណងធ្វើ? គេហទំព័របន្លំនៅក្នុងដែននេះត្រូវបានរចនាយ៉ាងល្អ និងគួរឱ្យជឿជាក់ ដោយធ្វើត្រាប់តាមម៉ាកគ្រីបតូដ៏ពេញនិយម ហើយពួកគេក៏ផ្តល់ជូនថូខឹនឥតគិតថ្លៃផងដែរ។ ការជីកយករ៉ែ NFTs និងរង្វាន់ផ្សេងៗទៀត។ ការជៀសវាងអ្នកប្រើប្រាស់មិនឱ្យធ្លាក់ចូលទៅក្នុងអន្ទាក់បែបនេះគឺជាបញ្ហាមួយក្នុងការស្វែងរកដំណោះស្រាយ។
ហើយដើម្បីកុំឱ្យភ្លេច ដែលពាក់ព័ន្ធ ការលួចចូលប្រព័ន្ធគ្រីបតូ ការវាយប្រហារ ដែលជាការគំរាមកំហែងទូទៅជាងនេះ ដែលសត្រូវដណ្តើមយកហេដ្ឋារចនាសម្ព័ន្ធពពកដើម្បីដំណើរការអ្នករុករករ៉ែសម្រាប់រូបិយប័ណ្ណគ្រីបតូ ជាញឹកញាប់សម្រាប់កាក់ឯកជនភាពដូចជា Monero XMR និង Zcash ជាមួយនឹងប្រវត្តិប្រតិបត្តិការដែលលាក់កំបាំង។ ការលួចចូលប្រព័ន្ធគ្រីបតូគឺពាក់ព័ន្ធព្រោះវាអាចប៉ះពាល់ដល់អង្គការណាមួយ ហើយទោះបីជាប្រាក់ចំណេញសម្រាប់អ្នកវាយប្រហារអាចទាបក៏ដោយ ការចំណាយសម្រាប់ជនរងគ្រោះអាចមានទំហំធំ (Sysdig បានរៀបរាប់នៅក្នុង របាយការណ៍នេះ វាត្រូវចំណាយអស់ ៥៣ ដុល្លារសម្រាប់អង្គការជនរងគ្រោះសម្រាប់រាល់ ១ ដុល្លារដែលត្រូវបានជីកយករ៉ែសម្រាប់អ្នកវាយប្រហារ)។
ឯកសារយោង
- សំបុត្រ "[បន្ទាន់] ឃ្លាំងនេះប្រើប្រាស់កំណែព្យាបាទនៃកញ្ចប់ npm @ledgerhq/connect-kit, 1.1.7"នៅក្នុងឃ្លាំង Github ។
- លិខិតពីនាយកប្រតិបត្តិ Ledger ស្តីពីឧប្បត្តិហេតុនេះថ្ងៃទី ១៤ ខែធ្នូ ឆ្នាំ ២០២៣។
- របាយការណ៍ឧប្បត្តិហេតុសន្តិសុខដោយ Ledger ថ្ងៃទី 20 ខែធ្នូ ឆ្នាំ 2023។
- Ledger Exploit Endangers DeFi; Sushi និយាយថា 'កុំធ្វើអន្តរកម្មជាមួយ dApps ណាមួយឡើយ', បង្ហោះក្នុង CoinDesk ដោយ អូលីវើរ ណៃត៍, 14 ធ្នូ 2023.
- ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់លើឧបករណ៍ភ្ជាប់ Ledger៖ ការវិភាគផលប៉ះពាល់ និងវិធានការបង្ការប្រកាសដោយ SlowMist លើការវាយប្រហារ ខែធ្នូ ឆ្នាំ២០២៣។
- គោលគំនិតសុវត្ថិភាព Web3៖ ឧបករណ៍បង្ហូរកាបូបលុយដោយ Jammel Weaver ក្នុង Rektify AI ខែកក្កដា ឆ្នាំ 2023។
មើលវីដេអូសាកល្បងរបស់យើង
