






Ny SQL injection dia mbola iray amin'ireo lesoka mampidi-doza sy miely patrana indrindra amin'ny fampiharana tranonkala. Raha tsy voavaha dia mety hamela ny mpanafika hiditra, hanova, na handrava angona saro-pady amin'ny alàlan'ny fangatahana angon-drakitra tsy voasoratra tsara. Izany no mahatonga ny fahatakarana ny fomba hisorohana ny SQL injection—sy ny fampiharana ny fitsapana SQL injection proactive—ho an'ny ekipa mpamorona sy DevSecOps rehetra ankehitriny.
Ny Tatitra Fanadihadiana momba ny Fahasimban'ny Angon-drakitra Verizon tamin'ny taona 2025 dia nahita fa ny SQL injection dia nandray anjara tamin'ny 12% amin'ny fahadisoan'ny angon-drakitra rehetra, niakatra avy amin'ny 9% tamin'ny taona teo aloha. Ary ao amin'ny Top 10 an'ny OWASP tamin'ny taona 2025, ny Injection (ny sokajy misy ny SQL injection) dia mbola mitentina CVE mihoatra ny 14,000 voarakitra, ary 100% amin'ireo fampiharana nosedrain'ny OWASP no voamarina fa misy endrika sasany amin'izany. Tsy nihena ny loza ateraky ny fahalemena. Nifindra avy amin'ny laharana faha-3 mankany amin'ny laharana faha-5 fotsiny izy io, indrindra satria nipoitra ireo sokajy vaovao sy misy fiantraikany bebe kokoa, fa tsy noho ny tsy fampiasana intsony ny SQL injection.
Amin'ity torolàlana ity dia handrakotra:
- Inona no atao hoe SQL injections sy ny fomba fiasany
- Teknika fisorohana atolotry ny OWASP
- Tetikady fitsapana SQL injection fototra
- Ahoana Xygeni's SAST maotera mamantatra ireo lesoka amin'ny SQL injection dieny mbola kely SDLC
Andeha hojerentsika ny fomba hiarovana ny kaody-nao, hamindrana ny fiarovana ho any ankavia, ary hiarovana ny rojo famatsiana rindrambaiko amin'ny iray amin'ireo fomba fanafihana tranainy indrindra (ary mbola miasa).
Inona no atao hoe SQL Injection?
Fanafihana amin'ny ambaratonga kaody ny SQL Injection izay ampidirana fidirana ratsy ao anatin'ny fangatahana SQL mba hanodinana na handalovana ny fiasan'ny angon-drakitra. Matetika izany no mitranga rehefa ampiasaina amin'ny fangatahana ny angon-drakitra nomen'ny mpampiasa nefa tsy misy fanamarinana na fanadiovana sahaza.
Ohatra, ireo mpanafika dia afaka manararaotra login endrika, bara fikarohana, na masontsivana API mba:
- Aza atao ny fanamarinana
- Maka angon-drakitra saro-pady
- Fafao na simbao ny firaketana
- Manatanteraka ny asa ataon'ny admin ao amin'ny database
Raha izay no tianao misoroka ny tsindrona SQL, ny dingana voalohany dia ny fahatakarana ny fomba fiasany.
Ohatra amin'ny SQL Injection amin'ny tena fiainana
Makà Java tsotra login fanontaniana:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Raha mampiditra ity ny mpampiasa iray:
					user: ' OR 1=1 --
pass: anything
Lasa:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Mahazo fidirana amin'ny alàlan'ny fanaovana izay hahamarina foana ny fepetra ny mpanafika. Ohatra amin'ny boky fianarana momba ny Nahoana no ilaina ny fitsapana SQL injection tena zava-dehibe mandritra ny fampandrosoana.
Ahoana no hisorohana ny SQL Injections: Torohevitra azo ampiharina
Ankehitriny rehefa azontsika ny atao hoe a Tsindrona SQL dia sy ny fomba fiasany, andao hojerentsika ny fomba hisorohana ny tsindrona SQL amin'ny tetikasa tena izy. Ny vaovao tsara? Misy fomba fanao tsara indrindra voaporofo sy mora ampiasain'ny mpamorona rindrambaiko izay manampy amin'ny fampitsaharana ireo fanafihana ireo alohan'ny hitrangany.
The Takelaka Fisolokiana Fisorohana ny Tsindrona SQL OWASP dia referansa azo itokisana amin'ny fananganana fifandraisana azo antoka amin'ny angon-drakitra. Manoro hevitra teknika fototra maromaro izy io:
1. Ampiasao ireo fanambarana efa voaomana (miaraka amin'ny fangatahana voafaritra tsara)
Voalohany indrindra, ampiasao foana ny fangatahana misy paramètre fa tsy ny fampiarahana tady rehefa mifandray amin'ny fidiran'ny mpampiasa. Ny fanambarana voaomana dia milaza amin'ny angon-drakitra mba hitondra ny fidirana ho toy ny angon-drakitra fotsiny—fa tsy ho anisan'ny lojika SQL.
Ity misy dikan-teny azo antoka kokoa amin'ny login fanontaniana mampiasa Java Fanambarana voaomana:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Vokatr'izany, na dia manandrana zavatra ratsy aza ny mpampiasa, dia tsy hanova ny rafitry ny fangatahana ny fidirana.
2. Hamarino sy diovina ny fidirana
Na dia ny fangatahana misy masontsivana aza no tena manao ny ankamaroan'ny asa mavesatra, dia mbola zava-dehibe ny manamarina ny karazana sy ny halavan'ny fidirana. Ohatra, mandà ny fidirana misy endri-tsoratra na endrika tsy ampoizina.
Ary koa, aza matoky mihitsy ny fidiran'ny mpampiasa—na dia avy amin'ny frontend na fampiharana findainao aza izany.
3. Ampiasao amim-pahendrena ny fitaovana ORM
Maro amin'ireo rafitra sy ORM maoderina (toa ny Hibernate na Django ORM) no manolotra fiarovana amin'ny SQL injection amin'ny alàlan'ny default. Na izany aza, mbola afaka manoratra fangatahana manta na mandingana fomba azo antoka ireo mpamorona rindrambaiko. Ampiasao araka ny tokony ho izy foana ireo endri-javatra ORM ary aza afangaro ny SQL manta raha tsy tena ilaina izany.
Ny kaody novokarin'ny AI dia mampiditra risika mitovy amin'izany amin'ny endrika vaovao. Ny ORM toa ny Django sy Hibernate dia mametra ny fangatahana amin'ny alàlan'ny default, saingy mihena ny fiarovana raha vao miditra amin'ny fangatahana manta ny mpamorona, na mpanampy amin'ny fanoratana kaody AI, na mandefa anarana saha fehezin'ny mpampiasa. Ny CVE-2024-42005 an'ny Django dia naneho fa mitranga amin'ny fomba "azo antoka" izany. Araho maso toy ny fananganana fangatahana hafa ny lojika SQL natolotry ny mpanampy AI. Ny fametrahana parameter amin'ny alàlan'ny default dia tsy tafavoaka amin'ny hitsin-dalana, na olombelona na soso-kevitry ny AI.
4. Fitsipika momba ny tombontsoa kely indrindra
Torohevitra mahasoa iray hafa: mametra ny fahazoan-dàlana hampiasa ny angon-drakitra. Na dia misy aza ny fampidirana, ny mpampiasa manana fidirana "read-only" dia tsy afaka mametraka tabilao na manavao angon-drakitra saro-pady.
5. Andramo tsy tapaka amin'ny alalan'ny fitaovana fiarovana
Farany, raiso Fitsapana tsindrona SQL fitaovana afaka mamantatra ireo lesoka ireo alohan'ny hamokarana azy. Hiresaka bebe kokoa momba ny fomba fanaovan'ny Xygeni izany isika tsy ho ela.
Raha fintinina, ny fisorohana ny SQL injection dia tsy momba ny fampiasana tetika majika iray fotsiny—fa momba ny fampiharana fiarovana kely sy tsy tapaka manerana ny kaody sy ny fotodrafitrasanao.
Fitsapana SQL Injection: Fisamborana bibikely alohan'ny hanafihan'ny mpanafika
Na dia efa misy aza ny fomba fanao tsara indrindra, dia mety tsy ho hita ny fahadisoana. Eo no misy Fitsapana tsindrona SQL lasa ilaina.
Fa manao ahoana ny endriky ny fitsapana eo amin'ny fampiharana?
Fitsapana amin'ny tanana
Matetika ireo ekipa fiarovana sy ireo mpijirika ara-etika no mitsapa ireo teboka farany amin'ny alàlan'ny fampidirana endri-tsoratra manokana toy ny ' NA 1=1 — mba hahitana raha toa ka tsy mandeha tsara ny fangatahana na miteraka valiny tsy ampoizina. Na dia mahomby aza ity fomba ity dia mandany fotoana sy sarotra ampitomboina.
Fitsapana mandeha ho azy
Ny ankamaroan'ny ekipa DevSecOps maoderina dia miantehitra amin'ny fitaovana mandeha ho azy ankehitriny—toy ny Static Application Security Testing (SAST)—mba hijerena ny lesoka amin'ny fampidirana kaody mandritra ny fampandrosoana. Ireo fitaovana ireo dia mandinika ny kaody nefa tsy manatanteraka izany, ka manampy amin'ny fitadiavana olana toy ny:
- Tady SQL mifamatotra
- Fidiran'ny mpampiasa tsy azo antoka amin'ny fangatahana
- Kaody efa lany andro misy lamina tsy azo antoka
Ahoana no hanampian'ny Xygeni amin'ny fisorohana sy ny famantarana ny SQL Injections
At Xygeni, mino izahay fa ny fomba tsara indrindra hisorohana ny SQL injection dia ny mamantatra azy ireo mialoha—tsara kokoa raha mbola tsy miala amin'ny tonian-dahatsoratrao mihitsy izy ireo. Izany indrindra no antony Code Security Ny vahaolana dia natao mba hatao.
Andeha hojerentsika ny fomba hanohanantsika Fitsapana tsindrona SQL ary fisorohana amin'ny tontolo iainana fampandrosoana tena izy.
Famakafakana kaody statika mahery vaika (SAST) ho an'ny famantarana SQL Injection
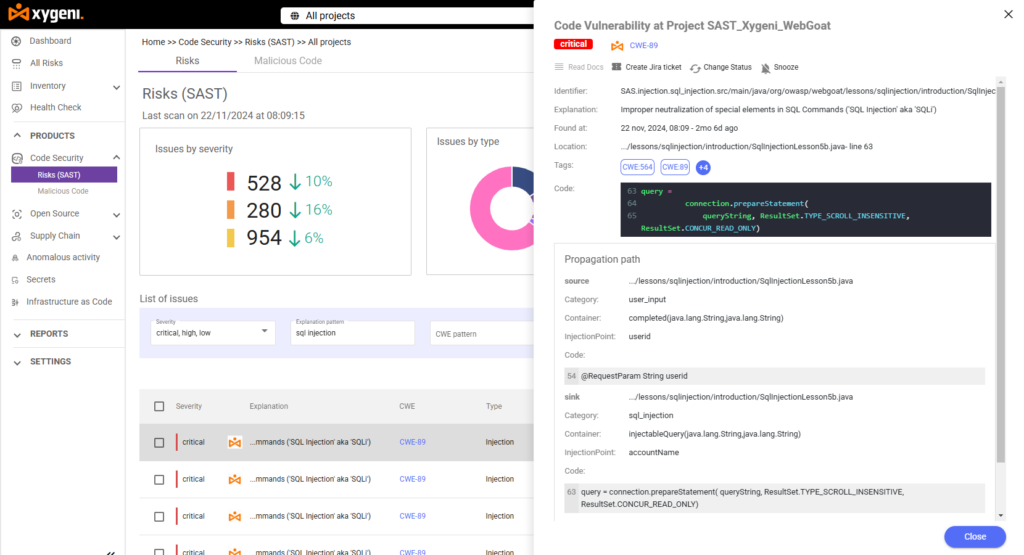
Ahitana fitsapana fiarovana amin'ny fampiharana statika mahery vaika ny sehatray (SAST) motera izay mijery ny fototry ny kaody anao mba hahitana ireo lamina SQL mampidi-doza—toy ny fangatahana dinamika namboarina tamin'ny fidiran'ny mpampiasa na tady voafehy. Rehefa mahita mety ho Tsindrona SQL, dia manamarika ny toerana marina ao amin'ny kaody loharanonao izy io, manasongadina ny haavon'ny risika (ohatra, tena ilaina), ary mampiseho fanazavana amin'ny antsipiriany.
Ohatra, ao amin'ny tetikasa fitsapana iray, ny SAST Nahita fahalemena SQL injection tena ilaina tao anaty rakitra Java ny motera:
- CWECWE-89 (SQL tsindrona)
- LocationAndalana faha-71 ao anatiny SqlInjectionLesson5b.java
- Tsindrona Point: Nampidirina mivantana tao amin'ny fangatahana SQL ny ID mpampiasa
- Lalan'ny fampielezana: Manadio ny dian-tongotra manomboka amin'ny fampidirana ka hatramin'ny fanatanterahana ny fangatahana
Ity ambaratongan'ny antsipiriany ity dia manampy ireo mpamorona rindrambaiko hahatakatra ny toerana hanombohan'ny olana (ny loharano), ny fomba fivezivezeny ao anatin'ny kaody (fampielezana), ary ny toerana miteraka risika (ny toerana idirany).
Soso-kevitra momba ny fanitsiana ny toe-javatra
Tsara kokoa aza, tsy mijanona amin'ny fitadiavana fotsiny ny Xygeni—tarihinay ny ekipanao ny fomba hisorohana ny tsindrona SQL miaraka amin'ny torohevitra momba ny toe-javatra misy sy soso-kevitra momba ny fanamboarana kaody. Ohatra, raha hitantsika fa natsangana tamin'ny fampiasana fampiraisana tady ny fangatahana iray, dia manoro hevitra ny hifindra amin'ny fanambarana misy paramètre izahay ary hanazava ny fomba hanaovana izany.
Midika izany fa afaka mamaha olana ireo mpamorona rindrambaiko nefa tsy mila manam-pahaizana manokana momba ny fiarovana.
Voadinika ho azy amin'ny alalan'ny AI Triage ihany koa ireo zavatra hita, ka mamokatra valiny, fahamehana ary fahasarotan'ny fanarenana ho an'ny zavatra hita tsirairay avy amin'ny SQL injection, ka ny tranga sarotra sy mora amboarina dia tsy hitovy laharana amin'ny iray tsy dia milahatra loatra.
Fampidirana tsy misy tomika amin'ny fizotran'ny asa Dev-nao
Mifanaraka tsara amin'ireo fitaovana efa anananao ny vahaolana atolotray—GitHub, GitLab, Bitbucket, sy ny hafa. Izany dia miantoka fa hitranga ho azy ny fanamarinana fiarovana isaky ny pull request na manorina. Koa na mandinika endri-javatra vaovao ianao na manavao ny kaody efa tranainy, Fitsapana tsindrona SQL lasa anisan'ny anao CI/CD pipeline.
Fampandrenesana amin'ny fotoana tena izy sy Dashboards
Farany, ny foiben'ny Xygeni dashboardNy fampandrenesana mivantana sy ny fanairana dia manome ny ekipanao fahitana ireo fironana SQL injection amin'ny tetikasanao rehetra. Azonao atao ny manara-maso ny fahalemena araka ny hamafin'ny olana, ny ekipa, na ny tetikasa—ary manaporofo ny fanarahana ny OWASP Top 10 sy ny hafa. standards.

Fanafihana SQL Injection amin'ny tena fiainana: Lesona avy amin'ny sehatra
Ny fanafihana SQL injection dia nitarika ny sasany amin'ireo fanitsakitsahana angon-drakitra lehibe indrindra teo amin'ny tantara, izay manamafy ny filàna lehibe fiarovana matanjaka amin'ny fampiharanaIreto misy ohatra tena misy miavaka:
1. Fanitsakitsahana ny Rafitra Fandoavam-bola ao Heartland (2008)
Tamin’ny taona 2008 Heartland Payment Systems, orinasa mpikirakira fandoavam-bola lehibe, dia niharan'ny fidirana an-tsokosoko izay nahitana laharan'ny karatra findramam-bola sy debit miisa 130 tapitrisa eo ho eo. Nanararaotra ny fahalemena amin'ny SQL injection ireo mpanafika mba hidirana an-tsokosoko tao amin'ny tambajotran'ny orinasa, izay nitarika ho amin'ny iray amin'ireo fidirana an-tsokosoko angon-drakitra lehibe indrindra voarakitra an-tsoratra.
2. Fanitsakitsahana ny angon-drakitra Yahoo! Voices (2012)
Tamin'ny Jolay 2012, Feon'ny Yahoo! niharan'ny fanafihana SQL injection izay nanimba kaonty mpampiasa efa ho 450,000. Nanararaotra ny fahalemena tao amin'ny mpizara angon-drakitra Yahoo ireo mpijirika mba hahazoana anarana mpampiasa sy tenimiafina tsy voaaro, izay nanasongadina ny loza ateraky ny fanamarinana tsy ampy ny fidirana.
3. Fiparitahan'ny angon-drakitra ao amin'ny TalkTalk (2015)
Fifandraisan-davitra any Angletera Niharan'ny fanafihana SQL injection ny mpamatsy TalkTalk tamin'ny taona 2015, izay namoaka ny mombamomba ny mpanjifa manokan'ny mpanjifa 160,000 eo ho eo. Nanararaotra ny fahalemena tao amin'ny pejin-tranonkalan'ny orinasa ireo mpanafika, ka niteraka fahasimbana ara-bola sy laza ratsy.
4. Freepik sy Flaticon Breach (2020)
Tamin’ny taona 2020 Orinasa Freepik nanambara fa ny fanafihana SQL injection no nitarika ny fivoahan'ny rakitry ny mpampiasa 8.3 tapitrisa avy amin'ny sehatra Freepik sy Flaticon. Nanararaotra ny fahalemena tao amin'ny Flaticon ireo mpanafika, izay nanasongadina ny loza mety hitranga mifandraika amin'ny singa avy amin'ny antoko fahatelo ao amin'ny rojo famatsiana rindrambaiko.
5. Fahalemena amin'ny Plugin WooCommerce (2022)
Tamin'ny taona 2022, hita tao amin'ny Fandefasana entana amin'ny alalan'ny WooCommerce avy amin'ny plugin OPMC ho an'ny WordPress. Ity lesoka SQL injection tsy voamarina ity, izay nahazo naoty 9.8 amin'ny 10, dia nanasongadina ny mety ho loza ateraky ny plugin an'ny antoko fahatelo amin'ny sehatra varotra an-tserasera.
6. Boolka Cyberthreat mampiasa BMANAGER Trojan (2024)
Tamin'ny taona 2024, mpilalao sarimihetsika fandrahonana iray no nomena anarana hoe 'Boolka' Hita fa nanimba tranonkala tamin'ny alàlan'ny fanafihana SQL injection mba hampiasana trojan modular antsoina hoe BMANAGER. Nasehon'ity fanentanana ity ny tetika mivoatra ampiasain'ireo mpanao heloka bevava an-tserasera mampiasa SQL injection ho an'ny fizarana malware.
Ireo tranga ireo dia manasongadina ny fandrahonana mitohy ateraky ny fanafihana SQL injection sy ny maha-zava-dehibe ny fampiharana fepetra fiarovana matanjaka, anisan'izany ny famerenana kaody tsy tapaka, ny fanamarinana ny fidirana, ary ny fampiasana fitaovana fiarovana mandroso mba hamantarana sy hisorohana ny fahalemena toy izany.
7. BeyondTrust / Fanitsakitsahana ny Tahirim-bolam-panjakana Amerikana (Desambra 2024 – Febroary 2025)
A PostgreSQL andro-aotra (CVE-2025-1094) namela ny SQL injection tamin'ny alàlan'ny fikirakirana tsy mety ny fidirana tsy ara-dalàna ao amin'ny psql, terminal ifandrimbonan'ny PostgreSQL. Ireo mpanafika tohanan'ny fanjakana, izay fantatra amin'ny anarana hoe Silk Typhoon, dia nampiditra azy tao amin'ny sehatra fanohanana lavitra an'ny BeyondTrust, ka nanimba farafahakeliny 17 enterprise tranganà mpanjifa, anisan'izany ny Departemantan'ny Tahirim-bolam-panjakana Amerikana. Iray amin'ireo tranga SQL injection voamarina manan-danja indrindra tato ho ato izany, ary fampahatsiahivana fa tsy voafetra ho an'ny endrika tranonkala ihany ny kilasy marefo; mahatratra ny mpamily angon-drakitra sy ny fitaovana ifandrimbonana ihany koa.
🔧 Pro Soso-kevitra: Fitsapana fiarovana tsy tapaka, indrindra amin'ny fitaovana toy ny an'i Xygeni SAST motera, manampy amin'ny famantarana ireo teboka fampidirana ireo alohan'ny hahafahan'ny mpanafika manararaotra azy ireo.
Arovy ny kaody-nao, sorohy ny tsindrona SQL
Ny SQL injection dia iray amin'ireo fandrahonana fiarovana fampiharana tranainy indrindra, ary mbola iray amin'ireo mampidi-doza indrindra: ny fiakaran'ny OWASP ho laharana faha-5 amin'ny taona 2025 dia maneho sokajy vaovao mipoitra, fa tsy ny SQL injection izay tsy dia azo ampiasaina loatra. Mbola azo sorohina tanteraka izany amin'ny alàlan'ny fampifangaroana fomba fanao mety, manomboka amin'ny fangatahana voafaritra tsara ka hatramin'ny fikarakarana ny kaody natolotry ny AI miaraka amin'ny fandinihana mitovy amin'ny kaody nosoratan'olombelona.
Ao amin'ny Xygeni, ataonay mora ny mijanona ho eo alohan'ny fandrahonana. Ny anay code security Ny vahaolana dia manome ny ekipanao ny fahitana, ny fanaovana automatique, ary ny tari-dalana ilaina mba hamantarana mialoha ireo lesoka amin'ny SQL injection, handaminana azy ireo amin'ny fomba maika, ary hanamboarana azy ireo haingana. Tsy misy vinavina. Tsy misy banga. Arovy fotsiny ny kaody hatrany am-piandohana, na nosoratan'ny mpamorona izany na natolotry ny mpanampy AI.
Koa raha vonona ny hanafoana ny SQL injections ianao, sady hitazona ny fampandrosoana ny rindrankajy ho haingana sy milamina, dia eto izahay hanampy anao.
Andramo maimaim-poana ny Xygeni ary atombohy ny fisorohana ny SQL injection alohan'ny hahatongavany amin'ny famokarana.

FAQ
Mbola anisan'ny risika lehibe indrindra amin'ny fiarovana ve ny SQL injection amin'ny taona 2026?
Eny. Na dia nafindran'ny OWASP avy amin'ny laharana faha-3 ho amin'ny laharana faha-5 aza ny Injection tao amin'ny Top 10 tamin'ny taona 2025, dia mbola mihoatra ny 14,000 ny SQL injection CVEs ao amin'io sokajy io, ary hitan'ny Verizon DBIR tamin'ny taona 2025 fa nandray anjara tamin'ny 12% amin'ny fandikan-dalàna izany, niakatra avy amin'ny 9% tamin'ny taon-dasa.
Afaka misoroka tanteraka ny SQL injection ve ny ORM toa ny Django na Hibernate?
Tsia. Ny ORM dia mametra ny fangatahana amin'ny alàlan'ny default, saingy tapaka ny fiarovana rehefa mampiasa fangatahana manta na fomba tsy azo antoka ny mpamorona. Ny CVE-2024-42005 an'ny Django dia ohatra tena izy amin'ny SQL injection amin'ny alàlan'ny fomba heverina fa azo antoka.
Ahoana no fiantraikan'ny kaody novokarin'ny AI amin'ny risika amin'ny SQL injection?
Afaka manolotra lamina mampidi-doza mitovy amin'ny an'ny olombelona, fangatahana mifamatotra amin'ny tady na fidirana tsy voamarina ireo mpanampy amin'ny fanoratana kaody AI, ary tokony hojerena amin'ny hamafin'ny mitovy amin'ny kaody nosoratan'olombelona fa tsy azo itokisana amin'ny ankapobeny.
