







ഒരു സ്കിൽ ഫയൽ. ഒരു റൂൾസ് ഫയൽ. ഒരു എംസിപി സെർവർ കോൺഫിഗറേഷൻ. പ്ലെയിൻ ടെക്സ്റ്റിന്റെ മൂന്ന് വരികൾ, commitഡോക്യുമെന്റേഷൻ പോലെയാണ്, ഡോക്യുമെന്റേഷൻ പോലെയാണ് അവലോകനം ചെയ്തത്, അവയൊന്നും കോഡ് പോലെ തോന്നുന്നില്ല. എന്നിരുന്നാലും, നിങ്ങളുടെ AI അസിസ്റ്റന്റിന് എന്തുചെയ്യാൻ നിർദ്ദേശിച്ചിരിക്കുന്നുവെന്നും അത് എത്തിച്ചേരാൻ അനുവദിച്ചിരിക്കുന്നുവെന്നും ഓരോന്നിനും നിശബ്ദമായി മാറ്റിയെഴുതാൻ കഴിയും. AI സുരക്ഷയ്ക്ക് പിന്നിലെ അസ്വസ്ഥമായ സത്യം അതാണ്. 2026 ലെ. AI- ജനറേറ്റഡ് കോഡിൽ എന്താണ് അടങ്ങിയിരിക്കുന്നതെന്ന് വ്യവസായം രണ്ട് വർഷത്തോളം ആശങ്കാകുലരായിരുന്നു. ഏറ്റവും ബുദ്ധിമുട്ടുള്ള പ്രശ്നം AI വിതരണ ശൃംഖല തന്നെയായിരുന്നു: മോഡലുകൾ, ഏജന്റുകൾ, MCP സെർവറുകൾ, കോൺഫിഗറേഷൻ ഫയലുകൾ എന്നിവ ഇപ്പോൾ നിങ്ങളുടെ സോഴ്സ് കോഡിനും ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾക്കും ഒപ്പമുണ്ട്, അവ വലിയതോതിൽ കണ്ടുപിടിച്ചിട്ടില്ലാത്തതും അവലോകനം ചെയ്യപ്പെടാത്തതുമാണ്. AI വിതരണ ശൃംഖല സുരക്ഷ അതിന്റേതായ ഒരു വിഷയമായി മാറിയതും ശരിയായ സ്കാനർ തിരഞ്ഞെടുക്കുന്നതുപോലെ തന്നെ ശരിയായ AI സുരക്ഷാ കമ്പനി തിരഞ്ഞെടുക്കുന്നതും പ്രധാനമായതിന്റെ കാരണം ഇതാണ്.
ആരും പ്രതീക്ഷിക്കാത്ത ആക്രമണ ഉപരിതലം
ഒരു ആക്രമണകാരിക്ക് എത്തിച്ചേരാൻ കഴിയുന്ന ചുരുക്കം ചില സ്ഥലങ്ങൾ സോഫ്റ്റ്വെയറിൽ ഉണ്ടായിരുന്നു: കോഡ്, ഡിപൻഡൻസികൾ, pipeline. AI രണ്ടെണ്ണം കൂടി കൂട്ടിച്ചേർത്തു, രണ്ടും നേരിട്ട് AI വിതരണ ശൃംഖലയിലേക്ക് പ്രവേശിക്കുന്നു.
മോഡലും ഏജന്റും. ടൂൾ വിഷബാധ, വേഗത്തിലുള്ള കുത്തിവയ്പ്പ്, ഏജന്റ് സ്വയംഭരണം ആരും ഉദ്ദേശിച്ചതിലും കൂടുതൽ മുന്നോട്ട് പോകുന്നു. ഒരു MCP സെർവർ വിവരണത്തിലെ ഒരു മറഞ്ഞിരിക്കുന്ന നിർദ്ദേശം ഒരു കോപൈലറ്റ് ചെയ്യുന്നതിനെ നിശബ്ദമായി വഴിതിരിച്ചുവിടും, ഡെവലപ്പർ ഒരിക്കലും അത് സംഭവിക്കുന്നത് കാണുന്നില്ല.
ഡെവലപ്പറുടെ സ്വന്തം പരിസ്ഥിതി. IDE-കൾ, AI കോപൈലറ്റുകൾ, MCP സെർവറുകൾ, ഏജന്റ് CLI-കൾ. മോഡൽ എന്താണെന്ന് അറിയാത്ത ലെഗസി AppSec സ്കാനറുകൾക്ക് അദൃശ്യമാണ്, ഓപ്പറേറ്റിംഗ് സിസ്റ്റത്തെ നിരീക്ഷിക്കുകയും ഒരു ഡിപൻഡൻസി അല്ലെങ്കിൽ MCP കോൾ എന്താണെന്ന് അറിയാതിരിക്കുകയും ചെയ്യുന്ന EDR-ന് അദൃശ്യമാണ്.
ഇതൊന്നും സൈദ്ധാന്തികമല്ല. കഴിഞ്ഞ പതിനെട്ട് മാസത്തിനിടെ:
- ഒരു ഹിഡൻ-യൂണിക്കോഡ് "റൂൾസ് ഫയൽ ബാക്ക്ഡോർ" ആക്രമണകാരികൾക്ക് കോപൈലറ്റും കഴ്സറും വായിക്കുന്ന കോൺഫിഗറേഷൻ ഫയലുകളിലേക്ക് അദൃശ്യമായ നിർദ്ദേശങ്ങൾ കുത്തിവയ്ക്കാൻ അനുവദിക്കുന്നു, അസിസ്റ്റന്റ് സൃഷ്ടിച്ച കോഡ് നിശബ്ദമായി ബാക്ക്ഡോർ ചെയ്യുന്നു. 2025-ൽ GitHub ഇതിനായി ഒരു മുന്നറിയിപ്പ് ചേർത്തു.
- ഒരു ജനപ്രിയ MCP ബ്രിഡ്ജിലെ (CVSS 9.6) ഒരു കമാൻഡ്-ഇഞ്ചക്ഷൻ പിഴവ് പരിഹരിക്കുന്നതിന് മുമ്പ് 400,000-ത്തിലധികം ഡൗൺലോഡുകൾ നേടി, വിശ്വസനീയമല്ലാത്ത ഒരു MCP സെർവറിലേക്ക് കണക്റ്റുചെയ്തുകൊണ്ട് പൂർണ്ണ റിമോട്ട് കോഡ് എക്സിക്യൂഷന്റെ ആദ്യ ഡോക്യുമെന്റഡ് കേസ് ആരംഭിച്ചു.
- സ്വയം പ്രചരിപ്പിക്കുന്ന ഒരു npm വേം ഡെവലപ്പർമാരെ തന്നെ ഡെലിവറി മെക്കാനിസമാക്കി മാറ്റി, തുടർന്നുള്ള മാസങ്ങളിൽ മറ്റ് ആവാസവ്യവസ്ഥകളിലുടനീളം ഈ പാറ്റേൺ സ്കെയിലിൽ ആവർത്തിച്ചു, ഇത് ഒരു പാഠപുസ്തക AI വിതരണ ശൃംഖല സുരക്ഷാ പരാജയമാണ്.
- LLM-കൾ ശുപാർശ ചെയ്യുന്ന പാക്കേജുകളുടെ ഒരു അർത്ഥവത്തായ പങ്ക് നിലവിലില്ലെന്ന് ഗവേഷകർ കണ്ടെത്തി, ഒരു യഥാർത്ഥ ഡെവലപ്പർ മോഡലിനോട് അവ ഇറക്കുമതി ചെയ്യാൻ ആവശ്യപ്പെടുന്നതിന് മുമ്പ് ആക്രമണകാരി രജിസ്റ്റർ ചെയ്യുന്ന "അലഞ്ഞുതിരിയുന്ന" പേരുകൾ.
AI സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിനെക്കുറിച്ചുള്ള ഗൂഗിളിന്റെ സ്വന്തം ഗവേഷണം വ്യത്യസ്തമായ ഒരു കോണിൽ നിന്ന് സമാനമായ ഒരു നിഗമനത്തിലെത്തുന്നു: 2023 ലും 2024 ലും പ്രചരിച്ചതായി കണ്ടെത്തിയ മോഡലുകൾ ഡാറ്റ പുറന്തള്ളാനോ ഒരിക്കൽ ഡൗൺലോഡ് ചെയ്താൽ ഒരു പിൻവാതിൽ സ്ഥാപിക്കാനോ കഴിയുന്ന കോഡ് വഹിക്കുന്നുണ്ടെങ്കിലും അവ നിയമാനുസൃതമാണെന്ന് തോന്നി, കൂടാതെ ആരും മുമ്പ് ട്രാക്ക് ചെയ്തിട്ടില്ലാത്ത പുരാവസ്തുക്കളിൽ ഉറവിടം, ഒപ്പിടൽ പോലുള്ള സപ്ലൈ-ചെയിൻ അച്ചടക്കം പ്രയോഗിക്കുന്നതുപോലെ ഈ പരിഹാരം ഒരു പുതിയ ഉപകരണ വിഭാഗമായിരുന്നില്ല. ഒറ്റ വാചകത്തിൽ AI വിതരണ ശൃംഖല സുരക്ഷാ പ്രശ്നം ഇതാണ്: പുരാവസ്തുക്കൾ പുതിയതാണ്, പക്ഷേ അവയ്ക്ക് ആവശ്യമായ അച്ചടക്കം അങ്ങനെയല്ല.
നിങ്ങളുടെ നിലവിലുള്ള ഉപകരണങ്ങൾ എന്തുകൊണ്ട് പ്രവർത്തനരഹിതമാകുന്നു
SAST കോഡ് വായിക്കുന്നു. SCA ആശ്രിതത്വങ്ങളുടെ ഒരു മാനിഫെസ്റ്റ് വായിക്കുന്നു. ഒരു മോഡൽ എന്താണെന്നോ, ഒരു MCP സെർവർ എന്താണ് വെളിപ്പെടുത്തുന്നതെന്നോ, ഒരു സ്കിൽ ഫയൽ ഒരു ഏജന്റിനോട് എന്താണ് ചെയ്യാൻ നിർദ്ദേശിക്കുന്നതെന്നോ ആർക്കും അറിയില്ല. ആ വിടവ് കൃത്യമായി AI-കാലഘട്ട ആക്രമണങ്ങൾ ഇറങ്ങുന്നിടത്താണ്, "നമ്മൾ സ്കാൻ ചെയ്യുന്ന കോഡ്" നും "നമ്മൾ നിശബ്ദമായി സ്വീകരിച്ച AI" നും ഇടയിലുള്ള ഇടത്തിൽ.
ഫലം ഷാഡോ AI യുടെ ഒരു വിഭാഗമാണ്. ഇല്ല. CISO നിലവിൽ ഉത്തരം നൽകാം: നമ്മൾ ഏതൊക്കെ മോഡലുകളാണ് പ്രവർത്തിപ്പിക്കുന്നത്, ഏതൊക്കെ ഏജന്റുമാർക്ക് ഏതിലേക്ക് എത്താൻ കഴിയും, കഴിഞ്ഞ ചൊവ്വാഴ്ച ആരോടും പറയാതെ ആരെങ്കിലും ഏത് MCP സെർവറിലേക്ക് കണക്റ്റ് ചെയ്തു. ആ ചോദ്യത്തിന് നന്നായി ഉത്തരം നൽകുക എന്നതാണ് AI സപ്ലൈ ചെയിൻ സുരക്ഷയുടെ ജോലി, അതുകൊണ്ടാണ് പൊതുവായ AppSec ടൂളിംഗ് ഇവിടെ പരാജയപ്പെടുന്നത്.
AI സുരക്ഷ യഥാർത്ഥത്തിൽ എന്താണ് അർത്ഥമാക്കുന്നത്
സൈജെനി ഇതിനെ മൂന്ന് ബന്ധിപ്പിച്ച ചലനങ്ങളായി കണക്കാക്കുന്ന AI സുരക്ഷാ കമ്പനിയാണോ? SDLC: കണ്ടെത്തുക, കണ്ടെത്തുക, നടപ്പിലാക്കുക.
കണ്ടെത്തുക: നിങ്ങൾക്ക് യഥാർത്ഥത്തിൽ എന്താണെന്ന് അറിയുക AI
നിങ്ങളുടെ റിപ്പോസിറ്ററികളിലുടനീളം തുടർച്ചയായ, യാന്ത്രിക കണ്ടെത്തൽ ഓരോ AI അസറ്റിനെയും ഉപരിതലത്തിലേക്ക് കൊണ്ടുവരുന്നു: മോഡലുകൾ, ഫ്രെയിംവർക്കുകൾ, ഡാറ്റാസെറ്റുകൾ, അനുമാന എൻഡ്പോയിന്റുകൾ, ഏജന്റുകൾ, MCP സെർവറുകൾ, കഴിവുകൾ, പ്രോംപ്റ്റുകൾ, guardrails, കൂടാതെ നിങ്ങളുടെ ഡെവലപ്പർമാർ യഥാർത്ഥത്തിൽ ഉപയോഗിക്കുന്ന AI കോഡിംഗ് ടൂളുകളും. സർവേകളൊന്നുമില്ല. സ്വയം റിപ്പോർട്ടുചെയ്യലില്ല. ഒരു ശേഖരത്തിൽ അത് ഒരു സൂചന അവശേഷിപ്പിച്ചാൽ, അത് ഇൻവെന്ററിയിൽ ദൃശ്യമാകും, യഥാർത്ഥ AI വിതരണ ശൃംഖല സുരക്ഷയുടെ ആദ്യത്തേതും ഏറ്റവും അടിസ്ഥാനപരവുമായ ആവശ്യകത.
തുടർന്ന് AI ഗ്രാഫ് ആ അസറ്റുകൾ എങ്ങനെ ബന്ധിപ്പിക്കുന്നു എന്ന് മാപ്പ് ചെയ്യുന്നു: ഒരു ഡാറ്റാസെറ്റ് ഏത് മോഡലിനെ ഫീഡ് ചെയ്യുന്നു, ഏത് ഏജന്റ് ഏത് ടൂളിനെ ഉപയോഗിക്കുന്നു, ഏത് MCP സെർവർ ഏത് അസിസ്റ്റന്റിന് പിന്നിലാണ് ഇരിക്കുന്നത്. ഒറ്റപ്പെട്ട ഒരു അസറ്റ് നിങ്ങളോട് വളരെ കുറച്ച് മാത്രമേ പറയുന്നുള്ളൂ. അപകടസാധ്യത എവിടെ കേന്ദ്രീകരിക്കുന്നുവെന്ന് ഗ്രാഫ് നിങ്ങളെ കാണിക്കുന്നു.
അതേ കണ്ടെത്തലിൽ നിന്ന്, സൈജെനി ഒരു AI-BOM: നിങ്ങളുടെ സോഫ്റ്റ്വെയറിലെ AI-യുമായി ബന്ധപ്പെട്ട എല്ലാറ്റിന്റെയും ഓഡിറ്റ്-റെഡി, മെഷീൻ-റീഡബിൾ ഇൻവെന്ററി. ഒരു റെഗുലേറ്റർ, ഒരു ഓഡിറ്റർ അല്ലെങ്കിൽ ഒരു ഉപഭോക്താവ് നിങ്ങൾ ഏത് AI ആണ് പ്രവർത്തിപ്പിക്കുന്നതെന്ന് ചോദിക്കുമ്പോൾ, ഉത്തരം മൂന്ന് ആഴ്ചത്തെ സ്ക്രാമ്പിളിന് പകരം ഡൗൺലോഡ് ആയി മാറുന്നു.
കണ്ടെത്തുക: പരമ്പരാഗത സ്കാനറുകൾക്ക് കാണാൻ കഴിയാത്ത അപകടസാധ്യതകൾ
ഒരു സമർപ്പിത AI സ്കാനർ AI സിസ്റ്റങ്ങൾക്ക് മാത്രമുള്ള പരാജയ മോഡുകൾക്കായി തിരയുന്നു: പ്രോംപ്റ്റ് ഇഞ്ചക്ഷൻ, ടൂൾ ഇഞ്ചക്ഷൻ, വിശ്വസനീയമല്ലാത്ത ടൂൾ ഇൻവോക്കേഷൻ, വീണ്ടെടുക്കലിലൂടെയുള്ള ഡാറ്റ ചോർച്ച, സിസ്റ്റം പ്രോംപ്റ്റ് ബൈപാസ്, അമിതമായ ഏജൻസി. ഓരോ കണ്ടെത്തലും മാപ്പ് ചെയ്യുന്നു. എൽഎൽഎം അപേക്ഷകൾക്കുള്ള OWASP ടോപ്പ് 10 കൂടാതെ എക്സ്പോഷർ സൃഷ്ടിക്കുന്ന കൃത്യമായ ഫയലിലേക്കും വരിയിലേക്കും വിരൽ ചൂണ്ടുന്നു, അവ്യക്തമായ "നിങ്ങളുടെ AI ഉപയോഗം അവലോകനം ചെയ്യുക" എന്ന അലേർട്ടിലേക്കല്ല.
അതേ കണ്ടെത്തൽ പാളി സ്കിൽ ഫയലുകൾ, റൂൾസ് ഫയലുകൾ, എംസിപി കോൺഫിഗറേഷനുകൾ എന്നിവയെ സുരക്ഷാ ആർട്ടിഫാക്റ്റുകളായി കണക്കാക്കുന്നു, നിരുപദ്രവകരമായ ഡോക്യുമെന്റേഷനായിട്ടല്ല. ഇത് ക്ഷുദ്രകരമായ അല്ലെങ്കിൽ വിഷബാധയുള്ള കഴിവുകൾ ഫ്ലാഗ് ചെയ്യുന്നു, ടൂൾ വിഷബാധയ്ക്കായി എംസിപി സെർവർ കോൺഫിഗറേഷനുകൾ പരിശോധിക്കുന്നു, കൂടാതെ നിങ്ങളുടെ AI വർക്ക്ലോഡുകൾ യഥാർത്ഥത്തിൽ നയിക്കുന്ന പ്രോംപ്റ്റുകൾ ഉപരിതലത്തിലേക്ക് കൊണ്ടുവരുന്നു.
മുൻഗണന നൽകുക: കോണുകളെയല്ല, ശബ്ദത്തെ മുറിക്കുന്ന ഫണൽ.
ഓരോ കണ്ടെത്തലും ക്രമേണ ഫിൽട്ടർ ചെയ്യപ്പെടുന്നു: ആപ്ലിക്കേഷൻ കോഡിൽ എന്തെല്ലാം എത്തിച്ചേരാം, പിന്നീട് യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യാവുന്നതാണ്, തുടർന്ന് നിങ്ങളുടെ ടീം സജീവമായി വികസിപ്പിച്ചുകൊണ്ടിരിക്കുന്ന കോഡിൽ എന്തെല്ലാം ഉൾപ്പെടുന്നു എന്നതിലേക്ക്. ഒരു ഡെവലപ്പറുടെ ക്യൂവിൽ എത്തുന്നത് ഫ്രെയിംവർക്ക് റഫറൻസ്, എക്സ്പോഷർ വിൻഡോ, മിറ്റിഗേഷൻ ഗൈഡൻസ് എന്നിവ ഘടിപ്പിച്ചിരിക്കുന്ന ഉൽപാദനത്തെ ഭീഷണിപ്പെടുത്തുന്ന ഹ്രസ്വ പട്ടികയാണ്.
നടപ്പിലാക്കുക: അത് പ്രവർത്തിക്കുന്നതിന് മുമ്പ് നിർത്തുക
Shield ഡെവലപ്പറുടെ സ്വന്തം അന്തിമ പോയിന്റിലേക്ക് നയ നിർവ്വഹണം കൊണ്ടുവരുന്നു: എന്തെങ്കിലും നടപ്പിലാക്കുന്നതിന് മുമ്പ് അനധികൃതവും ക്ഷുദ്രകരവുമായ ഇൻസ്റ്റാളുകൾ, അംഗീകൃതമല്ലാത്ത മോഡലുകൾ, അനുമതിയില്ലാത്ത MCP സെർവറുകൾ എന്നിവ ഇത് തടയുന്നു. അതിനടിയിൽ Xygeni's മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ് (MEW), ഒരു ഒപ്പ് ഉണ്ടാകുന്നതിന് മുമ്പ് തന്നെ ക്ഷുദ്രകരമായ പാക്കേജുകൾ പിടിക്കുന്ന, ലെയർ റെപ്യൂട്ടേഷൻ അടിസ്ഥാനമാക്കിയുള്ള ഉപകരണങ്ങൾ ഇപ്പോഴും വിശ്വസിക്കുന്നു, കാരണം ആരും ഇതുവരെ പാക്കേജ് റിപ്പോർട്ട് ചെയ്തിട്ടില്ല. ഇത് AI സപ്ലൈ ചെയിൻ സുരക്ഷയുടെ എൻഫോഴ്സ്മെന്റ് പകുതിയാണ്: കണ്ടെത്തലും കണ്ടെത്തലും എന്താണ് തെറ്റ് എന്ന് നിങ്ങളോട് പറയുന്നു, Shield അതാണ് യഥാർത്ഥത്തിൽ അതിനെ തടയുന്നത്.
നിങ്ങളുടെ AI എക്സ്പോഷർ നിങ്ങളുടെ AI കോഡിൽ മാത്രമല്ല ഉള്ളത്.
ഒരു സമ്പൂർണ്ണ AI സപ്ലൈ ചെയിൻ സുരക്ഷാ ചിത്രത്തിന് ഒരു മോഡൽ ഇൻവെന്ററിയേക്കാൾ കൂടുതൽ ആവശ്യമാണ്, മാത്രമല്ല ഇത് അപൂർവ്വമായി മിന്നുന്ന കാര്യങ്ങൾ മാത്രമായിരിക്കും:
- AI ദാതാവിന്റെ ക്രെഡൻഷ്യലുകൾ പ്രോംപ്റ്റ് ഫയലുകൾ, ഏജന്റ് കോൺഫിഗുകൾ, അല്ലെങ്കിൽ എന്നിവയിൽ അവശേഷിക്കുന്നു pipeline ലോഗുകൾ മറ്റേതൊരു രഹസ്യത്തെയും പോലെ തന്നെയാണ്, സൈജെനിയുടെ രഹസ്യങ്ങൾ കണ്ടെത്തൽ അവ ഒരു പൊതു രജിസ്ട്രിയിൽ എത്തുന്നതിനുമുമ്പ് പിടിക്കുന്നു.
- ദുർബലമായ AI, ML ആശ്രിതത്വങ്ങൾ നിങ്ങളുടെ സ്റ്റാക്കിന്റെ ബാക്കി ഭാഗങ്ങൾ ഇതിനകം ഉൾക്കൊള്ളുന്ന അതേ സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനത്തിലൂടെ ഉയർന്നുവന്ന സാധാരണ CVE-കൾ വഹിക്കുന്നു. AI ദത്തെടുക്കലിനെക്കുറിച്ചുള്ള മൂന്നാം കക്ഷി ഗവേഷണം, ആധുനിക AI സ്റ്റാക്കിന്റെ എത്രത്തോളം ബാഹ്യമായി ഉറവിടമാക്കിയ പാക്കേജുകളും മറഞ്ഞിരിക്കുന്ന ഘടകങ്ങളുമാണെന്ന് ചൂണ്ടിക്കാണിക്കുന്നു, ഇത് കൃത്യമായി ഉപരിതല സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം ഉൾക്കൊള്ളുന്നതിനായി നിർമ്മിച്ചതാണ്.
- ദോഷകരമായ പാക്കേജുകൾ ഏതൊരു ഉപദേശത്തേക്കാളും വേഗത്തിൽ പ്രസിദ്ധീകരിച്ചു pipeline നിങ്ങളുടെ വിതരണ ശൃംഖലയുടെ ബാക്കി ഭാഗങ്ങൾ സംരക്ഷിക്കുന്ന അതേ MEW ശേഷി, അവ ഒപ്പിടുന്നതിന് മുമ്പ് പിടിക്കപ്പെട്ടതായി കാറ്റലോഗ് ചെയ്യാൻ കഴിയും.
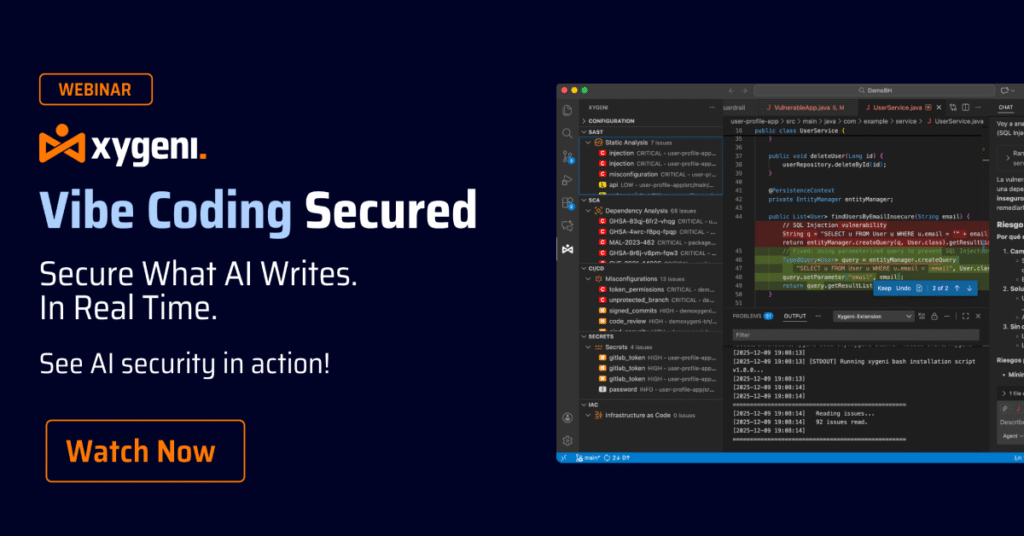
ഏജന്റ് ലെയർ: DevAI, CoreAI
നിങ്ങളുടെ സംഭരണികളിൽ ഇതിനകം ഉള്ളവയെയാണ് കണ്ടെത്തലും കണ്ടെത്തലും ഉൾക്കൊള്ളുന്നത്. ദേവഐഐ അപകടസാധ്യത സൃഷ്ടിക്കപ്പെടുന്നിടത്ത് പ്രവർത്തിക്കുന്നു: IDE-ക്കുള്ളിൽ, മനുഷ്യനെയും AI- സൃഷ്ടിച്ച കോഡും എഴുതിയതുപോലെ സ്കാൻ ചെയ്യുന്ന ഒരു തുടർച്ചയായ, പ്രോആക്ടീവ് ലെയറായി, പ്രോംപ്റ്റുകൾ ആവശ്യമില്ല. ഒരു കണ്ടെത്തലിന് പിന്നിലെ പൂർണ്ണമായ ചൂഷണ പാത ഇത് വിശദീകരിക്കുകയും ബിൽഡ് തകർക്കാതെ ഒരു ഡെവലപ്പർക്ക് ആത്മവിശ്വാസത്തോടെ പ്രയോഗിക്കാൻ കഴിയുന്ന MCP- സാധൂകരിച്ച പരിഹാരങ്ങൾ നിർദ്ദേശിക്കുകയും ചെയ്യുന്നു.
കോർഎഐ വ്യക്തിഗത സ്കാനറുകൾക്ക് മുകളിലായി ഇന്റലിജൻസ് ലെയറായി സ്ഥിതി ചെയ്യുന്നു: ഇത് കോഡ്, ആശ്രിതത്വം, എന്നിവയെ പരസ്പരബന്ധിതമാക്കുന്നു. pipeline, കൂടാതെ ഡാറ്റയെ ഒരു റിസ്ക് മോഡലിലേക്ക് മാറ്റുകയും, സ്വാഭാവിക ഭാഷയിൽ ചോദ്യങ്ങൾക്ക് ഉത്തരം നൽകുകയും, ഒരു സുരക്ഷാ നേതാവിന് ഭരണം യഥാർത്ഥത്തിൽ സംഭവിക്കുന്നുണ്ടെന്ന് കാണിക്കാൻ ആവശ്യമായ എക്സിക്യൂട്ടീവ്-റെഡി റിപ്പോർട്ടിംഗ് നിർമ്മിക്കുകയും ചെയ്യുന്നു, അവകാശപ്പെടുന്നത് മാത്രമല്ല.
AI സുരക്ഷയിൽ നിങ്ങളുടെ പക്കലുള്ളത് വികസിപ്പിക്കുക. ഒന്നും തട്ടിയെടുക്കരുത്.
ഒരു പുതിയ സുരക്ഷാ വിഭാഗത്തോടുള്ള ഏറ്റവും സാധാരണമായ എതിർപ്പ് "ഞങ്ങൾക്ക് ഇതിനകം തന്നെ ആവശ്യത്തിന് ഉപകരണങ്ങൾ ഉണ്ട്" എന്നതാണ്. ഒരു AI സുരക്ഷാ കമ്പനി എന്ന നിലയിൽ, Xygeni നിങ്ങളോട് ഒന്നും മാറ്റിസ്ഥാപിക്കാൻ ആവശ്യപ്പെടുന്നില്ല: സ്വന്തം കണ്ടെത്തലുകളിൽ പ്രയോഗിക്കുന്ന അതേ ട്രയേജ്, വിശദീകരണം, മുൻഗണന എന്നിവ നിങ്ങളുടെ നിലവിലുള്ളതിൽ നിന്നുള്ള കണ്ടെത്തലുകളെ തുല്യമായി ആശ്രയിച്ചിരിക്കുന്നു. SAST, SCA, മൂന്നാം കക്ഷി സ്കാനറുകൾ. നിങ്ങളുടെ നിലവിലെ സ്റ്റാക്ക് ഒരു കാഷ്വാലിറ്റി അല്ല, ഒരു ഇൻപുട്ടായി മാറുന്നു, കൂടാതെ ഒരു റിപ്പ്-ആൻഡ്-റീപ്ലേസ് പ്രോജക്റ്റ് ഘടിപ്പിക്കാതെ തന്നെ നിങ്ങളുടെ AI സപ്ലൈ ചെയിൻ സുരക്ഷാ നില മെച്ചപ്പെടുന്നു.
ഇത് ഇപ്പോൾ പ്രധാനമാകുന്നത് എന്തുകൊണ്ട്, പിന്നീട് വേണ്ട.
വ്യത്യസ്ത ദിശകളിൽ നിന്നുള്ള ഒരേ പ്രതീക്ഷയിലാണ് റെഗുലേറ്റർമാർ ഒത്തുചേരുന്നത്: EU AI ആക്റ്റ്, NIS2, സ്പെയിനിന്റെ ENS എന്നിവയെല്ലാം AI സിസ്റ്റങ്ങൾക്കായുള്ള ഇൻവെന്ററിയും ട്രെയ്സബിലിറ്റിയും ലക്ഷ്യമിടുന്നു, AI-BOM നിർമ്മിക്കാൻ നിർമ്മിച്ചിരിക്കുന്ന അതേ തെളിവാണിത്. കൃത്യമായ അനുസരണ മെക്കാനിക്സ് ഇപ്പോഴും സ്ഥിരതാമസമാക്കിയിട്ടുണ്ടെങ്കിലും യാത്രയുടെ ദിശ വ്യക്തമാണ്: നിങ്ങൾ ഒരിക്കലും ഇൻവെന്ററി ചെയ്തിട്ടില്ലാത്ത AI സാക്ഷ്യപ്പെടുത്താൻ നിങ്ങൾക്ക് കഴിയില്ല, കൂടാതെ വിതരണ ശൃംഖല തന്നെ നിങ്ങൾക്ക് അദൃശ്യമാണെങ്കിൽ AI വിതരണ ശൃംഖല സുരക്ഷ അവകാശപ്പെടാനും കഴിയില്ല.
ഒരു AI സുരക്ഷാ കമ്പനി തിരഞ്ഞെടുക്കുന്നു
എല്ലാ AI സുരക്ഷാ കമ്പനികളും ഒരേ സ്ഥലത്തല്ല അതിർത്തി വരയ്ക്കുന്നത്. ചിലത് നിങ്ങളുടെ സ്വന്തം AI-ജനറേറ്റഡ് കോഡ് സ്കാൻ ചെയ്യുന്നതിലാണ് നിർത്തുന്നത്. മറ്റു ചിലത് എൻഡ്പോയിന്റിൽ നിർത്തുന്നു. AI സപ്ലൈ ചെയിൻ സുരക്ഷാ ചോദ്യം സ്വന്തമായി ഒരു സ്ലൈസിനേക്കാൾ വലുതാണ്: ഇത് മോഡൽ, ഏജന്റ്, MCP സെർവർ, സ്കിൽ ഫയൽ, അതിനെല്ലാം കീഴിലുള്ള സാധാരണ ആശ്രിതത്വം എന്നിവയെ ഉൾക്കൊള്ളുന്നു. കണ്ടെത്തൽ മുതൽ എൻഫോഴ്സ്മെന്റ് വരെയുള്ള ആ പൂർണ്ണ-ജീവിതചക്ര കാഴ്ച, നിങ്ങളുടെ AppSec കണ്ടെത്തലുകളുടെ ബാക്കി ഭാഗങ്ങളുള്ള ഒരു കൺസോളിൽ, ഒരു AI സുരക്ഷാ കമ്പനിയെ വിലയിരുത്തുമ്പോൾ ഒരൊറ്റ പോയിന്റ് ടൂളിനേക്കാൾ നോക്കേണ്ടത് അതാണ്.
ആരും അവലോകനം ചെയ്യാത്ത ഫയലുകൾ വഴിമാറി. AI സുരക്ഷ എന്നത് അവ അവലോകനം ചെയ്യുന്ന അച്ചടക്കമാണ്, AI സപ്ലൈ ചെയിൻ സുരക്ഷയാണ് ആ അച്ചടക്കത്തെ അവസാനം മുതൽ അവസാനം വരെ നിലനിർത്തുന്നത്, മറ്റെല്ലാം നിങ്ങൾ ഇതിനകം അവലോകനം ചെയ്യുന്ന അതേ പ്ലാറ്റ്ഫോമിൽ.
നിങ്ങളുടെ AI-ക്ക് യഥാർത്ഥത്തിൽ എന്തുചെയ്യാൻ അനുവാദമുണ്ടെന്ന് കാണുക. സൗജന്യമായി ആരംഭിക്കൂ or ഒരു ഡെമോ ഷെഡ്യൂൾ ചെയ്യുക.

പതിവുചോദ്യങ്ങൾ
സൈജെനിയുടെ കോഡ് എന്റെ ഇൻഫ്രാസ്ട്രക്ചറിൽ നിന്ന് എപ്പോഴെങ്കിലും വിട്ടുപോകുമോ?
ഇല്ല. സ്കാനുകൾ നിങ്ങളുടെ സ്വന്തം പരിതസ്ഥിതിക്കുള്ളിലാണ് പ്രവർത്തിക്കുന്നത്, സോഴ്സ് കോഡ് ഒരിക്കലും Xygeni യുടെ സെർവറുകളിലേക്ക് അപ്ലോഡ് ചെയ്യില്ല. AI ഇൻവെന്ററിയും AI-BOM ഉം നിർമ്മിച്ചിരിക്കുന്നത് സ്കാനർ പ്രാദേശികമായി കാണുന്നതിൽ നിന്നാണ്, ബാഹ്യമായി അയച്ച ഒരു പകർപ്പിൽ നിന്നല്ല.
AI സെക്യൂരിറ്റി, DevAI, CoreAI എന്നിവ തമ്മിലുള്ള വ്യത്യാസം എന്താണ്?
AI സെക്യൂരിറ്റി കണ്ടെത്തുകയും കണ്ടെത്തുകയും ചെയ്യുന്നു: ഇത് AI ഇൻവെന്ററി, AI-BOM നിർമ്മിക്കുകയും, പ്രോംപ്റ്റ് ഇഞ്ചക്ഷൻ അല്ലെങ്കിൽ വിഷബാധയുള്ള സ്കിൽ ഫയലുകൾ പോലുള്ള അപകടസാധ്യതകൾ കണ്ടെത്തുകയും ചെയ്യുന്നു. ഡെവലപ്പർമാർ കോഡ് എഴുതുമ്പോൾ, പരിഹാരങ്ങൾ നിർദ്ദേശിക്കുമ്പോൾ, DevAI IDE-ക്കുള്ളിൽ പ്രവർത്തിക്കുന്നു. CoreAI രണ്ടിനും മുകളിലാണ്, മുഴുവൻ പ്ലാറ്റ്ഫോമിലുമുള്ള കണ്ടെത്തലുകളെ പരസ്പരബന്ധിതമാക്കുകയും നിങ്ങളുടെ സുരക്ഷാ നിലപാടിനെക്കുറിച്ചുള്ള ചോദ്യങ്ങൾക്ക് സ്വാഭാവിക ഭാഷയിൽ ഉത്തരം നൽകുകയും ചെയ്യുന്നു.
സൈജെനി ഏത് AI സുരക്ഷാ ചട്ടക്കൂടുകളുമായി യോജിക്കുന്നു?
കണ്ടെത്തലുകൾ LLM ആപ്ലിക്കേഷനുകൾക്കായുള്ള OWASP ടോപ്പ് 10, MCP-ക്കായുള്ള OWASP ടോപ്പ് 10, ഏജന്റ് സ്കില്ലുകൾക്കായുള്ള OWASP ടോപ്പ് 10 എന്നിവയിലേക്ക് NIST SP 800-218A, CISമെറ്റീരിയലുകളുടെ AI ബില്ലുകളെക്കുറിച്ചുള്ള A/G7 മാർഗ്ഗനിർദ്ദേശം. ആ മാപ്പിംഗാണ് AI-BOM-നെ വെറുമൊരു ഇൻവെന്ററി എന്നതിലുപരി അനുസരണ തെളിവായി ഉപയോഗിക്കാൻ കഴിയുന്നത്.
ഇത് എല്ലാ AI ലൈബ്രറിയെയും മോഡലിനെയും ഒരു അപകടസാധ്യതയായി അടയാളപ്പെടുത്തുമോ?
ഇല്ല. ആപ്ലിക്കേഷൻ കോഡിൽ എത്തിച്ചേരാവുന്നതും, യഥാർത്ഥത്തിൽ പ്രയോജനപ്പെടുത്താവുന്നതും, സജീവമായ വികസനത്തിൽ ലഭ്യമായതുമായ കണ്ടെത്തലുകളിലേക്ക് മുൻഗണനാക്രമീകരണ ഫണൽ ചുരുക്കുന്നു, അതിനാൽ ഒരു ഡെവലപ്പർ കാണുന്ന ലിസ്റ്റ് ചെറുതാണ്, കണ്ടെത്തിയ എല്ലാ AI അസറ്റുകളുടെയും ഒരു ഡംപ് അല്ല.
