

ഒന്നും ലംഘിച്ചിട്ടില്ല. ഏജന്റ് അതിന്റെ ജോലി ചെയ്തു, ഒരു ഡിപൻഡൻസി, ഒരു കോൺഫിഗറേഷൻ, അല്ലെങ്കിൽ ആരും സ്പർശിക്കാൻ ആവശ്യപ്പെടാത്ത ഒരു സേവനം എന്നിവ സ്പർശിച്ചു, മുഴുവൻ സമയവും അതിന്റെ അനുമതികൾക്കുള്ളിൽ തന്നെ തുടർന്നു. ഈ സെഷനിൽ, ആ കേസ് ഏതൊരു ആക്രമണത്തേക്കാളും ബുദ്ധിമുട്ടുള്ളതാണെന്നും: മുൻകൂട്ടി വരച്ച ഒരു അതിർത്തി ആവശ്യമുള്ള ടാസ്ക്കിനേക്കാൾ വിശാലമായി എങ്ങനെ അവസാനിക്കുന്നുവെന്നും, ഒരു അംഗീകാരം ഒരു ഡി-ആയിരിക്കുന്നത് എന്തുകൊണ്ടാണെന്നും നിങ്ങൾക്ക് മനസ്സിലാകും.cisഎക്സിക്യൂഷൻ തുടരുന്നതിനിടയിൽ ഒരിക്കൽ നിർമ്മിച്ച അയൺ, സ്റ്റാൻഡിംഗ് ആക്സസ് ഡെവലപ്പറുടെ ലാപ്ടോപ്പിനെ എങ്ങനെയാണ് കിരീട രത്നങ്ങളാക്കി മാറ്റിയത്, നടന് സ്വന്തം ന്യായവാദം വിശദീകരിക്കാൻ കഴിയാത്തപ്പോൾ വീണ്ടെടുക്കൽ എങ്ങനെയിരിക്കും. അവസാനത്തെ നടപ്പിലാക്കാവുന്ന നിമിഷം എവിടെയാണ് ഇരിക്കുന്നതെന്നും സ്ഫോടന ആരം എന്താണെന്നും കാണാൻ ഇപ്പോൾ രജിസ്റ്റർ ചെയ്യുക.
സൈജെനി സിഇഒ ജെസസ് ക്വാഡ്രാഡോ സൈബർ ഡിഫൻസ് മാഗസിന്റെ സൈബർ ഡിഫൻസ് ടിവിയുമായി ഒരു ഹോട്ട് സീറ്റ് അഭിമുഖത്തിനായി ഇരിക്കുന്നു. AI ഏജന്റുമാർ കോഡ് എഴുതുകയും ഏതെങ്കിലും ഒപ്പ് ഉണ്ടാകുന്നതിന് മുമ്പ് ക്ഷുദ്ര പാക്കേജുകൾ പൊതു രജിസ്ട്രികളിൽ എത്തുകയും ചെയ്യുമ്പോൾ, സോഫ്റ്റ്വെയർ സൃഷ്ടിക്കപ്പെടുന്ന ഘട്ടത്തിൽ അത് സുരക്ഷിതമാക്കുന്നതിനെക്കുറിച്ച് അദ്ദേഹം സംസാരിക്കുന്നു. AI ഉപയോഗിച്ച് നിർമ്മിക്കുന്ന ടീമുകൾക്കായി ആപ്ലിക്കേഷനും വിതരണ ശൃംഖല സുരക്ഷയും സൈജെനി എങ്ങനെ സമീപിക്കുന്നുവെന്ന് കാണാൻ അഭിമുഖം കാണുക. ഇപ്പോൾ ഹ്രസ്വ അഭിമുഖം കാണുക!

ഞങ്ങളുടെ വരാനിരിക്കുന്ന വെബ്ബിനാർ കാണുക! AI കോഡിംഗ് അസിസ്റ്റന്റുമാർ പാക്കേജ് പേരുകളെ ഭ്രമാത്മകമാക്കുന്നു, ആക്രമണകാരികൾ ഇതിനകം തന്നെ മാൽവെയർ ഉപയോഗിച്ച് ആ വ്യാജ പേരുകൾ രജിസ്റ്റർ ചെയ്യുന്നുണ്ട്. ഈ സെഷനിൽ, നിങ്ങളുടെ മുഴുവൻ AI ഇക്കോസിസ്റ്റവും ലൈവ് ആയി എങ്ങനെ മാപ്പ് ചെയ്യാമെന്ന് നിങ്ങൾ കാണും, AI ഇൻവെന്ററിയും AI BOM ഉം നിങ്ങളുടെ സോഫ്റ്റ്വെയറിലെ എല്ലാ മോഡലുകളെയും ഏജന്റുമാരെയും AI-അവതരിപ്പിച്ച ആശ്രിതത്വത്തെയും ഉപരിതലത്തിലേക്ക് കൊണ്ടുവരും. Xygeni എങ്ങനെയെന്ന് കണ്ടെത്തുക Shield ഒരു ഒപ്പ് ഉണ്ടാകുന്നതിനു മുമ്പുതന്നെ ക്ഷുദ്ര പാക്കേജുകളെ തടയുന്നു, ഒപ്പ് അടിസ്ഥാനമാക്കിയുള്ള സ്കാനറുകൾ തുറന്നിടുന്ന വിടവ് നികത്തുന്നു. സ്ലോപ്സ്ക്വാട്ടിംഗ് അടുത്ത AI നിർദ്ദേശത്തെ ഒരു എൻട്രി പോയിന്റാക്കി മാറ്റുന്നതിന് മുമ്പ് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ എങ്ങനെ സുരക്ഷിതമാക്കാമെന്ന് കാണാൻ ഇപ്പോൾ കാണുക.

ഒരു AI ഏജന്റ് ഒരു ഡിപൻഡൻസി ഇൻസ്റ്റാൾ ചെയ്യുകയോ ഒരു ഡോക്കർഫൈൽ പരിഷ്കരിക്കുകയോ ചെയ്യുന്ന നിമിഷം മുതൽ, നിങ്ങളുടെ SBOM ഉത്ഭവ അനുമാനങ്ങൾ ഇതിനകം തന്നെ പരീക്ഷിച്ചു കൊണ്ടിരിക്കുകയാണ്, മിക്ക ടീമുകൾക്കും യഥാർത്ഥത്തിൽ എന്താണ് സംഭവിച്ചതെന്ന് പരിശോധിക്കാൻ ഒരു മാർഗവുമില്ല. ഈ സെഷനിൽ, നിങ്ങൾക്ക് യഥാർത്ഥ ഷിഫ്റ്റ് തത്സമയം കാണാൻ കഴിയും: ഒരു ഡെവലപ്പറും ആദ്യം പാക്കേജ് നാമം നോക്കുന്നില്ലെങ്കിൽ ഇൻസ്റ്റാൾ നിമിഷം എങ്ങനെ മാറുന്നു, SBOMഒരു ഏജന്റ് കരാർ ഉണ്ടാക്കിയപ്പോൾ, ഉറവിടങ്ങളും ഉറവിടങ്ങളും ഇപ്പോഴും നിലനിൽക്കുന്നു.cision, കോഡ് അവലോകനത്തിലും ഏജന്റുമാർ ഇടത്തേക്ക് മാറുമ്പോഴും ബാക്കിയുള്ളത് commit, ചിലപ്പോൾ ലയിക്കുകയും ചെയ്യുന്നു, അവ സ്വന്തമായി. യഥാർത്ഥത്തിൽ എത്ര സുരക്ഷിതമായ ഏജന്റാണെന്ന് കാണാൻ ഇപ്പോൾ കാണുക pipeline സിദ്ധാന്തത്തിൽ മാത്രമല്ല, പ്രായോഗികമായും അത് ആവശ്യമാണ്.

2026 സെപ്റ്റംബർ 11 മുതൽ, ENISA-യിലേക്ക് സജീവമായി ചൂഷണം ചെയ്യപ്പെടുന്ന ഒരു അപകടസാധ്യത റിപ്പോർട്ട് ചെയ്യാൻ CRA നിങ്ങൾക്ക് 24 മണിക്കൂർ സമയം നൽകുന്നു, ഇതിനകം വിപണിയിലുള്ള ഉൽപ്പന്നങ്ങൾക്ക് പോലും, മിക്ക ടീമുകൾക്കും അതിനുള്ള വർക്ക്ഫ്ലോ ഇതുവരെ ഇല്ല. ഈ സെഷനിൽ, നിങ്ങൾ യഥാർത്ഥ പ്രക്രിയ തത്സമയം കാണും: ഒരു സൃഷ്ടിക്കൽ SBOM ഏതൊക്കെ ഉൽപ്പന്ന പതിപ്പുകളെയാണ് ബാധിച്ചിരിക്കുന്നതെന്ന് അറിയാൻ, യഥാർത്ഥ അപകടസാധ്യതയെ ശബ്ദത്തിൽ നിന്ന് വേർതിരിക്കുന്നതിന് എത്തിച്ചേരൽ, ചൂഷണ വിശകലനം എന്നിവ ഉപയോഗിച്ച് കണ്ടെത്തലുകൾ തരംതിരിക്കുക, ഒരു കണ്ടെത്തൽ റിപ്പോർട്ട് ചെയ്യാവുന്ന സംഭവമായി മാറുന്ന നിമിഷം ശരിയായ വ്യക്തിക്ക് മുന്നറിയിപ്പ് നൽകുന്ന തരത്തിൽ അറിയിപ്പുകൾ സജ്ജീകരിക്കുക. നിയമപരമായ സമയപരിധിയിൽ നിന്ന് നിങ്ങളുടെ ടീമിന് സമ്മർദ്ദത്തിൽ പ്രവർത്തിക്കാൻ കഴിയുന്ന ഒരു വർക്ക്ഫ്ലോയിലേക്ക് CRA യുടെ അറിയിപ്പ് ക്ലോക്ക് എങ്ങനെ മാറ്റാമെന്ന് കാണാൻ ഇപ്പോൾ കാണുക.

ഞങ്ങളുടെ SafeDev Talk ഇപ്പോൾ കാണുക: ഓപ്പൺ സോഴ്സ്, AI & ദി ന്യൂ അറ്റാക്ക് സർഫസ്: വെപ്പണൈസ്ഡ് കോഡ്, സ്മാർട്ടർ ഡിഫൻസസ്. AI-യും ഓപ്പൺ സോഴ്സും ആധുനിക സോഫ്റ്റ്വെയറിനെ പുനർനിർവചിക്കുമ്പോൾ, ആക്രമണ ഉപരിതലം എക്കാലത്തേക്കാളും വേഗത്തിൽ വികസിച്ചുകൊണ്ടിരിക്കുന്നു. ആശ്രിതത്വ അപകടസാധ്യതകളും വിതരണ ശൃംഖലയിലെ നുഴഞ്ഞുകയറ്റവും മുതൽ AI- നയിക്കുന്ന ചൂഷണം സൃഷ്ടിക്കൽ വരെ, ആക്രമണകാരികൾ വികസിച്ചുകൊണ്ടിരിക്കുന്നു, പ്രതിരോധകരും അങ്ങനെ തന്നെ വേണം. AI-യും ഓട്ടോമേഷനും ഓപ്പൺ സോഴ്സ് സുരക്ഷയെ എങ്ങനെ പരിവർത്തനം ചെയ്യുന്നുവെന്ന് പര്യവേക്ഷണം ചെയ്യാൻ Red Hat, TikTok, Xygeni എന്നിവയിൽ നിന്നുള്ള വിദഗ്ധരോടൊപ്പം ചേരുക. ആധുനിക സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം പ്രതിരോധശേഷി, സുതാര്യത, വിശ്വാസം എന്നിവ എങ്ങനെ വളർത്താമെന്ന് അറിയാൻ ഇപ്പോൾ കാണുക!

സുരക്ഷാ സംഘങ്ങൾ പലപ്പോഴും ആശ്രയിക്കുന്നത് SCA ഒപ്പം SAST വെവ്വേറെ, ഇത് ജാഗ്രത ക്ഷീണം, വിഘടിച്ച ഉൾക്കാഴ്ചകൾ, നഷ്ടപ്പെട്ട അപകടസാധ്യതകൾ എന്നിവയിലേക്ക് നയിച്ചേക്കാം. അവയിൽ ഒന്ന് തിരഞ്ഞെടുക്കുന്നതിനുപകരം, ശക്തമായ ഒരു സുരക്ഷാ നിലപാട് നേടുന്നതിന് അവയെ എങ്ങനെ ഒരുമിച്ച് പ്രവർത്തിക്കാം എന്നതാണ് യഥാർത്ഥ വെല്ലുവിളി. ഞങ്ങളുടെ SafeDev Talk കാണുക, എന്തുകൊണ്ടെന്ന് പര്യവേക്ഷണം ചെയ്യുക SCA മാത്രം പോരാ, റീച്ചബിലിറ്റി വിശകലനം തെറ്റായ പോസിറ്റീവുകൾ എങ്ങനെ കുറയ്ക്കുന്നു, എന്തുകൊണ്ട് SAST AppSec കവറേജിലെ നിർണായക വിടവുകൾ നികത്തുന്നു, കൂടാതെ മറ്റു പലതും. ഇപ്പോൾ തന്നെ കാണുക!

ഇപ്പോൾ കാണുക: AI ഇതിനകം നിങ്ങളുടെ ഉള്ളിലുണ്ട് SDLC. ഇനി എന്ത്? നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ വാതിലിൽ AI മുട്ടുന്നില്ല; അത് ഇതിനകം തന്നെ അതിനുള്ളിലാണ്. കോപൈലറ്റുകൾ, ഏജന്റുമാർ, MCP സെർവറുകൾ, AI-ജനറേറ്റഡ് ഡിപൻഡൻസികൾ എന്നിവ കോഡ് എങ്ങനെ നിർമ്മിക്കപ്പെടുന്നു, അവലോകനം ചെയ്യുന്നു, ഷിപ്പ് ചെയ്യുന്നു എന്നതിനെ പുനർനിർമ്മിക്കുന്നു. ഈ SafeDev Talk-ൽ, OWASP നേതാക്കളും AppSec വിദഗ്ധരും നിങ്ങളുടെ സുരക്ഷാ നിലപാടിന് എന്താണ് അർത്ഥമാക്കുന്നത്, ഗവേണൻസ് മോഡലുകൾ തകരുന്നത്, എഞ്ചിനീയറിംഗ് ടീമുകളെ മന്ദഗതിയിലാക്കാതെ യഥാർത്ഥത്തിൽ എന്ത് പ്രായോഗിക നിയന്ത്രണങ്ങൾ പ്രവർത്തിക്കുന്നു എന്നിവ വിശദീകരിക്കും. നിങ്ങളുടെ എഞ്ചിനീയർമാർക്ക് ഒരു തടസ്സമാകാതെ AI- സഹായത്തോടെയുള്ള വികസനത്തെ സംരക്ഷിക്കുന്ന പ്രായോഗിക നിയന്ത്രണങ്ങൾ എങ്ങനെ നടപ്പിലാക്കാം എന്നതിനെക്കുറിച്ച് മൂർത്തവും പ്രായോഗികവുമായ നിഗമനങ്ങൾ (സിദ്ധാന്തം മാത്രമല്ല) പ്രതീക്ഷിക്കുക. ഇപ്പോൾ കാണുക!

ഞങ്ങളുടെ SafeDev Talk ഇപ്പോൾ കാണുക: ഓഡിറ്റ് എങ്ങനെ പാസാകാം? ISO, NIST & CRA എന്നിവയുമായി യോജിപ്പിച്ച് യഥാർത്ഥ AppSec നിർമ്മിക്കുന്നു. ഇന്ന്, സുരക്ഷിത കോഡ് മാത്രം പോരാ; നിങ്ങൾ അത് തെളിയിക്കേണ്ടതുണ്ട്. ISO 27001, NIST CSF, CRA, DORA, NIS-2 പോലുള്ള ചട്ടക്കൂടുകൾ കേന്ദ്രബിന്ദുവാകുമ്പോൾ, സ്ഥാപനങ്ങൾ സൂക്ഷ്മപരിശോധനയ്ക്ക് വിധേയമാകുന്ന ഓഡിറ്റ്-റെഡി AppSec പ്രോഗ്രാമുകൾ നിർമ്മിക്കണം. ഈ എപ്പിസോഡിൽ, നയത്തിൽ നിന്ന് പരിശീലനത്തിലേക്ക് എങ്ങനെ നീങ്ങാമെന്നും അനുസരണം എങ്ങനെ ഉൾപ്പെടുത്താമെന്നും വിദഗ്ദ്ധർ പര്യവേക്ഷണം ചെയ്യാൻ പോകുന്നു. CI/CD, അംഗീകാരം ലഭിക്കുന്ന കാര്യങ്ങളിൽ എഞ്ചിനീയറിംഗ്, സുരക്ഷ, GRC ടീമുകളെ വിന്യസിക്കുക. ഇപ്പോൾ അത് ഒന്ന് നോക്കൂ!

സിലോസ് ഇല്ലാതെ സുരക്ഷയെക്കുറിച്ചുള്ള ഞങ്ങളുടെ സേഫ്ഡെവ് ടോക്ക് എപ്പിസോഡ് ഇപ്പോൾ കാണുക, ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോമുകൾ ഉപയോഗിക്കുന്നതിന്റെ യഥാർത്ഥ മൂല്യത്തെക്കുറിച്ച് മനസ്സിലാക്കുക. ഫലപ്രദമായ റിസ്ക് മാനേജ്മെന്റിന് സൈലോസ് ഒരു പ്രധാന തടസ്സമായി തുടരുന്നു. ഓൾ-ഇൻ-വൺ പ്ലാറ്റ്ഫോം സ്വീകരിക്കുന്നത് നിങ്ങളുടെ ആപ്പ്സെക് തന്ത്രത്തെ എങ്ങനെ കാര്യക്ഷമമാക്കുമെന്നും, സുരക്ഷയും വികസന ടീമുകളും തമ്മിലുള്ള സഹകരണം വർദ്ധിപ്പിക്കുമെന്നും, ഉയർന്നുവരുന്ന ഭീഷണികളിൽ നിന്ന് നിങ്ങളെ എങ്ങനെ മുന്നിലെത്തിക്കുമെന്നും, അതിലേറെ കാര്യങ്ങൾ ചെയ്യുമെന്നും ഈ സെഷൻ പര്യവേക്ഷണം ചെയ്യുന്നു! ഇപ്പോൾ തന്നെ ഇത് കാണുക, നിങ്ങളുടെ ആപ്ലിക്കേഷനുകളും സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയും സുരക്ഷിതമാക്കുന്നതിനുള്ള തന്ത്രങ്ങൾ നേടുക!

കോഡ് മുതൽ റൺടൈം വരെയുള്ള ഞങ്ങളുടെ SafeDev Talk ഇപ്പോൾ കാണുക. സ്റ്റാറ്റിക് വിശകലനത്തിൽ പല ടീമുകളും വൻതോതിൽ നിക്ഷേപം നടത്തുന്നുണ്ടെങ്കിലും, ദുർബലതകൾ ഇപ്പോഴും ഉൽപ്പാദനത്തിലേക്ക് കടന്നുവരുന്നു. വെല്ലുവിളി ഉപകരണങ്ങളുടെ അഭാവമല്ല; യഥാർത്ഥ അപകടസാധ്യത മനസ്സിലാക്കാൻ സന്ദർഭത്തിന്റെ അഭാവമാണ്. വിദഗ്ദ്ധർ നയിക്കുന്ന ഈ സെഷനിൽ, ആധുനിക AppSec-ന് ഒരൊറ്റ കാഴ്ചപ്പാടിൽ ആശ്രയിക്കാൻ കഴിയാത്തത് എന്തുകൊണ്ടാണെന്നും കോഡ്-ലെവൽ, റൺടൈം ഉൾക്കാഴ്ചകൾ സംയോജിപ്പിക്കുന്നത് ജീവിതചക്രത്തിലുടനീളം ദുർബലതകൾ കൂടുതൽ ഫലപ്രദമായി കണ്ടെത്താനും മുൻഗണന നൽകാനും പരിഹരിക്കാനും ടീമുകളെ എങ്ങനെ സഹായിക്കുന്നുവെന്നും ഞങ്ങൾ പര്യവേക്ഷണം ചെയ്യുന്നു. നിലവിലെ സമീപനങ്ങൾ എവിടെയാണ് പരാജയപ്പെടുന്നതെന്നും കൂടുതൽ പൂർണ്ണവും സന്ദർഭ-അവബോധമുള്ളതുമായ സുരക്ഷാ തന്ത്രം എങ്ങനെ നിർമ്മിക്കാമെന്നും മനസ്സിലാക്കാൻ ഇപ്പോൾ കാണുക.

ഞങ്ങളുടെ SafeDev Talk ഇപ്പോൾ കാണുക: AI- പവർഡ് DevSecOps – ക്ലൗഡ് സ്കെയിലിൽ സുരക്ഷ ക്രമീകരിക്കുന്നു. ആധുനിക വികസനത്തിൽ സുരക്ഷ ഒരു പുനർചിന്തനമാകാൻ കഴിയില്ല, കൂടാതെ സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നതിനും സുരക്ഷിതമാക്കുന്നതിനും സ്കെയിൽ ചെയ്യുന്നതിനും AI പുനർരൂപകൽപ്പന ചെയ്യുന്നു. ഈ എപ്പിസോഡിൽ, പാച്ചിംഗിനും സ്കാനിംഗിനും അപ്പുറം യഥാർത്ഥ ബുദ്ധിപരമായ ഓർക്കസ്ട്രേഷൻ നേടുന്നതിന് വിദഗ്ധർ പര്യവേക്ഷണം ചെയ്യുന്നു. SDLC. AI- നിയന്ത്രിത ദുർബലതാ മാനേജ്മെന്റ് മുതൽ ബിൽറ്റ്-ഇൻ വരെ guardrails in CI/CD റൺടൈമും, സ്കെയിലബിൾ, ക്ലൗഡ്-നേറ്റീവ് ആപ്പ്സെക് യഥാർത്ഥത്തിൽ എങ്ങനെയിരിക്കും എന്നതിനെക്കുറിച്ച് ഈ സംവാദം ആഴത്തിൽ സംസാരിക്കുന്നു. ഇപ്പോൾ തന്നെ കാണുക!

ഞങ്ങളുടെ അടുത്ത SafeDev Talk-നായി ഇപ്പോൾ തന്നെ കാണുക, നിങ്ങളുടെ DevSecOps തന്ത്രത്തെ വിപ്ലവകരമാക്കുക! മുൻകൈയെടുത്തുള്ള റിസ്ക് മാനേജ്മെന്റിന് നിങ്ങളുടെ DevSecOps തന്ത്രത്തെ എങ്ങനെ പരിവർത്തനം ചെയ്യാമെന്നും ഉയർന്നുവരുന്ന ഭീഷണികൾക്കെതിരെ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ എങ്ങനെ ശക്തിപ്പെടുത്താമെന്നും പര്യവേക്ഷണം ചെയ്യുക. വർദ്ധിച്ചുവരുന്ന സങ്കീർണ്ണമായ അപകടസാധ്യതകളുടെ ഭൂപ്രകൃതിയിൽ മുന്നേറാൻ സമർപ്പിതരായ സൈബർ സുരക്ഷാ നേതാക്കൾക്കും വികസന ടീമുകൾക്കും വേണ്ടിയാണ് ഈ സെഷൻ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്. ഇപ്പോൾ എപ്പിസോഡ് ഒന്ന് നോക്കൂ!
2025-ലെ ആദ്യത്തെ SafeDev Talk കാണുക, നിങ്ങളുടെ ഉന്മേഷം വർദ്ധിപ്പിക്കുക. Open Source Security തന്ത്രങ്ങൾ! 2024-ലെ പ്രധാന പാഠങ്ങൾ, അത്യാധുനിക പ്രതിരോധ സംവിധാനങ്ങൾ, OSS സുരക്ഷയുടെ ഭാവി എന്നിവ പര്യവേക്ഷണം ചെയ്യുന്ന മുൻനിര വിദഗ്ധരിൽ നിന്ന് കേൾക്കൂ. വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണിയുടെ ഭൂപ്രകൃതിയിൽ മുന്നിൽ നിൽക്കാനും നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിനുള്ള മുൻകൈയെടുക്കുന്ന തന്ത്രങ്ങൾ പഠിക്കാനുമുള്ള നിങ്ങളുടെ അവസരമാണിത്!

ഞങ്ങളുടെ SafeDev Talk കണ്ട് നിങ്ങളുടെ AppSec തന്ത്രം രൂപാന്തരപ്പെടുത്തൂ! എന്തുകൊണ്ടെന്ന് കണ്ടെത്തുക. ASPM (Application Security Posture Management) ജാഗ്രതാ ക്ഷീണം മറികടക്കുന്നതിനും സുരക്ഷാ ഉൾക്കാഴ്ചകൾ ഏകീകരിക്കുന്നതിനും യഥാർത്ഥ അപകടസാധ്യതകൾക്ക് മുൻഗണന നൽകുന്നതിനുമുള്ള താക്കോലാണ്. മുൻനിര സൈബർ സുരക്ഷാ വിദഗ്ധർ AppSec-ന്റെയും DevSecOps-ന്റെയും ഭാവിയിലേക്ക് ആഴ്ന്നിറങ്ങും, നിങ്ങളെ മുന്നോട്ട് കൊണ്ടുപോകാൻ സഹായിക്കുന്ന പ്രവർത്തനക്ഷമമായ തന്ത്രങ്ങൾ പങ്കിടും. സുരക്ഷാ വർക്ക്ഫ്ലോകൾ എങ്ങനെ കാര്യക്ഷമമാക്കാമെന്നും തടസ്സമില്ലാത്ത DevSecOps തന്ത്രം എങ്ങനെ നിർമ്മിക്കാമെന്നും പഠിക്കാനുള്ള ഈ അവസരം നഷ്ടപ്പെടുത്തരുത്. ഇപ്പോൾ തന്നെ കാണുക!

"ഡീമിസ്റ്റിഫൈയിംഗിനായി" ഞങ്ങളോടൊപ്പം ചേരൂ SBOM "സെക്യൂരിറ്റി" എന്ന പരിപാടിയിൽ സൈബർ സുരക്ഷാ വിദഗ്ധരായ ജെന്നിഫർ കോക്സ്, സന്തോഷ് കമാനെ, ജീസസ് ക്വാഡ്രാഡോ എന്നിവർ ചേർന്ന് SBOM സോഫ്റ്റ്വെയർ ഗുണനിലവാരം, സുരക്ഷ, അനുസരണം എന്നിവ മെച്ചപ്പെടുത്തുന്നതിൽ ഈ വെബ്ബിനാർ നിർണായകമാണ്. നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ഫലപ്രദമായി എങ്ങനെ സുരക്ഷിതമാക്കാം എന്നതിനെക്കുറിച്ചുള്ള അറിവ് നേടുന്നതിന് ഈ വെബിനാർ അത്യാവശ്യമാണ്. നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സുരക്ഷാ നിലപാട് എത്ര എളുപ്പത്തിൽ ശാക്തീകരിക്കാമെന്ന് മനസിലാക്കുക!

ഞങ്ങളുടെ അവസാനത്തെ SafeDev Talk of the Year ഇപ്പോൾ കാണുക, നിങ്ങളുടെ ലെവൽ ഉയർത്തുക. Software Supply Chain Security! 2024-ലെ സുപ്രധാന പാഠങ്ങൾ വീണ്ടും സന്ദർശിക്കുമ്പോൾ, ഏറ്റവും പുതിയ ട്രെൻഡുകൾ കണ്ടെത്തുമ്പോൾ, 2025-ലെ വെല്ലുവിളികൾക്കായി തയ്യാറെടുക്കുന്നതിന് പ്രായോഗികമായ ഉൾക്കാഴ്ചകൾ പങ്കിടുമ്പോൾ, മുൻനിര വ്യവസായ വിദഗ്ധരോടൊപ്പം ചേരുക. നവീകരിക്കാനും ചലനാത്മകതയിൽ മുന്നേറാനും ആഗ്രഹിക്കുന്ന സുരക്ഷാ പ്രൊഫഷണലുകൾക്കും വികസന ടീമുകൾക്കുമായി ഈ വെബിനാർ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു. software supply chain security ലോകം. ഇപ്പോൾ രജിസ്റ്റർ ചെയ്യുക!

തോട്ട് വർക്ക്സ്, കോഡ്യൂറൻസ്, സൈജെനി വിദഗ്ധർ അവരുടെ ഉൾക്കാഴ്ചകൾ പങ്കിടും Software Supply Chain Security. നിങ്ങളുടെ സുരക്ഷാ നിലപാട് ഉയർത്തുകയും നിങ്ങളുടെ ബിസിനസിന്റെ പ്രശസ്തിയും തുടർച്ചയും സംരക്ഷിക്കുകയും ചെയ്യുക. പരിണാമത്തെക്കുറിച്ച് പഠിക്കാൻ നിങ്ങൾ തയ്യാറാണോ? Software Supply Chain Security?

Application Security Posture Management (ASPM) ദിനംപ്രതി പ്രചാരം നേടിക്കൊണ്ടിരിക്കുന്നു. എന്നിരുന്നാലും, അതിന്റെ പ്രത്യേക പ്രവർത്തനങ്ങൾ എല്ലാവർക്കും പൂർണ്ണമായും വ്യക്തമായിരിക്കില്ല. ഇപ്പോൾ നിങ്ങളുടെ സ്ഥലം സുരക്ഷിതമാക്കൂ! ഞങ്ങളുടെ SafeDev ടോക്കിൽ ചേരൂ “നിങ്ങൾക്ക് ആവശ്യമുണ്ടോ ASPM "നിങ്ങളുടെ ജീവിതത്തിൽ?" സൈബർ സുരക്ഷാ വിദഗ്ധരായ ജെയിംസ് ബെർത്തോട്ടി, വില്യം പാം, ലൂയിസ് ഗാർസിയ എന്നിവരുമായി ചേർന്ന് "നിങ്ങളുടെ ജീവിതത്തിൽ" എന്നതിന്റെ സാധ്യതകൾ പര്യവേക്ഷണം ചെയ്യാൻ ASPM ഒരു സമഗ്രമായ ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിഹാരമായി നിങ്ങളുടെ സ്ഥാപനത്തെ ശാക്തീകരിക്കുന്നത് തുടരുക!

സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ അനാലിസിസ് എങ്ങനെ പരിവർത്തനം ചെയ്യാമെന്ന് കണ്ടെത്താൻ ഞങ്ങളുടെ SafeDevTalk ഒക്ടോബർ പതിപ്പ് കാണുക (SCA) ഉയർന്നുവരുന്ന ഭീഷണികളിൽ നിന്ന് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുക.
ഇന്നത്തെ സങ്കീർണ്ണമായ ഓപ്പൺ സോഴ്സ് ദുർബലതകളിൽ മുന്നിൽ നിൽക്കാൻ ആഗ്രഹിക്കുന്ന സൈബർ സുരക്ഷാ നേതാക്കൾക്കും വികസന സംഘങ്ങൾക്കും വേണ്ടിയാണ് ഈ സെഷൻ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്.

സമ്മർദത്തിൻ കീഴിലുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകൾ: മാൽവെയറിനെയും AI-യെയും കുറിച്ച് 2025 നമ്മെ എന്താണ് പഠിപ്പിച്ചത്, അടുത്തതായി എന്ത് വരും എന്നതിനെക്കുറിച്ചുള്ള ഞങ്ങളുടെ സേഫ്ഡെവ് പ്രഭാഷണത്തിനായി ഇപ്പോൾ കാണുക. 2025 മാറി. software supply chain security. പുതിയ ആക്രമണ സംവിധാനങ്ങൾ (AI- സഹായത്തോടെയുള്ള മാൽവെയർ, സ്വയം പ്രചരണം, വലിയ തോതിൽ വിശ്വാസ ദുരുപയോഗം) നിലവിലുള്ള പ്രതിരോധങ്ങളുടെ പരിധികൾ തുറന്നുകാട്ടി. 2025-ൽ യഥാർത്ഥത്തിൽ എന്താണ് മാറിയതെന്നും 2026-ലേക്ക് വികസന, സുരക്ഷാ ടീമുകൾ എന്തൊക്കെ പൊരുത്തപ്പെടുത്തണമെന്നും മനസ്സിലാക്കാൻ വിദഗ്ദ്ധർ നയിക്കുന്ന ഈ സെഷനിൽ ചേരുക. എപ്പിസോഡ് ഇപ്പോൾ കാണുക!

സെക്യൂറിനെക്കുറിച്ചുള്ള ഈ വെബിനാറിൽ സൈജെനിയുടെ സിടിഒ ലൂയിസ് റോഡ്രിഗസിനോടും സെയിൽസ് സപ്പോർട്ട് മാനേജർ ലൂയിസ് മാനുവൽ ഗാർസിയയോടും ചേരുക. CI/CD. നിങ്ങളുടെ സുരക്ഷ ശക്തിപ്പെടുത്തുന്നതിന് OWASP മികച്ച രീതികൾ എങ്ങനെ സ്വീകരിക്കാമെന്ന് ഞങ്ങളുടെ വിദഗ്ധരിൽ നിന്ന് മനസ്സിലാക്കുക. CI/CD നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ സംരക്ഷിക്കുകയും ചെയ്യുക. നിങ്ങളുടെ CI/CD OWASP-യുമായുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയും. അവർ ഇൻവെന്ററി, വിശകലനം എന്നിവയെക്കുറിച്ച് സംസാരിക്കും, CI/CD അപകടസാധ്യതകൾ, കണ്ടെത്തൽ, പ്രതിരോധം തുടങ്ങി നിരവധി കാര്യങ്ങൾ!

സേഫ്ഡെവ്ടോക്സിന്റെ നാലാം പതിപ്പിൽ പ്രമുഖ സൈബർ സുരക്ഷാ വിദഗ്ധരായ ഡെറക് ഫിഷർ, അഭിലാഷ സിൻഹ, ലൂയിസ് റോഡ്രിഗസ് എന്നിവർ പങ്കെടുക്കുന്നു. സോഫ്റ്റ്വെയർ വികസനത്തിൽ മൂന്നാം കക്ഷി, ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളെ ആശ്രയിക്കുന്നതിന്റെയും മറഞ്ഞിരിക്കുന്ന അപകടസാധ്യതകളെയും ഉയർന്നുവരുന്ന ഭീഷണികളെയും വെളിപ്പെടുത്തുന്നതിന്റെയും നിർണായക വിഷയത്തിലേക്ക് ഈ എപ്പിസോഡ് ആഴ്ന്നിറങ്ങും. മറഞ്ഞിരിക്കുന്ന അപകടസാധ്യതകൾ, വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികൾ, യഥാർത്ഥ ലോകത്തിലെ ലംഘനങ്ങൾ എന്നിവയെക്കുറിച്ച് കൂടുതലറിയാൻ ഞങ്ങളോടൊപ്പം ചേരൂ!

വരാനിരിക്കുന്ന SafeDev Talk എപ്പിസോഡിനായി ഇപ്പോൾ തന്നെ കാണുക: അനന്തമായ ദുർബലതകൾ. മികച്ച പ്രതിരോധങ്ങൾ! ദുർബലത മാനേജ്മെന്റ് വികസിച്ചുകൊണ്ടിരിക്കുന്നു, പരമ്പരാഗത ഉപകരണങ്ങൾ ഇനി പര്യാപ്തമല്ല. ആധുനിക ഭീഷണികൾ മികച്ച അപകടസാധ്യത മോഡലുകൾ, തത്സമയ മുൻഗണന, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിനുള്ള ഒരു പുതിയ സമീപനം എന്നിവ എങ്ങനെ ആവശ്യപ്പെടുന്നു എന്ന് പര്യവേക്ഷണം ചെയ്യാൻ ഞങ്ങളോടൊപ്പം ചേരുക. നിങ്ങളുടെ AppSec തന്ത്രം ശക്തിപ്പെടുത്തുന്നതിനും ഇന്നത്തെ ചലനാത്മകമായ അപകടസാധ്യതാ ലാൻഡ്സ്കേപ്പിന് മുന്നിൽ നിൽക്കുന്നതിനും വിദഗ്ദ്ധ ഉൾക്കാഴ്ചകൾ നിറഞ്ഞ ഈ സെഷൻ നഷ്ടപ്പെടുത്തരുത്!

ഈ രണ്ടാം എപ്പിസോഡിൽ ചേരൂ CI/CD സൈജെനിയുടെ സിടിഒയും സഹസ്ഥാപകനുമായ ലൂയിസ് റോഡ്രിഗസ്, സെയിൽസ് സപ്പോർട്ട് മാനേജർ ലൂയിസ് മാനുവൽ ഗാർസിയ എന്നിവരെ ഉൾപ്പെടുത്തി വെബിനാറുകൾ. ഈ സെഷനിൽ, "ബ്ലൂ ടീം" എന്ന കാഴ്ചപ്പാട് നമ്മൾ പര്യവേക്ഷണം ചെയ്യും. CI/CD സുരക്ഷ, സ്ഥാപനങ്ങൾക്ക് അവരുടെ സുരക്ഷാ നിലപാട് മെച്ചപ്പെടുത്തുന്നതിന് സ്വീകരിക്കാവുന്ന പ്രായോഗിക നടപടികളിലേക്ക് ആഴത്തിൽ ഇറങ്ങുന്നു...

അതിവേഗം വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഈ ഡിജിറ്റൽ ലാൻഡ്സ്കേപ്പിൽ, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ സുരക്ഷ എക്കാലത്തേക്കാളും നിർണായകമാണ്. പുതിയ ആക്രമണ തന്ത്രങ്ങൾ ഉയർന്നുവരുമ്പോൾ, വക്രതയ്ക്ക് മുന്നിൽ നിൽക്കുകയും ഏറ്റവും പുതിയ സംരക്ഷണ തന്ത്രങ്ങൾ ഉപയോഗിച്ച് സ്വയം സജ്ജരാകുകയും ചെയ്യേണ്ടത് നിർണായകമാണ്. ഈ വെബിനാറിൽ, ലൂയിസ് റോഡ്രിഗസ് നിങ്ങളെ നയിക്കും...

ഞങ്ങളുടെ അടുത്ത വെബിനാറിനായി ഇപ്പോൾ കാണുക: AI ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ഓട്ടോമേഷൻ! AppSec ടീമുകൾ അലേർട്ടുകൾ കൊണ്ട് നിറഞ്ഞിരിക്കുന്നു; ഇപ്പോൾ ഓട്ടോമേറ്റ് ചെയ്യാനുള്ള സമയമായി. ഈ പ്രായോഗിക സെഷനിൽ, ഡെവലപ്പർ-സൗഹൃദ ഓട്ടോ-റെമഡിയേഷൻ ഉപയോഗിച്ച് മാനുവൽ ട്രയേജ് എങ്ങനെ ഇല്ലാതാക്കാമെന്നും അലേർട്ടിൽ നിന്ന് പരിഹരിക്കലിലേക്ക് നിമിഷങ്ങൾക്കുള്ളിൽ എങ്ങനെ മാറാമെന്നും കണ്ടെത്തുക. തെറ്റായ പോസിറ്റീവുകൾ എങ്ങനെ കുറയ്ക്കാമെന്നും യഥാർത്ഥ അപകടസാധ്യതകൾക്ക് മുൻഗണന നൽകാമെന്നും സുരക്ഷാ നയങ്ങൾ നടപ്പിലാക്കാമെന്നും ഓട്ടോ-റെമഡിയേഷൻ എങ്ങനെ സംയോജിപ്പിക്കാമെന്ന് കാണുക. CI/CD pipelineസ്മാർട്ട് ഉള്ളവർ guardrails (മറ്റു പല കാര്യങ്ങൾക്കൊപ്പം). ഇന്ന് തന്നെ ഇത് കാണുക!

ഞങ്ങളുടെ SafeDev Talk-നായി ഇപ്പോൾ കാണുക: സ്ഥിരസ്ഥിതിയായി സുരക്ഷിതമാക്കുക: യാന്ത്രിക പരിഹാരങ്ങൾ AppSec-നെ എങ്ങനെ പുനർനിർമ്മിക്കുന്നു? "സ്ഥിരസ്ഥിതിയായി സുരക്ഷിതമാക്കുക" എന്നത് ഇനി ഓപ്ഷണലല്ല; അത് പുതിയ അടിസ്ഥാന തത്വമാണ്. AI-ജനറേറ്റ് ചെയ്ത കോഡ്, ഉൾച്ചേർത്ത AI ഘടകങ്ങൾ, മിന്നൽ വേഗത്തിലുള്ള വികസന ചക്രങ്ങൾ എന്നിവ ഉപയോഗിച്ച്, പരമ്പരാഗത സുരക്ഷാ ഗേറ്റുകൾ പരാജയപ്പെടുന്നു. ഉത്തരം? ഡെവലപ്പർമാർ താമസിക്കുന്നിടത്ത് പ്രവർത്തിക്കുന്ന പ്രോആക്ടീവ് പ്രതിരോധങ്ങളും പ്രായോഗിക യാന്ത്രിക പരിഹാരങ്ങളും. ഇപ്പോൾ കാണുക, ആധുനിക AppSec-ൽ അടുത്ത ഘട്ടം സ്വീകരിക്കുക!

"സോഫ്റ്റ്വെയർ സുരക്ഷയിലെ പുതിയ വെല്ലുവിളി: സപ്ലൈ ചെയിൻ ആക്രമണങ്ങളിൽ പെടാതെ ഡെവലപ്പുകൾ എങ്ങനെ പ്രവർത്തിപ്പിക്കാം" എന്നതിനെക്കുറിച്ചുള്ള ന്യൂക്കോയുടെ ദി സൈബർ സെക്യൂരിറ്റി മാറ്റേഴ്സ് പോഡ്കാസ്റ്റ് എപ്പിസോഡ് സൈജെനിയിലെ സിടിഒ ലൂയിസ് റോഡ്രിഗസുമായി കേൾക്കൂ, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിലെ മാറിക്കൊണ്ടിരിക്കുന്ന വെല്ലുവിളികൾ പര്യവേക്ഷണം ചെയ്യൂ.

ഞങ്ങളുടെ SafeDev Talk കാണുക: AI Unleashed: ആപ്ലിക്കേഷൻ സുരക്ഷയിൽ ഉയർന്നുവരുന്ന ഭീഷണികളെയും പ്രതിരോധങ്ങളെയും കുറിച്ച്. AI സൈബർ സുരക്ഷയെ പരിവർത്തനം ചെയ്യുമ്പോൾ, ആപ്ലിക്കേഷൻ സുരക്ഷയിൽ അതിന്റെ സ്വാധീനം ശക്തവും സൂക്ഷ്മവുമാണ്. പോളിമോർഫിക് മാൽവെയർ മുതൽ മോഡൽ ടാമ്പറിംഗ്, പ്രോംപ്റ്റ് ഇൻജക്ഷൻ വരെ, ആക്രമണകാരികൾ മികച്ച ആക്രമണങ്ങൾ സൃഷ്ടിക്കാൻ AI ഉപയോഗിക്കുന്നു, പ്രതിരോധക്കാർ അവയെ വേഗത്തിൽ കണ്ടെത്താനും ലഘൂകരിക്കാനും AI ഉപയോഗിക്കുന്നു. സമവാക്യത്തിന്റെ ഇരുവശങ്ങളും മനസ്സിലാക്കാനും നിങ്ങളുടെ AppSec പ്രോഗ്രാം AI-സജ്ജമാക്കുന്നത് എങ്ങനെയെന്ന് മനസ്സിലാക്കാനും ഇത് കാണുക.
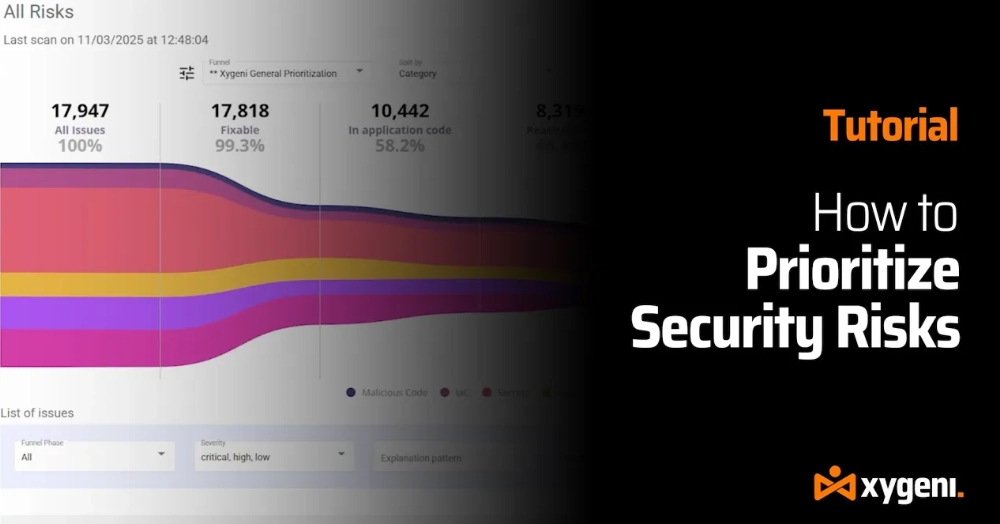
അനന്തമായ സുരക്ഷാ അലേർട്ടുകൾ കൊണ്ട് മടുത്തോ? യഥാർത്ഥത്തിൽ എന്താണ് പ്രധാനമെന്ന് നമുക്ക് പരിഹരിക്കാം. ദുർബലതാ കണ്ടെത്തലുകളുടെ ഒരു പ്രളയത്തിൽ നിങ്ങൾ കുടുങ്ങിക്കിടക്കുകയാണെങ്കിൽ, നിങ്ങൾ ഒറ്റയ്ക്കല്ല. ഈ ഘട്ടം ഘട്ടമായുള്ള ട്യൂട്ടോറിയലിൽ, Xygeni Funnels എങ്ങനെയാണ് DevOps, AppSec ടീമുകളെ ശബ്ദം കുറയ്ക്കാനും യഥാർത്ഥ ഭീഷണികളിൽ പൂജ്യം സ്ഥാനം പിടിക്കാനും സഹായിക്കുന്നതെന്ന് ഞങ്ങൾ നിങ്ങളെ കാണിക്കും - അങ്ങനെ നിങ്ങൾക്ക് നിങ്ങളുടെ കോഡ് സംരക്ഷിക്കാൻ കഴിയും, pipelineകൾ, ബിസിനസ്-നിർണ്ണായക സംവിധാനങ്ങൾ കൂടുതൽ ഫലപ്രദമായി.

AppSec ടീമുകൾ സമ്മർദ്ദത്തിലാണ്. അലേർട്ട് വോള്യങ്ങൾ പൊട്ടിത്തെറിക്കുന്നു, വികസന വേഗത വർദ്ധിച്ചുകൊണ്ടിരിക്കുന്നു, മാനുവൽ ട്രയേജ് ഇനി നിലനിർത്താൻ കഴിയില്ല. പരമ്പരാഗത സുരക്ഷാ സമീപനങ്ങൾ അവയുടെ പരിധികൾ കാണിക്കുന്നു. വിദഗ്ദ്ധർ നയിക്കുന്ന ഈ പ്രായോഗിക സെഷനിൽ, AI- നിയന്ത്രിത AppSec ഓട്ടോമേഷൻ ടീമുകളെ ജാഗ്രത ക്ഷീണത്തിനപ്പുറം നീങ്ങാനും സുരക്ഷാ കണ്ടെത്തലുകൾ വിശ്വസനീയവും യാന്ത്രികവുമായ പരിഹാരങ്ങളാക്കി മാറ്റാനും എങ്ങനെ സഹായിക്കുന്നുവെന്ന് നിങ്ങൾ കാണും. ആധുനിക AppSec-ൽ എന്താണ് മാറ്റേണ്ടതെന്നും വികസന, സുരക്ഷാ ടീമുകൾക്ക് എല്ലാവരെയും എങ്ങനെ സംരക്ഷിക്കാമെന്നും മനസ്സിലാക്കുക. commit ഒപ്പം pull request ഡെലിവറി മന്ദഗതിയിലാക്കാതെ. ആവശ്യാനുസരണം വെബ്ബിനാർ കാണുക, AI- പവർഡ് ഓട്ടോമേഷൻ പ്രായോഗികമായി AppSec എങ്ങനെ പുനർനിർമ്മിക്കുന്നുവെന്ന് കാണുക.

ഞങ്ങളുടെ ബ്ലാക്ക് ഹാറ്റ് യൂറോപ്പ് സെഷൻ കാണുക: പുതിയ ആപ്പ്സെക് റിയാലിറ്റി: AI-ഡ്രൈവൺ ഡെവലപ്മെന്റ്, മാൽവെയർ, മോഡേൺ സോഫ്റ്റ്വെയർ റിസ്ക്. AI സോഫ്റ്റ്വെയർ ഡെലിവറി ത്വരിതപ്പെടുത്തുമ്പോൾ, അത് ആക്രമണ പ്രതലത്തെയും പുനർനിർമ്മിക്കുന്നു. ഓപ്പൺ സോഴ്സ് മാൽവെയർ, സപ്ലൈ-ചെയിൻ കോംപ്രമൈസ് മുതൽ AI-ജനറേറ്റഡ് കോഡ് പിഴവുകൾ വരെ, ആധുനിക ആപ്പ്സെക് അപകടസാധ്യതകൾ എങ്ങനെ ഉയർന്നുവരുന്നുവെന്നും AI-ഡ്രൈവഡ് ലോകത്ത് മുന്നിൽ നിൽക്കാൻ സുരക്ഷാ ടീമുകൾ എന്തുചെയ്യണമെന്നും ഈ പ്രഭാഷണം പര്യവേക്ഷണം ചെയ്യുന്നു.

DORA-യിൽ ഓപ്പണിംഗ് സീസണിലെ SafeDev Talk എപ്പിസോഡ് ഇപ്പോൾ തന്നെ കാണൂ, സാമ്പത്തിക നിയന്ത്രണത്തിന്റെ നിരന്തരം വികസിച്ചുകൊണ്ടിരിക്കുന്ന മേഖലയിൽ മുന്നേറാൻ. ധനകാര്യ സ്ഥാപനങ്ങൾക്കായി പ്രത്യേകം രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ഈ വെബിനാർ പ്രവർത്തന സുരക്ഷയിലും അനുസരണത്തിലും DORA-യുടെ സ്വാധീനം നാവിഗേറ്റ് ചെയ്യാൻ നിങ്ങളെ സഹായിക്കും. നിങ്ങൾക്ക് പ്രായോഗിക തന്ത്രങ്ങളും വിദഗ്ദ്ധ ഉൾക്കാഴ്ചകളും ലഭിക്കും, ഇത് ഭാവിയിലേക്ക് നിങ്ങളെ മികച്ച രീതിയിൽ തയ്യാറാക്കും!
ഞങ്ങളുടെ സിടിഒ ലൂയിസ് റോഡ്രിഗസ് അവതരിപ്പിക്കുന്ന സെക്യുർ സൈബർ കണക്റ്റ് പോഡ്കാസ്റ്റ് എപ്പിസോഡ് നോക്കൂ. 15+ വർഷത്തെ പരിചയസമ്പത്തുള്ള ലൂയിസ്, ക്ഷുദ്ര കോഡ് കണ്ടെത്തൽ, മൂന്നാം കക്ഷി ഘടകങ്ങൾ സുരക്ഷിതമാക്കൽ, ഭാവി-പ്രൂഫിംഗ് ആപ്പ്സെക് തന്ത്രങ്ങൾ എന്നിവയെക്കുറിച്ചുള്ള വിദഗ്ദ്ധ ഉൾക്കാഴ്ചകൾ പങ്കിടുന്നു. സോളാർ വിൻഡ്സിന്റെ അനന്തരഫലങ്ങൾ മുതൽ ഏറ്റവും പുതിയ എസ്എസ്എച്ച് ബാക്ക്ഡോർ സംഭവം വരെ, ഈ എപ്പിസോഡ് യഥാർത്ഥ ലോക ഭീഷണികളും പ്രായോഗിക പ്രതിരോധ തന്ത്രങ്ങളും ഉൾക്കൊള്ളുന്നു. നിങ്ങളുടെ ... എങ്ങനെ ശക്തിപ്പെടുത്താമെന്ന് മനസിലാക്കുക. SDLC, വിതരണ ശൃംഖലയിലെ അപകടസാധ്യത കുറയ്ക്കുക, വികസിച്ചുകൊണ്ടിരിക്കുന്ന സൈബർ ഭീഷണികളിൽ മുന്നിൽ നിൽക്കുക.

ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിനെ (OSS) ബാധിക്കുന്ന ഏറ്റവും പുതിയ മാൽവെയർ ഭീഷണികളെക്കുറിച്ച് അറിയാൻ ഞങ്ങളുടെ "റിയൽ-ടൈം മാൽവെയർ ഡിറ്റക്ഷൻ ഇൻ ഓപ്പൺ സോഴ്സ്" എന്ന വെബിനാറിൽ ചേരുക. OSS സ്വീകരിക്കൽ വളരുന്നതിനനുസരിച്ച്, ഭീഷണികളുടെ വ്യാപ്തിയും സങ്കീർണ്ണതയും വർദ്ധിക്കുന്നു, ഇത് ഡെവലപ്പർമാർക്കും ഓർഗനൈസേഷനുകൾക്കും ഒരുപോലെ പുതിയ വെല്ലുവിളികൾ സൃഷ്ടിക്കുന്നു. ഈ ഉൾക്കാഴ്ചയുള്ള സെഷൻ നിങ്ങളുടെ OSS ആശ്രിതത്വങ്ങളെ ക്ഷുദ്ര ആക്രമണങ്ങളിൽ നിന്ന് സംരക്ഷിക്കുന്നതിനുള്ള ഏറ്റവും പുതിയ ട്രെൻഡുകൾ, ഉയർന്നുവരുന്ന ഭീഷണികൾ, നൂതന തന്ത്രങ്ങൾ എന്നിവ കണ്ടെത്തും. ഞങ്ങളോടൊപ്പം ചേരൂ!

ബ്ലാക്ക് ഹാറ്റിൽ ഞങ്ങളെ മിസ്സ് ചെയ്തോ? AI സൈബർ സുരക്ഷ, ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ഓട്ടോമേഷൻ, ഓട്ടോഫിക്സ് എന്നിവയെക്കുറിച്ചുള്ള ഞങ്ങളുടെ 20 മിനിറ്റ് സെഷന്റെ എക്സ്ക്ലൂസീവ് റീപ്ലേ കാണുക. സുരക്ഷിത പിആർ-കൾ ഉപയോഗിച്ച് അലേർട്ട് നോയ്സ് എങ്ങനെ കുറയ്ക്കാമെന്നും അപകടസാധ്യതകൾ സ്വയമേവ പരിഹരിക്കാമെന്നും AppSec ഓട്ടോമേഷൻ നേരിട്ട് നിങ്ങളുടെ കമ്പ്യൂട്ടറിലേക്ക് എങ്ങനെ കൊണ്ടുവരാമെന്നും കാണുക. pipeline (മറ്റു പല രസകരമായ കാര്യങ്ങളും ഉൾപ്പെടെ). ആവശ്യാനുസരണം സെഷൻ കാണുക!

വർദ്ധിച്ചുവരുന്ന ഡാറ്റാ ലംഘനങ്ങളുടെയും ദുർബലതകളുടെയും വെളിച്ചത്തിൽ സുരക്ഷിത ആപ്ലിക്കേഷനുകളുടെ അടിയന്തര ആവശ്യം; സൈലഡ് വർക്ക്സ്ട്രീമുകൾ, റിമോട്ട് ടീമുകൾ തമ്മിലുള്ള ആശയവിനിമയ വിടവുകൾ, ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ (OSS) സംയോജിപ്പിക്കുന്നതുമായി ബന്ധപ്പെട്ട അപകടസാധ്യതകൾ എന്നിവയുൾപ്പെടെ സുരക്ഷിതവും വിപുലീകരിക്കാവുന്നതുമായ സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നതിലെ നിലവിലെ വെല്ലുവിളികൾ; അതിലേറെയും കാണുക, ആഴത്തിൽ പരിശോധിക്കുക. ഏറ്റവും നിർണായകമായ ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാനും ശബ്ദം കുറയ്ക്കാനും പഠിക്കുക. നഷ്ടപ്പെടുത്തരുത്!
സാൻ ഫ്രാങ്കിൽ നടന്ന 2024 ലെ RSA കോൺഫറൻസിൽ പങ്കെടുക്കാൻ നിങ്ങൾക്ക് കഴിഞ്ഞില്ല.cisco? കുഴപ്പമില്ല! ഞങ്ങളുടെ എക്സ്ക്ലൂസീവ് വെബിനാർ കണ്ട് സൈബർ സുരക്ഷയിലെ ഏറ്റവും നിർണായകമായ ചില പ്രവണതകളെ മറികടക്കൂ, മാറ്റങ്ങളിൽ നിന്ന് CISസൈബർ പ്രതിരോധത്തിലെ അത്യാധുനിക വികസനങ്ങൾക്ക് നേതൃത്വം നൽകുന്നതിൽ നിങ്ങൾക്ക് അഭിമാനിക്കാം - എല്ലാം നിങ്ങളുടെ മേശപ്പുറത്ത്. ഈ വെബിനാറിൽ, സൈബർ സുരക്ഷാ ലോകം വാഗ്ദാനം ചെയ്യുന്ന ഏറ്റവും അപ്ഡേറ്റ് ചെയ്ത ഉൾക്കാഴ്ചകളിലേക്കും തന്ത്രങ്ങളിലേക്കും നിങ്ങൾ ആഴത്തിൽ ഇറങ്ങും!
ഷിപ്പുചെയ്യുന്നതിന് മുമ്പ് AI- ജനറേറ്റഡ് കോഡ് സുരക്ഷിതമാക്കൽ എന്ന ഞങ്ങളുടെ വെബിനാർ ഇപ്പോൾ കാണുക. ഫ്രോണ്ടിയർ കോഡിംഗ് മോഡലുകൾ ഇപ്പോഴും 6% വരെ ഔട്ട്പുട്ടുകളിൽ വ്യാജ പാക്കേജ് നാമങ്ങൾ ഭ്രമാത്മകമാക്കുന്നു, കൂടാതെ ഷായ്-ഹുലുദ് പോലുള്ള യഥാർത്ഥ ആക്രമണങ്ങൾ ഒരു വിഷബാധയുള്ള പാക്കേജ് GitHub, ക്ലൗഡ്, എന്നിവയിലൂടെ എത്ര വേഗത്തിൽ വ്യാപിക്കുമെന്ന് കാണിക്കുന്നു. CI/CD. AI ഏജന്റുകൾ ഇപ്പോൾ ഫയലുകൾ, ടെർമിനലുകൾ, എന്നിവ സ്പർശിക്കുന്നു pipelineഏതെങ്കിലും സുരക്ഷാ പരിശോധന നടക്കുന്നതിന് മുമ്പ് നേരിട്ട്, പലപ്പോഴും. സൈജെനിയുമായി സഹകരിച്ച് നിംബസ് കമ്പ്യൂട്ട് ഹോസ്റ്റ് ചെയ്യുന്ന ഈ സെഷനിൽ, സിഐ-മാത്രം സുരക്ഷ ഇനി പര്യാപ്തമല്ലാത്തത് എന്തുകൊണ്ടെന്നും ഐഡിഇയിലേക്ക് കണ്ടെത്തൽ നീക്കുന്നത് ഉൽപാദനത്തിലേക്ക് എത്തുന്നതിനുമുമ്പ് ടീമുകളെ അപകടസാധ്യത കണ്ടെത്താൻ സഹായിക്കുന്നതെങ്ങനെയെന്നും ഞങ്ങൾ പര്യവേക്ഷണം ചെയ്യുന്നു.

ഖേദമില്ലാതെ വൈബ് കോഡിംഗ് എന്ന ഞങ്ങളുടെ വെബിനാർ ഇപ്പോൾ കാണുക. കോപൈലറ്റുകളും AI ഏജന്റുമാരും പ്രൊഡക്ഷൻ കോഡിന്റെ വർദ്ധിച്ചുവരുന്ന പങ്ക് സൃഷ്ടിക്കുന്നതിലൂടെ, സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്ന രീതിയെ AI പരിവർത്തനം ചെയ്യുന്നു. ഈ സെഷനിൽ, തത്സമയ ദുർബലത കണ്ടെത്തൽ ഉപയോഗിച്ച്, IDE-യിൽ നേരിട്ട് AI-ജനറേറ്റഡ് കോഡ് എങ്ങനെ സുരക്ഷിതമാക്കാമെന്ന് നിങ്ങൾ കാണും, guardrails കോപൈലറ്റിനും എത്തിച്ചേരൽ അടിസ്ഥാനമാക്കിയുള്ള മുൻഗണനയ്ക്കും. AI- സഹായത്തോടെയുള്ള പരിഹാരനിർമ്മാണം ഡെവലപ്പർമാരെ പ്രശ്നങ്ങൾ കാര്യക്ഷമമായി പരിഹരിക്കാനും നിയന്ത്രണം നഷ്ടപ്പെടാതെ സുരക്ഷിതവും AI- നിയന്ത്രിതവുമായ സോഫ്റ്റ്വെയർ നിർമ്മിക്കാനും എങ്ങനെ സഹായിക്കുന്നുവെന്ന് കണ്ടെത്തുക. തുടക്കം മുതൽ സുരക്ഷിതവും AI- നിയന്ത്രിതവുമായ സോഫ്റ്റ്വെയർ എങ്ങനെ നിർമ്മിക്കാമെന്ന് മനസിലാക്കാൻ ഇപ്പോൾ ഇത് കാണുക.