






ഒരു വരിയിലെ തെറ്റായ കോഡിന് ഒരു വില നൽകേണ്ടിവരുമെന്ന് നിങ്ങൾക്കറിയാമോ? കമ്പനി ദശലക്ഷക്കണക്കിന് ഡോളർ? സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയും സുരക്ഷയും ഉറപ്പാക്കേണ്ടത് നിർണായകമാണ്. ഇവിടെയാണ് സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷനും ബിൽഡ് അറ്റസ്റ്റേഷനും ഒരു പ്രധാന പങ്ക് വഹിക്കുന്നത്. സോഫ്റ്റ്വെയർ ബിൽഡുകൾ കർശനമായ സുരക്ഷ പാലിക്കുന്നുണ്ടെന്ന് സ്ഥിരീകരിക്കാവുന്ന തെളിവ് ഈ രീതികൾ നൽകുന്നു. standardവികസന ജീവിതചക്രത്തിലുടനീളം വിശ്വാസം വളർത്തുകയും ഭീഷണികൾ കുറയ്ക്കുകയും ചെയ്യുന്നു. DevSecOps-ൽ ഒരു ഗെയിം-ചേഞ്ചർ എന്ന നിലയിൽ, വികസനത്തിന്റെ ഓരോ ഘട്ടത്തിലും അറ്റസ്റ്റേഷൻ സുരക്ഷയെ ശക്തിപ്പെടുത്തുന്നു.
2012-ൽ ഒരു ഹൈ-ഫ്രീക്വൻസി ട്രേഡിംഗ് സ്ഥാപനമായ നൈറ്റ് ക്യാപിറ്റൽ ഗ്രൂപ്പിന്റെ കോഡിലെ ഒരു ബഗ് വെറും 45 മിനിറ്റിനുള്ളിൽ 460 മില്യൺ ഡോളർ നഷ്ടമുണ്ടാക്കിയെന്ന് നിങ്ങൾക്കറിയാമോ? തെറ്റായ കോഡ് ദശലക്ഷക്കണക്കിന് തെറ്റായ സ്റ്റോക്ക് ഓർഡറുകൾ അയച്ചു, ഇത് വിപണി കുഴപ്പങ്ങൾക്കും കമ്പനിക്ക് ഗണ്യമായ സാമ്പത്തിക നഷ്ടത്തിനും കാരണമായി.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ എന്താണ്? Build Security?
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ഇൻ build security സോഫ്റ്റ്വെയർ നിർമ്മാണങ്ങൾ മുൻകൂട്ടി നിശ്ചയിച്ച സുരക്ഷാ നയങ്ങളും നടപടിക്രമങ്ങളും പാലിക്കുന്നുണ്ടെന്ന് സ്ഥിരീകരിക്കുന്നതിന് പരിശോധിക്കാവുന്ന തെളിവുകൾ സൃഷ്ടിക്കുന്ന DevSecOps-ലെ ഒരു നിർണായക പ്രക്രിയയാണിത്. സൈബർ ഭീഷണികളിൽ നിന്ന് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളെ സംരക്ഷിക്കുന്നതിന് ഈ പ്രക്രിയ അത്യന്താപേക്ഷിതമാണ്. ടീമുകൾ കർശനമായ സുരക്ഷ പാലിക്കുന്നുണ്ടെന്ന് അറ്റസ്റ്റേഷൻ ഉറപ്പാക്കുന്നു. standardസോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും (SDLC). ഇവയിൽ പലതും standardNIST യുടെ സമഗ്ര സൈബർ സുരക്ഷാ ചട്ടക്കൂടുകളിൽ ഇവയുടെ രൂപരേഖ നൽകിയിരിക്കുന്നു.
നിർമ്മാണ സാക്ഷ്യത്തിന്റെ തൂണുകൾ
നിർവചിക്കപ്പെട്ട തൂണുകളുടെ പിന്തുണ build security DevSecOps പ്രാക്ടീസിനുള്ളിൽ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രത, വിശ്വാസ്യത, വിശ്വാസ്യത എന്നിവയ്ക്ക് അടിവരയിടുന്ന സാക്ഷ്യപ്പെടുത്തൽ. ഇവയാണ് ഇതിൽ അടങ്ങിയിരിക്കുന്ന പ്രധാന തത്വങ്ങൾ, പ്രക്രിയകൾ, ഘടകങ്ങൾ build security സാക്ഷ്യപ്പെടുത്തൽ നിർവ്വഹണവും നടപ്പാക്കലും. നമുക്ക് ഓരോ സ്തംഭങ്ങളും പരിഗണിക്കാം.
ആവശ്യമായ എല്ലാ തെളിവുകളുടെയും ശേഖരണം SDLC
നിർമ്മാണ പ്രക്രിയയിലെ പ്രധാന പോയിന്റുകളിൽ നിന്നുള്ള ലോഗുകൾ, കോൺഫിഗറേഷനുകൾ, ഡാറ്റ എന്നിവ വിശകലനം ചെയ്യുകയും ശേഖരിക്കുകയും ചെയ്യുക എന്നതാണ് ആദ്യത്തെ സ്തംഭം. ഈ തെളിവുകൾ വ്യവസ്ഥാപിതമായി ശേഖരിക്കുന്നതിലൂടെ, വികസനത്തിലുടനീളം സ്ഥാപനങ്ങൾ സുതാര്യത, കണ്ടെത്തൽ, ഉത്തരവാദിത്തം എന്നിവ നിലനിർത്തുന്നു. pipeline.
സുരക്ഷിത സംഭരണം
സാക്ഷ്യപ്പെടുത്തൽ ഡാറ്റയുടെ സമഗ്രതയും രഹസ്യാത്മകതയും ഉറപ്പാക്കുന്നതിന് എൻക്രിപ്റ്റ് ചെയ്ത, ആക്സസ് നിയന്ത്രിത സംഭരണത്തിനായി സംവിധാനങ്ങൾ ഉപയോഗിക്കുന്നത് ഇതിൽ ഉൾപ്പെടുന്നു. ഈ സംവിധാനങ്ങൾ വിട്ടുവീഴ്ചയിൽ നിന്നോ അനധികൃത ആക്സസ്സിൽ നിന്നോ സംരക്ഷിക്കുന്നു. തെളിവുകൾ മാറ്റമില്ലാത്തതും വിശ്വസനീയവുമായി തുടരുന്നുവെന്ന് ഈ സ്തംഭം ഉറപ്പാക്കുന്നു. സ്ഥിരീകരണത്തിലൂടെ സത്യത്തിന്റെ വിശ്വസനീയമായ ഒരു ഉറവിടം സ്ഥാപിക്കപ്പെടുന്നു.
അറ്റസ്റ്റേഷൻ എഞ്ചിൻ
സോഫ്റ്റ്വെയർ നിർമ്മാണങ്ങൾ നിർവചിക്കപ്പെട്ട സുരക്ഷയ്ക്ക് അനുസൃതമാണോ എന്ന് അറ്റസ്റ്റേഷൻ എഞ്ചിൻ വിലയിരുത്തുന്നു standards. ഇവ പാലിക്കുന്നുണ്ടെന്ന് രേഖപ്പെടുത്തുന്ന സാക്ഷ്യപത്രങ്ങൾ ഇത് ഹാജരാക്കുന്നു standards. ഈ പ്രക്രിയയുടെ കാതലായ ഭാഗത്ത്, സമയബന്ധിതവും കൃത്യവും സ്ഥിരവുമായ സുരക്ഷാ പരിശോധനകൾ ഉറപ്പാക്കുന്നതിന് അറ്റസ്റ്റേഷൻ എഞ്ചിൻ അറ്റസ്റ്റേഷൻ ഓട്ടോമേറ്റ് ചെയ്യുന്നു. ഇത് ബിൽഡിന്റെ സമഗ്രത ഉറപ്പ് നൽകുന്നു.
സ്വതന്ത്ര പരിശോധന
നാലാമത്തെ സ്തംഭം, ജനറേറ്റ് ചെയ്ത സാക്ഷ്യപ്പെടുത്തലുകളുടെ പങ്കിനെ പിന്തുണയ്ക്കുന്നതിന് സ്വതന്ത്രമായ പരിശോധനയെ ആശ്രയിക്കുന്നു. നിഷ്പക്ഷമായ പരിശോധന, സുരക്ഷാ നയങ്ങളുമായും നടപടിക്രമങ്ങളുമായും സാക്ഷ്യപ്പെടുത്തലുകൾ യോജിക്കുന്നുവെന്ന് ഉറപ്പാക്കുന്നു. ഇത് അവയുടെ സമഗ്രതയെ സാധൂകരിക്കുന്നു. സാക്ഷ്യപ്പെടുത്തൽ പ്രക്രിയ വസ്തുനിഷ്ഠവും ഉത്തരവാദിത്തമുള്ളതും വിശ്വസനീയവുമാണെന്ന് ഈ സ്തംഭം ഉറപ്പുനൽകുന്നു. സാക്ഷ്യപ്പെടുത്തൽ സമയത്ത് പക്ഷപാതമോ കൃത്രിമത്വമോ ഉണ്ടാകാനുള്ള സാധ്യത ഇത് കുറയ്ക്കുന്നു.
റിപ്പോർട്ടിംഗും സ്ഥിതിവിവരക്കണക്കുകളും
അന്തിമ സ്തംഭം അറ്റസ്റ്റേഷൻ പ്രക്രിയയെക്കുറിച്ചുള്ള പൂർണ്ണമായ റിപ്പോർട്ടിംഗും ഉൾക്കാഴ്ചയും നൽകുന്നു. എ. dashboard അല്ലെങ്കിൽ റിപ്പോർട്ടിംഗ് ടൂൾ സോഫ്റ്റ്വെയർ ബിൽഡുകളുടെ സുരക്ഷാ നിലയിലേക്ക് ദൃശ്യപരത നൽകുന്നു. സുരക്ഷാ ആവശ്യകതകൾ പാലിക്കുന്നുണ്ടോ എന്ന് ഇത് കാണിക്കുന്നു standardഎസ് പാലിക്കുന്നുണ്ടോ ഇല്ലയോ. ഇത് എക്സ്പോഷറുകൾ തിരിച്ചറിയാനും പ്രകടനം ട്രാക്ക് ചെയ്യാനും വിവരമുള്ള വിവരങ്ങൾ നൽകാനും സഹായിക്കുന്നു.cisസുരക്ഷ വർദ്ധിപ്പിക്കുന്നതിന് അയോണുകൾ.
ഈ സ്തംഭങ്ങളുടെ ശക്തമായ സംയോജനമാണ് സുരക്ഷാ സാക്ഷ്യപ്പെടുത്തൽ കെട്ടിപ്പടുക്കുന്നതിനുള്ള അടിത്തറ സൃഷ്ടിക്കുന്നത്. ഇത് സോഫ്റ്റ്വെയർ വികസനത്തിലെ സ്ഥാപനങ്ങളെ ഉയർന്നുവരുന്ന സൈബർ ഭീഷണികളിൽ നിന്ന് സംരക്ഷിക്കാൻ സഹായിക്കുന്നു. പ്രക്രിയകളിലും സാങ്കേതികവിദ്യകളിലും ഈ തത്വങ്ങൾ സ്വീകരിക്കുന്നത് സുരക്ഷിതവും സമഗ്രവും വിശ്വസനീയവുമായ സോഫ്റ്റ്വെയർ നിർമ്മാണങ്ങളുടെ ഒരു സംസ്കാരം വളർത്തിയെടുക്കുന്നു.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ വർക്ക്ഫ്ലോ: സമഗ്രതയും വിശ്വാസ്യതയും ഉറപ്പാക്കൽ
ഓരോ സോഫ്റ്റ്വെയർ ഘടകത്തിന്റെയും ആധികാരികത പരിശോധിക്കുന്നതിനുള്ള വ്യക്തമായ ഒരു പ്രക്രിയയാണ് അറ്റസ്റ്റേഷൻ വർക്ക്ഫ്ലോ പിന്തുടരുന്നത്. ഒരു കരാർ സജ്ജീകരിക്കുന്നതിലൂടെയാണ് ഇത് ആരംഭിക്കുന്നത്. കണ്ടെയ്നർ ഇമേജ് വിവരിക്കുകയോ ഒരു സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് ഉൾപ്പെടുത്തുകയോ പോലുള്ള സാക്ഷ്യപ്പെടുത്തലിനുള്ള ആവശ്യകതകൾ ഈ കരാർ വ്യക്തമാക്കുന്നു (SBOM) ഉയർന്ന തെളിവുള്ള സാക്ഷ്യപ്പെടുത്തലുകൾക്കായി. എല്ലാ ബിൽഡ് പ്രക്രിയകളും സെറ്റ് പാലിക്കുന്നുണ്ടെന്ന് ഇത് ഉറപ്പാക്കുന്നു standards.
ഈ വർക്ക്ഫ്ലോ തുടർച്ചയായ സംയോജനത്തിലേക്ക് (CI) സംയോജിപ്പിക്കുന്നതിലൂടെ pipelineകളിൽ, ടീമുകൾക്ക് പരിധികളില്ലാതെ അറ്റസ്റ്റേഷനുകൾ സൃഷ്ടിക്കാൻ കഴിയും. വികസനം, പരിശോധന, വിന്യാസം എന്നിവയിലൂടെ സോഫ്റ്റ്വെയറിന്റെ പുരോഗതി ഈ അറ്റസ്റ്റേഷനുകൾ ട്രാക്ക് ചെയ്യുന്നു. ടീമുകൾ കർശനമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുകയും കരാറിനെതിരെയുള്ള അറ്റസ്റ്റേഷനുകളുടെ കൃത്യത കർശനമായി പരിശോധിക്കുകയും ചെയ്യുന്നു.
അറ്റസ്റ്റേഷന്റെ യാത്ര നിരവധി വ്യത്യസ്ത ഘട്ടങ്ങളിലൂടെ വികസിക്കുന്നു, ഓരോന്നും അതിന്റെ സമഗ്രതയ്ക്ക് നിർണായകമാണ് build security:
- തയാറാക്കുക: അറ്റസ്റ്റേഷൻ ചട്ടക്കൂട് സ്ഥാപിക്കുകയും സുരക്ഷാ നയങ്ങൾ നിർവചിക്കുകയും ചെയ്യുന്നു.
- തെളിവ് ശേഖരണം: ഉടനീളം ഡാറ്റ ശേഖരിക്കുന്നു SDLC സമഗ്രമായ ഒരു സുരക്ഷാ അവലോകനം ഉറപ്പാക്കാൻ.
- അറ്റസ്റ്റേഷൻ ജനറേഷൻ: സുരക്ഷാ നയങ്ങൾ പാലിക്കുന്നുണ്ടെന്ന് സ്ഥിരീകരിക്കുന്ന സാക്ഷ്യപ്പെടുത്തലുകൾ ഹാജരാക്കുന്നതിനുള്ള തെളിവുകൾ വിലയിരുത്തൽ.
- പരിശോധന: ബിൽഡിന്റെ സുരക്ഷാ സമഗ്രത സ്ഥിരീകരിക്കുന്നതിന് സ്വതന്ത്രമായി സാക്ഷ്യപ്പെടുത്തലുകൾ പരിശോധിക്കുന്നു.
- റിപ്പോർട്ടിംഗും ഉൾക്കാഴ്ചയും: മെച്ചപ്പെടുത്തുന്നതിനായി പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകൾ നൽകുന്നതിന് സാക്ഷ്യപ്പെടുത്തൽ ഫലങ്ങൾ വിശകലനം ചെയ്യുന്നു build security.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷന്റെ പ്രയോജനങ്ങൾ Build Security
സാക്ഷ്യപ്പെടുത്തൽ ഉപയോഗിക്കുന്നു build security സോഫ്റ്റ്വെയർ വികസനം സുരക്ഷിതവും വിശ്വസനീയവുമായി നിലനിർത്തുന്നതിന് പ്രധാനപ്പെട്ട നിരവധി നേട്ടങ്ങൾ നൽകുന്നു:
- മികച്ച സുരക്ഷ: നിർമ്മാണങ്ങൾ സുരക്ഷിതമാണെന്നും സുരക്ഷാ നിയമങ്ങൾ പാലിക്കുന്നുണ്ടെന്നും ഉറപ്പാക്കുന്നു.
- വർദ്ധിച്ച വിശ്വാസം: സുതാര്യതയും ഉത്തരവാദിത്തവും വളർത്തുന്നു, പങ്കാളികളിൽ വിശ്വാസം സൃഷ്ടിക്കുന്നു.
- സമ്മതം: സുരക്ഷ പാലിക്കാൻ സഹായിക്കുന്നു standardനിയന്ത്രണങ്ങൾ പാലിക്കുക.
- റിസ്ക് റിഡക്ഷൻ: വികസന പ്രക്രിയയുടെ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ സുരക്ഷാ അപകടസാധ്യതകൾ കണ്ടെത്തി പരിഹരിക്കുന്നു.
- കാര്യക്ഷമത: സുരക്ഷ ചേർക്കുന്നു CI/CD pipeline, പ്രക്രിയ കൂടുതൽ കാര്യക്ഷമമാക്കുന്നു.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ഫോർമാറ്റുകളും മോഡലുകളും
സോഫ്റ്റ്വെയർ ഘടകങ്ങളെയോ ഇവന്റുകളെയോ പ്രതിനിധീകരിക്കുന്നതിന് ഘടനാപരമായ വഴികൾ സാക്ഷ്യപ്പെടുത്തൽ ഫോർമാറ്റുകളും മോഡലുകളും വാഗ്ദാനം ചെയ്യുന്നു. വ്യത്യസ്ത സോഫ്റ്റ്വെയർ വികസന പരിതസ്ഥിതികളിൽ സാക്ഷ്യപ്പെടുത്തലുകൾ ഉപയോഗിക്കാൻ കഴിയുമെന്ന് ഉറപ്പാക്കിക്കൊണ്ട്, മെറ്റാഡാറ്റ വ്യക്തമായി ക്രമീകരിക്കാൻ ഈ ഫ്രെയിംവർക്കുകൾ അറ്റസ്റ്റേഴ്സിനെ അനുവദിക്കുന്നു. ഈ സ്ഥിരത രീതികൾ വ്യക്തമായി നിലനിർത്താൻ സഹായിക്കുന്നു കൂടാതെ standardized ചെയ്തു.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ഫോർമാറ്റുകളുടെയും മോഡലുകളുടെയും പ്രധാന ഘടകങ്ങൾ
വസ്തുനിഷ്ഠമായ: അറ്റസ്റ്റേഷൻ ഫോർമാറ്റുകളും മോഡലുകളും സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകളുടെയോ ഇവന്റുകളുടെയോ വിശ്വാസ്യതയും ആധികാരികതയും പരിശോധിക്കുന്നു. സോഫ്റ്റ്വെയറിന്റെ സൃഷ്ടി, ഉത്ഭവം, ആശ്രിതത്വം, സുരക്ഷാ ആട്രിബ്യൂട്ടുകൾ തുടങ്ങിയ വിവരങ്ങൾ അവയിൽ ഉൾപ്പെടുന്നു.
Standardഐസേഷൻ: അറ്റസ്റ്റേഷൻ ഫോർമാറ്റുകളും മോഡലുകളും ലക്ഷ്യമിടുന്നത് standardഉപകരണങ്ങൾ, പ്ലാറ്റ്ഫോമുകൾ, ആവാസവ്യവസ്ഥകൾ എന്നിവയിലുടനീളം സ്ഥിരതയ്ക്കും പൊരുത്തത്തിനും വേണ്ടിയുള്ള പ്രക്രിയകൾ രൂപപ്പെടുത്തുക. വ്യവസായ അസോസിയേഷനുകൾ, standard-ക്രമീകരണ സ്ഥാപനങ്ങൾ, അല്ലെങ്കിൽ സമൂഹങ്ങൾ പലപ്പോഴും ഇവയെ നിർവചിക്കുന്നു standards. വ്യക്തമായ ആശയവിനിമയം ഉറപ്പാക്കുന്നതിന് അവ പൊതുവായ സ്കീമകൾ, ഡാറ്റാ ഘടനകൾ, പ്രോട്ടോക്കോളുകൾ എന്നിവ നൽകുന്നു.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ഫോർമാറ്റുകളുടെ തരങ്ങൾ
ഉത്ഭവം: എസ്എൽഎസ്എ (സോഫ്റ്റ്വെയർ അഷ്വറൻസിന്റെ സപ്ലൈ ചെയിൻ ലെവലുകൾ) പ്രോവനൻസ് ഫോർമാറ്റ് ഓപ്പൺ സോഴ്സ് വിതരണ ശൃംഖലകളിൽ വ്യാപകമായി സ്വീകരിക്കപ്പെടുന്ന ഒരു ഫോർമാറ്റാണ്. പരിസ്ഥിതി, ആശ്രിതത്വങ്ങൾ, ബിൽഡ് കമാൻഡുകൾ എന്നിവയുൾപ്പെടെ സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകൾ എങ്ങനെ നിർമ്മിക്കപ്പെട്ടു എന്നതിനെക്കുറിച്ചുള്ള വിശദമായ വിവരങ്ങൾ ഇത് നൽകുന്നു.
സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് (SBOM): SBOM സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകളുടെ ഫോർമാറ്റ് ചെയ്ത ഒരു ലിസ്റ്റ്, അവയുടെ ആശ്രിതത്വങ്ങളും ബന്ധങ്ങളും സഹിതം വാഗ്ദാനം ചെയ്യുന്നു. ഇത് സോഫ്റ്റ്വെയർ ബിൽഡ് കോമ്പോസിഷനെ സുതാര്യമാക്കുന്നു, സുരക്ഷ, അനുസരണം, ലൈസൻസ് ബാധ്യതകൾ എന്നിവ വിലയിരുത്താൻ പങ്കാളികളെ പ്രാപ്തരാക്കുന്നു.
ഇഷ്ടാനുസൃത ഫോർമാറ്റുകൾ: നിർദ്ദിഷ്ട അനുസരണ ആവശ്യങ്ങൾ അല്ലെങ്കിൽ വ്യവസായ ആവശ്യങ്ങൾ നിറവേറ്റുന്നതിനായി സ്ഥാപനങ്ങൾക്ക് സാക്ഷ്യപ്പെടുത്തൽ ഫോർമാറ്റുകൾ ഇഷ്ടാനുസൃതമാക്കാൻ കഴിയും. standards. ആവശ്യാനുസരണം അവർക്ക് അധിക മെറ്റാഡാറ്റ, ഓർഗനൈസേഷണൽ നയങ്ങളെ അടിസ്ഥാനമാക്കിയുള്ള മൂല്യനിർണ്ണയ നിയമങ്ങൾ, അല്ലെങ്കിൽ ക്രിപ്റ്റോഗ്രാഫിക് സംവിധാനങ്ങൾ എന്നിവ ചേർക്കാൻ കഴിയും.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ മോഡൽ ഘടകങ്ങൾ:
അറ്റസ്റ്റേഷൻ മോഡലുകളിൽ നിരവധി ഘടനാപരമായ ഘടകങ്ങൾ ഉൾപ്പെടുന്നു a standard അറ്റസ്റ്റേഷനിൽ എന്തൊക്കെ ഉൾപ്പെടുത്തണമെന്നും അത് എങ്ങനെ ഘടനാപരമാക്കണമെന്നും വ്യത്യസ്ത മോഡലുകൾ അല്ലെങ്കിൽ ഫോമുകൾ സൂചിപ്പിക്കുന്നു.
- കവര്: സാധാരണയായി ക്രിപ്റ്റോഗ്രാഫിക് ഡിജിറ്റൽ സിഗ്നേച്ചർ അല്ലെങ്കിൽ സർട്ടിഫിക്കറ്റ് വഴി സാക്ഷ്യപ്പെടുത്തൽ സന്ദേശത്തിന്റെ ആധികാരികതയും സമഗ്രതയും നൽകുന്നു.
- പ്രസ്താവന: സാക്ഷ്യപ്പെടുത്തിയ യഥാർത്ഥ ഉള്ളടക്കമോ പ്രസ്താവനയോ അടങ്ങിയിരിക്കുന്നു, അതായത്, സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റ്, അതിന്റെ ഉത്ഭവം അല്ലെങ്കിൽ അനുസരണ നില എന്നിവയെക്കുറിച്ചുള്ള വിശദാംശങ്ങൾ.
- കയ്യൊപ്പ്: ഉത്തരവാദിത്തവും ആധികാരികതയും ഉറപ്പാക്കിക്കൊണ്ട് സാക്ഷ്യപ്പെടുത്തൽ സൃഷ്ടിച്ച അറ്റസ്റ്ററെ സൂചിപ്പിക്കുന്നു.
- പ്രവചിക്കുക: സാക്ഷ്യപ്പെടുത്തൽ വിഷയത്തെക്കുറിച്ചുള്ള മെറ്റാഡാറ്റ ഇതിൽ അടങ്ങിയിരിക്കണം; ഇതിൽ ആർട്ടിഫാക്റ്റ് ആട്രിബ്യൂട്ടുകൾ, ആർട്ടിഫാക്റ്റ് പ്രോപ്പർട്ടികൾ അല്ലെങ്കിൽ അതിന്റെ അനുസരണ നില എന്നിവ ഉൾപ്പെടുന്നു.
- കെട്ട്: ബന്ധപ്പെട്ട രീതിയിൽ ബന്ധപ്പെട്ടിരിക്കുന്ന ഒന്നിലധികം സാക്ഷ്യപ്പെടുത്തലുകളുടെയോ ആർട്ടിഫാക്റ്റുകളുടെയോ ഒരു ശേഖരം, സാക്ഷ്യപ്പെടുത്തൽ ഡാറ്റയുടെ ഓർഗനൈസേഷനും മാനേജ്മെന്റും സുഗമമാക്കുന്നു.
പരസ്പര പ്രവർത്തനക്ഷമതയും ദത്തെടുക്കലും
ഉപയോഗിച്ച് standardസർട്ടിഫിക്കേഷൻ ഫോർമാറ്റുകളും മോഡലുകളും ഉപയോഗിച്ച്, നിലവിലുള്ള ഉപകരണങ്ങൾ, വർക്ക്ഫ്ലോകൾ അല്ലെങ്കിൽ സുരക്ഷാ ചട്ടക്കൂടുകൾ എന്നിവയിൽ അവ എളുപ്പത്തിൽ ഉൾക്കൊള്ളാൻ കഴിയും. ഇത് സുഗമമായ ദത്തെടുക്കൽ പ്രക്രിയ ഉറപ്പാക്കുന്നു. സോഫ്റ്റ്വെയർ വികസനത്തിലും വിന്യാസത്തിലും വ്യത്യസ്ത പരിതസ്ഥിതികളുടെ ഓട്ടോമേറ്റഡ് പ്രോസസ്സിംഗ്, സാധൂകരണം, സ്ഥിരീകരണം എന്നിവയ്ക്കും ഇത് അനുവദിക്കുന്നു.
സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷനുകളുടെ സുരക്ഷാ മികച്ച രീതികൾ
അറ്റസ്റ്റേഷനുകളിലെ മികച്ച രീതികൾ സോഫ്റ്റ്വെയർ വികസനത്തിലെയും അതിന്റെ വിതരണ ശൃംഖലയിലെയും മാർഗ്ഗനിർദ്ദേശങ്ങൾ, രീതികൾ, സമീപനങ്ങൾ എന്നിവയെ പരാമർശിക്കുന്നു, ഇത് അറ്റസ്റ്റേഷൻ പ്രക്രിയകളുടെ ഫലപ്രാപ്തി, സുരക്ഷ, വിശ്വാസ്യത എന്നിവ ഉറപ്പാക്കുന്നു. വിശ്വാസ്യത, സുതാര്യത, ഉത്തരവാദിത്തം എന്നിവയെ പിന്തുണയ്ക്കുന്ന ഒരു മികച്ച അറ്റസ്റ്റേഷൻ ചട്ടക്കൂട് സ്ഥാപനങ്ങൾക്ക് നൽകുന്നതിനുള്ള ചില പ്രധാന മികച്ച രീതികളിൽ ഇനിപ്പറയുന്നവ ഉൾപ്പെടുന്നു:
അറ്റസ്റ്റേഷനുകളുടെ പ്രാതിനിധ്യം
Standardഅറ്റസ്റ്റേഷനുകളുടെ പ്രാതിനിധ്യത്തിനായുള്ള ഫോർമാറ്റുകൾ, സ്കീമകൾ, പ്രോട്ടോക്കോളുകൾ എന്നിവയെ സംബന്ധിച്ചുള്ള വിവരങ്ങൾ പാലിക്കണം. വ്യവസായം ഉപയോഗിക്കുക standardതത്ഫലമായുണ്ടാകുന്ന പരിഹാരം സംവദിക്കുന്ന ഉപകരണങ്ങൾ, പ്ലാറ്റ്ഫോമുകൾ, ആവാസവ്യവസ്ഥകൾ എന്നിവയുമായി സ്ഥിരതയും പൊരുത്തവും ഉറപ്പാക്കാൻ സാധ്യമാകുന്നിടത്തെല്ലാം.
ആധികാരികതയും സമഗ്രതയും
സാക്ഷ്യപ്പെടുത്തലിന്റെയും അതിന്റെ ഉള്ളടക്കത്തിന്റെയും ഐഡന്റിറ്റി മാറ്റുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നതിന് ക്രിപ്റ്റോഗ്രാഫിക് ചിഹ്നങ്ങൾ, ഡിജിറ്റൽ സർട്ടിഫിക്കറ്റുകൾ അല്ലെങ്കിൽ ഹാഷ് ഫംഗ്ഷനുകൾ പോലുള്ള ശക്തമായ സംവിധാനങ്ങൾ നടപ്പിലാക്കുക, സാക്ഷ്യപ്പെടുത്തിയ ഡാറ്റയിൽ ഏതെങ്കിലും തരത്തിലുള്ള കൃത്രിമത്വം, വ്യാജവൽക്കരണം അല്ലെങ്കിൽ മറ്റ് അനധികൃത പരിഷ്കാരങ്ങൾ എന്നിവയിൽ നിന്ന് പരിരക്ഷിക്കുക.
ആക്സസ് നിയന്ത്രണവും അംഗീകാരവും
അറിയേണ്ടതിന്റെ ആവശ്യകത അല്ലെങ്കിൽ കുറഞ്ഞ ആനുകൂല്യം എന്ന തത്വങ്ങൾ പാലിച്ചുകൊണ്ട്, സാക്ഷ്യപ്പെടുത്തൽ ഡാറ്റ ആർക്കൊക്കെ ആക്സസ് ചെയ്യാനാകുമെന്ന് പരിമിതപ്പെടുത്തുന്നതിന് ആക്സസ് നിയന്ത്രണ, അംഗീകാര നിയമങ്ങൾ നടപ്പിലാക്കുക. ശരിയായ ആളുകൾക്കോ സിസ്റ്റങ്ങൾക്കോ മാത്രമേ സാക്ഷ്യപ്പെടുത്തലുകൾ സൃഷ്ടിക്കാനോ മാറ്റാനോ കാണാനോ അനുമതി ഉണ്ടായിരിക്കാവൂ. ഇത് അനധികൃത ആക്സസ് തടയുകയും ഡാറ്റ സുരക്ഷിതമായി നിലനിർത്തുകയും ചെയ്യുന്നു.
ശേഖരണം
എൻക്രിപ്റ്റ് ചെയ്തതും, ആക്സസ് നിയന്ത്രിതവും, ഡാറ്റ രഹസ്യാത്മകതയും പ്രതിരോധശേഷിയും നിലനിർത്തുന്നതിന് ഓഡിറ്റ് ട്രെയിലുകളുള്ളതുമായ സുരക്ഷിതവും കൃത്രിമം തടയുന്നതുമായ കണ്ടെയ്നറുകളിലോ ശേഖരങ്ങളിലോ സാക്ഷ്യപ്പെടുത്തലുകൾ സൂക്ഷിക്കുക. സ്ഥിരീകരണത്തിനോ ഓഡിറ്റ് ആവശ്യങ്ങൾക്കോ ആവശ്യമുള്ളപ്പോൾ അവ എളുപ്പത്തിൽ ലഭ്യമാകണം.
ലൈഫ് സൈക്കിൾ മാനേജുമെന്റ്
അറ്റസ്റ്റേഷൻ ലൈഫ് സൈക്കിൾ മാനേജ്മെന്റിനായി, സൃഷ്ടിക്കൽ, സാധൂകരണം, കാലഹരണപ്പെടൽ, അസാധുവാക്കൽ എന്നിവയുൾപ്പെടെ വ്യക്തമായ പ്രക്രിയകൾ സ്ഥാപിക്കുക. സോഫ്റ്റ്വെയർ ബിൽഡുകൾ, ഡിപൻഡൻസികൾ അല്ലെങ്കിൽ സുരക്ഷാ നിലകളിലെ മാറ്റങ്ങൾ പ്രതിഫലിപ്പിക്കുന്നതിന് അറ്റസ്റ്റേഷനുകൾ പതിവായി അപ്ഡേറ്റ് ചെയ്യുക.
ഓഡിറ്റിംഗ് ആൻഡ് മോണിറ്ററിംഗ്
സൃഷ്ടി, സ്ഥിരീകരണം, ഉപഭോഗം എന്നിവയുൾപ്പെടെയുള്ള സാക്ഷ്യപ്പെടുത്തൽ പ്രവർത്തനങ്ങൾ ട്രാക്ക് ചെയ്യുന്നതിനും ഓഡിറ്റ് ചെയ്യുന്നതിനുമായി ഓഡിറ്റിംഗ്, മോണിറ്ററിംഗ് സംവിധാനങ്ങൾ സജ്ജമാക്കുക. ഇത് സാക്ഷ്യപ്പെടുത്തലിനുള്ളിലെ സുരക്ഷാ സംഭവങ്ങൾ സമയബന്ധിതമായി കണ്ടെത്താനും പ്രതികരിക്കാനും അനുവദിക്കുന്നു.
മൂന്നാം കക്ഷികളുമായി എളുപ്പത്തിൽ സംയോജിപ്പിക്കാം
സോഫ്റ്റ്വെയർ വികസന, വിതരണ ശൃംഖല ആവാസവ്യവസ്ഥയിൽ ഉപയോഗിക്കുന്ന മൂന്നാം കക്ഷി ഉപകരണങ്ങൾ, സേവനങ്ങൾ അല്ലെങ്കിൽ പ്ലാറ്റ്ഫോമുകൾ എന്നിവയുമായി അറ്റസ്റ്റേഷൻ പ്രക്രിയകളുടെ എളുപ്പത്തിലുള്ള സംയോജനം ഉറപ്പാക്കുക, അതിൽ ഇവ ഉൾപ്പെടുന്നു: CI/CD pipelineകൾ, ആർട്ടിഫാക്റ്റ് റിപ്പോസിറ്ററികൾ, വൾനറബിലിറ്റി സ്കാനറുകൾ, പോളിസി എൻഫോഴ്സ്മെന്റ് എഞ്ചിനുകൾ എന്നിവ.
സുതാര്യതയും ഡോക്യുമെൻ്റേഷനും
സാക്ഷ്യപ്പെടുത്തൽ പ്രക്രിയകളിലും നയങ്ങളിലും നടപടിക്രമങ്ങളിലും തുറന്ന മനസ്സും ഡോക്യുമെന്റേഷനും നിലനിർത്തുക. ഉൾപ്പെട്ടിരിക്കുന്ന എല്ലാ കക്ഷികളും മനസ്സിലാക്കുകയും ഉത്തരവാദിത്തമുള്ളവരാണെന്ന് ഉറപ്പാക്കുകയും ചെയ്യുന്നതിനായി സാക്ഷ്യപ്പെടുത്തലുകൾ സൃഷ്ടിക്കുന്നതിനും പരിശോധിക്കുന്നതിനും വ്യാഖ്യാനിക്കുന്നതിനുമുള്ള യുക്തി, മാനദണ്ഡങ്ങൾ, രീതിശാസ്ത്രങ്ങൾ എന്നിവ രേഖപ്പെടുത്തുക.
പരിശീലനവും ബോധവൽക്കരണവും
ഡെവലപ്പർമാർ, സുരക്ഷാ പ്രാക്ടീഷണർമാർ, ഓഡിറ്റർമാർ തുടങ്ങിയ അറ്റസ്റ്റേഷൻ പ്രക്രിയയിൽ ഉൾപ്പെട്ടിരിക്കുന്ന എല്ലാ ഉദ്യോഗസ്ഥർക്കും പരിശീലനവും അവബോധ പരിപാടികളും നൽകുക, അവരുടെ റോളുകൾ, ഉത്തരവാദിത്തങ്ങൾ, അറ്റസ്റ്റേഷനുള്ള മികച്ച രീതികൾ എന്നിവ അവർ മനസ്സിലാക്കുന്നുവെന്ന് ഉറപ്പാക്കുക.
തുടർച്ചയായ മെച്ചപ്പെടുത്തൽ
സാങ്കേതികവിദ്യ, ഭരണ ചട്ടക്കൂടുകൾക്കുള്ളിൽ ഫീഡ്ബാക്ക്, അവലോകനങ്ങൾ, ആവർത്തിച്ചുള്ള മെച്ചപ്പെടുത്തലുകൾ എന്നിവയിലൂടെ തുടർച്ചയായ മെച്ചപ്പെടുത്തലിന്റെ ഒരു സംസ്കാരം വളർത്തിയെടുക്കുക. മാറിക്കൊണ്ടിരിക്കുന്ന അപകടസാധ്യതകൾ, നിയന്ത്രണങ്ങൾ എന്നിവയുമായി പൊരുത്തപ്പെടുന്നതിന് സാക്ഷ്യപ്പെടുത്തൽ രീതികൾ പതിവായി വിലയിരുത്തുകയും പരിഷ്കരിക്കുകയും ചെയ്യുക, standards.
സൈജെനിയുടെ സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ പരിഹാരം: സൈബർ സുരക്ഷയ്ക്കുള്ള നിലവാരം ഉയർത്തുന്നു
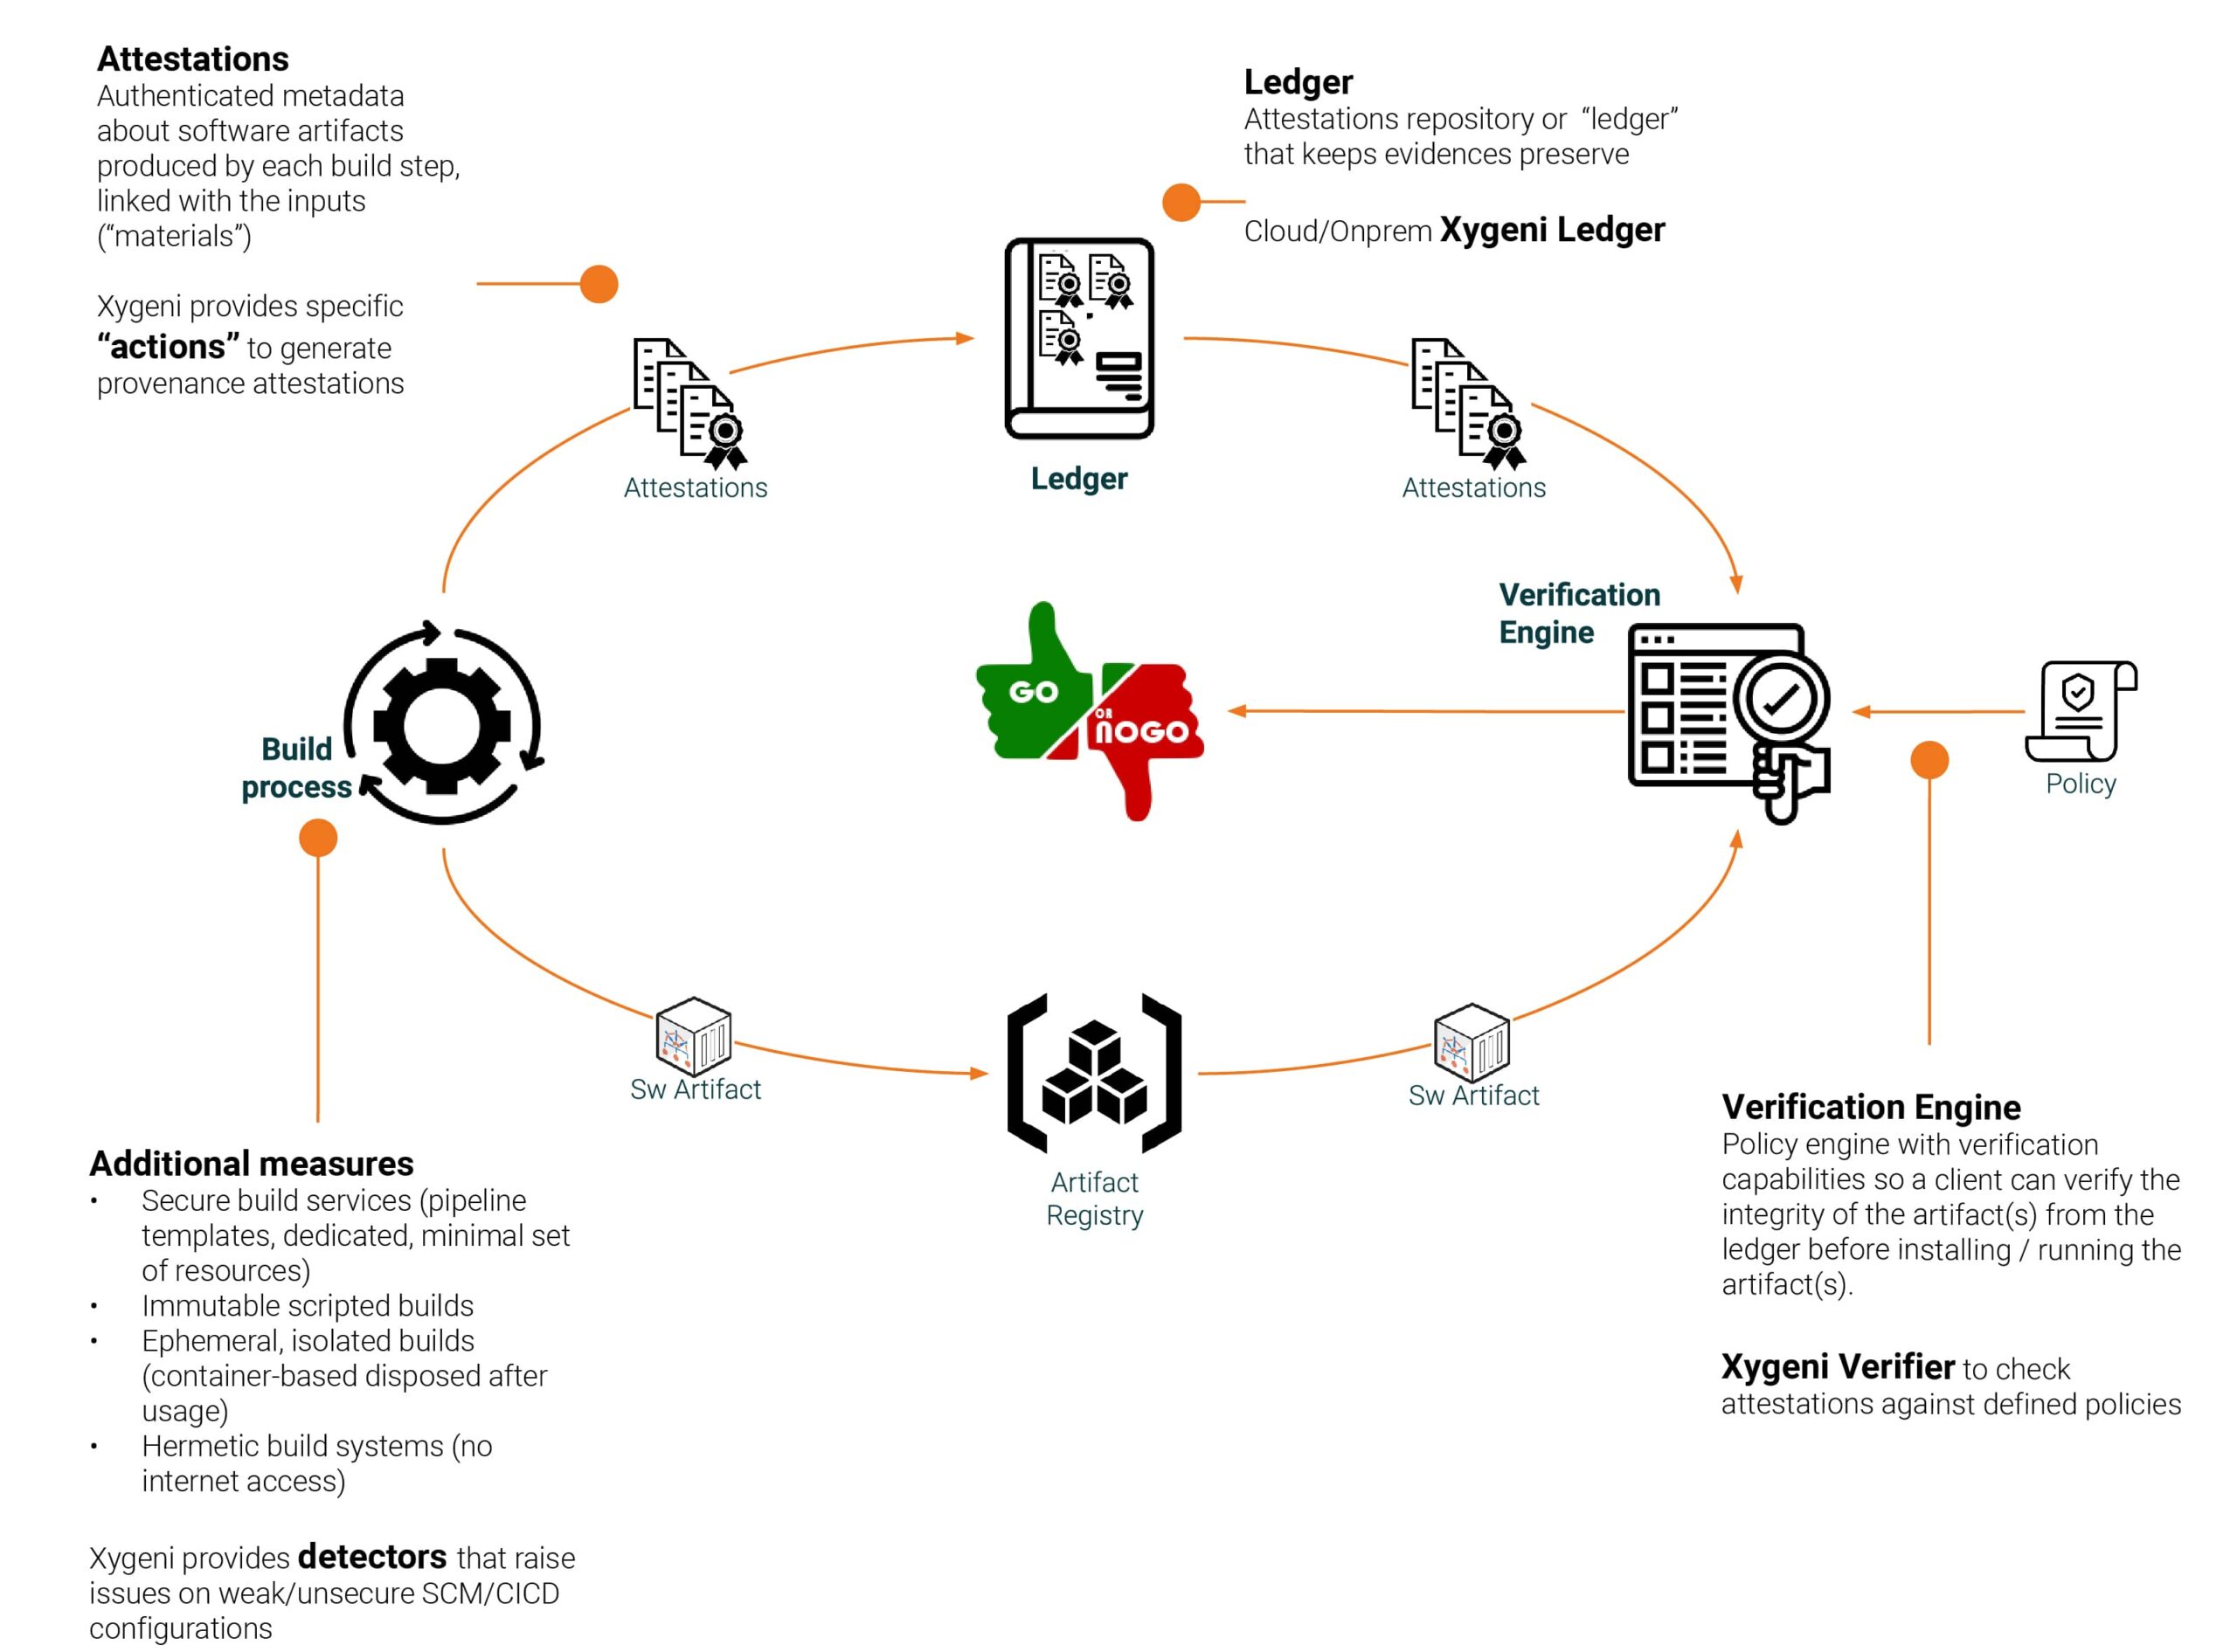
Xygeni യുടെ സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ സൊല്യൂഷൻ സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിന്റെ ഓരോ ഭാഗവും ഉറപ്പാക്കുന്നു (SDLC) ഉയർന്ന സുരക്ഷയും അനുസരണവും പാലിക്കുന്നു standards. നിങ്ങളുടെ CI/CD pipelines, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ നിർമ്മാണം മുതൽ വിന്യാസം വരെ സുരക്ഷിതമായും കേടുകൂടാതെയും നിലനിൽക്കുന്നുവെന്ന് Xygeni തെളിവ് നൽകുന്നു.
സൈജെനിയുടെ പ്ലാറ്റ്ഫോം സുരക്ഷിതമായി കൈകാര്യം ചെയ്യുന്നു build attestations സാക്ഷ്യപ്പെടുത്തലുകൾ സൃഷ്ടിക്കുകയും സംഭരിക്കുകയും പരിശോധിക്കുകയും ചെയ്യുന്ന ഒരു ഓട്ടോമേറ്റഡ് സിസ്റ്റം വഴി. കോഡിൽ നിന്ന് വിന്യാസത്തിലേക്കുള്ള നിങ്ങളുടെ സോഫ്റ്റ്വെയറിന്റെ യാത്ര നിരീക്ഷിക്കുകയും പരിശോധിക്കുകയും കൃത്രിമത്വത്തിൽ നിന്ന് സംരക്ഷിക്കുകയും ചെയ്യുന്നുവെന്ന് ഇത് ഉറപ്പാക്കുന്നു. നിങ്ങളുടെ കോഡിൽ പ്രവേശിക്കുന്നതിൽ നിന്ന് അനധികൃത മാറ്റങ്ങളോ ദുർബലതകളോ തടയുന്നതിനും, ഒരു വിശ്വാസ്യത ശൃംഖല കെട്ടിപ്പടുക്കുന്നതിനും ഞങ്ങളുടെ പരിഹാരം സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകൾക്കായുള്ള സപ്ലൈ ചെയിൻ ലെവലുകൾ (SLSA) സാക്ഷ്യപ്പെടുത്തലുകൾ ഉപയോഗിക്കുന്നു.
സൈജെനിയുടെ അറ്റസ്റ്റേഷൻ സൊല്യൂഷന്റെ പ്രധാന സവിശേഷതകൾ:
- പൂർണ്ണ ഓട്ടോമേഷൻ: നിർമ്മാണ പ്രക്രിയയിൽ സാക്ഷ്യപ്പെടുത്തലുകൾ സ്വയമേവ സൃഷ്ടിക്കപ്പെടുന്നു, ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ സുരക്ഷ പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. standardമാനുവൽ ഇടപെടൽ ഇല്ലാതെ.
- ഇൻ-ടോ അറ്റസ്റ്റേഷൻ പ്രവചനം: ഈ standard അറ്റസ്റ്റേഷനുകൾക്കായുള്ള ഫോർമാറ്റ് സോഫ്റ്റ്വെയറിന്റെ വികസന പ്രക്രിയയുടെ വ്യക്തവും രേഖപ്പെടുത്തിയതുമായ ഒരു വിവരണം നൽകുന്നു, ഇത് സുതാര്യത ഉറപ്പാക്കുന്നു...
- പരിശോധനാ എഞ്ചിൻ: സൈജെനിയുടെ പ്ലാറ്റ്ഫോമിൽ ശക്തമായ ഒരു വെരിഫിക്കേഷൻ എഞ്ചിൻ, അനുസരണവും സാധുതയും ഉറപ്പാക്കുന്നതിന് മുൻകൂട്ടി നിശ്ചയിച്ച നയങ്ങളുള്ള ക്രോസ്-റഫറൻസിംഗ് അറ്റസ്റ്റേഷനുകൾ എന്നിവ ഉൾപ്പെടുന്നു.
- സുരക്ഷിത സംഭരണം: അറ്റസ്റ്റേഷനുകൾ എൻക്രിപ്റ്റ് ചെയ്ത് സുരക്ഷിതമായി സൂക്ഷിക്കുന്നു, ഇത് കൃത്രിമത്വത്തിൽ നിന്ന് സംരക്ഷിക്കുന്നു...
- ഉത്ഭവവും SBOM സംയോജനം: സൈജെനിയുടെ പരിഹാരം സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസുമായി സംയോജിപ്പിച്ചിരിക്കുന്നു (SBOM) എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും വിശദമായ വിവരണം നൽകുന്നതിന്, ഓപ്പൺ സോഴ്സ്, പ്രൊപ്രൈറ്ററി ഡിപൻഡൻസികളുടെ പൂർണ്ണമായ കണ്ടെത്തൽ ഉറപ്പാക്കുന്നതിന്.
Xygeni യുടെ അറ്റസ്റ്റേഷൻ സൊല്യൂഷൻ ഉപയോഗിക്കുന്നതിലൂടെ, കമ്പനികൾക്ക് അവരുടെ സുരക്ഷ സജീവമായി മെച്ചപ്പെടുത്താനും, പുതിയ ഭീഷണികൾക്ക് മുന്നിൽ നിൽക്കാനും, NIST പോലുള്ള മാറിക്കൊണ്ടിരിക്കുന്ന നിയമങ്ങൾ പാലിക്കാനും കഴിയും, എസ്എൽഎസ്എ standards. ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ വിശ്വാസം വളർത്തുകയും കർശനമായ അനുസരണ ആവശ്യകതകൾ നിറവേറ്റാൻ സഹായിക്കുകയും സുരക്ഷിതവും ശക്തവുമായ ഒരു വികസന പ്രക്രിയ സൃഷ്ടിക്കുകയും ചെയ്യുന്നു.
സ്വീകരിക്കാൻ ആഗ്രഹിക്കുന്ന സ്ഥാപനങ്ങൾക്ക് Software Supply Chain Security (SSCS), സൈജെനിയുടെ അറ്റസ്റ്റേഷൻ ഉപകരണങ്ങൾ വികസനത്തിന്റെ ഓരോ ഘട്ടത്തിലും സമാനതകളില്ലാത്ത ദൃശ്യപരത, നിയന്ത്രണം, ആത്മവിശ്വാസം എന്നിവ വാഗ്ദാനം ചെയ്യുന്നു.

