






ഉള്ളടക്ക പട്ടിക
വാട്ടർഫാൾ പോലുള്ള പരമ്പരാഗത സോഫ്റ്റ്വെയർ വികസന രീതികളിൽ നിന്ന് അജൈൽ, ഡെവോപ്സ് എന്നിവയിലേക്കുള്ള മാറ്റം കൂടുതൽ കാര്യക്ഷമവും വഴക്കമുള്ളതും സഹകരണപരവുമായ സമീപനങ്ങളിലേക്കുള്ള ഒരു പ്രകടമായ മാറ്റത്തെ പ്രതിനിധീകരിക്കുന്നു. ഈ പരിണാമത്തിന്റെ കാതൽ തുടർച്ചയായ സംയോജനവും തുടർച്ചയായ വിന്യാസ രീതികളും സുരക്ഷയിൽ ലയിപ്പിച്ച ശ്രദ്ധയും ആണ് - ഇത് അറിയപ്പെടുന്നത് DevSecOps— നിയമങ്ങൾ മാറ്റിയെഴുതുകയും സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ ഭൂപ്രകൃതിയെ പരിവർത്തനം ചെയ്യുകയും ചെയ്യുക. സോഫ്റ്റ്വെയർ ഗുണനിലവാരം മെച്ചപ്പെടുത്തുന്നതിനും, ഡെലിവറി ത്വരിതപ്പെടുത്തുന്നതിനും, അവരുടെ സേവനങ്ങളിൽ സുരക്ഷ സന്നിവേശിപ്പിക്കുന്നതിനുമുള്ള വഴികൾ തേടുന്ന ടീമുകൾക്ക്. pipelineഏറ്റവും മികച്ചത് സ്വീകരിക്കുന്നത് CI/CD പരിശീലനങ്ങളാണ് പ്രധാനം.
എന്നതിന്റെ പ്രാധാന്യം CI/CD ആധുനിക വികസനത്തിൽ
CI/CD കോഡിൽ നിന്നുള്ള യാത്ര ഓട്ടോമേറ്റ് ചെയ്യുന്നതിലൂടെ വികസന ടീമുകൾ ബഗുകൾ ഇല്ലാതാക്കുന്നതിനും, സോഫ്റ്റ്വെയർ ഗുണനിലവാരം മെച്ചപ്പെടുത്തുന്നതിനും, അപ്ഡേറ്റുകളുടെ വിതരണം വേഗത്തിലാക്കുന്നതിനും മികച്ച രീതികൾ പരിവർത്തനം ചെയ്യുന്നു. commit DevSecOps-ൽ തുടക്കം മുതൽ തന്നെ സുരക്ഷ സജ്ജീകരിച്ചിരിക്കുമ്പോൾ, സുരക്ഷിതമായ ആപ്ലിക്കേഷനുകൾ കാര്യക്ഷമമായി നിർമ്മിക്കുന്നതിനുള്ള ഒരു ഉറച്ച അടിത്തറയാണ് ഇത് ഒരുക്കുന്നത്.
വിവേകം CI/CD മികച്ച രീതികൾ
തുടർച്ചയായ സംയോജനം (CI): ഗുണനിലവാരത്തിനും വേഗതയ്ക്കും ഒരു മൂലക്കല്ല്
സിഐ എന്താണ്?
തുടർച്ചയായ സംയോജനം എന്നത് ഒരു പങ്കിട്ട ശേഖരത്തിലേക്ക് കോഡ് മാറ്റങ്ങൾ ഇടയ്ക്കിടെ സംയോജിപ്പിക്കുന്ന രീതിയാണ്, അവിടെ ഓട്ടോമേറ്റഡ് ടെസ്റ്റുകൾ പ്രവർത്തിപ്പിക്കുകയും ഉയർന്ന കോഡ് ഗുണനിലവാരവും നേരത്തെയുള്ള ബഗ് കണ്ടെത്തലും ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
CI യുടെ പ്രയോജനങ്ങൾ:
- ബഗ് നേരത്തെ കണ്ടെത്തൽ: ഓട്ടോമേറ്റിംഗ് ടെസ്റ്റുകൾ പ്രശ്നങ്ങൾ നേരത്തേ തിരിച്ചറിയാൻ സഹായിക്കുന്നു, അതുവഴി പിന്നീടുള്ള പരിഹാര ചെലവ് കുറയ്ക്കുന്നു.
- മെച്ചപ്പെട്ട കോഡ് ഗുണനിലവാരം: കോഡ് ഗുണനിലവാരം പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. standardലയിപ്പിക്കുന്നതിന് മുമ്പ്, ഒരു സ്ഥിരതയുള്ള കോഡ്ബേസിലേക്ക് സംഭാവന ചെയ്യുന്നു.
- വേഗത്തിലുള്ള ഫീഡ്ബാക്ക് ലൂപ്പ്: ഡെവലപ്പർമാർക്ക് ഉടനടി ഫീഡ്ബാക്ക് നൽകുന്നു, അതുവഴി ദ്രുത ക്രമീകരണങ്ങൾ സാധ്യമാക്കുന്നു.
തുടർച്ചയായ വിന്യാസം (CD): സോഫ്റ്റ്വെയർ ഡെലിവറി കാര്യക്ഷമമാക്കൽ
സിഡി എന്താണ്?
തുടർച്ചയായ വിന്യാസം വിവിധ പരിതസ്ഥിതികളിലേക്കുള്ള ആപ്ലിക്കേഷനുകളുടെ ഡെലിവറി ഓട്ടോമേറ്റ് ചെയ്യുന്നു, ഇത് ഏറ്റവും പുതിയ സവിശേഷതകളും പരിഹാരങ്ങളും ഉപയോക്താക്കൾക്ക് എളുപ്പത്തിൽ ലഭ്യമാക്കുന്നു.
സിഡിയുടെ ഗുണങ്ങൾ:
- കാര്യക്ഷമമായ വിന്യാസ പ്രക്രിയ: മനുഷ്യ പിശകുകൾ കുറയ്ക്കുകയും വിപണി സന്നദ്ധത ത്വരിതപ്പെടുത്തുകയും ചെയ്യുന്നു.
- മെച്ചപ്പെടുത്തിയ ഉൽപ്പാദനക്ഷമത: വിന്യാസ ജോലികളേക്കാൾ നവീകരണത്തിൽ കൂടുതൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ ഡെവലപ്പർമാരെ അനുവദിക്കുന്നു.
- വർദ്ധിച്ച റിലീസ് ഫ്രീക്വൻസി: അപ്ഡേറ്റുകൾ വേഗത്തിലും കാര്യക്ഷമമായും പുറത്തിറക്കാൻ സഹായിക്കുന്നു, ഉപയോക്തൃ ആവശ്യങ്ങൾ ഉടനടി നിറവേറ്റുന്നു.
നടപ്പിലാക്കുന്നു CI/CD വിജയത്തിനായുള്ള മികച്ച സമ്പ്രദായങ്ങൾ
1. സുരക്ഷിത കോഡിംഗ് രീതികൾ
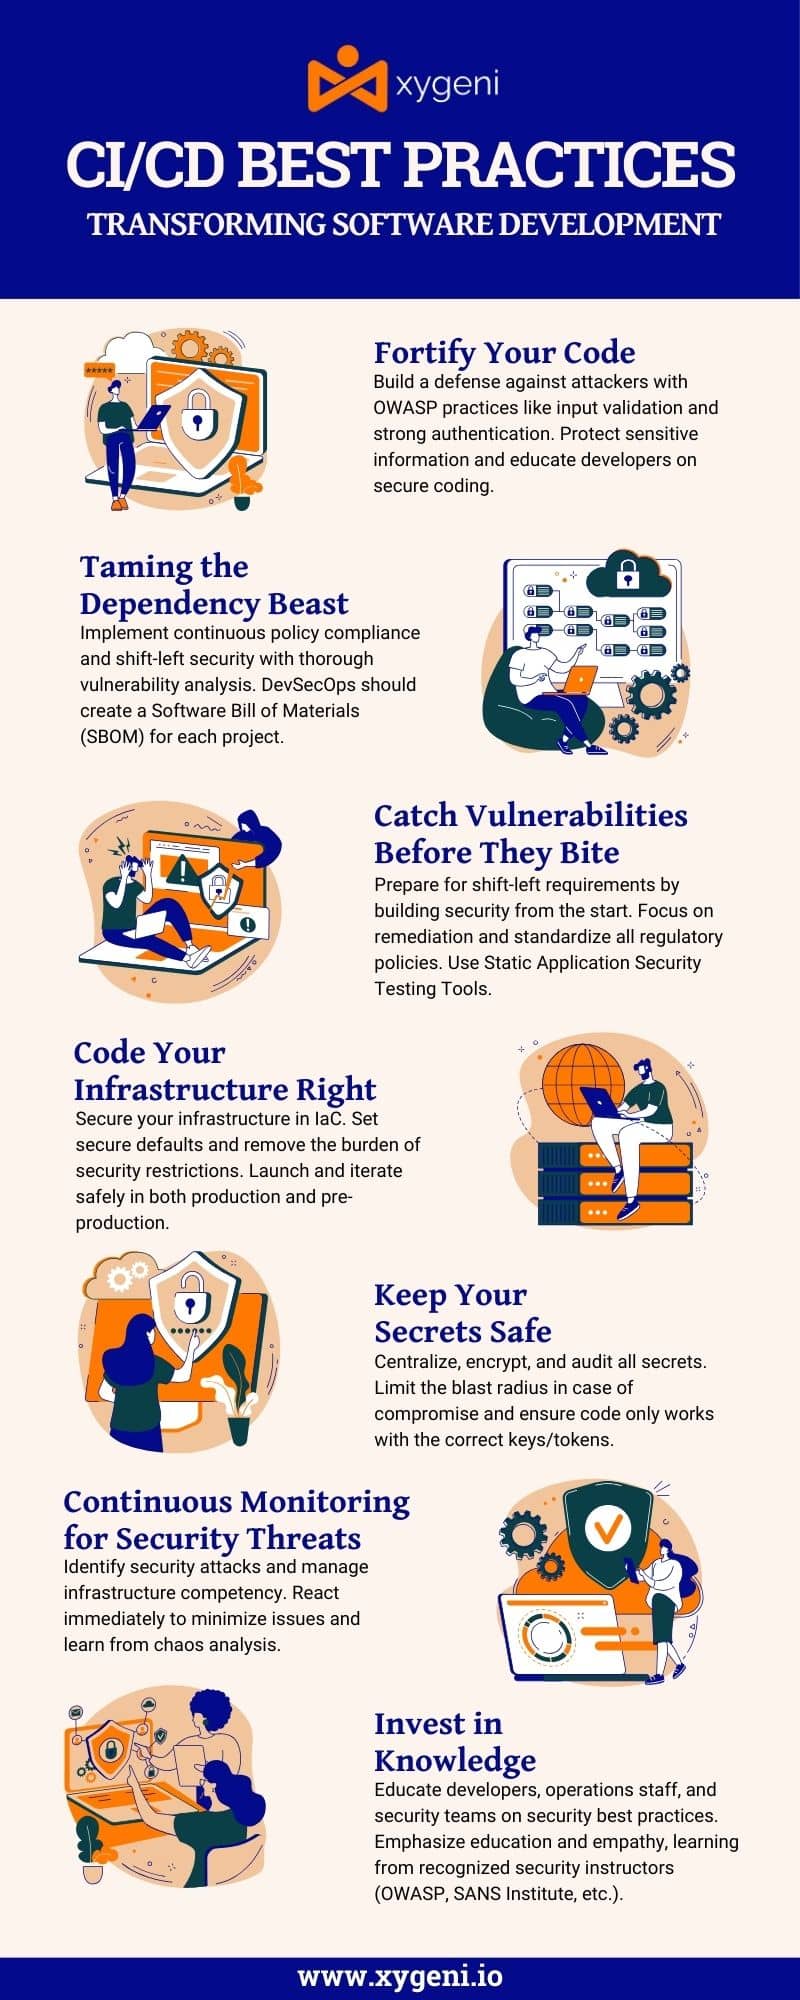
ആക്രമണങ്ങളെ ചെറുക്കാൻ കഴിയുന്ന സോഫ്റ്റ്വെയർ വികസിപ്പിക്കുന്നതിന് സുരക്ഷിത കോഡിംഗ് രീതികൾ അടിസ്ഥാനപരമാണ്. OWASP സെക്യൂർ കോഡിംഗ് പ്രാക്ടീസസ് ക്വിക്ക് റഫറൻസ് ഗൈഡ് സോഫ്റ്റ്വെയർ വികസന ചക്രത്തിലുടനീളം ഡെവലപ്പർമാർ നടപ്പിലാക്കേണ്ട നിർണായക സുരക്ഷാ നടപടികൾ വിവരിക്കുന്ന വിപുലമായ ഒരു മാനുവലായി ഇത് പ്രവർത്തിക്കുന്നു.
പ്രധാന സമ്പ്രദായങ്ങളിൽ ഇവ ഉൾപ്പെടുന്നു:
- ഇൻപുട്ട് മൂല്യനിർണ്ണയം: SQL ഇഞ്ചക്ഷൻ പോലുള്ള ഇഞ്ചക്ഷൻ ആക്രമണങ്ങൾ തടയുന്നതിന്, GET, POST അഭ്യർത്ഥനകൾ, കുക്കികൾ, ബാഹ്യ സിസ്റ്റങ്ങളിൽ നിന്നുള്ള ഡാറ്റ എന്നിവയുൾപ്പെടെ എല്ലാ ഇൻകമിംഗ് ഡാറ്റയും പരിശോധിക്കുക.
- ഔട്ട്പുട്ട് എൻകോഡിംഗ്: ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) പോലുള്ള ഇഞ്ചക്ഷൻ പിഴവുകൾ തടയുന്നതിന് ബ്രൗസറുകളിലേക്കോ മറ്റ് സിസ്റ്റങ്ങളിലേക്കോ ഉള്ള ഡാറ്റ ഔട്ട്പുട്ട് എൻകോഡ് ചെയ്തിട്ടുണ്ടെന്ന് ഉറപ്പാക്കുക, എല്ലാ ഔട്ട്പുട്ട് ഡാറ്റയും എക്സിക്യൂട്ടബിൾ കോഡായിട്ടല്ല, ലിറ്ററൽ ഡാറ്റയായി കണക്കാക്കുന്നു.
- പ്രാമാണീകരണവും പാസ്വേഡ് മാനേജ്മെന്റും: സുരക്ഷിതമായ പ്രാമാണീകരണ പ്രക്രിയകളും പാസ്വേഡ് മാനേജ്മെന്റും അത്യന്താപേക്ഷിതമാണ്. ബ്രൂട്ട് ഫോഴ്സ് ആക്രമണങ്ങളെ തടയുന്നതിന് പാസ്വേഡ് സംഭരണത്തിനായി ഒരു നീണ്ട ഉപ്പിനൊപ്പം ശക്തമായ ക്രിപ്റ്റോഗ്രാഫിക് ഹാഷ് ഫംഗ്ഷനുകൾ ഉപയോഗിക്കുക.
- പിശകുകളും ഒഴിവാക്കലുകളും കൈകാര്യം ചെയ്യൽ: ആക്രമണകാരികൾ പിശക് സന്ദേശങ്ങളിലൂടെ സിസ്റ്റം വിവരങ്ങൾ ചോർത്തുന്നത് തടയാൻ പിശകുകളും ഒഴിവാക്കലുകളും ഒരേപോലെ കൈകാര്യം ചെയ്യണം.
- കോൺഫിഗറേഷൻ മാനേജ്മെൻ്റ്: വിവര ചോർച്ച തടയുന്നതിന് സിസ്റ്റത്തിന്റെയും ആപ്ലിക്കേഷൻ കോൺഫിഗറേഷനുടെയും സുരക്ഷിതമായ മാനേജ്മെന്റ്.
- സെൻസിറ്റീവ് ഡാറ്റ സംരക്ഷണം: സാമ്പത്തികം, ആരോഗ്യ സംരക്ഷണം, വ്യക്തിഗത വിവരങ്ങൾ തുടങ്ങിയ സെൻസിറ്റീവ് ഡാറ്റ സുരക്ഷിതമായി കൈകാര്യം ചെയ്യേണ്ടത് അത്യന്താപേക്ഷിതമാണ്.
- എക്സ്എംഎൽ പാഴ്സിംഗ്: വെബ് ആപ്ലിക്കേഷനുകളിൽ XML വ്യാപകമായി ഉപയോഗിക്കപ്പെടുന്നതിനാലും അവ ആക്രമണങ്ങൾക്ക് വിധേയമാക്കാൻ സാധ്യതയുള്ളതിനാലും, അത് സുരക്ഷിതമായി കൈകാര്യം ചെയ്യുന്നുണ്ടെന്ന് ഉറപ്പാക്കുക.
- ഫയലുകളുടെയും ഉറവിടങ്ങളുടെയും സംരക്ഷണം: സെൻസിറ്റീവ് ഫയലുകളിലേക്കും ഡയറക്ടറികളിലേക്കും അനധികൃത ആക്സസ് തടയുന്നതിന് ഫയൽ സിസ്റ്റങ്ങളിലേക്കും ഉറവിടങ്ങളിലേക്കുമുള്ള ആക്സസ് സംരക്ഷിക്കുക.
- സന്ദേശമയയ്ക്കൽ സുരക്ഷ: സുരക്ഷിതമായ സന്ദേശ ആശയവിനിമയം, പ്രത്യേകിച്ച് ബിസിനസ് പ്രക്രിയകൾക്കായി XML ഉപയോഗിക്കുമ്പോൾ.
- ഡാറ്റ പരിരക്ഷ: സംഭരണത്തിലും ഗതാഗതത്തിലും സെൻസിറ്റീവ് ഡാറ്റയ്ക്ക് ശക്തമായ സംരക്ഷണം നടപ്പിലാക്കുക.
2. ആശ്രിതത്വ മാനേജ്മെന്റ്
നിങ്ങളുടെ പ്രോജക്റ്റ് ആശ്രയിക്കുന്ന ബാഹ്യ ലൈബ്രറികളുടെയും പാക്കേജുകളുടെയും ട്രാക്ക് സൂക്ഷിക്കുന്നതും ആവശ്യമുള്ളപ്പോൾ അവ അപ്ഡേറ്റ് ചെയ്യുന്നതും ഉൾപ്പെടുന്ന ഒരു നിർണായക സോഫ്റ്റ്വെയർ വികസന ജോലിയാണ് ഡിപൻഡൻസി മാനേജ്മെന്റ്. പ്രോജക്റ്റ് ടീമുകൾ ഘടകങ്ങൾ നിലവിലുള്ളതും സുരക്ഷിതവുമായി നിലനിർത്തുന്നതും, അപകടസാധ്യതകൾ കുറയ്ക്കുന്നതും, ആക്രമണകാരികളിൽ നിന്ന് സ്വയം സംരക്ഷിക്കുന്നതും ഇങ്ങനെയാണ്. ഇന്നത്തെ സോഫ്റ്റ്വെയറിന്റെ സങ്കീർണ്ണതയും പരസ്പരബന്ധിതമായ സ്വഭാവവും കണക്കിലെടുക്കുമ്പോൾ, കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ഒരൊറ്റ ഘടകം മുഴുവൻ ആപ്ലിക്കേഷന്റെയും സുരക്ഷയെ ദുർബലപ്പെടുത്തും. പോലുള്ള ഉപകരണങ്ങൾ സൈജെനി CI/CD സുരക്ഷ പാലിക്കലും NIST യുടെ മാർഗ്ഗനിർദ്ദേശങ്ങൾ software supply chain security നിർണായകമായ രീതികളാണ്.
ഫലപ്രദമായ ആശ്രിതത്വ മാനേജ്മെന്റ് നടപ്പിലാക്കൽ
- ഓട്ടോമേറ്റഡ് വൾനറബിലിറ്റി സ്കാനിംഗ്: പോലുള്ള ഉപകരണങ്ങൾ സൈജെനി ഓപ്പൺ സോഴ്സ് സുരക്ഷ അറിയപ്പെടുന്ന ദുർബലതകളുടെ (നാഷണൽ ദുർബലത ഡാറ്റാബേസ് [NVD] പോലുള്ളവ) ഡാറ്റാബേസുകൾക്കെതിരെ പ്രോജക്റ്റ് ഡിപൻഡൻസികളുടെ ഓട്ടോമേറ്റഡ് സ്കാനിംഗ് നൽകുന്നു. കഴിയുന്നത്ര നേരത്തെ ഈ ദുർബലതകൾ കണ്ടെത്തേണ്ടത് അത്യാവശ്യമാണ്.
- തുടർച്ചയായ നിരീക്ഷണം: വികസന സമയത്ത് മാത്രമല്ല, ആപ്ലിക്കേഷന്റെ മുഴുവൻ ജീവിതചക്രത്തിലും പുതിയ ദുർബലതകൾക്കായുള്ള ആശ്രിതത്വങ്ങൾ തുടർച്ചയായി നിരീക്ഷിക്കുക. ഇത് ഇതിൽ സംയോജിപ്പിക്കാൻ കഴിയും CI/CD pipeline അതുകൊണ്ട് തന്നെ ഉയർന്നുവരുന്ന ദുർബലതകളേക്കാൾ അത് എപ്പോഴും ഒരു പടി മുന്നിലാണ്.
- ഓട്ടോമേറ്റഡ് പാച്ച് മാനേജ്മെന്റ്: അപകടസാധ്യതകൾ തിരിച്ചറിയുക മാത്രമല്ല, കൂടുതൽ സുരക്ഷിതമായ പതിപ്പിലേക്ക് ഒരു ഡിപൻഡൻസി അപ്ഡേറ്റ് ചെയ്യുന്ന പ്രക്രിയ ഓട്ടോമേറ്റ് ചെയ്യുകയും ചെയ്യുന്ന ഒരു ഉപകരണം ഉപയോഗിക്കുക. ഇത് ഡിപൻഡൻസികൾ കാലികമായി നിലനിർത്തുന്നതിന്റെ തുടർച്ചയായ മാനുവൽ ഓവർഹെഡ് കുറയ്ക്കുന്നു.
- നയ നിർവഹണം: മൂന്നാം കക്ഷി ആശ്രിതത്വങ്ങളുടെ കാര്യത്തിൽ കർശനമായ നയങ്ങൾ നടപ്പിലാക്കുക. കാലഹരണപ്പെട്ട ലൈബ്രറികളോ കാലഹരണപ്പെട്ട ലൈസൻസുകളോ ഉപയോഗിക്കുന്നതിന്റെ അപകടസാധ്യത കുറയ്ക്കുന്നതിനുള്ള ഒരു മികച്ച മാർഗമാണിത്. പുതിയ ആശ്രിതത്വങ്ങൾക്ക് സമഗ്രമായ സുരക്ഷാ അവലോകനങ്ങൾ ആവശ്യമാണെന്ന് നിർബന്ധിക്കുക. അറിയപ്പെടുന്ന ദുർബലതകളുള്ള ലൈബ്രറികൾ നിങ്ങൾക്ക് ഉപയോഗിക്കാൻ കഴിയില്ലെന്ന് കർശനമായി നടപ്പിലാക്കുക. കാലഹരണപ്പെട്ടതോ അല്ലെങ്കിൽ അനുസരണയില്ലാത്തതോ ആയ ലൈസൻസുള്ള ഒരു ലൈബ്രറിയും നിങ്ങൾക്ക് ഉപയോഗിക്കാൻ കഴിയില്ല. മുകളിൽ പറഞ്ഞ കാര്യങ്ങൾ നടപ്പിലാക്കാൻ കഴിയുന്ന ഉപകരണങ്ങൾ ഉപയോഗിക്കുക. അപകടസാധ്യതയുള്ളതോ അനുസരണയില്ലാത്തതോ ആയ പാക്കേജുകൾ നിങ്ങളുടെ പ്രോജക്റ്റുകളിൽ അവതരിപ്പിക്കുന്നതിൽ നിന്ന് അവ നിശ്ശബ്ദമായി നിങ്ങളെയും നിങ്ങളുടെ സഹപ്രവർത്തകരെയും രക്ഷിക്കും.
- സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് (SBOM): ഒരു സൃഷ്ടിക്കുകയും പരിപാലിക്കുകയും ചെയ്യുക SBOM (സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ്) ഓരോ പ്രോജക്റ്റിനും ഓരോ മൂന്നാം കക്ഷി ഘടകവും, അതിന്റെ പതിപ്പും, എല്ലാ ആശ്രിതത്വങ്ങളും രേഖപ്പെടുത്താൻ സഹായിക്കുന്നു. ഈ സമഗ്രമായ ഇൻവെന്ററി സുതാര്യത വർദ്ധിപ്പിക്കുകയും വെളിപ്പെടുത്തിയ ദുർബലതകൾക്ക് വേഗത്തിലുള്ള പ്രതികരണങ്ങൾ പ്രാപ്തമാക്കുകയും ചെയ്യുന്നു. ഓട്ടോമേറ്റിംഗ് SBOM ഉത്പാദനവും പരിപാലനവും തുടർച്ചയായ കൃത്യതയും കാലികമായ വിവരങ്ങളും ഉറപ്പാക്കുന്നു. അവരുടെ സുരക്ഷാ നിലയും അനുസരണവും മെച്ചപ്പെടുത്താൻ ആഗ്രഹിക്കുന്ന ഓർഗനൈസേഷനുകൾക്ക്, കാര്യക്ഷമമാക്കുന്ന ഉപകരണങ്ങൾ SBOM മാനേജ്മെന്റ് മൂല്യവത്തായ ഒരു നിക്ഷേപമാണ്.
- ഡെവലപ്പർ വിദ്യാഭ്യാസവും അവബോധവും: ആശ്രിതത്വ മാനേജ്മെന്റിന്റെ പ്രാധാന്യത്തെക്കുറിച്ചും സുരക്ഷിതമായ കോഡിംഗ് മികച്ച രീതികളെക്കുറിച്ചും ഡെവലപ്പർമാരെ ബോധവൽക്കരിക്കുക. അവബോധം മികച്ച ഡി-ഡി-എ-യിലേക്ക് നയിക്കും.cisമൂന്നാം കക്ഷി ഘടകങ്ങൾ തിരഞ്ഞെടുക്കുന്നതിലും കൈകാര്യം ചെയ്യുന്നതിലും അയോണുകളുടെ നിർമ്മാണം.
- ആശ്രിതത്വ ഒറ്റപ്പെടൽ: സാധ്യമാകുന്നിടത്ത്, ഒരു ദുർബല ഘടകത്തിന്റെ ആഘാതം കുറയ്ക്കുന്നതിന് ആശ്രിതത്വങ്ങളെ ഒറ്റപ്പെടുത്തണം. കണ്ടെയ്നറൈസേഷൻ പോലുള്ള സാങ്കേതിക വിദ്യകൾ ഒരു ദുർബല ഘടകത്തിന് പുറത്തേക്ക് ഒരു ചൂഷണം എത്തുന്നത് പരിമിതപ്പെടുത്താൻ സഹായിക്കും.
3. സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന (SAST)
സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) ക്ഷുദ്ര കോഡിന്റെ സാന്നിധ്യം സൂചിപ്പിക്കുന്ന പാറ്റേണുകളോ സീക്വൻസുകളോ തിരിച്ചറിയാൻ കഴിയുന്ന തരത്തിൽ കോഡ് സൂക്ഷ്മതലത്തിൽ വിശകലനം ചെയ്തുകൊണ്ട് ആപ്ലിക്കേഷൻ സുരക്ഷ വിലയിരുത്തുന്നു. SAST പരമ്പരാഗത ഉപകരണങ്ങൾ ചെയ്യുന്നതെല്ലാം സൊല്യൂഷനുകളും ചെയ്യുന്നു - SQL ഇഞ്ചക്ഷൻ, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS), ബഫർ ഓവർഫ്ലോകൾ എന്നിവ പരിശോധിക്കുന്നു. തുടർച്ചയായ സംയോജനം/തുടർച്ചയായ വിന്യാസത്തിലേക്ക് (Continuous Integration/Continuous Deployment) നേരിട്ട് സംയോജിപ്പിച്ചുകൊണ്ട് (CI/CD മികച്ച രീതികൾ) pipeline, കോഡ് മാറ്റങ്ങൾ നിലവിൽ വന്നയുടനെ, സ്ഥാപനങ്ങൾക്ക് ഓട്ടോമേഷന്റെ ശക്തി ഉപയോഗിച്ച് അവരുടെ കോഡ്ബേസുകൾ ക്ഷുദ്രകരമായ ഉൾപ്പെടുത്തലിന്റെ ലക്ഷണങ്ങൾക്കായി തുടർച്ചയായി പരിശോധിക്കാൻ കഴിയും. ഇത് ഡെവലപ്പർമാർക്ക് ഏതെങ്കിലും സാധ്യതയുള്ള സുരക്ഷാ അപകടസാധ്യതകളെക്കുറിച്ചോ ഭീഷണികളെക്കുറിച്ചോ വേഗത്തിൽ ഫീഡ്ബാക്ക് സ്വീകരിക്കാനും, അവർ ഭാഗമാകാൻ പോകുന്ന സോഫ്റ്റ്വെയറിൽ ഈ പ്രശ്നങ്ങൾ ചിതറിക്കിടക്കുന്നതിന് മുമ്പ്, ക്ഷുദ്രകരമായ പെരുമാറ്റത്തിന്റെ ഫലമായുണ്ടാകുന്ന ഏതെങ്കിലും കേടുപാടുകൾ അല്ലെങ്കിൽ മറ്റ് കോഡ് പൊരുത്തക്കേടുകൾ പരിഹരിക്കുന്നതിന് ആവശ്യമായ നടപടികൾ സ്വീകരിക്കാനും അനുവദിക്കുന്നു. ഇത് സോഫ്റ്റ്വെയറിന്റെ തന്നെ അമിത സുരക്ഷയും സമഗ്രതയും വളരെയധികം മെച്ചപ്പെടുത്തുന്നു, "വേഗത്തിൽ നീങ്ങുകയും കാര്യങ്ങൾ തകർക്കുകയും ചെയ്യുന്ന" ഈ കാലത്ത് - വളരെ നവോന്മേഷദായകമായ ഒരു വികസനം.
NIST കാഴ്ചകൾ എങ്ങനെ SAST
നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി) സുരക്ഷാ പരിശോധനാ ഉപകരണങ്ങൾ സംയോജിപ്പിക്കുന്നതിന്റെ പ്രാധാന്യം തിരിച്ചറിഞ്ഞിട്ടുണ്ട്, അവയിൽ SAST, വികസന പ്രക്രിയയിലേക്ക്. പോലുള്ള NIST പ്രസിദ്ധീകരണങ്ങൾ NIST പ്രത്യേക പ്രസിദ്ധീകരണം 800-53 സുരക്ഷാ, സ്വകാര്യതാ നിയന്ത്രണങ്ങൾ എന്നിവയെക്കുറിച്ചുള്ള വാദങ്ങൾ, ദുർബലതകൾക്കായുള്ള കോഡ് തുടർച്ചയായി നിരീക്ഷിക്കാനും വിശകലനം ചെയ്യാനും കഴിയുന്ന ഓട്ടോമേറ്റഡ് ഉപകരണങ്ങളുടെ ഉപയോഗത്തിനായി വാദിക്കുന്നു, കൂടാതെ അത് നിർദ്ദേശിക്കുകയും ചെയ്യുന്നു SAST ഉപകരണങ്ങൾ ആയിരിക്കണം "സോഫ്റ്റ്വെയർ കേടുപാടുകൾ തിരിച്ചറിയുന്നതിനും കൈകാര്യം ചെയ്യുന്നതിനുമുള്ള സ്ഥാപനത്തിന്റെ വികസന/വർക്ക്ഫ്ലോ പ്രക്രിയയുടെ ഭാഗമായി സംയോജിപ്പിച്ചിരിക്കുന്നു."
OWASP-യുടെ ഉറവിടങ്ങൾ SAST
ഓപ്പൺ വെബ് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി പ്രോജക്റ്റ് (OWASP) ഇതിന്റെ മൂല്യവും അടിവരയിടുന്നു SAST അതിന്റെ വിഭവങ്ങളിലും ഗൈഡുകളിലും. OWASP കോഡ് അവലോകന ഗൈഡ് എങ്ങനെയെന്ന് നോക്കാം SAST കോഡ് ആഴത്തിൽ അവലോകനം ചെയ്യുന്നതിന് ഉപകരണങ്ങൾ ഉപയോഗിക്കാം, അതുവഴി മാനുവൽ അവലോകനങ്ങളിൽ കാണാതെ പോകാനിടയുള്ള സുരക്ഷാ പ്രശ്നങ്ങൾ കണ്ടെത്താനാകും. OWASP സ്വീകരിക്കാൻ ശുപാർശ ചെയ്യുന്നു SAST സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിൽ എത്രയും വേഗം അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിനായി ഉപകരണങ്ങൾ ഉപയോഗിക്കുക, ഇത് ഷിഫ്റ്റ്-ലെഫ്റ്റ് സുരക്ഷാ സമീപനവുമായി യോജിക്കുന്നു - സുരക്ഷാ പരിഗണന വികസന പ്രക്രിയയിലെ സാധ്യമായ ഏറ്റവും ആദ്യകാല ഘട്ടത്തിലേക്ക് മാറ്റുന്നു.
ഗുണങ്ങൾ SAST ലേക്കുള്ള സംയോജനം CI/CD മികച്ച രീതികൾ
- നേരത്തെയുള്ള കണ്ടെത്തൽ: വികസന പ്രക്രിയയുടെ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ ദുർബലതകൾ തിരിച്ചറിയുന്നത് പരിഹാരത്തിന് ആവശ്യമായ ചെലവും പരിശ്രമവും ലാഭിക്കുന്നു.
- ഡെവലപ്പർ ഫീഡ്ബാക്ക്: ഡെവലപ്പർമാർക്ക് അവരുടെ കോഡിന്റെ സുരക്ഷാ നിലയെക്കുറിച്ച് ഉടനടി ഫീഡ്ബാക്ക് നൽകുന്നത് സുരക്ഷാ വിജയികളെ സുരക്ഷിത കോഡിംഗ് രീതികൾ സ്വീകരിക്കാൻ പ്രോത്സാഹിപ്പിക്കുന്നതിലൂടെ സഹായിക്കുന്നു.
- പാലിക്കലും റിസ്ക് മാനേജ്മെൻ്റും: വിന്യാസത്തിന് മുമ്പ് കോഡ് കേടുപാടുകൾക്കായി പരീക്ഷിച്ചുവെന്ന് ഉറപ്പാക്കുന്നു, ഇത് ഓർഗനൈസേഷനുകൾക്ക് നിയന്ത്രണ മാനദണ്ഡങ്ങൾ പാലിക്കാൻ കഴിയുമെന്ന് ഫലപ്രദമായി ഉറപ്പാക്കുന്നു. standards.
- ഓട്ടോമേറ്റഡ് സുരക്ഷാ ഉറപ്പ്: കോഡിന്റെ ഏതെങ്കിലും വരികൾ വിശകലനം ചെയ്യപ്പെടാതെ പോകുന്നത് ഓട്ടോമേറ്റഡ് സുരക്ഷാ ഉറപ്പ് തടയുന്നു, ഇത് ഉറപ്പാക്കുന്നു CI/CD pipeline സുരക്ഷിതവും വിശ്വസനീയവുമായ ഒരു വികസന സംവിധാനമാണ്.
4. കോഡ് ആയി അടിസ്ഥാന സൗകര്യങ്ങൾ (IaC) സുരക്ഷ
കോഡ് ആയി അടിസ്ഥാന സൗകര്യങ്ങൾ (IaC) അടിസ്ഥാന സൗകര്യങ്ങൾ കൈകാര്യം ചെയ്യുകയും കോൺഫിഗർ ചെയ്യുകയും ചെയ്യുന്ന സ്ക്രിപ്റ്റുകളിലും നിർവചനങ്ങളിലും സുരക്ഷാ മികച്ച രീതികൾ പ്രയോഗിക്കുന്നതിനുള്ള ഒരു നിർണായക രീതിയാണ് സുരക്ഷ. വേഗത IaC ഇൻഫ്രാസ്ട്രക്ചറിന്റെ പ്രൊവിഷനിംഗും കോൺഫിഗറേഷനും പ്രാപ്തമാക്കുന്നു ഈ സ്ക്രിപ്റ്റുകൾ സുരക്ഷാ ബലഹീനതകൾ അവതരിപ്പിക്കരുതെന്ന് ആവശ്യപ്പെടുന്നു - ഓട്ടോമേറ്റഡ് ഉപകരണങ്ങൾക്ക് സ്കാൻ ചെയ്യാൻ കഴിയും IaC തെറ്റായ കോൺഫിഗറേഷനുകൾക്കോ സുരക്ഷാ നയങ്ങൾ പാലിക്കാത്തതിനോ ഉള്ള ടെംപ്ലേറ്റുകൾ, ഈ ദുർബലതകൾ തത്സമയ പരിതസ്ഥിതികളിൽ വിന്യസിക്കുന്നത് തടയുന്നു.
അവരുടെ ഇൻഫ്രാസ്ട്രക്ചർ കോഡായി സുരക്ഷിതമാക്കുന്നതിന്റെ സൂക്ഷ്മതകളെക്കുറിച്ച് കൂടുതൽ ആഴത്തിലുള്ള ധാരണയ്ക്കായി (IaC) പ്രക്രിയകളും ഇവിടെ വിവരിച്ചിരിക്കുന്നതിനപ്പുറം സമഗ്രമായ മികച്ച രീതികൾ പര്യവേക്ഷണം ചെയ്യുന്നതിനും, പൂർണ്ണ ലേഖനം വായിക്കുക. കോഡായി അടിസ്ഥാന സൗകര്യങ്ങൾ സുരക്ഷിതമാക്കൽ.
5. രഹസ്യ മാനേജ്മെന്റ്
കീകൾ, ടോക്കണുകൾ, പാസ്വേഡുകൾ, മറ്റ് സെൻസിറ്റീവ് ഡാറ്റ എന്നിവ അനധികൃത ആക്സസ്സിൽ നിന്നും ലംഘനങ്ങളിൽ നിന്നും സംരക്ഷിക്കേണ്ടതിന്റെ ആവശ്യകതയെ അഭിസംബോധന ചെയ്യുന്ന, സുരക്ഷിതമായ ആപ്ലിക്കേഷന്റെയും ഇൻഫ്രാസ്ട്രക്ചർ മാനേജ്മെന്റിന്റെയും ഒരു നിർണായക ഘടകമാണ് സീക്രട്ട്സ് മാനേജ്മെന്റ്. OWASP രഹസ്യ മാനേജ്മെന്റ് ചീറ്റ് ഷീറ്റ് ഈ സെൻസിറ്റീവ് വിവരങ്ങൾ ഫലപ്രദമായി കൈകാര്യം ചെയ്യുന്നതിനുള്ള മികച്ച രീതികളെക്കുറിച്ചുള്ള സമഗ്രമായ ഒരു ഗൈഡ് നൽകുന്നു. സുരക്ഷയുടെ വിശാലമായ സാഹചര്യത്തിൽ അതിന്റെ പ്രാധാന്യം എടുത്തുകാണിക്കുന്ന ചീറ്റ് ഷീറ്റിലെ പ്രധാന പോയിന്റുകളുടെയും ശുപാർശകളുടെയും ഒരു സംഗ്രഹം ഇതാ. CI/CD മികച്ച രീതികൾ.
OWASP യുടെ സീക്രട്ട്സ് മാനേജ്മെന്റ് ചീറ്റ് ഷീറ്റിൽ നിന്നുള്ള പ്രധാന ശുപാർശകൾ
- കേന്ദ്രീകൃത രഹസ്യ സംഭരണം: രഹസ്യങ്ങൾ സൂക്ഷിക്കുന്നതിനുള്ള കേന്ദ്രീകൃത സംവിധാനം ഒരു പ്രത്യേക സംവിധാനത്തിൽ നടപ്പിലാക്കേണ്ടത് അത്യാവശ്യമാണ്. ഈ ലളിതവൽക്കരണത്തിൽ റൊട്ടേഷൻ, ആക്സസ് നിയന്ത്രണം തുടങ്ങിയ മാനേജ്മെന്റ് ജോലികൾ ഉൾപ്പെടുന്നു, എന്നാൽ ഇവയിൽ മാത്രം ഒതുങ്ങുന്നില്ല, കൂടാതെ കോഡിലോ ലോഗുകളിലോ രഹസ്യങ്ങൾ വെളിപ്പെടുത്താനുള്ള സാധ്യത കുറയ്ക്കുന്നു.
- പ്രവേശന നിയന്ത്രണം: രഹസ്യങ്ങളിലേക്ക് ആക്സസ് ഉണ്ടെന്ന് ഉറപ്പാക്കാൻ കർശനമായ ആക്സസ് നിയന്ത്രണ നയങ്ങൾ നടപ്പിലാക്കണം. ഇതിൽ മനുഷ്യ ഉപയോക്താക്കളും ഓട്ടോമേറ്റഡ് പ്രക്രിയകളും ഉൾപ്പെടുന്നു. ആക്സസ്, കുറഞ്ഞ പ്രിവിലേജ് തത്വത്തെ അടിസ്ഥാനമാക്കിയുള്ളതായിരിക്കണം, സ്ഥാപനങ്ങൾക്ക് അവയുടെ പ്രവർത്തനങ്ങൾ നിറവേറ്റുന്നതിന് ആവശ്യമായ അനുമതികൾ നൽകുന്നുണ്ടെന്ന് ഉറപ്പാക്കണം.
- രഹസ്യ ഭ്രമണം: രഹസ്യങ്ങൾ ഇടയ്ക്കിടെ തിരിക്കുന്നതിനുള്ള യാന്ത്രിക സംവിധാനങ്ങൾ, രഹസ്യ വിവരങ്ങൾ ചോർത്താനുള്ള സാധ്യത കുറയ്ക്കുന്നതിന് അത്യാവശ്യമാണ്. രഹസ്യ വിവരങ്ങൾ തിരിക്കുന്നതിനുള്ള യാന്ത്രിക സംവിധാനങ്ങൾ, ഇടയ്ക്കിടെ അല്ലെങ്കിൽ ഒരു ലംഘനം സംഭവിക്കുമ്പോഴോ ജീവനക്കാരനെ പിരിച്ചുവിടുമ്പോഴോ പോലുള്ള സംഭവങ്ങൾ അനുസരിച്ച് ഇവ അപ്ഡേറ്റ് ചെയ്യുന്നുണ്ടെന്ന് ഉറപ്പാക്കും.
- ഓഡിറ്റ് പാതകൾ: അനധികൃത ആക്സസ്സും കണ്ടെത്തലും സംബന്ധിച്ച്, രഹസ്യങ്ങളെക്കുറിച്ചുള്ള പ്രവർത്തനങ്ങൾക്കായി എല്ലാ ഓഡിറ്റ് ട്രെയിലുകളും സംരക്ഷിക്കുന്നത് നിർണായകമാണ്. ഓഡിറ്റ് ലോഗുകൾക്ക് മുൻകൂട്ടി വെളിപ്പെടുത്താൻ കഴിയണംcisസുരക്ഷാ സംഭവങ്ങൾ അന്വേഷിക്കുമ്പോൾ ആവശ്യമായ വിവരങ്ങൾ ലഭിക്കുന്നതിന്, ആർക്കാണ് ഏത് രഹസ്യം ലഭിച്ചത്, ഏത് സമയത്താണ് അത് ലഭ്യമായത്.
- രഹസ്യങ്ങളുടെ എൻക്രിപ്ഷൻ: ഏറ്റവും കുറഞ്ഞത്, രഹസ്യങ്ങൾ ഗതാഗതത്തിലും വിശ്രമത്തിലും എൻക്രിപ്റ്റ് ചെയ്യണം. നിയമവിരുദ്ധമായ പ്രവേശനം നേടുന്നതിൽ ഒരാൾ വിജയിച്ചാലും, ഒരു ലംഘനം അടിസ്ഥാന രഹസ്യങ്ങൾ വെളിപ്പെടുത്തുന്നില്ലെന്ന് ഉറപ്പാക്കാൻ ശക്തമായ എൻക്രിപ്ഷൻ സാങ്കേതിക വിദ്യകൾ ഉപയോഗിക്കുന്നു.
- സോഴ്സ് കോഡിലെ രഹസ്യങ്ങൾ: സോഴ്സ് കോഡിലോ പതിപ്പ് നിയന്ത്രണ സിസ്റ്റങ്ങളിലോ രഹസ്യങ്ങൾ നേരിട്ട് സൂക്ഷിക്കുന്നത് വളരെ നിരുത്സാഹപ്പെടുത്തുന്നു. പകരം, സുരക്ഷിതമായ രഹസ്യ മാനേജ്മെന്റ് ടൂളുകളിൽ നിന്നും സേവനങ്ങളിൽ നിന്നും ഇവ അവയുടെ റൺടൈമിൽ ആപ്ലിക്കേഷനുകളിലേക്ക് കുത്തിവയ്ക്കുന്നതാണ് നല്ലത്.
- ഗ്ലാസ് പൊട്ടിക്കുന്ന നടപടിക്രമം: ഒരു "ബ്രേക്ക് ഗ്ലാസ്" പ്രക്രിയ, ഓഡിറ്റ് ട്രയൽ വഴി ഏതെങ്കിലും ആക്സസ് ട്രാക്ക് ചെയ്യുമ്പോൾ തന്നെ അടിയന്തര സാഹചര്യങ്ങളിൽ രഹസ്യങ്ങൾ വീണ്ടെടുക്കാൻ അനുവദിക്കുന്നു. ഈ രീതിയിൽ, സാധാരണ ആക്സസ് മെക്കാനിസങ്ങൾ വിട്ടുവീഴ്ച ചെയ്യപ്പെട്ടാലും സുരക്ഷാ പ്രോട്ടോക്കോളുകൾ ഒഴിവാക്കാതെ തന്നെ പ്രവർത്തനങ്ങൾ തുടരാനാകും..
6. നടന്നുകൊണ്ടിരിക്കുന്ന നിരീക്ഷണവും ഫീഡ്ബാക്കും
സുരക്ഷാ ഭീഷണികൾ തിരിച്ചറിയുന്നതിനും അവയോട് പ്രതികരിക്കുന്നതിനും തത്സമയ ആപ്ലിക്കേഷനുകളെയും അടിസ്ഥാന സൗകര്യങ്ങളെയും നിരീക്ഷിക്കുന്നത് തുടർച്ചയായ നിരീക്ഷണത്തെ സൂചിപ്പിക്കുന്നു. ദുർബലതകളുടെ ലംഘനമോ ചൂഷണമോ ഉണ്ടാകാൻ സാധ്യതയുള്ള സാഹചര്യങ്ങൾ കണ്ടെത്തുന്നതിന് ഇത് അത്യന്താപേക്ഷിതമാണ്. അസാധാരണമായ പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കാനും വിവര സുരക്ഷാ ഇവന്റുകളുടെ രേഖകൾ സൂക്ഷിക്കാനും സംഭവങ്ങൾക്ക് ഉടനടി പ്രതികരണം പ്രാപ്തമാക്കുന്ന വേഗത്തിലുള്ള അലേർട്ടുകൾ നൽകാനും കഴിയുന്ന ഉപകരണങ്ങൾ അവയിൽ ഉൾപ്പെടുന്നു. NIST, അതുപോലെ തന്നെ SANS ഇൻസ്റ്റിറ്റ്യൂട്ട് നിരീക്ഷണത്തിൽ നിന്ന് ലഭിക്കുന്ന ഡാറ്റയെ അടിസ്ഥാനമാക്കി പതിവ് അവലോകനങ്ങളും അപ്ഡേറ്റുകളും ആവശ്യമായ കാര്യക്ഷമമായ നിരീക്ഷണ മാർഗങ്ങളെക്കുറിച്ചുള്ള ശുപാർശകൾ നൽകിയിട്ടുണ്ട്.
7. സുരക്ഷാ പരിശീലനവും അവബോധവും
ഡെവലപ്മെന്റ് ടീം പരിശീലന സെഷനുകൾ, ഓപ്പറേഷണൽ സ്റ്റാഫ്, സെക്യൂരിറ്റി ടീമുകളുടെ അവബോധ പരിപാടികൾ എന്നിവ ഒരു സ്ഥാപനത്തിനുള്ളിൽ ഒരു സുരക്ഷാ സംസ്കാരം കെട്ടിപ്പടുക്കാൻ സഹായിക്കുന്നു. എല്ലാ അംഗങ്ങളും സുരക്ഷയിലെ പുതിയ ഭീഷണികളെക്കുറിച്ച് അറിവുള്ളവരാണെന്നും സുരക്ഷാ നിയന്ത്രണങ്ങളുടെ പ്രസക്തി മനസ്സിലാക്കുന്നുണ്ടെന്നും ആവശ്യമുള്ളപ്പോൾ അവ നടപ്പിലാക്കാനുള്ള കഴിവുകൾ ഉള്ളവരാണെന്നും ഇത് ഉറപ്പാക്കുന്നു. OWASP-യുടെ വിദ്യാഭ്യാസ കോഴ്സുകളും സുരക്ഷാ അവബോധ പരിശീലനം പോലുള്ള വിഷയങ്ങളെക്കുറിച്ചുള്ള SANS ഇൻസ്റ്റിറ്റ്യൂട്ടിന്റെ കോഴ്സുകളും പോലുള്ള വിശദമായ ഉള്ളടക്കങ്ങൾ ഇതിൽ ഉൾപ്പെടുന്നു.
ഇങ്ങനെ ചെയ്യുന്നതിലൂടെ, സ്ഥാപനങ്ങൾ അവരുടെ സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയകളെ സുരക്ഷിതമാക്കും (അവയെ കൂടുതൽ ഫലപ്രദമാക്കുക മാത്രമല്ല, കൂടുതൽ കാര്യക്ഷമമാക്കുകയും ചെയ്യും) ഈ രീതികൾ ആഴത്തിൽ നെയ്തെടുക്കുന്നതിലൂടെ CI/CD pipeline.
നടപ്പിലാക്കുന്നതിന്റെ പ്രാധാന്യം CI/CD സോഫ്റ്റ്വെയർ വികസനത്തിലെ മികച്ച രീതികൾ വികസന പ്രക്രിയകൾ കാര്യക്ഷമമാക്കുന്നതിനോ കാര്യക്ഷമത ഒപ്റ്റിമൈസ് ചെയ്യുന്നതിനോ അപ്പുറത്തേക്ക് വ്യാപിക്കുന്നു; സങ്കീർണ്ണമായ ഭീഷണികളുടെ ഒരു നിരയിൽ നിന്ന് സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രം സുരക്ഷിതമാക്കുന്നതിനുള്ള ഒരു മൂലക്കല്ലാണ് ഇത്. സമീപകാല, യഥാർത്ഥ ലോക ദുർബലതകളുടെ ഉദാഹരണങ്ങൾ CI/CD pipelineGitLab ഉം PyTorch ഉം നേരിടുന്നവ ഉൾപ്പെടെ - ഇന്നത്തെ സങ്കീർണ്ണമായ ഡിജിറ്റൽ ലോകത്ത് സ്ഥാപനങ്ങൾ നേരിടുന്ന സുരക്ഷാ വെല്ലുവിളികളെക്കുറിച്ചുള്ള ശക്തമായ ഓർമ്മപ്പെടുത്തലുകളായി ഇവ പ്രവർത്തിക്കുന്നു.
ഉദാഹരണത്തിന്, വിശദാംശങ്ങൾ GitLab CI/CD pipeline എൻസിസി ഗ്രൂപ്പ് റിസർച്ച് ബ്ലോഗിൽ പ്രസിദ്ധീകരിച്ചതുപോലെ, വിട്ടുവീഴ്ചകൾ, ഡോക്കറിന്റെ “—പ്രിവിലേജ്ഡ്” ഫ്ലാഗിന്റെ ദുരുപയോഗം അല്ലെങ്കിൽ രഹസ്യങ്ങളുടെ മറയ്ക്കൽ പോലുള്ള ചെറിയ കോൺഫിഗറേഷൻ മേൽനോട്ടങ്ങൾ, പ്രിവിലേജ് ഇക്കലേഷൻ, സെൻസിറ്റീവ് വിവരങ്ങളിലേക്കുള്ള അനധികൃത ആക്സസ് എന്നിവയുൾപ്പെടെ നിർണായക സുരക്ഷാ ദുർബലതകളെ എങ്ങനെ പ്രാപ്തമാക്കുന്നു എന്ന് അടിവരയിടുന്നു. ഈ സംഭവങ്ങൾ എയർടൈറ്റ് പരിരക്ഷയുടെ നിർണായക പ്രാധാന്യത്തെ ഊന്നിപ്പറയുന്നു. CI/CD pipeline കോൺഫിഗറേഷൻ; "അറിയേണ്ട കാര്യങ്ങൾ" റണ്ണർ ആക്സസ്, റണ്ണർ നിർവചിച്ച പരിസ്ഥിതി വേരിയബിളുകളുടെ ശ്രദ്ധാപൂർവ്വമായ നിയന്ത്രണം, പ്രോജക്റ്റ് അല്ലെങ്കിൽ ഗ്രൂപ്പ് അനുസരിച്ച് റണ്ണേഴ്സിന്റെ വിവേകപൂർണ്ണമായ അസോസിയേഷൻ എന്നിവ ശക്തമായ രീതിയിൽ നടപ്പിലാക്കിയിരുന്നെങ്കിൽ, അപകടസാധ്യത ഗണ്യമായി കുറയ്ക്കുമായിരുന്ന നിരവധി നയങ്ങളിൽ മൂന്നെണ്ണം മാത്രമാണ്.
സെക്യൂരിറ്റി വീക്കിൽ വിവരിച്ചിരിക്കുന്നതുപോലെ, പൈടോർച്ച് വിതരണ ശൃംഖല, ഒരു പുതിയ ക്ലാസ് പ്രദർശിപ്പിക്കുന്നു CI/CD ഈ സാഹചര്യത്തിൽ, ദ്രോഹകരമായ PyTorch ബൈനറികളുടെ നിയമവിരുദ്ധ പ്രസിദ്ധീകരണത്തിലൂടെ - മുഴുവൻ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളെയും ലക്ഷ്യം വച്ചുള്ള ആക്രമണം - അതേസമയം സെൻസിറ്റീവ് രഹസ്യങ്ങൾ മോഷ്ടിക്കാൻ GitHub Actions സ്വയം ഹോസ്റ്റ് ചെയ്ത റണ്ണേഴ്സിനെ ഉപയോഗപ്പെടുത്തുന്നു. ഈ ഉദാഹരണം പവിത്രതയുടെയും ഒറ്റപ്പെടലിന്റെയും നിർണായക ആവശ്യകതയെ അടിവരയിടുന്നു. CI/CD പരിസ്ഥിതികൾ, ഉത്സാഹപൂർവ്വമായ അംഗീകാര പ്രക്രിയകൾ CI/CD സംഭാവനകൾ, ബാഹ്യമായി ഉത്ഭവിച്ചവയ്ക്കുള്ള പ്രത്യേക പരിശോധന എന്നിവ pull requests, ഒരേസമയം അനധികൃത പ്രവേശനം നിയന്ത്രിക്കുന്നതിനും വിതരണ ശൃംഖലയിലെ കേടുപാടുകൾക്കെതിരെ പരിരക്ഷിക്കുന്നതിനും വേണ്ടി.
ഈ സംഭവങ്ങളിൽ നിന്നെല്ലാം മനസ്സിലാക്കാവുന്ന പാഠം വ്യക്തമാണ്: സുരക്ഷാ വീക്ഷണകോണിൽ നിന്ന് നോക്കുമ്പോൾ സോഫ്റ്റ്വെയർ വികസനം ഒരു ലക്ഷ്യമല്ല, മറിച്ച് ഒരു പാതയാണെന്ന്; തുടർച്ചയായ, അശ്രാന്ത ശ്രദ്ധ, പൊരുത്തപ്പെടുത്തൽ, മെച്ചപ്പെടുത്തൽ എന്നിവ ആവശ്യമുള്ള ഒന്ന്. ചുരുക്കത്തിൽ, മികച്ച രീതികൾ സ്വീകരിക്കുന്നത് CI/CD pipelineകൂടുതൽ ഉൽപ്പാദനക്ഷമതയ്ക്കും കാര്യക്ഷമതയ്ക്കും, കൂടുതൽ പ്രധാനമായി, ആധുനിക സോഫ്റ്റ്വെയറിന്റെ ഏറ്റവും പ്രധാനപ്പെട്ട പ്രതിരോധം - നന്നായി വികസിപ്പിച്ച ഒരു ആക്രമണം - വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഒരു കൂട്ടം എതിരാളികളെ മറികടക്കുന്നത് ഉറപ്പാക്കുന്നതിന് - എസ് അത്യാവശ്യമാണ്.
വികസനത്തിലും വിന്യാസത്തിലും സുരക്ഷാ നടപടികൾ ബുദ്ധിപരമായും സമഗ്രമായും നേരിട്ട് സംയോജിപ്പിക്കുന്നതിലൂടെ pipeline, സ്ഥാപനങ്ങൾക്ക് കൂടുതൽ സ്ഥിരതയുള്ളതും സുരക്ഷിതവും ആത്യന്തികമായി വിശ്വസനീയവുമായ ഒരു സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രം കൈവരിക്കാനും നിലനിർത്താനും കഴിയും.
ആധുനിക സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ എണ്ണമറ്റ സങ്കീർണ്ണതകളിലൂടെ സ്ഥാപനങ്ങൾ സഞ്ചരിക്കുമ്പോൾ, വിജയത്തിനുള്ള പ്രതിഫലം ആഗോളവും മത്സരപരവുമായ ഒരു വ്യത്യാസത്തിൽ കുറവല്ലാത്തതിനാൽ, ഇത് മറ്റൊരിടത്തും സത്യമായിരിക്കില്ല. ശക്തമായ സുരക്ഷാ നടപടികൾ നേരിട്ട് ഉള്ളിൽ സംയോജിപ്പിക്കുന്നതിന്റെ അത്യാവശ്യമായ പരിശീലനത്തിലൂടെ CI/CD pipelineഅതായത്, യഥാർത്ഥ ലോകത്തിലെ ദുർബലതയുടെ ജീവിതാനുഭവവും അത് തടയാൻ സ്ഥാപനങ്ങൾക്ക് സ്വീകരിക്കാൻ കഴിയുന്ന മുൻകരുതൽ നടപടികളും ആശ്വാസം മാത്രമല്ല, അടുത്ത ഘട്ടങ്ങളുടെ ഒരു അമൂല്യമായ ശേഖരവും നൽകുന്നു.
ഞങ്ങളുടെ വീഡിയോ ഡെമോ കാണുക
