






എന്തുകൊണ്ടാണ് സൈബർ സുരക്ഷ സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ ഒരു പ്രധാന ഭാഗമാകുന്നത് (ഒരു അനന്തരചിന്തയല്ല)
നിങ്ങൾ ആന്തരിക ഉപകരണങ്ങൾ നിർമ്മിക്കുകയാണെങ്കിലും അല്ലെങ്കിൽ SaaS പ്ലാറ്റ്ഫോമുകൾ നിർമ്മിക്കുകയാണെങ്കിലും, സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനായുള്ള സൈബർ സുരക്ഷs ആദ്യത്തേതിൽ നിന്ന് ഉൾച്ചേർത്തിരിക്കണം commit. ഡെവലപ്പർമാർക്ക് ഇനി അത് മറ്റൊരാളുടെ ഉത്തരവാദിത്തമായി കണക്കാക്കാൻ കഴിയില്ല. വാസ്തവത്തിൽ, അതിരുകൾ മനസ്സിലാക്കുന്നത് സൈബർ സുരക്ഷ vs സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗ് പ്രവർത്തനക്ഷമമായതും എന്നാൽ പ്രതിരോധശേഷിയുള്ളതുമായ കോഡ് നൽകാൻ ടീമുകളെ സഹായിക്കുന്നു. അവിടെയാണ് ആധുനികം സൈബർ സുരക്ഷ സോഫ്റ്റ്വെയർ ഒപ്പം AppSec രീതികൾ തിളക്കം. ഈ ഉപകരണങ്ങൾ ഡെവലപ്പർമാരെ തത്സമയ ഭീഷണി കണ്ടെത്തൽ സംവിധാനത്തിലൂടെ സജ്ജമാക്കുന്നു, സുരക്ഷിത കോഡിംഗ് നടപ്പിലാക്കുന്നു standardസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം റിസ്ക് കൈകാര്യം ചെയ്യുക. തൽഫലമായി, "ഷിഫ്റ്റ് ലെഫ്റ്റ്" എന്നറിയപ്പെടുന്ന ഈ മാറ്റം സുരക്ഷയെ ഏറ്റവും പ്രധാനപ്പെട്ട സ്ഥലത്ത് സ്ഥാപിക്കുന്നു: നിങ്ങളുടെ കോഡ്ബേസിനുള്ളിൽ.
ഈ പോസ്റ്റിൽ, നമ്മൾ എന്താണ് വിശദീകരിക്കുന്നത് സൈബർ സുരക്ഷ ഡെവലപ്മെന്റ് ടീമുകൾക്ക് ഇത് ശരിക്കും അർത്ഥമാക്കുന്നു, ഓരോ DevOps എഞ്ചിനീയർമാരും ഇത് നേരത്തെ ഉൾപ്പെടുത്തേണ്ടത് എന്തുകൊണ്ട്.
സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകൾക്കുള്ള സൈബർ സുരക്ഷ എന്താണ്?
സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകൾക്കായുള്ള സൈബർ സുരക്ഷയിൽ, ഡാറ്റാ ലംഘനങ്ങൾ, അനധികൃത ആക്സസ്, ക്ഷുദ്ര പ്രവർത്തനങ്ങൾ എന്നിവയിൽ നിന്ന് അവരുടെ കോഡിനെ പ്രതിരോധിക്കാൻ വികസന ടീമുകൾ ഉപയോഗിക്കുന്ന എല്ലാ രീതികളും ഉപകരണങ്ങളും ഉൾപ്പെടുന്നു. SDLC.
റൺടൈം പരിതസ്ഥിതിയിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നതിനുപകരം, ഈ സമീപനം സോഴ്സ് ഫയലുകൾ പോലുള്ള യഥാർത്ഥ സോഫ്റ്റ്വെയർ ആസ്തികൾ സുരക്ഷിതമാക്കുന്നതിന് മുൻഗണന നൽകുന്നു, മൂന്നാം കക്ഷി ലൈബ്രറികൾ, കോൺഫിഗറേഷനുകൾ, കൂടാതെ CI/CD വർക്ക്ഫ്ലോകൾ. അങ്ങനെ ചെയ്യുന്നതിലൂടെ, ദുർബലതകൾ വേഗത്തിൽ കണ്ടെത്തുന്നതിനും, സെൻസിറ്റീവ് രഹസ്യങ്ങൾ കൈകാര്യം ചെയ്യുന്നതിനും, സുരക്ഷാ നയങ്ങൾ പ്രയോഗിക്കുന്നതിനും, ഓപ്പൺ സോഴ്സ്, ഇഷ്ടാനുസൃത ഘടകങ്ങൾ എന്നിവ പരിരക്ഷിക്കുന്നതിനും ടീമുകൾ സൈബർ സുരക്ഷാ സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്നു.
അപ്പോൾ, ഇത് യഥാർത്ഥ ലോകത്ത് എങ്ങനെ പ്രവർത്തിക്കും pipeline? DevSecOps ടീമുകൾ സാധാരണയായി സ്വീകരിക്കുന്നത് ഇതാ:
- സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) IDE-യിലോ കോഡ് അവലോകനങ്ങൾക്കിടയിലോ ബഗുകളും പിഴവുകളും നേരിട്ട് ഫ്ലാഗ് ചെയ്യുന്നതിനുള്ള ഉപകരണങ്ങൾ.
- പെരുമാറ്റ നിരീക്ഷണം പോലുള്ള ബിൽഡ് സിസ്റ്റങ്ങൾക്കുള്ളിൽ സാമൂഹികം അസാധാരണമായ പ്രവർത്തനം പിടിക്കാനുള്ള പ്രവർത്തനങ്ങൾ അല്ലെങ്കിൽ ജെങ്കിൻസ്
- സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) അപകടകരമായ ആശ്രിതത്വങ്ങളും കാലഹരണപ്പെട്ട പാക്കേജുകളും തിരിച്ചറിയാൻ
- CI/CD സംയോജനം മുകളിൽ പറഞ്ഞവയെല്ലാം ഓട്ടോമേറ്റ് ചെയ്യാൻ അങ്ങനെ ഓരോന്നും commit ഘർഷണം കൂട്ടാതെ ഒരു സുരക്ഷാ ലെൻസിലൂടെ ഓടുന്നു.
ഇടത്തേക്ക് മാറ്റുക: ഡെവലപ്പ്മെന്റ് വർക്ക്ഫ്ലോകളുടെ തുടക്കത്തിൽ സൈബർ സുരക്ഷ ഉൾപ്പെടുത്തൽ
വ്യക്തമായും, എന്ന ആശയം "ഇടത്തേക്ക് മാറ്റുക" വികസന ജീവിതചക്രത്തിൽ സുരക്ഷ നേരത്തെ തന്നെ അവതരിപ്പിക്കുക എന്നതാണ് ഇതിനർത്ഥം. എന്നിരുന്നാലും, ടീമുകൾ അത് യഥാർത്ഥത്തിൽ നടപ്പിലാക്കുമ്പോൾ, അവർ സോഫ്റ്റ്വെയർ വികസനത്തെ സമീപിക്കുന്ന രീതിയെ അടിസ്ഥാനപരമായി മാറ്റുന്നു.
കോഡ് അമർത്തി അവസാന ഘട്ട സുരക്ഷാ സ്കാനിനായി കാത്തിരിക്കുന്നതിനുപകരം, DevSecOps ടീമുകൾ ഓരോന്നും മുൻകൂട്ടി സ്കാൻ ചെയ്യുന്നു pull requestകോഡ് പ്രൊഡക്ഷനിലേക്ക് നീങ്ങുന്നതിനു മുമ്പുതന്നെ, ആർട്ടിഫാക്റ്റ് നിർമ്മിക്കുകയും കോൺഫിഗറേഷൻ ഫയൽ നിർമ്മിക്കുകയും ചെയ്യുന്നു. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, അവർ സുരക്ഷയെ നേരിട്ട് അവരുടെ വർക്ക്ഫ്ലോകളിലേക്ക് ചേർക്കുന്നു.
സൈബർ സുരക്ഷാ നേതാവെന്ന നിലയിൽ കെല്ലി ഷോട്രിഡ്ജ് വിശദീകരിക്കുന്നു, "സുരക്ഷ ഒരു ഗേറ്റ് കീപ്പർ എന്ന നിലയിൽ നിന്ന് അതിന്റെ ഒരു സഹായി എന്ന നിലയിലേക്ക് മാറണം" pipeline, അതിന് ഒരു തടസ്സമല്ല.” ഈ തത്വശാസ്ത്രമാണ് ഷിഫ്റ്റ് ലെഫ്റ്റ് പ്രസ്ഥാനത്തിന് അടിത്തറയിടുന്നത്.
പ്രത്യേകിച്ചും, ആധുനിക ടീമുകൾ ഈ രീതികൾ സ്വീകരിക്കുന്നു:
- കോഡ്-ആയി സെക്യൂരിറ്റി: ടീമുകൾ നയങ്ങൾ നിർവചിക്കുകയും പതിപ്പിക്കുകയും ഓട്ടോമേറ്റ് ചെയ്യുകയും ചെയ്യുന്നതിനാൽ കാലതാമസമില്ലാതെ നടപ്പിലാക്കൽ സംഭവിക്കും.
- ഇൻലൈൻ സ്കാനിംഗ്: സൈജെനി പോലുള്ള പ്ലാറ്റ്ഫോമുകൾ ഓരോന്നും സ്കാൻ ചെയ്യുന്നു commit രഹസ്യങ്ങൾ, മാൽവെയർ, അപകടകരമായ ലൈബ്രറികൾ എന്നിവ തൽക്ഷണം കണ്ടെത്തുന്നതിന്
- റിസ്ക് മുൻഗണന: സിവിഎസ്എസിനെ മാത്രം ആശ്രയിക്കുന്നതിനുപകരം, ഇപിഎസ്എസ്, ചൂഷണക്ഷമത, എത്തിച്ചേരൽ എന്നിവ ഉപയോഗിച്ച് ദുർബലതകൾക്ക് ടീമുകൾ മുൻഗണന നൽകുന്നു.
- ഡെവലപ്പർമാരുടെ ആദ്യ ഫീഡ്ബാക്ക്: പ്രവർത്തനക്ഷമവും യാന്ത്രിക പരിഹാര നിർദ്ദേശങ്ങളുമുള്ള സുരക്ഷാ അലേർട്ടുകൾ ഡെവലപ്പർ ഉപകരണങ്ങളിൽ നേരിട്ട് ദൃശ്യമാകുന്നു.
തൽഫലമായി, ഡെവലപ്പർമാർ പുനർനിർമ്മാണത്തിലോ അവസാന ഘട്ട പ്രശ്നങ്ങളിലോ സമയം പാഴാക്കുന്നില്ല. പകരം, സുരക്ഷിതവും വിശ്വസനീയവുമായ കോഡ് വേഗത്തിൽ ഷിപ്പുചെയ്യുന്നതിന് ഏറ്റവും പ്രധാനപ്പെട്ട കാര്യങ്ങളിൽ അവർ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു.
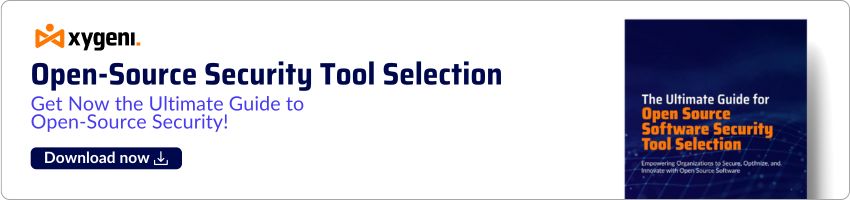
സൈബർ സുരക്ഷ vs സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗ്: ഡെവലപ്പർമാർക്ക് രണ്ടും ആവശ്യമായി വരുന്നത് എന്തുകൊണ്ട്?
ഒറ്റനോട്ടത്തിൽ സൈബർ സുരക്ഷയും സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗും വ്യത്യസ്ത വിഷയങ്ങളായി തോന്നിയേക്കാം. എന്നിരുന്നാലും, ദൈനംദിന വികസന പ്രവർത്തനങ്ങളിൽ അവ കൂടുതൽ കൂടുതൽ പരസ്പരം കൂടിച്ചേരുന്നു.
പ്രതീക്ഷിച്ചതുപോലെ പ്രവർത്തിക്കുന്ന വിശ്വസനീയവും വിപുലീകരിക്കാവുന്നതുമായ സിസ്റ്റങ്ങൾ നിർമ്മിക്കുന്നതിലാണ് സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്. നേരെമറിച്ച്, ഡാറ്റാ ലംഘനങ്ങൾ, മാൽവെയർ, വിതരണ ശൃംഖല ആക്രമണങ്ങൾ തുടങ്ങിയ ബോധപൂർവമായ ഭീഷണികളിൽ നിന്ന് സൈബർ സുരക്ഷ ആ സിസ്റ്റങ്ങളെ സംരക്ഷിക്കുന്നു.
പരമ്പരാഗതമായി, ഡെവലപ്പർമാർ കോഡ് എഴുതി, സുരക്ഷാ ടീമുകൾ പിന്നീട് അത് ഓഡിറ്റ് ചെയ്തു. ഇന്ന്, ആ മോഡൽ ഇനി പ്രവർത്തിക്കുന്നില്ല. DevSecOps ഇപ്പോൾ സുരക്ഷ ഇടത്തേക്ക് മാറ്റുന്നതിനാൽ, ഡെവലപ്പർമാർ എഴുതണം സുരക്ഷിത കോഡ്, രഹസ്യങ്ങൾ ശരിയായി കൈകാര്യം ചെയ്യുക, തത്സമയം ആശ്രിതത്വങ്ങൾ സാധൂകരിക്കുക.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ആധുനിക ഡെവലപ്പർമാർ സവിശേഷതകൾ നിർമ്മിക്കുക മാത്രമല്ല, അവയെ സജീവമായി പ്രതിരോധിക്കുകയും ചെയ്യുന്നു. സ്കാൻ ചെയ്യാൻ അവർ സൈബർ സുരക്ഷാ സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്നു pull requests, അപകടകരമായ പെരുമാറ്റങ്ങൾ നിരീക്ഷിക്കുക, അവരുടെ IDE-കൾ ഉപേക്ഷിക്കാതെ തന്നെ പോളിസി-ആസ്-കോഡ് നിയമങ്ങൾ നടപ്പിലാക്കുക.
ആത്യന്തികമായി, സൈബർ സുരക്ഷയും സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗും തമ്മിലുള്ള സന്തുലിതാവസ്ഥ മനസ്സിലാക്കുന്നത് ടീമുകളെ കൂടുതൽ ഫലപ്രദമായി സഹകരിക്കാൻ പ്രാപ്തരാക്കുന്നു. ബാക്കെൻഡ് എഞ്ചിനീയർമാർ മുതൽ എസ്ആർഇകൾ വരെയുള്ള എല്ലാവരും സുരക്ഷയുടെ ഉത്തരവാദിത്തം പങ്കിടുമ്പോൾ, ആപ്ലിക്കേഷനുകൾ രൂപകൽപ്പനയിൽ കൂടുതൽ സ്ഥിരത കൈവരിക്കുന്നു.
വിഭജനം മനസ്സിലാക്കൽ: ഡെവലപ്മെന്റ് വർക്ക്ഫ്ലോകളിൽ സൈബർ സുരക്ഷയും സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗും
നിങ്ങളുടെ സ്റ്റാക്കിന് അനുയോജ്യമായ സൈബർ സുരക്ഷാ സോഫ്റ്റ്വെയർ തിരഞ്ഞെടുക്കുന്നു
മികച്ച സൈബർ സുരക്ഷാ സോഫ്റ്റ്വെയർ നിങ്ങളുടെ സുരക്ഷയ്ക്ക് പുറത്തല്ല. pipeline അത് അതിനോടൊപ്പം പ്രവർത്തിക്കുന്നു. അതുകൊണ്ടാണ് നിങ്ങളുടെ സ്റ്റാക്ക് നിങ്ങളുടെ വർക്ക്ഫ്ലോയുടെ സ്വാഭാവിക ഭാഗമായി തോന്നേണ്ടത്, ഒരു പ്രത്യേക ടൂൾ ഡെവലപ്പർമാർ ഒഴിവാക്കാൻ ശ്രമിക്കുന്നതല്ല.
സൈജെനിക്കൊപ്പം ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോം, സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ ആവശ്യമായതെല്ലാം നിങ്ങൾക്ക് ഒരിടത്ത് ലഭിക്കും. സൈലോഡ് ടൂളുകൾ കൈകാര്യം ചെയ്യുന്നതിനുപകരം, സൈജെനി എല്ലായിടത്തും സുരക്ഷയെ ഏകീകരിക്കുന്നു. SDLC നിങ്ങളുടെ ആദ്യത്തേത് മുതൽ commit നിങ്ങളുടെ അന്തിമ വിന്യാസത്തിലേക്ക്.
സൈജെനി ഉപയോഗിച്ച് ടീമുകൾക്ക് ലഭിക്കുന്ന നേട്ടങ്ങൾ ഇതാ:
- SAST + SCA കോഡിലെ പിഴവുകളും ഓപ്പൺ സോഴ്സ് അപകടസാധ്യതകളും തത്സമയം കണ്ടെത്തുന്നതിന്
- Git, GitHub, GitLab എന്നിവയുടെ സംയോജനം അവലോകനങ്ങളുടെയും ലയനങ്ങളുടെയും സമയത്ത് നേറ്റീവ് സുരക്ഷാ പരിശോധനകൾക്കായി
- രഹസ്യങ്ങൾ കണ്ടെത്തലും IaC സ്കാൻ ചെയ്യുന്നു തെറ്റായ കോൺഫിഗറേഷനുകളും ആകസ്മികമായ എക്സ്പോഷറുകളും തടയുന്നതിന്
- ഭരണവും അനുസരണ റിപ്പോർട്ടിംഗും DORA, NIST, ISO ഫ്രെയിംവർക്കുകളുമായി വിന്യസിച്ചിരിക്കുന്നു
- ഓട്ടോമേറ്റഡ് റെമെഡിയേഷൻ ഫീച്ചർ ഡെവലപ്പർമാർക്ക് അവരുടെ IDE-യിൽ നിന്ന് തന്നെ പ്രശ്നങ്ങൾ തൽക്ഷണം പരിഹരിക്കാൻ അധികാരം നൽകുന്നതോ അല്ലെങ്കിൽ CI/CD ഉപകരണങ്ങൾ
കൂടാതെ, സൈജെനി അപകടസാധ്യതകൾ കണ്ടെത്തുക മാത്രമല്ല, അവ ഉപയോഗിച്ച് മുൻഗണന നൽകുകയും ചെയ്യുന്നു ചൂഷണ അളവുകൾ പോലുള്ളവ ഇപിഎസ്എസ് ഒപ്പം എത്തിച്ചേരൽ. ഇത് നിങ്ങളുടെ ടീമിനെ ഏറ്റവും പ്രധാനപ്പെട്ട കാര്യങ്ങളിൽ പ്രവർത്തിക്കാൻ സഹായിക്കുന്നു, അതേസമയം അനുസരണയോടെയും നിയന്ത്രണത്തോടെയും തുടരുകയും ചെയ്യുന്നു.
സുരക്ഷാ ഉപകരണങ്ങൾ ഇത് ദൃഢമായി സംയോജിപ്പിക്കുമ്പോൾ, ഡെവലപ്പർമാർ സംഘർഷമില്ലാതെ വേഗത്തിലും സുരക്ഷിതമായും നീങ്ങുന്നു.
അന്തിമ ചിന്തകൾ: സൈബർ സുരക്ഷ എന്തുകൊണ്ട് ഡെവലപ്പർമാരിൽ നിന്ന് ആരംഭിക്കണം
സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകൾക്കുള്ള സൈബർ സുരക്ഷ വെറുമൊരു ആഡ്-ഓൺ മാത്രമല്ല, അത് വികസനത്തിന് അത്യാവശ്യവുമാണ്. ഡെലിവറി സൈക്കിളുകൾ ത്വരിതപ്പെടുമ്പോൾ, തുടക്കം മുതൽ സുരക്ഷ ഉൾച്ചേർക്കുക എന്നതാണ് നിലനിർത്താനുള്ള ഏക മാർഗം.
അതുകൊണ്ടാണ് സൈബർ സുരക്ഷയും സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗും തമ്മിലുള്ള വ്യത്യാസം മനസ്സിലാക്കേണ്ടത് പ്രധാനം. ഡെവലപ്പർമാർ ഇനി സിസ്റ്റങ്ങൾ നിർമ്മിക്കുക മാത്രമല്ല, അവയെ സജീവമായി സംരക്ഷിക്കുകയും ചെയ്യുന്നു. നിങ്ങൾ മൂന്നാം കക്ഷി ലൈബ്രറികൾ കൈകാര്യം ചെയ്യുകയാണെങ്കിലും അല്ലെങ്കിൽ ഇൻഫ്രാസ്ട്രക്ചർ കോഡ് ആയി എഴുതുകയാണെങ്കിലും, സുരക്ഷ കോഡ്ബേസിനോട് ചേർന്നുനിൽക്കണം.
സൈജെനിയുടെ ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോം പോലുള്ള ആധുനിക സൈബർ സുരക്ഷാ സോഫ്റ്റ്വെയർ സുരക്ഷയെ ഇടത്തേക്ക് മാറ്റാൻ സഹായിക്കുന്നു, ഇത് ഡെവലപ്പർമാർക്ക് അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും, പരിഹാരങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യാനും, ചട്ടക്കൂടുകളുമായി പൊരുത്തപ്പെടാനും സഹായിക്കുന്നു. ഡോറ ഒപ്പം NIST.
സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകൾക്കായി സൈബർ സുരക്ഷ ആദ്യകാലങ്ങളിൽ തന്നെ സ്വീകരിക്കുന്നതിലൂടെ SDLC, ടീമുകൾ പുനർനിർമ്മാണം കുറയ്ക്കുന്നു, അപകടസാധ്യത കുറയ്ക്കുന്നു, അനുസരണം എളുപ്പത്തിൽ നിലനിർത്തുന്നു. സുരക്ഷ നിങ്ങളുടെ വർക്ക്ഫ്ലോയുടെ സ്വാഭാവിക ഭാഗമായി മാറുമ്പോൾ, ഡെലിവറി മന്ദഗതിയിലാകുന്നതിനു പകരം വേഗത്തിലാകുന്നു.
നിങ്ങളുടെ കമ്പ്യൂട്ടറിലുടനീളം സുരക്ഷ ഉൾപ്പെടുത്താൻ Xygeni എങ്ങനെ സഹായിക്കുമെന്ന് കൗതുകകരമാണ്. pipeline? ഇന്ന് ആരംഭിക്കുക ആത്മവിശ്വാസത്തോടെ അയയ്ക്കുക.

