






ക്ഷുദ്ര കോഡ് ഇന്ന് സോഫ്റ്റ്വെയർ ടീമുകൾ നേരിടുന്ന ഏറ്റവും ഒളിഞ്ഞും തെളിഞ്ഞും ഭീഷണി ഉയർത്തുന്ന ഒന്നാണ് ഇത്. ഇത് എല്ലായ്പ്പോഴും ഉച്ചത്തിൽ പ്രവേശിക്കണമെന്നില്ല—ചിലപ്പോൾ, അത് നിശബ്ദമായി നിങ്ങളുടെ കമ്പ്യൂട്ടറിലേക്ക് വഴുതിവീഴും. pipeline ഒരു ഓപ്പൺ സോഴ്സ് ആശ്രിതത്വത്തിലൂടെയോ തെറ്റായി ക്രമീകരിച്ച CI ജോലിയിലൂടെയോ. അതിനാൽ, ക്ഷുദ്ര കോഡ് എങ്ങനെ ദോഷം ചെയ്യും?, ഒപ്പം താഴെ പറയുന്നവയിൽ ഏതാണ് ഒരു ക്ഷുദ്ര കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത്? കൂടുതൽ പ്രധാനമായി, ക്ഷുദ്ര കോഡ് എങ്ങനെ കേടുപാടുകൾ വരുത്തും അത് എപ്പോഴെങ്കിലും ഉൽപാദനത്തിൽ എത്തുന്നതിനുമുമ്പ്?
ഇന്ന് നിങ്ങൾക്ക് നടപ്പിലാക്കാൻ കഴിയുന്ന യഥാർത്ഥ ലോക കേസുകൾ, മുന്നറിയിപ്പ് സൂചനകൾ, ബുദ്ധിപരമായ ലഘൂകരണ തന്ത്രങ്ങൾ എന്നിവയിലൂടെ ഈ ഗൈഡ് നിങ്ങളെ കൊണ്ടുപോകുന്നു.
സൈജെനി ഗ്ലോസറി
എന്താണ് മാലിഷ്യസ് കോഡ്?
സിസ്റ്റങ്ങൾ, ഡാറ്റ, സോഫ്റ്റ്വെയർ പ്രക്രിയകൾ എന്നിവയെ ദോഷകരമായി ബാധിക്കാനോ ചൂഷണം ചെയ്യാനോ വിട്ടുവീഴ്ച ചെയ്യാനോ ഉദ്ദേശിച്ചുകൊണ്ട് എഴുതിയ കോഡ് - പലപ്പോഴും ക്രെഡൻഷ്യലുകൾ മോഷ്ടിക്കുകയോ, പിൻവാതിൽ കുത്തിവയ്ക്കുകയോ, ആപ്ലിക്കേഷൻ പെരുമാറ്റത്തെ തടസ്സപ്പെടുത്തുകയോ ചെയ്തുകൊണ്ട്. ഇത് സോഴ്സ് കോഡിലോ, മൂന്നാം കക്ഷി പാക്കേജുകളിലോ, അല്ലെങ്കിൽ CI/CD pipelines.
ക്ഷുദ്ര കോഡ് എങ്ങനെ നാശനഷ്ടങ്ങൾ വരുത്തും? യഥാർത്ഥ ലോക ഉദാഹരണങ്ങളിലൂടെ ഒരു ആഴത്തിലുള്ള പഠനം.
സുരക്ഷിതമായ ഒരു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല കെട്ടിപ്പടുക്കുന്നതിന് ക്ഷുദ്ര കോഡ് എങ്ങനെ കേടുപാടുകൾ വരുത്തുമെന്ന് മനസ്സിലാക്കേണ്ടത് പ്രധാനമാണ്. ഇന്നത്തെ കാലത്ത് CI/CD ആവാസവ്യവസ്ഥകളിൽ, ക്ഷുദ്ര കോഡിന് ഇവ ചെയ്യാൻ കഴിയും:
1. രഹസ്യങ്ങൾ പുറത്തുകൊണ്ടുവരൽ - ക്ഷുദ്രകരമായ കോഡ് എങ്ങനെയാണ് ക്രെഡൻഷ്യൽ ചോർച്ചയ്ക്ക് കാരണമാകുന്നത്
എന്ത് സംഭവിക്കുന്നു: ആക്രമണകാരികൾ കോഡ്, കോൺഫിഗറേഷൻ ഫയലുകൾ അല്ലെങ്കിൽ ബിൽഡ് എൻവയോൺമെന്റുകളിൽ സംഭരിച്ചിരിക്കുന്ന API കീകൾ, ടോക്കണുകൾ അല്ലെങ്കിൽ പാസ്വേഡുകൾ പോലുള്ള സെൻസിറ്റീവ് ഡാറ്റ മോഷ്ടിക്കുന്നു.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഇത് ക്ലൗഡ് ഏറ്റെടുക്കൽ, ഡാറ്റാബേസ് ആക്സസ്, വിതരണ ശൃംഖല വിട്ടുവീഴ്ച എന്നിവയിലേക്കുള്ള വാതിൽ തുറക്കുന്നു.
യഥാർത്ഥ കേസ്: ജാർക്കസ്റ്റീലർ വ്യാജ ഡെവലപ്പർ ഉപകരണങ്ങൾ വഴി രഹസ്യങ്ങൾ ചോർത്തിയാണ് PyPI പാക്കേജുകളിലെ മാൽവെയർ കണ്ടെത്തിയത്.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, എന്താണ് സംഭവിച്ചതെന്ന് ആരെങ്കിലും മനസ്സിലാക്കുന്നതിന് മുമ്പ് ആക്സസ് ക്രെഡൻഷ്യലുകൾ ശേഖരിക്കുന്നതിന് ഇത്തരത്തിലുള്ള ആക്രമണം വിശ്വാസ്യതയും സൗകര്യവും ഉപയോഗപ്പെടുത്തുന്നു.
2. ബാക്ക്ഡോർ അല്ലെങ്കിൽ റൂട്ട്കിറ്റുകൾ കുത്തിവയ്ക്കൽ
എന്ത് സംഭവിക്കുന്നു: ഭീഷണി ഇല്ലാതായി എന്ന് നിങ്ങൾ കരുതുന്ന ശേഷവും ആക്രമണകാരികൾക്ക് പിന്നീട് ഉപയോഗിക്കാൻ കഴിയുന്ന സ്ഥിരവും മറഞ്ഞിരിക്കുന്നതുമായ എൻട്രി പോയിന്റുകൾ കോഡിൽ ഉൾപ്പെടുന്നു.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഇത് ഫയർവാളുകളെ മറികടന്ന് ദീർഘകാല ആക്സസ് അനുവദിക്കുന്നു.
യഥാർത്ഥ കേസ്: XZ യൂട്ടിലിസ് ബാക്ക്ഡോർ ലിനക്സ് സിസ്റ്റങ്ങളിൽ ഉൾച്ചേർത്തത് ആക്രമണകാരികൾക്ക് ക്രെഡൻഷ്യലുകളില്ലാതെ SSH ആക്സസ് നൽകി.
മാത്രമല്ല, സോഷ്യൽ എഞ്ചിനീയറിംഗും ഇൻസൈഡർ ഭീഷണിയും മികച്ച കോഡ് അവലോകന പ്രക്രിയകളെ പോലും എങ്ങനെ മറികടക്കുമെന്ന് ഈ സംഭവം അടിവരയിടുന്നു.
3. നിശബ്ദ ലോജിക് മാറ്റങ്ങൾ - ക്ഷുദ്ര കോഡ് നിങ്ങളുടെ ആപ്പിനെ എങ്ങനെ തടസ്സപ്പെടുത്തും?
എന്ത് സംഭവിക്കുന്നു: ബിസിനസ് ലോജിക്കിലെ സൂക്ഷ്മമായ മാറ്റങ്ങൾ - സാധൂകരണങ്ങൾ ഒഴിവാക്കുകയോ സുരക്ഷാ പരിശോധനകൾ ദുർബലപ്പെടുത്തുകയോ ചെയ്യുക - വഴിയാണ് ക്ഷുദ്ര കോഡ് എങ്ങനെ നാശനഷ്ടങ്ങൾ വരുത്തുന്നത് എന്നതിന്റെ മറ്റൊരു ഉദാഹരണം.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഈ മാറ്റങ്ങൾ പലപ്പോഴും ഡെവലപ്പർമാർക്ക് അദൃശ്യമാണ്, പക്ഷേ ഉൽപ്പാദനത്തിൽ വിനാശകരമാണ്.
യഥാർത്ഥ കേസ്: NPM-ലെ UAParser.js ക്രിപ്റ്റോ മൈനറുകൾ ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനായി ഹൈജാക്ക് ചെയ്യപ്പെട്ടു, ഇത് കോഡ് എക്സിക്യൂട്ട് ചെയ്യുന്ന രീതി മാറ്റിമറിച്ചു.
തൽഫലമായി, വിശ്വസനീയ ലൈബ്രറികളിലെ ചെറിയ ലോജിക് മാറ്റങ്ങൾ പോലും വലിയ സുരക്ഷാ വിടവുകളിലേക്ക് നയിച്ചേക്കാം.
4. ഓപ്പൺ സോഴ്സ് പാക്കേജ് ട്രസ്റ്റിനെ ചൂഷണം ചെയ്യുന്നു
എന്ത് സംഭവിക്കുന്നു: ക്ഷുദ്ര കോഡ് എങ്ങനെ നാശമുണ്ടാക്കുമെന്ന് ഇതാ. സ്കെയിലിൽ. ദുരുദ്ദേശ്യമുള്ളവർ വ്യാജമോ ഹൈജാക്ക് ചെയ്തതോ ആയ പാക്കേജുകൾ പ്രസിദ്ധീകരിക്കുന്നു, അവ നിയമാനുസൃതമാണെന്ന് തോന്നുന്നു - ഡെവലപ്പർമാർ അറിയാതെ തന്നെ അവ ഇൻസ്റ്റാൾ ചെയ്യുന്നു.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഈ ആക്രമണങ്ങൾ വേഗത്തിൽ വർദ്ധിക്കുകയും ആയിരക്കണക്കിന് ആപ്പുകളെ ബാധിക്കുകയും ചെയ്യുന്നു.
യഥാർത്ഥ കേസ്: ട്രാഫിക് വഴിതിരിച്ചുവിട്ട ഒരു അക്ഷരത്തെറ്റ് കാമ്പെയ്നിൽ 280-ലധികം ക്ഷുദ്രകരമായ NPM പാക്കേജുകൾ ഉപയോഗിച്ചു. Ethereum സ്മാർട്ട് കോൺട്രാക്റ്റുകൾ.
തൽഫലമായി, തത്സമയ രജിസ്ട്രി സ്കാനിംഗിനും പാക്കേജ് റെപ്യൂട്ടേഷൻ സിസ്റ്റങ്ങൾക്കുമുള്ള നിർണായക ആവശ്യകത ഇത് കാണിക്കുന്നു.
5. ഡാറ്റ മായ്ക്കൽ അല്ലെങ്കിൽ കേടാക്കൽ
എന്ത് സംഭവിക്കുന്നു: ഫയലുകൾ ഇല്ലാതാക്കുന്നു, ലോഗുകൾ മായ്ക്കുന്നു, ട്രെയ്സുകൾ മറയ്ക്കുന്നതിനോ കുഴപ്പങ്ങൾ സൃഷ്ടിക്കുന്നതിനോ ഡാറ്റാബേസുകൾ ട്രാഷ് ചെയ്യുന്നു.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഇത് ശുദ്ധമായ നാശമാണ് - മോചനദ്രവ്യമില്ല, സന്ദേശമില്ല - പ്രവർത്തനരഹിതമായ സമയവും ഡാറ്റ നഷ്ടവും മാത്രം.
യഥാർത്ഥ കേസ്: ഹെർമെറ്റിക്വൈപ്പർ മാൽവെയർ വ്യാജ സോഫ്റ്റ്വെയർ അപ്ഡേറ്റർ ഉപയോഗിച്ച് ഉക്രെയ്നിലെ സിസ്റ്റങ്ങൾ തുടച്ചുമാറ്റി.
ഊന്നിപ്പറയാൻ, വിനാശകരമായ ആക്രമണങ്ങൾ വെറും സൈദ്ധാന്തികമല്ല - അവ ആധുനിക സൈബർ യുദ്ധത്തിന്റെ ഭാഗമാണ്.
6. പ്രധാന സേവനങ്ങൾ പ്രവർത്തനരഹിതമാക്കൽ (സേവനം നിഷേധിക്കൽ)
എന്ത് സംഭവിക്കുന്നു: കോഡ് വിഭവങ്ങൾ ഉപയോഗിക്കുന്നു അല്ലെങ്കിൽ ലോജിക് ബോംബുകൾ, റിക്കർഷൻ ലൂപ്പുകൾ അല്ലെങ്കിൽ തെറ്റായ ഇൻപുട്ടുകൾ ഉപയോഗിച്ച് സിസ്റ്റങ്ങളെ ക്രാഷ് ചെയ്യുന്നു.
എന്തുകൊണ്ട് അത് അപകടകരമാണ്: ഇത് തിരക്കേറിയ സമയങ്ങളിൽ സേവനങ്ങൾ നിർത്തലാക്കുന്നു—അല്ലെങ്കിൽ കൂടുതൽ ആഴത്തിലുള്ള ആക്രമണം മറയ്ക്കുന്നു.
യഥാർത്ഥ കേസ്: Log4Shell ജാവ ആപ്പുകളെ തൽക്ഷണം ക്രാഷ് ചെയ്യുന്ന DoS വകഭേദങ്ങളും ചൂഷണങ്ങളിൽ ഉൾപ്പെടുന്നു.
അതുകൊണ്ടുതന്നെ, ഇന്നത്തെ ആർക്കിടെക്ചറുകളിൽ സർക്യൂട്ട് ബ്രേക്കറുകളും റൺടൈം മോണിറ്ററിംഗും നടപ്പിലാക്കേണ്ടത് അത്യാവശ്യമാണ്.
TL;DR – ക്ഷുദ്ര കോഡ് എങ്ങനെ നാശമുണ്ടാക്കും?
- സെൻസിറ്റീവ് ഡാറ്റ പുറന്തള്ളുക – കോഡിൽ നിന്നോ പരിതസ്ഥിതികളിൽ നിന്നോ പാസ്വേഡുകൾ, ടോക്കണുകൾ, ക്രെഡൻഷ്യലുകൾ എന്നിവ മോഷ്ടിക്കുക
- സിസ്റ്റത്തിന്റെ സ്വഭാവം മാറ്റുക – ആപ്പ് ലോജിക് നിശബ്ദമായി മാറ്റുക, ഓത്ത് മറികടക്കുക, അല്ലെങ്കിൽ സുരക്ഷാ നിയന്ത്രണങ്ങൾ പ്രവർത്തനരഹിതമാക്കുക
- ഹൈജാക്ക് ബിൽഡ് pipelines - ആർട്ടിഫാക്റ്റുകളിലേക്ക് മാൽവെയർ കുത്തിവയ്ക്കുക അല്ലെങ്കിൽ CI/CD പ്രക്രിയകൾ
- ബാക്ക്ഡോറുകൾ ലോഞ്ച് ചെയ്യുക – കണ്ടെത്തിയതിനുശേഷവും രഹസ്യമായി ആക്സസ് നിലനിർത്തുക
- ലഭ്യത ഇല്ലാതാക്കുക – ഉൽപ്പാദനത്തിൽ ക്രാഷുകൾ അല്ലെങ്കിൽ സേവന നിഷേധം ട്രിഗർ ചെയ്യുക
താഴെ പറയുന്നവയിൽ ഏതാണ് ഒരു ക്ഷുദ്ര കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത്?
ക്ഷുദ്ര കോഡ് എങ്ങനെ കേടുപാടുകൾ വരുത്തുമെന്ന് ഇപ്പോൾ നിങ്ങൾക്ക് മനസ്സിലായി, നിങ്ങളുടെ പരിതസ്ഥിതിയിൽ ഒരു ക്ഷുദ്ര കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത് ഇവയിൽ ഏതാണെന്ന് ഇതാ:
1. പെട്ടെന്നുള്ളതോ സംശയാസ്പദമായതോ ആയ ഫയൽ മാറ്റങ്ങൾ
- CODEOWNERS, .env, അല്ലെങ്കിൽ ഷെൽ സ്ക്രിപ്റ്റുകളിലേക്കുള്ള മാറ്റങ്ങൾ
- മാറ്റങ്ങൾ commitപുതിയതോ വിശ്വസനീയമല്ലാത്തതോ ആയ ഉപയോക്താക്കൾ എഴുതിയത്
- പെട്ടെന്ന്, ടെസ്റ്റ് ഫയലുകൾ വ്യത്യസ്തമായി പ്രവർത്തിക്കുന്നു
2. പാക്കേജിലോ ആശ്രിതത്വത്തിലോ ഉള്ള അപ്രതീക്ഷിത മാറ്റങ്ങൾ
- ചർച്ച ചെയ്യാതെ തന്നെ ട്രാൻസിറ്റീവ് അല്ലെങ്കിൽ പുതുതായി ചേർത്ത ആശ്രിതത്വങ്ങൾ
- package.json അല്ലെങ്കിൽ pom.xml-ൽ വിചിത്രമായ പതിപ്പ് ബമ്പ് ചെയ്യുന്നു
- നക്ഷത്രങ്ങളോ രേഖകളോ ഇല്ലാത്ത പാക്കേജുകൾ
ഉദാഹരണത്തിന്, ആക്രമണകാരികൾ പലപ്പോഴും ഒന്നിലധികം വ്യാജ ലൈബ്രറികൾ പുറത്തിറക്കുകയും ബാക്കിയുള്ളവ ചെയ്യാൻ അക്ഷരത്തെറ്റുകളോ സ്വയം പൂർത്തീകരണമോ കാത്തിരിക്കുകയും ചെയ്യുന്നു.
3. Commit അല്ലെങ്കിൽ സംഭാവകരുടെ അപാകതകൾ
- നിർണായക മാറ്റങ്ങൾക്ക് വഴിയൊരുക്കുന്ന അപരിചിതരായ സംഭാവകർ
- ബലപ്രയോഗത്തിലൂടെ commitചരിത്രം മായ്ച്ചുകളയുന്നു
- CI/CD അപൂർവ്വ സമയങ്ങളിൽ അല്ലെങ്കിൽ അജ്ഞാത IP-കളിൽ നിന്ന് പ്രവർത്തിക്കുന്നു
എന്തിനധികം, ഇവ പ്രത്യേകിച്ച് OSS പ്രോജക്റ്റുകളിൽ അപകടസാധ്യതയുള്ളവയാണ്, അവിടെ ആർക്കും ഫോർക്ക് ചെയ്യാനും പരിഷ്കരിക്കാനും സമർപ്പിക്കാനും കഴിയും pull request.
4. CI/CD പണിയുക Pipeline ചുവന്ന പതാകകൾ
- പിആർ വിവരണം ഇല്ലാതെ പുതിയ ബിൽഡ് ഘട്ടങ്ങൾ ചേർത്തു.
- ലോഗുകളിൽ പ്ലെയിൻടെക്സ്റ്റ് ആയി നൽകിയ ക്രെഡൻഷ്യലുകൾ
- അപ്രതീക്ഷിത പരീക്ഷണ പരാജയങ്ങൾ
മറുവശത്ത്, വികസനത്തിന്റെ പ്രാരംഭ ഘട്ടത്തിൽ ഇവ സാധാരണമായിരിക്കാം - പക്ഷേ അവ ശരിയായി അവലോകനം ചെയ്യുകയും രേഖപ്പെടുത്തുകയും ചെയ്താൽ മാത്രം.
5. രഹസ്യങ്ങളോ ക്രെഡൻഷ്യലുകളോ ചോർന്നൊലിക്കുന്നു
- Git ചരിത്രം കീകളോ ടോക്കണുകളോ വെളിപ്പെടുത്തുന്നു
- ഡീബഗ്ഗിംഗ് ലോഗുകളിലോ ടെസ്റ്റ് ഡമ്പുകളിലോ രഹസ്യങ്ങൾ ദൃശ്യമാകുന്നു.
ലൈവ് ആകുന്നതിനു മുമ്പ്, രഹസ്യ സ്കാനിംഗ് എല്ലാറ്റിന്റെയും ഭാഗമാണെന്ന് ഉറപ്പാക്കുക commit പിആർ വർക്ക്ഫ്ലോ.
TL;DR – ഇനിപ്പറയുന്നവയിൽ ഏതാണ് ക്ഷുദ്രകരമായ കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത്?
- കീ ഫയലുകളിൽ അപ്രതീക്ഷിത മാറ്റങ്ങൾ -
CODEOWNERS,Dockerfile, അഥവാ.envഫയലുകൾ പെട്ടെന്ന് പരിഷ്കരിച്ചു - അസാധാരണമായ CI/CD pipeline പ്രവർത്തനം – പുതിയതോ മാറ്റം വരുത്തിയതോ ആയ ബിൽഡ് ഘട്ടങ്ങൾ, സ്ക്രിപ്റ്റുകൾ അല്ലെങ്കിൽ ജോലി സ്വഭാവം
- അറിയപ്പെടാത്ത commit രചയിതാക്കൾ – ഉയർന്ന പദവിയുള്ളതോ അവലോകനം ചെയ്യപ്പെടാത്തതോ ആയ മാറ്റങ്ങൾ കൊണ്ടുവരുന്ന പുതിയ സംഭാവകർ
- സംശയാസ്പദമായ ഓപ്പൺ സോഴ്സ് പാക്കേജുകൾ – അടുത്തിടെ പ്രസിദ്ധീകരിച്ചതോ ഉപയോഗത്തിലുള്ള മോശമായി പരിപാലിക്കപ്പെടുന്നതോ ആയ ഡിപൻഡൻസികൾ
- പതിപ്പ് നിയന്ത്രണത്തിലെ രഹസ്യങ്ങളുടെ വെളിപ്പെടുത്തൽ - API കീകൾ, ടോക്കണുകൾ അല്ലെങ്കിൽ ക്രെഡൻഷ്യലുകൾ commitഅബദ്ധത്തിൽ മനസ്സിലായി
- അസാധാരണമായ സംഭരണി ആക്സസ് – ക്രമരഹിതം loginകൾ, റോൾ മാറ്റങ്ങൾ, അല്ലെങ്കിൽ സംഭാവകരുടെ അപാകതകൾ
കേടുപാടുകൾ നിർത്തുക: നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ക്ഷുദ്ര കോഡ് എങ്ങനെ തടയാം
നല്ല വാർത്ത? ഈ പോരാട്ടത്തിൽ നിങ്ങൾ ഒറ്റയ്ക്കല്ല.
സൈജെനി ക്ഷുദ്ര കോഡ് ഭീഷണികൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് കണ്ടെത്താനും നിർത്താനും അവയിൽ നിന്ന് വീണ്ടെടുക്കാനും ആവശ്യമായ ഏകീകൃത ഉപകരണങ്ങൾ നിങ്ങളുടെ ടീമിന് നൽകുന്നു. ആക്രമണങ്ങൾ സങ്കീർണ്ണതയിലും അളവിലും വികസിക്കുമ്പോൾ, ചിതറിക്കിടക്കുന്ന സുരക്ഷാ ഉപകരണങ്ങൾ പരാജയപ്പെടുന്നു. സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും ഉൾച്ചേർത്ത സംയോജിത പരിരക്ഷ നിങ്ങൾക്ക് ആവശ്യമാണ്.
അവിടെയാണ് സൈജെനി വരുന്നത്—നിങ്ങളുടെ കോഡ് സുരക്ഷിതമാക്കാൻ നിർമ്മിച്ചതാണ്, pipeline, കൂടാതെ ഒരൊറ്റ പ്ലാറ്റ്ഫോമിൽ നിന്നുള്ള ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ.
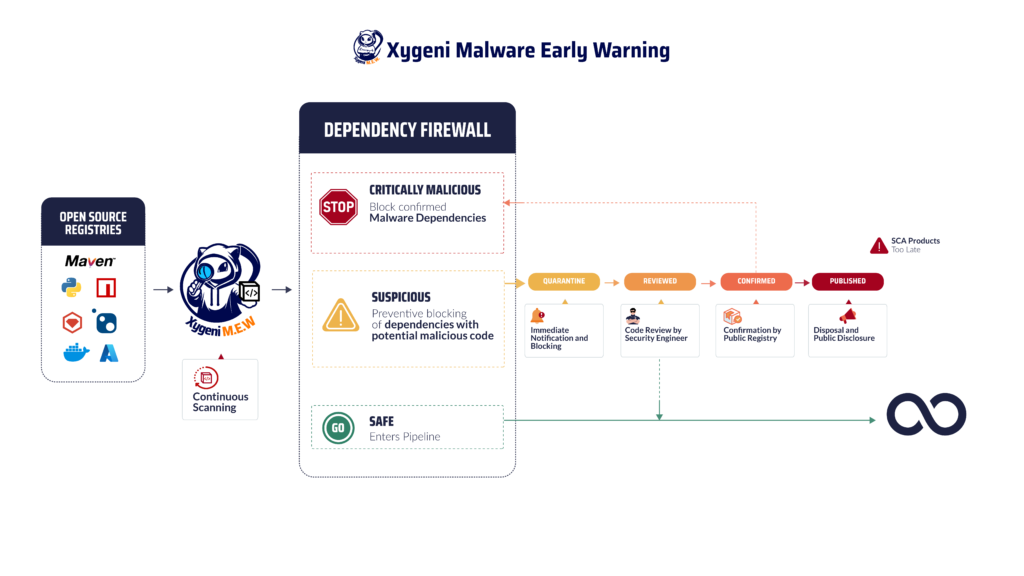
സൈജെനി നിങ്ങളെ മുന്നിൽ നിൽക്കാൻ സഹായിക്കുന്നതെങ്ങനെയെന്ന് ഇതാ:
- തത്സമയ അപാകത കണ്ടെത്തൽ
സംശയാസ്പദമായ ഫയൽ മാറ്റങ്ങൾ, സംഭാവകരുടെ പെരുമാറ്റം, എന്നിവ കണ്ടെത്തുന്നു pipeline അവ സംഭവിക്കുന്ന നിമിഷം നീങ്ങിപ്പോകും. - രഹസ്യ സുരക്ഷ
നിങ്ങളുടെ സംഭരണികളിൽ പ്രവേശിക്കുന്നതിൽ നിന്ന് രഹസ്യങ്ങൾ യാന്ത്രികമായി തടയുക, മുമ്പുതന്നെ a commit അന്തിമമായി. - മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ്
പൊതു രജിസ്ട്രികൾ തത്സമയം സ്കാൻ ചെയ്യുക, പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തൽ ഉപയോഗിച്ച് ക്ഷുദ്ര പാക്കേജുകൾ തടയുക. - കോഡ് കൃത്രിമത്വം കണ്ടെത്തൽ
നിർണായക ഫയലുകളിലെ അനധികൃത മാറ്റങ്ങളുടെ ദൃശ്യപരത നേടുക, ഇതുപയോഗിച്ച് commit-തല സന്ദർഭവും മുന്നറിയിപ്പും. - സമഗ്രതയും സാക്ഷ്യപ്പെടുത്തലും കെട്ടിപ്പടുക്കുക
ഓരോ പുരാവസ്തുവും ആധികാരികവും, കൃത്രിമം കാണിക്കാൻ കഴിയാത്തതും, കണ്ടെത്താനാകുന്നതുമാണെന്ന് ഉറപ്പാക്കുക - ഉറവിടം മുതൽ ഉൽപ്പാദനം വരെ. - പ്ലാറ്റ്ഫോം-വൈഡ് മുൻഗണന
ശബ്ദം ഫിൽട്ടർ ചെയ്ത് യഥാർത്ഥത്തിൽ പ്രധാനപ്പെട്ടതിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നതിന് EPSS, റീച്ചബിലിറ്റി, ബിസിനസ് സന്ദർഭം തുടങ്ങിയ ചൂഷണ മെട്രിക്സുകൾ ഉപയോഗിക്കുക.
കീ ടേക്ക്അവേസ്
സൈലഡ് പോയിന്റ് സൊല്യൂഷനുകളിൽ നിന്ന് വ്യത്യസ്തമായി, സൈജെനി നിങ്ങളുടെ മുഴുവൻ ശരീരത്തിലും സംരക്ഷണം ഏകീകരിക്കുന്നു SDLC ഒരു ശക്തമായ, ഡെവലപ്പർ-സൗഹൃദ പ്ലാറ്റ്ഫോമിലേക്ക്. ഇത് നിങ്ങളുടെ ടീമിന് തത്സമയ ഉൾക്കാഴ്ച, സന്ദർഭോചിതമായ അപകടസാധ്യത മുൻഗണന, ഓട്ടോമേറ്റഡ് വർക്ക്ഫ്ലോകൾ എന്നിവ നൽകുന്നു - വേഗതയോ കാര്യക്ഷമതയോ നഷ്ടപ്പെടുത്താതെ.
അപ്പോൾ, ക്ഷുദ്ര കോഡ് എങ്ങനെ കേടുപാടുകൾ വരുത്തും? നിങ്ങളുടെ pipeline, ഓപ്പൺ സോഴ്സിലുള്ള നിങ്ങളുടെ വിശ്വാസം, DevOps-ന്റെ തന്നെ വേഗത. ഇനിപ്പറയുന്നവയിൽ ഏതാണ് ഒരു ക്ഷുദ്ര കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത്? മുകളിലുള്ള ഏതെങ്കിലും ചുവന്ന പതാകകൾ.
ഈ അപകടസാധ്യതകളിൽ നിന്ന് പ്രതിരോധിക്കാൻ നിങ്ങൾക്ക് ഒന്നിലധികം ഉപകരണങ്ങൾ ആവശ്യമില്ല - നിങ്ങൾക്ക് ഒരു സ്മാർട്ട്, ഏകീകൃത പ്ലാറ്റ്ഫോം ആവശ്യമാണ്.
ഇന്ന് തന്നെ Xygeni സൗജന്യമായി പരീക്ഷിച്ചു നോക്കൂ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ അകത്തു നിന്ന് സംരക്ഷിക്കുകയും ചെയ്യുക. നിങ്ങളുടെ സൗജന്യ ട്രയൽ ആരംഭിക്കൂ →

നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ ക്ഷുദ്ര കോഡ് വിട്ടുവീഴ്ച ചെയ്തേക്കാമെന്നതിന്റെ മുൻകൂർ മുന്നറിയിപ്പ് സൂചനകൾ എന്തൊക്കെയാണ്?
ക്ഷുദ്ര കോഡ് എങ്ങനെ കേടുപാടുകൾ വരുത്തുമെന്നതിന്റെ ചില ആദ്യകാല സൂചനകളിൽ പെട്ടെന്നുള്ള ഫയൽ മാറ്റങ്ങൾ, സംശയാസ്പദമായവ എന്നിവ ഉൾപ്പെടുന്നു. CI/CD പ്രവർത്തനം, അല്ലെങ്കിൽ അജ്ഞാത സംഭാവകർ നിർണായകമാക്കുന്നു commits അല്ലെങ്കിൽ മാറ്റങ്ങൾ വരുത്തുന്നു. ഈ അടയാളങ്ങളെല്ലാം ചോദ്യത്തിന് ഉത്തരം നൽകുന്നു: താഴെ പറയുന്നവയിൽ ഏതാണ് ഒരു ക്ഷുദ്ര കോഡ് ആക്രമണത്തെ സൂചിപ്പിക്കുന്നത്? കൂടാതെ പ്രൊഡക്ഷനിൽ എത്തുന്നതിന് മുമ്പ് ക്ഷുദ്ര കോഡ് എങ്ങനെ നിശബ്ദമായി കേടുപാടുകൾ വരുത്തുമെന്ന് എടുത്തുകാണിക്കുക. ജാഗ്രത പാലിക്കുക!
