






ഹാർഡ്കോഡിംഗ്പാവം രഹസ്യ മാനേജ്മെന്റ്, പോലുള്ള ഉപകരണങ്ങളുടെ അഭാവം ഹാഷികോർപ്പ് വോൾട്ട് ആപ്പുകളെ ഗുരുതരമായ അപകടസാധ്യതയിലേക്ക് തള്ളിവിടുന്നത് തുടരുന്നു. ഒരു ഡെവലപ്പർ ഓരോ തവണയും GitHub-ലേക്ക് ഒരു API കീ അല്ലെങ്കിൽ പാസ്വേഡ് അമർത്തുമ്പോൾ, അവർ ഒരു ലംഘനത്തിന് സാധ്യതയുണ്ട്. വാസ്തവത്തിൽ, ആക്രമണകാരികൾ പൊതു, സ്വകാര്യ സംഭരണികൾ വെളിപ്പെടുത്തിയ രഹസ്യങ്ങൾക്കായി സജീവമായി സ്കാൻ ചെയ്യുന്നു, അവ കോഡിലായാലും കോൺഫിഗറേഷൻ ഫയലുകളിലായാലും ഡോക്കർ ഇമേജുകളിലായാലും.
യഥാർത്ഥ ലോകത്തിന്റെ അനന്തരഫലങ്ങൾ എന്താണ് അപകടത്തിലാകുന്നതെന്ന് കാണിക്കുന്നു. 2022-ൽ, ആക്രമണകാരികൾ ഒരു GitHub ശേഖരത്തിൽ Uber-ന്റെ AWS കീകൾ ഹാർഡ്കോഡ് ചെയ്തതായി കണ്ടെത്തി, അവ ഉപയോഗിച്ച് നിർണായക സംവിധാനങ്ങൾ തകർത്തു. ഡെവലപ്പർമാർ രഹസ്യങ്ങൾ ഒരു പൊതു GitHub ശേഖരത്തിലേക്ക് തള്ളിവിട്ടതിനെത്തുടർന്ന് ടൊയോട്ട സ്വകാര്യ ഉപഭോക്തൃ അടിസ്ഥാന സൗകര്യങ്ങൾ തുറന്നുകാട്ടി. രണ്ട് സാഹചര്യങ്ങളിലും, ടീമുകൾ രഹസ്യങ്ങൾ കോഡിൽ ഉപേക്ഷിച്ചു, ആക്രമണകാരികൾ പൂർണ്ണമായി പ്രയോജനപ്പെടുത്തി. ഇതെല്ലാം തടയാവുന്നതായിരുന്നു.
ഈ ഗൈഡിൽ, നിങ്ങളുടെ ആപ്പ് എങ്ങനെ സുരക്ഷിതമാക്കാമെന്ന് നിങ്ങൾ പഠിക്കും ഹാഷികോർപ്പ് വോൾട്ട് കേന്ദ്രീകൃത രഹസ്യ മാനേജ്മെന്റിനായി, ഇവയുമായി സംയോജിപ്പിച്ച് സൈജെനിയുടെ ഓട്ടോമേറ്റഡ് കണ്ടെത്തലും പരിഹാരവും സവിശേഷതകൾ. ഈ ഉപകരണങ്ങൾ ഒരുമിച്ച് നിങ്ങളെ സഹായിക്കുന്നു:
- നിങ്ങളുടെ കോഡ്ബേസിൽ നിന്ന് ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങൾ ഇല്ലാതാക്കുക
- Git ചരിത്രത്തിൽ രഹസ്യങ്ങൾ പ്രവേശിക്കുന്നത് തടയുക
- ചോർച്ചകൾ ചൂഷണം ചെയ്യപ്പെടുന്നതിന് മുമ്പ് യാന്ത്രികമായി കണ്ടെത്തി പരിഹരിക്കുക
അത് എങ്ങനെ സജ്ജീകരിക്കാമെന്ന് ഘട്ടം ഘട്ടമായി നമുക്ക് നോക്കാം.
2. രഹസ്യമായി കണക്കാക്കുന്നത് എന്താണ് (അവ എങ്ങനെ ചോർന്നൊലിക്കും)
ഒന്നാമതായി, a രഹസ്യ വെറുമൊരു പാസ്വേഡ് അല്ല. ഇതിൽ API ടോക്കണുകൾ, OAuth ക്രെഡൻഷ്യലുകൾ, ഡാറ്റാബേസ് കണക്ഷൻ സ്ട്രിംഗുകൾ, SSH കീകൾ, എൻക്രിപ്ഷൻ കീകൾ, JWT-കൾ പോലും ഉൾപ്പെടുന്നു. ഒരു സിസ്റ്റത്തിലേക്കോ ഉറവിടത്തിലേക്കോ ഐഡന്റിറ്റിയിലേക്കോ ആക്സസ് അനുവദിക്കുന്ന എന്തും ഒരു രഹസ്യമായി കണക്കാക്കപ്പെടുന്നു.
കാരണം ഹാർഡ്കോഡിംഗ് സോഴ്സ് കോഡിലേക്ക് ഈ ക്രെഡൻഷ്യലുകൾ ഇപ്പോഴും സാധാരണമാണ്, പല ടീമുകളും അറിയാതെ തന്നെ അപകടസാധ്യതകൾ അവതരിപ്പിക്കുന്നു. പ്രാദേശിക വികസന സമയത്ത്, ഒരു ദ്രുത API കീ ഒരു .env ഫയൽ—അല്ലെങ്കിൽ അതിലും മോശം, നേരിട്ട് കോഡിലേക്ക്. പിന്നീട്, ഒരു സിംഗിൾ git commit ആ രഹസ്യം എന്നെന്നേക്കുമായി വെളിപ്പെടുത്താൻ കഴിയും.
രഹസ്യങ്ങൾ പിന്നീട് നീക്കം ചെയ്യപ്പെടുമ്പോഴും commitകൾ, അവർ പലപ്പോഴും ജിറ്റ് ചരിത്രം, ഡോക്കർ ലെയറുകൾ, അല്ലെങ്കിൽ സമാഹരിച്ച ആർട്ടിഫാക്റ്റുകൾ. ഉദാഹരണത്തിന്, ആരെങ്കിലും ഓടുന്നതുവരെ പല ചോർച്ചകളും ശ്രദ്ധിക്കപ്പെടാതെ പോകുന്നു git log അല്ലെങ്കിൽ ഒരു കണ്ടെയ്നർ ഇമേജിൽ നിന്ന് മെറ്റാഡാറ്റ എക്സ്ട്രാക്റ്റ് ചെയ്യുന്നു.
ഇതുകൊണ്ടാണ് രഹസ്യ മാനേജ്മെന്റ് പ്രോആക്ടീവ്, തുടർച്ചയായ, ഓട്ടോമേറ്റഡ് ആയിരിക്കണം. പരമ്പരാഗത സ്കാനറുകൾക്ക് ശാഖകളിലോ ചിത്രങ്ങളിലോ കംപ്രസ് ചെയ്ത ഫയലുകളിലോ മറഞ്ഞിരിക്കുന്ന രഹസ്യങ്ങൾ നഷ്ടമാകാൻ സാധ്യതയുണ്ട്. അവിടെയാണ് ഹാഷികോർപ്പ് വോൾട്ട് ഒപ്പം സൈജെനി അകത്തേയ്ക്ക് വരൂ.
കൂടാതെ, രഹസ്യങ്ങൾ ഡെവലപ്പർമാരിൽ നിന്ന് മാത്രമല്ല ചോർന്നൊലിക്കുന്നതെന്ന് ഓർമ്മിക്കുക. CI/CD pipelines, ടെസ്റ്റ് സ്ക്രിപ്റ്റുകൾ, പ്രൊഡക്ഷൻ എൻവയോൺമെന്റുകളിലെ കോൺഫിഗറേഷൻ ഫയലുകൾ എന്നിവയെല്ലാം എക്സ്പോഷറിന്റെ ഉറവിടങ്ങളാകാം.
അതുകൊണ്ട്, രഹസ്യങ്ങൾ സുരക്ഷിതമാക്കുന്നത് ഉപകരണങ്ങൾ മാത്രമല്ല, ശീലങ്ങൾ, ദൃശ്യപരത, ഓട്ടോമേഷൻ എന്നിവയെക്കുറിച്ചാണ്.
രഹസ്യ ചോർച്ചയിലേക്ക് കൂടുതൽ ആഴത്തിൽ പോകണോ?
രഹസ്യങ്ങൾ ആദ്യം തന്നെ ചോർത്തപ്പെടുന്നത് എന്തുകൊണ്ടാണെന്നും ആക്രമണകാരികൾ അവ എങ്ങനെ ചൂഷണം ചെയ്യുന്നുവെന്നും മനസ്സിലാക്കണമെങ്കിൽ, ഈ വിശദമായ വിശദീകരണം നഷ്ടപ്പെടുത്തരുത്:
3. സ്വകാര്യ റിപ്പോകളിൽ പോലും രഹസ്യങ്ങൾ ഹാർഡ്കോഡ് ചെയ്യുന്നത് എന്തുകൊണ്ട് അപകടകരമാണ്
API കീകൾ, ക്രെഡൻഷ്യലുകൾ, ടോക്കണുകൾ തുടങ്ങിയ രഹസ്യങ്ങൾ ഹാർഡ്കോഡ് ചെയ്യുന്നത് വികസന സമയത്ത് സൗകര്യപ്രദമായി തോന്നിയേക്കാം. എന്നിരുന്നാലും, ഈ രീതി ഗുരുതരമായ അപകടസാധ്യതകൾ സൃഷ്ടിക്കുന്നു, പ്രത്യേകിച്ചും രഹസ്യങ്ങൾ ലഭിക്കുമ്പോൾ commitപതിപ്പ് നിയന്ത്രണത്തിലേക്ക് മാറ്റി.
ഉദാഹരണത്തിന്, 2022 ലെ ഉബർ ലംഘനത്തിൽ, ആക്രമണകാരികൾക്ക് ആക്സസ് ലഭിച്ചത് ഹാർഡ്കോഡ് ചെയ്ത AWS കീകൾ ഒരു പൊതു GitHub ശേഖരത്തിൽ കണ്ടെത്തി. അതുപോലെ, ടൊയോട്ട ഒരു GitHub പ്രോജക്റ്റിൽ നിർണായക യോഗ്യതകൾ വെളിപ്പെടുത്തി, അത് അവരുടെ ഉപഭോക്തൃ ഡാറ്റയെ ബാധിച്ചു.
കാരണം ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങൾ പലപ്പോഴും നിലനിൽക്കുന്നത് .env ഫയലുകൾ, സ്ക്രിപ്റ്റുകൾ അല്ലെങ്കിൽ സോഴ്സ് കോഡ് കമന്റുകൾ എന്നിവയിൽ, അവ എളുപ്പത്തിൽ അവഗണിക്കപ്പെടും. സ്വകാര്യ ശേഖരങ്ങളിൽ പോലും, ബോട്ടുകൾക്കും ഇൻസൈഡർമാർക്കും അവ ആക്സസ് ചെയ്യാൻ കഴിയും. ഏറ്റവും മോശം, നിങ്ങൾ അത് "ഇല്ലാതാക്കിയതിന്" ശേഷവും Git ചരിത്രം എല്ലാ ചോർച്ചകളും സംരക്ഷിക്കുന്നു.
കൂടാതെ, ആധുനിക ആക്രമണകാരികൾ ചോർന്ന ടോക്കണുകൾക്കായി GitHub, കണ്ടെയ്നർ രജിസ്ട്രികൾ തുടർച്ചയായി സ്കാൻ ചെയ്യുന്നു. ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യമുള്ള ഒരൊറ്റ പുഷ് വഴി ഇനിപ്പറയുന്നതിലേക്കുള്ള വാതിൽ തുറക്കാൻ കഴിയും:
- അടിസ്ഥാന സൗകര്യങ്ങളുടെ കാര്യത്തിൽ വിട്ടുവീഴ്ച (ക്ലൗഡ് ആക്സസ്)
- സോഴ്സ് കോഡ് കൃത്രിമത്വം (സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ)
- സിസ്റ്റങ്ങളിലുടനീളം രഹസ്യ പുനരുപയോഗം (പ്രിവിലേജ് എസ്കലേഷൻ)
അതിനാൽ, ഹാർഡ്കോഡിംഗിന് പകരം ശരിയായത് രഹസ്യ മാനേജ്മെന്റ് ഐച്ഛികമല്ല, വികസനം സുരക്ഷിതമാക്കുന്നതിനുള്ള അടിത്തറയാണിത്.
4. ഹാഷികോർപ്പ് വോൾട്ട് രഹസ്യങ്ങൾ എങ്ങനെ സുരക്ഷിതമാക്കുന്നു (കൂടാതെ അത് ഹാർഡ്കോഡിംഗിനെക്കാൾ മികച്ചതായിരിക്കുന്നത് എന്തുകൊണ്ട്)
API കീകൾ അല്ലെങ്കിൽ ഡാറ്റാബേസ് ക്രെഡൻഷ്യലുകൾ പോലുള്ള രഹസ്യങ്ങൾ നേരിട്ട് സോഴ്സ് കോഡിലേക്ക് ഹാർഡ്കോഡ് ചെയ്യുന്നത് ഗുരുതരമായ സുരക്ഷാ അപകടസാധ്യതകൾ സൃഷ്ടിക്കുന്നു. കേന്ദ്രീകൃതവും എൻക്രിപ്റ്റുചെയ്തതും ആക്സസ് നിയന്ത്രിതവുമായ രഹസ്യ സംഭരണം വാഗ്ദാനം ചെയ്യുന്നതിലൂടെ ഹാഷികോർപ്പ് വോൾട്ട് ഈ അപകടസാധ്യത ഇല്ലാതാക്കുന്നു.
പരിസ്ഥിതി വേരിയബിളുകളിൽ രഹസ്യങ്ങൾ ഉൾപ്പെടുത്തുന്നതിനുപകരം അല്ലെങ്കിൽ .env ഫയലുകൾ, വോൾട്ടിന്റെ API വഴി ആപ്ലിക്കേഷനുകൾക്ക് ആവശ്യാനുസരണം അവ സുരക്ഷിതമായി വീണ്ടെടുക്കാൻ കഴിയും. ഈ സമീപനം സ്റ്റാറ്റിക് സീക്രട്ട് ഹാൻഡ്ലിംഗിനെ ഡൈനാമിക്, പോളിസി-ഡ്രൈവൺ ആക്സസ് ഉപയോഗിച്ച് മാറ്റിസ്ഥാപിക്കുന്നു.
ഹാർഡ്കോഡിംഗിനെ അപേക്ഷിച്ച് ഹാഷികോർപ്പ് വോൾട്ടുമായുള്ള രഹസ്യ മാനേജ്മെന്റ് നിരവധി പ്രധാന ഗുണങ്ങൾ വാഗ്ദാനം ചെയ്യുന്നു:
- രഹസ്യങ്ങൾ എൻക്രിപ്റ്റ് ചെയ്തിരിക്കും വിശ്രമത്തിലും യാത്രയിലും.
- പ്രവേശനം കർശനമായി നടപ്പിലാക്കിയിരിക്കുന്നു ഐഡന്റിറ്റി അധിഷ്ഠിത നയങ്ങൾ ഉപയോഗിക്കുന്നു.
- വോൾട്ട് രഹസ്യങ്ങൾ ചലനാത്മകമായി സൃഷ്ടിക്കുന്നു, അവ യാന്ത്രികമായി കാലഹരണപ്പെടുന്നു.
- എല്ലാ അഭ്യർത്ഥനകളും രേഖപ്പെടുത്തിയിട്ടുണ്ട്, പൂർണ്ണമായ കണ്ടെത്തൽ, ഓഡിറ്റിംഗ് എന്നിവ വാഗ്ദാനം ചെയ്യുന്നു.
വോൾട്ട് സുഗമമായി സംയോജിപ്പിക്കുന്നു CI/CD pipelineകൾ, കണ്ടെയ്നറൈസ്ഡ് എൻവയോൺമെന്റുകൾ, ക്ലൗഡ് ഇൻഫ്രാസ്ട്രക്ചർ, സർവീസ് മെഷുകൾ എന്നിവ ആധുനിക DevSecOps ടീമുകൾക്ക് വിപുലീകരിക്കാവുന്നതും ഉൽപ്പാദനത്തിന് തയ്യാറായതുമായ ഒരു പരിഹാരമാക്കി മാറ്റുന്നു.
യഥാർത്ഥ ലോക ഉദാഹരണം:
എൺപതാം, ഒരു ടൊയോട്ട ഗിറ്റ്ഹബ് സംഭരണി ആകസ്മികമായി ക്രെഡൻഷ്യലുകൾ പൊതുജനങ്ങൾക്ക് ചോർന്നു, ഇത് ആന്തരിക സേവനങ്ങൾ തുറന്നുകാട്ടുന്നു. വോൾട്ട് പോലുള്ള ഒരു ഉപകരണം, കർശനമായ commit നയങ്ങൾക്ക് ഇത് തടയാമായിരുന്നു.
ഇപ്പോൾ, അത് വ്യക്തമായിരിക്കണം: ഹാർഡ്കോഡിംഗിൽ നിന്ന് മാറി സുരക്ഷിതമായ കോഡുകൾ സ്വീകരിക്കുക രഹസ്യ മാനേജ്മെന്റ് പോലുള്ള ഉപകരണങ്ങൾ ഹാഷികോർപ്പ് വോൾട്ട് മികച്ച പരിശീലനം മാത്രമല്ല, അത്യാവശ്യമാണ്.
5. സെക്യൂർ സീക്രട്ട്സ് മാനേജ്മെന്റിനായി Git, HashiCorp Vault, Xygeni എന്നിവ എങ്ങനെ സംയോജിപ്പിക്കാം
പൂർണ്ണമായും ഒഴിവാക്കാൻ ഹാർഡ്കോഡിംഗ് രഹസ്യങ്ങൾ, പ്രാദേശിക വികസന വേളയിലും അകത്തും ഡെവലപ്പർമാർ മുൻകൈയെടുക്കേണ്ട നടപടികൾ സ്വീകരിക്കണം CI/CD. നല്ല വാർത്ത അതാണ് ഹാഷികോർപ്പ് വോൾട്ട് ഒപ്പം സൈജെനി സുരക്ഷ ഉറപ്പാക്കാൻ ഒരുമിച്ച് പ്രവർത്തിക്കുക രഹസ്യ മാനേജ്മെന്റ് വർക്ക്ഫ്ലോകൾ.
ഘട്ടം 1: രഹസ്യങ്ങൾ സുരക്ഷിതമായി വീണ്ടെടുക്കാൻ വോൾട്ട് ഉപയോഗിക്കുക
ആദ്യം, രഹസ്യങ്ങൾ ലോഡ് ചെയ്യുന്നതിന് നിങ്ങളുടെ ആപ്പ് കോൺഫിഗർ ചെയ്യുക ഹാഷികോർപ്പ് വോൾട്ട് റൺടൈമിൽ. ഉദാഹരണത്തിന്, Node.js-ൽ:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
ഇത് രഹസ്യങ്ങൾ ഒരിക്കലും കോഡിലോ കോൺഫിഗറേഷൻ ഫയലുകളിലോ സൂക്ഷിക്കുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നു.
ഘട്ടം 2: ഒരു Git Hook ഉം Xygeni ഉം ഉപയോഗിച്ച് ഹാർഡ്കോഡിംഗ് തടയുക.
ആകസ്മികമായ ചോർച്ചകൾ തടയുന്നതിന്, നിങ്ങൾക്ക് ഒരു ചേർക്കാൻ കഴിയും pre-commit കൊളുത്ത് Xygeni യുടെ CLI ഉപയോഗിച്ച്:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
ഈ ഹുക്ക് ഘട്ടം ഘട്ടമായി പരിഷ്കരിച്ച ഫയലുകൾ മാത്രമേ സ്കാൻ ചെയ്യുന്നുള്ളൂ. commit. അത് കണ്ടെത്തിയാൽ ഹാർഡ്കോഡ് ചെയ്തത് ടോക്കണുകൾ അല്ലെങ്കിൽ പാസ്വേഡുകൾ പോലുള്ള രഹസ്യങ്ങൾ, അത് തടയുന്നു commit, എന്തെങ്കിലും റിപ്പോസിറ്ററിയിൽ എത്തുന്നതിന് മുമ്പ്.
ഘട്ടം 3: വോൾട്ടും സൈജെനിയും സംയോജിപ്പിക്കുക CI/CD
CI-യിൽ pipelines, നിങ്ങൾക്ക് ഇവ ചെയ്യാനാകും:
- റൺടൈം രഹസ്യങ്ങൾ ഇതിൽ നിന്ന് ലഭ്യമാക്കുക വോൾട്ട്
- പ്രവർത്തിപ്പിക്കുക
xygeni scan --run="secrets"സാധൂകരിക്കാൻ ഒരു രഹസ്യവും അവതരിപ്പിച്ചിട്ടില്ല. - എന്തെങ്കിലും ചോർച്ചയുണ്ടായാൽ സൈജെനി ഉപയോഗിച്ച് യാന്ത്രികമായി പരിഹരിക്കുക.
ഡെവലപ്പർമാർ ഓരോ ഘട്ടത്തിലും രഹസ്യങ്ങൾ നടപ്പിലാക്കുന്നു, പ്രാദേശികമായി നിന്ന് commitവിന്യാസത്തിന്, ഈ ഇറുകിയ ഫീഡ്ബാക്ക് ലൂപ്പിന് മാനേജ്മെന്റിന് നന്ദി.
6. വോൾട്ട് + സൈജെനി ഉപയോഗിച്ച് ഹാർഡ്കോഡിംഗിൽ നിന്ന് സെക്യൂർ സീക്രട്ട്സ് മാനേജ്മെന്റിലേക്ക്
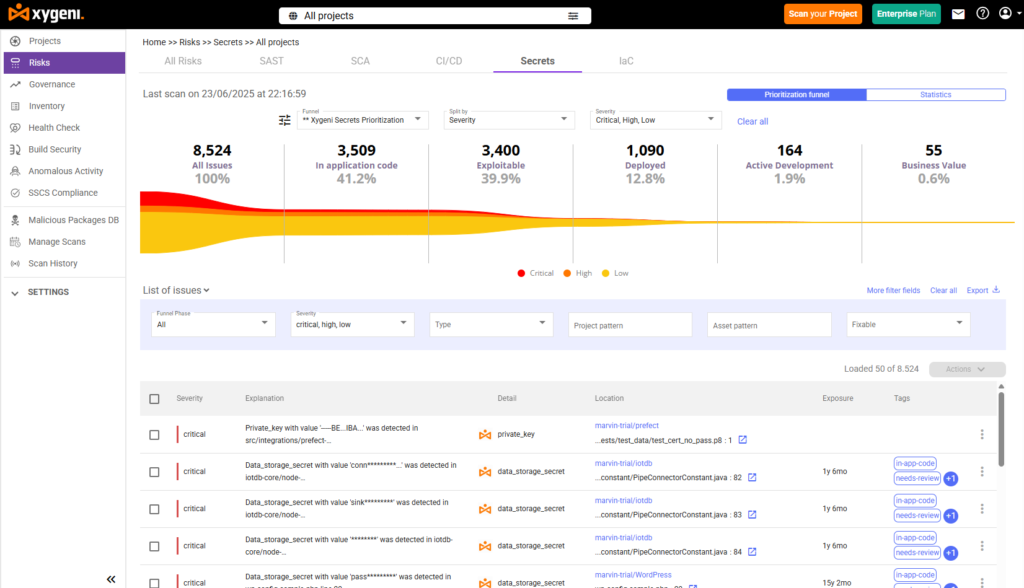
ഡെവലപ്പർമാർ അബദ്ധത്തിൽ സെൻസിറ്റീവ് ക്രെഡൻഷ്യലുകൾ വെളിപ്പെടുത്തുന്നതിനുള്ള ഏറ്റവും സാധാരണമായ മാർഗങ്ങളിൽ ഒന്നാണ് ഹാർഡ്കോഡിംഗ് രഹസ്യങ്ങൾ. അതുകൊണ്ടാണ് ജോടിയാക്കൽ ഹാഷികോർപ്പ് വോൾട്ട് Xygeni-യിൽ നിന്നുള്ള തത്സമയ സ്കാനിംഗ് ഉപയോഗിച്ച് ഒരു പൂർണ്ണത സൃഷ്ടിക്കുന്നു രഹസ്യ മാനേജ്മെന്റ് ആർക്കിടെക്ചർ: കണ്ടെത്തൽ, പ്രതിരോധം, യാന്ത്രിക പരിഹാരങ്ങൾ, നിങ്ങളുടെ വർക്ക്ഫ്ലോയിൽ നേരിട്ട് ഉൾപ്പെടുത്തിയിരിക്കുന്നു.
| ഘട്ടം | ഹാഷികോർപ്പ് വോൾട്ടും സൈജെനിയുമായി സീക്രട്ട്സ് മാനേജ്മെന്റ് എങ്ങനെ പ്രവർത്തിക്കുന്നു |
|---|---|
| ഘട്ടം 1: വോൾട്ടിലെ രഹസ്യങ്ങൾ നിർവചിക്കുക | API കീകൾ, ക്രെഡൻഷ്യലുകൾ അല്ലെങ്കിൽ ടോക്കണുകൾ പോലുള്ള രഹസ്യങ്ങൾ കർശനമായ ആക്സസ് നിയന്ത്രണങ്ങൾക്കും വിശ്രമവേളയിൽ എൻക്രിപ്ഷനും കീഴിൽ ഹാഷികോർപ്പ് വോൾട്ടിൽ സുരക്ഷിതമായി സൂക്ഷിക്കുക. |
| ഘട്ടം 2: രഹസ്യങ്ങൾ കുത്തിവയ്ക്കുക വഴി CI/CD | നിങ്ങളുടെ ബിൽഡിലേക്ക് രഹസ്യങ്ങൾ നൽകാൻ പരിസ്ഥിതി വേരിയബിളുകൾ അല്ലെങ്കിൽ ഡൈനാമിക് ഇൻജക്ഷൻ ഉപയോഗിക്കുക. pipelines അല്ലെങ്കിൽ apps, സോഴ്സ് കോഡിൽ ഹാർഡ്കോഡിംഗ് ഒഴിവാക്കുന്നു. |
| ഘട്ടം 3: ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങൾക്കായി സ്കാൻ ചെയ്യുക | സൈജെനി ഓരോന്നും സ്കാൻ ചെയ്യുന്നു pull request, ചോർന്ന രഹസ്യങ്ങൾ തത്സമയം കണ്ടെത്തുന്നതിനും സാധൂകരിക്കുന്നതിനുമുള്ള ഡോക്കർ ഇമേജ്, ജിറ്റ് ചരിത്രം. |
| ഘട്ടം 4: രഹസ്യങ്ങൾ സാധൂകരിക്കുക | രഹസ്യം സജീവമാണോ ഉപയോഗയോഗ്യമാണോ എന്ന് സൈജെനി പരിശോധിക്കുന്നു. പരിശോധിച്ചുറപ്പിച്ച രഹസ്യങ്ങൾ അതിന്റെ വെരിഫയർ എഞ്ചിൻ ഉപയോഗിച്ച് ഉടനടി നടപടിയെടുക്കുന്നതിനായി ഫ്ലാഗ് ചെയ്യുന്നു. |
| ഘട്ടം 5: ഓട്ടോറെമഡിയേഷൻ ട്രിഗർ ചെയ്യുക | പരിശോധിച്ചുറപ്പിച്ച ഒരു രഹസ്യം കണ്ടെത്തിയാൽ, Xygeni-ക്ക് അത് അസാധുവാക്കാനോ തിരിക്കാനോ കഴിയും, സന്ദർഭം സഹിതം PR/MR-ലേക്ക് പോസ്റ്റ് ചെയ്യാനും പരിഹാര വർക്ക്ഫ്ലോകൾ നയിക്കാനും കഴിയും. |
7. ഓട്ടോ റെമഡിയേഷനും സീക്രട്ട്സ് മാനേജ്മെന്റും ഉപയോഗിച്ച് ഹാർഡ്കോഡിംഗ് രഹസ്യങ്ങൾ എന്നെന്നേക്കുമായി നിർത്തുക.
ഹാഷികോർപ്പ് വോൾട്ട് നിലവിലുണ്ടെങ്കിൽപ്പോലും, തെറ്റുകൾ സംഭവിക്കാറുണ്ട്. ലോക്കൽ ടെസ്റ്റിംഗ് സമയത്ത് ഡെവലപ്പർമാർ ഒരു ടോക്കൺ ഹാർഡ്കോഡ് ചെയ്തേക്കാം അല്ലെങ്കിൽ കോൺഫിഗർ ചെയ്യാൻ മറന്നുപോയേക്കാം. .gitignore ശരിയായി. അതുകൊണ്ടാണ് രഹസ്യ മാനേജ്മെന്റിനെ തുടർച്ചയായ സ്കാനിംഗും യാന്ത്രിക പരിഹാരവും സംയോജിപ്പിക്കേണ്ടത് അത്യാവശ്യമായിരിക്കുന്നത്.
കൂടെ സൈജെനിയുടെ രഹസ്യ മാനേജ്മെന്റ്, നിങ്ങൾ ഹാർഡ്കോഡ് ചെയ്ത ക്രെഡൻഷ്യലുകൾ കണ്ടെത്തുക മാത്രമല്ല, അവ സംഭവങ്ങളായി മാറുന്നതിന് മുമ്പ് യാന്ത്രികമായി പരിഹരിക്കുകയും ചെയ്യുന്നു.
രഹസ്യങ്ങൾക്കായി Xygeni AutoFix എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് ഇതാ:
- സൈജെനി ഓരോന്നും സ്കാൻ ചെയ്യുന്നു pull request അത് തുറന്നാലുടൻ, കോഡ്, കോൺഫിഗുകൾ, ജിറ്റ് ചരിത്രം, ഡോക്കർ ലെയറുകൾ എന്നിവയിൽ ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങൾ തിരയുന്നു.
- കണ്ടെത്തിയ ഏതൊരു രഹസ്യത്തെയും ഇത് സാധൂകരിക്കുന്നു അതിന്റെ ലക്ഷ്യ സേവനത്തിനെതിരെയും ലോഗുകളിലെ മൂല്യത്തെ അവ്യക്തമാക്കുകയും ചെയ്യുന്നു.
- സൈജെനി രഹസ്യം നേരിട്ട് പിആറിൽ വെളിപ്പെടുത്തുന്നു, തീവ്രതയും തരവും ഉള്ള സന്ദർഭോചിതമായ അഭിപ്രായങ്ങൾ ചേർക്കുന്നു.
- ഓട്ടോഫിക്സ് ഒരു സുരക്ഷിത പാച്ച് സൃഷ്ടിക്കുന്നു, ഇത് ഇവയാകാം:
- വെളിപ്പെടുത്തിയ രഹസ്യം കമന്റ് ചെയ്യുക.
- ഒരു വോൾട്ട് അല്ലെങ്കിൽ പരിസ്ഥിതി വേരിയബിൾ റഫറൻസ് ഉപയോഗിച്ച് അത് മാറ്റിസ്ഥാപിക്കുക.
- ഘട്ടം ഘട്ടമായുള്ള പരിഹാര നിർദ്ദേശങ്ങൾ വാഗ്ദാനം ചെയ്യുക.
- ഒരു ഗാർഡ്റെയിൽ സജീവമാണെങ്കിൽ, പ്രശ്നം പരിഹരിക്കപ്പെടുന്നതുവരെ Xygeni PR സ്വയമേവ തടയുന്നു.
ഇതുകൂടാതെ, സൈജെനി GitHub Actions, GitLab, Jenkins, Bitbucket എന്നിവയിലൂടെ എൻഫോഴ്സ്മെന്റിനെ പിന്തുണയ്ക്കുന്നു. അതിനാൽ, അവലോകന വേളയിൽ നിങ്ങൾക്ക് രഹസ്യങ്ങൾ നഷ്ടപ്പെട്ടാലും, ഒരിക്കലും ഉൽപ്പാദനത്തിലേക്ക് കടക്കില്ല.
ഇത് വെറും രഹസ്യ കണ്ടെത്തൽ മാത്രമല്ല. രഹസ്യ സംരക്ഷണമാണ് അളക്കുന്നത്.

