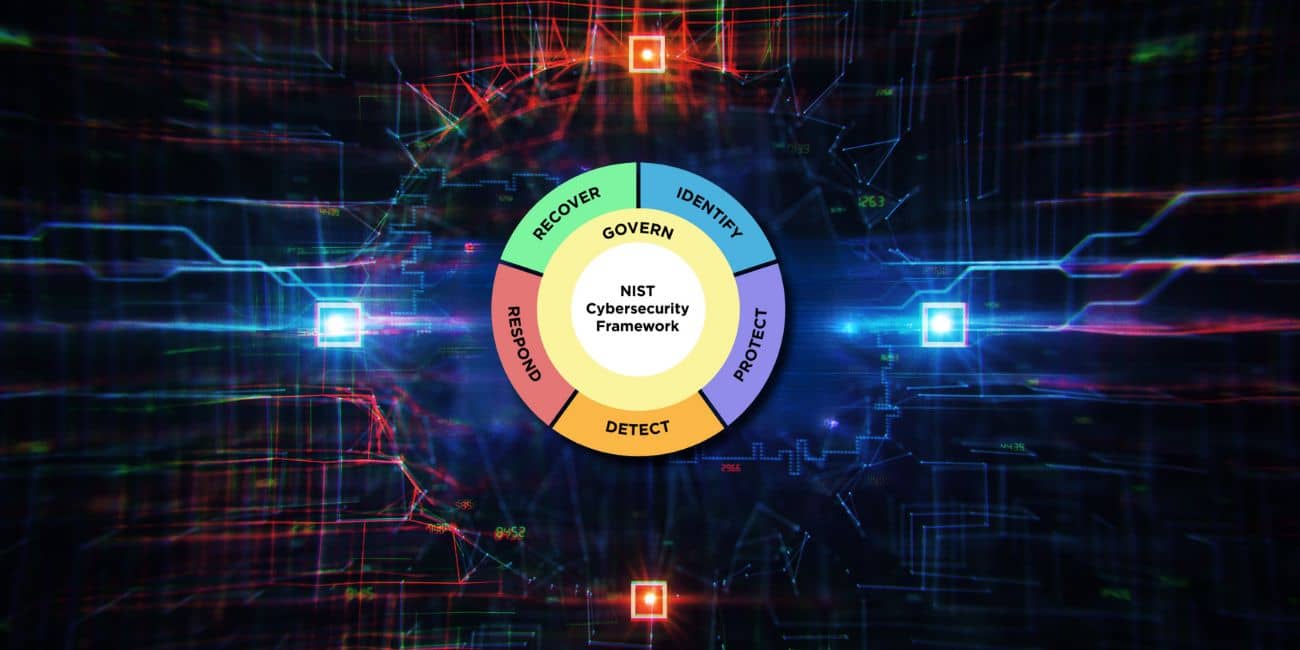






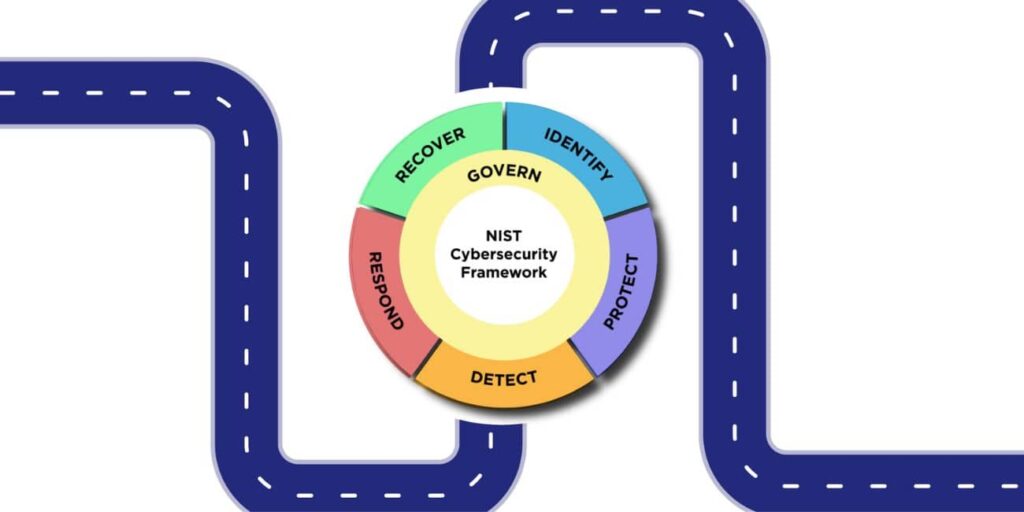
നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി) വ്യാപകമായി അംഗീകരിക്കപ്പെട്ട സൈബർ സുരക്ഷാ ചട്ടക്കൂടിൽ (സിഎസ്എഫ്) ഒരു പ്രധാന അപ്ഡേറ്റ് പുറത്തിറക്കി.സൈബർ സുരക്ഷാ അപകടസാധ്യതകൾ മികച്ച രീതിയിൽ കൈകാര്യം ചെയ്യാൻ സ്ഥാപനങ്ങളെ സഹായിക്കുന്നതിനുള്ള ഒരു ഉപകരണമാണ്. NIST CSF പതിപ്പ് 2.0 സംഘടനകൾ വ്യാപകമായി സ്വീകരിച്ചുവരുന്ന അഭിവൃദ്ധി പ്രാപിക്കുന്ന ചട്ടക്കൂടിനെ കെട്ടിപ്പടുക്കുക എന്ന ലക്ഷ്യത്തോടെയാണ് എല്ലാം മെച്ചപ്പെടുത്തുന്നത്, കൂടാതെ എല്ലാ സ്ഥാപനങ്ങളെയും, അവയുടെ വലുപ്പമോ വ്യവസായമോ പരിഗണിക്കാതെ, ചട്ടക്കൂട് സ്വീകരിക്കുന്നതിൽ സഹായിക്കുന്നതിന് ഒരു വലിയ സാധ്യതയും കൂടുതൽ സമഗ്രമായ വിഭവങ്ങളുടെ ഒരു കൂട്ടവും ഇതിലേക്ക് ചേർക്കുന്നു.
ഓരോ സ്ഥാപനത്തിനും ഒരു ചട്ടക്കൂട്
നിർണായകമായ അടിസ്ഥാന സൗകര്യ മേഖലകളിലെ സൈബർ സുരക്ഷാ നിലപാടുകൾ മെച്ചപ്പെടുത്തുന്നതിനാണ് തുടക്കത്തിൽ രൂപകൽപ്പന ചെയ്ത CSF, ഇപ്പോൾ വികസിച്ചിരിക്കുന്നത്. ഏറ്റവും പുതിയ ആവർത്തനമായ CSF 2.0, ഇപ്പോൾ എല്ലാ വലിപ്പത്തിലും വ്യവസായത്തിലുമുള്ള സ്ഥാപനങ്ങളെ ബാധിക്കുന്ന സൈബർ ഭീഷണികളുടെ ചലനാത്മക സ്വഭാവത്തെ അംഗീകരിക്കുന്നു. വൈവിധ്യമാർന്ന സംഘടനാ സാഹചര്യങ്ങളിൽ അതിന്റെ പ്രയോജനം ഉറപ്പാക്കിക്കൊണ്ട്, വിപുലീകരിക്കാവുന്നതും പൊരുത്തപ്പെടാവുന്നതുമായി ഇത് സൂക്ഷ്മമായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു.
ഭരണത്തിന്റെയും വിതരണ ശൃംഖല സുരക്ഷയുടെയും പുതിയ മാനങ്ങൾ
മാറിക്കൊണ്ടിരിക്കുന്ന സൈബർ സുരക്ഷാ സാഹചര്യങ്ങൾക്കനുസൃതമായി, ഭരണത്തിലും വിതരണ ശൃംഖല സുരക്ഷയിലും CSF 2.0 ഒരു പ്രത്യേക ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു. ശക്തമായ ഒരു സൈബർ സുരക്ഷാ തന്ത്രത്തിന് ഈ വശങ്ങൾ നിർണായകമാണെന്ന് തിരിച്ചറിഞ്ഞുകൊണ്ട്, സമഗ്രമായ ഒരു സൈബർ സുരക്ഷാ ഭരണ പരിപാടി വികസിപ്പിക്കുന്നതിനും സംയോജിപ്പിക്കുന്നതിനുമുള്ള പുതിയ ഉൾക്കാഴ്ചകളും മാർഗ്ഗനിർദ്ദേശങ്ങളും അപ്ഡേറ്റ് വാഗ്ദാനം ചെയ്യുന്നു. software supply chain security (SSCS) അജൈൽ സോഫ്റ്റ്വെയർ വികസന രീതികളിലേക്ക് നടപടികൾ സ്വീകരിക്കുന്നു. ഈ മുൻകൈയെടുത്തുള്ള നിലപാട് ഉൾപ്പെടുത്തുന്നതിലൂടെ കൂടുതൽ പിന്തുണയ്ക്കപ്പെടുന്നു. എൻഐഎസ്ടി എസ്പി 800-204ഡി, ചട്ടക്കൂടിനെ പ്രതിഫലിപ്പിക്കുന്നു commitസമകാലിക സൈബർ സുരക്ഷാ വെല്ലുവിളികളെ നേരിട്ട് നേരിടുന്നതിനുള്ള നടപടികൾ.
സമ്പന്നമായ വിഭവങ്ങൾ ഉപയോഗിച്ച് നടപ്പാക്കൽ ശാക്തീകരിക്കൽ
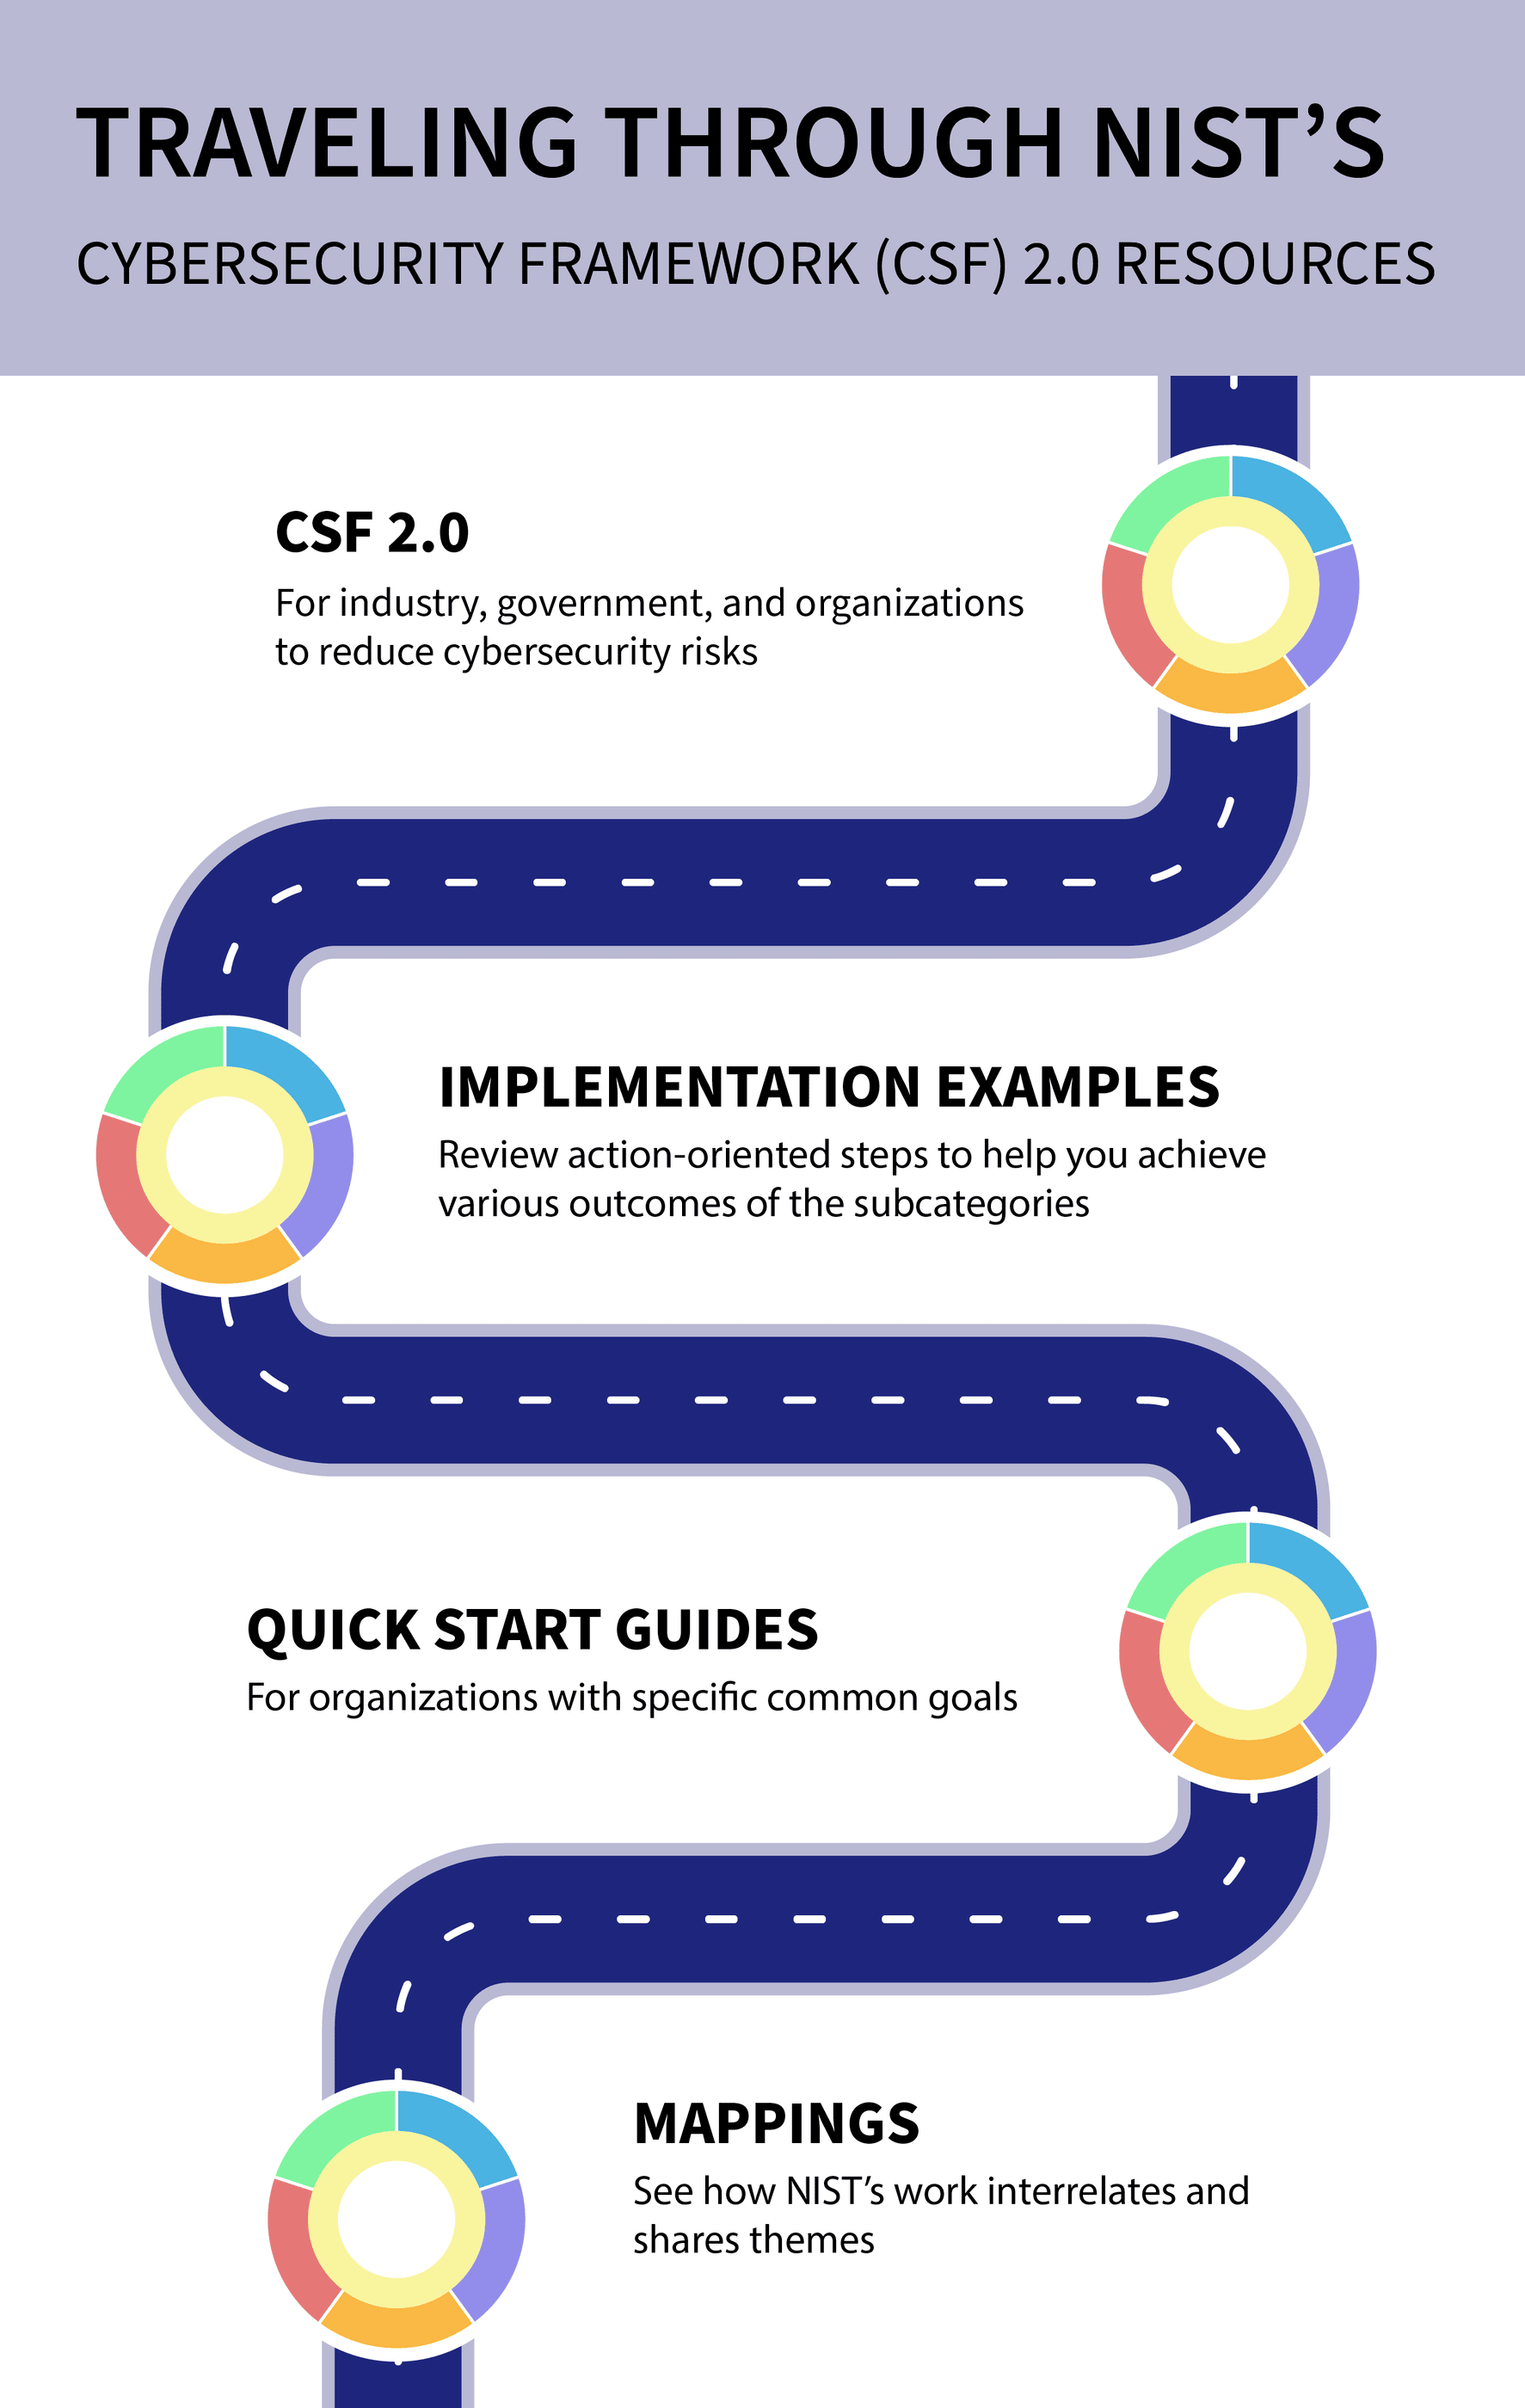
സ്ഥാപനങ്ങൾ നേരിടുന്ന നടപ്പാക്കൽ തടസ്സങ്ങൾ മനസ്സിലാക്കിക്കൊണ്ട്, NIST CSF 2.0-നെ പിന്തുണയ്ക്കുന്ന നിരവധി ഉറവിടങ്ങൾ ഉപയോഗിച്ച് സമ്പുഷ്ടമാക്കുന്നു. ഇവയിൽ ഇവ ഉൾപ്പെടുന്നു:
- പ്രത്യേക പ്രേക്ഷകർക്കായി തയ്യാറാക്കിയ ദ്രുത-ആരംഭ ഗൈഡുകൾ ചെറുകിട ബിസിനസുകൾ പോലെ enterprise ചട്ടക്കൂടിന്റെ ദത്തെടുക്കൽ ലളിതമാക്കാൻ ലക്ഷ്യമിടുന്ന റിസ്ക് മാനേജർമാർ.
- നടപ്പിലാക്കൽ ഉദാഹരണങ്ങൾ വിവിധ സംഘടനാ സന്ദർഭങ്ങളിൽ ചട്ടക്കൂടിന്റെ പ്രായോഗിക പ്രയോഗങ്ങൾ പ്രദർശിപ്പിക്കുന്നു.
- ബ്രൗസ് ചെയ്യാവുന്നതും തിരയാവുന്ന വിവരദായക റഫറൻസുകളുടെ കാറ്റലോഗ് മറ്റ് 50-ലധികം സൈബർ സുരക്ഷാ രേഖകളുമായി CSF മാർഗ്ഗനിർദ്ദേശത്തിന്റെ വിന്യാസം സുഗമമാക്കുന്നു.
- NIST CSF 2.0 റഫറൻസ് ടൂൾ, എല്ലാ ബ്രൗസറുകളിലും ഫ്രെയിംവർക്ക് കോറിൽ നിന്ന് പ്രസക്തമായ ഡാറ്റ വായിക്കാനും തിരയാനും ഔട്ട്പുട്ട് ചെയ്യാനും പ്രാപ്തമാക്കുന്നതിലൂടെ പ്രവേശനക്ഷമത വർദ്ധിപ്പിക്കുന്നു.