






ഒരു അംബരചുംബി കെട്ടിടം സങ്കൽപ്പിക്കുക, ഓരോ നിലയും വ്യത്യസ്ത ടീമുകൾ നിർമ്മിക്കുന്നു. ഒരൊറ്റ ടീം സ്ഥാപിക്കുന്ന ഒരു തകരാറുള്ള ബീം മുഴുവൻ ഘടനയെയും അപകടത്തിലാക്കും. ഇന്നത്തെ ഡിജിറ്റൽ ലോകത്ത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളുമായി ബന്ധപ്പെട്ട് സ്ഥാപനങ്ങൾ നേരിടുന്ന യാഥാർത്ഥ്യമാണിത്.
കമ്പനികൾ സങ്കീർണ്ണമായ വിതരണക്കാരുടെ ശൃംഖലകളെയും ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളെയും കൂടുതലായി ആശ്രയിക്കുന്നതിനാൽ, ക്ഷുദ്രക്കാർ ദുർബലതകൾ ചൂഷണം ചെയ്യുന്നതിനുള്ള സാധ്യത ഗണ്യമായി വർദ്ധിച്ചു. കുപ്രസിദ്ധമായ സോളാർ വിൻഡ്സ്, കസേയ ലംഘനങ്ങൾ പോലുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങളിലെ ഭയാനകമായ വർദ്ധനവ്, ബിസിനസുകളെയും അവരുടെ ഉപഭോക്താക്കളെയും വിനാശകരമായ പ്രത്യാഘാതങ്ങളിൽ നിന്ന് സംരക്ഷിക്കുന്നതിന് ശക്തമായ സുരക്ഷാ നടപടികളുടെ നിർണായക ആവശ്യകതയെ എടുത്തുകാണിക്കുന്നു.
പ്രവർത്തന കാര്യക്ഷമത മുതൽ ഉപഭോക്തൃ വിശ്വാസം വരെയുള്ള എല്ലാറ്റിനെയും ബാധിക്കുന്ന വിനാശകരമായ പ്രത്യാഘാതങ്ങൾ ഈ ആക്രമണങ്ങൾക്ക് ഉണ്ടാകാം. ചുരുക്കം ചില വിട്ടുവീഴ്ചയില്ലാത്ത റിലീസുകൾ ഒരു സ്ഥാപനത്തിന് നാശം വിതച്ചേക്കാം. തൽഫലമായി, software supply chain security ഏതൊരു ഡിജിറ്റൽ മേഖലയിലും പ്രതിരോധശേഷിയും ആരോഗ്യകരമായ ഒരു സൈബർസ്പേസും നിലനിർത്തുന്നതിനുള്ള ഒരു അനിവാര്യതയായി ഒരു അനന്തരചിന്തയിൽ നിന്ന് മാറിയിരിക്കുന്നു. enterprise.
നിങ്ങളുടെ സ്ഥാപനം അടുത്ത വലിയ വിതരണ ശൃംഖല ആക്രമണത്തിന് ഇരയാകാൻ അനുവദിക്കരുത്. ഞങ്ങളുടെ നൂതന സാങ്കേതികവിദ്യയിൽ ചേരുന്നതിലൂടെ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ ശക്തിപ്പെടുത്തുന്നതിനുള്ള അറിവും കഴിവുകളും ഉപയോഗിച്ച് സ്വയം ശാക്തീകരിക്കുക. സർട്ടിഫൈഡ് Software Supply Chain Security വിദഗ്ദ്ധ കോഴ്സ്. സ്വയം-വേഗതയുള്ള പഠനം, ബ്രൗസർ അധിഷ്ഠിത ലാബ് ആക്സസ്, മാറ്റർമോസ്റ്റ് വഴിയുള്ള 24/7 ഇൻസ്ട്രക്ടർ പിന്തുണ എന്നിവയിലൂടെ, നിങ്ങളുടെ കമ്പനിയെയും ഉപഭോക്താക്കളെയും സാധ്യതയുള്ള അപകടങ്ങളിൽ നിന്ന് സംരക്ഷിക്കുന്നതിന് ആവശ്യമായ വൈദഗ്ദ്ധ്യം നിങ്ങൾക്ക് ലഭിക്കും.sastഇപ്പോൾ നടപടിയെടുക്കൂ, ഒരു നേതാവാകൂ. software supply chain security – നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ ഭാവി അതിനെ ആശ്രയിച്ചിരിക്കുന്നു.
'CSSE' കോഴ്സിലേക്ക് ഒരു എത്തിനോട്ടം നടത്തൂ:
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ സംഭവിക്കുന്നത് എന്തുകൊണ്ട്?
വർഷങ്ങളായി സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങളുടെ പ്രാധാന്യം വർദ്ധിച്ചുവരികയാണ്, ഇത് ലോകമെമ്പാടുമുള്ള സ്ഥാപനങ്ങളെ അപകടത്തിലാക്കുന്നു. സോഫ്റ്റ്വെയർ വികസനത്തിന്റെയും വിതരണത്തിന്റെയും കൂടുതൽ സുരക്ഷിതമല്ലാത്ത ഭാഗങ്ങൾക്കെതിരായ ആക്രമണങ്ങളാണിവ. pipeline, വളരെ വിശാലമായ അർത്ഥത്തിൽ മോശം സുരക്ഷിതത്വമുള്ള സിസ്റ്റങ്ങളെ ലക്ഷ്യം വച്ചുള്ളതാണ്. അവ സംഭവിക്കാനുള്ള കാരണം ഇതാണ്:
- കൂടുതൽ ആക്രമണ പ്രതല വിസ്തീർണ്ണം: സമകാലിക സോഫ്റ്റ്വെയർ പ്രോഗ്രാമുകൾ നിരവധി മൂന്നാം കക്ഷി ഘടകങ്ങൾ ഉപയോഗപ്പെടുത്തുന്നു, ഇത് ക്ഷുദ്ര സൈബർ കുറ്റവാളികൾക്കുള്ള പ്രവേശന പോയിന്റുകളുടെ എണ്ണം വർദ്ധിപ്പിക്കുന്നു.
- കണ്ടെത്താൻ പ്രയാസം: സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ സാധാരണയായി വിശ്വസനീയമായ ഉറവിടങ്ങൾ ഉപയോഗിക്കുന്നു, ഇത് പരമ്പരാഗത മാൽവെയറുകളേക്കാൾ അവയെ തിരിച്ചറിയുന്നത് കൂടുതൽ വെല്ലുവിളി നിറഞ്ഞതാക്കുന്നു.
- ഉയർന്ന ആഘാതം: ഒരു ആക്രമണകാരിക്ക് ഒരൊറ്റ ഭാഗം ഉപയോഗിച്ച് ആയിരക്കണക്കിന് അന്തിമ ഉപയോക്താക്കളെ അപഹരിക്കാൻ കഴിയും, ഇത് സൈബർ കുറ്റവാളികൾക്കിടയിൽ ഈ ആക്രമണങ്ങളെ വളരെ ആകർഷകമാക്കുന്നു.
- മോശം സുരക്ഷാ രീതികൾ: മൂന്നാം കക്ഷി സോഫ്റ്റ്വെയറുകൾ പരിശോധിക്കുന്നതിനും നിരീക്ഷിക്കുന്നതിനും പല കമ്പനികൾക്കും കർശനമായ സുരക്ഷാ നടപടികൾ ഇല്ല.
- ഭീഷണി ഉയർത്തുന്നവരുടെ സങ്കീർണ്ണത: അഡ്വാൻസ്ഡ് പെർസിസ്റ്റന്റ് ത്രെറ്റുകൾ (APT) ഉം ദേശീയ-സംസ്ഥാന ഹാക്കർമാരും സപ്ലൈ ചെയിൻ ആക്രമണ സാങ്കേതിക വിദ്യകളിൽ വൻതോതിൽ നിക്ഷേപം നടത്തുന്നു.
- സോഫ്റ്റ്വെയർ വികസന ഓട്ടോമേഷൻ (ഉദാ.CI/CD pipelines): നിർഭാഗ്യവശാൽ, തുടർച്ചയായ സംയോജനം/തുടർച്ചയായ വിന്യാസം ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ ഡെലിവറി ഓട്ടോമേറ്റ് ചെയ്യുന്നു (CI/CD) pipeline ശരിയായി സുരക്ഷിതമാക്കിയില്ലെങ്കിൽ അപകടസാധ്യതകൾ അവതരിപ്പിക്കുന്നു.
വ്യത്യസ്ത തരം സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ
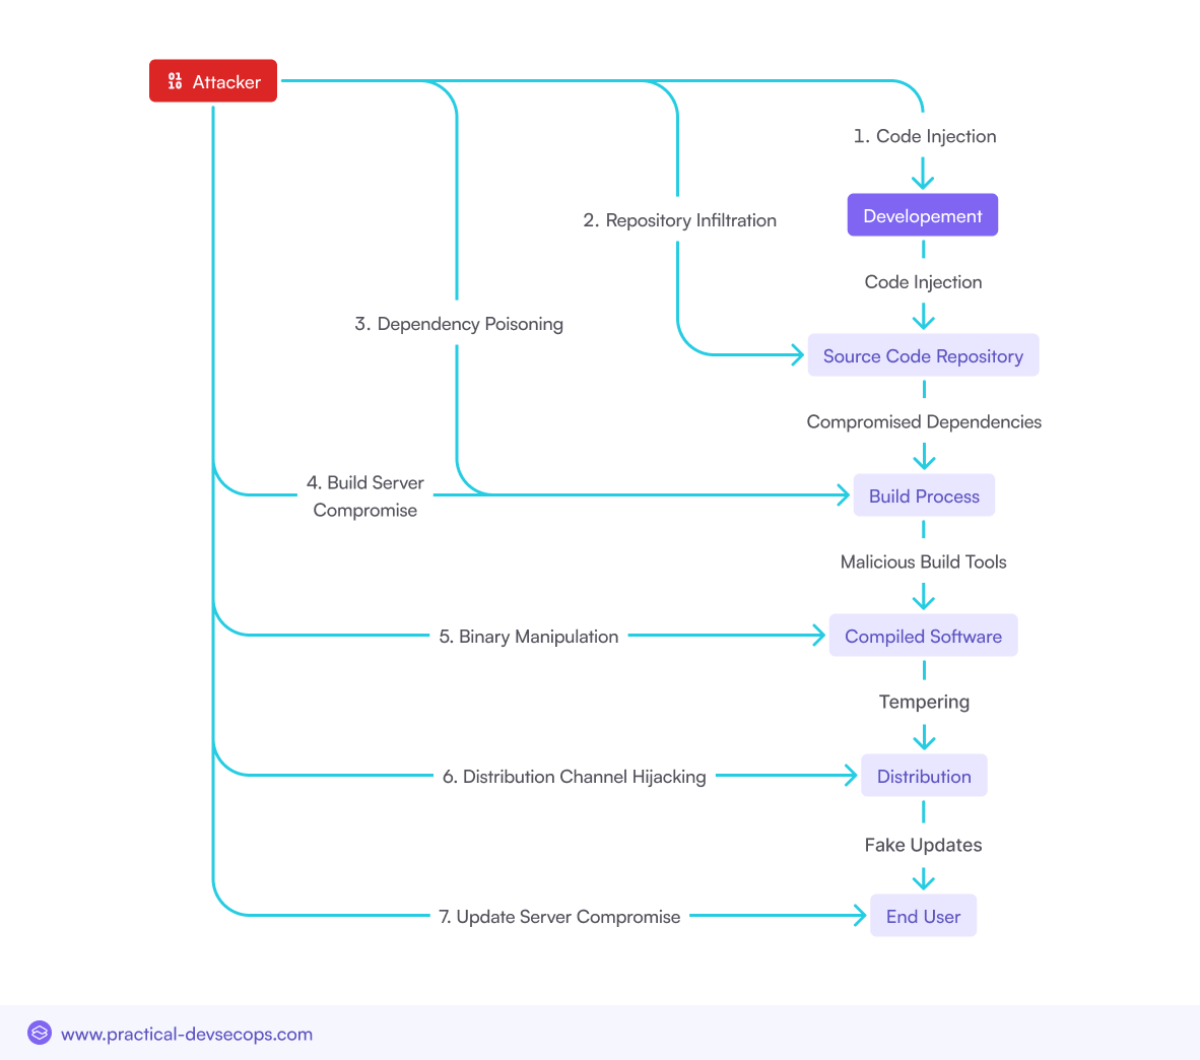
ക്ഷുദ്രകരമായ കോഡ് കുത്തിവയ്പ്പ്
അന്തിമ ഉൽപ്പന്നത്തിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കുന്നതിനായി ആക്രമണകാരികൾ സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയയിലേക്ക് നുഴഞ്ഞുകയറുന്നു. ഡാറ്റ മോഷ്ടിക്കുന്നതിനോ, അനധികൃത ആക്സസ് സാധ്യമാക്കുന്നതിനോ, അല്ലെങ്കിൽ ഭാവിയിലെ ചൂഷണത്തിനായി പിൻവാതിലുകൾ സൃഷ്ടിക്കുന്നതിനോ വേണ്ടി ഈ കോഡ് രൂപകൽപ്പന ചെയ്തേക്കാം.
വിട്ടുവീഴ്ച ചെയ്യപ്പെട്ട ആശ്രിതത്വങ്ങൾ
പല സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകളും മൂന്നാം കക്ഷി ലൈബ്രറികളെയും പാക്കേജുകളെയും ആശ്രയിക്കുന്നു. ആക്രമണകാരികൾ ക്ഷുദ്രകരമായ അപ്ഡേറ്റുകൾ അവതരിപ്പിച്ചുകൊണ്ട് ഈ ആശ്രിതത്വങ്ങളിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു, ഇത് വിതരണ ശൃംഖലയിലൂടെ അന്തിമ ഉപയോക്താക്കൾക്ക് വ്യാപിക്കുന്നു.
സപ്ലൈ ചെയിൻ ഹൈജാക്കിംഗ്
ഉപയോക്താക്കൾക്ക് ക്ഷുദ്രകരമായ സോഫ്റ്റ്വെയറോ അപ്ഡേറ്റുകളോ വിതരണം ചെയ്യുന്നതിനായി അപ്ഡേറ്റ് സെർവറുകൾ അല്ലെങ്കിൽ പാക്കേജ് ശേഖരണങ്ങൾ പോലുള്ള നിയമാനുസൃത സോഫ്റ്റ്വെയർ വിതരണ ചാനലുകളുടെ നിയന്ത്രണം ഏറ്റെടുക്കുന്നത് ഇതിൽ ഉൾപ്പെടുന്നു.
നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകൾ ഇപ്പോൾ തന്നെ സുരക്ഷിതമാക്കൂ! ഞങ്ങളുടെ അവശ്യ ഇ-ബുക്ക് ഗൈഡ് ഡൗൺലോഡ് ചെയ്യുക.
ഏറ്റവും പുതിയ ഹൈ-പ്രൊഫൈൽ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ
പ്രധാന സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ (2020-2024)
കഴിഞ്ഞ കുറച്ച് വർഷങ്ങളായി നിരവധി പ്രധാനപ്പെട്ട സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾക്ക് സാക്ഷ്യം വഹിച്ചിട്ടുണ്ട്, അവ ഓരോന്നും നമ്മുടെ പരസ്പരബന്ധിതമായ ഡിജിറ്റൽ ആവാസവ്യവസ്ഥയിലെ ദുർബലതകളെ എടുത്തുകാണിക്കുന്നു:
3CX സപ്ലൈ ചെയിൻ ആക്രമണം
ലോകമെമ്പാടുമുള്ള ആയിരക്കണക്കിന് ബിസിനസുകൾ ഉപയോഗിക്കുന്ന 3CX ഡെസ്ക്ടോപ്പ് ആപ്പ്, ഒരു വിപുലമായ സപ്ലൈ ചെയിൻ ആക്രമണം എന്നറിയപ്പെടുന്നതിലൂടെ ലംഘിക്കപ്പെട്ടു.
എന്റെ എടുക്കൽ: വികസന പ്രക്രിയയുടെ ഔദ്യോഗിക ഭാഗമായി വിതരണം ചെയ്യുന്ന ഒരു യഥാർത്ഥ സോഫ്റ്റ്വെയർ അപ്ഡേറ്റിലേക്ക് ആക്രമണകാരികൾ അവരുടെ മാൽവെയർ കോഡ് ഉൾച്ചേർത്തതിന്റെ ഫലമായിരുന്നു ഈ ഹാക്ക്.
സ്വാധീനം: വോയ്സ് കമ്മ്യൂണിക്കേഷൻ ഉൾപ്പെടെയുള്ള സെൻസിറ്റീവ് ഡാറ്റയിലേക്ക് അനധികൃതമായി പ്രവേശനം സാധ്യമാക്കുന്നതിലൂടെ പതിനായിരക്കണക്കിന് വ്യക്തികൾക്ക് ഈ ആക്രമണം അപഹരിക്കപ്പെട്ടു. സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയയിലെ പിഴവുകളും മൂന്നാം കക്ഷി സോഫ്റ്റ്വെയർ ആശ്രിതത്വത്തെക്കുറിച്ചുള്ള ആശങ്കകളും ഈ ലംഘനം വെളിപ്പെടുത്തി.
സോളാർ വിൻഡ്സ് ആക്രമണം
ദി സോളാർ വിൻഡ്സ് ആക്രമണം ഓറിയോൺ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ വിട്ടുവീഴ്ച ചെയ്തു. 2019 സെപ്റ്റംബറിൽ സോളാർ വിൻഡ്സിന്റെ നെറ്റ്വർക്കിലേക്ക് ആക്രമണകാരികൾ നുഴഞ്ഞുകയറി, 2020 മാർച്ചോടെ ഓറിയോൺ അപ്ഡേറ്റുകളിൽ ക്ഷുദ്ര കോഡ് കുത്തിവച്ചു. ഈ അപഹരിക്കപ്പെട്ട അപ്ഡേറ്റുകൾ 18,000-ത്തിലധികം ഉപഭോക്താക്കൾക്ക് വിതരണം ചെയ്തു, ഇത് ആക്രമണകാരികൾക്ക് വിവിധ സംഘടനകളുടെ ഐടി സിസ്റ്റങ്ങളിൽ ചാരപ്പണി നടത്താൻ അനുവദിച്ചു.
എന്റെ ടേക്ക്: ഈ ലംഘനം വിതരണ ശൃംഖലയിലെ സുരക്ഷയിലെ നിർണായകമായ ദുർബലതകളെ തുറന്നുകാട്ടുന്നു, മൂന്നാം കക്ഷി വിതരണക്കാർക്ക് വ്യാപകമായ സൈബർ ചാരവൃത്തിയുടെ കവാടങ്ങളായി എങ്ങനെ മാറാമെന്ന് ഇത് കാണിക്കുന്നു. ബാഹ്യ വെണ്ടർ സോഫ്റ്റ്വെയറും സേവനങ്ങളും സംബന്ധിച്ച്, സ്ഥാപനങ്ങൾ അവരുടെ സുരക്ഷാ നടപടികൾ പുനഃപരിശോധിക്കേണ്ടതിന്റെ അടിയന്തിര ആവശ്യകതയെ ഇത് അടിവരയിടുന്നു.
സ്വാധീനം: ആക്രമണം ഗണ്യമായ സാമ്പത്തിക നാശനഷ്ടങ്ങൾ വരുത്തിവച്ചു, ബാധിച്ച സ്ഥാപനങ്ങൾക്ക് വാർഷിക വരുമാനത്തിന്റെ ശരാശരി 11% (യുഎസിൽ 14% വരെ) നഷ്ടപ്പെട്ടു. സ്വകാര്യ, പൊതു മേഖലകളിലുടനീളം മെച്ചപ്പെട്ട വിവര പങ്കിടലും സൈബർ സുരക്ഷാ രീതികളും ഇത് ഉത്തേജിപ്പിച്ചു, ഇത് വിതരണ ശൃംഖല സുരക്ഷാ പ്രോട്ടോക്കോളുകളുടെ പുനർമൂല്യനിർണ്ണയത്തിന് കാരണമായി.
കോഡ്കോവ് ബാഷ് അപ്ലോഡർ ആക്രമണം
2024-ൽ, വിജയകരമായി നടത്തിയ ഒരു സപ്ലൈ ചെയിൻ ആക്രമണം, കോഡ്കോവിലേക്ക് കോഡ് കവറേജ് അപ്ലോഡ് ചെയ്യുന്നതിനായി ഒരു ജനപ്രിയ ഉപകരണം നൽകിയ ബാഷ് അപ്ലോഡറിൽ പരിഷ്ക്കരണം വരുത്തുന്നതിൽ കലാശിച്ചു. കോഡ്കോവിലേക്ക് കവറേജ് റിപ്പോർട്ടുകൾ അയയ്ക്കാൻ ധാരാളം ഡെവലപ്പർമാർ ഉപയോഗിച്ചിരുന്ന സ്ക്രിപ്റ്റാണിത്, കൂടാതെ ഈ പരിഷ്കരിച്ച പതിപ്പിന് ടോക്കണുകൾ അല്ലെങ്കിൽ കീകൾ പോലുള്ള പരിസ്ഥിതി വേരിയബിളുകൾ ബീം ചെയ്യാൻ പ്രാപ്തമായിരുന്നു.
എന്റെ ടേക്ക്: പല പദ്ധതികളുടെയും രഹസ്യങ്ങൾ പുറത്തുവരാൻ അനുവദിക്കപ്പെട്ടു, ആയിരക്കണക്കിന് ആളുകളെ ഇത് ബാധിച്ചേക്കാം. വികസന പരിതസ്ഥിതികൾക്ക് ഏറ്റവും മികച്ച സുരക്ഷാ രീതികൾ പാലിക്കണമെന്നും അസാധാരണമായ സ്ക്രിപ്റ്റുകളെ ആശ്രയിക്കുന്നത് എത്രത്തോളം അപകടകരമാണെന്നും ഈ ആക്രമണം എടുത്തുകാണിച്ചു.
സ്വാധീനം: ആക്രമണം വ്യാപകമായ രഹസ്യ ഭ്രമണത്തിലേക്ക് നയിച്ചു, മൂന്നാം കക്ഷി ഉപകരണങ്ങളിലുള്ള വിശ്വാസം നഷ്ടപ്പെട്ടു, സൂക്ഷ്മപരിശോധന വർദ്ധിച്ചു. CI/CD pipelineകൂടാതെ റെഗുലേറ്ററി ശ്രദ്ധയും ആകർഷിച്ചു. ഇത് കോഡ് കവറേജ് ടൂൾ രൂപകൽപ്പനയിൽ വ്യവസായ വ്യാപകമായ മാറ്റങ്ങൾക്ക് കാരണമായി, സാമ്പത്തിക നഷ്ടങ്ങൾക്ക് കാരണമായി, കൂടാതെ വിപുലമായ സുരക്ഷാ നടപടികൾ സ്വീകരിക്കുന്നത് ത്വരിതപ്പെടുത്തി. SBOM സമഗ്രത പരിശോധനയും.
കസേയ വിഎസ്എ സപ്ലൈ ചെയിൻ ആക്രമണം
2021-ലെ കസേയ വിഎസ്എ ആക്രമണത്തിൽ ഉപയോഗിച്ച തന്ത്രങ്ങളെ അടിസ്ഥാനമാക്കിയാണ് മോശം പ്രവർത്തകർ 2024-ൽ വീണ്ടും റിമോട്ട് മോണിറ്ററിംഗ്, മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിന് പിന്നാലെ പോയത്. സോഫ്റ്റ്വെയറിന്റെ അപ്ഡേറ്റ് മെക്കാനിസത്തിലൂടെ അവരുടെ റാൻസംവെയർ വിതരണം ചെയ്യാൻ അവർ സീറോ-ഡേ വൾനറബിലിറ്റി ഉപയോഗിച്ചു.
എന്റെ ടേക്ക്: ഈ ആക്രമണം നൂറുകണക്കിന് കമ്പനികളിലും ചെറുകിട, ഇടത്തരം കമ്പനികളിലും റാൻസംവെയർ ആക്രമണങ്ങൾ ഗണ്യമായി വർദ്ധിച്ചു. enterprise(എസ്എംഇകൾ). ഒരു അന്വേഷണത്തെത്തുടർന്ന്, ഇത് ഗുരുതരമായ പ്രവർത്തന തടസ്സങ്ങൾക്കും സാമ്പത്തിക നാശനഷ്ടങ്ങൾക്കും കാരണമായതായി കണ്ടെത്തി, പ്രധാന അടിസ്ഥാന സൗകര്യങ്ങൾക്കെതിരായ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ ഉയർത്തുന്ന അപകടസാധ്യത കൂടുതൽ അടിവരയിടുന്നു.
സ്വാധീനം: 2021-ലെ കസേയ വിഎസ്എ ആക്രമണം വ്യാപകമായ റാൻസംവെയർ അണുബാധകൾക്ക് കാരണമായി, ഇത് പ്രധാനമായും എസ്എംഇകളെയാണ് ബാധിച്ചത്. ഇത് ഗണ്യമായ സാമ്പത്തിക നഷ്ടങ്ങൾ, ഡാറ്റ ലംഘനങ്ങൾ, ദീർഘകാല സേവന തടസ്സങ്ങൾ എന്നിവയ്ക്ക് കാരണമായി. ഈ സംഭവം മാനേജ്ഡ് സേവന ദാതാക്കളിൽ കർശനമായ നിയന്ത്രണങ്ങൾ ഏർപ്പെടുത്താൻ പ്രേരിപ്പിച്ചു, സീറോ-ട്രസ്റ്റ് ആർക്കിടെക്ചറുകൾ സ്വീകരിക്കുന്നത് ത്വരിതപ്പെടുത്തി, നിർണായകമായ ആവശ്യകത എടുത്തുകാണിച്ചു. കരുത്തുറ്റ software supply chain security നടപടികൾ.
PyPI, NPM പാക്കേജ് വിഷബാധ
പാക്കേജ് വിഷബാധ ആക്രമണങ്ങളുടെ ഒരു പരമ്പര പൈത്തൺ പാക്കേജ് ഇൻഡക്സിനെയും (PyPI) നോഡിനെയും ബാധിച്ചു. യഥാർത്ഥമെന്ന് തോന്നിക്കുന്നതും എന്നാൽ അടിസ്ഥാന മാൽവെയർ ഉൾപ്പെടുന്നതുമായ പാക്കേജുകൾ ഹാക്കർമാർ പ്രസിദ്ധീകരിച്ചു. ഈ പാക്കേജുകൾ ഡെവലപ്പർമാർ ഡൗൺലോഡ് ചെയ്യുകയും അവരുടെ പ്രോജക്റ്റുകളിൽ കൃത്രിമം കാണിക്കുകയും ചെയ്യുമെന്നായിരുന്നു ആശയം.
എന്റെ ടേക്ക്: ഈ ആക്രമണം ഓപ്പൺ സോഴ്സ് ആവാസവ്യവസ്ഥയിലുള്ള വിശ്വാസത്തെ ചൂഷണം ചെയ്യുന്നു, ഇത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ഒരു നിർണായക ബലഹീനത വെളിപ്പെടുത്തുന്നു. പാക്കേജ് റിപ്പോസിറ്ററികളിൽ മെച്ചപ്പെടുത്തിയ പരിശോധനയുടെയും വികസനത്തിൽ ഓട്ടോമേറ്റഡ് സുരക്ഷാ പരിശോധനകളുടെയും ആവശ്യകത ഇത് പ്രകടമാക്കുന്നു. pipelines. ഈ സംഭവം നിലവിലുള്ള ഓപ്പൺ സോഴ്സ് മോഡലിനെ വെല്ലുവിളിക്കുകയും മെച്ചപ്പെട്ട മേൽനോട്ടത്തിന്റെയോ കമ്മ്യൂണിറ്റി നിയന്ത്രിത സുരക്ഷാ നടപടികളുടെയോ ആവശ്യകതയെ സൂചിപ്പിക്കുന്നു.
സ്വാധീനം: ആയിരക്കണക്കിന് ഡെവലപ്പർമാരെ ഈ ആക്രമണങ്ങൾ ബാധിച്ചു, നൂറുകണക്കിന് ആളുകൾ അവരുടെ ആയിരക്കണക്കിന് ആപ്ലിക്കേഷനുകളിൽ വിട്ടുവീഴ്ച ചെയ്യാൻ സാധ്യതയുണ്ട്. ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ സുരക്ഷാ ആവാസവ്യവസ്ഥയ്ക്ക് നല്ല വിശ്വാസവും സുരക്ഷാ ജാഗ്രതയും ആവശ്യമാണെന്ന് ഈ സംഭവം ഊന്നിപ്പറഞ്ഞു.
ഉപയോഗിച്ച തന്ത്രങ്ങൾ, സാങ്കേതിക വിദ്യകൾ, നടപടിക്രമങ്ങൾ (TTP-കൾ)
ഈ ആക്രമണങ്ങളുടെ സാധാരണ സ്വഭാവസവിശേഷതകളിൽ, പലപ്പോഴും പൊതുവായ തന്ത്രങ്ങൾ, സാങ്കേതിക വിദ്യകൾ, നടപടിക്രമങ്ങൾ (TTPs) എന്നിവ ഉൾപ്പെടുന്നു:
- വിപുലമായ സ്ഥിരമായ ഭീഷണികൾ (APTs): APT ആക്രമണകാരികൾ സാധാരണയായി തങ്ങളുടെ ലക്ഷ്യങ്ങൾ നേടിയെടുക്കുന്നതിനായി ദീർഘനേരം റഡാറിന് താഴെ പ്രവർത്തിക്കുന്നു. പാച്ച് ചെയ്യുന്നതിനുമുമ്പ് ആക്രമണകാരികൾ ദുർബലതകൾ ചൂഷണം ചെയ്യാൻ അവർ അനുവദിക്കുന്നു, ഇത് പരമ്പരാഗത സുരക്ഷാ നടപടികൾ ആക്രമണങ്ങൾ തിരിച്ചറിയുന്നതിൽ നിന്ന് തടയും.
- ഫിഷിംഗ്, സോഷ്യൽ എഞ്ചിനീയറിംഗ്: ആക്രമണകാരികൾ പലപ്പോഴും പ്രവേശനത്തിനുള്ള പ്രാരംഭ മാർഗമായി ഫിഷിംഗിനെ ഉപയോഗിക്കുന്നു, അത് ക്രെഡൻഷ്യൽ ഹാർവിംഗ് ആകട്ടെ അല്ലെങ്കിൽ എൻഡ്പോയിന്റ് വഴി ക്ഷുദ്ര കോഡ് ആരംഭിക്കുക ആകട്ടെ.
സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങളിലെ ഉയർന്നുവരുന്ന പ്രവണതകൾ
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിന്റെ വർദ്ധിച്ചുവരുന്ന സുരക്ഷാ പ്രത്യാഘാതങ്ങൾ
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിന്റെ വ്യാപകമായ ഉപയോഗം ഗുണങ്ങളും ദോഷങ്ങളും കൊണ്ടുവരുന്നു. ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ വികസനം ത്വരിതപ്പെടുത്തുകയും ചെലവ് കുറയ്ക്കുകയും ചെയ്യുമ്പോൾ, ശരിയായി കൈകാര്യം ചെയ്തില്ലെങ്കിൽ അവ അപകടസാധ്യതകളും സൃഷ്ടിക്കുന്നു. ഈ ഘടകങ്ങളുടെ വർദ്ധിച്ചുവരുന്ന ഉപയോഗം ആക്രമണ പ്രതലത്തെ വികസിപ്പിച്ചു, ഇത് വ്യാപകമായി ഉപയോഗിക്കുന്ന ലൈബ്രറികളിലേക്കും ചട്ടക്കൂടുകളിലേക്കും ആക്രമണകാരികൾക്ക് ക്ഷുദ്ര കോഡ് അവതരിപ്പിക്കുന്നത് എളുപ്പമാക്കുന്നു.
സപ്ലൈ ചെയിൻ റാൻസംവെയർ ആക്രമണങ്ങളുടെ ഉയർച്ച
സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളെ ലക്ഷ്യം വച്ചാണ് റാൻസംവെയർ ആക്രമണങ്ങൾ വികസിച്ചിരിക്കുന്നത്, അവിടെ ആക്രമണകാരികൾ സോഫ്റ്റ്വെയർ ഡെലിവറി പ്രക്രിയയിൽ വിട്ടുവീഴ്ച ചെയ്ത് ഒന്നിലധികം സ്ഥാപനങ്ങളിലേക്ക് ഒരേസമയം റാൻസംവെയർ വ്യാപിപ്പിക്കുന്നു. വിജയകരമായ ഒരു ആക്രമണത്തിൽ നിന്ന് ഉണ്ടാകാവുന്ന കാസ്കേഡിംഗ് ഇഫക്റ്റുകൾ കണക്കിലെടുക്കുമ്പോൾ ഈ പ്രവണത പ്രത്യേകിച്ചും ആശങ്കാജനകമാണ്.
സോഫ്റ്റ്വെയർ ബിൽഡിന്റെയും CI/CD Pipelines
സോഫ്റ്റ്വെയർ നിർമ്മാണ പ്രക്രിയയും തുടർച്ചയായ സംയോജനം/തുടർച്ചയായ വിന്യാസവും (CI/CD) pipelineആക്രമണകാരികളുടെ പ്രധാന ലക്ഷ്യങ്ങളായി മാറിക്കൊണ്ടിരിക്കുന്നു. ഇവയിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നതിലൂടെ pipelineആക്രമണകാരികൾക്ക് സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങളിലേക്ക് യാന്ത്രികമായി സംയോജിപ്പിക്കപ്പെടുന്ന ക്ഷുദ്ര കോഡ് അവതരിപ്പിക്കാൻ കഴിയും, തുടർന്ന് അത് അന്തിമ ഉപയോക്താക്കൾക്ക് വിതരണം ചെയ്യും.
സോഫ്റ്റ്വെയർ ദുർബലതകളുടെയും തെറ്റായ കോൺഫിഗറേഷനുകളുടെയും ചൂഷണം
സോഫ്റ്റ്വെയർ ഘടകങ്ങളിലെ ദുർബലതകളും തെറ്റായ കോൺഫിഗറേഷനുകളും ആക്രമണകാരികൾ തുടർന്നും ചൂഷണം ചെയ്യുന്നു. ഓപ്പൺ സോഴ്സ് ലൈബ്രറികളിലെ അറിയപ്പെടുന്ന ദുർബലതകളെ ചൂഷണം ചെയ്യുന്നതും ക്ലൗഡ് പരിതസ്ഥിതികളിലെ തെറ്റായ കോൺഫിഗറേഷനുകളെ ചൂഷണം ചെയ്യുന്നതും ഇതിൽ ഉൾപ്പെടുന്നു, ഇത് വിതരണ ശൃംഖലയ്ക്കുള്ളിൽ കൂടുതൽ ആഴത്തിലുള്ള ആക്രമണങ്ങൾക്ക് ഒരു അടിത്തറ നൽകും.
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ സുരക്ഷാ വെല്ലുവിളികൾ
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്നതിന്റെ ഗുണങ്ങളും അപകടസാധ്യതകളും
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ സുരക്ഷയുടെ ഗുണങ്ങൾ ധാരാളമാണ്, വഴക്കം, സർഗ്ഗാത്മകത, ചെലവ് നിയന്ത്രണം എന്നിവ കാണിക്കുന്നു. എന്നിരുന്നാലും, അപകടസാധ്യതകൾ ഗണ്യമായവയാണ്:
- ഔപചാരിക പിന്തുണയുടെ അഭാവം: പല ഓപ്പൺ സോഴ്സ് പ്രോജക്റ്റുകളിലും ഏതെങ്കിലും തരത്തിലുള്ള ഔപചാരിക പിന്തുണയില്ല, അതിനാൽ സുരക്ഷാ പ്രശ്നങ്ങൾ ഉണ്ടായാൽ സ്ഥാപനങ്ങൾക്ക് അത് എളുപ്പത്തിൽ ലഭ്യമാകും.
- കൂടുതൽ ഓപ്പൺ എക്സ്പോഷർ: പ്രധാന നിരീക്ഷണം: ഈ പദ്ധതികളുടെ പ്രചാരണം കാരണം, ഒരു ദുർബലതയുണ്ടെങ്കിൽ, അത് എല്ലാവർക്കും മാത്രമല്ല, ആക്രമണകാരികൾക്കും ദൃശ്യമാകും.
- മൂന്നാം കക്ഷി പരിപാലകരെ ആശ്രയിച്ചിരിക്കുന്നു: ആ ഓപ്പൺ സോഴ്സ് കമ്മ്യൂണിറ്റിയിലെ മറ്റുള്ളവരുടെയോ, സുരക്ഷയ്ക്ക് എപ്പോഴും മുൻഗണന നൽകാത്ത വ്യക്തിഗത പരിപാലകരുടെയോ ജാഗ്രതയോടെയുള്ള കണ്ണിനെയും പിന്തുണയെയും ആണ് സുരക്ഷ പ്രധാനമായും ആശ്രയിക്കുന്നത്.
ഓപ്പൺ സോഴ്സ് റിപ്പോസിറ്ററികളിലെ ക്ഷുദ്ര പാക്കേജുകൾ
PyPI, NPM, RubyGems തുടങ്ങിയ റിപ്പോസിറ്ററികളിൽ മാലിഷ്യസ് പാക്കേജുകളുടെ വർദ്ധനവ് അപകടകരമായ ഒരു പ്രവണതയാണ്. ആക്രമണകാരികൾ സാധുവായ പാക്കേജുകൾ എന്ന് തോന്നിക്കുന്നവ അപ്ലോഡ് ചെയ്യുന്നു, അതിൽ എംബഡഡ് മാലിഷ്യസ് കോഡ് ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകളിലേക്ക് വലിച്ചിടാം.
വിതരണ ശൃംഖലയിലെ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ സുരക്ഷയ്ക്കുള്ള തന്ത്രങ്ങൾ
ഈ അപകടസാധ്യതകൾ കുറയ്ക്കുന്നതിന്, സ്ഥാപനങ്ങൾ ഇവ ചെയ്യണം:
നടപ്പിലാക്കുക SCA: SCA ഉപകരണങ്ങൾ ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളുടെയും മാനേജ്മെന്റിന്റെയും തിരിച്ചറിയലിൽ പ്രവർത്തിക്കാൻ നിങ്ങളെ സഹായിക്കും, നിങ്ങളുടെ സ്ഥാപനത്തെ പരിശോധിച്ചുറപ്പിച്ചതും സുരക്ഷിതവുമായ ആശ്രിതത്വങ്ങളെ മാത്രം ആശ്രയിക്കാൻ അനുവദിക്കുന്നു, അതുവഴി അപകടസാധ്യതകൾ കുറയ്ക്കുന്നു.
ശക്തമായ പരിശോധനാ പ്രക്രിയകൾ നടപ്പിലാക്കുക: കോഡ് സൂക്ഷ്മമായി പരിശോധിക്കുന്നതിനും നിലവിലുള്ള ഏതെങ്കിലും അപകടസാധ്യതകൾ തിരിച്ചറിയുന്നതിനും, ഓർഗനൈസേഷനുകൾ അവരുടെ സിസ്റ്റങ്ങളിൽ ഘടകങ്ങൾ ഉൾപ്പെടുത്തുന്നതിന് മുമ്പ് അവയെ വിലയിരുത്തണം.
കമ്മ്യൂണിറ്റി പങ്കാളിത്തം: സുരക്ഷാ പ്രഖ്യാപനങ്ങളെക്കുറിച്ച് ബോധവാന്മാരായിരിക്കാൻ ഓർഗനൈസേഷനുകളെ സഹായിക്കാനും അവർ ആശ്രയിക്കുന്ന സോഫ്റ്റ്വെയറിന്റെ മെച്ചപ്പെടുത്തലിന് സംഭാവന നൽകാനും ഓപ്പൺ സോഴ്സ് കമ്മ്യൂണിറ്റിക്ക് കഴിയും.
CI/CD Pipeline Security സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകളിൽ
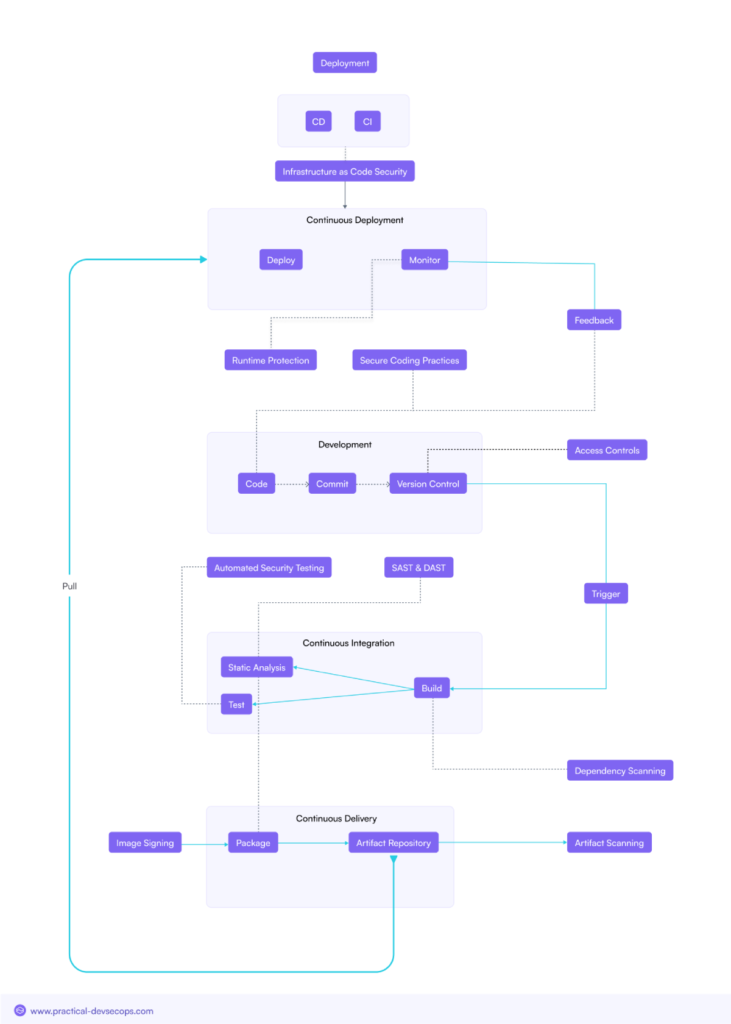
സുരക്ഷിതമാക്കേണ്ടതിന്റെ പ്രാധാന്യം CI/CD Pipelines
CI/CD pipelineആധുനിക സോഫ്റ്റ്വെയർ വികസനത്തിൽ അവ അവിഭാജ്യമാണ്, ഇത് കോഡ് മാറ്റങ്ങൾ വേഗത്തിൽ നടപ്പിലാക്കാൻ സഹായിക്കുന്നു. എന്നിരുന്നാലും, അവയുടെ നിർണായക പങ്ക് അവയെ ആക്രമണകാരികളുടെ പ്രധാന ലക്ഷ്യമാക്കി മാറ്റുന്നു. ഇവ സുരക്ഷിതമാക്കുന്നത് pipelineസോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങൾ സൃഷ്ടിക്കുന്ന അപകടസാധ്യതകൾ തടയുന്നതിന് s അത്യാവശ്യമാണ്.
സാധാരണ ആക്രമണ വെക്ടറുകൾ ലക്ഷ്യമിടുന്നത് CI/CD Pipelines
- വിട്ടുവീഴ്ച ചെയ്യാത്ത ബിൽഡ് സെർവറുകൾ: ആക്രമണകാരികൾ ബിൽഡ് സെർവറുകളെ ലക്ഷ്യം വയ്ക്കുന്നു, നിർമ്മാണ പ്രക്രിയയിൽ ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കുന്നു.
- ക്ഷുദ്രകരമായ കോഡ് കുത്തിവയ്പ്പ്: ഏത് ഘട്ടത്തിലും കോഡ് കുത്തിവയ്ക്കുന്നു CI/CD pipeline ഉൽപാദനത്തിലേക്ക് വ്യാപിക്കാൻ കഴിയും, ഇത് അന്തിമ ഉപയോക്താക്കളെ ബാധിക്കുന്നു.
- സപ്ലൈ ചെയിൻ ഹൈജാക്കിംഗ്: ആക്രമണകാരികൾക്കുള്ളിലെ വിതരണ ചാനലുകളുടെ നിയന്ത്രണം നേടുന്നു CI/CD pipeline, ഉപഭോക്താക്കൾക്ക് അപഹരിക്കപ്പെട്ട സോഫ്റ്റ്വെയർ എത്തിക്കാൻ അവരെ അനുവദിക്കുന്നു.
സുരക്ഷിതമാക്കുന്നതിനുള്ള മികച്ച സമ്പ്രദായങ്ങൾ CI/CD Pipelines
സുരക്ഷിതമാക്കുന്നതിൽ CI/CD pipelineകൾ, സ്ഥാപനങ്ങൾ ഇനിപ്പറയുന്നവ ഉൾപ്പെടുന്ന മികച്ച രീതികൾ പാലിക്കണം:
കോഡ് സൈനിംഗ്: എല്ലാ കോഡുകളും ഡിജിറ്റലായി ഒപ്പിടുന്നത് അതിന്റെ ഉത്ഭവവും സമഗ്രതയും പരിശോധിക്കുന്നു.
സുരക്ഷിതമായ നിർമ്മാണ പരിതസ്ഥിതികൾ: അനധികൃത ആക്സസ് തടയുന്നതിനും ക്ഷുദ്ര കോഡ് അവതരിപ്പിക്കുന്നതിനുള്ള സാധ്യത പരിമിതപ്പെടുത്തുന്നതിനും ബിൽഡ് എൻവയോൺമെന്റുകളെ ഒറ്റപ്പെടുത്തുക.
ആർട്ടിഫാക്റ്റ് ഒപ്പിടലും സ്ഥിരീകരണവും: നിയമാനുസൃതവും മാറ്റമില്ലാത്തതുമായ സോഫ്റ്റ്വെയർ മാത്രം വിന്യസിക്കുന്ന തരത്തിൽ എല്ലാ ബിൽഡ് ആർട്ടിഫാക്റ്റുകളും ഒപ്പിട്ട് പരിശോധിച്ചുറപ്പിക്കുക.
സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ അപകടസാധ്യതകൾ ലഘൂകരിക്കുന്നതിനുള്ള തന്ത്രങ്ങൾ
സമഗ്രമായത് Software Supply Chain Security പ്രോഗ്രാം
ബി2ബിക്ക് വേണ്ടി enterpriseഏറ്റവും പുതിയ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ഭീഷണികൾക്കെതിരായ പ്രതിരോധത്തിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക. തുടർച്ചയായ നിരീക്ഷണത്തിലും മെച്ചപ്പെടുത്തലിലും ശ്രദ്ധ കേന്ദ്രീകരിച്ചുകൊണ്ട്, സോഫ്റ്റ്വെയർ വികസനം, സംഭരണം, വിതരണം എന്നിവയുടെ എല്ലാ വശങ്ങളും ഈ പ്രോഗ്രാം ഉൾക്കൊള്ളണം.
അപകടസാധ്യത വിലയിരുത്തലുകളും മുൻഗണനയും
ഏറ്റവും നിർണായകമായ സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ തിരിച്ചറിയുന്നതിനും മുൻഗണന നൽകുന്നതിനും സമഗ്രമായ അപകടസാധ്യത വിലയിരുത്തലുകൾ നടത്തുന്നത് നിർണായകമാണ്. ഏറ്റവും വലിയ അപകടസാധ്യതകൾ എവിടെയാണെന്ന് മനസ്സിലാക്കുന്നതിലൂടെ, സ്ഥാപനങ്ങൾക്ക് വിഭവങ്ങൾ കൂടുതൽ ഫലപ്രദമായി അനുവദിക്കാനും അവ ചൂഷണം ചെയ്യപ്പെടുന്നതിന് മുമ്പ് സാധ്യതയുള്ള ഭീഷണികളെ ലഘൂകരിക്കാനും കഴിയും.
സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന രീതികൾ
- സുരക്ഷിത വികസന ജീവിതചക്രം (SDLC): ആപ്ലിക്കേഷൻ ജീവിതചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും സുരക്ഷ വിന്യസിക്കുന്നു.
- സുരക്ഷിത കോഡിംഗ്: കോഡ് സുരക്ഷിതമായി സൂക്ഷിക്കുകയും സുരക്ഷ മനസ്സിൽ വെച്ചുകൊണ്ടാണ് അത് എഴുതിയിരിക്കുന്നതെന്ന് ഉറപ്പാക്കുകയും ചെയ്യുക. നിർമ്മിക്കുമ്പോഴോ വിന്യാസത്തിന് മുമ്പോ എന്തെങ്കിലും അപകടസാധ്യതകൾ ഉണ്ടോ എന്ന് കണ്ടെത്താൻ എല്ലാ പുതിയ കോഡുകളും പരിശോധിക്കണം.
സപ്ലൈ ചെയിൻ റിസ്ക് മാനേജ്മെന്റ് പ്രക്രിയകൾ
ഫലപ്രദമായ വിതരണ ശൃംഖല അപകടസാധ്യത മാനേജ്മെന്റിൽ ഇവ ഉൾപ്പെടുന്നു:
- വെണ്ടർ റിസ്ക് വിലയിരുത്തലുകൾ: വെണ്ടർമാരുടെയും വിതരണക്കാരുടെയും സുരക്ഷാ രീതികൾ വിലയിരുത്തി അവർ സംഘടനാ മാനദണ്ഡങ്ങൾ പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. standards.
- മൂന്നാം കക്ഷി നിരീക്ഷണം: ദുർബലതകൾക്കും സാധ്യതയുള്ള ഭീഷണികൾക്കുമായി മൂന്നാം കക്ഷി ഘടകങ്ങളെ തുടർച്ചയായി നിരീക്ഷിക്കുന്നു.
സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) ഉപകരണങ്ങൾ
SCA സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ തിരിച്ചറിയുന്നതിനും കൈകാര്യം ചെയ്യുന്നതിനും ഉപകരണങ്ങൾ വിലമതിക്കാനാവാത്തതാണ്. ഈ ഉപകരണങ്ങൾക്ക് കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ആശ്രിതത്വങ്ങൾ കണ്ടെത്താനും ചൂഷണത്തിന്റെ അപകടസാധ്യത ലഘൂകരിക്കാനും കഴിയും.
സുരക്ഷിതമായ സോഫ്റ്റ്വെയർ ഡെലിവറിയും വിന്യാസവും
ഒരു പടി കൂടി മുന്നോട്ട് പോയാൽ, വികസനം സുരക്ഷയ്ക്ക് പ്രധാനമാകുമ്പോൾ, സോഫ്റ്റ്വെയർ സുരക്ഷിതമായി എത്തിക്കുന്നതും വിന്യസിക്കുന്നതും മുൻഗണനയായി മാറുമെന്ന് വ്യക്തമാകും.
കോഡ് സൈനിംഗ്: വിന്യാസത്തിന് മുമ്പ് കോഡ് ഉറവിടം പരിശോധിച്ചുറപ്പിക്കാൻ അനുവദിക്കുന്നു.
പുരാവസ്തു പരിശോധന: നിർമ്മാണ വേളയിൽ സൃഷ്ടിക്കപ്പെടുന്ന പുരാവസ്തുക്കൾ കേടുപാടുകൾ ഇല്ലാത്തതാണെന്നും വിന്യാസത്തിന് മുമ്പ് പ്രതീക്ഷിച്ചതുപോലെ തന്നെയാണെന്നും ഉറപ്പാക്കുക.
സുരക്ഷിത അപ്ഡേറ്റുകൾ, അവ തുറന്നുകാട്ടുന്ന ആവാസവ്യവസ്ഥയിലെ ദുർബലതകളെ അഭിസംബോധന ചെയ്യുകയും ഉയർന്നുവരുന്ന ഭീഷണികളെ നേരിടാൻ ഒരു അപ്ഡേറ്റ് പാത നൽകുകയും ചെയ്യുന്നു, അതുവഴി മറ്റ് പിസികൾക്കും അപ്ഡേറ്റ് ചെയ്യുന്നതിനുള്ള സുരക്ഷിത സംവിധാനം നൽകുന്നതിലൂടെ അവയെ വഞ്ചിക്കാൻ കഴിയില്ല.
അപകട പ്രതികരണവും വീണ്ടെടുക്കൽ പദ്ധതികളും
അവസാനമായി, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങളോട് പ്രതികരിക്കാനും അവയിൽ നിന്ന് കരകയറാനും സ്ഥാപനങ്ങൾ തയ്യാറാകണം. ഒരു ആക്രമണം ഉണ്ടായാൽ സ്വീകരിക്കേണ്ട നടപടികളുടെ രൂപരേഖ നൽകുന്ന സംഭവ പ്രതികരണ പദ്ധതികൾ സ്ഥാപിക്കുന്നതും സാധാരണ പ്രവർത്തനങ്ങൾ എത്രയും വേഗം പുനഃസ്ഥാപിക്കുന്നതിനുള്ള വീണ്ടെടുക്കൽ പദ്ധതികളും ഇതിൽ ഉൾപ്പെടുന്നു.
പ്രസക്തമായ നിയന്ത്രണങ്ങളും വ്യവസായവും Standards
വിവിധ നിയന്ത്രണങ്ങളും വ്യവസായവും standardസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകൾ സുരക്ഷിതമാക്കുന്നതിൽ ഓർഗനൈസേഷനുകളെ നയിക്കുന്നതിനായി വികസിപ്പിച്ചെടുത്തിട്ടുണ്ട്. ഇവയിൽ ഇവ ഉൾപ്പെടുന്നു:
- എൻഐഎസ്ടി എസ്പി 800-161: ഫെഡറൽ ഇൻഫർമേഷൻ സിസ്റ്റങ്ങളിലെ വിതരണ ശൃംഖല അപകടസാധ്യതകൾ കൈകാര്യം ചെയ്യുന്നതിനുള്ള ഗൈഡുകൾ.
- ISO/IEC 20243: ഓപ്പൺ ട്രസ്റ്റഡ് ടെക്നോളജി പ്രൊവൈഡർ Standard, ഇത് ഐസിടി വിതരണ ശൃംഖലയിലെ സുരക്ഷയെ അഭിസംബോധന ചെയ്യുന്നു.
- CMMC (സൈബർ സെക്യൂരിറ്റി മെച്യൂരിറ്റി മോഡൽ സർട്ടിഫിക്കേഷൻ): ഒരു ചട്ടക്കൂട്, അത് standardപ്രതിരോധ വ്യാവസായിക അടിത്തറയിലുടനീളം സൈബർ സുരക്ഷാ രീതികൾ രൂപപ്പെടുത്തുന്നു.
തീരുമാനം
ഇപ്പോൾ എക്കാലത്തേക്കാളും കൂടുതൽ, ഈ വിഷയം software supply chain security വർദ്ധിച്ചുവരുന്ന ഡിജിറ്റൽ ലോകത്ത് അവിശ്വസനീയമാംവിധം പ്രധാനമാണ്. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകൾ ഇപ്പോൾ വർദ്ധിച്ചുവരുന്ന സങ്കീർണ്ണത നേരിടുന്നതിനാൽ, അപകടസാധ്യതകളും വർദ്ധിച്ചു. വിതരണ ശൃംഖല ആക്രമണങ്ങളുടെ വിനാശകരമായ ഫലങ്ങളിൽ നിന്ന് സ്ഥാപനങ്ങൾക്ക് സംരക്ഷിക്കപ്പെടുകയും അവരുടെ ഉപഭോക്താക്കളെ സംരക്ഷിക്കുകയും ചെയ്യാം, ഈ ഭീഷണികൾ എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കുകയും മതിയായ സുരക്ഷാ തന്ത്രങ്ങൾ ഉപയോഗിക്കുകയും ചെയ്യുന്നതിലൂടെ.
സ്ഥാപനങ്ങൾ അവരുടെ സുരക്ഷാ നിലപാട് കൃത്യമായ ഇടവേളകളിൽ അവലോകനം ചെയ്യുകയും അപകടസാധ്യത ലഘൂകരിക്കുന്നതിൽ മുൻകൈയെടുക്കുന്ന നിലപാട് സ്വീകരിക്കുകയും വേണം, സുരക്ഷ ഉറപ്പാക്കുന്നതിൽ നിന്ന് തന്നെ. CI/CD pipelineഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ കൈകാര്യം ചെയ്യുന്നതിലും വ്യവസായ നിയന്ത്രണങ്ങൾ പാലിക്കുന്നതിലും ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു. ഇത് കൂടുതൽ വിശ്വസനീയമായ ഒരു ശൃംഖല കെട്ടിപ്പടുക്കുന്നതിനും ഡിജിറ്റൽ യുഗത്തിന്റെ സങ്കീർണ്ണമായ ഭീഷണികളെ ചെറുക്കുന്നതിനും അവരെ പ്രാപ്തരാക്കും.
വർദ്ധിച്ചുവരുന്ന ഭീഷണികളിൽ നിന്ന് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കാൻ തയ്യാറാണോ? സുരക്ഷാ കഴിവുകൾ മെച്ചപ്പെടുത്തിയ ആയിരക്കണക്കിന് സുരക്ഷാ പ്രൊഫഷണലുകളുമായി ചേരൂ പ്രായോഗിക DevSecOps സർട്ടിഫിക്കേഷനുകൾ. ഇന്നുതന്നെ സൈൻ അപ്പ് ചെയ്ത് നിങ്ങളുടെ സുരക്ഷാ കഴിവുകൾ നവീകരിക്കൂ.
പതിവുചോദ്യങ്ങൾ
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങളിൽ ഏറ്റവും സാധാരണയായി ഉപയോഗിക്കുന്ന ആക്രമണ വെക്ടറുകൾ ഏതൊക്കെയാണ്?
നിർമ്മാണ പ്രക്രിയയിൽ മാലിഷ്യസ് കോഡ് ഇൻജക്ഷൻ, ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിലെ വിട്ടുവീഴ്ച ചെയ്യാത്ത ആശ്രിതത്വങ്ങൾ, വിട്ടുവീഴ്ച ചെയ്യാത്ത അപ്ഡേറ്റുകൾ നൽകുന്നതിന് സോഫ്റ്റ്വെയർ വിതരണ ചാനലുകൾ ഹൈജാക്ക് ചെയ്യൽ എന്നിവ സാധാരണ ആക്രമണ വെക്റ്ററുകളിൽ ഉൾപ്പെടുന്നു.
വിതരണ ശൃംഖലയിൽ സ്ഥാപനങ്ങൾക്ക് അവരുടെ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ എങ്ങനെ സുരക്ഷിതമാക്കാം?
സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം നടപ്പിലാക്കുന്നതിലൂടെ ഓർഗനൈസേഷനുകൾക്ക് ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ സുരക്ഷിതമാക്കാൻ കഴിയും (SCA) ഉപകരണങ്ങൾ, ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിനായി ശക്തമായ പരിശോധനാ പ്രക്രിയകൾ സ്ഥാപിക്കൽ, സുരക്ഷാ പ്രശ്നങ്ങളെക്കുറിച്ച് അറിഞ്ഞിരിക്കുന്നതിന് ഓപ്പൺ സോഴ്സ് കമ്മ്യൂണിറ്റിയിൽ സജീവമായി പങ്കെടുക്കൽ.
സുരക്ഷിതമാക്കുന്നതിനുള്ള ഏറ്റവും നല്ല രീതികൾ എന്തൊക്കെയാണ് CI/CD pipelineസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങളിൽ നിന്ന്?
ബിൽഡ് എൻവയോൺമെന്റുകൾ സുരക്ഷിതമാക്കുക, കോഡും ആർട്ടിഫാക്റ്റ് സൈനിംഗും നടപ്പിലാക്കുക, വിന്യാസത്തിന് മുമ്പ് എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും സമഗ്രത പതിവായി പരിശോധിക്കുക എന്നിവയാണ് മികച്ച രീതികൾ.
സ്ഥാപനങ്ങൾക്ക് അവരുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയ്ക്കായി ഫലപ്രദമായ അപകടസാധ്യത വിലയിരുത്തലുകൾ എങ്ങനെ നടത്താൻ കഴിയും?
നിർണായക സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ തിരിച്ചറിയുകയും മുൻഗണന നൽകുകയും ചെയ്യുക, വെണ്ടർമാരുടെ സുരക്ഷാ രീതികൾ വിലയിരുത്തുക, സാധ്യതയുള്ള അപകടസാധ്യതകൾക്കായി മൂന്നാം കക്ഷി ഘടകങ്ങൾ തുടർച്ചയായി നിരീക്ഷിക്കുക എന്നിവയാണ് ഫലപ്രദമായ അപകടസാധ്യത വിലയിരുത്തലുകളിൽ ഉൾപ്പെടുന്നത്.
ഒരു സമഗ്ര പദ്ധതിയിലെ പ്രധാന ഘടകങ്ങൾ എന്തൊക്കെയാണ് software supply chain security പ്രോഗ്രാം?
സുരക്ഷിതമായ വികസന രീതികൾ നടപ്പിലാക്കൽ, പതിവ് അപകടസാധ്യത വിലയിരുത്തലുകൾ നടത്തൽ, ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ കൈകാര്യം ചെയ്യൽ, സുരക്ഷിതമാക്കൽ എന്നിവയാണ് പ്രധാന ഘടകങ്ങൾ. CI/CD pipelineസംഭവ പ്രതികരണ, വീണ്ടെടുക്കൽ പദ്ധതികൾ സ്ഥാപിക്കൽ.
