






എട്ട് മാസത്തിനിടെ മൂന്ന് തവണ, ഒരേ npm വേം പ്ലേബുക്ക് പ്രവർത്തിച്ചു. വ്യത്യസ്ത ആക്രമണകാരികൾ, വ്യത്യസ്ത പാക്കേജുകൾ, ഒരേ മെക്കാനിക്ക്, ഓരോന്നിനെയും സാധ്യമാക്കിയ പ്രസിദ്ധീകരണത്തിനും കണ്ടെത്തലിനും ഇടയിലുള്ള ഒരേ സമയ ഇടവേള. ഒരു npm വേം യഥാർത്ഥത്തിൽ എന്താണെന്നും പാറ്റേൺ പരിഹരിക്കപ്പെടുന്നതിനുപകരം ആവർത്തിക്കുന്നത് എന്തുകൊണ്ടാണെന്നും നിങ്ങൾ ചോദിച്ചാൽ, ഇതാണ് സത്യസന്ധമായ ഉത്തരം, സംഭവങ്ങൾ, മെക്കാനിക്സ്, ഒരു ഉറച്ച പ്രതിരോധ ചട്ടക്കൂട് പോലും ഇപ്പോഴും തുറന്നിരിക്കുന്ന ഒരു വിടവ്.
ഒരു എൻപിഎം വേം എന്താണ്?
npm വേം എന്നത് npm രജിസ്ട്രിയിൽ പ്രസിദ്ധീകരിക്കുന്ന ഒരു മാലിഷ്യസ് കോഡാണ്, അത് പ്രവർത്തിച്ചുകഴിഞ്ഞാൽ മറ്റ് പാക്കേജുകളിലേക്ക് യാന്ത്രികമായി വ്യാപിക്കും, സാധാരണയായി ഒരു മെയിന്റനറുടെ പ്രസിദ്ധീകരണ ക്രെഡൻഷ്യലുകൾ മോഷ്ടിച്ച് മെയിന്റനർ നിയന്ത്രിക്കുന്ന എല്ലാ പാക്കേജുകളിലേക്കും അതേ പേലോഡ് കുത്തിവയ്ക്കാൻ അവ ഉപയോഗിക്കുന്നു. ക്ലാസിക് അർത്ഥത്തിൽ ഇത് "വേം" ആണ്: ആരെങ്കിലും ഇത് മനഃപൂർവ്വം ഇൻസ്റ്റാൾ ചെയ്യുന്നതുവരെ കാത്തിരിക്കുന്നില്ല, അത് സ്വന്തമായി, പാക്കേജ് ടു പാക്കേജ്, അക്കൗണ്ട് ടു അക്കൗണ്ട്, മെഷീൻ വേഗതയിൽ പ്രചരിപ്പിക്കുന്നു.
ഒരു സാധാരണ ക്ഷുദ്ര പാക്കേജിൽ നിന്ന് ഒരു npm വേം സംഭവത്തെ വേർതിരിക്കുന്നത് ആ സ്വയം പ്രചാരണമാണ്. ഒരൊറ്റ മോശം പാക്കേജ് ഒരു വൈക്കോൽ കൂനയിലെ ഒരു സൂചി പോലെയാണ്. ഒരു npm വേം എല്ലാ വിട്ടുവീഴ്ച ചെയ്ത പരിപാലകരെയും ഒരു പുതിയ വിതരണ പോയിന്റാക്കി മാറ്റുന്നു, വൈക്കോൽ കൂന സ്വന്തം സൂചികൾ സൃഷ്ടിക്കാൻ തുടങ്ങുന്നു.
ഇതുവരെയുള്ളതിൽ വച്ച് ഏറ്റവും വലിയ npm വേം സംഭവങ്ങൾ
കഴിഞ്ഞ വർഷം npm വേം പാറ്റേണിന് മൂന്ന് യഥാർത്ഥ ലോക പരീക്ഷണ റൺസുകൾ നൽകി, ഓരോന്നും മുമ്പത്തേതിനേക്കാൾ കാര്യക്ഷമമായിരുന്നു:
- ശൈ-ഹുലുദ് (സെപ്റ്റംബർ 2025). സ്വയം പ്രചരിപ്പിക്കുന്ന ആദ്യത്തെ npm വേം. ഇത് മെയിന്റനറുടെ ക്രെഡൻഷ്യലുകളിൽ വിട്ടുവീഴ്ച ചെയ്തു, തുടർന്ന് ആ മെയിന്റനറുടെ നിയന്ത്രണത്തിലുള്ള ഓരോ പാക്കേജിന്റെയും ക്ഷുദ്ര പതിപ്പുകൾ പ്രസിദ്ധീകരിക്കാൻ അവ ഉപയോഗിച്ചു, ഇത് ഡെവലപ്പർമാരെ തന്നെ വേമിന്റെ അടുത്ത ഘട്ടത്തിനായുള്ള ഡെലിവറി മെക്കാനിസമാക്കി മാറ്റി.
- ആക്സിയോസ് (മാർച്ച് 2026). ഒരു പാക്കേജിനുള്ളിൽ ഒളിപ്പിച്ചുവെച്ചിരിക്കുന്ന നേഷൻ-സ്റ്റേറ്റ് മാൽവെയർ ആഴ്ചയിൽ ഏകദേശം 100 ദശലക്ഷം തവണ വലിച്ചെടുക്കപ്പെട്ടു. കർശനമായ പ്രചാരണ അർത്ഥത്തിൽ ഒരു പുഴുവല്ല, മറിച്ച് ഷായ്-ഹുലുദ് ചൂഷണം ചെയ്ത അതേ npm ഇക്കോസിസ്റ്റം ട്രസ്റ്റ് മോഡലിന് യഥാർത്ഥത്തിൽ വൻതോതിൽ പേലോഡ് വഹിക്കാൻ കഴിയുമെന്നതിന്റെ തെളിവാണ്.
- SAP npm (ഏപ്രിൽ 2026). അക്കാലത്ത് ഒരു മിനി ഷായ്-ഹുലുദ് എന്ന് വിശേഷിപ്പിക്കപ്പെട്ടിരുന്നു: യഥാർത്ഥ സംഭവത്തിന് ഒരു വർഷത്തിനുള്ളിൽ തന്നെ, അതേ പുഴു പാറ്റേൺ, സ്കെയിലിൽ ആവർത്തിച്ചു. സംവിധാനം മാറിയിരുന്നില്ല. പ്രതിരോധങ്ങളും മിക്കവാറും മാറിയിരുന്നില്ല.
മൂന്ന് എൻപിഎം വേം സംഭവങ്ങൾ, ഒരു ആവർത്തന പാറ്റേൺ: ഒരു വിശ്വസ്ത പ്രസാധകനെ വിട്ടുവീഴ്ച ചെയ്യുക, അവരുടെ യോഗ്യതാപത്രങ്ങൾ ഉപയോഗിച്ച് സ്വയമേവ പ്രചരിപ്പിക്കുക, ബാക്കിയുള്ളവ പ്രസിദ്ധീകരണത്തിനും കമ്മ്യൂണിറ്റി കണ്ടെത്തലിനും ഇടയിലുള്ള വിടവ് കണക്കിലെടുത്ത് ചെയ്യുക.
ആവർത്തിക്കുന്ന പാറ്റേൺ
വിശദാംശങ്ങൾ ഒഴിവാക്കിയാൽ ഓരോ npm വേം സംഭവവും ഒരേ നാല് ബീറ്റുകൾ പിന്തുടരുന്നു:
- അക്കൗണ്ട് ഒത്തുതീർപ്പ്. ഒരു പരിപാലകന്റെ പ്രസിദ്ധീകരണ ടോക്കൺ, npm login, അല്ലെങ്കിൽ CI ക്രെഡൻഷ്യൽ മോഷ്ടിക്കപ്പെടുന്നു, സാധാരണയായി ഫിഷിംഗ്, ചോർന്ന രഹസ്യം, അല്ലെങ്കിൽ സ്വന്തം ശൃംഖലയെ കൂടുതൽ മുന്നോട്ട് കൊണ്ടുപോകുന്ന വിട്ടുവീഴ്ച ചെയ്ത ആശ്രിതത്വം എന്നിവയിലൂടെ.
- നിശബ്ദ കുത്തിവയ്പ്പ്. ആക്രമണകാരി, നിയമാനുസൃതവും വിശ്വസനീയവുമായ ഒരു പാക്കേജിന്റെ പുതിയ പതിപ്പ് മാലിഷ്യസ് കോഡ് ചേർത്തുകൊണ്ട്, ആരെങ്കിലും ഇൻസ്റ്റാൾ ചെയ്യുമ്പോൾ യാന്ത്രികമായി പ്രവർത്തിക്കുന്ന ഒരു പോസ്റ്റ്ഇൻസ്റ്റാളിലോ മറ്റ് ലൈഫ് സൈക്കിൾ സ്ക്രിപ്റ്റിലോ ആണ് എത്തിക്കുന്നത്.
- യാന്ത്രിക പ്രചരണം. അപഹരിക്കപ്പെട്ട പരിപാലകൻ മറ്റ് പാക്കേജുകൾ നിയന്ത്രിക്കുകയാണെങ്കിൽ, അല്ലെങ്കിൽ ക്ഷുദ്ര സ്ക്രിപ്റ്റ് തന്നെ കൂടുതൽ ക്രെഡൻഷ്യലുകൾ ശേഖരിക്കുകയാണെങ്കിൽ, ആക്രമണകാരിയുടെ കൂടുതൽ നടപടികളില്ലാതെ വേം അടുത്ത പാക്കേജിലേക്കും അടുത്ത പരിപാലകനിലേക്കും വ്യാപിക്കും.
- കണ്ടെത്തൽ കാലതാമസം. ആരെങ്കിലും ശ്രദ്ധിക്കുകയും റിപ്പോർട്ട് ചെയ്യുകയും അത് പിൻവലിക്കുകയും ചെയ്യുന്നതുവരെ പാക്കേജ് രജിസ്ട്രിയിൽ തത്സമയം നിലനിൽക്കും, ആർക്കും ഇൻസ്റ്റാൾ ചെയ്യാൻ കഴിയും. ആ കാലതാമസം, ചില സംഭവങ്ങൾക്ക് മണിക്കൂറുകൾ, മറ്റുള്ളവയ്ക്ക് ദിവസങ്ങൾ എന്നിവയാണ് വേമിന് ആവശ്യമായ മുഴുവൻ വിൻഡോ.
പ്രതിരോധത്തിന് യഥാർത്ഥത്തിൽ പ്രധാനം ആ നാലാമത്തെ ബീറ്റ് തിരിച്ചറിയുക എന്നതാണ്. ഒരു npm വേം സംഭവത്തിനായുള്ള ഓരോ ലഘൂകരണ തന്ത്രവും, അതിന്റെ കാതലായ ഭാഗത്ത്, ആ കണ്ടെത്തൽ കാലതാമസം ചുരുക്കാനോ മറികടക്കാനോ ഉള്ള ശ്രമമാണ്.
എടുത്തുപറയേണ്ട ഒരു ചട്ടക്കൂട്: കൂൾഡൗൺ പ്രശ്നത്തിനുള്ള SIP യുടെ ഉത്തരം
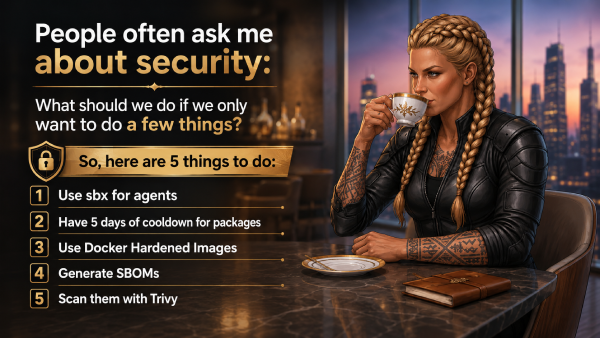
ഈ പാറ്റേണിനുള്ള എല്ലാ പ്രതികരണവും ഒരു വെണ്ടറിൽ നിന്ന് വരുന്നില്ല. ഏറ്റവും വ്യക്തമായ ഒന്ന് എസ്ഐപി, മുഹമ്മദ്-അലി അറബിയുടെ സുരക്ഷാ ഉടനടി പദ്ധതി, ഒരു സേഫ്ഡെവ് സെഷന്റെ അവസാനം ചോദിച്ച വളരെ പ്രായോഗികമായ ഒരു ചോദ്യത്തിൽ നിന്ന് ഉരുത്തിരിഞ്ഞ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല അപകടസാധ്യതയ്ക്കുള്ള അഞ്ച് നിയന്ത്രണ അടിയന്തര ചട്ടക്കൂട്: "നമുക്ക് കുറച്ച് കാര്യങ്ങൾ മാത്രമേ ചെയ്യാൻ കഴിയൂ എങ്കിൽ, ആദ്യം നമ്മൾ എന്തുചെയ്യണം?"
SIP-യുടെ രണ്ടാമത്തെ നിയന്ത്രണം npm worm പ്രശ്നത്തെ ലക്ഷ്യം വച്ചുള്ളതാണ്: അഞ്ച് ദിവസത്തെ കൂൾഡൗൺ കാലയളവ് ഉപയോഗിച്ച് പരിശോധിക്കാത്ത ഡിപൻഡൻസികൾ മരവിപ്പിക്കുക, ഇൻസ്റ്റലേഷൻ സമയത്ത് ഒരു മാലിഷ്യസ് പോസ്റ്റ്ഇൻസ്റ്റാൾ സ്വയമേവ പ്രവർത്തിപ്പിക്കാൻ കഴിയാത്തവിധം ലൈഫ് സൈക്കിൾ സ്ക്രിപ്റ്റുകൾ പ്രവർത്തനരഹിതമാക്കുക. പ്രായോഗികമായി, അത് min-release-age=5 ഒപ്പം ignore-scripts=true ഒരു പ്രോജക്റ്റിന്റെ .npmrc, ഇന്നലെ പ്രസിദ്ധീകരിച്ച ഒരു പാക്കേജ് ഒരു ലോക്ക്ഫയലിന് നിശബ്ദമായി പരിഹരിക്കാൻ കഴിയാത്തവിധം CI-യിൽ നടപ്പിലാക്കിയിരിക്കുന്നു. ഇത് ശരിക്കും ശബ്ദമുള്ളതും കുറഞ്ഞ പരിശ്രമമുള്ളതുമായ ഒരു നിയന്ത്രണമാണ്, കൂടാതെ ഓരോ npm വേം സംഭവത്തെയും ആശ്രയിച്ചിരിക്കുന്ന അതേ കണ്ടെത്തൽ കാലതാമസത്തെ ഇത് നേരിട്ട് ടാർഗെറ്റുചെയ്യുന്നു. ഇതിൽ മുഴുകുക:
കൂൾഡൗൺ വിൻഡോ ഇപ്പോഴും ഒരു വിടവ് അവശേഷിപ്പിക്കുന്നിടത്ത്
ഒരു കൂൾഡൗൺ കാലയളവ് ഒരു പന്തയമാണ്: കാത്തിരിപ്പ് കാലയളവ് അവസാനിക്കുന്നതിന് മുമ്പ് സമൂഹം ഒരു ദോഷകരമായ പാക്കേജ് ശ്രദ്ധിക്കുകയും റിപ്പോർട്ട് ചെയ്യുകയും ചെയ്യും. മിക്കപ്പോഴും, ആ പന്തയം ഫലം ചെയ്യും. പ്രസിദ്ധീകരണത്തിന്റെ ആദ്യ കുറച്ച് ദിവസങ്ങൾക്കുള്ളിൽ തന്നെ അപഹരിക്കപ്പെട്ട പാക്കേജുകളുടെ ഒരു അർത്ഥവത്തായ പങ്ക് ഫ്ലാഗ് ചെയ്യപ്പെടും, അതുകൊണ്ടാണ് അഞ്ച് ദിവസത്തെ കാലയളവ് ന്യായമായ ഒരു ഡിഫോൾട്ട് ആയിരിക്കുന്നത്.
പക്ഷേ ഒരു npm വേം ഒരു സാധാരണ മാലിഷ്യസ് പാക്കേജ് പോലെ പെരുമാറുന്നില്ല, മാത്രമല്ല ഒരു ഫിക്സഡ് കൂൾഡൗണിന് നിങ്ങൾക്കായി ചെയ്യാൻ കഴിയുന്നതും ചെയ്യാൻ കഴിയാത്തതുമായ കാര്യങ്ങൾ അത് മാറ്റുന്നു.
മുൻകൂട്ടിcisവേഗതയെക്കുറിച്ച്: വേഗത്തിൽ വളരുന്ന ഒരു വേം കൂൾഡൗണിനെ പരാജയപ്പെടുത്തുന്നില്ല. നിങ്ങൾ കർശനമായ ഒരു മിനിമം റിലീസ് പ്രായം നടപ്പിലാക്കുകയാണെങ്കിൽ, ആ പ്രാരംഭ തരംഗത്തിൽ പ്രസിദ്ധീകരിച്ച പാക്കേജുകൾ ഇപ്പോഴും ഒരു ബിൽഡിൽ പ്രവേശിക്കാൻ വളരെ പുതിയതാണ്, അതിനിടയിൽ വേം എത്ര പാക്കേജുകൾ വിട്ടുവീഴ്ച ചെയ്താലും. വേഗത പ്രധാനമാണ്, പക്ഷേ ഇതിനകം നടപ്പിലാക്കിയ ഒന്നിനെ മറികടക്കുന്നതിനല്ല, കൂൾഡൗൺ പ്രവർത്തിപ്പിക്കാത്ത എല്ലാവർക്കും ഇത് പ്രധാനമാണ്.
യഥാർത്ഥ പരിമിതി ക്ഷമയാണ്. കൂൾഡൗൺ കാലയളവിനുശേഷം കൂടുതൽ ശ്രദ്ധാലുവായ പേലോഡ് നിഷ്ക്രിയമായി കിടക്കും, ദിവസങ്ങൾ ഒഴിഞ്ഞുകഴിഞ്ഞ് പാക്കേജ് "വിശ്വസനീയ" മേഖലയിലേക്ക് പ്രായമാകുമ്പോൾ മാത്രമേ സജീവമാകൂ, മുമ്പ്cisകാരണം അതിന് ഒരു കൂൾഡൗൺ നിരീക്ഷിക്കുന്നുണ്ടെന്ന് അറിയാം. ഒരു നിശ്ചിത കൂൾഡൗൺ മാത്രം പോരാ എന്ന സാഹചര്യമാണിത്, കൂടാതെ MEW യുടെ തെളിവ് അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തൽ പോലുള്ള ഒന്ന് അതിനൊപ്പം തന്നെ സ്ഥാപിക്കേണ്ടതുണ്ട്, പകരം അതിനോടൊപ്പം തന്നെ.
പരാജയ മോഡ് രണ്ടും SIP-യുടെ ചിന്താഗതിയിലെ ഒരു പോരായ്മയല്ല. ഒരു കൂൾഡൗൺ ഒരു കമ്മ്യൂണിറ്റി-ഡിറ്റക്ഷൻ പന്തയമാണ്, കമ്മ്യൂണിറ്റി ഡിറ്റക്ഷന് ഒരു ഫ്ലോർ ഉണ്ട്: ആരും ഇതുവരെ റിപ്പോർട്ട് ചെയ്തിട്ടില്ലാത്തത് അതിന് പിടിക്കാൻ കഴിയില്ല. അത് SIP-ക്ക് മാത്രമുള്ള ഒരു വിടവല്ല, മറിച്ച് പ്രവർത്തിക്കുന്നതിന് മുമ്പ് ഒരു ഒപ്പ്, ഒരു ഉപദേശം അല്ലെങ്കിൽ ഒരു പൊതു റിപ്പോർട്ട് നിലനിൽക്കുന്നതുവരെ കാത്തിരിക്കുന്ന ഏതൊരു പ്രതിരോധത്തിന്റെയും ഘടനാപരമായ പരിധിയാണിത്.
കൂൾഡൗൺ-വിൻഡോ വിടവ് MEW എങ്ങനെ അടയ്ക്കുന്നു
ഇത് മുമ്പാണ്cisഏലി ദി ഗ്യാപ്പ് സൈജെനിയുടെ മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ് (MEW) അടച്ചുപൂട്ടുന്നതിനായി നിർമ്മിച്ചതാണ്. കമ്മ്യൂണിറ്റി റിപ്പോർട്ടുകൾക്കോ പ്രസിദ്ധീകരിച്ച ഒപ്പിനോ വേണ്ടി കാത്തിരിക്കുന്നതിനുപകരം, പുതിയ പാക്കേജുകളും പതിപ്പുകളും പ്രസിദ്ധീകരിക്കുമ്പോൾ MEW തുടർച്ചയായി NPM, PyPI, Maven എന്നിവ സ്കാൻ ചെയ്യുന്നു, അറിയപ്പെടുന്ന ഭീഷണികളുമായി പൊരുത്തപ്പെടുന്നതിനുപകരം പെരുമാറ്റം വിശകലനം ചെയ്യുന്നു. എന്തെങ്കിലും ദോഷകരമായി തോന്നുമ്പോൾ, അത് ക്വാറന്റൈൻ ചെയ്യപ്പെടുകയും പൊതു വെളിപ്പെടുത്തലിന് മുമ്പായി സുരക്ഷാ ഗവേഷകർ കണ്ടെത്തൽ സ്ഥിരീകരിക്കുകയും ചെയ്യുന്നു, അതിനുശേഷമല്ല.
മുകളിലുള്ള രണ്ട് npm വേം പരാജയ മോഡുകൾക്കും ആ വ്യത്യാസം പ്രധാനമാണ്. വേഗത്തിൽ വ്യാപിക്കുന്ന ഒരു വേമിനെതിരെ, പ്രീ-സിഗ്നേച്ചർ ഡിറ്റക്ഷന് ഒരു കൂൾഡൗൺ അനുമാനിക്കുന്ന അഞ്ച് ദിവസങ്ങൾ ആവശ്യമില്ല. ഒരു രോഗി, നിദ്രാവിഹീന പേലോഡിനെതിരെ, MEW യുടെ പെരുമാറ്റ വിശകലനം പ്രായമോ പ്രശസ്തിയോ നോക്കുന്നില്ല, കോഡ് യഥാർത്ഥത്തിൽ എന്താണ് ചെയ്യുന്നതെന്ന് നോക്കുന്നു, അതിനാൽ ഒരു കൂൾഡൗൺ വിൻഡോയ്ക്കായി കാത്തിരിക്കുന്നത് ഒരു ആക്രമണകാരിക്ക് ഒന്നും നൽകില്ല.
MEW യുടെ ഡിപൻഡൻസി ഫയർവാൾ ഇത് ഇൻസ്റ്റാളേഷൻ ഘട്ടത്തിലേക്ക് തന്നെ വ്യാപിപ്പിക്കുന്നു, മുമ്പത്തെ പരിശോധനകൾ മറികടന്നാലും ഒരു ക്ഷുദ്ര പാക്കേജ് തത്സമയം തടയുന്നു, അതേ കണ്ടെത്തൽ പാളി അതിനെ മൂടുന്നു. CI/CD ഒരു npm വേം സംഭവത്തിന്റെ വശം: ഒരു ആക്രമണകാരിയെ ഒരു ക്ഷുദ്രകരമായ ഫയൽ തള്ളാൻ അനുവദിക്കുന്ന അൺലോക്ക്-ബ്രാഞ്ച്, ഇൻജക്റ്റ്, റീ-ലോക്ക് പാറ്റേൺ. commit എന്തായാലും അത് സംഭവിച്ചാൽ ഒരു പൂർണ്ണ ഓഡിറ്റ് ട്രെയിൽ ഉപയോഗിച്ച് അവരുടെ ട്രാക്കുകൾ നിശബ്ദമായി മറയ്ക്കുന്നു.
വ്യത്യസ്ത ലെയറുകളിൽ, SIP ഉം MEW ഉം ഒരേ ചോദ്യത്തിന് ഉത്തരം നൽകുന്നു.
ഇതൊന്നും SIP-യുടെ കൂൾഡൗൺ നിയന്ത്രണത്തെ തെറ്റാക്കുന്നില്ല, വ്യക്തമായി പറയേണ്ടതാണ്: ലൈഫ്സൈക്കിൾ സ്ക്രിപ്റ്റുകൾ പ്രവർത്തനരഹിതമാക്കിയ അഞ്ച് ദിവസത്തെ കൂൾഡൗൺ ഇപ്പോഴും ഒരു സാധാരണ npm വേം സംഭവത്തിനെതിരെ ഒരു ടീമിന് സ്ഥാപിക്കാൻ കഴിയുന്ന ഏറ്റവും വേഗതയേറിയതും വിലകുറഞ്ഞതുമായ പ്രതിരോധങ്ങളിൽ ഒന്നാണ്, കൂടാതെ ഇത് ഏതെങ്കിലും ഗുരുതരമായ സപ്ലൈ ചെയിൻ ഹാർഡനിംഗ് പ്ലാനിൽ ഉൾപ്പെടുന്നു. രൂപകൽപ്പന പ്രകാരം, കമ്മ്യൂണിറ്റി ഇതുവരെ കണ്ടെത്തിയിട്ടില്ലാത്തത് പിടിക്കുക എന്നതാണ് ഇതിന് ചെയ്യാൻ കഴിയാത്തത്. കൂൾഡൗണിന് കീഴിൽ പ്രവർത്തിക്കുന്ന തുടർച്ചയായ, പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തലിനുള്ള ഒരു ജോലിയാണിത്, അതിനുപകരം അല്ല.
പാളികളായി ഒന്നിച്ചുചേർന്നാൽ, രണ്ട് സമീപനങ്ങളും ഒരേ പ്രശ്നത്തിന്റെ രണ്ട് അറ്റങ്ങളും ഉൾക്കൊള്ളുന്നു: SIP ബിൽഡ് കഠിനമാക്കുന്നു pipeline, ആശ്രിതത്വ മരവിപ്പിക്കൽ, അറിയപ്പെടുന്നതും വെളിപ്പെടുത്തിയതുമായ ഒരു ഭീഷണി ലാൻഡ്സ്കേപ്പിന് ചുറ്റുമുള്ള കണ്ടെയ്നർ ഇമേജ് എന്നിവ ഇതിൽ ഉൾപ്പെടുന്നു, അതേസമയം MEW യുടെ പ്രീ-സിഗ്നേച്ചർ ഡിറ്റക്ഷൻ ഇതുവരെ വെളിപ്പെടുത്താത്ത npm വേം സംഭവങ്ങളെ ഉൾക്കൊള്ളുന്നു, ഒരു കൂൾഡൗൺ വിൻഡോയ്ക്ക് അതിന്റേതായ യുക്തിയാൽ വരുമെന്ന് കാണാൻ കഴിയാത്തവ.

പതിവുചോദ്യങ്ങൾ
ഒരു വാചകത്തിൽ ഒരു npm വേം എന്താണ്?
npm-ൽ പ്രസിദ്ധീകരിക്കുന്ന ക്ഷുദ്ര കോഡ്, മറ്റ് പാക്കേജുകളിലേക്ക് യാന്ത്രികമായി വ്യാപിക്കുന്നു, സാധാരണയായി ഒരു പരിപാലകന്റെ ക്രെഡൻഷ്യലുകൾ മോഷ്ടിച്ച് അവ ഉപയോഗിച്ച് ആക്രമണകാരിയിൽ നിന്ന് കൂടുതൽ നടപടികളൊന്നുമില്ലാതെ തന്നെ അതേ പേലോഡ് മറ്റെവിടെയെങ്കിലും കുത്തിവയ്ക്കുന്നു.
എല്ലാ ദോഷകരമായ npm പാക്കേജുകളും ഒരു npm worm ആണോ?
ഇല്ല. സ്വന്തമായി പ്രചരിപ്പിക്കാത്ത ഒരു ക്ഷുദ്ര പാക്കേജ് ഒരു സപ്ലൈ ചെയിൻ ആക്രമണമാണ്, പക്ഷേ ഒരു വേം അല്ല. ഒരു npm വേം സംഭവത്തെ നിർവചിക്കുന്നത് സ്വയം പ്രചരിപ്പിക്കുന്ന ഘട്ടമാണ്: ഒരു വിട്ടുവീഴ്ചയിൽ നിന്ന് മറ്റൊന്നിലേക്ക് യാന്ത്രികമായി നയിക്കുന്നു.
ഒരു ഡിപൻഡൻസി കൂൾഡൗൺ പിരീഡ് ഒരു npm വേമിനെ നിർത്തുമോ?
മിക്ക മാലിഷ്യസ് പാക്കേജുകളും പ്രസിദ്ധീകരിച്ച് ആദ്യ കുറച്ച് ദിവസങ്ങൾക്കുള്ളിൽ റിപ്പോർട്ട് ചെയ്യപ്പെടുന്നതിനാൽ ഇത് അപകടസാധ്യത ഗണ്യമായി കുറയ്ക്കുന്നു. എന്നാൽ ഒരു കൂൾഡൗൺ കമ്മ്യൂണിറ്റി കണ്ടെത്തൽ വേഗതയെ ആശ്രയിച്ചിരിക്കുന്നു, കൂടാതെ ആ വിൻഡോയെ മറികടക്കാൻ പ്രത്യേകമായി വേഗത്തിൽ പ്രചരിപ്പിക്കുന്നതോ മനഃപൂർവ്വം നിദ്രയിലായിരിക്കുന്നതോ ആയ ഒരു npm വേമിനെ നിർമ്മിക്കാൻ കഴിയും.
കൂൾഡൗൺ കാലയളവിന് മുമ്പ് ഒരു npm വേമിനെ പിടികൂടുന്നത് എന്താണ്?
നിലവിലുള്ള ഒപ്പിനെയോ പൊതു റിപ്പോർട്ടിനെയോ ആശ്രയിക്കാത്ത തുടർച്ചയായ, പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള സ്കാനിംഗ്. സൈജെനിയുടെ MEW പോലുള്ള പ്രത്യേക വിടവ് പ്രീ-സിഗ്നേച്ചർ ഡിറ്റക്ഷൻ ടൂളുകൾ അടയ്ക്കുന്നതിനായി നിർമ്മിച്ചിരിക്കുന്നത് അതാണ്.
