






1. ഓപ്പൺ സോഴ്സ് മാൽവെയറിനെക്കുറിച്ചുള്ള ആമുഖം
ഓപ്പൺ സോഴ്സ് മാൽവെയർ എന്താണ്?
ഓപ്പൺ സോഴ്സ് മാൽവെയർ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ (OSS) പാക്കേജുകൾക്കുള്ളിൽ ഒളിപ്പിച്ചിരിക്കുന്ന ഒരു ക്ഷുദ്ര കോഡാണ് ഇത്, നിങ്ങളുടെ ആപ്ലിക്കേഷനുകളിലേക്കും ഇൻഫ്രാസ്ട്രക്ചറിലേക്കും നുഴഞ്ഞുകയറാൻ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു. OSS കമ്മ്യൂണിറ്റി നയിക്കുന്ന സഹകരണത്തെയും വിശ്വാസത്തെയും ആശ്രയിക്കുന്നതിനാൽ ഇത് വേഗത്തിൽ പടരുന്നു. അതേ വിശ്വാസം ദുരുപയോഗം ചെയ്യപ്പെടാം - പ്രത്യേകിച്ചും സുരക്ഷാ നിയന്ത്രണങ്ങൾ ദുർബലമാകുമ്പോൾ. അതുകൊണ്ടാണ്. ഓപ്പൺ സോഴ്സ് മാൽവെയർ പരിരക്ഷ ഇനി ഓപ്ഷണൽ അല്ല—അത് അത്യാവശ്യമാണ്. വിശ്വസനീയമായ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ മറഞ്ഞിരിക്കുന്ന ഭീഷണികൾ നേരത്തേ കണ്ടെത്താനും നിങ്ങളുടെ CI/CD pipelines, IaC ടെംപ്ലേറ്റുകളും ഉൽപാദന സംവിധാനങ്ങളും സുരക്ഷിതം.
സമീപകാല ഡാറ്റ ഇതിനെ പിന്തുണയ്ക്കുന്നു. 2024-ൽ, സോണാടൈപ്പിലെ ഗവേഷകർ കണ്ടെത്തി 778,000 ക്ഷുദ്രകരമായ OSS പാക്കേജുകൾകഴിഞ്ഞ വർഷത്തെ അപേക്ഷിച്ച് 156% വർദ്ധനവ്. അതേസമയം, "സ്റ്റാർഗേസർ ഗോബ്ലിൻ" മാൽവെയറിനെ നിയമാനുസൃതമായ ഓപ്പൺ സോഴ്സ് പ്രോജക്റ്റുകൾ പോലെയാക്കാൻ കാമ്പെയ്ൻ ആയിരക്കണക്കിന് വ്യാജ GitHub അക്കൗണ്ടുകൾ ഉപയോഗിച്ചു. ഏറ്റവും ആശങ്കാജനകമായ ഒരു സാഹചര്യത്തിൽ, XZ യൂട്ടിലിസ് ബാക്ക്ഡോർ ആക്രമണകാരികൾക്ക് റിമോട്ട് ആക്സസ് നൽകുന്നതിന് ജനപ്രിയ ലിനക്സ് ഉപകരണങ്ങൾ പോലും എങ്ങനെ ആയുധമാക്കാമെന്ന് കാണിച്ചുതന്നു.
വിതരണ ശൃംഖലയിലെ അപകടസാധ്യതകൾക്കപ്പുറം, ആക്രമണകാരികൾ ഇപ്പോൾ ലക്ഷ്യമിടുന്നത് നിർമ്മാണമാണ് pipelines ഉം ഇൻഫ്രാസ്ട്രക്ചർ കോൺഫിഗറേഷനുകളും. അവ ക്ഷുദ്രകരമായ കമാൻഡുകൾ ഉൾച്ചേർക്കുന്നു CI/CD ഒപ്പം IaC, നിങ്ങൾ വിന്യസിക്കുന്ന നിമിഷം നിങ്ങളുടെ സിസ്റ്റങ്ങളെ ഹൈജാക്ക് ചെയ്യാൻ കാത്തിരിക്കുന്നു.
അതുകൊണ്ടാണ് ആധുനിക ആപ്പ്സെക് ടീമുകൾ ഇടത്തേക്ക് മാറേണ്ടത്, ഭീഷണി കണ്ടെത്തൽ ഓട്ടോമേറ്റ് ചെയ്യേണ്ടത്, എല്ലാം തുടർച്ചയായി നിരീക്ഷിക്കേണ്ടത്. നിങ്ങളുടെ മുഴുവൻ ഓപ്പൺ സോഴ്സ് ഇക്കോസിസ്റ്റത്തെയും ഉൾക്കൊള്ളുന്ന പൂർണ്ണ-സ്പെക്ട്രം പരിരക്ഷണം മാത്രമാണ് മുന്നോട്ട് പോകാനുള്ള ഏക മാർഗം.
ഞങ്ങളുടെ വിശദമായ ബ്ലോഗ് പോസ്റ്റിൽ പ്രശ്നത്തെക്കുറിച്ച് കൂടുതൽ വായിക്കുക ഓപ്പൺ സോഴ്സ് ദോഷകരമായ പാക്കേജുകൾ.
OSS-ന്റെയും ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണത്തിന്റെയും പ്രാധാന്യവും വളർച്ചയും
ആധുനിക സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ മൂലക്കല്ലായി ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ മാറിയിരിക്കുന്നു, സങ്കൽപ്പിക്കാവുന്ന എല്ലാ വ്യവസായങ്ങളിലും സാങ്കേതികവിദ്യ രൂപകൽപ്പന ചെയ്യുന്ന രീതിയും മേഖലകളും മാറ്റിമറിക്കുന്നു. തൽഫലമായി, ഈ അതിവേഗ വളർച്ചയും സ്വീകാര്യതയും സ്വാഭാവികമായും പുതുതായി ഉയർന്നുവരുന്ന ഭീഷണികൾക്കെതിരെ ശക്തമായ സുരക്ഷാ നടപടികൾക്ക് ഇടം സൃഷ്ടിക്കുന്നു. അതിനായി, അതിന്റെ പ്രാധാന്യത്തിന്റെയും വളർച്ചയുടെയും ചില പ്രധാന വശങ്ങൾ നമുക്ക് പരിഗണിക്കാം:
വർദ്ധിച്ച ദത്തെടുക്കൽ:
- കഴിഞ്ഞ വർഷം മുക്കാൽ ഭാഗത്തിലധികം സ്ഥാപനങ്ങളും ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയറിന്റെ ഉപയോഗം വർദ്ധിപ്പിച്ചിട്ടുണ്ട്.
- DevOps ടൂളിംഗ്, ഡാറ്റ ടെക്നോളജികൾ, AI/ML ടൂളിംഗ് എന്നിവയുടെ ജനപ്രീതി ഈ വളർച്ചയ്ക്ക് സംഭാവന നൽകിയത്.
വൈവിധ്യമാർന്ന സാങ്കേതികവിദ്യകൾ:
- പ്രോഗ്രാമിംഗ് ഭാഷകൾ അല്ലെങ്കിൽ ലിനക്സ് ഓപ്പറേറ്റിംഗ് സിസ്റ്റങ്ങൾ പോലുള്ള പ്രത്യേക സാങ്കേതികവിദ്യകളിൽ ഇനി OSS ദത്തെടുക്കൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നില്ല.
- സ്ഥാപനങ്ങൾ ഇപ്പോൾ ഓപ്പൺ സോഴ്സ് ഡാറ്റാബേസുകൾ, ഡാറ്റ സാങ്കേതികവിദ്യകൾ, ഓപ്പറേറ്റിംഗ് സിസ്റ്റങ്ങൾ, Git ശേഖരണങ്ങൾ, AI/ML ഫ്രെയിംവർക്കുകൾ എന്നിവ ഉപയോഗിക്കുന്നു, കൂടാതെ CI/CD ഉപകരണങ്ങൾ.
കഴിവുകളുടെ ആവശ്യകത:
- ഓപ്പൺ സോഴ്സ് കഴിവുകൾക്ക് ഉയർന്ന ഡിമാൻഡാണ്.
- OSS വ്യാപകമായി സ്വീകരിക്കുന്നതിന് പ്രതിഭകളുടെ കുറവ് ഒരു തടസ്സമായി തുടരുന്നു.
വെല്ലുവിളികൾ:
- OSS വളർച്ച പോസിറ്റീവ് ആണെങ്കിലും, വെല്ലുവിളികൾ നിലനിൽക്കുന്നു.
- പ്രശ്നങ്ങളിൽ കോൺഫിഗറേഷൻ, ഇൻസ്റ്റാളേഷൻ, ഇന്ററോപ്പറബിളിറ്റി, അപ്ഡേറ്റുകൾ എന്നിവ ഉൾപ്പെടുന്നു.
- സ്ഥാപനങ്ങൾക്കും പരിമിതികൾ നേരിടുന്നു പരിശോധന, സംയോജനം, പിന്തുണ എന്നിവയ്ക്കുള്ള ആന്തരിക കഴിവുകളിൽ.
2. സൈബർ കുറ്റവാളികൾക്ക് ഓപ്പൺ സോഴ്സ് മാൽവെയറിന്റെ ആകർഷണം
ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ (OSS) ഇരുതല മൂർച്ചയുള്ള ഒരു വാളാണ്. അത് നൂതനാശയങ്ങളെയും സഹകരണത്തെയും മുന്നോട്ട് നയിക്കുന്നുണ്ടെങ്കിലും, അതിന്റെ തുറന്ന സ്വഭാവം സൈബർ കുറ്റവാളികളെയും ആകർഷിക്കുന്നു (ഒരു ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ നടപ്പിലാക്കാൻ ശ്രമിക്കുക). OSS അവർക്ക് പ്രത്യേകിച്ചും ആകർഷകമാകുന്നതിന്റെ കാരണം ഇതാ:
പ്രവേശനത്തിന്റെയും വിതരണത്തിന്റെയും എളുപ്പം
- ഓപ്പൺ ആക്സസിബിലിറ്റി: OSS ന്റെ സോഴ്സ് കോഡ് പൊതുവായി ലഭ്യമാണ്, ഇത് സൈബർ കുറ്റവാളികൾക്ക് ഇത് പരിശോധിക്കാനും പരിഷ്കരിക്കാനും ക്ഷുദ്ര പ്രവർത്തനങ്ങൾക്കായി വീണ്ടും ഉപയോഗിക്കാനും എളുപ്പമാക്കുന്നു. പ്രത്യേകിച്ചും, സാധാരണയായി ഉപയോഗിക്കുന്ന പ്രോജക്റ്റുകളിൽ വലിയ ബുദ്ധിമുട്ടില്ലാതെ മാൽവെയർ ചേർക്കാനുള്ള അവസരം ഇത് അവർക്ക് നൽകിയിട്ടുണ്ട്.
- വിശാലമായ വിതരണം: കൂടാതെ, ഒരു OSS പ്രോജക്റ്റിലേക്ക് ഒരിക്കൽ കുത്തിവച്ചാൽ, npm, PyPI, Maven Central പോലുള്ള പാക്കേജ് റിപ്പോസിറ്ററികളുടെ ജനപ്രീതിയിലൂടെ വളരെ കുറഞ്ഞ സമയത്തിനുള്ളിൽ വളരെ വിശാലമായ വിതരണം മാൽവെയർ കോഡിന് ലഭിക്കും. തൽഫലമായി, ഈ വിശാലമായ വിതരണം മാൽവെയറിന്റെ സാധ്യതയുള്ള ആഘാതം വർദ്ധിപ്പിക്കുന്നു.
വിശ്വാസത്തിൻ്റെ ചൂഷണം
- വിശ്വാസാധിഷ്ഠിത ആവാസവ്യവസ്ഥ: OSS ആവാസവ്യവസ്ഥ ഉയർന്ന തോതിലുള്ള വിശ്വാസത്തിലാണ് പ്രവർത്തിക്കുന്നത്. സംഭാവകരും പരിപാലകരും പലപ്പോഴും സഹകരിച്ച് പ്രവർത്തിക്കുന്നു, കുത്തക സോഫ്റ്റ്വെയറുമായി താരതമ്യപ്പെടുത്തുമ്പോൾ കർശനമായ സുരക്ഷാ പരിശോധനകൾ കുറവാണ്. സൈബർ കുറ്റവാളികൾ ക്ഷുദ്ര കോഡ് സംഭാവന ചെയ്തുകൊണ്ടോ മാൽവെയർ കുത്തിവയ്ക്കാൻ പരിപാലകരുടെ അക്കൗണ്ടുകളിൽ വിട്ടുവീഴ്ച ചെയ്തുകൊണ്ടോ ഈ വിശ്വാസ്യതയെ ചൂഷണം ചെയ്യുക..
- സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ: ഈ സാഹചര്യത്തിൽ, ഡൗൺസ്ട്രീം ആപ്ലിക്കേഷനുകളുടെയും സേവനങ്ങളുടെയും ഒരു വലിയ ഭാഗം അതുകൊണ്ടു വിതരണ ശൃംഖലയ്ക്കെതിരായ ആക്രമണങ്ങൾ ബാധിക്കപ്പെടും, ഇതെല്ലാം ആ OSS ഘടകത്തെ ആശ്രയിച്ചിരിക്കുന്നു. ഉദാഹരണത്തിന്, ഇവന്റ്-സ്ട്രീം സംഭവത്തിൽ ഈ സാങ്കേതികവിദ്യയാണ് വ്യാപകമായി ഉപയോഗിച്ചത്, അവിടെ ഒരു ജനപ്രിയ npm പാക്കേജ് ക്രിപ്റ്റോകറൻസി മോഷണത്തിന് വിധേയമാക്കി.
കുറഞ്ഞ പ്രവേശന തടസ്സങ്ങൾ
- കുറഞ്ഞ പരിശോധന: മാത്രമല്ല, വളരെ കുറച്ച് പാക്കേജ് റിപ്പോസിറ്ററികൾ മാത്രമേ അവരുടെ സംഭാവകരെ പരിശോധിക്കുന്നുള്ളൂ. തൽഫലമായി, ഭീഷണി നടത്തുന്നവർ ക്ഷുദ്രകരമായ പാക്കേജുകൾ എളുപ്പത്തിൽ അപ്ലോഡ് ചെയ്യുന്നു, കാരണം പ്രവേശനത്തിനുള്ള തടസ്സം കുറവാണ്, വ്യാപകമായ ആക്രമണങ്ങൾ നടത്താൻ ഡിസ്പോസിബിൾ ഇമെയിലും മറ്റ് വ്യാജ ക്രെഡൻഷ്യലുകളും ഉപയോഗിക്കുന്നു.
- ഓട്ടോമേഷൻ ഉപകരണങ്ങൾ: അതുപോലെ, സൈബർ കുറ്റവാളികൾ ധാരാളം ക്ഷുദ്ര പാക്കേജുകൾ നിർമ്മിക്കുന്നതിനും വിതരണം ചെയ്യുന്നതിനും ഓട്ടോമേറ്റഡ് ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്നു, ഇത് ഒരു ആക്രമണം നടത്താൻ ആവശ്യമായ പരിശ്രമം കുറയ്ക്കുന്നു., കണ്ടെത്തൽ ഒഴിവാക്കാൻ അവർക്ക് ധാരാളം മാൽവെയർ വ്യതിയാനങ്ങൾ സൃഷ്ടിക്കാൻ കഴിയും.
ഉയർന്ന ആഘാത സാധ്യത
- വ്യാപകമായ ഉപയോഗം: ഇത് കണക്കിലെടുക്കുമ്പോൾ, നിരവധി OSS പ്രോജക്ടുകൾ നിരവധി നിർണായക ആപ്ലിക്കേഷനുകളുടെയും സേവനങ്ങളുടെയും അടിസ്ഥാന ഘടകങ്ങളായി വർത്തിക്കുന്നു., ഇത്രയും വ്യാപകമായി സ്വീകരിക്കപ്പെട്ട ഒരു OSS-ൽ ഒരു വിട്ടുവീഴ്ച ഉണ്ടായാൽ, ലോകമെമ്പാടുമുള്ള നിരവധി സ്ഥാപനങ്ങളെയും ഉപയോക്താക്കളെയും ബാധിക്കുന്ന ഒരു തരംഗമോ കാസ്കേഡിംഗ് ഫലമോ ഉണ്ടായേക്കാം.
- വൈകിയുള്ള കണ്ടെത്തൽ: ഇതുകൂടാതെ, ഒരു OSS-നുള്ളിലെ ക്ഷുദ്ര കോഡ് വളരെക്കാലം കണ്ടെത്താനാകാതെ തുടരാം, പ്രത്യേകിച്ച് പ്രത്യേക സാഹചര്യങ്ങളിൽ അത് അവ്യക്തമാക്കുകയോ സജീവമാക്കുകയോ ചെയ്താൽ. തൽഫലമായി, ഈ കാലതാമസം ആക്രമണകാരികൾക്ക് കണ്ടെത്തുന്നതിനും പാച്ച് ചെയ്യുന്നതിനും മുമ്പ് ദുർബലതകൾ പ്രയോജനപ്പെടുത്താൻ സമയം നൽകുന്നു.
3. സാധാരണ തരത്തിലുള്ള ഓപ്പൺ സോഴ്സ് മാൽവെയറുകൾ
ഓപ്പൺ സോഴ്സ് മാൽവെയറിന് വ്യത്യസ്ത രൂപങ്ങളുണ്ടാകാം, ഓരോന്നിനും അതിന്റേതായ സവിശേഷതകളും സ്വാധീനങ്ങളുമുണ്ട്. നിങ്ങൾ കാണുന്നതുപോലെ, ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണം അത്യാവശ്യമാണ്. ഏറ്റവും സാധാരണമായ തരങ്ങളുടെ ഒരു അവലോകനം ഇവിടെയുണ്ട്:
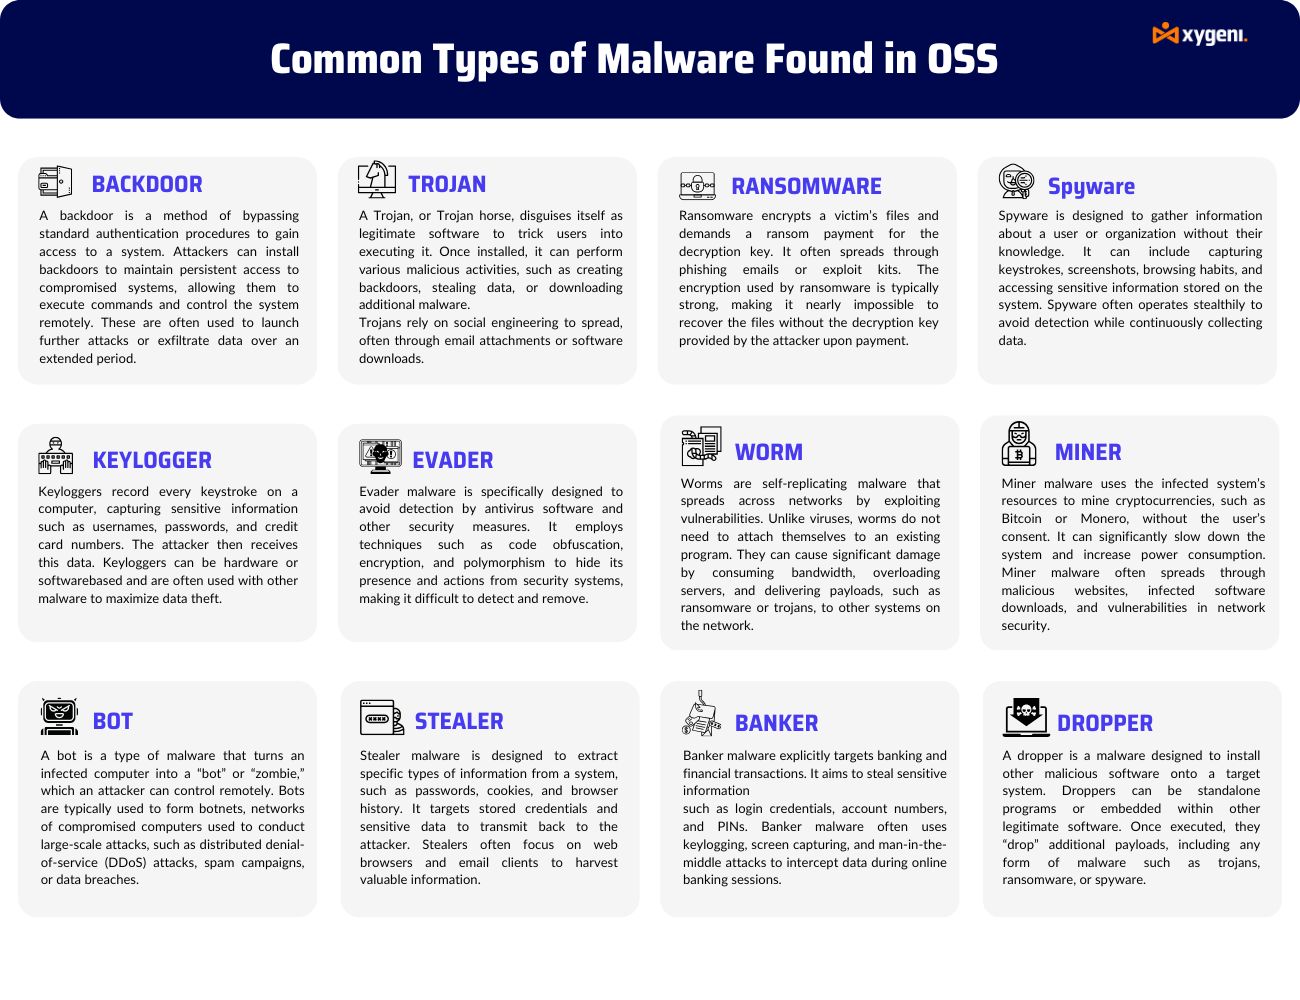
മാൽവെയർ വിഭാഗങ്ങളുടെ അവലോകനം
പിൻ വാതിൽ:
കണ്ടെത്തൽ കൂടാതെ ഒരു ഉപകരണത്തിലേക്ക് വിദൂര ആക്സസ് അനുവദിക്കുന്നതും പതിവ് പ്രാമാണീകരണം മറികടക്കുന്നതുമായ ഒരു തരം മാൽവെയറാണിത്. ആക്രമണകാരികൾക്ക് പിൻവാതിലുകൾ വഴി വൈറസ് ബാധിച്ച ഉപകരണത്തിന്റെ വിദൂര നിയന്ത്രണം ഏറ്റെടുക്കാൻ കഴിയും.
ഡ്രോപ്പർ:
ഡ്രോപ്പർമാർ സിസ്റ്റത്തിലേക്ക് മാൽവെയർ ഇൻസ്റ്റാൾ ചെയ്യുന്നു. അവ പലപ്പോഴും പ്രാരംഭ അല്ലെങ്കിൽ ആദ്യ ഘട്ട പേലോഡായി പ്രവർത്തിക്കുകയും കൂടുതൽ സങ്കീർണ്ണവും നൂതനവുമായ മാൽവെയറുകൾ വിന്യസിക്കുകയും ചെയ്യുന്നു.
ഒഴിവാക്കുന്നയാൾ:
സുരക്ഷാ സോഫ്റ്റ്വെയറിനെ മറികടക്കുന്നതിനാണ് മാൽവെയർ വികസിപ്പിച്ചത്, അതിൽ അവ്യക്തത, പോളിമോർഫിസം, എൻക്രിപ്ഷൻ എന്നിവ ഉൾപ്പെടാം.
പൊതുവായ മാൽവെയർ:
വൈറസുകൾ, വേമുകൾ, ട്രോജനുകൾ തുടങ്ങിയ നിരവധി തരം ക്ഷുദ്ര സോഫ്റ്റ്വെയറുകൾ ഉൾപ്പെടുന്ന ഒരു വിശാലമായ വിഭാഗം.
ഫിഷിംഗ്:
ഉപയോക്താക്കളിൽ നിന്ന് തന്ത്രപ്രധാനമായ വിവരങ്ങൾ നേടുന്നതിനായി അവരെ കബളിപ്പിക്കുന്നതിനുള്ള വിവിധ സാങ്കേതിക വിദ്യകൾ. മിക്കപ്പോഴും, അത്തരം ഇമെയിലുകളോ വെബ്സൈറ്റുകളോ വഞ്ചനാപരമാണ്.
സ്പൈവെയർ:
ഒരു വ്യക്തിയെയോ സ്ഥാപനത്തെയോ കുറിച്ചുള്ള വിവരങ്ങൾ അവരുടെ അറിവില്ലാതെ ശേഖരിച്ച് മറ്റൊരു സ്ഥാപനത്തിലേക്ക് അയയ്ക്കാൻ ചാരപ്പണി സോഫ്റ്റ്വെയറിന് കഴിയും.
ബാങ്കെ:
ബാങ്കിംഗ് ഡാറ്റ മോഷ്ടിക്കാൻ പ്രത്യേകം സജ്ജീകരിച്ചിരിക്കുന്ന ഒരു കൂട്ടം ട്രോജനുകൾ, ഉദാഹരണത്തിന് login ക്രെഡൻഷ്യലുകളും അക്കൗണ്ട് നമ്പറുകളും.
ട്രോജൻ:
ഉപയോക്താവിനെ അതിന്റെ ഉദ്ദേശ്യത്തെക്കുറിച്ച് തെറ്റിദ്ധരിപ്പിക്കുന്ന ഒരു തരം മാൽവെയർ. പലപ്പോഴും, ഇത് യഥാർത്ഥ സോഫ്റ്റ്വെയറായി വേഷംമാറി പ്രവർത്തിക്കുന്നു.
കീലോഗർ:
ഒരു ഉപയോക്താവ് നടത്തിയ കീസ്ട്രോക്കുകളുടെ ഒരു ലോഗ് സൂക്ഷിക്കുന്ന സോഫ്റ്റ്വെയർ. ഇത് സാധാരണയായി പാസ്വേഡുകളും മറ്റ് സെൻസിറ്റീവ് വിവരങ്ങളും മോഷ്ടിക്കാൻ ഉപയോഗിക്കുന്നു.
മോഷ്ടാവ്:
പാസ്വേഡുകൾ, വ്യക്തിഗത വിവരങ്ങൾ, ധനകാര്യവുമായി ബന്ധപ്പെട്ട ഡാറ്റ എന്നിവ പോലുള്ള സെൻസിറ്റീവ് ഡാറ്റ മോഷ്ടിക്കുന്നതിനാണ് മാൽവെയർ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്.
ബോട്ട്:
ഇന്റർനെറ്റിലെ ചില ജോലികൾ ഓട്ടോമേറ്റ് ചെയ്യുന്ന ഒരു സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷൻ. മിക്ക ബോട്ട്നെറ്റുകളും DDoS ഉൾപ്പെടെയുള്ള വിവിധ ആക്രമണങ്ങൾക്ക് ഇത് ഉപയോഗിക്കുന്നു.
റാൻസംവെയർ:
ഒരു ഉപയോക്താവിന്റെ ഡാറ്റ എൻക്രിപ്റ്റ് ചെയ്യുകയും ഡീക്രിപ്ഷൻ കീയ്ക്ക് പകരമായി പണം ആവശ്യപ്പെടുകയും ചെയ്യുന്ന ഒരു തരം മാൽവെയർ.
പുഴു:
ഒരു നെറ്റ്വർക്കിലൂടെ വ്യത്യസ്ത രീതികളിൽ സ്വയം പുനർനിർമ്മിക്കുന്ന ഒരു തരം മാൽവെയർ. ഇതിന് സാധാരണയായി വിനാശകരമായ ഉദ്ദേശ്യങ്ങളുണ്ട്. മൈനർ: ഉപയോക്താക്കളുടെ സമ്മതമില്ലാതെ ക്രിപ്റ്റോകറൻസി ഖനനം ചെയ്യുന്നതിനായി സിസ്റ്റം ഉറവിടങ്ങൾ ഹൈജാക്ക് ചെയ്യുന്ന മാൽവെയർ.
ഈ തരത്തിലുള്ള ഓപ്പൺ സോഴ്സ് മാൽവെയറുകൾ OSS-ലെ ക്ഷുദ്ര പ്രവർത്തനങ്ങളുടെ വൈവിധ്യമാർന്ന രീതികളെയും ഗുരുതരമായ പ്രത്യാഘാതങ്ങളെയും ചിത്രീകരിക്കുന്നു. പ്രധാനപ്പെട്ട മാൽവെയർ സംഭവങ്ങളെക്കുറിച്ച് ആഴത്തിൽ അറിയാൻ, ഞങ്ങളുടെ വിശദമായ കേസ് പഠനങ്ങൾ പര്യവേക്ഷണം ചെയ്യുക തടയലിൽ പുതിയ ഭീഷണികൾ: ഓപ്പൺ സോഴ്സ് പാക്കേജുകളിലെ മാൽവെയർ.
4. ഓപ്പൺ സോഴ്സ് മാൽവെയറിന്റെ അപകടസാധ്യതകളും പ്രത്യാഘാതങ്ങളും
സ്ഥാപനങ്ങൾക്കുള്ള സുരക്ഷാ അപകടസാധ്യതകൾ
ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്ഥാപനങ്ങൾക്ക് കാര്യമായ സുരക്ഷാ വെല്ലുവിളികൾ ഉയർത്തുന്നു, അവയിൽ ചിലത് ഇവയാണ്:
- അനധികൃത ആക്സസും ഡാറ്റ മോഷണവും: പ്രത്യേകിച്ച്, സിസ്റ്റങ്ങളിലേക്ക് അനധികൃത ആക്സസ് നേടുന്നതിന് ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളിലെ ദുർബലതകളെ ദുരുപയോഗം ചെയ്യുന്നവർ. ഒരിക്കൽ അകത്തേക്ക്, അവർക്ക് സെൻസിറ്റീവ് ഡാറ്റ മോഷ്ടിക്കാനും ഉപയോക്തൃ അക്കൗണ്ടുകളിൽ വിട്ടുവീഴ്ച ചെയ്യാനും പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്താനും കഴിയും.
- സിസ്റ്റം കോംപ്രമൈസ്: മാത്രമല്ല, ഓപ്പൺ സോഴ്സ് മാൽവെയറുകൾ സിസ്റ്റം വിട്ടുവീഴ്ചയിലേക്ക് നയിച്ചേക്കാം, ഏത് നിർണായകമായ ഇൻഫ്രാസ്ട്രക്ചർ, സെർവറുകൾ അല്ലെങ്കിൽ എൻഡ്പോയിന്റുകൾ എന്നിവയുടെ നിയന്ത്രണം ഏറ്റെടുക്കാൻ ആക്രമണകാരികളെ അനുവദിക്കുന്നു. തൽഫലമായി, ഇത് ഡാറ്റ സമഗ്രത, ലഭ്യത, രഹസ്യാത്മകത എന്നിവയിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു.
സാമ്പത്തികവും പ്രശസ്തിയും സംബന്ധിച്ച നാശനഷ്ടങ്ങൾ
- സാമ്പത്തിക ആഘാതം: തീർച്ചയായും, ഓപ്പൺ സോഴ്സ് മാൽവെയറിന്റെ സാമ്പത്തിക പ്രത്യാഘാതങ്ങൾ വളരെ വലുതാണ്. ഉദാഹരണത്തിന്, 2020 ൽ മാത്രം, ചെലവ് ലോക സമ്പദ്വ്യവസ്ഥയ്ക്ക് സൈബർ കുറ്റകൃത്യങ്ങൾ ഏകദേശം ഒരു ട്രില്യൺ യുഎസ് ഡോളറായി ഉയർന്നു., 2018 ൽ രേഖപ്പെടുത്തിയതിനേക്കാൾ 50% വർദ്ധനവ്. മാത്രമല്ല2019-ൽ ശരാശരി സൈബർ ഇൻഷുറൻസ് ക്ലെയിം 145,000 യുഎസ് ഡോളറിൽ നിന്ന് 2020-ൽ 359,000 യുഎസ് ഡോളറായി ഉയർന്നു എന്നത് അതിലും അമ്പരപ്പിക്കുന്നതാണ്.
- മതിപ്പ് നാശനഷ്ടം: കൂടാതെ, OSS മാൽവെയറിന് ഇരയായ സ്ഥാപനങ്ങളുടെ പ്രശസ്തിക്ക് കേടുപാടുകൾ സംഭവിക്കുന്നു. തൽഫലമായി, ഈ ഉപഭോക്തൃ വിശ്വാസ്യത നഷ്ടപ്പെടുന്നതും അനുബന്ധ നെഗറ്റീവ് പ്രചാരണവും അവരുടെ പൊതു പ്രതിച്ഛായയെ ശാശ്വതമായി ബാധിച്ചേക്കാം.
ചട്ടങ്ങൾ പാലിക്കൽ
- ഡോറ ഒപ്പം NIST2 നിയന്ത്രണങ്ങൾ: DevOps റിസർച്ച് ആൻഡ് അസസ്മെന്റ് ഫ്രെയിംവർക്കിലും നെറ്റ്വർക്ക് ആൻഡ് ഇൻഫർമേഷൻ സിസ്റ്റംസ് ഡയറക്റ്റീവിലും ശക്തമായ സുരക്ഷാ രീതികൾ ഉൾപ്പെടുന്നു; പാലിക്കുന്നതിൽ പരാജയപ്പെടുന്നത് കൂടുതൽ പ്രശസ്തിക്ക് കേടുപാടുകൾ വരുത്തുന്നതിന് പുറമേ നിയമപരമായ പിഴകൾക്കും കാരണമാകും.
ചുരുക്കത്തിൽ, മാനേജ്മെന്റ് open source security വിശ്വസനീയമായ ഒരു ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ ഉപയോഗിച്ചുള്ള അപകടസാധ്യതകൾ നിർണായകമാണ്. അതിനാൽ, സ്ഥാപനങ്ങൾ സുരക്ഷാ നടപടികൾക്ക് മുൻഗണന നൽകണം. കൂടാതെ, ഉയർന്നുവരുന്ന ഭീഷണികളെക്കുറിച്ച് അവർ അറിഞ്ഞിരിക്കണം. അതിനായി, മികച്ച ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണ രീതികൾ സ്വീകരിക്കുന്നത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ സംരക്ഷിക്കാൻ സഹായിക്കുന്നു. ഉദാഹരണത്തിന്, നിങ്ങൾക്ക് ഞങ്ങളുടെ ബ്ലോഗ് ഇവിടെ വായിക്കാം ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ സുരക്ഷയുടെ ലാൻഡ്സ്കേപ്പ് മനസ്സിലാക്കൽ.
5. കണ്ടെത്തലും ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണ തന്ത്രങ്ങളും
ഓപ്പൺ സോഴ്സ് മാൽവെയർ തിരിച്ചറിയുന്നതിനുള്ള മികച്ച രീതികൾ
ലളിതമായ സ്കാനുകളെക്കാൾ കൂടുതൽ കാര്യങ്ങൾ ആധുനിക സോഫ്റ്റ്വെയറിന് ആവശ്യമാണ്. അതിന് ദൃശ്യപരത, സ്മാർട്ട് ഡിറ്റക്ഷൻ, വേഗത്തിലുള്ള പ്രതികരണം എന്നിവ ആവശ്യമാണ്. സൈജെനിഎന്നയാളുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ പരിരക്ഷ മൂന്നും വാഗ്ദാനം ചെയ്യുന്നു. ഞങ്ങൾ നിങ്ങളുടെ കോഡ് സംരക്ഷിക്കുന്നു, CI/CD വർക്ക്ഫ്ലോകൾ, കൂടാതെ IaC ഫുൾ-സ്റ്റാക്ക്, ഓട്ടോമേറ്റഡ് പ്രതിരോധ സമീപനമുള്ള ഫയലുകൾ.
ക്ഷുദ്രകരമായ കമാൻഡുകൾ നിർത്തുക CI/CD ഒപ്പം IaC
ആക്രമണകാരികൾ പലപ്പോഴും കമാൻഡുകൾ മറയ്ക്കുന്നു CI/CD pipelineമണല് IaC സ്ക്രിപ്റ്റുകൾ. ഈ കമാൻഡുകൾ—പോലെ curl or wget—കണ്ടെത്താൻ പ്രയാസമാണ്. കേടുപാടുകൾ സംഭവിക്കുന്നതിന് മുമ്പ് സൈജെനിയുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ അനധികൃത നിർവ്വഹണം കണ്ടെത്തി തടയുന്നു.
പ്രിവിലേജ് ജമ്പുകൾ അല്ലെങ്കിൽ പെട്ടെന്നുള്ള നെറ്റ്വർക്ക് പ്രവർത്തനം പോലുള്ള അസാധാരണ പെരുമാറ്റങ്ങളും ഇത് ട്രാക്ക് ചെയ്യുന്നു.
ടെറാഫോം, കുബേർനെറ്റസ്, ഹെൽം ഫയലുകൾ രഹസ്യങ്ങൾ, തെറ്റായ കോൺഫിഗറേഷനുകൾ, ഉൾച്ചേർത്ത മാൽവെയർ എന്നിവയ്ക്കായി സ്കാൻ ചെയ്യുന്നു.
അങ്ങനെയാണ് ഞങ്ങൾ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ഉറവിടത്തിൽ നിന്ന് ഉൽപ്പാദനത്തിലേക്ക് സുരക്ഷിതമാക്കുന്നത്.
തുടർച്ചയായ സ്കാനിംഗും ആശ്രിതത്വ അപകട നിയന്ത്രണവും
സൈജെനിയുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ NVD പോലുള്ള വിശ്വസനീയമായ ഉറവിടങ്ങളും വെണ്ടർ അഡ്വൈസറികളും ഉപയോഗിച്ച് പാക്കേജുകൾ പരിശോധിക്കുന്നു. ഈ തത്സമയ സ്കാനിംഗ് റിലീസിന് മുമ്പ് ദുർബലതകളും ക്ഷുദ്ര കോഡും കണ്ടെത്തുന്നു.
ഞങ്ങളുടെ ഡിപൻഡൻസി മാനേജ്മെന്റ് ഉപകരണങ്ങൾ ട്രാൻസിറ്റീവ് ലൈബ്രറികൾ ഉൾപ്പെടെ എല്ലാ ഓപ്പൺ സോഴ്സ് ലൈബ്രറികളെയും മാപ്പ് ചെയ്യുന്നു.
നമ്മൾ അപകടസാധ്യതകൾ ഏറ്റെടുക്കുന്നു, ഇതുപോലുള്ളവ അക്ഷരത്തെറ്റും ആശ്രയത്വ ആശയക്കുഴപ്പവും ലളിതമായ പരിഹാരങ്ങൾ നിർദ്ദേശിക്കുക.
നിങ്ങൾക്ക് പതിപ്പുകൾ പിൻ ചെയ്യാം, വിശ്വസനീയ പാക്കേജുകൾ ഉപയോഗിക്കാം, അല്ലെങ്കിൽ അപകടകരമായ സ്ക്രിപ്റ്റുകൾ ബ്ലോക്ക് ചെയ്യാം.
വികസനത്തിന്റെ ഓരോ ഘട്ടത്തിലും ശക്തമായ ഓപ്പൺ സോഴ്സ് മാൽവെയർ പരിരക്ഷയെ ഈ സവിശേഷതകൾ പിന്തുണയ്ക്കുന്നു.
മികച്ച മുൻഗണനാക്രമീകരണം ASPM
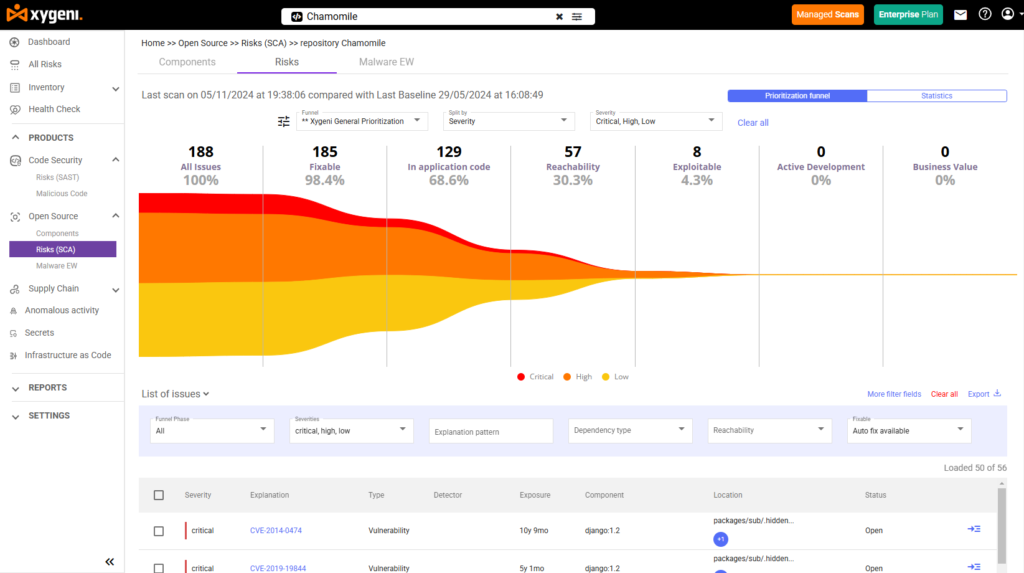
വളരെയധികം അലേർട്ടുകൾ നിങ്ങളുടെ ടീമിനെ മന്ദഗതിയിലാക്കിയേക്കാം. Xygeni ഉപയോഗിക്കുന്നു ASPM ഏറ്റവും അപകടകരമായ അപകടസാധ്യതകളിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുക. ഞങ്ങൾ ആസ്തികൾ കണ്ടെത്തുന്നു, ആശ്രിതത്വങ്ങൾ കണ്ടെത്തുന്നു, ദുർബലതകൾ ചൂഷണം ചെയ്യാൻ കഴിയുമോ എന്ന് പരിശോധിക്കുന്നു.
നമ്മുടെ എത്തിച്ചേരൽ വിശകലനം യഥാർത്ഥ ആക്രമണ പാതകളും ഉയർന്ന മുൻഗണനയുള്ള ഭീഷണികളും കാണിക്കുന്നു. ഫലപ്രദമായ ഓപ്പൺ സോഴ്സ് മാൽവെയർ പരിരക്ഷണത്തിന് ഈ ടാർഗെറ്റുചെയ്ത രീതി പ്രധാനമാണ്.
തത്സമയ ഭീഷണി കണ്ടെത്തലും അലേർട്ടുകളും
സൈജെനിയുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ npm, PyPI, Maven തുടങ്ങിയ പൊതു രജിസ്ട്രികളെ 24/7 നിരീക്ഷിക്കുന്നു.
മാൽവെയർ നിങ്ങളുടെ കമ്പ്യൂട്ടറിനെ ബാധിക്കുന്നതിനുമുമ്പ് അത് പിടികൂടുന്നതിനായി ഇത് പെരുമാറ്റം സ്കാൻ ചെയ്യുന്നു. pipeline.
- തൽക്ഷണ അലേർട്ടുകൾ: ഇമെയിൽ, വെബ് വഴി അറിയിപ്പ് നേടുകhooks, അല്ലെങ്കിൽ ചാറ്റ് ഉപകരണങ്ങൾ.
- ഓട്ടോ ക്വാറന്റൈൻ: സംശയാസ്പദമായ പാക്കേജുകൾ ഉടനടി ഒറ്റപ്പെടുത്തുന്നു.
- വിദഗ്ദ്ധ അവലോകനം: ഞങ്ങളുടെ ടീം ഭീഷണികൾ പരിശോധിക്കുകയും സ്ഥിരീകരിക്കുകയും ചെയ്യുന്നു.
- വെളിപ്പെടുത്തൽ തുറക്കുക: പുനരുപയോഗം നിർത്തുന്നതിനുള്ള സ്ഥിരീകരിച്ച ഭീഷണികൾ ഞങ്ങൾ പങ്കിടുന്നു.
സൈജെനിയുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ നിങ്ങൾക്ക് നിയന്ത്രണം, വേഗത, ദൃശ്യപരത എന്നിവ നൽകുന്നു—അതിനാൽ നിങ്ങൾക്ക് ആത്മവിശ്വാസത്തോടെ കോഡ് ചെയ്യാൻ കഴിയും.
6. ഓപ്പൺ സോഴ്സ് മാൽവെയറിലെ ഭാവി പ്രവണതകൾ
ഉയർന്നുവരുന്ന ഭീഷണികളും പ്രവചന വിശകലനവും
ഓപ്പൺ സോഴ്സ് മാൽവെയർ വികസിച്ചുകൊണ്ടിരിക്കുന്നതിനാൽ, അതിന്റെ ആക്രമണ രീതികൾ കൂടുതൽ സങ്കീർണ്ണമാകുന്നു. തൽഫലമായി, മെഷീൻ ലേണിംഗും AI-യും ഉപയോഗപ്പെടുത്തി പ്രവചന വിശകലനം, സാധ്യതയുള്ള മാൽവെയറിനെ സൂചിപ്പിക്കുന്ന പാറ്റേണുകൾ തിരിച്ചറിയുന്നതിലൂടെ ഉയർന്നുവരുന്ന ഭീഷണികളെ മുൻകൂട്ടി കാണുന്നു. ഈ മുൻകരുതൽ സമീപനം ഭാവിയിലെ ആക്രമണങ്ങൾക്കെതിരെ പ്രതിരോധം തയ്യാറാക്കുന്നതിലൂടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണം വർദ്ധിപ്പിക്കുന്നു.
കണ്ടെത്തൽ, പ്രതിരോധ സാങ്കേതികവിദ്യകളിലെ നൂതനാശയങ്ങൾ
സങ്കീർണ്ണമായ മാൽവെയറുകളെ മറികടക്കാൻ, കണ്ടെത്തൽ, പ്രതിരോധ സാങ്കേതികവിദ്യകളിൽ തുടർച്ചയായ പുരോഗതി അത്യാവശ്യമാണ്. അതുകൊണ്ടുതന്നെ, പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തൽ, നൂതന ഭീഷണി ഇന്റലിജൻസ് പ്ലാറ്റ്ഫോമുകൾ, AI- നിയന്ത്രിത സുരക്ഷാ വിശകലനം എന്നിവയിലെ നൂതനാശയങ്ങൾ നിർണായകമാണ്. പ്രതികരണമായി, ഓട്ടോമേറ്റഡ് പ്രതികരണങ്ങളിലൂടെ ഓർഗനൈസേഷനുകൾക്ക് ഭീഷണികൾ വേഗത്തിൽ കണ്ടെത്താനും തത്സമയം നിർവീര്യമാക്കാനും കഴിയുമെന്ന് ഉറപ്പാക്കാൻ സൈജെനി മുൻനിര സാങ്കേതികവിദ്യകൾ സംയോജിപ്പിക്കുന്നു.
എങ്ങനെ കർവിന് മുന്നിൽ നിൽക്കാം
ഉയർന്നുവരുന്ന ഭീഷണികൾക്കെതിരെ പ്രതിരോധം നിലനിർത്തുന്നതിന് സ്ഥാപനങ്ങൾ ഇനിപ്പറയുന്ന തന്ത്രങ്ങൾ പരിഗണിക്കണം:
വിവരം അറിയിക്കുക: വ്യവസായ ഫോറങ്ങൾ, വെബിനാറുകൾ, പരിശീലനം എന്നിവയിലൂടെ സുരക്ഷാ പ്രവണതകളെയും ഭീഷണി ഇന്റലിജൻസിനെയും കുറിച്ചുള്ള അറിവ് പതിവായി അപ്ഡേറ്റ് ചെയ്യുക.
നൂതന സാങ്കേതികവിദ്യകൾ സ്വീകരിക്കുക: AI-അധിഷ്ഠിത ഭീഷണി കണ്ടെത്തലിലും ഓട്ടോമേറ്റഡ് പ്രതികരണ സംവിധാനങ്ങളിലും അത്യാധുനിക ഉപകരണങ്ങളും രീതികളും പ്രയോജനപ്പെടുത്തുക. ഏറ്റവും പുതിയ ഭീഷണികളിൽ നിന്ന് നിങ്ങളെ സംരക്ഷിക്കുന്നതിനുള്ള പരിഹാരങ്ങൾ സൈജെനി വാഗ്ദാനം ചെയ്യുന്നു.
സഹകരണം മെച്ചപ്പെടുത്തുക: സ്ഥാപനത്തിനുള്ളിലും ബാഹ്യ പങ്കാളികളുമായും സഹകരണം വളർത്തിയെടുക്കുക. ഭീഷണി ഇന്റലിജൻസും മികച്ച രീതികളും പങ്കിടുന്നത് കൂട്ടായ പ്രതിരോധത്തെ ശക്തിപ്പെടുത്തുന്നു.
ഉപസംഹാരം: ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണം ഉപയോഗിച്ച് സുരക്ഷ ശക്തിപ്പെടുത്തൽ
ആധുനിക വികസന പരിതസ്ഥിതികളിൽ ഓപ്പൺ സോഴ്സ് മാൽവെയറുകൾ ഗണ്യമായ അപകടസാധ്യതകൾ സൃഷ്ടിക്കുന്നു. എന്നിരുന്നാലും, ശരിയായ അവബോധം, ഉപകരണങ്ങൾ, പ്രക്രിയകൾ എന്നിവ ഉണ്ടെങ്കിൽ, ഈ അപകടസാധ്യതകൾ കൈകാര്യം ചെയ്യാൻ കഴിയും. സൈജെനിയുടെ ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ, ക്ഷുദ്രകരമായ പാക്കേജുകൾ ഉൽപ്പാദന പരിതസ്ഥിതികളിൽ എത്തുന്നതിനുമുമ്പ് അവയെ തിരിച്ചറിയാനും തടയാനും സഹായിക്കുന്നു.
ഓപ്പൺ സോഴ്സ് മാൽവെയർ പരിരക്ഷ വർക്ക്ഫ്ലോകളിലേക്ക് സംയോജിപ്പിക്കുന്നതിലൂടെ—from CI/CD pipelineഇൻഫ്രാസ്ട്രക്ചർ കോഡായി (IaC) കോൺഫിഗറേഷനുകൾ - സ്ഥാപനങ്ങൾക്ക് എക്സ്പോഷർ കുറയ്ക്കാനും ഭീഷണികൾ നേരത്തേ കണ്ടെത്താനും കഴിയും.
സുരക്ഷയ്ക്ക് പ്രാധാന്യം നൽകുന്ന ഒരു സംസ്കാരം നിലനിർത്തുക
സുരക്ഷ വികസനത്തിന്റെ ഒരു അടിസ്ഥാന വശമായിരിക്കണം, ഒരു പിന്നീടുള്ള ചിന്തയല്ല. ഓപ്പൺ സോഴ്സ് ഉപയോഗിക്കുന്ന ടീമുകൾക്ക് തുടർച്ചയായ നിരീക്ഷണവും അപകടസാധ്യതകൾ വർദ്ധിക്കുന്നതിനുമുമ്പ് തിരിച്ചറിയുന്നതിന് ഫലപ്രദമായ ഉപകരണങ്ങളും ആവശ്യമാണ്. സൈജെനി പോലുള്ള ഒരു ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ ഓട്ടോമേഷൻ, സന്ദർഭം, ദൃശ്യപരത എന്നിവ ഉപയോഗിച്ച് ഈ ശ്രമത്തെ പിന്തുണയ്ക്കുന്നു.
മുന്നോട്ട് നോക്കുക
ദീർഘകാലാടിസ്ഥാനത്തിൽ, സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥകൾ കൂടുതൽ പരസ്പരബന്ധിതമാകുമ്പോൾ, ഭീഷണികൾ വികസിച്ചുകൊണ്ടിരിക്കും. അതിനാൽ, ഓപ്പൺ സോഴ്സ് മാൽവെയർ സംരക്ഷണ തന്ത്രങ്ങളുമായി കാലികമായി തുടരുന്നതും പ്രായോഗിക ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്നതും വികസനത്തെ തടസ്സപ്പെടുത്താതെ മുന്നോട്ട് പോകാൻ ടീമുകളെ സഹായിക്കുന്നു.
Xygeni ഓപ്പൺ സോഴ്സ് മാൽവെയർ സ്കാനർ
ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾക്കുള്ള തത്സമയ സുരക്ഷ
എല്ലാം തിരിച്ചറിയുക നേരിട്ടുള്ളതും സങ്കോചപരവുമായ അനുബന്ധ ആശ്രിതത്വങ്ങൾ പ്രയോജനപ്പെടുത്തുകയും ചെയ്യുന്നു തത്സമയ മാൽവെയർ കണ്ടെത്തൽ, തടയൽ, അറിയിപ്പ് നേരത്തെയുള്ള മുന്നറിയിപ്പുകളും വിദഗ്ദ്ധ പരിശോധനയും ഉപയോഗിച്ച്.
- പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള മാൽവെയർ വിശകലനം ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾക്ക്
- മെറ്റാഡാറ്റയും ഉറവിട മൂല്യനിർണ്ണയവും പാക്കേജിന്റെ ആധികാരികത പരിശോധിക്കാൻ
- തത്സമയ അലേർട്ടുകൾ സംശയാസ്പദമായ പ്രവർത്തനങ്ങളെക്കുറിച്ചോ ദ്രോഹകരമായ രീതികളെക്കുറിച്ചോ
- CI/CD സംയോജനം നേരത്തെയുള്ള, യാന്ത്രിക സംരക്ഷണത്തിനായി
- എല്ലാ ആശ്രിതത്വവും സുരക്ഷിതമാക്കുക, കാരണം എല്ലാ ഭീഷണികളും അറിയപ്പെടുന്ന ദുർബലതകളല്ല

