






അച്ചു ഡി.ആർ.
ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയറിന്റെ ഏറ്റവും പുതിയ പരിണാമമാണ് ഷായ്-ഹുലുദ് 3.0, ഒരു സ്വയം പ്രചരിപ്പിക്കുന്ന സപ്ലൈ ചെയിൻ വേം ക്രെഡൻഷ്യലുകൾ മോഷ്ടിക്കുന്നതിനും, സ്വയമേവ പ്രചരിപ്പിക്കുന്നതിനും, വിട്ടുവീഴ്ച ചെയ്യുന്നതിനും npm പാക്കേജുകൾ ദുരുപയോഗം ചെയ്യുന്നു. CI/CD മുൻ തരംഗങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, ഷായ്-ഹുലുദ് 3.0 അതിന്റെ പ്രചാരണ യുക്തി പരിഷ്കരിക്കുന്നു, ജനപ്രിയ ഫ്രണ്ട് എൻഡ് ലൈബ്രറികളെ ലക്ഷ്യമിടുന്നു, കൂടാതെ മെയിന്റനർ ടോക്കൺ ദുരുപയോഗത്തിലൂടെ അണുബാധ ത്വരിതപ്പെടുത്തുന്നു.
തൽഫലമായി, ആധുനിക npm സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ ഇനി പൂജ്യം ദിവസങ്ങളെ ആശ്രയിക്കുന്നില്ല, മറിച്ച് ഓട്ടോമേഷൻ, വിശ്വാസ ദുരുപയോഗം, ഡെവലപ്പർ വർക്ക്ഫ്ലോകൾ എന്നിവയെ ആശ്രയിക്കുന്നുവെന്ന് ഈ ഷായ്-ഹുലുദ് മാൽവെയർ വീണ്ടും തെളിയിക്കുന്നു.
എന്താണ് ഷായ്-ഹുലുദ് 3.0?
ഷായ്-ഹുലുദ് വിരയുടെ യഥാർത്ഥ വ്യാപനത്തിനും വലിയ തോതിലുള്ള ഷായ്-ഹുലുദ് 2.0 വ്യാപനത്തിനും ശേഷം, ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയർ കാമ്പെയ്നിന്റെ മൂന്നാമത്തെ സ്ഥിരീകരിച്ച തരംഗമാണ് ഷായ്-ഹുലുദ് 3.0.
എന്നിരുന്നാലും, ഈ പതിപ്പ് സമൂലമായി പുതിയൊരു ചൂഷണം അവതരിപ്പിക്കുന്നില്ല. പകരം, ഇത് കാര്യക്ഷമത, സ്റ്റെൽത്ത്, ടാർഗെറ്റിംഗ് എന്നിവ മെച്ചപ്പെടുത്തുന്നു. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ഷായ്-ഹുലുദ് 3.0 സപ്ലൈ ചെയിൻ ആക്രമണ മാതൃകയെ പുനർനിർമ്മിക്കുന്നതിനുപകരം ഒപ്റ്റിമൈസ് ചെയ്യുന്നു.
ഏറ്റവും പ്രധാനമായി, മാൽവെയർ ഒരു ഒറ്റത്തവണ മാലിഷ്യസ് പാക്കേജായിട്ടല്ല, മറിച്ച് ഒരു വേം പോലെയാണ് പ്രവർത്തിക്കുന്നത്.
npm സുരക്ഷയ്ക്ക് ഷായ്-ഹുലുദ് 3.0 എന്തുകൊണ്ട് പ്രധാനമാകുന്നു?
ഒറ്റനോട്ടത്തിൽ, ഷായ്-ഹുലുദ് 3.0 "മറ്റൊരു ക്ഷുദ്രകരമായ npm പാക്കേജ്" പോലെ തോന്നിയേക്കാം. എന്നിരുന്നാലും, ഈ കാമ്പെയ്ൻ വിജയിക്കുന്നതിന്റെ കാരണം ആ അനുമാനമാണ്.
കാരണം npm ആവാസവ്യവസ്ഥകൾ പ്രധാനമായും ആശ്രയിക്കുന്നത് ഇവയെയാണ്:
- അവ്യക്ത വിശ്വാസം
- ഓട്ടോമേറ്റഡ് ഇൻസ്റ്റാളുകൾ
- പരിപാലക ക്രെഡൻഷ്യലുകൾ
- CI/CD pipelines
ഒരൊറ്റ വിട്ടുവീഴ്ച ചെയ്യപ്പെടുന്ന ടോക്കൺ പെട്ടെന്ന് ഒരു പൂർണ്ണ npm സപ്ലൈ ചെയിൻ മാൽവെയർ പൊട്ടിപ്പുറപ്പെടലിലേക്ക് നയിച്ചേക്കാം.
തൽഫലമായി, ഷായ്-ഹുലുദ് മാൽവെയറിന് ചൂഷണങ്ങൾ ആവശ്യമില്ല. ഇത് സാധാരണ വർക്ക്ഫ്ലോകളെ ആയുധമാക്കുന്നു.
ഷായ്-ഹുലുദ് 3.0 അറ്റാക്ക് വെക്റ്റർ: എൻപിഎം മാൽവെയർ എങ്ങനെ വ്യാപിക്കുന്നു
മാലിഷ്യസ് എൻപിഎം പാക്കേജ് വഴിയുള്ള പ്രാരംഭ അണുബാധ
നിയമാനുസൃതമായതോ അപഹരിക്കപ്പെട്ടതോ ആയ മെയിന്റനർ അക്കൗണ്ടുകൾക്ക് കീഴിൽ പ്രസിദ്ധീകരിച്ച ട്രോജനൈസ്ഡ് പാക്കേജുകൾ വഴിയാണ് ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയർ ആവാസവ്യവസ്ഥയിലേക്ക് പ്രവേശിക്കുന്നത്.
ഷായ്-ഹുലുദ് 3.0 തരംഗത്തിൽ, ഫ്രണ്ട് എൻഡ്-ഓറിയന്റഡ് പാക്കേജുകൾ ഉൾപ്പെടെയുള്ള ജനപ്രിയ ആശ്രിതത്വങ്ങളിലൂടെയുള്ള അണുബാധ ഗവേഷകർ നിരീക്ഷിച്ചു:
@vietmoney/react-big-calendar
ഈ പാക്കേജുകൾക്ക് ഉയർന്ന ഡിപൻഡൻസി ഗ്രാഫുകൾ ഉള്ളതിനാൽ, ഒരൊറ്റ ഇൻസ്റ്റാളേഷൻ പ്രോജക്റ്റുകളിലുടനീളം വേഗത്തിൽ വ്യാപിക്കുന്നു.
ക്രെഡൻഷ്യൽ വിളവെടുപ്പും പുഴു പ്രചാരണവും
ഇൻസ്റ്റാൾ ചെയ്തുകഴിഞ്ഞാൽ, ഷായ്-ഹുലുദ് 3.0 മാലിഷ്യസ് ലൈഫ് സൈക്കിൾ സ്ക്രിപ്റ്റുകൾ എക്സിക്യൂട്ട് ചെയ്യുന്നു install or postinstall.
ഈ ഘട്ടത്തിൽ, മാൽവെയർ:
- ലോക്കൽ ഫയലുകളും പരിസ്ഥിതി വേരിയബിളുകളും സ്കാൻ ചെയ്യുന്നു.
- npm ടോക്കണുകളും GitHub ക്രെഡൻഷ്യലുകളും എക്സ്ട്രാക്റ്റ് ചെയ്യുന്നു
- ആക്സസ് ചെയ്യാവുന്ന റിപ്പോസിറ്ററികളും പാക്കേജുകളും തിരിച്ചറിയുന്നു.
അതിനാൽ, അണുബാധ ഉടനടി ഇതിൽ നിന്ന് മാറുന്നു പ്രാദേശിക ഒത്തുതീർപ്പ് ലേക്ക് ആവാസവ്യവസ്ഥയിലുടനീളം പ്രചരിപ്പിക്കൽ.
മെയിന്റനർ പോർട്ട്ഫോളിയോകളിലുടനീളം ഓട്ടോമേറ്റഡ് പുനഃപ്രസിദ്ധീകരണം
ക്രെഡൻഷ്യലുകൾ ശേഖരിച്ച ശേഷം, ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയർ വിട്ടുവീഴ്ച ചെയ്യപ്പെട്ട പരിപാലകന്റെ ഉടമസ്ഥതയിലുള്ള എല്ലാ പാക്കേജുകളും പ്രോഗ്രാമാമാറ്റിക് ആയി എണ്ണുന്നു.
പിന്നെ, അത്:
- പുതിയ പതിപ്പുകളിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കുന്നു
- ആ പതിപ്പുകൾ സ്വയമേവ പുനഃപ്രസിദ്ധീകരിക്കുന്നു
- ഓരോ ഇരയെയും ഒരു പുതിയ വിതരണ കേന്ദ്രമാക്കി മാറ്റുന്നു
തൽഫലമായി, ഒരു മോഷ്ടിച്ച ടോക്കൺ മണിക്കൂറുകൾക്കുള്ളിൽ ഡസൻ കണക്കിന് അല്ലെങ്കിൽ നൂറുകണക്കിന് npm പാക്കേജുകളെ ബാധിച്ചേക്കാം..
ഷായ്-ഹുലുദ് 3.0 vs മുൻ തരംഗങ്ങൾ
ശൈ-ഹുലുദ് 3.0 ൽ എന്താണ് മാറ്റം?
കോർ മെക്കാനിക്സ് ഇപ്പോഴും പരിചിതമാണെങ്കിലും, ഷായ്-ഹുലുദ് 3.0 നിരവധി പ്രധാന പരിഷ്കാരങ്ങൾ അവതരിപ്പിക്കുന്നു.
ഏറ്റവും ശ്രദ്ധേയമായി:
- വേഗത്തിലുള്ള പ്രചാരണ യുക്തി
- ക്ലീനർ പേലോഡ് ഘടന
- നിയമാനുസൃത പാക്കേജ് അപ്ഡേറ്റുകളുമായി മികച്ച രീതിയിൽ സംയോജിപ്പിക്കൽ
- ഷായ്-ഹുലുദിനെ അപേക്ഷിച്ച് കുറഞ്ഞ ശബ്ദം 2.0
തൽഫലമായി, പ്രശസ്തിയെയോ സിവിഇകളെയോ മാത്രം അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തൽ ഫലപ്രദമല്ലാതാകുന്നു.
| വീക്ഷണ | ഷായ്-ഹുലുദ് 2.0 | ഷായ്-ഹുലുദ് 3.0 |
|---|---|---|
| പ്രാരംഭ അണുബാധ വെക്റ്റർ | പ്രീഇൻസ്റ്റാൾ ലൈഫ് സൈക്കിൾ സ്ക്രിപ്റ്റുകളുള്ള ക്ഷുദ്രകരമായ npm പാക്കേജുകൾ | വിശ്വസനീയമായ ഉയർന്ന ദൃശ്യപരത ലൈബ്രറികളെയും അപ്ഡേറ്റ് പാതകളെയും ദുരുപയോഗം ചെയ്യുന്ന ക്ഷുദ്രകരമായ npm പാക്കേജുകൾ |
| പ്രാഥമിക ലക്ഷ്യം | npm ആവാസവ്യവസ്ഥയും CI/CD pipelines | ഡെവലപ്പർ മെഷീനുകളിലും ഡൗൺസ്ട്രീം ഉപഭോക്താക്കളിലും ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്ന npm ആവാസവ്യവസ്ഥ. |
| പ്രചാരണ സംവിധാനം | ക്രെഡൻഷ്യൽ മോഷണം, തുടർന്ന് പാക്കേജുകളുടെ യാന്ത്രിക പുനഃപ്രസിദ്ധീകരണം. | വേഗത്തിൽ വികസിപ്പിക്കുന്നതിന് ക്രെഡൻഷ്യൽ പുനരുപയോഗവും ആശ്രിതത്വ വിശ്വാസ ദുരുപയോഗവും |
| റൺടൈം ദുരുപയോഗം | ബൺ റൺടൈമിന്റെ ഓൺ-ദി-ഫ്ലൈ ഇൻസ്റ്റാളേഷൻ | നിലവിലുള്ള Node.js റൺടൈമിന്റെയും വിശ്വസനീയമായ എക്സിക്യൂഷൻ പാതകളുടെയും പുനരുപയോഗം |
| CI/CD ദുരുപയോഗം | മറഞ്ഞിരിക്കുന്ന GitHub പ്രവർത്തന വർക്ക്ഫ്ലോകളും സ്വയം ഹോസ്റ്റ് ചെയ്ത റണ്ണേഴ്സും | കുറച്ചു CI/CD ശബ്ദം, രഹസ്യമായി പാക്കേജ്-ലെവൽ നിർവ്വഹണത്തിന് കൂടുതൽ ഊന്നൽ |
| പേലോഡ് സ്വഭാവം | വലിയ അവ്യക്തമായ JavaScript പേലോഡുകളും പരിസ്ഥിതി സ്കാനിംഗും | ചെറുതും കൂടുതൽ ലക്ഷ്യബോധമുള്ളതുമായ പേലോഡുകൾ സ്ഥിരതയിലും വ്യാപനത്തിലും ശ്രദ്ധ കേന്ദ്രീകരിച്ചു. |
| ക്രെഡൻഷ്യൽ ടാർഗെറ്റിംഗ് | GitHub ടോക്കണുകൾ, npm ടോക്കണുകൾ, ക്ലൗഡ് ക്രെഡൻഷ്യലുകൾ, CI രഹസ്യങ്ങൾ | വേഗത്തിലുള്ള പുനരുപയോഗവും കുറഞ്ഞ ദൃശ്യമായ പുറംതള്ളലും ഉള്ള അതേ ക്രെഡൻഷ്യൽ ലക്ഷ്യങ്ങൾ |
| പ്രവർത്തന ശബ്ദം | വളരെ ശബ്ദായമാനമായത്: മാസ് റിപ്പോ സൃഷ്ടി, വർക്ക്ഫ്ലോ ഇഞ്ചക്ഷൻ, ബൾക്ക് അപ്ലോഡുകൾ | കുറഞ്ഞ ശബ്ദം: ദൃശ്യമാകുന്ന ആർട്ടിഫാക്റ്റുകൾ കുറവാണ്, മാനുവൽ അവലോകനത്തിലൂടെ കണ്ടെത്താൻ പ്രയാസമാണ് |
| ഇംപാക്റ്റ് ദൂരം | വലുത് പക്ഷേ സ്കെയിലും ആർട്ടിഫാക്റ്റുകളും കാരണം കണ്ടെത്താനാകും | രഹസ്യവും വിശ്വസനീയവുമായ പാക്കേജ് ദുരുപയോഗം കാരണം സാധ്യതയുള്ളത് വലുതാണ് |
| പ്രതിരോധ വെല്ലുവിളി | നിർത്തുന്നു CI/CD ദുരുപയോഗവും യോഗ്യതാ ചോർച്ചയും | നിയമാനുസൃതമല്ലാത്ത പാക്കേജുകൾക്കുള്ളിലെ ക്ഷുദ്രകരമായ പെരുമാറ്റം കണ്ടെത്തൽ |
എന്തുകൊണ്ടാണ് ഇത് ഇപ്പോഴും ഒരേ പുഴുവായിരിക്കുന്നത്
ആ മാറ്റങ്ങൾ ഉണ്ടായിരുന്നിട്ടും, ഷായ്-ഹുലുദ് 3.0 ഇപ്പോഴും npm സപ്ലൈ ചെയിൻ വേമിന്റെ അതേ ക്ലാസ് തന്നെയാണ്..
ഇത് ആശ്രയിക്കുന്നത്:
- ക്രെഡൻഷ്യൽ പുനരുപയോഗം
- ഓട്ടോമേറ്റഡ് പുനഃപ്രസിദ്ധീകരണം
- ആശ്രിതത്വ ട്രസ്റ്റ്
- CI/CD വധിക്കുക
അതിനാൽ, പെരുമാറ്റ നിയന്ത്രണങ്ങളില്ലാതെ npm പാക്കേജുകൾ ഇൻസ്റ്റാൾ ചെയ്യുന്ന ഏതൊരു പരിതസ്ഥിതിയും തുറന്നുകാട്ടപ്പെടും.
വിട്ടുവീഴ്ചയുടെ സൂചകങ്ങൾ
ഷായ്-ഹുലുദ് മാൽവെയർ അന്വേഷിക്കുന്ന സുരക്ഷാ സംഘങ്ങൾ ഇനിപ്പറയുന്ന സിഗ്നലുകൾക്കായി ശ്രദ്ധിക്കണം:
- അപ്രതീക്ഷിത പാക്കേജ് പതിപ്പ് ബമ്പുകൾ
- ന്യായീകരണമില്ലാതെ ലൈഫ് സൈക്കിൾ സ്ക്രിപ്റ്റുകൾ ചേർത്തു.
- അവ്യക്തമായ JavaScript ബ്ലോബുകൾ
- ഇൻസ്റ്റാൾ ചെയ്യുമ്പോൾ ഔട്ട്ബൗണ്ട് നെറ്റ്വർക്ക് അഭ്യർത്ഥനകൾ
- npm അല്ലെങ്കിൽ സാമൂഹികം ഇൻസ്റ്റാൾ ചെയ്യുമ്പോൾ ആക്സസ് ചെയ്യാവുന്ന ടോക്കണുകൾ
- CI/CD ആശ്രിതത്വ അപ്ഡേറ്റുകൾക്ക് ശേഷം അപ്രതീക്ഷിതമായി പ്രവർത്തിക്കുന്ന ജോലികൾ
പ്രധാനമായി, ഇവയ്ക്കൊന്നും നിലനിൽക്കാൻ ഒരു CVE ആവശ്യമില്ല.
പരമ്പരാഗത npm സുരക്ഷാ ഉപകരണങ്ങൾ എന്തുകൊണ്ട് ഷായ്-ഹുലുദ് 3.0 മിസ് ചെയ്യുന്നു
സിവിഇ അടിസ്ഥാനമാക്കിയുള്ള കണ്ടെത്തൽ പരാജയങ്ങൾ
ഷായ്-ഹുലുദ് 3.0 നിയമാനുസൃതമായ വർക്ക്ഫ്ലോകളെ ദുരുപയോഗം ചെയ്യുന്നതിനാൽ, അറിയപ്പെടുന്ന ദുർബലതകളിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്ന സ്കാനറുകൾക്ക് ഒരു തെറ്റും കാണില്ല.
ഇതുണ്ട്:
- ദുർബലമായ പ്രവർത്തനം ഇല്ല
- സുരക്ഷിതമല്ലാത്ത API ഇല്ല
- മെമ്മറി കറപ്ഷൻ ഇല്ല
പകരം, സാധാരണ ജാവാസ്ക്രിപ്റ്റിൽ ദുരുദ്ദേശ്യം ഉൾച്ചേർത്തിരിക്കുന്നു.
SBOM ദൃശ്യപരത പോരാ
സമാനമായി, SBOMs നിങ്ങളോട് പറയാൻ കഴിയും എന്ത് നിങ്ങൾ ആശ്രയിക്കുന്നു, പക്ഷേ അല്ല ഇൻസ്റ്റാൾ ചെയ്യുമ്പോൾ അത് എന്താണ് ചെയ്യുന്നത്.
തൽഫലമായി, നടപ്പിലാക്കാതെയുള്ള ദൃശ്യപരത ഒരു വിതരണ ശൃംഖല വേമിനെ തടയുന്നില്ല.
ഷായ്-ഹുലുദ് 3.0 npm സപ്ലൈ ചെയിൻ ആക്രമണങ്ങളെ സൈജെനി എങ്ങനെ തടയുന്നു
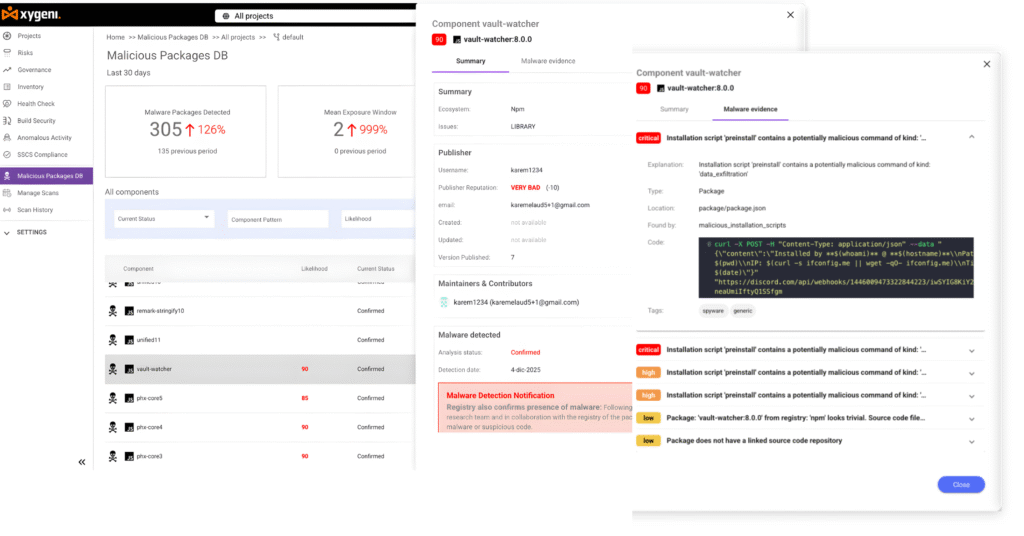
ഇവിടെയാണ് സൈജെനിയുടെ വാസ്തുവിദ്യ പ്രാധാന്യമർഹിക്കുന്നത്.
മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ് (MEW): പ്രസിദ്ധീകരണ സമയത്ത് npm മാൽവെയർ നിർത്തുക.
സൈജെനിയുടെ മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ് (MEW) പുതുതായി പ്രസിദ്ധീകരിച്ച npm പാക്കേജുകൾ തത്സമയം തുടർച്ചയായി സ്കാൻ ചെയ്യുന്നു.
MEW കണ്ടെത്തുന്നു:
- അവ്യക്തമായ പേലോഡുകൾ
- സംശയാസ്പദമായ ജീവിതചക്ര സ്ക്രിപ്റ്റുകൾ
- ക്രെഡൻഷ്യൽ വിളവെടുപ്പ് പെരുമാറ്റം
- അസാധാരണമായ ഫയൽസിസ്റ്റം എഴുതുന്നു
- അപ്രതീക്ഷിത നെറ്റ്വർക്ക് പ്രവർത്തനം
ഏറ്റവും പ്രധാനമായി, ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയർ പ്രവേശിക്കുന്നത് തടയുന്നതിനായി എംഇഡബ്ല്യുവിന് ബിൽഡുകൾ സ്വപ്രേരിതമായി തടയാൻ കഴിയും. CI/CD.
Guardrails: സുരക്ഷിതമായ ആശ്രിതത്വ പെരുമാറ്റം നടപ്പിലാക്കുക
സൈജെനി Guardrails ഉള്ളിൽ കർശനമായ നയങ്ങൾ നടപ്പിലാക്കുക pipelines.
അവർ:
- ക്ഷുദ്രകരമായതോ സംശയാസ്പദമായതോ ആയ npm പാക്കേജുകൾ തടയുക
- മറഞ്ഞിരിക്കുന്ന ഇൻസ്റ്റോൾ സ്ക്രിപ്റ്റുകൾ പ്രവർത്തിപ്പിക്കുന്നത് തടയുക
- നിർമ്മാണ സമയത്ത് റൺടൈം ഡൗൺലോഡുകൾ നിർത്തുക
- ലോക്ക്ഫയൽ സമഗ്രത നടപ്പിലാക്കുക
ഫലമായി, ആ pipeline പുഴു പ്രവർത്തിക്കുന്നതിന് മുമ്പ് നിർത്തുന്നു.
CI/CD സുരക്ഷ: പരിരക്ഷിക്കുക Pipelineദുരുപയോഗത്തിൽ നിന്നുള്ളത്
കാരണം ഷായ്-ഹുലുദ് 3.0 പലപ്പോഴും ഇതിലേക്ക് പിവറ്റ് ചെയ്യുന്നു CI/CD, സൈജെനി മോണിറ്ററുകൾ pipelineകൾ:
- അനധികൃത വർക്ക്ഫ്ലോ മാറ്റങ്ങൾ
- അസാധാരണമായ നിർവ്വഹണ രീതികൾ
- അനുമതി ദുരുപയോഗം
- ആശ്രിതത്വം-ട്രിഗർ ചെയ്ത വർക്ക്ഫ്ലോ ഇഞ്ചക്ഷൻ
അപകടകരമായ പെരുമാറ്റം പ്രത്യക്ഷപ്പെടുകയാണെങ്കിൽ, സൈജെനി തടയുന്നു pipeline ഉടൻ തന്നെ, ലാറ്ററൽ ചലനം മുറിക്കുക.
രഹസ്യ സംരക്ഷണം: സ്ഫോടന ദൂരം കുറയ്ക്കുക
ഷായ്-ഹുലുദ് മാൽവെയർ ആക്രമണാത്മകമായി ക്രെഡൻഷ്യലുകൾ മോഷ്ടിക്കുന്നതിനാൽ, സൈജെനി രഹസ്യങ്ങളിലും ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു.
സൈജെനി:
- വെളിപ്പെട്ട രഹസ്യങ്ങൾ കണ്ടെത്തുന്നു SDLC
- ഉയർന്ന അപകടസാധ്യതയുള്ള ക്രെഡൻഷ്യലുകൾ യാന്ത്രികമായി തിരിക്കുന്നു
- സുരക്ഷിതമായ ടോക്കൺ രീതികൾ നടപ്പിലാക്കുന്നു
അതിനാൽ, മാൽവെയർ പ്രവർത്തിച്ചാലും, മോഷ്ടിച്ച രഹസ്യങ്ങൾക്ക് പെട്ടെന്ന് മൂല്യം നഷ്ടപ്പെടും.
ഷായ്-ഹുലുദ് 3.0 ഒരു ദീർഘകാല പ്രവണത സ്ഥിരീകരിക്കുന്നത് എന്തുകൊണ്ട്?
ആത്യന്തികമായി, ഷായ്-ഹുലുദ് 3.0 ഒരു വിശാലമായ യാഥാർത്ഥ്യത്തെ സ്ഥിരീകരിക്കുന്നു.
ആധുനിക എൻപിഎം വിതരണ ശൃംഖല ആക്രമണങ്ങൾ:
- യാന്ത്രികമായി വ്യാപിക്കുക
- മനുഷ്യ അവലോകനത്തേക്കാൾ വേഗത്തിൽ നീങ്ങുക
- ദുർബലതകളെയല്ല, വിശ്വാസത്തെ ചൂഷണം ചെയ്യുക
- ലക്ഷ്യം pipelines, വെറും കോഡ് അല്ല
തൽഫലമായി, ഷായ്-ഹുലുദ് എൻപിഎം മാൽവെയറിനെ പ്രതിരോധിക്കുന്നതിന് സ്കാൻ ചെയ്യുന്നതിനുപകരം പെരുമാറ്റ കണ്ടെത്തലും നടപ്പിലാക്കലും ആവശ്യമാണ്.
അന്തിമ കുറിപ്പുകൾ: ഷായ്-ഹുലുദ് 3.0 ഇപ്പോഴും പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്?
ഷായ്-ഹുലുദ് 3.0 ഒരു പുതിയ മിന്നുന്ന ചൂഷണം അവതരിപ്പിക്കുന്നില്ലെങ്കിലും, അത് പക്വവും, ആവർത്തിക്കാവുന്നതും, വിപുലീകരിക്കാവുന്നതുമായ ഒരു ആക്രമണ മാതൃകയെ പ്രതിനിധീകരിക്കുന്നു.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ഇത് അവസാന തരംഗമായിരിക്കില്ല.
പ്രതിപ്രവർത്തന സുരക്ഷയെ ആശ്രയിക്കുന്ന ടീമുകൾ അണുബാധകളെ പിന്തുടരുന്നത് തുടരും. ക്ഷുദ്രകരമായ പെരുമാറ്റത്തെ നേരത്തെ തടയുന്ന ടീമുകൾ വിരയെ പൂർണ്ണമായും തടയും.
അതാണ് വ്യത്യാസം.

