






ഉയർന്നുവരുന്ന സൈബർ ഭീഷണികളിൽ നിന്ന് ആധുനിക സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകളെ സംരക്ഷിക്കുന്നതിന് CVE സ്കോറിംഗും CVE സുരക്ഷയും അത്യന്താപേക്ഷിതമാണ്. ദുർബലതകൾ ഫലപ്രദമായി തിരിച്ചറിയുകയും മുൻഗണന നൽകുകയും ചെയ്യുന്നത് ഏറ്റവും ഗുരുതരമായ അപകടസാധ്യതകളെ ആദ്യം നേരിടാൻ സ്ഥാപനങ്ങളെ അനുവദിക്കുന്നു. CVE സ്കോറിംഗ് ഒരു standardCVE സുരക്ഷാ രീതികൾ ആ അപകടസാധ്യതകൾ ശരിയായി കൈകാര്യം ചെയ്യുകയും ലഘൂകരിക്കുകയും ചെയ്യുന്നുവെന്ന് ഉറപ്പാക്കുമ്പോൾ, അപകടസാധ്യതകളെ തീവ്രത അനുസരിച്ച് റാങ്ക് ചെയ്യുന്നതിനുള്ള ഒരു ഏകീകൃത മാർഗമാണിത്.
ക്സനുമ്ക്സ ൽ, 48,185 CVE-കൾ പ്രസിദ്ധീകരിച്ചു, 2024-ൽ 39,962 ആയിരുന്നത് 20.6% വർദ്ധിച്ചു, 38% ഉയർന്നതോ ഗുരുതരമോ ആയ തീവ്രതയുള്ളതായി റേറ്റുചെയ്തു. വോളിയം ഇത്ര വേഗത്തിൽ വളരുന്നതിനാൽ, ശക്തമായ CVE സ്കോറിംഗും സുരക്ഷാ തന്ത്രവും ഇനി ഓപ്ഷണലല്ല; അതൊരു ആവശ്യകതയാണ്.
വലിയ പ്രശ്നം വെറും വ്യാപ്തമല്ല, പരമ്പരാഗത വിശകലനത്തിന് അതിനനുസരിച്ച് നീങ്ങാൻ കഴിയില്ല എന്നതാണ്. 2025-ൽ NIST-യുടെ NVD ഏകദേശം 42,000 CVE-കളെ സമ്പുഷ്ടമാക്കി, മുൻ വർഷത്തെ അപേക്ഷിച്ച് 45% കൂടുതൽ, പക്ഷേ വർദ്ധിച്ചുവരുന്ന സമർപ്പണങ്ങൾക്കൊപ്പം നിൽക്കാൻ അത് ഇപ്പോഴും പര്യാപ്തമായിരുന്നില്ല. നേരിട്ടുള്ള ഫലമായി, 2025-ൽ പുതുതായി വെളിപ്പെടുത്തിയ CVE-കളിൽ 28% മാത്രമേ പൂർണ്ണ NVD സമ്പുഷ്ടീകരണം (CVSS സ്കോർ, CWE വർഗ്ഗീകരണം, CPE ഡാറ്റ) നേടിയിട്ടുള്ളൂ, 2024-ൽ ഇത് 46.2% ആയിരുന്നു. കൃത്യസമയത്ത് എത്തുന്ന NVD ഡാറ്റയെ മാത്രം ആശ്രയിക്കുന്നതിനുപകരം, സ്ഥാപനങ്ങൾക്ക് സ്വന്തമായി CVE സുരക്ഷാ നടപടികൾ ഉണ്ടായിരിക്കേണ്ടതിന്റെ വർദ്ധിച്ചുവരുന്ന അടിയന്തിരാവസ്ഥയെ ഈ സംഖ്യകൾ എടുത്തുകാണിക്കുന്നു.
എന്താണ് സിവിഇ സ്കോറിംഗ്, സിവിഇ സുരക്ഷയ്ക്ക് അത് പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്?
CVE എന്നത് പൊതുവായി വെളിപ്പെടുത്തിയ സൈബർ സുരക്ഷാ ദുർബലതകളുടെയും എക്സ്പോഷറുകളുടെയും ഒരു പട്ടികയായ കോമൺ വൾനറബിലിറ്റീസ് ആൻഡ് എക്സ്പോഷേഴ്സിനെ സൂചിപ്പിക്കുന്നു. CVE ലിസ്റ്റിലെ ഓരോ എൻട്രിക്കും CVE ID എന്ന് വിളിക്കുന്ന ഒരു അദ്വിതീയ ഐഡന്റിഫയർ ലഭിക്കുന്നു, ഇത് ഒരു ദുർബലതയെ പ്രത്യേകമായി പരാമർശിക്കുന്നു. MITER കോർപ്പറേഷൻ ഈ സിസ്റ്റം കൈകാര്യം ചെയ്യുന്നു, standardദുർബലതകൾ എങ്ങനെ തിരിച്ചറിയുകയും പട്ടികപ്പെടുത്തുകയും ചെയ്യുന്നുവെന്ന് വിശദീകരിക്കുന്നു. നിർദ്ദിഷ്ട ഭീഷണികളെക്കുറിച്ച് ചർച്ച ചെയ്യുമ്പോൾ സൈബർ സുരക്ഷയിലുള്ള എല്ലാവരും ഒരേ റഫറൻസ് ഉപയോഗിക്കുന്നുവെന്ന് ഇത് ഉറപ്പാക്കുന്നു.
ഓരോ CVE എൻട്രിയും വിലയിരുത്തുകയും അതിന്റെ തീവ്രതയെ അടിസ്ഥാനമാക്കി ഒരു സംഖ്യാ സ്കോർ നൽകുകയും ചെയ്യുന്നതാണ് CVE സ്കോറിംഗ്. അപകടസാധ്യത പരിഹരിക്കുന്നതിനുള്ള മുൻഗണനാ നില നിർണ്ണയിക്കാൻ ഈ സ്കോർ സ്ഥാപനങ്ങളെ സഹായിക്കുന്നു.
വിഭവങ്ങൾ ഫലപ്രദമായി വിനിയോഗിക്കാനും സാധ്യതയുള്ള അപകടസാധ്യതകൾ ലഘൂകരിക്കാനും ഇത് അവരെ അനുവദിക്കുന്നു. CVE സ്കോറിംഗ് സിസ്റ്റം ചൂഷണത്തിന്റെ എളുപ്പം പോലുള്ള ഘടകങ്ങളെ വിലയിരുത്തുന്നു. രഹസ്യാത്മകത, സമഗ്രത, ലഭ്യത (പലപ്പോഴും "CIA ട്രയാഡ്" എന്ന് വിളിക്കപ്പെടുന്നു) എന്നിവയിലെ സ്വാധീനവും ഇത് പരിഗണിക്കുന്നു. കൂടാതെ, പരിഹാരത്തിനുള്ള സാധ്യതയും ഇത് വിലയിരുത്തുന്നു.
NVD, MITER CVE ലിസ്റ്റും CVE സ്കോറിംഗും എങ്ങനെ ഒരുമിച്ച് പ്രവർത്തിക്കുന്നു
നാഷണൽ വൾനറബിലിറ്റി ഡാറ്റാബേസ് (NVD) തമ്മിലുള്ള ബന്ധം മനസ്സിലാക്കുന്നതിലൂടെ, മിറ്റർ ലിസ്റ്റ്, സൈബർ സുരക്ഷാ ആവാസവ്യവസ്ഥയിൽ ദുർബലതകൾ എങ്ങനെ കൈകാര്യം ചെയ്യുന്നുവെന്ന് മനസ്സിലാക്കാൻ CVE സുരക്ഷ അത്യാവശ്യമാണ്.
MITER CVE ലിസ്റ്റ് ആരംഭിക്കുന്നത് ദുർബലതകൾ തിരിച്ചറിയുകയും അവയ്ക്ക് ഒരു CVE ഐഡി നൽകുകയും ചെയ്തുകൊണ്ടാണ്. എന്നിരുന്നാലും, ഈ ലിസ്റ്റ് ഓരോ ദുർബലതയെക്കുറിച്ചുമുള്ള അടിസ്ഥാന വിവരങ്ങൾ മാത്രമേ നൽകുന്നുള്ളൂ. NVD, പ്രവർത്തിപ്പിക്കുന്നത് നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി), വിശദമായ വിവരണങ്ങൾ, റഫറൻസുകൾ, ഏറ്റവും പ്രധാനമായി, CVE സ്കോറിംഗ് എന്നിവ നൽകിക്കൊണ്ട് ഈ ഡാറ്റയെ സമ്പന്നമാക്കുന്നു. കോമൺ വൾനറബിലിറ്റി സ്കോറിംഗ് സിസ്റ്റം (സിവിഎസ്എസ്).
എൻവിഡി ഒരു പ്രധാന ഉറവിടമാണ്, കാരണം അത് ഒരു ശേഖരമായി പ്രവർത്തിക്കുന്നു standards-അധിഷ്ഠിത ദുർബലതാ ഡാറ്റ, ഇത് ഒരു ദുർബലതയുടെ ആഘാതം കൂടുതൽ സമഗ്രമായി മനസ്സിലാക്കാൻ സ്ഥാപനങ്ങളെ സഹായിക്കുന്നു. CVSS സ്കോറുകൾ മാത്രമല്ല, ഇനിപ്പറയുന്നതുപോലുള്ള ആഴത്തിലുള്ള വിവരങ്ങളും NVD-യിൽ ഉൾപ്പെടുന്നു:
- വിശദമായ വിവരണങ്ങൾ സാങ്കേതിക വിശദാംശങ്ങളും ദുർബലത പ്രയോജനപ്പെടുത്താൻ കഴിയുന്ന സന്ദർഭവും ഉൾപ്പെടെ ഓരോ ദുർബലതയുടെയും.
- ഇംപാക്റ്റ് മെട്രിക്കുകൾ ഒരു സ്ഥാപനത്തിന്റെ സിസ്റ്റത്തിന്റെ വിവിധ ഭാഗങ്ങളെ ദുർബലത എങ്ങനെ ബാധിക്കുമെന്ന് അത് കാണിക്കുന്നു.
- പരിഹാര വിവരങ്ങൾ പാച്ചുകളിലേക്കുള്ള ലിങ്കുകൾ, ഉപദേശങ്ങൾ, ലഘൂകരണങ്ങൾ എന്നിവ പോലുള്ളവ.
സമഗ്രമായ സ്വഭാവം കാരണം, ഒരു ദുർബലതയുടെ യഥാർത്ഥ ആഘാതം വിലയിരുത്താനും അത് എങ്ങനെ ഫലപ്രദമായി പരിഹരിക്കാമെന്ന് മനസ്സിലാക്കാനും സ്ഥാപനങ്ങൾക്ക് NVD ആണ് ഏറ്റവും നല്ല ഉറവിടം.
സിവിഎസ്എസ്: സൈബർ സുരക്ഷയിലെ ഏറ്റവും സാധാരണമായ സിവിഇ സ്കോറിംഗ് സിസ്റ്റം
CVE സ്കോറിംഗിന് ഏറ്റവും വ്യാപകമായി ഉപയോഗിക്കുന്ന രീതിയാണ് കോമൺ വൾനറബിലിറ്റി സ്കോറിംഗ് സിസ്റ്റം (സിവിഎസ്എസ്), ഫോറം ഓഫ് ഇൻസിഡന്റ് റെസ്പോൺസ് ആൻഡ് സെക്യൂരിറ്റി ടീമുകൾ (FIRST) പരിപാലിക്കുകയും വികസിപ്പിക്കുകയും ചെയ്യുന്നു. CVSS ഒരു standardദുർബലതകളുടെ തീവ്രത അളക്കുന്നതിനുള്ള ഒരു ഏകീകൃത മാർഗം, ഏതൊക്കെയാണ് ആദ്യം പരിഹരിക്കേണ്ടതെന്ന് സ്ഥാപനങ്ങൾക്ക് മുൻഗണന നൽകുന്നത് എളുപ്പമാക്കുന്നു.
പ്രത്യേകിച്ചും, 0 മുതൽ 10 വരെയുള്ള സ്കെയിലിൽ CVSS ദുർബലതകളെ സ്കോർ ചെയ്യുന്നു. ഇവിടെ, 0 ഒരു അപകടസാധ്യതയെയും പ്രതിനിധീകരിക്കുന്നില്ല, 10 ഏറ്റവും ഉയർന്ന തീവ്രത നിലയെ പ്രതിനിധീകരിക്കുന്നു. മാത്രമല്ല, സ്കോറിംഗ് നാല് പ്രധാന മെട്രിക് ഗ്രൂപ്പുകളെ അടിസ്ഥാനമാക്കിയുള്ളതാണ്:
അടിസ്ഥാന സ്കോർ:
കാലക്രമേണയും ഉപയോക്തൃ പരിതസ്ഥിതികളിലും സ്ഥിരമായി നിലനിൽക്കുന്ന ഒരു ദുർബലതയുടെ ആന്തരിക സവിശേഷതകളെ ഇത് പ്രതിഫലിപ്പിക്കുന്നു. ചൂഷണക്ഷമത പോലുള്ള ഘടകങ്ങളെ അടിസ്ഥാന സ്കോർ പരിഗണിക്കുന്നു. ദുർബലതയെ ചൂഷണം ചെയ്യുന്നത് എത്ര എളുപ്പമാണെന്ന് ഇത് സൂചിപ്പിക്കുന്നു. രഹസ്യാത്മകത, സമഗ്രത, ലഭ്യത എന്നിവയിലെ സ്വാധീനവും ഇത് വിലയിരുത്തുന്നു.
താൽക്കാലിക സ്കോർ:
ഇത് കാലക്രമേണ മാറുന്ന ഘടകങ്ങളെ അടിസ്ഥാനമാക്കി അടിസ്ഥാന സ്കോർ ക്രമീകരിക്കുന്നു, ഉദാഹരണത്തിന് ഒരു പരിഹാരം ലഭ്യമാണോ അല്ലെങ്കിൽ ഒരു എക്സ്പ്ലോയിറ്റ് സജീവമായി ഉപയോഗിക്കുന്നുണ്ടോ എന്നത്. താൽക്കാലിക മെട്രിക്സിൽ എക്സ്പ്ലോയിറ്റ് കോഡ് മെച്യൂരിറ്റി, റെമഡിയേഷൻ ലെവൽ, റിപ്പോർട്ട് കോൺഫിഡൻസ് എന്നിവ ഉൾപ്പെടുന്നു.
പരിസ്ഥിതി സ്കോർ:
ഇത് സ്ഥാപനങ്ങൾക്ക് അവരുടെ പ്രത്യേക പരിതസ്ഥിതിയിലെ ദുർബലതയുടെ ആഘാതം പ്രതിഫലിപ്പിക്കുന്നതിന് CVSS സ്കോർ ഇഷ്ടാനുസൃതമാക്കാൻ അനുവദിക്കുന്നു. ബാധിത സിസ്റ്റത്തിന്റെ പ്രാധാന്യം, സാധ്യതയുള്ള കൊളാറ്ററൽ നാശനഷ്ടങ്ങൾ തുടങ്ങിയ ഘടകങ്ങൾ ഇത് പരിഗണിക്കുന്നു.
സപ്ലിമെന്റൽ മെട്രിക് ഗ്രൂപ്പ്:
ഇത് CVSS v4.0 ൽ അവതരിപ്പിച്ചിരിക്കുന്നു, കൂടാതെ മൊത്തത്തിലുള്ള അപകടസാധ്യത വിലയിരുത്തലിനെ സ്വാധീനിക്കാൻ കഴിയുന്ന അധിക സന്ദർഭം നൽകുന്നു. സുരക്ഷാ ആവശ്യകതകൾ, ഓട്ടോമേറ്റബിൾ മെട്രിക്കുകൾ (ഓട്ടോമേഷൻ ചൂഷണത്തെ എങ്ങനെ സ്വാധീനിക്കുന്നുവെന്ന് അളക്കുന്നു), മറ്റ് മെട്രിക് ഗ്രൂപ്പുകളിൽ യോജിക്കാത്ത സവിശേഷ സവിശേഷതകൾ എന്നിവ പോലുള്ള പരിഗണനകൾ ഇതിൽ ഉൾപ്പെടുന്നു. മൊത്തത്തിലുള്ള CVSS സ്കോറിൽ ഈ മെട്രിക്കുകൾ ഉൾപ്പെടുന്നില്ലെങ്കിലും, അവ വിലപ്പെട്ട ഉൾക്കാഴ്ചകൾ നൽകുന്നു. തൽഫലമായി, കൂടുതൽ വിവരമുള്ള വിവരങ്ങൾ നൽകാൻ അവ സ്ഥാപനങ്ങളെ സഹായിക്കുന്നു.cisദുർബലതകൾ കൈകാര്യം ചെയ്യുന്നതിനെക്കുറിച്ചുള്ള ആശയങ്ങൾ.
ഏറ്റവും പുതിയ പതിപ്പ്, സിവിഎസ്എസ് v4.0, ദുർബലതാ സ്കോറിംഗിന്റെ കൃത്യതയും ഉപയോഗക്ഷമതയും മെച്ചപ്പെടുത്തുന്നതിനായി ഈ മെച്ചപ്പെടുത്തലുകൾ അവതരിപ്പിക്കുന്നു. മെട്രിക്സുകൾ പരിഷ്കരിക്കുന്നതിലൂടെ, ദുർബലതാ സ്കോറുകളുടെ സങ്കീർണ്ണതയും സന്ദർഭവും കൂടുതൽ ഫലപ്രദമായി CVSS v4.0 പിടിച്ചെടുക്കുന്നു. ഇത് സ്കോറുകൾ കൂടുതൽ പ്രീ-പ്രിഫഷണൽcisയഥാർത്ഥ അപകടസാധ്യതയുടെ പ്രതിഫലനം.
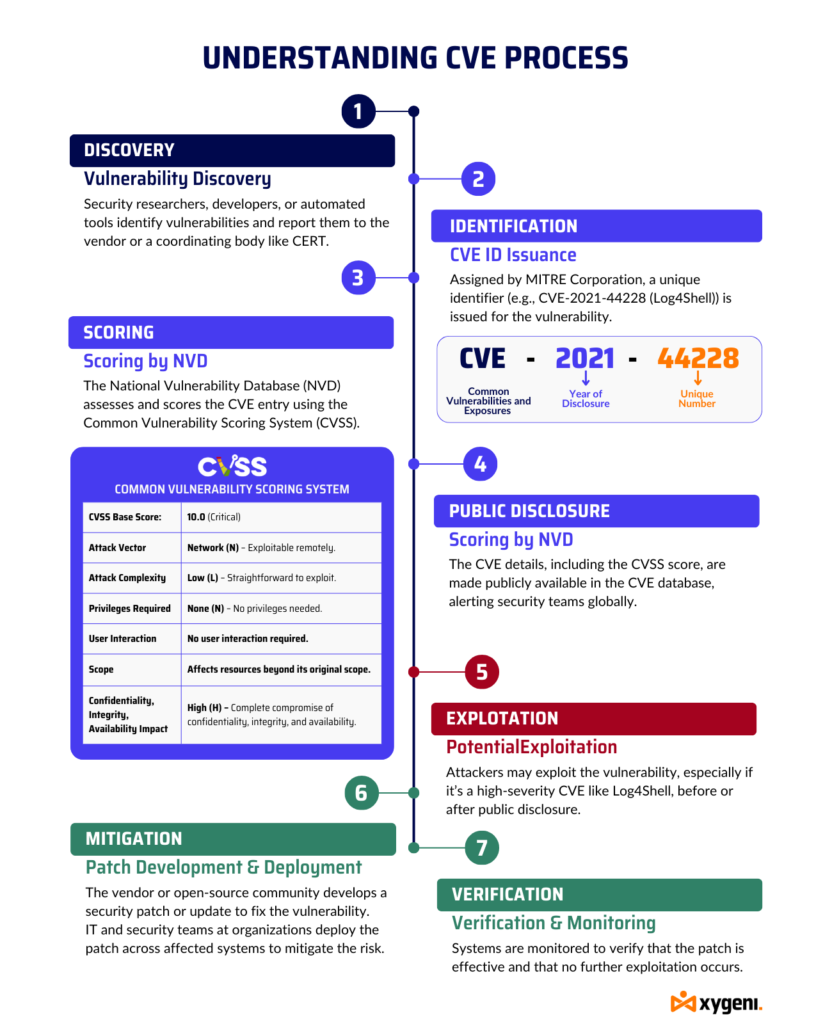
യഥാർത്ഥ ലോക ഉദാഹരണം: CVE-2021-44228 (Log4Shell)
പ്രായോഗികമായി CVE സ്കോറിംഗ് എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് വ്യക്തമാക്കുന്നതിന്, Log4Shell എന്നറിയപ്പെടുന്ന CVE-2021-44228 നോക്കാം. Apache Log4j 2 ലൈബ്രറി ദുർബലത റിമോട്ട് കോഡ് എക്സിക്യൂഷൻ (RCE) അനുവദിക്കുന്നു. തൽഫലമായി, ഒരു ആക്രമണകാരിക്ക് ബാധിത സിസ്റ്റത്തിന്റെ നിയന്ത്രണം ഏറ്റെടുക്കാൻ കഴിയും.
- സിവിഇ ഐഡി: CVE-2021-44228
- CVSS അടിസ്ഥാന സ്കോർ: 10.0 (നിർണ്ണായകമായത്)
- ആക്രമണ വെക്റ്റർ: നെറ്റ്വർക്ക് (N) – വിദൂരമായി ചൂഷണം ചെയ്യാവുന്നതാണ്.
- ആക്രമണ സങ്കീർണ്ണത: താഴ്ന്നത് (L) - ചൂഷണം ചെയ്യാൻ എളുപ്പമാണ്.
- ആവശ്യമായ പ്രത്യേകാവകാശങ്ങൾ: ഒന്നുമില്ല (N) – പ്രത്യേകാവകാശങ്ങൾ ആവശ്യമില്ല.
- ഉപയോക്തൃ ഇടപെടൽ: ഒന്നുമില്ല (N) – ഉപയോക്തൃ ഇടപെടൽ ആവശ്യമില്ല.
- ഭാവിയുളള: മാറ്റിയത് (C) – യഥാർത്ഥ പരിധിക്കപ്പുറമുള്ള വിഭവങ്ങളെ ബാധിക്കുന്നു.
- രഹസ്യാത്മകത, സമഗ്രത, ലഭ്യത എന്നിവയുടെ ആഘാതം: ഉയർന്നത് (H) - രഹസ്യാത്മകത, സമഗ്രത, ലഭ്യത എന്നിവയുടെ പൂർണ്ണമായ വിട്ടുവീഴ്ച.
എൻവിഡി 10.0 എന്ന സിവിഎസ്എസ് സ്കോർ നൽകി, ഇത് ഏറ്റവും ഉയർന്ന തീവ്രതയെ സൂചിപ്പിക്കുന്നു. ഈ ദുർബലതയുടെ വ്യാപകമായ സ്വഭാവവും ചൂഷണത്തിന്റെ എളുപ്പവും കൂടിച്ചേർന്നതിനാൽ, ലോകമെമ്പാടുമുള്ള പരിഹാരത്തിനുള്ള ഒരു മുൻഗണനയായി ഇത് മാറി.
സിവിഇ സ്കോറിംഗിലെ വെല്ലുവിളികളും സിവിഇ സുരക്ഷയിൽ അവയുടെ സ്വാധീനവും
അതേസമയം സാധാരണ അപകടസാധ്യതകളും എക്സ്പോഷറുകളും (CVE) സിസ്റ്റം വാഗ്ദാനം ചെയ്യുന്നത് standardഅപകടസാധ്യതകൾ തിരിച്ചറിയുന്നതിനും ട്രാക്ക് ചെയ്യുന്നതിനുമുള്ള ഒരു സ്വതന്ത്ര മാർഗമാണെങ്കിലും, അപകടസാധ്യതകൾ കൈകാര്യം ചെയ്യുന്നതിലെ അതിന്റെ ഫലപ്രാപ്തിയെ നിരവധി പരിമിതികൾ ബാധിക്കുന്നു.
CVE-2021-44228 (ലോഗ്4ഷെൽ) ഈ വെല്ലുവിളികളെ ചിത്രീകരിക്കുന്നു:
- ചൂഷണത്തെക്കുറിച്ചുള്ള പരിമിതമായ വിശദാംശങ്ങൾ: CVE-2021-44228 ഒരു അദ്വിതീയ ഐഡന്റിഫയർ നൽകുന്നു, പക്ഷേ ആക്രമണകാരികൾ അത് എങ്ങനെ ചൂഷണം ചെയ്തേക്കാം എന്നതിനെക്കുറിച്ചുള്ള സമഗ്രമായ വിശദാംശങ്ങൾ ഇതിൽ ഇല്ല. വിദഗ്ദ്ധർ ഇത് നിർണായകമാണെന്ന് കരുതുന്നുണ്ടെങ്കിലും, ആക്രമണകാരികൾ ഉപയോഗിക്കുന്ന കൃത്യമായ രീതികളെയോ അപകടസാധ്യത വർദ്ധിപ്പിക്കുന്ന നിർദ്ദിഷ്ട കോൺഫിഗറേഷനുകളെയോ CVE എൻട്രി പൂർണ്ണമായി വിശദീകരിക്കുന്നില്ല. ഈ വിടവ് യഥാർത്ഥ ലോകത്തിലെ അപകടസാധ്യതയെക്കുറിച്ച് സ്ഥാപനങ്ങളെ അനിശ്ചിതത്വത്തിലാക്കുന്നു.
- റിപ്പോർട്ടിംഗിലെ വേരിയബിളിറ്റി: സിവിഇ റെക്കോർഡുകൾ ഉള്ളടക്കത്തിലും ഗുണനിലവാരത്തിലും വ്യാപകമായി വ്യത്യാസപ്പെട്ടിരിക്കുന്നു. ചിലത്, CVE-2021-44228, വിശദമായ വിവരണങ്ങളും സാങ്കേതിക വിവരങ്ങളും വാഗ്ദാനം ചെയ്യുന്നു, മറ്റുള്ളവ ഹ്രസ്വമോ അപൂർണ്ണമോ ആയി തുടരുന്നു. CVE എൻട്രിയെ മാത്രം അടിസ്ഥാനമാക്കി ഒരു ദുർബലതയുടെ അപകടസാധ്യത വിലയിരുത്താൻ ശ്രമിക്കുമ്പോൾ ഈ പൊരുത്തക്കേട് സംഘടനകളെ വെല്ലുവിളിക്കുന്നു.
- സന്ദർഭോചിതമായ പ്രസക്തിയുടെ അഭാവം: സിവിഇ എൻട്രികൾ ഒരു ഉപയോഗിക്കുന്നു standardവ്യത്യസ്ത പരിതസ്ഥിതികളുടെ പ്രത്യേക സന്ദർഭത്തെ പ്രതിഫലിപ്പിക്കാത്ത ized ഫോർമാറ്റ്. ഉദാഹരണത്തിന്, CVE-2021-44228 ഒരു കമ്പനിയുടെ അടിസ്ഥാന സൗകര്യങ്ങളെ ആശ്രയിച്ച് സിസ്റ്റങ്ങളെ വ്യത്യസ്തമായി ബാധിക്കുന്നു. CVE വിശദാംശങ്ങൾ നിർദ്ദിഷ്ട പരിതസ്ഥിതിയുമായി പൊരുത്തപ്പെടുന്നില്ലെങ്കിൽ, ഈ തെറ്റായ ക്രമീകരണം കൃത്യമല്ലാത്ത അപകടസാധ്യത വിലയിരുത്തലുകളിലേക്ക് നയിക്കുന്നു.
- വെളിപ്പെടുത്തലിലെ കാലതാമസം: ഒരു ദുർബലത കണ്ടെത്തുന്നതിനും അത് CVE ഡാറ്റാബേസിലേക്ക് ചേർക്കുന്നതിനും ഇടയിൽ പലപ്പോഴും കാലതാമസമുണ്ടാകും. ഈ ഇടവേളയിൽ, ആക്രമണകാരികൾ ഇനിപ്പറയുന്നതുപോലുള്ള ദുർബലതകളെ ചൂഷണം ചെയ്തേക്കാം CVE-2021-44228 അവ പൊതുജനമാകുന്നതിന് മുമ്പ് തന്നെ, അവബോധത്തിലും പരിഹാരത്തിലുമുള്ള കാലതാമസം കാരണം അപകടസാധ്യത വർദ്ധിക്കുന്നു.
- അറിയപ്പെടുന്ന ദുർബലതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക: സിവിഇ എൻട്രികൾ പൊതുജനങ്ങൾക്ക് വെളിപ്പെടുത്തിയ ദുർബലതകളെ മാത്രമേ ഉൾക്കൊള്ളുന്നുള്ളൂ, ഇത് സീറോ-ഡേ ദുർബലതകളെയും വെളിപ്പെടുത്താത്ത ഭീഷണികളെയും കണക്കിലെടുക്കാതെ വിടുന്നു. സിവിഇ ഡാറ്റാബേസ് ഇതുവരെ പട്ടികപ്പെടുത്തിയിട്ടില്ലാത്ത ഉയർന്നുവരുന്ന അപകടസാധ്യതകളിലേക്ക് സ്ഥാപനങ്ങളെ തുറന്നുകാട്ടുന്നു.
- പൊരുത്തമില്ലാത്ത എൻട്രികളുടെ ഗുണനിലവാരം: ന്റെ ഗുണനിലവാരം സിവിഇ എൻട്രികൾ ഉറവിടത്തെ ആശ്രയിച്ച് വ്യത്യാസപ്പെടുന്നു. ചിലത്, ഉദാഹരണത്തിന് CVE-2021-44228, പുതിയ വിശദാംശങ്ങളുള്ള പതിവ് അപ്ഡേറ്റുകൾ സ്വീകരിക്കുക, മറ്റുള്ളവ സ്ഥിരമായി തുടരുകയും ഡാറ്റയിൽ പൊരുത്തക്കേടുകൾക്കും സാധ്യതയുള്ള വിടവുകൾക്കും കാരണമാവുകയും ചെയ്യുന്നു.
- എൻവിഡി സമ്പുഷ്ടീകരണ ബാക്ക്ലോഗ്: ഒരു CVE പ്രസിദ്ധീകരിച്ചതിനുശേഷവും, അത് ഉടനടി സ്കോർ ചെയ്യപ്പെടുമെന്ന് യാതൊരു ഉറപ്പുമില്ല. 2024–2025 കാലയളവിലെ 54,914 CVE-കൾ പൂർണ്ണ വിശകലനം കാത്ത് NVD ക്യൂവിൽ തുടരുന്നു. 2026 ഏപ്രിലിൽ, NIST ഇപ്പോൾ CVE-കൾക്ക് ഉടനടി സമ്പുഷ്ടീകരണത്തിന് മാത്രമേ മുൻഗണന നൽകൂ എന്ന് പ്രഖ്യാപിച്ചു. CISഎയുടെ അറിയപ്പെടുന്ന ചൂഷണത്തിന് വിധേയമായ ദുർബലതകൾ (കെഇവി) കാറ്റലോഗ്, ഫെഡറൽ ഗവൺമെന്റിനുള്ളിൽ ഉപയോഗിക്കുന്ന സോഫ്റ്റ്വെയർ, എക്സിക്യൂട്ടീവ് ഓർഡർ 14028 നിർവചിച്ചിരിക്കുന്ന നിർണായക സോഫ്റ്റ്വെയർ. മറ്റെല്ലാം മികച്ച ശ്രമത്തിന്റെ അടിസ്ഥാനത്തിലാണ് സമ്പുഷ്ടമാക്കിയിരിക്കുന്നത്, അതായത് മിക്ക ഓർഗനൈസേഷനുകൾക്കും ഏറ്റവും ആവശ്യമുള്ളപ്പോൾ ഒരു സിവിഎസ്എസ് സ്കോർ ലഭ്യമാകുമെന്ന് ഇനി അനുമാനിക്കാൻ കഴിയില്ല.
EPSS: സമഗ്രമായ ദുർബലതാ മാനേജ്മെന്റിനായി CVE സുരക്ഷ മെച്ചപ്പെടുത്തുന്നു
CVE-2021-44228 എവിടെയാണെന്നും എടുത്തുകാണിക്കുന്നു കോമൺ വൾനറബിലിറ്റി സ്കോറിംഗ് സിസ്റ്റം (സിവിഎസ്എസ്), കരുത്തുറ്റതാണെങ്കിലും, പരാജയപ്പെടുന്നു. ഈ പോരായ്മ അതിന്റെ പ്രാധാന്യത്തെ അടിവരയിടുന്നു എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം (ഇപിഎസ്എസ്).
ഇപിഎസ്എസ് എന്താണ്?
ഇപിഎസ്എസ് പോലുള്ള ദുർബലതകൾക്കുള്ള ചൂഷണ സാധ്യത പ്രവചിക്കാൻ ഒരു ഡാറ്റാധിഷ്ഠിത ചട്ടക്കൂട് ഉപയോഗിക്കുന്നു CVE-2021-44228 അടുത്ത 30 ദിവസത്തിനുള്ളിൽ. വ്യത്യസ്തമായി സിവിഎസ്എസ്, സാധ്യതയുള്ള ആഘാതം അളക്കുന്ന, ഇപിഎസ്എസ് ചരിത്രപരമായ ഡാറ്റയും പ്രവണതകളും അടിസ്ഥാനമാക്കി ചൂഷണത്തിന്റെ സാധ്യത കണക്കാക്കുന്നു.
ഇപിഎസ്എസ് എന്തുകൊണ്ട് പ്രധാനമാണ്?
- മെച്ചപ്പെടുത്തിയ മുൻഗണന: ഇപിഎസ്എസ് തീവ്രതയെ മാത്രമല്ല, ചൂഷണ സാധ്യതയെയും അടിസ്ഥാനമാക്കി ദുർബലതകൾക്ക് മുൻഗണന നൽകാൻ സ്ഥാപനങ്ങളെ പ്രാപ്തമാക്കുന്നു. ഉദാഹരണത്തിന്, സുരക്ഷാ ടീമുകൾക്ക് അത് അറിയുമ്പോൾ CVE-2021-44228 ചൂഷണത്തിന് ഉയർന്ന സാധ്യതയുള്ളതിനാൽ, അവർക്ക് ഏറ്റവും ആവശ്യമുള്ളിടത്ത് പരിഹാര ശ്രമങ്ങൾ കേന്ദ്രീകരിക്കുന്നു.
- സജീവമായ പ്രതിരോധം: ഇപിഎസ്എസ് ചൂഷണം ചെയ്യപ്പെടാൻ സാധ്യതയുള്ള അപകടസാധ്യതകൾക്കെതിരെ മുൻകരുതൽ നടപടികൾ സ്വീകരിക്കാൻ സുരക്ഷാ ടീമുകളെ അനുവദിക്കുന്നു, അതുവഴി വിജയകരമായ ആക്രമണങ്ങളുടെ സാധ്യത കുറയ്ക്കുന്നു.
- സന്ദർഭോചിതമായ ഡിcisഅയോൺ നിർമ്മാണം: ഇപിഎസ്എസ് കൂടുതൽ സന്ദർഭം നൽകുന്ന സിവിഎസ്എസ് ആക്രമണകാരികൾ സജീവമായി ലക്ഷ്യമിടുന്ന ദുർബലതകൾ തിരിച്ചറിയുന്നത് പോലുള്ളവ മാത്രം നഷ്ടപ്പെട്ടേക്കാം. ഇത് കൂടുതൽ വിവരമുള്ളതും തന്ത്രപരവുമായ ഡെമോയിലേക്ക് നയിക്കുന്നു.cisഅയോൺ നിർമ്മാണം.
- റിസോഴ്സ് ഒപ്റ്റിമൈസേഷൻ: പരിമിതമായ വിഭവങ്ങളുള്ള സ്ഥാപനങ്ങൾക്ക്, ഇപിഎസ്എസ് ഏറ്റവും വലിയ ഭീഷണി ഉയർത്തുന്ന ദുർബലതകൾക്കുള്ള ശ്രമങ്ങൾ കാര്യക്ഷമമായി അനുവദിക്കാൻ സഹായിക്കുന്നു, കൂടുതൽ ഫലപ്രദമായ പ്രതിരോധ തന്ത്രം ഉറപ്പാക്കുന്നു.
ഇപിഎസ്എസിന്റെ പരിമിതികൾ
അതിൻ്റെ ഗുണങ്ങൾ ഉണ്ടായിരുന്നിട്ടും, ഇപിഎസ്എസ് പരിമിതികളുണ്ട്. ഇത് ചരിത്രപരമായ ഡാറ്റയെ ആശ്രയിക്കുന്നു, അത് എല്ലായ്പ്പോഴും നിലവിലെ ഭീഷണിയുടെ ഭൂപ്രകൃതിയെ പ്രതിഫലിപ്പിച്ചേക്കില്ല. 30 ദിവസത്തിനുള്ളിൽ ചൂഷണം പ്രവചിക്കുന്നതിൽ അതിന്റെ ഹ്രസ്വകാല ശ്രദ്ധ ദീർഘകാല ഭീഷണികളെ അവഗണിച്ചേക്കാം.
ഇപിഎസ്എസ് വ്യക്തിഗത പരിതസ്ഥിതികളുടെ പ്രത്യേക സന്ദർഭം കണക്കിലെടുക്കാതെ പൊതുവായ ഉൾക്കാഴ്ചകൾ നൽകുന്നു. അവസാനമായി, ഇത് മുൻകാല ചൂഷണ രീതികളെ ആശ്രയിച്ചിരിക്കുന്നു, അവ ആക്രമണ സാങ്കേതികതകളിലെ ദ്രുത മാറ്റങ്ങളോ പുതുതായി കണ്ടെത്തിയ ദുർബലതകളോ പിടിച്ചെടുക്കാൻ സാധ്യതയില്ല.
ഒപ്റ്റിമൽ വൾനറബിലിറ്റി മാനേജ്മെന്റിനായി സിവിഇയും ഇപിഎസ്എസും സന്തുലിതമാക്കൽ
ദുർബലതകൾ ഫലപ്രദമായി കൈകാര്യം ചെയ്യുന്നതിന്, സ്ഥാപനങ്ങൾ രണ്ടിന്റെയും പരിമിതികൾ മനസ്സിലാക്കുകയും പരിഹരിക്കുകയും വേണം. സിവിഎസ്എസ് ഒപ്പം ഇപിഎസ്എസ്. ഈ ഉപകരണങ്ങൾ സംയോജിപ്പിക്കുന്നത് ദുർബലതയുടെ ഭൂപ്രകൃതിയെക്കുറിച്ചുള്ള കൂടുതൽ സമഗ്രമായ ഒരു വീക്ഷണം നൽകുന്നു. ഈ സമീപനം തീവ്രതയെ ചൂഷണ സാധ്യതയുമായി സന്തുലിതമാക്കുന്നു, ഇത് മികച്ച മുൻഗണനയിലേക്ക് നയിക്കുന്നു, വിവരമുള്ള ഡിcisഅയോൺ നിർമ്മാണം, മെച്ചപ്പെട്ട സൈബർ സുരക്ഷാ ഫലങ്ങൾ.
ഗുരുതരമായ ദുർബലതകൾക്ക് മുൻഗണന നൽകുന്നതിലെ വെല്ലുവിളി നേരിടുന്നു
ഈ ബ്ലോഗിലുടനീളം, CVE സ്കോറിംഗിന്റെ സങ്കീർണതകൾ, നാഷണൽ വൾനറബിലിറ്റി ഡാറ്റാബേസിന്റെ (NVD) നിർണായക പങ്ക്, എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം (EPSS) പോലുള്ള ഉപകരണങ്ങൾ ചൂഷണ സാധ്യത പ്രവചിച്ചുകൊണ്ട് ദുർബലത മാനേജ്മെന്റിന് ആഴം നൽകുന്നത് എങ്ങനെയെന്ന് ഞങ്ങൾ പര്യവേക്ഷണം ചെയ്തിട്ടുണ്ട്. എന്നിരുന്നാലും, ദുർബലതകൾ ഫലപ്രദമായി കൈകാര്യം ചെയ്യുന്നതിന് ഈ ആശയങ്ങൾ മനസ്സിലാക്കുന്നതിനേക്കാൾ കൂടുതൽ ആവശ്യമാണ് - നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ പ്രത്യേക സുരക്ഷാ ആവശ്യങ്ങൾക്ക് അനുയോജ്യമായ ഒരു സമഗ്രമായ സമീപനം ഇതിന് ആവശ്യമാണ്.
ഏകദേശം അറിയപ്പെടുന്ന 176,000 ദുർബലതകൾ, 19,000-ത്തിലധികം പേർക്ക് 9.0–10.0 എന്ന CVSS സ്കോർ ഉണ്ട്, ഇത് നിർണായക അപകടസാധ്യതകളെ സൂചിപ്പിക്കുന്നു. എന്നിരുന്നാലും, ഭൂരിഭാഗവും - ഏകദേശം 77.5% - 4.0 മുതൽ 8.0 വരെയുള്ള മിഡ്-റേഞ്ച് സ്കോറിനുള്ളിൽ വരുന്നു. ഈ വിശാലമായ വിതരണം വെല്ലുവിളി ഉയർത്തിക്കാട്ടുന്നു: ഏതൊക്കെ ദുർബലതകളാണ് ആദ്യം പരിഹരിക്കേണ്ടതെന്ന് മുൻഗണന നൽകുക, ശക്തമായ പ്രതിരോധം നിലനിർത്തിക്കൊണ്ട് പരിമിതമായ വിഭവങ്ങൾ ഉപയോഗിച്ച് അത് എങ്ങനെ ചെയ്യാം.
സൈജെനിയുടെ സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) CVE സ്കോറിംഗ് EPSS ഉം മറ്റ് സന്ദർഭോചിത ഉപകരണങ്ങളുമായി സംയോജിപ്പിച്ചുകൊണ്ട് സൊല്യൂഷൻ ഈ വെല്ലുവിളിയെ അഭിസംബോധന ചെയ്യുന്നു, ഇത് നിങ്ങളുടെ ദുർബലതാ ലാൻഡ്സ്കേപ്പിന്റെ പൂർണ്ണമായ ചിത്രം നിങ്ങൾക്ക് നൽകുന്നു. NPM, GitHub, OWD എന്നിവയുൾപ്പെടെ ഒന്നിലധികം ഉറവിടങ്ങളിലുടനീളം ഞങ്ങളുടെ സൊല്യൂഷൻ നിങ്ങളുടെ കോഡ്ബേസ് നന്നായി സ്കാൻ ചെയ്യുന്നു, ഇത് സാധ്യമായ സുരക്ഷാ ഭീഷണികളൊന്നും നിങ്ങൾ നഷ്ടപ്പെടുത്തുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നു.
സൈജെനി എങ്ങനെയുണ്ട് SCA പരിഹാരം CVE സ്കോറിംഗിനെ പ്രവർത്തനമാക്കി മാറ്റുന്നു
2025-ൽ പ്രസിദ്ധീകരിച്ച 48,185 CVE-കളിൽ 38% എണ്ണത്തിനും ഉയർന്നതോ ഗുരുതരമോ ആയ തീവ്രതയുള്ളതായി റേറ്റുചെയ്തു, കൂടാതെ വർഷത്തിലെ ശരാശരി CVSS സ്കോർ 6.60 ആയിരുന്നു. ഒരേ പരിമിതമായ പരിഹാര ഉറവിടങ്ങൾക്കായി മത്സരിക്കുന്ന "നിർണ്ണായക", "ഉയർന്ന" ലേബലുകൾ ധാരാളമുണ്ട്, കൂടാതെ 2025 CVE-കളിൽ 28% മാത്രമേ ആദ്യം പൂർണ്ണ NVD സമ്പുഷ്ടീകരണം ലഭിച്ചുള്ളൂ എന്ന വസ്തുത കണക്കിലെടുക്കുന്നതിന് മുമ്പാണിത്.
സൈജെനിയുടെ സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) ഒരു പ്രത്യേക CVE-യെ സമ്പുഷ്ടമാക്കാൻ NVD ഇതുവരെ ശ്രമിച്ചിട്ടുണ്ടോ എന്നത് പരിഗണിക്കാതെ, നിങ്ങളുടെ ദുർബലതാ ലാൻഡ്സ്കേപ്പിന്റെ പൂർണ്ണമായ ചിത്രം നൽകിക്കൊണ്ട്, EPSS-ഉം അധിക സന്ദർഭോചിത സിഗ്നലുകളും ഉപയോഗിച്ച് CVE സ്കോറിംഗ് സംയോജിപ്പിച്ചുകൊണ്ട് സൊല്യൂഷൻ ഈ വെല്ലുവിളിയെ അഭിസംബോധന ചെയ്യുന്നു. npm, GitHub, മറ്റ് ഓപ്പൺ സോഴ്സ് രജിസ്ട്രികൾ എന്നിവയിലുടനീളം ഇത് നിങ്ങളുടെ കോഡ്ബേസ് സ്കാൻ ചെയ്യുന്നു, അതിനാൽ ഒന്നും ശ്രദ്ധിക്കപ്പെടാതെ പോകുന്നില്ല.
നിങ്ങളുടെ ദുർബലതാ മാനേജ്മെന്റ് തന്ത്രത്തെ ഇത് എങ്ങനെ പൂരകമാക്കുന്നുവെന്ന് ഇതാ:
- CVE സ്കോറിംഗ് + EPSS സംയോജനം. തീവ്രത (CVSS) യും ചൂഷണ സാധ്യതയും (EPSS) സംയോജിപ്പിക്കുന്നത് നിങ്ങളുടെ ടീം കടലാസിൽ ഏറ്റവും കൂടുതൽ സ്കോർ നേടുന്നവയെ മാത്രമല്ല, കാട്ടിൽ യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യപ്പെടുന്നവയെയാണ് ആദ്യം പരിഹരിക്കുന്നത് എന്നാണ്.
- റീചബിലിറ്റി വിശകലനം. "നിങ്ങളുടെ ഡിപൻഡൻസി ട്രീയിൽ ഈ CVE നിലവിലുണ്ട്" എന്നതിൽ സൈജെനി അവസാനിക്കുന്നില്ല. നിങ്ങളുടെ ആപ്ലിക്കേഷനിൽ ദുർബലമായ കോഡ് പാത്ത് യഥാർത്ഥത്തിൽ എത്തിച്ചേരാനാകുമോ എന്ന് ഇത് നിർണ്ണയിക്കുന്നു, ശബ്ദം നാടകീയമായി കുറയ്ക്കുകയും ചൂഷണം ചെയ്യാവുന്ന അപകടസാധ്യതയിൽ പരിഹാരത്തിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുകയും ചെയ്യുന്നു.
- സന്ദർഭോചിത അവബോധം. ഒന്നിലധികം ഉപദേശക സ്രോതസ്സുകളിൽ നിന്നും സ്കോറിംഗ് സിസ്റ്റങ്ങളിൽ നിന്നും ഒരേസമയം എടുക്കുന്നതിലൂടെ, എല്ലാത്തിനും അനുയോജ്യമായ ഒരു തീവ്രത സ്കോർ പ്രയോഗിക്കുന്നതിനുപകരം സൈജെനി നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ നിർദ്ദിഷ്ട പരിതസ്ഥിതിയുമായി പൊരുത്തപ്പെടുന്നു.
- തുടർച്ചയായ നിരീക്ഷണവും തത്സമയ അലേർട്ടുകളും. പുതിയ CVE-കളും പുതിയ EPSS സ്കോറുകളും നിരന്തരം പ്രസിദ്ധീകരിക്കുന്നു. Xygeni തുടർച്ചയായി നിരീക്ഷിക്കുന്നതിനാൽ, ഇന്നലെ മുൻഗണന കുറവായിരുന്നതും ഇന്ന് സജീവമായി ചൂഷണം ചെയ്യപ്പെടുന്നതുമായ ഒരു ദുർബലത ശ്രദ്ധിക്കപ്പെടാതെ പോകുന്നില്ല.
ഫലം: പുതിയ CVE-കളിൽ മൂന്നിലൊന്നിൽ കൂടുതൽ ഇതിനകം ഉയർന്നതോ ഗുരുതരമോ ആയി അടയാളപ്പെടുത്തിയിരിക്കുന്നു, കൂടാതെ NVD സമ്പുഷ്ടീകരണം എല്ലാ വർഷവും കൂടുതൽ പിന്നിലായി പോകുന്നു, ഓരോ കണ്ടെത്തലും സ്വമേധയാ പരീക്ഷിക്കുന്നത് യാഥാർത്ഥ്യമല്ല. നിങ്ങളുടെ പരിതസ്ഥിതിയിൽ ഗുരുതരവും യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യാവുന്നതുമായ ചെറിയ അംശത്തിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ Xygeni നിങ്ങളുടെ ടീമിനെ സഹായിക്കുന്നു.
ഒരു ഡെമോ അഭ്യർത്ഥിക്കുക or ഒരു സൗജന്യം ആരംഭിക്കുക എങ്ങനെയാണ് സൈജെനി സിവിഇ സ്കോറിംഗിനെ മുൻഗണനാക്രമത്തിലുള്ളതും പ്രവർത്തനക്ഷമവുമായ ഒരു ദുർബലതാ മാനേജ്മെന്റ് തന്ത്രമാക്കി മാറ്റുന്നതെന്ന് കാണാൻ.

പതിവ്
CVE, CVSS, NVD എന്നിവ തമ്മിലുള്ള വ്യത്യാസം എന്താണ്?
ഒരു പ്രത്യേക ദുർബലതയ്ക്കുള്ള ഒരു സവിശേഷ ഐഡന്റിഫയറാണ് CVES. ആ ദുർബലതയുടെ തീവ്രത 0 മുതൽ 10 വരെ വിലയിരുത്താൻ ഉപയോഗിക്കുന്ന സ്കോറിംഗ് ഫ്രെയിംവർക്കാണ് CVSS (കോമൺ വൾനറബിലിറ്റി സ്കോറിംഗ് സിസ്റ്റം). NIST പരിപാലിക്കുന്ന ഒരു ശേഖരമാണ് NVD (നാഷണൽ വൾനറബിലിറ്റി ഡാറ്റാബേസ്), ഇത് ഓരോ CVESS സ്കോർ, വിവരണങ്ങൾ, പരിഹാര റഫറൻസുകൾ എന്നിവയാൽ സമ്പന്നമാക്കുന്നു.
എന്താണ് ഇപിഎസ്എസ്, സിവിഎസ്എസിൽ നിന്ന് ഇത് എങ്ങനെ വ്യത്യാസപ്പെട്ടിരിക്കുന്നു?
യഥാർത്ഥ ലോകത്തിലെ ചൂഷണ ഡാറ്റയെ അടിസ്ഥാനമാക്കി, അടുത്ത 30 ദിവസത്തിനുള്ളിൽ ഒരു ദുർബലത ചൂഷണം ചെയ്യപ്പെടാനുള്ള സാധ്യത EPSS (എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം) കണക്കാക്കുന്നു. CVSS സാധ്യത അളക്കുന്നു. വീണവരിൽ ചൂഷണം ചെയ്യപ്പെട്ടാൽ; EPSS അളക്കുന്നത് സാധ്യത ചൂഷണത്തിന്റെ. രണ്ടും ഒരുമിച്ച് ഉപയോഗിക്കുന്നത് ഒറ്റയ്ക്കിരിക്കുന്നതിനേക്കാൾ വളരെ കൃത്യമായ മുൻഗണനാ സൂചന നൽകുന്നു.
എന്തുകൊണ്ട് ഉയർന്നതല്ല? ഒരു ദുർബലതയ്ക്ക് മുൻഗണന നൽകാൻ CVSS സ്കോർ മതിയോ?
ഒരു CVSS സ്കോർ, യഥാർത്ഥ ലോകത്തിലെ അപകടസാധ്യതയെയല്ല, സൈദ്ധാന്തിക തീവ്രതയെയാണ് പ്രതിഫലിപ്പിക്കുന്നത്. നിങ്ങളുടെ നിർദ്ദിഷ്ട കോഡ്ബേസിൽ എത്തിച്ചേരാനാകാത്തതോ അറിയപ്പെടുന്ന സജീവമായ ചൂഷണം ഇല്ലാത്തതോ ആയ "നിർണ്ണായക" 9.8-സ്കോർ ഉള്ള ഒരു ദുർബലത, ആക്രമണകാരികൾ ഇപ്പോൾ സജീവമായി ചൂഷണം ചെയ്യുന്ന "ഇടത്തരം" ഒന്നിനേക്കാൾ കുറഞ്ഞ മുൻഗണനയായിരിക്കാം. അതുകൊണ്ടാണ് CVSS-നെ EPSS-മായി ജോടിയാക്കുന്നതും റീചാബിലിറ്റി വിശകലനം പ്രധാനമാകുന്നതും.
ഓരോ വർഷവും എത്ര CVE-കൾ പ്രസിദ്ധീകരിക്കുന്നു?
CVE യുടെ അളവ് വർഷം തോറും സ്ഥിരമായി വളർന്നു കൊണ്ടിരിക്കുന്നു, പതിനായിരക്കണക്കിന് പുതിയ ദുർബലതകൾ പ്രതിവർഷം വെളിപ്പെടുത്തുന്നു. ഈ സ്കെയിൽ കണക്കിലെടുക്കുമ്പോൾ, മിക്ക സ്ഥാപനങ്ങൾക്കും മാനുവൽ ട്രയേജ് യാഥാർത്ഥ്യബോധമുള്ളതല്ല, അതുകൊണ്ടാണ് ഓട്ടോമേറ്റഡ്, സന്ദർഭ-അവബോധമുള്ള മുൻഗണന (CVSS + EPSS + റീച്ചബിലിറ്റി) അത്യാവശ്യമായിത്തീർന്നിരിക്കുന്നത്.
എന്താണ് CVE-2021-44228 (Log4Shell), എന്തുകൊണ്ടാണ് ഇത് ഒരു ഉദാഹരണമായി ഉപയോഗിക്കുന്നത്?
അപ്പാച്ചെ ലോഗ്4ജെ 2 ലെ ഒരു ക്രിട്ടിക്കൽ റിമോട്ട് കോഡ് എക്സിക്യൂഷൻ ദുർബലതയാണ് ലോഗ്4ഷെൽ, സിവിഎസ്എസിൽ 10.0 (പരമാവധി) സ്കോർ നേടി. നെറ്റ്വർക്ക് അധിഷ്ഠിത ചൂഷണക്ഷമത, പ്രത്യേകാവകാശങ്ങൾ ആവശ്യമില്ല, ഉപയോക്തൃ ഇടപെടലിന്റെ അഭാവം എന്നിവ സംയോജിപ്പിച്ച് സിവിഎസ്എസ് ചട്ടക്കൂടിന് കീഴിൽ "ക്രിട്ടിക്കൽ" എങ്ങനെയിരിക്കുമെന്ന് കൃത്യമായി ചിത്രീകരിക്കുന്നതിനാൽ ഇത് ഒരു അധ്യാപന ഉദാഹരണമായി വ്യാപകമായി ഉപയോഗിക്കുന്നു.
