






സുരക്ഷയ്ക്ക് അവസാന പരീക്ഷണ ഘട്ടം വരെ കാത്തിരിക്കാനാവില്ല. സുരക്ഷിതവും പ്രതിരോധശേഷിയുള്ളതുമായ ആപ്പുകൾ നിർമ്മിക്കണമെങ്കിൽ, ആദ്യ ദിവസം മുതൽ സുരക്ഷയെക്കുറിച്ച് ചിന്തിക്കേണ്ടതുണ്ട്. സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിന്റെ ഘട്ടങ്ങൾ എന്തൊക്കെയാണെന്ന് മനസ്സിലാക്കുന്നത് അവിടെയാണ് (SDLC) നിർണായകമാകുന്നു. ഉൾച്ചേർക്കുന്നതിലൂടെ SDLC ആസൂത്രണം, രൂപകൽപ്പന എന്നിവ മുതൽ വിന്യാസം, പരിപാലനം വരെയുള്ള ഓരോ ഘട്ടത്തിലും സുരക്ഷ ഉറപ്പാക്കിക്കൊണ്ട്, നിങ്ങൾ ഒരു സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം (Secure Software Development Life Cycle) സൃഷ്ടിക്കുന്നു.SDLC) ഇത് അപകടസാധ്യത കുറയ്ക്കുകയും ചെലവ് കുറയ്ക്കുകയും നിങ്ങളുടെ സോഫ്റ്റ്വെയറിനെ യഥാർത്ഥ ലോക ഭീഷണികൾക്ക് തയ്യാറാക്കി നിർത്തുകയും ചെയ്യുന്നു. ഈ ഗൈഡിൽ, നമ്മൾ ഓരോ ഘട്ടത്തിലൂടെയും കടന്നുപോകും SDLC സുരക്ഷയെ ഒരു പുനർനിർമ്മാണ സവിശേഷതയാക്കുന്നത് എങ്ങനെയെന്ന് കാണിച്ചുതരുന്നു, ഒരു പുനർവിചിന്തനമല്ല.
വിവേകം SDLC സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രവും
സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിൾ (SDLC) സോഫ്റ്റ്വെയർ രൂപകൽപ്പന ചെയ്യുന്നതിനും നിർമ്മിക്കുന്നതിനും പരീക്ഷിക്കുന്നതിനും വിന്യസിക്കുന്നതിനും ഒരു ഘടനാപരമായ സമീപനം നൽകുന്നു. എന്നിരുന്നാലും, പരമ്പരാഗത SDLC പലപ്പോഴും സുരക്ഷയെ ഒരു അനന്തരഫലമായി കണക്കാക്കുന്നു. ഇവിടെയാണ് സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം (SSDLC) വരുന്നു, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ആധുനിക സൈബർ ഭീഷണികളെ പ്രതിരോധിക്കുന്നുവെന്ന് ഉറപ്പാക്കുന്നതിന് ഓരോ ഘട്ടത്തിലും സുരക്ഷയെ സംയോജിപ്പിക്കുന്നു.
SDLC സുരക്ഷ: ഒരു സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ അടിത്തറ
അതനുസരിച്ച് നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ്, ടെക്നോളജി (എൻഐഎസ്ടി)), ആസൂത്രണം മുതൽ അറ്റകുറ്റപ്പണി വരെയുള്ള സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ എല്ലാ ഘട്ടങ്ങളിലും സുരക്ഷ സംയോജിപ്പിക്കണം. ഉൾച്ചേർക്കുന്നതിലൂടെ SDLC വികസന പ്രക്രിയയിൽ സുരക്ഷാ രീതികൾ ഉൾപ്പെടുത്തുന്നതിലൂടെ, ടീമുകൾക്ക് അപകടസാധ്യതകൾ നേരത്തേ പരിഹരിക്കാനും അപകടസാധ്യതകൾ കുറയ്ക്കാനും പിന്നീട് ചെലവേറിയ പരിഹാരങ്ങൾ ഒഴിവാക്കാനും കഴിയും.
സൈജെനി സുരക്ഷാ ഗ്ലോസറി
എന്താണ് SDLC
സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിൾ (SDLC) എന്നത് സോഫ്റ്റ്വെയർ സൃഷ്ടിക്കുന്നതിന്റെ ഘട്ടങ്ങൾ വ്യക്തമായി രൂപപ്പെടുത്തുന്ന ഒരു ഘടനാപരമായ ചട്ടക്കൂടാണ്, ശ്രദ്ധാപൂർവ്വമായ ആസൂത്രണത്തിൽ തുടങ്ങി വികസനം, വിന്യാസം, അറ്റകുറ്റപ്പണി എന്നിവയിലൂടെ കടന്നുപോകുന്നു. മാത്രമല്ല, സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിൽ, ഓരോ ഘട്ടത്തിലും നിർദ്ദിഷ്ട പ്രവർത്തനങ്ങൾ, ലക്ഷ്യങ്ങൾ, ഡെലിവറബിളുകൾ എന്നിവ ഉൾപ്പെടുന്നു. തൽഫലമായി, ആവശ്യമായ എല്ലാ കാര്യങ്ങളും നിറവേറ്റിക്കൊണ്ട് സോഫ്റ്റ്വെയർ കാര്യക്ഷമമായും ഫലപ്രദമായും വികസിപ്പിച്ചെടുക്കുന്നുവെന്ന് ഈ ഘട്ടങ്ങൾ ഉറപ്പാക്കുന്നു. standards. ഈ വ്യക്തമായ ചട്ടക്കൂട് പിന്തുടരുന്നതിലൂടെ, ടീമുകൾക്ക് പ്രവർത്തനപരവും ബിസിനസ് ആവശ്യങ്ങളുമായി പൊരുത്തപ്പെടുന്ന ഉയർന്ന നിലവാരമുള്ള സോഫ്റ്റ്വെയർ സൃഷ്ടിക്കാൻ കഴിയും.
എന്താണ് എസ്SDLC?
സെക്യുർ സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിൾ (എസ്SDLC) എന്നത് വികസന പ്രക്രിയയുടെ ഓരോ ഘട്ടത്തിലും സുരക്ഷാ രീതികളെ വ്യവസ്ഥാപിതമായി സംയോജിപ്പിക്കുന്ന ഒരു ചട്ടക്കൂടാണ്. വ്യത്യസ്തമായി SDLC, പരിശോധനയ്ക്കിടയിലോ വിന്യാസത്തിനിടയിലോ സുരക്ഷ പലപ്പോഴും വൈകിയാണ് പരിഹരിക്കപ്പെടുന്നത് - SSDLC തുടക്കം മുതൽ തന്നെ സുരക്ഷ "ഉൾക്കൊള്ളുന്നു". സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം അധിക സങ്കീർണ്ണത ചേർക്കുന്നതിനെക്കുറിച്ചല്ല; അത് മുൻകൈയെടുക്കുന്നതിനെക്കുറിച്ചാണ്. അപകടസാധ്യതകൾ നേരത്തെ തിരിച്ചറിഞ്ഞ് ലഘൂകരിക്കുന്നതിലൂടെ, എസ്SDLC അപകടസാധ്യതകൾ കുറയ്ക്കുന്നു, അവസാന ഘട്ട പരിഹാരങ്ങളുടെ ചെലവ് കുറയ്ക്കുന്നു, കൂടാതെ GDPR, HIPAA, PCI DSS പോലുള്ള നിയന്ത്രണങ്ങൾ പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. S ഉപയോഗിച്ച്SDLC, തടസ്സമില്ലാതെ പ്രവർത്തിക്കുക മാത്രമല്ല, ആധുനിക സൈബർ ഭീഷണികളെ ചെറുക്കുകയും ചെയ്യുന്ന സോഫ്റ്റ്വെയർ ഡെവലപ്പർമാർക്ക് നൽകാൻ കഴിയും.
സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിന്റെ ഘട്ടങ്ങളും അവയുടെ സുരക്ഷാ ആവശ്യകതകളും എന്തൊക്കെയാണ്?
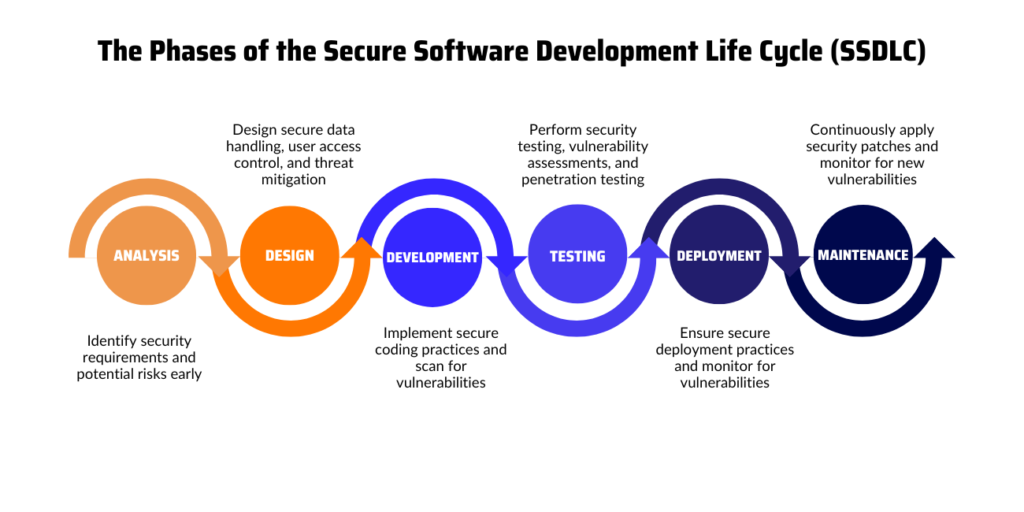
സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിന്റെ ഓരോ ഘട്ടവും (SDLC) ന് സവിശേഷമായ സുരക്ഷാ വെല്ലുവിളികളുണ്ട്. സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ ഘട്ടങ്ങൾ ഏതൊക്കെയാണെന്ന് അറിയുന്നത് നിങ്ങളെ സംയോജിപ്പിക്കാൻ സഹായിക്കുന്നു SDLC ഓരോ ഘട്ടത്തിലും സുരക്ഷ. ഒരു സുരക്ഷിത സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിൾ (എസ്) സ്വീകരിക്കുന്നതിലൂടെSDLC), നിങ്ങൾക്ക് അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും, അപകടസാധ്യതകൾ കുറയ്ക്കാനും, മികച്ച സോഫ്റ്റ്വെയർ നിർമ്മിക്കാനും കഴിയും.
സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും സുരക്ഷ എങ്ങനെ യോജിക്കുന്നുവെന്നും അത് സുഗമമാക്കാൻ സൈജെനി എങ്ങനെ സഹായിക്കുന്നുവെന്നതും ഇതാ:
1. ആസൂത്രണവും ആവശ്യകത വിശകലനവും
ഈ ഘട്ടം പ്രോജക്ടിന്റെ അടിത്തറയായി മാറുന്നു. ടീമുകൾ പ്രോജക്ടിന്റെ വ്യാപ്തി നിർവചിക്കുകയും, ആവശ്യകതകൾ ശേഖരിക്കുകയും, സാധ്യതയുള്ള അപകടസാധ്യതകൾ വിലയിരുത്തുകയും ചെയ്യുന്നു. സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ ഘട്ടങ്ങൾ ഏതൊക്കെയാണെന്ന് മനസ്സിലാക്കുന്നത് ശക്തമായ ആസൂത്രണത്തിലൂടെയും, SDLC ഈ ഘട്ടത്തിലുള്ള സുരക്ഷ പിന്നീട് അപകടസാധ്യതകൾ തടയുന്നു.
സുരക്ഷാ ഫോക്കസ്: ഭീഷണി മോഡലിംഗും സുരക്ഷാ ആവശ്യകതകൾ ശേഖരിക്കലും ഇവിടെ പ്രധാനമാണ്. പോലുള്ള ഉപകരണങ്ങൾ സൈജെനിസ് Application Security Posture Management (ASPM) സോഫ്റ്റ്വെയർ ആസ്തികൾ കണ്ടെത്തുന്നത് ഓട്ടോമേറ്റ് ചെയ്യുന്നതിലൂടെ സാധ്യതയുള്ള അപകടസാധ്യതകളെക്കുറിച്ച് പൂർണ്ണമായ ദൃശ്യപരത നൽകുന്നു. അതേസമയം, സൈജെനിസ് Software Supply Chain Security (SSCS) ഏതെങ്കിലും മൂന്നാം കക്ഷി അല്ലെങ്കിൽ ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ സുരക്ഷ പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു standardവികസനം ആരംഭിക്കുന്നതിന് മുമ്പുതന്നെ വിതരണ ശൃംഖലയിലെ അപകടസാധ്യതകൾ കുറയ്ക്കുക.
2. ഡിസൈൻ
ഡിസൈൻ ഘട്ടത്തിൽ, ടീമുകൾ സിസ്റ്റത്തിന്റെ ആർക്കിടെക്ചർ മാപ്പ് ചെയ്യുകയും സോഫ്റ്റ്വെയർ എങ്ങനെ പ്രവർത്തിക്കുമെന്ന് തീരുമാനിക്കുകയും ചെയ്യുന്നു.cisസെൻസിറ്റീവ് ഡാറ്റ സംരക്ഷിക്കൽ, ഉപയോക്തൃ ആക്സസ് നിയന്ത്രിക്കൽ, ഭീഷണികൾ ലഘൂകരിക്കൽ തുടങ്ങിയ അയോണുകൾ കേന്ദ്രബിന്ദുവാകുന്നു.
സുരക്ഷാ ഫോക്കസ്: സുരക്ഷിതമായ ആർക്കിടെക്ചർ ഡിസൈനും ഭീഷണി മോഡലുകൾ അപ്ഡേറ്റ് ചെയ്യലും. സൈജെനിയുടെ ഇൻഫ്രാസ്ട്രക്ചർ കോഡ് ആയി (IaC) സുരക്ഷ തെറ്റായ കോൺഫിഗറേഷനുകൾക്കായി ക്ലൗഡ്, സിസ്റ്റം ആർക്കിടെക്ചറുകൾ സ്കാൻ ചെയ്യുന്നു, സുരക്ഷാ പിഴവുകൾ നിങ്ങളുടെ ഡിസൈനിൽ ഉൾച്ചേർക്കുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നു. കൂടാതെ, സൈജെനിയുടെ സുരക്ഷാ രഹസ്യങ്ങൾ ഈ ഘട്ടത്തിലുടനീളം API കീകൾ, ക്രെഡൻഷ്യലുകൾ, പാസ്വേഡുകൾ എന്നിവ പോലുള്ള സെൻസിറ്റീവ് വിവരങ്ങൾ സംരക്ഷിക്കാൻ സഹായിക്കുന്നു.
3. വികസനം
ഇവിടെയാണ് യഥാർത്ഥ കോഡിംഗ് നടക്കുന്നത്, സുരക്ഷാ അപകടസാധ്യതകൾ അവതരിപ്പിക്കുന്നതിനുള്ള ഏറ്റവും ദുർബലമായ ഘട്ടങ്ങളിലൊന്നായി ഇത് മാറുന്നു. മോശമായി എഴുതിയ കോഡോ സുരക്ഷിതമല്ലാത്ത ഘടകങ്ങളോ നേരത്തെ പരിഹരിച്ചില്ലെങ്കിൽ കാര്യമായ പ്രശ്നങ്ങൾ സൃഷ്ടിച്ചേക്കാം.
സുരക്ഷാ ഫോക്കസ്: സുരക്ഷിത കോഡിംഗ് രീതികൾ, സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന (SAST), സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA). സൈജെനിസ് ASPM വികസന സമയത്ത് കോഡ് സജീവമായി നിരീക്ഷിക്കുന്നു, തത്സമയം അപകടസാധ്യതകൾ ഫ്ലാഗ് ചെയ്യുന്നു, അതുവഴി ഡെവലപ്പർമാർക്ക് പ്രശ്നങ്ങൾ ഉണ്ടാകുമ്പോൾ അവ പരിഹരിക്കാൻ കഴിയും. ഓട്ടോ-റെമെഡിയേഷൻ, സൈജെനിയുടെ ഭാഗം Open Source Security ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് അവയിലെ കേടുപാടുകൾ സ്വയമേവ പരിഹരിക്കുന്നു. അതേസമയം, തത്സമയ മാൽവെയർ കണ്ടെത്തൽ ഡിപൻഡൻസികളും മൂന്നാം കക്ഷി ലൈബ്രറികളും സംരക്ഷിക്കുന്നു, അതേസമയം രഹസ്യ സുരക്ഷ സെൻസിറ്റീവ് ഡാറ്റയൊന്നും അബദ്ധത്തിൽ കോഡ്ബേസിലേക്ക് കടക്കില്ലെന്ന് ഉറപ്പാക്കുന്നു.
4. ടെസ്റ്റിംഗ്
പരീക്ഷണ ഘട്ടത്തിൽ സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം, ടീമുകൾ പ്രവർത്തനക്ഷമത സാധൂകരിക്കുകയും കേടുപാടുകൾ പരിശോധിക്കുകയും ചെയ്യുന്നു. സമഗ്രമായ പരിശോധന ഉൽപാദനത്തിലേക്ക് സുരക്ഷാ അപകടസാധ്യതകളൊന്നും വരുത്തുന്നില്ലെന്ന് ഉറപ്പാക്കുന്നു.
സുരക്ഷാ ഫോക്കസ്: ഡൈനാമിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (DAST), പെനെട്രേഷൻ ടെസ്റ്റിംഗ്, വൾനറബിലിറ്റി സ്കാനുകൾ. ഈ ഘട്ടത്തിൽ, സൈജെനിസ് ASPM ഏറ്റവും നിർണായകമായ അപകടസാധ്യതകൾ എടുത്തുകാണിക്കുന്നതിന് ചൂഷണ മെട്രിക്കുകൾ ഉപയോഗിക്കുന്നു, ഇത് പരിഹാരങ്ങൾക്ക് കാര്യക്ഷമമായി മുൻഗണന നൽകാൻ ടീമുകളെ സഹായിക്കുന്നു. തത്സമയ മാൽവെയർ കണ്ടെത്തൽ മൂന്നാം കക്ഷി ഘടകങ്ങളിലെ ഭീഷണികൾക്കായി സ്കാൻ ചെയ്യുന്നത് തുടരുന്നു, അതേസമയം SSCS അപാകത കണ്ടെത്തൽ മറഞ്ഞിരിക്കുന്ന അപകടസാധ്യതകളെ സൂചിപ്പിക്കുന്ന അസാധാരണമായ പെരുമാറ്റം നിരീക്ഷിക്കാൻ.
5. വിന്യാസ
ഈ ഘട്ടം സോഫ്റ്റ്വെയറിനെ പ്രൊഡക്ഷൻ പരിതസ്ഥിതിയിലേക്ക് വിടുന്നു. പരിവർത്തന സമയത്ത് പുതിയ അപകടസാധ്യതകൾ ഉണ്ടാകുന്നത് ഒഴിവാക്കാൻ വിന്യാസ പ്രക്രിയ സുരക്ഷിതമാണെന്ന് ടീമുകൾ ഉറപ്പാക്കണം.
സുരക്ഷാ ഫോക്കസ്: സുരക്ഷിത കോൺഫിഗറേഷനുകൾ, വിന്യാസത്തിനു ശേഷമുള്ള ദുർബലതാ സ്കാനുകൾ, നുഴഞ്ഞുകയറ്റ പ്രതിരോധ സംവിധാനങ്ങൾ. കൂടാതെ, സൈജെനിസ് Open Source Security സ്യൂട്ട് വിന്യാസത്തിനു ശേഷവും മൂന്നാം കക്ഷി ഘടകങ്ങൾ സുരക്ഷിതമായി നിലനിൽക്കുന്നുവെന്ന് ഉറപ്പാക്കുന്നു. കൂടാതെ, ഓട്ടോ-റെമെഡിയേഷൻ മാനുവൽ ഇടപെടലില്ലാതെ തത്സമയ പരിതസ്ഥിതികളിലെ ദുർബലതകൾ പരിഹരിക്കുന്നു. അതേസമയം, SSCS നിങ്ങളുടെ ഉൽപ്പാദന അന്തരീക്ഷം സുരക്ഷിതമായി നിലനിർത്തിക്കൊണ്ട്, പുതിയ ഭീഷണികൾക്കായി നിരന്തരം സ്കാൻ ചെയ്യുന്നു.
6. പരിപാലനം
വിന്യാസത്തിനു ശേഷവും ജോലി അവസാനിക്കുന്നില്ല. തുടർച്ചയായ അറ്റകുറ്റപ്പണികൾ പുതിയ ദുർബലതകൾ പരിഹരിക്കുന്നു, പാച്ചുകൾ പ്രയോഗിക്കുന്നു, കൂടാതെ വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികളിൽ നിന്ന് സിസ്റ്റം സുരക്ഷിതമായി തുടരുന്നുവെന്ന് ഉറപ്പാക്കുന്നു.
സുരക്ഷാ ഫോക്കസ്: ദുർബലതാ മാനേജ്മെന്റ്, പാച്ച് മാനേജ്മെന്റ്, തുടർച്ചയായ നിരീക്ഷണം. സൈജെനിസ് ASPM ഉയർന്നുവരുന്ന പ്രശ്നങ്ങൾ വേഗത്തിൽ കണ്ടെത്തുന്നതിനും പരിഹരിക്കുന്നതിനും തത്സമയ സുരക്ഷാ നിരീക്ഷണം നൽകുന്നു. ഇവയുമായി സംയോജിപ്പിച്ചിരിക്കുന്നു തത്സമയ മാൽവെയർ കണ്ടെത്തൽ, മൂന്നാം കക്ഷി ഘടകങ്ങളിലെ പുതിയ അപകടസാധ്യതകളിൽ നിന്ന് നിങ്ങളുടെ സോഫ്റ്റ്വെയറിനെ സംരക്ഷിക്കാൻ Xygeni സഹായിക്കുന്നു, ഇത് ദീർഘകാല സുരക്ഷ ഉറപ്പാക്കുന്നു.
സുരക്ഷിതമായ ഒരു സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിന്റെ പ്രയോജനങ്ങൾ
സുരക്ഷിതമായ ഒരു സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം സ്വീകരിക്കൽ (എസ്SDLC) എന്നത് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സുരക്ഷിതമാക്കുക മാത്രമല്ല—ഇത് മികച്ച രീതിയിൽ പ്രവർത്തിക്കുകയും മികച്ച ആപ്ലിക്കേഷനുകൾ നിർമ്മിക്കുകയും ചെയ്യുക എന്നതാണ്. സംയോജിപ്പിക്കുന്നതിലൂടെ SDLC വികസനത്തിന്റെ ഓരോ ഘട്ടത്തിലും സുരക്ഷാ രീതികൾ ഉപയോഗിക്കുമ്പോൾ, ടീമുകൾക്ക് നിരവധി നേട്ടങ്ങൾ ലഭിക്കും:
- അപകടസാധ്യതകൾ കുറയ്ക്കുക: സുരക്ഷാ പ്രശ്നങ്ങൾ നേരത്തേ കണ്ടെത്തുന്നത് ഉൽപ്പാദനത്തിൽ എത്തുന്ന വലിയ അപകടസാധ്യതകൾ തടയാൻ സഹായിക്കും.
- കുറഞ്ഞ ചെലവ്: റിലീസിന് ശേഷം പാച്ച് ചെയ്യുന്നതിനേക്കാൾ വളരെ വിലകുറഞ്ഞതാണ് വികസന സമയത്ത് ദുർബലതകൾ പരിഹരിക്കുന്നത്.
- സുരക്ഷാ നിലപാട് മെച്ചപ്പെടുത്തുക: SSDLC നിങ്ങളുടെ സോഫ്റ്റ്വെയറിൽ പ്രതിരോധശേഷി വളർത്തുന്നു, വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികൾക്ക് അതിനെ തയ്യാറാക്കുന്നു.
- അനുസരണം കൈവരിക്കുക: സുരക്ഷാ ഉദ്യോഗസ്ഥരെ കാണുക standardഅവസാന നിമിഷം ബുദ്ധിമുട്ടുകളില്ലാതെ GDPR, HIPAA, PCI DSS എന്നിവ പോലുള്ളവ.
സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം എങ്ങനെ (എസ്SDLC) സോഫ്റ്റ്വെയർ സുരക്ഷയെ പരിവർത്തനം ചെയ്യുന്നു
സുരക്ഷിതവും വിശ്വസനീയവുമായ സോഫ്റ്റ്വെയർ സൃഷ്ടിക്കുന്നതിനുള്ള ആദ്യപടിയാണ് സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രത്തിന്റെ ഘട്ടങ്ങൾ ഏതൊക്കെയാണെന്ന് മനസ്സിലാക്കുക എന്നത്. നിങ്ങൾ ഒരു സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം സ്വീകരിക്കുമ്പോൾ (SSDLC), നിങ്ങളുടെ വികസന പ്രക്രിയയുടെ ഒരു പ്രധാന ഭാഗമാണ് സുരക്ഷ. ആസൂത്രണവും രൂപകൽപ്പനയും മുതൽ അറ്റകുറ്റപ്പണി വരെ, ചേർക്കുന്നു SDLC ഓരോ ഘട്ടത്തിലും സുരക്ഷ ഉറപ്പാക്കുന്നത് നിങ്ങളുടെ ടീമിനെ അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും ചെലവ് കുറയ്ക്കാനും വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികളിൽ നിന്ന് മുന്നിൽ നിൽക്കാനും സഹായിക്കുന്നു.
സൈജെനി എസ് ഉണ്ടാക്കുന്നുSDLC ദത്തെടുക്കൽ നേരായ. Application Security Posture Management (ASPM) നിങ്ങൾക്ക് അപകടസാധ്യതകളെക്കുറിച്ചുള്ള തത്സമയ ഉൾക്കാഴ്ചകൾ നൽകുന്നതിനാൽ നിങ്ങളുടെ ടീമിന് പ്രശ്നങ്ങൾ വേഗത്തിൽ പരിഹരിക്കാൻ കഴിയും. Software Supply Chain Security (SSCS) മൂന്നാം കക്ഷി, ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളെ സുരക്ഷിതമായി സൂക്ഷിക്കുന്നു. ഓട്ടോ-റെമഡിയേഷൻ ഉപയോഗിച്ച്, നിങ്ങൾ അപകടസാധ്യതകൾ തൽക്ഷണം പരിഹരിക്കുകയും മികച്ച സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നതിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുകയും ചെയ്യുന്നു.
അടുത്ത ഘട്ടം സ്വീകരിക്കുക
ശ്രദ്ധ കേന്ദ്രീകരിച്ചുകൊണ്ട് SDLC സുരക്ഷയും ഒരു S ലേക്ക് മാറ്റലുംSDLC സമീപിക്കുമ്പോൾ, നിങ്ങളുടെ ടീം പ്രവർത്തിക്കുക മാത്രമല്ല, ആധുനിക ഭീഷണികളിൽ നിന്ന് സുരക്ഷിതമായി തുടരുകയും ചെയ്യുന്ന സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നു. ഓരോ ഘട്ടത്തിലും സുരക്ഷ ഉൾച്ചേർക്കുന്നത് പാലിക്കൽ എളുപ്പമാക്കുകയും പിന്നീട് ചെലവേറിയ പരിഹാരങ്ങൾ കുറയ്ക്കുകയും ചെയ്യുന്നു. നിങ്ങളുടെ പ്രക്രിയ സമനിലയിലാക്കാൻ തയ്യാറാണോ? നിങ്ങളുടെ ഓരോ ഘട്ടവും സുരക്ഷിതമാക്കാൻ Xygeni എങ്ങനെ സഹായിക്കുമെന്ന് കാണുക സോഫ്റ്റ്വെയർ വികസന ജീവിത ചക്രം വികസനം കൂടുതൽ സുരക്ഷിതവും കാര്യക്ഷമവുമാക്കുക.

