






സോഫ്റ്റ്വെയർ സുരക്ഷ ശക്തിപ്പെടുത്തുന്നതിൽ പ്രാധാന്യം നേടുന്ന ഒരു നിർണായക ഉപകരണമാണ് സോഫ്റ്റ്വെയർ മെറ്റീരിയൽ ബിൽ അല്ലെങ്കിൽ SBOM. അതേസമയം SBOMസോഫ്റ്റ്വെയർ ഡെവലപ്പർമാർ വളരെക്കാലമായി ഉപയോഗിച്ചുവരുന്നു, എന്നാൽ അവയുടെ പ്രാധാന്യം സമീപകാലത്ത് നിഷേധിക്കാനാവാത്തവിധം വർദ്ധിച്ചു, പ്രത്യേകിച്ച് രാജ്യത്തിന്റെ സൈബർ സുരക്ഷ മെച്ചപ്പെടുത്തുന്നതിനുള്ള എക്സിക്യൂട്ടീവ് ഉത്തരവ്. എന്നാൽ എന്താണ് ഒരു SBOM, സോഫ്റ്റ്വെയർ സുരക്ഷയുടെ മേഖലയിൽ ഇത് ഇത്ര പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്? നമുക്ക് നിഗൂഢതകളുടെ ചുരുളഴിക്കുകയും അവയുടെ പ്രാധാന്യം പര്യവേക്ഷണം ചെയ്യുകയും ചെയ്യാം.
ഉള്ളടക്ക പട്ടിക
എന്താണ് ഒരു SBOM?
എന്താണെന്ന് അറിയാമോ? SBOM? NTIA വാചാലമായി പറയുന്നതുപോലെ, ” ഒരു SBOM ഒരു നെസ്റ്റഡ് ഇൻവെന്ററി ആണ്, സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ നിർമ്മിക്കുന്ന ചേരുവകളുടെ ഒരു ലിസ്റ്റ്. " ഒരു പാചകക്കുറിപ്പിനുള്ള ചേരുവകളുടെ പട്ടികയായി ഇതിനെ കരുതുക. ഒരു വിഭവം ഉണ്ടാക്കാൻ ആവശ്യമായ എല്ലാ ചേരുവകളും ഒരു പാചകക്കുറിപ്പിൽ പട്ടികപ്പെടുത്തുന്നതുപോലെ, ഒരു SBOM ഒരു സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനെ രൂപപ്പെടുത്തുന്ന എല്ലാ ഘടകങ്ങളെയും ആശ്രിതത്വങ്ങളെയും ഇത് പട്ടികപ്പെടുത്തുന്നു. ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ, മൂന്നാം കക്ഷി ഘടകങ്ങൾ എന്നിവ മുതൽ പ്രൊപ്രൈറ്ററി കോഡും ലൈസൻസുകളും വരെ ഇതിൽ ഉൾപ്പെടുന്നു.
SBOM ഒരു സോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷന്റെ നിർമ്മാണ ബ്ലോക്കുകളുടെ സമഗ്രമായ ഒരു കാഴ്ച സുരക്ഷ നൽകുന്നു, ഇത് ഓരോ ഘടകവുമായും ബന്ധപ്പെട്ട സാധ്യതയുള്ള സുരക്ഷാ അപകടസാധ്യതകൾ മനസ്സിലാക്കാനും കൈകാര്യം ചെയ്യാനും സ്ഥാപനങ്ങളെ അനുവദിക്കുന്നു. ഈ ദൃശ്യപരത അപകടസാധ്യതകൾ വിലയിരുത്തുന്നതിനും, അപ്ഡേറ്റുകൾ ട്രാക്ക് ചെയ്യുന്നതിനും, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ബലഹീനതയുടെ സാധ്യതയുള്ള പോയിന്റുകൾ തിരിച്ചറിയുന്നതിനും സഹായിക്കുന്നു.
പ്രധാന ഇവന്റുകൾ ഡ്രൈവിംഗ് SBOM ദത്ത്
ദത്തെടുക്കൽ SBOM നിരവധി പ്രധാന സംഭവവികാസങ്ങളും സംഭവവികാസങ്ങളും മൂലം സമീപ വർഷങ്ങളിൽ സുരക്ഷ ഗണ്യമായി വർദ്ധിച്ചു.
- രാജ്യത്തിന്റെ സൈബർ സുരക്ഷ മെച്ചപ്പെടുത്തുന്നതിനുള്ള എക്സിക്യൂട്ടീവ് ഉത്തരവ് (EO 14028): 2021 മെയ് മാസത്തിൽ, വൈറ്റ് ഹൗസ് EO 14028 പുറപ്പെടുവിച്ചു, ഇത് ഉപയോഗം നിർബന്ധമാക്കുന്നു SBOMഫെഡറൽ ഗവൺമെന്റിലെ ചില നിർണായക സോഫ്റ്റ്വെയർ സിസ്റ്റങ്ങൾക്കായുള്ളതാണ് ഇത്, കൂടാതെ സ്വകാര്യ മേഖലയിലുടനീളം അവ സ്വീകരിക്കുന്നതിനെ പ്രോത്സാഹിപ്പിക്കുകയും ചെയ്യുന്നു.
- നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി) സൈബർ സുരക്ഷാ ഫ്രെയിംവർക്ക് അപ്ഡേറ്റ്: 2022-ൽ, NIST അതിന്റെ സൈബർ സുരക്ഷാ ചട്ടക്കൂട് അപ്ഡേറ്റ് ചെയ്തു, അത് മെച്ചപ്പെടുത്തുന്നതിനുള്ള ഒരു പ്രധാന നിയന്ത്രണമായി അവയെ ഉൾപ്പെടുത്തി software supply chain security.
- അന്താരാഷ്ട്ര സംഘടന Standardഐഎസ്ഒ (ഐഎസ്ഒ) Standardഅംഗീകാരം: 2023 ൽ, ISO/IEC 5280:2023 പ്രസിദ്ധീകരിച്ചത് ISO ആണ്. standard വേണ്ടി SBOMs, നൽകുന്നത് standardഡാറ്റ സൃഷ്ടിക്കുന്നതിനും കൈകാര്യം ചെയ്യുന്നതിനും കൈമാറ്റം ചെയ്യുന്നതിനുമുള്ള ഒരു വികസിത സമീപനം.
എന്ത് വിവരമാണ് ഒരു ചെയ്യുന്നത് SBOM അടങ്ങിയിട്ടുണ്ട്?
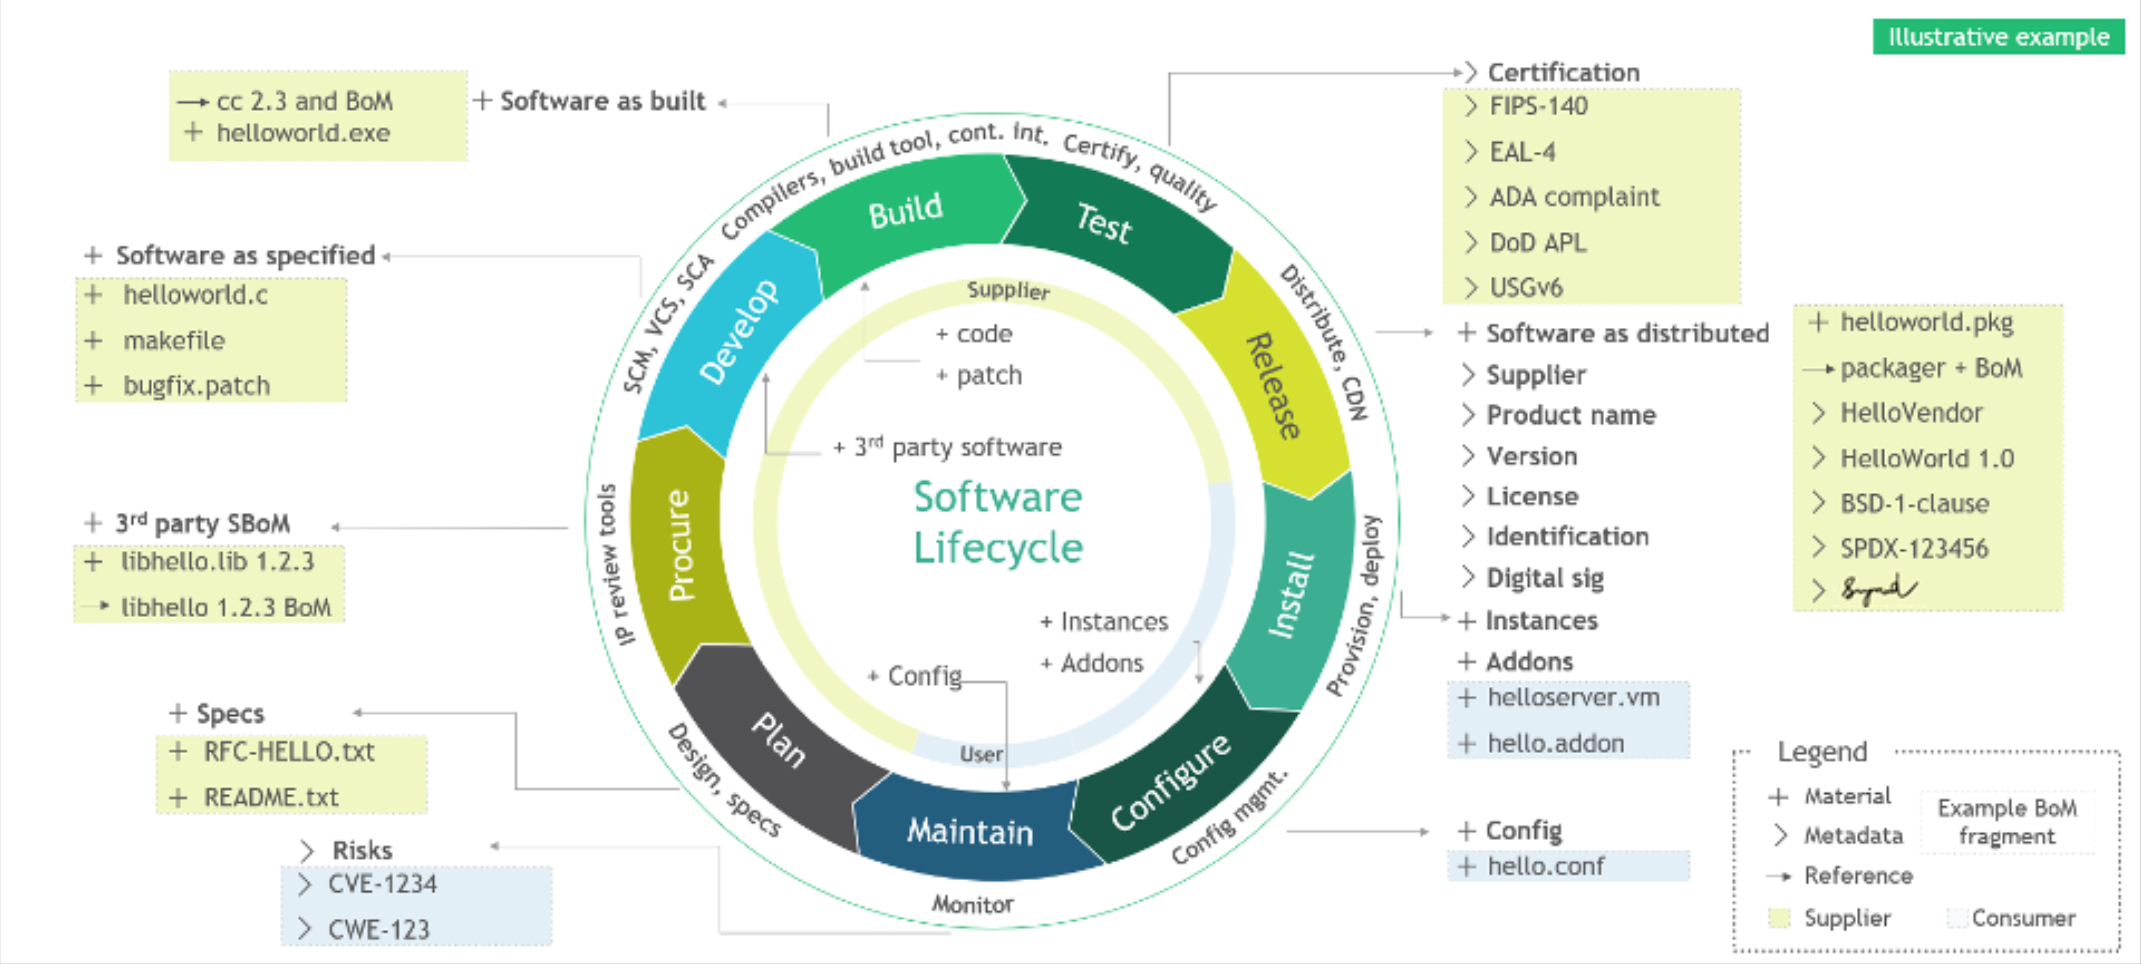
SBOMകൾ വിവിധ ഫോർമാറ്റുകളിൽ ലഭ്യമാണ്, ഓരോന്നിനും അതിന്റേതായ ഗുണങ്ങളും ദോഷങ്ങളുമുണ്ട്. SPDX ഉം CycloneDX ഉം ഏറ്റവും കൂടുതൽ ഉപയോഗിക്കപ്പെടുന്നവയാണ്. SBOM ഫോർമാറ്റുകൾ.
ഇത് സാധാരണയായി ഇനിപ്പറയുന്ന നിർണായക ഘടകങ്ങൾ ഉൾക്കൊള്ളുന്നു:
- സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ: ലൈബ്രറികൾ, ഫ്രെയിംവർക്കുകൾ, ബൈനറികൾ എന്നിവയുൾപ്പെടെ ഉൽപ്പന്നത്തിൽ ഉപയോഗിക്കുന്ന എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും വിശദമായ ലിസ്റ്റ്.
- പതിപ്പ് നമ്പറുകൾ: ഓരോ സോഫ്റ്റ്വെയർ ഘടകത്തിനും പ്രത്യേക പതിപ്പ് ഐഡന്റിഫയറുകൾ, കണ്ടെത്തൽ സാധ്യമാക്കുകയും സാധ്യതയുള്ള ദുർബലതകൾ തിരിച്ചറിയുകയും ചെയ്യുന്നു.
- ആശ്രയിച്ചിരിക്കുന്നു: സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ തമ്മിലുള്ള ബന്ധങ്ങളുടെ ഒരു ഭൂപടം, അവ എങ്ങനെ പരസ്പരം ഇടപഴകുന്നുവെന്നും ആശ്രയിക്കുന്നുവെന്നും കാണിക്കുന്നു.
- മെറ്റാഡാറ്റ: ഓരോ സോഫ്റ്റ്വെയർ ഘടകവുമായും ബന്ധപ്പെട്ട അധിക വിവരങ്ങൾ, ഉദാഹരണത്തിന് ലൈസൻസിംഗ്, വെണ്ടർ വിശദാംശങ്ങൾ, പകർപ്പവകാശ വിവരങ്ങൾ.
- സുരക്ഷാ കേടുപാടുകൾ: ലഭ്യമാണെങ്കിൽ, സോഫ്റ്റ്വെയർ ഘടകങ്ങളുമായി ബന്ധപ്പെട്ട അറിയപ്പെടുന്ന അപകടസാധ്യതകളെക്കുറിച്ചുള്ള വിവരങ്ങൾ.
സൈക്ലോൺഡിഎക്സിന്റെ ഉദാഹരണം SBOM JSON ഫോർമാറ്റിൽ
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.3",
"serialNumber": "urn:uuid:6a77d60f-8711-4fb2-ba57-80a8a4a6d2a1",
,
  "version": 1,
  "metadata": {
    "timestamp": "2023-10-30T12:30:00Z",
    "tools": [
      {
        "vendor": "Xygeni.io",
        "name": "SBOM Generator",
        "version": "1.0"
      }
    ]
  },
  "components": [
    {
      "type": "library",
      "name": "nacl-library",
      "version": "1.0.0",
      "group": "com.example.security",
      "licenses": [
        {
          "id": "Apache-2.0",
          "name": "Apache License 2.0",
          "url": "https://opensource.org/licenses/Apache-2.0"
        }
      ]
    },
    {
      "type": "application",
      "name": "secure-app",
      "version": "2.5.1",
      "group": "com.example.apps",
      "licenses": [
        {
          "id": "MIT",
          "name": "MIT License",
          "url": "https://opensource.org/licenses/MIT"
        }
      ],
      "components": [
        {
          "type": "framework",
          "name": "Spring Boot",
          "version": "2.6.0",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        },
        {
          "type": "library",
          "name": "log4j",
          "version": "2.14.1",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        }
      ]
    }
  ]
}
എന്തുകൊണ്ട് SBOM സോഫ്റ്റ്വെയർ സുരക്ഷയിൽ സുരക്ഷ പ്രധാനമാണ്
മെച്ചപ്പെട്ട ദുർബലതാ തിരിച്ചറിയലും പരിഹാരവും
SBOMസോഫ്റ്റ്വെയർ ആപ്ലിക്കേഷനുകളിലെ സുരക്ഷാ കേടുപാടുകൾ തിരിച്ചറിയുന്നതിലും പരിഹരിക്കുന്നതിലും എസ്ഇകൾ നിർണായക പങ്ക് വഹിക്കുന്നു. എല്ലാ സോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെയും അവയുടെ ആശ്രിതത്വങ്ങളുടെയും സമഗ്രമായ ഒരു ഇൻവെന്ററി നൽകുന്നതിലൂടെ, അവ സ്ഥാപനങ്ങളെ ഇനിപ്പറയുന്നവ ചെയ്യാൻ പ്രാപ്തമാക്കുന്നു:
- ഘടകങ്ങളുടെ ഉറവിടം ട്രാക്ക് ചെയ്യുക: SBOMസോഫ്റ്റ്വെയർ ഘടകങ്ങളുടെ ഉത്ഭവം വെളിപ്പെടുത്തുന്നു, ഇത് ദുർബലത വെളിപ്പെടുത്തലുകൾക്കും പാച്ചുകൾക്കുമായി യഥാർത്ഥ സോഴ്സ് കോഡിലേക്കോ പാക്കേജിലേക്കോ തിരികെ പോകാൻ ഓർഗനൈസേഷനുകളെ അനുവദിക്കുന്നു.
- അറിയപ്പെടുന്ന ദുർബലതകൾ തിരിച്ചറിയുക: SBOMനിർദ്ദിഷ്ട ഘടകങ്ങളുമായി ബന്ധപ്പെട്ട അറിയപ്പെടുന്ന അപകടസാധ്യതകൾ തിരിച്ചറിയുന്നതിന്, ദുർബലതാ ഡാറ്റാബേസുകൾക്കെതിരെ സ്കാൻ ചെയ്യാൻ കഴിയും. ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യപ്പെടുന്നതിന് മുമ്പ് നിർണായകമായ അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിന് മുൻഗണന നൽകാൻ ഈ മുൻകരുതൽ സമീപനം സ്ഥാപനങ്ങളെ സഹായിക്കുന്നു.
- യാന്ത്രിക ദുർബലതാ സ്കാനിംഗ്: SBOMദുർബലതാ സ്കാനിംഗ് പ്രക്രിയകൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിന് s ഉപയോഗിക്കാം, ഇത് ഡെവലപ്പർമാർക്കും സുരക്ഷാ ടീമുകൾക്കും സമയവും പരിശ്രമവും ലാഭിക്കുന്നു. ഈ ഓട്ടോമേഷന് ദുർബലതാ മാനേജ്മെന്റ് ശ്രമങ്ങളുടെ കാര്യക്ഷമത ഗണ്യമായി മെച്ചപ്പെടുത്താൻ കഴിയും.
സുരക്ഷയുമായി മെച്ചപ്പെട്ട അനുസരണം Standards
ദത്തെടുക്കൽ SBOM സോഫ്റ്റ്വെയർ സുരക്ഷാ മാനദണ്ഡങ്ങൾ പാലിക്കുന്നുണ്ടെന്ന് തെളിയിക്കുന്നതിന് സ്ഥാപനങ്ങൾക്ക് സുരക്ഷ കൂടുതൽ പ്രധാനമായിക്കൊണ്ടിരിക്കുകയാണ്. standardകളും നിയന്ത്രണങ്ങളും. നിരവധി വ്യവസായ സ്ഥാപനങ്ങളും സർക്കാർ ഏജൻസികളും ഇവയുടെ ഉപയോഗം നിർബന്ധമാക്കിയിട്ടുണ്ട് SBOMs, ഉൾപ്പെടെ:
- യുഎസ് പ്രതിരോധ വകുപ്പ് (DoD): ഉപയോഗം നിർബന്ധമാക്കുന്നു SBOMഡിഒഡി വികസിപ്പിച്ചതോ ഉപയോഗിക്കുന്നതോ ആയ എല്ലാ സോഫ്റ്റ്വെയറുകൾക്കും ബാധകമാണ്.
- ദേശീയ സുരക്ഷാ ഏജൻസി (NSA): മെച്ചപ്പെടുത്താൻ ഇത് ഉപയോഗിക്കാൻ ശുപാർശ ചെയ്യുന്നു software supply chain security.
- നാഷണൽ ടെലികമ്മ്യൂണിക്കേഷൻസ് ആൻഡ് ഇൻഫർമേഷൻ അഡ്മിനിസ്ട്രേഷൻ (NTIA)): വികസനവും ദത്തെടുക്കലും പ്രോത്സാഹിപ്പിക്കുന്നു SBOM standardമാർഗ്ഗനിർദ്ദേശങ്ങളും.
- ദി OpenSSF വർക്കിംഗ് ഗ്രൂപ്പ്: പ്രോത്സാഹിപ്പിക്കുന്ന ഒരു സമൂഹം നയിക്കുന്ന സംരംഭം standardഅംഗീകാരവും ദത്തെടുക്കലും SBOMs.
ഈ ഉത്തരവുകൾ പാലിക്കുന്നതിലൂടെ, സംഘടനകൾക്ക് അവയുടെ പ്രകടനം പ്രകടിപ്പിക്കാൻ കഴിയും commitസൈബർ സുരക്ഷയെ പരിപാലിക്കുകയും സാധ്യമായ പിഴകളിൽ നിന്നും ശിക്ഷകളിൽ നിന്നും സ്വയം പരിരക്ഷിക്കുകയും ചെയ്യുക.
മെച്ചപ്പെടുത്തിയ സുതാര്യതയും കണ്ടെത്തലും
സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം സുതാര്യതയും കണ്ടെത്തലും അവർ പ്രോത്സാഹിപ്പിക്കുന്നു. സോഫ്റ്റ്വെയറിന്റെ ഘടകങ്ങളെയും അവയുടെ ഉത്ഭവത്തെയും കുറിച്ച് വ്യക്തവും സമഗ്രവുമായ ഒരു വീക്ഷണം നൽകുന്നതിലൂടെ, SBOMകൾക്ക് ഇവയിൽ സഹായിക്കാനാകും:
- തിരിച്ചറിയുകയും ഒപ്പം വിതരണ ശൃംഖലയിലെ ആക്രമണങ്ങൾ ലഘൂകരിക്കുക: SBOMഅപകടത്തിൽപ്പെട്ട ഘടകങ്ങളിലൂടെയോ വിതരണക്കാരിലൂടെയോ ഉണ്ടാകുന്ന സാധ്യതയുള്ള അപകടസാധ്യതകൾ തിരിച്ചറിയാൻ s ഉപയോഗിക്കാം. വിതരണ ശൃംഖല ആക്രമണങ്ങളിൽ നിന്ന് പരിരക്ഷിക്കുന്നതിന് തിരുത്തൽ നടപടികൾ സ്വീകരിക്കാൻ ഈ വിവരങ്ങൾ ഉപയോഗിക്കാം.
- പങ്കാളികൾ തമ്മിലുള്ള സഹകരണം മെച്ചപ്പെടുത്തുക: SBOMസോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം ഡെവലപ്പർമാർ, സുരക്ഷാ ടീമുകൾ, മറ്റ് പങ്കാളികൾ എന്നിവർ തമ്മിലുള്ള സഹകരണം സുഗമമാക്കാൻ ഉപയോക്താക്കൾക്ക് കഴിയും. ഇതിൽ ഉൾപ്പെട്ടിരിക്കുന്ന എല്ലാവർക്കും സോഫ്റ്റ്വെയറിന്റെ ഘടനയെയും സുരക്ഷാ നിലയെയും കുറിച്ച് വ്യക്തമായ ധാരണയുണ്ടെന്ന് ഉറപ്പാക്കാൻ ഇത് സഹായിക്കും.
ഫലപ്രദമായ അപകട പ്രതികരണം
സുരക്ഷാ ബലഹീനതകളിൽ നിന്നുള്ള താഴ്ന്ന നിലയിലുള്ള ആഘാതങ്ങളുടെ അപകടസാധ്യത കുറയ്ക്കാൻ അവയ്ക്ക് സഹായിക്കാനാകും:
- നേരത്തെയുള്ള തിരിച്ചറിയലും പരിഹാരവും: SBOMഉൽപ്പാദന പരിതസ്ഥിതികളിലേക്ക് വിന്യസിക്കുന്നതിനുമുമ്പ്, വികസന പ്രക്രിയയുടെ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ ദുർബലതകൾ തിരിച്ചറിയാനും പരിഹരിക്കാനും സ്ഥാപനങ്ങളെ കൾ പ്രാപ്തമാക്കുന്നു. ഡാറ്റാ ലംഘനങ്ങൾ, തടസ്സങ്ങൾ എന്നിവ പോലുള്ള താഴ്ന്ന നിലയിലുള്ള പ്രത്യാഘാതങ്ങൾ ഇത് തടയാൻ കഴിയും.
- പരിഹാരത്തിനുള്ള കുറഞ്ഞ സമയം: SBOMബാധിത ഘടകങ്ങളെയും അവയുടെ ആശ്രിതത്വങ്ങളെയും കുറിച്ച് ഡെവലപ്പർമാർക്ക് വ്യക്തമായ ധാരണ നൽകുന്നതിലൂടെ, പാച്ചിംഗ് പ്രക്രിയ വേഗത്തിലാക്കാൻ ഉപയോക്താക്കൾക്ക് കഴിയും. ഇത് പാച്ചുകൾ തിരിച്ചറിയാനും പ്രയോഗിക്കാനും എടുക്കുന്ന സമയം കുറയ്ക്കും, ആക്രമണകാരികൾക്ക് ദുർബലതകൾ ചൂഷണം ചെയ്യാനുള്ള അവസരത്തിന്റെ ജാലകം കുറയ്ക്കും.
ഉയർന്നുവരുന്ന പ്രവണതകൾ SBOM സുരക്ഷാ ദത്തെടുക്കൽ
ദത്തെടുക്കൽ പോലെ SBOMവളർച്ച തുടരുന്നതിനിടയിൽ, ഉയർന്നുവരുന്ന നിരവധി പ്രവണതകൾ ഭൂപ്രകൃതിയെ രൂപപ്പെടുത്തുന്നു:
- Standardപ്രവർത്തനക്ഷമതയും പരസ്പര പ്രവർത്തനക്ഷമതയും: ദി standardCycloneDX പോലുള്ള ഫോർമാറ്റുകളുടെ പുനർനിർമ്മാണം വ്യത്യസ്ത ഉപകരണങ്ങളും പ്ലാറ്റ്ഫോമുകളും തമ്മിലുള്ള പരസ്പര പ്രവർത്തനക്ഷമതയെ പ്രോത്സാഹിപ്പിക്കുന്നു.
- DevOps-മായി സംയോജിപ്പിക്കൽ കൂടാതെ CI/CD Pipelines: SBOMകൾ DevOps-ലേക്ക് സംയോജിപ്പിക്കുന്നു കൂടാതെ CI/CD pipelineഡാറ്റയുടെ ഉത്പാദനം, മാനേജ്മെന്റ്, വിതരണം എന്നിവ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിനുള്ള s.
- ക്ലൗഡ് അടിസ്ഥാനമാക്കിയുള്ളത് SBOM സൊലൂഷൻസ്: ക്ലൗഡ് അടിസ്ഥാനമാക്കിയുള്ളത് SBOM സ്ഥാപനങ്ങൾക്ക് അവരുടെ ഡാറ്റ കൈകാര്യം ചെയ്യുന്നതിനായി വിപുലീകരിക്കാവുന്നതും സുരക്ഷിതവുമായ ഒരു പ്ലാറ്റ്ഫോം നൽകിക്കൊണ്ട്, പരിഹാരങ്ങൾ ഉയർന്നുവരുന്നു.
- വർദ്ധിച്ച സഹകരണവും സമൂഹ നിർമ്മാണവും: ദി SBOM സമൂഹം വളരുകയാണ്, പ്രോത്സാഹിപ്പിക്കുന്നതിനുള്ള സംരംഭങ്ങളിൽ സംഘടനകളും വ്യക്തികളും സഹകരിക്കുന്നു SBOM സുരക്ഷാ ദത്തെടുക്കലും വികസനവും.
എനിക്ക് എങ്ങനെ ഒരു ലഭിക്കും SBOM എന്റെ സോഫ്റ്റ്വെയർ സുരക്ഷ മെച്ചപ്പെടുത്തണോ?
ഇപ്പോൾ നിങ്ങൾക്കറിയാം എന്താണ് ഒരു SBOM ഒരു സൃഷ്ടിക്കുന്നതും പരിപാലിക്കുന്നതും നിങ്ങൾ മനസ്സിലാക്കുന്നു SBOM വലുതും സങ്കീർണ്ണവുമായ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുള്ള സ്ഥാപനങ്ങൾക്ക്, പ്രത്യേകിച്ച് സുരക്ഷ ഒരു സങ്കീർണ്ണമായ കാര്യമാണ്. സൈജെനിയുടെ പ്ലാറ്റ്ഫോം യാന്ത്രികമായി സൃഷ്ടിക്കാൻ കഴിയും SBOMവ്യാപകമായി ഉപയോഗിക്കുന്ന SPDX, CycloneDX ഫോർമാറ്റുകളിലെ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ശേഖരണങ്ങൾക്കായുള്ളതാണ്. ഇത് യുഎസ് ഗവൺമെന്റ് നിയന്ത്രണങ്ങളും വ്യവസായവും പാലിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. standardസൈബർ സെക്യൂരിറ്റി ആൻഡ് ഇൻഫ്രാസ്ട്രക്ചർ സെക്യൂരിറ്റി ഏജൻസി പോലുള്ളവ (CISഎ) യുടെ ആവശ്യകതകൾ.
സോഫ്റ്റ്വെയർ സുരക്ഷയിൽ വിപ്ലവം സൃഷ്ടിക്കുകയും ഡിജിറ്റൽ സമഗ്രത ഉറപ്പാക്കുകയും ചെയ്യുന്നു
SBOM ഡിജിറ്റൽ ലോകത്തെ പരിവർത്തനാത്മക ശക്തിയാണ്, വിപ്ലവം സൃഷ്ടിക്കുന്നു software supply chain security ആധുനിക സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയുടെ സങ്കീർണതകളിൽ ആത്മവിശ്വാസത്തോടെ സഞ്ചരിക്കാൻ സ്ഥാപനങ്ങളെ ശാക്തീകരിക്കുകയും ചെയ്യുന്നു. സുതാര്യത വർദ്ധിപ്പിക്കാനും, സമഗ്രത സംരക്ഷിക്കാനും, അനുസരണം കാര്യക്ഷമമാക്കാനുമുള്ള അവയുടെ കഴിവ്, ലോകമെമ്പാടുമുള്ള സുരക്ഷാ ടീമുകൾക്ക് അവയെ ഒരു അത്യാവശ്യ ഉപകരണമാക്കി മാറ്റുന്നു.
ആലിംഗനം ചെയ്യുന്നു SBOM സോഫ്റ്റ്വെയർ സുരക്ഷാ രീതികൾ മെച്ചപ്പെടുത്താൻ ലക്ഷ്യമിടുന്ന ഏതൊരു സ്ഥാപനത്തിനും സുരക്ഷ അത്യാവശ്യമാണ്. എന്താണ് ഒരു SBOM വിതരണ ശൃംഖലയിലെ ദൃശ്യപരത വർദ്ധിപ്പിക്കുകയും, സുരക്ഷാ ടീമുകളെ അപകടസാധ്യതകൾ കൈകാര്യം ചെയ്യാനും ഫലപ്രദമായി പാലിക്കൽ ഉറപ്പാക്കാനും സഹായിക്കുകയും ചെയ്യുന്നു.
As SBOM സോഫ്റ്റ്വെയർ ദത്തെടുക്കൽ വളർന്നുകൊണ്ടിരിക്കുന്നു, സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയെ സംരക്ഷിക്കുന്നതിൽ അതിന്റെ നിർണായക പങ്ക് കൂടുതൽ വ്യക്തമാവുന്നു. SBOMഉപയോക്താക്കൾ ദുർബലതകൾ കൈകാര്യം ചെയ്യുക മാത്രമല്ല; അവർ സോഫ്റ്റ്വെയർ സുരക്ഷയുടെ ഭാവിയിൽ നിക്ഷേപം നടത്തുകയും അവരുടെ ഡിജിറ്റൽ ഇൻഫ്രാസ്ട്രക്ചറിന്റെ അചഞ്ചലമായ സമഗ്രതയും പ്രതിരോധശേഷിയും ഉറപ്പാക്കുകയും ചെയ്യുന്നു. SBOMഎസ് വെറുമൊരു ഉപകരണമല്ല; ഹൈപ്പർകണക്റ്റഡ്, ഡാറ്റാധിഷ്ഠിത ലോകത്ത് അഭിവൃദ്ധി പ്രാപിക്കാൻ ആഗ്രഹിക്കുന്ന സ്ഥാപനങ്ങൾക്ക് അവ ഒരു തന്ത്രപരമായ അനിവാര്യതയാണ്.

