






എല്ലാ ആഴ്ചയും, ഞങ്ങളുടെ മാൽവെയർ കണ്ടെത്തൽ സംവിധാനങ്ങൾ npm, PyPI പോലുള്ള പൊതു രജിസ്ട്രികളിലുടനീളം ആയിരക്കണക്കിന് പുതിയതും അപ്ഡേറ്റ് ചെയ്തതുമായ പാക്കേജുകൾ സ്കാൻ ചെയ്യുന്നു.
ഈ ആഴ്ച പ്രത്യേകിച്ചും സജീവമായിരുന്നു.
ഞങ്ങൾ സ്ഥിരീകരിച്ചു 53 ക്ഷുദ്ര പാക്കേജുകൾ, പ്രാഥമികമായി ഉടനീളം npm, അധിക കേസുകൾക്കൊപ്പം ഓപ്പൺവിഎസ്എക്സ്. പലതും ഏകോപിത ക്ലസ്റ്ററുകളിലാണ് പ്രത്യക്ഷപ്പെട്ടത്, ഒരേ പേരുകളിലോ അല്ലെങ്കിൽ അടുത്ത ബന്ധമുള്ള പാക്കേജ് കുടുംബങ്ങളിലോ ആവർത്തിച്ചുള്ള ക്ഷുദ്രകരമായ റിലീസുകൾ പ്രസിദ്ധീകരിച്ചു. പലരും അനുകരിച്ചു പേയ്മെന്റ് SDK-കൾ, enterprise ടൂൾകിംഗ്, ഡെവലപ്പർ യൂട്ടിലിറ്റികൾ, ഓപ്പൺവിഎസ്എക്സ് എക്സ്റ്റൻഷനുകൾ, AI-യും ഏജന്റ്-തീം പാക്കേജുകളും, പ്രവേശനക്ഷമത ഘടകങ്ങൾ, UI സഹായികൾ, കൂടാതെ ആധുനിക വികസന വർക്ക്ഫ്ലോകളിൽ സാധാരണയായി വിശ്വസിക്കപ്പെടുന്ന മറ്റ് മൊഡ്യൂളുകളും.
ഇവ ഒറ്റപ്പെട്ട അപാകതകളായിരുന്നില്ല. ഒരേ പാക്കേജ് കുടുംബങ്ങളിൽ ആവർത്തിച്ചുള്ള പ്രസിദ്ധീകരണം, നാമകരണ പാറ്റേണുകളുടെ പുനരുപയോഗം, യഥാർത്ഥ സോഫ്റ്റ്വെയർ ഡെലിവറിയിൽ നിയമാനുസൃതമായ ആശ്രിതത്വങ്ങൾ പോലെ തോന്നിപ്പിക്കുന്നതിന് ക്ഷുദ്രകരമായ പാക്കേജുകൾ മറച്ചുവെച്ച രീതി എന്നിവയാണ് ഈ ആഴ്ച ശ്രദ്ധേയമായത്. pipelines.
ഈ പ്രതിവാര സ്നാപ്പ്ഷോട്ട് ഞങ്ങളുടെ തുടർച്ചയായ ക്ഷുദ്രകരമായ കോഡ് ഡൈജസ്റ്റ്, അവിടെ ഞങ്ങൾ പുതിയ ഭീഷണികളെ സാധൂകരിക്കുകയും സഹായിക്കുന്നതിന് പ്രവർത്തനക്ഷമമായ ഇന്റലിജൻസ് നൽകുകയും ചെയ്യുന്നു DevSecOps ടീമുകൾ അവരുടെ സംരക്ഷണം pipelineകേടുപാടുകൾ സംഭവിക്കുന്നതിന് മുമ്പ്.
ഈ ആഴ്ച നമ്മൾ എന്താണ് കണ്ടെത്തിയതെന്നും അത് എന്തുകൊണ്ട് പ്രധാനമാണെന്നും നമുക്ക് വിശകലനം ചെയ്യാം.
| പരിസ്ഥിതി വ്യവസ്ഥ | പാക്കേജ് | തീയതി |
|---|---|---|
| npm | അഡ്മിൻ0911:1.0.23 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | അഡ്മിൻ0911:1.0.47 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | അഡ്മിൻ0911:1.0.59 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @searchos/bot-proxy:0.1.4 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | Baidu-ti:1.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| ഓപ്പൺവിഎസ്എക്സ് | രാജ്ദീപ്ചന്ദ്ര/സ്പെക്ട്രം-ഡിസൈൻ-ടോക്കണുകൾ-ഫോർ-vscode:0.0.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| ഓപ്പൺവിഎസ്എക്സ് | രാജ്ദീപ്ചന്ദ്ര/സ്പെക്ട്രം-ഡിസൈൻ-ടോക്കണുകൾ-ഫോർ-vscode:0.0.3 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| ഓപ്പൺവിഎസ്എക്സ് | രാജ്ദീപ്ചന്ദ്ര/സ്പെക്ട്രം-ഡിസൈൻ-ടോക്കണുകൾ-ഫോർ-vscode:0.0.4 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @genoma-ui/ഘടകങ്ങൾ:99.99.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | paysafe-payments-sdk-common:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | paysafe-card-payments:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | പേസേഫ്-ഗൂഗിൾ-പേ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | പേസേഫ്-ആപ്പിൾ-പേ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | പേസേഫ്-വെൻമോ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | paysafe-card-payments:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | paysafe-payments-sdk-common:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | പേസേഫ്-ഗൂഗിൾ-പേ:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | പേസേഫ്-വെൻമോ:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-കോർ:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-ഓത്ത്:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-എസ്ഡികെ:99.99.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-ഏജൻറിക്-എഐ-പ്ലേഗ്രൗണ്ട്:99.99.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-ഓത്ത്:99.99.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | യൂണിസിസ്-എസ്ഡികെ:99.99.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | sysverify-കോർ:1.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | സെർച്ച്-ഫിൽട്ടർ-ഹോസ്റ്റ്:1.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | മജന്ത11y:9.9.11 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | മജന്ത11y:9.9.12 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-ഉപയോക്താവ്:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-ആപ്പ്:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ആർഎൻ-ബിറ്റു:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-കോർ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-പ്രോട്ടോക്കോൾ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-സ്റ്റാക്കിംഗ്:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-ട്രേഡ്:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-വാലറ്റ്:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-എസ്ഡികെ:99.0.0 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @gbrlxvii/ts-form-utils:1.0.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @gbrlxvii/ts-form-utils:1.0.3 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ബിറ്റു-സ്റ്റാക്കിംഗ്:99.0.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | മജന്ത11y:9.9.16 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | മജന്ത11y:9.9.18 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | സ്റ്റാക്കുകൾ-എഡിറ്റർ:9.9.9 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | എക്സ്പ്രസ്-സുരക്ഷാ-നയം:1.0.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ഇക്സ്പ്രസ്സോ-കോർ:1.0.1 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | ഇക്സ്പ്രസ്സോ-കോർ:1.0.2 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @athena-ui-components/deeplink:0.0.41 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @athena-ui-components/helpers:1.1.24 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @athena-ui-components/lang:0.1.18 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | @athena-ui-components/ലേഔട്ട്:1.2.24 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | നോഡ്-റെഡ്-കോൺട്രിബ്-യോളോ-ഒബ്ജക്റ്റ്-ഡിറ്റക്ഷൻ:9.1.11 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | നോഡ്-റെഡ്-കോൺട്രിബ്-യോളോ-ഒബ്ജക്റ്റ്-ഡിറ്റക്ഷൻ:9.1.12 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
| npm | മോണോറോം:1.0.7 | ഏപ്രിൽ ക്സനുമ്ക്സ, ക്സനുമ്ക്സ |
അപകടസാധ്യതകളിൽ നിന്നും ക്ഷുദ്ര കോഡിൽ നിന്നും നിങ്ങളുടെ ഓപ്പൺ സോഴ്സ് ആശ്രിതത്വങ്ങൾ സുരക്ഷിതമാക്കുക
അപകടസാധ്യതകൾ കുറയ്ക്കുകയും ക്ഷുദ്ര പാക്കേജുകളിൽ നിന്ന് നിങ്ങളുടെ ആപ്ലിക്കേഷനുകളെ സംരക്ഷിക്കുകയും ചെയ്യുക Xygeni മാൽവെയർ നേരത്തേ കണ്ടെത്തൽ. ഏറ്റവും പ്രധാനപ്പെട്ട ദുർബലതകൾക്ക് മുൻഗണന നൽകുകയും അവ പരിഹരിക്കുകയും ചെയ്യുക. നിങ്ങളുടെ സോഫ്റ്റ്വെയറിനെ ബാധിക്കുന്നതിനുമുമ്പ് ഭീഷണികൾ കണ്ടെത്തുന്നതിനും ലഘൂകരിക്കുന്നതിനും നിങ്ങളുടെ ആശ്രിതത്വങ്ങളുടെ തത്സമയ നിരീക്ഷണം ഞങ്ങളുടെ സമഗ്ര പരിഹാരം വാഗ്ദാനം ചെയ്യുന്നു.
വർദ്ധിച്ചുവരുന്ന ദുർബലതകളും ക്ഷുദ്ര കോഡ് ഭീഷണികളും കാരണം നിലവിലെ സോഫ്റ്റ്വെയർ വികസന രംഗത്ത് ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ കൈകാര്യം ചെയ്യുന്നത് നിർണായകമാണ്. Open Source Security പ്രസിദ്ധീകരണ സമയത്ത് ദോഷകരമായ പാക്കേജുകൾ സ്കാൻ ചെയ്യുകയും തടയുകയും ചെയ്യുന്നു, ഇത് നിങ്ങളുടെ സിസ്റ്റങ്ങളിലേക്ക് ക്ഷുദ്രവെയറും ദുർബലതയും നുഴഞ്ഞുകയറാനുള്ള സാധ്യത ഗണ്യമായി കുറയ്ക്കുന്നു. ഞങ്ങളുടെ സമഗ്രമായ നിരീക്ഷണം ഒന്നിലധികം പൊതു രജിസ്ട്രികളിൽ വ്യാപിച്ചിരിക്കുന്നു, എല്ലാ ഡിപൻഡൻസികളും സുരക്ഷയ്ക്കും സമഗ്രതയ്ക്കും വേണ്ടി സൂക്ഷ്മമായി പരിശോധിക്കപ്പെടുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. സന്ദർഭോചിതമായി നിർണായക പ്രശ്നങ്ങൾക്ക് മുൻഗണന നൽകുന്നതിലൂടെയും കാര്യക്ഷമമായ പരിഹാര പ്രക്രിയകൾ സുഗമമാക്കുന്നതിലൂടെയും സുരക്ഷിതവും വിശ്വസനീയവുമായ സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകൾ നിലനിർത്താനുള്ള നിങ്ങളുടെ ടീമിന്റെ കഴിവ് സൈജെനി മെച്ചപ്പെടുത്തുന്നു.
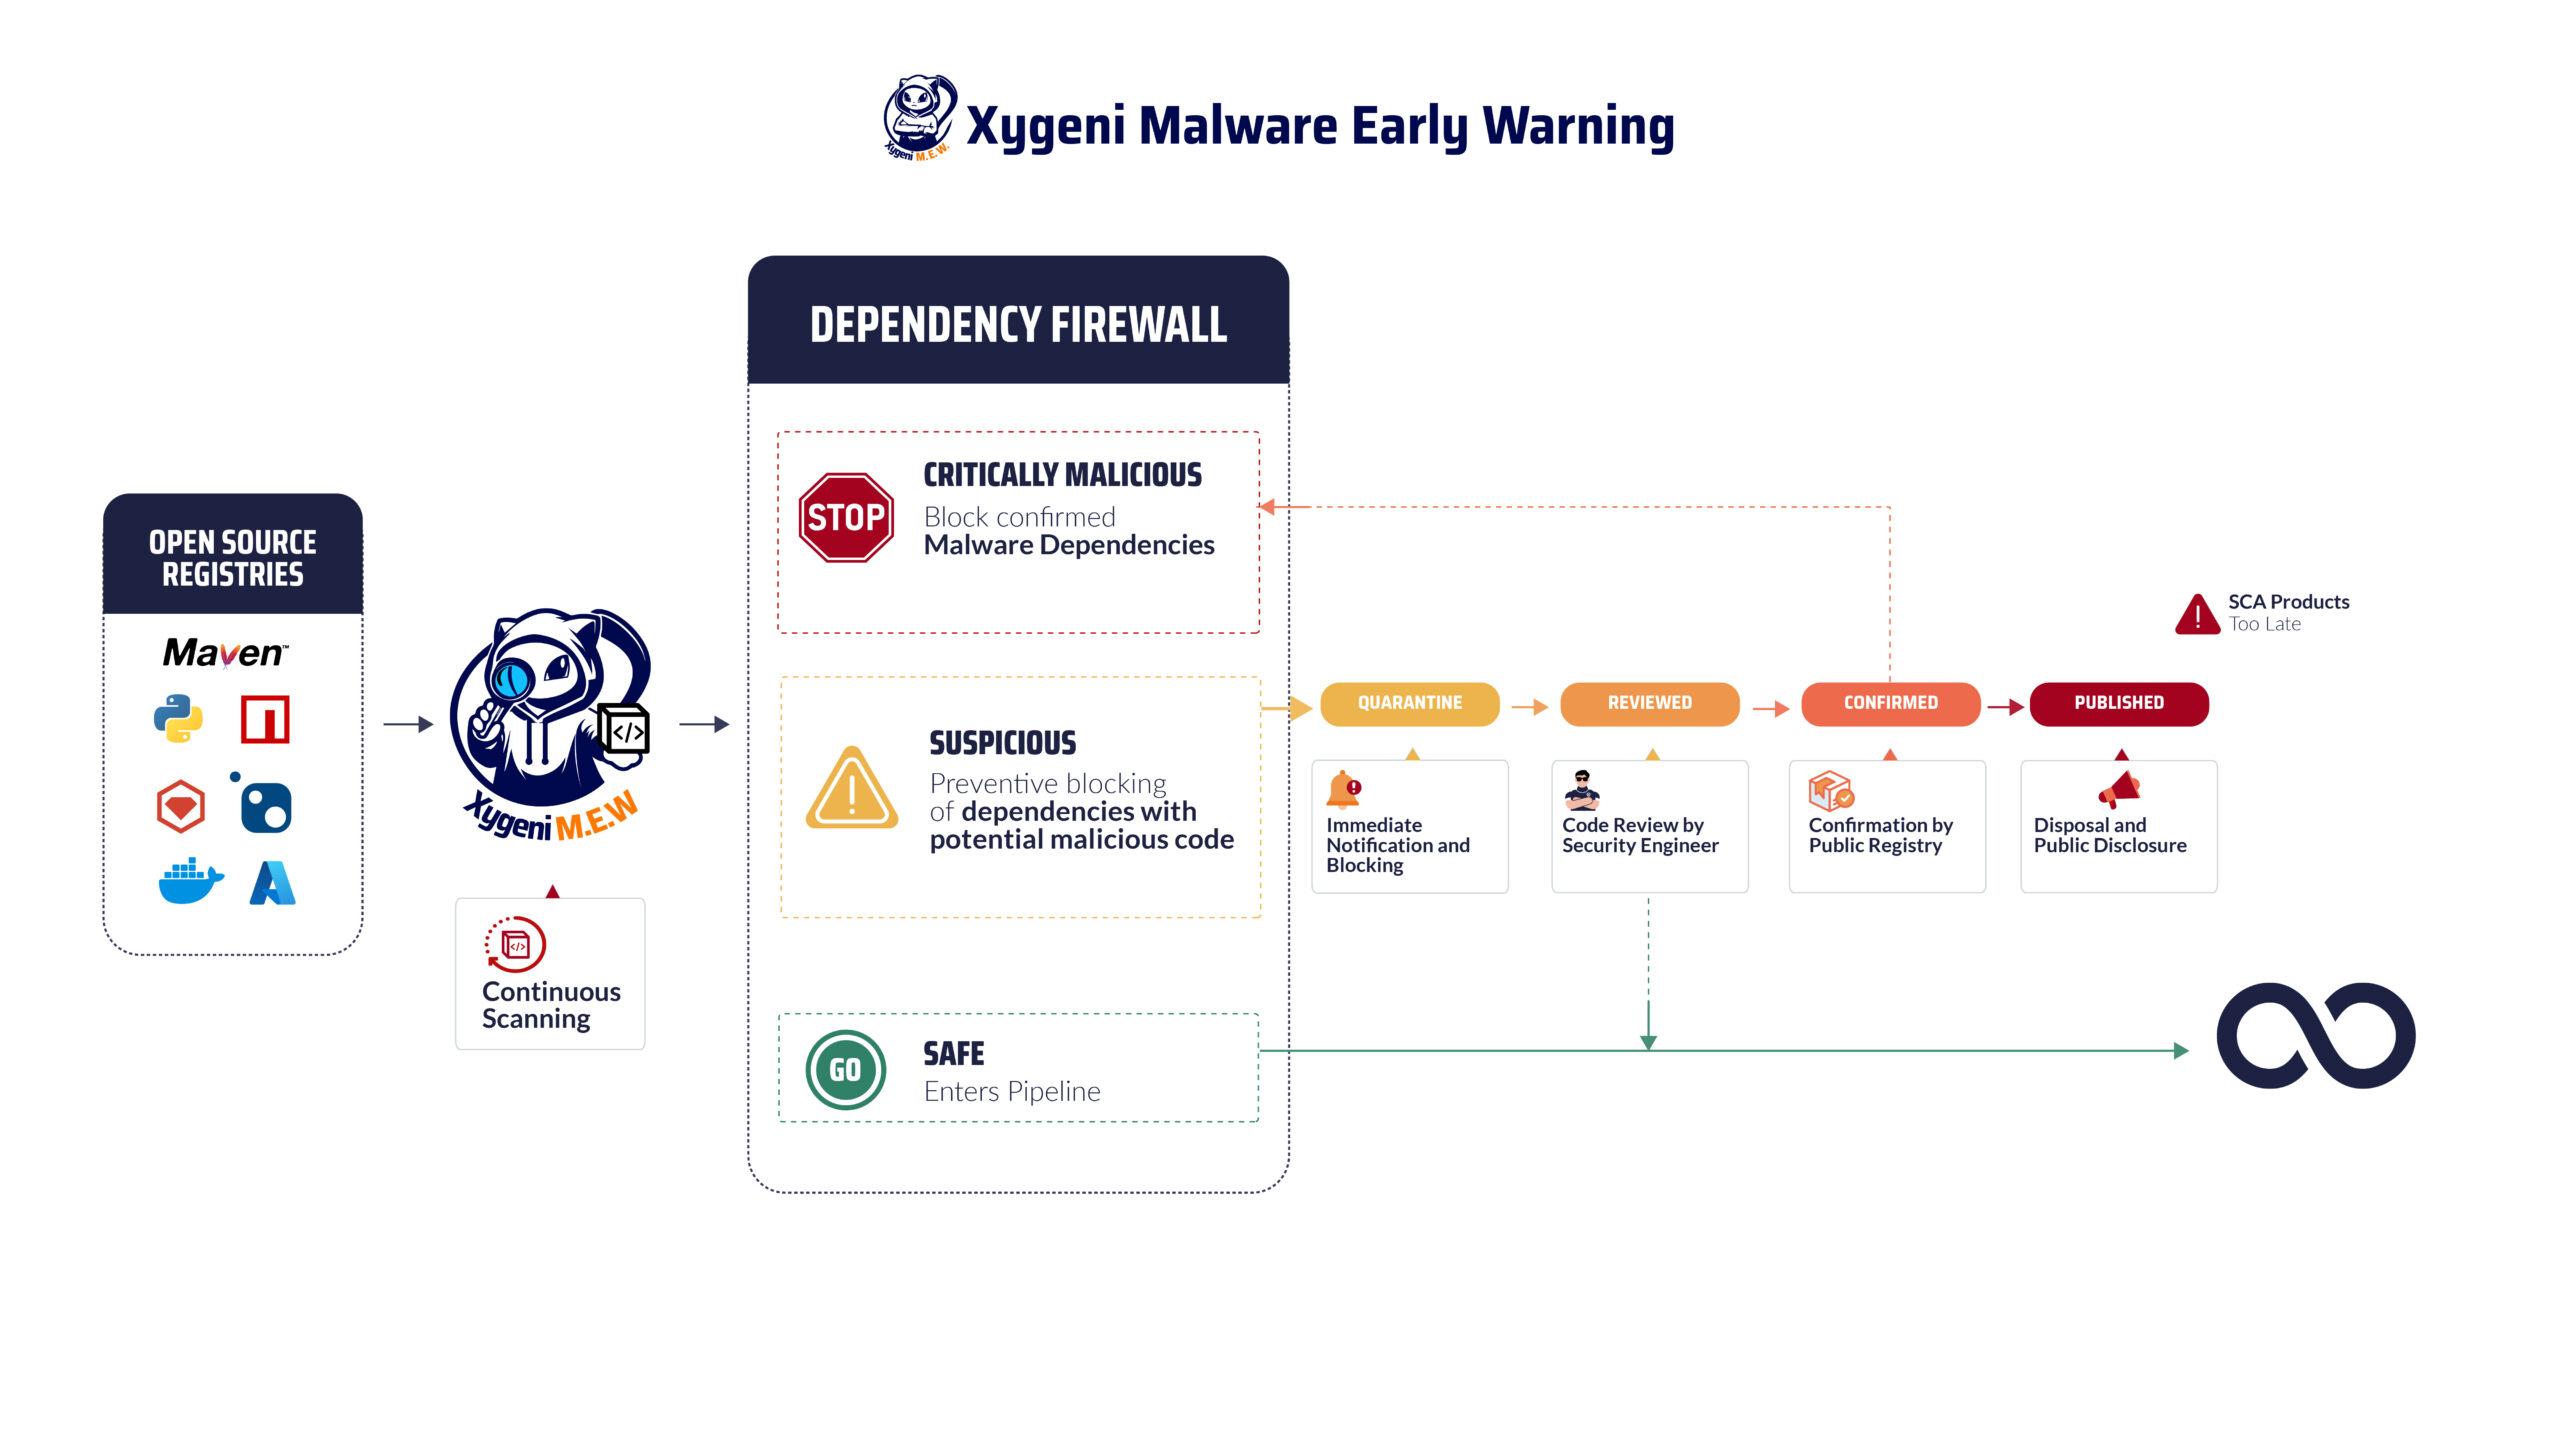
മാലിഷ്യസ് കോഡ് വ്യാപിക്കുന്നതിനുമുമ്പ് അത് തടയുന്നതിന് സൈജെനി മൾട്ടി-ലേയേർഡ് ടെക്നിക്കുകൾ ഉപയോഗിക്കുന്നു. ഒന്നാമതായി, സ്റ്റാറ്റിക് കോഡ് വിശകലനം അവ്യക്തമായ പാറ്റേണുകൾ, മറഞ്ഞിരിക്കുന്ന പേലോഡുകൾ, സ്ക്രിപ്റ്റ് ദുരുപയോഗം എന്നിവ കണ്ടെത്തുന്നു. കൂടാതെ, പെരുമാറ്റ സാൻഡ്ബോക്സിംഗ് വിശകലനങ്ങൾ ഇൻസ്റ്റാൾ ചെയ്യുന്നു hooks, റൺടൈം കമാൻഡുകൾ, പെർസിസ്റ്റൻസ് തന്ത്രങ്ങൾ. മാത്രമല്ല, സിഗ്നേച്ചർ സ്കാനറുകൾ കാണാതെ പോകുന്ന സീറോ-ഡേ npm മാൽവെയർ, പൈപിഐ മാൽവെയർ വകഭേദങ്ങളെ മെഷീൻ ലേണിംഗ് ഡിറ്റക്ഷൻ തിരിച്ചറിയുന്നു. അവസാനമായി, ഏർലി വാണിംഗ് സിസ്റ്റം പൊതു ശേഖരണങ്ങളെ തത്സമയം നിരീക്ഷിക്കുകയും കണ്ടെത്തലുകൾ സാധൂകരിക്കുകയും DevOps ടീമുകളെ ഉടനടി അറിയിക്കുകയും ചെയ്യുന്നു.
തൽഫലമായി, ഈ സംയോജനം ഡെവലപ്പർമാർക്ക് നേരിട്ട് സംയോജിപ്പിച്ച വേഗതയേറിയതും പ്രവർത്തനക്ഷമവുമായ ഇന്റലിജൻസ് ലഭിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു CI/CD വർക്ക്ഫ്ലോകൾ.
ക്ഷുദ്രകരമായ npm പാക്കേജുകളെക്കുറിച്ച് ഡെവലപ്പർമാർ എന്തുകൊണ്ട് ശ്രദ്ധിക്കണം
ആധുനിക ഭീഷണികൾ റൺടൈമിനായി വളരെ അപൂർവമായി മാത്രമേ കാത്തിരിക്കാറുള്ളൂ. ഉദാഹരണത്തിന്, ഇൻസ്റ്റാളേഷൻ സമയത്ത് മാലിഷ്യസ് npm പാക്കേജുകൾ പലപ്പോഴും പ്രവർത്തിക്കുന്നു, അതേസമയം പൈപി മാലിഷ്യസ് പാക്കേജുകൾ ടോക്കൺ എക്സ്ഫിൽട്രേഷൻ അല്ലെങ്കിൽ ബാക്ക്ഡോറുകൾ മറയ്ക്കുന്നു. ആക്രമണകാരികൾ:
- സ്വകാര്യ GitHub ശേഖരങ്ങൾ പകർത്താൻ അവ പൊതുജനങ്ങളിലേക്ക് മാറ്റുക.
- എൻകോഡ് ചെയ്ത പേലോഡുകൾ ഉപയോഗിച്ച് ക്രെഡൻഷ്യലുകളും രഹസ്യങ്ങളും പുറന്തള്ളുക.
- റാൻസംവെയറോ ബോട്ട്നെറ്റുകളോ വിന്യസിക്കാൻ അവ്യക്തമായ ജാവാസ്ക്രിപ്റ്റ് ലോഡറുകൾ ഉപയോഗിക്കുക.
വാസ്തവത്തിൽ, ക്ഷുദ്രകരമായ ഓപ്പൺ സോഴ്സ് പാക്കേജുകൾ ഒരു വർഷത്തിനുള്ളിൽ 156% വർദ്ധിച്ചു. അതിനാൽ, വൈകിയ ഫീഡുകളെയോ അടിസ്ഥാന സ്കാനറുകളെയോ മാത്രം ആശ്രയിക്കുന്ന ടീമുകൾ പിന്നിലാകുന്നു.
npm, PyPI എന്നിവയിൽ ഈ മാൽവെയർ റിപ്പോർട്ട് എന്താണ് ട്രാക്ക് ചെയ്യുന്നത്
ഈ ഡൈജസ്റ്റ് ആണ് ഇവയുടെ കേന്ദ്ര കേന്ദ്രം:
- സ്ഥിരീകരിച്ച ക്ഷുദ്രകരമായ npm പാക്കേജുകൾ
- സ്ഥിരീകരിച്ച പൈപി മാലിഷ്യസ് പാക്കേജുകൾ
- പെരുമാറ്റത്തെ അടിസ്ഥാനമാക്കിയുള്ള ക്ഷുദ്ര കോഡ് കണ്ടെത്തലുകൾ
- രജിസ്ട്രി സ്ഥിരീകരിച്ച സംഭവങ്ങൾ
- ആഴ്ചതോറുമുള്ള, പ്രതിമാസ മാൽവെയർ റിപ്പോർട്ട് സംഗ്രഹങ്ങൾ
- എല്ലാ npm മാൽവെയറുകളുടെയും പൈപിഐ മാൽവെയർ കണ്ടെത്തലുകളുടെയും ചരിത്രപരമായ ചേഞ്ച്ലോഗ്.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ഇത് ഒരൊറ്റ റഫറൻസ് പോയിന്റ് നൽകുന്നു. Xygeni-യിലെ ഗവേഷണ സംഘം പൂർണ്ണ സാങ്കേതിക വിശകലനങ്ങളിലേക്കും GitHub IOC-കളിലേക്കുമുള്ള ലിങ്കുകൾ ഉപയോഗിച്ച് ഈ പേജ് ആഴ്ചതോറും അപ്ഡേറ്റ് ചെയ്യുന്നു.
ക്ഷുദ്രകരമായ npm പാക്കേജുകളിൽ നിന്നും PyPI മാൽവെയറിൽ നിന്നും എങ്ങനെ സംരക്ഷിക്കാം
ഈ വർദ്ധിച്ചുവരുന്ന അപകടസാധ്യത കാരണം, സംഘടനകൾക്ക് ശക്തമായ പ്രതിരോധം ആവശ്യമാണ്:
- ലോക്ക്ഫയൽ-മാത്രം ഇൻസ്റ്റാളുകൾ നടപ്പിലാക്കുക (
npm ci) ൽ CI/CD. - കൂടാതെ, സൈജെനിയുടെ ഏർലി വാണിംഗ് എഞ്ചിൻ ഉപയോഗിച്ച് സ്കാൻ ഡിപൻഡൻസികൾ പ്രീ-ഇൻസ്റ്റാൾ ചെയ്യുന്നു.
- കൂടാതെ, ബ്ലോക്ക് ബിൽഡുകൾ ക്ഷുദ്ര കോഡ് സിഗ്നലുകളിൽ ഉപയോഗിക്കുന്നു Guardrails.
- സൃഷ്ടിക്കുക SBOMപരോക്ഷമായ ആശ്രിതത്വങ്ങൾ കണ്ടെത്തുന്നതിനും നയങ്ങൾ പ്രയോഗിക്കുന്നതിനും s.
- എല്ലാറ്റിനുമുപരി, അക്ഷരത്തെറ്റുകൾ, അവ്യക്തതകൾ, സംശയാസ്പദമായ ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റുകൾ എന്നിവ കണ്ടെത്തുന്നതിന് ഡെവലപ്പർമാരെ പരിശീലിപ്പിക്കുക.
Xygeni യുടെ മാൽവെയർ കണ്ടെത്തൽ ഉപകരണങ്ങൾ പരീക്ഷിച്ചുനോക്കൂ
സൈജെനി നൽകുന്നു:
- ബാക്ക്ഡോറുകൾ, സ്പൈവെയർ, റാൻസംവെയർ എന്നിവയുൾപ്പെടെയുള്ള ക്ഷുദ്ര കോഡിന്റെ തത്സമയ കണ്ടെത്തൽ.
- അടിസ്ഥാന സ്കാനറുകളിൽ നിന്ന് വ്യത്യസ്തമായി, npm-ൽ ഉടനീളമുള്ള വിശകലനം, PYPI, മാവൻ, ന്യൂജെറ്റ്, റൂബിജെംസ്, പിന്നെ കൂടുതൽ.
- മാൽവെയർ റിപ്പോർട്ട് അപകടസാധ്യത തിരിച്ചറിയുമ്പോൾ യാന്ത്രിക ബിൽഡ് ബ്ലോക്കിംഗ്.
- ചൂഷണ സ്ഥിതിവിവരക്കണക്കുകൾ, പരിപാലകരുടെ പ്രശസ്തി പരിശോധനകൾ, അപാകത കണ്ടെത്തൽ.
