






അച്ചു ഡി.ആർ.
പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫി (PQC) എന്നാൽ ഭാവിയിലെ വലിയ തോതിലുള്ള ക്വാണ്ടം കമ്പ്യൂട്ടറിന്റെ ആക്രമണത്തെ ചെറുക്കുന്നതിനായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ക്രിപ്റ്റോഗ്രാഫിക് അൽഗോരിതങ്ങൾ എന്നാണ് അർത്ഥമാക്കുന്നത്. ഇതിലേക്ക് കുടിയേറുക എന്നത് ഇപ്പോൾ യൂറോപ്പ്, അമേരിക്കകൾ, ഏഷ്യ-പസഫിക് എന്നിവിടങ്ങളിൽ കാലഹരണപ്പെട്ട ഒരു കടമയാണ് - ഇനി ഒരു ഗവേഷണ വിഷയമല്ല..
എല്ലായിടത്തും ആദ്യം എത്തിക്കേണ്ടത് ഒരു ഇൻവെന്ററിയാണ്, കോഡ് മാറ്റമല്ല. ഓരോ വ്യവസ്ഥയും, ഉദാഹരണത്തിന് NIST IR 8547, പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള മാറ്റം Standards, EU റോഡ്മാപ്പ്, സ്പെയിനിന്റെ സിസിഎൻ-ടെക് 009 മറ്റ് പ്രദേശങ്ങൾക്കും സമാനമായവ, കൂടാതെ മേഖലാ ശുപാർശകൾ പോലുള്ളവ പിസിഐ ഡിഎസ്എസ് 12.3.3, നിങ്ങൾ ഉപയോഗിക്കുന്ന ക്രിപ്റ്റോഗ്രഫി എണ്ണാൻ ആവശ്യപ്പെട്ടുകൊണ്ടാണ് ആരംഭിക്കുന്നത്.
ക്രിപ്റ്റോഗ്രാഫിക് ആസ്തികൾക്കായുള്ള അത്തരമൊരു ഇൻവെന്ററിയുടെ ഒരു നിർദ്ദിഷ്ട അവതാരം സിബിഒഎം (ക്രിപ്റ്റോഗ്രാഫിക് ബിൽ ഓഫ് മെറ്റീരിയൽസ്), ഒരു സിസ്റ്റം ഉപയോഗിക്കുന്ന അൽഗോരിതങ്ങൾ, കീകൾ, സർട്ടിഫിക്കറ്റുകൾ, പ്രോട്ടോക്കോളുകൾ എന്നിവയുടെ മെഷീൻ വായിക്കാൻ കഴിയുന്ന ഒരു പട്ടികയാണിത്. ഇത് അറിയപ്പെടുന്നതിന്റെ ഒരു വിപുലീകരണമാണ് SBOM ശുപാർശ ചെയ്തതും standardആ ഇൻവെന്ററിയുടെ ized ഫോർമാറ്റ്.
നിങ്ങളുടെ ഏറ്റവും പഴയ ബൈൻഡിംഗ് തീയതി പരിശോധിക്കുക; അത് 2035 ആയിരിക്കില്ല. മിക്ക അധികാരപരിധികളും 2026–2028 ഓടെ കണ്ടെത്തലുമായി ഒത്തുചേരുന്നു, 2030–2031 ഓടെ ഉയർന്ന അപകടസാധ്യതയുള്ളതും 2035 ഓടെ പൂർത്തിയാകും. ലക്ഷ്യങ്ങൾ അറിയാം, പക്ഷേ അവ ഒരൊറ്റ പകരക്കാരനല്ല. ML-KEM കീ എക്സ്ചേഞ്ച് മാറ്റിസ്ഥാപിക്കുന്നു, ML-DSA പൊതുവായ ഉദ്ദേശ്യ ഒപ്പുകൾ മാറ്റിസ്ഥാപിക്കുന്നു, അതേസമയം ഹാഷ് അടിസ്ഥാനമാക്കിയുള്ള സ്കീമുകൾ (SLH-DSA, XMSS/LMS) ഫേംവെയറും ദീർഘകാല റൂട്ടുകളും ഉൾക്കൊള്ളുന്നു. പ്രധാന സ്ഥാപനം ഇതിനകം തന്നെ ഇന്റർനെറ്റ് സ്കെയിലിൽ ഷിപ്പിംഗ് നടത്തുന്നു; സർട്ടിഫിക്കറ്റുകളും ഒപ്പുകളും വർഷങ്ങൾ പിന്നിലാണ് - അതിനാൽ അടിയന്തര ഓർഡറും ലീഡ്-ടൈം ഓർഡറും വ്യത്യാസപ്പെട്ടിരിക്കുന്നു, നിങ്ങളുടെ പ്ലാനിന് രണ്ടും ആവശ്യമാണ്.
ഈ പരിവർത്തനം ഒരു ദശകത്തിന്റെ സഹവർത്തിത്വമാണ്, ഒരു ഇടവേളയല്ല. 2030-കളുടെ മധ്യം വരെ മിക്ക സ്ഥാപനങ്ങളും ക്ലാസിക്കൽ, പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫി എന്നിവ അടുത്തടുത്തായി പ്രവർത്തിപ്പിക്കും, പലപ്പോഴും അക്ഷരാർത്ഥത്തിൽ സംയോജിപ്പിച്ച്: ഒരു ഹൈബ്രിഡ് നിർമ്മാണം. ക്രിപ്റ്റോ-ചടുലത ആ കാലഘട്ടത്തെ അതിജീവിക്കാൻ കഴിയുന്നത് അതാണ്. കോഡ് മാറ്റിയെഴുതി വീണ്ടും വിന്യസിക്കുന്നതിനുപകരം, കോൺഫിഗറേഷനിലൂടെയും നയത്തിലൂടെയും അൽഗോരിതം, പാരാമീറ്ററുകൾ അല്ലെങ്കിൽ നിങ്ങൾ ഒരു ഹൈബ്രിഡ് ഉപയോഗിക്കുന്നുണ്ടോ എന്ന് മാറ്റാൻ കഴിയുക എന്നതാണ് ഇതിനർത്ഥം.
ഒന്നല്ല, രണ്ട് "ക്ലോക്കുകൾ" ടിക്ക് ചെയ്യുന്നു: മുകളിലുള്ള റെഗുലേറ്ററി ക്ലോക്ക്, കൂടാതെ "ഇപ്പോൾ വിളവെടുക്കൂ, പിന്നീട് ഡീക്രിപ്റ്റ് ചെയ്യൂ" (HNDL). രണ്ടാമത്തേതിൽ, ഒരു ക്വാണ്ടം കമ്പ്യൂട്ടർ നിലവിലുണ്ടാകുമ്പോൾ അത് ഡീക്രിപ്റ്റ് ചെയ്യുന്നതിന് ഇന്ന് എതിരാളികൾ എൻക്രിപ്റ്റ് ചെയ്ത ട്രാഫിക് റെക്കോർഡ് ചെയ്യുന്നു. ഇതിനർത്ഥം ദീർഘകാല രഹസ്യാത്മകതയുള്ള ഡാറ്റ ഇതിനകം തന്നെ തുറന്നുകാട്ടപ്പെട്ടിരിക്കുന്നു എന്നാണ്.
ബുദ്ധിമുട്ടുള്ള ഭാഗം അൽഗോരിതങ്ങളല്ല, കണ്ടെത്തലാണ്. സോഴ്സ് കോഡ്, ഡിപൻഡൻസികൾ, സർട്ടിഫിക്കറ്റുകൾ, കീ ഫയലുകൾ, കോഡ് പോലെ ഇൻഫ്രാസ്ട്രക്ചർ, കണ്ടെയ്നർ ഇമേജുകൾ, പ്രോട്ടോക്കോൾ കോൺഫിഗറേഷൻ, മൂന്നാം കക്ഷി ഉൽപ്പന്നങ്ങൾ എന്നിവയിൽ ക്രിപ്റ്റോഗ്രഫി ഒളിഞ്ഞിരിക്കുന്നു. വിശ്വസനീയമായ ഒരു ഇൻവെന്ററിക്ക് കാണാൻ കഴിയാത്ത കാര്യങ്ങൾ സത്യസന്ധമായി പറയേണ്ടതുണ്ട്.
CBOM നിർമ്മിക്കുന്നതിലൂടെയും, ഓരോ ക്രിപ്റ്റോ അസറ്റിനെയും ക്വാണ്ടം റിസ്ക് അനുസരിച്ച് തരംതിരിക്കുന്നതിലൂടെയും, HNDL എക്സ്പോഷർ അനുസരിച്ച് മൈഗ്രേഷൻ ബാക്ക്ലോഗ് റാങ്ക് ചെയ്യുന്നതിലൂടെയും, ആറ് റെഗുലേറ്ററി ഭരണകൂടങ്ങളിലേക്ക് ഫലങ്ങൾ മാപ്പ് ചെയ്യുന്നതിലൂടെയും, നിങ്ങളുടെ ആശ്രിതത്വങ്ങളുടെ പോസ്റ്റ്-ക്വാണ്ടം സന്നദ്ധതയെക്കുറിച്ച് റിപ്പോർട്ട് ചെയ്യുന്നതിലൂടെയും PQC-ക്ക് തയ്യാറെടുക്കാൻ Xygeni നിങ്ങളെ സഹായിക്കും. പൂർണ്ണ വിശദാംശങ്ങൾ: ക്വാണ്ടം-സുരക്ഷിത അനുസരണം.
ഒരു ക്വാണ്ടം കമ്പ്യൂട്ടർ എന്തെല്ലാം തകരാറിലാകുമെന്ന് നോക്കാം - എന്തൊക്കെ തകരാറിലാകുമെന്ന് നോക്കാം.
ഒരു GRC പ്രേക്ഷകരെ സംബന്ധിച്ചിടത്തോളം ഏറ്റവും പ്രധാനപ്പെട്ട ഒരൊറ്റ സാങ്കേതിക വസ്തുതയാണ് ഈ വ്യത്യാസം, കാരണം ഒരു കണ്ടെത്തൽ ഒരു മാറ്റിസ്ഥാപിക്കൽ പദ്ധതി അല്ലെങ്കിൽ കോൺഫിഗറേഷൻ മാറ്റം... തെറ്റിദ്ധരിക്കുന്നത് പരിഹാര ഉപദേശങ്ങൾ നൽകുന്നു, അത് ഉപയോഗശൂന്യം മാത്രമല്ല, വളരെ ദോഷകരവുമാണ്.
ഷോറിന്റെ അൽഗോരിതം — വലിയ പൂർണ്ണസംഖ്യകളെ ഘടകങ്ങളാക്കുകയും വ്യതിരിക്ത ലോഗരിതങ്ങൾ കാര്യക്ഷമമായി കണക്കാക്കുകയും ചെയ്യുന്ന ഒരു ക്വാണ്ടം അൽഗോരിതം — ഇന്നത്തെ പബ്ലിക്-കീ ക്രിപ്റ്റോഗ്രഫിയെ ഘടനാപരമായി തകർക്കുന്നു: RSA, ECDSA, EdDSA, Diffie-Hellman, ECDH, അല്ലെങ്കിൽ DSA. ഉണ്ട് കീ-സൈസ് ഫിക്സ് ഇല്ല.. ഒരു ക്വാണ്ടം എതിരാളിക്കെതിരെ 2048-ബിറ്റ് കീയെക്കാൾ അർത്ഥവത്തായ സുരക്ഷിതമല്ല 4096-ബിറ്റ് RSA കീ. ഈ അൽഗോരിതങ്ങൾ പകരം മാറ്റി. ഒരേ ഗണിതശാസ്ത്രത്തിൽ നിർമ്മിച്ച ദേശീയ വകഭേദങ്ങൾക്കും ഇത് ബാധകമാണ് - ഉദാഹരണത്തിന്, ചൈനയുടെ SM2 ദീർഘവൃത്താകൃതിയിലുള്ള വക്രതയെ അടിസ്ഥാനമാക്കിയുള്ളതാണ്, അതിനാൽ തുല്യമായി തുറന്നുകാട്ടപ്പെടുന്നു.
ഗ്രോവറിന്റെ അൽഗോരിതം — ഒരു ക്വാണ്ടം തിരയൽ അൽഗോരിതം — സമമിതി സൈഫറുകളെയും ഹാഷ് ഫംഗ്ഷനുകളെയും ദുർബലപ്പെടുത്തുന്നു, പക്ഷേ അവയുടെ ഫലപ്രദമായ ശക്തി പകുതിയായി കുറയ്ക്കുന്നതിലൂടെ മാത്രം. ഇവ സ്ഥാനത്ത് ഉറപ്പിക്കാവുന്ന: AES-128 ൽ നിന്ന് AES-256 ലേക്ക്, SHA-256 ൽ നിന്ന് SHA-384 അല്ലെങ്കിൽ SHA-512 ലേക്ക് നീങ്ങുക. NIST IR 8547 നേരിട്ട് പോയിന്റ് നൽകുന്നു: NIST യുടെ സമമിതി standard"പൊതു കീ ക്രിപ്റ്റോഗ്രഫിയെ അപേക്ഷിച്ച് അറിയപ്പെടുന്ന ക്വാണ്ടം ആക്രമണങ്ങൾക്ക് വളരെ കുറച്ച് മാത്രമേ സാധ്യതയുള്ളൂ" standards”, കൂടാതെ കുറഞ്ഞത് 128 ബിറ്റ് ക്ലാസിക്കൽ സുരക്ഷയുള്ള ഏതൊരു അംഗീകൃത സിമെട്രിക് പ്രിമിറ്റീവ് ഓഫറും ഇപ്പോഴും NIST യുടെ ഏറ്റവും കുറഞ്ഞ പോസ്റ്റ്-ക്വാണ്ടം സുരക്ഷാ വിഭാഗത്തെ പാലിക്കുന്നു.
ഇത് ചെയ്യുന്ന യന്ത്രത്തെ ഒരു എന്ന് വിളിക്കുന്നു സി.ആർ.ക്യു.സി. - എ ക്രിപ്റ്റോഗ്രാഫിക്കലി പ്രസക്തമായ ക്വാണ്ടം കമ്പ്യൂട്ടർ. പൊതുനയം അതിന്റെ നിലയെക്കുറിച്ച് ശ്രദ്ധാലുവാണ്; യുഎസ് നടപ്പിലാക്കൽ മെമ്മോറാണ്ടം ഇത് വ്യക്തമായി പറയുന്നു: "ഒരു CRQC ഇതുവരെ നിലവിലുണ്ടെന്ന് അറിവായിട്ടില്ല, പക്ഷേ ക്വാണ്ടം കമ്പ്യൂട്ടിംഗ് മേഖലയിലെ സ്ഥിരമായ പുരോഗതി വരും ദശകത്തിൽ ഒരു CRQC ഉണ്ടാക്കിയേക്കാം."
മെഷീൻ എത്തിയതല്ല മാറിയിരിക്കുന്നത് - അതിന് എത്ര സമയമെടുക്കുമെന്ന് കണക്കാക്കുന്നത് ചുരുങ്ങിക്കൊണ്ടേയിരിക്കുന്നു എന്നതാണ്. 2025 മെയ് മാസത്തിൽ, ഗൂഗിൾ ക്വാണ്ടം AI യിലെ ക്രെയ്ഗ് ഗിഡ്നി ഒരു റിസോഴ്സ് എസ്റ്റിമേറ്റ് പ്രസിദ്ധീകരിച്ചു, അത് കാണിക്കുന്നു ഒരു ദശലക്ഷത്തിൽ താഴെ ശബ്ദായമാനമായ ക്വിറ്റുകളുള്ള ഒരു ക്വാണ്ടം കമ്പ്യൂട്ടറിന് RSA-2048 ഒരു ആഴ്ചയിൽ താഴെയായി കണക്കാക്കാൻ കഴിയും. — 2019-ലെ അദ്ദേഹത്തിന്റെ സ്വന്തം എസ്റ്റിമേറ്റിൽ നിന്ന് ഏകദേശം ഇരുപത് മടങ്ങ് കുറവ് ~20 മില്യൺ. അതൊരു എഞ്ചിനീയറിംഗ് എസ്റ്റിമേറ്റാണ്, എന്നാൽ ആറ് വർഷത്തിനുള്ളിൽ 20 മടങ്ങ് കുറയുന്ന എസ്റ്റിമേറ്റ് ഒരു റിസ്ക് ഫംഗ്ഷൻ ഗൗരവമായി എടുക്കേണ്ട തരത്തിലുള്ള പ്രവണതയാണ്.
ഇതിനകം ആരംഭിച്ച ക്ലോക്ക്: ഇപ്പോൾ വിളവെടുക്കുക, പിന്നീട് ഡീക്രിപ്റ്റ് ചെയ്യുക
ഇപ്പോൾ വിളവെടുക്കുക, പിന്നീട് ഡീക്രിപ്റ്റ് ചെയ്യുക (HNDL) ഇന്ന് എൻക്രിപ്റ്റ് ചെയ്ത ട്രാഫിക് അല്ലെങ്കിൽ ഡാറ്റ പിടിച്ചെടുക്കുകയും ഒരു CRQC അത് ഡീക്രിപ്റ്റ് ചെയ്യാൻ കഴിയുന്നതുവരെ സൂക്ഷിക്കുകയും ചെയ്യുന്ന രീതിയാണ്. ഇത് ഭാവിയിലെ കഴിവിനെ വർഷങ്ങളോളം രഹസ്യമായി സൂക്ഷിക്കേണ്ട എന്തിനും വേണ്ടിയുള്ള വർത്തമാനകാല എക്സ്പോഷറായി മാറ്റുന്നു: ആരോഗ്യ രേഖകൾ, നിയമപരമായ ഫയലുകൾ, ബൗദ്ധിക സ്വത്തവകാശം, സംസ്ഥാന രഹസ്യങ്ങൾ, ദീർഘകാലം നിലനിൽക്കുന്ന യോഗ്യതാപത്രങ്ങൾ, ഒപ്പിട്ട തെളിവുകൾ.
നിയന്ത്രണ ഏജൻസികൾ ഇതിൽ നിന്ന് സംരക്ഷണം നൽകുന്നത് നിർത്തി. NIS2 ഭേദഗതി ചെയ്യാനുള്ള യൂറോപ്യൻ കമ്മീഷന്റെ 2026 ജനുവരിയിലെ നിർദ്ദേശം റെസിറ്റൽ 8-ൽ പറയുന്നു, “ഇപ്പോൾ തന്നെ സംഭവിക്കാൻ സാധ്യതയുള്ള 'ഇപ്പോൾ വിളവെടുക്കുക - പിന്നീട് ആക്രമണങ്ങൾ ഡീക്രിപ്റ്റ് ചെയ്യുക' എന്നതിന്റെ സാധ്യതയും, വ്യാജ ഒപ്പുകൾ നിർമ്മിക്കുന്നതിലെ ക്വാണ്ടം ആക്രമണങ്ങൾ മൂലമുണ്ടാകുന്ന ഭാവി അപകടസാധ്യതകളും" പരിവർത്തനത്തെ ന്യായീകരിക്കുന്നു.
ആസൂത്രണത്തിന്റെ അനന്തരഫലം ലളിതമായ ഗണിതമാണ്, മിഷേൽ മോസ്ക അന്നുമുതൽ ഉന്നയിക്കുന്ന ഒരു വാദം 2015: നിങ്ങളുടെ ഡാറ്റ രഹസ്യമായി സൂക്ഷിക്കേണ്ട വർഷങ്ങളുടെ എണ്ണം നിങ്ങളുടെ മൈഗ്രേഷൻ എടുക്കുന്ന വർഷങ്ങളുടെ എണ്ണവുമായി ചേർക്കുക. ആ തുക ഒരു CRQC നിലനിൽക്കുന്ന ഒരു പോയിന്റിനപ്പുറം എത്തിയാൽ, നിങ്ങൾ ഇതിനകം വൈകിയിരിക്കും. മിക്ക നിയന്ത്രിത സ്ഥാപനങ്ങൾക്കും, ഒന്നിലധികം വർഷത്തെ മൈഗ്രേഷനും ഒരു ദശാബ്ദക്കാലത്തെ ഡാറ്റ നിലനിർത്തലും വിശ്വസനീയമായ ഏതൊരു കണക്കിനെയും സുഖകരമായി മറികടക്കുന്നു.
IR 8547-ൽ NIST പ്രവർത്തനപരമായ നിഗമനത്തിലെത്തുന്നു: "ക്വാണ്ടം-റെസിസ്റ്റന്റ് കീ-എസ്റ്റാബ്ലിഷ്മെന്റ് സ്കീമുകളിലേക്കുള്ള മൈഗ്രേഷന് മുൻഗണന നൽകുമെന്ന് ഇത് പ്രതീക്ഷിക്കുന്നു ... 'ഇപ്പോൾ വിളവെടുക്കുക, പിന്നീട് ഡീക്രിപ്റ്റ് ചെയ്യുക' ആക്രമണങ്ങളിൽ നിന്ന് സംരക്ഷിക്കാൻ, പ്രത്യേകിച്ച് TLS, IKE പോലുള്ള ഇന്ററാക്ടീവ് പ്രോട്ടോക്കോളുകളിൽ." ആദ്യം കീ എസ്റ്റാബ്ലിഷ്മെന്റ്, രണ്ടാമത് ഒപ്പുകൾ - യുഎസ് ഫെഡറൽ ഫേസിംഗ് ഓർഡർ ചെയ്യുന്നത് അക്ഷരാർത്ഥത്തിൽ പിന്തുടരുന്നു, ഒപ്പുകൾക്ക് ഒരു വർഷം മുമ്പ് പോസ്റ്റ്-ക്വാണ്ടം കീ എസ്റ്റാബ്ലിഷ്മെന്റ് അവസാനിക്കും. (IPsec VPN-കൾക്ക് പിന്നിലെ കീ-നെഗോഷ്യേഷൻ പ്രോട്ടോക്കോൾ IKE ആണ്.)
ഇതൊരു ക്രിപ്റ്റോഗ്രഫി പ്രശ്നമാകുന്നതിന് മുമ്പ് എന്തുകൊണ്ടാണ് ഒരു ജിആർസി പ്രശ്നമായത്?
ഇത് മേശപ്പുറത്ത് എത്തുന്നതിന് മൂന്ന് കാരണങ്ങളുണ്ട് CISക്രിപ്റ്റോ എഞ്ചിനീയർമാരോടൊപ്പം താമസിക്കുന്നതിനേക്കാൾ Os ഉം കംപ്ലയൻസ് ഓഫീസർമാരും.
സമയപരിധികൾ വരുന്നത് ഭൗതികശാസ്ത്രത്തിൽ നിന്നല്ല, നിയമങ്ങളിൽ നിന്നും നിയന്ത്രണങ്ങളിൽ നിന്നുമാണ്. ഒരു CRQC എപ്പോൾ വരുമെന്ന് ആർക്കും അറിയില്ല. 2030 അവസാനത്തോടെ യൂറോപ്യൻ യൂണിയൻ ഉയർന്ന അപകടസാധ്യതയുള്ള ഉപയോഗ കേസുകൾ മാറ്റുമെന്ന് പ്രതീക്ഷിക്കുന്നുവെന്നും, ഓസ്ട്രേലിയയുടെ ASD മുഴുവൻ പരിവർത്തനവും പ്രതീക്ഷിക്കുന്നുവെന്നും എല്ലാവർക്കും കണ്ടെത്താനാകും. പൂർത്തിയായി 2030 അവസാനത്തോടെ, NIST 2030 ന് ശേഷം 112-ബിറ്റ് സുരക്ഷാ ശക്തി തലത്തിൽ RSA, എലിപ്റ്റിക്-കർവ് ക്രിപ്റ്റോഗ്രഫി എന്നിവ ഒഴിവാക്കുകയും 2035 ന് ശേഷം എല്ലാ ക്വാണ്ടം-ദുർബല പബ്ലിക്-കീ ക്രിപ്റ്റോഗ്രഫിയും അനുവദിക്കാതിരിക്കുകയും ചെയ്യുന്നു. ആ തീയതികൾ ഓഡിറ്റ് ചെയ്യാവുന്നതാണ്; ക്വാണ്ടം ടൈംലൈൻ അങ്ങനെയല്ല.
ആദ്യം വിതരണം ചെയ്യാവുന്നത് ഒരു ഓഡിറ്റ് ആർട്ടിഫാക്റ്റ് ആണ്. ഏതൊരു അൽഗോരിതവും മാറ്റുന്നതിനുമുമ്പ്, എല്ലാ വ്യവസ്ഥകളും ഒരേ ചോദ്യം ചോദിക്കുന്നു: നിങ്ങളുടെ കൈവശം എന്ത് ക്രിപ്റ്റോഗ്രഫി ഉണ്ട്, എവിടെയാണ്? അതൊരു ഇൻവെന്ററി ബാധ്യതയാണ് - ഒരു ഉടമയുമായി ഒരു ഭരണനിർവ്വഹണം നടത്താവുന്ന ഒരു ബാധ്യത, ഒരു അവലോകന കേഡൻസും തെളിവ് ആവശ്യകതകളും. 2025 മാർച്ച് മുതൽ പിസിഐ ഡിഎസ്എസ് ഇത് കൃത്യമായി ആവശ്യപ്പെടുന്നുണ്ട്, ക്വാണ്ടം അല്ലെങ്കിൽ അല്ലാതെ.
അതൊരു സംഭരണ പ്രശ്നമാണ്. നിങ്ങളുടെ എസ്റ്റേറ്റിലെ മിക്ക ക്രിപ്റ്റോഗ്രഫിയും നിങ്ങളുടേതല്ല. അത് ലൈബ്രറികൾ, പ്ലാറ്റ്ഫോമുകൾ, വീട്ടുപകരണങ്ങൾ, SaaS ദാതാക്കൾ, പേയ്മെന്റ് ടെർമിനലുകൾ എന്നിവയിലാണ്. EU റോഡ്മാപ്പ് എന്റിറ്റികളോട് "ആന്തരിക ആശ്രിതത്വങ്ങളും മൂന്നാം കക്ഷി ആശ്രിതത്വങ്ങളും നോക്കി ആശ്രിതത്വ മാപ്പുകൾ സൃഷ്ടിക്കാൻ" ആവശ്യപ്പെടുന്നു; നിങ്ങളുടെ വെണ്ടർമാരോട് ചോദിക്കാൻ പോസ്റ്റ്-ക്വാണ്ടം ചോദ്യങ്ങളുടെ ഒരു കമ്പാനിയൻ ലിസ്റ്റ് ASD പ്രസിദ്ധീകരിക്കുന്നു. രണ്ടും വിതരണ-മാനേജ്മെന്റ് പ്രവർത്തനങ്ങളാണ്, രണ്ടിനും നിങ്ങൾക്ക് ഒരു ഓഡിറ്ററുടെ മുന്നിൽ വയ്ക്കാൻ കഴിയുന്ന തെളിവുകൾ ആവശ്യമാണ്.
റൂൾebook: നിങ്ങൾക്ക് യഥാർത്ഥത്തിൽ എന്താണ് ബാധകമാകുന്നത്
അൽഗോരിതങ്ങൾ പരിഹരിച്ചു
എൻഐഎസ്ടി കോർ പോസ്റ്റ്-ക്വാണ്ടം അന്തിമമാക്കി. standard2024 ഓഗസ്റ്റിൽ — എം.എൽ-കെ.ഇ.എം താക്കോൽ സ്ഥാപനത്തിനായി (FIPS 203), ഒപ്പം എംഎൽ-ഡിഎസ്എ (FIPS 204) ഒപ്പം എസ്എൽഎച്ച്-ഡിഎസ്എ (FIPS 205) ഒപ്പുകൾക്ക് — അതിനാൽ ഇനി ഒരു "കാത്തിരിപ്പ്" ഇല്ല. standardഎസ്” പ്രതിരോധം. എ കെ.ഇ.എം, അല്ലെങ്കിൽ കീ-എൻക്യാപ്സുലേഷൻ മെക്കാനിസം, കീ എക്സ്ചേഞ്ചിനുള്ള പോസ്റ്റ്-ക്വാണ്ടം പകരക്കാരനാണ്: ഇത് രണ്ട് കക്ഷികൾക്കിടയിൽ ഒരു പങ്കിട്ട രഹസ്യം സ്ഥാപിക്കുന്നു, കൂടാതെ ഇത് HNDL-നെ നിർത്തുന്ന ഭാഗമാണ്.
രണ്ടുപേർ കൂടി വിമാനത്തിലുണ്ട്: എഫ്എൻ-ഡിഎസ്എ (ഫാൽക്കണിനെ അടിസ്ഥാനമാക്കിയുള്ള FIPS 206) ഇപ്പോഴും ഒരു ഡ്രാഫ്റ്റായി പോലും പ്രസിദ്ധീകരിച്ചിട്ടില്ല, കൂടാതെ ആസ്ഥാനം 2025 മാർച്ചിൽ ഒരു കോഡ് അധിഷ്ഠിത ബാക്കപ്പ് കീ-എൻക്യാപ്സുലേഷൻ മെക്കാനിസമായി തിരഞ്ഞെടുക്കപ്പെട്ടു, ഇതിൽ രേഖപ്പെടുത്തിയിരിക്കുന്നു എൻഐഎസ്ടി ഐആർ 8545. ഇന്ന് ഒരു പദ്ധതിയെയും തടയാൻ പാടില്ല, പക്ഷേ രണ്ടും കെട്ടിപ്പടുക്കുന്നതിനുള്ള കാരണങ്ങളാണ് ക്രിപ്റ്റോ-എജിലിറ്റി — കോഡ് മാറ്റിയെഴുതുന്നതിനുപകരം കോൺഫിഗറേഷൻ വഴി അൽഗോരിതം മാറ്റാൻ കഴിയും. നിങ്ങളുടെ അൽഗോരിതങ്ങളിൽ ഏതാണ് മാറുന്നത്, അതിൽ സജ്ജീകരിച്ചിരിക്കുന്നു മാറ്റിസ്ഥാപിക്കൽ മാപ്പ് കൂടുതൽ താഴേക്ക്.
റഫറൻസ് ടൈംലൈൻ: NIST IR 8547
എൻഐഎസ്ടി ഐആർ 8547, പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള മാറ്റം Standardsക്ലാസിക്കൽ പബ്ലിക്-കീ ക്രിപ്റ്റോഗ്രാഫിയുടെ വിരമിക്കൽ തീയതികൾ നൽകുന്നതിനാൽ, മറ്റ് മിക്ക റോഡ്മാപ്പുകളും ഇതിനെ എതിർക്കുന്നു:
| അൽഗോരിതം കുടുംബം | പരാമീറ്ററുകൾ | സംക്രമണം |
|---|---|---|
| ECDSA, RSA (ഒപ്പുകൾ) | 112 ബിറ്റ് സുരക്ഷാ ശക്തി | 2030-ന് ശേഷം ഒഴിവാക്കി, 2035-ന് ശേഷം അനുവദനീയമല്ല |
| ECDSA, EdDSA, RSA (ഒപ്പുകൾ) | ≥ 128 ബിറ്റ് സുരക്ഷാ ശക്തി | 2035 ന് ശേഷം അനുവദനീയമല്ല |
| ഫിനിറ്റ്-ഫീൽഡ് ഡിഎച്ച്, എംക്യുവി, ഇസിഡിഎച്ച്, ആർഎസ്എ കീ എസ്റ്റാബ്ലിഷ്മെന്റ് | 112 ബിറ്റ് സുരക്ഷാ ശക്തി | 2030-ന് ശേഷം ഒഴിവാക്കി, 2035-ന് ശേഷം അനുവദനീയമല്ല |
യൂണിറ്റുകളെക്കുറിച്ചുള്ള ഒരു കുറിപ്പ്: NIST പ്രസ്താവിക്കുന്നു സുരക്ഷാ ശക്തി, കീ നീളം അല്ല. പെർ SP 800-57 ഭാഗം 1 വെളി. 5, പട്ടിക 2, 112-ബിറ്റ് ശക്തി നില RSA-2048 224–255-ബിറ്റ് ക്രമമുള്ള (P-224) എലിപ്റ്റിക് കർവുകളും; 128-ബിറ്റ് ലെവൽ RSA-3072 256–383 ബിറ്റുകളുടെ (P-256) വളവുകളും. അതിനാൽ “112-ബിറ്റ് RSA” ഒരു 112-ബിറ്റ് കീ അല്ല - അത് ഇപ്പോഴും പ്രൊഡക്ഷൻ TLS ന്റെ വലിയൊരു പങ്ക് അവസാനിപ്പിക്കുന്നത് RSA-2048 ആണ്. സർവ്വവ്യാപിയായ P-256 / RSA-3072 ജോടിയാക്കൽ അല്ല 2030 ലെ ഡിപ്രെക്കേഷൻ ബക്കറ്റിൽ; അത് 2035 ലെ ഡിസലവൻസ് ബക്കറ്റിലാണ്. രണ്ട് ബക്കറ്റുകളും ഒരേ സ്ഥലത്ത് അവസാനിക്കുന്നു: 2035 ന് ശേഷം ഒരു പാരാമീറ്റർ വലുപ്പത്തിലും ക്വാണ്ടം-വൾനറബിൾ പബ്ലിക്-കീ അൽഗോരിതം അംഗീകരിക്കപ്പെടുന്നില്ല.
സ്റ്റിയറിങ്ങിൽ ഉദ്ധരിക്കുന്നതിനുമുമ്പ് അറിഞ്ഞിരിക്കേണ്ട ഒരു മുന്നറിയിപ്പ് commitടീ: IR 8547 ഇപ്പോഴും ഒരു പ്രാരംഭ പബ്ലിക് ഡ്രാഫ്റ്റ് ആണ്. — 2024 നവംബറിൽ പ്രസിദ്ധീകരിച്ചു, അഭിപ്രായ കാലയളവ് 2025 ജനുവരിയിൽ അവസാനിച്ചു, എഴുതുന്ന സമയത്ത് അന്തിമ പതിപ്പ് ഇല്ല. അത് റഫറൻസായി മാറുന്നത് തടഞ്ഞിട്ടില്ല; ദേശീയ റോഡ്മാപ്പുകളും വെണ്ടർ ഉൽപ്പന്നങ്ങളും, സൈജെനി ഉൾപ്പെടുത്തിയിട്ടുണ്ട്, അതിനെതിരെ കാലിബ്രേറ്റ് ചെയ്യുക. അത് എന്താണെന്ന് കൂടി ശ്രദ്ധിക്കുക അല്ല: ഇൻവെന്ററികൾ, കണ്ടെത്തൽ അല്ലെങ്കിൽ ക്രിപ്റ്റോ-ചടുലത എന്നിവയെക്കുറിച്ച് ഒന്നും പറയുന്നില്ല. ആ ബാധ്യതകൾ മറ്റെവിടെ നിന്നോ വരുന്നു.
ആഗോള ഭൂപടം: ആര് എന്ത് പറയുന്നു, എപ്പോൾ പറയുന്നു
പ്രദേശം തിരിച്ചുള്ള നിയന്ത്രണ ചട്ടക്കൂടിനെ ഈ പട്ടിക സംഗ്രഹിക്കുന്നു:
| അധികാരപരിധി / ബോഡി | എന്താണ് സജ്ജീകരിച്ചിരിക്കുന്നത്? | പ്രധാന തീയതികൾ |
|---|---|---|
| ഓസ്ട്രേലിയ — എഎസ്ഡി | എവിടെയും ഏറ്റവും കൃത്യമായ സമയക്രമം. RSA, DH, ECDH, ECDSA എന്നിവ നിർത്തലാക്കാൻ ISM ശുപാർശ ചെയ്യുന്നു. | 2026-ലെ പദ്ധതി · 2028-ൽ ആരംഭിക്കുന്നു · 2030-ൽ പൂർത്തിയാകും |
| EU — NIS CG റോഡ്മാപ്പ്; COM(2026) 13, PQC യെ NIS2 ലേക്ക് എഴുതാൻ നിർദ്ദേശിക്കുന്നു. | ദേശീയ റോഡ്മാപ്പുകൾ, ക്രിപ്റ്റോഗ്രാഫിക് ഇൻവെന്ററികൾ, ആശ്രിതത്വ ഭൂപടങ്ങൾ; പേര് നിർദ്ദേശിക്കുന്ന CBOM | 2026 ആദ്യ ഘട്ടങ്ങൾ · 2030 ഉയർന്ന അപകടസാധ്യത പൂർത്തിയായി · 2035 ഇടത്തരം/താഴ്ന്നത് |
| സ്പെയിൻ — CCN-TEC 009 / BP-37 (ജൂലൈ 2026) | ക്രിപ്റ്റോഗ്രാഫിക്-ഇൻവെന്ററി ഡെലിവറി ചെയ്യാവുന്ന വിധത്തിൽ, EU നാഴികക്കല്ലുകൾ കോൺക്രീറ്റ് ചെയ്തു. | 31.12.2026 തന്ത്രം, ഭരണം, ക്രിപ്റ്റോ ഇൻവെന്ററി, പൈലറ്റുകൾ · 31.12.2030 ഉയർന്ന അപകടസാധ്യത · 31.12.2035 മീഡിയം |
| യുകെ — എൻസിഎസ്സി | ആദ്യം കണ്ടെത്തൽ, പിന്നെ മുൻഗണനാ കുടിയേറ്റം | 2028 കണ്ടെത്തൽ + പദ്ധതി · 2031 ഉയർന്ന മുൻഗണന · 2035 പൂർത്തിയായി |
| കാനഡ — CCCS ITSM.40.001 | വകുപ്പുതല പദ്ധതികളും വാർഷിക പുരോഗതി റിപ്പോർട്ടിംഗും | 2026 ഏപ്രിൽ പ്ലാനുകൾ · 2031 ഉയർന്ന മുൻഗണന · 2035 പൂർണ്ണം |
| യുഎസ് ഫെഡറൽ — EO 14412 / OMB M-26-15 | ഏജൻസി മൈഗ്രേഷൻ, കോൺട്രാക്ടർ കാസ്കേഡ്, CBOM മിനിമം ഘടകങ്ങൾ | ~മാർച്ച് 2027 CBOM ഘടകങ്ങൾ · 2030 പ്രധാന സ്ഥാപനം + FAR നിയമം · 2031 ഒപ്പുകൾ · 2035 പൂർണ്ണം |
| യുഎസ് ദേശീയ സുരക്ഷാ സംവിധാനങ്ങൾ — NSA CNSA 2.0 | ശുദ്ധമായ PQC, ഹൈബ്രിഡ് അല്ല; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | മിക്ക വിഭാഗങ്ങളും 2030–2031 · ബാക്കി 2033 |
| ജപ്പാൻ — CRYPTREC; 2025 സൈബർ സുരക്ഷാ തന്ത്രം | ശുപാർശ ചെയ്യുന്ന സൈഫറുകളുടെ പട്ടികയിൽ ML-KEM ചേർത്തു (മാർച്ച് 2026); PQC അടിയന്തര നയ മുൻഗണനയിലേക്ക് ഉയർത്തി. | മൈഗ്രേഷൻ റോഡ്മാപ്പ് തയ്യാറാക്കുന്നു |
| ദക്ഷിണ കൊറിയ — നാഷണൽ ഇന്റലിജൻസ് സർവീസ് / MSIT, KpqC | 2024–25-ൽ തിരഞ്ഞെടുത്ത ദേശീയ മാസ്റ്റർ പ്ലാനും ഒരു ആഭ്യന്തര അൽഗോരിതം സെറ്റും (HAETAE, AIMer, SMAUG-T, NTRU+), NIST-കൾക്കൊപ്പം പ്രവർത്തിക്കുന്നു. | സെക്ടർ പൈലറ്റുമാർ പുരോഗമിക്കുന്നു |
| ചൈന — ICCS / സ്റ്റേറ്റ് ക്രിപ്റ്റോഗ്രഫി അഡ്മിനിസ്ട്രേഷൻ | സോവറിൻ ട്രാക്ക്: NIST അൽഗോരിതങ്ങൾ സ്വീകരിക്കുന്നതിനുപകരം അതിന്റേതായ PQC മത്സരം (സമർപ്പണങ്ങൾ 2026 ജൂണിൽ അവസാനിച്ചു) | പൊതു അവസാന തീയതി ഇല്ല. |
| സിംഗപ്പൂർ — MAS ഉപദേശം (ഫെബ്രുവരി 2024) | മേഖല നയിക്കുന്നത്: ക്രിപ്റ്റോഗ്രാഫിക് ആസ്തികൾ ഇൻവെന്ററി ചെയ്യാനും കുടിയേറ്റത്തിനുള്ള മുൻഗണനാ ആസ്തികൾ തിരിച്ചറിയാനും ധനകാര്യ സ്ഥാപനങ്ങളോട് ആവശ്യപ്പെട്ടു. | നിശ്ചിത തീയതിയില്ല. |
| ന്യൂസിലാൻഡ് — NZISM | ഒരു PQC തയ്യാറെടുപ്പ് വിഭാഗം നിലവിലുണ്ട്; PQC അൽഗോരിതങ്ങൾ അംഗീകരിച്ചിട്ടില്ല, മൈഗ്രേഷൻ സമയപരിധി നിശ്ചയിച്ചിട്ടില്ല. | ഒന്നും സജ്ജീകരിച്ചിട്ടില്ല |
| യുഎഇ | ദേശീയ എൻക്രിപ്ഷൻ നയവും സംസ്ഥാന പിന്തുണയുള്ള ക്രിപ്റ്റോ-ഡിസ്കവറി പ്രേരണയോടെയുള്ള ഒരു ദേശീയ പോസ്റ്റ്-ക്വാണ്ടം മൈഗ്രേഷൻ പ്രോഗ്രാമും. | പരിപാടി പുരോഗമിക്കുന്നു |
| ഇസ്രായേൽ - INCD / ബാങ്ക് ഓഫ് ഇസ്രായേൽ | അടിസ്ഥാന സൗകര്യങ്ങൾ മാപ്പ് ചെയ്യാനും വെളിപ്പെടുത്തിയ ഡാറ്റ തിരിച്ചറിയാനും സർക്കാർ സ്ഥാപനങ്ങളോട് ആവശ്യപ്പെട്ടു; ഇൻവെന്ററികളെയും റോഡ്മാപ്പുകളെയും കുറിച്ചുള്ള മേഖലാ മാർഗ്ഗനിർദ്ദേശം - മാർഗ്ഗനിർദ്ദേശം, ഇതുവരെ നിർബന്ധമാക്കിയിട്ടില്ല. | മാർഗനിർദേശം |
| ബ്രസീൽ — ഐ.ടി.ഐ. | ഒരു മാനദണ്ഡ നിർദ്ദേശം വഴി (ജനുവരി 2026) ദേശീയ പൊതു-കീ ഇൻഫ്രാസ്ട്രക്ചറായ ഐസിപി-ബ്രസീലിൽ പോസ്റ്റ്-ക്വാണ്ടം അൽഗോരിതങ്ങൾ സംയോജിപ്പിക്കുന്നു. | ഘട്ടം ഘട്ടമായി സർട്ടിഫിക്കറ്റ് വിതരണം ആരംഭിച്ചു |
| ലാറ്റിൻ അമേരിക്കയുടെ ബാക്കി ഭാഗങ്ങൾ (മെക്സിക്കോ, കൊളംബിയ, പെറു, ചിലി…) | ഈ ലേഖനം എഴുതുന്ന സമയത്ത് PQC-ക്ക് മാത്രമുള്ള ദേശീയ മാൻഡേറ്റ് പ്രസിദ്ധീകരിച്ചിട്ടില്ല. | സെക്ടർ റെഗുലേറ്റർമാർ, പിസിഐ ഡിഎസ്എസ്, ഉപഭോക്തൃ കരാറുകൾ എന്നിവ വഴിയാണ് ബാധ്യതകൾ എത്തുന്നത്. |
മൂന്ന് വ്യതിയാനങ്ങൾ ഒരു പട്ടിക വരിയെക്കാൾ വിലപ്പെട്ടതാണ്.
- ഓസ്ട്രേലിയ മറ്റെല്ലാവരെക്കാളും അഞ്ച് വർഷം മുന്നിലാണ്. "2030 ആകുമ്പോഴേക്കും ദുർബലമായ പാരാമീറ്ററുകൾ ഒഴിവാക്കുക" എന്നല്ല ASD യുടെ മാർഗ്ഗനിർദ്ദേശം - അത് "2030 അവസാനത്തോടെ പരിവർത്തനം പൂർത്തിയാക്കി" എന്നാണ്, കൂടാതെ "റിവെസ്റ്റ്-ഷാമിർ-അഡ്ലെമാൻ (RSA), ഡിഫി-ഹെൽമാൻ (DH), എലിപ്റ്റിക് കർവ് ഡിഫി-ഹെൽമാൻ (ECDH), എലിപ്റ്റിക് കർവ് ഡിജിറ്റൽ സിഗ്നേച്ചർ അൽഗോരിതം (ECDSA) പ്രിമിറ്റീവുകൾ പോലുള്ള ക്രിപ്റ്റോഗ്രാഫിക് അൽഗോരിതങ്ങൾ ഉൾപ്പെടെ" പരമ്പരാഗത അസിമട്രിക് ക്രിപ്റ്റോഗ്രാഫിയുടെ ഉപയോഗം ആ തീയതിയോടെ നിർത്താൻ ISM ശുപാർശ ചെയ്യുന്നു. നിങ്ങൾ ഓസ്ട്രേലിയയിൽ പ്രവർത്തിക്കുകയോ ഓസ്ട്രേലിയൻ സർക്കാർ വിതരണ ശൃംഖലകളിലേക്ക് വിൽക്കുകയോ ചെയ്യുകയാണെങ്കിൽ, അത് നിങ്ങളുടെ ബൈൻഡിംഗ് തീയതിയാണ്, 2035 അല്ല.
- ചൈന ഒരു പരമാധികാര പാതയിലാണ് ഓടുന്നത്. ഇത് ML-KEM, ML-DSA എന്നിവ സ്വീകരിച്ചിട്ടില്ല; സ്റ്റേറ്റ് ക്രിപ്റ്റോഗ്രഫി അഡ്മിനിസ്ട്രേഷന്റെ ഇൻസ്റ്റിറ്റ്യൂട്ട് അടുത്ത തലമുറ വാണിജ്യ അൽഗോരിതങ്ങൾക്കായുള്ള സ്വന്തം കോൾ നടത്തി, സമർപ്പണങ്ങൾ 2026 ജൂണിൽ അവസാനിക്കും, കൂടാതെ standardഒരു ബഹുരാഷ്ട്ര കമ്പനിക്ക് ഇതിനർത്ഥം ആസൂത്രണം ചെയ്യുക എന്നാണ് രണ്ട് പോസ്റ്റ്-ക്വാണ്ടം അൽഗോരിതം കുടുംബങ്ങൾ ഒരേ എസ്റ്റേറ്റിൽ, SM2 - എലിപ്റ്റിക്-കർവ് അടിസ്ഥാനമാക്കിയുള്ളതും, അത്രയും തുല്യമായി ഷോർ-ബ്രേക്കൺ - മൈഗ്രേറ്റ് ചെയ്യാൻ നിലവിലുള്ളതുമാണ്. ക്രിപ്റ്റോ-എജിലിറ്റി ഇവിടെ ഒരു അമൂർത്തീകരണമായി മാറുന്നത് നിർത്തുന്നു.
- ലോകത്തിന്റെ മിക്ക ഭാഗങ്ങളിലും ദേശീയ പിക്യുസി മാൻഡേറ്റ് ഇല്ല - അതിൽ വലിയ മാറ്റമൊന്നും സംഭവിക്കുന്നില്ല. ലാറ്റിൻ അമേരിക്കയുടെ മിക്ക ഭാഗങ്ങളിലും, മിഡിൽ ഈസ്റ്റിലും ഏഷ്യ-പസഫിക്കിലും മിക്ക ഭാഗങ്ങളിലും, PQC സമയപരിധി പ്രസിദ്ധീകരിച്ചിട്ടില്ല. അതിർത്തികളെ അവഗണിക്കുന്ന മൂന്ന് വഴികളിലൂടെയാണ് ഇപ്പോഴും ബാധ്യതകൾ എത്തുന്നത്: സെക്ടർ റെഗുലേറ്റർമാർ (ധനകാര്യ സ്ഥാപനങ്ങൾക്കുള്ള സിംഗപ്പൂർ ശൈലിയിലുള്ള ഉപദേശം; ഒരു കേന്ദ്ര ബാങ്കിന്റെ പ്രതീക്ഷകൾ), തിരശ്ചീനമായി standardക്രിപ്റ്റോഗ്രാഫിക് ഇൻവെന്ററി (PCI DSS, ISO/IEC 27001 കൺട്രോൾ സെറ്റുകൾ) ആവശ്യപ്പെടുന്ന ഉപഭോക്താക്കളും. ഒരു EU, ഓസ്ട്രേലിയൻ അല്ലെങ്കിൽ യുഎസ് ഫെഡറൽ വാങ്ങുന്നയാൾക്കുള്ള ഒരു വിതരണക്കാരന് കരാറിലൂടെ അവരുടെ അന്തിമകാലാവധി അവകാശപ്പെടുന്നു.
ഒരു സ്വകാര്യ സ്ഥാപനത്തെ ബന്ധിപ്പിക്കുന്നതെന്താണ്?
ദേശീയ രൂപരേഖകൾ ഒരു നിമിഷം മാറ്റിവെക്കുക. മിക്ക സ്വകാര്യ സ്ഥാപനങ്ങൾക്കും നടപ്പിലാക്കാവുന്ന ബാധ്യതകൾ നാല് സ്ഥലങ്ങളിൽ നിന്നാണ് വരുന്നത്, അവയൊന്നും ക്വാണ്ടത്തിനായി എഴുതിയതല്ല:
- NIS2 (ഡയറക്ടീവ് (EU) 2022/2555) ആർട്ടിക്കിൾ 21(2)(h)-ൽ, "ക്രിപ്റ്റോഗ്രഫിയുടെ ഉപയോഗവും ഉചിതമായ ഇടങ്ങളിൽ എൻക്രിപ്ഷനും സംബന്ധിച്ച നയങ്ങളും നടപടിക്രമങ്ങളും" അടിസ്ഥാന റിസ്ക്-മാനേജ്മെന്റ് നടപടിയായി നിർദ്ദേശിക്കുന്നു. COM(2026) 13 ആർട്ടിക്കിൾ 7(2)-ലേക്ക് PQC സംക്രമണം ചേർത്തുകൊണ്ട് ക്വാണ്ടം അളവ് വ്യക്തമാക്കും.
- ഡോറ - അത് ഡിജിറ്റൽ പ്രവർത്തന പ്രതിരോധ നിയമം അതിന്റെ സാങ്കേതികവും standards, കമ്മീഷൻ ഡെലിഗേറ്റഡ് റെഗുലേഷൻ (EU) 2024/1774. ആർട്ടിക്കിൾ 6 പ്രകാരം, ധനകാര്യ സ്ഥാപനങ്ങൾ അവരുടെ എൻക്രിപ്ഷൻ നയത്തിൽ "ക്രിപ്റ്റ് അനാലിസിസിലെ വികസനങ്ങളുടെ അടിസ്ഥാനത്തിൽ ക്രിപ്റ്റോഗ്രാഫിക് സാങ്കേതികവിദ്യ അപ്ഡേറ്റ് ചെയ്യുന്നതിനോ മാറ്റുന്നതിനോ ഉള്ള വ്യവസ്ഥകൾ" ഉൾപ്പെടുത്തേണ്ടതുണ്ട്, കൂടാതെ അവർക്ക് അപ്ഡേറ്റ് ചെയ്യാൻ കഴിയാത്തിടത്ത്, "സൈബർ ഭീഷണികൾക്കെതിരെ പ്രതിരോധശേഷി ഉറപ്പാക്കുന്ന ലഘൂകരണ, നിരീക്ഷണ നടപടികൾ സ്വീകരിക്കുക" എന്നും ആവശ്യപ്പെടുന്നു. അത് ഒരു സൂപ്പർവൈസറുമായി ബന്ധപ്പെട്ട ഒരു ക്രിപ്റ്റോ-ചടുലത ബാധ്യതയാണ്, കൂടാതെ അതിന്റെ പാരായണങ്ങൾ ക്വാണ്ടം പുരോഗതികളെ വ്യക്തമായി വിളിക്കുന്നു.
- പിസിഐ ഡിഎസ്എസ് v4.0 ആവശ്യകത 12.3.3 — മിക്ക സ്ഥാപനങ്ങളും തിരിച്ചറിയാതെ തന്നെ പരാജയപ്പെടുന്നത് ഒരു PQC ആവശ്യകതയാണ്. PCI SSC ഇതിനെ "12 മാസത്തിലൊരിക്കലെങ്കിലും ഉപയോഗത്തിലുള്ള ക്രിപ്റ്റോഗ്രാഫിക് സൈഫർ സ്യൂട്ടുകളും പ്രോട്ടോക്കോളുകളും രേഖപ്പെടുത്തുന്നതിനും അവലോകനം ചെയ്യുന്നതിനുമുള്ള പുതിയ ആവശ്യകത" എന്ന് വിശേഷിപ്പിക്കുന്നു, കൂടാതെ ഇത് ഒരു മികച്ച പരിശീലനമായി നിലച്ചു. 31 മാർച്ച് 2025. PQC സമയപരിധിയില്ല, ക്വാണ്ടം അൽഗോരിതം പട്ടികയില്ല - പക്ഷേ വാർഷിക ക്രിപ്റ്റോഗ്രാഫിക് ഇൻവെന്ററിയും ക്രിപ്റ്റോഗ്രാഫിക് മാറ്റങ്ങളോട് പ്രതികരിക്കുന്നതിനുള്ള ഡോക്യുമെന്റഡ് പ്ലാനും മുൻകൂട്ടി നിശ്ചയിച്ചിട്ടുള്ളതാണ്.cisഒരു PQC പ്രോഗ്രാമിന് ആവശ്യമായ എലി നിയന്ത്രണങ്ങൾ, ഇതിനകം പ്രാബല്യത്തിൽ വന്നതും ഇതിനകം ഓഡിറ്റ് ചെയ്തതുമാണ്.
- സംഭരണ കാസ്കേഡ്. ഏതൊരു ദേശീയ റോഡ്മാപ്പിനേക്കാളും കൂടുതൽ എത്തിച്ചേരാൻ രണ്ട് ഉപവാക്യങ്ങൾ സഹായിക്കും. സൈബർ പ്രതിരോധ നിയമം (റെഗുലേഷൻ (EU) 2024/2847) മുതൽ ബാധകം 11 ഡിസംബർ 2027 ഇതിനകം തന്നെ ഒരു SBOM ഡിജിറ്റൽ ഘടകങ്ങളുള്ള ഉൽപ്പന്നങ്ങൾക്ക് ഒരു നിർമ്മാതാവിന്റെ ബാധ്യത - ഇത് ഒരു CBOM നിർബന്ധമാക്കുന്നില്ല, പക്ഷേ ഉൽപ്പന്ന-പാലിക്കൽ ആർട്ടിഫാക്റ്റുകളായി മെറ്റീരിയലുകളുടെ മെഷീൻ-റീഡബിൾ ബില്ലുകൾ ഇത് സ്ഥാപിക്കുന്നു. യുഎസിൽ, ഇഒ 14412 ഫെഡറൽ അക്വിസിഷൻ റെഗുലേഷൻ (FAR) കൗൺസിലിനോട് ഒരു നിയമം നിർദ്ദേശിക്കാൻ നിർദ്ദേശിക്കുന്നു പരിരക്ഷിത കോൺട്രാക്ടർമാർ PQC അൽഗോരിതങ്ങൾ ഉൾക്കൊള്ളുന്ന NIST FIPS പാലിക്കുന്നതിന് 31 ഡിസംബർ 2030-നകം, കൂടാതെ — ഏറ്റവും കൂടുതൽ വ്യാപ്തിയുള്ള ക്ലോസ് — ഓർഡറുകൾ CISഎ, എൻഐഎസ്ടി എന്നിവ 270 ദിവസത്തിനുള്ളിൽ (ഏകദേശം) പ്രസിദ്ധീകരിക്കും. 19 മാർച്ച് 2027), “ഒരു ക്രിപ്റ്റോഗ്രാഫിക് ബില്ലിന്റെ ഏറ്റവും കുറഞ്ഞ ഘടകങ്ങളെക്കുറിച്ചുള്ള ഏജൻസികളുടെ പരിഗണനയിലുള്ള വീക്ഷണത്തെ വിവരിക്കുന്ന പൊതു മാർഗ്ഗനിർദ്ദേശം. ഒരു ഹാർഡ്വെയർ അല്ലെങ്കിൽ സോഫ്റ്റ്വെയർ ഘടകം ഉപയോഗിക്കുന്ന ക്രിപ്റ്റോഗ്രാഫിക് ആസ്തികളുടെ യാന്ത്രിക വിലയിരുത്തൽ ഈ ഘടകങ്ങൾ പ്രാപ്തമാക്കും.”
ആ അവസാനത്തേത് വാഷിംഗ്ടണിനും അപ്പുറത്തേക്ക് വളരെ പ്രധാനമാണ്. “ഒരു SBOM” മുമ്പാണ്cisഒരു നല്ല ആശയത്തിൽ നിന്ന് ലോകമെമ്പാടുമുള്ള ഒരു കരാർ പ്രകാരമുള്ള ആർട്ടിഫാക്റ്റായി സോഫ്റ്റ്വെയർ മെറ്റീരിയലുകളുടെ ബിൽ എങ്ങനെയാണ് മാറിയത്. CBOM ഇപ്പോൾ അതേ പാതയിലാണ്, ഓട്ടോമേറ്റഡ് അസസ്മെന്റ് ആവശ്യകതയിൽ എഴുതിയിരിക്കുന്നു — ഒരു മാനുവൽ സ്പ്രെഡ്ഷീറ്റ് അത് നിറവേറ്റില്ല.
ഫോർമാറ്റ്: സൈക്ലോൺഡിഎക്സ് സിബിഒഎം
CycloneDX ആകുന്നു standard അത് CBOM ന് ഒരു മൂർത്തമായ രൂപം നൽകുന്നു. പതിപ്പ് 1.72025 ഒക്ടോബർ 21-ന് പുറത്തിറങ്ങി ECMA-424 2-ാം പതിപ്പായി അംഗീകരിച്ച, നിലവിലെ ക്രിപ്റ്റോ-കേന്ദ്രീകൃത പുനരവലോകനമാണ്: ഇത് ഒരു standardക്രിപ്റ്റോഗ്രാഫിക് ലിസ്റ്റ് അൽഗോരിതം കുടുംബങ്ങൾ കൂടാതെ ഒരു സമഗ്രമായ പട്ടികയും ദീർഘവൃത്താകൃതിയിലുള്ള വളവുകൾ, വ്യക്തമായി “ഓഡിറ്റുകൾ, കംപ്ലയൻസ് അവലോകനങ്ങൾ, PQC സന്നദ്ധത വിലയിരുത്തലുകൾ” എന്നിവയെ പിന്തുണയ്ക്കുന്നതിന്. ഒരു സൈക്ലോൺഡിഎക്സ് സിബിഒഎം നാല് തരം ക്രിപ്റ്റോ അസറ്റുകളെ വിവരിക്കുന്നു - അൽഗോരിതങ്ങൾ, പ്രോട്ടോക്കോളുകൾ, സർട്ടിഫിക്കറ്റുകൾ, കീകൾ, IV-കൾ, ലവണങ്ങൾ എന്നിവ പോലുള്ള അനുബന്ധ മെറ്റീരിയലുകൾ - കൂടാതെ അവ നടപ്പിലാക്കുന്ന സോഫ്റ്റ്വെയർ ഘടകങ്ങളും.
കാര്യം ഇടുങ്ങിയതാണ് പക്ഷേ ഉപയോഗപ്രദമാണ്: CBOM മിനിമം ഘടകങ്ങൾ പ്രസിദ്ധീകരിക്കുമ്പോൾ, വിപണി സംസാരിക്കുന്ന ഫോർമാറ്റ് CycloneDX ആയിരിക്കും.
ഏകീകൃത ടൈംലൈൻ
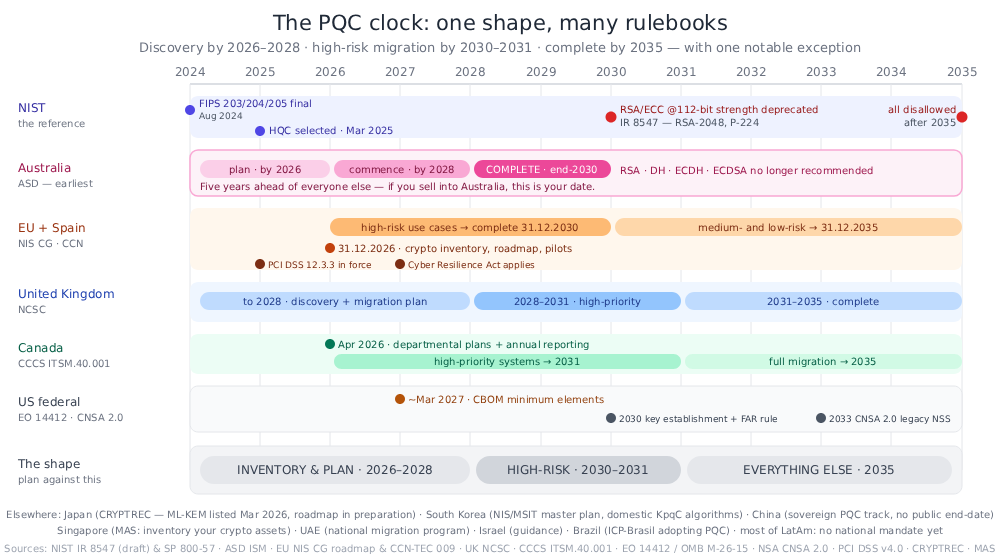
പാറ്റേൺ ഏതാണ്ട് എല്ലായിടത്തും ഒരേ ആകൃതിയാണ്: 2026–2028 ഓടെ കണ്ടെത്തൽ, 2030–2031 ഓടെ ഉയർന്ന അപകടസാധ്യതയുള്ള കുടിയേറ്റം, 2035 ഓടെ മറ്റെല്ലാം. ആ രൂപത്തിനെതിരെ ആസൂത്രണം ചെയ്യുക, നിങ്ങൾ അവയെല്ലാം വിശാലമായി യോജിക്കുന്നു. തുടർന്ന് ബന്ധിപ്പിക്കുന്ന ഒറ്റ തീയതി കണ്ടെത്തുക നിങ്ങളെ ആദ്യം — ഇത് വളരെ അപൂർവമായി മാത്രമേ 2035 ആകാറുള്ളൂ, പിസിഐ ഡിഎസ്എസ് സ്കോപ്പിലുള്ള ആർക്കും ഇൻവെന്ററി ബാധ്യത 2025 ൽ ആരംഭിച്ചു.
മൈഗ്രേഷൻ തന്നെ: എന്തിനെ മാറ്റിസ്ഥാപിക്കുന്നു
അവസാന തീയതികൾ ബ്രീഫിംഗിന്റെ പകുതി മാത്രമാണ്. ബാക്കി പകുതി നിങ്ങൾ യഥാർത്ഥത്തിൽ മൈഗ്രേറ്റ് ചെയ്യുന്നതാണ്. ലേക്ക് — ഉത്തരം ഒരു പകരക്കാരനല്ല, മറിച്ച് നിരവധി എന്നതാണ്, വ്യത്യസ്ത പക്വത, വ്യത്യസ്ത വലുപ്പങ്ങൾ, വളരെ വ്യത്യസ്തമായ ലീഡ് സമയങ്ങൾ.
മാറ്റിസ്ഥാപിക്കൽ മാപ്പ്
| ഇന്ന് നിങ്ങളുടെ കൈവശമുള്ളത് | അത് എന്തായിത്തീരുന്നു | Standard | എന്താണ് കാണേണ്ടത് |
|---|---|---|---|
| RSA കീ ട്രാൻസ്പോർട്ട്, DH / ECDH കീ എക്സ്ചേഞ്ച് — TLS, VPN/IPsec, SSH, സന്ദേശമയയ്ക്കൽ | ഇന്ന് X25519-നൊപ്പം ഒരു ഹൈബ്രിഡായി പ്രായോഗികമായി ML-KEM ലഭ്യമാണ്. | FIPS 203 | അടിയന്തരമായി ചെയ്യേണ്ടത്: ഇതാണ് എച്ച്എൻഡിഎല്ലിനെ തടയുന്നത്. ഇന്റർനെറ്റ് സ്കെയിലിൽ ഇതിനകം വിന്യസിച്ചിട്ടുണ്ട്. |
| RSA / ECDSA / EdDSA പൊതു-ഉദ്ദേശ്യ ഒപ്പുകൾ — സർട്ടിഫിക്കറ്റുകൾ, ടോക്കണുകൾ, പ്രമാണങ്ങൾ | ML-DSA | FIPS 204 | വലുപ്പങ്ങൾ. ഇന്നത്തെ 3.2 kB മീഡിയൻ ചെയിനുമായി താരതമ്യം ചെയ്യുമ്പോൾ ML-DSA-44 ഓരോ TLS കണക്ഷനും ഏകദേശം 15 kB ചേർക്കുന്നു. |
| വ്യത്യസ്തമായ ഗണിതശാസ്ത്രപരമായ പന്തയം ആവശ്യമുള്ള ഒപ്പുകൾ, അല്ലെങ്കിൽ വളരെക്കാലം നിലനിൽക്കുന്ന ട്രസ്റ്റ് വേരുകൾ | SLH-DSA | FIPS 205 | ഹാഷ് അധിഷ്ഠിതവും യാഥാസ്ഥിതികവും, പക്ഷേ വലിയ ഒപ്പുകളും മന്ദഗതിയിലുള്ള ഒപ്പുകളും |
| ഫേംവെയർ, സോഫ്റ്റ്വെയർ, സെക്യുർ-ബൂട്ട് സൈനിംഗ് | XMSS അല്ലെങ്കിൽ LMS (സ്റ്റേറ്റ്ഫുൾ ഹാഷ്-അധിഷ്ഠിതം), അല്ലെങ്കിൽ SLH-DSA | എസ്പി 800-208 | സംസ്ഥാന മാനേജ്മെന്റ് ഒരു കഠിനമായ പ്രവർത്തന ആവശ്യകതയാണ് — ഒറ്റത്തവണ കീ വീണ്ടും ഉപയോഗിക്കുന്നത് സ്കീമിന്റെ സുരക്ഷയെ നശിപ്പിക്കുന്നു. |
| വലുപ്പ പരിമിതിയുള്ള ഒപ്പുകൾ | FN-DSA | FIPS 206 — ഇതുവരെ പ്രസിദ്ധീകരിച്ചിട്ടില്ല | 2026–2027 പ്ലാനിൽ ഇത് ഉൾപ്പെടുത്തരുത്. |
| ലാറ്റിസ് ബ്രേക്കിനെതിരെയുള്ള ഒരു വേലി | HQC | തിരഞ്ഞെടുത്തത് 2025 മാർച്ചിൽ, standard തീരുമാനിക്കപ്പെടാത്ത | ഒരു പ്ലാൻ അല്ല, ഒരു ബാക്കപ്പ് KEM |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 അല്ലെങ്കിൽ SHA-3; 3DES, MD5, SHA-1 എന്നിവ വിരമിക്കുക | നിലവിലുള്ള FIPS | ഗ്രോവർ പ്രദേശം: ഒരു പാരാമീറ്റർ മാറ്റം, ഒരു പകരക്കാരനല്ല. |
ഹൈബ്രിഡ് — ഒരു പോസ്റ്റ്-ക്വാണ്ടം അൽഗോരിതം ഒരു ക്ലാസിക്കൽ ഒന്നുമായി സംയോജിപ്പിക്കുന്നതിലൂടെ ഒരു ആക്രമണകാരി രണ്ടും തകർക്കണം — പരിവർത്തന സമയത്ത് സ്ഥിരസ്ഥിതി പോസ്ചർ ആണ്, കൂടാതെ RFC 9794 (ജൂൺ 2025) ഒടുവിൽ standardഅതിനുള്ള പദാവലി (“PQ/T ഹൈബ്രിഡ്”) രൂപപ്പെടുത്തി. ഇവിടെ നയം വ്യത്യാസപ്പെട്ടിരിക്കുന്നു, അതിനാൽ ഇത് ഒരു അധികാരപരിധി ചോദ്യമാണ്, എഞ്ചിനീയറിംഗ് മുൻഗണനയല്ല: സ്പെയിനിന്റെ CCN, ലാറ്റിസ് അധിഷ്ഠിത ഒപ്പുകൾ (ML-DSA, FN-DSA) ഹൈബ്രിഡൈസ് ചെയ്യാൻ ശുപാർശ ചെയ്യുന്നു, അതേസമയം ഹാഷ് അധിഷ്ഠിത സ്കീമുകൾക്ക് (XMSS, SLH-DSA) അതിന്റെ ആവശ്യമില്ലെന്നും EU നിലപാട് വിശാലമായി ഹൈബ്രിഡ്-സൗഹൃദമാണെന്നും പ്രസ്താവിക്കുന്നു; വിപരീതമായി, CNSA 2.0, ദേശീയ സുരക്ഷാ സംവിധാനങ്ങൾക്കായി ശുദ്ധമായ PQC ആഗ്രഹിക്കുന്നു. ഒരു ബഹുരാഷ്ട്ര കമ്പനിക്ക് രണ്ട് കോൺഫിഗറേഷനുകളും ആവശ്യമാണ്, ഇത് കോഡിനേക്കാൾ അൽഗോരിതം തിരഞ്ഞെടുക്കൽ കോൺഫിഗറേഷൻ നടത്തുന്നതിനുള്ള ഒരു വാദമാണ്.
ഡ്രോപ്പ്-ഇൻ മാറ്റിസ്ഥാപിക്കൽ ഇല്ലാത്തത്
NIST-ക്ക് ഉണ്ട് standardകൃത്യമായി രണ്ട് കാര്യങ്ങൾ കണ്ടെത്തി: കീ എൻക്യാപ്സുലേഷനും ഡിജിറ്റൽ സിഗ്നേച്ചറുകളും. ഒരു എസ്റ്റേറ്റിന്റെ ഭൂരിഭാഗത്തിനും അത് മതിയാകും, ബാക്കിയുള്ളവയ്ക്ക് ഒന്നുമില്ല. നിങ്ങളുടെ സിസ്റ്റങ്ങൾ ജോടിയാക്കൽ അടിസ്ഥാനമാക്കിയുള്ള നിർമ്മാണങ്ങൾ, ഐഡന്റിറ്റി- അല്ലെങ്കിൽ ആട്രിബ്യൂട്ട് അടിസ്ഥാനമാക്കിയുള്ള എൻക്രിപ്ഷൻ, ത്രെഷോൾഡ്, ബ്ലൈൻഡ് അല്ലെങ്കിൽ ഗ്രൂപ്പ് സിഗ്നേച്ചറുകൾ, അല്ലെങ്കിൽ മറ്റ് അഡ്വാൻസ്ഡ് പ്രോട്ടോക്കോൾ-ലെവൽ ക്രിപ്റ്റോഗ്രഫി എന്നിവയെ ആശ്രയിക്കുന്നുവെങ്കിൽ, ഇന്നത്തെ അവസ്ഥയിലേക്ക് മൈഗ്രേറ്റ് ചെയ്യുന്നതിന് തുല്യമായ അംഗീകൃത പോസ്റ്റ്-ക്വാണ്ടം ഇല്ല - സത്യസന്ധമായ ഉത്തരം ആ ഉപയോഗങ്ങൾ ഇപ്പോൾ തിരിച്ചറിയുക, അവ പരിഹരിക്കപ്പെടാത്തതായി ഫ്ലാഗ് ചെയ്യുക, ഒരു എക്സിറ്റ് രൂപകൽപ്പന ചെയ്യുക എന്നതാണ്. standard. ഹാർഡ്വെയർ റൂട്ടുകളുടെ വിശ്വാസ്യതയ്ക്കും ഇത് ബാധകമാണ്: HSM-കൾ (ഹാർഡ്വെയർ സുരക്ഷാ മൊഡ്യൂളുകൾ), TPM-കൾ, സ്മാർട്ട്കാർഡുകൾ എന്നിവ റെഗുലേറ്ററി വിൻഡോയേക്കാൾ ദൈർഘ്യമേറിയ സിലിക്കൺ പുതുക്കൽ സൈക്കിളുകളിൽ നീങ്ങുന്നു.
ഒരു മൈഗ്രേഷനല്ല, വ്യത്യസ്ത ലീഡ് സമയങ്ങളുള്ള നിരവധി മൈഗ്രേഷനുകൾ
ഇവിടെയാണ് മാറ്റിസ്ഥാപിക്കൽ മാപ്പ് സന്നദ്ധത സമയക്രമം മാറ്റുന്നത്. അടിയന്തരാവസ്ഥയുടെ ക്രമവും ലീഡ് സമയത്തിന്റെ ക്രമവും ഒരുപോലെയല്ല., അവയിൽ ഒന്നിൽ മാത്രം നിർമ്മിച്ച ഒരു പ്ലാൻ ഒരു സമയപരിധി നഷ്ടപ്പെടുത്തും.
- ഡാറ്റ ട്രാൻസിറ്റിൽ — പ്രധാന സ്ഥാപനം. ഏറ്റവും അടിയന്തിരാവസ്ഥ (ഇത് എച്ച്എൻഡിഎൽ ഉപരിതലമാണ്) കൂടാതെ ഹ്രസ്വമായത് ലീഡ് സമയം: മിക്ക സ്റ്റാക്കുകൾക്കും ഇത് ഒരു ലൈബ്രറി അപ്ഗ്രേഡും കോൺഫിഗറേഷൻ മാറ്റവുമാണ്. ഇത് പ്രകടമായി ട്രാക്റ്റബിൾ കൂടിയാണ് - ക്ലൗഡ്ഫ്ലെയർ റിപ്പോർട്ട് ചെയ്തു ഒക്ടോബർ 2025 മനുഷ്യർ ആരംഭിച്ച ട്രാഫിക്കിന്റെ പകുതിയിലധികവും ഇതിനകം തന്നെ പോസ്റ്റ്-ക്വാണ്ടം കീ എഗ്രിമെന്റ് ഉപയോഗിച്ചിട്ടുണ്ടെന്ന്. കണക്ഷന്റെ കാര്യത്തിൽ നിങ്ങളുടെ ഭാഗത്താണ് വിടവ്: മികച്ച 100,000 പബ്ലിക് വെബ് സെർവറുകളിൽ ~39% മാത്രമേ ഇതിനെ പിന്തുണച്ചിട്ടുള്ളൂ, കൂടാതെ ക്ലൗഡ്ഫ്ലെയറിന് പിന്നിലുള്ള ഒറിജിനൽ സെർവറുകളിൽ 3.7% മാത്രമേ ഉള്ളൂ. നിലവിലെ കണക്കുകൾ ഇതാണ് ക്ലൗഡ്ഫ്ലെയർ റഡാർ. ഇവിടെ തുടങ്ങൂ, നേരത്തെ അവസാനിപ്പിക്കൂ.
- കോഡ്, ഫേംവെയർ, സെക്യുർ-ബൂട്ട് സൈനിംഗ്. കുറഞ്ഞ എച്ച്എൻഡിഎൽ അടിയന്തിരത - ആരും ഒപ്പ് ശേഖരിക്കുന്നില്ല - പക്ഷേ നീണ്ട ലീഡ് സമയവും നേരത്തെയുള്ള സമയപരിധിയും, കാരണം 2027 ൽ അയച്ച ഒരു ഉപകരണം 2040 ലും ഒപ്പുകൾ പരിശോധിക്കേണ്ടതുണ്ട്, കൂടാതെ ഒപ്പിടൽ വേരുകൾക്ക് പതിറ്റാണ്ടിലധികം ആയുസ്സുണ്ട്. standard(SP 800-208, SLH-DSA); CNSA 2.0 ഉം സ്പെയിനിന്റെ CCN ഉം ഫേംവെയർ സൈനിംഗ് ക്യൂവിന്റെ മുൻവശത്ത് വയ്ക്കുന്നത് ഈ കാരണത്താലാണ്. അടിയന്തരാവസ്ഥ കുറവാണെങ്കിലും ഇപ്പോൾ തന്നെ തുടങ്ങൂ.
- പികെഐയും സർട്ടിഫിക്കറ്റുകളും. ഈ ഷെഡ്യൂൾ നിങ്ങൾ നിയന്ത്രിക്കുന്നില്ല. 2027-ന് മുമ്പ് പോസ്റ്റ്-ക്വാണ്ടം സർട്ടിഫിക്കറ്റുകൾ ബ്രൗസറുകളിൽ വ്യാപകമായി ലഭ്യമാകുമെന്നും വിശ്വസനീയമാകുമെന്നും പ്രതീക്ഷിച്ചിരുന്നില്ല, 2025 അവസാനത്തോടെ IETF-ൽ ഹൈബ്രിഡ് സർട്ടിഫിക്കറ്റ് ഫോർമാറ്റുകൾ ഇപ്പോഴും പരിഹരിക്കപ്പെട്ടിട്ടില്ല, കൂടാതെ ചെയിൻ വലുപ്പങ്ങൾ പല മടങ്ങ് വർദ്ധിച്ചു. പൈലറ്റും ബജറ്റും; നിങ്ങൾക്ക് സ്വന്തമല്ലാത്ത ഒരു തീയതി വാഗ്ദാനം ചെയ്യരുത്.
- ഡാറ്റ വിശ്രമത്തിലും ദീർഘകാലം നിലനിൽക്കുന്ന ആർക്കൈവുകളിലും. ബൾക്ക് എൻക്രിപ്ഷൻ നല്ലതാണ് — AES-256 എന്നത് ഒരു പാരാമീറ്റർ മാറ്റമാണ്. എക്സ്പോഷർ അതിനു മുകളിലുള്ള കീ ശ്രേണിയിലാണ്: RSA അല്ലെങ്കിൽ ECDH ഉപയോഗിക്കുന്ന കീ റാപ്പിംഗും കീ ട്രാൻസ്പോർട്ടും. റീ-എൻക്രിപ്ഷൻ കാമ്പെയ്നുകൾ മന്ദഗതിയിലാണ്, ബാക്കപ്പുകൾ, ആർക്കൈവുകൾ, എസ്ക്രോ എന്നിവ സ്പർശിക്കുന്നു.
- എംബഡഡ്, ഒ.ടി (ഓപ്പറേഷണൽ ടെക്നോളജി — ഇൻഡസ്ട്രിയൽ ആൻഡ് കൺട്രോൾ സിസ്റ്റങ്ങൾ), തേർഡ്-പാർട്ടി സിസ്റ്റങ്ങൾ. വിൻഡോയേക്കാൾ ദൈർഘ്യമേറിയ പുതുക്കൽ സൈക്കിളുകളും, മൈഗ്രേറ്റ് ചെയ്യാൻ കഴിയാത്ത ചില അസറ്റുകളും. അത്തരക്കാർക്ക് ഉത്തരം മാറ്റിസ്ഥാപിക്കൽ, നഷ്ടപരിഹാര നിയന്ത്രണങ്ങൾ, അല്ലെങ്കിൽ രേഖപ്പെടുത്തിയ, അംഗീകൃത അപകടസാധ്യത എന്നിവയാണ് - നിങ്ങൾ എത്രയും വേഗം അവയ്ക്ക് പേര് നൽകുന്നുവോ അത്രയും വിലകുറഞ്ഞതാണ് ആ ഓപ്ഷനുകൾ ഓരോന്നും.
ഒരു ജിആർസി പ്ലാനിന്റെ രണ്ട് പ്രായോഗിക പരിണതഫലങ്ങൾ. ആദ്യം, റിസ്ക് സ്കോർ മാത്രം നോക്കിയല്ല, ലീഡ് സമയം നോക്കി നിങ്ങളുടെ ആദ്യ ബൈൻഡിംഗ് തീയതിയിൽ നിന്ന് പിന്നോട്ട് ഷെഡ്യൂൾ ചെയ്യുക.: റാങ്ക് ചെയ്ത ബാക്ക്ലോഗ് നിങ്ങൾ ആദ്യം പരിഹരിക്കേണ്ട കാര്യങ്ങളെക്കുറിച്ച് പറയുന്നു കഴിയും വേഗത്തിൽ പരിഹരിക്കുക; ലീഡ്-ടൈം ലിസ്റ്റ് എന്തുചെയ്യണമെന്ന് നിങ്ങളോട് പറയും തുടക്കം ആദ്യം, പരിഗണിക്കാതെ. രണ്ടാമത്തേത്, ഇൻവെന്ററിയിൽ അൽഗോരിതം മാത്രമല്ല, ഉപയോഗ കേസ് രേഖപ്പെടുത്തണം.. “ഈ ശേഖരത്തിലെ RSA-2048” എന്നത് പ്രായോഗികമല്ല; “പൊതുജനങ്ങൾക്കായി പ്രവർത്തിക്കുന്ന ഒരു സേവനത്തിൽ പ്രധാന ഗതാഗതത്തിനായി ഉപയോഗിക്കുന്ന RSA-2048” ഉം “ഫേംവെയർ ഒപ്പിടാൻ ഉപയോഗിക്കുന്ന RSA-2048 ഉം” രണ്ട് വ്യത്യസ്ത ലക്ഷ്യങ്ങളും രണ്ട് വ്യത്യസ്ത സമയപരിധികളും രണ്ട് വ്യത്യസ്ത ഉടമകളുമുള്ള രണ്ട് വ്യത്യസ്ത പദ്ധതികളാണ്. അതുകൊണ്ടാണ് ഒരു ഇൻവെന്ററിക്ക് ഒരു അൽഗോരിതം നാമം മാത്രമല്ല, ക്രിപ്റ്റോഗ്രഫി കണ്ടെത്തിയ പ്രിമിറ്റീവ് ക്ലാസും ഉപരിതലവും പിടിച്ചെടുക്കേണ്ടിവരുന്നത് - കൂടാതെ ഒന്ന് നിർമ്മിക്കുന്നത് തോന്നുന്നതിനേക്കാൾ ബുദ്ധിമുട്ടായി മാറുന്നതും എന്തുകൊണ്ടാണ്.
എന്തുകൊണ്ട് PQC സന്നദ്ധത ബുദ്ധിമുട്ടാണ്: ക്രിപ്റ്റോഗ്രഫി എല്ലായിടത്തും ഉണ്ട്.
എല്ലാ ഭരണകൂടങ്ങളും ആദ്യം ഇൻവെന്ററി ആവശ്യപ്പെടുന്നത് ഇൻവെന്ററിയാണ്, കാരണം ഇൻവെന്ററി ഏറ്റവും ബുദ്ധിമുട്ടുള്ള ഭാഗമാണ്. ഓർഗനൈസേഷനുകൾ അവർ ശ്രമിക്കുന്ന നിമിഷം തന്നെ ഇത് കണ്ടെത്തുന്നു.
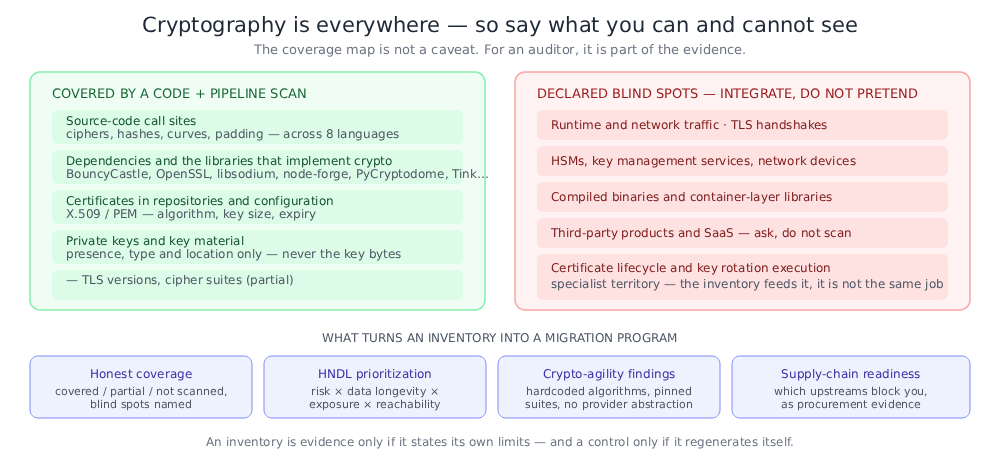
ക്രിപ്റ്റോഗ്രഫി യഥാർത്ഥത്തിൽ എവിടെയാണ് ഒളിച്ചിരിക്കുന്നത്
- നിങ്ങളുടെ സ്വന്തം ഉറവിടത്തിലുള്ള സൈറ്റുകളെ വിളിക്കുക — ഒരു സേവനത്തിൽ നിർമ്മിച്ച ഒരു സൈഫർ, ഒരു യൂട്ടിലിറ്റി ക്ലാസിൽ തിരഞ്ഞെടുത്ത ഒരു ഹാഷ്, ഒരു സൈനിംഗ് റൂട്ടീനിൽ പേരുള്ള ഒരു വക്രം. ഒരു മോണോറെപ്പോയിലെ എട്ട് ഭാഷകൾ എട്ട് സെറ്റ് ഭാഷാശൈലികളെ സൂചിപ്പിക്കുന്നു.
- ആശ്രയിച്ചിരിക്കുന്നു — മിക്ക ആപ്ലിക്കേഷനുകളിലെയും ക്രിപ്റ്റോയുടെ ഭൂരിഭാഗവും ടീം ഒരിക്കലും മനഃപൂർവ്വം തിരഞ്ഞെടുക്കാത്ത ലൈബ്രറികളാണ് നടപ്പിലാക്കുന്നത്: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. യഥാർത്ഥത്തിൽ പ്രവർത്തിക്കുന്ന അൽഗോരിതം ലൈബ്രറിയുടെ സ്വത്താണ്, നിങ്ങളുടെ കോഡിന്റെയല്ല.
- സർട്ടിഫിക്കറ്റുകളും പ്രധാന മെറ്റീരിയലും — X.509 സർട്ടിഫിക്കറ്റുകൾ റിപ്പോസിറ്ററികളിലേക്ക് ചെക്ക് ചെയ്തു, കോൺഫിഗറേഷൻ ഡയറക്ടറികളിലെ PEM കീ ഫയലുകൾ, ഇമേജുകളിലേക്ക് ബേക്ക് ചെയ്ത കീസ്റ്റോറുകൾ.
- ഇൻഫ്രാസ്ട്രക്ചർ-ആസ്-കോഡ് ആൻഡ് പ്രോട്ടോക്കോൾ കോൺഫിഗറേഷൻ — ഒരു ടെറഫോം മൊഡ്യൂളിൽ ഒരു മിനിമം TLS പതിപ്പ്, ഒരു ഇൻഗ്രസ് കൺട്രോളറിൽ ഒരു സൈഫർ സ്യൂട്ട് ലിസ്റ്റ്, ഒരു ബേസ് ഇമേജിൽ ഒരു SSH കോൺഫിഗറേഷൻ.
- കണ്ടെയ്നർ ചിത്രങ്ങളും സമാഹരിച്ച ബൈനറികളും — ആരും വായിക്കാത്ത സോഴ്സ് സ്കാൻ ഒരിക്കലും വായിക്കാത്ത ലെയറുകളിലേക്ക് ലിങ്ക് ചെയ്തിരിക്കുന്ന ക്രിപ്റ്റോ ലൈബ്രറികൾ.
- മൂന്നാം കക്ഷി ഉൽപ്പന്നങ്ങളും SaaS-ഉം — നിങ്ങൾക്ക് കാണാനോ മാറ്റാനോ കഴിയാത്ത ക്രിപ്റ്റോ, അതിനെക്കുറിച്ച് ചോദിക്കുക മാത്രം.
- HSM-കൾ, കീ മാനേജ്മെന്റ് സേവനങ്ങൾ, നെറ്റ്വർക്ക് ഉപകരണങ്ങൾ — സോഫ്റ്റ്വെയറിന് പൂർണ്ണമായും പുറത്താണ് ക്രിപ്റ്റോ ജീവിക്കുന്നത്.
ഇതിനെ ഒരു സ്കാൻ അല്ല, മറിച്ച് ഒരു പ്രോഗ്രാമാക്കി മാറ്റുന്ന നാല് കാര്യങ്ങൾ
സത്യസന്ധമായ കവറേജ്. ഒരു ഇൻവെന്ററി അതിന്റേതായ പരിധികൾ പ്രസ്താവിച്ചാൽ മാത്രമേ തെളിവാകൂ. “ഞങ്ങൾ ഉറവിടം, ആശ്രിതത്വങ്ങൾ, സർട്ടിഫിക്കറ്റുകൾ, കീ ഫയലുകൾ എന്നിവ സ്കാൻ ചെയ്തു, IaC കോൺഫിഗറേഷൻ; ഞങ്ങൾ റൺടൈം ട്രാഫിക്, ടിഎൽഎസ് ഹാൻഡ്ഷേക്കുകൾ, എച്ച്എസ്എം ഉള്ളടക്കങ്ങൾ, കംപൈൽ ചെയ്ത ബൈനറികൾ അല്ലെങ്കിൽ കണ്ടെയ്നർ ലെയറുകൾ സ്കാൻ ചെയ്തിട്ടില്ല" എന്നത് ഒരു പ്രതിരോധ സ്ഥാനമാണ്. ഡിനോമിനേറ്റർ ഇല്ലാത്ത ഒരു സംഖ്യ അങ്ങനെയല്ല.
എണ്ണലല്ല, മുൻഗണനാക്രമം. ഒരു വലിയ എസ്റ്റേറ്റ് ആയിരക്കണക്കിന് ക്രിപ്റ്റോ കണ്ടെത്തലുകൾ സൃഷ്ടിക്കുന്നു. ഒരു ഫ്ലാറ്റ് ലിസ്റ്റ് ഉപയോഗശൂന്യമാണ്. പ്രാധാന്യമുള്ള റാങ്കിംഗ് നാല് കാര്യങ്ങൾ സംയോജിപ്പിക്കുന്നു: ഷോർ-തകർത്തതോ അല്ലെങ്കിൽ ഗ്രോവർ-ദുർബലപ്പെടുത്തിയതോ ആയ അൽഗോരിതം; അത് സംരക്ഷിക്കുന്ന ഡാറ്റ എത്ര കാലം രഹസ്യമായി തുടരണം (HNDL ഘടകം); അത് ഒരു നെറ്റ്വർക്കിന് വിധേയമാകുമോ; ഒരു ടെസ്റ്റ് ഫിക്ചറിലോ വെണ്ടർ ചെയ്ത സാമ്പിളിലോ ഇരിക്കുന്നതിനുപകരം കോഡ് പ്രവർത്തിപ്പിക്കുന്നതിൽ അത് യഥാർത്ഥത്തിൽ എത്തിച്ചേരാനാകുമോ. "ഉയർന്ന അപകടസാധ്യതയുള്ള ഉപയോഗ കേസുകൾ ആദ്യം" എന്ന് പറയുന്ന ഓരോ റോഡ്മാപ്പും ഒരു മുൻഗണനാ നിർദ്ദേശം നൽകുന്നു, കൂടാതെ അക്ഷരമാലാക്രമത്തിലുള്ള ഒരു ലിസ്റ്റിൽ നിന്ന് നിങ്ങൾക്ക് അതിന് ഉത്തരം നൽകാൻ കഴിയില്ല.
ചടുലത, പകരം വയ്ക്കൽ മാത്രമല്ല. മാറ്റിസ്ഥാപിക്കൽ മാപ്പിൽ കാണിച്ചിരിക്കുന്നതുപോലെ, ലക്ഷ്യസ്ഥാനം ഇപ്പോഴും നീങ്ങിക്കൊണ്ടിരിക്കുന്നു, ഹൈബ്രിഡ് നിയമങ്ങൾ പ്രദേശത്തിനനുസരിച്ച് വ്യത്യാസപ്പെടുന്നു - 2027 ൽ നിങ്ങൾ നടത്തുന്ന സ്വാപ്പ് നിങ്ങളുടെ അവസാനത്തേതായിരിക്കില്ല. ഹാർഡ്കോഡ് ചെയ്ത അൽഗോരിതം നാമങ്ങൾ, പിൻ ചെയ്ത സൈഫർ സ്യൂട്ടുകൾ, ദാതാവിന്റെ അമൂർത്തീകരണം ഇല്ല, മാറ്റാൻ കഴിയാത്ത പ്രോട്ടോക്കോൾ പതിപ്പുകൾ എന്നിവയാണ് മാറ്റത്തിന് കാരണമാകുന്നത്. തൊട്ടടുത്ത മറ്റൊരു മൾട്ടി-വർഷ പ്രോജക്റ്റിലേക്ക് മാറുക. ഇവ സ്വന്തമായി കണ്ടെത്തലുകളാണ്, ഇപ്പോൾ പരിഹരിക്കാൻ വിലകുറഞ്ഞതും പിന്നീട് പരിഹരിക്കാൻ ചെലവേറിയതുമാണ്.
വിതരണ ശൃംഖല. നിങ്ങളുടെ ഏറ്റവും വേഗത കുറഞ്ഞ അപ്സ്ട്രീമിനെക്കാൾ വേഗത്തിൽ മൈഗ്രേറ്റ് ചെയ്യാൻ കഴിയില്ല. നിങ്ങളുടെ ഏത് ഡിപൻഡൻസികളാണ് PQC-യെ പിന്തുണയ്ക്കുന്നത്, ഹൈബ്രിഡ് മോഡുകൾ വാഗ്ദാനം ചെയ്യുന്നു, ഒരു റോഡ്മാപ്പ് പ്രസിദ്ധീകരിച്ചിട്ടുണ്ട്, ഒരു CBOM പ്രസിദ്ധീകരിക്കുന്നു - അത് നിങ്ങളുടെ നിർണായക പാത നിർണ്ണയിക്കുന്നു, കൂടാതെ NIS2, DORA വിതരണ-അപകട ബാധ്യതകൾക്ക് കീഴിൽ ഒരു സംഭരണ സംഘത്തിന് ആവശ്യമായ തെളിവും ഇതാണ്.
ഒരു കെണി കൂടി: ഇൻവെന്ററി ഒരു നിയന്ത്രണമാണ്, ഒരു പ്രോജക്റ്റ് അല്ല.
ഒരു കണ്ടെത്തൽ പരിശീലനം നടത്തുക എന്നതാണ് സഹജാവബോധം.cise, ഒരു സ്പ്രെഡ്ഷീറ്റ് ഉണ്ടാക്കി ഫയൽ ചെയ്യുക. പന്ത്രണ്ട് മാസത്തെ അവലോകന സൈക്കിളോടെ PCI DSS ഇതിനകം തന്നെ അത് അടച്ചുപൂട്ടുന്നു; സ്പെയിനിന്റെ CCN "ക്രിപ്റ്റോഗ്രാഫിക് ആസ്തികളുടെയും അവയുടെ ആശ്രിതത്വങ്ങളുടെയും ഇൻവെന്ററി അപ്ഡേറ്റ് ചെയ്യുക" എന്നതിലൂടെ അതിന്റെ മൈഗ്രേഷൻ ചെക്ക്ലിസ്റ്റ് അവസാനിപ്പിക്കുന്നു; യുഎസ് നടപ്പിലാക്കുന്ന മെമ്മോറാണ്ടം ഇപ്പോഴും കൂടുതൽ തുറന്നതാണ്:
ഫെഡറൽ ഐടി പരിതസ്ഥിതികളുടെ വ്യാപ്തിയും സങ്കീർണ്ണതയും കണക്കിലെടുക്കുമ്പോൾ, ക്രിപ്റ്റോഗ്രാഫി കണ്ടെത്തുന്നതിനും കൈകാര്യം ചെയ്യുന്നതിനുമുള്ള മാനുവൽ സമീപനങ്ങൾ പലപ്പോഴും അപര്യാപ്തമാണ്. ഏജൻസികൾ അവരുടെ ക്രിപ്റ്റോഗ്രാഫിക് നിലപാടിനെക്കുറിച്ച് സമഗ്രവും തുടർച്ചയായി അപ്ഡേറ്റ് ചെയ്തതുമായ ധാരണ കൈവരിക്കുന്നതിന് സാധ്യമാകുമ്പോഴും ഉചിതമാകുമ്പോഴും ഓട്ടോമേഷൻ ഉപയോഗിക്കണം. ഇൻവെന്ററി മാനേജ്മെന്റ്, നയ നിർവ്വഹണം, അനുസരണ റിപ്പോർട്ടിംഗ് എന്നിവയ്ക്ക് ഓട്ടോമേഷൻ നിർണായകമാണ്.
ക്രിപ്റ്റോഗ്രഫി ഡ്രിഫ്റ്റുകൾ: ഒരു ഡെവലപ്പർ ഒരു ലൈബ്രറി ചേർക്കുന്നു, ഒരു ബേസ് ഇമേജ് മാറുന്നു, ഒരു ഡിഫോൾട്ട് സൈഫർ സ്യൂട്ടുള്ള ഒരു പുതിയ സേവനം നൽകുന്നു. ഓരോ ബിൽഡിലും പുനർനിർമ്മിക്കുന്ന ഒരു ഇൻവെന്ററി ഒരു നിയന്ത്രണമാണ്; കൈകൊണ്ട് വർഷം തോറും പുനർനിർമ്മിക്കുന്നത് നിങ്ങൾ എന്നെന്നേക്കുമായി ആവർത്തിക്കുന്ന ഒരു പുരാവസ്തു പദ്ധതിയാണ്.
പ്രായോഗികമായി "PQC സന്നദ്ധത" എന്നാൽ എന്താണ് അർത്ഥമാക്കുന്നത്
വെണ്ടർ ഭാഷ ഒഴിവാക്കുക, ആവശ്യാനുസരണം ആറ് കാര്യങ്ങൾ ഉൽപ്പാദിപ്പിക്കാനുള്ള കഴിവാണ് PQC സന്നദ്ധത:
- ഒരു ക്രിപ്റ്റോഗ്രാഫിക് ഇൻവെന്ററി എ standard മെഷീൻ-റീഡബിൾ ഫോർമാറ്റ്, നിങ്ങൾക്ക് കാണാൻ കഴിയുന്ന പ്രതലങ്ങൾ ഉൾക്കൊള്ളുന്നു, യാന്ത്രികമായി പുനർനിർമ്മിക്കപ്പെടുന്നു.
- ഒരു റിസ്ക് വർഗ്ഗീകരണം ഇതിലെ ഓരോ അസറ്റിന്റെയും: മാറ്റിസ്ഥാപിക്കണം (ഷോർ-ബ്രോക്കൺ), സ്ഥാനത്ത് കഠിനമാക്കാം (ഗ്രോവർ-ദുർബലപ്പെടുത്തി), അല്ലെങ്കിൽ ഇതിനകം തന്നെ ക്വാണ്ടം-സുരക്ഷിതം.
- റാങ്ക് ചെയ്ത മൈഗ്രേഷൻ ബാക്ക്ലോഗ് അത് ഡാറ്റയുടെ ആയുർദൈർഘ്യം, എക്സ്പോഷർ, എത്തിച്ചേരൽ എന്നിവയെ പ്രതിഫലിപ്പിക്കുന്നു - അതിനാൽ "ഉയർന്ന അപകടസാധ്യതയുള്ള ഉപയോഗ കേസുകൾ ആദ്യം" എന്നത് ഉത്തരവാദിത്തമാണ്.
- ഒരു കവറേജ് സ്റ്റേറ്റ്മെന്റ് അത് നിങ്ങളുടെ ബ്ലൈൻഡ് സ്പോട്ടുകൾക്ക് വ്യക്തമായി പേരിടുന്നു.
- അനുസരണ തെളിവ് നിങ്ങളെ യഥാർത്ഥത്തിൽ ബന്ധിപ്പിക്കുന്ന ഭരണകൂടങ്ങളിലേക്ക് മാപ്പ് ചെയ്തിരിക്കുന്നു, അവയുടെ തീയതികൾക്കൊപ്പം.
- ഒരു വിതരണ ശൃംഖല സന്നദ്ധത കാഴ്ച നിങ്ങളുടെ കുടിയേറ്റത്തെ തടയുന്ന അപ്സ്ട്രീമുകൾ ഏതൊക്കെയാണെന്ന് നിങ്ങളോട് പറയുന്നു.
മറ്റെല്ലാം - കീ റൊട്ടേഷൻ, സർട്ടിഫിക്കറ്റ് ലൈഫ് സൈക്കിൾ, HSM ഓർക്കസ്ട്രേഷൻ, നെറ്റ്വർക്ക് ഡിസ്കവറി - പ്രധാനമാണ്, പക്ഷേ അത് ഈ ആറിന്റെയും താഴെയാണ്. നിങ്ങൾ കണ്ടെത്തിയിട്ടില്ലാത്തത് നിങ്ങൾക്ക് തിരിക്കാൻ കഴിയില്ല.
സൈജെനി എങ്ങനെ സഹായിക്കുന്നു
സൈജെനിസ് ക്വാണ്ടം-സുരക്ഷിത അനുസരണം നിങ്ങളിൽ ഇതിനകം പ്രവർത്തിക്കുന്ന സ്കാനിൽ നിന്ന് ആറ് എണ്ണവും ശേഷി ഉത്പാദിപ്പിക്കുന്നു pipeline. പ്രത്യേക ക്രിപ്റ്റോ-എസ്റ്റേറ്റ് ഉൽപ്പന്നമില്ല, ഏജന്റില്ല, നിങ്ങളുടെ നിർമ്മാണ രീതിയിൽ മാറ്റമില്ല - ക്രിപ്റ്റോ കണ്ടെത്തൽ ഇതിനൊപ്പം പ്രവർത്തിക്കുന്നു SCA (സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം — ആശ്രിതത്വ സ്കാൻ), SAST (സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന — സോഴ്സ്-കോഡ് സ്കാൻ) കൂടാതെ IaC നിങ്ങൾക്ക് ഇതിനകം തന്നെ വിശകലനം ഉണ്ട്.
1 · സിബിഒഎം. ജാവ, കോട്ലിൻ, ജാവാസ്ക്രിപ്റ്റ്/ടൈപ്പ്സ്ക്രിപ്റ്റ്, പൈത്തൺ, ഗോ, സി#, പിഎച്ച്പി, സ്വിഫ്റ്റ് എന്നിവയിലുടനീളം അൽഗോരിതങ്ങൾ, പ്രോട്ടോക്കോളുകൾ, സർട്ടിഫിക്കറ്റുകൾ, കീകളും സാൾട്ടുകളും പോലുള്ള അനുബന്ധ മെറ്റീരിയലുകൾ എന്നിങ്ങനെ നാല് ക്രിപ്റ്റോ അസറ്റ് തരങ്ങളെ ഉൾക്കൊള്ളുന്ന ഒരു സൈക്ലോൺഡിഎക്സ് സിബിഒഎം സൈജെനി പുറപ്പെടുവിക്കുന്നു, കൂടാതെ ഓരോ അൽഗോരിതത്തെയും അത് നടപ്പിലാക്കുന്ന ലൈബ്രറിയുമായി ബന്ധിപ്പിക്കുന്നു. ഘടകങ്ങൾ, ദുർബലതകൾ, രഹസ്യങ്ങൾ എന്നിവയ്ക്കൊപ്പം പ്ലാറ്റ്ഫോമിലെ ഒന്നാംതരം ഇൻവെന്ററി വസ്തുക്കളാണ് ക്രിപ്റ്റോ അസറ്റുകൾ. IaC കണ്ടെത്തലുകൾ, അതിനാൽ അവയ്ക്ക് ഒരേ ഉത്ഭവവും ചരിത്രവും ഉണ്ട്. പ്രധാന വസ്തുക്കൾ ഒരിക്കലും ഇൻവെന്ററിയിൽ ഉൾപ്പെടുത്തിയിട്ടില്ല - അതിന്റെ സാന്നിധ്യം, തരം, സ്ഥാനം എന്നിവ മാത്രം.
2 · ക്വാണ്ടം-റിസ്ക് വർഗ്ഗീകരണം. എല്ലാ അസറ്റും ലേബൽ ചെയ്തിരിക്കുന്നു തീരം തകർന്ന (പൊതു-കീ, മാറ്റിസ്ഥാപിക്കേണ്ടതാണ്), ഗ്രോവർ ദുർബലപ്പെടുത്തിയത് (സമമിതി അല്ലെങ്കിൽ ഹാഷ്, സ്ഥലത്ത് കഠിനമാക്കാവുന്നത്) അല്ലെങ്കിൽ പിക്യുസി-സേഫ്, കൂടാതെ HNDL എക്സ്പോഷറിനായി ഫ്ലാഗ് ചെയ്തിരിക്കുന്നു. അതേ വ്യത്യാസം നയിക്കുന്നത് SAST പ്രിമിറ്റീവ് ക്ലാസിനെ (Primitive class) ആശ്രയിക്കുന്ന പരിഹാര ഉപദേശം: RSA, ECC എന്നിവ "പരിവർത്തന സമയത്ത് ഒരു ഹൈബ്രിഡ് നിർമ്മാണത്തോടെ ML-KEM അല്ലെങ്കിൽ ML-DSA യിലേക്ക് മൈഗ്രേറ്റ് ചെയ്യുന്നു", അതേസമയം AES-128, SHA-256 എന്നിവ "കീ അല്ലെങ്കിൽ ഡൈജസ്റ്റ് വലുപ്പം വർദ്ധിപ്പിക്കുന്നു". ഇത് മനഃപൂർവമാണ് - ഒരു ക്വാണ്ടം എതിരാളിക്കെതിരെ ഒരു വലിയ RSA കീ ഉപദേശിക്കുന്നത് ഒന്നും പറയാത്തതിനേക്കാൾ മോശമാണ്, കൂടാതെ രണ്ട് കേസുകളെയും സംയോജിപ്പിക്കുന്ന ഏതൊരു ഉപകരണവും അത് കൃത്യമായി ചെയ്യും.
3 · റാങ്ക് ചെയ്ത മൈഗ്രേഷൻ ബാക്ക്ലോഗ്. ഒരു ഫ്ലാറ്റ് ലിസ്റ്റിന് പകരം, ക്വാണ്ടം വൾനറബിലിറ്റി, ഡാറ്റ ദീർഘായുസ്സ്, സെൻസിറ്റിവിറ്റി, നെറ്റ്വർക്ക് എക്സ്പോഷർ, റീയാബിലിറ്റി, ബിസിനസ് മൂല്യം എന്നിവയിൽ നിന്ന് സൈജെനി ഓരോ ക്വാണ്ടം-വൾനറബിൾ അസറ്റിനെയും 0–100 സ്കോർ ചെയ്യുന്നു, കൂടാതെ ഒരു റാങ്ക് ചെയ്ത ബാക്ക്ലോഗ് പുറപ്പെടുവിക്കുന്നു. ഇതാണ് "2030 ഓടെ ഉയർന്ന അപകടസാധ്യതയുള്ള ഉപയോഗ കേസുകൾ" എന്നതിനെ ഒരു മുദ്രാവാക്യത്തിൽ നിന്ന് ഒരു വർക്ക് ക്യൂവാക്കി മാറ്റുന്നത്.
4 · കവറേജ് മാപ്പ്. Xygeni എന്താണ് നോക്കിയതെന്നും എന്താണ് നോക്കിയതെന്നും റിപ്പോർട്ട് ചെയ്യുന്നു: സോഴ്സ് കോഡ്, സർട്ടിഫിക്കറ്റുകൾ, ഡിപൻഡൻസി ആട്രിബ്യൂഷൻ, പ്രൈവറ്റ്-കീ ഫയലുകൾ, IaC റൺടൈം, നെറ്റ്വർക്ക് ട്രാഫിക്, TLS ഹാൻഡ്ഷേക്കുകൾ, HSM, KMS ഉള്ളടക്കങ്ങൾ, കംപൈൽ ചെയ്ത ബൈനറികൾ, കണ്ടെയ്നർ-ലെയർ ലൈബ്രറികൾ എന്നിവ ബ്ലൈൻഡ് സ്പോട്ടുകൾ എന്ന് വ്യക്തമായി നാമകരണം ചെയ്തിരിക്കുന്നതിനാൽ, കോൺഫിഗറേഷൻ കവർ ചെയ്തതായി ഭാഗികമായോ സ്കാൻ ചെയ്യാത്തതായിട്ടോ എണ്ണിയിരിക്കുന്നു. ഓഡിറ്റർമാർ സ്വന്തം പരിധികൾ പ്രസ്താവിക്കുന്ന ഒരു ഉപകരണത്തോട് നന്നായി പ്രതികരിക്കുന്നു; അതിനാൽ, ഞങ്ങളുടെ അനുഭവത്തിൽ, CISഓസ്.
5 · അനുസരണ തെളിവുകൾ. ആറ് വ്യവസ്ഥകൾക്കെതിരെ ക്രിപ്റ്റോ ഇൻവെന്ററിയെ കംപ്ലയൻസ് എഞ്ചിൻ വിലയിരുത്തുകയും അവയുടെ യഥാർത്ഥ സമയപരിധികൾക്കെതിരെ വിധിന്യായങ്ങൾ പാസാക്കുകയും, ഭാഗികമായി അല്ലെങ്കിൽ പരാജയപ്പെടുത്തുകയും ചെയ്യുന്നു: എൻഐഎസ്ടി ഐആർ 8547, എൻഎസ്എ സിഎൻഎസ്എ 2.0, EU PQC റോഡ്മാപ്പ്, കൂടാതെ പോസ്റ്റ്-ക്വാണ്ടം ഉപവിഭാഗങ്ങളും പിസിഐ ഡിഎസ്എസ് 4.0, ഡോറ ഒപ്പം NIS2. ഇതും CIS സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ബെഞ്ച്മാർക്ക്, OWASP SCVS, OpenSSF standards, അതിനാൽ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ കംപ്ലയൻസിന്റെ മറ്റ് ഭാഗങ്ങൾ റിപ്പോർട്ട് ചെയ്യുന്ന അതേ ചാനലിലൂടെയാണ് PQC പോസ്ചർ റിപ്പോർട്ട് ചെയ്യുന്നത്. ASD, CCCS, CCN എന്നീ സ്ഥലങ്ങളിൽ നിന്ന് ബൈൻഡിംഗ് സമയപരിധി വരുന്ന ഓർഗനൈസേഷനുകൾക്ക് അതേ തെളിവുകളിൽ നിന്ന് പ്രവർത്തിക്കാൻ കഴിയും, കാരണം ആ റോഡ്മാപ്പുകൾ ഒരേ 2030/2035 അസ്ഥികൂടത്തിൽ തന്നെ സ്ഥിതിചെയ്യുന്നു; ഓസ്ട്രേലിയയുടെ 2030 അവസാന പൂർത്തീകരണ തീയതി മാത്രം പ്രത്യേകം ട്രാക്ക് ചെയ്യേണ്ടതുണ്ട്.
6 · വിതരണ ശൃംഖലയുടെ സന്നദ്ധത. ഓരോ ആശ്രിതത്വത്തിനും ഒരു പോസ്റ്റ്-ക്വാണ്ടം റെഡിനസ് ആട്രിബ്യൂട്ട് ഉണ്ട് - അത് PQC-യെ പിന്തുണയ്ക്കുന്നുണ്ടോ, ഹൈബ്രിഡ് മോഡുകൾ വാഗ്ദാനം ചെയ്യുന്നുണ്ടോ, അതിന് പ്രസിദ്ധീകരിച്ച ഒരു റോഡ്മാപ്പ് ഉണ്ടോ - അങ്ങനെ നിങ്ങളുടെ നിർണായക പാതയിൽ ഏതൊക്കെ അപ്സ്ട്രീമുകളാണ് ഇരിക്കുന്നതെന്ന് നിങ്ങൾക്ക് കാണാൻ കഴിയും, കൂടാതെ സംഭരണത്തിനായി ഒരു വെണ്ടർ റെഡിനസ് വ്യൂ സൃഷ്ടിക്കാനും കഴിയും.
ആറിനപ്പുറം: ക്രിപ്റ്റോ-ചടുലത കണ്ടെത്തലുകൾ. സൈജെനി നിർമ്മിക്കുന്ന പാറ്റേണുകളും ഫ്ലാഗ് ചെയ്യുന്നു തൊട്ടടുത്ത മൈഗ്രേഷൻ ഒരു റീറൈറ്റ് — ഹാർഡ്കോഡ് ചെയ്ത അൽഗോരിതം, കർവ് ചോയ്സുകൾ, കാണാത്ത ദാതാവിന്റെ അമൂർത്തീകരണം, പിൻ ചെയ്ത ലെഗസി സൈഫർ സ്യൂട്ടുകൾ, നോൺ-നെഗോഷ്യബിൾ പ്രോട്ടോക്കോൾ പതിപ്പുകൾ. നിങ്ങളുടെ മറ്റ് കണ്ടെത്തലുകളുടെ അതേ നയ പാളിയിലൂടെ ദുർബലവും ക്വാണ്ടം-ദുർബലവുമായ ക്രിപ്റ്റോ നടപ്പിലാക്കാൻ കഴിയും, അതിനാൽ ഒരു നെറ്റ്-ന്യൂ ഷോർ-ബ്രോക്കൺ അൽഗോരിതം പിടിക്കാൻ കഴിയും. pull request അടുത്ത വർഷത്തെ ഓഡിറ്റിന് പകരം.
കീ എടുക്കുക
- എന്തെങ്കിലും പ്ലാൻ ചെയ്യുന്നതിനുമുമ്പ് നിങ്ങളുടെ ഏറ്റവും ആദ്യത്തെ ബൈൻഡിംഗ് തീയതി കണ്ടെത്തുക. മിക്ക റോഡ്മാപ്പുകളും ഉയർന്ന അപകടസാധ്യതയുള്ളവയ്ക്ക് 2030 ഉം ബാക്കിയുള്ളവയ്ക്ക് 2035 ഉം ആയി ഒത്തുചേരുന്നു - എന്നാൽ ഓസ്ട്രേലിയ പ്രതീക്ഷിക്കുന്നത് മുഴുവൻ 2030 അവസാനത്തോടെ പരിവർത്തനം പൂർത്തിയായി, 2025 ൽ പിസിഐ ഡിഎസ്എസ് ഇൻവെന്ററി ആവശ്യപ്പെടാൻ തുടങ്ങി.
- അധികാരപരിധിക്കല്ല, രൂപത്തിന് എതിരായി ആസൂത്രണം ചെയ്യുക. 2026–2028 ഓടെ കണ്ടെത്തൽ, 2030–2031 ഓടെ ഉയർന്ന അപകടസാധ്യതയുള്ള കുടിയേറ്റം, 2035 ഓടെ പൂർത്തിയാകുക. ഒരിക്കൽ വിന്യസിക്കുക, അവയിൽ മിക്കതും നിങ്ങൾ തൃപ്തിപ്പെടുത്തുക; ഒഴിവാക്കലുകൾ പ്രത്യേകം ട്രാക്ക് ചെയ്യുക.
- ഇൻവെന്ററിയിൽ നിന്ന് ആരംഭിക്കുക, കാരണം എല്ലാവരും ആദ്യം അത് ആവശ്യപ്പെടുന്നു. — EU, സ്പെയിൻ, കാനഡ, ഓസ്ട്രേലിയ, സിംഗപ്പൂരിലെ MAS, PCI DSS എന്നിവയെല്ലാം ഒരേ ഡെലിവറി നിരക്കിൽ തുറന്നിരിക്കുന്നു.
- ഫോർമാറ്റ് ആയി CBOM ഉപയോഗിക്കുക. EU റോഡ്മാപ്പ് ഇതിനെ പേര് ഉപയോഗിച്ച് ശുപാർശ ചെയ്യുന്നു; CBOM മിനിമം ഘടകങ്ങളെക്കുറിച്ചുള്ള യുഎസ് മാർഗ്ഗനിർദ്ദേശം 2027 മാർച്ചിൽ അവസാനിക്കും, കൂടാതെ വ്യക്തമായി ആവശ്യപ്പെടുന്നത് ഓട്ടോമേറ്റഡ് വിലയിരുത്തൽ.
- ഷോറിനെയും ഗ്രോവറിനെയും ഒരിക്കലും കൂട്ടിക്കുഴയ്ക്കരുത്. പബ്ലിക്-കീ മാറ്റിസ്ഥാപിക്കണം; സിമെട്രിക്, ഹാഷ് എന്നിവ സ്ഥാനത്ത് കഠിനമാക്കാം. ഇവ കൂട്ടിക്കലർത്തുന്ന പരിഹാര ഉപദേശം ഉപദേശമില്ലാത്തതിനേക്കാൾ മോശമാണ്.
- നിങ്ങളുടെ യഥാർത്ഥ സമയപരിധി HNDL നിശ്ചയിക്കുന്നു. 2035 കഴിഞ്ഞിട്ടും രഹസ്യമായി സൂക്ഷിക്കേണ്ട ഡാറ്റ ഇന്ന് തുറന്നുകാട്ടപ്പെടുന്നു. ഒപ്പുകളേക്കാൾ പ്രധാന സ്ഥാപനങ്ങൾക്ക് - TLS, IKE, ഡാറ്റ ട്രാൻസിറ്റിൽ സംരക്ഷിക്കുന്ന എന്തും - മുൻഗണന നൽകുക.
- റിസ്ക് അനുസരിച്ച് മാത്രമല്ല, ലീഡ് സമയം അനുസരിച്ചും ഷെഡ്യൂൾ ചെയ്യുക. കീ സ്ഥാപിക്കൽ അടിയന്തിരമാണെങ്കിലും വേഗത്തിലാണ്; ഫേംവെയർ സൈനിംഗും പികെഐയും അടിയന്തിരമല്ല, മറിച്ച് മന്ദഗതിയിലാണ്, മന്ദഗതിയിലുള്ള ഇനങ്ങൾ ആദ്യം ആരംഭിക്കണം. നിങ്ങൾക്ക് മൈഗ്രേറ്റ് ചെയ്യാൻ കഴിയാത്ത എന്തും - പഴയ ഹാർഡ്വെയർ, മരവിപ്പിച്ച മൂന്നാം കക്ഷി ഉൽപ്പന്നങ്ങൾ - ഈ വർഷം പേരിടണം, കാരണം മാറ്റിസ്ഥാപിക്കൽ മാത്രമാണ് അവശേഷിക്കുന്ന ഓപ്ഷൻ, അതിന് ഒരു ബജറ്റ് സൈക്കിൾ ആവശ്യമാണ്.
- അൽഗോരിതം മാത്രമല്ല, ഉപയോഗ കേസ് രേഖപ്പെടുത്തുക. ഒരു TLS ഹാൻഡ്ഷെയ്ക്കിനെ സംരക്ഷിക്കുന്ന RSA, RSA സൈനിംഗ് ഫേംവെയർ എന്നിവ വ്യത്യസ്ത ലക്ഷ്യങ്ങൾ, ഡെഡ്ലൈനുകൾ, ഉടമകൾ എന്നിവയുള്ള രണ്ട് വ്യത്യസ്ത പ്രോജക്റ്റുകളാണ്. അൽഗോരിതം പേരുകൾ മാത്രം പട്ടികപ്പെടുത്തുന്ന ഒരു ഇൻവെന്ററിക്ക് ഒരു മൈഗ്രേഷൻ നയിക്കാൻ കഴിയില്ല.
- സത്യസന്ധമായ ഒരു കവറേജ് മാപ്പ് ആവശ്യപ്പെടുക. ഒരു സോഴ്സ് സ്കാനിൽ നിന്ന് പൂർണ്ണമായ ക്രിപ്റ്റോഗ്രാഫിക് ദൃശ്യപരത അവകാശപ്പെടുന്ന ഏതൊരു ഉപകരണവും അമിതമായി വിറ്റഴിയപ്പെടുന്നു. ഓഡിറ്റർക്ക് എന്ത് കാണാൻ കഴിയുമെന്നത് പോലെ തന്നെ പ്രാധാന്യമർഹിക്കുന്നത് അതിന് കാണാൻ കഴിയാത്ത കാര്യങ്ങളാണ്.
- രണ്ടാമത്തെ മൈഗ്രേഷനായി നിർമ്മിക്കുക. FIPS 206 അന്തിമമല്ല, HQC അന്തിമമല്ല. standardized, ചൈനയും കൊറിയയും standardസ്വന്തം കുടുംബങ്ങളെ സംരക്ഷിക്കൽ. ഒരു മൾട്ടിനാഷണൽ എസ്റ്റേറ്റിൽ ഒന്നിലധികം പോസ്റ്റ്-ക്വാണ്ടം അൽഗോരിതം സെറ്റുകൾ ഉണ്ടായിരിക്കും; ക്രിപ്റ്റോ-എജിലിറ്റി കണ്ടെത്തലുകൾ ഇപ്പോൾ വിലകുറഞ്ഞതും 2031 ൽ ചെലവേറിയതുമാണ്.
- അത് ഓട്ടോമേറ്റ് ചെയ്യുക അല്ലെങ്കിൽ ആവർത്തിക്കുക. ഓരോ ബിൽഡിലും പുനർനിർമ്മിക്കപ്പെടുന്ന ഒരു ക്രിപ്റ്റോഗ്രാഫിക് ഇൻവെന്ററി ഒരു നിയന്ത്രണമാണ്. ഒരു സ്പ്രെഡ്ഷീറ്റ് എന്നത് ഒപ്പിട്ട ദിവസം മുതൽ നീങ്ങാൻ തുടങ്ങുന്ന ഒരു സ്നാപ്പ്ഷോട്ടാണ്.
കൂടുതൽ വായിക്കാൻ
പൂർണ്ണ സാങ്കേതിക വിശദാംശങ്ങൾ - എന്താണ് കണ്ടെത്തിയത്, ക്വാണ്ടം-റിസ്ക് വർഗ്ഗീകരണവും മുൻഗണനാ സ്കോറിംഗും എങ്ങനെ പ്രവർത്തിക്കുന്നു, ഓരോ കംപ്ലയൻസ് വ്യവസ്ഥയും എന്തിനെ അടിസ്ഥാനമാക്കിയാണ് വിലയിരുത്തുന്നത്, റിപ്പോർട്ടുകൾ എങ്ങനെ നേടാം - സൈജെനി ഡോക്യുമെന്റേഷനിൽ ഉണ്ട്:
- സൈജെനി: “ക്വാണ്ടം-സുരക്ഷിത അനുസരണം“. സൈജെനി ഡോക്സ്.
- സൈജെനി: “Xygeni CLI ഉപയോഗിച്ച് ഒരു CBOM സൃഷ്ടിക്കുക“. സൈജെനി ഡോക്സ്.
- സൈജെനി: “പിന്തുണയ്ക്കുന്ന അനുസരണം standards“. സൈജെനി ഡോക്സ്.
Standards ഉം അൽഗോരിതങ്ങളും:
- എൻഐഎസ്ടി: “IR 8547 (ഇനീഷ്യൽ പബ്ലിക് ഡ്രാഫ്റ്റ്): പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള മാറ്റം Standards". നവംബർ 2024.
- എൻഐഎസ്ടി: “എഫ്ഐപിഎസ് 203 (എംഎൽ-കെഇഎം)","എഫ്ഐപിഎസ് 204 (എംഎൽ-ഡിഎസ്എ)","എഫ്ഐപിഎസ് 205 (എസ്എൽഎച്ച്-ഡിഎസ്എ)". ഓഗസ്റ്റ് 2024.
- എൻഐഎസ്ടി: “IR 8545: NIST PQC യുടെ നാലാം റൗണ്ടിലെ സ്റ്റാറ്റസ് റിപ്പോർട്ട് Standardവത്കരണ പ്രക്രിയ". മാർച്ച് 2025.
- എൻഐഎസ്ടി: “SP 800-57 ഭാഗം 1 വെളിപാട് 5: പ്രധാന മാനേജ്മെന്റിനുള്ള ശുപാർശ” — പട്ടിക 2, താരതമ്യപ്പെടുത്താവുന്ന സുരക്ഷാ ശക്തികൾ.
- എൻഐഎസ്ടി: “SP 800-208: സ്റ്റേറ്റ്ഫുൾ ഹാഷ്-അധിഷ്ഠിത സിഗ്നേച്ചർ സ്കീമുകൾക്കുള്ള ശുപാർശ” (LMS, HSS, XMSS, XMSS^MT). 2020 ഒക്ടോബർ.
- ഐഇടിഎഫ്: “RFC 9794: പോസ്റ്റ്-ക്വാണ്ടം ട്രഡീഷണൽ ഹൈബ്രിഡ് സ്കീമുകളുടെ പദാവലി". ജൂൺ 2025.
- ക്ലൗഡ്ഫ്ലെയർ: “2025-ൽ പോസ്റ്റ്-ക്വാണ്ടം ഇന്റർനെറ്റിന്റെ അവസ്ഥ"" എന്നതിലെയും "" എന്നതിലെയും തത്സമയ ദത്തെടുക്കൽ ഡാറ്റയുംക്ലൗഡ്ഫ്ലെയർ റഡാർ".
- സൈക്ലോൺഡിഎക്സ്: “ക്രിപ്റ്റോഗ്രഫി ബിൽ ഓഫ് മെറ്റീരിയൽസ് (CBOM)" ഒപ്പം "സൈക്ലോൺഡിഎക്സ് v1.7 റിലീസ്". ഒക്ടോബർ 2025.
ദേശീയ, പ്രാദേശിക പദ്ധതികൾ:
- എ.എസ്.ഡി (ഓസ്ട്രേലിയ): “പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിക്കുള്ള ആസൂത്രണം". സെപ്റ്റംബർ 2025.
- എൻഐഎസ് സഹകരണ ഗ്രൂപ്പ്: “പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള പരിവർത്തനത്തിനായുള്ള ഒരു ഏകോപിത ഇംപ്ലിമെന്റേഷൻ റോഡ്മാപ്പ്". ജൂൺ 2025.
- സിസിഎൻ (സ്പെയിൻ): “CCN-TEC 009 / BP-37 — പരിവർത്തനത്തിനു ശേഷമുള്ള ശുപാർശകൾ". ജൂലൈ 2026.
- യൂറോപ്യൻ കമ്മീഷൻ: “കമ്മീഷൻ ശുപാർശ (EU) 2024/1101” (11 ഏപ്രിൽ 2024) കൂടാതെ “COM(2026) 13 — നിർദ്ദേശം (EU) 2022/2555 (NIS2) ഭേദഗതി ചെയ്യുന്നതിനുള്ള നിർദ്ദേശം” (20 ജനുവരി 2026).
- എൻസിഎസ്സി (യുകെ): “പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള കുടിയേറ്റത്തിനുള്ള സമയരേഖകൾ". മാർച്ച് 2025.
- കനേഡിയൻ സെന്റർ ഫോർ സൈബർ സെക്യൂരിറ്റി: “കാനഡ ഗവൺമെന്റിനായുള്ള പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള കുടിയേറ്റത്തിനായുള്ള റോഡ്മാപ്പ് (ITSM.40.001)". ജൂൺ 2025.
- വൈറ്റ് ഹൗസ്: "എക്സിക്യൂട്ടീവ് ഓർഡർ 14412 — വിപുലമായ ക്രിപ്റ്റോഗ്രാഫിക് ആക്രമണങ്ങളിൽ നിന്ന് രാഷ്ട്രത്തെ സംരക്ഷിക്കൽ” (22 ജൂൺ 2026) ഉം OMB “ ഉംM-26-15” (24 ജൂൺ 2026).
- എൻഎസ്എ: “പോസ്റ്റ്-ക്വാണ്ടം സൈബർ സെക്യൂരിറ്റി റിസോഴ്സസ് (CNSA 2.0)".
- ക്രിപ്റ്റ്രെക് (ജപ്പാൻ): “ക്രിപ്റ്റ്രെക്” — 2026 മാർച്ചിൽ ശുപാർശ ചെയ്യുന്ന സൈഫറുകളുടെ പട്ടികയിൽ ML-KEM ചേർത്തു.
- മാസ് (സിംഗപ്പൂർ): “ക്വാണ്ടവുമായി ബന്ധപ്പെട്ട സൈബർ സുരക്ഷാ അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിനുള്ള ഉപദേശം". ഫെബ്രുവരി 2024.
- NZISM (ന്യൂസിലാൻഡ്): “പോസ്റ്റ്-ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫിക്കുള്ള തയ്യാറെടുപ്പ്".
- ഐസിസിഎസ് (ചൈന): “ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് കൊമേഴ്സ്യൽ ക്രിപ്റ്റോഗ്രഫി Standards” — അടുത്ത തലമുറ വാണിജ്യ ക്രിപ്റ്റോഗ്രാഫിക് അൽഗോരിതംസ് പ്രോഗ്രാം.
- ഐടിഐ (ബ്രസീൽ): “ഐ.ടി.ഐ പബ്ലിക്ക ഇൻസ്ട്രൂക്കോ നോർമറ്റിവ ക്യൂ അൽഗോരിറ്റ്മോസ് പോസ്-ക്വാൻ്റിക്കോസ് എ ഐസിപി-ബ്രസീൽ". ജനീറോ 2026.
സെക്ടർ, തിരശ്ചീന ബാധ്യതകൾ:
- EU: “നിർദ്ദേശം (EU) 2022/2555 (NIS2)"; "നിയന്ത്രണം (EU) 2022/2554 (DORA)"; "കമ്മീഷൻ ഡെലിഗേറ്റഡ് റെഗുലേഷൻ (EU) 2024/1774 (DORA ICT റിസ്ക്-മാനേജ്മെന്റ് RTS)"; "റെഗുലേഷൻ (EU) 2024/2847 (സൈബർ റെസിലിയൻസ് ആക്ട്)".
- പിസിഐ സുരക്ഷ Standardകൗൺസിൽ: “PCI DSS v3.2.1 മുതൽ v4.0 വരെയുള്ള മാറ്റങ്ങളുടെ സംഗ്രഹം” (ആവശ്യകത 12.3.3).
പശ്ചാത്തലം:
- ക്രെയ്ഗ് ഗിഡ്നി: "ഒരു ദശലക്ഷത്തിൽ താഴെ ശബ്ദമുള്ള ക്വിറ്റുകളുള്ള 2048 ബിറ്റ് RSA പൂർണ്ണസംഖ്യകളെ എങ്ങനെ ഫാക്ടർ ചെയ്യാം“. ഗൂഗിൾ ക്വാണ്ടം AI, മെയ് 2025.
- മിഷേൽ മോസ്ക: “ക്വാണ്ടം കമ്പ്യൂട്ടറുകളുള്ള ഒരു യുഗത്തിൽ സൈബർ സുരക്ഷ: നമ്മൾ തയ്യാറാകുമോ?". IACആർ ഇപ്രിന്റ് 2015/1075.
