






introduzzjoni
il Mudell ta' Maturità tal-Assigurazzjoni tas-Softwer tal-OWASP (SAMM) jipprovdi qafas strutturat għall-valutazzjoni u t-titjib tal-maturità tas-sigurtà tas-softwer. Jgħin lill-organizzazzjonijiet jimplimentaw l-aħjar prattiki matul iċ-ċiklu tal-ħajja tal-iżvilupp tas-softwer (SDLC) waqt bilanċjar tal-isforzi tas-sigurtà mal-objettivi tan-negozju.
Xygeni jaċċelera l-adozzjoni tas-SAMM billi jintegra:
- ASPM (Application Security Posture Management)
- SCA (Analiżi tal-Kompożizzjoni tas-Softwer)
- CI/CD Sigurtà
- IaC Security (Infrastruttura bħala Kodiċi)
- SAST (Ittestjar tas-Sigurtà tal-Applikazzjoni Statika)
- Build Security
- Ġestjoni Sigrieti
- Sejbien ta 'Anomaliji
Dawn il-kapaċitajiet jipprovdu skoperta ta' theddid f'ħin reali, infurzar awtomatizzat tal-politika, u prijoritizzazzjoni bbażata fuq ir-riskju, u b'hekk jiżguraw sigurtà kontinwa fl-iżvilupp, l-iskjerament u l-operazzjonijiet tas-softwer.
Dan id-dokument jiddeskrivi kif Xygeni jappoġġja lill-organizzazzjonijiet biex jiksbu l-maturità tas-SAMM, awtomatizzazzjoni tal-kontrolli tas-sigurtà, kontroll tal-konformità, u mitigazzjoni tar-riskju madwar SDLC.
Ħarsa Ġenerali lejn l-OWASP SAMM
Il-Ħames Funzjonijiet tan-Negozju tas-SAMM
L-OWASP SAMM hija strutturata f' ħames funzjonijiet tan-negozju, kull wieħed jirrappreżenta aspett kritiku tas-sigurtà tas-softwer. Dawn il-funzjonijiet iservu bħala pilastri għall-organizzazzjonijiet biex jivvalutaw, itejbu, u jimmaturaw il-prattiki tas-sigurtà tagħhom madwar ċiklu tal-ħajja tal-iżvilupp tas-softwer (SDLC).
Governanza
Il-governanza tistabbilixxi strateġiji ta' sigurtà, politiki, oqfsa ta' konformità, u inizjattivi edukattivi biex jiġi żgurat approċċ strutturat u li jista' jitkejjel għas-sigurtà tas-softwer. Dan jinkludi:
- Strateġija u Metriċi – Id-definizzjoni tal-objettivi tas-sigurtà, il-kejl tal-effettività, u l-allinjament tal-isforzi mal-għanijiet tan-negozju.
- Politika u Konformità – L-iżgurar tal-aderenza mal-politiki tas-sigurtà interni u r-rekwiżiti regolatorji esterni.
- Edukazzjoni u Gwida – Iż-żieda fl-għarfien dwar is-sigurtà u l-għoti ta’ taħriġ strutturat lit-timijiet kollha.
Disinn
Il-funzjoni tad-disinn tiffoka fuq identifikazzjoni tat-theddid, arkitettura sigura, u definizzjoni tar-rekwiżiti tas-sigurtà kmieni fil - SDLC biex jipprevjenu l-vulnerabbiltajiet qabel ma jitfaċċaw. Dan jinkludi:
- Valutazzjoni tat-Theddida – L-evalwazzjoni tar-riskji tas-sigurtà assoċjati mal-applikazzjonijiet u l-ambjenti tagħhom.
- Rekwiżiti ta 'Sigurtà – Id-definizzjoni tal-aspettattivi tas-sigurtà għas-softwer u l-fornituri ta’ partijiet terzi.
- Arkitettura Sikura – L-istabbiliment ta' arkitetturi ta' softwer reżiljenti u prattiki siguri ta' ġestjoni tat-teknoloġija.
Implimentazzjoni
L-implimentazzjoni tiżgura li l-kontrolli tas-sigurtà jkunu inkorporati fi ħdan proċessi ta' bini, skjerament, u ġestjoni tad-difettiDin il-funzjoni tenfasizza awtomazzjoni u kompożizzjoni sigura tas-softwer biex jitnaqqsu r-riskji tas-sigurtà. Dan jinkludi:
- Bini Sikur – L-infurzar tal-kontrolli tas-sigurtà fi CI/CD pipelines, il-ġestjoni tad-dipendenzi, u l-prevenzjoni ta' rilaxxi ta' kodiċi mhux siguri.
- Skjerament Sikur – Il-protezzjoni tal-integrità tal-applikazzjoni waqt l-iskjerament u l-iżgurar tal-aħjar prattiki għall-ġestjoni tas-sigrieti.
- Ġestjoni tad-Difetti – Identifikazzjoni, traċċar u rimedjazzjoni sistematika tad-difetti tas-sigurtà.
Verifika
Il-verifika tivvalida li il-kontrolli tas-sigurtà huma implimentati b'mod korrett u effettiv. Din il-funzjoni tkopri metodoloġiji ta' ttestjar tas-sigurtà, inklużi:
- Ittestjar Immexxi mir-Rekwiżiti – L-iżgurar li l-kontrolli tas-sigurtà jissodisfaw ir-rekwiżiti speċifikati tas-sigurtà.
- Ittestjar tas-Sigurtà – Twettiq ta’ valutazzjonijiet tas-sigurtà awtomatizzati u manwali biex jinstabu l-vulnerabbiltajiet.
operazzjonijiet
Il-funzjoni tal-operazzjonijiet tiżgura monitoraġġ kontinwu, rispons għal inċidenti, u ġestjoni tas-sigurtà operazzjonali biex tinżamm is-sigurtà tas-softwer matul iċ-ċiklu tal-ħajja tiegħu. Dan jinkludi:
- Ġestjoni tal-Inċidenti – L-iskoperta, ir-rispons għal, u l-mitigazzjoni ta' inċidenti ta' sigurtà.
- Ġestjoni tal-Ambjent – L-iżgurar tal-konfigurazzjonijiet tal-cloud u tal-infrastruttura biex jitnaqqas l-esponiment għall-attakki.
- Ġestjoni tar-Riskju Operazzjonali – L-istabbiliment ta' monitoraġġ kontinwu u prijoritizzazzjoni tar-riskju għal sigurtà proattiva.
Nifhmu l-Livelli ta' Maturità tas-SAMM
L-OWASP SAMM jiddefinixxi livelli ta' maturità (0-3) għal kull prattika ta' sigurtà, li tippermetti lill-organizzazzjonijiet itejbu l-qagħda ta' sigurtà tagħhom progressivament. Il-livelli jvarjaw minn prattiċi ad-hoc jew ineżistenti (Livell 0) sa miżuri ta' sigurtà ottimizzati bis-sħiħ u li jtejbu kontinwament (Livell 3).
Billi jallinjaw ruħhom mal-funzjonijiet tan-negozju u l-livelli ta' maturità tas-SAMM, l-organizzazzjonijiet jistgħu jkejlu l-qagħda tas-sigurtà attwali tagħhom, iddefinixxi pjanijiet direzzjonali ċari għat-titjib, u implimenta titjib strutturat fis-sigurtà.
L-Allinjament ta' Xygeni mal-Funzjonijiet tan-Negozju tas-SAMM
Xygeni jallinja ma' Il-ħames funzjonijiet tan-negozju tal-OWASP SAMM billi awtomatizza l-infurzar tas-sigurtà, li jippermetti prijoritizzazzjoni tar-riskju mmexxija mid-dejta, u t-tisħiħ ġestjoni u governanza tal-inċidenti.
- Governanza: ASPM tissaħħaħ viżibilità tar-riskju, infurzar tal-politika, u ġestjoni tal-konformità, u jiżguraw li l-organizzazzjonijiet issegwi l-prestazzjoni tas-sigurtà u infurza l-politiki b'mod effettiv.
- Disinn: Dynamic valutazzjoni tat-theddid u prijoritizzazzjoni tar-riskju tiffoka l-isforzi ta' rimedju fuq il-vulnerabbiltajiet ibbażat fuq l-isfruttabbiltà, l-aċċessibbiltà, u l-impatt fuq in-negozju.
- Implimentazzjoni:
- SCA, CI/CD Sigurtà, u SAST integra s-sigurtà fil-bini u l-iskjeramenti tas-softwer, filwaqt li tiżgura skoperta bikrija tal-vulnerabbiltà.
- Build Security jipprovdi attestazzjonijiet tas-softwer għall-validazzjoni tal-integrità.
- Sejbien ta' Sigrieti jipproteġi l-kredenzjali madwar CI/CD pipelinekonfigurazzjonijiet tal-infrastruttura.
- Verifika:
- Bibien tas-Sigurtà jinfurzaw Mur/Le-Mur decisjoni, u tiżgura l-konformità tas-sigurtà qabel l-iskjerament.
- CI/CD Is-sigurtà tinforza t-tisħiħ tal-infrastruttura, Tnaqqis konfigurazzjonijiet ħżiena u tibdil fil-konfigurazzjoni.
- ASPM L-inventarju jiżgura li l-għodod tas-sigurtà jiġu applikati b'mod konsistenti madwar pipelines.
- Operazzjonijiet: Sejbien ta' Anomaliji u Protezzjoni kontra t-Tbagħbis tal-Kodiċi jipprovdu monitoraġġ tal-inċidenti f'ħin reali, tiżgura rispons rapidu għal theddidiet għas-sigurtà u modifiki mhux awtorizzati.
Id-dijagramma t'hawn taħt tenfasizza l-prattiki ta' sigurtà li Xygeni jista' jappoġġja.
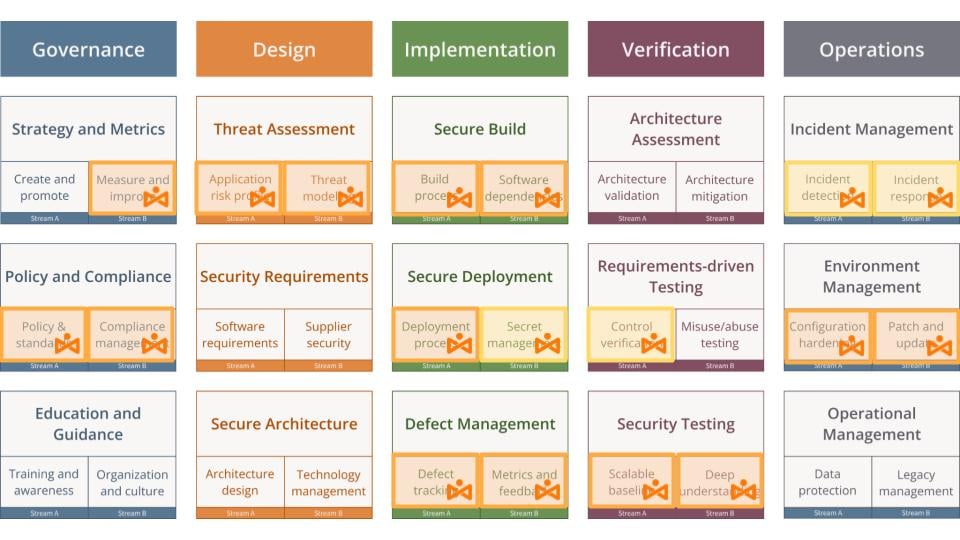
It-taqsimiet li ġejjin jipprovdu ħarsa dettaljata ta’ kif Xygeni jappoġġja kull funzjoni tan-negozju tas-SAMM, jgħinu lill-organizzazzjonijiet javvanzaw il-maturità tas-sigurtà tagħhom u jżommu prattiki siguri ta' żvilupp tas-softwer.
Governanza
Xygeni ssaħħaħ il-governanza tas-sigurtà billi tipprovdi viżibilità fix-xejriet tar-riskju, awtomatizzazzjoni tal-infurzar tal-politika, u inkorporazzjoni ta' għarfien dwar is-sigurtà fil-flussi tax-xogħol tal-iżvilupp. Permezz Strateġija u metriċi, Politika u konformità, u Edukazzjoni u gwida, Xygeni jiżgura li l-organizzazzjonijiet jistgħu isegwu, jinfurzaw, u jtejbu kontinwament il-qagħda tas-sigurtà tagħhom.
Strateġija u Metriċi
Il-fehim tax-xejriet tas-sigurtà u l-kejl tal-effettività tar-rimedjazzjoni huma kruċjali għal l-allinjament tal-isforzi tas-sigurtà mal-objettivi tan-negozjuXygeni's Application Security Posture Management (ASPM) jipprovdi veduta ċentralizzata tar-riskji tas-sigurtà, li jippermetti lill-organizzazzjonijiet isegwu xejriet ta' vulnerabbiltà, ivvaluta l-effettività tar-rimedjazzjoni, u kejjel it-titjib fis-sigurtà maż-żmien.
Xygeni janalizza l- tieqa ta' espożizzjoni, , li jiddetermina kemm idumu miftuħa l-vulnerabbiltajiet qabel ir-riżoluzzjoni. It-timijiet tas-sigurtà jistgħu jottimizzaw il-ħinijiet ta' rispons, itejbu l-istrateġiji ta' mitigazzjoni tar-riskju, u jinfurzaw SLAs għal soluzzjonijiet ta' sigurtà billi jidentifikaw id-dewmien fir-rimedjazzjoni. Sigurtà dashboards jipprovdu KPIs f'ħin reali, li joffri viżibilità sħiħa lejn prestazzjoni tal-programm tas-sigurtà u li tippermetti lit-tmexxija tagħmel de mmexxi mid-dejtacisjoni biex tissaħħaħ il-qagħda tas-sigurtà.
Politika u Konformità
Awtomatizzazzjoni tal-konformità madwar żvilupp, bini, u skjerament pipelines huwa essenzjali għall-governanza. Xygeni awtomatizza l-infurzar tal-politika, li tintegra oqfsa ta' sigurtà bħal NIST, CIS, u OpenSSF fis SDLC proċessi.
Il-politiki tas-sigurtà huma infurzat direttament fi ħdan CI/CD pipelines, prevenzjoni bini u skjeramenti mhux konformi milli jimxu 'l quddiemIt-traċċar tal-konformità jipprovdi viżibilità f'ħin reali tal-aderenza għall-politika, li jippermetti lill-organizzazzjonijiet jidentifikaw u jirrimedjaw in-nuqqasijiet qabel ma jsiru riskji. Bl-applikazzjoni infurzar ibbażat fuq ir-riskju, Xygeni tipprijoritizza ksur b'impatt għoli filwaqt li jitnaqqas l-istorbju minn devjazzjonijiet tal-politika b'riskju aktar baxx, jiġi żgurat li t-timijiet tas-sigurtà jiffokaw fuq dak li verament importanti.
Edukazzjoni u Gwida
Bini ta ' kultura li tispikka s-sigurtà jirrikjedi li l-għarfien dwar is-sigurtà jkun aċċessibbli u azzjonabbli fi ħdan il-flussi tax-xogħol tal-iżvilupp. Xygeni jipprovdi gwida dwar is-sigurtà f'ħin reali, ngħinu lit-timijiet jadottaw l-aħjar prattiki mingħajr ma jfixklu l-produttività.
Rakkomandazzjonijiet ta' rimedju kuntestwalizzati jiżguraw l-iżviluppaturi jifhmu u jirranġaw il-vulnerabbiltajiet b'mod effiċjenti, u b'hekk jitnaqqas l-iskambju ta' informazzjoni bejn it-timijiet tas-sigurtà u tal-inġinerija. Biex jiġu evitati riskji minn persuni interni u tinforza r-responsabbiltà għas-sigurtà, Xygeni isegwi r-rwoli tal-kontributuri u jinforza l-aċċess bl-inqas privileġġ, u jiżgura li operazzjonijiet sensittivi jkunu ristretti għal utenti awtorizzati.
- Viżibilità sħiħa tar-riskju b'sigurtà f'ħin reali dashboards u traċċar tal-espożizzjoni.
- Infurzar awtomatizzat tal-konformità fi ħdan CI/CD biex jipprevjenu ksur tal-politika.
- Għarfien tas-sigurtà inkorporat permezz ta' rimedjazzjoni kuntestwali u kontrolli tal-inqas privileġġ.
Disinn
Xygeni jtejjeb valutazzjoni tat-theddid billi tippermetti evalwazzjoni strutturata tar-riskju, prijoritizzazzjoni awtomatizzata, u monitoraġġ kontinwu. Permezz ta' lieva ASPMIl-funnels tal-prijoritizzazzjoni, l-analiżi tal-aċċessibilità, u l-punteġġ tal-isfruttabbiltà, l-organizzazzjonijiet jistgħu sistematikament jidentifikaw, jivvalutaw, u jimmaniġġjaw ir-riskji tas-sigurtà, hekk decisIl-joni huma mmexxija mid-dejta u allinjati mal-objettivi tan-negozju.
Identifikazzjoni u Viżibilità Strutturata tar-Riskju
Il-valutazzjoni prattika tat-theddid tibda bil-fehim tal- pajsaġġ tar-riskjuXygeni jipprovdi għarfien dwar il-vulnerabbiltà f'ħin reali biex jikklassifikaw ir-riskji bbażati fuqhom severità, sfruttabilità, u impattIt-timijiet tas-sigurtà jistgħu jsegwu u jimmonitorjaw l-esponiment għar-riskju permezz ta' sigurtà awtomatizzata dashboards, u b'hekk jiġi żgurat li t-tmexxija jkollha viżibilità ċara dwar theddid potenzjali fil-katina tal-provvista tas-softwer.
Billi jistabbilixxi a veduta ċentralizzata tar-riskji tas-sigurtà, l-organizzazzjonijiet jistgħu jkejlu l- l-effettività tal-programmi tas-sigurtà u jiżguraw li l-isforzi ta' rimedju jindirizzaw vulnerabbiltajiet ta' prijorità għoljaDan l-approċċ strutturat jippermetti lit-timijiet li immorru lil hinn mill-ġestjoni tar-riskju ad-hoc u nadottaw proċess sistematiku u skalabbli ta' valutazzjoni tat-theddid.
Prijoritizzazzjoni Awtomatizzata u Analiżi tal-Akkwistabilità
Hekk kif il-programmi tas-sigurtà jimmaturaw, l-organizzazzjonijiet jeħtieġu a standardqafas ta' ġestjoni tar-riskju ristrutturat jipprijoritizza t-theddid reali fuq il-vulnerabbiltajiet teoretiċi. Xygeni awtomatizza dan il-proċess billi jimplimenta funnels ta' prijoritizzazzjoni personalizzabbli li jiffiltraw il-vulnerabbiltajiet ibbażati fuq impatt fuq in-negozju, rilevanza għall-konformità, u sfruttabbiltà.
Analiżi tal-aċċessibilità jiżgura li l-vulnerabbiltajiet ikunu prijoritizzati bbażati fuq jekk jistgħux fil-fatt jiġu sfruttati fl-ambjent speċifiku tal-organizzazzjoniMinflok ma tittratta l-kwistjonijiet kollha tas-sigurtà bl-istess mod, Xygeni jiffoka r-rimedju fuq il-vulnerabbiltajiet li joħolqu l-akbar riskju fid-dinja reali, tnaqqas l-għeja tal-twissija u tippermetti interventi ta' sigurtà mmirati.
Barra minn hekk, punteġġ tal-isfruttabbiltà ittejjeb il-valutazzjoni tar-riskju billi tevalwa kemm probabbli li vulnerabbiltà tintuża f'attakki fid-dinja reali. It-timijiet tas-sigurtà jistgħu jallokaw ir-riżorsi b'mod aktar effiċjenti, u jindirizzaw ir-riskji kritiċi qabel ma l-attakkanti jkunu jistgħu jisfruttawhom.
Ottimizzazzjoni Kontinwa u Ġestjoni Adattiva tar-Riskju
Potenti strateġija ta' valutazzjoni tat-theddid jevolvi flimkien mal-pajsaġġ tar-riskju tal-organizzazzjoni. Xygeni jippermetti ġestjoni kontinwa ir-raffinament tal-funnels tal-prijoritizzazzjoni, li jippermetti li t-timijiet tas-sigurtà jkunu jistgħu jadattaw il-qagħda tar-riskju tagħhom hekk kif jitfaċċaw theddidiet ġodda.
Il-metriċi storiċi tas-sigurtà u x-xejriet tar-rimedjazzjoni huma sfruttati biex aġġustament fin tal-istrateġiji għat-tnaqqis tar-riskju, u r-rendiment tal-investimenti fit-titoli titjib li jista' jitkejjel. Maż-żmien, infurzar immexxi mill-politika jallinja s-sigurtà tad-cisjoni bil tolleranza għar-riskju tan-negozju filwaqt li l-kontrolli tas-sigurtà jibqgħu proattiv aktar milli reattiv.
- Prijoritizzazzjoni intelliġenti tar-riskju jiffoka fuq vulnerabbiltajiet b'impatt fid-dinja reali.
- Valutazzjoni kontinwa tat-theddid jintegra l-isfruttabbiltà, l-aċċessibbiltà, u l-impatt fuq in-negozju.
- Gwida awtomatizzata għall-punteġġ tar-riskju u r-rimedjazzjoni tissimplifika s-sigurtà tad-decisproduzzjoni ta' joni.
Implimentazzjoni
Bini Sikur
Xygeni jsaħħaħ prattiki ta' bini siguri billi tintegra kontrolli awtomatizzati tas-sigurtà u ġestjoni tad-dipendenza u billi tibni validazzjoni tal-integrità direttament ġewwa CI/CD pipelines. Permezz ta' Analiżi tal-Kompożizzjoni tas-Softwer (SCA), Ittestjar tas-Sigurtà tal-Applikazzjonijiet Statiċi (SAST), Ġestjoni tas-Sigrieti, u Build Security, Xygeni jiżgura li kull bini jsegwi proċess ta' sigurtà ripetibbli, immexxi mill-politika, u verifikabbli. Barra minn hekk, CI/CD garanziji ta' validazzjoni tas-sigurtà li l-għodod essenzjali tas-sigurtà jiġu applikati b'mod konsistenti madwar pipeline, tnaqqas l-espożizzjoni għar-riskju.
Konsistenza u Ripetibbiltà fil-Proċess tal-Bini
Proċess ta' bini sigur jeħtieġ standardizzazzjoni, awtomazzjoni, u validazzjoni kontinwaXygeni jinforza standardpolitiki ta' bini izzat permezz ta' CI/CD validazzjoni tas-sigurtà, u ġiegħel lil kull build tapplika għodod ta' sigurtà meħtieġa, bħal SAST, SCA, u skennjar tas-sigrieti qabel ma tipproċedi.
Xygeni jistabbilixxi build attestations biex tivverifika l-integrità tas-softwer, tivvalida l-provenjenza tas-softwer, u tipprevjeni artefatti mbagħbsa jew mhux verifikati milli jimxi 'l quddiem permezz tal- pipeline. Bl-inkorporazzjoni l-aħjar prattiki tas-sigurtà fil-proċess tal-bini, l-organizzazzjonijiet jiksbu konsistenza u ripetibbiltà, it-tnaqqis tal-iżbalji umani u t-titjib tal-kwalità ġenerali tas-softwer.
Awtomazzjoni tal-Kontrolli tas-Sigurtà fil-Bini Pipeline
L-awtomazzjoni tas-sigurtà hija essenzjali għall-iskoperta u r-rimedjazzjoni riskji kmieni fl-iżvilupp. Xygeni jintegra SAST biex jinstabu vulnerabbiltajiet fil-kodiċi qabel l-iskjerament, jindirizzaw kwistjonijiet ta' sigurtà fl-istadju l-aktar bikri possibbli. Barra minn hekk, L-iskennjar tas-sigrieti jipprevjeni l-esponiment aċċidentali tal-kredenzjali billi tanalizza kontinwament il-kodiċi tas-sors, il-fajls tal-konfigurazzjoni, u l-logs tal-bini.
CI/CD il-validazzjoni tas-sigurtà tiżgura li il-bini ta' ambjenti u l-għodda jsegwu l-aħjar prattiki tas-sigurtà, jirrestrinġu l-aċċess bla bżonn u jimponu politiki tal-inqas privileġġXygeni jelimina l-ostakli tas-sigurtà filwaqt li jżomm veloċità għolja ta' żvilupp billi jawtomatizza l-kontrolli tas-sigurtà fi ħdan pipeline.
Il-Prevenzjoni tad-Difetti tas-Sigurtà milli Jaslu sal-Produzzjoni
Artefatti mhux verifikati jew mhux siguri qatt m'għandhom jilħqu l-produzzjoni. Xygeni jinforza gradi tas-sigurtà li awtomatikament bini ta' fallimenti li fih vulnerabbiltajiet kritiċi, sigrieti esposti, jew ksur tal-konformitàBilli tintegra s-sigurtà direttament fi CI/CD, biss artefatti siguri u konformi ipproċedi għall-iskjerament.
Xygeni jintegra s-sejbien tal-malware fil-proċess tal-bini biex jipproteġi aktar l-integrità tal-bini, jidentifika modifiki mhux awtorizzati, attakki fil-katina tal-provvista, jew attività suspettuża fi CI/CD Flussi tax-xogħolL-organizzazzjonijiet jimmitigaw ir-riskji billi jipprevjenu d-difetti tas-sigurtà milli jidħlu fil-produzzjoni. qabel ma jeskalaw f'theddidiet tad-dinja reali.
Immaniġġjar tad-Dipendenzi tas-Softwer b'Kontrolli tas-Sigurtà
L-applikazzjonijiet moderni jiddependu ħafna fuq dipendenzi minn partijiet terzi u open-source, Jagħmlu is-sigurtà tad-dipendenza hija aspett kritiku ta' bini sigurXygeni jippermetti ġestjoni awtomatizzata tar-riskju tal-katina tal-provvista tas-softwer, billi jsegwi, jivvalida u jimmonitorja kontinwament kull dipendenza.
Lista ta' Materjali tas-Softwer (SBOMs) jipprovdu lill-organizzazzjonijiet b' viżibilità sħiħa fil-komponenti tas-softwer, tgħin lit-timijiet tas-sigurtà identifika dipendenzi skaduti, ksur tal-liċenzjar, u riskji potenzjaliIl-monitoraġġ f'ħin reali jiskopri pakketti malizzjużi, modifiki mhux awtorizzati, u vulnerabbiltajiet, u tnaqqas l-esponiment għal attakki fil-katina tal-provvista.
Awtomazzjoni tal-Validazzjoni tas-Sigurtà tad-Dipendenza
Mhux il-vulnerabbiltajiet kollha jeħtieġu rimedju immedjat. Xygeni's SCA b'analiżi tal-aċċessibilità jiżgura li t-timijiet tas-sigurtà jagħtu prijorità biss il-vulnerabbiltajiet li joħolqu theddida reali għall-applikazzjoniMinflok ma jgħabbi lit-timijiet b'allerti, Xygeni awtomatizza l-valutazzjoni tar-riskju, u b'hekk jippermetti tfassil aktar intelliġenticisproduzzjoni ta' joni.
Tmantni iġjene stretta tas-sigurtà, Xygeni jinforza politiki ta' sigurtà awtomatizzati Li immarka u imblokka dipendenzi riskjużi matul il-proċess tal-bini, u jipprevjeni l-introduzzjoni ta' komponenti mhux siguri.
Bibien tas-Sigurtà u Rimedjazzjoni għad-Dipendenzi
Lil jipprevjenu r-riskji tal-katina tal-provvista, Implimenti Xygeni bibien tas-sigurtà li jimblokkaw bini li fih dipendenzi mhux approvati jew vulnerabbiltajiet ta' riskju għoliIl-flussi tax-xogħol ta' rimedjazzjoni awtomatizzati jissimplifikaw aġġornamenti tad-dipendenza, u applika soluzzjonijiet ta' sigurtà mingħajr ma jfixklu l-iżvilupp.
Billi tanalizza d-dipendenzi għal backdoors, malware moħbi, jew imġieba suspettuża, Xygeni japplika prinċipji ta' sigurtà ta' fiduċja żero għal kodiċi ta' partijiet terzi, u b'hekk titnaqqas il-probabbiltà ta' kompromess fil-katina tal-provvista.
- Standardinfurzar tas-sigurtà izzat jiżgura li l-bini kollu jsegwi kontrolli tas-sigurtà mmexxija mill-politika.
- Attestazzjoni tal-bini u validazzjoni tad-dipendenza jipprevjenu artefatti mbagħbsa jew vulnerabbli.
- Skennjar tas-sigrieti u skoperta ta' malware tissalvagwardja l-integrità tal-katina tal-provvista tas-softwer.
Skjerament Sikur
Xygeni jiżgura skjeramenti siguri u mmexxija mill-politika billi tawtomatizza verifika tas-sigurtà, kontrolli tal-konformità, u skoperta ta' bidliet mhux awtorizzati. Billi tintegra CI/CD Sigurtà, Infrastruttura bħala Kodiċi (IaC) Sigurtà, u Sejbien ta' Anomaliji, Xygeni jipprevjeni konfigurazzjonijiet ħżiena, modifiki mhux awtorizzati, u espożizzjoni għall-kredenzjali, niżguraw li applikazzjonijiet verifikati u siguri biss jaslu għall-produzzjoni.
Awtomazzjoni tas-Sigurtà tal-Implimentazzjoni u Infurzar tal-Konformità
Proċess ta' skjerament sigur jeħtieġ validazzjoni kontinwa tas-sigurtà f'kull stadju ta' CI/CDXygeni jintegra mekkaniżmi ta' verifika tas-sigurtà fi ħdan pipelines, u jiżguraw li l-iskjeramenti kollha jikkonformaw mal-politiki tas-sigurtà u l-aħjar prattiki tal-industrija.
Il-konfigurazzjonijiet tal-iskjerament huma validat awtomatikament kontra politiki ta' sigurtà predefiniti, u jipprevjenu konfigurazzjonijiet ħżiena li jistgħu jintroduċu vulnerabbiltajiet. CI/CD il-validazzjoni tas-sigurtà tiżgura li l-kontrolli essenzjali tas-sigurtà—SAST, SCA, skennjar tas-sigrieti, u infurzar tal-konformità—huma applikati b'mod konsistenti madwar l-istadji kollha tal-iskjerament, u jeliminaw il-punti għamja tas-sigurtà.
Xygeni jivvalida IaC mudelli u skripts tal-iskjerament biex jipproteġu l-ambjenti tal-cloud u l-konfigurazzjonijiet tal-infrastruttura, filwaqt li jiżguraw li l-infrastruttura kollha tkun ipprovduta b'mod sigur u taderixxi mal-istandards linji bażi tas-sigurtà għall-organizzazzjoni kollhaIl-bibien tas-sigurtà jipprovdu infurzar awtomatizzat, jimblokka skjeramenti li fihom vulnerabbiltajiet ta' riskju għoli, ksur tal-politika, jew konfigurazzjonijiet ħżiena, li tiżgura li biss artefatti siguri jaslu għall-produzzjoni.
Verifika tal-Integrità tal-Implimentazzjoni u Sejbien ta' Bidliet Mhux Awtorizzati
Xygeni timplimenta attestazzjonijiet ta' skjerament biex tiżgura li jidħol fil-produzzjoni biss softwer affidabbli u mhux imfixkel. Dawn l-attestazzjonijiet jivverifikaw il- il-provenjenza u l-integrità tal-artefatti tas-softwer, jipprevjenu l-introduzzjoni ta komponenti mhux verifikati jew kodiċi kompromess f'ambjenti ħajjin.
Xygeni jimmonitorja kontinwament il-proċessi tal-iskjerament biex jidentifika modifiki mhux awtorizzati bidliet anomali fi pipeline konfigurazzjonijiet, settings tal-infrastruttura, u flussi tax-xogħol tal-iskjeramentDin l-iskoperta proattiva ta' anomaliji inaqqas ir-riskju ta' theddid minn ġewwa, konfigurazzjonijiet ħżiena, u attakki fil-katina tal-provvista, il-prevenzjoni ta' bidliet mhux awtorizzati milli jaffettwaw l-ambjenti tal-produzzjoni.
CI/CD il-flussi tax-xogħol jiġu traċċati kontinwament għal devjazzjonijiet mill-politiki tas-sigurtà, niżguraw li kull skjerament isegwi proċessi awtorizzati u siguriJekk jinstabu devjazzjonijiet, Xygeni jindika l-problema, u jipprovdi għarfien dettaljat dwar is-sigurtà u rakkomandazzjonijiet awtomatizzati dwar il-mitigazzjoni biex terġa' tinkiseb il-konformità.
Il-Prevenzjoni tal-Espożizzjoni tas-Sigrieti fl-Implimentazzjoni Pipelines
Kredenzjali sensittivi bħal Ċwievet tal-API, tokens tal-aċċess, u sigrieti tal-kriptaġġ irid jibqa' protett matul l-iskjerament kollu. Xygeni jtejjeb sigrieti tas-sigurtà billi jinstabu u jittaffew tnixxijiet ta' kredenzjali f'ambjenti ta' skjerament qabel ma jkunu jistgħu jiġu sfruttati.
Skenns Xygeni fajls, pipelines, skripts ta' konfigurazzjoni, u varjabbli tal-ambjent għal sigrieti inkorporati, li jipprevjenu l-esponiment aċċidentali madwar SCM, CI/CD flussi tax-xogħol, u konfigurazzjonijiet tal-infrastruttura. SCM l-awditi tal-istorja jippermettu lit-timijiet tas-sigurtà jidentifikaw minn qabel commitsigrieti ted li jibqgħu aċċessibbli, u jiżguraw li l-kredenzjali legati jiġu mmaniġġjati b'mod adegwat.
Xygeni jivvalida s-sigrieti skoperti biex jipprijoritizza l-isforzi ta' rimedjazzjoni, billi jiddistingwi bejn kredenzjali attivi u inattiviIt-timijiet tas-sigurtà jistgħu malajr jikkontrollaw ir-riskji reali billi jiffokaw fuq sigrieti validi u li jistgħu jiġu sfruttati minflok ma jiġru wara pożittivi foloz.
Jekk sigriet validu huwa espost, Xygeni jippermetti rimedju awtomatizzat minn:
- L-attivazzjoni tas-sigurtà playbooks li jirrevokaw, iduru, jew jesegwixxu azzjonijiet ta' mitigazzjoni personalizzati, u jiżguraw li l-kredenzjali kompromessi jiġu newtralizzati.
- Imblukkar tal-iskjeramenti li jkun fih sigrieti esposti, u jipprevjeni li applikazzjonijiet kompromessi jiġu rilaxxati fil-produzzjoni.
- Il-provvista ta' logs dettaljati tal-awditjar tas-sigrieti skoperti u l-azzjonijiet ta' rimedju, filwaqt li tiġi żgurata l-konformità ma' politiki ta' sigurtà u rekwiżiti regolatorji.
- Validazzjoni awtomatizzata tas-sigurtà jiżgura skjeramenti konformi fi CI/CD.
- Infrastruttura-bħala-Kodiċi (IaC) skennjar jipprevjeni konfigurazzjonijiet ħżiena qabel il-produzzjoni.
- Sejbien ta' anomaliji f'ħin reali jimmarka bidliet mhux awtorizzati u devjazzjonijiet tas-sigurtà.
Ġestjoni tad-Difetti
Xygeni jtejjeb ġestjoni tad-difetti by awtomatizzazzjoni tat-traċċar tal-kwistjonijiet tas-sigurtà, prijoritizzazzjoni tal-vulnerabbiltajiet ibbażati fuq ir-riskju attwali, u integrazzjoni tal-flussi tax-xogħol ta' rimedjazzjoni. Permezz ta' lieva Application Security Posture Management (ASPM), Funnels ta' Prijoritizzazzjoni, u CI/CD Sigurtà, l-organizzazzjonijiet jistgħu jidentifikaw, jikkategorizzaw, u jsolvu difetti fis-sigurtà effiċjenti, it-tnaqqis tal-esponiment għal riskji li jistgħu jiġu sfruttati u ksur tal-konformità.
Traċċar u Ġestjoni ta' Difetti fis-Sigurtà
Perspettiva frammentata tal-kwistjonijiet tas-sigurtà tista' twassal għal vulnerabbiltajiet mitlufa, rimedju inkonsistenti, u ġestjoni tar-riskju ineffettivaXygeni jipprovdi veduta ċentralizzata tad-difetti tas-sigurtà, il-konsolidazzjoni tas-sejbiet minn SAST, SCA, IaC security, u CI/CD skens tas-sigurtà fi interfaċċja waħda għall-ġestjoni tar-riskju.
By il-korrelazzjoni ta' kwistjonijiet ta' sigurtà minn sorsi multipli, Xygeni jiżgura li t-timijiet tas-sigurtà jiksbu viżibilità sħiħa fir-riskji tal-applikazzjoni, evitata allerti duplikati jew sorveljanza ta' difetti kritiċiId-difetti huma kategorizzat abbażi tal-impatt fuq in-negozju, l-isfruttabbiltà, u s-severità teknika, li jippermetti lill-organizzazzjonijiet li jipprijoritizza soluzzjonijiet sinifikanti filwaqt li tnaqqis tal-għeja tal-attenzjoni.
Xygeni jiffaċilita l-ġestjoni taċ-ċiklu tal-ħajja tal-kwistjonijiet biex jissimplifika l-isforzi ta' rimedjazzjoni. Jippermetti lit-timijiet isegwu, jassenjaw, u jirriżolvu d-difetti internament jew permezz sistemi esterni ta' biljetti bħal Jira u, pjattaformi ta' messaġġi bħal Slack. Dan jiżgura il-kwistjonijiet ta' sigurtà huma ġestiti b'mod xieraq fi ħdan il-flussi tax-xogħol tal-iżvilupp eżistenti, it-titjib tal-koordinazzjoni bejn it-timijiet tas-sigurtà u tal-inġinerija.
Prijoritizzazzjoni Awtomatizzata u Immaniġġjar ta' Difetti Ibbażat fuq ir-Riskju
Mingħajr prijoritizzazzjoni strutturata, it-timijiet tas-sigurtà jirriskjaw li jiġu mgħobbija b'allerti li ma jippreżentawx theddid immedjat. Xygeni jindirizza dan billi jintegra Funnels ta' Prijoritizzazzjoni, li jippermetti lill-organizzazzjonijiet li iffiltra d-difetti tas-sigurtà bbażati fuq fatturi ta' riskju tad-dinja reali bħal aċċessibilità, sfruttabilità, u impatt fuq in-negozju.
Billi niżguraw li il-vulnerabbiltajiet li jistgħu jiġu sfruttati b'mod attiv f'ambjenti ta' produzzjoni jiġu indirizzati l-ewwel, Xygeni jgħin lit-timijiet tas-sigurtà niffokaw fuq l-aktar theddidiet kritiċi filwaqt li jitnaqqsu l-prijoritizzazzjoni tal-kwistjonijiet ma' riskju minimu jew xejn fid-dinja reali. Awtomatizzat infurzar tal-politika jiżgura wkoll li L-iskjeramenti huma mblukkati jekk difetti kritiċi mhux solvuti jiġu skoperti, il-prevenzjoni ta' vulnerabbiltajiet ta' riskju għoli milli jilħqu l-produzzjoni.
Tisħiħ tar-Rimedjazzjoni u t-Titjib Kontinwu
It-tiswija ta' difetti fis-sigurtà b'mod effiċjenti teħtieġ integrazzjoni bla xkiel mal-flussi tax-xogħol tal-iżviluppaturi u, awtomazzjoni biex jitnaqqas l-isforz manwaliXygeni jaċċelera riżoluzzjoni ta' difetti fis-sigurtà billi tinkorpora direttament gwida dwar is-sigurtà azzjonabbli fi CI/CD pipelines, u jiżguraw li l-iżviluppaturi jirċievu rakkomandazzjonijiet ta' rimedju kuntestwali mingħajr ma jfixklu l-flussi tax-xogħol tagħhom.
Biex telimina kompiti manwali ripetittivi, Xygeni awtomatizza l-azzjonijiet ta' rimedjazzjoni, triggering soluzzjonijiet immexxija mill-playbook għal vulnerabbiltajiet komuniDan inaqqas il-ħin u l-isforz meħtieġa biex jiġu indirizzati kwistjonijiet ta' sigurtà, u b'hekk it-timijiet ikunu jistgħu fokus fuq theddid kumpless u ta' impatt għoli.
Xygeni jsegwi wkoll l-effiċjenza tar-rimedjazzjoni, billi jkejjel ħin biex tissewwa u xejriet ġenerali għat-tnaqqis tar-riskjuDan jippermetti lill-organizzazzjonijiet kontinwament jirfinaw il-qagħda tas-sigurtà tagħhom, jidentifikaw l-ostakli fil-proċess, u jtejbu l-ħinijiet ta' rispons, u jiżguraw li d-difetti tas-sigurtà jkunu immaniġġjat b'mod proattiv aktar milli reattiv.
- Traċċar ċentralizzat tal-kwistjonijiet tas-sigurtà jelimina l-frammentazzjoni fil-ġestjoni tal-vulnerabbiltà.
- Funnels ta' Prijoritizzazzjoni tiżgura li t-timijiet jiffokaw fuq riskji li jistgħu jiġu sfruttati u ta' impatt għoli.
- Flussi tax-xogħol ta' rimedjazzjoni awtomatizzati aċċellera r-riżoluzzjoni tad-difetti tas-sigurtà.
Verifika
Xygeni jsaħħaħ il-proċessi ta' verifika billi jinkorpora Ittestjar Immexxi mir-Rekwiżiti u, Ittestjar tas-Sigurtà fil-flussi tax-xogħol tal-iżvilupp. Billi awtomatizza l-infurzar tas-sigurtà fi CI/CDBilli tipprijoritizza l-vulnerabbiltajiet ibbażati fuq ir-riskju, u tintegra l-validazzjoni tas-sigurtà f'kull stadju, Xygeni tiżgura li s-sigurtà ssir parti integrali mill-kunsinna tas-softwer aktar milli kontroll tal-aħħar minuta.
Ittestjar Immexxi mir-Rekwiżiti
It-testijiet tas-sigurtà jridu jkunu definiti u applikati sistematikament fl-istadji kollha tal-iżvilupp. Xygeni jiżgura li r-rekwiżiti tas-sigurtà jkunu infurzat awtomatikament billi jiġu integrati l-verifiki fi CI/CD pipelines. Kull bini jgħaddi minn validazzjoni permezz ta' ttestjar statiku tas-sigurtà tal-applikazzjoni (SAST) għal vulnerabbiltajiet tal-kodiċi, analiżi tal-kompożizzjoni tas-softwer (SCA) għal riskji ta' dipendenza, skennjar ta' sigrieti biex jipprevjeni l-esponiment tal-kredenzjali, u infrastruttura bħala kodiċi (IaC) kontrolli tas-sigurtà għall-validazzjoni tal-konfigurazzjoni.
Il-bibien tas-sigurtà jaġixxu bħala mekkaniżmi ta' infurzar, billi jimblokkaw awtomatikament il-bini jekk it-testijiet tas-sigurtà jkunu neqsin jew ifallu l-politiki predefiniti. Xygeni isegwi l-kopertura tat-test fl-applikazzjonijiet kollha, billi jiżgura li l-komponenti kollha jiġu vvalidati kontinwament skont ir-rekwiżiti tas-sigurtà. Jekk jinstabu lakuni, l-organizzazzjonijiet jirċievu rakkomandazzjonijiet awtomatizzati biex jagħlquhom. Billi jiżgura li t-testijiet tas-sigurtà jiġu applikati dejjem, Xygeni jneħħi l-inkonsistenzi u jipprevjeni li softwer mhux ittestjat jilħaq il-produzzjoni.
Linja Bażi Skalabbli għall-Ittestjar tas-Sigurtà
L-ittestjar tas-sigurtà awtomatizzat irid ikun konsistenti u skalabbli biex ilaħħaq maċ-ċikli ta' żvilupp veloċi. Xygeni jintegra skens tas-sigurtà awtomatizzati f'kull stadju ta' CI/CD, u jiżgura li l-vulnerabbiltajiet jiġu skoperti mill-aktar fis possibbli. Il-validazzjoni tas-sigurtà tiġi attivata fuq kull kodiċi commit, bini, u skjerament, jimmonitorja kontinwament il-qagħda tas-sigurtà tal-applikazzjonijiet. Il-bibien tas-sigurtà jimblokkaw l-iskjerament jekk jinstabu vulnerabbiltajiet kritiċi, konfigurazzjonijiet ħżiena, jew ksur tal-konformità.
Xygeni jipprevjeni wkoll ir-rigressjonijiet tas-sigurtà billi awtomatikament traċċar ta' vulnerabbiltajiet fissi u jiżguraw li ma jerġgħux jidhru f'verżjonijiet futuri. Dan l-ittestjar tar-rigressjoni jiżgura li t-titjib fis-sigurtà jinżamm maż-żmien. Billi jintegra t-testijiet tas-sigurtà direttament f' CI/CD, Xygeni jelimina l-ostakli manwali u jiżgura li l-validazzjoni tas-sigurtà sseħħ mingħajr ma tfixkel l-iżvilupp.
Fehim Profond u Prijoritizzazzjoni Bbażata fuq ir-Riskju
Mhux il-vulnerabbiltajiet kollha joħolqu l-istess livell ta' riskju. Xygeni jtejjeb l-ittestjar tas-sigurtà billi jiffoka fuq prijoritizzazzjoni bbażata fuq ir-riskju, u b'hekk jiġi żgurat li l-komponenti b'impatt għoli jirċievu skrutinju aktar profond. L-iskanijiet tas-sigurtà huma arrikkiti b'valutazzjonijiet tal-impatt fuq in-negozju, tgħin lit-timijiet jiffokaw fuq vulnerabbiltajiet li jistgħu jiġu sfruttati u aċċessibbli rilevanti għall-applikazzjoni.
Il-prijoritizzazzjoni hija dinamika u kontinwament raffinata hekk kif it-theddid jevolvi. Jekk xi sfruttament jitfaċċa b'mod mhux mistenni jew vulnerabbiltà ssir aktar kritika, il-prijorità tagħha tiġi aġġustata awtomatikament, u b'hekk tinbeda... validazzjoni mill-ġdid immedjata u infurzar tas-sigurtàDan l-approċċ konxju tar-riskju jippermetti lit-timijiet tas-sigurtà jallokaw riżorsi fejn meħtieġ, filwaqt li jibbilanċjaw l-ittestjar awtomatizzat ma' reviżjonijiet manwali mmirati.
Ittestjar Integrat tas-Sigurtà fil-Flussi tax-Xogħol tal-Iżvilupp
L-ittestjar tas-sigurtà għandu jkun integrat bla xkiel ma' flussi tax-xogħol tal-iżviluppaturi biex ikunu effettivi. Xygeni jiżgura li l-vulnerabbiltajiet skoperti jistgħu jiġu assenjat lill-iżviluppaturi permezz ta' integrazzjonijiet ma' sistemi ta' biljetti bħal Jira u pjattaformi ta' messaġġi bħal SlackIs-sejbiet tas-sigurtà huma marbuta direttament mal-flussi tax-xogħol ta' rimedjazzjoni, li jippermettu lit-timijiet jaġixxu fuqhom qabel l-iskjerament.
- CI/CD-bibien tas-sigurtà integrati infurza l-konformità qabel ma l-kodiċi jasal fil-produzzjoni.
- Ittestjar tas-sigurtà awtomatizzat u mmexxi mir-riskju jiskopri l-vulnerabbiltajiet kmieni.
- Validazzjoni kontinwa tas-sigurtà jipprevjeni r-rigresjonijiet u jtejjeb l-effettività tat-test.
operazzjonijiet
Xygeni jsaħħaħ sigurtà tal-operazzjonijiet billi tippermetti Sejbien ta' anomaliji f'ħin reali, ġestjoni sigura tal-infrastruttura, u rimedjazzjoni awtomatizzata tal-vulnerabbiltà. Permezz tal-Ġestjoni tal-Inċidenti u l-AmbjentXygeni jiżgura li l-inċidenti tas-sigurtà jiġu skoperti u mitigati malajr filwaqt li jżomm l-ambjenti tal-applikazzjoni msaħħa u aġġornati.
Ġestjoni tal-Inċidenti
L-inċidenti tas-sigurtà spiss ma jiġux skoperti għal perjodi twal, u dan jippermetti lill-attakkanti jisfruttaw il-vulnerabbiltajiet u jikkawżaw ħsara. Xygeni jnaqqas dan ir-riskju b'mod sinifikanti billi jintegra skoperta ta' anomaliji u protezzjoni kontra t-tbagħbis tal-kodiċi, tiżgura identifikazzjoni bikrija ta' theddidiet għas-sigurtà u modifiki mhux awtorizzati.
Sejbien ta' Inċidenti hija msaħħa minn Xygeni's monitoraġġ f'ħin reali ta' ambjenti ta' żvilupp ta' softwer, li jidentifikaw attivitajiet suspettużi fi CI/CD pipelines, repożitorji tal-kodiċi tas-sors, u applikazzjonijiet skjeratiL-iskoperta tal-anomaliji tanalizza kontinwament l-imġieba fi ħdan SCM, CI/CD, u ambjenti ta' produzzjoni, qed tbandalja tentattivi ta' aċċess mhux awtorizzat, modifiki mhux tas-soltu fil-fajls, u devjazzjonijiet minn standard mudelli ta' attivitàDan l-approċċ proattiv inaqqas il-ħin ta' permanenza, li jippermetti lill-organizzazzjonijiet jidentifikaw inċidenti ta' sigurtà qabel ma dawn jeskalaw.
Sejbien ta' tbagħbis tal-kodiċi jiżgura li l-integrità tal-applikazzjoni tibqa' intatta billi jimmonitorja bidliet mhux awtorizzati fil-kodiċi tas-sors, fl-artefatti tal-bini, u fl-iskripts tal-iskjeramentJekk attakkant jipprova jimmodifika l-loġika tal-applikazzjoni jew jintroduċi payloads malizzjużi, Xygeni javża lit-timijiet tas-sigurtà immedjatament. L-organizzazzjonijiet jiksbu viżibilità sħiħa fit-tentattivi ta' sfruttament, li jippermettilhom jirrispondu qabel ma l-attakkanti jużaw b'suċċess is-softwer kompromess.
Xygeni jipprovdi flussi tax-xogħol awtomatizzati u integrazzjonijiet ma' għodod ta' orkestrazzjoni tas-sigurtà għar-rispons għall-inċidenti. It-timijiet tas-sigurtà jistgħu jgħaqqdu t-theddidiet skoperti ma' pjattaformi ta' rispons għal inċidenti, u tiżgura immaniġġjar strutturat tal-inċidenti permezz ta' playbooks, azzjonijiet ta' konteniment awtomatizzati, u analiżi forensika. Permezz ta ' simplifikazzjoni tal-iskoperta u r-risponsXygeni jippermetti lill-organizzazzjonijiet jikkontrollaw it-theddid malajr u jimminimizzaw l-impatt operazzjonali.
- Sejbien ta' anomaliji f'ħin reali jimminimizza l-ħin li fih idum l-inċident.
- Protezzjoni kontra t-tbagħbis tal-kodiċi jipprevjeni modifiki mhux awtorizzati.
- Flussi tax-xogħol ta' rispons awtomatizzati tissimplifika l-konteniment u l-irkupru tal-inċidenti.
Ġestjoni tal-Ambjent
L-iżgurar tal-ambjenti operattivi jeħtieġ infurzar konsistenti ta' konfigurazzjonijiet imwebbsa u rimedjazzjoni rapida tal-vulnerabbiltajietXygeni jiżgura li CI/CD pipelinejinfurzaw linji bażi tas-sigurtà fl-infrastruttura u l-ambjenti tal-iżvilupp kollha, u tnaqqas l-esponiment għal konfigurazzjonijiet ħżiena u softwer skadut.
Tisħiħ tal-konfigurazzjoni huwa awtomatizzat permezz ta' CI/CD validazzjoni tas-sigurtà, u jiżguraw li l-komponenti kollha tal-infrastruttura, inklużi l-ambjenti tal-bini, il-konfigurazzjonijiet tal-cloud, u d-dipendenzi tar-runtime, jaderixxu ma' l-aħjar prattiki tas-sigurtàXygeni jimmonitorja kontinwament infrastruttura-bħala-kodiċi (IaC) mudelli, skripts ta' skjerament, u politiki ta' sigurtà biex jinstabu devjazzjonijiet mil-linji bażi stabbiliti. Kwalunkwe konfigurazzjoni ħażina tiġi mmarkata bħala difetti ta' sigurtà, u b'hekk jiġi evitat li konfigurazzjonijiet mhux siguri jilħqu l-produzzjoni.
Patching u aġġornament jiġi aċċellerat permezz ta' kapaċitajiet ta' rimedju awtomatizzat, u jiżgura li l-vulnerabbiltajiet fid-dipendenzi tal-applikazzjoni u l-komponenti tal-infrastruttura jiġu indirizzati fil-ħin. Xygeni jintegra prijoritizzazzjoni bbażata fuq ir-riskju fil-ġestjoni tal-vulnerabbiltà, filwaqt li jiġi żgurat li irqajja u aġġornamenti kritiċi tas-sigurtà jiġu applikati l-ewwelL-organizzazzjonijiet jistgħu awtomatizza l-flussi tax-xogħol ta' rimedjazzjoni, għaqqad id-difetti tas-sigurtà mas-sistemi ta' traċċar tal-kwistjonijiet, u infurza l-konformità mal-garżi fi ħdan CI/CD pipelines.
- CI/CDtisħiħ tal-konfigurazzjoni mmexxija mill- jiżgura linji bażi tal-infrastruttura siguri.
- Irqajja u rimedjazzjoni awtomatizzati aċċellera r-riżoluzzjoni tal-vulnerabbiltà.
- Monitoraġġ kontinwu tal-konformità iżomm l-ambjenti siguri u aġġornati.
konklużjoni
Xygeni jissimplifika Implimentazzjoni tas-SAMM billi tintegra infurzar awtomatizzat tas-sigurtà, prijoritizzazzjoni bbażata fuq ir-riskju, u monitoraġġ kontinwu fil- ċiklu tal-ħajja tal-iżvilupp tas-softwer (SDLC). Bl-inkorporazzjoni kontrolli tas-sigurtà fil-governanza, id-disinn, l-implimentazzjoni, il-verifika, u l-operazzjonijiet, organizzazzjonijiet jistgħu itejbu sistematikament il-qagħda tas-sigurtà tagħhom mingħajr ma tfixkel il-veloċità tal-iżvilupp.
Bl-implimentazzjoni SAMM b'Xygeni, l-organizzazzjonijiet jiksbu:
- Traċċar kontinwu tar-riskju u awtomazzjoni tal-konformità permezz ta' viżibilità f'ħin reali, infurzar tal-politika, u governanza tas-sigurtà.
- Prijoritizzazzjoni strateġika tar-riskju u valutazzjoni tat-theddid b'punteġġ dinamiku tar-riskju, analiżi tal-isfruttament, u flussi tax-xogħol ta' rimedju mmirati.
- Infurzar awtomatizzat tas-sigurtà fil-bini u l-iskjeramenti kollha, filwaqt li jiġu żgurati attestazzjonijiet siguri tal-artefatti, validazzjoni tad-dipendenza, u CI/CD integrazzjoni tas-sigurtà.
- Validazzjoni robusta tas-sigurtà u verifika f'ħin reali permezz ta' Security Gates, ittestjar awtomatizzat tas-sigurtà, u ASPMinfurzar tal-konformità mmexxi mill-
- Ġestjoni proattiva tal-inċidenti u sigurtà tal-infrastruttura, bl-użu ta' skoperta ta' anomaliji f'ħin reali, protezzjoni kontra t-tbagħbis tal-kodiċi, u flussi tax-xogħol ta' rimedjazzjoni awtomatizzati.
bil prijoritizzazzjoni awtomatizzata tar-riskju, infurzar immexxi mis-sigurtà, u monitoraġġ integrat, Xygeni jippermetti lill-organizzazzjonijiet li tissimplifika l-adozzjoni tas-SAMM u tiżgura Il-maturità tas-sigurtà tas-softwer tiżdied b'mod effiċjenti flimkien mat-tkabbir tan-negozju.
L-organizzazzjonijiet jiksbu titjib immedjat fil-governanza, l-ittestjar tas-sigurtà, l-awtomazzjoni tal-konformità, u l-mitigazzjoni tar-riskju, tnaqqas l-esponiment għal attakki fil-katina tal-provvista tas-softwer, konfigurazzjonijiet ħżiena, u theddid operazzjonali ma' Xygeni.
L-adozzjoni tas-SAMM issir simplifikat, miżurabbli, u skalabbli, li jippermetti lit-timijiet tas-sigurtà u tal-iżvilupp ittejjeb il-maturità tas-sigurtà mingħajr ma tnaqqas l-innovazzjoni.
